BT Sistem Yönetimi
Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

- Zabbix Proxy Nasıl Olmalı?
- Zabbix Proxy Ne Zaman Gerekir?
- Aktif Proxy mi, Pasif Proxy mi?
- Zabbix Proxy Ne Yapar, Ne Yapmaz?
- Zabbix Proxy Kurulumu: Ubuntu 26.04 ve SQLite
- Servis Başlamıyorsa: Yapılandırma Dosyasının İzni
- Paket Tamponu Belleğe Ayarlı Geliyor
- Arayüzde Zabbix Proxy Tanımı: Proxy Name ve Proxy Address
- Proxy ile Server Arasını PSK ile Şifrelemek
- Host’u Zabbix Proxy’ye Bağlamak: Monitored by ve Agent
- ZBX Turuncu: Agent Proxy’nin Adresini Reddediyor
- Şube Hattı Koptuğunda Zabbix Proxy Ne Yapar?
- Hat Kopukken Şubenin Alarmları Susar
- Hat Dönünce Veri Kopukluk Saatine Oturur
- Bir Saatten Uzun Kopukluk: ProxyOfflineBuffer
- Tampon Bir Saatte Büyümeyi Bırakır
- Hat Dönünce Kopukluğun Başı Gelmez
- ProxyOfflineBuffer Kaç Saat Olmalı?
- Şube Koptuğunda Kim Haber Alır? Proxy’nin Kendisini İzlemek
- Alıcının Zabbix Server Host’unu Görmesi Gerekir
- Proxy’nin Kendi Sağlığı
- Zabbix Proxy’de Sık Yapılan Hatalar
- Sonuç: Zabbix Proxy Şubeyi Ölçer, Haber Vermek Merkezin İşidir
- Zabbix Proxy Hakkında Sık Sorulan Sorular
Zabbix proxy, uzak bir lokasyonun cihazlarını o lokasyonun içinden ölçen ve topladığını merkezdeki Zabbix server’a tek bir bağlantıyla gönderen ara sunucudur. Zabbix’in belgesine göre doğru düzen şudur: proxy yalnız şube, güvenilmez hat ya da server’ı zorlayan bir yük varsa kurulur, kendi veritabanını kullanır ve aktif modda bağlantıyı kendisi açar. Hat koptuğunda proxy ölçmeye devam eder, ama veriyi fabrika ayarında yalnız bir saat saklar.
Bu yazı Zabbix serisinde agent’ların kurulduğu ve alarm düzeninin kurulduğu adımlardan sonra gelir. Zabbix 7.0’da bir Ubuntu 26.04 makineye proxy kurdum, bir sunucuyu ona bağladım ve proxy ile server arasındaki hattı önce 37, sonra 76 dakika kestim. Hat kopukken proxy’nin belleğinde ne biriktiğini, hangi alarmın açıldığını, hangisinin sustuğunu ve hat dönünce verinin nereye oturduğunu saniyesiyle ölçtüm. Doğrudan kuruluma geçmek isterseniz kurulum bölümüne atlayabilirsiniz.
Kapsama alanı dışındaki bir köyde çalışan bir anketör düşünün. Anketör cevapları tabletine kaydeder ve kasabaya dönünce merkeze gönderir. Cevapları kendisi yorumlamaz, analizi merkezdeki ekip yapar. Tabletin belleği ise sınırsız değildir: belli bir süreden eski formları siler.
Merkez de anketörün köyde olduğunu bilir. Köyden form gelmiyor diye köylülerin cevap vermediğine hükmetmez. Ama anketörden uzun süre ses çıkmazsa bunu ayrıca fark etmesi gerekir. Zabbix proxy şubedeki anketördür: tableti proxy’nin yerel tamponu, merkezdeki ekip de Zabbix server’dır.

Bu makale BT Sistem Yönetimi ana hizmetimizin izleme koluna, özellikle çok lokasyonlu ağların aylık izlenmesine odaklanır.
Zabbix Proxy Nasıl Olmalı?
Önce kısa cevap: proxy yalnız bir sebep varsa kurulur. Sebep bir şube, server’a doğrudan ulaşamayan bir ağ ya da server’ı zorlayan bir yüktür. Proxy aktif modda çalışır, kendi SQLite veritabanını kullanır ve server’la arasını PSK ile şifreler. Arayüzdeki Proxy address alanına proxy’nin adresi yazılır. ProxyOfflineBuffer şubenin yaşayabileceği en uzun kopukluğa göre ayarlanır. Proxy’nin kopması ayrı bir action ile e-postaya bağlanır, çünkü hat kopukken şubedeki host’ların kendi alarmları susar.
Bu düzeni Zabbix 7.0 belgesinin beş sayfası birlikte tarif ediyor:
- Proxy süreci (Zabbix proxy): proxy, server adına veri toplar ve topladığını yerel tamponda tutup server’a gönderir. Belge onu yerel yöneticisi olmayan uzak lokasyonlar ve şubeler için önerir. Proxy’nin kendi veritabanı vardır: SQLite, MySQL ya da PostgreSQL.
- Dağıtık izleme (Proxies): proxy server’a tek bir TCP bağlantısı açar, bu yüzden firewall’da tek kural yeter. Proxy trigger hesaplamaz, olay işlemez ve bildirim göndermez. Proxy server’ın veritabanını kullanırsa yapılandırma bozulur. Aktif proxy’de şifreleme yoksa ve Proxy address boşsa, herhangi bir makine proxy gibi davranıp yapılandırma verisi isteyebilir.
- Proxy yapılandırma dosyası (zabbix_proxy.conf):
ProxyOfflineBuffer, server’a bağlantı yokken verinin kaç saat tutulacağını belirler. Fabrika değeri 1 saattir, 1 ile 720 saat arasında ayarlanır ve belge “daha eski veri kaybolur” der. - History fonksiyonları (nodata): proxy’nin izlediği host’larda
nodatatrigger’ları fabrika ayarında proxy’nin erişilebilirliğine duyarlıdır. Bağlantı dönünce kopukluk süresi atlanır, trigger hemen ateşlenmez. - Yapılandırmada en iyi uygulamalar (Configuration best practices): bütün host’lar server’la aynı yerel ağdaysa ve ölçek sorunu yoksa proxy gerekmeyebilir.
Zabbix Proxy Ne Zaman Gerekir?
Best practices sayfası proxy için üç durum sayar. Üçünün ortak noktası, server’ın ölçülecek cihaza doğrudan ya da güvenle ulaşamamasıdır:
- Şube ve uzak lokasyon: hat koparsa proxy ölçmeye devam eder ve hat dönünce biriktirdiğini gönderir. Server şubedeki her cihaza ayrı ayrı ulaşmak zorunda kalmaz.
- Firewall arkasında çok sayıda cihaz: proxy içeride ölçer, dışarıya tek bir bağlantı açılır. Bir DMZ ya da üretim ağı bu gruba girer.
- Büyük kurulumda server yükü: proxy ölçme işini server’dan alır. Belge, büyüklüğün yalnız host sayısına değil saniyedeki değer sayısına bağlı olduğunu söyler. Arayüzdeki proxy listesi her proxy için bu sayıyı Required vps sütununda gösterir.
Aynı binadaki birkaç sunucu için proxy kurmak bir bileşen daha ekler ve hiçbir şey kazandırmaz. Zabbix 7.0 ile gelen proxy grupları da şube senaryosunda işe yaramaz. Grup, çevrimdışı olan proxy’nin host’larını gruptaki öteki proxy’lere taşır (proxy load balancing). Her şubede tek proxy varsa, Bursa’daki proxy İzmir’deki switch’e zaten ulaşamaz.
Aktif Proxy mi, Pasif Proxy mi?
Proxy iki modda çalışır. Aradaki fark, agent’ın aktif ve pasif kontrollerinde olduğu gibi, bağlantıyı kimin açtığıdır:
| Aktif proxy | Pasif proxy | |
|---|---|---|
| Bağlantıyı kim açar | Proxy, server’ın 10051 portuna | Server, proxy’nin 10051 portuna |
| Yapılandırma | Proxy 10 saniyede bir server’dan çeker | Server proxy’ye gönderir |
| Firewall kuralı | Şubeden merkeze tek kural | Merkezden şubeye tek kural |
| Şube NAT arkasındaysa | Ek ayar gerekmez | Şubeye port yönlendirme gerekir |
| Arayüzdeki adres alanı | Proxy address: kabul edilecek kaynak adres | Interface: server’ın bağlanacağı adres |
Şube için aktif proxy seçilir. Şubeye dışarıdan bağlantı açılmaz ve merkezin firewall’unda proxy’nin adresinden server’ın 10051 portuna tek bir kural yeter. Bu yazıdaki proxy aktif moddadır.
Zabbix Proxy Ne Yapar, Ne Yapmaz?
Aktif proxy’nin işi üç adımdır. Server’dan yapılandırmasını çeker, kendisine bağlı host’ları ölçer ve ölçtüğünü server’a gönderir. Server’ın yaptığı işlerin geri kalanı merkezde kalır:
| İş | Proxy | Server |
|---|---|---|
| Agent, SNMP ve simple check ile ölçmek | Yapar | Yapar |
| Ölçümü hat kopukken saklamak | Yapar (yerel tampon) | Gerekmez |
| Trigger hesaplamak, problem açmak | Yapmaz | Yapar |
| E-posta ve bildirim göndermek | Yapmaz | Yapar |
| Arayüz ve panolar | Yok | Var |
Tablonun dört satırı aynı sonuca çıkar: hat koptuğunda şubede ölçüm sürer, ama o ölçümden doğacak alarm hat dönene kadar doğmaz. Proxy bir değeri tamponuna yazar, eşiği aşıp aşmadığına bakmaz. Örnekteki anketör de köyde formları doldurur, sonuçları merkez okur.
Şubedeki agent’lar artık server’ı değil proxy’yi tanır. Aktif kontroller için agent’ın ServerActive satırına proxy’nin adresi yazılır. Pasif kontroller de proxy’den gelir, bu yüzden Server satırında da proxy’nin adresi bulunur. İkisinin farkı aşağıda, ölçülmüş bir arızayla anlatılıyor.
Zabbix Proxy Kurulumu: Ubuntu 26.04 ve SQLite
Proxy, şubede açık duran bir Linux makineye kurulur. Lab’da bu makine Ubuntu 26.04 sunucu lnx02 oldu. Proxy aynı zamanda bu makinenin kendi agent’ını izledi.
Ön koşullar:
- Zabbix deposu: proxy paketi Zabbix’in kendi deposundan gelir. Depo, Zabbix kurulumunda anlatıldığı gibi eklenir. Lab’daki makinede agent için zaten ekliydi.
- Aynı sürüm: proxy, server’la aynı sürümde kurulur. Lab’da ikisi de 7.0.32.
- Saat: proxy, server ve agent’ların saati aynı NTP kaynağına bağlıdır.
nodatafonksiyonu saat farkında yanlış sonuç verebilir (saat senkronu). - Merkezde açık port: server’ın 10051 portu proxy’nin adresine açıktır. Aktif agent’lar için zaten açıksa yeni bir kural gerekmez.
SQLite’lı proxy paketi tek komutla kurulur. sqlite3 aracı proxy’nin çalışması için gerekmez, ama tampona bakmak için işe yarar:
sudo apt-get install zabbix-proxy-sqlite3 sqlite3
zabbix_proxy -V | head -1zabbix_proxy (Zabbix) 7.0.32Yapılandırma dosyası /etc/zabbix/zabbix_proxy.conf. Paketin dosyasında dört satır değişir: proxy modu, server’ın adresi, proxy’nin adı ve veritabanının yolu.
ProxyMode=0
Server=192.168.1.29
Hostname=izmproxy01
DBName=/var/lib/zabbix/zabbix_proxy.db- ProxyMode:
0aktif,1pasif. Fabrika değeri zaten aktiftir, satır açıkça yazılınca dosyayı okuyan kişi modu aramak zorunda kalmaz. - Server: server’ın adresi. Paketin dosyasında
127.0.0.1yazar. - Hostname: proxy’nin Zabbix’teki adıdır, makinenin adı değil. Lab’daki makinenin adı
lnx02, proxy’nin adıizmproxy01: İzmir şubesinin ilk proxy’si. Adlandırmanın mantığı isimlendirme standardındaki lokasyon ve rol kodudur. Arayüzde aynı ad yazılır. - DBName: SQLite’ta veritabanı dosyasının tam yolu. Paketin dosyasında
zabbix_proxyyazar, bu bir MySQL ya da PostgreSQL veritabanının adıdır. Proxy dosyayı ilk açılışta kendisi oluşturur. Paket/var/lib/zabbixklasörünü açmıyor, klasör elle açılır.
Klasör zabbix kullanıcısına ait açılır, servis başlatılır:
sudo mkdir /var/lib/zabbix
sudo chown zabbix:zabbix /var/lib/zabbix
sudo chmod 750 /var/lib/zabbix
sudo systemctl enable --now zabbix-proxy
Servis Başlamıyorsa: Yapılandırma Dosyasının İzni
Lab’da servis ilk denemede başlamadı ve systemd onu 10 saniyede bir yeniden denedi. Sebep, journal’daki ilk satırdadır:
zabbix_proxy[2833]: cannot open config file "/etc/zabbix/zabbix_proxy.conf": [13] Permission deniedPaket yapılandırma dosyasını yalnız root’un okuyabileceği izinle (root:root 600) kurdu. Proxy süreci ise zabbix kullanıcısıyla çalışır. Agent 2’nin dosyası aynı depoda root:zabbix 640 geliyor, proxy’ninki de böyle olmalı:
sudo chown root:zabbix /etc/zabbix/zabbix_proxy.conf
sudo chmod 640 /etc/zabbix/zabbix_proxy.conf
sudo systemctl restart zabbix-proxy
Servis bu kez açıldı ve veritabanını kendisi oluşturdu. Proxy’nin log’u /var/log/zabbix/zabbix_proxy.log:
Starting Zabbix Proxy (active) [izmproxy01]. Zabbix 7.0.32 (revision 0d6fa36d0a0).
cannot open database file "/var/lib/zabbix/zabbix_proxy.db": [2] No such file or directory
creating database ...
proxy #0 started [main process]
İkinci satır hata gibi görünür ama değildir: dosya yoktur ve bir sonraki satırda oluşturulur. Proxy hemen server’a bağlanmaya çalışır. Server bu adda bir proxy tanımadığı için iki tarafın log’u da aynı satırı basar. Server’ınki şöyle:
cannot parse proxy data from active proxy at "192.168.1.71": proxy "izmproxy01" not foundBu satır, arayüzde proxy tanımlanana kadar saniyede bir tekrar eder. Proxy tanımlandıktan sonra da görülüyorsa yapılandırmadaki Hostname ile arayüzdeki ad birbirini tutmuyordur.
Paket Tamponu Belleğe Ayarlı Geliyor
Paketin dosyasında iki satır daha açık gelir. Yorum satırlarındaki fabrika değerleri disk ve 0 der, ama dosyada şunlar etkindir:
ProxyBufferMode=hybrid
ProxyMemoryBufferSize=16M
Belgeye göre 7.0 ile her yeni kurulum bu ayarla gelir ve Zabbix bu kipi önerir. Proxy topladığını önce 16 MB’lık bir bellek tamponunda tutar. Tampon dolarsa, proxy durdurulursa ya da ProxyMemoryBufferAge ile verilen yaş aşılırsa veri SQLite dosyasına akar. Bu ayrıntı ölçüm sırasında önem kazanır: hat kopukken SQLite’taki tablo boş kalır ve tamponu oradan izleyen kişi yanlış sonuca varır.
Arayüzde Zabbix Proxy Tanımı: Proxy Name ve Proxy Address
Proxy makinede çalışıyor ve server’a bağlanmaya çalışıyor. Server’ın onu kabul etmesi için arayüzde aynı adla bir proxy nesnesi gerekir.
Menü yolu: Administration → Proxies → Create proxy.
- Proxy name: yapılandırmadaki
Hostnameile birebir aynı:izmproxy01. Makinenin adı yazılmaz. - Proxy group: boş. Şubede tek proxy olduğu için grup gerekmez.
- Proxy mode: Active. Formun fabrika seçimi budur.
- Proxy address: proxy’nin server’a geldiği adres:
192.168.1.71. Bu alan bir izin listesidir. Boş bırakılırsa proxy adını bilen herhangi bir makine yapılandırma verisi isteyebilir. Şube NAT arkasındaysa buraya şubenin merkeze göründüğü adres yazılır. - Encryption sekmesi: ilk kurulumda dokunulmaz. Şifreleme bir sonraki adımda, proxy server’a bağlandıktan sonra açılır.
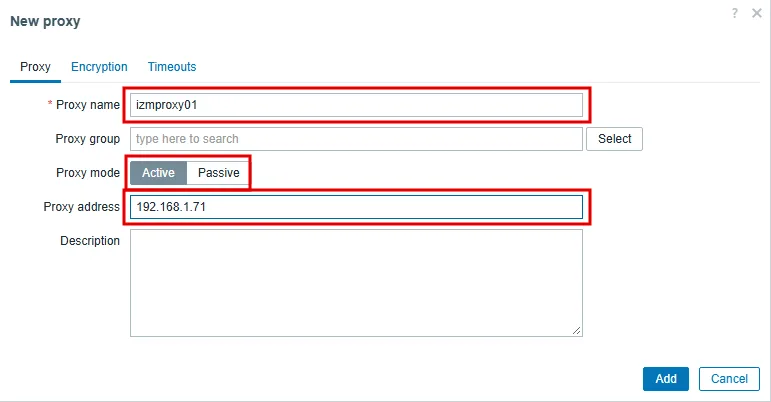
Proxy nesnesi 19:18:07’de oluşturuldu. Server 6 saniye sonra proxy’yi çevrimiçi gördü ve ona yapılandırmasını gönderdi:
Proxy "izmproxy01" changed state from unknown to online
sending configuration data to proxy "izmproxy01" at "192.168.1.71", datalen 5551, bytes 1909 with compression ratio 2.9
Proxy listesinde State sütunu Online oldu, Last seen (age) sütunu Never’dan saniyelere düştü. Bu sütun proxy’nin server’a en son ne zaman ulaştığını gösterir ve yazının geri kalanında en çok bakılacak değerdir.
Proxy ile Server Arasını PSK ile Şifrelemek
Proxy’nin server’a giden trafiği fabrika ayarında şifresizdir. Bu trafikte proxy’nin yapılandırması ve topladığı bütün değerler taşınır. Şube hattı internet üzerinden geçiyorsa şifreleme bir seçenek değil, zorunluluktur. Yöntem agent’ın PSK’sıyla aynıdır, ama anahtar ayrıdır.
Anahtar proxy’nin makinesinde üretilir ve doğrudan dosyaya yazılır, ekrana basılmaz:
sudo sh -c 'openssl rand -hex 32 > /etc/zabbix/zabbix_proxy.psk'
sudo chown zabbix:zabbix /etc/zabbix/zabbix_proxy.psk
sudo chmod 400 /etc/zabbix/zabbix_proxy.psk
zabbix_proxy.conf dosyasına dört satır eklenir:
TLSConnect=psk
TLSAccept=psk
TLSPSKIdentity=PSK-IZMPROXY01
TLSPSKFile=/etc/zabbix/zabbix_proxy.psk- TLSConnect: aktif proxy’nin server’a nasıl bağlanacağı. Şifrelemeyi bu satır açar.
- TLSAccept: server’dan gelen bağlantılar için. Belgeye göre yalnız pasif proxy’de okunur, aktif proxy’de yok sayılır. Proxy bir gün pasife alınırsa şifresiz kalmasın diye yazılır.
- TLSPSKIdentity: anahtarın adı. Gizli değildir, server hangi anahtarı kullanacağını bu adla bulur.
- TLSPSKFile: anahtarın kendisi. Dosyayı yalnız
zabbixkullanıcısı okur.
Arayüzde aynı proxy’nin formunda Encryption sekmesi açılır:
- Connections from proxy: yalnız PSK işaretli kalır, No encryption kaldırılır. İkisi birlikte işaretli kalırsa server şifresiz bağlantıyı da kabul etmeye devam eder.
- PSK identity: yapılandırmadakiyle aynı ad,
PSK-IZMPROXY01. - PSK: dosyadaki 64 karakterlik değer. Form kaydedildikten sonra değer bir daha görünmez, alanın yerinde Change PSK düğmesi durur.
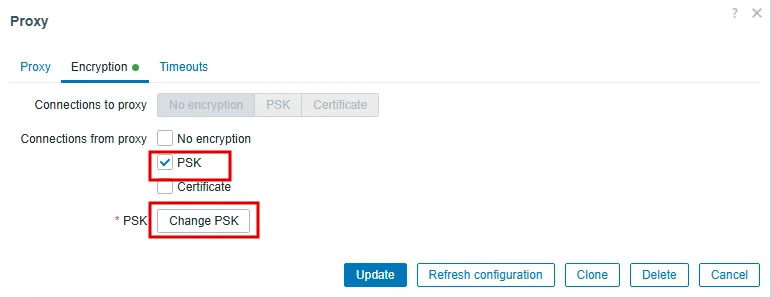
Lab’da önce proxy’nin dosyasını değiştirdim, sonra arayüzü. Aradaki 48 saniye boyunca server, proxy’nin her bağlantısını reddetti ve log’una saniyede bir şu satırı yazdı:
cannot find requested PSK identity "PSK-IZMPROXY01"Proxy tarafındaki satır sebebi söylemez, yalnız el sıkışmanın düştüğünü gösterir:
Unable to connect to [192.168.1.29]:10051 [TCP successful, cannot establish TLS to [[192.168.1.29]:10051]: ... TLS read fatal alert "handshake failure"]Arayüzde Update’e basıldıktan 7 saniye sonra proxy Connection restored. yazdı ve proxy listesinin Encryption sütunu PSK oldu. Server’daki satır, bir proxy’nin şifreli geldiğini ama server’ın o adda bir anahtar tanımadığını söyler. Bu satırı sürekli görüyorsanız arayüzdeki PSK identity ile yapılandırmadaki TLSPSKIdentity birbirini tutmuyordur.
Host’u Zabbix Proxy’ye Bağlamak: Monitored by ve Agent
Proxy çalışıyor ama henüz hiçbir şey ölçmüyor. Bir host’u proxy’ye vermek iki tarafta değişiklik ister: Zabbix’te host’un kim tarafından izlendiği, makinede agent’ın kime bağlandığı.
Zabbix tarafında host formundaki Monitored by alanı üç seçenek sunar: Server, Proxy ve Proxy group. Proxy seçilince açılan alana izmproxy01 yazılır.
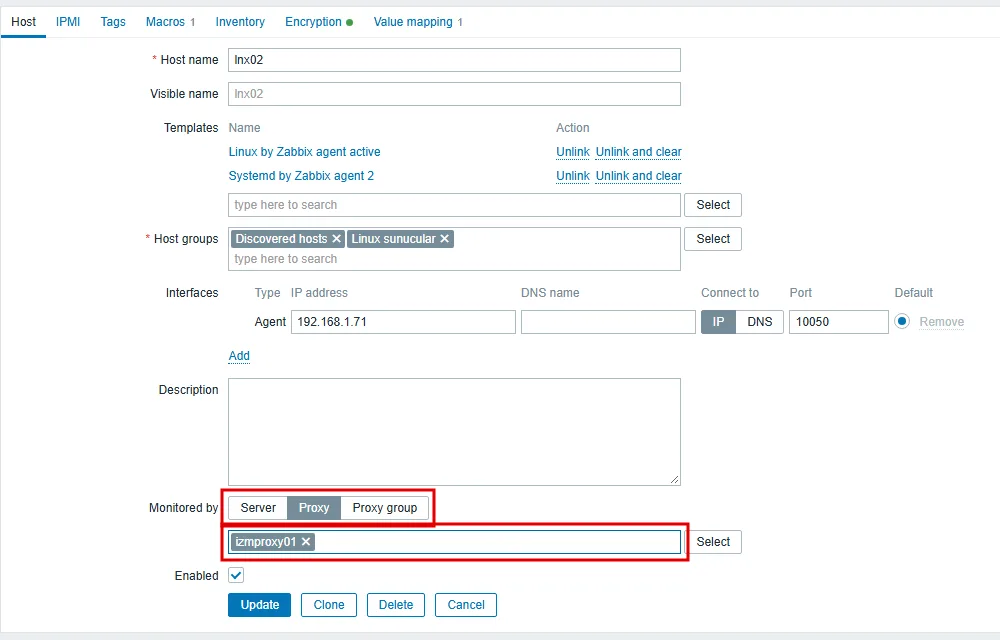
Bu değişiklikten sonra server, agent’ın aktif kontrol isteğini geri çevirir ve sebebini log’una yazar:
cannot send list of active checks to "192.168.1.71": host "lnx02" is monitored by a proxyMakinede agent’ın iki satırı proxy’yi göstermelidir. Lab’da proxy ve agent aynı makinede olduğu için ilk denemede ikisine de 127.0.0.1 yazdım:
Server=127.0.0.1
ServerActive=127.0.0.1
Aktif kontroller hemen proxy’ye akmaya başladı. Pasif kontroller ise düştü.
ZBX Turuncu: Agent Proxy’nin Adresini Reddediyor
Agent yeniden başladıktan sonra host listesinde lnx02’nin ZBX simgesi turuncuya döndü. Turuncu, aktif kontrollerin çalıştığını ama pasif kontrollerin cevapsız kaldığını söyler. Agent’ın log’u sebebi gösterdi:
connection from "192.168.1.71" rejected, allowed hosts: "127.0.0.1"Proxy, pasif kontrolleri 127.0.0.1’den değil, makinenin ağ adresinden yaptı. Agent’ın Server satırı bir izin listesidir ve listede yalnız 127.0.0.1 vardı. Proxy, ilk reddedilmeden 31 saniye sonra pasif kontrolleri bıraktı:
temporarily disabling Zabbix agent checks on host "lnx02": interface unavailable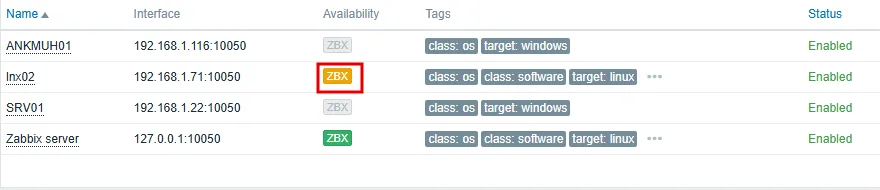
Server satırına proxy’nin adresi eklenince proxy 38 saniye içinde pasif kontrolleri yeniden açtı ve ZBX yeşile döndü:
Server=127.0.0.1,192.168.1.71
ServerActive=127.0.0.1
Proxy ayrı bir makinedeyse iki satıra da proxy’nin adresi yazılır. Kural, Zabbix nedir yazısında ölçülen izinsiz adres davranışıyla aynıdır: Server satırında olmayan adresin pasif kontrolü kapıdan döner.
Geçiş sırasında tek bir değer kayboldu. Bir dakikada bir gelen agent.ping’in 19:22:54 değeri yok: host proxy’ye verildikten 12 saniye, agent yeniden başlamadan 3 saniye önce. 30 saniyede bir gelen system.uptime ve dakikada bir yapılan web servisi kontrolü kesintisiz sürdü. Simple check’ler de artık server’dan değil proxy’den yapılır: proxy’nin veritabanındaki item listesinde web servisi kontrolü de var.
Şube Hattı Koptuğunda Zabbix Proxy Ne Yapar?
Proxy ölçüyor ve gönderiyor. Şimdi proxy’nin var olma sebebi olan durumu ölçmek gerekiyor: şubenin hattı koptuğunda ne olur?
Sahada bir şubenin fiber hattının belediye kazısında koptuğunu ve şubenin günlerce internetsiz kaldığını yaşadım (şube bağlantısı). Lab’da hattı yalnız proxy ile server arasında kestim. Proxy’nin makinesinde server’ın 10051 portuna giden trafiği reddeden bir firewall kuralı ekledim:
sudo iptables -I OUTPUT -d 192.168.1.29 -p tcp --dport 10051 -j REJECTKural 19:28:55’te girdi ve 37 dakika sürdü. Kopukluğun beşinci dakikasında makinede 3 dakikalık bir CPU yükü (stress-ng) çalıştırdım: hat dönünce bu tepenin grafikte görünüp görünmediğine bakılacaktı.
| Saat | Kural girdikten sonra | Proxy’nin bellek tamponu | Server’daki durum |
|---|---|---|---|
| 19:28:48 | kuraldan 7 sn önce | 1.064 bayt | Proxy Online, Last seen 5 sn |
| 19:29:44 | 49 sn | 35.360 bayt | Proxy hala Online görünüyor |
| 19:29:58 | 1 dk 3 sn | ölçülmedi | Proxy Offline oldu |
| 19:39:03 | 10 dk 8 sn | 508.456 bayt | lnx02 için yeni problem yok |
| 19:39:16 | 10 dk 21 sn | ölçülmedi | Proxy [izmproxy01]: Zabbix proxy last seen more than 600 seconds ago açıldı (Warning) |
| 19:59:59 | 31 dk 4 sn | 1.348.336 bayt | 30 dakikalık agent eşiği 19:57:54’te doldu, problem yok |
| 20:05:50 | 36 dk 55 sn | 1.583.376 bayt | Hat döndü |
Proxy hat kopukken ölçmeyi bırakmadı. Log’una bağlanamadığını yazdı ve on saniyede bir yeniden denedi:
Unable to connect to [192.168.1.29]:10051 [cannot connect to [[192.168.1.29]:10051]: connection error (POLLERR)]
Will try to reconnect every 10 second(s)
Topladığı değerler bellek tamponunda birikti: 37 dakikada 1,5 MB, 16 MB’lık tamponun onda biri. SQLite dosyasındaki proxy_history tablosu bütün kopukluk boyunca boş kaldı, dosyanın boyutu da değişmedi. Hybrid kipte veri yalnız tampon dolunca ya da proxy durunca diske akar. Tampona proxy’nin kendisinden bakılır:
sudo zabbix_proxy -R diaginfo=proxybufferproxy buffer diagnostic information:
Memory:
size: free:14576384 used:1583376Server tarafında proxy, son bağlantısından 67 saniye sonra Offline oldu. Proxy listesi, proxy’nin kaç item topladığını ve hangi host’u izlediğini kopukken de gösterdi.

Hat Kopukken Şubenin Alarmları Susar
Ölçümün en önemli sonucu tablonun sağ sütunundadır. 37 dakika boyunca lnx02 için yeni bir problem açılmadı. Agent’tan son değer 19:27:54’te gelmişti ve Linux: Zabbix agent is not available trigger’ının 30 dakikalık nodata eşiği 19:57:54’te doldu. Problem yine açılmadı. Aynı türden trigger, o sırada kapalı duran ve proxy’siz izlenen iki Windows makinede açık duruyordu.
Bu bir hata değil, belgenin tarif ettiği davranıştır. Proxy’nin izlediği host’larda nodata trigger’ları proxy’nin erişilebilirliğine duyarlıdır. Proxy kopukken host’tan veri gelmemesi host’un arızası sayılmaz. Hat dönünce de kopukluk süresi atlanır. Örnekteki merkez de köyden form gelmiyor diye köylülerin cevap vermediğine hükmetmez, çünkü anketörün kapsama dışında olduğunu bilir.
Davranışın doğru olduğu hat dönünce görüldü: kopukluk süresinin bütün değerleri geldi ve aralıkta boşluk kalmadı. Agent alarmı açılsaydı, ortada durmuş bir agent olmadığı için yanlış alarm olurdu. Bu duyarlılık tek bir trigger’da kapatılmak istenirse fonksiyona üçüncü parametre verilir: nodata(/host/agent.ping,30m,"strict"). O zaman trigger proxy’nin durumuna bakmadan ateşlenir.
Bedeli ise şudur: hat kopukken şubeden haber veren tek şey proxy’nin kendi problemidir. Bu problem Zabbix server host’unda ve Warning önem derecesiyle açıldı. Alarm yazısında kurulan action yalnız High ve üstünü, yalnız Linux sunucular grubunda bildiriyordu. Bu yüzden 37 dakikalık şube kopukluğu boyunca kimseye e-posta gitmedi. Çözümü şube alarmı bölümünde.
Hat Dönünce Veri Kopukluk Saatine Oturur
Kural 20:05:49’da kaldırıldı. Proxy bir saniye sonra bağlantının döndüğünü yazdı:
Connection restored.Tampon birkaç saniyede boşaldı. 20:05:50’de 1.583.376 bayt olan tampon, 20:05:51’de 1.064 bayta indi. Aynı sürede server’ın veritabanına kopukluk aralığı için 4.137 değer yazıldı. Server proxy’yi 20:05:54’te yeniden çevrimiçi gördü ve proxy problemi 22 saniye sonra kendiliğinden kapandı.
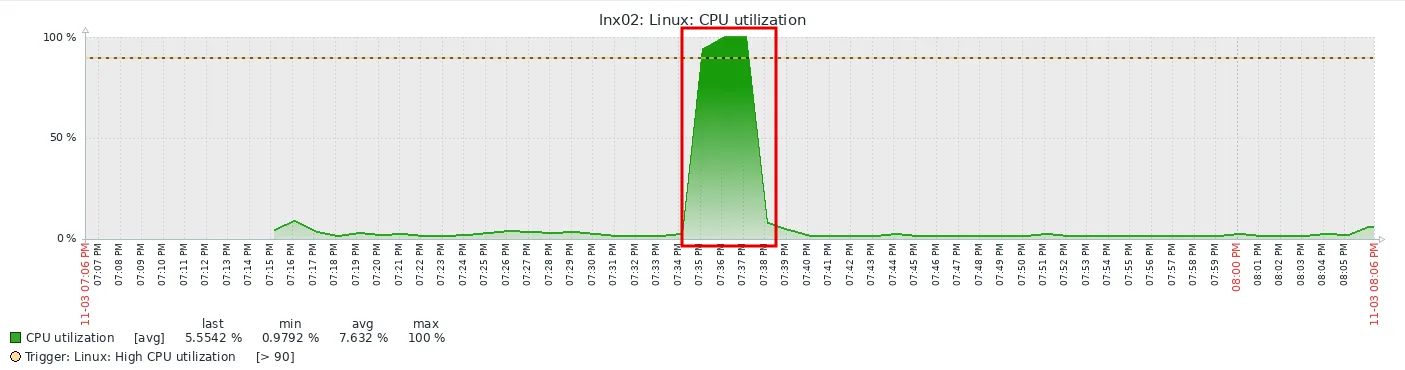
Değerler geliş saatine değil ölçüldükleri saate yazıldı. Hat kopukken çekilen grafikte CPU eğrisi 19:28’de kesiliyordu. Hat döndükten sonra aynı grafik, kopukluk sırasında çalıştırılan yükü yerinde gösterdi: 19:35:10’da yüzde 93,92, 19:36:10 ve 19:37:10’da yüzde 100.
Bir Saatten Uzun Kopukluk: ProxyOfflineBuffer
İlk ölçümde hiçbir değer kaybolmadı, çünkü hat bir saatten kısa koptu. ProxyOfflineBuffer ayarının fabrika değeri ise tam bir saattir. Yukarıdaki kazıda şube günlerce internetsiz kalmıştı. Bir saatten uzun bir kopuklukta neyin kaybolduğunu görmek için hattı ikinci kez, bu sefer 76 dakika kestim.
Paketin tampon satırlarının hiçbirine dokunmadım: ProxyOfflineBuffer 1 saat, kip hybrid, bellek tamponu 16 MB. Kopukluğun beşinci ve altmışıncı dakikasında aynı 3 dakikalık CPU yükünü çalıştırdım. Hat döndüğünde ilk tepe bir saatten eski, ikincisi bir saatten yeni olacaktı.
| Saat | Kural girdikten sonra | Olay |
|---|---|---|
| 01:03:22 | 0 | Kural girdi |
| 01:04:23 | 1 dk 1 sn | Server proxy’yi Offline gördü |
| 01:08:22 | 5 dk | Birinci CPU tepesi, 3 dakika |
| 01:14:16 | 10 dk 54 sn | Proxy problemi açıldı, e-posta gitti |
| 02:03:22 | 60 dk | İkinci CPU tepesi, 3 dakika |
| 02:19:22 | 76 dk | Kural kalktı |
| 02:19:23 | 76 dk 1 sn | Server proxy’yi yeniden Online gördü |
Tampon Bir Saatte Büyümeyi Bırakır
Proxy’nin bellek tamponu ilk 60 dakika boyunca her beş dakikada yaklaşık 200 KB büyüdü:
| Kopukluğun dakikası | Tamponda kullanılan |
|---|---|
| 0 | 1.064 bayt |
| 15 | 703.096 bayt |
| 30 | 1.305.960 bayt |
| 45 | 2.005.552 bayt |
| 60 | 2.609.952 bayt |
| 65 | 2.609.880 bayt |
| 76 | 2.609.880 bayt |
Altmışıncı dakikadan sonra tampon büyümeyi bıraktı. Proxy ölçmeye devam ediyordu, dolayısıyla tampona her dakika yeni değer giriyordu. Boyutun sabit kalması, giren her yeni değere karşılık bir saatten eski bir değerin tampondan çıktığını gösterir. Tampon dolmamıştı: 16 MB’ın 2,6 MB’ı kullanılıyordu. Değerleri çıkaran, ProxyOfflineBuffer’ın bir saatlik sınırıydı.
Proxy bunu kimseye söylemedi. Log’unda lost, discard ya da flush geçen tek satır yoktu, yalnız bağlanamadığını yazmaya devam etti. SQLite’taki proxy_history tablosu bu kopuklukta da boş kaldı. Kaybın tek izi, tamponun büyümeyi bırakmasıdır.
Hat Dönünce Kopukluğun Başı Gelmez
Kural kalkınca tampon birkaç saniyede boşaldı. Server’ın veritabanında lnx02’nin dört item’ına bakınca kaybın sınırı saniyesiyle görünür:
| Item | Kopukluktan önceki son değer | Hat dönünce gelen ilk değer |
|---|---|---|
system.uptime (30 sn) | 01:03:15 | 01:19:45 |
agent.ping (1 dk) | 01:02:54 | 01:19:54 |
net.tcp.service[http,,80] (1 dk) | 01:03:02 | 01:20:02 |
CPU utilization (1 dk) | 01:03:10 | 01:20:10 |
Gelen en eski değer, hattın döndüğü andan 59 dakika 37 saniye öncesine aitti. Kopukluğun ilk 16,5 dakikası server’a hiç ulaşmadı. Birinci CPU tepesi bu aralıktaydı ve veritabanında ondan tek bir değer yok. İkinci tepe ise yerindeydi: 02:04’te yüzde 80,1, 02:05 ve 02:06’da yüzde 100.
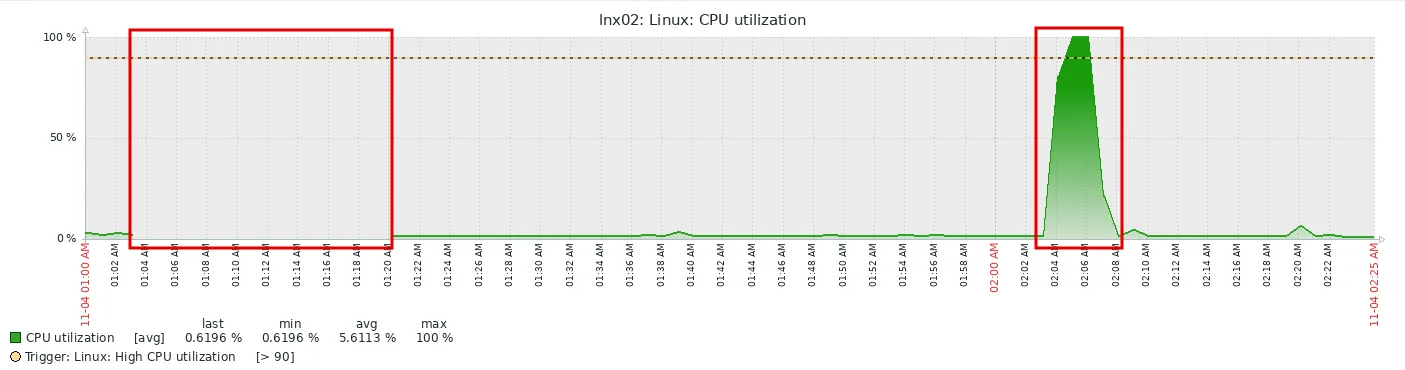
Kaybolan kısım kopukluğun sonu değil, başıdır. Hattın neden koptuğunu anlatabilecek ilk dakikalar o kısımda kalır. Örnekteki tablet de en eski formları siler: köyde geçen ilk günün cevapları merkeze hiç ulaşmaz.
Şubenin agent alarmı bu kopuklukta da açılmadı. Proxy 76 dakika erişilemezken nodata bastırıldı. Hat dönünce veride kalan 16,5 dakikalık boşluk da 30 dakikalık eşiğin altındaydı. Kayıp ne log’da ne de bir problemde görünür.
ProxyOfflineBuffer Kaç Saat Olmalı?
ProxyOfflineBuffer şubenin yaşayabileceği en uzun kopukluğa göre ayarlanır. Belge değeri saat cinsinden ister ve 1 ile 720 arasında kabul eder. Cuma akşamı kopan ve pazartesi sabahı onarılan bir hat yaklaşık 62 saat kopuk kalır. Hafta sonu kimsenin bakmadığı bir şube için 72 saat bu kopukluğu karşılar:
ProxyOfflineBuffer=72
ProxyMemoryBufferAge=600
İkinci satır, verinin bellekte ne kadar kalacağını belirler. Fabrika değeri 0, yani sınırsızdır. Belgeye göre bu değer sıfırdan farklıysa ve tampondaki kayıtlar ondan eskiyse, proxy veritabanı kipine geçer. Bütün kayıtlar server’a gidene kadar da o kipte kalır.
Belge, hybrid kipte bellekteki veriyi diske yazan üç durum sayar:
- Proxy durdurulur.
- Bellek tamponu dolar.
- Veri
ProxyMemoryBufferAgeyaşını aşar.
Şubedeki makinenin elektriği kesilirse bu üçünden hiçbiri gerçekleşmez ve yalnız bellekte duran veri kaybolur. 600 ile kopukluğun onuncu dakikasından sonra veri SQLite dosyasına yazılır. Değer saniye cinsindendir, 600 ile 864.000 arasında olmalı ve ProxyOfflineBuffer süresini aşmamalıdır.
Bu iki değer bir öneridir, lab’daki ölçüm paketin ayarlarıyla yapıldı. Değişiklik sudo systemctl restart zabbix-proxy ile okunur. Hybrid kip proxy dururken bellekteki veriyi diske yazar, bu yüzden yeniden başlatma veri kaybettirmez.
Uzun bir kopuklukta veri bellekte değil diskte birikir. Lab’daki proxy saniyede 4,38 değer topluyordu ve tamponu bir saatte 2,6 MB doldu. Proxy listesindeki Required vps sütunu 40 gösteren bir şubede, aynı oranla saatte yaklaşık 24 MB birikir. Bu bir hesaptır, ölçüm değil. Ama 16 MB’lık bellek tamponunun böyle bir şubede bir saati bile taşımayacağını ve 72 saatlik bir kopukluğun yükünü SQLite dosyasının taşıyacağını gösterir. Proxy’nin diskinde bu yük için yer olmalıdır.
Şube Koptuğunda Kim Haber Alır? Proxy’nin Kendisini İzlemek
Hat kopukken şubeden haber veren tek şey proxy’nin kendi problemidir. Bu problem şubede değil merkezde açılır: Zabbix server host’una bağlı Zabbix server health şablonu her proxy için bir trigger keşfeder. Lab’daki trigger’ın adı ve ayarları şunlardı:
Zabbix server: Proxy [izmproxy01]: Zabbix proxy last seen more than 600 seconds ago- Host:
Zabbix server, host grubuZabbix servers. - Önem derecesi: Warning.
- Eşik:
{$ZABBIX.PROXY.LAST_SEEN.MAX}makrosu, fabrika değeri 600 saniye.
Severity’ye ya da şubenin host grubuna bakan bir action bu problemi görmez. Proxy problemi için ayrı bir action kurulur.
Menü yolu: Alerts → Actions → Trigger actions → Create action.
- Name:
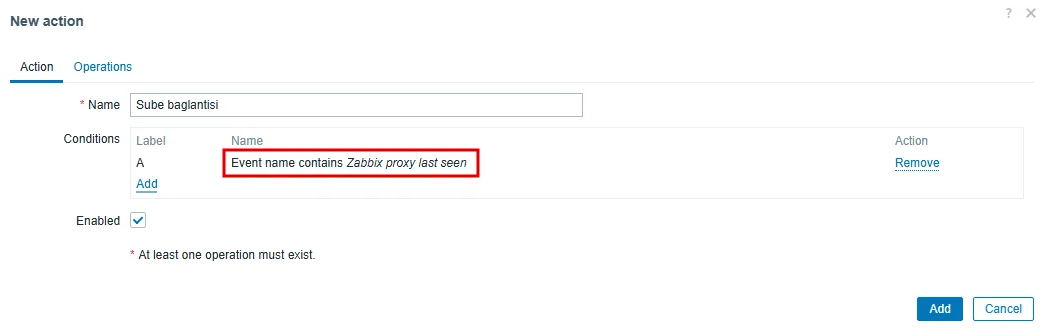
Sube baglantisi. - Conditions: Add → Event name → contains →
Zabbix proxy last seen. Zabbix 7.0’ın koşul listesinde “Trigger name” diye bir seçenek yoktur, adın karşılığı Event name’dir. Bu metin bütün proxy’lerin trigger’larında aynıdır, bu yüzden yarın açılacak ikinci şubenin proxy’si de aynı action’a girer. - Operations sekmesi, Operations: adım 1, Send message to user groups → şubeden sorumlu grup (lab’da
BT Operasyon), Send only to → Email. - Recovery operations: Notify all involved. Hat dönünce aynı kişilere kapanış iletisi gider.
İkinci kopuklukta bu action çalıştı. Proxy problemi kural girdikten 10 dakika 54 saniye sonra, 01:14:16’da açıldı ve e-posta aynı saniyede gönderildi. Posta sunucusunun log’u iletinin anında teslim edildiğini yazdı. İletinin konusu şuydu:
Problem: Zabbix server: Proxy [izmproxy01]: Zabbix proxy last seen more than 600 seconds ago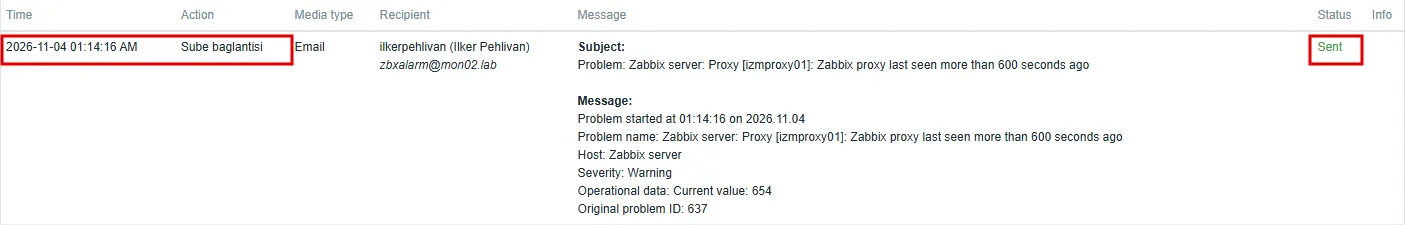
Hat 02:19:22’de döndü ve problem 53 saniye sonra kapandı. Kapanış iletisi Resolved in 1h 6m 0s konusuyla aynı saniyede gitti. Problemin süresi kopukluğun süresi değildir: problem, proxy’den on dakika ses çıkmayınca açılır.
On dakika, hattaki kısa sallanmalarda e-posta göndermez. Şubeden daha erken haber isteniyorsa {$ZABBIX.PROXY.LAST_SEEN.MAX} makrosu Zabbix server host’unda düşürülür. Proxy, server’a ulaşamadığı her dakikayı zaten Offline durumunda geçirir. Makro yalnız e-postanın ne zaman gideceğini belirler.
Alıcının Zabbix Server Host’unu Görmesi Gerekir
Belgeye göre bir kullanıcı grubu, bildirim alabilmek için problemin host’u üzerinde en az okuma izni taşımalıdır (Operations). Proxy probleminin host’u şube değil, Zabbix server’dır. Şube ekibinin grubu yalnız şubenin host grubunu görüyorsa bu iletiyi alamaz.
Lab’daki BT Operasyon grubunun izni yalnız Linux sunucular host grubundaydı. İleti yine de gitti, çünkü gruptaki alıcı Super admin rolündeydi ve bu rol bütün host’ları görür. Grupta Super admin olmayan bir alıcı varsa, gruba Users → User groups → Host permissions altında Zabbix servers host grubu için Read izni verilir.
Proxy’nin Kendi Sağlığı
Zabbix, proxy’nin içini izleyen hazır şablonlarla gelir. Data collection → Templates listesinde ikisi öne çıkar:
- Zabbix proxy health: proxy’nin kendi host’una bağlanır ve proxy’nin iç değerlerini toplar. Tamponun doluluğu (
zabbix[proxy_buffer,buffer,pused]) ve gönderilmeyi bekleyen değer sayısı (zabbix[proxy_history]) bu şablondadır.Excessive proxy memory buffer usagegibi trigger’lar da şablonla gelir. - Remote Zabbix proxy health: aynı değerleri server proxy’ye bağlanarak toplar. Proxy’nin adresi
{$ZABBIX.PROXY.ADDRESS}makrosuna yazılır. Proxy’nin yapılandırmasındakiStatsAllowedIPsatırına da server’ın adresi eklenir, yoksa proxy istatistik vermez.
Bu şablonlar bu yazının ölçümüne girmedi. Bir sınırları açıktır: değerleri de aynı hattan geçer. Hat kopukken tamponun dolduğunu gösteren değer de tamponda bekler ve server’a hat dönünce ulaşır. Kopukluk sırasında merkezin elindeki tek gerçek zamanlı işaret, proxy’nin Last seen süresidir.
Zabbix Proxy’de Sık Yapılan Hatalar
- Proxy name ile Hostname farklı. Server proxy’yi tanımaz, iki tarafın log’u da saniyede bir
proxy "izmproxy01" not foundyazar. Arayüzdeki ad, yapılandırmadakiHostnameile harfi harfine aynı olmalıdır. - Agent’ın Server satırında proxy’nin adresi yok. Aktif kontroller gelir, pasif kontroller reddedilir ve ZBX turuncuya döner. Agent’ın log’u reddedilen adresi yazar.
- Proxy address boş, şifreleme kapalı. Proxy’nin adını bilen herhangi bir makine server’dan yapılandırma verisi isteyebilir. Şube hattı internetten geçiyorsa adres alanı doldurulur ve PSK açılır.
- ProxyOfflineBuffer fabrika değerinde. Lab’da 76 dakikalık kopuklukta ilk 16,5 dakika kayboldu ve proxy’nin log’unda bunu söyleyen tek satır yoktu. Değer şubenin yaşayabileceği en uzun kopukluğa göre ayarlanır.
- Proxy problemi bir action’a bağlı değil. Problem Warning önem derecesiyle ve Zabbix server host’unda açılır. Yalnız High ve üstünü ya da yalnız şubenin host grubunu bildiren bir action ona bakmaz. Hat kopukken şubenin kendi alarmları da sustuğu için kopukluk sessiz geçer.
- Bildirim alacak grubun Zabbix servers izni yok. Proxy problemi Zabbix server host’unda açıldığı için alıcı grubun o host grubunda en az Read izni olmalıdır.
- Tamponu SQLite dosyasından izlemek. Hybrid kipte kopukluk boyunca
proxy_historytablosu boş kalır. Tamponazabbix_proxy -R diaginfo=proxybufferkomutuyla bakılır. - Proxy’yi server’ın veritabanına bağlamak. Belgeye göre proxy server’ın veritabanını kullanırsa yapılandırma bozulur. Proxy’nin kendi veritabanı olur, şubede SQLite yeter.
- Yapılandırma dosyasının izni. Paket dosyayı
root:root 600kurar ve servisPermission deniedile açılmaz. Dosyaroot:zabbix 640yapılır.
Sonuç: Zabbix Proxy Şubeyi Ölçer, Haber Vermek Merkezin İşidir
Zabbix proxy şubedeki ölçümü hat kopukken de sürdürür ve hat dönünce değerleri ölçüldükleri saate yerleştirir. Bunu ancak ProxyOfflineBuffer’da yazan süre boyunca yapar. Şubenin kopukluğunu birine haber vermek ise proxy’nin değil, merkezdeki bir action’ın işidir.
Lab’da beş şey beklenenden farklı çıktı:
- Paket servis açılmayacak bir izinle geliyor. Yapılandırma dosyası
root:root 600kuruldu ve proxy kendi dosyasını okuyamadı. - Paket tamponu belleğe ayarlı geliyor.
ProxyBufferMode=hybridve 16 MB bellek tamponuyla iki kopuklukta da SQLite dosyasına tek bir değer yazılmadı. - Hat kopukken şubenin alarmları susar. 37 ve 76 dakikalık kopukluklarda 30 dakikalık agent alarmı açılmadı. Haber veren tek problem Zabbix server host’undaki Warning’di.
- Bir saatten eski veri sessizce gider. 76 dakikalık kopuklukta ilk 16,5 dakika kayboldu. Proxy’nin log’unda bunu gösteren bir satır yoktu, tampon yalnız büyümeyi bıraktı.
- Action’ın koşulu Trigger name değil Event name. Zabbix 7.0 arayüzü trigger’ın adını bu koşulla sorar.
Girişteki benzetmeye dönersek: anketörün tableti ProxyOfflineBuffer’dır ve bir saatten eski formları kimseye söylemeden siler. Anketörün köyde kaç gün kalacağı biliniyorsa tabletin saklama süresi ona göre ayarlanır. Merkez de köylünün cevap vermediğine hükmetmez, çünkü nodata bastırılır. Ama anketörden on dakika ses çıkmayınca birinin telefonu çalmalıdır. O telefon, proxy problemine bağlanan action’dır.
Serinin sıradaki adımı ağ cihazlarıdır: switch’lerin SNMP ile izlenmesi ve sıcaklık gibi değerlerin Zabbix’e alınması. İzlemenin bir hizmet olarak nasıl yürüdüğünü network izleme hizmeti sayfamızda anlattık.
Zabbix Proxy Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Şube hattı koptuğunda izleme kör kalmasın. Proxy ve alarm düzenini lokasyonlarınıza göre birlikte kuralım.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi