BT Sistem Yönetimi
Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

- Active Directory’de Günlük Yönetim Nasıl Olmalı?
- Active Directory Users and Computers: Konsolu Tanımak
- Yeni Personel: Active Directory’de Kullanıcı Açmak
- Şablondan Kopyalamak: Copy
- Active Directory’de Parola Sıfırlamak
- Ayrılan Personel: Active Directory Hesabını Kapatmak
- Kapalı ve Uzun Süredir Girmeyen Hesapları Bulmak
- Silinen Kullanıcıyı Recycle Bin’den Geri Almak
- Silme Koruması: Protect Object from Accidental Deletion
- Silmek ve ADAC’ta Geri Almak
- Grup Üyeliği Eklemek ve Çıkarmak
- Kilitlenen Hesap: Kilidi Açmadan Önce Kaynağını Bulmak
- Kilitli Hesap Neden Bir Kez Daha Girdi?
- Kilidin Kaynağı: Olay 4740
- Kilitli Hesapları Saved Queries ile Listelemek
- Kilidi Açmak
- Attribute Editor: Formda Olmayan Alanlar
- Bilgisayar Hesabı: Reset Account ve LAPS
- Helpdesk’in Gözünden: Aynı İşler RSAT ile
- Günün Sonunda: Active Directory Kontrol Listesi
- Sonuç: Günlük İş Konsolda Yapılır, Kanıtı Log’da Durur
- Active Directory Kullanımı Hakkında Sık Sorulan Sorular
Active Directory kullanımı, kurulumdan sonra her gün tekrarlanan bir avuç işe iner: yeni personele kullanıcı açmak, unutulan parolayı sıfırlamak, ayrılan personelin hesabını kapatmak, yanlışlıkla silineni geri almak ve kilitlenen hesabın kaynağını bulup kilidi açmak. Bu rehber hepsini Active Directory Users and Computers (ADUC) ile anlatıyor. Son bölüm aynı işleri yetkisi devredilmiş bir helpdesk hesabıyla, bir Windows 11 istemcideki RSAT konsolundan tekrarlıyor.
Hepsini lab domain’imiz ad.sistemkusu.com’da yaptım. Tam yetkili işleri dc01’de Tier 0 yönetici hesabı t0.ilker.pehlivan ile, helpdesk işlerini Ankara helpdesk’i ayse.demir ile yaptım. Örnek kullanıcı, Ankara muhasebesine yeni katılan burak.celik. Uygulamaya hemen geçmek isterseniz doğrudan kullanıcı açmaya atlayabilirsiniz.
Üç bulgu beklenenden farklı çıktı. Kilitlenen hesap kullanıcının bilgisayarında ilk denemede yine oturum açtı, çünkü Windows oturumu önbellekteki credential (kimlik bilgisi) ile açtı. Süresi dolan kilit lockoutTime alanında iz bıraktı ve ADUC’taki kilitli hesap sorgusu hesabı kilit kalktıktan sonra da listeledi. Helpdesk’in reddedilen parola sıfırlaması da domain controller’ın Security log’una yazıldı.
Serinin benzetmesiyle Active Directory bir otelin kart sistemidir ve bu yazı ön büronun bir vardiyasıdır. Kullanıcı açmak check-in, parola sıfırlamak kartını kaybeden misafire yeni kart kodlamak, hesabı kapatmak check-out, Recycle Bin de kayıp eşya dolabıdır.

Yazı Active Directory rehberimizin günlük yönetim adımıdır. Bu işleri kendi ortamınızda düzenli yürütmemizi isterseniz BT sistem yönetimi sayfasında nasıl çalıştığımızı anlattık.
Active Directory’de Günlük Yönetim Nasıl Olmalı?
Günlük işler Domain Admins hesabıyla domain controller’a oturum açarak değil, işe yetecek kadar devredilmiş bir yetkiyle kendi bilgisayarınızdaki konsoldan yapılır. Altı karar bu düzeni tamamlar:
- Konsol kendi bilgisayarınızda, yetki kendi OU’nuzda. ADUC, RSAT ile istemciye kurulur ve domain controller’a uzak masaüstüyle bağlanmak gerekmez. Domain’in tamamına yetkili Tier 0 hesabı yalnız domain controller gibi Tier 0 makinelerde oturum açar (tier modeli). Helpdesk’in işi kendi OU’suna devredilmiş yetkiyle yapılır. Kurulumu RSAT yazısında, devri Active Directory delegation yazısında anlattık.
- Yeni hesap kapalı bir şablondan kopyalanır. Gerçek bir çalışanı kopyalamak onun yıllar içinde biriktirdiği bütün grup üyeliklerini yeni kişiye de verir. Şablon yalnız rolün gruplarına üyedir ve oturum açmaz.
- Sıfırlanan parola geçicidir. Kullanıcı ilk girişte kendi parolasını koyar. ADUC’ta bu kutu yeni kullanıcıda ve parola sıfırlamada fabrika ayarında işaretli gelir, kopyalamada gelmez.
- Ayrılan personelin hesabı önce kapatılır, sonra taşınır. Microsoft’un ADUC ile hesap yönetimi sayfası hesabı silmeden önce kapatmayı en iyi uygulama olarak yazar. ABD’nin standart kurumu NIST’in hesap yönetimi denetimi (AC-2(3)) de kullanılmayan hesabın kapatılmasını ister. Kapalı hesap pasif hesapların OU’suna taşınır ve açıklamasına ayrılış tarihi yazılır.
- Silinen nesne geri alınabilir olmalıdır. Recycle Bin açık tutulur ve saklama süresi bilinir. Microsoft’a göre silinen nesne bu süre içinde grup üyelikleriyle birlikte geri alınır (ADAC’ın Recycle Bin bölümü).
- Kilitte önce kaynak bulunur. Kilidi tetikleyen makine 4740 olayında yazar. Kaynak kapatılmadan açılan kilit yeniden kapanır.
Active Directory Users and Computers: Konsolu Tanımak
ADUC günlük işin konsoludur: solda domain’in OU ağacı, sağda seçili OU’nun nesneleri, nesneye sağ tıklayınca da o günün işleri. Konsolu Server Manager → Tools → Active Directory Users and Computers ile ya da Win + R ile dsa.msc yazarak açarsınız. RSAT’ın Active Directory bileşeni kurulu bir istemcide de aynı konsol gelir.
Konsolun üç bölgesi var:
- Sol ağaç: en üstte Saved Queries, altında domain’in OU’ları. Lab’da kullanıcılar
Tier 2→Ankara→Hesaplaraltında duruyor. Başlık satırı konsolun bağlı olduğu domain controller’ı köşeli parantezde gösterir:[dc01.ad.sistemkusu.com]. - Sağ liste: seçili OU’daki nesneler. Kapalı bir hesabın simgesinde küçük bir aşağı ok belirir.
- Sağ tık menüsü: kullanıcıda Copy…, Add to a group…, Disable Account, Reset Password… ve Move…. Bu yazıdaki işlerin çoğu bu menüden başlar.
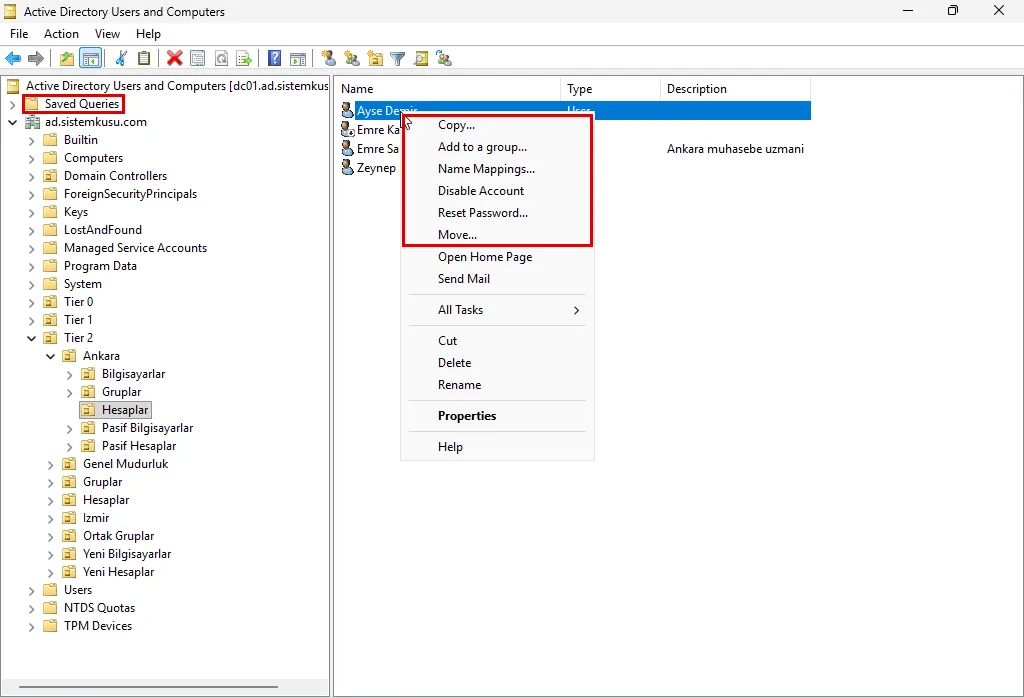
Dört ayar konsolu günlük işe hazırlar:
- View → Advanced Features: fabrika ayarında kapalıdır. Açılınca ağaçta System ve LostAndFound gibi sistem konteynerleri, kullanıcının Properties penceresinde de Object, Security ve Attribute Editor sekmeleri görünür. Silme korumasını ve formda olmayan alanları bu yazıda bu sekmelerden okuyacağız.
- Action → Change Domain Controller…: konsolun hangi domain controller’a yazdığını seçer. Reset Password penceresi hesabın kilit durumunu “on this Domain Controller” diye bu sunucudan okur. Yanlış parola sayacı da her domain controller’da ayrı tutulur (password policy yazısında ölçtük).
- Action → Find…: OU’sunu bilmediğiniz kullanıcıyı adıyla bulur. Lab’da Name alanına
emreyazınca iki hesap geldi, ikisinin de bulunduğu OU sonuç satırında yazıyordu. - View → Add/Remove Columns…: listeye Department ya da Office gibi sütunlar ekler. Fabrika ayarında yalnız Name, Type ve Description görünür.
Yeni Personel: Active Directory’de Kullanıcı Açmak
Yeni personelin hesabı kendi lokasyonunun OU’sunda açılır, rolünün grubuna eklenir ve ilk girişte parolasını değiştirmek zorunda bırakılır. Lab’da Ankara muhasebesine katılan burak.celik’i açtım.
Menü yolu: ADUC (Win + R → dsa.msc) → Tier 2\Ankara\Hesaplar’a sağ tık → New → User. Sihirbaz üç sayfadır:
- İlk sayfa, ad ve oturum adı: First name
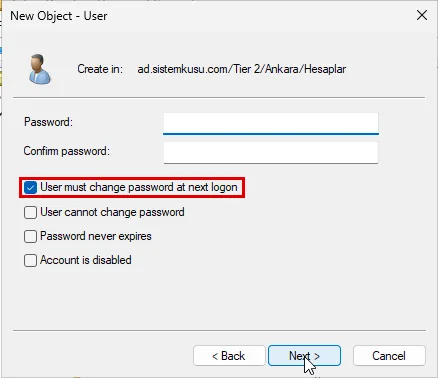
Burak, Last nameCelik, User logon nameburak.celikve açılır listeden@sistemkusu.com. Liste fabrika ayarında domain adıyla,@ad.sistemkusu.comseçili açıldı. Kurumun e-posta alan adı listede ancak UPN suffix olarak eklendiyse görünür. - İkinci sayfa, parola: Password ve Confirm password alanlarına başlangıç parolası. Altındaki dört kutudan yalnız User must change password at next logon fabrika ayarında işaretli geldi. User cannot change password, Password never expires ve Account is disabled işaretsizdi, öyle kalır.
- Üçüncü sayfa, özet: tam ad,
burak.celik@sistemkusu.comveThe user must change the password at next logon.satırı. Finish hesabı açar.
ADUC’un sihirbazında grup üyeliği adımı yoktur. Hesap açıldıktan sonra sağ tık → Add to a group… ile eklenir. Select Groups penceresine GG_USER_ANK_MUH yazılır, Check Names adı altını çizerek doğrular, OK sonrası konsol The Add to Group operation was successfully completed. der.
Tek Finish domain controller’ın Security log’una dört ayrı olay yazdı: 4720 (hesap açıldı), 4722 (hesap etkinleştirildi), 4724 (parola kondu) ve 4738 (hesap değişti). 4720’deki New UAC Value 0x15’ti, yani ADUC hesabı önce kapalı açıyor, parolayı koyduktan sonra etkinleştiriyor. Gruba ekleme de 4728 olarak düştü.
burak.celik kullanıcının bilgisayarında ilk kez girerken Windows The user's password must be changed before signing in. dedi, yeni parolayı aldı ve Your password has been changed. yazdı.
Örnekteki otelde bu, check-in’dir: misafir kaydı açılır, oda kartı kodlanır ve misafir kartı ilk kez kapıda okutur.
Şablondan Kopyalamak: Copy
Aynı rolde sık açılan hesaplar kapalı bir şablon hesaptan kopyalanır. Lab’da Ankara muhasebesi için sablon.ank.muh hesabını açtım. Listenin başında görünsün diye tam adı _Sablon Ankara Muhasebe oldu. Hesap kapalı, yalnız GG_USER_ANK_MUH üyesi, Department, Company ve Manager alanları dolu.
Menü yolu: ADUC (Win + R → dsa.msc) → _Sablon Ankara Muhasebe’ye sağ tık → Copy… Sihirbaz New User ile aynı üç sayfadır, ama ikinci sayfa farklı gelir:
- Account is disabled işaretli geldi, çünkü şablon kapalıydı. Kutu kaldırılır, yoksa yeni hesap kapalı açılır.
- User must change password at next logon işaretsiz geldi, New User’ın fabrika ayarının tersi. Kutu işaretlenir, yoksa başlangıç parolası kullanıcının kalıcı parolası olur.
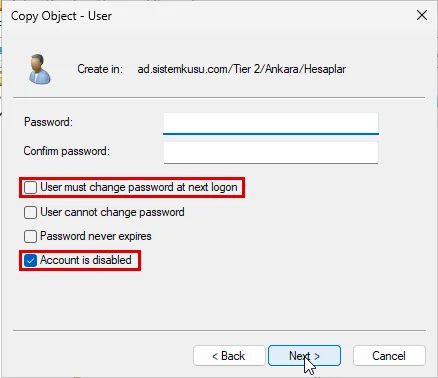
Lab’da deniz.aksoy’u bu yolla açtım. Kopyaya departman, şirket, yönetici, şehir ve posta kodu, logon script ve home klasörü alanları ile GG_USER_ANK_MUH üyeliği geçti. Unvan, açıklama, ofis, telefon ve sokak adresi boş kaldı. Grup üyeliği ayrı bir adım gerektirmedi, Security log’una 4728 olarak kopyanın açıldığı saniyede düştü. Hangi alanın neden kopyalandığını kullanıcı, grup ve OU yönetimi yazısındaki karşılaştırma tablosunda ölçtük.
Active Directory’de Parola Sıfırlamak
Unutulan parola eskisi bilinmeden sıfırlanır ve kullanıcı ilk girişte yenisini koyar. Lab’da burak.celik’in parolasını sıfırladım.
Menü yolu: ADUC (Win + R → dsa.msc) → Burak Celik’e sağ tık → Reset Password…
- New password, Confirm password: geçici parola. Kullanıcıya güvenli bir kanaldan verilir.
- User must change password at next logon: fabrika ayarında işaretli, öyle kalır.
- Account Lockout Status on this Domain Controller: hesabın kilit durumu, konsolun bağlı olduğu domain controller’a göre. Lab’da
Unlockedyazdı. - Unlock the user’s account: hesap kilitli değilken işaretsiz geliyor.
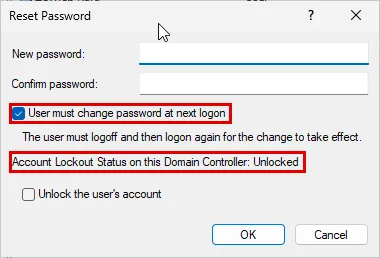
OK sonrası ADUC The password for Burak Celik has been changed. dedi. Kullanıcının bir sonraki girişinde Windows yine parola değişimini istedi.
Komutla yaparken parolayı bir değişkene ekrana yazmadan alın:
$Gecici = Read-Host -AsSecureString "Gecici parola"
Set-ADAccountPassword burak.celik -Reset -NewPassword $Gecici
Set-ADUser burak.celik -ChangePasswordAtLogon $truedc01’in Security log’u iki işi iki ayrı olayla tutuyor. Yöneticinin sıfırlaması 4724 olarak düştü, Subject alanında sıfırlayan t0.ilker.pehlivan, hedefte burak.celik vardı. Kullanıcının kendi değişikliği 4723 olarak düştü ve Subject ile hedef aynı hesaptı. “Parolamı ben değiştirmedim” diyen bir kullanıcının dediğini bu iki olay ayırır.
Örnekteki otelde bu, oda kartını kaybeden misafire yeni kart kodlamaktır. Eski kart geçersiz olur, ön büro yenisini verir, misafir de odaya ilk girişte kendi şifresini seçer.
Ayrılan Personel: Active Directory Hesabını Kapatmak
Ayrılan personelin hesabı silinmez, devre dışı bırakılır, pasif hesapların OU’suna taşınır ve açıklamasına neden kapatıldığı yazılır. Kapalı hesap yeni oturum açamaz, ama kimliği ve grup üyelikleri durur ve gerektiğinde tek tıkla geri açılır. Silmek ise geri dönüşü saklama süresine bağlar.
Menü yolu: ADUC (Win + R → dsa.msc) → Burak Celik’e sağ tık → Disable Account. Onay sorusu çıkmadı, konsol doğrudan Object Burak Celik has been disabled. dedi. Listede hesabın simgesine küçük bir aşağı ok eklendi ve sağ tık menüsünde Disable Account’un yerine Enable Account geldi.
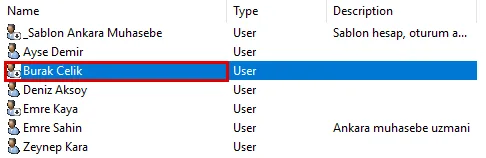
Security log’una 4725 düştü, yanındaki 4738 userAccountControl değerinin değiştiğini yazdı. Komut karşılığı:
Disable-ADAccount burak.celikKapalı hesapla kullanıcının bilgisayarında doğru parolayla iki kez denedim. İkisinde de Windows Your account has been disabled. Please see your system administrator. dedi ve oturum açılmadı. dc01 iki denemeye 4768 olayı yazdı, Result Code 0x12. Bu kod hesabın kullanılamaz durumda olduğunu söyler: kapalı, süresi dolmuş ya da kilitli. Aynı kodu kilitli hesapta da göreceğiz.
Kapatılan hesap sonra pasif hesapların OU’suna taşınır. Menü yolu: sağ tık → Move… → Tier 2\Ankara\Pasif Hesaplar → OK. Menüden taşımada uyarı çıkmadı. Hesabı fareyle sürükleyip bıraktığınızda ise ADUC taşımanın GPO’ların uygulanışını değiştirebileceğini söyleyen bir uyarı sorar: Are you sure you want to move this object?. Pasif OU’ya taşımak tam olarak bunu ister, kullanıcı OU’sunun GPO’ları hesaba artık gelmez.
Son adım Properties → General → Description alanına Ayrildi 2026-10-18, hesap kapatildi gibi bir not yazmaktır. Bu alan domain’deki her kullanıcıya açıktır, buraya kişisel bilgi yazılmaz.
Kapattıktan ve taşıdıktan sonra burak.celik’in GG_USER_ANK_MUH üyeliği değişmedi. Taşıma Security log’una olay yazmadı. Directory Service Changes denetimi açıktı, ama bu olaylar nesnede bir denetim listesi (SACL) ister (audit policy yazısı).
Örnekteki otelde bu check-out’tur. Gerçek otelde oda kartı check-out’ta geçersiz olup çöpe gider, Active Directory’de hesap kapatılır ama kayıt durur.
Kapalı ve Uzun Süredir Girmeyen Hesapları Bulmak
Ayrılan personelin hesabı kapandı mı, kimse kullanmayan hesap kaldı mı, bu iki soruyu ADUC’un hazır sorguları cevaplar. Menü yolu: ADUC (Win + R → dsa.msc) → Saved Queries’e sağ tık → New → Query → Define Query… → Find listesinde Common Queries, Users sekmesi.
- Disabled accounts: kapalı kullanıcıları listeler. Lab’da sorguya
Kapali hesaplaradını verdim. - Days since last logon: açılır listede 30, 60, 90, 120 ve 180 gün var. Lab’da
Eski hesaplar 30adıyla 30’u seçtim.
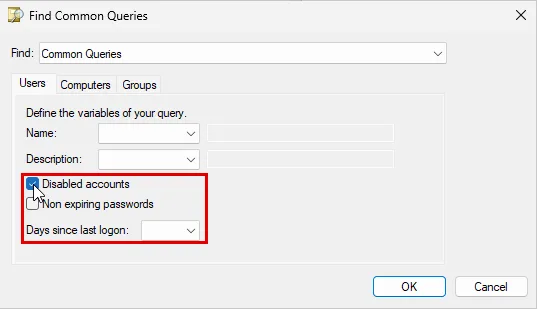
Kapali hesaplar sorgusunun Query string alanında şu filtre göründü:
(&(objectCategory=person)(objectClass=user)(userAccountControl:1.2.840.113556.1.4.803:=2))1.2.840.113556.1.4.803 bit düzeyinde VE kuralıdır. Filtre userAccountControl değerinde 2 biti, yani “hesap kapalı” biti açık olan hesapları getirir. Sorgu domain genelinde yedi hesap döndürdü: şablon, burak.celik, emre.kaya, iki servis hesabı ve Guest ile krbtgt. Son ikisi fabrika ayarında kapalıdır ve kapalı kalır. krbtgt domain’in bütün Kerberos biletlerini imzalayan hesaptır, nasıl korunduğunu krbtgt parola sıfırlama yazısında anlattık. Listeyi ayrılan personelle karşılaştırırken bu iki satır hesaba katılmaz.
Eski hesaplar 30 sorgusunun metnini ADUC göstermedi: The query is valid but will not be shown here because it contains values that must be computed when the query is run. Lab domain’inde 30 günden eski giriş yoktu ve sorgu boş döndü. Microsoft’un AskDS ekibinin lastLogonTimestamp yazısına göre eski hesap aramak için tasarlanan alan lastLogonTimestamp’tir ve fabrika ayarında 9-14 gün geriden gelir. Sorgudan çıkan hesabı kapatmadan önce Get-ADUser burak.celik -Properties LastLogonDate ile son girişini okuyun.
Silinen Kullanıcıyı Recycle Bin’den Geri Almak
Recycle Bin açıksa silinen kullanıcı saklama süresi içinde geri alınır ve eski OU’suna, eski gruplarına döner. Ama geri alma ADUC’ta yapılmaz, çünkü ADUC silinen nesneleri göstermez. Bu iş Active Directory Administrative Center’da (ADAC) yapılır. Recycle Bin’in nasıl açıldığını Active Directory kurulumu yazısında anlattık.
Saklama süresini Directory Service nesnesindeki iki alan belirler. Lab’da msDS-DeletedObjectLifetime boştu, tombstoneLifetime 180’di. Microsoft’a göre ilki boşsa silinen nesnenin saklama süresi ikincisidir, yani lab domain’inde 180 gün.
Silme Koruması: Protect Object from Accidental Deletion
Silinmesi işi durduracak hesaplarda, servis hesapları gibi, kazara silmeye karşı koruma açılır. Menü yolu: View → Advanced Features açıkken hesabın Properties → Object sekmesi → Protect object from accidental deletion. OU’larda işaretli gelen bu kutu kullanıcı hesabında fabrika ayarında işaretsizdi.
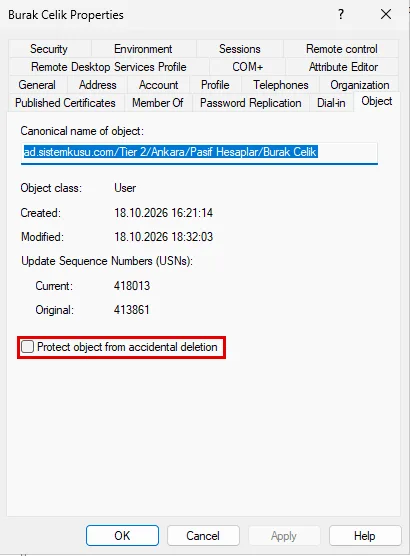
Kutuyu işaretleyip hesabı silmeyi denedim. ADUC önce yine onay sordu, Yes sonrası reddetti: You do not have sufficient privileges to delete Burak Celik, or this object is protected from accidental deletion. Mesaj iki sebebi birlikte sayıyor. Hesabı silmeye yetkiliyseniz sebep korumadır, kutu kaldırılmadan silinmez. Korumanın OU ağacındaki davranışını OU yazısında ölçtük.
Silmek ve ADAC’ta Geri Almak
Korumayı kaldırdıktan sonra sağ tık → Delete → Are you sure you want to delete the User named 'Burak Celik'? → Yes ile hesabı sildim. Security log’una 4726 düştü. Silinen nesnenin alanları neyin geri geleceğini önceden söylüyor:
Get-ADObject -IncludeDeletedObjects -Filter {samAccountName -eq 'burak.celik'} -Properties lastKnownParent, isDeleted, memberOf, objectSid, objectGUID, whenChanged, msDS-LastKnownRDN, userAccountControl, description, DistinguishedName | Format-List DistinguishedName, isDeleted, lastKnownParent, 'msDS-LastKnownRDN', memberOf, objectSid, objectGUID, whenChanged, userAccountControl, descriptionDistinguishedName : CN=Burak Celik\0ADEL:ecf27c2c-0387-4f69-8d2f-81157c97397d,CN=Deleted Objects,DC=ad,DC=sistemkusu,DC=com
isDeleted : True
lastKnownParent : OU=Pasif Hesaplar,OU=Ankara,OU=Tier 2,DC=ad,DC=sistemkusu,DC=com
msDS-LastKnownRDN : Burak Celik
memberOf : {CN=GG_USER_ANK_MUH,OU=Gruplar,OU=Ankara,OU=Tier 2,DC=ad,DC=sistemkusu,DC=com}
objectSid : S-1-5-21-1987702239-187056940-2301540660-2648
objectGUID : ecf27c2c-0387-4f69-8d2f-81157c97397d
whenChanged : 18.10.2026 18:35:04
userAccountControl : 514
description : Ayrildi 2026-10-18, hesap kapatildilastKnownParent eski OU’yu, memberOf grubu, userAccountControl 514 de hesabın kapalı silindiğini söylüyor. 514, normal kullanıcı hesabını gösteren 512 ile hesabın kapalı olduğunu gösteren 2’nin toplamıdır.
ADUC’ta Advanced Features açıkken domain’in altında System ve LostAndFound göründü, Deleted Objects görünmedi. Geri alma ADAC’ta yapılır. Menü yolu: Win + R → dsac.exe → sol bölmede domain düğümü → Deleted Objects → üstteki filtre kutusuna Burak → satır seçili → sağdaki Tasks bölmesinde Restore.
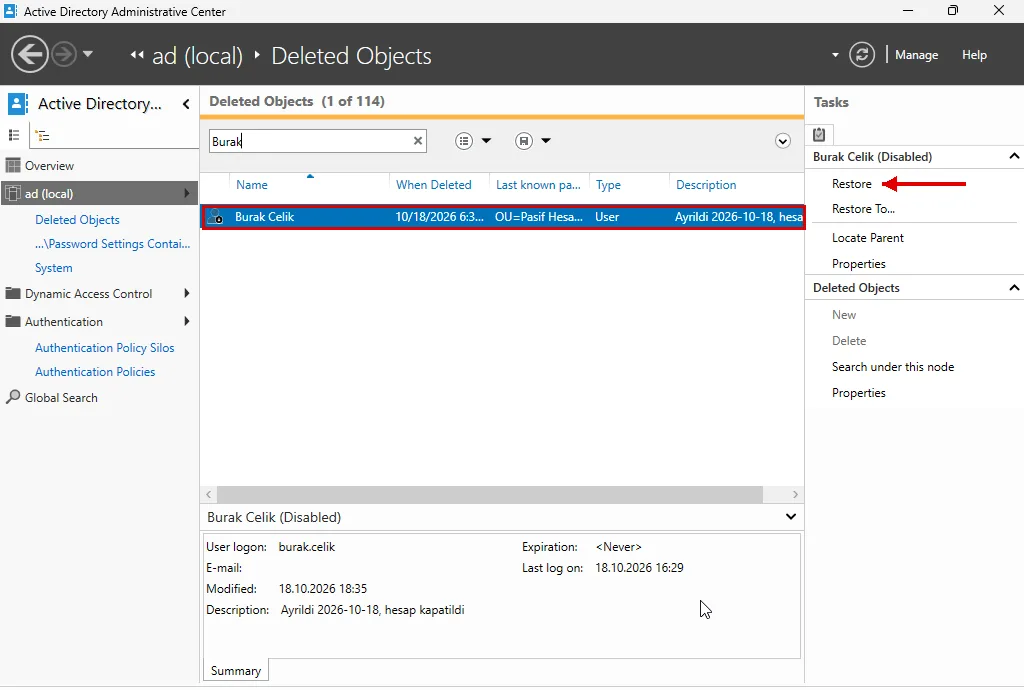
Lab’da Deleted Objects konteynerinde önceki işlerden kalanlarla 114 nesne vardı, filtre tek satıra indirdi. Restore onay sormadan çalıştı. Geri gelen hesap:
Get-ADUser burak.celik -Properties memberOf, objectSid, objectGUID, whenCreated, whenChanged, Enabled, userAccountControl, Description, PasswordLastSet, LockedOut, lastKnownParent | Format-List DistinguishedName, Enabled, userAccountControl, Description, memberOf, objectSid, objectGUID, whenCreated, whenChanged, PasswordLastSet, LockedOutDistinguishedName : CN=Burak Celik,OU=Pasif Hesaplar,OU=Ankara,OU=Tier 2,DC=ad,DC=sistemkusu,DC=com
Enabled : False
userAccountControl : 514
Description : Ayrildi 2026-10-18, hesap kapatildi
memberOf : {CN=GG_USER_ANK_MUH,OU=Gruplar,OU=Ankara,OU=Tier 2,DC=ad,DC=sistemkusu,DC=com}
objectSid : S-1-5-21-1987702239-187056940-2301540660-2648
objectGUID : ecf27c2c-0387-4f69-8d2f-81157c97397d
whenCreated : 18.10.2026 16:21:14
whenChanged : 18.10.2026 18:43:40
PasswordLastSet : 18.10.2026 18:13:59
LockedOut : FalseHesap Pasif Hesaplar’a döndü. SID’i, GUID’i, açılış saati ve parola tarihi aynı kaldı, GG_USER_ANK_MUH üyeliği ve açıklaması geri geldi. SID’in aynı kalması dosya izinlerinin de kendiliğinden geri geldiği anlamına gelir. Silinmeden önce kapalı olduğu için kapalı geldi: hesabı açmak ayrı bir karardır. ADUC’ta F5 ile yenilenen Pasif Hesaplar listesinde hesap yeniden göründü.
Geri alma Security log’una olay yazmadı: 4720, 4722, 4728 ve 4738’den hiçbiri düşmedi. Silmenin kaydı 4726’dır, geri almanın kaydı bu denetim ayarıyla yoktur.
Örnekteki otelde bu, kayıp eşya dolabıdır. Bırakılan eşya bir süre saklanır, sahibi gelirse olduğu gibi teslim edilir. Süre dolunca dolap boşaltılır ve geri dönüş kalmaz.
Grup Üyeliği Eklemek ve Çıkarmak
Grup üyeliği iki yönden değiştirilir: kullanıcının Member Of sekmesinden ya da grubun Members sekmesinden. Lab’da deniz.aksoy’u Ankara helpdesk’inin grubu GG_USER_ANK_IT’ye ekleyip çıkardım.
- Eklemek:
Deniz Aksoy→ Properties → Member Of → Add… →GG_USER_ANK_IT→ Check Names → OK → Apply. Security log’una 4728 düştü. - Çıkarmak:
GG_USER_ANK_IT→ Properties → Members →Deniz Aksoyseçili → Remove. ADUCDo you want to remove the selected member(s) from the group?diye sordu, Yes ve OK sonrası 4729 düştü.
Member Of listesinin Name sütunu dar gelir ve GG_USER_ANK_IT ile GG_USER_ANK_MUH ikisi de GG_USER_ANK... diye kesik görünür. Sütun başlığının kenarını sürükleyip genişletmeden hangi grubun seçili olduğunu okuyamazsınız.
Üyeliğin kullanıcının açık oturumuna ancak yeni oturumda geçtiğini OU yazısında ölçmüştük. Yeni yetki verdiğinizde kullanıcıdan oturumunu kapatıp açmasını isteyin.
Kilitlenen Hesap: Kilidi Açmadan Önce Kaynağını Bulmak
Kilitlenen bir hesapta önce kilidi tetikleyen makine bulunur, kilit sonra açılır. Örnek yine burak.celik. Ölçüm, hesap henüz açık ve Ankara’nın Hesaplar OU’sundayken alındı. Lab domain’inde kilit eşiği 3 yanlış deneme, kilit süresi 15 dakikaydı. Bu policy’nin nasıl kurulduğunu Active Directory kurulumu yazısında, değerlerin nasıl seçildiğini password policy yazısında anlattık.
Kullanıcının bilgisayarında burak.celik ile üç kez yanlış parola girdim, 18:16:27 ile 18:16:51 arasında, 24 saniye içinde. Üç denemede de ekran yalnız The password is incorrect. Try again. yazdı, üçüncüsünde de. Kullanıcı hesabının kilitlendiğini o an ekranda görmedi. dc01 ise hesabı kilitli sayıyordu:
Get-ADUser burak.celik -Properties LockedOut, lockoutTime, badPwdCount, LastBadPasswordAttempt, BadLogonCount, LastLogonDate, lastLogon, PasswordLastSet, Enabled, AccountLockoutTime | Format-List Name, Enabled, LockedOut, lockoutTime, AccountLockoutTime, badPwdCount, LastBadPasswordAttempt, BadLogonCount, lastLogon, LastLogonDate, PasswordLastSetName : Burak Celik
Enabled : True
LockedOut : True
lockoutTime : 134368102120691997
AccountLockoutTime : 18.10.2026 18:16:52
badPwdCount : 3
LastBadPasswordAttempt : 18.10.2026 18:16:52
BadLogonCount : 3
lastLogon : 134368101272966810
LastLogonDate : 18.10.2026 16:29:49
PasswordLastSet : 18.10.2026 18:13:59lockoutTime hesabın kilitlendiği anın ham değeridir: 1 Ocak 1601’den bu yana geçen 100 nanosaniyelik aralıkların sayısı. AccountLockoutTime aynı anı okunur yazar. Domain’deki bütün kilitli hesapları Search-ADAccount -LockedOut listeler. Lab’da tek satır döndü: burak.celik.
Kilitli Hesap Neden Bir Kez Daha Girdi?
Kilitlendikten iki dakika sonra, 18:18:40’ta, aynı ekranda doğru parolayı girdim. Oturum açıldı. Masaüstüne GPO’nun duvar kağıdı gelmedi. whoami sistemkusu\burak.celik, %LOGONSERVER% \\DC01 yazdı, klist ise Cached Tickets: (0) gösterdi: oturumun hiç Kerberos bileti yoktu.
Sebebi kullanıcının bilgisayarındaki 4624 olayında, Logon Type alanındaydı. Microsoft’un 4624 sayfasına göre tip 2 (Interactive) normal yerel girişi, tip 11 (CachedInteractive) bilgisayarda saklanan credential ile açılan girişi gösterir: domain controller’a credential’ı doğrulatmadan. burak.celik’in o günkü girişleri:
| Saat | Logon Type | Hesabın durumu | Sonuç |
|---|---|---|---|
| 18:13:59 | 2 (Interactive) | açık, sıfırlamadan sonra parola değişimi | domain controller doğruladı |
| 18:14:11 | 11 (CachedInteractive) | açık, ilk giriş | önbellekten açıldı |
| 18:15:27 | 11 (CachedInteractive) | açık, ikinci giriş | önbellekten açıldı |
| 18:18:40 | 11 (CachedInteractive) | kilitli | önbellekten açıldı |
| 18:21:40 | yok | kilitli | The referenced account is currently locked out and may not be logged on to. |
Hesap açıkken de iki giriş önbellekten açılmıştı. Kilitliyken açılan giriş bu yolun devamıydı: aynı saniyede dc01’e 4771 olayı düştü, Failure Code 0x12. Microsoft’un 4771 sayfası bu kodu kapalı, süresi dolmuş ya da kilitli hesaba verir. Yani domain controller arkadan gelen Kerberos isteğini reddetti, oturum ise önbellekteki credential ile zaten açılmıştı.
Bu davranışın adı Fast Logon Optimization’dır. Microsoft’un arşivdeki açıklamasına göre özellik açıkken Windows ağın hazır olmasını beklemez, var olan kullanıcı önbellekteki credential ile oturum açar ve Group Policy ağ hazır olunca arkada uygulanır.
Güncel Logon Optimization sayfası özelliğin Windows Vista’dan beri fabrika ayarında açık olduğunu yazar. Kapatan ayar Computer Configuration → Administrative Templates → System → Logon → Always wait for the network at computer startup and logon’dır. Bu ayarla kilitli hesabın girişini yeniden denemedim. Ayarın o girişi durdurması kaynaktan çıkan bir beklentidir.
Pratik sonucu şu: kullanıcı “kilitlendim ama girebildim” diyebilir ve ikisi de doğru olabilir. Hesabın durumuna kullanıcının ekranından değil, ADUC’tan ya da Get-ADUser çıktısından bakın.
Kilidin Kaynağı: Olay 4740
Hesap kilitlendiğinde domain controller Security log’una 4740 olayını yazar. Microsoft’un 4740 sayfasına göre olayın Caller Computer Name alanı, kilidi tetikleyen girişin yapıldığı makinedir.
Menü yolu: dc01’de Event Viewer (Win + R → eventvwr.msc) → Windows Logs → Security → Filter Current Log… → olay numarası alanına 4740.
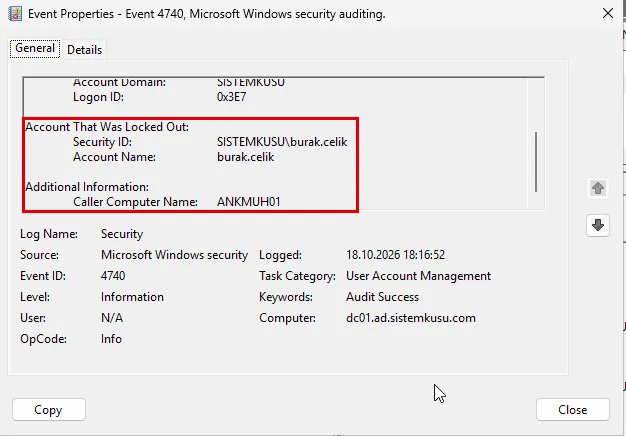
Komut karşılığı:
Get-WinEvent -FilterHashtable @{ LogName = 'Security'; Id = 4740 } -MaxEvents 5 |
  Format-List TimeCreated, Message
4740 makinenin adını verir. Her denemenin kendisini 4771 olayları verir. Aynı dakikada dc01’de üç 4771 vardı, üçünde de Failure Code 0x18 (yanlış parola) ve Client Address alanında kullanıcının bilgisayarının IP adresi vardı. Bu olaylar başarısız Kerberos denetimi açıkken yazılır. Hangi alt kategorilerin açılacağını audit policy yazımızda ölçtük.
Kaynağı bulmanın sebebi kilidin geri dönmesidir. Caller Computer Name’deki makine eski parolayla denemeye devam ediyorsa, açtığınız kilit üç denemede yeniden kapanır. Örnekteki otelde bu, kartı reddeden kapıyı bulmaktır. Misafire yeni kart kodlanmadan önce hangi kapının eski kartı okuttuğu öğrenilir.
Kilitli Hesapları Saved Queries ile Listelemek
ADUC’un hazır sorguları arasında kilitli hesap yoktur, ama bir LDAP filtresiyle kaydedilen sorgu her açılışta güncel listeyi verir. Menü yolu: ADUC (Win + R → dsa.msc) → Saved Queries’e sağ tık → New → Query.
- Name:
Kilitli hesaplar. Query root fabrika ayarında domain’in kendisi, Include subcontainers işaretli gelir. - Define Query… → Find listesinden Custom Search → Advanced sekmesi.
- Enter LDAP query: aşağıdaki filtre. OK ile pencere kapanır, sorgu ağaca eklenir.
(&(objectCategory=person)(objectClass=user)(lockoutTime>=1))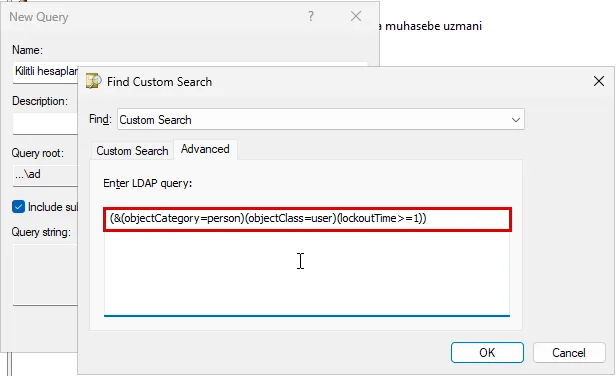
Sorgu açıldığında yalnız Burak Celik listelendi. ADUC filtreyi kaydederken kendi parantezleriyle sardı, Query string alanında (&(&(&(objectCategory=person)(objectClass=user)(lockoutTime>=1)))) göründü. Sonuç aynı.
Bu sorgu kilidi aday olarak verir, kesin olarak değil. Microsoft’un Lockout-Time şema sayfasına göre alan yalnız başarılı girişte sıfırlanır, bu yüzden değeri sıfırdan büyükken hesap kilitli olmayabilir. Lab’da bunu deniz.aksoy ile sınadım: hesap 16:49:42’de kilitlendi, 15 dakikalık süre doldu ve bir dakika kadar sonra durum şuydu:
Get-ADUser deniz.aksoy -Properties LockedOut, lockoutTime, badPwdCount, LastBadPasswordAttempt, AccountLockoutTime, lastLogonTimestamp | Format-List Name, LockedOut, lockoutTime, AccountLockoutTime, badPwdCount, LastBadPasswordAttempt, lastLogonTimestampName : Deniz Aksoy
LockedOut : False
lockoutTime : 134368049829102598
AccountLockoutTime : 18.10.2026 16:49:42
badPwdCount : 3
LastBadPasswordAttempt : 18.10.2026 16:49:42
lastLogonTimestamp :LockedOut False oldu, ama lockoutTime eski değerinde kaldı. Aynı hesap için iki araç iki farklı cevap verdi ve fark ancak ilk başarılı girişte kapandı:
| Hesabın durumu | LockedOut | lockoutTime | Search-ADAccount -LockedOut | Kilitli hesaplar sorgusu |
|---|---|---|---|---|
| Kilit sürerken | True | kilidin anı | listeler | listeler |
| Süre dolduktan sonra | False | kilidin anı, değişmedi | listelemez | listeler |
| İlk başarılı girişten sonra | False | 0 | listelemez | listelemez |
Sorgudaki her satırı açıp Account sekmesine bakın. Kilit gerçekse sekme bunu yazar, sonraki bölümde gösterdiğimiz gibi.
Kilidi Açmak
Kaynak belliyse kilit açılır. ADUC’ta (Win + R → dsa.msc) kilit, hesabın Properties → Account sekmesinde görünür ve oradan açılır: Unlock account. This account is currently locked out on this Active Directory Domain Controller. kutusu işaretlenir ve Apply’a basılır.
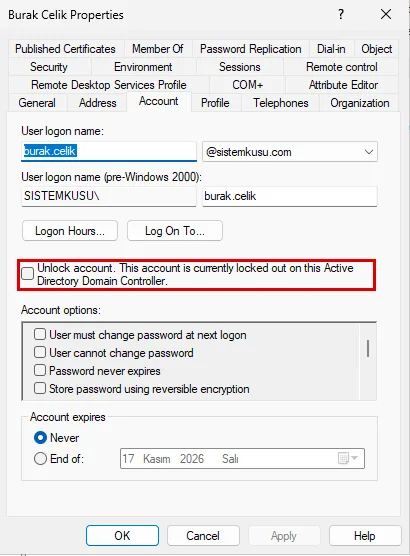
Kutunun yanındaki cümle önemlidir. Kilit süresi dolduktan sonra açılan sekmede kutu yine görünür, ama yanında “currently locked out” cümlesi yoktur. burak.celik’in kilidi sürerken kutuyu işaretleyip Apply’a bastım: lockoutTime ve badPwdCount 0’a döndü, LastBadPasswordAttempt ise son yanlış denemenin saatinde, 18:16:52’de kaldı. Security log’una 4767 olayı düştü: kilidi açan t0.ilker.pehlivan, hedef burak.celik.
Kilit Reset Password penceresinden de açılır. Hesap kilitliyken pencerede Account Lockout Status on this Domain Controller: Locked out yazdı ve Unlock the user’s account kutusu kendiliğinden işaretli geldi. Komutla:
Unlock-ADAccount burak.celikKilidi açmasanız hesap kilit süresi dolunca, lab’da 15 dakika sonra, kendiliğinden açılır. Sayacın ve kendiliğinden açılmanın ayrıntısı password policy yazısında.
Attribute Editor: Formda Olmayan Alanlar
Kilidin, son girişin ve parola tarihinin ham değerleri Properties penceresinin sekmelerinde yoktur, Attribute Editor sekmesinde durur. Sekme yalnız View → Advanced Features açıkken görünür. Liste fabrika ayarında boş alanlarla birlikte gelir. Filter → Show only attributes that have values listeyi dolu alanlara indirir.
Lab’da deniz.aksoy’un sekmesini iki kez okudum. Hiç oturum açmamış ve kilitliyken badPwdCount 3, lockoutTime dolu, lastLogon (never), logonCount 0’dı ve lastLogonTimestamp satırı hiç yoktu. İlk doğru girişten sonra tablo değişti:
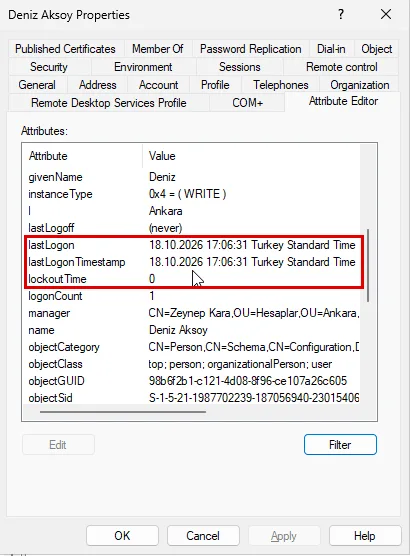
lastLogonvelastLogonTimestamp: ikisi de17:06:31. Microsoft’un Last-Logon şema sayfasına görelastLogonreplike edilmez ve her domain controller’da ayrı tutulur.lastLogonTimestampreplike edilir ama her girişte değil, 9-14 günde bir güncellenir. İlk girişte ikisi aynı değeri aldı.lockoutTime:0. Başarılı giriş kilit alanını sıfırladı.logonCount:1.userAccountControl:0x200 = (NORMAL_ACCOUNT), yani512, açık normal kullanıcı.
Bu sekmeyi okumak için açın, yazmak için formu kullanın. Edit düğmesi alana doğrudan değer yazar ve formun yaptığı denetimlerin hiçbirini yapmaz.
Bilgisayar Hesabı: Reset Account ve LAPS
Bilgisayar hesabının sağ tık menüsü kullanıcınkine benzer, ama Reset Password… yerine Reset Account taşır. Lab’da Tier 2\Ankara\Bilgisayarlar OU’sundaki ankmuh01’in menüsünü açtım.
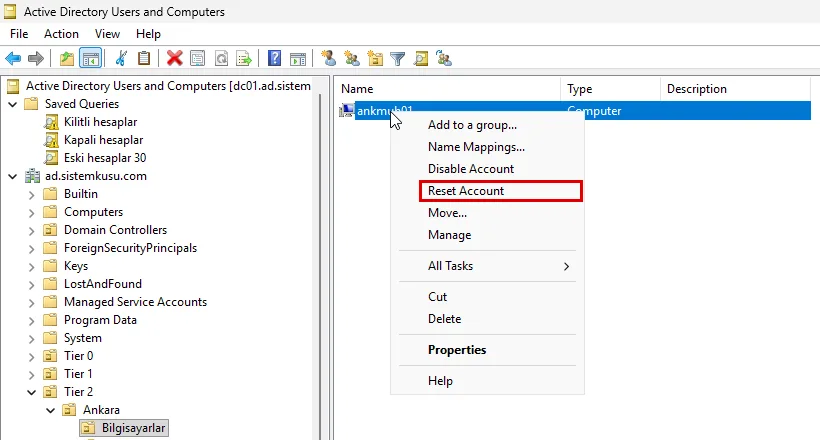
Bilgisayar tarafında her hafta üç iş gelir ve üçünün de kendi yazısı var:
- Formatlanan bilgisayarı aynı adla yeniden katmak: nesne silinmez, Reset Account ile sıfırlanır ve makine eski OU’suna, eski GPO’larına döner. Adımları ve KB5020276 kuralını domain’e bilgisayar ekleme yazısında ölçtük.
- Yerel yönetici parolasını okumak: bilgisayarın Properties penceresindeki LAPS sekmesi parolanın son geçerlilik tarihini, hesabın adını (
yerelyonetici) ve Show password düğmesini gösterir. Parolanın kimde, hangi yetkiyle okunduğunu LAPS yazısında ölçtük. - Bir ayarın gelip gelmediğini doğrulamak: kullanıcının oturumunda
gpresult /rhangi GPO’nun geldiğini,/hraporu ayarı hangi GPO’nun koyduğunu söyler. GPO yönetimi yazısında anlattık.
Helpdesk’in Gözünden: Aynı İşler RSAT ile
Helpdesk aynı ADUC’u kendi bilgisayarında, kendi hesabıyla ve yalnız devredilen işler için kullanır. Konsol yetkiyi menüde değil, işin sonunda sınar. Menü yapamayacağınız işleri de gösterir, ret OK ya da Apply’a bastığınızda gelir.
Lab’da Ankara helpdesk’i ayse.demir, RSAT kurulu bir Windows 11 istemcide kendi oturumunu açtı. GG_USER_ANK_IT üzerinden iki devir grubunun üyesi:
DL_ANK_PAROLA_RW:Tier 2\Ankara\Hesaplar’daki kullanıcılarda parola sıfırlama,pwdLastSetvelockoutTimeyazma.DL_ANK_LAPS_R:Tier 2\Ankara\Bilgisayarlar’da LAPS parolasını okuma.
Bu devrin nasıl verildiğini Active Directory delegation yazısında anlattık. Advanced Features onun konsolunda fabrika ayarında, yani kapalıydı.
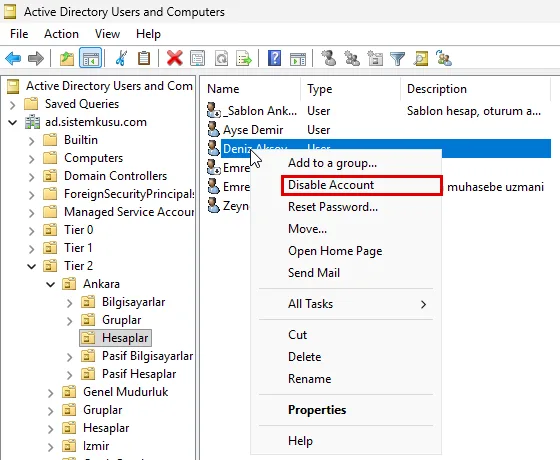
ayse.demir’in denediği işler ve aldığı cevaplar:
| İş | Hedef | Sonuç |
|---|---|---|
| Unlock account + Apply | deniz.aksoy, Ankara | açıldı, ekranda mesaj yok, dc01’de 4767 |
| Reset Password… | deniz.aksoy, Ankara | The password for Deniz Aksoy has been changed. |
| Disable Account | deniz.aksoy, Ankara | Windows cannot disable object Deniz Aksoy because: Insufficient access rights to perform the operation. |
| Member Of → Add… + Apply | GG_USER_ANK_IT | Add… açık geldi, Apply’da You do not have permission to modify the group ... |
| New | Tier 2\Ankara\Hesaplar | menüde New maddesi yok |
| Reset Password… | mert.kaya, İzmir | Windows cannot complete the password change for Mert Kaya because: Access is denied. |
| Reset Password… | burak.celik, Ankara’nın Pasif Hesaplar OU’su | Windows cannot complete the password change for Burak Celik because: Access is denied. |
| LAPS sekmesi | ankmuh01, Ankara | sekme dolu, Show password ve Copy password açık |
Tabloda iki şey dikkat ister. Kilit açmada ADUC başarı mesajı vermedi, Apply düğmesi soldu ve sekme currently locked out yazmaya devam etti. Kilidin kalktığını pencereyi kapatıp yeniden açarak ya da dc01’deki 4767 olayından görürsünüz. İkincisi, devir yalnız Hesaplar OU’sunu kapsıyor, bu yüzden aynı lokasyonun Pasif Hesaplar OU’sundaki hesap da reddedildi.
Reddin bir ön işareti var. Yetki olmayan OU’da Reset Password penceresi açılır, ama User must change password at next logon kutusu soluk gelir, çünkü helpdesk’in o hesapta pwdLastSet yazma izni yoktur.
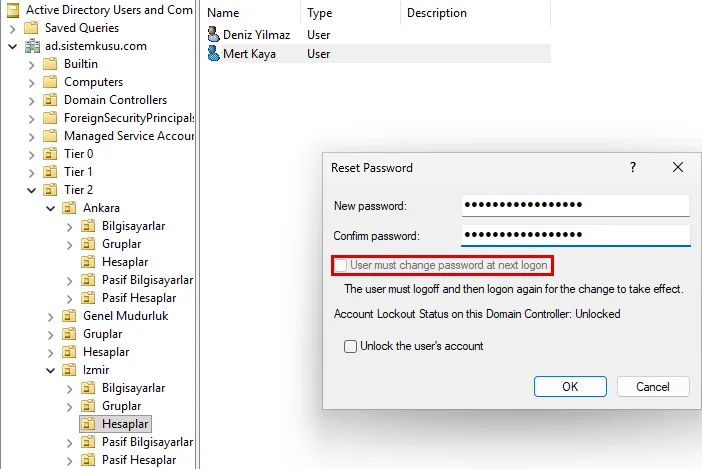
Reddedilen denemeler de iz bıraktı. dc01’in Security log’unda İzmir ve Pasif Hesaplar denemeleri için birer 4724 vardı, Keywords alanında Audit Failure, Subject alanında ayse.demir. Hedef hesabın adı boştu, yalnız SID’i yazıyordu. Başarılı sıfırlama ise Audit Success olarak düştü. Helpdesk’in devrinin dışına taşan denemeleri bu yüzden 4724 olaylarını Audit Failure ile süzerek bulursunuz.
Günün Sonunda: Active Directory Kontrol Listesi
Bir hesabın gün içinde geçebileceği durumlar ve her geçişin log’a yazdığı olay, lab’daki burak.celik turunda şöyle sıralandı:
Gün kapanırken beş kontrol bu olayların izini toplar. İlk üçü ADUC’taki kayıtlı sorgulardır:
- Kilitli hesap kaldı mı?
Kilitli hesaplarsorgusu boş dönmeli. Dolu satırın Account sekmesinde “currently locked out” yazıyorsa kilit gerçektir, kaynağı 4740’ta aranır. - Kapatılan hesaplar doğru mu?
Kapali hesaplarlistesi ayrılan personelle örtüşmeli.Guestvekrbtgtbu listede durur. - Kimse kullanmayan hesap var mı? Son giriş günü sorgusundan çıkan hesap,
LastLogonDateile doğrulandıktan sonra kapatılır. - Silinen bir şey var mı? ADAC’ta Deleted Objects konteynerinde bugün silinenler. Yanlışlıkla silinen varsa saklama süresi dolmadan geri alınır.
- Değişiklikler kayıtlı mı? Günün işlerinin 4720, 4724, 4725, 4726, 4728 ve 4767 olayları Security log’unda durmalı. Helpdesk’in reddedilen denemeleri de orada 4724
Audit Failureolarak durur.
Sonuç: Günlük İş Konsolda Yapılır, Kanıtı Log’da Durur
Active Directory’nin günlük kullanımı birkaç pencere ve birkaç tıklamadır, asıl iş o tıklamanın sonucunu doğrulamaktır. Lab’da beklenenden farklı çıkan şeyler:
- Üçüncü yanlış parolada ekran kilidi söylemedi. Kullanıcı yalnız “parola yanlış” gördü, domain controller hesabı kilitlemişti.
- Kilitli hesap ilk denemede önbellekteki credential ile oturum açtı. Giriş Logon Type 11 olarak yazıldı, Kerberos bileti yoktu ve ikinci deneme reddedildi. Kapatılan hesap ise iki denemede de girmedi.
- Süresi dolan kilit
lockoutTime’da kaldı.Kilitli hesaplarsorgusu hesabı listelemeye devam etti, ilk başarılı giriş alanı sıfırladı. - Copy kapalı şablonun kapalı işaretini taşıdı, ilk girişte parola değişimini taşımadı. İkisi de ikinci sayfada elle düzeltilir.
- ADUC silinen nesneyi göstermedi. Geri alma ADAC’ta yapıldı, ne taşıma ne geri alma Security log’una olay yazdı.
- Helpdesk’in menüsü yapamayacağı işleri de gösterdi. Ret işin sonunda geldi ve reddedilen sıfırlama 4724
Audit Failureolarak kayda geçti.
Girişteki benzetmeye dönersek: ön büronun vardiyası check-in, kart kodlama, kilitlenen kapı, check-out ve kayıp eşya dolabıdır. Ama misafirin kapıdan girmesi kaydın doğru olduğunu kanıtlamaz, vardiya defteri kanıtlar. Active Directory’de o defter domain controller’ın Security log’udur. Bu lab’da defter taşımayı ve geri almayı yazmadı, bu yüzden defterin hangi sütunları tuttuğunu bilmek de vardiyanın işidir.
Bu yazı Active Directory rehberimizin günlük yönetim adımıdır. Sıradaki adım bu işleri yapan hesapları ve domain controller’ı korumaktır, onu Active Directory güvenlik sıkılaştırması yazısında anlattık.
Active Directory Kullanımı Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Domain'i yeni devraldıysanız ilk haftanın işlerini birlikte kuralım mı?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi