BT Sistem Yönetimi
Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

- Grafana Ne İşe Yarar? Dağınık Veriyi Tek Ekranda Okumak
- Grafana Nasıl Çalışır? Data Source, Panel ve Dashboard
- Data Source ve Eklenti: Her Kaynağın Kendi Dili
- Grafana’nın Kendi Veritabanı: Panolar Orada, Ölçümler Değil
- Grafana İçin Ne Kadar Donanım Gerekir?
- Grafana ve Zabbix Farkı: Biri Toplar, Öteki Gösterir
- Grafana, Prometheus, Loki ve Kibana: Hangisi Ne Yapar?
- Grafana OSS mi Enterprise mi? Lisans ve Sürüm Desteği
- Grafana Güvenliği: Viewer Rolü Panelden Fazlasını Sorgular
- Sonuç: Grafana Veriyi Üretmez, Okunur Kılar
- Grafana Hakkında Sık Sorulan Sorular
Grafana, metrikleri, logları ve diğer kayıtları bulundukları yerden sorgulayıp grafiğe, tabloya ve panoya dönüştüren açık kaynak bir görselleştirme yazılımıdır. Kendisi ölçüm toplamaz ve ölçüm saklamaz. Zabbix, Prometheus ya da bir PostgreSQL veritabanı gibi kaynaklara bağlanır ve bir ekran her açıldığında veriyi o kaynaktan okur. Farklı kaynakların verisini aynı ekranda yan yana gösterebilir, bir değer eşiği aşınca uyarı da gönderebilir. Grafana’yı Grafana Labs geliştirir, açık kaynak sürümünün lisans bedeli yoktur.
Bu yazıda Grafana’yı akşam haberlerindeki hava durumu bültenine benzetiyoruz. Bülteni hazırlayan kanal bir termometre bile kurmaz. Sıcaklığı ve yağışı Meteoroloji Genel Müdürlüğü’nün (MGM) istasyonlarından, bulutların hareketini uydu görüntüsünden, deniz suyu sıcaklığını bir başka kurumun ölçümünden alır. Kanalın grafik masası bu verileri haritaya ve grafiğe döker, spiker de hepsini tek ekranda iki dakikada anlatır. Ölçüm kurumlarındır. Kanalın işi o ölçümü okunur kılmaktır.

Zabbix nedir yazısında Zabbix’i MGM’nin gözlem ağına benzetmiştik. Bu yazının benzetmesinde Zabbix, bültenin veri aldığı kurumlardan biridir. Yazı Grafana’nın parçalarını, Zabbix ile iş bölümünü, sürüm ve lisans seçimini ve güvenlikte en sık gözden kaçan ayrıntıyı anlatır. Kurulum ve Zabbix bağlantısı serinin sonraki yazılarına kalır. İzlemeyi kurumlarda nasıl kurup aylık olarak işlettiğimizi Network İzleme Hizmeti sayfamızda anlatıyoruz.
Grafana Ne İşe Yarar? Dağınık Veriyi Tek Ekranda Okumak
Grafana’nın işi, farklı sistemlerde duran veriyi bir soruya cevap verecek biçimde tek ekranda göstermektir. Grafana’nın kendi belgesi aracı üç fiille tarif eder: verinin nerede saklandığından bağımsız olarak sorgulamak, görselleştirmek ve uyarmak. Bu üç iş şöyle ayrılır:
- Sorgulamak: Grafana, data source (veri kaynağı) adını verdiği bağlantılarla Zabbix’e, Prometheus’a, bir SQL veritabanına ya da bir log deposuna bağlanır. Her kaynağa o kaynağın kendi diliyle sorgu gönderir.
- Göstermek: dönen sonucu panel adı verilen kutulara çizer: zaman grafiği, tek bir sayı, tablo, ısı haritası. Panellerin bir araya geldiği ekrana dashboard denir.
- Uyarmak: Grafana Alerting ile bir sorgunun sonucu eşiği aşınca e-postaya, Slack’e ya da başka bir kanala bildirim gönderir.
Bir örnekle: bir BT yöneticisinin sabah baktığı ekranın sol üstünde Zabbix’ten gelen sunucu erişilebilirliği, sağında helpdesk veritabanından gelen açık talep sayısı, altında firewall loglarından çıkan engellenen bağlantı grafiği durabilir. Üç veri üç ayrı sistemde saklanır. Grafana hiçbirini kopyalamaz, ekran açıldığında üçüne de ayrı ayrı sorar.
Bu yüzden Grafana tek başına bir izleme sistemi değildir. Bir sunucunun diski dolarken bunu ölçen, değeri saklayan ve geçmişini tutan başka bir yazılım gerekir. Grafana o yazılımın verisini okur. Örnekteki hava durumu bülteninde de grafik masası ölçümü kendisi yapmaz, yayından önce güncel değeri kurumdan alır.
Grafana Nasıl Çalışır? Data Source, Panel ve Dashboard
Grafana bir web uygulamasıdır: tarayıcıdan açılan bir arayüz ve arkasında kaynaklara sorgu gönderen bir sunucu süreci. Bir kullanıcı dashboard’u açtığında akış şöyle işler:
- Tarayıcı dashboard’u Grafana’dan ister.
- Grafana her panelin sorgusunu o panelin data source’una gönderir. Zabbix data source’u için bu, Zabbix API’ye giden bir istektir.
- Kaynak sonucu döner, Grafana sonucu panele çizer.
- Dashboard’da bir yenileme aralığı tanımlıysa, örneğin 1 dakika, döngü her aralıkta baştan çalışır.
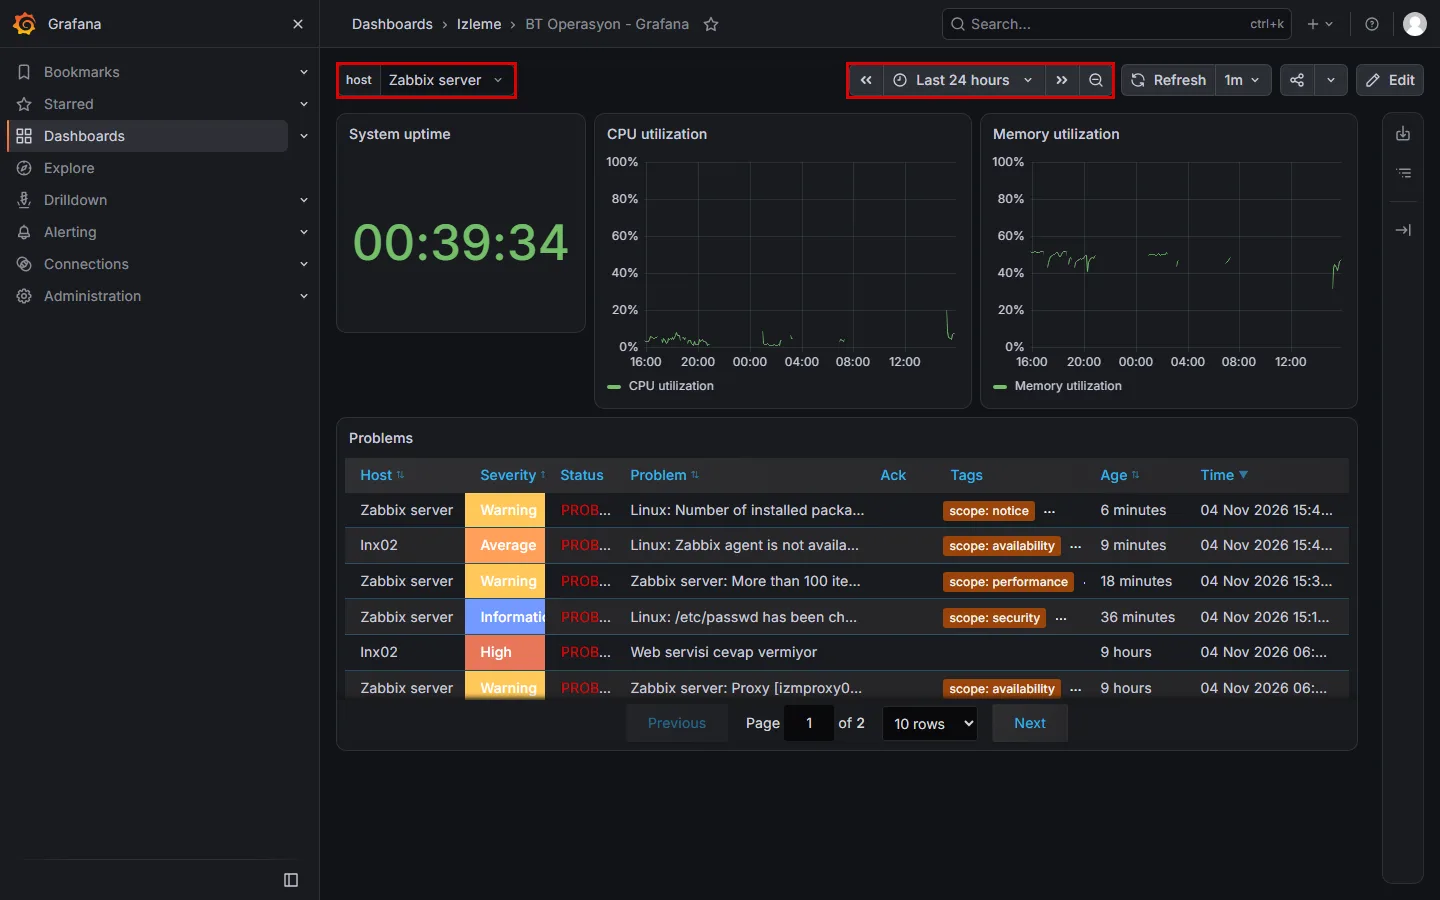
Son adımın bir bedeli vardır. Grafana’nın kurulum belgesi, 30 panelli bir dashboard’un 10 saniyede bir yenilenmesinin, aynı dashboard’un dakikada bir yenilenmesine göre yaklaşık altı kat sorgu yükü ürettiğini yazar. Yük yalnız Grafana’da birikmez, sorgulanan kaynağa da biner. Duvardaki bir izleme ekranının 10 saniyede bir yenilenmesi, Zabbix’e her 10 saniyede en az 30 sorgu demektir. Ekran yalnız bir kişinin önündeyse dakikalık yenileme çoğu zaman yeter.
Data Source ve Eklenti: Her Kaynağın Kendi Dili
Her kaynak farklı bir dil konuşur. Prometheus PromQL ile, PostgreSQL SQL ile, Zabbix kendi API’siyle sorgulanır. Grafana bu dilleri eklentilerle (plugin) öğrenir ve her data source’un sorgu düzenleyicisi o kaynağın yapısına göre şekillenir. Grafana’nın data source belgesine göre Prometheus, Loki, Elasticsearch, MySQL ve PostgreSQL Grafana’yla birlikte gelir. Zabbix bu listede yoktur, onun eklentisi ayrıca kurulur.
Aynı panelde iki kaynağı birleştirmek de mümkündür. Belgedeki Mixed data source, bir panelin her sorgusunu ayrı bir kaynağa yöneltir ve sorguları paralel çalıştırır. Böylece Zabbix’teki sunucu yükü ile bir uygulamanın veritabanındaki işlem sayısı aynı zaman ekseninde görülebilir. Örnekteki bültende bu, MGM’nin yağış verisiyle uydu görüntüsünün aynı haritaya bindirilmesidir.
Grafana’nın Kendi Veritabanı: Panolar Orada, Ölçümler Değil
Grafana ölçüm saklamaz ama kendi ayarlarını saklar: dashboard’lar, kullanıcılar, data source bağlantıları ve alert rule’lar Grafana’nın kendi veritabanında durur. Fabrika ayarında bu veritabanı tek bir SQLite dosyasıdır. Kurulum belgesi SQLite’ı canlı ortam için önermez, PostgreSQL 12 ya da MySQL 8.0 ve üstünü gösterir. Sonradan SQLite’tan PostgreSQL’e taşımak ayrı bir iştir, bu yüzden veritabanı kararı kurulumun ilk gününde verilir.
Ayrımı lab’daki izleme sunucusunda ölçtüm. Grafana ve Zabbix aynı PostgreSQL sunucusunda iki ayrı veritabanı kullanıyor. Yukarıdaki dashboard çalışırken Grafana’nın veritabanı 14 MB, Zabbix’inki 85 MB’tı. Zabbix’in history tablosunda 90.279, history_uint tablosunda 46.982 ölçüm satırı vardı. Grafana veritabanındaki 92 tablonun hiçbiri ölçüm değeri tutmuyordu. En kalabalık iki tablo yetki kayıtlarını tutan permission (797 satır) ve şema geçmişini tutan migration_log (728 satır) idi.
CPU grafiğindeki her nokta, ekran her açıldığında Zabbix’ten yeniden okunur. Grafana’nın veritabanı kaybolursa ölçümler kaybolmaz ama dashboard’lar, kullanıcılar ve bağlantılar yeniden kurulur.
Grafana İçin Ne Kadar Donanım Gerekir?
Belgedeki alt sınır 512 MB bellek ve 1 işlemci çekirdeğidir. 25’ten az eşzamanlı kullanıcı, 100’den az alert rule, 5’ten az data source ve 200’den az dashboard için belge “Small” sınıfını önerir: 2 çekirdek, 2-4 GB bellek, 10-20 GB SSD. Belge bu tablonun yalnız Grafana sürecini kapsadığını ayrıca vurgular. Sorgulanan Zabbix ya da Prometheus sunucusunun kaynağı ayrı hesaplanır. Yükü en çok eşzamanlı kullanıcı sayısı ile panel sayısı ve yenileme aralığı belirler.
Grafana ve Zabbix Farkı: Biri Toplar, Öteki Gösterir
İki araç sık sık aynı cümlede anılır, çünkü en yaygın açık kaynak izleme düzenlerinden biri Zabbix’in topladığı veriyi Grafana’da göstermektir. Rolleri ise birbirinden ayrıdır:
| Zabbix | Grafana | |
|---|---|---|
| Veri toplar mı? | Evet: agent, SNMP, ping, HTTP isteği | Hayır, data source’tan okur |
| Ölçümü saklar mı? | Evet, kendi veritabanında history ve trends olarak | Hayır, yalnız dashboard, kullanıcı ve ayarlarını saklar |
| Hangi veriyi gösterir? | Kendi topladığını | Eklentisi olan her kaynağın verisini |
| Alarm | Trigger, severity, eskalasyon adımları, bakım dönemi | Alert rule, sorgu sonucuna eşik ve bildirim |
| Ekran | Dashboard, widget, network map | Dashboard, panel, değişken, çok kaynaklı panel |
Zabbix’in kendi dashboard’u vardır ve çoğu ekip için yeterlidir. Tek kaynak Zabbix’se ve ekranı yalnız BT ekibi izliyorsa, Zabbix dashboard’u iyi kurulduğunda ikinci bir araca gerek bırakmaz. Grafana üç durumda yerini hak eder:
- Birden fazla kaynak varsa: Zabbix’in verisi bir veritabanındaki iş verisiyle ya da bir log deposuyla aynı ekranda görülmek istenir.
- Ekranı BT dışından biri okuyacaksa: yönetimin baktığı bir ekranda Zabbix’in teknik ayrıntısı yerine birkaç sade gösterge gerekir.
- Aynı ekran çok sayıda cihaza uygulanacaksa: Grafana’nın değişkenleri tek bir dashboard’u açılır listeden seçilen sunucuya göre yeniden çizer.
Alarmı nerede kurduğumuz da bu iş bölümünden çıkar. Bizim düzenimizde alarm Zabbix’te doğar, çünkü eskalasyon adımları, bakım dönemleri ve kimin aranacağı orada tanımlıdır. Aynı alarmı Grafana’da da kurmak, bir arızada iki ayrı bildirim demektir ve ekip ikisinden birini susturmayı öğrenir. Zabbix’te trigger’ın nasıl yazıldığını Zabbix trigger rehberinde anlattık. Grafana Alerting’i ise kendi alarm mekanizması olmayan kaynaklar için kullanırız, örneğin bir veritabanı sorgusunun döndürdüğü açık talep sayısı için. Böyle bir alarmın kurulumunu Grafana alert yazısında anlattık.
Örnekteki bültene dönersek: spiker yarın fırtına beklendiğini söyler, ama turuncu kodlu uyarıyı yayımlayan MGM’dir. Bülten uyarıyı yeniden üretmez, kurumun uyarısını ekrana taşır.
Grafana, Prometheus, Loki ve Kibana: Hangisi Ne Yapar?
Grafana’yı araştıran okur bu üç adla da karşılaşır. Üçü Grafana’nın rakibi değil, çoğu zaman onun okuduğu kaynaklardır:
| Araç | Ne yapar | Nerede yaygın | Grafana ile ilişkisi |
|---|---|---|---|
| Prometheus | Metrikleri hedeflerden HTTP üzerinden çekerek (pull) toplar, zaman serisi olarak saklar, PromQL ile sorgulanır | Container, mikroservis ve Kubernetes ortamları. Sunucu izlemede de kullanılır | Yerleşik data source. Prometheus toplar, Grafana gösterir |
| Loki | Grafana Labs’in log toplama sistemi. Logun içeriğini değil, her log akışının etiketlerini indeksler | Kubernetes ve container logları, çoğunlukla Prometheus kullanan ekiplerde | Yerleşik data source. Loglar Grafana’da sorgulanır |
| Kibana | Elastic’in, Elasticsearch’te saklanan veriyi sorgulayan ve görselleştiren arayüzü | Elasticsearch’teki logları aramak ve güvenlik olaylarını incelemek | Elasticsearch’e bağlı bir arayüz. Grafana da Elasticsearch’ü yerleşik data source olarak okur |
Tabloda bulut ya da şirket içi ayrımı yoktur, çünkü seçimi bu belirlemez. Dört araç da kurumun kendi sunucusuna kurulur ve dördünün de barındırılan bir bulut hizmeti vardır (Grafana Cloud, Elastic Cloud). Seçimi belirleyen, ortamın container ağırlıklı mı, yoksa sunucu ve ağ cihazı ağırlıklı mı olduğudur.
Prometheus’un kendi tarifiyle Prometheus bir izleme ve alarm aracıdır ve veriyi görselleştirmek için Grafana’yı önerir. Belgesi onu hem sunucu odaklı izlemeye hem de sürekli değişen servis mimarilerine uygun bulur ve çok boyutlu veri toplamasını mikroservis ortamlarındaki güçlü yanı sayar. Yani Prometheus’un Grafana karşısındaki yeri Zabbix’inkiyle aynıdır.
Loki aynı ilişkiyi loglar için kurar. Kendi belgesi onu Prometheus’tan esinlenmiş bir sistem olarak tanıtır ve en büyük kurulumlarda doğrudan Kubernetes içinde çalışacak biçimde tasarlandığını söyler. Logları Loki toplar ve saklar, sorgulama ve gösterme Grafana’da yapılır.
Kibana ise Elasticsearch’teki veri için yapılmış bir arayüzdür. Veri Elasticsearch’teyse ve iş ağırlıklı olarak log aramaksa Kibana doğal seçimdir. Farklı kaynakları tek ekranda birleştirmek gerekiyorsa Grafana öne çıkar.
Bizim izleme hizmetimizde ölçümü Zabbix toplar, logları ise syslog ile merkezi bir sunucuda biriktiririz. Kurumsal ağların çoğu sunucu ve ağ cihazı ağırlıklı olduğu için Prometheus ve Loki bu yazının kapsamı dışında kalır.
Grafana OSS mi Enterprise mi? Lisans ve Sürüm Desteği
Grafana’nın kendi belgesine göre Grafana açık kaynaktır ve ücretsiz kullanılır. Kaynak kodu AGPLv3 lisansıyla dağıtılır. Aynı firmanın iki ticari sürümü daha vardır. Grafana Enterprise kurumun kendi sunucusuna kurulur ve OSS’nin üstüne kurumsal data source eklentileri, raporlama, ayrıntılı erişim denetimi ve resmi destek ekler. Grafana Cloud ise Grafana Labs’in barındırdığı hizmettir.
Kurulumda küçük bir ayrım vardır. Grafana’nın Debian ve Ubuntu kurulum belgesi grafana-enterprise paketini önerilen ve varsayılan sürüm olarak gösterir. Bu paket ücretsizdir ve OSS’nin bütün özelliklerini taşır, ek özellikleri ancak bir Enterprise lisansıyla açılır. Biz kurulumlarımızda grafana (OSS) paketini kurarız. Enterprise özelliği gerekmeyen bir kurumda, lisans sorusunu hiç doğurmayan paket daha sade bir başlangıçtır.
Sürüm tarafında Grafana’nın LTS (uzun süreli destek) sürümü yoktur. Grafana’nın sürüm belgesindeki kurallar şöyledir:
- Minor sürüm iki ayda bir, major sürüm yılda bir (Nisan ya da Mayıs), yama sürümü en az ayda bir çıkar.
- Her minor sürüm çıkışından sonra 9 ay desteklenir.
- Bir major sürümün son minor’ı 15 ay desteklenir.
- Güvenlik yaması içeren sürümler adlarındaki
+securityekiyle ayrılır, örneğin11.2.3+security-01.
Kasım 2026 itibarıyla güncel sürüm 27 Ekim 2026’da yayımlanan 13.3.0’dır ve desteği 20 Temmuz 2027’de biter.
Pratikteki anlamı şudur: Grafana’yı bir kez kurup yıllarca dokunmadan bırakmak, birkaç ay içinde desteksiz bir sürümde kalmak demektir. Belge iki tempo önerir. Yeni özellikleri izlemek isteyen ekip minor sürümleri (13.2’den 13.3’e) takip eder, değişiklikleri daha uzun incelemek isteyen ekip major sürümleri. İki tempoda da güvenlik yamaları gelir. Kurulumu Grafana’nın APT deposundan yapmak, bu yamaların sunucuya apt upgrade ile gelmesini sağlar. Linux sunucusunun kendisini güncel tutmayı Ubuntu Server rehberinde anlattık.
Grafana Güvenliği: Viewer Rolü Panelden Fazlasını Sorgular
Grafana’da yalnız izleme yetkisi verilen kullanıcıya Viewer rolü verilir. Sezgi, Viewer’ın yalnız kendisine açılan dashboard’daki panelleri gördüğünü söyler. Grafana’nın güvenlik belgesi bunun doğru olmadığını açıkça yazar. Viewer, organizasyondaki her data source’a istediği sorguyu gönderebilir, dashboard’da tanımlı sorgularla sınırlı değildir ve bunu tarayıcı yerine curl gibi bir araçla da yapabilir. Data source belgesine göre de fabrika ayarında organizasyondaki her kullanıcı her data source’u sorgulayabilir. Data source bazında yetki yalnız Enterprise ve Cloud’da vardır.
Bir kullanıcının Grafana’da neyi göremeyeceğini bu yüzden dashboard değil, data source’un bağlandığı hesap belirler. Zabbix data source’unu Zabbix’te yalnız okuma yetkili ve yalnız izlenecek host gruplarını gören bir hesapla bağlarız. Grafana’ya giren biri bu hesabın göremediği bir sunucuyu hiçbir sorguyla göremez. Veritabanı data source’larında da Grafana’ya yazma yetkili bir veritabanı kullanıcısı verilmez.
İki fabrika ayarı da aynı mantıkla korunur:
- Anonim erişim kapalı kalır. Açıldığında dashboard adresini bilen herkes oturum açmadan Viewer olur ve yeni dashboard’lar, oluşturan kişi gizlemedikçe herkese açık doğar.
- İlk yönetici parolası değişir. Grafana ilk girişte
adminkullanıcısınıadminparolasıyla açar ve belge bu parolanın değiştirilmesini önemle önerir. Biz ayrıca kişiye ait bir yönetici hesabı açarız. Zabbix kurulumunda da fabrikaAdminhesabını kapatıp yerine kişiye ait bir hesap açmıştık.
Sonuç: Grafana Veriyi Üretmez, Okunur Kılar
Grafana bir izleme sistemi değil, izleme sistemlerinin verisini okunur kılan bir katmandır. Değeri kaynak sayısıyla ve ekranı okuyacak kişiyle artar. Tek kaynak Zabbix’se ve ekranı yalnız BT ekibi izliyorsa Zabbix’in kendi dashboard’u çoğu zaman yeter. Birden fazla kaynak ya da yönetime gidecek bir ekran varsa Grafana yerini hak eder. Kurarken iki karar ilk gün verilir: Grafana’nın kendi veritabanı SQLite değil PostgreSQL olur, data source’lar yalnız okuma yetkili hesaplarla bağlanır.
Girişteki benzetmeye dönersek: bülten ne kadar iyi hazırlanırsa hazırlansın ölçümü MGM’nin istasyonları yapar, kodlu uyarıyı da MGM yayımlar. Grafana’da da ölçüm data source’ta, alarm çoğu zaman o kaynağın kendi sisteminde doğar. Bültenin grafik masası dashboard’u hazırlayan kişidir, spikerin iki dakikası da iyi bir dashboard’un tek bakışta verdiği cevaptır.
Grafana Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Zabbix verisi var ama kimse bakmıyor mu? Yönetimin okuyacağı ekranı birlikte tasarlayalım.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi