BT Sistem Yönetimi
NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

- NTLM Nedir? Challenge-Response ile Kimlik Doğrulama
- Kerberos Varken NTLM Neden Çalışır?
- IP Adresine Kerberos Bileti Kesilebilir mi? IP’li SPN
- NTLM’in Riskleri: Relay, Pass-the-Hash, Çevrimdışı Kırma
- NTLMv1, NTLMv2 ve LAN Manager Authentication Level
- NTLM Nasıl Olmalı?
- NTLM Kullanımını Bulmak: Event Log
- Restrict NTLM Denetim Ayarları
- NTLM’i Kısıtlamak: Restrict NTLM ile Sunucu Sunucu
- Teşhis İçin İki Sorgu
- Microsoft NTLM’i Kaldırıyor mu? Üç Aşamalı Plan
- Sonuç: NTLM Sessizce Çalışır, Günlük Konuşturur
- NTLM Hakkında Sık Sorulan Sorular
NTLM (NT LAN Manager), Windows’un Kerberos’tan önceki kimlik doğrulama protokolüdür. Sunucu istemciye rastgele bir soru (challenge) gönderir, istemci soruyu parolasından türetilen anahtarla işleyip cevap verir. Hesap bir domain hesabıysa sunucu cevabı domain controller’a doğrulatır.
İki protokolde de parola ağdan geçmez. Fark biletle ilgili: Kerberos’ta istemci domain controller’dan bir kez bilet alır ve sunucuya o bileti gösterir. NTLM’de bilet yoktur, her bağlantıda soru ve cevap baştan yapılır. Bugün bir Active Directory domain’inde varsayılan protokol Kerberos’tur, ama NTLM her Windows’ta hala yüklüdür ve Kerberos’un çalışamadığı her durumda sessizce devreye girer.
Çalıştığım yerlerde Kerberos’un adını bilen çoktu, ne işe yaradığını bilen azdı. NTLM’i ise duyan neredeyse yoktu. Oysa Kerberos her oturum açılışında, NTLM de Kerberos’un bilet kesemediği her bağlantıda çalışıyor.
Bu yazıdaki her davranışı lab’da ad.sistemkusu.com domain’inde ölçtüm: Windows Server 2025 domain controller dc01, üye sunucu srv01 ve Windows 11 istemci ankmuh01. İstemcide bir muhasebe kullanıcısı olarak srv01’deki paylaşıma önce adıyla, sonra IP adresiyle bağlandım. Aradaki farkı paketlerde ve üç makinenin event log’unda izledim. Sonra NTLM’i önce denetleyip sonra kısıtladım. Yazı, Kerberos’un bilet mantığını bildiğinizi varsayıyor, çünkü NTLM tam da Kerberos’un bilet kesemediği yerde devreye giriyor. Bilet mantığını Kerberos nedir yazımızda anlattık.
Doğrudan kapatma adımlarına geçmek isterseniz Restrict NTLM bölümüne atlayabilirsiniz.
NTLM Nedir? Challenge-Response ile Kimlik Doğrulama
AD serisinin otel benzetmesinde Kerberos bileti, ön bürodan bir kez alınan ve üstünde bitiş saati yazan oda kartıdır: misafir kartı her kapıda kendisi okutur, kapı ön büroyu aramaz. NTLM’de kart yoktur. Misafir bir kapıya her geldiğinde kapıdaki görevli ön büroyu arar, ön büro misafire yalnız onun cevaplayabileceği bir soru sorar ve cevabı kendi kaydıyla karşılaştırır.

Teknik karşılığı üç mesajdır. Lab’da istemciden sunucuya IP ile bağlanırken yakaladığım paketlerde üçü de görünüyor:
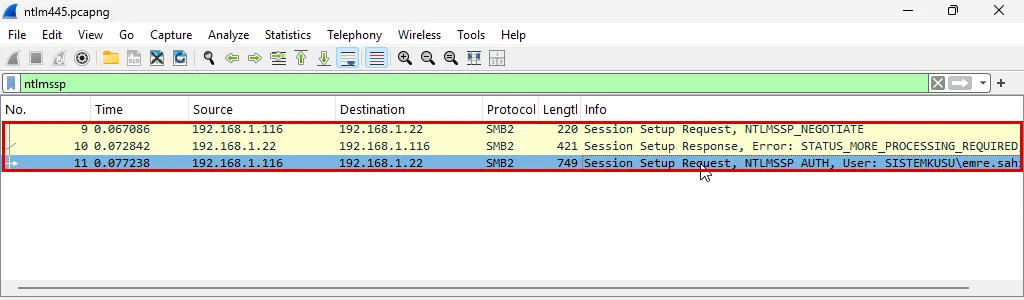
- NEGOTIATE (istemci → sunucu): istemci NTLM konuşmak istediğini ve desteklediği seçenekleri bildirir.
- CHALLENGE (sunucu → istemci): sunucu rastgele bir sayı gönderir. Lab’daki paket 421 bayttı.
- AUTH (istemci → sunucu): istemci, parolasının hash’inden türettiği anahtarla bu sayıyı ve kendi ürettiği bir sayıyı işler, sonucu kullanıcı adıyla birlikte gönderir. Lab’da NTLMv2 cevabı 378 bayttı.
Sunucu domain hesabının parolasını bilmez, bu yüzden cevabı domain controller’a iletir ve DC kendi kaydıyla doğrular. Bu iletme lab’da dc01’in log’una olay 4032 olarak düştü: The DC DC01 processed a forwarded NTLM authentication request.
Paketi parola için de taradım: parola ne düz metin ne UTF-16 olarak pakette vardı. Kullanıcı adı ise açık metindi. Paketteki şey parolanın kendisi değil, parolanın hash’inden türetilen bir cevaptır ve NTLM’in risklerinin kaynağı da budur.
Kerberos Varken NTLM Neden Çalışır?
Kerberos’un bileti bir hizmet adına, SPN’e (Service Principal Name) kesilir: cifs/srv01.ad.sistemkusu.com gibi. İstemci hizmetin adını bilmiyorsa ya da hesap Kerberos’u konuşamıyorsa bilet de olmaz ve Windows sormadan NTLM’e geçer. Lab’da aynı paylaşıma üç farklı biçimde bağlandım:
| Bağlantı | klist | srv01 4624: Authentication Package | İstemcideki sebep (4020) |
|---|---|---|---|
\\srv01.ad.sistemkusu.com\MuhasebeAnkara, domain hesabı | cifs/srv01... bileti var | Kerberos | olay yok |
\\192.168.1.22\MuhasebeAnkara, domain hesabı | yeni bilet yok | NTLM, NTLM V2 | The target name contains an IP address. |
Adıyla, srv01’in yerel Administrator hesabı | hiç bilet yok | NTLM, NTLM V2 | No Line of Sight could be established with a Domain Controller. |
Üç satır NTLM’in nereden geldiğini gösteriyor:
- IP adresi: bir betik, bir yazıcı tanımı ya da bir uygulama sunucuya IP ile bağlanıyorsa Kerberos’un kesebileceği bir SPN yoktur. Bağlantı başarılı olduğu için kimse fark etmez. SMB yazımızda aynı düşüşü paylaşım tarafından ölçtük.
- Yerel hesap: sunucunun kendi hesabını DC tanımaz, bu yüzden sunucunun adı kullanılsa da Kerberos olmaz.
dc01’in log’unda bu bağlantı için hiçbir olay yoktu: yerel hesabın doğrulaması DC’ye hiç gitmedi. - Workgroup ve domain dışı makine: ikinci satırın büyük hali. DC’si olmayan her ortamda tek yol NTLM’dir.
Bir dördüncü sebep yanlış ya da eksik SPN’dir: uygulama bir servis hesabıyla çalışır ama SPN o hesaba yazılmamıştır. Bunu Kerberos yazımızın sessiz düşüş bölümünde ölçtük.
Örnekteki otelde IP ile bağlanmak, oda numarası yerine “üçüncü kat koridorun sonundaki kapı” demek gibidir. Ön büro o tarife kart kodlayamaz, görevli de kapıda ön büroyu arayıp soru sordurur. Kapı açılır, ama artık her girişte ön büro aranır.
IP Adresine Kerberos Bileti Kesilebilir mi? IP’li SPN
Kesilebilir, ama fabrika ayarında kapalıdır ve Microsoft bunu son çare olarak tarif eder. Windows 10 ve Windows Server 2016’dan beri istemci, SPN’de sunucu adı yerine IPv4 ya da IPv6 adresi kabul edebiliyor. Özellik, IP ile bağlanma alışkanlığı için değil, koduna IP adresi gömülmüş uygulamalar için eklendi. Bu uygulamalar NTLM’e düşer ve NTLM kapatılınca bozulur.
Çalışması için iki tarafın da elle ayarlanması gerekir:
-
İstemci: kayıt defterinde
TryIPSPNdeğeri. Fabrika ayarında bu değer yok. IP ile bağlanacak her istemciye ayrı ayrı yazılır:reg add "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\Kerberos\Parameters" /v TryIPSPN /t REG_DWORD /d 1 /f -
Sunucu: IP adresli SPN, sunucunun bilgisayar hesabına elle kaydedilir.
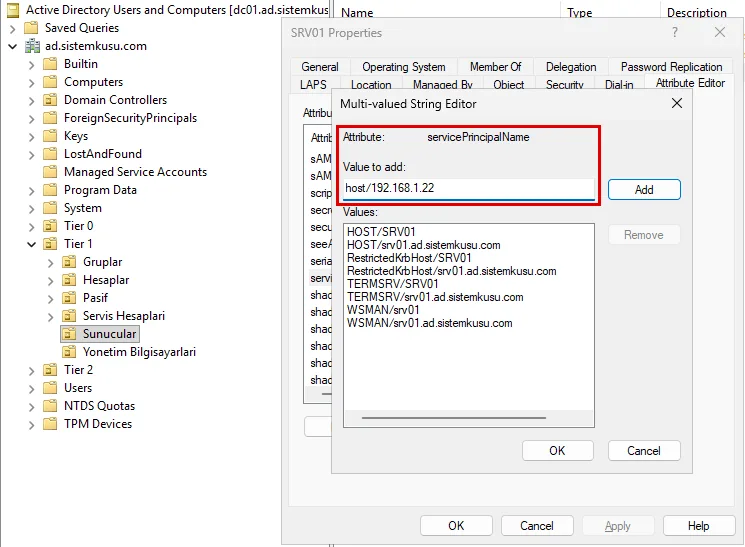
SPN’i ADUC’ta yazmak için View → Advanced Features’ı açın ve srv01’in Properties penceresine geçin:
- Attribute Editor sekmesinde
servicePrincipalNamesatırını seçip Edit deyin. - Value to add alanına
host/192.168.1.22yazın, Add ve OK deyin.
Aynı işin komut karşılığı:
setspn -s host/192.168.1.22 srv01Microsoft’un tavsiyesi açık. IP adresleri çoğu zaman geçicidir ve DHCP kirası yenilendikçe çakışma ve kimlik doğrulama hatası doğurur. Bu yüzden IP’li SPN yalnız DNS adına geçmek imkansızsa kullanılır. Bir SPN aynı anda tek bir hesapta durabildiği için adresi SPN’e yazılan sunucunun IP’si sabit olur, DHCP kullanılıyorsa rezervasyonla.
Microsoft Learn, Configuring Kerberos for IP Address (Mayıs 2025).
Lab’da ankmuh01’den srv01’deki paylaşıma IP adresiyle bağlanıp ayarları adım adım ekledim. Her adımda istemcinin bilet listesine (klist) ve srv01’in 4624 olayına baktım:
| Durum | klist | srv01 4624 | İstemcide 4020 |
|---|---|---|---|
| Ayar yok | bilet yok | NTLM, NTLM V2 | var: “The target name contains an IP address.” |
| Yalnız sunucuda SPN | bilet yok | NTLM, NTLM V2 | var |
SPN ve TryIPSPN, yeniden başlatmadan | bilet yok | NTLM, NTLM V2 | var |
SPN ve TryIPSPN, yeniden başlattıktan sonra | cifs/192.168.1.22 bileti | Kerberos | yok |
Yalnız sunucu tarafı yetmedi, istemci ayarı da yeniden başlatmadan işlemedi. İş istasyonu servisini yeniden başlatmak da yetmedi, ankmuh01’i tamamen yeniden başlatınca bilet geldi:
#1>     Client: emre.sahin @ AD.SISTEMKUSU.COM
        Server: cifs/192.168.1.22 @ AD.SISTEMKUSU.COM
        KerbTicket Encryption Type: AES-256-CTS-HMAC-SHA1-96
        Ticket Flags 0x40a10000 -> forwardable renewable pre_authent name_canonicalize
        Kdc Called: dc01.ad.sistemkusu.com
Bilet host/192.168.1.22 adıyla kaydettiğim SPN’den kesildi, ama listede cifs/192.168.1.22 olarak göründü. Dosya paylaşımı host SPN’iyle karşılanıyor.
RDP’de aynı SPN yetmedi. mstsc /v:192.168.1.22 yine NTLM’e düştü ve sertifika uyarısı çıktı. İstemcinin 4020 olayı sebebi yazdı: hedef TERMSRV/192.168.1.22, “The target name could not be resolved by Kerberos”. setspn -s TERMSRV/192.168.1.22 srv01 ile RDP’nin SPN’ini de ekleyince bağlantı Kerberos ile açıldı ve sertifika uyarısı çıkmadı. IP’li SPN her hizmet için ayrı kaydedilir: dosya paylaşımı için host, RDP için TERMSRV.
Pratik sonucu şu: önce bağlantı adla yapılır. Bir betiği, yazıcı tanımını ya da RDP kısayolunu IP’den sunucu adına çevirmek bedavadır, her istemcide yeniden başlatmasız çalışır. IP’li SPN ise sunucu başına her hizmet için ayrı bir kayıt, istemci başına bir kayıt defteri değeri ve bir yeniden başlatma ister. Kodu değiştirilemeyen bir uygulama NTLM’i kapatmanın önünde duruyorsa devreye girer.
NTLM’in Riskleri: Relay, Pass-the-Hash, Çevrimdışı Kırma
Parolanın paketten geçmemesi NTLM’i güvenli yapmaz. Üç saldırı NTLM’in yapısından çıkar:
- Relay: saldırgan istemciyle sunucu arasına girer. Sunucunun sorusunu gerçek istemciye iletir, istemcinin cevabını alıp kendi açtığı başka bir oturumda kullanır. Örnekteki otelde bu, görevlinin sorusunu dinleyip gerçek misafire sorduran ve cevabı başka bir kapıda okuyan kişidir. NTLM’de cevap, kimin için üretildiğini bağlamadıkça başka bir kapıda da geçer.
- Pass-the-hash: cevabın anahtarı parolanın kendisi değil hash’idir. Bir makineden hash’i alan saldırgan parolayı bilmeden NTLM ile kimlik doğrulayabilir.
- Çevrimdışı kırma: yakalanan CHALLENGE ve AUTH çifti, zayıf parolalarda sözlük saldırısıyla çevrimdışı denenebilir. Lab’da bunu denemedim. Sınırı parola uzunluğudur, brute force yazımızda anlattık.
Relay’e karşı Microsoft’un yerleşik iki önlemi lab paketinde göründü: AUTH mesajında MIC (bütün mesajı imzalayan alan, MIC Status: Protected) ve Channel Bindings alanı. SMB’de channel binding sıfırlarla doluydu, çünkü SMB bağlantısı TLS taşımaz. LDAP için signing ve channel binding’i LDAP signing ve channel binding yazımızda ölçtük. AD CS’nin web uçlarına yapılan relay için Microsoft’un önerisi EPA ve SSL zorunluluğudur.
Microsoft Support, KB5005413: Mitigating NTLM Relay Attacks on AD CS.
NTLMv1, NTLMv2 ve LAN Manager Authentication Level
NTLM tek bir protokol değil bir ailedir: LM, NTLMv1 ve NTLMv2. Hangisinin gönderileceğini ve kabul edileceğini Network security: LAN Manager authentication level belirler (kayıt defterinde HKLM\SYSTEM\CurrentControlSet\Control\Lsa\LmCompatibilityLevel). Altı seviyesi var:
| Seviye | Ayarın adı | İstemci gönderir | DC kabul eder |
|---|---|---|---|
| 0 | Send LM & NTLM responses | LM, NTLMv1 | hepsi |
| 1 | Send LM & NTLM - use NTLMv2 session security if negotiated | LM, NTLMv1 | hepsi |
| 2 | Send NTLM response only | NTLMv1 | hepsi |
| 3 | Send NTLMv2 response only | NTLMv2 | hepsi |
| 4 | Send NTLMv2 response only. Refuse LM | NTLMv2 | NTLMv1, NTLMv2 |
| 5 | Send NTLMv2 response only. Refuse LM & NTLM | NTLMv2 | yalnız NTLMv2 |
Microsoft Learn, Network security: LAN Manager authentication level.
Lab’daki üç makinede bu değer kayıt defterinde yoktu ve istemcinin yerel policy’sinde Not Defined görünüyordu. Tanımsız değer Windows’un kendi varsayılanıdır, NTLMv2 gönderir.
Windows 11 24H2 ve Windows Server 2025’te NTLMv1 kaldırıldı.
Microsoft Support, KB5066470: Upcoming changes to NTLMv1 in Windows 11, version 24H2 and Windows Server 2025, Ağustos 2025.
Bunu istemcide sınadım. ankmuh01’in yerel policy’sinde seviyeyi Send NTLM response only’ye (2) çektim, yani NTLMv1 istedim. IP ile bağlantı yine kuruldu ve hem istemcinin 4020 olayı hem sunucunun 4624 olayı NTLM V2 dedi. İstemci NTLMv1 göndermedi. Sonra iki sunucuyu Microsoft’un önerdiği 5’e (Refuse LM & NTLM) çektim, istemcinin varsayılan ayarıyla bağlantı çalışmaya devam etti.
NTLM Nasıl Olmalı?
Microsoft’un NTLM’den çıkış sırası üç adımdır ve sırası değişmez:
- Denetle: kimin, nereden, hangi sunucuya NTLM ile bağlandığını event log’dan çıkar. Microsoft bu analizin büyük ortamda aylar sürebildiğini yazıyor.
- Sunucu sunucu kısıtla: önce en az kullanılan sunucuda gelen NTLM’i reddet, sonra kapsamı genişlet. Kaçınılmaz bağlantılar için istisna listesi tut (Add server exceptions in this domain, Add remote server exceptions for NTLM authentication).
- Domain genelinde kapat: ancak denetim boş döndüğünde.
Microsoft Learn, NTLM overview ve Viewing events for assessing NTLM usage.
Bunlara ek olarak LAN Manager authentication level DC’lerde ve sunucularda 5’e çekilir. Bu NTLM’i kapatmaz, yalnız NTLMv2’yi zorunlu yapar.
NTLM Kullanımını Bulmak: Event Log
Windows 11 24H2 ve Windows Server 2025’te NTLM’in kendi log’u var: Applications and Services Logs → Microsoft → Windows → NTLM → Operational. Lab’da bu günlük üç makinede de fabrika ayarında açıktı ve ben hiçbir şey yapmadan olay biriktirmişti: dc01’de 1.142, srv01’de 169 olay.
GPMC’de onu yöneten iki ayar var: Administrative Templates → System → NTLM → NTLM Enhanced Logging ve DC için System → Net Logon → Log Enhanced Domain-wide NTLM Logs. İkisi de Not Configured idi ve yardım metinleri yapılandırılmadığında log’un üretildiğini söylüyor.
Microsoft Support, KB5064479: Overview of NTLM auditing enhancements, Temmuz 2025.
IP ile tek bir bağlantı üç makinede üç olay bıraktı:
| Makine | Olay | Ne söyler |
|---|---|---|
İstemci (ankmuh01) | 4020 | Hangi kullanıcı, hangi hedefe, neden NTLM kullandı (Reason) |
Sunucu (srv01) | 4022 | Hangi istemci NTLM ile bağlandı, NTLM sürümü |
DC (dc01) | 4032 | DC’nin ilettiği doğrulama: istemci, sunucu, hedef SPN |
Teşhiste en değerlisi istemcinin 4020’si, çünkü sebebi yalnız o yazar:
This machine attempted to authenticate to a remote resource via NTLM.

Client Information:
	Username: emre.sahin
	Domain: SISTEMKUSU
	Hostname: ANKMUH01
	Sign-On Type: Single Sign-On

Target Information:
	Target Machine: srv01.ad.sistemkusu.com
	Target Domain: ad.sistemkusu.com
	Target Resource: cifs/192.168.1.22
	Target IP: 192.168.1.22

NTLM Usage:
	Reason ID: 7
	Reason: The target name contains an IP address.

NTLM Security:
	NTLM Version: NTLMv2
	MIC Status: Protected
İstemcinin log’una her makinede ayrı ayrı bakmak zordur. Domain geneli için DC’nin 4032’leri ve eski yöntemin denetim olayları kullanılır.
Restrict NTLM Denetim Ayarları
Microsoft’un önceki sürümlerden beri var olan yöntemi, kısıtlama ayarlarının denetim kipidir. Lab’da iki GPO açtım, adları isimlendirme standardımıza göre:
PC_DC_NTLM_DENETIM, Domain Controllers OU’suna bağlı: Network security: Restrict NTLM: Audit NTLM authentication in this domain = Enable all.PC_TIER1_NTLM,Tier 1\SunucularOU’suna bağlı: Network security: Restrict NTLM: Audit Incoming NTLM Traffic = Enable auditing for all accounts.
Yol iki ayar için de aynı: Computer Configuration → Policies → Windows Settings → Security Settings → Local Policies → Security Options.
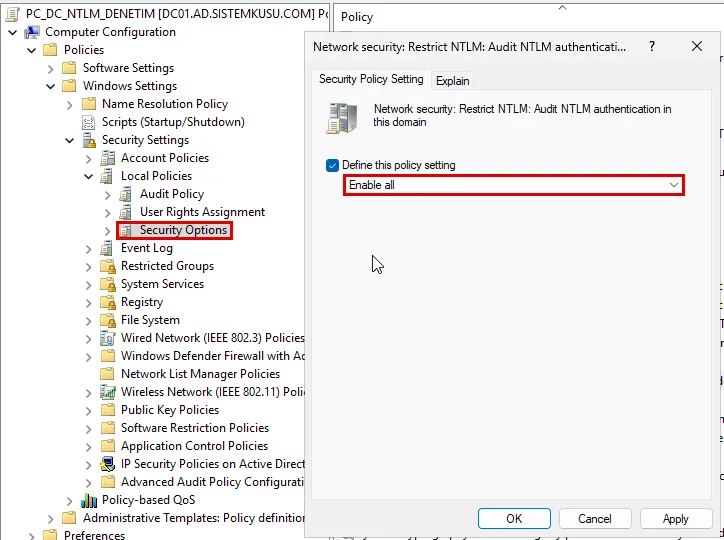
Aynı IP bağlantısı bu kez yeni olaylar üretti: dc01’de 8004, srv01’de 8003 ve 8002. Üçü de “bu ayar Deny olsaydı bu bağlantı engellenecekti” der ve hangi ayara bakılacağını söyler. Kullanıcıyı ve iş istasyonunu verir, NTLM sürümünü ve hedef SPN’i vermez. Yeni log’un 4032 ve 4022’si ise sürümü ve hedefi verir. İkisini birlikte okumak, kısıtlamadan kimin etkileneceğini o bağlantının neden NTLM kullandığıyla birleştirir.
NTLM’i Kısıtlamak: Restrict NTLM ile Sunucu Sunucu
Denetimden sonra srv01’de gelen NTLM’i domain hesapları için reddettim. Aynı GPO’da (PC_TIER1_NTLM): Network security: Restrict NTLM: Incoming NTLM traffic = Deny all domain accounts.
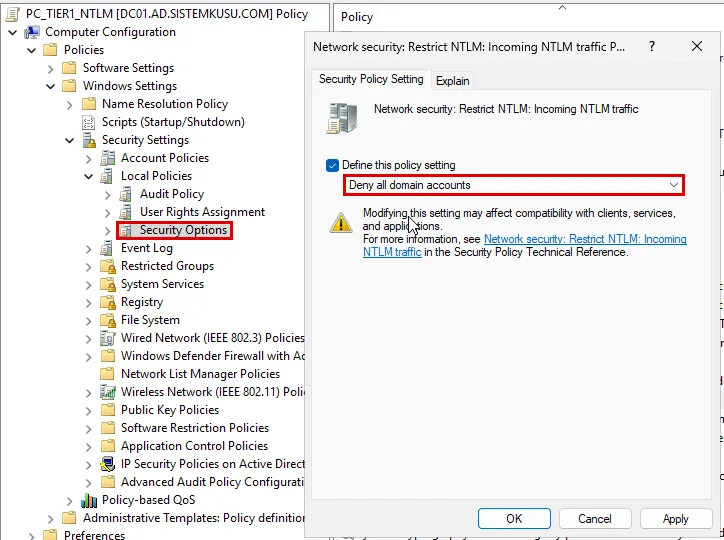
OK’e basınca GPMC bir onay penceresi daha açtı: You are about to change this setting to a value that may affect compatibility with clients, services, and applications. gpupdate’ten sonra istemciden iki bağlantı denedim:
net use \\192.168.1.22\MuhasebeAnkaraSystem error 67 has occurred.
The network name cannot be found.net use \\srv01.ad.sistemkusu.com\MuhasebeAnkaraThe command completed successfully.IP ile bağlantı yaklaşık 25 saniye bekledikten sonra reddedildi, adıyla bağlantı Kerberos ile çalıştı. Kısıtlamanın amacı tam olarak buydu: Kerberos kullanabilen her bağlantı çalışmaya devam eder, NTLM’e düşen bağlantı düşer.
Ölçümden sonra ayarı Allow all’a çektim ve iki GPO’nun linkini kaldırdım. Burada beklenmedik bir sonuç çıktı.
Teşhis İçin İki Sorgu
Sunucuda son NTLM olayları:
Get-WinEvent -LogName Microsoft-Windows-NTLM/Operational -MaxEvents 20 | Format-Table TimeCreated, Id, LevelDisplayName -AutoSizeSecurity log’unda NTLM ile açılan oturumlar, kullanıcı ve kaynak IP ile:
Get-WinEvent -FilterHashtable @{LogName='Security';Id=4624} -MaxEvents 300 | Where-Object { $_.Properties[10].Value -eq 'NTLM' } | Select-Object -First 8 TimeCreated, @{n='User';e={$_.Properties[5].Value}}, @{n='Pkg';e={$_.Properties[10].Value}}, @{n='LmPkg';e={$_.Properties[14].Value}}, @{n='Ip';e={$_.Properties[18].Value}} | Format-Table -AutoSizeİkinci sorgu lab’da sekiz satır döndürdü ve hepsinde paket NTLM, sürüm NTLM V2 idi. LmPkg sütununda NTLM V1 görürseniz o bağlantıyı yapan istemci önceliklidir.
Microsoft NTLM’i Kaldırıyor mu? Üç Aşamalı Plan
Hemen kaldırmıyor, önce fabrika ayarında kapatıyor. Microsoft Ocak 2026’da yayımladığı planda ağ üzerindeki NTLM’i bir sonraki büyük Windows Server sürümünde kapalı getireceğini yazdı. Tamamen kaldırmak daha sonraki sürümlerin işidir ve bunun için bir tarih verilmedi. Plan üç aşamadır ve Microsoft tarihlerin değişebileceğini ayrıca belirtiyor:
- Görünürlük, bugün: gelişmiş denetim (enhanced NTLM auditing), NTLM’in nerede ve neden kullanıldığını yazar. Yukarıda okuduğumuz NTLM Operational log’u bu denetimin çıktısıdır ve Windows Server 2025 ile Windows 11 24H2’den beri vardır.
- Düşüş sebeplerini gidermek, 2026’nın ikinci yarısı: DC’ye doğrudan ulaşamayan istemci için IAKerb ve local KDC, yerel hesap için local KDC gelir. NTLM’i kendi koduna sabitlemiş Windows bileşenleri de önce Kerberos’u dener. Bu çözümler Windows Server 2025 ve Windows 11 24H2 ve sonrası içindir.
- Fabrika ayarında kapalı, bir sonraki büyük Windows Server sürümü: ağ üzerindeki NTLM kapalı gelir ve kullanmak için yeni policy ayarlarıyla açıkça yeniden açılması gerekir. Bilinmeyen SPN’li hedef, IP adresiyle yapılan istek ve domain’e katılmış makinedeki yerel hesap gibi yalnız NTLM’le çalışan durumlar için Windows yerleşik destek getirecek.
İki yeni ad, bu yazının ölçtüğü düşüş sebeplerine verilen cevaptır. IAKerb, DC’yi göremeyen istemcinin Kerberos mesajlarını DC’yi görebilen hedef sunucu üzerinden iletmesini sağlayan bir Kerberos uzantısıdır. Local KDC ise makinenin kendi yerel hesap veritabanı (SAM) üstünde çalışan bir Kerberos bilet merkezidir, yerel hesapla yapılan uzak bağlantıyı da Kerberos ile doğrular.
Bağlantı türlerini karşılaştıran lab tablosundaki iki NTLM satırı da Microsoft’un listesinde duruyor: yerel hesap local KDC’nin, IP adresiyle bağlantı üçüncü aşamadaki yerleşik desteğin konusudur.
Fabrika ayarında kapalı olmak, kaldırılmak demek değildir. Üçüncü aşamada NTLM işletim sisteminde kalır ve hala gerekiyorsa policy ile yeniden açılır.
Microsoft’un bugün önerdiği işler bu yazının sırasıyla aynıdır: gelişmiş denetimi açıp NTLM’in nerede kullanıldığını bulmak, uygulama ve servis bağımlılıklarını çıkarmak, kritik iş yüklerinin Kerberos ile çalıştığını doğrulamak ve NTLM kapalı yapılandırmayı önce canlı olmayan bir ortamda denemek. Bugün event log’dan çıkardığınız her NTLM bağlantısı, yeni sürüme geçtiğinizde ilk bakılacak bağlantıların listesidir.
Microsoft Windows IT Pro Blog, Advancing Windows security: Disabling NTLM by default, Ocak 2026. IAKerb ve local KDC’nin tanımı: The evolution of Windows authentication.
Sonuç: NTLM Sessizce Çalışır, Günlük Konuşturur
NTLM’in en büyük riski kendisi değil, görünmez olmasıdır. Lab’da IP ile yapılan bir bağlantı hiçbir uyarı vermeden Kerberos yerine NTLM kullandı. Sebebini yalnız istemcinin log’u söyledi: The target name contains an IP address. NTLM’i kısıtlayınca o bağlantı “paylaşım bulunamadı” hatasıyla düştü, adıyla yapılan bağlantı çalışmaya devam etti.
Ölçümün sahaya bıraktıkları:
- NTLM Operational log’u Windows 11 24H2 ve Server 2025’te fabrika ayarında açık: NTLM’i kimin kullandığı zaten kayıtlı, okunmayı bekliyor.
- IP ile erişim ve yerel hesap NTLM’in iki ana kaynağı: betikleri ve uygulama tanımlarını adlarla yazın.
- Kısıtlama sunucu sunucu ve denetimden sonra gelir. Reddedilen kullanıcı kimlik hatası değil “paylaşım yok” hatası görür.
- NTLMv1 güncel Windows’ta gönderilmiyor, ama eski cihazlar için
LmPkgsütunu kontrol edilir. - Restrict NTLM ayarı link kaldırılınca geri gelmez, geri dönüş ayarın kendisiyle yapılır.
Girişteki benzetmeye dönersek: Kerberos oda kartı, NTLM her kapıda ön büroyu aratan görevli. Görevli kapıyı açar ve kimse yavaşlığı fark etmez, ama araya giren biri sorunun cevabını başka bir kapıda kullanabilir. Kapıların hangisinde hala ön büronun arandığını gece defteri, yani NTLM log’u gösterir.
Güvenlik tarafının bütününü Active Directory güvenlik sıkılaştırması yazımızda topladık. Serinin öbür adımlarına Active Directory rehberi üzerinden ulaşabilirsiniz.
NTLM Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Ağınızda NTLM'i hangi uygulamanın kullandığını biliyor musunuz? Log'dan birlikte çıkaralım mı?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi