BT Sistem Yönetimi
Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

- Zabbix Agent Kurulumu Nasıl Olmalı?
- Agent mı, Agent 2 mi?
- Aktif Kontrol ve Autoregistration: Bağlantıyı Agent Açar
- Zabbix Autoregistration: Server Tarafını Hazırlamak
- PSK’yı Üretmek
- Autoregistration’ı Yalnız PSK’ya Açmak
- Host Grupları ve Kayıt Eylemleri
- Zabbix Agent 2’yi Tek Windows Makineye Kurmak
- MSI Sihirbazının Bıraktığı İki Açık
- Zabbix Agent’ı GPO ile Toplu Dağıtmak
- Neden Software Installation Değil?
- Paylaşım: MSI ve PSK Yalnız Bilgisayar Hesaplarına Açık
- Başlangıç Betiği
- GPO: Bilgisayar Başlangıç Betiği
- Betiği Herkes Okur, PSK’yı Yalnız Bilgisayar
- İlk Açılış: Betik Ne Yazdı?
- Zabbix Agent 2’yi Linux’a Kurmak
- Önce PSK’sız: Server Kaydı Reddeder
- PSK Dosyası ve Yapılandırma
- Zabbix Agent Doğrulama: Kayıt, Veri ve Yanlış PSK
- Kayıt Anı: İlk Satır Hata Gibi Görünür
- Yanlış PSK Kimliği: İki Taraf da Ne Yazar?
- Host Adı: Windows Büyük Harf, Linux Küçük Harf
- Kurulum Bitti, İzleme Başlıyor: Yeni Makine Kendiliğinden Gelir
- Zabbix Agent Kurulumunda Sık Yapılan Hatalar
- Sonuç: Zabbix Agent’ı Dağıtmak Kolay, Anahtarı Saklamak Asıl İş
- Zabbix Agent Hakkında Sık Sorulan Sorular
Zabbix Agent 2, kurumdaki Windows bilgisayarlara tek tek değil, GPO’ya bağlanan bir başlangıç betiğiyle kurulur. Agent server’a kendisi bağlanır, server onu autoregistration ile host listesine kendiliğinden ekler ve bağlantı bir ön paylaşımlı anahtarla (PSK) şifrelenir. Linux’ta aynı düzen, apt ile kurulan paketin yapılandırma dosyasına birkaç satır olarak girer.
Bu yazı, Zabbix sunucusu kurulduktan sonraki adımı anlatır: izlenecek makinelere agent kurmak. Lab’da Windows 11 istemcisine GPO ile, Ubuntu 26.04 sunucusuna apt ile kurdum ve her adımı ölçtüm: MSI sihirbazının açık bıraktığı iki kapı, betiğin ilk denemede neden 1603 hatasıyla durduğu, PSK’nın hangi dosyada düz metin kaldığı, yanlış anahtarla bağlanan agent’ın iki tarafta hangi satırı yazdığı. Agent’ın ne olduğunu ve öteki parçalarla nasıl konuştuğunu Zabbix nedir yazısında anlattık. Doğrudan dağıtıma geçmek isterseniz GPO adımlarına atlayabilirsiniz.
Leylek göçünü izleyen bir araştırma merkezi kuşların peşinden tek tek gitmez. Göç yolundaki bir durakta sürünün her kuşuna küçük bir uydu vericisi takılır. Verici konumunu kendisi gönderir, merkez ilk sinyali alınca o kuşun kaydını kendiliğinden açar ve sinyaldeki tür bilgisine bakıp kuşu doğru haritaya yerleştirir. Merkez yalnız kendi kodunu taşıyan vericinin sinyalini kabul eder ve o kod vericinin kutusuna yazılmaz, çünkü kutuyu eline alan herkes okur. Zabbix agent dağıtımı da bu düzende kurulur.

Bu makale BT Sistem Yönetimi ana hizmetimizin izleme koluna, özellikle izlenecek makinelere agent kurulmasına odaklanır.
Zabbix Agent Kurulumu Nasıl Olmalı?
Önce kısa cevap: Zabbix Agent 2 aktif kontrolle çalışır, server onu autoregistration ile tanır ve kayıt yalnız PSK ile kabul edilir. Windows’a GPO’daki bir bilgisayar başlangıç betiği kurar, PSK betiğin içinde değil yalnız bilgisayar hesaplarının okuyabildiği bir paylaşımda durur. İstemcide gelen bağlantı kuralı açılmaz ve PSK dosyasını yalnız SYSTEM ile yöneticiler okur.
Bu düzeni beş kaynak birlikte tarif ediyor:
- Zabbix Agent 2 belgesi (Agent 2, 7.0): Agent 2, Go ile yazılmış yeni nesil agent’tır. TCP bağlantı sayısını azaltır, farklı eklentilerin kontrollerini eşzamanlı yürütür ve aktif item’lar için kalıcı tampon tutabilir.
- Windows MSI belgesi (Windows agent installation from MSI, 7.0):
SERVERözelliği zorunludur.SKIP=fwMSI’ın Windows Firewall’a kural eklemesini engeller.TLSPSKFILEiçin belge, anahtar dosyasına erişimin yalnız agent’ı çalıştıran hesaba bırakılmasını önerir. - Autoregistration belgesi (Active agent autoregistration, 7.0): server, host’u eklemeden önce PSK’yı doğrular. Kayıt başarılıysa host’un bağlantıları yalnız PSK’ya ayarlanır. Doğru şablonun bağlanması için
HostMetadatakullanılır. - Zabbix PSK belgesi (Using pre-shared keys, 7.0): 256 bitlik anahtar
openssl rand -hex 32ile üretilir. - Microsoft GPMC belgesi (Editing Software Settings Using GPMC): GPO’nun Software Installation bölümünde bir pakete ayar vermenin yolu Modifications sekmesine eklenen dönüşüm (
.mst) dosyasıdır.
| Karar | Bu yazıdaki seçim | Neden |
|---|---|---|
| Hangi agent? | Zabbix Agent 2 | Eklentili, eşzamanlı, Windows ve Linux paketi aynı sürümde |
| Bağlantıyı kim açar? | Agent, aktif kontrolle | İstemciye dışarıdan bağlantı gerekmez |
| Host’u kim ekler? | Autoregistration eylemi | Yüz makineyi arayüzden tek tek eklemek gerekmez |
| Kayıt nasıl korunur? | Yalnız PSK ile, şifresiz kayıt kapalı | Anahtarı bilmeyen makine kaydolamaz |
| Windows’a nasıl dağıtılır? | GPO başlangıç betiği ve msiexec | Software Installation ayarı yalnız .mst ile alır |
| PSK nerede durur? | Yalnız Domain Computers’ın okuyabildiği paylaşımda | SYSVOL’daki betiği her kullanıcı okur |
| İstemcide gelen kural? | Yok, MSI’a SKIP=fw | Aktif kontrolde gelen bağlantı yok |
Agent mı, Agent 2 mi?
Zabbix’in iki agent’ı var: C ile yazılmış klasik Zabbix agent ve Go ile yazılmış Zabbix Agent 2. Server ikisiyle aynı protokolle konuşur ve hazır şablonların çoğu ikisinde de çalışır. Fark eklentilerdedir: Agent 2, MySQL, MSSQL, Docker ve MongoDB gibi servisleri kendi eklentisiyle ölçer ve bir eklentinin yavaş kontrolü ötekileri bekletmez. Klasik agent’ı seçmenin bugün tek sebebi Agent 2 paketi olmayan eski bir sistemdir. Zabbix belgesine göre RHEL 6 için Agent 2 paketi 7.0.5’ten beri yayımlanmıyor.
Aktif Kontrol ve Autoregistration: Bağlantıyı Agent Açar
Agent iki biçimde çalışır. Pasif kontrolde server, agent’ın 10050 portuna bağlanıp tek tek değer ister. Aktif kontrolde agent, server’ın 10051 portuna bağlanır, ölçmesi gereken item listesini alır ve sonuçları kendisi gönderir. İki modun farkını paket düzeyinde Zabbix nedir yazısında ölçtük.
Zabbix’te izlenen her makine bir host’tur ve host’un ne ölçüleceğini ona bağlanan şablon (template) belirler. Autoregistration, bu host’u server’ın kendisinin açmasıdır. Yalnız aktif agent’la çalışır, çünkü server bir makineyi ancak o makine kendisine bağlandığında tanır. Agent bağlanırken iki şey söyler: adını ve HostMetadata adlı serbest bir metni. Server’daki kayıt eylemi bu metne bakar ve host’u hangi gruba koyacağına, hangi şablonu bağlayacağına karar verir.
Bu yazıdaki düzende agent aktif kontrolle çalışır ve şablonlar adının sonunda active taşıyan sürümlerdir (Windows by Zabbix agent active, Linux by Zabbix agent active). Pasif şablon bağlanırsa server 10050’ye bağlanmaya çalışır ve gelen kuralı olmayan makineden veri alamaz.
Agent yine de 10050’yi dinler, çünkü MSI SERVER özelliğini zorunlu tutar. Bu port için kural yazılmadığında Windows Defender Firewall fabrika ayarında gelen bağlantıyı engeller. Agent ile server arasındaki trafik TLS ile şifrelenir ve iki taraf birbirini PSK ile tanır.
Zabbix Autoregistration: Server Tarafını Hazırlamak
Agent kurulmadan önce server’ın onu karşılamaya hazır olması gerekir: bir anahtar, o anahtarı isteyen bir kayıt ayarı, host grupları ve her işletim sistemi için bir kayıt eylemi. Bu sırayla hazırlanırsa agent kurulduğu anda listeye düşer.
PSK’yı Üretmek
PSK, server ile agent’ın paylaştığı gizli bir değerdir. Zabbix sunucusunda üretilir:
openssl rand -hex 32 > autoreg.pskDosyada 64 onaltılık karakter durur, yani 256 bitlik bir anahtar. PSK’nın bir de kimliği vardır. Kimlik gizli değildir, agent bağlanırken hangi anahtarı kullandığını onunla söyler. Bu yazıda kimlik PSK-AUTOREG-01. Değer ise kimseye gösterilmez: ekrana basılmaz, bir belgeye ya da e-postaya yapıştırılmaz.
Autoregistration’ı Yalnız PSK’ya Açmak
Administration → General → Autoregistration ekranında fabrika ayarı No encryption’dır. Yani bir kayıt eylemi tanımlandığı anda, server’ın adresini bilen her agent şifresiz bağlanıp kaydolabilir. No encryption kutusunu kaldırın, PSK kutusunu işaretleyin, PSK identity alanına kimliği, PSK alanına dosyadaki değeri yazın ve Update’e basın.
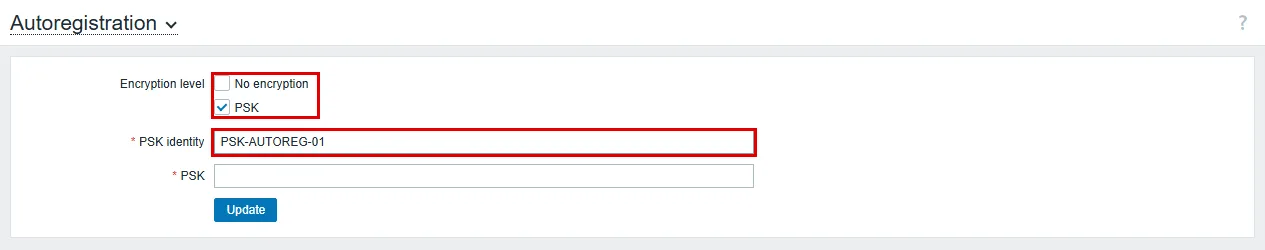
Kaydettikten sonra ekran PSK değerini bir daha göstermez, yerinde Change PSK düğmesi durur. Zabbix belgesine göre bu ayar bütün kayıtlar için tektir: autoregistration ile gelen her host aynı kimliği ve aynı anahtarı devralır.
Host Grupları ve Kayıt Eylemleri
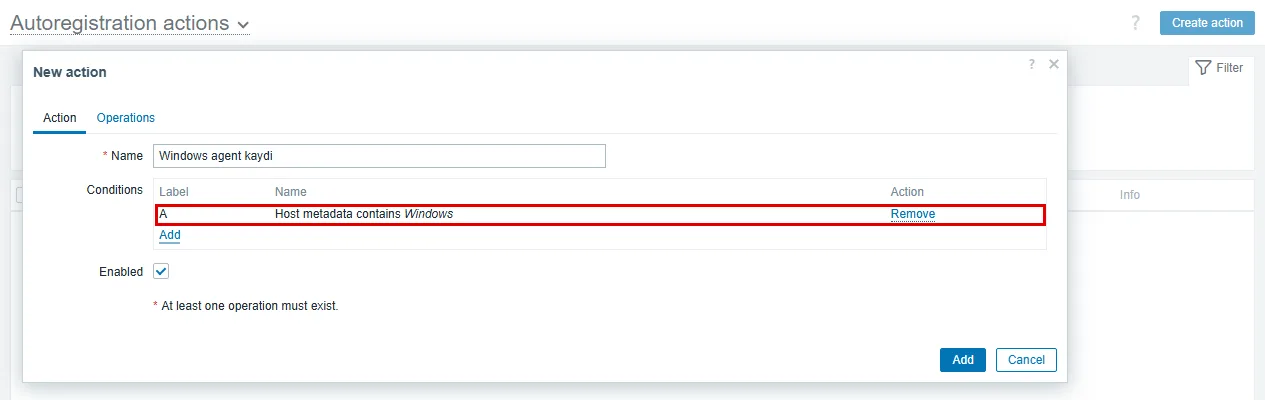
Data collection → Host groups altında iki grup açın: Windows istemciler ve Linux sunucular. Sonra Alerts → Actions → Autoregistration actions → Create action ile Windows için bir eylem tanımlayın. Action sekmesinde koşul Host metadata contains Windows.
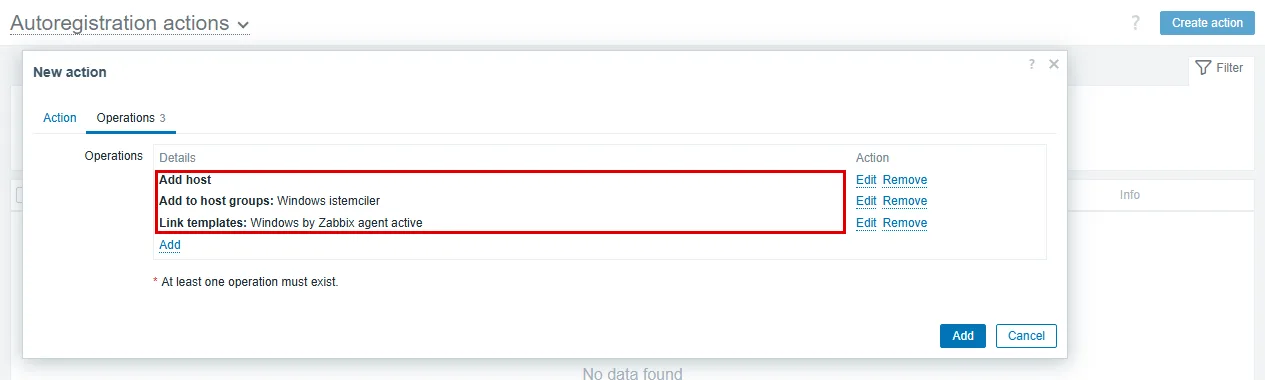
Operations sekmesinde üç işlem eklenir: Add host, Add to host groups ile Windows istemciler ve Link templates ile Windows by Zabbix agent active.
Aynı adımlar Linux için tekrarlanır: koşul Host metadata contains Linux, grup Linux sunucular, şablon Linux by Zabbix agent active. Add host işlemi host’u ayrıca Zabbix’in Discovered hosts grubuna da koyar, lab’daki Linux host’u iki grupta göründü. Host’ları süzerken Discovered hosts’u değil kendi grubunuzu kullanın.
Zabbix Agent 2’yi Tek Windows Makineye Kurmak
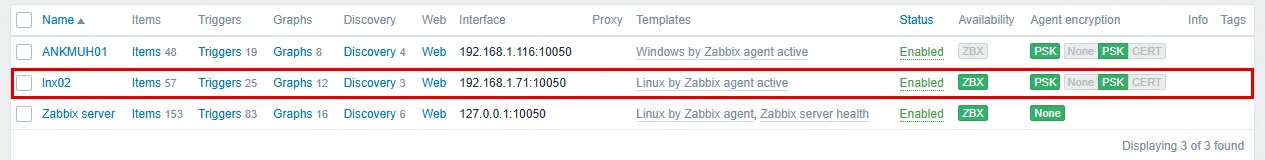
Toplu dağıtımdan önce tek bir makineye sihirbazla kurmak, MSI’ın neyi nereye yazdığını görmenin en kısa yoludur. Lab’da kurulumu ankmuh01 istemcisinde, Tier 2 yönetici hesabı t2.sistemkusu ile yaptım. Paket Zabbix’in indirme sayfasındaki zabbix_agent2-7.0.32-windows-amd64-openssl.msi, imzası Zabbix SIA adına geçerli.
Sihirbazın karşılama, lisans ve bileşen sayfaları fabrika ayarında geçilir. Asıl karar Zabbix Agent 2 service configuration sayfasındadır.
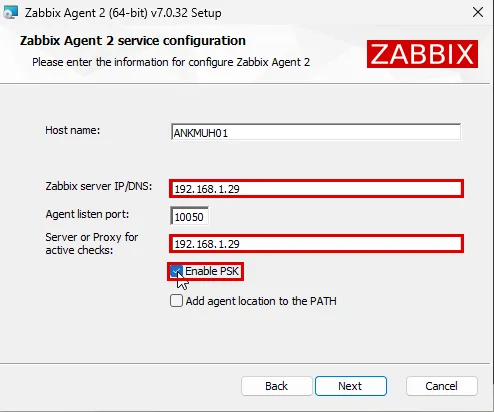
- Host name: bilgisayar adıyla dolu gelir (
ANKMUH01). Dokunulmaz. - Zabbix server IP/DNS: boş gelir. Zabbix sunucusunun adresi yazılır (
192.168.1.29). - Server or Proxy for active checks: fabrikada
127.0.0.1yazılıdır. Böyle kalırsa agent aktif kontrol listesini kendi makinesinde arar ve server’a hiç bağlanmaz. Buraya da sunucunun adresi yazılır. - Enable PSK: işaretlenir.
Sonraki sayfa PSK’yı ister.
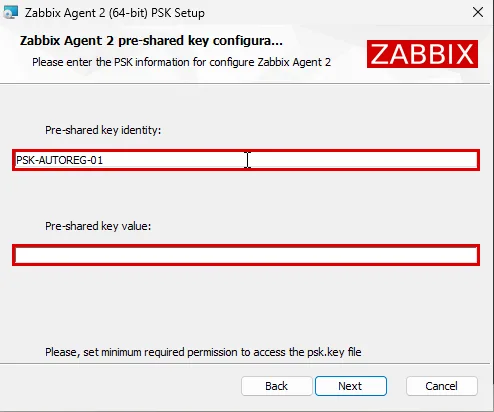
Pre-shared key identity alanına kimlik, Pre-shared key value alanına değer yazılır. İki kutu da düz metindir: değer yazıldığı anda ekranda okunur. Sayfanın altındaki Please, set minimum required permission to access the psk.key file cümlesi bir uyarıdır, sihirbaz izni kendisi kısmaz. Next ve Install ile kurulum yarım dakikada biter.
MSI Sihirbazının Bıraktığı İki Açık
Kurulumdan sonra makineye baktığımda sihirbazın iki şeyi açık bıraktığını gördüm.
- 10050’yi her adrese açan bir kural. Sihirbaz
Zabbix Agent 2 listen portadında bir kural yazar: gelen, izin ver, bütün profiller, Remote addressAny, TCP 10050. Sihirbazın hiçbir sayfasında bu kuralı kapatan bir seçenek yok. Agent izinsiz bir adresten gelen pasif isteğe değer döndürmez, bunu Zabbix nedir yazısında ölçtük. Ama aktif kontrolle çalışan bir agent için bu port dışarıya hiç açılmamalıdır. - Herkesin okuyabildiği anahtar dosyası. Sihirbaz PSK’yı
C:\Program Files\Zabbix Agent 2\psk.keydosyasına yazar ve dosya klasörün izinlerini devralır:BUILTIN\Usersokuyabilir. Bilgisayara oturum açan her kullanıcı, bütün kurumun autoregistration anahtarını okuyabilir.
Kuralı görmek ve dosyanın iznini okumak için:
Get-NetFirewallRule -DisplayName 'Zabbix Agent 2 listen port' | Get-NetFirewallAddressFilter
icacls 'C:\Program Files\Zabbix Agent 2\psk.key'
İkisini de tek makinede elle düzeltmek mümkün, ama yüz makinede bu düzeltme unutulur. Bir sonraki bölümdeki betik iki açığı kurulumla birlikte kapatır.
Zabbix Agent’ı GPO ile Toplu Dağıtmak
Toplu dağıtım dört parçadan oluşur: MSI’ı ve PSK’yı tutan bir paylaşım, paylaşımdan kurulum yapan bir PowerShell betiği, betiği bilgisayar açılışında çalıştıran bir GPO ve GPO’nun bağlandığı OU. Aynı yöntemi GLPI Agent dağıtımında de kullandık: başlangıç betiği kullanıcı oturum açmadan, SYSTEM hesabıyla çalışır ve kullanıcının yönetici olması gerekmez.
Neden Software Installation Değil?
GPO’nun kendi yazılım dağıtımı (Software Installation) MSI’ı kurar ama ona komut satırı özelliği veremez. Microsoft’un belgesine göre pakete ayar vermenin yolu, Modifications sekmesine eklenen bir dönüşüm (.mst) dosyasıdır. Zabbix agent’ta bu dosya server adresini, metadata’yı ve PSK’yı taşımak zorundadır ve her sürüm ya da anahtar değişiminde yeniden üretilir. Kurulumdan sonra psk.key’in iznini daraltacak bir adım da yoktur. Başlangıç betiği bu üç işi tek dosyada yapar ve sürüm değişimi betikteki bir satırdır.
Paylaşım: MSI ve PSK Yalnız Bilgisayar Hesaplarına Açık
Başlangıç betiği SYSTEM olarak çalışır ve ağa bilgisayarın kendi hesabıyla (ANKMUH01$) çıkar. Bu yüzden paylaşımı okuması gereken kullanıcılar değil, Domain Computers grubudur. Lab’da paylaşımı dc01 üzerinde açtım. Canlıda bir dosya sunucusu da olur. Yönetici PowerShell’de:
New-Item -ItemType Directory -Path 'C:\Dagitim\zabbix-agent'
New-SmbShare -Name 'zabbix-agent$' -Path 'C:\Dagitim\zabbix-agent' -ReadAccess 'SISTEMKUSU\Domain Computers' -FullAccess 'SISTEMKUSU\Domain Admins'
icacls 'C:\Dagitim\zabbix-agent' /inheritance:r /grant:r '*S-1-5-18:(OI)(CI)F' '*S-1-5-32-544:(OI)(CI)F' 'SISTEMKUSU\Domain Computers:(OI)(CI)RX'New-SmbShare: SMB paylaşımını açar. Adın sonundaki$paylaşımı ağ gezgininde gizler, bir güvenlik önlemi değildir. Güvenliği bir sonraki satır sağlar. Paylaşım izinlerinin mantığını dosya sunucusu kurulumu yazısında anlattık.icacls ... /inheritance:r: klasörün üst klasörden devraldığı izinleri kaldırır ve yalnız üç girdi bırakır: SYSTEM ve yöneticiler tam yetki,Domain Computersokuma ve çalıştırma.Authenticated Userslistede yoktur, yani bir kullanıcı kendi hesabıyla bu klasörü açamaz. İki izin katmanının nasıl birleştiğini ACL yazısında anlattık.
Klasöre iki dosya konur: MSI paketi ve PSK’yı tek satır olarak taşıyan autoreg.psk.
Başlangıç Betiği
Betik her açılışta çalışır. Agent kuruluysa ve sürümü yeterliyse hiçbir şey yapmadan çıkar. Değilse PSK’yı paylaşımdan okur, MSI’ı sessiz kurar ve anahtar dosyasının iznini daraltır. Bir PowerShell betiği olarak zabbix-agent2-kur.ps1 adıyla kaydedilir. Açıklama satırları Türkçe harf taşımaz, çünkü Windows PowerShell BOM’suz bir dosyayı ANSI kod sayfasıyla okur.
# Zabbix agent 2: GPO bilgisayar baslangic betigi
# Kurulu degilse ya da surum eskiyse MSI'i sessiz kurar, PSK dosyasini kisitlar.
$Surum    = '7.0.32'
$Kaynak   = '\\dc01.ad.sistemkusu.com\zabbix-agent$'
$Msi      = Join-Path $Kaynak "zabbix_agent2-$Surum-windows-amd64-openssl.msi"
$PskKaynak = Join-Path $Kaynak 'autoreg.psk'
$Sunucu   = '192.168.1.29'
$PskKimlik = 'PSK-AUTOREG-01'
$Klasor   = 'C:\Program Files\Zabbix Agent 2'
$PskDosya = Join-Path $Klasor 'psk.key'
$MsiGunluk = 'C:\Windows\Temp\zabbix-agent2-kurulum.log'
$Gunluk   = 'C:\Windows\Temp\zabbix-agent2-betik.log'

function Yaz($m) { Add-Content -Path $Gunluk -Value ("{0:yyyy-MM-dd HH:mm:ss} {1}" -f (Get-Date), $m) }

$kurulu = Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall\*' -ErrorAction SilentlyContinue |
    Where-Object { $_.DisplayName -like 'Zabbix Agent 2*' } | Select-Object -First 1
if ($kurulu -and ([version]$kurulu.DisplayVersion -ge [version]$Surum)) {
    Yaz "Kurulu ($($kurulu.DisplayVersion)), atlandi"
    exit 0
}

if (-not (Test-Path $Msi) -or -not (Test-Path $PskKaynak)) {
    Yaz "Paylasima erisilemedi: $Kaynak"
    exit 1
}
$psk = (Get-Content -Path $PskKaynak -TotalCount 1).Trim()

# TLSPSKFILE verilince MSI klasoru kurulumdan once arar, yoksa 1603 ile durur
New-Item -ItemType Directory -Path $Klasor -Force | Out-Null

$argumanlar = @(
    '/i', "`"$Msi`"", '/qn', '/l*v', "`"$MsiGunluk`"",
    "SERVER=$Sunucu", "SERVERACTIVE=$Sunucu",
    'HOSTMETADATA=Windows',
    'TLSCONNECT=psk', 'TLSACCEPT=psk',
    "TLSPSKIDENTITY=$PskKimlik",
    "TLSPSKFILE=`"$PskDosya`"", "TLSPSKVALUE=$psk",
    'SKIP=fw'
)
$p = Start-Process -FilePath 'msiexec.exe' -ArgumentList $argumanlar -Wait -PassThru
Yaz "msiexec cikis kodu: $($p.ExitCode)"
if ($p.ExitCode -ne 0) { exit $p.ExitCode }

# PSK dosyasini yalniz SYSTEM ve Administrators okusun
icacls $PskDosya /inheritance:r /grant:r '*S-1-5-18:R' '*S-1-5-32-544:F' | Out-Null
Yaz "PSK dosyasi kisitlandi"- Sürüm denetimi: betik kurulu agent’ı kayıt defterindeki kaldırma kaydından okur. Kurulu sürüm
$Surum’dan eski değilse log’aatlandiyazar ve çıkar. Elle kurulmuş bir agent da kurulu sayılır: betik onun ayarına dokunmaz, o makine bir kez elle düzeltilir. - PSK okuma: değer paylaşımdaki dosyadan okunur ve yalnız bellekte durur. Betiğin içinde PSK yoktur. Açılışta ağa bağlı olmayan bir dizüstü paylaşıma ulaşamaz: betik
Paylasima erisilemediyazar ve bir sonraki açılışta yeniden dener. New-Item: MSI’ın beklediği klasörü kurulumdan önce açar. Bu satırın neden gerektiği aşağıdaki kutuda.- MSI özellikleri: sihirbazın sayfalarında doldurulan alanların komut satırı karşılığıdır.
HOSTMETADATA=Windows, kayıt eyleminin aradığı metni yazar.SKIP=fwgelen bağlantı kuralını yazdırmaz.HOSTNAMEverilmez: agent adı bilgisayardan alır. icacls:psk.key’in devraldığı izinleri kaldırır, SYSTEM’e okuma, yöneticilere tam yetki bırakır. SID’ler (S-1-5-18SYSTEM,S-1-5-32-544Administrators) dil bağımsızdır, Türkçe Windows’ta da çalışır.
GPO: Bilgisayar Başlangıç Betiği
GPO, istemcilerin durduğu OU’ya bağlanır. Lab’da bu OU Tier 2 → Ankara → Bilgisayarlar. GPMC’de OU’ya sağ tıklayıp Create a GPO in this domain, and Link it here seçilir ve GPO’ya adlandırma standardımıza göre bir ad verilir: PC_ZABBIX_AGENT. GPO yalnız bilgisayar ayarı taşıdığı için Details sekmesinde GPO Status User configuration settings disabled yapılır.
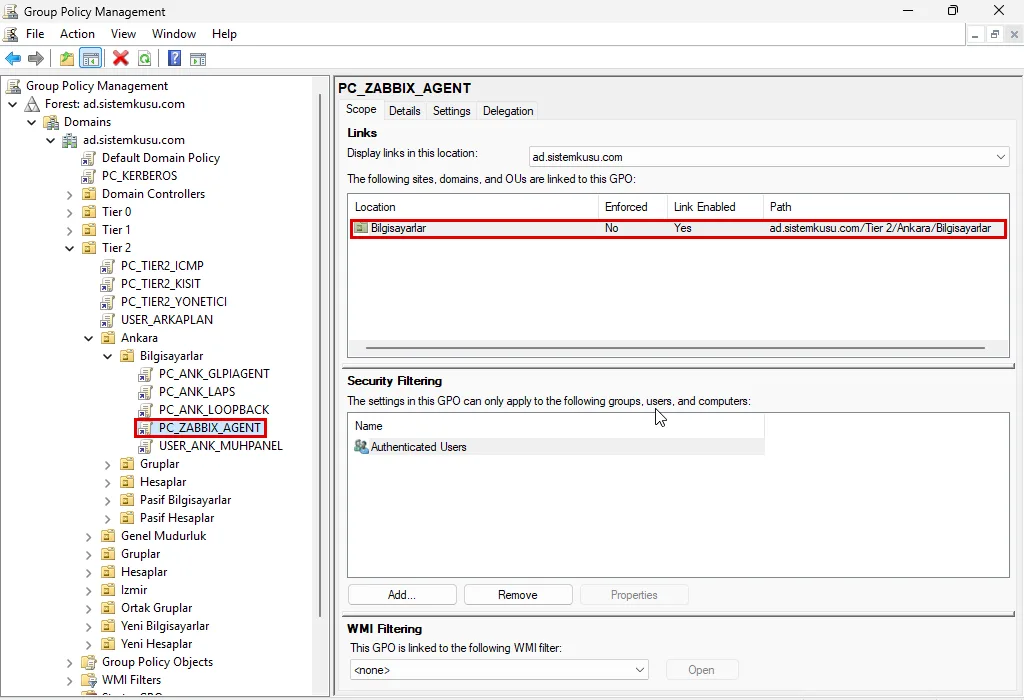
Betik GPO düzenleyicide eklenir: Computer Configuration → Policies → Windows Settings → Scripts (Startup/Shutdown) → Startup → Properties. Pencerede PowerShell Scripts sekmesine geçilir, Show Files ile açılan klasöre zabbix-agent2-kur.ps1 kopyalanır, Add ile betik seçilir.
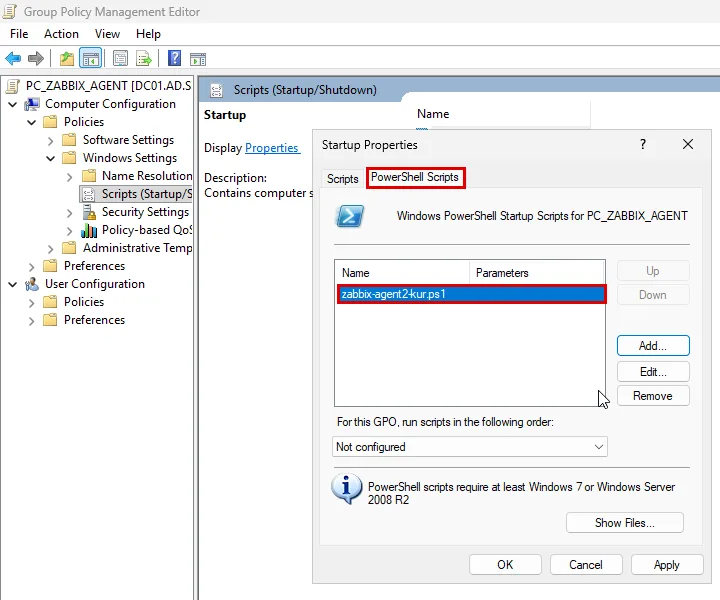
Show Files ile açılan klasör GPO’nun SYSVOL’daki kendi klasörüdür. GPO’nun dosyalarının nerede durduğunu GPO yönetimi yazısında anlattık. GPMC betiğin kaydını aynı klasördeki psscripts.ini dosyasına yazar:
[Startup]
0CmdLine=zabbix-agent2-kur.ps1
0Parameters=
Betiği Herkes Okur, PSK’yı Yalnız Bilgisayar
PSK’nın betiğe yazılmamasının sebebini lab’da ölçtüm. ankmuh01’de standart bir kullanıcıyla (ayse.demir) oturum açtım ve üç şeyi okumayı denedim:
- SYSVOL’daki betik: okundu, 44 satırın hepsi. SYSVOL’daki GPO klasörlerinde
Authenticated Usersokuma iznine sahiptir, yani domain’deki her kullanıcı her GPO’nun betiğini okur. Betiğe yazılan bir PSK, kurumdaki herkese verilmiş olur. zabbix-agent$paylaşımı:Access is denied. Paylaşımı yalnız bilgisayar hesapları okuyor.- İstemcideki
psk.key:Access is denied. Betik izni daraltmıştı.
İlk Açılış: Betik Ne Yazdı?
GPO bağlandıktan sonra istemcinin yeniden başlatılması yeter, gpupdate gerekmez. Bilgisayar açılışta GPO’yu okur ve başlangıç betiğini oturum açma ekranı gelmeden çalıştırır. Açılıştan sonra yönetici PowerShell’de:
gpresult /r /scope computerApplied Group Policy Objects listesinde PC_ZABBIX_AGENT görünmelidir. Betiğin kendi log’u C:\Windows\Temp\zabbix-agent2-betik.log. Lab’daki istemcide, düzeltilmiş betiğin ilk açılışından ve sonraki bir açılıştan kalan satırlar:
2026-11-03 04:18:25 msiexec cikis kodu: 0
2026-11-03 04:18:25 PSK dosyasi kisitlandi
2026-11-03 05:37:32 Kurulu (7.0.32.2400), atlandi
Kurulumdan sonra makinede Zabbix Agent 2 servisi Automatic başlangıçla, LocalSystem hesabıyla çalışıyordu. Güvenlik duvarında Zabbix adlı kural yoktu. psk.key’in izinleri yalnız iki satırdı:
C:\Program Files\Zabbix Agent 2\psk.key BUILTIN\Administrators:(F)
                                        NT AUTHORITY\SYSTEM:(R)
MSI’ın yazdığı yapılandırma dosyasında HostMetadata=Windows satırı vardı, Hostname satırı yoktu. Agent bu durumda adı bilgisayardan alır.
Zabbix Agent 2’yi Linux’a Kurmak
Linux’ta agent Zabbix’in kendi deposundan kurulur. Depo, sunucu kurulumunda eklenen paketle aynıdır (Zabbix deposunu eklemek). Lab’da Ubuntu 26.04 çalışan lnx02’ye depo paketini kurdum, ardından apt ile agent’ı:
sudo apt update
sudo apt install zabbix-agent2
Paket servisi hemen başlatır ve açılışa ekler. Ama fabrika yapılandırması yerel bir sunucuya göre yazılmıştır. /etc/zabbix/zabbix_agent2.conf dosyasında üç satır değişmelidir:
Server=127.0.0.1
ServerActive=127.0.0.1
Hostname=Zabbix server
İlk ikisi agent’ı kendi makinesine bağlar. Üçüncüsü daha sinsidir. Her Linux makine kendini Zabbix server adıyla tanıtır. Bu ad Zabbix sunucusunun kendi host’unundur ve yüz makineye kurulan agent’ın hepsi aynı adla gelir. Satır yorum yapılınca agent adı sistemden alır.
Önce PSK’sız: Server Kaydı Reddeder
Önce yalnız adresi, adı ve metadata’yı değiştirdim, PSK vermedim:
Server=192.168.1.29
ServerActive=192.168.1.29
# Hostname=Zabbix server
HostMetadata=Linux
Agent servisi yeniden başlayınca server’a bağlandı ama host listeye düşmedi. Nedeni server’ın log’undaydı (/var/log/zabbix/zabbix_server.log):
1944:20261103:045829.004 autoregistration from "192.168.1.71" denied (host:"lnx02" ip:"192.168.1.71" port:10050): connection type "unencrypted" is not allowed for autoregistrationAutoregistration ekranında No encryption kaldırıldığı için server şifresiz kaydı reddediyor. Bu satır aynı zamanda ayarın çalıştığını kanıtlar, çünkü anahtarı olmayan makine kaydolamıyor.
PSK Dosyası ve Yapılandırma
PSK dosyası Linux makineye scp ile kopyalanır ve yalnız zabbix kullanıcısının okuyabileceği izinle yerine konur:
sudo install -o zabbix -g zabbix -m 400 autoreg.psk /etc/zabbix/zabbix_agent2.psk
shred -u autoreg.psk
ls -l /etc/zabbix/zabbix_agent2.psk-r-------- 1 zabbix zabbix 65 Nov 3 05:01 /etc/zabbix/zabbix_agent2.psk400 izni sahibine yalnız okuma verir, grup ve öteki kullanıcılar hiçbir şey alamaz. İzin hanelerinin anlamını Linux dosya izinleri yazısında anlattık. shred -u geçici kopyayı silmeden önce üzerine yazar. Yapılandırma dosyasının sonuna dört satır eklenir:
TLSConnect=psk
TLSAccept=psk
TLSPSKIdentity=PSK-AUTOREG-01
TLSPSKFile=/etc/zabbix/zabbix_agent2.psk
TLSConnect agent’ın server’a açtığı bağlantıyı, TLSAccept server’dan gelecek bağlantıyı PSK’ya bağlar. Servis systemctl ile yeniden başlatılır:
sudo systemctl restart zabbix-agent2Yeniden başlatmadan birkaç saniye sonra lnx02 host listesindeydi, Linux sunucular grubunda ve Linux by Zabbix agent active şablonuyla. Yapılandırma dosyasının kendisi root:zabbix sahipli ve 0640 izinlidir, yani agent okur ama sıradan bir kullanıcı okuyamaz. Dosyada değer değil yalnız anahtar dosyasının yolu durur.
Zabbix Agent Doğrulama: Kayıt, Veri ve Yanlış PSK
Kurulum, host listede yeşil göründüğünde ve veri geldiğinde biter. Lab’da üç şeye baktım: kaydın anı, gelen veri ve yanlış anahtarla bağlanan agent’ın ne yazdığı.
Kayıt Anı: İlk Satır Hata Gibi Görünür
Windows istemcisinde agent açılışta başladı. İki saniye sonra agent log’una (C:\Program Files\Zabbix Agent 2\zabbix_agent2.log) host [ANKMUH01] not found satırı düştü, altı saniye sonra active checks on server are active again satırı. İlk satır bir hata değildir: agent aktif kontrol listesini istediğinde host henüz yoktur, server o isteğin üzerine kaydı açar ve bir sonraki istekte liste gelir. Linux’ta da aynı iki satır altı saniye arayla göründü.
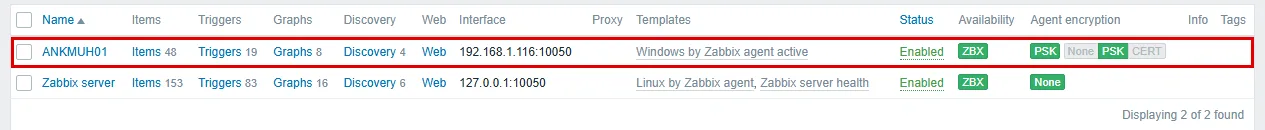
Data collection → Hosts listesinde host’un satırında üç sütuna bakılır: Templates doğru şablonu, Availability yeşil ZBX simgesini, Agent encryption seçili PSK’yı göstermelidir. ZBX ilk dakikalarda gri kalabilir: lab’da kayıttan bir buçuk dakika sonra hala griydi. Bir dakikayı aşan gri bir agent sorunu değil, aktif agent’ın server’a henüz kendini bildirmediğini gösterir. Kırmızı ise bağlantının koptuğunu söyler.
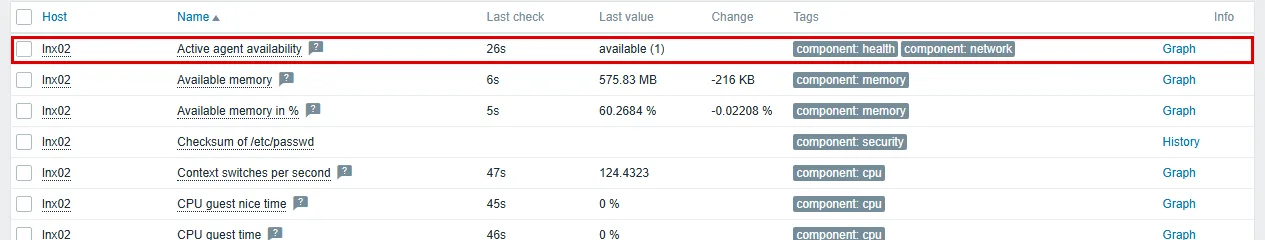
Veri Monitoring → Latest data ekranında okunur. Windows istemcisi 48 item gönderiyordu, biri Not supported durumundaydı. Linux sunucusu 57 item gönderiyordu.
Yanlış PSK Kimliği: İki Taraf da Ne Yazar?
Kimliği yanlış yazılmış bir agent’ın neye benzediğini görmek için Windows istemcisinde TLSPSKIdentity değerini PSK-YANLIS yaptım ve servisi yeniden başlattım. Agent’ın log’u yalnız bağlantının kurulamadığını söyledi: ssl/tls alert handshake failure. Nedeni server’ın log’undaydı:
2004:20261103:031435.986 cannot find requested PSK identity "PSK-YANLIS"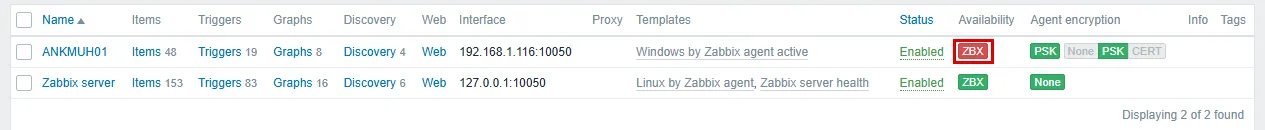
Arıza aranırken önce server’ın log’una bakılır. Agent yalnız TLS handshake’in başarısız olduğunu bilir, server ise hangi kimliği tanımadığını yazar. Doğru kimlik geri yazılıp servis yeniden başlatıldığında ZBX iki buçuk dakika içinde yeniden yeşildi.
Host Adı: Windows Büyük Harf, Linux Küçük Harf
Yapılandırmada Hostname yazılmadığında agent adı system.hostname item’ından alır. Bu item Windows’ta bilgisayarın NetBIOS adını büyük harfle döndürür. Lab’da agent’ın kendisine sorduğum dört biçim:
| Item | ankmuh01 (Windows 11) | lnx02 (Ubuntu 26.04) |
|---|---|---|
system.hostname | ANKMUH01 | lnx02 |
system.hostname[host] | ankmuh01 | lnx02 |
system.hostname[fqdn,lower] | ankmuh01.ad.sistemkusu.com | lnx02 |
system.hostname[shorthost] | ankmuh01 | lnx02 |
Tek domain’li bir kurumda fabrika ayarı yeter: host listesinde Windows makineleri büyük harfle, Linux makineleri küçük harfle görünür ve aynı ad iki kez gelmez. Aynı Zabbix birden fazla domain’i izliyorsa iki domain’de aynı bilgisayar adı olabilir. O zaman MSI’a HOSTNAMEITEM=system.hostname[fqdn,lower] verilir ve ad domain’le birlikte gelir. Zabbix belgesine göre bu özellik MSI’da 7.0.22’den beri var. Lab’da bu yolu kurmadım, yalnız item’ın döndürdüğü değeri ölçtüm.
Kurulum Bitti, İzleme Başlıyor: Yeni Makine Kendiliğinden Gelir
Kurulumun asıl kazancı ertesi günlerde görünür. Muhasebeye yeni bir bilgisayar geldiğinde teknisyen onu domain’e katar ve Bilgisayarlar OU’suna taşır. Bilgisayar ilk yeniden başlatmada GPO’yu alır, betik agent’ı kurar, agent server’a bağlanır ve makine birkaç saniye içinde Windows istemciler grubunda, Windows şablonuyla listededir. Zabbix arayüzünü kimse açmaz.
İzlemeye bakan yönetici her sabah Data collection → Hosts ekranını Windows istemciler grubuyla süzer ve ZBX sütununa bakar. Kırmızı satır, agent’ı çalışmayan ya da ağdan kopmuş bir makinedir. Kurumdan ayrılan bir bilgisayarın host’u kendiliğinden silinmez: o host’u kapatmak ya da silmek yöneticinin işidir.
Sürüm yükseltmesi de aynı yoldan gider: yeni MSI paylaşıma konur ve SYSVOL’daki betikte $Surum satırı değiştirilir. Betik kurulu sürümü bu değerle karşılaştırır ve eskiyse MSI’ı yeniden çalıştırır. Yükseltmeyi lab’da henüz denemedim, ilk yükseltmeyi birkaç makinelik bir test OU’sunda yapın.
Zabbix Agent Kurulumunda Sık Yapılan Hatalar
- Agent bağlanıyor ama host listeye düşmüyor. Server log’unda
connection type "unencrypted" is not allowed for autoregistrationvarsa agent’ta PSK ayarı eksiktir. Hiçbir satır yoksa kayıt eylemi tanımlı değildir ya da koşuldaki metadata metni agent’ınkiyle eşleşmiyordur. msiexec1603 ile çıkıyor. MSI log’undaFolder [...] does not existarayın.TLSPSKFILEverilen kurulumda klasörü betik önceden açmalıdır.- Agent log’unda
ssl/tls alert handshake failure. PSK kimliği ya da değeri server’dakiyle aynı değil. Hangisi olduğunu server log’undakicannot find requested PSK identitysatırı söyler. - Host listede, veri yok, ZBX gri kalıyor. Sihirbazla kurulan makinede aktif kontrol alanında
127.0.0.1kalmış olabilir. Ya da kayıt eylemi pasif şablonu bağlamıştır: şablon adınınactiveile bittiğine bakın. - Bütün Linux makineler aynı adla geliyor. Yapılandırmadaki
Hostname=Zabbix serversatırı yorum yapılmamış.
Sonuç: Zabbix Agent’ı Dağıtmak Kolay, Anahtarı Saklamak Asıl İş
Zabbix Agent 2’yi bir makineye kurmak yarım dakika sürer, yüz makineye kurmak bir GPO ve bir betik ister. Kurulumu güvenli kılan şey ise anahtarın nerede durduğudur: betikte değil, istemcide herkesin okuyabildiği bir dosyada değil, bir log’da unutulmuş halde değil.
Lab’da beş şey beklenenden farklı çıktı:
- MSI sihirbazı 10050’yi her adrese açan bir kural yazıyor ve sihirbazda bunu kapatan bir seçenek yok.
- Sihirbazın yazdığı
psk.key’i her kullanıcı okuyabiliyor. Sihirbaz izni kısmayı yalnız bir cümleyle öneriyor. - Komut satırıyla kurulum, anahtar dosyasının klasörü yoksa 1603 ile duruyor, aynı değerlerle sihirbaz sorunsuz kuruyor.
- MSI’ın ayrıntılı log’u PSK’yı düz metin taşıyor, komut satırı satırı maskeli olsa da.
- Linux paketi her makineye
Zabbix serveradını veriyor.
Girişteki benzetmeye dönersek: uydu vericisi agent, araştırma merkezi Zabbix sunucusudur. Vericinin konumu kendisinin göndermesi aktif kontroldür, merkezin ilk sinyalde kaydı kendiliğinden açması autoregistration’dır. Sinyaldeki tür bilgisi HostMetadata’dır ve kuşun hangi haritaya düşeceğini, yani grubu ve şablonu o belirler. Göç durağında bütün sürüye aynı gün verici takmak GPO ile dağıtımdır. Merkezin kodu ise vericinin kutusuna yazılmaz: PSK SYSVOL’daki betikte değil, yalnız bilgisayarların okuyabildiği paylaşımda durur.
Sırada sunucuların yanına ağ cihazlarını eklemek var. Switch ve firewall agent almaz, Zabbix’e SNMP ile bağlanır. İzlemenin bir hizmet olarak nasıl yürüdüğünü network izleme hizmeti sayfamızda anlattık.
Zabbix Agent Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Agent'ı bir makineye kurmak kolaydır. Yüz makinede güncel ve şifreli tutmak ayrı bir iştir.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi