BT Sistem Yönetimi
Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

- Neden İsimlendirme Standardı? Aynı Lokasyon Üç Biçimde Yazılır
- Active Directory İsimlendirme Standardı Nasıl Olmalı?
- Lokasyon ve Departman Kodu: İlk Üç Harf Neden Yetmez?
- Lokasyon Kodu Hangi Birimi Gösterir? İl, İlçe, Mahalle
- Büyük Harf mi, Küçük Harf mi?
- Bilgisayar ve Sunucu Adları: Lokasyon, Departman, Envanter Numarası
- Envanter Numarası Yeniden Verilebilir: Yeni Makine Eski Nesneyi Devralır
- Cihaz Taşınınca Adı da Değişir
- Sunucu Adı Rolünü Söyler
- Grup Adları: GG_ ve DL_ ile AGDLP
- Kullanıcı Grubu ve Bilgisayar Grubu: GG_USER_ ve GG_PC_
- Description ve Managed By: Ad Kısa, Ayrıntı Alanda
- Grubu Yeniden Adlandırmak: İki Ad, Tek SID
- Yeniden Adlandırma, Adı Metin Olarak Tutan Ayarı Bozar
- GPO Adları: Taraf, Lokasyon ve İş
- Firewall Kuralı Adları: Kaynak, Kapsam, Amaç ve Sonuç
- Kullanıcı, Servis Hesabı, OU ve Yazıcı Adları
- Kullanıcı Adı: ad.soyad, Türkçe Harfsiz
- Servis Hesabı Adı: İşini ve Tier’ini Söyler
- OU Adı: Kısa, ASCII ve İşini Söyleyen
- Yazıcı Adı: Lokasyon, Departman ve Numara
- İsimlendirme Standardını Denetlemek: Kurala Uymayan Adı Bulmak
- Süzgeci Bilinen Adlarla Sınamak
- Doğrulama: İsimlendirme Standardı Uygulandı mı?
- Sonuç: İsimlendirme Standardı Bir Kod Tablosu ve On İki Kalıptır
- Active Directory İsimlendirme Standardı Hakkında Sık Sorulan Sorular
Active Directory isimlendirme standardı (İngilizce kaynaklarda naming convention), her nesnenin adından türünü, yerini ve işini okutan, yazılı tek bir kalıptır. Microsoft bilgisayar adında yalnız ASCII karakter ve makinenin sahibini ve amacını söyleyen bir ad önerir. Grup ve GPO adına bir şema dayatmaz, ama kaynakların ortak kuralı nettir: öğelerin sırası ve kısaltmaları sabit olur, ad yalnız değişmeyecek bilgiyi taşır.
Bu yazı Active Directory rehberimizin nesne aşamasının ilk adımıdır, çünkü ad nesne açılırken verilir ve sonradan değiştirmenin bir bedeli vardır.
Standardı lab domain’imiz ad.sistemkusu.com üzerinde iki turda uyguladım. İlk turda LAPS yazısının beş grubunu ve iki GPO’sunu yeni adlara çevirdim ve çevirinin neyi bozduğunu ölçtüm. İkinci turda grupları kullanıcı ve bilgisayar belirteciyle yeniden adlandırdım, servis hesabı adlarının sınırlarını ölçtüm ve denetim sorgusu kalıba uymayan bir GPO buldu. Kalıpları hemen görmek isterseniz doğrudan standart tablosuna geçebilirsiniz.
Serinin benzetmesiyle Active Directory bir otelin kart sistemidir. İsimlendirme standardı bu otelde oda numarasıdır. 304 numaralı oda üçüncü kattaki dördüncü odadır. Kat görevlisi odayı hiç görmeden bulur, çünkü numaranın kuralı her katta aynıdır. Bir katta oda numarası 304, öbür katta “Mavi Oda” olsaydı kural çökerdi.
Bu düzeni kendi ortamınıza kurmamızı isterseniz BT sistem yönetimi sayfasında nasıl çalıştığımızı anlattık.

Neden İsimlendirme Standardı? Aynı Lokasyon Üç Biçimde Yazılır
Standart olmadan ad, onu veren kişinin o günkü tercihine kalır. Lab’ın Ankara ve İzmir lokasyonları bu standarttan önce kuruldu ve adları standartsız verildi. Aynı lokasyon üç ayrı biçimde yazılmıştı:
- Bilgisayar adında
ank:ankmuh01. - Grup adında
Ankara:GG_Ankara_Helpdesk. - GPO adında
ANKARA:PC_ANKARA_LAPS.
Bu ilk adları yazının ölçüm malzemesi yaptım, çünkü yeniden adlandırmanın neyi bozduğu ancak gerçek bir geçişte ölçülür. LAPS yazısı bugün standarttaki adlarla anlatılıyor, eski adlar yalnız bu yazıda duruyor.
İzmir’in GPO’su standartsızlığın ikinci yüzünü gösterdi. GPO’yu bir PowerShell betiği açıyordu ve ad şu sırayla bozuldu:
- Betik lokasyon adını
ToUpper()ile büyük harfe çevirdi. dc01’in bölge ayarı Türkçe olduğu içinIzmir’in i harfi noktalı İ oldu:IZMİR.- GPO
PC_IZMİR_LAPSadıyla açıldı.
Ad ekranda doğru görünüyordu, ama ASCII değildi.
İki sorunun çözümü aynı yerden geçiyor ve yazının sırası da bu: önce lokasyon ve departman kodlarını tek bir tabloya yazıyoruz, sonra her nesne türünün kalıbını o tablodan kuruyoruz, en son lab’daki adları bu kalıplara çevirip çevirinin neyi bozduğunu ölçüyoruz.
Active Directory İsimlendirme Standardı Nasıl Olmalı?
Her nesne türünün bir kalıbı vardır ve bütün kalıplar aynı kod tablosunu kullanır. Lokasyonun kodu bilgisayar adında, grup adında ve GPO adında aynı yazılır. Ad yalnız değişmeyecek bilgiyi taşır. Açıklama ve sorumlu kişi nesnenin kendi alanlarına yazılır.
Bu düzeni dört kaynak birlikte tarif ediyor:
- Microsoft, bilgisayar adı için yalnız ASCII karakter, en fazla 15 karakter ve alt çizgisiz bir ad ister. Ad makinenin sahibini ve amacını söylemelidir. Büyük küçük harfle anlam taşınmaz, çünkü Windows harf büyüklüğünü her yerde korumaz.
Microsoft Learn, Name computers, domains, sites, and OUs (eski KB 909264), Şubat 2026. - Microsoft, Active Directory’nin ad eşleştirmesi için aksanlı harfi temel harfle aynı sayar. Microsoft’un örneği Almanca bir ad, Türkçede karşılığı:
Hüseyinvarken aynı yerdeHuseyinadında bir kullanıcı açılamaz. Davranış tasarım gereğidir ve bilgisayar, OU ve site adlarına da uygulanır.
Microsoft Learn, Can’t add user or object to directory service (eski KB 938447), Şubat 2026. - Microsoft’un genel adlandırma rehberi adın yalnız değişmeyecek bilgiyi taşımasını, öğe sırasının sabit olmasını ve uzunluk sınırı için kısaltma kullanılmasını ister. Rehber Azure kaynakları için yazıldı, ilkeleri dizindeki her nesneye uyar.
Microsoft Learn, Cloud Adoption Framework: Define your naming convention, Eylül 2025. - Microsoft’un arşivlediği bir AD tasarım rehberi grubun türünün adından okunmasını ister: kullanıcı grubu, izin grubu ya da domain local grup.
Microsoft Learn arşivi, Active Directory: Design Considerations and Best Practices.
Kaynakların kesiştiği yerden çıkan standart:
| Nesne | Kalıp | Örnek | Harf |
|---|---|---|---|
| İstemci bilgisayar | {lokasyon}{departman}{envanter no} | ankmuh01 | küçük |
| Sunucu | {rol}{no}, ikinci lokasyonda {lokasyon}{rol}{no} | dc01, izmdc01 | küçük |
| Kullanıcı | {ad}.{soyad} | ayse.demir | küçük |
| Yönetici hesabı | t{N}.{ad}.{soyad}, N tier numarası | t1.ilker.pehlivan | küçük |
| Servis hesabı | svc-t{N}-{servis}, gMSA’da gmsa-t{N}-{servis} | svc-t1-fgt-ldap, gmsa-t1-yedekle | küçük |
| Rol grubu (global) | GG_{USER veya PC}_{LOKASYON}_{DEPARTMAN} | GG_USER_ANK_IT, GG_PC_ANK_MUH | büyük |
| İzin grubu (domain local) | DL_{LOKASYON}_{KAYNAK}_{YETKİ} | DL_ANK_LAPS_R | büyük |
| GPO | {PC veya USER}_{LOKASYON}_{KISA AD}, lokasyon ya da kapsam ayırmayan GPO’da {PC veya USER}_{KISA AD} | PC_ANK_LAPS, USER_ARKAPLAN | büyük |
| OU | tam ad, ASCII | Tier 2\Ankara\Bilgisayarlar | baş harf büyük |
| Site ve site link | site lokasyon kodudur, site link iki site kodu tireyle | ANK, ANK-IZM | büyük |
| Firewall kuralı (GPO’dan) | GPO_{KAPSAM}_{Amaç}_{ALLOW veya BLOCK} | GPO_TIER2_DhcpPing_ALLOW, GPO_TIER2_Smb1_BLOCK | önek, kod ve eylem büyük, amaç PascalCase |
| Authentication policy | AP_{KAPSAM}_{SERVİS veya AMAÇ} | AP_TIER1_IKPORT | büyük |
| Authentication policy silo | SILO_{KAPSAM}_{AMAÇ} | SILO_TIER0_ADMIN | büyük |
| Yazıcı | {lokasyon}{departman}prn{no} | ankmuhprn01 | küçük |
Yönetici hesabının öneki, hesabın hangi tier’da çalıştığını oturum ekranında ve log’da tek bakışta söyler. Kalıbın gerekçesi tier modeli yazımızda. Hesap adı Windows’un eski oturum adı sınırı olan 20 karakteri aşmamalı. Site adı da kod tablosundan gelir: şubenin site’ı, bilgisayar ve grup adlarındaki lokasyon koduyla aynı yazılır (Sites and Services yazımızda ANK ve IZM).
Tablodaki her kalıp iki sorudan geçer: ad değişmeyecek bilgiyi mi taşıyor ve aynı kod her nesnede aynı mı yazılıyor? İkincisinin cevabı yazılı bir kod tablosuna bağlıdır.
Lokasyon ve Departman Kodu: İlk Üç Harf Neden Yetmez?
Kod bir kuraldan değil yazılı bir tablodan gelir, çünkü “ilk üç harf” kuralı çoğu adda işler ama bazı adlarda çakışır. Sahada lokasyon ve departman kodunu genelde adın ilk üç harfinden veriyordum. Türkiye’nin 81 ilinin adını ASCII’ye çevirip ilk üç harfini aldım ve beş yerde çakışma çıktı:
| Kod | Çakışan iller |
|---|---|
BUR | Bursa, Burdur |
CAN | Çanakkale, Çankırı |
ERZ | Erzincan, Erzurum |
KAR | Kars, Karaman, Karabük |
KIR | Kırklareli, Kırşehir, Kırıkkale |
İl merkezi olmayan İzmit de İzmir’le aynı koda düşer: IZM. Departmanda Muhasebe ile Mühendislik MUH, Satış ile Satın Alma SAT olur.
Tablo “ilk üç harf” kuralıyla başlar, çakışan adlardan birine adı tanıtan üç harften elle bir kod verir (Erzurum ERZ, Erzincan ERC) ve kurum büyüdükçe yalnız satır eklenir. Lab’ın tablosu üç lokasyon, iki departman ve iki kapsam koduyla başladı. OU ağacı Tier’lere göre yeniden kurulunca üç kapsam kodu daha girdi:
| Kod | Ad | Tür |
|---|---|---|
ANK | Ankara | lokasyon |
IZM | İzmir | lokasyon |
GM | Genel Müdürlük | lokasyon |
MUH | Muhasebe | departman |
IT | Bilgi işlem | departman |
TIER0 | Tier 0: domain controller’lar ve onları yöneten her şey | kapsam |
TIER1 | Tier 1: üye sunucular ve ağ cihazları | kapsam |
TIER2 | Tier 2: istemci bilgisayarlar | kapsam |
DC | Domain controller’lar | kapsam |
FW | Firewall | kapsam |
Genel Müdürlük ve bilgi işlem iki harflidir, çünkü sahada bu kısaltmalarla söylenirler. Helpdesk ayrı bir departman sayılmaz, bilgi işlemin parçasıdır. Kapsam kodu, lokasyona bağlı olmayan bir grupta ya da GPO’da lokasyonun yerine geçer: GG_USER_TIER1_ADMIN Tier 1 sunucularının yöneticileridir, PC_TIER0_LAPS Tier 0 sunucularına gider. Bir nesne türünün tamamına giden GPO ise kod taşımaz.
Authentication policy bir GPO değildir. ADAC’ta Authentication altında kendi listesinde durur ve tek nesne kullanıcı, servis ve bilgisayar hesapları için ayrı bölümler taşır. Bu yüzden PC_ ya da USER_ yerine türünü söyleyen AP_ önekini alır. Kapsam kodunu da taşır, son parçası koruduğu servistir: AP_TIER1_IKPORT, İK portalının servis hesabını izinli sunuculara bağlar (gMSA yazımızda). Hesap adındaki kısa t1 yalnız hesap adına aittir. Grup, GPO ve policy adında kapsam TIER1 diye yazılır.
Lokasyon Kodu Hangi Birimi Gösterir? İl, İlçe, Mahalle
Lokasyon kodu ilin değil, lokasyonu ayırt eden birimin kısaltmasıdır ve gerektikçe bir kademe daralır. Sahada ben ilin yerine lokasyonun bulunduğu ilçenin kısaltmasını yazıyorum: İstanbul Sarıyer’deki bir ofis için IST değil SAR. İlçe ili zaten kapsar, Sarıyer’in İstanbul’da olduğunu kod tablosu söyler. İl kodu ise aynı ilde ikinci ofis açıldığı gün yetmez. Lab’da her ilde tek lokasyon olduğu için kodlar ilden geliyor.
Kademeler:
- Her ilçede tek lokasyon varsa ilçe:
SAR(Sarıyer). - Aynı ilçede birden fazla lokasyon varsa mahalle: Sarıyer’in Maslak ve Rumelifeneri mahallelerindeki iki ofis
MASveRUMolur. - Aynı mahallede birden fazla lokasyon varsa kurum içi ad: kurumun o lokasyonu nasıl andığı ya da onu ayırt eden bir ad. Maslak’ta iki binası olan bir kurum binaları “Kule” ve “Atölye” diye anıyorsa kodlar
KULveATLolur.
İlçe adları da çakışır. Sarıyer ile Adana’nın Sarıçam’ı ikisi de SAR verir. Böyle bir çakışmada birinin kodunu ilk üç harften değil, adı tanıtan üç harften veriyorum: Sarıyer SAR, Sarıçam SRC. Kod yine okununca adı çağırır. Hangi ilçenin hangi kodu aldığı kod tablosuna yazılır. Böylece Sarıçam’da bilgisayar, grup ya da GPO açan herkes, betikler de dahil, aynı kodu, SRC’yi kullanır.
Büyük Harf mi, Küçük Harf mi?
Harfin işleve etkisi yok, kural tutarlılıktır. Bu yazının standardında bilgisayar ve kullanıcı adı küçük, grup ve GPO adı büyük harftir. Active Directory adları büyük küçük harfe bakmadan karşılaştırır, GG_USER_ANK_IT ile gg_user_ank_it aynı gruptur. Linux tarafında da, Linux makineyi Active Directory’ye bağlayan SSSD’nin belgesine göre Active Directory’den gelen kullanıcı ve grup adları her zaman harfe duyarsız işlenir.
Active Directory aynı bilgisayarın adını iki biçimde bile tutuyor. Lab’da ankmuh01’in nesnesi:
Name           : ankmuh01
SamAccountName : ANKMUH01$
DNSHostName    : ankmuh01.ad.sistemkusu.com
Bilgisayarın pre-Windows 2000 adı büyük harfle ve sonuna $ eklenerek saklanmış. Microsoft’un NetBIOS kuralı da bunu söyler: Windows NetBIOS adlarında yalnız büyük harf kullanır ve pratikte ad harfe duyarlı değildir.
Harfi seçen bu yüzden işlev değil okunurluktur:
- Bilgisayar ve kullanıcı adı küçük harf. Ad, DNS adıyla aynı yazılır:
ankmuh01.ad.sistemkusu.com. - Grup ve GPO adı büyük harf. Bu adların bütün parçaları kod ve kod büyük yazılınca kelimeden ayrılır.
GG_USER_ANK_IT’te dört ayrı bilgi okunur: rol grubu, kullanıcılar, Ankara, bilgi işlem.
Bilgisayar ve Sunucu Adları: Lokasyon, Departman, Envanter Numarası
İstemci bilgisayarın adı üç parçadır: lokasyon kodu, departman kodu ve envanter numarası. gazmuh01 Gaziantep muhasebedeki 01 envanter numaralı bilgisayardır, lab’daki ankmuh01 de Ankara muhasebenin ilk bilgisayarı.
Kalıp Microsoft’un sınırlarının içinde kalır:
- En fazla 15 karakter: üç harf lokasyon, üç harf departman ve beş haneli bir envanter numarası bile 11 karakter eder.
- Yalnız harf ve rakam: bilgisayar adında alt çizgi yasaktır. Parçalar ayraçsız yazılır ve sınırları kod tablosundan okunur.
- Sahibini ve amacını söyler: lokasyon ve departman bunu söyler.
Envanter Numarası Yeniden Verilebilir: Yeni Makine Eski Nesneyi Devralır
Numara bir sıra sayacı değil cihazın envanter numarasıdır. Emekli olan bir cihazın yerine aynı işi yapacak yeni bir cihaz geldiğinde numara yeniden verilebilir. Active Directory buna izin verir. Aynı adla katılan yeni makine eski bilgisayar nesnesini bulur ve onu devralır.
Devralmak bir karardır, çünkü yeni makine nesneyle birlikte eskinin kimliğini de alır:
- SID’i (nesnenin adından bağımsız, değişmeyen güvenlik kimliği), grup üyelikleri ve izinleri: eski cihazın üye olduğu gruplar ve ona verilmiş izinler yeni cihaza geçer.
- OU’su ve GPO’ları: yeni makine ilk açılıştan itibaren eskinin OU’sunda durur ve onun policy’lerini alır.
Bunu lab’da srv01 ile ölçtüm: nesneyi sıfırlayıp makineyi aynı adla yeniden kattım. SID, nesnenin GUID’i, oluşturulma tarihi, OU’su ve grup üyeliği aynı kaldı, yalnız makine hesabının parolası yenilendi. Ölçümün tablosu bilgisayarı domain’e ekleme yazısında.
Yerine aynı işi yapan cihaz geldiyse istenen tam olarak budur. Cihaz başka bir işe ya da başka bir departmana gidiyorsa eski nesneyi silmek daha temizdir. Microsoft’un bilgisayar hesabını silme sayfasına göre aynı adla yeniden açılan nesne yeni bir SID alır ve silinen nesnenin üyeliklerini ve izinlerini taşımaz.
Eski nesneyi yeni makineye hazırlamanın Microsoft’un tarif ettiği yolu Active Directory Users and Computers’ta (Win + R → dsa.msc) bilgisayarın OU’sunda nesneye sağ tık → Reset Account’tur. Komut karşılığı dsmod computer "<object-dn>" -reset. Microsoft’un Reset a Computer Account sayfasına göre işlem için Account Operators, Domain Admins ya da bu iş için devredilmiş bir yetki gerekir.
Devralmayı Microsoft KB5020276 sertleştirmesiyle sınırlar. KB’nin baktığı şey nesneyi kimin açtığı ve nesnenin sahibidir. Yeniden kullanım üç durumda serbesttir:
- Katılan kişi nesneyi açan kişidir.
- Nesneyi Domain Admins üyesi açmıştır. Mart 2023 güncellemesinden beri Enterprise Admins ve yerleşik Administrators grupları da sahiplik denetiminden muaftır.
- Nesnenin sahibi, Domain controller: Allow computer account re-use during domain join ayarının izin listesindedir.
Bunların dışında katılım 0xaac (2732) hatasıyla durur. Lab’da ankmuh01’in nesnesini Domain Admins üyesi ilker.pehlivan önceden açmıştı ve Ankara helpdesk’i makineyi domain’e alırken netsetup.log şunu yazdı:
10/09/2026 17:12:50:207 NetpGetADObjectOwnerAttributes: Ms-Ds-CreatorSid is empty.
10/09/2026 17:12:50:226 NetpCheckIfAccountShouldBeReused: Account re-use attempt was permitted by Active Directory Policy.
Katılım geçti, çünkü nesneyi Domain Admins üyesi açmıştı. Numarayı yeniden vermeden önce bu yüzden iki şeye bakılır: nesneyi kimin açtığı (Get-ADComputer ankmuh01 -Properties mS-DS-CreatorSID, nTSecurityDescriptor) ve devralınacak üyeliklerin yeni cihaza uyup uymadığı. Katılımın kendisini bilgisayarı domain’e ekleme yazımızda, envanterin tutulduğu yeri BT envanter yönetimi sayfamızda anlattık.
Cihaz Taşınınca Adı da Değişir
Lokasyon ve departman adda olduğu için muhasebeden satışa geçen bilgisayarın adı da değişir. Ad değişikliği, kalıbın bilinerek ödenen bedelidir. Microsoft’un yeni kurulum aracı Autopilot adı bu yüzden değişmeyen bilgiden kurar: bir önek ve ardından seri numarası ya da rastgele bir dizi. Departmanın seyrek değiştiği bir kurumda okunabilir ad bu bedeli karşılar. Ad Rename-Computer ile değişir ve makine yeniden başlar.
Sunucu Adı Rolünü Söyler
Sunucunun adı işini söyler: dc01 domain controller, ca01 sertifika sunucusu, ntp01 zaman sunucusu. Tek lokasyonlu bir kurumda lokasyon kodu gereksizdir. İkinci lokasyonda bir sunucu açılınca kod başa eklenir: izmdc01. Sunucu taşınmadığı için bu adın değişme bedeli yoktur.
İşi söyleyen parça rol kodudur. Rol kodu da lokasyon kodu gibi yazılı bir tablodan gelir. Microsoft’un bulut adlandırma rehberi kaynak türleri için sabit bir kısaltma tablosu yayımlar. Aşağıdaki tablo aynı fikrin sunucu rollerine uygulanmış halidir. Kendi kurumunuzda olduğu gibi kullanabilirsiniz:
| Rol kodu | Sunucunun işi | Örnek ad |
|---|---|---|
dc | Domain controller (Active Directory ve DNS) | dc01 |
ca | Sertifika sunucusu (AD CS) | ca01 |
ntp | Zaman sunucusu | ntp01 |
dhcp | DHCP sunucusu | dhcp01 |
radius | RADIUS sunucusu (NPS ya da FreeRADIUS) | radius01 |
fs | Dosya sunucusu | fs01 |
log | Log toplama (syslog) ve yedek hedefi | log01 |
mon | İzleme (SNMP, grafik, alarm) | mon01 |
itsm | BT hizmet yönetimi: helpdesk ve envanter | itsm01 |
bkp | Yedekleme sunucusu | bkp01 |
web | Web sunucusu | web01 |
sql | Veritabanı sunucusu | sql01 |
jmp | Jump server | jmp01 |
hv | Sanallaştırma sunucusu (hypervisor) | hv01 |
Tablonun dört kuralı var:
- Kod ürünü değil işi söyler. Log sunucusu
log01’dir, kullandığı yazılımın adını taşımaz. Yazılım değişince iş aynı kalır ve ad da aynı kalır. Helpdesk yazılımı değişse deitsm01doğru kalır. - Kod küçük harf, ASCII ve iki ile altı harf arasıdır. En uzun kod, lokasyon kodu ve iki haneli numarayla
izmradius01olur, yani 11 karakter. 15 karakter sınırının altında kalır. - Birden çok rol taşıyan sunucu ana rolünün adını alır. Küçük bir kurumda DHCP domain controller’ın üstünde çalışabilir. Sunucunun adı yine
dc01’dir. - Yeni bir rol önce tabloya yazılır, sonra sunucuya ad verilir. Tabloda olmayan bir kodla açılan sunucu kod tablosunun işini bozar. Bir yıl sonra aynı iş için ikinci bir kod doğar.
Ağ cihazları aynı kalıbı kullanır, tek farkla: adları her zaman lokasyon koduyla başlar. Sunucular genelde merkezde toplanır, ama her lokasyonun kendi firewall’ı, switch’i ve erişim noktası vardır. Tek lokasyonlu kurumda bile kod baştan yazılır, ikinci şube açıldığında hiçbir cihazın adı değişmez:
| Rol kodu | Cihazın işi | Örnek ad |
|---|---|---|
fw | Firewall | gmfw01 |
sw | Switch | gmsw01, anksw02 |
ap | Kablosuz erişim noktası | gmap01 |
gmfw01 Genel Müdürlük’ün ilk firewall’ıdır, anksw02 Ankara’nın ikinci switch’i. Lokasyon kodu bilgisayar ve grup adlarındakiyle aynıdır. Cihaz Active Directory’ye katılmasa da ad aynı tablodan gelir, çünkü log’da, izleme ekranında ve envanterde bilgisayar ve sunucu adlarıyla yan yana okunur.
Numara sıra sayısıdır, nesil değildir. dc01 ve dc02 emekli olup yerlerine dc03 ve dc04 geldiğinde yeni DC’ler bu adlarla kalır, numaradaki boşluk hiçbir şeyi bozmaz. Yanlış olan adın nesil taşımasıdır. dc2025 gibi bir ad bir sonraki yükseltmede yanlış bilgi verir. Numara bir kez kullanılır ve geri alınmaz, sonraki nesil dc05 ile başlar.
dc03’ü sonradan dc01’e çevirmek mümkün ama kazancı yok. Microsoft’un netdom computername sayfası bir DC’yi güvenle yeniden adlandırmanın yolunu verir. Ama ad değişince DC’nin DNS kayıtları, SPN’leri ve sertifikasındaki ad da değişir, dc03’ü bir yere yazmış her ayar yeniden elden geçer. Domain’e katılmış bir Windows bilgisayar DC’yi zaten adıyla değil, DNS’teki SRV kayıtlarıyla bulur. DC’nin adını elle yazanlar domain dışındaki cihazlardır: firewall’ın LDAP sunucusu alanı, switch’in RADIUS sunucusu alanı gibi.
Grup Adları: GG_ ve DL_ ile AGDLP
Bilgisayarın adı yerini söyler. Grubun adı ise grubun işini söyler ve Active Directory’de grupların iki ayrı işi vardır: kimlerin bir arada durduğu ve bir kaynağa kimin eriştiği. AGDLP bu iki işi iki grup türüne ayırır. Modelin kendisini kullanıcı, grup ve OU yönetimi yazımızda anlattık.
- Rol grubu (global): aynı işi yapan kişiler ya da aynı yerde duran bilgisayarlar. Kalıp
GG_{USER veya PC}_{LOKASYON}_{DEPARTMAN}.GG_USER_ANK_ITAnkara’nın bilgi işlem ekibidir,GG_USER_GM_ITGenel Müdürlüğün.GG_PC_ANK_MUHAnkara muhasebenin bilgisayarlarını toplar. - İzin grubu (domain local): bir kaynağa erişim. Kalıp
DL_{LOKASYON}_{KAYNAK}_{YETKİ}ve yetkiR(okuma) ya daRW(okuma ve yazma).DL_ANK_LAPS_RAnkara bilgisayarlarının LAPS parolasını okuyan gruptur,DL_ANK_MUHPAY_RWAnkara muhasebe paylaşımına yazan grup.
İki tür bir zincirle bağlanır:
- Kişiler ya da bilgisayarlar
GG_grubuna girer. GG_grubuDL_grubunun üyesi olur.- İzin yalnız
DL_grubuna verilir.
Ad bu zinciri okutur. Bir klasörün güvenlik listesinde DL_ ile başlayan bir grup yerindedir, GG_ ile başlayan bir grup zincirin atlandığını söyler.
Yetki eki bilerek kısa ve İngilizcedir. R ve RW sahadaki yerleşik kısaltmalardır, Microsoft’un arşivlediği tasarım rehberindeki örnek de FolderA_RW’dir.
Kullanıcı Grubu ve Bilgisayar Grubu: GG_USER_ ve GG_PC_
Sahada kullanıcı ve bilgisayar gruplarını adın başında ayırıyordum: GG_USER_ ve GG_PC_. Kaynaklar belirtecin yerini dayatmıyor, Microsoft’un arşivlediği tasarım rehberi yalnız grubun türünün adından okunmasını istiyor. Kararı üç kazanç verdi:
- GPO adıyla aynı dil: GPO’lar da
PC_veUSER_ile başlıyor. Kod tablosuna yeni bir sözcük girmiyor. - Listede iki blok: ADUC alfabetik sıralar, bütün kullanıcı grupları ve bütün bilgisayar grupları kendi bloklarında yan yana durur.
- Yanlış üye göze batar: bilgisayar grubu GPO güvenlik süzgecinde, LAPS ve gMSA izinlerinde kullanılır.
GG_PC_ile başlayan bir gruba eklenmiş kullanıcı, adı okuyan herkese yanlış görünür.
Belirteç yalnız GG_ gruplarına gelir. AGDLP’de DL_ grubu kişi ya da bilgisayar değil grup taşır, içinde ne olduğunu üyesi olan GG_ grubunun adı söyler.
Description ve Managed By: Ad Kısa, Ayrıntı Alanda
Grubun adı işini söyler, ayrıntısını söylemez. Neyi kapsadığı Description alanına, üyeliğinden kimin sorumlu olduğu Managed By alanına yazılır. Tasarım rehberi iki alanı da ister. Active Directory Users and Computers’ta (Win + R → dsa.msc) grubun OU’sunda gruba sağ tık → Properties penceresinde açıklama General sekmesindeki Description alanına yazılır, sorumlu Managed By sekmesinde Change… ile seçilir.
Lab’daki 20 grubun 20’sinde Description dolu. Açıklamaları Türkçe harfsiz yazdım, çünkü aynı komut bir betik dosyasından da çalışabilir ve Windows PowerShell 5.1, BOM taşımayan UTF-8 bir dosyadaki Türkçe harfleri bozarak okur. Birkaç örnek: DL_ANK_LAPS_R “Ankara bilgisayarlarinin LAPS parolasini okur ve cozer”, GG_USER_TIER1_NETWORK “Ag cihazi yoneticileri (firewall, switch)”.
Sorumlu bir kişi değil bir gruptur: Genel Müdürlük’teki ana helpdesk’in grubu DL_GM_GRUP_RW. Sorumluluğu bir kişiye yazmak, o kişi ayrıldığında alanın elle değiştirilmesini beklemektir. Gruba yazılan sorumluluk ise kişiyi gruptan çıkarmakla biter ve sorumlu grubun adı da kalıba uyar. Hangi gruba sorumlu yazıldığını ve hangisine yazılmadığını tek sorgu gösterir:
Get-ADGroup -Filter * -SearchBase "OU=Tier 2,DC=ad,DC=sistemkusu,DC=com" -Properties ManagedBy | Sort-Object Name | Select-Object Name, @{n='ManagedByCN';e={ if ($_.ManagedBy) { ($_.ManagedBy -split ',')[0] -replace '^CN=','' } else { '' } }} | Format-Table -AutoSizeName ManagedByCN
---- -----------
DL_ANK_LAPS_R
DL_ANK_MUHPAY_RW DL_GM_GRUP_RW
DL_ANK_PAROLA_RW
DL_ANK_PC_RW
DL_GM_GRUP_RW
DL_GM_LAPS_R
DL_GM_PAROLA_RW
DL_GM_PC_RW
DL_IZM_LAPS_R
DL_IZM_PAROLA_RW
DL_IZM_PC_RW
GG_USER_ANK_IT DL_GM_GRUP_RW
GG_USER_ANK_MUH DL_GM_GRUP_RW
GG_USER_FW_IZLEME
GG_USER_GM_IT
GG_USER_IZM_IT DL_GM_GRUP_RW
GG_USER_TIER2_ADMINListe bir rol ayrımını okutur. Ana helpdesk lokasyon helpdesk gruplarının (GG_USER_ANK_IT, GG_USER_IZM_IT), iş gruplarının (GG_USER_ANK_MUH) ve iş paylaşımının izin grubunun (DL_ANK_MUHPAY_RW) üyeliğini yönetir. Yetki veren DL_ grupları, Tier grupları ve ana helpdesk’in kendi grubu sorumlusuz durur, onların üyeliğini sistemci yönetir. Ayrımın gerekçesini ve Manager can update membership list kutusunun yazdığı izni Active Directory delegation yazısında ölçtük.
Grubu Yeniden Adlandırmak: İki Ad, Tek SID
Grubu yeniden adlandırmak iki adı birden değiştirmektir ve ADUC’un penceresi ikincisini kendiliğinden değiştirmez. Grubun kimliği olan SID ise hiç değişmez, izinler ve üyelikler yerinde kalır.
Bir grubun iki adı vardır. Biri listede görünen ad (CN), öbürü eski Windows sürümlerinden kalan “pre-Windows 2000” adıdır (sAMAccountName). Oturum açan kullanıcının whoami /groups çıktısında görünen ikincisidir, bu yüzden ikisi birlikte değiştirilir.
İkinci turda iki deneme grubunu yeni kalıba çevirdim, birini arayüzden, öbürünü komutla. Active Directory Users and Computers’ta (Win + R → dsa.msc) Tier 2\Ankara\Gruplar → GG_Ankara_Destek’te sağ tık Rename. Ad listede düzenlenir ve Enter’a basınca Rename Group penceresi açılır:
- Group name: yeni ad,
GG_USER_ANK_DESTEK. - Group name (pre-Windows 2000): pencere bu alanı kendiliğinden değiştirmedi, eski ad
GG_Ankara_Destekolarak kaldı. Alanı elle yeni adla değiştirdim.
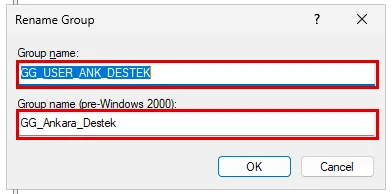
Pencere ilk turda da aynı davranmıştı. Yani pre-Windows 2000 alanı her yeniden adlandırmada elle değiştirilir.
Aynı işin komut satırındaki karşılığı, yükseltilmiş PowerShell’de:
Rename-ADObject (Get-ADGroup GG_Izmir_Destek) -NewName GG_USER_IZM_DESTEK
Get-ADGroup GG_Izmir_Destek | Set-ADGroup -SamAccountName GG_USER_IZM_DESTEK
İlk satır yalnız görünen adı değiştirir. İkinci satır grubu eski adıyla bulur, çünkü Get-ADGroup verilen adı sAMAccountName ile çözer ve o ad bu noktada hala eskidir. Lab’da ikinci satır hatasız bitti.
Grubun kimliğine üç anda baktım: komutlardan önce, ilk satırdan sonra ve ikinci satırdan sonra.
== GG_Izmir_Destek: ONCESI
Name              : GG_Izmir_Destek
SamAccountName    : GG_Izmir_Destek
SID               : S-1-5-21-1987702239-187056940-2301540660-2625
ObjectGUID        : 562762cf-67a9-489f-a728-b42090bd98aa
== Yalniz 1. komuttan SONRA (SamAccountName hala eski mi)
Name              : GG_USER_IZM_DESTEK
SamAccountName    : GG_Izmir_Destek
SID               : S-1-5-21-1987702239-187056940-2301540660-2625
ObjectGUID        : 562762cf-67a9-489f-a728-b42090bd98aa
== SONRASI
Name              : GG_USER_IZM_DESTEK
SamAccountName    : GG_USER_IZM_DESTEK
SID               : S-1-5-21-1987702239-187056940-2301540660-2625
ObjectGUID        : 562762cf-67a9-489f-a728-b42090bd98aa
İlk satırdan sonra grubun iki adı birbirini tutmuyor, ikinci satır onları eşitliyor. SID ve GUID üç anda da aynı. İzinler ve üyelikler SID’e bağlı olduğu için yeniden adlandırma onlara dokunmaz. İlk turda LAPS yazısının beş grubunda da aynısını ölçmüştüm: adlar değiştikten sonra DL_ANK_LAPS_R’nin üyeleri yerindeydi.
Yeniden Adlandırma, Adı Metin Olarak Tutan Ayarı Bozar
Grubu yeniden adlandırmak, adını metin olarak tutan her ayarı sessizce bozar. İzinler ve üyelikler SID’e bağlı olduğu için yeni adı kendiliğinden gösterir. Bir GPO ayarına, betiğe ya da uygulama yapılandırmasına yazılmış ad ise eski haliyle kalır ve artık hiçbir gruba çözülmez. Bu yüzden bir grubun adını değiştirmeden önce adın metin olarak geçtiği yerler aranır: GPO ayarları, betikler ve Linux’taki erişim listeleri.
Lab’daki örnek LAPS’tı. Arıza üç parçadır:
- Belirti: gruplar yeniden adlandırıldıktan sonra
ankmuh01’de LAPS event log’u 10035 hatası yazdı. Parolanın değişme zamanı gelmediği için aynı döngüde “LAPS policy processing succeeded” da düştü, yani hata ilk bakışta gözden kaçar. - Sebep:
PC_ANK_LAPSGPO’su parolayı çözebilen grubu adıyla tutuyordu:SISTEMKUSU\DL_Ankara_LAPSOkuma. O ad artık yoktu. Aynı dakikadadc01’den okunan LAPS kaydı ise grubu yeni adıyla,SISTEMKUSU\DL_ANK_LAPS_Rolarak gösteriyordu, çünkü parola grubun SID’ine şifrelenmiş ve ad okunurken SID’den çevriliyor. Bozulan parola değil, GPO’daki metindi. - Çözüm: GPO’daki adı yeni adla değiştirmek. LAPS’ta bu, Group Policy Management’ta (Win + R →
gpmc.msc)PC_ANK_LAPS’e sağ tık → Edit, Computer Configuration → Policies → Administrative Templates → System → LAPS → Configure authorized password decryptors ayarıdır. Ayarın kendisini ve komut karşılığını LAPS yazımızda anlattık. Sonraki döngüde 10035 kalktı. Parola yeniden üretilmedi, son değişim zamanı 17:18:47’de kaldı.
Belirtinin olay metni:
21:00:07 10035 Error
The configured encryption principal name could not be mapped to a known account. This must be corrected before the configured account's password can be managed.

 Encryption principal name: SISTEMKUSU\DL_Ankara_LAPSOkuma

 See https://go.microsoft.com/fwlink/?linkid=2220550 for more information.
Yeniden adlandırmanın dokunduğu beş yer, aynı grup üzerinde:
Eski adın geçtiği GPO’ları tek tek açmadan bulmanın yolu, bütün GPO’ların raporunu adla aramaktır. Rapor her ayarı değeriyle birlikte metin olarak verir, sorgu da adın geçtiği GPO’yu adıyla döndürür:
Get-GPO -All | ForEach-Object { if ((Get-GPOReport -Guid $_.Id -ReportType Xml) -match "DL_ANK_LAPS_R") { $_.DisplayName } }PC_ANK_LAPSSorgu lab’daki yedi GPO’yu on saniye kadar içinde taradı. Var olmayan bir adla sınadığımda boş döndü. Raporda adın geçtiği yer ayarın kendisidir:
              <q1:Name>Authorized password decryptor</q1:Name>
              <q1:State>Enabled</q1:State>
>             <q1:Value>SISTEMKUSU\DL_ANK_LAPS_R</q1:Value>
Sorgu yalnız GPO’ları kapsar. Betikler, uygulama ayarları ve Linux’taki listeler kendi yerlerinde aranır. Grubu yeniden adlandırmadan önce sorguyu eski adla çalıştırın, düzeltmeden sonra yeni adla tekrarlayın: ilki düzeltilecek GPO’ları, ikincisi düzeltmenin hepsine ulaştığını gösterir.
GPO Adları: Taraf, Lokasyon ve İş
Grubun adı kimin olduğunu söyler, GPO’nun adı neye ne uygulandığını. Kalıp {PC veya USER}_{LOKASYON}_{KISA AD} ve ortadaki parça GPO’nun nereye gittiğine göre üç biçim alır:
- Bir lokasyona giden GPO lokasyon kodunu taşır:
PC_ANK_LAPSAnkara bilgisayarlarına LAPS’ı uygular. - Domain’in lokasyona bağlı olmayan bir bölümüne giden GPO kapsam kodunu taşır:
PC_TIER0_LAPSTier 0 sunucularına,PC_DC_LAPSdomain controller’lara gider. - Lokasyon ya da kapsam ayırmayan GPO’da ortadaki parça hiç yazılmaz:
USER_ARKAPLANTier 2’deki bütün kullanıcı hesaplarına gider.Tier 2OU’sunun kendisine bağlıdır, Ankara, İzmir ve Genel Müdürlük dalları onu kalıtımla alır. Kodun olmaması, GPO’nun bir lokasyonu ya da kapsamı ayırmadığını söyler.
Ortadaki parça bazen olmadığı için kısa ad tek parça yazılır: alt çizgi yalnız parçaları ayırır, parçanın içinde geçmez. Kısa ad ARKA_PLAN diye bölünebilseydi, denetim sorgusu PC_ANKARA_LAPS gibi eski bir adı da ANKARA_LAPS adlı kodsuz bir GPO sanıp geçirirdi. GPO’nun açılmasını ve bağlanmasını GPO yönetimi yazımızda anlattık.
Kalıbın üç gerekçesi var:
- GPMC’de klasör yoktur. Group Policy Objects tek bir alfabetik listedir. Group Policy kitaplarının yazarı Jeremy Moskowitz bu yüzden adın sıralamayı taşımasını önerir. Bizim kalıpta önce taraf gelir: bilgisayar ve kullanıcı GPO’ları listede iki blok olur, her bloğun içinde aynı lokasyonun GPO’ları yan yana durur.
- Group Policy raporu GPO’nun yalnız adını gösterir, bağlandığı OU’yu göstermez. grouppolicy.biz’in tasarım rehberi bu yüzden adın bağlandığı yeri söylemesini ister. Lokasyon kodu bu işi görür.
- Ada “GPO” ya da “Policy” yazılmaz. Konsol nesnenin policy olduğunu zaten söylüyor. Yerleşik Default Domain Policy ve Default Domain Controllers Policy adlarına dokunulmaz.
Lab’daki GPO’lar yeniden adlandırmadan sonra GPMC’de şöyle sıralandı:
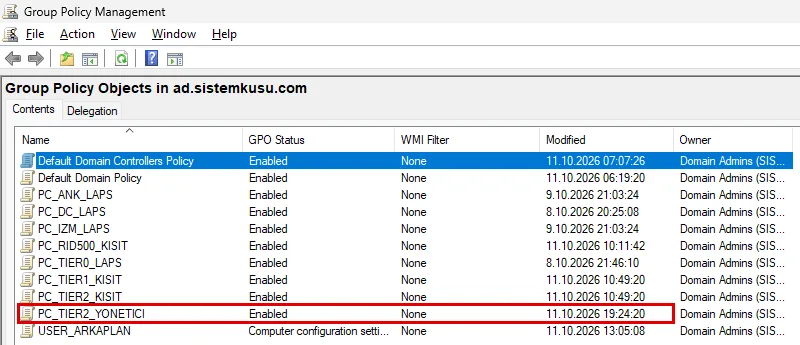
GPO, Group Policy Management’ta (Win + R → gpmc.msc) domain → Group Policy Objects altında sağ tık → Rename ile yeniden adlandırılır. İkinci turda denetim sorgusu (aşağıda) PC_TIER2_YEREL_YONETICI’yi kalıba aykırı buldu, çünkü kısa adı iki parçaydı. Komut karşılığı ve çıktısı:
Rename-GPO -Name PC_TIER2_YEREL_YONETICI -TargetName PC_TIER2_YONETICIDisplayName : PC_TIER2_YONETICI
Id : 2a6e9e76-4ae4-42ec-916a-e1e9d72c6e85Yeniden adlandırma GPO’nun yalnız görünen adını değiştirdi:
- Kimlik aynı: Id önceki değerle aynı, SYSVOL’deki klasörün adı da bu Id.
- Bağlantı aynı:
Tier 2OU’sunun bağlantı listesi (gpLink) GPO’yu Id’siyle tutar ve metni değişmedi. Bağlantı sırası da aynı kaldı. - Sürüm aynı: bilgisayar tarafının sürümü önce ve sonra 2. Ad değişikliği ayar değişikliği sayılmadı, yalnız değişiklik zamanı yenilendi.
- İstemcide etki yok:
ankmuh01’degpupdate /forcesonrasıgpresultGPO’yu yeni adıyla gösterdi. Yerel Administrators grubunun beş üyesi öncekiyle aynı kaldı.
Grubun tersine GPO’nun adı bağlantıda ve kalıtımda geçmez, ikisi de GPO’yu Id’siyle tutar. Adı metin olarak tutan yer kalırsa o da GPO’yu adıyla çağıran betiktir (Get-GPO -Name). İlk turda komutla değişen ad, GPMC’de liste yenilenene kadar (F5) eski adla görünmeye devam etmişti. Konsolda eski adı görürseniz önce listeyi yenileyin.
Firewall Kuralı Adları: Kaynak, Kapsam, Amaç ve Sonuç
GPO ile dağıtılan Windows Defender Firewall kuralının da adı bir kalıptan gelir: GPO_{KAPSAM}_{Amaç}_{ALLOW veya BLOCK}. Ad soldan sağa bir cümle gibi okunur: kural GPO’dan gelir, şu kapsama aittir, şu iş için açıldı ve sonucu izin ya da engeldir. Lab’daki üç kural ve bir engel örneği:
| Kural ne yapıyor | Ad |
|---|---|
| İstemciler yalnız DHCP sunucularının ping’ine cevap verir | GPO_TIER2_DhcpPing_ALLOW |
| Tier 1 sunucuları RDP’yi yalnız jump server’dan kabul eder | GPO_TIER1_RdpJump_ALLOW |
| Tier 1 sunucuları WinRM’i yalnız jump server’dan kabul eder | GPO_TIER1_WinrmJump_ALLOW |
| Örnek engel: istemciler SMBv1 bağlantısını kabul etmez | GPO_TIER2_Smb1_BLOCK |
Kalıbın dokuz kuralı, her birinin gerekçesiyle:
- Ad, kuralı tek satırda anlatır: kaynak, kapsam, amaç ve sonuç. Neden: ad, konsolun sütunlarının olmadığı yerlere de gider. GPO raporunda, PowerShell çıktısında ve dokümantasyonda yalnız ad görünür.
- Her kural
GPO_ile başlar, izin de engel de. Neden: bilgisayardaki kural listesi yerel, hazır ve GPO kurallarını karıştırır. Kaynağı gösteren sütun varsayılan olarak gizlidir ve GPO’nun adını vermez (ölçüm listenin altında).GPO_gören, kuralı yerelde değil GPO’da düzeltir. - Kapsam kodu, kuralın durduğu GPO’nun koduyla aynıdır. Neden:
GPO_ANK_araması Ankara’nın bütün kurallarını alt alta getirir. Kural adı ile GPO adı da birbirini gösterir. - Amaç tek parça ve PascalCase yazılır, nedeni söyler. Neden: protokol kuralın kendi alanında durur, kuralın neden açıldığı ise yalnız adda yazabilir.
DhcpPing,Icmp’den iyidir. - Kısaltmada yalnız ilk harf büyüktür, iki harfli kısaltma hariç.
Dhcp,Rdp,Winrm, amaIP. Neden: aynı kısaltma her kuralda aynı yazılır. Kural Microsoft’un .NET adlandırma kuralıdır.
Microsoft Learn, Capitalization Conventions. - Eylem sona yazılır:
ALLOWya daBLOCK. Neden: ad bir cümle gibi okunur ve aynı kapsamın kuralları sıralamada bölünmez. Sistemi devralan yönetici, eski sistemden kalmış gölge engel kurallarını sondakiBLOCK’tan tanır. Bu önemlidir, çünkü engel kuralı her izni yener. - Yön yazılmaz. Neden: konsol gelen ve giden kuralları ayrı dallarda gösterir. GPO’yla dağıtılan kuralların da neredeyse hepsi gelen yöndedir.
- Ayrıntı açıklamaya yazılır ve imzayla biter:
{tarih}: {ne ve neden} -{Ad SOYAD}. Neden: yıllar sonra kuralı silmek isteyen, kime soracağını açıklamada bulur. Aynı biçim GPO’nun Comment alanında da kullanılır. - Yerel kural
GPO_öneki almaz. Neden: önek kuralın kaynağını söyler. GPO’dan yerele kopyalanan bir kuralda yanlış söylemeye başlar.
Lab’daki açıklama örneği: 2026-10-12: ICMPv4 Echo Request yalniz DHCP sunucularindan, DHCP cakisma denetimi icin, Domain profili -Ilker PEHLIVAN. Açıklama Türkçe harfsiz yazılır, çünkü kural çoğu zaman bir betikle açılır ve Windows PowerShell 5.1, BOM’suz bir betik dosyasındaki Türkçe harfleri bozar. GPO düzenleyicisinde ad ve açıklama kuralın Properties → General sekmesinde yan yana durur:
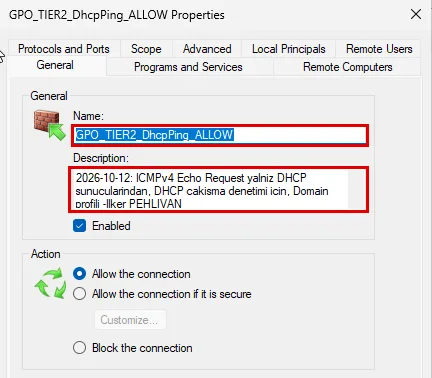
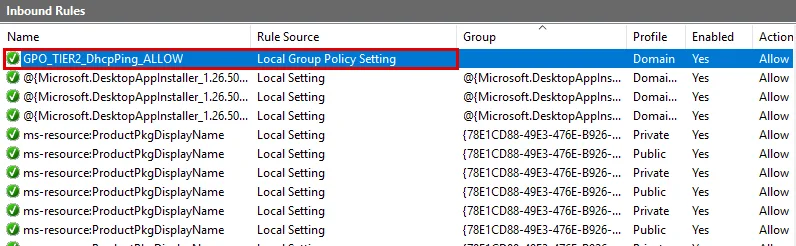
GPO_ öneki de GPO adına “GPO” yazmama kuralıyla çelişmez, çünkü GPMC nesnenin GPO olduğunu zaten söylüyor, firewall konsolu ise kuralın hangi GPO’dan geldiğini söylemiyor. ankmuh01’de wf.msc’nin Inbound Rules listesini açtım. Varsayılan 18 sütunun hiçbiri kaynağı göstermedi. Kaynağı gösteren tek sütun Rule Source, View → Add/Remove Columns ile elle eklenince geliyor:
Kullanıcı, Servis Hesabı, OU ve Yazıcı Adları
Kalan dört nesne türü aynı ilkelere uyar ve her birinin kendi küçük kuralı var.
Kullanıcı Adı: ad.soyad, Türkçe Harfsiz
Kullanıcının oturum adı {ad}.{soyad} biçimindedir ve üç kuralı vardır:
- Küçük harf yazılır:
ayse.demir,selin.aydin. - Türkçe harf ASCII karşılığına çevrilir: ş yerine s, ı yerine i, ğ yerine g, ü yerine u, ö yerine o, ç yerine c. Active Directory Türkçe harfi karşılığıyla aynı ad sayar, yani Türkçe harf iki farklı kişiyi ayırmaz (ölçüm aşağıda). ASCII ad ise e-posta adresine ve Linux’a olduğu gibi taşınır.
- Aynı ad ikinci kez gelirse sonuna sıra numarası eklenir: ikinci Ayşe Demir
ayse.demir2olur. Sahada aynı adlı ikinci kişiye adı böyle veriyorum.
Microsoft’un belgesi bunu aksanlı harf için söylüyor ve örneği Almanca. Türkçenin altı harfini ve noktasız ı ile noktalı İ’yi lab’da tek tek ölçtüm. Her çiftte önce ASCII adla bir kullanıcı açtım, sonra aynı OU’da Türkçe harfli adla ikincisini açmayı denedim:
| Harf | Denenen adlar | Ad (CN) çakıştı mı | sAMAccountName çakıştı mı |
|---|---|---|---|
| ü / u | Hüseyin, Huseyin | evet | evet |
| ç / c | Çem, Cem | evet | evet |
| ş / s | Şule, Sule | evet | evet |
| ğ / g | Doğan, Dogan | evet | evet |
| ö / o | Öztürk, Ozturk | evet | evet |
| ı / i | Kılıt, Kilit | evet | evet |
| ı ve ş birlikte | Işık, Isik | evet | evet |
| İ / I | İbrahim, Ibrahim | evet | evet |
Sekiz denemenin sekizinde de ikinci hesap açılmadı. Ad çakışınca hata An attempt was made to add an object to the directory with a name that is already in use, oturum adı çakışınca The specified account already exists oldu. Noktasız ı Türkçede ayrı bir harf, aksanlı bir i değil, ama Active Directory onu da i ile aynı saydı.
Servis Hesabı Adı: İşini ve Tier’ini Söyler
Servis hesabının adı yaptığı işi ve çalıştığı Tier’i söyler: svc-t{N}-{servis}. Parolasını Active Directory’nin kendisinin değiştirdiği servis hesabında, yani gMSA’da önek gmsa olur: gmsa-t{N}-{servis}. Microsoft’un servis hesapları sayfası svc- önekini ve açıklama alanına hesabın sahibini yazmayı önerir. Tier adda durur, çünkü event log’daki oturum (4624) ve Kerberos bileti (4769) olayları hesabın OU’sunu değil adını gösterir. Hesabın OU’su da çalıştığı sistemin Tier’idir: FortiGate’in LDAP bağlantısı bir Tier 1 işidir ve hesabı Tier 1\Servis Hesaplari’nda durur.
Bazı rehberler servis hesabının adını gizlemeyi önerir, saldırgan adı görünce hesabın işini anlamasın diye. Gizlemenin işe yarayıp yaramadığını hesap listesini kimin okuyabildiği belirler:
- Listesi gizli cihazda ad bir sırdır. FortiGate’in yerel yönetici listesini yalnız cihaza girmiş yönetici görür. Giriş sayfasındaki saldırgan adı bilmez, tahmin edilemeyen bir ad parolanın önüne ikinci bir bilinmeyen koyar. FortiGate yönetici hesabı yazısında yerel hesaba bu yüzden rastgele bir ad verdik ve işini Comments alanına yazdık.
- Active Directory’de liste herkese açıktır. Her kimliği doğrulanmış kullanıcı hesap listesini okur ve SPN (bir servisi o servisi çalıştıran hesaba bağlayan Kerberos adı) taşıyan servis hesaplarını tek sorguyla bulur. Gizli ad burada kimseyi durdurmaz, yalnız event log’u okuyan savunanı yorar.
Aynı nedenle Description alanı da herkese okunur. Oraya sahip ve amaç yazılır, parola ya da gizli not yazılmaz. Lab’da FortiGate’in LDAP bağlantısı için devre dışı bir yer tutucu hesap açtım:
Name                 : svc-t1-fgt-ldap
SamAccountName       : svc-t1-fgt-ldap
Enabled              : False
Description          : Sahip: sistemci (ilker.pehlivan). Amac: FortiGate gmfw01 LDAPS bind. Parola kasada
DistinguishedName    : CN=svc-t1-fgt-ldap,OU=Servis Hesaplari,OU=Tier 1,DC=ad,DC=sistemkusu,DC=com
Kalıbın uzunluğunu iki sınır belirler. Lab’da ikisini de sınırdaki bir adla ve sınırı aşan bir adla denedim:
| Hesap türü | Sınır | Sınırdaki ad | Sınırı aşan ad |
|---|---|---|---|
| gMSA | 15 karakter, sondaki $ hariç | gmsa-t1-yedekle açıldı, sAMAccountName’i gmsa-t1-yedekle$ | gmsa-t1-yedekleme (17) açılmadı |
| Kullanıcı | 20 karakter | svc-t1-yedekleme-sql açıldı | svc-t1-yedekleme-sql1 (21) açılmadı |
Sınırı aşan iki adın hataları:
New-ADServiceAccount : The service account has a samAccountName attribute of 'gmsa-t1-yedekleme' which is too long; the samAccountName attribute must not be longer than 15 characters.
New-ADUser : The name provided is not a properly formed account name
gMSA’nın sınırı dardır: gmsa-t1- sekiz karakter tutar ve servisin adına yedi karakter kalır. Servis adı bu yüzden kod tablosundaki kodlar gibi kısa yazılır: yedekle, fgtldap. Kullanıcı hesabının hatası ise adın uzun olduğunu söylemez, yalnız adın “düzgün biçimlenmediğini” söyler. 21 karakterlik bir adla bu hatayı alan kişi önce karakterlere bakar, uzunluğa değil.
Bu kalıp yalnız servis hesapları içindir. Acil durumda kullanılan break-glass yönetici hesabı servis hesabı değildir. Ona svc- öneki verilirse denetimde servis hesabı sanılır ve servis hesaplarına konan kurallar (etkileşimli oturum yasağı gibi) yanlışlıkla ona da uygulanabilir. Break-glass hesabını adı değil, her oturum açışında çalan alarm ve kasadaki parola korur.
OU Adı: Kısa, ASCII ve İşini Söyleyen
OU adı ASCII ve kod değil tam adla yazılır, çünkü betik onu bir yol olarak yazar, insan onu bir ağaç olarak okur. Microsoft OU adında her karaktere izin verir ve sınır 64 karakterdir, ASCII sınırı bizim tercihimizdir. Ankara bilgisayarlarını arayan bir betik onları şu yolla bulur:
OU=Bilgisayarlar,OU=Ankara,OU=Tier 2,DC=ad,DC=sistemkusu,DC=comLab’ın ağacı:
- Tier 0 ve Tier 1: her birinde aynı altı OU:
Hesaplar,Gruplar,Sunucular,Servis Hesaplari,Yonetim BilgisayarlarivePasif. - Lokasyon dalları:
Tier 2\Ankara,Tier 2\IzmirveTier 2\Genel Mudurluk, her birinin altındaHesaplar,Bilgisayarlar,Gruplar,Pasif HesaplarvePasif Bilgisayarlar. - Lokasyona ait olmayanlar:
Tier 2\Ortak Gruplar, Tier 2 yöneticisininTier 2\HesaplarveTier 2\GruplarOU’ları, yeni nesnelerin düştüğüTier 2\Yeni HesaplarveTier 2\Yeni Bilgisayarlar.
Ağacın neden önce Tier’e, sonra lokasyona, en son nesne türüne göre kurulduğunu kullanıcı, grup ve OU yönetimi yazısında anlattık.
Yazıcı Adı: Lokasyon, Departman ve Numara
Yazıcının adı bilgisayar kalıbının devamıdır: {lokasyon}{departman}prn{no}. ankmuhprn01 Ankara muhasebenin ilk yazıcısıdır. Yazıcıyı lab’da ölçmedim, kalıbın sınırları Microsoft’un baskı belgelerinden. Windows Server 2003 dönemine ait ve hala yayında olan iki sayfa iki kural koyar:
- Paylaşılan yazıcının tam adı sunucu adıyla birlikte 32 karakteri geçmez ve boşluk ya da özel karakter taşımaz. Daha uzun adla bazı programlar yazdıramaz.
- Aynı tipteki iki yazıcı adın sonundaki numarayla ayrılır. Konum adda olursa yazıcı taşındığında adı da değişir.
Kalıp ikisine de uyar. Yazıcının DNS adı, baskı sunucusundaki kuyruk adı ve paylaşım adı aynı yazılır ve tam ad sınırın çok altında kalır: \\ps01\ankmuhprn01 18 karakterdir.
İsimlendirme Standardını Denetlemek: Kurala Uymayan Adı Bulmak
Standart yazıldığı gün uygulanır, sonra aşınır. Aceleyle açılan bir grup ya da betikle üretilen bir GPO kalıbın dışına çıkar. Kurala uymayan adları her nesne türü için bir PowerShell sorgusu listeler. Sorguları düzenli aralıklarla, örneğin ayda bir ve kod tablosuna yeni bir lokasyon girdiğinde çalıştırın.
Sorguya ancak kurala uymayan bilinen adlarla sınandıktan sonra güvenilir. Yanlış bir süzgecin boş sonucu “her şey kurala uyuyor” gibi görünür.
İkinci turda dc01’de çalıştırdığım üç sorgu:
# Gruplar: GG_USER_, GG_PC_ ya da DL_ oneki, kod tablosundaki kodlar, buyuk harf
Get-ADGroup -Filter * -SearchBase "OU=Tier 2,DC=ad,DC=sistemkusu,DC=com" | Where-Object { $_.Name -cnotmatch '^(GG_(USER|PC)|DL)_(ANK|IZM|GM|TIER0|TIER1|TIER2|FW)_[A-Z0-9]+(_[A-Z0-9]+)*$' } | Select-Object Name, GroupScope
# GPO'lar: PC_ ya da USER_ oneki, kod tablosundaki kodlar, tek parca kisa ad
Get-GPO -All | Where-Object { $_.DisplayName -notlike 'Default Domain*' -and $_.DisplayName -cnotmatch '^(PC|USER)_((ANK|IZM|GM|TIER0|TIER1|TIER2|DC)_)?[A-Z0-9]+$' } | Select-Object DisplayName
# Bilgisayarlar: kucuk harfle lokasyon ve departman kodu, ardindan numara
Get-ADComputer -Filter * -SearchBase "OU=Tier 2,DC=ad,DC=sistemkusu,DC=com" | Where-Object { $_.Name -cnotmatch '^[a-z]{4,6}[0-9]{2,}$' } | Select-Object Name, DistinguishedName
Her sorgu kalıba uymayan adı listeler ve harfe duyarlıdır (-cnotmatch), yani PC_Ank_Laps gibi küçük harfli bir ad da yakalanır. Grup ve bilgisayar sorguları OU=Tier 2’nin tamamını tarar, çünkü ağaçta gruplar ve bilgisayarlar lokasyonların altında duruyor. Grup sorgusu SearchBase değiştirilerek Tier 0 ve Tier 1 için de çalıştırılır. Sorgulardaki kod listeleri kod tablosunun kendisidir. Tabloya bir satır eklenince buraya da eklenir.
Grup ve bilgisayar sorguları boş döndü. GPO sorgusu iki GPO buldu:
DisplayName
-----------
PC_TIER2_YEREL_YONETICI
PC_RID500_KISIT
İlkinin kısa adı iki parçaydı, yeniden adlandırmasını GPO adları bölümünde gösterdim. İkincisi yerleşik Administrator hesabının (RID 500) oturumunu kısıtlıyor ve iki kusur taşıyor: RID500 kod tablosunda yok ve kısa ad iki parça.
Kapsam kodu GPO’nun nereye bağlandığına göre seçilir. Tier modeli yazımızda bu GPO DC’lerin, sunucuların ve kullanıcı bilgisayarlarının OU’larına bağlanıyor, yani bir lokasyonu ya da kapsamı ayırmıyor. Kalıba göre adı kodsuz ve kısa adı tek parça olur: PC_RID500KISIT. Ad değişene kadar sorgu onu her çalıştırmada listeler, aykırı ad unutulmaz.
Süzgeci Bilinen Adlarla Sınamak
Süzgeçleri üç turda, kurala uyan ve uymayan bilinen adlarla sınadım. Son sürümün kararlarından seçilenler:
| Sınanan ad | Neyi sınıyor | Süzgecin kararı | Doğru mu? |
|---|---|---|---|
GG_Ankara_Helpdesk | standart öncesi grup adı | aykırı | evet |
GG_ANK_IT | belirteçsiz, ilk sürümün grup adı | aykırı | evet |
GG_USER_ANK_IT | kullanıcı grubu | uygun | evet |
GG_PC_ANK_MUH | bilgisayar grubu | uygun | evet |
GG_USER_FW_IZLEME | kapsam kodlu grup | uygun | evet |
GG_User_Ank_IT | küçük harfli grup adı | aykırı | evet |
ANKMUH01 | büyük harfli bilgisayar adı | aykırı | evet |
ankmuhasebe1 | kodsuz bilgisayar adı | aykırı | evet |
PC_ANKARA_LAPS | eski GPO adı | aykırı | evet |
USER_ARKA_PLAN | bölünmüş kısa ad | aykırı | evet |
GPO_ANK_LAPS | yanlış önek | aykırı | evet |
USER_ARKAPLAN | kodsuz GPO | uygun | evet |
PC_ANK | kısa adı unutulmuş GPO | uygun | hayır |
Süzgecin tek kör noktası son satır: kısa adı unutulmuş PC_ANK’yi ANK adlı kodsuz bir GPO sanıyor. Bu ad GPMC listesinde gözle yakalanır, çünkü ne yaptığını söylemiyor.
Doğrulama: İsimlendirme Standardı Uygulandı mı?
Standardın yerine oturduğunu şu sırayla doğrularım. İlk madde standardın kendisinin nerede durduğunu sorar, kalanların her biri bu yazıda ölçtüğüm bir şeye karşılık geliyor:
- Standart kurumun kendi dokümantasyonunda yazılı: kod tablosu, kalıplar ve her kalıbın gerekçesi tek bir sayfada, çakışan kodlar elle ayrılmış. Bir kişinin aklında duran standart o kişiyle birlikte gider. Yazılı sayfa ise kurumsal hafızadır: yeni gelen BT personeli kodları oradan öğrenir, betik yazan kişi kod tablosunu oradan alır, denetim sorgusu da o tabloya göre güncellenir. Kararların ve gerekçelerin doğal yeri ekibin fiilen açtığı wiki’dir. Neyin nerede tutulacağını BT dokümantasyonu yazımızda anlattık.
- Gruplar kalıba uyuyor: grup sorgusu boş dönüyor.
- GPO’lar kalıba uyuyor: GPO sorgusu boş dönüyor ve süzgeç kod tablosundaki kodları sayıyor.
- Bilgisayarlar kalıba uyuyor: bilgisayar sorgusu boş dönüyor.
- Servis hesaplarının adı Tier’ini söylüyor: her servis hesabı
svc-t{N}-ya dagmsa-t{N}-ile başlıyor ve Description alanında sahibi ile amacı yazıyor. - Yeniden adlandırılan grubun kimliği aynı: SID ve GUID değişmemiş, üyelikler yerinde.
- Grubun adını metin olarak tutan yerler güncel: yeniden adlandırmadan sonra hata veren bir mekanizma kalmadı. Lab’daki örnekte LAPS istemcisinin event log’unda 10035 yok.
Sonuç: İsimlendirme Standardı Bir Kod Tablosu ve On İki Kalıptır
İsimlendirme standardının özü bir kod tablosu ve ondan türeyen on iki kalıptır. Lab’da beklenenden farklı çıkan şeyler:
- “İlk üç harf” kuralı 81 ilde beş çakışma verdi. Kod bu yüzden yazılı bir tablodan gelir.
- Rename Group penceresi pre-Windows 2000 adını kendiliğinden değiştirmedi. Görünen ad yeni, oturumdaki ad eski kaldı.
Set-ADGroupyeni adla grubu bulamadı. Komut grubusAMAccountNameile arıyor.- Yükseltilmemiş PowerShell’de
Rename-ADObjectreddedildi, aynı oturumda ADUC kabul etti. - Grubun adı değişince LAPS GPO’su 10035 hatası verdi. Aynı anda LAPS kaydı çözebilen grubu yeni adıyla gösteriyordu, çünkü parola SID’e şifrelenmiş.
- İlk GPO denetim süzgecim eski uzun adı kurala uygun saydı. Süzgeç kod tablosunu tek tek saymalı.
- Denetim sorgusu standardı yazdığım lab’da iki aykırı GPO buldu. Kalıbı bilen kişi de aceleyle iki parçalı bir kısa ad yazıyor.
- gMSA adına
gmsa-t1-önekinden sonra yedi karakter kalıyor. Kullanıcı hesabının 20 karakter sınırı ise uzunluktan söz etmeyen bir hatayla geldi.
Girişteki benzetmeye dönersek: oda numarası değişince kapının kendisi aynı kalır, ama numarayı kağıda yazmış herkesin listesi eskir. Grubun SID’i kapıdır, adı oda numarasıdır. Adı metin olarak tutan her ayar numarayı kağıda yazmış bir listedir, lab’daki LAPS GPO’su da onlardan biriydi. İsimlendirme standardı Active Directory rehberimizin nesne aşamasını açar. Kurumun e-posta alan adı domain’in adından farklıysa sıradaki adım, kullanıcılar açılmadan önce UPN suffix’i eklemek. Ardından bu adlarla OU, kullanıcı ve grup açılır: kullanıcı, grup ve OU yönetimi.
Active Directory İsimlendirme Standardı Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
GPO ve grup adlarınızdan işleri okunmuyor mu? Standardı ortamınıza birlikte yazalım.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi