BT Sistem Yönetimi
Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

- Active Directory Sites and Services Nedir? Site, Subnet ve Site Link
- Active Directory Site Tasarımı Nasıl Olmalı?
- Active Directory Sites and Services’te Site ve Subnet Oluşturmak
- Site Oluşturmak
- Subnet Oluşturmak
- DC’yi Site’a Taşımak
- Site Link Oluşturmak
- İstemci Hangi DC’ye Gider? DC Locator ve Site
- Şubenin DC’si Kapanınca
- Active Directory Site Arası Replikasyon: Aralık ve Change Notification
- 180 Dakika, Ama 61 Dakikada Geldi
- Aralığı Kısaltmak: Alt Sınır 15 Dakika
- Change Notification: Site Arasında da Hemen
- Subnet Tanımsız İstemci: NO_CLIENT_SITE
- Active Directory Sites and Services Sorunları
- Active Directory Sites and Services Kurulumunu Doğrulamak
- Sonuç: Site Arası Kopyalama Takvimle Olur, Değişiklikle Değil
- Active Directory Sites and Services Hakkında Sık Sorulan Sorular
Active Directory Sites and Services, AD’nin fiziksel ağ tarafını tutan konsoldur. Şubeleri site olarak, şubelerin IP aralıklarını subnet olarak, şubeler arasındaki kopyalama düzenini de site link olarak tanımlar. Doğru kurulduğunda şubedeki kullanıcı oturum açarken kendi binasındaki domain controller’a gider ve iki şehir arasındaki hat, AD kopyalaması için belli saatlerde kullanılır.
Bu yazıdaki her adımı lab’da ad.sistemkusu.com domain’inde ölçtüm. İki domain controller’ı iki şehre ayırdım: dc01 Ankara site’ına (ANK), dc02 İzmir site’ına (IZM), Ankara muhasebe bilgisayarı ankmuh01 de Ankara’ya. Sonra bir DC’yi kapatıp istemcinin nereye gittiğini, şehirler arası kopyalamanın gerçekte ne kadar sürdüğünü ve subnet’i tanımsız bir istemcinin ne yaşadığını izledim.
Yazı Active Directory rehberimizin kurulum aşamasındaki site ve replikasyon adımı. Konsoldaki adımlara doğrudan geçmek isterseniz site ve subnet oluşturma bölümüne atlayabilirsiniz.
Active Directory Sites and Services Nedir? Site, Subnet ve Site Link
Domain controller’lar AD’nin aynı kopyasını tutar ve birbirlerine sürekli değişiklik gönderir. Hepsi aynı binadaysa bu kopyalamanın nereden nereye gittiği önemsizdir. Şubeler işin içine girince iki soru doğar: şubedeki kullanıcı hangi DC’ye sorsun ve iki şehir arasındaki hat ne sıklıkla kopyalamaya ayrılsın? Sites and Services bu iki sorunun cevabını üç nesneyle tutar:
- Site: hızlı ve güvenilir ağla birbirine bağlı makinelerin lokasyonu. Ankara ofisi bir site’tır, İzmir ofisi başka bir site.
- Subnet: bir site’a hangi IP adreslerinin ait olduğu. Bir istemcinin hangi site’ta olduğunu DC, istemcinin adresini subnet’lerle karşılaştırarak bulur.
- Site link: iki site arasında kopyalamanın hangi maliyetle ve hangi sıklıkla yapılacağı.
AD serisinin otel benzetmesinde şubeli bir kurum bir zincir oteldir. Ankara otelinin ve İzmir otelinin ayrı ön büroları vardır, ikisi de zincirin aynı misafir listesini tutar. Aynı otelin iki masası birbirine anında haber verir. İki otel arasındaki değişiklikleri ise belli saatlerde yola çıkan bir kurye taşır. Misafir hangi şehirdeyse o otelin ön bürosuna gider. Hangi şehirde olduğunu da adresinden anlarız: subnet, adresin hangi otele ait olduğunu söyleyen listedir.

Örnekteki kuryenin taşıdığı liste yolda kaybolmaz, ama kurye yola çıkana kadar İzmir’deki ön büro Ankara’da açılan kaydı hiç görmez. Bu bekleme süresini lab’da ölçtüm ve site link’te yazan aralıkla aynı çıkmadı.
Site’ı kimin kurması gerektiği basit: Microsoft, domain controller koyduğunuz her lokasyon için bir site ister. Tek binalı bir ofiste kurulumun açtığı Default-First-Site-Name yeter. Lab’da tur başında durum buydu: tek site, sıfır subnet ve fabrika ayarındaki tek site link. dc01’de:
Get-ADReplicationSiteLink -Filter * -Properties * | Format-List *Çıktının ilgili satırları:
Cost                            : 100
InterSiteTransportProtocol      : IP
Name                            : DEFAULTIPSITELINK
ReplicationFrequencyInMinutes   : 180
ReplicationSchedule             :
SitesIncluded                   : {CN=Default-First-Site-Name,CN=Sites,CN=Configuration,DC=ad,DC=s
                                  istemkusu,DC=com}
Site link’in maliyeti 100, aralığı 180 dakika. ReplicationSchedule boş, yani takvim haftanın her saati açık.
Active Directory Site Tasarımı Nasıl Olmalı?
Microsoft’un site tasarımı belgesinin kuralları:
- Domain controller koyduğunuz her lokasyon bir site olur. Site’a bakan bir uygulama çalıştıran lokasyon da (DFS Namespaces gibi) site alır.
Microsoft Learn, Creating a Site Design, Mayıs 2025. - Gidiş dönüş gecikmesi 10 milisaniye ya da altındaysa iki ağ aynı site’ta olabilir. Gecikme 10 milisaniyeyi aşıyorsa ağlar ayrı site’lara konur.
Aynı belge. - DC’si olmayan şube kendi site’ını almaz. O şubenin subnet’i, en hızlı ve en geniş hatla bağlı olduğu site’a eklenir.
Aynı belge. - Her IP aralığı bir subnet nesnesi olur, IPv6 dahil. Belge subnet’i ön ek gösterimiyle ister (
172.16.4.0/22gibi) ve IPv6 ön eklerini de kabul eder. Lab’da bu maddenin neden önemli olduğunu ayrıca gördüm: istemci DC’ye IPv6 ile geldi.
Aynı belge. - Site adı lokasyonun kodudur. Bu sitenin isimlendirme standardında lokasyon kodları
ANK,IZMveGM. Site’lar da bu kodları alır, site link iki kodun birleşimidir:ANK-IZM.
Sahada bir şubenin subnet’i şubenin bütün ağıdır:
| Lokasyon | Subnet | Site |
|---|---|---|
| Ankara ofisi | 10.1.0.0/16 | ANK |
| İzmir ofisi | 10.2.0.0/16 | IZM |
| Antalya satış noktası (DC’si yok, Ankara’ya bağlı) | 10.3.0.0/16 | ANK |
Şube ağının bölünmesini ağ segmentasyonu yazımızda, şubeler arasındaki hattı şube bağlantısı yazımızda anlattık.
Lab’daki bütün makineler aynı 192.168.1.0/24 ağında duruyor. İki şehri adres değiştirmeden ayırmak için her makineye tek adreslik bir /32 subnet verdim: 192.168.1.10/32 ve 192.168.1.116/32 Ankara’ya, 192.168.1.11/32 İzmir’e. Bu yalnız lab hilesidir, sahada makine başına subnet açılmaz.
Active Directory Sites and Services’te Site ve Subnet Oluşturmak
Tasarım kağıtta hazır. Şimdi konsolda üç nesneyi sırayla açıyorum: önce site’lar, sonra subnet’ler, sonra DC’lerin site’lara taşınması. Bütün adımları dc01’de, Tier 0 yönetim hesabıyla (t0.ilker.pehlivan) yaptım. Konsolun adı Active Directory Sites and Services, Win + R ile açılan Run penceresine dssite.msc yazılarak açılır.
Site Oluşturmak
Sites → sağ tık → New Site… penceresinde:
- Name:
ANK. - Select a site link object for this site: listede tek satır var, DEFAULTIPSITELINK. Pencere açıldığında satır seçili değil ve OK pasif, satıra tıklayınca etkinleşiyor.
- OK.
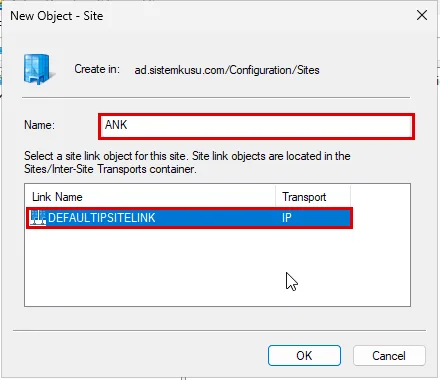
İlk site’tan sonra konsol bir bilgi kutusu açtı ve kurulumun eksik üç parçasını saydı: site’ı site link’lerle öbür site’lara bağlamak, Subnets kabına subnet eklemek, site’a DC kurmak ya da var olan DC’yi taşımak. Bu kutu yazının geri kalanının sırası. IZM’yi aynı yolla açtım, ikinci site’ta kutu çıkmadı.
Komut karşılığı. Site’ları konsoldan açtığım için bu komutu lab’da ayrıca çalıştırmadım:
New-ADReplicationSite -Name ANKSubnet Oluşturmak
Aynı konsolda (Win + R → dssite.msc) Sites altındaki Subnets → sağ tık → New Subnet… penceresinde:
- Prefix:
192.168.1.10/32. Prefix name in Active Directory Domain Services alanı kendiliğinden doluyor. - Select a site object for this prefix:
ANK. - OK.
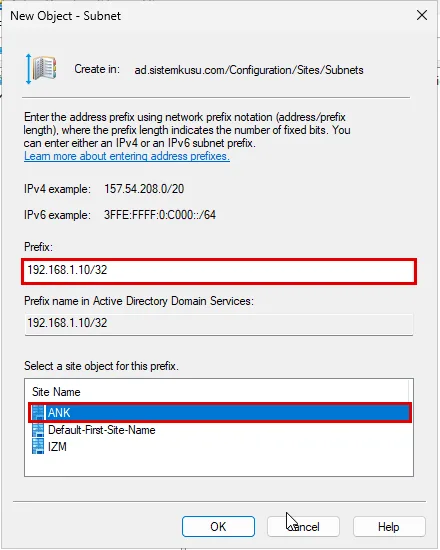
Aynı pencereden 192.168.1.116/32’yi ANK’a, 192.168.1.11/32’yi IZM’ye bağladım. Aynı işin komut karşılığı:
New-ADReplicationSubnet -Name 192.168.1.116/32 -Site ANKDC’yi Site’a Taşımak
Kurulumdaki iki DC de Default-First-Site-Name altında duruyor. İkinci DC’yi kurarken site adını bu değerde bırakmıştık. Taşımak için Active Directory Sites and Services’te (Win + R → dssite.msc): Default-First-Site-Name → Servers → DC01 → sağ tık → Move… → Select the site that should contain this server: ANK → OK.
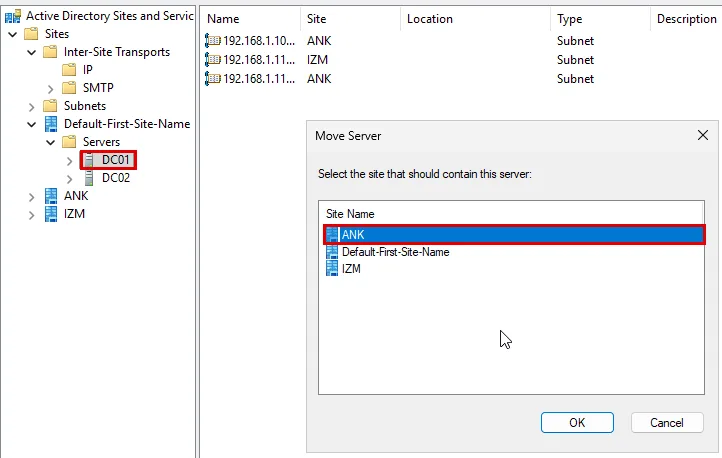
DC02’yi aynı yolla IZM’ye taşıdım. İki taşıma da uyarısız bitti. Aynı işin komut karşılığı:
Move-ADDirectoryServer -Identity DC01 -Site ANKSite Link Oluşturmak
İki yeni site de oluşturulurken DEFAULTIPSITELINK’e eklendi. Ankara ile İzmir arasındaki hattı adıyla görmek için ayrı bir site link açtım. Active Directory Sites and Services’te (Win + R → dssite.msc) Sites → Inter-Site Transports → IP’ye sağ tıklanır ve New Site Link… seçilir. Ad ANK-IZM yazılır, ANK ve IZM Add ile sağdaki listeye alınır:
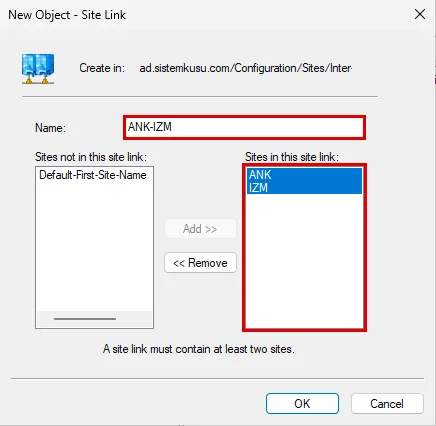
İki site’ı DEFAULTIPSITELINK’ten çıkarmak konsolda olmadı. Linkin Properties penceresinde ANK ve IZM Remove ile sola alındı, ama OK’e basınca konsol değişikliği kaydetmedi:
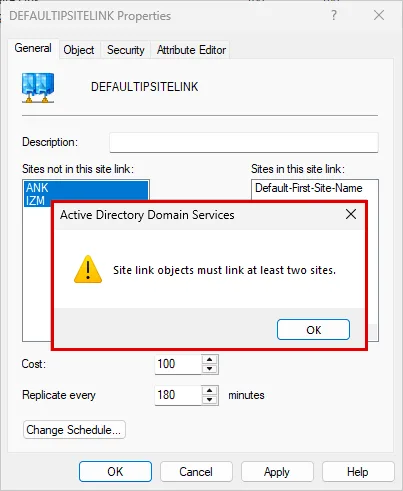
PowerShell aynı değişikliği hata vermeden yaptı ve DEFAULTIPSITELINK’te yalnız Default-First-Site-Name kaldı. Aynı işlerin komut karşılığı:
New-ADReplicationSiteLink -Name ANK-IZM -SitesIncluded ANK,IZM -Cost 100 -ReplicationFrequencyInMinutes 180 -InterSiteTransportProtocol IP
Set-ADReplicationSiteLink -Identity DEFAULTIPSITELINK -SitesIncluded @{Remove='ANK','IZM'}
Tek siteli bir link hiçbir iki site’ı birbirine bağlamaz, yani kopyalamaya bir etkisi yoktur. Konsolun uyarısı bunu engellemek için var.
Bu iki komut kopyalama düzenini değiştirmedi. repadmin /showconn çıktısı çıkarmadan önce ve sonra aynıydı: dc01’in tek gelen bağlantısı IZM\DC02’den, sebebi IntersiteTopology. Site link’ler ağdaki gerçek yolu değil, kopyalamanın hangi site’lar arasında ve hangi takvimle kurulabileceğini tanımlar. Ayrı link yalnız iki şehrin ayarını öbür site’lardan bağımsız yönetmeyi sağlar.
Bütün nesneler açıldıktan sonra konsol:
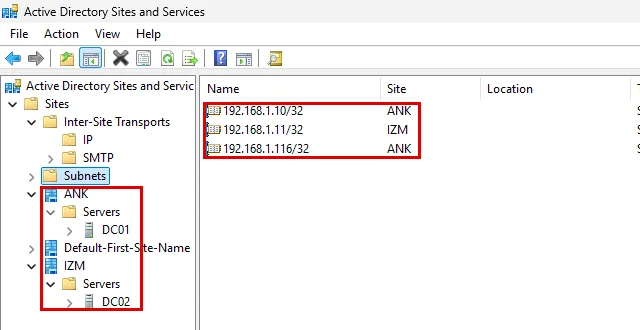
İstemci Hangi DC’ye Gider? DC Locator ve Site
Nesneler açıldı. Ankara’daki bilgisayar artık Ankara’daki DC’ye mi gidiyor? Windows’ta bu işi DC locator yapar. İstemci DNS’ten bir DC bulur, DC istemcinin adresine bakıp hangi site’ta olduğunu söyler, istemci de bundan sonra kendi site’ındaki DC’leri sorar. Site’a özel DNS kayıtları bunun için vardır. _ldap._tcp.ANK._sites.dc._msdcs.ad.sistemkusu.com yalnız Ankara’daki DC’leri döndürür. Bu kayıtları Active Directory DNS yapılandırması yazısında anlattık.
Taşımadan hemen sonra dc01’in kayıt listesinde Ankara’ya özel kayıtlar vardı, Netlogon servisini yeniden başlatmam gerekmedi. İstemci ise eski bilgisinde kaldı. ankmuh01’de, yükseltilmiş PowerShell’de:
nltest /dsgetdc:ad.sistemkusu.comİlk denemede dc02 geldi ve iki site satırı da Default-First-Site-Name diyordu: istemci önceki cevabı önbellekten verdi. /force önbelleği atlıyor:
nltest /dsgetdc:ad.sistemkusu.com /forceÇıktının ilgili satırları:
           DC: \\dc01.ad.sistemkusu.com
 Dc Site Name: ANK
Our Site Name: ANK
        Flags: PDC GC DS LDAP KDC TIMESERV GTIMESERV WRITABLE DNS_DC DNS_DOMAIN DNS_FOREST CLOSE_SITE FULL_SECRET WS DS_8 DS_9 DS_10 KEYLIST DS_13
Dc Site Name DC’nin site’ı, Our Site Name istemcinin. İkisi aynı ve Flags satırında CLOSE_SITE var, yani istemci kendi site’ındaki DC’yi buldu.
Şubenin DC’si Kapanınca
Şubedeki DC’nin kapanması site tasarımının asıl sınavıdır. dc01’i kapattım ve ankmuh01’de aynı komutu çalıştırdım. Cevap site’la ilgisi olmayan bir hata oldu:
Getting DC name failed: Status = 1355 0x54b ERROR_NO_SUCH_DOMAINSebep site değil DNS’ti: ankmuh01’in DNS sunucusu listesinde yalnız dc01 vardı. DC’yi kapatınca istemci domain’i soracak kimseyi bulamadı. Aynı hata kodunu ikinci DC’nin kurulumunda da görmüştük.
ankmuh01’in listesine dc02’yi ekledim ve yeniden sordum:
           DC: \\dc02.ad.sistemkusu.com
 Dc Site Name: IZM
Our Site Name: ANK
        Flags: GC DS LDAP KDC TIMESERV WRITABLE DNS_DC DNS_DOMAIN DNS_FOREST FULL_SECRET WS DS_8 DS_9 DS_10 KEYLIST DS_13
İstemci hala Ankara’da ama İzmir’deki DC’ye gitti ve CLOSE_SITE bayrağı kalktı. Kullanıcının oturumunu kilitleyip açtım: masaüstü birkaç saniyede geldi, bu sefer kimlik doğrulamayı İzmir’deki DC yaptı.
Örnekteki zincir otelde bu, Ankara otelinin ön bürosu kapalıyken misafirin İzmir’deki ön büroyu telefonla araması gibidir. İş görülür, ama misafir kendi otelinin masası açılınca oraya döner. Döndüğü an ölçtüm. dc01’i 13:57’de açtım ve ankmuh01’de beş dakikada bir, /force olmadan aynı sorguyu çalıştırdım:
| Saat | Dönen DC | DC’nin site’ı | CLOSE_SITE |
|---|---|---|---|
| 13:57:42 | dc02 | IZM | yok |
| 14:03:02 | dc02 | IZM | yok |
| 14:08:02 | dc02 | IZM | yok |
| 14:13:03 | dc01 | ANK | var |
| 14:18:03 | dc01 | ANK | var |
İstemci kendi site’ına dc01 açıldıktan 10,5 ile 15,5 dakika arasında döndü. Microsoft’un DC locator belgesine göre uygun olmayan site’taki DC’ye bağlanan istemci bu bilgiyi 15 dakika önbellekte tutar, sonra kendi site’ındaki DC’yi yeniden arar. Ölçüm bu süreyle uyumlu.
Microsoft Learn, Locating Active Directory domain controllers, Temmuz 2025.
Active Directory Site Arası Replikasyon: Aralık ve Change Notification
İstemci tarafı yerinde. Şimdi şehirler arasındaki kopyalama. Aynı site içindeki DC’ler bir değişikliği birbirine hemen haber verir. Site’lar arasında ise kopyalama site link’in takvimine bağlıdır. Bu fark konsolda da görünüyor: iki DC aynı site’tayken repadmin /showconn iki site içi bağlantı gösterdi (intrasite RPC), DC’ler ayrılınca tek bağlantı kaldı (IntersiteTopology).
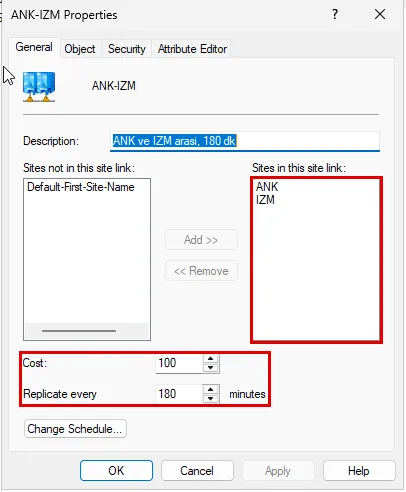
Site link’in ayarları Active Directory Sites and Services’te (Win + R → dssite.msc) Inter-Site Transports → IP → ANK-IZM → sağ tık → Properties altında: Cost (fabrika 100) ve Replicate every (fabrika 180 dakika).
180 Dakika, Ama 61 Dakikada Geldi
dc01’de 14:04’te sitetest1 adında bir test kullanıcısı açtım ve dc02’de dakikada bir sordum. Aralık 180 dakika olduğuna göre kullanıcının üç saate kadar görünmemesi beklenir. Kullanıcı 15:06’daki sorguda göründü, dc02’nin kopyalama kaydı 15:05:24’ü gösteriyordu. Gecikme 61 dakika.
Sebebi bağlantı nesnesinin takviminde. KCC’nin (Knowledge Consistency Checker, DC’ler arası bağlantıları kendiliğinden kuran süreç) açtığı bağlantının schedule özniteliği, 180 dakikalık aralıkta her üç saatte bir 15 dakikalık tek pencere işaretliyordu. Değişiklik oluştuğu an kopyalanmaz, bir sonraki pencereyi bekler. 14:04’te açılan kullanıcı için o pencere 15:05’ti. Microsoft’un site link belgesi aralığı da böyle tanımlıyor: açık takvim içinde iki kopyalama yoklaması arasındaki dakika.
Microsoft Learn, Changing site link properties.
Yani 180 dakika en uzun beklemedir, her değişikliğin beklediği süre değil. Değişiklik bir pencereden hemen sonra oluşsaydı üç saate yakın beklerdi.
Aralığı Kısaltmak: Alt Sınır 15 Dakika
Aralığı konsoldan 15 dakikaya indirdim. sitetest2 yaklaşık 5 dakikada İzmir’deydi. dc02’nin kopyalama denemeleri tam 15 dakika arayla geldi: 15:05:24, 15:20:24, 15:35:24.
Sonra 5 dakika denedim. Konsol değeri kabul etmedi:
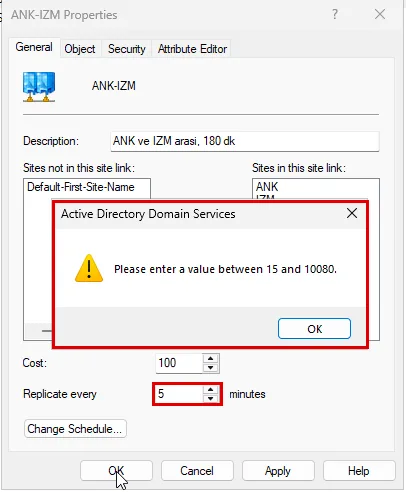
PowerShell aynı değeri hatasız kabul etti:
Set-ADReplicationSiteLink -Identity ANK-IZM -ReplicationFrequencyInMinutes 5Öznitelik 5 oldu ama davranış değişmedi: sitetest3 yaklaşık 10 dakikada geçti ve kopyalama denemeleri yine 15 dakika arayla geldi. 15 dakikanın altı yazılabiliyor, uygulanmıyor.
Change Notification: Site Arasında da Hemen
Site içindeki anında haber verme, site link’te de açılabilir. Konsolda bunun için bir onay kutusu yoktur. Ayar, site link’in options özniteliğidir ve Attribute Editor sekmesinden yazılır:
- Active Directory Sites and Services’te (Win + R →
dssite.msc) Sites → Inter-Site Transports → IP altında site link’e (ANK-IZM) sağ tıklayın ve Properties’i seçin. - Attribute Editor sekmesinde
optionssatırını seçin ve Edit’e basın. Değer boşken satır<not set>gösterir. - Integer Attribute Editor penceresinde Value alanına
1yazın ve iki pencerede de OK deyin.
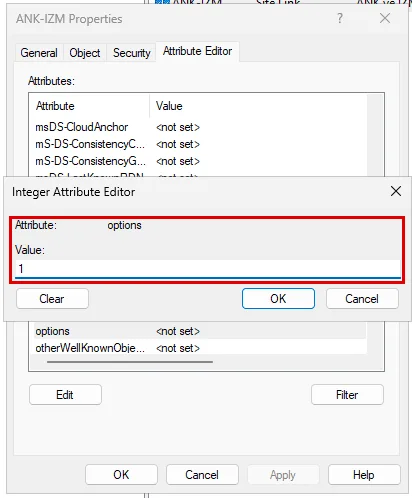
Bu sekme için View → Advanced Features açmak gerekmez, bu konsolun View menüsünde o seçenek yoktur. Aynı öznitelik ADSI Edit’te (Win + R → adsiedit.msc) de düzenlenir: Action → Connect to… → Select a well known Naming Context listesinden Configuration, sonra CN=Sites → CN=Inter-Site Transports → CN=IP → CN=ANK-IZM → Properties. Bu pencerede yalnız Attribute Editor ve Security sekmeleri vardır, options satırı aynı 0x1 = ( USE_NOTIFY ) değerini gösterir. Sites and Services yolu daha kısadır.
options başka seçenekleri de bit olarak taşır: 1 change notification, 2 iki yönlü eşitleme, 4 sıkıştırmanın kapatılması. Alan boş değilse 1 yazılmaz, mevcut değere 1 eklenir (2 ise 3 yazılır).
Microsoft, MS-ADTS: Site Link Object (NTDSSITELINK_OPT_USE_NOTIFY 1, TWOWAY_SYNC 2, DISABLE_COMPRESSION 4), Ağustos 2026.
Aynı ayarın komut satırındaki karşılığı. Komut alanı doğrudan 1 yapar:
Set-ADReplicationSiteLink -Identity ANK-IZM -Replace @{options=1}Ayardan sonra KCC bağlantıları güncelledi ve repadmin /showconn bağlantının seçeneklerini isGenerated overrideNotifyDefault useNotify olarak gösterdi. Bildirim yine de hemen başlamadı:
| Deneme | Durum | Sonuç |
|---|---|---|
sitetest4 | options = 1, aralık 180 | 15 dakika içinde geçmedi |
sitetest5 | aynı, öncesinde repadmin /replicate ile elle kopyalama | 15 dakika içinde geçmedi |
sitetest6 | options = 1, aralık 15, bir zamanlanmış kopyalamadan sonra | 4 saniyede geçti |
Farkı dc01’in bildirim listesi gösterdi, yani değişikliği hemen haber vereceği DC’lerin listesi:
repadmin /showrepl dc01.ad.sistemkusu.com /repstoİlk iki denemede listede dc02 yalnız şema bölümü için ve tur öncesinden kalan bir kayıtla duruyordu. 16:20’deki zamanlanmış kopyalamadan sonra liste domain, yapılandırma ve DNS bölümleri için de IZM\DC02’yi gösterdi ve ondan sonra açılan kullanıcı 4 saniyede geçti. Elle tetiklenen kopyalama bu listeyi doldurmadı.
Lab’da gördüğüm şu: change notification açıldıktan sonraki ilk zamanlanmış kopyalamadan sonra çalışmaya başladı. Bu bir gözlem, Microsoft’un belgesinde bu sırayı tarif eden bir cümle bulmadım.
Change notification’ın bedeli hattın kullanımıdır, çünkü değişiklikler biriktirilip pencereyle gönderilmez, her biri oluştuğu an şehirler arası hatta çıkar. Hızlı ve geniş bir şube hattında sorun değildir. Dar bir hatta ise kopyalamayı gün içine yayar.
Ölçümlerin özeti:
| Ayar | Ankara’da açılan kullanıcının İzmir’de görünmesi |
|---|---|
| 180 dakika (fabrika) | 61 dakika (en uzun 180) |
| 15 dakika | 7 dakika 28 saniye |
| 5 dakika (PowerShell) | 11 dakika 26 saniye, aralık fiilen 15 |
| Change notification | 4 saniye |
Subnet Tanımsız İstemci: NO_CLIENT_SITE
Kopyalama ölçüldü. Geriye bir soru kaldı: yeni bir ağ açılıp subnet’i AD’ye tanımlanmazsa o ağdaki bilgisayarlar ne yaşar? 192.168.1.116/32’yi, yani ankmuh01’in subnet’ini sildim (Subnets → sağ tık → Delete) ve istemcide sordum:
nltest /dsgetsiteGetting DC name failed: Status = 1919 0x77f ERROR_NO_SITENAMEİstemcinin artık bir site’ı yok. DC bulmaya devam etti ama farkı çıktıda görülüyor:
           DC: \\dc01.ad.sistemkusu.com
 Dc Site Name: ANK
        Flags: PDC GC DS LDAP KDC TIMESERV GTIMESERV WRITABLE DNS_DC DNS_DOMAIN DNS_FOREST FULL_SECRET WS DS_8 DS_9 DS_10 KEYLIST DS_13
Our Site Name satırı yok, CLOSE_SITE bayrağı yok. dc01’i bulması şanstı: aynı anda global catalog’u, yani forest’teki bütün nesnelerin aranabilir kopyasını tutan DC’yi soran sorgu (nltest /dsgetdc:ad.sistemkusu.com /gc /force) İzmir’deki dc02’yi döndürdü. Subnet’siz istemci için şehirler arasında bir fark kalmaz.
DC tarafında bu durumun kaydı Netlogon log’undadır. Ayrıntılı log’u DC’de açtım:
nltest /dbflag:0x2080ffffC:\Windows\debug\netlogon.log dosyasına istemcinin adı ve adresiyle bir NO_CLIENT_SITE: ANKMUH01 satırı düştü, istemciye dönen cevapta site boştu:
10/12 16:34:58 [SITE] NlQueryClientSiteFromAddressLookup: site lookup requested for ANKMUH01 ... with lookup policy=0x2
10/12 16:34:58 Ping response 'Sam Logon Response Ex' (null) to \\ANKMUH01 Site: (null) on UDP LDAP
Subnet varken aynı satır Site: ANK diyordu. Ayrıntılı günlük ölçümden sonra nltest /dbflag:0x0 ile kapatılır, yoksa günlük büyümeye devam eder.
Log’da bir şey daha vardı. Netlogon istemciyi IPv4 adresiyle değil IPv6 adresiyle kaydetti, IPv4 adresi (192.168.1.116) yalnız PARTIAL_CLIENT_SITE_MAPPING satırlarında, “eşlenen adres” olarak geçti. Lab’da IPv6 ön ekini subnet olarak tanımlamamıştım, site eşlemesi IPv4 üzerinden tamamlandı. Ağınızda IPv6 açıksa onun ön ekini de site’a bağlayın, tasarım kurallarının dördüncü maddesi bu yüzden IPv6’yı da sayıyor.
Subnet’i New-ADReplicationSubnet ile geri ekleyince nltest /dsgetdc /force yeniden Our Site Name: ANK ve CLOSE_SITE döndürdü.
Active Directory Sites and Services Sorunları
| Belirti | Sebep | Çözüm |
|---|---|---|
Şubedeki DC kapanınca istemci ERROR_NO_SUCH_DOMAIN (1355) veriyor | İstemcinin DNS listesinde yalnız o DC var | İkinci DNS sunucusu olarak başka site’taki bir DC |
nltest /dsgetsite ERROR_NO_SITENAME (1919) veriyor | İstemcinin adresi hiçbir subnet’e düşmüyor | Ağın subnet’ini site’a bağlayın, IPv6 dahil |
| DC’yi taşıdıktan sonra istemci hala eski site’ı gösteriyor | DC locator önbelleği | nltest /dsgetdc:<domain> /force, ya da en çok 15 dakika beklemek |
| Konsol “Please enter a value between 15 and 10080” diyor | Site link aralığının alt sınırı 15 dakika | Daha hızlısı için change notification |
| Change notification açık ama değişiklik geçmiyor | Lab’da bildirim ilk zamanlanmış kopyalamadan sonra başladı | Bir sonraki pencereyi bekleyin, repadmin /showrepl <dc> /repsto listesinde öbür DC’yi arayın |
Remove-ADReplicationSite Access is denied veriyor | Lab’da Domain Admins üyesi hesapla -Recursive silme de reddedildi | Site’ın alt nesnelerini (Servers, NTDS Site Settings) önce tek tek silmek çalıştı |
Son satırı site’ları silerken yaşadım: iki komut da Access is denied verdi, alt nesneleri tek tek silince site da silindi. Hesabın Enterprise Admins üyesi olmadığı ve site’ların forest’ın yapılandırma bölümünde durduğu biliniyor, ama alt nesne silmenin neden çalışıp toplu silmenin neden reddedildiğini ölçmedim.
Active Directory Sites and Services Kurulumunu Doğrulamak
Site’lar kurulduktan sonra dört kontrol:
- Her DC doğru site’ta:
Get-ADDomainController -Filter * | Format-Table Name, Site. - İstemci kendi site’ını biliyor: şubedeki bir istemcide
nltest /dsgetsiteşubenin site adını,nltest /dsgetdc:<domain> /forceaynı site’taki bir DC’yi veCLOSE_SITEbayrağını gösteriyor. - Site’lar arası kopyalama hatasız:
repadmin /replsummaryher iki yönde 0 hata. Lab’da büyük gecikme sütunudc02için 1 saat 15 dakika gösterdi ve bu bir hata değildi, 180 dakikalık takvimin sonucuydu. - Site’lar arası test geçiyor:
dcdiag /test:Replications /test:Intersite /eLab’da iki DC için passed test Replications ve iki site için passed test Intersite döndü. Kopyalama sağlığının ayrıntılı okunuşunu Active Directory sağlık kontrolü yazısında anlattık.
Sonuç: Site Arası Kopyalama Takvimle Olur, Değişiklikle Değil
Active Directory Sites and Services’in iki işi var: istemciyi kendi şubesindeki DC’ye göndermek ve şehirler arası kopyalamayı bir takvime bağlamak. İlki subnet’le çalışır. Subnet’i tanımlı istemci kendi site’ındaki DC’yi buldu, tanımsız olan rastgele bir DC’ye gitti. İkincisi site link’le çalışır ve değişikliği oluştuğu an değil, bir sonraki pencerede taşır.
Ölçümün konsoldaki ayarlardan okunamayan sonuçları:
- 180 dakikalık aralıkta kullanıcı 61 dakikada geçti. 180 dakika en uzun bekleme süresi.
- PowerShell 5 dakikayı yazdı ama kopyalama 15 dakikada bir sürdü. Konsol aynı değeri reddetti.
- Change notification açılır açılmaz çalışmadı. İlk zamanlanmış kopyalamadan sonra 4 saniyeye indi.
- Şubenin DC’si kapanınca ilk hata site’tan değil DNS’ten geldi. İstemcinin DNS listesinde tek DC vardı.
- İstemci DC’ye IPv6 ile geldi. Site eşlemesi, tanımlı tek subnet olan IPv4 üzerinden tamamlandı.
Girişteki benzetmeye dönersek: zincir otelin her şehrinde ayrı bir ön büro var ve misafiri hangi masaya göndereceğimizi adres listesi, yani subnet söylüyor. Şehirler arası listeyi taşıyan kurye ise değişiklik oldu diye yola çıkmaz, saatinde çıkar. Kuryeyi beklemeden haber göndermek mümkün (change notification), ama o zaman hat her değişiklikte meşgul olur.
Serinin öbür adımlarına Active Directory rehberi üzerinden ulaşabilirsiniz.
Active Directory Sites and Services Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Şubenizdeki kullanıcı oturum açarken merkezdeki DC'ye mi gidiyor? Subnet eşlemesine bakalım mı?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi