NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
NTP nedir, nasıl çalışır? Stratum hiyerarşisi, ağda tek saat kaynağı, Kerberos'un beş dakikalık toleransı ve saat arızalarında teşhis sırası.

- NTP Nedir, Ne İşe Yarar?
- Saat Neden Kendi Kendine Kayar?
- Doğru Saat Değil, Ortak Saat
- Stratum: Saat Kimden Alınır?
- Zincir Nasıl Kurulur? Stratum 0’dan 3’e
- Kurumun Tek Bir Saat Kaynağı Olmalı
- Ağ Geneli Saat Mimarisi: Mesele Sadece Sunucular Değil
- Kim Kimden Saat Alır?
- Domain İçinde Zincir Kendiliğinden Kurulur
- Varsayılan Kaynak Neden Bırakılmaz? time.windows.com Tuzağı
- Domain Dışındaki Cihazlar Kimsenin Umurunda Değildir
- Saat Kaydığında Ne Olur? Üç Somut Bedel
- Kerberos’un Beş Dakikası: Kimlik Doğrulama Durur
- 5651 ve Delil Değeri: Damga ile Senkronizasyon Ayrı Şeylerdir
- ISO 27001 Denetiminde İstenen Kanıt
- Saat Senkronizasyonunda En Sık Görülen Üç Tuzak
- Sanallaştırmada Çifte Senkronizasyon
- DNS Çözemeyen Cihaz ve Havuz Adresini IP Olarak Yazma Tuzağı
- Sessizce Kapanmış Yerel NTP Sunucusu
- Saat Sorunlarında Teşhis Sırası
- Sonuç: Saat Arızası Kendi Adını Söylemez
- NTP ve Saat Senkronizasyonu Hakkında Sık Sorulan Sorular
NTP (Network Time Protocol), bir ağdaki bütün cihazların saatini ortak bir kaynaktan alıp senkron tutan protokoldür. İşi cihazın saatini doğru yapmak değil, ağdaki bütün cihazların saatini birbiriyle aynı yapmaktır. İkisi kulağa aynı gelir; bir arıza çıktığında aradaki fark çok belirginleşir.
Türkiye’de resmi saati tek bir kurum üretir. Gebze’de, TÜBİTAK Ulusal Metroloji Enstitüsü’nün Zaman-Frekans Laboratuvarı’ndaki sezyum atom saati ülkenin ulusal saatini UTC(UME) adıyla üretir ve bu saati internet üzerinden ücretsiz dağıtır. Eskiden radyoda saat ayarı verilirdi, herkes kolundaki saati ona göre kurardı; bugün telefonunuzun saatini siz ayarlamıyorsunuz, o da zinciri yukarı doğru takip ediyor. Değişen şey yalnızca dağıtım kanalı, mantık aynı.
Peki bir ülkede resmi saat neden tek elden üretilir? Doğruluk için değil, ortaklık için. İki kurumun saati beş dakika ayrışırsa randevu kaçar, otobüs kaçar, sınav yanlış anda başlar.
Kurumsal bir ağda durum birebir aynıdır ve bu makale boyunca aynı resmi saat zincirine geri döneceğiz. Aşağıda önce saatin neden kendi kendine kaydığını, sonra NTP’nin kimin saatini kimden aldığını belirleyen stratum hiyerarşisini, ardından sunucuların ötesine geçip firewall’dan kameraya kadar ağ geneli saat mimarisini göreceğiz. Sonra saat kaydığında ödenen üç somut bedeli (kimlik doğrulamanın durması, delil değerinin zedelenmesi, denetimde kanıt üretememek) ve sahada en sık gördüğüm üç tuzağı ele alacağız.
Elinizde şu an saati tutmayan bir sistem varsa doğrudan teşhis sırasına atlayabilirsiniz. Bu makale kurumsal network kurulumu hizmetimizin zaman katmanına odaklanır; NTP’nin içinde yer aldığı protokol zincirinin tamamını kurumsal ağ protokolleri rehberimizde ele alıyoruz.
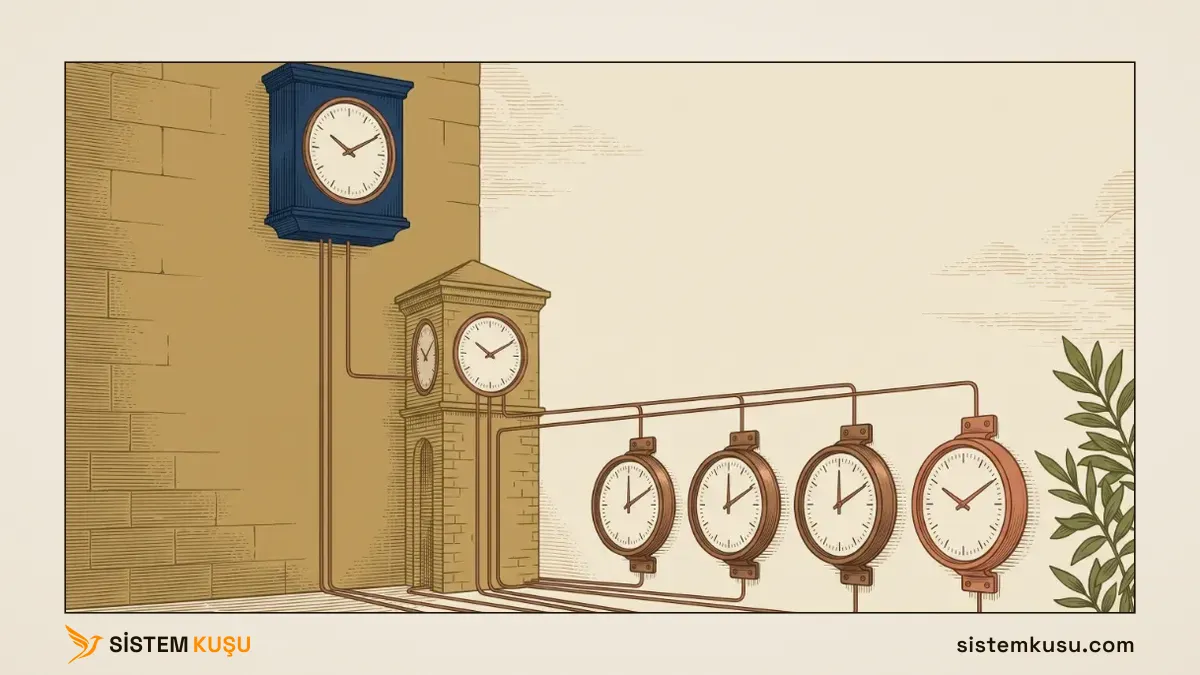
NTP Nedir, Ne İşe Yarar?
NTP, bir cihazın saatini ağ üzerinden bir referans kaynakla karşılaştırıp aradaki farkı kapatan protokoldür ve 123 numaralı UDP portunu kullanır. Cihaz karşı tarafa “saat kaç” diye sorar, gelen cevaptan yol gecikmesini de hesaba katarak kendi saatiyle arasındaki farkı bulur ve saatini o farka göre düzeltir. Bugün kullanılan sürümü NTPv4’tür ve Haziran 2010 tarihli RFC 5905 ile tanımlanır.
Saat Neden Kendi Kendine Kayar?
Her cihazın içinde saati sayan küçük bir kristal osilatör vardır ve bu kristal hiçbir zaman tam olarak beklenen hızda titreşmez. Üretim toleransı, ortam sıcaklığı ve yaşlanma yüzünden her cihaz günde birkaç saniye ileri veya geri kayar. Kayma sabit de değildir: aynı marka iki switch’ten biri ileri gider, diğeri geri.
Kolunuzdaki mekanik saat de böyleydi. Kimse “bozuk” demezdi, ayda bir kurulup ayarlanırdı. Bozuk olan saat değil, ayarlanmamış saattir.
Rakamlar küçük göründüğü için gözden kaçar. Günde iki saniyelik bir kayma altı ayda altı dakikaya çıkar ve tam olarak bu eşik, bu makalenin ilerleyen bölümlerinde göreceğiniz arızaların hepsini tetikler. Kimse bir günde bir şey fark etmez; sorun bir yıl sonra ve hiç ilgisiz bir belirtiyle gelir.
Doğru Saat Değil, Ortak Saat
NTP’nin çözdüğü asıl problem doğruluk değil, ortaklıktır. Bir ağdaki bütün cihazların saati aynı anda üç dakika ileri olsaydı hiçbir arıza yaşanmazdı; sadece birinin saati üç dakika kayınca yaşanır.
Resmi saat de bu yüzden vardır. Bir ülkenin saatinin evrensel olarak “doğru” olması vatandaşın umurunda değildir; herkesin aynı saati kullanması umurundadır. Otobüs 14:30’da kalkacaksa, hem şoförün hem yolcunun aynı 14:30’u görmesi gerekir.
Bunun pratik sonucu şu: saat senkronizasyonunu doğrulamak, ekrandaki saate bakarak yapılmaz. Ekrandaki saat doğru görünürken cihaz komşusundan dört dakika ayrışmış olabilir ve bu, kimlik doğrulamanın durmasına yetecek kadar büyük bir farktır. Doğrulama, farkı ölçen bir komutla yapılır.
Stratum: Saat Kimden Alınır?
Stratum, bir saat kaynağının referansa kaç adım uzakta olduğunu gösteren sayıdır ve NTP’nin bütün mimarisi bu sayı üzerine kuruludur. Sayı küçüldükçe kaynağa yaklaşırsınız, büyüdükçe uzaklaşırsınız.
Zincir Nasıl Kurulur? Stratum 0’dan 3’e
Stratum 0 referansın kendisidir: atom saati ya da GPS alıcısı. Bu katman ağa doğrudan bağlanmaz, kendisine bağlı sunucuyu besler. O sunucu Stratum 1 olur ve ağdaki ilk dağıtım noktasıdır. Ondan saat alan sunucu Stratum 2, ondan alan Stratum 3 olur.
Resmi saat zinciri birebir böyle işler. Gebze’deki sezyum atom saati referanstır; TÜBİTAK UME’nin time.ume.tubitak.gov.tr adresinden dağıttığı ulusal saat Stratum 1 seviyesindedir ve ücretsizdir. Kurumunuzun kendi NTP sunucusu oradan beslendiğinde Stratum 2, ondan besleyen cihazlarınız Stratum 3 olur. Kolunuzdaki saati radyodan değil, ofisteki duvar saatinden ayarlarsınız; duvar saati de kendini yukarıdan almıştır.
Uluslararası tarafta karşılığı pool.ntp.org havuzudur: dünya genelinde gönüllü sunucuların oluşturduğu, DNS üzerinden sırayla farklı sunucular döndüren bir sistem. Türkiye zone’u 0.tr.pool.ntp.org ile 3.tr.pool.ntp.org arasındaki adreslerden kullanılır ve bu zone’da yirmi civarında aktif IPv4 sunucusu vardır.
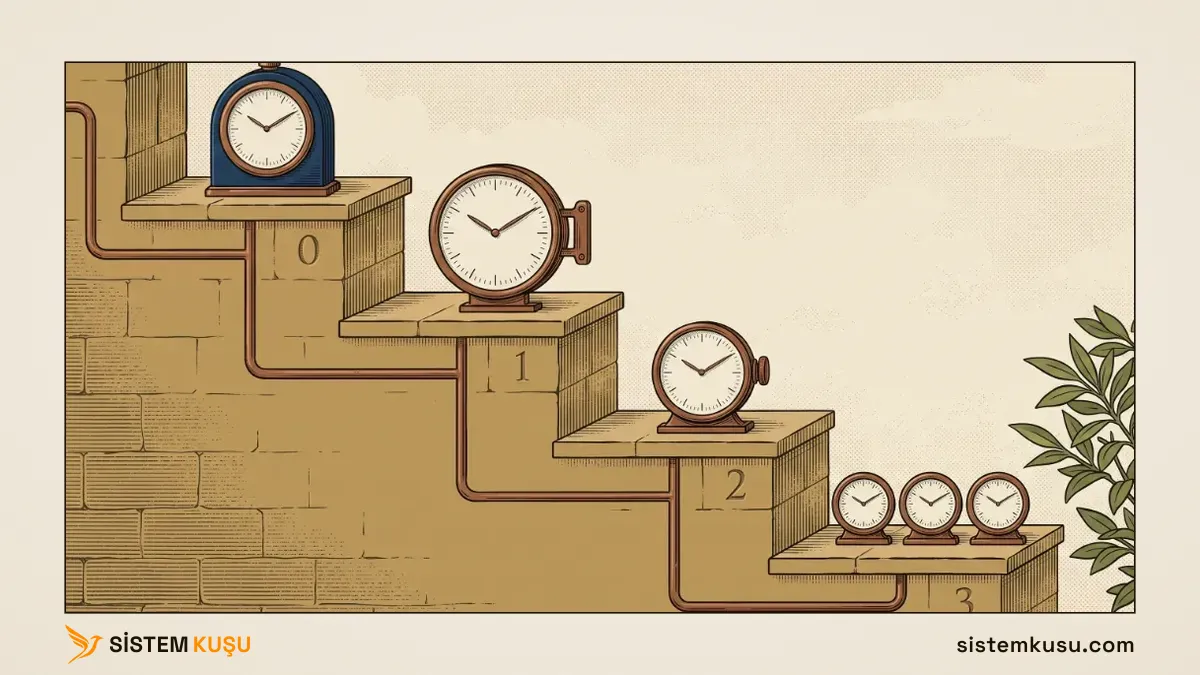
0 referans atom saati, 1 ulusal dağıtım, 2 kurumun kendi saat kaynağı, 3 masadaki cihazlar. Her kadran aynı saati gösterir.Kurumun Tek Bir Saat Kaynağı Olmalı
Bir kurumda saat kaynağı tek olmalıdır ve bu, doğruluk kaygısından çok tutarlılık kaygısıdır. Beş farklı cihaz beş farklı dış NTP adresine bağlandığında hepsi teknik olarak doğru saati alır, ama aralarında saniyeler mertebesinde fark kalır ve bir kaynak sessizce cevap vermez olduğunda ona bağlı cihazlar diğerlerinden ayrışmaya başlar. Sorun ortaya çıktığında da hangi cihazın kimden saat aldığını kimse hatırlamaz.
Tek kaynak kuralının bir istisnası yok, ama bir inceliği var: tek kaynak demek tek sunucu demek değildir. İç NTP sunucunuz dışarıya bağlanırken birden fazla dış adres tanımlayabilir; NTP protokolü birden fazla kaynağı karşılaştırıp aralarındaki tutarsızı eleyecek şekilde tasarlanmıştır. Merkezîleştirilen şey dış bağlantı sayısı değil, kurum içindeki dağıtım noktasıdır.
Ağ Geneli Saat Mimarisi: Mesele Sadece Sunucular Değil
Bir kurumda saat senkronizasyonu sunucularla bitmez; asıl boşluk sunucuların dışında kalan cihazlardadır. Firewall, switch, access point, log sunucusu, kamera kayıt cihazı ve IP telefonların hepsi zaman damgası üretir ve hiçbiri domain hiyerarşisinin parçası değildir. Yani domain tarafını kusursuz kurmuş bir kurumda bile ağın yarısı hâlâ kendi başına saat sayıyor olabilir.
Bunlardan kamera tarafı, saat kayması delil değerini doğrudan düşürdüğü için ayrıca kritiktir; kurulumda nasıl ele alındığı IP kamera sistemi kurulumu sayfasında. Firewall tarafında sorun sessizdir: FortiGate Firewall NTP ayarı yazımızda ölçtüğümüz cihazda saat eşitlemesi fabrikadan kapalı geldi ve cihaz ilk açılışta 3 saat ileride çalıştı.
Kim Kimden Saat Alır?
Doğru mimari tek bir cümleyle özetlenir: dışarıya bir nokta çıkar, kurum içinde herkes o noktadan beslenir. Aşağıdaki tabloyu okurken bir ayrıntıya dikkat edin: satırlar cihaz türünü değil rolü anlatıyor. Aynı firewall bir kurumda dış çıkış noktasıdır, başka bir kurumda sıradan bir tüketicidir.
| Katman | Saati nereden alır | Neden |
|---|---|---|
| Dış çıkış noktası (firewall ya da iç NTP sunucusu) | Dış NTP kaynağı | Dışarıya yalnız bir nokta çıkar |
| PDC Emulator rolündeki DC | Dış çıkış noktası | Domain’in saat otoritesi |
| Hypervisor host | Dış çıkış noktası | Üstündeki her sanal makineyi etkiler |
| Diğer DC, üye sunucu, istemci | Domain hiyerarşisi (NT5DS) | Elle yazılmaz, kendiliğinden gelir |
| Log sunucusu, SIEM | Üyeyse hiyerarşi, değilse iç kaynak | Ayrıcalıklı değil, aynı zincir |
| Switch, AP, NAS, kamera, NVR | Bir DC ya da iç NTP sunucusu | Domain üyesi değil, kendiliğinden gelmez |
Dış çıkış noktası rolünü kimin üstleneceği kuruma göre değişir ve üç makul aday vardır: ağın kenarındaki firewall, kurum içine kurulmuş ayrı bir NTP sunucusu, ya da doğrudan PDC Emulator’ün kendisi. Firewall çoğu kurumda en pratik seçenektir, çünkü zaten dışarı çıkabilen cihaz odur ve 123 numaralı portu başka hiçbir sunucu için açmanız gerekmez. Ama bu bir varsayılan değil, bir tercihtir: rolü bir başkası üstlendiyse firewall da diğer domain dışı cihazlar gibi içeriden beslenir.
Son satırdaki “bir DC” ifadesi de gözden kaçmasın, çünkü domain kullanan bir kurumda iç kaynağı sıfırdan kurmanız gerekmeyebilir. Windows Time servisi bir Domain Controller’da NTP sunucusu olarak çalışır, zaten domain hiyerarşisinin işlemesi buna bağlıdır. Switch’lerinizi, access point’lerinizi ve kameralarınızı bir DC’nin adresine yönlendirmek çoğu kurumda yeterli ve en ucuz cevaptır. Üye sunucularda ise durum tersidir: CIS Benchmark orada NTP sunucusunun kapatılmasını ister, çünkü üye sunucu başkasına saat dağıtan bir merci değildir.
Tablodaki log sunucusu satırı özel önem taşıyor. Log sunucusu bütün cihazların kaydını tek yerde topladığı için, o cihazların saatleri ayrışıksa tutarsızlık orada görünür hale gelir. Bir olayı üç farklı cihazın kaydından takip edeceğiniz an, saat senkronizasyonunun bedelinin ödendiği andır. Ama tam da bu önem yüzünden ona ayrıcalık tanıma isteği doğar ve tuzak oradadır: domain üyesi bir log sunucusuna “garanti olsun” diye elle dış NTP adresi yazmak onu zincirin dışına çıkarır, yani korumaya çalıştığınız tutarlılığı bozar.
Domain İçinde Zincir Kendiliğinden Kurulur
Active Directory kullanan bir kurumda saat hiyerarşisi zaten hazır gelir ve müdahale edilmesi gereken tek makine vardır: forest kök domain’inde PDC Emulator FSMO rolünü taşıyan Domain Controller. Bütün domain onun saatini referans alır, dolayısıyla dış kaynağa bağlanması gereken tek sunucu odur.
# Rolü hangi sunucunun taşıdığını bulun
netdom query fsmo

# Yalnızca PDC Emulator'de çalıştırılır
w32tm /config /manualpeerlist:"time.ume.tubitak.gov.tr 0.tr.pool.ntp.org" /syncfromflags:manual /reliable:yes /update
Restart-Service w32time
w32tm /resync /rediscover
Diğer bütün makinelerde yapılacak şey, hiçbir şey yapmamaktır. Üye sunucular ve istemciler NT5DS moduyla saatlerini domain hiyerarşisinden alır ve bu ayar kurulumla birlikte gelir. Ülkedeki her ilçenin ayrı ayrı rasathaneyi araması gibi bir şey olurdu bunun aksi; oysa il zaten merkezden almış, ilçenin ile bakması yeterli.
Sahada en sık gördüğüm yapılandırma hatası da tam burada. Bir sunucuda saat sorunu yaşanır, birisi çözüm olarak o sunucuya elle dış NTP adresi yazar, sorun geçer ve o satır orada kalır. Aylar sonra domain içinde birbirinden bağımsız birkaç saat adası oluşur; her biri kendince doğrudur ve hiçbiri diğeriyle aynı değildir. Bir makinenin saatini nereden aldığını w32tm /query /source tek satırda söyler ve şüphelendiğiniz her sunucuda çalıştırmak birkaç dakika sürer.
Varsayılan Kaynak Neden Bırakılmaz? time.windows.com Tuzağı
Yeni kurulmuş bir domain’de PDC Emulator’ün yapılandırmasında genellikle time.windows.com yazar, ama o adresin orada yazıyor olması kullanıldığı anlamına gelmez. Sebep şu: Type alanı NT5DS iken NtpServer alanı tamamen yok sayılır. NT5DS, “saatini domain hiyerarşisinden al” demektir; oysa forest kök domain’inin PDC Emulator’ü hiyerarşinin en tepesidir ve kendi üstünde kimse yoktur.
Sonuç, Windows Time servisinin event log’una yazdığı event ID 12 kaydı ve makinenin pratikte yerel CMOS saatine düşmesidir. Sahadaki karşılığı da nettir: w32tm /query /configuration size time.windows.com gösterirken w32tm /query /source bambaşka bir şey söyler. Ayar duruyor, çalışmıyor.
Kurumun ana saati resmi saati takip ediyor sanırsınız; oysa fişi çekilmiş, kendi kurmalı mekanizmasıyla yürüyor. Kimse fark etmez, çünkü hâlâ bir saat gösteriyor. Bütün domain’in zamanı o sunucunun anakartındaki pile bağlanmıştır.
İkinci soru şu: Type değerini NTP yapıp gerçekten time.windows.com’a bağlansanız yeter mi? Kerberos için yeter, delil için yetmez. NTP projesinin ölçümüne göre Windows Time servisi mutlak doğrulukta ±116 milisaniyenin altına inemiyor ve Stratum 1 olarak hizmet veremiyor. Microsoft’un kendi doğruluk dokümanı ise desteklediği bütün hedefleri (1 saniye, 50 milisaniye, 1 milisaniye) “doğru ve kararlı bir Stratum 1 kök kaynak” şartına bağlıyor. Zincirin tavanı, üreticinin kendi en gevşek hedefinin altında kalıyor.
Nitekim Microsoft’un yapılandırma örneğinde de time.windows.com geçmez, bir ulusal metroloji kurumunun (ABD’de NIST) sunucusu yazar. Dokümanı ABD merkezli olduğu için örnek oradan seçilmiştir; taşınacak olan adres değil ilkedir. Kendi ülkenizin ulusal saat otoritesini seçin, ki Türkiye’de bunun karşılığı yukarıdaki time.ume.tubitak.gov.tr adresidir.
Peki bu ayar nereden yapılır? Önce bir yanlış anlamayı kapatalım: burada konuşulan ayar yalnızca PDC Emulator’ü ilgilendirir. Diğer DC’ler, üye sunucular ve istemciler için yapılacak hiçbir şey yoktur, onlar saati zaten o zincirden çeker. Soru tek bir makinenin dış kaynağını nereye yazacağınızdır.
Burada çarpacağınız duvar şu: domain’e üye bir makinede Tarih ve Saat penceresindeki İnternet Saati sekmesi yoktur. Saat domain hiyerarşisinden yönetildiği için Windows onu kaldırır ve bu, ayarın hiç değiştirilemeyeceği izlenimini verir. Değiştirilir, ama son kullanıcı arayüzünden değil yönetim tarafından.
İki yol var ve ikisi aynı işi yapar, arka arkaya uygulanmaz: yukarıdaki w32tm /config komutu ya da Group Policy. Hangisinin ne kazandırdığı, doğrulamanın nasıl yapıldığı ve Group Policy’nin kapsamı daraltılmazsa bütün Domain Controller’ların neden dışarı çıkmaya başladığı Active Directory kurulum rehberimizin promotion sonrası bölümünde adım adım ele alınmaktadır.
Zinciri bütün olarak görünce PDC Emulator’ün rolü de yerine oturuyor: o makine, dış zincirin domain zincirine devredildiği noktadır. Domain dışı cihazlar için firewall ya da iç NTP sunucusu ne yapıyorsa, domain içindeki her şey için PDC Emulator onu yapar. Tek fark devrin elle kurulmaması, kendiliğinden işlemesidir.
Bir seçenek daha var ve yüksek doğruluk gereken ya da internete hiç çıkmayan ortamlarda doğru cevap odur: ağa konan GPS veya radyo alıcılı bir donanım saati. Microsoft’un Active Directory en iyi uygulama analizi bunu birinci seçenek sayar, dış NTP kaynağını alternatif olarak verir. Zincirin kökü böylece kurum içinde kalır.
Domain Dışındaki Cihazlar Kimsenin Umurunda Değildir
Domain üyesi olmayan cihazlar saat zincirinin dışında kalır ve varsayılan durumda hiçbiri sizden haber beklemez. Switch fabrika ayarındaki saatiyle çalışmaya devam eder, kamera kayıt cihazı ilk kurulumda elle girilmiş tarihi sayar, IP telefon santralden ne gelirse onu gösterir. Hiçbiri hata vermez, çünkü kendi açısından bir sorun yoktur.
Bu cihazların ortak özelliği, arızayı kendilerinin değil başkasının yaşamasıdır. Kamera yanlış saatle sorunsuz kayıt yapar; sorun kaydı izleyen kişiye çıkar. Switch yanlış saatle log üretir; sorun o logu okuyan kişiye çıkar. Bu yüzden bu katman denetlenmediği sürece kendini asla ihbar etmez.
Yeni cihaz devreye alma prosedürünüze tek satırlık bir madde eklemek, bu boşluğun tamamını kapatır: cihazın NTP ayarı yapıldı mı? Bir switch’i yapılandırırken bunu eklemek otuz saniye sürer, iki yıl sonra keşfetmek bir gün sürer. Böyle bir devreye alma listesinin switch için tam hâlini switch yapılandırma rehberimizde sıraladık; saat orada DNS’ten hemen sonra gelir. Ayarın kendisini ve switch’te nasıl doğrulandığını switch NTP ayarı rehberimizde gösterdik.
Saat Kaydığında Ne Olur? Üç Somut Bedel
Saat senkronizasyonu ihmal edildiğinde ortaya çıkan arızalar birbirine hiç benzemez ve hiçbiri adında “saat” geçmez. Üçünü ayrı ayrı görmek gerekiyor, çünkü üçü de farklı bir ekibin masasına düşer.
Kerberos’un Beş Dakikası: Kimlik Doğrulama Durur
Kerberos, tekrar saldırılarını engellemek için ürettiği biletlerin içine zaman damgası koyar ve istemci ile Domain Controller arasındaki farkın belirli bir toleransı aşmamasını şart koşar. Active Directory’de bu tolerans varsayılan olarak beş dakikadır; fark aştığında Domain Controller isteği KRB_AP_ERR_SKEW hatasıyla reddeder.
Bu kuralın Windows istemcilerde her zaman göründüğü gibi işlemediğini laboratuvarda ölçtüm. Domain Controller KRB_AP_ERR_SKEW hatasını gönderirken kendi saatini de pakete koyar; Windows istemcisi bunu okuyup zaman damgasını düzeltir ve isteği yineler, çoğu zaman oturum yine de açılır. Gerçekten duran taraf, bu telafiyi yapmayan Linux istemciler, ağ cihazları ve NVR gibi sistemlerdir.
Buradaki en önemli ayrıntı belirtinin kendisidir. Saati kayan cihaz ağdan kopmaz: adresi vardır, ping atar, internete çıkar, paylaşılan yazıcıyı görür. Sadece kimlik doğrulayamaz. Ve ekranda gördüğünüz mesajda “saat” kelimesi geçmez; genellikle güven ilişkisinden ya da etki alanına ulaşılamamasından bahseder. Bu yüzden teknisyen saatlerce ağ tarafında arar.
Belgenin üstündeki tarih tutmuyorsa memur işlemi yapmaz. Kimliğiniz gerçektir, siz gerçekten sizsinizdir, itiraz edecek bir tarafınız da yoktur: kural budur. Kerberos’un yaptığı da tam olarak budur ve bunu bir güvenlik özelliği olarak yapar. Toleransın neden ilk mesajda devreye girdiğini, bilet mantığının nasıl çalıştığını ve KRB_AP_ERR_SKEW dışındaki Kerberos hata kodlarının ne anlama geldiğini Kerberos nedir rehberimizde ele alıyoruz.
5651 ve Delil Değeri: Damga ile Senkronizasyon Ayrı Şeylerdir
5651 sayılı kanun kapsamında tutulan kayıtlarda iki ayrı kavram sürekli birbirinin yerine kullanılıyor ve bu, denetimde kuruma pahalıya mal oluyor. Nitelikli zaman damgası, kaydın belirli bir tarihte var olduğunu yetkili bir Elektronik Sertifika Hizmet Sağlayıcısının imzasıyla üçüncü tarafa kanıtlar. Saat senkronizasyonu ise o tarihin en baştan doğru olmasını sağlar.
İkisi birbirinin yerine geçmez, çünkü farklı soruları cevaplarlar. Yanlış saatli bir cihazın ürettiği kayıt kusursuz biçimde damgalanabilir; damga o kaydın gerçekten o anda üretildiğini kanıtlar, ama üretildiği anda cihazın gösterdiği saatin yanlış olduğunu düzeltmez. Mühür sahtelenmemiştir, mühürlenen bilgi hatalıdır.
Pratik karşılığı bir olay incelemesinde çıkar. Firewall bir bağlantıyı 14:03’te, log sunucusu aynı olayı 14:09’da, kamera kaydı 13:58’de gösteriyorsa ortada üç ayrı olay varmış gibi görünür ve zincir kurulamaz. Kapsam, saklama süresi ve zaman damgası ayrıntıları için 5651 log yönetimi rehberimize bakabilirsiniz.
ISO 27001 Denetiminde İstenen Kanıt
ISO 27001 denetiminde saat senkronizasyonu ayrı bir kontrol maddesi olarak sorulur (A.8.17) ve denetçinin sorduğu soru “NTP kurulu mu?” değildir. Sorulan şey kanıttır. Cihazlarınız hangi kaynaktan besleniyor? Bunu nasıl gösteriyorsunuz? Bir cihaz senkronizasyonu kaybettiğinde bunu kim fark ediyor?
Denetçiyi ikna eden şey ayarın kendisi değil, ayarın çalıştığını gösteren kayıttır. w32tm /query /status çıktısının ekran görüntüsü tek bir anı belgeler; izleme sisteminizde saat sapması için tanımlanmış bir alarm ise sürekliliği belgeler. Standardın şartlarını ve denetim aşamalarını ISO 27001 belgesi rehberimizde ele alıyoruz.
Duvara saat asmak kolaydır. Denetçiyi ikna eden şey saat değil, o saatin ne zaman ve neye göre ayarlandığının yazılı olmasıdır.
Saat Senkronizasyonunda En Sık Görülen Üç Tuzak
Saat senkronizasyonu doğru kurulmuş görünen ortamlarda bile üç tuzak tekrar tekrar karşıma çıkıyor. Üçü de yapılandırma ekranında sorunsuz görünür, üçü de arızayı çok sonra üretir.
Sanallaştırmada Çifte Senkronizasyon
Sanal makinelerde saat iki ayrı yerden gelebilir: içeride çalışan NTP istemcisinden ve hypervisor’ün konuk makineye saat basan entegrasyon servisinden. İkisi aynı anda açık olduğunda birbirlerinin düzeltmesini bozarlar ve saat sürekli ileri geri oynar.
İki yönetici birbirinden habersiz aynı duvar saatini ayarlıyor gibi düşünün. İkisi de doğru bildiğini yapıyor, saat hiçbir zaman yerinde durmuyor.
Bunun en ağır sonucu Domain Controller’larda görülür, çünkü hypervisor’den saat alan bir Domain Controller kendi hiyerarşisiyle çatışır ve saat sık sık değiştiğinde replikasyon tarafında sorun üretir. Kural nettir: konuk makinede NTP kullanılıyorsa hypervisor’ün saat senkronizasyonu kapatılmalıdır.
VMware tarafında bu, sanal makinenin .vmx dosyasına tools.syncTime = "0" yazarak VMware Tools’un periyodik saat senkronizasyonunu devre dışı bırakmak demektir. Hyper-V tarafında ise konuk makinede HKLM\SYSTEM\CurrentControlSet\Services\W32Time\TimeProviders\VMICTimeProvider anahtarı altındaki Enabled değeri 0 yapılır ve w32time servisi yeniden başlatılır. İkisi de aynı şeyi söyler: saati kim ayarlıyorsa tek başına ayarlasın. Platform tercihinin diğer sonuçlarını hypervisor ve sanallaştırma makalemizde ele alıyoruz.
DNS Çözemeyen Cihaz ve Havuz Adresini IP Olarak Yazma Tuzağı
Bazı cihazlar NTP ayarına alan adı kabul etmez, yalnızca IP adresi alır ve bu, ilk bakışta zararsız görünen bir çözüme sürükler: adresin IP karşılığını bulup cihaza onu yazmak. Bu yanlıştır. pool.ntp.org havuzu her sorguda farklı sunucular döndürecek şekilde tasarlanmıştır; bugün cevap veren IP yarın havuzdan çıkabilir, sahibi kuralını değiştirebilir ya da tamamen kapanabilir. Havuzun kendi kullanım politikası da IP sabitlemeyi ve varsayılan havuz adreslerinin cihazlara gömülmesini açıkça yasaklar.
Bu tuzağı bana kameralar öğretti. NTP’nin en hayati olduğu cihazlardan biri kameralardır, çünkü kameralar zaman damgasını doğrudan görüntünün üzerine basar. Emniyet kurumdan kamera kaydı istediğinde görüntünün üzerindeki saatin ve günün yanıltıcı olması ciddi bir sorundur; kaydın kendisi sağlamdır ama üzerindeki tarih onu tartışmalı hale getirir.
Sorun şuydu: bir kısmı yıllar önce kurulmuş kayıt cihazlarına time.ume.tubitak.gov.tr gibi bir adres yazılamıyordu, çünkü o cihazlarda DNS çözümleme yoktu; yani ismi adrese çeviren katman o cihazlarda hiç bulunmuyordu ve ayrıntısını DNS nedir rehberimizde ele alıyoruz. Yalnızca IP kabul ediyorlardı.
Havuz adresinin IP’sini yazmak da yukarıdaki sebeple kalıcı bir çözüm değildi. Sonunda kurum içine bir NTP sunucusu kurup bütün kayıt cihazlarını onun sabit iç IP adresine yönlendirdik. O sunucu dışarıdan beslenmeye devam ediyor, cihazlar da hiç dışarı çıkmadan aynı saati alıyor.
Bu bölümden çıkacak en pratik tavsiye şu: elinizde yirmi yıl öncesinden kalma DVR’ların ya da eski NVR’ların bulunduğu lokasyonlar varsa, kayıt cihazına bağlanıp Ayarlar menüsündeki saat ve NTP sunucusu tanımını gözden geçirin. Bu kontrolü yapmak on dakika sürüyor ve çoğu kurumda yıllardır kimsenin bakmadığı bir ekran orası.
Sessizce Kapanmış Yerel NTP Sunucusu
İç NTP sunucusu kurmanın bir bedeli var: o sunucu kapandığında hiçbir cihaz size haber vermez. NTP istemcileri kaynağa ulaşamadığında hata üretmez, uyarı vermez, sadece kendi saatlerini saymaya devam eder. Kayma o günden itibaren yeniden başlar ve aylar boyunca kimse fark etmez.
Duvar saatinin durduğunu kimse fark etmez; günde iki kez zaten doğruyu gösterir. Fark edilen an, birinin ona bakıp randevuya geç kaldığı andır.
Bu senaryoyu çok lokasyonlu bir kurumda birebir gördüm: kayıt cihazlarının bir kısmında yıllar önce girilmiş yerel bir NTP sunucusu tanımlıydı, sunucu çoktan kapanmıştı ve kimsenin haberi yoktu. Nasıl toparlandığını kamera sistemi NTP ve KVKK uyum projesinde anlatıyoruz.
Çıkarılacak ders iç sunucu kurmamak değil, kurduğunuz iç sunucuyu izlemeye almaktır. İzlenmeyen bir NTP sunucusu, ilk yıl çok işe yarar; ikinci yıl kurumun bilmediği bir riske dönüşür.
Saat Sorunlarında Teşhis Sırası
Saat kaynaklı bir arızadan şüphelendiğinizde üç soruyu sırayla sorun: fark ne kadar, saat nereden geliyor, kaynağa ulaşılabiliyor mu? Sorular her platformda aynıdır, yalnızca soracağınız araç değişir. Windows’ta üçünün de cevabı tek bir araçtan, w32tm’den çıkar.
# 1. Saat nereden geliyor, son senkronizasyon ne zaman olmuş
w32tm /query /status
w32tm /query /source

# 2. Hedefle aramdaki fark tam olarak kaç saniye (ayarı DEĞİŞTİRMEZ, sadece ölçer)
w32tm /stripchart /computer:dc01 /samples:5 /dataonly

# 3. Domain genelinde hangi DC ne durumda
w32tm /monitor

# 4. Yapılandırmayı okuyun, elle yazılmış bir peer var mı
w32tm /query /configuration
Çıktıda Source satırı saatin nereden geldiğini, Last Successful Sync Time satırı da en son ne zaman gerçekten senkronize olunduğunu söyler. İkinci satır günler öncesini gösteriyorsa cihaz kaynağına ulaşamıyor demektir ve arıza yapılandırmada değil yoldadır.
Linux’ta aynı üç soruyu şu komutlar cevaplar:
timedatectl                 # senkron mu, hangi modda
chronyc tracking            # kaynak kim, fark ne kadar
chronyc sources -v          # aday kaynaklar ve hangisi seçilmiş
Ağ cihazlarında cihazın kendi komut satırına ya da yönetim arayüzüne bakarsınız ve markadan bağımsız olarak iki şey ararsınız: tanımlı NTP kaynağının adresi ve senkronizasyonun durumu. İkincisinde tarih alanına değil durum alanına güvenin. Lab switch’imde son cevabın zamanını gösteren alan ilk senkronun saatinde takılı kaldı ve sunucu durup geri geldiğinde bile aynı saati gösterdi; doğru sinyali durum sütunu verdi. Bu ölçümü switch NTP ayarı yazımızda ayrıntısıyla anlattım. Kamera kayıt cihazlarında bu ekran genellikle Ayarlar altındaki Zaman sekmesidir.
Belirtiden kaynağa gitmek için de kısa bir tablo işinizi görür:
| Belirti | Muhtemel sebep | İlk bakılacak yer |
|---|---|---|
| Oturum açılmıyor, güven ilişkisi hatası | Kerberos toleransı aşıldı | w32tm /stripchart ile DC farkı |
| Saat sürekli ileri geri oynuyor | Çifte senkronizasyon | Hypervisor saat entegrasyonu |
| Tek sunucu diğerlerinden ayrık | Elle yazılmış peer | w32tm /query /source |
| Aynı olay farklı saatlerde loglanmış | Cihaz katmanı senkron değil | Switch, firewall ve NVR ayarları |
| Ayar doğru ama senkronizasyon eski | Kaynağa ulaşılamıyor | UDP 123 yolu ve iç sunucu durumu |
Son satır en sinsi olanıdır, çünkü yapılandırma ekranı sorunsuz görünür. Ayarın doğru olması, çalıştığı anlamına gelmez.
Sonuç: Saat Arızası Kendi Adını Söylemez
Bu makalede saatin neden kendi kendine kaydığını, stratum zincirinin saati kimden kime taşıdığını, sunucuların ötesinde kalan cihaz katmanının nasıl planlandığını ve saat ayrıştığında kimlik doğrulama, delil değeri ile denetim tarafında ödenen bedelleri gezdik. Akılda tutulacak tek cümle şu olabilir: saat arızaları kendi adlarını söylemez. Belirti “domaine giremiyorum” olur, “kayıt bulunamıyor” olur, “loglar tutmuyor” olur.
Resmi saat de böyledir. Doğru çalıştığı sürece kimse Gebze’deki atom saatini merak etmez; herkes kendi telefonuna bakar ve ortak bir zamanda yaşadığını fark bile etmez. Bir kurumun ağında da başarı, saatin doğru olması değil, kimsenin saati konuşmak zorunda kalmamasıdır.
NTP ve Saat Senkronizasyonu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
Bir şirketi ayakta tutan ağ protokolleri: DHCP, DNS, Kerberos, LDAP, SMB, RDP, SSH ve BGP. Hangisi ne yapar, nasıl zincirlenir, bozulduğunda nereden anlaşılır.
PPPoE Nedir? Modem Köprü Modu ve Çift NAT
PPPoE nedir, nasıl çalışır? Keşif ve oturum aşamaları paket paket, MTU neden 1492, hat kopunca ne olur, modem köprü modu ve çift NAT farkı; lab ölçümleriyle.
Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
Yönlendirme tablosu nedir: bağlı, statik ve varsayılan rota, en uzun önek eşleşmesi, metrik ve yedek hat, dönüş rotası. Linux lab'ında ölçülmüş örneklerle.
Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
Ethernet nedir, nasıl çalışır? İki makine arasında yakaladığım çerçevelerle alanları, 64 baytlık dolguyu, FCS'i, hız ailesini ve kablonun dört çiftini anlattım.
LACP Nedir? Link Aggregation ve Port Channel Farkı
LACP nedir, nasıl çalışır? İki switch arasında ölçtüm: kablo kopunca yarım saniye, tek uç susunca 3 ya da 82 saniye. Port channel ve statik bağ farkı.
LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
LLDP nedir, nasıl çalışır? Lab switch'imde ölçtüm: 30 saniyede bir komşuya adını ve port açıklamasını anlattı, 52 portta açık geldi. LLDP-MED ve CDP farkı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Beş dakikayı aşan saat sapması Kerberos oturumlarını düşürür. Zaman kaynağınızı doğrulayalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu