Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
Şubeler arası bağlantıda SD-WAN, metro ethernet ve yedekli hat mimarisini operatörden bağımsız kuruyoruz. Hat seçimi, kesintisiz geçiş ve failover testi bizde.

- Şube Bağlantısında Ne Yapıyoruz, Ne Yapmıyoruz?
- Şubeler Arası Bağlantı Kime Gerekli?
- Hangi Bağlantı Türü Ne Zaman? MPLS, Metro Ethernet, VPN ve SD-WAN
- Yedekli Hat: İnternet Failover Nasıl Kurulur?
- Şube Bağlantısını Nasıl Kuruyoruz?
- Sahada Ne Yaptık? Çok Lokasyonlu Bir Operatör Geçişi
- Şube Bağlantısının Fiyatını Ne Belirler?
- Şubeler Arası Bağlantı Hakkında Sık Sorulan Sorular
Merkez ofisteki dosya sunucusuna şubeden ulaşmak, iki binanın tek bina gibi davranmasını istemektir. Biz tam olarak bunu kuruyoruz: şubelerinizi, aralarında kaç kilometre olursa olsun, tek bir kurumsal ağın odaları haline getiriyoruz. Hangi bağlantı türünün size uygun olduğuna birlikte karar veriyor, hattı operatörle koordine ediyor, şifreli tünelleri kuruyor ve hat koptuğunda ne olacağını siz yaşamadan önce test ediyoruz.
Kurumsal network kurulumu hizmetimiz bir binanın içindeki yolları döşer: omurga, kenar anahtarlar, kablolama. Bu sayfa o şehrin dışına çıkan yolları anlatıyor. Şehir içi yollar sizin mülkünüzdür; şehirlerarası yolda ise işin içine operatörler, kiralık hatlar ve internetin kalabalığı girer. Orada artık yolu siz döşemezsiniz, yolu seçersiniz. Bizim işimiz o seçimi doğru yapmanız ve seçtiğiniz yol kapandığında trafiğinizin durmaması.
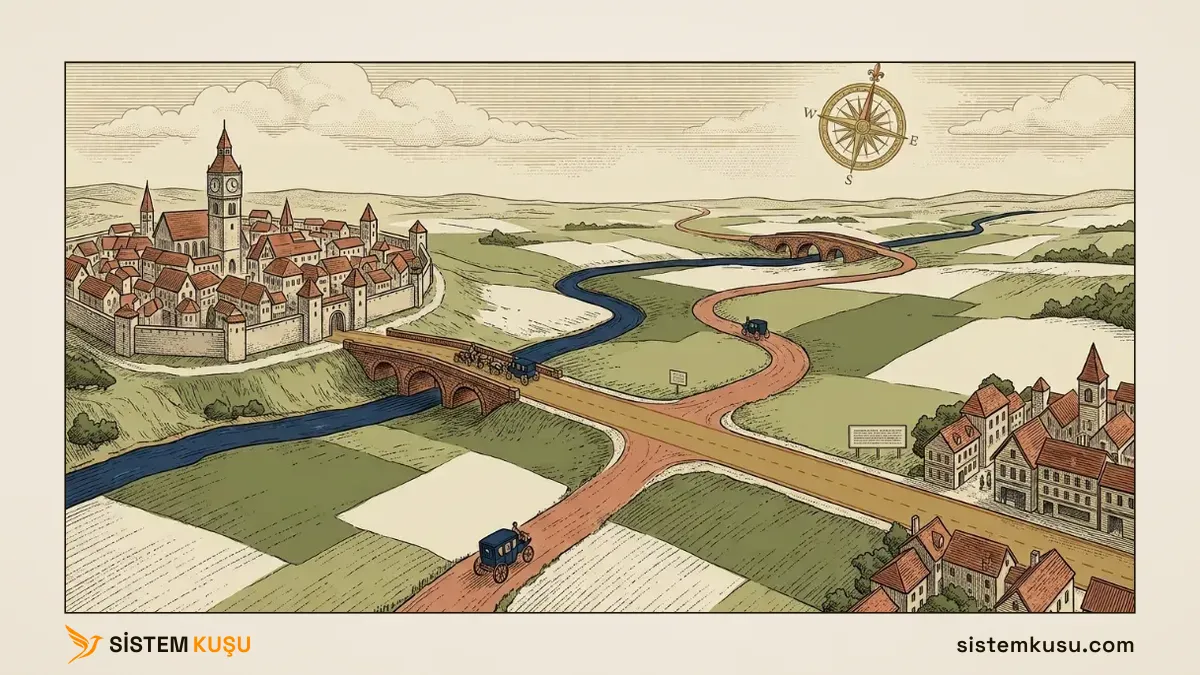
Şube Bağlantısında Ne Yapıyoruz, Ne Yapmıyoruz?
Bu hizmetin kapsamı, şubeleriniz arasındaki bağlantının mimarisi ve işletilebilir halde teslimidir:
- İhtiyaç analizi ve hat türü kararı: her lokasyon için metro ethernet, fiber internet ve kablosuz erişim seçeneklerini kapasite, taahhüt ve bütçe üzerinden karşılaştırırız.
- Site-to-site VPN ve SD-WAN kurulumu: lokasyonlar arasındaki şifreli tünelleri kurar, birden fazla hat varsa trafiğin hatlar arasında nasıl dağılacağını yapılandırırız.
- Yedekli hat (failover) tasarımı: asıl hat düştüğünde trafiğin ikinci hatta geçmesini kurar ve fiilen test ederiz.
- Kesintisiz geçiş: MPLS’ten ayrılıyorsanız veya operatör değiştiriyorsanız, yeni yapıyı eskisi çalışırken paralel kurar, doğrulandıktan sonra eskiyi kapatırız.
- Önceliklendirme (QoS): şubeler arası hatta ses ve video trafiğinin dosya kopyalarının arkasında beklememesini sağlarız. Bina içi ağın, yani şehir içi tarafın önceliklendirmesi ise ağ optimizasyonu hizmetinin konusudur.
- Operatör koordinasyonu: hat başvurusu, devre teslimi ve arıza süreçlerinde operatörle sizin adınıza konuşuruz.
Yapmadığımız işi de aynı açıklıkla yazalım. Hattın kendisini biz işletmiyoruz; kiralık hat, metro ethernet veya fiber aboneliği operatörün hizmetidir, sözleşmesi ve faturası operatörle sizin aranızdadır. Biz hat bedelinin üzerine pay eklemeyiz; aldığımız ücret hattın değil, o hattın üzerine kurduğumuz mimarinin ve mühendisliğin karşılığıdır. Kazı, direk ve bina içi kablolama gibi fiziksel altyapı işleri de bu sayfanın kapsamında değildir; o ihtiyaç çıktığında yapısal kablolama tarafında çözüm ortağımızla ilerleriz.
Şubeler Arası Bağlantı Kime Gerekli?
Kapsam belli; peki bu yatırımı kimin yapması gerekiyor? Kendinizi şu maddelerde arayın:
- İki veya daha fazla lokasyonda çalışıyor, muhasebe yazılımı, dosya sunucusu, kamera kayıtları, santral gibi ortak sistemler kullanıyorsunuz.
- Yeni bir şube açıyorsunuz ve şubenin ilk günden merkezle konuşması gerekiyor.
- MPLS sözleşmeniz bitmek üzere ve aylık bedeli her yenilemede daha zor savunuyorsunuz.
- Operatör değiştiriyorsunuz, ama şubeler arası bağlantınız eski operatörün altyapısına bağlı.
- Şubeleriniz bağlı ama her lokasyon tek hatta çalışıyor: hattın koptuğu gün şubenin de durduğunu zaten yaşayarak biliyorsunuz.
Tersini de söyleyelim: bütün sistemleriniz bulutta çalışıyorsa ve şubelerin birbirinin verisine ihtiyacı yoksa, şubeler arası özel bir bağlantıya para harcamanız gerekmeyebilir. O tabloda doğru yatırım iyi bir internet hattı ve düzgün bir firewall kurulumudur; keşif görüşmesinde durumunuz buysa bunu açıkça söyleriz.
Hangi Bağlantı Türü Ne Zaman? MPLS, Metro Ethernet, VPN ve SD-WAN
İhtiyaç netse sıra en çok karıştırılan karara gelir: şubeler arasındaki o yol hangi yol olacak? Seçenekleri şehirlerarası yolculuğun diliyle koyalım, çünkü her biri gerçekten farklı bir yol tipidir:
| Bağlantı türü | Yoldaki karşılığı | Öne çıktığı durum |
|---|---|---|
| MPLS | Özel otoyol: ücretli, garantili, tek işletmecinin | Gecikme garantisi isteyen, bütçesi geniş yapılar |
| Metro ethernet | İki nokta arasına size ayrılmış ekspres yol | Yüksek ve simetrik kapasite isteyen merkez ile veri merkezi arası |
| İnternet + IPSec VPN | Devlet yolu: herkesle paylaşılır, her yere gider | Az lokasyon, makul bütçe; trafik şifreli konvoyla taşınır |
| SD-WAN | Yol değil, canlı trafiği gören navigasyon | Çok lokasyon, birden fazla hat, ses ve video hassasiyeti |
Tablodaki ilk üç satır yoldur; dördüncüsü değildir ve ayrım tam olarak burada kıymetlidir. SD-WAN, elinizdeki yolların üzerinde çalışan bir karar katmanıdır. Her hattın gecikmesini, paket kaybını ve titremesini sürekli ölçer; hangi uygulamanın hangi kaliteye ihtiyaç duyduğunu bilir ve her trafiği o an en iyi durumdaki hattan yollar.
Peki cihaz bir hattın bozulduğunu nereden bilir? Her hattan karşı tarafa sürekli küçük ölçüm paketleri gönderir; cevaplar gecikmeye veya kaybolmaya başladığında o hattı hassas trafik için devre dışı bırakır ve akışı diğer hatta taşır.
Navigasyon benzetmesinin koptuğu yeri de söyleyelim, çünkü kopan yer işin en güzel tarafı: navigasyon size yol önerir, kararı ve direksiyonu siz tutarsınız. SD-WAN önermez, uygular. Toplantınızın ortasında hat kalitesi düştüğünde görüşmeniz diğer hatta taşınır ve siz bunu fark etmezsiniz. İkinci fark şudur: navigasyon tek aracı yönlendirir, SD-WAN ise şubenin bütün trafiğini uygulama uygulama ayırıp her birine kendi yolunu verir.
Bu tabloyu bir satış sıralaması olarak okumayın. İki lokasyonlu, düz ihtiyaçlı bir yapıda IPSec VPN çoğu zaman yeterlidir ve biz de onu öneririz (tünelin nasıl kurulduğunu, ağda nasıl göründüğünü ve paket başına ne kadar yük getirdiğini VPN nedir yazımızda lab ölçümüyle gösterdik, FortiGate üzerinde adım adım kurulumunu FortiGate IPsec VPN yazımızda anlattık); SD-WAN, gerektirmeyen ağa kurulduğunda sadece pahalı bir kutudur.
Yedekli Hat: İnternet Failover Nasıl Kurulur?
Hangi yolu seçerseniz seçin, tek yol tek arıza noktasıdır; mühendislik bunun adını da koymuştur: tek hata noktası (Single Point of Failure). Kepçe fiber kabloyu kestiğinde MPLS de olsanız metro ethernet de olsanız o lokasyon karanlığa düşer. Bu yüzden kritik lokasyonlarda ikinci bir hat kurulur ve trafik, asıl hat düştüğünde kendiliğinden o hatta geçer; bu düzenin adı internet failover’dır.
Yedeklilik tasarımının temel ilkesi, yedek hattın farklı kaynaktan ve farklı güzergâhtan gelmesidir: iki hat aynı çukurdan geçiyorsa yedek değildir. Farklı operatörlerden iki fiber almak bile çoğu zaman yetmez, çünkü faturayı kim keserse kessin son kilometre aynı fiziksel altyapıdan geçebilir ve aynı kepçe darbesiyle ikisi birden gider.
İlkenin en temiz uygulaması, kablodan gelen hattın yanına gökyüzünden gelen bir hat koymaktır: Starlink tarzı bir uydu bağlantısı, fiberle ne çukur ne santral paylaşır. Ama bu yazı yayımlandığında Starlink’in Türkiye’de BTK lisansı yok; başvuru 2023’ten beri beklemede. Türkiye’de bu iş, operatörlerin mobil şebekeleri üzerinden yürür.
Operatörlerin kurumsal kataloglarında bu ihtiyaç için hazır ürünler var; iyi bir örnek, Vodafone’un RedBox Business Pro’su. Binaya monte edilen harici anten 5G şebekesine bağlanır, yani yedek hattınız fiberle hiçbir fiziksel altyapıyı paylaşmaz; farklı kaynak ve farklı güzergâh ilkesi kendiliğinden sağlanır. Bizim gözümüzde onu öne çıkaran taraf, kurumsal tarafının düşünülmüş olması: kurumsal sınıf router mimarisi taşır, SD-WAN ve metro ethernet yapılarıyla entegre çalışır, firewall’unuz kabloyu kaybettiğinde trafiği bu hatta taşır. Kurulumu da kazı ruhsatı beklemez; günler içinde devrededir.
Geçişin kendisi hakkında da dürüst olalım. Klasik failover kurulumunda yedek hat boşta bekler ve geçiş birkaç saniye sürer; o sırada açık oturumların bir kısmı, örneğin süren bir video görüşmesi, kopup yeniden bağlanabilir. Web ve e-posta gibi kısa istekli trafik ise geçişi çoğu zaman hiç hissetmez.
SD-WAN kurulan yapılarda bu tablo bir adım daha iyidir: iki hat aynı anda aktif kullanılır, yedek hat boşta beklemek yerine her gün trafik taşır. Böylece hem kapasite artar hem de “yedek hat lazım olduğu gün çalışmadı” senaryosu ortadan kalkar, çünkü hat zaten her gün sınavdadır.
Şube Bağlantısını Nasıl Kuruyoruz?
Hat türü ve yedeklilik kararları verildikten sonra iş, bizim beş adımlık standart sürecimize girer:
- Keşif: her lokasyonun mevcut hatlarını, cihazlarını, IP planını ve şubeler arasında gerçekte hangi uygulamaların konuştuğunu çıkarırız. IP çakışması gibi geçişi sessizce bozan sorunlar bu adımda yakalanır.
- Tasarım: her şubenin yalnız merkezle mi yoksa diğer şubelerle de mi konuşacağını ve tünellerin hangi cihazda sonlanacağını bu adımda karara bağlarız. Tünellerin firewall üzerinde sonlandığı yapılarda bu tasarım, güvenlik kurallarıyla birlikte düşünülür.
- Hat koordinasyonu: yeni hat gerekiyorsa operatör tekliflerini toplar, teknik şartları biz konuşur, kararı size bırakırız.
- Kurulum: lokasyon lokasyon ilerleriz ve yeni bağlantıyı mevcut bağlantı yaşarken kurarız. Kesinti gerektiren adımlar mesai dışı pencerede, geri alınabilir şekilde yapılır.
- Test ve teslim: yedekli kurulumlarda failover’ı fiilen deneriz; kabloyu çeker, trafiğin ikinci hatta geçtiğini birlikte görürüz.
Teslimde elinizde ne kalır? Güncel topoloji şeması, IP planı, cihaz erişim bilgileri ve yapılan testlerin kaydı. Bağlantıların sağlığını sürekli izlemek isterseniz, hat doluluk ve kopukluklarını grafiğe döken izleme sistemini de aynı yapının üzerine kuruyoruz.
Sahada Ne Yaptık? Çok Lokasyonlu Bir Operatör Geçişi
Süreç kağıt üzerinde her firmada benzer görünür; farkı sahada verilen sınav gösterir. Çok lokasyonlu bir kurumun MPLS ağını, şubeler birbirini görmeye devam ederken yeni operatöre geçirdik; devrelerin nasıl sıralandığını ve nelerin ters gittiğini MPLS ve ISP geçişi vakasında adım adım anlatıyoruz. Aynı sınıftaki ikinci sınav kaliteydi: toplantı saatlerinde çöken video konferansı, hattı büyütmeden, QoS önceliklendirmesiyle kurtardık. İki vaka da bu sayfanın anlattığı işin ta kendisidir: şubeler arası hattı kurmak ve o hattın üzerinde işin akmasını sağlamak.
Şube Bağlantısının Fiyatını Ne Belirler?
Bu işin bedelini dört değişken belirler. Birincisi lokasyon sayısıdır; her lokasyonun kendi keşfi, kendi kurulumu ve kendi testi vardır. İkincisi hat türü kararıdır: metro ethernet gibi kiralık devrelerin aylık bedeli operatör tarafında oluşur, VPN ise mevcut internet hatlarınızın üzerine kurulur. Üçüncüsü her lokasyondaki cihaz durumudur; mevcut firewall’unuz tünelleri ve yedekli hattı taşıyabiliyorsa yeni cihaz gerekmez. Dördüncüsü işin sıfırdan kurulum mu, çalışan bir yapıdan geçiş mi olduğudur; geçiş projeleri paralel çalıştırma gerektirdiği için daha fazla mühendislik saati ister.
Lokasyon başına gösterge bedelimizi bu sayfanın hemen altındaki kutuda güncel olarak yayınlıyoruz; kesin rakam, keşif görüşmesinde bu dört değişken netleştikten sonra yazılı teklifle önünüze gelir.
Şehir içindeki yollarınız ne kadar düzgün olursa olsun, şubeleriniz arasındaki yol kopuksa kurum tek bir şirket gibi çalışamaz. Doğru seçilmiş bir hat, üzerine doğru kurulmuş bir mimari ve çekildiğinde işi durdurmayan bir yedek: bu sayfada anlattığımız işin tamamı bu üç cümledir.
Tek bir lokasyonun internet erişimi, hat seçimi ve yedek hat tarafı ise kurumsal internet hattı sayfamızın konusu.
Şubeler Arası Bağlantı Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
SPF, DKIM ve DMARC nedir? Sunucu listesi, imza ve hizalama: sistemkusu.com kayıtlarıyla SPF kaydı okuma, 10 sorgu sınırı, DKIM selector ve DMARC policy'si.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Çok lokasyonlu bir ağın operatör geçişini biz yürüttük. Şube planınızı birlikte çıkaralım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu