BT Sistem Yönetimi
Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

- Zabbix Trigger ve Alarm Düzeni Nasıl Olmalı?
- Trigger, Problem ve Action: Bildirim Hangi Yoldan Gider?
- E-posta Media Type: Zabbix’ten İleti Nasıl Çıkar?
- Kullanıcı Medyası ve Kullanıcı Grubu
- Belirtiye Trigger Kurmak: Web Servisi Cevap Vermiyor
- Action ve Eskalasyon: Kime, Ne Zaman, Kaç Kez?
- Onaylanmayan Problem: Üst Kademe Uyanır
- Acknowledge: Onaylanan Problem Üst Kademeye Gitmez
- Histerezis: Salınan Trigger’ı Recovery Expression ile Durdurmak
- Agent Durunca Hangi Alarm Gelir?
- Bakım Penceresi: Yama Gecesinde Alarm Susar, Kayıt Sürer
- Alarm Yorgunluğunu Ölçmek
- Zabbix Trigger ve Alarm Ayarında Sık Yapılan Hatalar
- Sonuç: Zabbix’te Alarm Az ve Kesin Olmalı
- Zabbix Trigger ve Alarm Hakkında Sık Sorulan Sorular
Zabbix’te alarm, bir trigger’ın açtığı problemi bir action’ın doğru kişiye e-postayla taşımasıdır. Doğru düzen şudur: bildirim yalnız eylem gerektiren problemlere (High ve Disaster) gider. İlk ileti vardiyadaki gruba gider. Problem belirli bir süre onaylanmazsa bir üst kademeye taşınır. Eşiğin çevresinde gidip gelen değer recovery expression ile susturulur ve planlı işlerde bakım penceresi açılır. Geri kalan her problem panoda kalır.
Bu yazı, hazır template’in kurduğu trigger’lardan sonraki adımı anlatır ve problemin kime, ne zaman, kaç kez bildirileceğini gösterir. Hangi alarmın okunduğu ve hangisinin gürültüye dönüştüğü ilkesini Zabbix nedir yazısında anlattık. Burada o ilkenin Zabbix 7.0’da nasıl kurulduğunu gösteriyorum. Lab’da bir Ubuntu sunucudaki web servisini üç kez durdurdum, agent’ı yarım saat kapalı tuttum, işlemciyi iki kademeli yükle çalıştırdım ve her iletinin saatini Zabbix’in kendi veritabanından okudum. Doğrudan bildirim zincirine geçmek isterseniz action bölümüne atlayabilirsiniz.
Bir barajın kontrol odasında seviye ölçerler suyun yüksekliğini her dakika ekrana yazar. Su dikkat seviyesini geçince ekranda sarı bir satır belirir ve kimse aranmaz. Tehlike seviyesini geçince vardiya teknisyeninin telefonu çalar. Teknisyen belirli bir süre içinde “bakıyorum” demezse işletme şefi aranır. Savak kapakları açıldığında su tehlike seviyesinin biraz altına indi diye kapatılmaz, seviye belirgin biçimde düşene kadar açık kalır.
Ölçerlerden birinin bakımı yapılırken alarm susturulur ama ölçüm kaydı sürer. Bakım bittiğinde su hala yüksekse ilk telefon o an çalar. Zabbix’te alarm düzeni de bu sırayla kurulur.

Bu makale BT Sistem Yönetimi ana hizmetimizin izleme koluna, özellikle problemlerin bildirimine odaklanır.
Zabbix Trigger ve Alarm Düzeni Nasıl Olmalı?
Önce kısa cevap: trigger belirtiye kurulur, yani kullanıcının hissettiği şeye. Action yalnız High ve Disaster problemlerini bildirir. İlk ileti bir kişiye değil kullanıcı grubuna gider. Üst kademe adımı yalnız problem onaylanmamışsa çalışır. Salınan değerler recovery expression ile, planlı işler bakım penceresiyle susturulur. E-posta Zabbix’ten kurumun kendi SMTP relay’ine gider, parola Zabbix’te durmaz. SMTP relay, uygulamalardan iletiyi alıp asıl posta sunucusuna aktaran ara sunucudur.
Bu düzeni altı kaynak birlikte tarif ediyor:
- Google SRE kitabı (Monitoring Distributed Systems): her çağrı eyleme dönük olmalıdır, belirtiye kurulan alarm sebebe kurulan alarmdan önce gelir.
- Zabbix eskalasyon belgesi (Escalations, 7.0): bir action adımlar halinde yürür ve her adımın süresi vardır. En kısa adım 60 saniyedir. Belgenin örneklerinden birinde yönetici iletiyi yalnız problem henüz onaylanmamışsa alır.
- Zabbix operasyon belgesi (Operations, 7.0): adım süresi 60 saniye ile 1 hafta arasıdır.
Event is not acknowledgedkoşulu bir adımı yalnız onaysız probleme bağlar. Pause operations for suppressed problems bakım süresince işlemlerin başlamasını erteler. - Zabbix trigger ifadesi belgesi (Trigger expression, 7.0): recovery expression tanımlıysa problemin kapanması için problem ifadesinin yanlış, recovery ifadesinin doğru olması gerekir. Belge bunun amacını histerezis kurmak ve trigger’ın gidip gelmesini önlemek olarak yazar.
- Zabbix bakım belgesi (Maintenance, 7.0): With data collection türünde trigger’lar çalışır ve problem açılır, bastırılan yalnız eskalasyondur.
- Microsoft’un cihaz ve uygulama e-postası belgesi (Microsoft 365 ile e-posta gönderen cihaz ve uygulamalar): kurumda bir e-posta sunucusu varsa uygulamaların iletisi o sunucu üzerinden aktarılmalıdır, çünkü fiziksel olarak sizin denetiminizdeki bir sunucuda relay ayarı daha kolaydır.
| Karar | Bu yazıdaki seçim | Neden |
|---|---|---|
| Hangi problem bildirim üretir? | High ve Disaster | Eylem gerektirir, öteki dereceler panoda okunur |
| Alarm neye kurulur? | Belirtiye: Web servisi cevap vermiyor | Kullanıcının hissettiği şey odur |
| İlk ileti kime gider? | Kullanıcı grubu BT Operasyon | Kişi değişir, grup kalır |
| Üst kademe ne zaman uyanır? | 3. adımda, problem onaylanmamışsa | Onay “biri bakıyor” demektir |
| Adım süresi? | Lab’da 2 dakika, canlıda vardiyanın cevap süresi | Belgenin örneği 30 dakikadır |
| Eşikte gidip gelen değer? | Recovery expression | Histerezis, belgenin önerdiği yol |
| Planlı iş? | With data collection bakım penceresi | Veri sürer, ileti bekler |
| E-posta nereden çıkar? | Kurum içindeki SMTP relay | Parola Zabbix’te durmaz |
Son satırın bir gerekçesi daha var. Zabbix belgesine göre e-posta media type’ının yapılandırması dışa aktarıldığında parola düz metin olarak çıkar (Email media type). Parolasız bir relay’e gönderen media type’ın dışa aktarılacak bir sırrı yoktur.
Trigger, Problem ve Action: Bildirim Hangi Yoldan Gider?
Bir iletinin yolu altı halkadan geçer. Zincirin ilk yarısını, yani item’dan trigger’a kadarını, Zabbix’in veri zinciri bölümünde anlattık:
- Item bir değer toplar: web portu cevap veriyor mu, işlemci yüzde kaç.
- Trigger her yeni değerde ifadesini hesaplar. İfade doğru çıkarsa bir problem açılır ve trigger’ın önem derecesi probleme geçer.
- Action koşullarına bakar: önem derecesi, host grubu, etiket. Koşul tutmazsa problem yalnız panoda görünür.
- Action’ın operation adımları iletiyi kime göndereceğini ve ne zaman göndereceğini söyler.
- Media type iletinin hangi kanaldan çıkacağını belirler: e-posta, SMS ya da bir mesajlaşma uygulaması.
- Kullanıcının Media kaydı adresini, hangi saatlerde ve hangi önem derecelerinde ileti alacağını söyler.
Halkalardan biri eksikse ileti gitmez ve Zabbix bunu ayrıca söylemez. Problem panoda görünür, e-posta gelmez. Bu yüzden kurulum aşağıda zincirin sonundan, iletinin çıkacağı kapıdan başlıyor.
E-posta Media Type: Zabbix’ten İleti Nasıl Çıkar?
Zabbix 7.0’da hazır bir Email media type’ı gelir ama yeni kurulumda Disabled durumdadır. Varsayılan action Report problems to Zabbix administrators da kapalıdır. Yani kurulumdan sonra Zabbix kendiliğinden kimseye ileti göndermez.
Media type Alerts → Media types → Email yolundan açılır. Lab’da Zabbix sunucusu iletiyi aynı makinedeki Postfix’e veriyor. Postfix burada kurumun SMTP relay’inin yerini tutuyor:
| Alan | Değer | Anlamı |
|---|---|---|
| Email provider | Generic SMTP | Gmail ve Office365 seçenekleri sunucu ve port alanlarını kendisi doldurur |
| SMTP server | 127.0.0.1 | Relay’in adresi, canlıda kurumun SMTP relay sunucusu |
| SMTP server port | 25 | |
zabbix@mon02.lab | İletinin gönderen adresi | |
| SMTP helo | mon02.lab | |
| Connection security | None | Aynı makineye bağlandığı için, ağ üzerinden relay’e STARTTLS |
| Authentication | None | Relay Zabbix sunucusunu adresinden tanır |
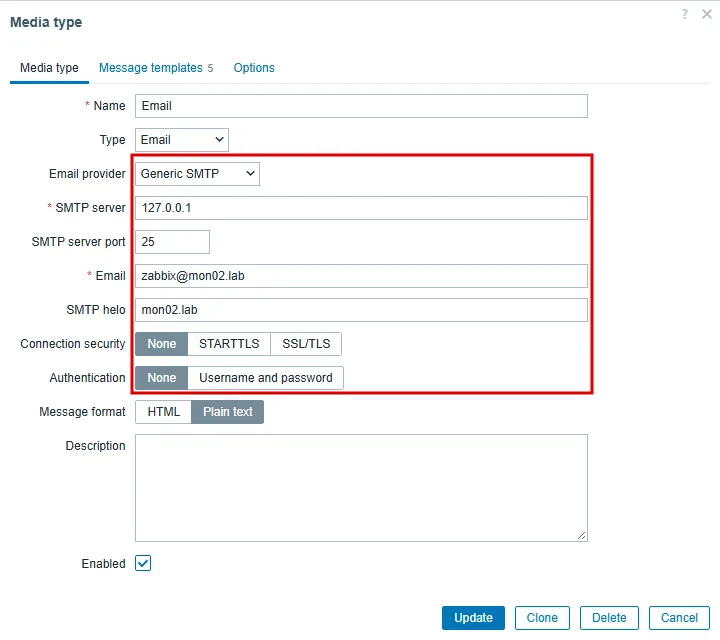
Test düğmesi kaydedilmiş media type’la bir deneme iletisi gönderir. Lab’da deneme iletisi relay’e ulaştı ve yerel posta kutusuna düştü. Pencerede Media type test successful. yazısı görünüyorsa Zabbix ile relay arasındaki yol çalışıyordur.
Kullanıcı Medyası ve Kullanıcı Grubu
İletinin adresi media type’ta değil kullanıcıdadır. Users → Users → kullanıcı → Media sekmesinde Add ile e-posta adresi, When active alanında saat aralığı (1-7,00:00-24:00 haftanın her günü, günün her saati) ve Use if severity altında hangi önem derecelerinin bu adrese gideceği seçilir. Bu ikinci bir süzgeçtir: action bir High problemi bildirse bile kullanıcının medyasında High işaretli değilse o kullanıcıya ileti gitmez.
Kullanıcılar Users → User groups altında bir grupta toplanır. Lab’daki grup BT Operasyon’dur ve Host permissions sekmesinde Linux sunucular host grubuna Read izni vardır. Bu izin süs değildir: belgeye göre Zabbix bildirimi yalnız problemi üreten host’a en az okuma izni olan kullanıcılara gönderir (ileti gönderme). Action’ı kişiye değil gruba bağlamak, vardiya değiştiğinde action’a dokunmadan grubun üyeliğini değiştirmeyi sağlar.
Belirtiye Trigger Kurmak: Web Servisi Cevap Vermiyor
Bildirimin kurulacağı trigger, kullanıcının hissettiği bir belirti olmalıdır. Lab sunucusunda nginx çalışıyor ve kullanıcı için asıl soru web sayfasının açılıp açılmadığıdır. Bu soruyu agent’a değil Zabbix sunucusunun kendisine sorduran item tipi Simple check’tir: sunucu her dakika host’un 80 numaralı portuna bağlanmayı dener, bağlantı kurulursa 1, kurulamazsa 0 yazar.
Belgeye göre http denetimi yalnız TCP bağlantısı kurar, bir şey göndermez ve bir cevap beklemez (net.tcp.service ayrıntıları). Yani servis durduğunda 0 döner, ama hata sayfası veren bir web uygulamasında 1 döner. Sayfanın içeriğini ya da HTTP durum kodunu denetlemek için Zabbix’in web senaryoları kullanılır. Bu yazıdaki örnek servisin ayakta olup olmadığına bakar.
Item, Data collection → Hosts → lnx02 → Items → Create item yolundan eklenir. Type Simple check, Key net.tcp.service[http,,80], Update interval 1m. Trigger aynı host’un Triggers → Create trigger ekranından eklenir:
max(/lnx02/net.tcp.service[http,,80],#2)=0#2 son iki değere bakar. İfade, son iki denemenin ikisi de başarısızsa doğru çıkar. Tek bir kayıp paket ya da bir saniyelik takılma alarm üretmez. Trigger’ın önem derecesi High’dır, çünkü web servisi durduğunda kullanıcı bunu hemen fark eder.
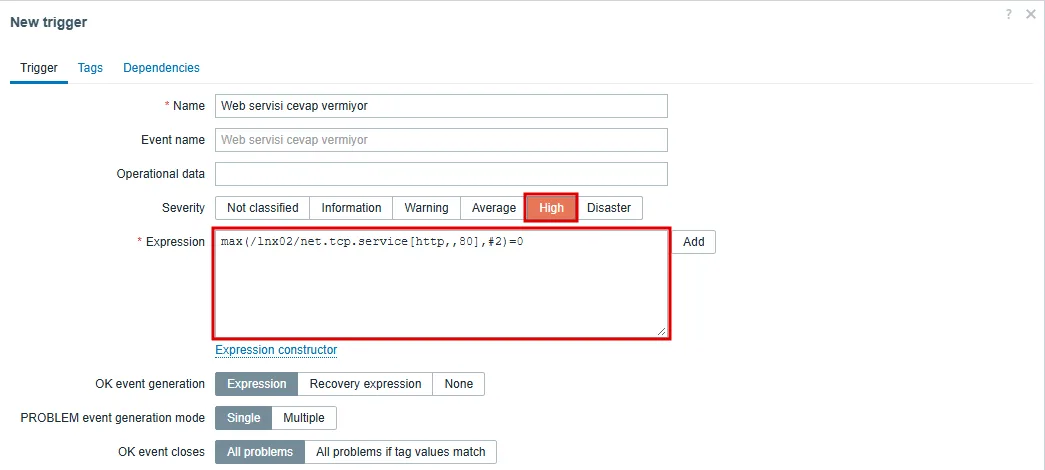
Lab’da nginx durdurulduktan sonra item’ın ilk 0 değeri bir dakika içinde geldi. İkinci 0 değeri bir dakika sonra geldi ve problem o anda açıldı: servis durduktan 1 dakika 48 saniye sonra. Aynı anda template’in Systemd: nginx.service: Service is not running trigger’ı 15:11:03’te, yani daha önce açıldı. O bir sebep göstergesidir ve önem derecesi Warning’dir. Panoda ilk bakılacak yer odur, ama kimseye ileti göndermedi.
Action ve Eskalasyon: Kime, Ne Zaman, Kaç Kez?
Eskalasyon, bir problemin süre geçtikçe bir sonraki kişiye taşınmasıdır. Zabbix’te bunu action’ın adımları yapar. Action, Alerts → Actions → Trigger actions → Create action yolundan açılır. Action sekmesinde action’ın adı (Sunucu alarmlari) ve koşulları yazılır:
- A:
Trigger severityis greater than or equalsHigh - B:
Host groupequalsLinux sunucular - Type of calculation:
And
İki koşul birlikte, Linux sunucularındaki High ve Disaster problemlerini seçer. Warning ve Average problemler bu action’a girmez, panoda kalır.
Operations sekmesi iletinin takvimidir. Default operation step duration adımlar arasındaki süredir. Yeni action formunda 1 saat gelir, lab’da ölçümü kısaltmak için 2 dakika yapıldı. İki işlem tanımlandı:
| Adım | İşlem | Koşul |
|---|---|---|
| 1 | BT Operasyon grubuna e-posta | Yok, problem açılınca hemen |
| 3 | Üst kademeye e-posta (lab’da aynı posta kutusu) | Event is not acknowledged |
- adımda işlem yoktur, yalnız süre işler. Bu boşluk, vardiyadaki kişiye iki adım süresi kadar zaman tanır. 3. adımın başlangıcı ekranda
00:04:00olarak görünür: 2 dakikalık iki adım. Recovery operations ve Update operations altındaNotify all involvedvardır. Problem kapanınca ya da biri problemi güncelleyince, o problemle ilgili ileti almış herkes haberdar edilir.
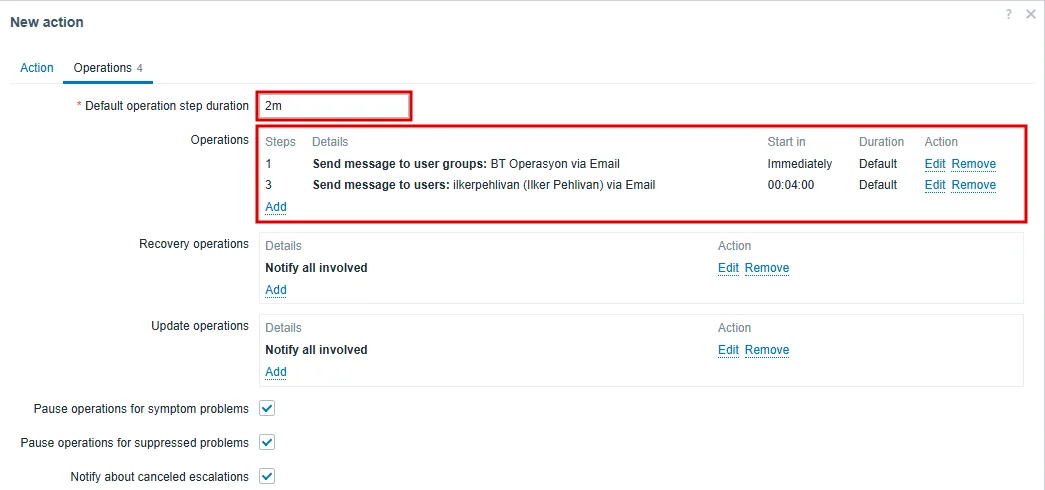
Sayfanın altındaki Pause operations for symptom problems ve Pause operations for suppressed problems kutuları varsayılan olarak işaretli gelir. İkincisi bakım penceresinin bölümünde ölçülen davranışı belirler.
Onaylanmayan Problem: Üst Kademe Uyanır
nginx yeniden durduruldu ve kimse problemi onaylamadı. İletilerin saati Zabbix’in alerts tablosundan:
| Saat | Ne oldu |
|---|---|
| 15:10:14 | systemctl stop nginx |
| 15:12:02 | Web servisi cevap vermiyor açıldı, High |
| 15:12:03 | 1. adım iletisi, BT Operasyon |
| 15:16:03 | 3. adım iletisi, problem onaylanmamış |
| 15:16:16 | systemctl start nginx |
| 15:17:02 | Problem kapandı, recovery iletisi gitti |
- adım iletisi 1. adımdan tam 4 dakika sonra gitti. 2. adımda işlem olmadığı için o adımın kaydı da yok. Problem 5 dakika sürdü, recovery iletisinin konusu
Resolved in 5m 0soldu.
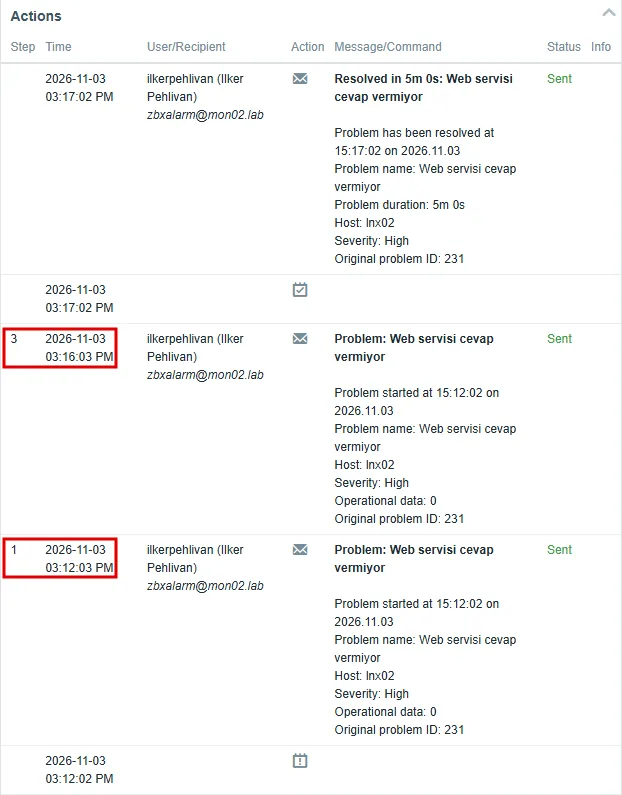
- adım ile 3. adım iletisinin gövdesi birebir aynıydı. Üst kademe, iletiyi okuyunca bunun bir eskalasyon olduğunu anlamaz. Biz bu yüzden üst kademe işleminde mesajı ayrıca yazmayı öneriyoruz: Operations sekmesinde 3. adımın Edit penceresinde Custom message kutusu işaretlenir ve konuya problemin onaylanmadığı yazılır.
Acknowledge: Onaylanan Problem Üst Kademeye Gitmez
Onay (acknowledge), “bu problemi gördüm, bakıyorum” demektir. Monitoring → Problems ekranında problemin satırındaki Update bağlantısı Update problem penceresini açar. Message kutusuna kısa bir not yazılır, Acknowledge işaretlenir ve Update’e basılır.
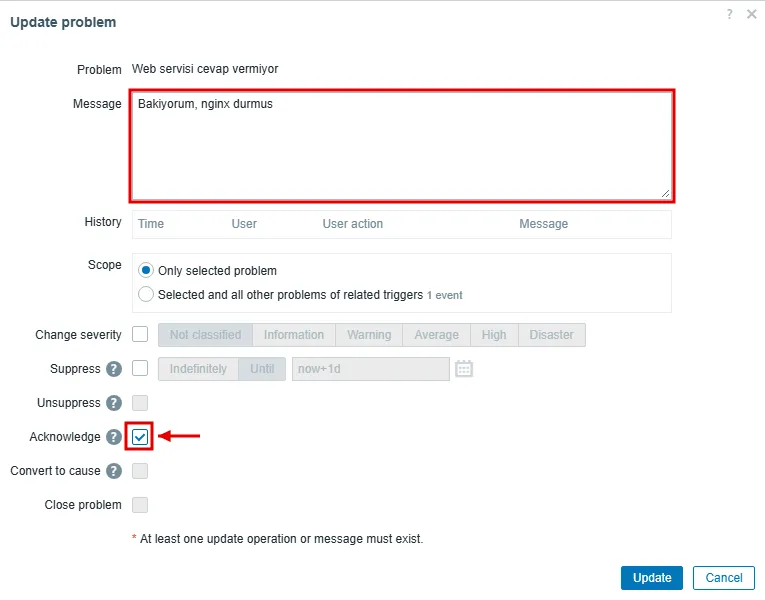
Aynı deneme bu kez onayla tekrarlandı:
| Saat | Ne oldu |
|---|---|
| 03:06:38 | systemctl stop nginx |
| 03:08:02 | Problem açıldı, 1. adım iletisi gitti |
| 03:09:22 | Problem onaylandı: Bakiyorum, nginx durmus |
| 03:12:02 | 3. adımın saati geldi, ileti gitmedi |
| 03:16:14 | systemctl start nginx |
| 03:17:03 | Problem kapandı, recovery iletisi gitti |
- adım iletisi, beklenen saatten 4 dakika sonrasına kadar gitmedi. Onay üst kademeyi susturdu, ama recovery iletisini susturmadı: problem kapandığında ileti almış herkes yine haberdar oldu.
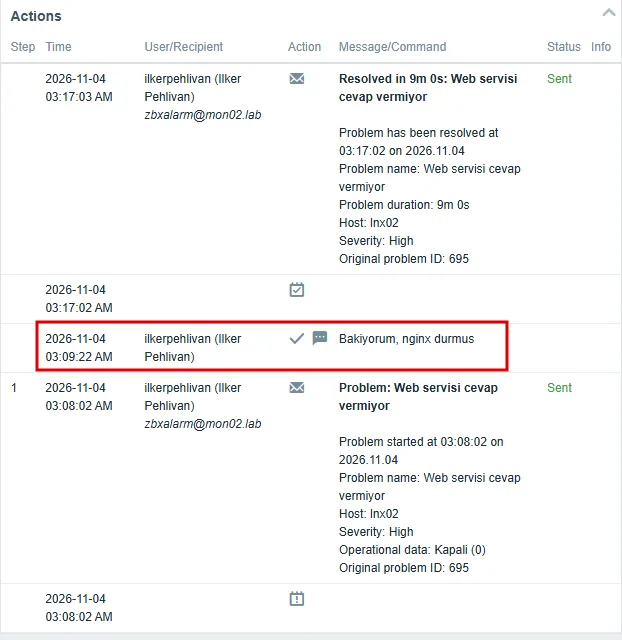
Onaydan sonra Update operations altındaki Notify all involved bir ileti üretmedi. Zabbix belgesi bunu açıkça yazar: kullanıcılar kendi yaptıkları güncellemenin bildirimini almaz (update operations). Lab’da gruptaki tek kişi onu yapan kişiydi. Grupta başka kişiler varsa onlar notu e-postayla alır ve aynı problemle ikinci kez uğraşmaz.
Histerezis: Salınan Trigger’ı Recovery Expression ile Durdurmak
Histerezis, açılma ve kapanma için iki ayrı eşik kullanmaktır. Eşiğin hemen altında ve üstünde gidip gelen bir değer, tek bir eşikle kurulan trigger’ı her dakika açar ve kapatır. Recovery expression problemin kapanması için ayrı ve daha düşük bir koşul tanımlar. Lab’da lnx02’ye bu trigger eklendi, önem derecesi Warning:
Problem expression:   min(/lnx02/system.cpu.util,2m)>80
Recovery expression:  max(/lnx02/system.cpu.util,2m)<50
Trigger formunda (Data collection → Hosts → lnx02 → Triggers → Create trigger) OK event generation alanında Recovery expression seçilince ikinci kutu açılır. Problem, işlemci iki dakika boyunca yüzde 80’in üstünde kalınca açılır. Ancak iki dakika boyunca yüzde 50’nin altında kalınca kapanır. Aradaki bölge, yani 50 ile 80 arası, problemi ne açar ne kapatır. Örnekteki barajda savak kapaklarının su tehlike seviyesinin biraz altına indi diye kapatılmaması da aynı düzendir: açma ve kapatma kararı iki ayrı seviyeye bağlıdır.
Histerezisi sınamak için işlemciye önce yüzde 90, ara vermeden yüzde 60 yük verildi:
stress-ng --cpu 0 --cpu-load 90 --timeout 5m
stress-ng --cpu 0 --cpu-load 60 --timeout 4m
Zabbix’in ölçtüğü işlemci kullanımı 90 yükte yüzde 90,5 civarında, 60 yükte yüzde 61 civarında kaldı:
| Saat | İşlemci | Trigger |
|---|---|---|
| 15:31:10 | %77,52 | Kapalı, yük yeni başladı |
| 15:34:10 | %90,54 | Problem açıldı, iki dakika boyunca 80’in üstü |
| 15:36:10 | %65,16 | Açık, değer 50 ile 80 arasında |
| 15:39:10 | %61,92 | Açık, 60 yük sürüyor |
| 15:40:10 | %10,88 | Açık, iki dakikalık pencerede hala 61 var |
| 15:42:10 | %0,96 | Kapandı |
Problem yüzde 60 yük boyunca açık kaldı ve yük bittikten 2 dakika 51 saniye sonra kapandı. İfadenin hesabına göre recovery expression olmasaydı problem 15:36:10’da kapanırdı, çünkü o anda iki dakikalık pencerenin en küçük değeri 65,16 idi ve 80’in altındaydı. Tek eşikli bir trigger, değer 75 ile 85 arasında gidip geldikçe birkaç dakikada bir açılıp kapanırdı ve her açılış ayrı bir problem olurdu.
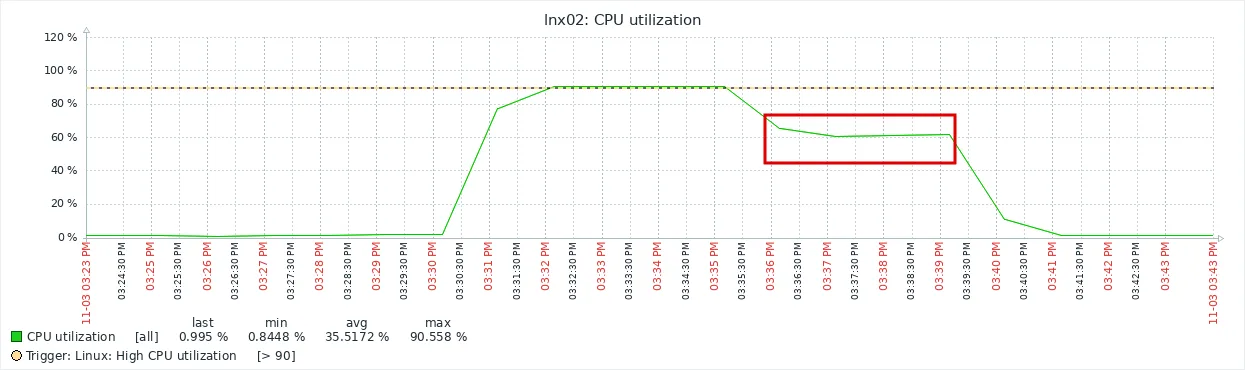
Grafikteki kesikli çizgi template’in kendi High CPU utilization trigger’ının eşiğidir ve bu trigger aynı yükte açılmadı. İşlemci yüzde 90’ın biraz üstünde dört dakika kaldı, template ise beş dakikalık pencerenin tamamını ister. Kendi trigger’ınızı template’inkinin yanına eklerken hangisinin önce açılacağını hesaplayın: iki trigger aynı olayı iki kez bildirmemelidir. Template’in eşiğini değiştirmenin yolu host makrosudur.
Agent Durunca Hangi Alarm Gelir?
Agent’ın durması iki ayrı soruyu doğurur: sunucu çalışıyor mu ve sunucuyu görebiliyor muyuz? Lab’da lnx02’de zabbix-agent2 durduruldu ve 32 dakika kapalı tutuldu:
| Saat | Ne oldu | İleti |
|---|---|---|
| 15:45:12 | systemctl stop zabbix-agent2 | |
| 15:51:28 | Linux: Active checks are not available açıldı, High | 1. adım iletisi |
| 15:55:28 | Problem onaylanmamış | 3. adım iletisi |
| 16:15:11 | Linux: Zabbix agent is not available (or nodata for 30m) açıldı, Average | Yok |
| 16:17:03 | systemctl start zabbix-agent2 | |
| 16:17:28 | Active checks problemi kapandı | Recovery iletisi |
| 16:17:54 | Agent problemi kapandı | Yok |
Template’in High trigger’ı agent durduktan 6 dakika 16 saniye sonra açıldı ve bizim action’ımızdan geçerek iki ileti üretti. Bu bir yanlış alarm değildir: agent durunca o sunucunun işlemcisi, diski ve servisleri görünmez olur ve birinin bakması gerekir. Average olan ikinci trigger tam 30 dakika sonra açıldı ve ileti göndermedi. Önem derecesi action’ın eşiğinin altında kaldığı için yalnız panoda göründü.
Web servisi trigger’ı bu sürede hiç açılmadı. Simple check’i Zabbix sunucusu yaptığı için item 32 dakika boyunca hep 1 döndürdü. Belirtiye kurulan alarm, izleme aracının kendi arızasından etkilenmedi. Template’in High trigger’larının hepsi, koşulu önem derecesi ve host grubu olan bir action’a girer. Action’ı kurduktan sonra template’lerin hangi trigger’larının High ya da Disaster olduğunu bir kez listeleyin. Gece birini kaldırmasını istemediğiniz biri varsa action’a bir trigger ya da etiket koşulu eklenir.
Bakım Penceresi: Yama Gecesinde Alarm Susar, Kayıt Sürer
Planlı bir iş (yama, yeniden başlatma, disk değişimi) sırasında açılan problemler beklenen problemlerdir. Bakım penceresi onları bastırır ama veriyi kaydetmeye devam eder. Pencere Data collection → Maintenance → Create maintenance period yolundan açılır. Zabbix 7.0’da bütün alanlar tek penceredir:
- Name:
Gece yama penceresi - Maintenance type: With data collection
- Active since ve Active till: pencerenin geçerli olduğu tarih aralığı
- Periods:
One time only, başlangıç 16:22, süre 20 dakika - Hosts:
lnx02
Pencere başlayınca host listesinde host adının yanında turuncu bir anahtar simgesi belirir. nginx bakım sırasında durduruldu ve 24 dakika durmuş kaldı:
| Saat | Ne oldu |
|---|---|
| 16:22:00 | Bakım başladı |
| 16:23:26 | systemctl stop nginx |
| 16:25:02 | Problem açıldı, bastırılmış (suppressed), ileti yok |
| 16:42:00 | Bakım bitti |
| 16:42:02 | 1. adım iletisi |
| 16:46:02 | 3. adım iletisi, problem onaylanmamış |
| 16:47:10 | systemctl start nginx |
| 16:48:02 | Problem kapandı, recovery iletisi |
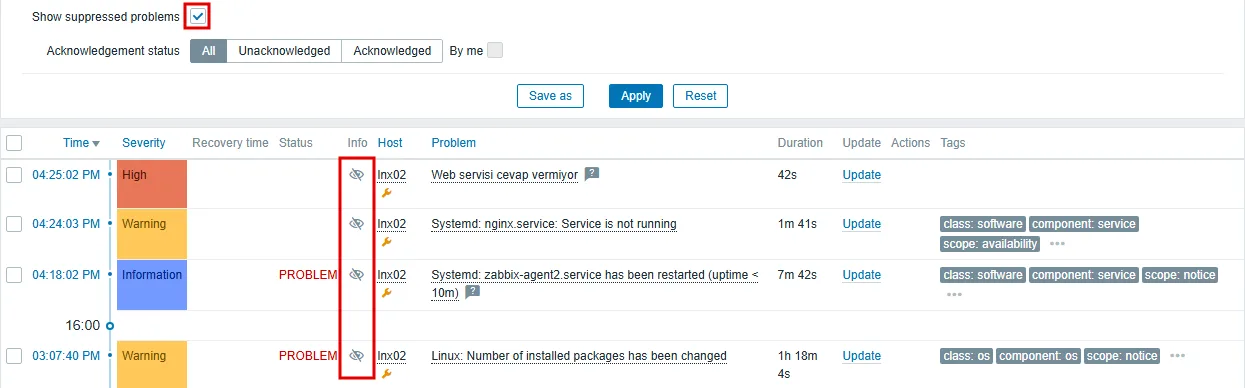
Problem bakım boyunca açıktı, ama Problems ekranı varsayılan filtreyle bomboş göründü. Filtrede Show suppressed problems işaretlenince problem, Info sütununda üstü çizili bir göz simgesiyle listeye geldi. Host’un bakımdan önce açılmış problemleri de aynı simgeyle bastırılmıştı. Yani bakım penceresi host’un bütün problemlerini gizler, pencereden önce açılmış olanları da.
İlk ileti, pencerenin bittiği andan 2 saniye sonra gitti ve sonraki adımlar o andan itibaren sayıldı. Zabbix belgesi bunu bakımda başlayan problemin eskalasyonunun bakımdan sonra başlaması olarak tarif eder. Belge ayrıca bakımda başlayan problemin recovery iletisinin gitmeyeceğini yazar. Lab’da problem bakımdan sonra da sürdüğü ve problem iletileri gittiği için recovery iletisi de gitti.
Bu davranışın pratik anlamı şudur: bakım penceresi bittiği saniyede gelen e-posta, işin temiz bitmediğini söyler. Pencereyi işin tahmini süresinden biraz uzun açın. Pencere kapandığında hala açık bir problem varsa o problem gerçek bir sorundur.
Alarm Yorgunluğunu Ölçmek
Alarm yorgunluğu, iletilerin çoğu eylem gerektirmediği için kimsenin iletileri okumamasıdır. Hangi trigger’ın gürültü ürettiğini görmenin ilk yolu Reports → Top 100 triggers ekranıdır: seçilen dönemde en çok problem açan trigger’ları sayısıyla listeler. Lab sunucusunda listenin başında, her yeniden başlatmada açılan Zabbix server has been restarted vardı.
Daha ayrıntılı sayım Zabbix veritabanından salt okunur sorgularla alınır. Lab’da PostgreSQL üzerinde çalışan sorgulardan ikisi:
-- problem count by severity (0-5)
select severity, count(*) from events
 where source=0 and object=0 and value=1
 group by severity order by severity;

-- messages sent by actions: total, problem, recovery
select count(*),
       count(*) filter (where p_eventid is null) as problem_ileti,
       count(*) filter (where p_eventid is not null) as recovery_ileti
  from alerts;
Lab sunucusunun bir günlük geçmişinde 70 problem açılmıştı. 35’i Information, 20’si Warning, 11’i Average ve 4’ü High idi. Action 11 ileti gönderdi (7 problem, 4 recovery) ve hepsi bu 4 High problemin iletisiydi. Kapanan 62 problemin 10’u beş dakikadan kısa sürdü. Bu sayılar doğal bir ortamın değil, problemlerin bilerek üretildiği bir lab gününün sayılarıdır. Gösterdikleri şey severity koşulunun etkisidir: 70 problemden 4’ü birini aradı.
Canlı bir ortamda aynı sayımı haftada bir yapın. Beş dakikadan kısa süren ve sık tekrarlayan trigger’lar histerezis ya da daha uzun bir zaman penceresi ister. İleti üreten ama kimsenin bir şey yapmadığı trigger’ların önem derecesi düşürülür.
Zabbix Trigger ve Alarm Ayarında Sık Yapılan Hatalar
- Media type’ı açmayı unutmak. Hazır
Emailmedia type’ı ve varsayılan action kapalı gelir. Problem panoda görünür, ileti gitmez. - Her önem derecesini bildirime bağlamak. Lab’daki bir günde 70 problemin 66’sı High’ın altındaydı. Hepsi e-posta olsaydı ilk hafta okunmaz hale gelirdi.
- Sebebe alarm kurmak.
nginx.serviceWarning’i web servisinden önce açıldı, ama kullanıcıyı ilgilendiren belirti web portunun cevap vermemesidir. Sebep panoda, belirti bildirimde durur. - Üst kademe adımını onay koşulsuz kurmak.
Event is not acknowledgedkoşulu olmayan 3. adım, problemle ilgilenen biri olsa bile üst kademeyi uyandırır. - Adım süresini çok kısa tutmak. Lab’daki 2 dakika ölçüm içindir. Canlıda adım süresi vardiyanın iletiyi görüp onaylamasına yetmelidir.
- Bakımı yapıp pencere açmamak. Yama gecesinin her yeniden başlatması bir ileti üretir ve ekip bir sonraki gerçek iletiyi de bakım sanır.
Sonuç: Zabbix’te Alarm Az ve Kesin Olmalı
Zabbix’te bir alarm düzeni, kaç trigger kurduğunuzla değil, kaç iletinin birini harekete geçirdiğiyle ölçülür. Doğru kurulan bir düzende ileti az gelir ve gelen ileti bir şey yapılmasını gerektirir.
Lab’da dört şey beklenenden farklı çıktı:
- Onay iletisi onu yapan kişiye gitmedi. Zabbix kişinin kendi güncellemesini ona bildirmez.
- Bakım bitince ilk ileti 2 saniyede geldi ve problem 17 dakika önce açılmıştı. Pencerenin sonu bir kontrol noktası gibi çalışır.
- Agent’ın durması High bir ileti üretti, çünkü template’in kendi trigger’ı High. Web servisi trigger’ı ise etkilenmedi.
- Üst kademe iletisi ilk iletinin birebir kopyasıydı. Eskalasyon olduğunu söylemesi için mesajı ayrıca yazmak gerekir.
Girişteki benzetmeye dönersek: seviye ölçer item’dır, dikkat ve tehlike seviyeleri trigger’ın önem dereceleridir. Vardiya teknisyeninin telefonu 1. adımdır, “bakıyorum” demek onaydır ve işletme şefinin telefonu yalnız o söz söylenmezse çalan 3. adımdır. Savak kapaklarının su belirgin biçimde düşene kadar açık kalması recovery expression’dır, ölçer bakımdayken susan ama kaydı süren alarm da bakım penceresi.
Sırada bu problemlerin tek ekranda okunması var: Zabbix dashboard’unun neyi göstermesi gerektiği ve neyi göstermemesi gerektiği. Ağ cihazlarının alarmları ise SNMP ile toplanan veriye kurulur. İzlemenin ve bildirimin bir hizmet olarak nasıl yürüdüğünü network izleme hizmeti sayfamızda anlattık.
Zabbix Trigger ve Alarm Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Alarmı kurmak bir öğleden sonra sürer. Hangi alarmın gece birini kaldıracağına karar vermek asıl iştir.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi