BT Sistem Yönetimi
Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

- Active Directory Delegation Nedir? Ana Kart Değil, Görev Kartı
- Active Directory Delegation Nasıl Olmalı?
- Delegation Planı: Hangi Rol, Hangi OU, Hangi İş
- Delegation of Control Wizard ile Parola Sıfırlama Yetkisi
- Kilit Açma: Özel Görevle lockoutTime
- Sihirbaz OU’ya Ne Yazdı?
- Aynı Devir dsacls ile
- Sihirbazın Öbür Görevleri: Hangisi Ne Yazıyor?
- Grup Üyeliği Delegation’ı: Managed By
- Delegation’ı Sınamak: Effective Access ve Helpdesk’in Denemeleri
- Korumalı Hesaplar: Devir Onlara Ulaşmaz
- Account Operators Neden Delegation Değildir?
- Kim Neye Yetkili? Delegation’ı Denetlemek ve Geri Almak
- Devri Geri Almak
- Delegation Hataları ve Teşhis
- Unlock Hata Verdi Ama Parola Değişti
- Menü İşi Gösteriyor, Sonuç Reddediyor
- Devredilen Görev Kalıtımla Fazlasını Veriyor
- Sonuç: Delegation İzni Kişiye Değil Göreve Yazar
- Active Directory Delegation Hakkında Sık Sorulan Sorular
Active Directory delegation, Domain Admins vermeden bir gruba yalnız belirli bir OU’da ve yalnız belirli bir işi yapma yetkisi vermektir. Helpdesk’in parola sıfırlaması, kilit açması, bilgisayar katması ve LAPS parolasını okuması, Domain Admins hesabına hiç dokunmadan bu yolla devredilir. Yetki kişiye değil göreve ayrılmış bir gruba, domain’in tamamına değil işin yapıldığı OU’ya verilir.
Bu yazı devri lab domain’imiz ad.sistemkusu.com’da baştan sona yapıyor. Önce Delegation of Control Wizard’ın her sayfasını, sihirbazın OU’ya yazdığı izinleri ve aynı devrin dsacls komutunu gösteriyor. Sonra devri sınıyor ve denetliyor: helpdesk hesabının Effective Access ekranı, devirleri listeleyen bir betik ve devri geri almanın iki yolu. Uygulamaya hemen geçmek isterseniz doğrudan sihirbaza atlayabilirsiniz.
Üç bulgu beklenenden farklı çıktı. Sihirbazın “kullanıcı hesaplarını yönet” görevi kullanıcı nesnelerine Full Control yazıyor. “Bilgisayarı domain’e katma” görevi bir OU’da sihirbazın listesine hiç gelmiyor. Yerleşik Account Operators grubunun üyesi de OU sınırı tanımadan iki lokasyonun kullanıcılarının parolasını sıfırladı.
Serinin benzetmesiyle Active Directory bir otelin kart sistemidir ve OU otelin bir katıdır. Domain Admins ana karttır, her kapıyı açar. Delegation ise kat şefine yalnız kendi katının kartlarını yeniden kodlama yetkisi vermektir. Yetki kat şefinin adına değil görev kartına yazılır. Kat şefi değişir, görev kartı aynı kalır.

Yazı Active Directory güvenlik sıkılaştırması rehberimizin en az yetki adımıdır. Bu düzeni kendi domain’inizde kurmamızı isterseniz BT sistem yönetimi sayfasında nasıl çalıştığımızı anlattık.
Active Directory Delegation Nedir? Ana Kart Değil, Görev Kartı
Active Directory’deki her nesnenin bir izin listesi vardır ve delegation o listeye satır eklemektir. OU’nun izin listesine yazılan bir satır, kalıtımla OU’nun altındaki nesnelere geçer. Satır “şu grup, bu OU’nun altındaki kullanıcı nesnelerinde parolayı sıfırlayabilir” der. Grubun üyesi o OU’daki her kullanıcının parolasını sıfırlar, başka bir OU’daki kullanıcıya ise dokunamaz.
Microsoft’un delegation sayfası aynı işi şöyle tarif eder: temel yönetim görevleri sıradan kullanıcılara ya da gruplara verilir, domain ve forest düzeyindeki yönetim Domain Admins ile Enterprise Admins’te kalır. Yetkinin kapsamı bir domain, domain’in bütün OU’ları ya da tek bir OU olabilir. Sayfaya göre sihirbazla verilen yetki, seçilen OU’nun altındaki bütün nesnelere geçer.
İzin satırı bir kişiye değil bir rol grubuna yazılır. Lab’da Ankara helpdesk’i ayse.demir’in parola sıfırlama yetkisi dört halkalı bir zincirden gelir:
Global grup kişileri toplar, Domain Local grup izni taşır. İkisinin neden ayrı tutulduğunu kullanıcı, grup ve OU yönetimi yazısında AGDLP olarak anlattık. Delegation aynı zinciri dosya paylaşımı yerine OU’nun izin listesinde kurar.
Örnekteki otelde ana kart her kapıyı açar ve kasada durur. Kat şefi ise bir görev kartı taşır: kart yalnız kendi katındaki odaların kartlarını yeniden kodlar. Otelde kat şefinin sınırı görev tanımıdır ve onu insanlar uygular. Active Directory’de sınır OU’nun izin listesine yazılıdır ve onu domain controller uygular.
Active Directory Delegation Nasıl Olmalı?
Delegation göreve göre ayrılmış bir Domain Local gruba, işin yapıldığı OU’da ve işe yetecek kadar verilir. Domain Admins günlük işten çıkar. Bu düzeni altı karar tamamlar:
- Domain Admins yalnız acil durum içindir. Microsoft’un ayrıcalıklı hesaplar ve gruplar rehberi Domain Admins üyeliğini acil durumlara bırakır ve günlük yönetimin güçlü hesaplar ve gruplarla yapılmamasını ister. Rehbere göre Active Directory’nin kendi delegation araçları Domain Admins’i yalnız acil durumda kullanacak kadar yetki devrine izin verir.
- Yetki bir rol grubuna verilir, kişiye verilmez. Microsoft’un delegation sayfası izni gruplara vermeyi önerir. Delegation araçları ekinde rolü temsil eden ayrı bir güvenlik grubu açılır ve izin OU’ya verilir.
- Her görevin kendi grubu olur. Parola sıfırlama, LAPS okuma, bilgisayar katma ve grup üyeliği ayrı gruplardır. Lab’da Ankara için
DL_ANK_PAROLA_RW,DL_ANK_LAPS_RveDL_ANK_PC_RW. Görevi geri almak o grubun satırlarını silmektir, başka bir görevi bozmaz. - Yetki yalnız işin yapıldığı OU’ya verilir. Domain kökü ya da varsayılan
Userskonteyneri seçilmez. Microsoft’un OU ile yetki devri belgesi devir gereken nesneler için yeni OU açılmasını söyler. Tier modeline göre helpdesk Tier 2’dir ve devri yalnız son kullanıcı ve bilgisayar OU’larında alır. - Görev işe yetecek kadar seçilir. Hazır görevlerin bazıları beklenenden fazlasını yazar: kullanıcı hesabı yönetme görevi Full Control verir. Microsoft’un en az yetki modeli belgesi rolleri gruplar olarak kurup her role yalnız işinin hakkını vermeyi söyler.
- Devir kayda geçer ve düzenli okunur. Hangi grubun hangi OU’da hangi işi yaptığı bir tabloda durur ve OU’ların izin listesi aynı tabloyla karşılaştırılır. Unutulan devir, kimsenin bilmediği bir yönetici yetkisidir: shadow admin.
Yerleşik Account Operators grubu bu kararların hiçbirine uymaz, sebebini aşağıda ölçtük.
Delegation Planı: Hangi Rol, Hangi OU, Hangi İş
Sihirbazı açmadan önce plan bir tabloya yazılır: rol, rolün Global grubu, görevin Domain Local grubu, OU ve iş. Lab’ın üç lokasyonlu ağacında plan şöyle:
| Rol | Kişilerin grubu | Görev grubu | OU | İş |
|---|---|---|---|---|
| Ankara helpdesk’i | GG_USER_ANK_IT | DL_ANK_PAROLA_RW | Tier 2\Ankara\Hesaplar | parola sıfırlama, kilit açma |
| Ankara helpdesk’i | GG_USER_ANK_IT | DL_ANK_LAPS_R | Tier 2\Ankara\Bilgisayarlar | LAPS parolasını okuma |
| Ankara helpdesk’i | GG_USER_ANK_IT | DL_ANK_PC_RW | Tier 2\Ankara\Bilgisayarlar | bilgisayar nesnesi açma, domain’e katma |
| İzmir helpdesk’i | GG_USER_IZM_IT | DL_IZM_PAROLA_RW, DL_IZM_LAPS_R, DL_IZM_PC_RW | Tier 2\Izmir\... | Ankara’nın aynısı, İzmir’de |
| Ana helpdesk | GG_USER_GM_IT | üç lokasyonun görev grupları ve DL_GM_GRUP_RW | üç lokasyon ve iş grupları | lokasyonların işleri ve grup üyeliği |
Ana helpdesk her lokasyonun görev grubuna üyedir, yani Ankara’nın işini de yapar. Lokasyon helpdesk’i ise yalnız kendi dalında çalışır ve hiçbir grubun üyeliğini değiştirmez. Grup üyeliğinin neden ayrı bir rolde durduğunu Managed By bölümünde anlattık.
Gruplar ve kişiler isimlendirme standardındaki adlarla, tablo da kurumun BT dokümantasyonunda durur. Aşağıdaki denetim betiği bu tabloyu dizindeki gerçek izinlerle karşılaştırmaya yarar.
Delegation of Control Wizard ile Parola Sıfırlama Yetkisi
Parola sıfırlama yetkisi, kullanıcıların durduğu OU’da Delegation of Control Wizard ile bir Domain Local gruba verilir. Sihirbaz bir kez parola görevi, bir kez de kilit açma için özel görevle, iki kez çalıştırılır. Ekranlar, Genel Müdürlük’ün boş Pasif Hesaplar OU’suna ana helpdesk’in görev grubu DL_GM_PAROLA_RW ile verilen bir deneme devrinden. Pasif hesaplara kalıcı devir verilmez, deneme bu yüzden sonra geri alındı. Ankara’nın Hesaplar OU’sundaki kalıcı devir aynı iki geçişle verildi.
Ön koşullar:
- Görev grubu:
DL_GM_PAROLA_RW, Domain Local,Tier 2\Genel Mudurluk\Gruplar’da, açıklamasıGenel Mudurluk hesaplarinin parolasini sifirlar. - Grubun üyesi: ana helpdesk’in Global grubu
GG_USER_GM_IT. Kişi eklenmez. - Sihirbazı çalıştıran hesap: Domain Admins üyesi ya da bu işin kendisi devredilmiş bir hesap ve RSAT. Lab’da
t0.ilker.pehlivaniledc01’de.
Menü yolu: Active Directory Users and Computers (Win + R → dsa.msc) → OU’ya sağ tık → Delegate Control…
- Welcome sayfası: Next.
- Users or Groups: Add… ile
DL_GM_PAROLA_RW. ListeDL_GM_PAROLA_RW (SISTEMKUSU\DL_GM_PAROLA_RW)satırını gösterir. - Tasks to Delegate: Delegate the following common tasks seçili, listeden yalnız Reset user passwords and force password change at next logon.
- Completing the Delegation of Control Wizard: klasörü, grubu ve görevi özetler, Finish izni yazar.
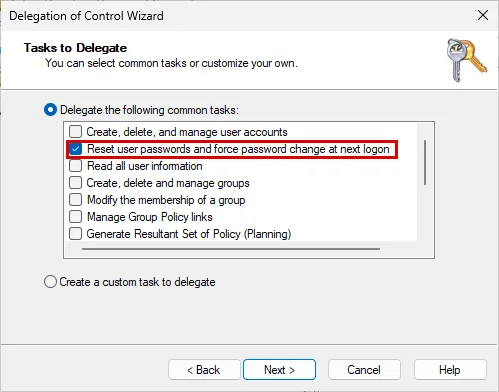
OU’da hazır görev listesi 11 satır: kullanıcı hesabı açma ve yönetme, parola sıfırlama, kullanıcı bilgisini okuma, grup açma ve yönetme, grup üyeliğini değiştirme, Group Policy bağlantılarını yönetme, iki RSoP görevi ve üç inetOrgPerson görevi. Microsoft’un sayfası listede “Join a computer to a domain” görevini de sayar, ama OU’da bu görev çıkmadı. Sebebi aşağıda, öbür görevler bölümünde.
Örnekteki otelde bu, kat şefinin görev kartına “kartını kaybeden misafire yeni kart kodlar” satırını yazmaktır. Kartın üstünde kat şefinin adı değil görevin adı vardır.
Kilit Açma: Özel Görevle lockoutTime
Parola görevi kilit açmayı kapsamaz. Kilidi açmak hesabın lockoutTime alanını 0 yapmaktır ve bu alana yazma izni ayrı bir özel görevle verilir. Sihirbaz aynı OU’da ikinci kez çalıştırılır:
- Users or Groups: yine
DL_GM_PAROLA_RW. - Tasks to Delegate: Create a custom task to delegate.
- Active Directory Object Type: fabrika ayarında This folder, existing objects in this folder, and creation of new objects in this folder seçili gelir. Only the following objects in the folder seçilir, listenin sonundan User objects işaretlenir. Alttaki iki oluşturma ve silme kutusu işaretsiz kalır.
- Permissions: fabrika ayarında yalnız General işaretlidir ve listede Full Control’den başlayan genel izinler durur. General kaldırılır, Property-specific işaretlenir, listeden Read lockoutTime ve Write lockoutTime seçilir.
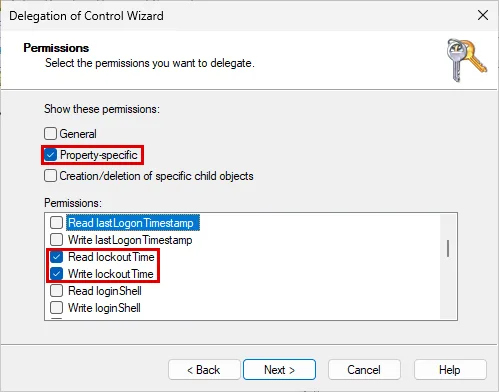
Liste uzundur ve satıra klavyeyle atlarken boşluk tuşu imlecin üstündeki kutuyu da işaretler. Lab’da yanlışlıkla işaretlenen Read adminDescription satırı Completing sayfasında görüldü ve Back ile düzeltildi. Finish’e basmadan önce özet sayfası satır satır okunur.
Sihirbaz OU’ya Ne Yazdı?
Sihirbaz bitince OU’nun izin listesine bakılır, çünkü devrin kanıtı oradadır. dsacls OU’nun bütün satırlarını yazar. İki geçişten sonra Pasif Hesaplar’ın kullanıcılara kalıtılan bölümüne şu satırlar eklendi:
dsacls "OU=Pasif Hesaplar,OU=Genel Mudurluk,OU=Tier 2,DC=ad,DC=sistemkusu,DC=com"Allow SISTEMKUSU\DL_GM_PAROLA_RW Reset Password
Allow SISTEMKUSU\DL_GM_PAROLA_RW SPECIAL ACCESS for pwdLastSet
WRITE PROPERTY
READ PROPERTY
Allow SISTEMKUSU\DL_GM_PAROLA_RW SPECIAL ACCESS for lockoutTime
WRITE PROPERTY
READ PROPERTYÜç izin, üç iş:
- Reset Password: parolayı eskisini bilmeden sıfırlama hakkı. İlk geçiş yazdı.
pwdLastSetokuma ve yazma: “ilk girişte parolayı değiştir” kutusu bu alanı0yapar. İlk geçiş yazdı.lockoutTimeokuma ve yazma: kilit açma. İkinci geçiş yazdı.
Sihirbazın neyi yazacağı Windows’un kendi şablonunda durur: C:\Windows\System32\delegwiz.inf. Lab’daki Windows Server 2025’te parola görevinin şablonu yalnız CONTROLRIGHT= "Reset Password" ve pwdLastSet=RP,WP satırlarını taşıyordu, ölçülen iki satır da bunlardı.
Aynı izinler Properties → Security → Advanced penceresinde de görünür. Sekme yalnız View → Advanced Features açıkken gelir.
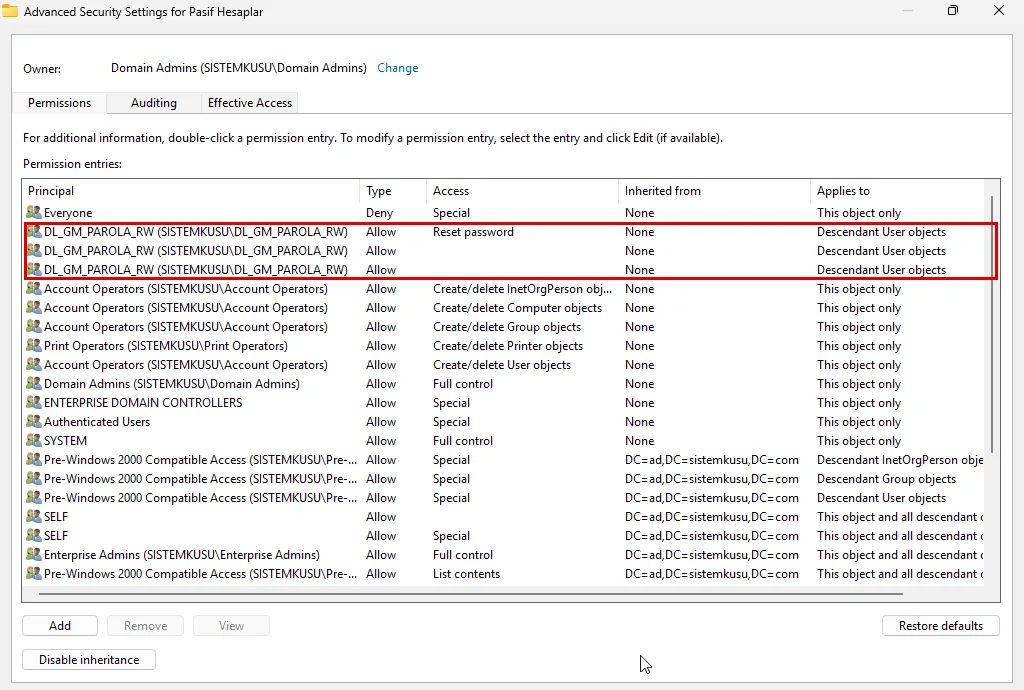
Pencerede iki şey önemlidir. Applies to sütunu üç satırda da Descendant User objects yazar: izin OU’nun kendisine değil altındaki kullanıcı nesnelerine geçer. Inherited from sütunu None yazar, çünkü satır bu OU’ya doğrudan yazılmıştır ve üst bir OU’dan gelmemiştir. Satıra çift tıklayınca açılan Permission Entry penceresi aynı satırı Reset password kutusu işaretli gösterir.
Sihirbazın yazdığı izin, dc01’in Security log’una olay düşürmedi. İki Finish arasında 5136 da 4662 de yoktu, oysa 5136 aynı gün başka nesnelerdeki değişiklikler için yazılıyordu. Devrin izini log’da görmek için OU’larda denetim kaydı tanımlamak gerekir, denetim bölümünde anlattık.
Aynı Devir dsacls ile
Sihirbazın iki geçişi tek bir dsacls komutuyla da yazılır. Aynı devri çok sayıda OU’ya vermek gerektiğinde komut sihirbazın yerini alır:
dsacls "OU=Hesaplar,OU=Ankara,OU=Tier 2,DC=ad,DC=sistemkusu,DC=com" /I:S /G "SISTEMKUSU\DL_ANK_PAROLA_RW:CA;Reset Password;user" "SISTEMKUSU\DL_ANK_PAROLA_RW:RPWP;pwdLastSet;user" "SISTEMKUSU\DL_ANK_PAROLA_RW:RPWP;lockoutTime;user" "SISTEMKUSU\DL_ANK_PAROLA_RW:RP;accountExpires;user"/I:S izni OU’nun kendisine değil altındaki nesnelere, ;user yalnız kullanıcı nesnelerine uygular. CA bir genişletilmiş hak (control access), RPWP öznitelik okuma ve yazma demektir. Komutun son satırı accountExpires alanına okuma izni verir: lab’daki üç lokasyonun devrinde bu satır var, sihirbazın şablonunda yok. Devri sihirbazla vermişseniz bu satır OU’nuzda olmaz.
Sihirbazın Öbür Görevleri: Hangisi Ne Yazıyor?
Parola görevi dar ve tam olarak adının söylediğini yazıyor, ama her hazır görev böyle değil. Dört görevi geçici bir test OU’sunda geçici bir gruba tek tek verdim, her birinden sonra dsacls çıktısını okudum ve devri sildim:
| Görev | OU’ya yazılan izin | Görevi alanın elinde kalan |
|---|---|---|
| Create, delete, and manage user accounts | OU’da kullanıcı nesnesi oluşturma ve silme, kullanıcı nesnelerinde FULL CONTROL | parola, hesap durumu, izin listesi ve sahiplik dahil her şey |
| Reset user passwords and force password change at next logon | Reset Password, pwdLastSet okuma ve yazma | yalnız parola, kilit açma yok |
| Read all user information | bütün alt nesnelerde öznitelik okuma | yalnız okuma |
| Modify the membership of a group | grup nesnelerinde member okuma ve yazma | OU’daki her grubun üyeliği |
İlk satır dikkat ister. Şablon dosyasında bu görevin kullanıcı satırı @=GA, yani generic all, Full Control. Görevi alan grup kullanıcının parolasını sıfırlamakla kalmaz, hesabın izin listesini ve sahibini de değiştirebilir. Helpdesk’e “kullanıcı açsın” diye bu görevi vermek, ona o OU’nun kullanıcıları üzerinde Domain Admins’e yakın bir yetki vermektir.
Dördüncü satır dsacls’ta SPECIAL ACCESS for Add/Remove self as member diye görünür. Etiket yanıltıcıdır: şemada member özniteliğinin GUID’i ile “kendini üye olarak ekle” hakkının GUID’i aynıdır ve dsacls ikincisinin adını basar. İzin member alanının tamamına yazma hakkıdır.
“Join a computer to the domain” görevi OU’da listelenmedi, çünkü şablonda bu görevin AppliesToClasses satırı yalnız domainDNS der. Görev yalnız domain kökü seçiliyken çıkar ve kökte izin verir.
Lab’da bilgisayar katma bu yüzden OU düzeyinde özel görevle verildi. Tier 2\Ankara\Bilgisayarlar’da DL_ANK_PC_RW’nin satırları bilgisayar nesnesi oluşturma ve silme, bilgisayarın parolasını sıfırlama, hesap kısıtlamalarına yazma ve DNS adıyla SPN’e doğrulanmış yazmadır. Katılmanın kendisini bilgisayarı domain’e ekleme yazısında, LAPS okuma devrini LAPS kurulumu yazısında anlattık.
Grup Üyeliği Delegation’ı: Managed By
Lokasyon helpdesk’i grup üyeliği yönetmez, çünkü bir grubun üyeliğini değiştirebilen kişi o grubun verdiği yetkinin de sahibidir. Ankara helpdesk’i kendi grubunun üyeliğini yönetebilseydi Ankara lokasyonunun genel müdürünü GG_USER_ANK_IT’ye ekleyip ona Ankara’daki bütün bilgisayarlarda LAPS üzerinden yönetici, bütün kullanıcılarda parola sıfırlama yetkisi verebilirdi. Lab’da iş bu yüzden üç role bölündü:
- Lokasyon helpdesk’i (Ankara’da
ayse.demir): parola sıfırlar, kilit açar, LAPS okur, bilgisayar katar. Hiçbir grubun üyeliğini değiştirmez. - Ana helpdesk (Genel Müdürlük’te
selin.aydin): lokasyon helpdesk gruplarının ve iş gruplarının üyeliğini yönetir. - Sistemci: yetkinin kendisini tanımlar: devir izinleri,
DL_görev gruplarının üyeliği, Tier grupları ve ana helpdesk’in kendi grubu.
Ana helpdesk kendi grubunun üyeliğini yönetmez, çünkü yönetseydi kendini ya da başkasını bütün lokasyonların helpdesk’i yapabilirdi. Bir lokasyonun helpdesk grubuna kimi eklediğini ise süreç ve izleme sınırlar: bu gruplardaki her ekleme domain controller’ın Security log’una 4728 olayı olarak düşer.
Lab’da ayse.demir muhasebe grubunun Members sekmesini açtı: Add… ve Remove düğmeleri soluk geldi.
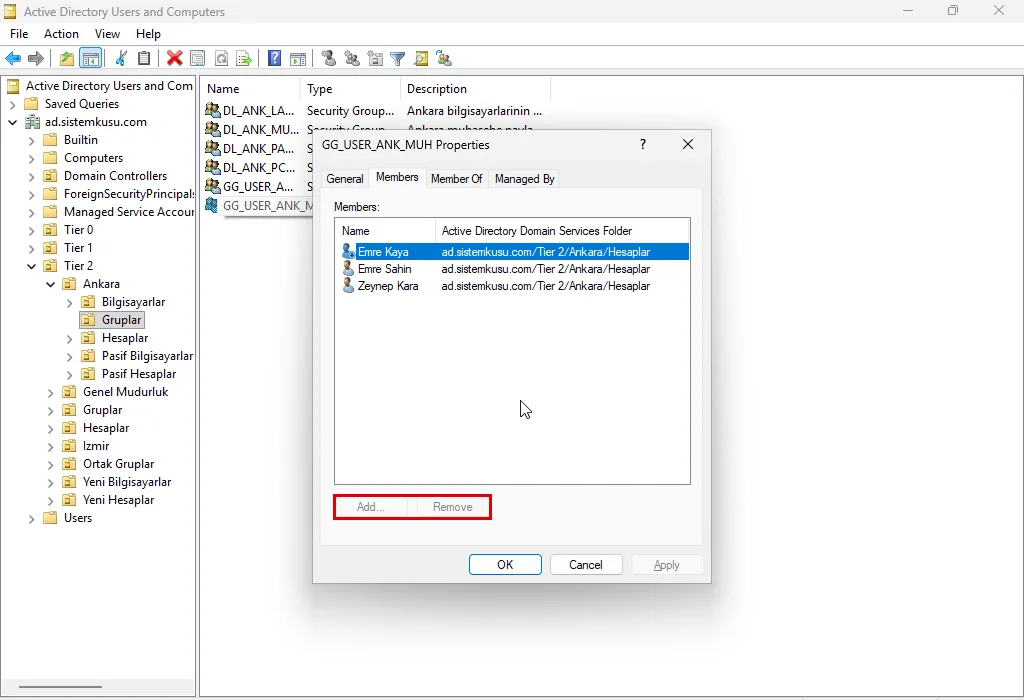
Ana helpdesk’in yetkisi Managed By ile verilir. Bir grubun Managed By sekmesi bir kişiyi değil bir grubu da gösterebilir. Manager can update membership list kutusu işaretlenince o grubun üyeleri, sorumlu olunan grubun üyelik listesini değiştirebilir. Ana helpdesk için sorumlu grup DL_GM_GRUP_RW, onun üyesi GG_USER_GM_IT’dir.
Menü yolu: Active Directory Users and Computers (Win + R → dsa.msc) → Tier 2\Ankara\Gruplar → GG_USER_ANK_MUH → Properties → Managed By.
- Change…: nesne seçicide Object Types’ta Groups işaretli gelir.
DL_GM_GRUP_RWseçilir. - Manager can update membership list: işaretlenir.
- Apply: alan ve izin birlikte yazılır.
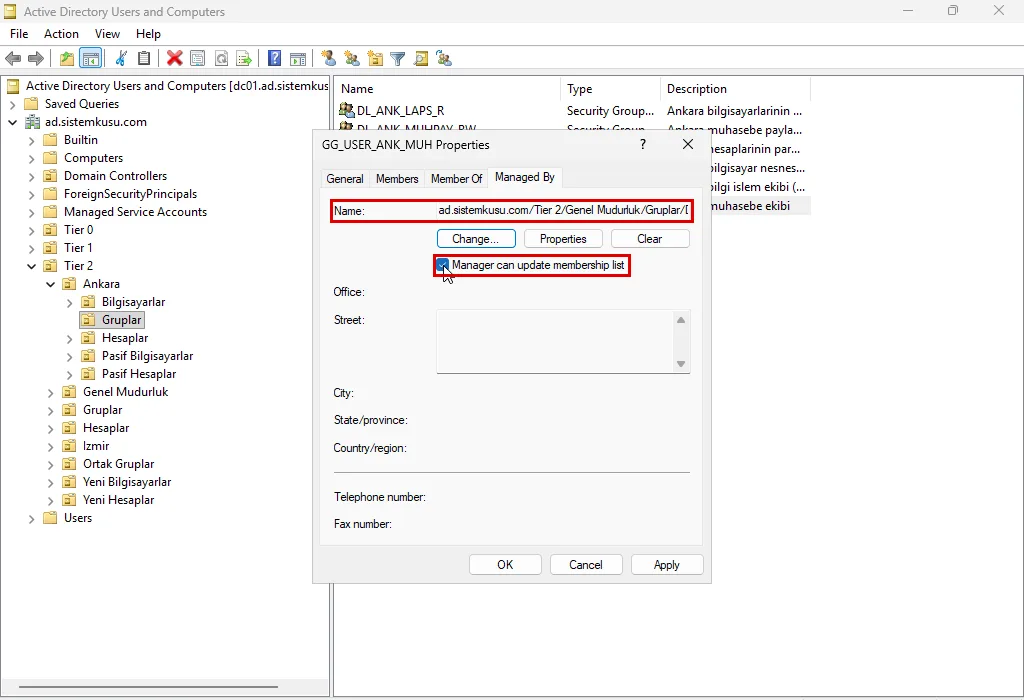
Kutu gruba tek bir izin yazar: sorumlu olunan grubun member alanına yazma hakkı. Komut satırında iş iki parçadır, çünkü Set-ADGroup -ManagedBy yalnız alanı doldurur:
Set-ADGroup GG_USER_ANK_MUH -ManagedBy DL_GM_GRUP_RW
dsacls "CN=GG_USER_ANK_MUH,OU=Gruplar,OU=Ankara,OU=Tier 2,DC=ad,DC=sistemkusu,DC=com" /G "SISTEMKUSU\DL_GM_GRUP_RW:WP;member"ankmuh01’de RSAT’taki ADUC ile selin.aydin olarak sınadım. Ana helpdesk muhasebe grubuna deniz.yilmaz’ı ekledi ve çıkardı, dc01’e 4728 ve 4729 olayları onun adıyla düştü. Aynı oturumda DL_ANK_PAROLA_RW’nin ve kendi grubu GG_USER_GM_IT’nin Members sekmesinde Add… ve Remove soluk geldi.
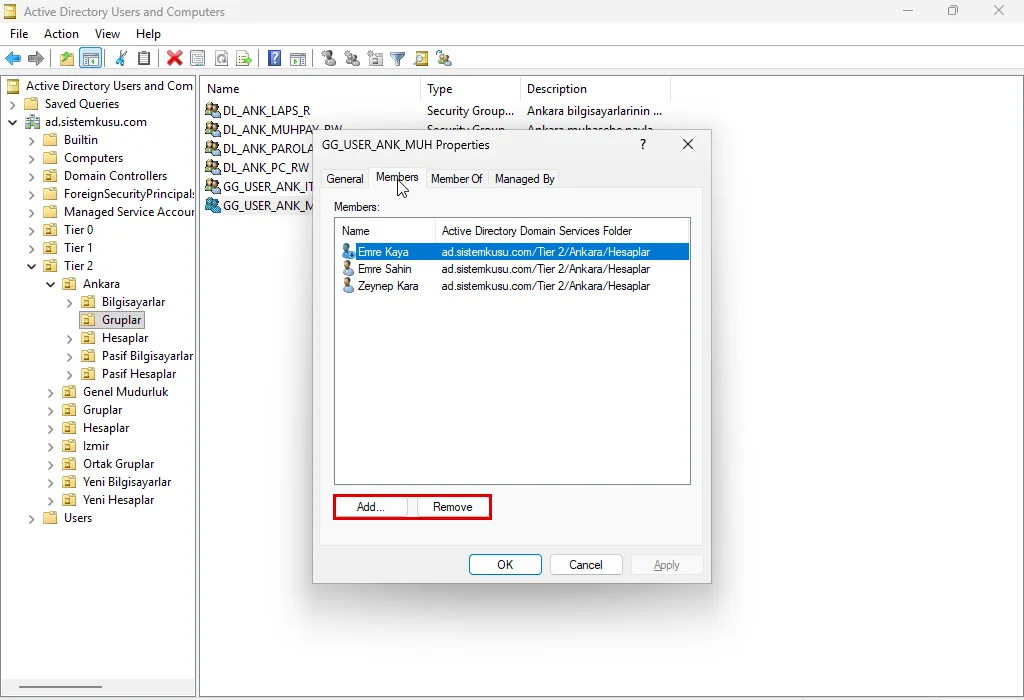
Gruptan çıkarılan yetkisini açık oturumda korudu. selin.aydin’ı Genel Müdürlük’ün grubundan çıkardım, ama açık oturumu bir dakika sonra muhasebe grubuna yine üye ekleyebildi. Grup üyeliği oturum açılırken token’a yazılır ve açık oturum o token’la çalışır. Selin oturumu kapatıp yeniden açınca düğmeler soluk geldi. Devri geri alırken bu yüzden kişiyi gruptan çıkarmak yetmez, açık oturumları da sonlandırılır.
Delegation’ı Sınamak: Effective Access ve Helpdesk’in Denemeleri
Devrin doğru verildiği, helpdesk hesabı bir işi denemeden de görülür: Effective Access sekmesi bir kullanıcının bir nesne üzerindeki etkin izinlerini grup zincirini çözerek hesaplar. Menü yolu: ADUC (Win + R → dsa.msc, View → Advanced Features açık) → kullanıcı → Properties → Security → Advanced → Effective Access → Select a user → ayse.demir → View effective access.
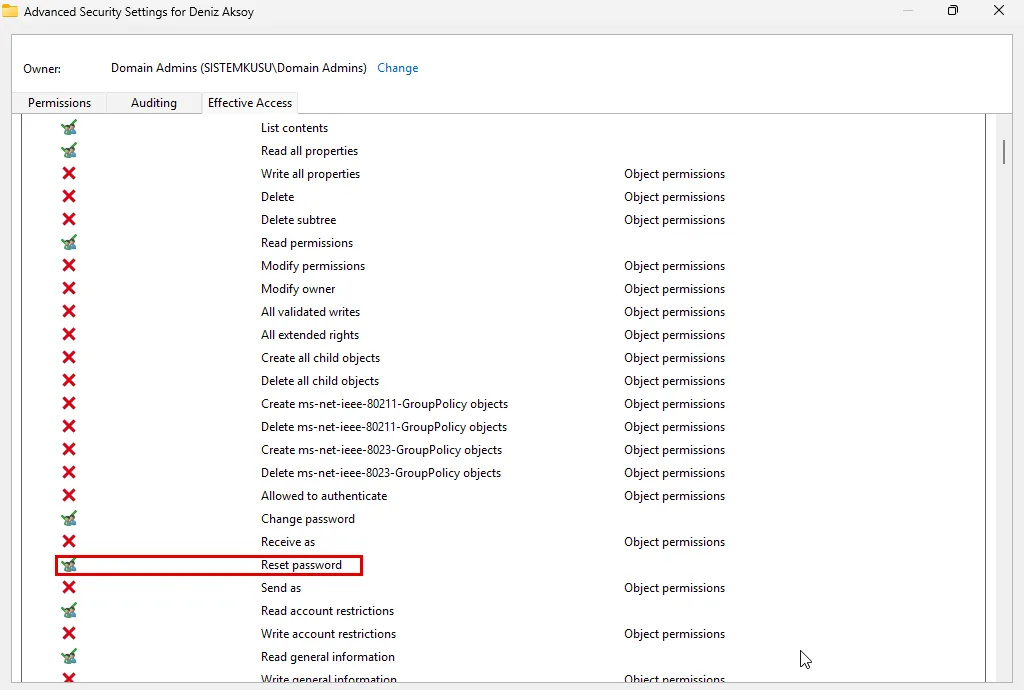
Ankara’daki Deniz Aksoy için ayse.demir’in etkin izinleri:
- İzinli: Reset password, Change password, Read lockoutTime, Write lockoutTime, okuma izinleri.
- Kapalı: Write userAccountControl (hesabı kapatamaz), Write account restrictions, Delete, Delete subtree, Modify permissions, Modify owner, Write all properties. Kapalı satırların Access limited by sütunu
Object permissionsyazar: izni kısıtlayan, nesnenin izin listesidir.
İzmir’deki Mert Kaya için aynı ekranda Reset password kırmızı çarpıyla geldi: İzmir’in Hesaplar OU’sundaki devir DL_IZM_PAROLA_RW’ye, ayse.demir ise yalnız Ankara’nın grubuna üye. Change password iki kullanıcıda da yeşildi, çünkü bu hak eski parolayı bilen herkese açıktır ve sıfırlama değildir.
Ekranın söylediğini helpdesk’in kendi denemeleri doğruladı. ayse.demir RSAT’taki ADUC ile Ankara’daki kullanıcının parolasını sıfırladı ve kilidini açtı. Hesabı kapatmak, gruba üye eklemek, İzmir’deki ve Ankara’nın Pasif Hesaplar OU’sundaki kullanıcının parolasını sıfırlamak reddedildi. Sekiz denemenin tamamını ve ADUC’un hangisinde menüyü gösterip işin sonunda reddettiğini günlük yönetim yazısının helpdesk bölümünde tablo olarak verdik.
Korumalı Hesaplar: Devir Onlara Ulaşmaz
Ankara OU’sunda duran ama Domain Admins üyesi olan test.yonetici’nin parolasını ayse.demir sıfırlayamadı: Access is denied. Hesap Ankara OU’sunda olduğu halde devir ona işlemedi.
Sebebi AdminSDHolder’dır. Microsoft’un korumalı hesaplar belgesine göre PDC’deki SDProp süreci 60 dakikada bir Domain Admins gibi korumalı grupların üyelerini bulur, izinlerini sabit bir şablona çeker ve izin kalıtımını kapatır. OU’ya verilen devir kalıtımla geldiği için bu hesaba ulaşmaz. Hesabın adminCount değeri 1 olur ve kalıtımı kapanır.
Hesap korumalı gruptan çıksa da adminCount 1 kalır ve izin kalıtımı kapalı kalır. Microsoft’un arşivlenmiş TechNet Magazine makalesi de bunu yazar. Bir dönem yönetici olmuş hesap helpdesk’in devrinin dışında kalmaya devam eder, temizliği tier modeli yazısında anlattık.
Account Operators Neden Delegation Değildir?
Yerleşik Account Operators grubu delegation’ın kısa yolu gibi görünür, çünkü üyeleri kullanıcı ve grup yönetebilir. Ama grubun kapsamı OU değil domain’in tamamıdır ve kapsam daraltılamaz. Lab’da geçici bir hesabı, test.hesapop’u gruba ekleyip kullanıcının bilgisayarından PowerShell ile beş iş denedim:
| İş | Hedef | Sonuç |
|---|---|---|
| Parola sıfırlama | mert.kaya, İzmir | başarılı, dc01’de 4724 |
| Parola sıfırlama | deniz.aksoy, Ankara | başarılı, dc01’de 4724 |
| Parola sıfırlama | t0.ilker.pehlivan, Domain Admins üyesi | Set-ADAccountPassword : Access is denied |
| Yeni kullanıcı açma | geçici test OU’su | başarılı, dc01’de 4720 |
| Gruba üye ekleme | GG_USER_ANK_MUH, Ankara muhasebesi | başarılı, dc01’de 4728 |
Grubun yetkisi iki yerden gelir. İlki OU’nun izin listesidir. Fabrika ayarında her OU’da Account Operators’e kullanıcı, grup, bilgisayar ve inetOrgPerson nesnesi oluşturma ve silme satırları yazılıdır.
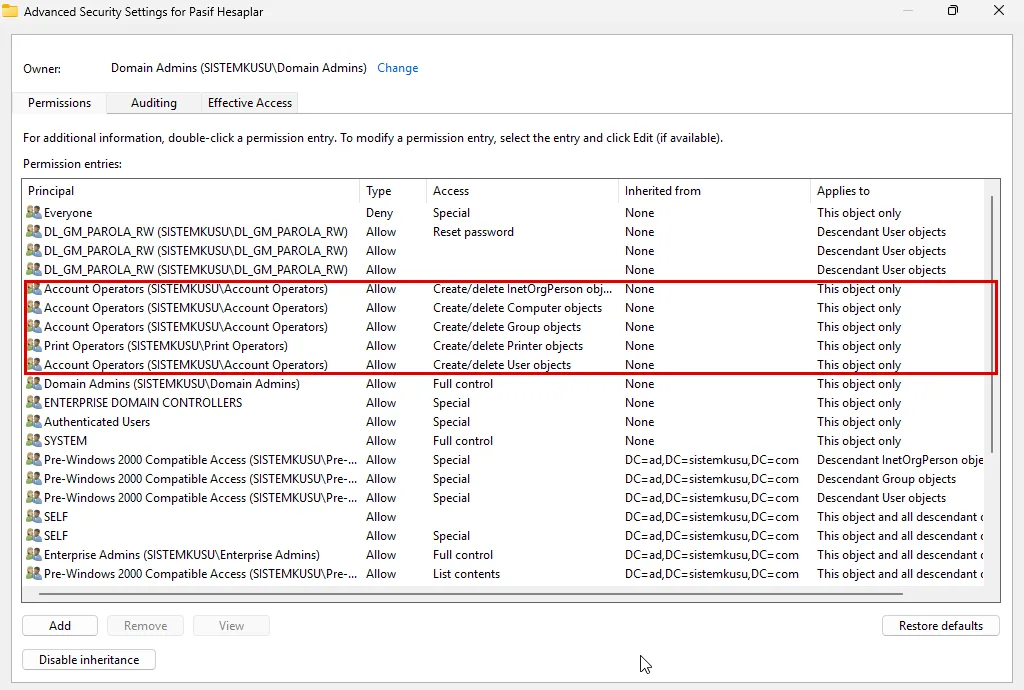
İkincisi kullanıcı nesnesinin kendisidir. Şemada user sınıfının defaultSecurityDescriptor alanı her yeni kullanıcı nesnesine Account Operators için şu satırı yazar. Değeri dc01’den LDAP ile okudum:
(A;;RPWPCRCCDCLCLORCWOWDSDDTSW;;;AO)Satırdaki haklar okuma ve yazma (RP, WP), bütün genişletilmiş haklar (CR, parola sıfırlama dahil), izin listesini ve sahibi değiştirme (WD, WO) ve silmedir (SD). Kullanıcı hangi OU’da açılırsa açılsın bu satırla doğar. Yalnız korumalı hesaplar dışarıda kalır, çünkü AdminSDHolder onların izin listesini şablondan yeniden yazar. Denemede reddedilen tek hesap da Domain Admins üyesiydi.
Grup kendisi de korumalı gruplardan biridir. test.hesapop gruba eklendikten birkaç dakika sonra adminCount değeri 1 oldu, izin mirası kapandı ve sahibi Domain Admins oldu. Gruptan çıkarıldığında bu durum kaldı. Microsoft’un rehberi de günlük işin bu tür güçlü gruplarla yapılmamasını ister. Account Operators boş kalır, iş görev gruplarıyla OU’larda devredilir.
Örnekteki otelde Account Operators, her katın kart kodlayıcısını açan ikinci bir ana karttır. Kat şefine verilmez, çünkü kat şefinin işi tek kattır.
Kim Neye Yetkili? Delegation’ı Denetlemek ve Geri Almak
Devir verildiği gün doğrudur, ama roller değişir ve unutulan devir kimsenin bilmediği bir yetki olarak kalır. Denetim, OU’ların izin listesindeki doğrudan yazılmış satırları plan tablosuyla karşılaştırmaktır. Bu karşılaştırmayı OU’ları tek tek dsacls ile okumak yerine bir betik yapar.
Betik C:\Lab\devir-raporu.ps1. Tier 2 altındaki her OU’nun izin listesinden kalıtımla gelmeyen ve yerleşik kimliklere ait olmayan satırları alır, GUID’leri şemadan ve genişletilmiş haklardan adlara çevirir. Yorumları Türkçe harfsizdir, çünkü Windows PowerShell 5.1 BOM’suz bir .ps1 dosyasını ANSI kod sayfasıyla okur:
# Tier 2 altindaki her OU'da kalitimla gelmeyen ve yerlesik olmayan izin satirlarini listeler.
Import-Module ActiveDirectory

$kok = (Get-ADRootDSE)
$domain = (Get-ADDomain).DistinguishedName

# GUID -> ad tablosu: sema nitelikleri ve nesne siniflari
$ad = @{}
Get-ADObject -SearchBase $kok.schemaNamingContext -LDAPFilter '(schemaIDGUID=*)' -Properties lDAPDisplayName, schemaIDGUID |
    ForEach-Object { $ad[([guid]$_.schemaIDGUID).Guid] = $_.lDAPDisplayName }
# GUID -> ad tablosu: extended rights ve property set'ler
Get-ADObject -SearchBase "CN=Extended-Rights,$($kok.configurationNamingContext)" -LDAPFilter '(rightsGuid=*)' -Properties displayName, rightsGuid |
    ForEach-Object { $ad[([guid]$_.rightsGuid).Guid] = $_.displayName }
$bos = [guid]::Empty.Guid

# Rapordan cikarilan yerlesik kimlikler
$yerlesik = 'NT AUTHORITY\*', 'BUILTIN\*', '*\Domain Admins', '*\Enterprise Admins', 'Everyone', 'CREATOR OWNER', '*\Key Admins', '*\Enterprise Key Admins', '*\Cert Publishers', '*\Pre-Windows 2000*'

$oular = Get-ADOrganizationalUnit -SearchBase "OU=Tier 2,$domain" -Filter * | Sort-Object DistinguishedName

$rapor = foreach ($ou in $oular) {
    $acl = Get-Acl -Path "AD:$($ou.DistinguishedName)"
    foreach ($ace in $acl.Access) {
        if ($ace.IsInherited) { continue }
        $kimlik = $ace.IdentityReference.Value
        $atla = $false
        foreach ($k in $yerlesik) { if ($kimlik -like $k) { $atla = $true } }
        if ($atla) { continue }
        $tur = if ($ace.ObjectType.Guid -eq $bos) { '(hepsi)' } elseif ($ad.ContainsKey($ace.ObjectType.Guid)) { $ad[$ace.ObjectType.Guid] } else { $ace.ObjectType.Guid }
        $miras = if ($ace.InheritedObjectType.Guid -eq $bos) { '(hepsi)' } elseif ($ad.ContainsKey($ace.InheritedObjectType.Guid)) { $ad[$ace.InheritedObjectType.Guid] } else { $ace.InheritedObjectType.Guid }
        [pscustomobject]@{
            OU        = ($ou.DistinguishedName -replace ',OU=Tier 2,DC=ad,DC=sistemkusu,DC=com$', '')
            Kimlik    = $kimlik
            Tur       = $ace.AccessControlType
            Haklar    = $ace.ActiveDirectoryRights
            ObjectType = $tur
            InheritedObjectType = $miras
            Kapsam    = $ace.InheritanceType
        }
    }
}
$rapor | Format-Table -AutoSize -Wrap | Out-String -Width 300
Betiği dc01’de yükseltilmiş PowerShell’de çalıştırdım. Çıktı plan tablosundaki her görev grubunu kendi OU’sunda gösterdi:
OU                                 Kimlik                        Tur                      Haklar ObjectType                                InheritedObjectType      Kapsam
--                                 ------                        ---                      ------ ----------                                -------------------      ------
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_LAPS_R    Allow ReadProperty, ExtendedRight msLAPS-EncryptedPasswordHistory           computer            Descendents
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_LAPS_R    Allow ReadProperty, ExtendedRight msLAPS-Password                           computer            Descendents
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_LAPS_R    Allow ReadProperty, ExtendedRight msLAPS-EncryptedPassword                  computer            Descendents
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_LAPS_R    Allow                ReadProperty msLAPS-CurrentPasswordVersion             computer            Descendents
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_LAPS_R    Allow                ReadProperty msLAPS-PasswordExpirationTime             computer            Descendents
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_PC_RW     Allow    CreateChild, DeleteChild computer                                  (hepsi)                     All
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_PC_RW     Allow ReadProperty, WriteProperty Account Restrictions                      computer            Descendents
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_PC_RW     Allow                        Self Validated write to service principal name computer            Descendents
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_PC_RW     Allow                        Self DNS Host Name Attributes                  computer            Descendents
OU=Bilgisayarlar,OU=Ankara         SISTEMKUSU\DL_ANK_PC_RW     Allow               ExtendedRight Reset Password                            computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_LAPS_R     Allow ReadProperty, ExtendedRight msLAPS-EncryptedPasswordHistory           computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_LAPS_R     Allow ReadProperty, ExtendedRight msLAPS-Password                           computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_LAPS_R     Allow ReadProperty, ExtendedRight msLAPS-EncryptedPassword                  computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_LAPS_R     Allow                ReadProperty msLAPS-CurrentPasswordVersion             computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_LAPS_R     Allow                ReadProperty msLAPS-PasswordExpirationTime             computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_PC_RW      Allow    CreateChild, DeleteChild computer                                  (hepsi)                     All
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_PC_RW      Allow ReadProperty, WriteProperty Account Restrictions                      computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_PC_RW      Allow                        Self Validated write to service principal name computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_PC_RW      Allow                        Self DNS Host Name Attributes                  computer            Descendents
OU=Bilgisayarlar,OU=Genel Mudurluk SISTEMKUSU\DL_GM_PC_RW      Allow               ExtendedRight Reset Password                            computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_LAPS_R    Allow ReadProperty, ExtendedRight msLAPS-EncryptedPasswordHistory           computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_LAPS_R    Allow ReadProperty, ExtendedRight msLAPS-Password                           computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_LAPS_R    Allow ReadProperty, ExtendedRight msLAPS-EncryptedPassword                  computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_LAPS_R    Allow                ReadProperty msLAPS-CurrentPasswordVersion             computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_LAPS_R    Allow                ReadProperty msLAPS-PasswordExpirationTime             computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_PC_RW     Allow    CreateChild, DeleteChild computer                                  (hepsi)                     All
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_PC_RW     Allow ReadProperty, WriteProperty Account Restrictions                      computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_PC_RW     Allow                        Self Validated write to service principal name computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_PC_RW     Allow                        Self DNS Host Name Attributes                  computer            Descendents
OU=Bilgisayarlar,OU=Izmir          SISTEMKUSU\DL_IZM_PC_RW     Allow               ExtendedRight Reset Password                            computer            Descendents
OU=Hesaplar,OU=Ankara              SISTEMKUSU\DL_ANK_PAROLA_RW Allow ReadProperty, WriteProperty lockoutTime                               user                Descendents
OU=Hesaplar,OU=Ankara              SISTEMKUSU\DL_ANK_PAROLA_RW Allow ReadProperty, WriteProperty pwdLastSet                                user                Descendents
OU=Hesaplar,OU=Ankara              SISTEMKUSU\DL_ANK_PAROLA_RW Allow                ReadProperty accountExpires                            user                Descendents
OU=Hesaplar,OU=Ankara              SISTEMKUSU\DL_ANK_PAROLA_RW Allow               ExtendedRight Reset Password                            user                Descendents
OU=Hesaplar,OU=Genel Mudurluk      SISTEMKUSU\DL_GM_PAROLA_RW  Allow ReadProperty, WriteProperty lockoutTime                               user                Descendents
OU=Hesaplar,OU=Genel Mudurluk      SISTEMKUSU\DL_GM_PAROLA_RW  Allow ReadProperty, WriteProperty pwdLastSet                                user                Descendents
OU=Hesaplar,OU=Genel Mudurluk      SISTEMKUSU\DL_GM_PAROLA_RW  Allow                ReadProperty accountExpires                            user                Descendents
OU=Hesaplar,OU=Genel Mudurluk      SISTEMKUSU\DL_GM_PAROLA_RW  Allow               ExtendedRight Reset Password                            user                Descendents
OU=Hesaplar,OU=Izmir               SISTEMKUSU\DL_IZM_PAROLA_RW Allow ReadProperty, WriteProperty lockoutTime                               user                Descendents
OU=Hesaplar,OU=Izmir               SISTEMKUSU\DL_IZM_PAROLA_RW Allow ReadProperty, WriteProperty pwdLastSet                                user                Descendents
OU=Hesaplar,OU=Izmir               SISTEMKUSU\DL_IZM_PAROLA_RW Allow                ReadProperty accountExpires                            user                Descendents
OU=Hesaplar,OU=Izmir               SISTEMKUSU\DL_IZM_PAROLA_RW Allow               ExtendedRight Reset Password                            user                Descendents
Her lokasyonun Bilgisayarlar OU’sunda LAPS ve bilgisayar katma grupları, Hesaplar OU’sunda parola grubu duruyor ve başka kimse yok. Raporda plan tablosunda olmayan bir grup ya da kişi adı görünüyorsa o satır ya plana yazılır ya silinir.
Betiğin iki sınırı var. Yalnız OU’ları okur, oysa Managed By’ın yazdığı izin OU’da değil grubun kendi izin listesinde durur ve bu raporda görünmez. Lab’da DL_GM_GRUP_RW’nin hiçbir OU’da satırı yoktu, yetkisi gruplardaydı. İkincisi, yerleşik grupları bilerek dışarıda bırakır, çünkü Account Operators’ün fabrika satırları raporu kalabalıklaştırırdı. Onun yerine grubun üyeliği ayrıca okunur ve boş olmalıdır.
Sihirbazın yazdığı izin Security log’una olay düşürmediği için devrin değiştiği anı yakalamak OU’larda denetim kaydı (SACL) tanımlamayı ister. Directory Service Changes denetiminin hangi olayı ne zaman yazdığını audit policy yazısında ölçtük.
Devri Geri Almak
Sihirbazın geri alma adımı yoktur. Microsoft’un delegation araçları eki geri almanın yolunu ACL Editor olarak verir, yani Advanced Security Settings penceresi. İki yolu da geçici bir test OU’sunda sınadım:
- Arayüzden: OU → Properties → Security → Advanced, grubun her satırı seçilip Remove, sonra OK. Grubun iki satırı vardı ve her biri ayrı silindi.
- Komutla: tek satır.
dsacls "OU=Hesaplar,OU=Ankara,OU=Tier 2,DC=ad,DC=sistemkusu,DC=com" /R SISTEMKUSU\DL_TEST_DEVIR/R o grubun bu OU’daki bütün izin satırlarını kaldırır. İki yolun da sonunda OU’nun dsacls çıktısı devirden önceki haliyle birebir aynıydı. Görev başına ayrı grup kullanmak geri almayı tek komuta indirir, çünkü o grubun o OU’da başka bir işi yoktur.
Delegation Hataları ve Teşhis
Bu bölümdeki üç hata lab’da yaşandı ve üçünde de mesaj ya da ekran sebebi doğrudan söylemiyordu.
Unlock Hata Verdi Ama Parola Değişti
Belirti: Helpdesk Reset Password penceresinde Unlock the user’s account kutusunu işaretleyip OK’e basar ve şu mesajı alır: The attempt to unlock the account failed because of the following error: Insufficient access rights to perform the operation. Helpdesk işlemin bütünüyle düştüğünü sanar.
Sebep: Pencere iki ayrı iş yapıyor ve devir yalnız birini kapsıyordu. Bu hata, kilit açma özel görevi verilmeden önce yaşandı. Parola sıfırlama Reset Password iznine dayanır ve geçer. Kilit açma lockoutTime alanına yazmayı ister ve reddedilir. dc01’in Security log’unda 4724 parola sıfırlama olayı hata mesajından üç saniye önce düştü: parola değişti, kilit kaldı.
Çözüm: Kullanıcıya yeni parolayı verin ve kilidi açabilen birine iletin, ya da devre kilit açma özel görevini ekleyin. Hesabın durumunu Get-ADUser kullanici.adi -Properties LockedOut, PasswordLastSet gösterir.
Menü İşi Gösteriyor, Sonuç Reddediyor
Belirti: Helpdesk’in sağ tık menüsünde Disable Account var, Member Of sekmesinde Add… açık. Tıkladığında hesap kapanmaz, grup değişmez: Insufficient access rights to perform the operation ya da You do not have permission to modify the group.
Sebep: ADUC menüyü izin listesine bakarak süzmüyor, yetkiyi işin sonunda domain controller sınıyor. Devir doğru çalışıyor, yalnız arayüz önceden haber vermiyor.
Çözüm: Hangi işin devirde olduğunu menüden değil Effective Access’ten ya da plan tablosundan okuyun. Reddin bir ön işareti de var. Yetkisi olmayan bir kullanıcıda Reset Password penceresinin User must change password at next logon kutusu soluk gelir.
Devredilen Görev Kalıtımla Fazlasını Veriyor
Belirti: Helpdesk yalnız “kullanıcı açsın” diye Create, delete, and manage user accounts görevini aldı. Bir süre sonra bir kullanıcı hesabının izin listesinin değiştiği ya da sahibinin helpdesk olduğu görülür.
Sebep: Görev kullanıcı nesnelerine Full Control yazar (görev tablosu). Full Control izin listesini ve sahipliği değiştirmeyi de kapsar.
Çözüm: Görevi dsacls /R ile geri alın ve hesap açmayı daha dar bir özel görevle verin: Creation/deletion of specific child objects altında yalnız kullanıcı oluşturma, ardından gereken öznitelikler.
Sonuç: Delegation İzni Kişiye Değil Göreve Yazar
Active Directory delegation, Domain Admins’i günlük işten çıkarmanın yoludur. İzin bir göreve ayrılmış Domain Local gruba, işin yapıldığı OU’ya ve işe yetecek kadar yazılır. Kişiler o gruba Global grup üzerinden girer. Lab’da beklenenden farklı çıkanlar:
- “Create, delete, and manage user accounts” görevi kullanıcı nesnelerine Full Control yazdı. Şablondaki karşılığı
@=GA. - “Join a computer to the domain” görevi OU’da listelenmedi. Şablon onu yalnız domain köküne bağlıyor, OU’da bilgisayar katma özel görevle verildi.
- Parola görevi kilit açmayı kapsamadı.
lockoutTimeizni ikinci bir özel görevle geldi. - Sihirbazın yazdığı izin Security log’una olay düşürmedi, OU’larda denetim kaydı yoktu.
- Account Operators üyesi iki lokasyonun kullanıcılarının parolasını sıfırladı, kullanıcı açtı ve gruba üye ekledi. Yalnız korumalı hesapta reddedildi, üyesinin hesabı da korumalı hale geçti.
- Effective Access helpdesk’in yetkisini denemeden gösterdi, sonuç helpdesk’in kendi denemeleriyle aynıydı.
Girişteki benzetmeye dönersek: ana kart kasada kalır, kat şefi kendi katının görev kartını taşır. Görev kartının üstünde kişinin adı değil işin adı yazar, kat şefi değişince kart el değiştirir ama kart aynı kalır. Active Directory’de o kart OU’nun izin listesindeki satırdır ve onu domain controller uygular.
Bu yazı Active Directory güvenlik sıkılaştırması rehberimizin en az yetki adımıdır. Devirle boşalan Domain Admins grubunu ve yönetici hesaplarını ayırmayı tier modeli yazısında anlattık.
Active Directory Delegation Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Helpdesk'iniz Domain Admins üyesiyse, işini bozmadan yetkisini daraltalım mı?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi