BT Sistem Yönetimi
krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

- krbtgt Nedir? Bütün Biletleri İmzalayan Hesap
- krbtgt Parolası Ne Zaman Sıfırlanır?
- krbtgt Sıfırlama Nasıl Olmalı? İki Kip
- Hazırlık: Replikasyon ve Bilet Ömrü
- Birinci Sıfırlama: ADUC ve PowerShell
- İkinci Sıfırlama: Rutin Kip
- Ele Geçirme Sonrası: Art Arda İki Sıfırlama
- krbtgt Sıfırlama Sorunları ve Sık Yapılan Hatalar
- krbtgt Sıfırlamasını Doğrulamak
- Sonuç: İki Sıfırlama, Arada Bekleme, Önce Replikasyon
- krbtgt Parola Sıfırlama Hakkında Sık Sorulan Sorular
krbtgt, Active Directory’de bütün Kerberos biletlerini imzalayan özel hesaptır. Domain controller her TGT’yi, yani oturum açan kullanıcının ana biletini, bu hesabın parolasından türeyen anahtarla şifreler. krbtgt’nin anahtarını ele geçiren biri, domain’deki herhangi bir kullanıcı için istediği ömürde bilet üretebilir. Saldırının adı golden ticket’tır ve parolası sıfırlanana kadar geçerli kalır.
Bu yazıdaki her adımı lab’da ad.sistemkusu.com domain’inde, iki domain controller ve bir istemciyle ölçtüm. krbtgt parolasını önce Microsoft’un tarif ettiği rutin sırayla, iki sıfırlama arasında bekleyerek, sonra ele geçirme sonrasındaki gibi art arda iki kez sıfırladım. Her sıfırlamada istemcinin elindeki biletlere ne olduğuna baktım.
Yazı Kerberos nedir yazımızdaki krbtgt bölümünün uygulamasıdır. Adımlara doğrudan geçmek isterseniz birinci sıfırlama bölümüne atlayabilirsiniz.
krbtgt Nedir? Bütün Biletleri İmzalayan Hesap
Kerberos’ta istemci önce domain controller’dan bir TGT alır, sonra her hizmet için bu TGT’yi göstererek servis bileti ister. Domain controller TGT’yi krbtgt’nin anahtarıyla şifreler, bu yüzden istemci TGT’yi açamaz, yalnız taşır. Bir TGT geldiğinde domain controller onu kendi krbtgt anahtarıyla açabiliyorsa geçerli sayar. Mekanizmanın ayrıntısı Kerberos yazımızda.
Lab’ın başında hesabın durumu:
| Alan | Değer |
|---|---|
| SID | -502 ile bitiyor |
| Durum | devre dışı (fabrika ayarı, hesapla oturum açılmaz) |
PasswordLastSet | 8 Ekim 2026 02:13:45, forest kurulduğu an |
msDS-KeyVersionNumber | 2 |
RODC hesabı (krbtgt_<number>) | yok |
Parola forest kurulduğundan beri hiç değişmemişti. Kendi domain’inizdeki durumu görmek için:
Get-ADUser krbtgt -Properties PasswordLastSet, msDS-KeyVersionNumber | Select-Object Name, Enabled, PasswordLastSet, msDS-KeyVersionNumberSerinin otel benzetmesiyle düşünelim. Kart kodlama makinesi her oda kartını kendi mührüyle kodlar, kapılar da yalnız o mühürle kodlanmış kartı açar. krbtgt bu mühürdür. Mührün kopyasını alan biri, makineye hiç uğramadan istediği kartı istediği süreyle kodlar.
Benzetmedeki otelde mühür değişince eski kartlar hemen geçersiz olur. Active Directory’de domain controller son iki mührü birlikte tanır. Mührü bir kez değiştirmek, çalınan mühürle kodlanmış kartları geçerli bırakır.

krbtgt Parolası Ne Zaman Sıfırlanır?
Üç durumda:
- Rutin: ABD Savunma Bakanlığı’nın bilgi sistemleri ajansı DISA, Windows Server 2025 güvenlik kılavuzunda (STIG) krbtgt parolasının en az 180 günde bir değiştirilmesini ister (WN25-DC-000430, orta önem). Kılavuzun denetimi yukarıdaki komutun gösterdiği
PasswordLastSettarihidir: 180 günden eskiyse bulgu sayılır. Microsoft’un kendi belgesi bir sıklık vermez. - Ele geçirme şüphesi: bir Tier 0 hesabı, bir domain controller ya da domain controller’ın yedeği ele geçirildiyse krbtgt anahtarı da ele geçirilmiş sayılır.
- Forest kurtarma: Microsoft’un forest kurtarma belgesi, yedekten dönülen bir forest’ta krbtgt’nin iki kez sıfırlanmasını adımlardan biri olarak sayar. DC yedeğinin nasıl alınıp geri yüklendiğini Active Directory yedekleme yazımızda anlattık.
DISA, Microsoft Windows Server 2025 STIG, Sürüm 1 Yayın 3 (Ağustos 2026), kural V-278176 (DISA STIG kütüphanesi). Microsoft Learn, AD Forest Recovery: Reset the krbtgt password.
krbtgt Sıfırlama Nasıl Olmalı? İki Kip
| Rutin rotasyon | Ele geçirme sonrası | |
|---|---|---|
| Ne zaman | En az 180 günde bir | Şüphe anında |
| İki sıfırlama arası | En az en uzun bilet ömrü (fabrika ayarında 10 saat) | Art arda |
| Kullanıcı ne görür | Hiçbir şey | Lab’da Windows istemcide hiçbir şey. Windows dışı istemciler ve AD’ye bağlı uygulamalar yeniden kimlik doğrulayana kadar kesilebilir |
| Amaç | Eski anahtarı sessizce emekliye ayırmak | Saldırganın elindeki biletleri hemen geçersiz kılmak |
Microsoft Learn, AD Forest Recovery: Reset the krbtgt password. CISA, Countermeasure CM0050. DISA STIG V-278176 fix metni.
İki kural her iki kipte de geçerli:
- Sıfırlamadan önce replikasyon sağlıklı olmalı. Parola bir domain controller’da değişir ve öbürlerine replikasyonla gider. Replikasyonu bozuk bir DC eski parolayla kalır, biletler DC’den DC’ye tutarsızlaşır.
- İki sıfırlama arasında bütün DC’ler birinci parolayı almış olmalı. Rutin kipte bunu bekleme süresi zaten sağlar.
Hazırlık: Replikasyon ve Bilet Ömrü
İkinci DC dc02 bir süredir kapalıydı. Açtıktan sekiz dakika sonra repadmin /replsummary, dc02’den dc01’e Schema bölümünde 8524 hatası (DNS lookup failure) gösterdi, 12 ardışık hatayla. Öbür dört bölüm sağlıklıydı. Bu durumda sıfırlamaya geçmek, parolanın bir DC’de eskide kalması riskini almaktı. Elle eşitleme yaptım:
repadmin /syncall dc01 /AdeP
repadmin /syncall dc02 /AdeP
repadmin /replsummary
Beş bölümün beşi iki yönde de “SyncAll terminated with no errors” verdi ve özet sıfır hataya indi. krbtgt’nin replikasyon meta verisi iki DC’de aynıydı: unicodePwd ve ntPwdHistory sürüm 2, kaynak dc01:
repadmin /showobjmeta dc01 "CN=krbtgt,CN=Users,DC=ad,DC=sistemkusu,DC=com"Replikasyonun ayrıntısı Active Directory sağlık kontrolü yazımızda.
Bilet ömrü, iki sıfırlama arasındaki beklemeyi belirler. Değerler Default Domain Policy → Computer Configuration → Policies → Windows Settings → Security Settings → Account Policies → Kerberos Policy altında:
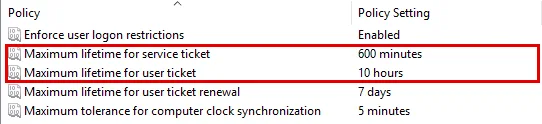
Rutin kipte bekleme en az 10 saattir. Lab’da gece boyu beklememek için kullanıcı biletini geçici olarak 1 saate, servis biletini 10 dakikaya indirdim. Windows daha kısasını kabul etmedi: kullanıcı biletinde 0 saati, servis biletinde 5 dakikayı denediğimde pencere OK düğmesini pasif bıraktı.
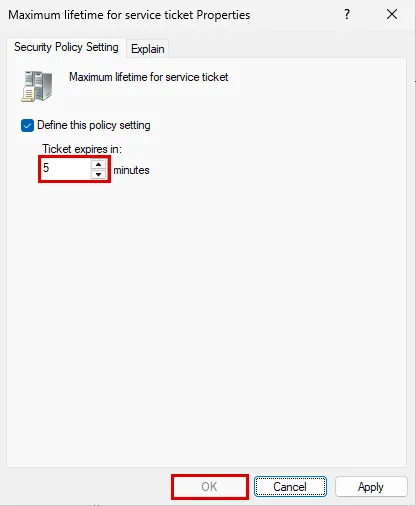
Bu kısaltma yalnız lab içindi. Canlıda bilet ömrü değiştirilmez, beklenir.
İstemcide, ankmuh01’de muhasebe kullanıcısı emre.sahin ile oturumu yeniden açtım ve yeni ömürlü bileti aldım. TGT 02:42:39’da başladı, 03:42:39’da bitecekti.
Birinci Sıfırlama: ADUC ve PowerShell
krbtgt hesabı ADUC’ta (Win + R → dsa.msc) fabrika ayarında görünmez. View → Advanced Features açılınca Users kabında çıkar. Hesaba sağ tık → Reset Password:
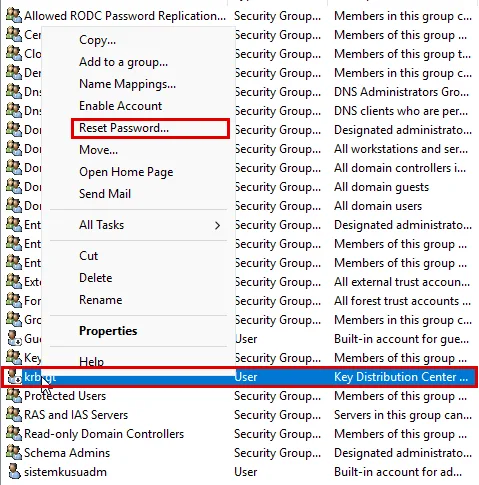
Formda bir tuzak var: User must change password at next logon fabrika ayarında işaretli geliyor. krbtgt’yle kimse oturum açmaz, işaret anlamsızdır ve kaldırılır. Girilen parola önemli değil: Microsoft’un belgesine göre domain controller krbtgt için kendi güçlü parolasını üretir. Ben yine de betikle rastgele 32 karakterlik bir parola ürettim ve hiçbir yere yazmadım.
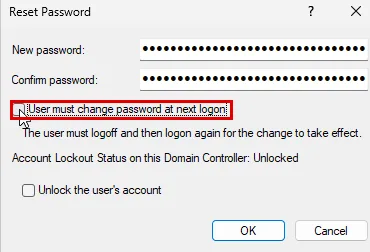
OK’ten sonra “The password for krbtgt has been changed.” mesajı geldi. Komut karşılığı, parolayı kimseye göstermeden üreten biçimde:
$parola = -join ((48..57) + (65..90) + (97..122) | Get-Random -Count 32 | ForEach-Object { [char]$_ })
Set-ADAccountPassword -Identity krbtgt -Reset -NewPassword (ConvertTo-SecureString $parola -AsPlainText -Force)
Remove-Variable parola
Sonuç iki DC’de aynıydı:
| Önce | Sonra | |
|---|---|---|
msDS-KeyVersionNumber | 2 | 3 |
showobjmeta: unicodePwd, ntPwdHistory sürümü | 2 | 3 |
PasswordLastSet | 8 Ekim 02:13:45 | 13 Ekim 02:46:21 |
dc01’in Security log’una 4724 (parola sıfırlandı) ve 4738 düştü. dc02’ye düşmedi: değişiklik orada değil dc01’de yapılmıştı, dc02 onu replikasyonla aldı. Sıfırlamanın izi bu yüzden işin yapıldığı DC’nin log’unda aranır. Bu olayları hangi audit ayarının yazdığını Active Directory audit policy yazımızda anlattık.
İstemcide hiçbir şey olmadı. emre.sahin’in sıfırlamadan önce aldığı TGT 90 saniye sonra iki servis bileti daha aldı, DC’de iki başarılı 4769 vardı. Beş dakika sonra istemci TGT’sini kendiliğinden yeniledi (4770). Bu tek sıfırlamanın neden yetmediğini de gösteriyor: DC eski anahtarla şifrelenmiş TGT’yi kabul etmeye devam etti. Çalınmış bir krbtgt anahtarıyla üretilmiş bilet de aynı biçimde kabul edilir.
İkinci Sıfırlama: Rutin Kip
İkinci sıfırlamayı, birinci sıfırlamadan önce alınmış en uzun ömürlü TGT bittikten sonra, 63 dakika sonra yaptım. Bu sefer PowerShell ile. msDS-KeyVersionNumber 3’ten 4’e çıktı ve dc02 aynı değere bir saniye içinde ulaştı.
İstemci yeni servis biletlerini sorunsuz aldı (klist get host/dc01.ad.sistemkusu.com ve dns/dc01), ekranda hata yoktu. Ama DC’nin log’una beklemediğim iki satır düştü: hesap adı boş iki 4769, hata kodu 0x1F. Biri dc01’in kendisinden, biri istemcinin adresinden geldi.
Olası sebep, doğrulamadığım bir çıkarım: dc01’in makine oturumunda, bilet ömrünü kısaltmadan önce alınmış 10 saatlik bir TGT vardı. Kısaltma yeni biletlere uygulandı, o bilete uygulanmadı. Yani bilet ömrünü kısaltmak beklemeyi kısaltmaz, çünkü kısaltmadan önce verilmiş biletler eski ömürleriyle yaşar. Canlıda bekleme, ayar ne olursa olsun son değişiklikten önceki en uzun bilet ömrü kadar tutulur.
Ele Geçirme Sonrası: Art Arda İki Sıfırlama
Olay kipinde iki sıfırlama arasında beklenmez, çünkü amaç saldırganın elindeki biletleri hemen geçersiz kılmaktır. Bedeli, meşru kullanıcıların biletlerinin de geçersiz olmasıdır. Ne olduğunu üç kez ölçtüm, her seferinde iki sıfırlama arasında 20 saniye ve bir repadmin /syncall vardı.
Ölçümler:
| Deneme | İstemcinin durumu | DC’de | İstemcide |
|---|---|---|---|
| 1 | Bir izleme betiği 20 saniyede bir LDAP ve paylaşım erişimi deniyordu | 16 saniye sonra yeni TGT (4768, başarılı) | hata yok, betik kesilmedi |
| 2 | Boşta, 39 saniye sonra klist get | Önce 4769 hata 0x1F, aynı saniyede yeni TGT (4768) | bilet alındı, hata yok |
| 3 | 13 dakika 28 saniye boşta, sonra bir paylaşımı listeleme | Önce 4769 hata 0x1F, aynı saniyede yeni TGT | klasör listelendi, hata yok |
İkinci denemede DC’de paket de yakaladım. Paket dökümündeki sıra şu: istemci eski TGT’yle servis bileti istedi, DC Kerberos hata kodu 31 ile (0x1F, bütünlük denetimi başarısız) reddetti, istemci hemen yeni bir AS-REQ gönderdi ve yeni TGT’yi aldı. Windows istemci, oturumdaki credential’la yeniden kimlik doğruladı ve kullanıcı hiçbir şey görmedi.
Üç ayrıntı:
- Boştaki kullanıcı oturumu bayat kalır. Üçüncü denemede 13 dakika boyunca istemcinin TGT’si eski anahtarla şifrelenmiş halde durdu ve DC’ye hiçbir istek gitmedi. Düzelme, ilk bilet isteği anında, bir saniyenin altında oldu.
- Makine hesapları kendiliğinden yenilenir.
DC01$veANKMUH01$boştayken de 0x1F alıp aynı saniyede yeni TGT çekti. - Kilidi açmak yeni TGT aldırır. Win+L ve parolayla kilidi açınca istemcinin bilet önbelleği tamamen yenilendi.
Kerberos yazımızdaki uyarı kutusunun söylediği “toplu oturum açma arızası” bu lab’da Windows istemcide görülmedi. Microsoft’un ve CISA’nın uyarısı ise geçerli: kendi credential’ını yeniden sunamayan uygulamalar, AD’ye bağlı servisler ve Windows dışı istemciler eski bilet bitene kadar kesilebilir. Lab’da bunları ölçmedim. Olay kipinden sonra izlenecek iz, DC’deki 4769 hata 0x1F olaylarıdır: hangi makine ve servis hala eski biletle geliyor, oradan okunur.
CISA, Countermeasure CM0050.
krbtgt Sıfırlama Sorunları ve Sık Yapılan Hatalar
| Belirti | Sebep | Çözüm |
|---|---|---|
| ADUC’ta krbtgt görünmüyor | Advanced Features kapalı | View → Advanced Features |
| Sıfırlamadan sonra krbtgt’de “parolayı değiştirmeli” işareti | Formda User must change password at next logon fabrika ayarında işaretli | Sıfırlarken işareti kaldırın |
repadmin /replsummary hata gösteriyor (8524 gibi) | Bir DC’nin replikasyonu bozuk | Sıfırlamadan önce düzeltin, repadmin /syncall /AdeP ve yeniden özet |
| DC’de 4769, hata kodu 0x1F | Bir istemci ya da servis eski anahtarla şifrelenmiş TGT kullanıyor | Windows istemci kendiliğinden yeniler. Kalıcıysa olaydaki adresten servisi bulun |
| Tek sıfırlamadan sonra her şey çalışıyor | Eski anahtar hala geçmişte, çalınmış anahtar da geçerli | İkinci sıfırlama şart |
| Bilet ömrü kısaltıldı, yine de eski biletler görülüyor | Kısaltmadan önce verilmiş biletler eski ömrüyle yaşar | Bekleme, değişiklikten önceki en uzun ömre göre hesaplanır |
krbtgt Sıfırlamasını Doğrulamak
-
İki DC aynı sürümde mi? Her DC için:
Get-ADUser krbtgt -Server dc02.ad.sistemkusu.com -Properties PasswordLastSet, msDS-KeyVersionNumberLab’ın sonunda iki DC’de
msDS-KeyVersionNumber10’du vePasswordLastSetaynıydı: 2’den başlayıp sekiz sıfırlama. -
Replikasyon meta verisi eşit mi?
repadmin /showobjmetaiki DC’deunicodePwdventPwdHistoryiçin aynı sürümü ve aynı kaynak DC’yi göstermeli. -
Replikasyon temiz mi?
repadmin /replsummarysıfır hata,dcdiag /test:replicationspassed. -
Kalan eski bilet var mı? DC’nin Security log’unda 4769 hata kodu 0x1F olayları birkaç dakika içinde durmalı.
Sonuç: İki Sıfırlama, Arada Bekleme, Önce Replikasyon
krbtgt’yi sıfırlamak tek bir form ama sırası her şey. Önce replikasyon temiz olur, sonra birinci sıfırlama, sonra en uzun bilet ömrü kadar bekleme, sonra ikinci sıfırlama. Ele geçirme şüphesinde bekleme kalkar ve iki sıfırlama art arda yapılır.
Lab’da beklediğimden farklı çıkanlar:
- Açılıştan sekiz dakika sonra replikasyon hatalıydı. Uzun süre kapalı kalan DC’nin bir bölümü 8524 veriyordu. Elle eşitleme olmadan sıfırlamak riskliydi.
- Sıfırlama formu “User must change password at next logon” işaretli geliyor.
- Bilet ömrünü kısaltmak eski biletleri kısaltmadı. Rutin ikinci sıfırlamada bile DC’de 0x1F izi kaldı.
- Art arda iki sıfırlamada Windows istemci hiç hata göstermedi. DC eski bileti reddetti, istemci aynı saniyede yenisini aldı.
- Boştaki kullanıcı oturumu ilk isteğe kadar bayat kaldı. Makine hesapları kendiliğinden yeniledi.
Girişteki benzetmeye dönersek: kart kodlama makinesinin mührünü değiştirmek iki adımdır, çünkü makine son iki mührü tanır. Rutin değişiklikte cepteki kartların süresinin dolması beklenir. Mühür çalındıysa iki değişiklik art arda yapılır. Kapılar eski kartı reddeder, Windows misafiri de sessizce ön büroya gidip yeni kart alır. Bu yüzden asıl risk misafirde değil, kartını kendisi yenileyemeyen eski cihazlardadır. Tier düzeninin bütününe Active Directory güvenlik sıkılaştırması yazımızdan, serinin öbür adımlarına Active Directory rehberi üzerinden ulaşabilirsiniz.
krbtgt Parola Sıfırlama Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
krbtgt parolanız en son ne zaman değişti? Birlikte kontrol edelim mi?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi