BT Sistem Yönetimi
LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

- LDAP Signing ve Channel Binding Nedir? Dört Koruma Katmanı
- Relay Nedir, Channel Binding Onu Nasıl Keser?
- LDAP Signing Nasıl Olmalı? Hedef Durum
- Windows Server Sürümüne Göre LDAP Signing Fabrika Ayarı
- LDAP Signing Ayarları: Üç GPO Satırı
- Zorunlu Kılmadan Önce İzlemek: Olay 2889
- LDAP Signing’i Zorunlu Kılmak
- GPO’yu Not Defined’a Çekmek Ayarı Geri Almaz
- Channel Binding: LDAPS Relay’e Karşı
- İstemci Tarafı: LDAP Client Signing Requirements
- LDAP Signing Hataları ve Teşhis
- Doğrulama: DC İmzasız Bind’i Reddediyor mu?
- Sonuç: LDAP Signing Ayarı GPO Satırından Değil Bind’den Okunur
- LDAP Signing ve Channel Binding Hakkında Sık Sorulan Sorular
LDAP signing, istemci ile domain controller arasındaki LDAP mesajlarının imzalanmasıdır: mesaj yolda değiştirilirse imza tutmaz. Channel binding ise LDAPS üzerinde yapılan kimlik doğrulamayı, taşındığı TLS bağlantısına bağlar: başka bir bağlantıdan aktarılan kimlik doğrulama geri çevrilir. İkisi de domain controller’da GPO ile ayarlanır ve Windows Server 2025 ile fabrika ayarları değişti.
Bu yazıdaki her davranışı lab’da ad.sistemkusu.com domain’inde, Windows Server 2025 domain controller dc01 üzerinde ölçtüm. Windows istemci olarak ankmuh01, uygulama gibi davranan LDAP istemcisi olarak da Ubuntu sunucu ntp01 vardı (ldapsearch).
LDAP’ı güvenli yapmanın adımları sırasıyla şunlar:
- DC sertifikası: domain controller’ın TLS konuşabilmesi için bir sertifikası olmalıdır. Sertifikanın nereden geldiğini ve DC’nin onu bulduğu an 636’yı açtığını AD CS kurulumu yazımızda anlattık.
- TLS: uygulamalar LDAPS’e ya da StartTLS’e geçer, simple bind’i koruyan tek katman budur. Simple bind ile SASL bind farkını ve düz bağlantıda parolanın pakette nasıl durduğunu LDAP ve LDAPS nedir yazımızda anlattık.
- Signing: DC imzasız bind’i reddeder. Önce izlenir, sonra zorunlu kılınır: LDAP signing’i zorunlu kılmak.
- Channel binding: LDAPS üzerindeki kimlik doğrulama başka bir bağlantıya aktarılamaz: Channel binding.
Bu yazı son iki adımı, yani ayarları ve zorunlu kılmanın sırasını anlatıyor. Active Directory güvenlik sıkılaştırması yazımızdaki dizin katmanı adımının ayrıntısıdır.
AD serisinin otel benzetmesinde ön büroya gün boyu talimat fişleri gelir: şu odanın kartını iptal edin, şu misafirin çıkışını uzatın. LDAP signing fişin mühürlü gelmesidir. Fişi yoldaki herkes okuyabilir, ama biri bir satırı değiştirirse mühür tutmaz. TLS fişin kapalı zarfta gelmesidir, yolda kimse içini okuyamaz.
Channel binding ise zarfın, onu getiren kuryenin kendi çantasından çıktığının kontrolüdür: başka bir kuryeden alınıp ön büroya aktarılan zarf, içi doğru olsa bile geri çevrilir. Benzetmedeki otelde mühürlü fişi yalnız yetkilinin okuduğu sanılır, LDAP’ta imzalı mesajı yoldaki herkes okur. İmza gizlilik sağlamaz.

LDAP Signing ve Channel Binding Nedir? Dört Koruma Katmanı
LDAP’ta istemcinin kimliğini kanıtladığı adıma bind denir ve iki türü vardır. Simple bind’da istemci kullanıcı adını ve parolayı olduğu gibi gönderir. SASL bind’da kimlik Kerberos ya da NTLM gibi bir mekanizmayla kanıtlanır, parolanın kendisi ağa çıkmaz. Domain’e katılmış Windows makineleri SASL kullanır. Firewall, yazıcı, Linux uygulamaları ve eski yazılımlar çoğunlukla simple bind kullanır.
Bu bind’leri koruyan dört katman var ve her biri başka bir şeyi korur:
| Katman | Neyi korur | Hangi bind’de işler |
|---|---|---|
| Signing (imza) | Bütünlük: mesaj yolda değiştirilemez | 389 üzerinde SASL bind |
| Sealing (şifreleme) | Gizlilik: mesaj yolda okunamaz | 389 üzerinde SASL bind |
TLS (LDAPS 636 ya da StartTLS) | Bütünlük ve gizlilik, bütün bağlantı için | Her bind, simple bind dahil |
| Channel binding | Relay: kimlik doğrulama başka bir TLS bağlantısına aktarılamaz | Yalnız TLS üzerinde SASL bind |
Tablonun en önemli bilgisi bir satırda değil, bir boşlukta duruyor: simple bind’i ne signing ne channel binding korur. Simple bind’i koruyan tek katman TLS’tir. Microsoft’un channel binding belgesindeki senaryo tablosu da aynı sırayı verir: 389 üzerinde simple bind hiçbir korumaya sahip değildir, LDAPS üzerinde channel binding olmadan yapılan SASL bind NTLM relay’e açıktır, en güçlü durum LDAPS üzerinde Kerberos ile SASL bind ve zorunlu channel binding’dir (Microsoft Learn, LDAP channel binding).
Signing’in gizlilik sağlamadığını Microsoft’un signing belgesi de söyler: imzalı mesajın içeriği ağda okunur (Microsoft Learn, LDAP signing). Gizlilik için sealing ya da TLS gerekir. TLS’in nasıl çalıştığını TLS nedir yazımızda anlattık.
Signing ve sealing sertifika istemez, anahtarları Kerberos ya da NTLM oturumundan gelir. LDAPS ve channel binding ise DC’de bir sertifika ister. Fark lab’da da göründü: ankmuh01’in SASL trafiği 389’da TLS olmadan şifreli geçti, ntp01’deki ldapsearch’ün simple bind’inde ise parola pakette açık metin duruyordu (LDAP ve LDAPS nedir). Yani iç CA’sı olmayan bir ortamda domain’e katılmış Windows makineler yine korunur. Korumasız kalan, simple bind yapan firewall, yazıcı ve uygulamalardır.
Relay Nedir, Channel Binding Onu Nasıl Keser?
Relay, araya giren birinin kurbandan aldığı kimlik doğrulama mesajlarını, domain controller’a kendi açtığı başka bir bağlantıda olduğu gibi iletmesidir. Saldırgan parolayı hiç görmez, ama kurbanın yerine bind etmiş olur. NTLM mesajı hangi bağlantıda üretildiğini taşımadığı için DC bu aktarımı fark etmez. NTLM’in yapısının relay’e neden açık olduğunu NTLM nedir yazımızda anlattık.
Channel binding’de istemci, kimlik doğrulama mesajına bağlı olduğu TLS bağlantısından türetilen bir değer ekler: channel binding token (CBT). Domain controller bu değeri kendi gördüğü TLS bağlantısının değeriyle karşılaştırır. Araya giren biri iki ayrı TLS bağlantısı kurmak zorundadır, biri kurbanla, biri DC ile. Kurbanın mesajı ilk bağlantının değerini taşır, DC’nin gördüğü bağlantı ise ikincisidir.
Örnekteki kurye bu yüzden zarfı başka bir çantaya koyarak ön büroya sokamaz: zarfın üstünde, onu getirmesi gereken çantanın numarası yazılıdır.
LDAP Signing Nasıl Olmalı? Hedef Durum
Microsoft’un iki belgesinin birlikte tarif ettiği hedef durum şu (LDAP signing, LDAP channel binding):
- Uygulamalar LDAPS ya da StartTLS kullanır. Simple bind yapması gereken bir uygulama, bind’i TLS’in içinde yapar. LDAPS için DC’nin bir sertifikası olmalıdır. DC sertifikasının nereden geldiğini AD CS kurulumu yazımızda anlattık.
- Windows istemciler SASL ile imzalı bağlanır. İmzalı bağlanmak Windows istemcinin fabrika ayarıdır. Aşağıda
ankmuh01’de ölçtüm. - DC imzasız SASL bind’i ve düz bağlantıdaki simple bind’i reddeder. Signing’in zorunlu olması budur.
- Channel binding önce When supported, olaylar temizlenince Always olur. When supported, CBT gönderen istemciden doğru değeri ister, göndermeyeni etkilemez.
- Geçiş üç adımda yapılır: önce izlenir, sonra istemciler düzeltilir, en son zorunlu kılınır. Sıra ters çevrilirse imzasız bind yapan uygulama, ayarın DC’ye uygulandığı anda durur.
Windows Server Sürümüne Göre LDAP Signing Fabrika Ayarı
Fabrika ayarı DC’nin sürümüne göre değişir. Microsoft’un iki belgesine göre:
| DC | Signing | Channel binding |
|---|---|---|
| Windows Server 2025, yeni kurulum | Zorunlu (enforcement ayarı açık) | When supported, denetim olayları açık |
| Windows Server 2022 ve öncesi | İsteğe bağlı | Never, denetim olayları Mart 2023 güncellemesinden beri açık |
Eski bir DC’den Windows Server 2025’e yükseltmede signing için tanımlı ayar korunur. Ayar hiç tanımlanmamışsa 2025 signing’i zorunlu kılar.
Lab DC’si sıfırdan kurulmuş bir Windows Server 2025. DC’lere uygulanan GPO’daki üç satır şöyle görünüyordu:
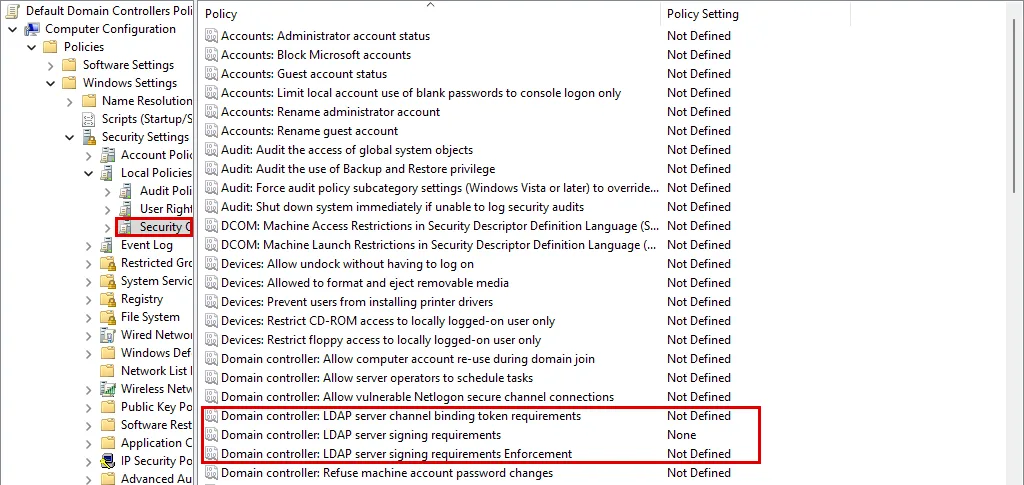
İlk bakışta DC imzasız bind’i kabul ediyor gibi görünüyor. ntp01’den düz 389 bağlantısıyla simple bind denedim:
ldapsearch -x -H ldap://dc01.ad.sistemkusu.com -D ldap.okuma@ad.sistemkusu.com -y ~/ldaplab/.okuma.pw -b DC=ad,DC=sistemkusu,DC=com "(sAMAccountName=ilker.pehlivan)" cn-x simple bind demek, -y parolayı bir dosyadan okur ve komut satırına yazdırmaz. DC’nin cevabı:
ldap_bind: Strong(er) authentication required (8)
	additional info: 00002028: LdapErr: DSID-0C09035C, comment: The server requires binds to turn on integrity checking if SSL\TLS are not already active on the connection, data 0, v65f4
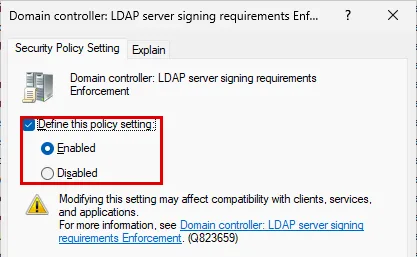
DC bind’i reddetti: bağlantıda TLS yoksa bütünlük denetimi istiyor. Sebebi üçüncü satırın açıklama sekmesinde. LDAP server signing requirements Enforcement tanımlı değilken Enabled ile aynı etkidedir ve Disabled yapılmadıkça signing satırındaki değerin önüne geçer. Yani Windows Server 2025’te GPO’daki None, DC’nin ne yaptığını söylemez.
LDAP Signing Ayarları: Üç GPO Satırı
Üç ayar da DC’lere uygulanan GPO’da durur, fabrika ayarında Default Domain Controllers Policy’de. GPO düzenlemenin genel yolunu GPO yönetimi yazımızda anlattık. Konsolda yeri:
Group Policy Management (Win + R → gpmc.msc) → domain → Domain Controllers → Default Domain Controllers Policy → Edit → Computer Configuration → Policies → Windows Settings → Security Settings → Local Policies → Security Options
| GPO satırı | Seçenekler | Tanımsızken | Kayıt değeri (lab’da yazılan) |
|---|---|---|---|
| Domain controller: LDAP server signing requirements | None, Require signing | None ile aynı | LDAPServerIntegrity: None 1, Require signing 2 |
| Domain controller: LDAP server signing requirements Enforcement | Enabled, Disabled | Enabled ile aynı | LDAPServerEnforceIntegrity: Disabled 0 |
| Domain controller: LDAP server channel binding token requirements | Never, When supported, Always | When supported ile aynı | LdapEnforceChannelBinding: Always 2 |
Kayıt değerleri DC’de HKLM\SYSTEM\CurrentControlSet\Services\NTDS\Parameters altında durur. “Tanımsızken” sütunu her satırın kendi açıklama sekmesinden. Kayıt sütununa yalnız lab’da GPO’nun yazdığını gördüğüm değerleri koydum. Microsoft’un channel binding belgesi üç değeri 0 Never, 1 When supported, 2 Always olarak verir.
İki pencerede dikkat edilecek bir ayrıntı var. Enforcement satırını açıp Define this policy setting kutusunu işaretlediğiniz anda Enabled seçili gelir:
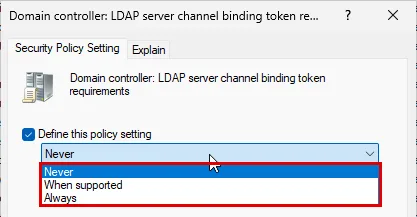
Channel binding satırında kutu işaretsizken soluk listede Never yazar. Oysa aynı pencerenin açıklama sekmesine göre tanımsız ayar When supported ile aynı etkidedir. Soluk listedeki değer DC’nin davranışı değil, listenin ilk seçeneğidir:
Signing satırının açıklama sekmesinde ise birbirini tutmayan iki cümle var. İlki ayarın simple bind’e ve SSL üzerinden simple bind’e etkisi olmadığını söylüyor. Biraz aşağıdaki not ise signing zorunluyken SSL ya da TLS olmayan bağlantıdaki simple bind’in reddedildiğini söylüyor. Lab’da ikincisi ölçüldü: düz bağlantıdaki simple bind reddedildi, TLS içindeki kabul edildi. Açıklamanın ilk cümlesine bakıp simple bind yapan uygulamaların etkilenmeyeceğini varsaymayın.
Zorunlu Kılmadan Önce İzlemek: Olay 2889
Signing’i zorunlu kılmadan önce hangi uygulamanın imzasız ya da düz bind yaptığını bilmek gerekir, yoksa o uygulama ayarın girdiği anda durur. DC bunu Directory Service log’una yazar. Olayların tablosunu, 2889’u açan kayıt değerini ve reddedilen bind’de bile parolanın pakette durduğunu LDAP yazımızın olay 2889 bölümünde gösterdik. Burada zorunlu kılmanın sırasını belirleyen iki ölçüm var.
Birincisi: 2889 reddedilen bind’i de yazar. Tanılama düzeyi 2 iken her düz bind, kabul de edilse reddedilse de, istemcinin IP adresi ve kullandığı hesapla bir 2889 üretti. Signing’in zaten zorunlu olduğu bir 2025 DC’sinde de parolasını düz gönderen uygulamayı bu olaydan bulursunuz.
İkincisi: 2886 yalnız DC imzasız bind’i kabul ederken yazılır. Windows Server 2022’nin davranışını 2025’te görmek için enforcement satırını Disabled yaptım, signing None kaldı. Aynı düz bind bu kez kabul edildi:
dn: CN=Ilker Pehlivan,CN=Users,DC=ad,DC=sistemkusu,DC=com
cn: Ilker Pehlivan
ref: ldap://ForestDnsZones.ad.sistemkusu.com/DC=ForestDnsZones,DC=ad,DC=sistem
 kusu,DC=com
ref: ldap://DomainDnsZones.ad.sistemkusu.com/DC=DomainDnsZones,DC=ad,DC=sistem
 kusu,DC=com
ref: ldap://ad.sistemkusu.com/CN=Configuration,DC=ad,DC=sistemkusu,DC=com
search: 2
result: 0 Success
Sonra DC’yi yeniden başlattım. Directory Service’in açıldığı saniyede 2886 uyarısı düştü. Uyarı şunu söylüyor: DC imzasız SASL bind’i ve düz bağlantıdaki simple bind’i reddedecek şekilde ayarlanırsa güvenliği belirgin biçimde artar, bu bind’ler bir süre hiç görülmezse bu ayarın yapılması önerilir. Fabrika ayarındaki açılışta, DC bu bind’leri zaten reddederken, 2886 yoktu. Bir DC’nin log’unda 2886 görüyorsanız o DC imzasız bind kabul ediyordur.
Kabul ve ret sayılarını veren 2887 ve 2888 24 saatte bir yazılır. Lab turu 24 saat sürmediği için ikisini ölçmedim.
Windows Server 2022 ya da öncesi bir DC’de geçiş şu sırayla yürür:
- DC’de tanılama düzeyini
2yapın (komut LDAP yazısında). 2889olaylarını bir süre toplayın. Her IP adresi ve hesap bir uygulamadır.2886’nın kendi metni de bu bind’ler uzun bir süre görülmeyene kadar beklemeyi önerir.- Her uygulamayı LDAPS’e ya da StartTLS’e geçirin.
2889gelmeyince signing’i zorunlu kılın, tanılama düzeyini0’a geri çekin.
LDAP Signing’i Zorunlu Kılmak
Windows Server 2022 ya da öncesi bir DC’de signing satırını Require signing yapmak zorunluluğu getirir. Lab’da da yaptım: Define this policy setting, listeden Require signing, OK. Konsol bir onay penceresi açtı:
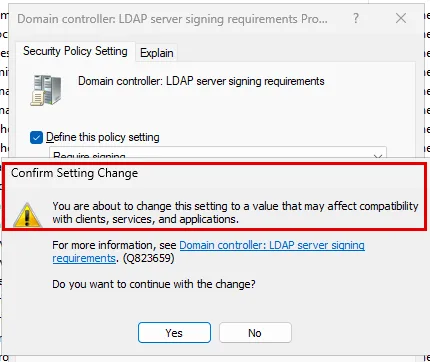
Enforcement tanımsızken Require signing, simple bind’lerin sonucunu değiştirmedi. Düz 389 bind iki durumda da 8 hatasıyla reddedildi, StartTLS ve LDAPS üzerindeki simple bind kabul edildi. Windows Server 2025’te bu satırı yine de Require signing yapmanın bir faydası var: GPO, DC’nin yaptığını okutur. Enforcement açıklamasına göre Disabled durumunda signing satırındaki değer geçerli olur. Biri ileride enforcement’ı Disabled yaparsa DC, None değil Require signing değerine göre davranır.
İmzasız SASL bind’in reddini ölçmedim: ntp01’de Linux tarafında SASL için gereken paketler kurulu değildi, Windows istemciler ise zaten imzalı bağlanıyor.
Ret alan uygulamanın düzeltmesi uygulamanın kendisindedir: bağlantıyı 636 LDAPS’e ya da 389 üzerinde StartTLS’e çevirmek. FortiGate’in 389’da parolayı düz gönderdiğini ve LDAPS’e geçişini FortiGate Active Directory entegrasyonu yazımızda ölçtük.
GPO’yu Not Defined’a Çekmek Ayarı Geri Almaz
Lab’ın beklenmedik bulgusu burada çıktı. Enforcement’ı Disabled’dan geri almak için Define this policy setting kutusunun işaretini kaldırdım, OK, sonra gpupdate /force. GPO satırı Not Defined’a döndü, kayıt değeri ise yerinde kaldı:
LDAPServerIntegrity : LDAPServerIntegrity    REG_DWORD    0x1
LDAPServerEnforceIntegrity : LDAPServerEnforceIntegrity REG_DWORD 0x0ntp01’deki düz bind de kabul edilmeye devam etti. DC’nin davranışı GPO satırından değil, kayıttaki değerden geliyordu. Değeri sildim:
reg delete HKLM\SYSTEM\CurrentControlSet\Services\NTDS\Parameters /v LDAPServerEnforceIntegrity /fSilmeden yaklaşık 10 saniye sonra aynı düz bind yine 8 hatasıyla reddedildi. Yeniden başlatma ya da servis yenileme gerekmedi. Channel binding satırında da aynısı oldu: Always’ten Not Defined’a dönünce LdapEnforceChannelBinding 2 olarak kaldı, reg delete ile gitti.
Bu üç satırdan birini tanımlayıp sonra tanımsıza çekmek DC’yi fabrika ayarına döndürmez. Geri dönüş iki adımdır: satırı GPO’dan kaldırmak ve kayıt değerini DC’de silmek. Kayıt her DC’nin kendisinde durduğu için silme her DC’de ayrı yapılır.
Channel Binding: LDAPS Relay’e Karşı
Channel binding’in üç değeri, satırın açıklama sekmesine göre şu anlama gelir:
- Never: CBT doğrulaması yapılmaz.
- When supported: CBT desteklediğini bildiren istemci doğru değeri göndermek zorundadır. Desteği bildirmeyen istemci etkilenmez. Windows Server 2025’te tanımsız ayarın etkisi budur.
- Always: LDAPS üzerinden kimlik doğrulayan her istemci CBT göndermek zorundadır, göndermeyen reddedilir.
Açıklama eski sistemleri de anar: Always altında Windows XP, Server 2003, Vista ve Server 2008, Extended Protection for Authentication açılmadıkça TLS üzerinden kimlik doğrulayamaz.
Microsoft’un channel binding belgesi olayları şöyle sayar:
| Olay | Ne zaman yazılır |
|---|---|
3039 | CBT doğrulaması başarısız olan bind, tanılama düzeyi 2 iken |
3040 | Never iken 24 saatte bir, korumasız LDAPS bind’lerinin sayısı |
3041 | Never iken, channel binding’i açmanın hatırlatması |
3074, 3075 | Tanılama düzeyi 2 iken istemci başına, Always’e geçince sorun yaşayacak istemciyi gösterir |
Lab’da satırı Always yaptım, gpupdate sonrası kayıtta LdapEnforceChannelBinding 2 göründü. ankmuh01’de ldp ile 636 portuna SSL işaretli bağlandım ve oturumdaki kullanıcıyla bind ettim:
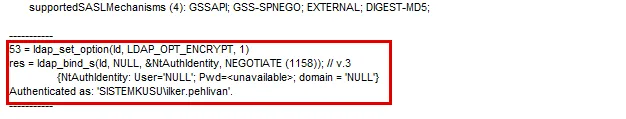
Bind kabul edildi ve DC 3039 yazmadı. Aynı bind ayar tanımsızken, yani When supported etkisindeyken de kabul edilmişti. Kabulü Windows istemcinin CBT göndermesiyle açıklıyorum. Reddedilen bir bind ölçemediğim için bu bir çıkarımdır.
ntp01’den LDAPS ve StartTLS üzerindeki simple bind de Always altında kabul edildi. Bu belgeyle tutarlı: channel binding simple bind’e uygulanmaz. Always, LDAPS’te simple bind yapan uygulamayı durdurmaz, çünkü o uygulama zaten TLS içindedir ve relay edilecek bir SASL mesajı yoktur.
Örnekteki benzetmede When supported, ön büronun yalnız üstünde çanta numarası yazan zarfları kontrol etmesidir, numarasız zarfı yine kabul eder. Always’te numarasız zarf geri çevrilir. Simple bind ise kapıdan yüksek sesle okunan bir talimattır, çanta kontrolünün konusu olmaz, onu ancak kapalı zarf korur.
CBT göndermeyen bir istemcinin Always altında reddedilmesini ölçmedim, lab’da öyle bir istemci yoktu. Bu yüzden 3039, 3074 ve 3075’i lab’da görmedim, tablodaki anlamları Microsoft’un belgesinden.
Geçiş sırası signing’deki gibidir. Windows Server 2025’in fabrika ayarı olan When supported zaten bir ara aşamadır. Tanılama düzeyini 2 yapıp 3074 ve 3075 olaylarını izleyin, olay gelmeyince Always’e geçin. Windows Server 2022 ve öncesinde önce satırı When supported’a almak gerekir, çünkü oradaki fabrika ayarı Never’dır.
İstemci Tarafı: LDAP Client Signing Requirements
İstemcinin imza ve şifreleme isteği de bir güvenlik ilkesidir: Network security: LDAP client signing requirements ve Network security: LDAP client encryption requirements. ankmuh01’in yerel güvenlik ilkesinde (Win + R → secpol.msc) iki satır şöyleydi:
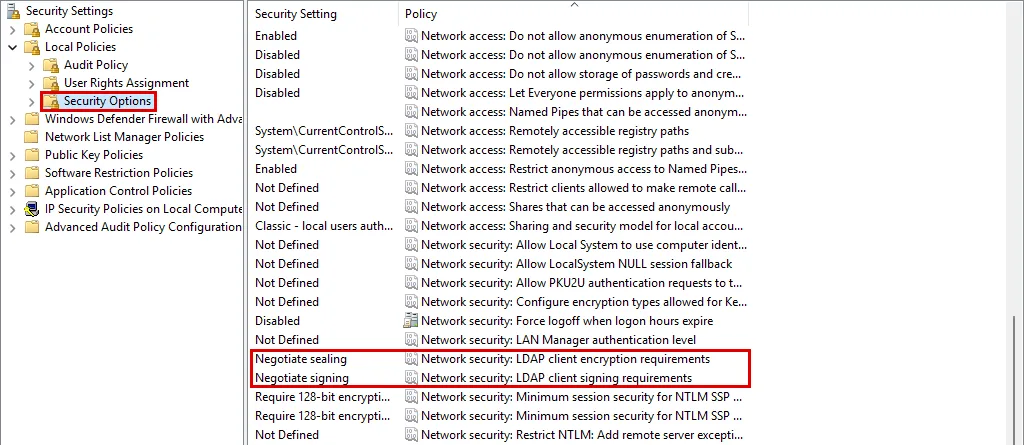
Kayıtta karşılıkları HKLM\SYSTEM\CurrentControlSet\Services\LDAP altında ldapclientintegrity ve ldapclientconfidentiality, ikisi de 1. gpresult /scope computer /v çıktısında LDAP satırı yoktu, yani bu değerler Windows’un fabrika ayarı.
Signing satırının açıklaması, sunucu Require signing’e geçince istemcinin de ayarlanmasını, ayarlanmazsa bağlantının kaybolacağını söyler. Lab’da DC signing’i zorunlu tutarken ankmuh01 bu fabrika ayarıyla domain’e oturum açtı, GPO aldı ve ldp ile bağlandı. Signing’i zorunlu kılarken değiştirilecek olan Windows istemcinin bu satırı değil, düz bind yapan uygulamalardır.
LDAP Signing Hataları ve Teşhis
| Belirti | Sebep | Çözüm |
|---|---|---|
Uygulama Strong(er) authentication required (8) ve 00002028 alıyor | DC signing’i zorunlu tutuyor, uygulama 389 üzerinde düz simple bind yapıyor | Uygulamayı LDAPS’e (636) ya da StartTLS’e geçirin |
| GPO’da None yazıyor ama düz bind reddediliyor | Windows Server 2025’te tanımsız enforcement, Enabled ile aynı etkide | Beklenen davranış, ayarı değiştirmeyin |
| GPO satırını Not Defined yaptım, davranış değişmedi | Kayıt değeri DC’de kaldı | reg delete ile değeri her DC’de silin |
Get-ItemProperty değer yok diyor ama DC başka davranıyor | Lab’da PowerShell bu değerleri görmedi | reg query ile okuyun |
| Always’ten sonra bir uygulama LDAPS’te SASL ile bağlanamıyor | Uygulama CBT göndermiyor (Microsoft’a göre 3039 yazılır, lab’da ölçülmedi) | Uygulamayı güncelleyin, gerekirse When supported’a dönün |
2889 hiç düşmüyor | Tanılama düzeyi 0 | 16 LDAP Interface Events değerini 2 yapın |
Doğrulama: DC İmzasız Bind’i Reddediyor mu?
DC’nin ne yaptığını GPO satırından değil, kayıttan ve bir bind denemesinden okuyun.
- Kayıt değerleri. DC’de:
reg query HKLM\SYSTEM\CurrentControlSet\Services\NTDS\Parameters /v LDAPServerIntegrity
reg query HKLM\SYSTEM\CurrentControlSet\Services\NTDS\Parameters /v LDAPServerEnforceIntegrity
reg query HKLM\SYSTEM\CurrentControlSet\Services\NTDS\Parameters /v LdapEnforceChannelBinding
Lab’ı kapatırken, GPO’da signing None ve öteki iki satır tanımsızken, yalnız LDAPServerIntegrity 0x1 vardı, öteki ikisi yoktu. Bu durumda DC’nin davranışını enforcement’ın tanımsız hali belirler ve düz bind reddedilir.
- Bind denemesi. Uygulamaların durduğu bir Linux makinesinden üç bind: düz (
ldap://), StartTLS (-ZZ) ve LDAPS (ldaps://). Signing zorunluysa ilki8hatası verir, öteki ikisiresult: 0 Successdöner.
ldapsearch -x -H ldap://dc01.ad.sistemkusu.com -D ldap.okuma@ad.sistemkusu.com -y ~/ldaplab/.okuma.pw -b DC=ad,DC=sistemkusu,DC=com "(sAMAccountName=ilker.pehlivan)" cn
ldapsearch -x -ZZ -H ldap://dc01.ad.sistemkusu.com -D ldap.okuma@ad.sistemkusu.com -y ~/ldaplab/.okuma.pw -b DC=ad,DC=sistemkusu,DC=com "(sAMAccountName=ilker.pehlivan)" cn
ldapsearch -x -H ldaps://dc01.ad.sistemkusu.com -D ldap.okuma@ad.sistemkusu.com -y ~/ldaplab/.okuma.pw -b DC=ad,DC=sistemkusu,DC=com "(sAMAccountName=ilker.pehlivan)" cn- Olaylar. Tanılama düzeyi
2iken2889hangi istemcinin hala düz bind yaptığını söyler. İş bitince değeri0’a çekin.
Sonuç: LDAP Signing Ayarı GPO Satırından Değil Bind’den Okunur
Windows Server 2025’te GPO’daki None, DC’nin imzasız bind kabul ettiği anlamına gelmez: tanımsız enforcement Enabled gibi davranır ve lab’da düz simple bind reddedildi. Bir satırı tanımlayıp tanımsıza çekmek de DC’yi geri döndürmez, kayıt değeri kalır ve davranışı o belirler. Channel binding ise yalnız TLS üzerindeki SASL bind’i korur: Always altında LDAPS simple bind kabul edildi, çünkü simple bind’i koruyan TLS’in kendisidir. Doğru sıra her iki ayarda aynıdır: 2889 ile izle, uygulamaları LDAPS’e ya da StartTLS’e taşı, sonra zorunlu kıl.
Girişteki benzetmeye dönersek: ön büronun hangi fişi mühürsüz kabul ettiğini panodaki talimattan değil, gelen fişe ne yapıldığından anlarsınız. Kapıdan yüksek sesle okunan talimatı ise ne mühür ne çanta kontrolü korur, onu ancak kapalı zarf korur.
Dizin katmanı, domain’in sıkılaştırma adımlarından biridir. Hesap katmanını, yönetici modelini ve kalan adımları Active Directory güvenlik sıkılaştırması yazımızda anlattık.
LDAP Signing ve Channel Binding Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Uygulamalarınızın hangisi hala imzasız bind yapıyor, log'dan birlikte çıkaralım mı?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi