BT Sistem Yönetimi
Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

- Active Directory Sağlık Kontrolü Nedir?
- Sağlık Kontrolü Nasıl Olmalı?
- dcdiag: Testler Neye Bakar?
- Kapalı Partner dcdiag’ı Yavaşlatır
- Failed Test, Pencerede Kalmış Bir Olay Olabilir
- DNS Testi: Uyarıyla Geçti
- repadmin ile Replikasyonu Okumak
- Aynı Kapalı DC, İki Farklı Hata Kodu
- DC Açılınca Ne Kadar Sürede Toparlanır?
- Out-GridView ile Bütün Bağlantılar
- SYSVOL ve DFSR Kontrolü
- Saat ve DNS: Replikasyonun Bağımlılıkları
- Sık Replikasyon Hataları ve Okunuşu
- Günlük Kontrol Betiği
- Sonuç: Sağlığı Son Başarılı Replikasyonun Saati Söyler
- Active Directory Sağlık Kontrolü Hakkında Sık Sorulan Sorular
Active Directory sağlık kontrolü, domain controller’ların servislerini sunup sunmadığını, birbirlerinden düzenli kopya alıp almadığını ve saatlerinin aynı olup olmadığını düzenli olarak denetlemektir. İki araç bu işin çoğunu yapar: dcdiag her DC’yi testlerden geçirir, repadmin DC’ler arasındaki replikasyonun son başarılı zamanını ve son hatasını gösterir.
Bu yazıdaki her çıktıyı lab’da ad.sistemkusu.com domain’inde, iki Windows Server 2025 domain controller’da aldım: dc01 (PDC emulator) ve dc02. Ölçümün yarısı dc02 kapalıyken yapıldı, çünkü sağlık kontrolünün asıl işi bozuk durumu fark etmektir. Sonra dc02’yi açıp iki DC’nin nasıl ve ne kadar sürede toparlandığını izledim. Active Directory rehberimizin koruma ve izleme aşamasının adımlarından biri bu kontrol. dcdiag’ı ilk kez çalıştırdığımız yer ise Active Directory kurulumu yazısının doğrulama bölümüydü.
Doğrudan komutlara geçmek isterseniz repadmin bölümüne atlayabilirsiniz.
Active Directory Sağlık Kontrolü Nedir?
AD serisinin otel benzetmesinde domain controller ön büro masasıdır, Active Directory veritabanı da misafir listesi. İki masası olan bir otelde iki masa aynı listeyi tutar ve birinde yazılan her değişiklik ötekine kopyalanır. Sağlık kontrolü sabah açılışındaki turdur: masalar açık mı, iki liste eşit mi, saatler aynı mı, gece defterinde bir hata yazılmış mı?
Active Directory’de her DC listenin yazılabilir bir kopyasını tutar ve değişiklikleri partnerlerine gönderir. Microsoft bu kopyalamanın çalışması için altta duran katmanları şöyle sayıyor:
- Ağ ve portlar: DC’ler birbirine RPC ve LDAP ile ulaşabilmeli.
- DNS: her DC partnerinin adını ve GUID’li
_msdcskaydını çözebilmeli. - Kimlik doğrulama: DC’ler birbirine Kerberos ile kimliğini kanıtlar.
- Saat: iki DC’nin saati arasındaki fark 5 dakikayı aşmamalı.
- Veritabanı ve topoloji: veritabanı sağlam olmalı, replikasyon bağlantılarını kuran KCC (Knowledge Consistency Checker) doğru topolojiyi üretmeli.
Microsoft Learn, Diagnose Active Directory replication failures, Şubat 2026.
Katmanlardan biri bozulduğunda kullanıcı çoğu zaman hiçbir şey fark etmez: her DC kendi kopyasından cevap vermeye devam eder. Örnekteki otelde bunun karşılığı bir masanın kapanmasıdır. Açık kalan masa misafirleri karşılamayı sürdürür ve “her şey yolunda” der. Fark ancak iki liste yan yana konunca görünür. Active Directory’de o yan yana koyma işini repadmin yapar: her bölüm için son başarılı kopyanın saatini gösterir.

Sağlık Kontrolü Nasıl Olmalı?
Microsoft’un replikasyon belgeleri kontrolün sıklığını ve eşiğini açıkça yazıyor:
- Replikasyon her gün izlenir. En ucuz yol
repadmin /showrepl * /csvçıktısını bir tabloda açıp son başarılı replikasyon sütununu eskiden yeniye sıralamaktır.
Microsoft Learn, Troubleshoot replication error 8614, adım 9, Şubat 2026. - Tombstone ömrünün yarısı alarm eşiğidir. Silinen bir nesnenin bilgisi DC’lerde tombstone ömrü kadar tutulur: forest’ın kurulduğu sürüme göre 60 ya da 180 gün. Son başarılı replikasyonu bu sürenin yüzde 50’sine yaklaşan DC izleme listesine alınır ve hatası mutlaka çözülür. Yüzde 90’da DC’nin zorla düşürülmesi düşünülür. Süreyi aşan DC replikasyondan kendiliğinden çıkarılır, bunu aşağıdaki hata tablosunda anlattım.
Aynı belge. - DNS testi ayrıca çalıştırılır.
dcdiag’ın fabrika ayarındaki test listesinde DNS yoktur,/test:DNSile istenir.
Microsoft Learn, dcdiag, Kasım 2023. - Testin penceresi bilinir.
dcdiag’ın olay testleri geçmişe bakar: DFSREvent son 24 saate, SystemLog son 60 dakikaya, KccEvent son 15 dakikaya. Bir testin kalması sorunun şu an sürdüğü anlamına gelmez, bunu lab’da ölçtüm.
Aynı belge. - PDC emulator’ün saat kaynağı da kontrol listesindedir. Domain’deki bütün saatler PDC emulator’e, o da dış bir kaynağa bağlıdır. Kaynak kaybolunca PDC yerel saatine döner ve bunu yalnız
w32tmgösterir.
Ölçümden çıkan sabah turu üç komuttur: dcdiag /q, repadmin /replsummary ve w32tm /monitor. Yazının sonundaki kontrol betiği üçünü tek dosyaya yazar.
dcdiag: Testler Neye Bakar?
dcdiag çalıştığı DC’yi önce bağlantı testinden geçirir (DNS’te bulunuyor mu, LDAP ve RPC’ye cevap veriyor mu), sonra varsayılan testleri çalıştırır. dcdiag /q yalnız kalan testleri ve hata metinlerini basar, sabah turu için yeterli olan da budur. Yükseltilmiş PowerShell’de, dc01’de, Tier 0 yönetim hesabı t0.ilker.pehlivan ile çalıştırdım:
dcdiag /qAynı DC’nin varsayılan testleri iki durumda şöyle çıktı:
| Test | Neye bakar | dc02 kapalı | İki DC açık |
|---|---|---|---|
| Connectivity, Advertising | DC bulunuyor ve rollerini duyuruyor mu | geçti | geçti |
| Services, NetLogons, MachineAccount | Servisler, paylaşımlar, DC hesabı | geçti | geçti |
| SysVolCheck | SYSVOL hazır mı | geçti | geçti |
| KnowsOfRoleHolders, RidManager | FSMO rolleri ve RID havuzu | geçti | geçti |
| Replications | Son replikasyon denemesi hatalı mı | kaldı | geçti |
| KccEvent | Son 15 dakikadaki KCC olayları | kaldı | geçti |
| DFSREvent | Son 24 saatteki SYSVOL replikasyon olayları | kaldı | kaldı |
| SystemLog | Son 60 dakikadaki sistem hataları | kaldı | kaldı |
dc02 kapalıyken Replications testi her bölüm için şu bloğu yazdı:
[Replications Check,DC01] A recent replication attempt failed:
   From DC02 to DC01
   Naming Context: DC=ad,DC=sistemkusu,DC=com
   The replication generated an error (8524):
   The DSA operation is unable to proceed because of a DNS lookup failure.
   The failure occurred at 2026-10-12 00:32:39.
   The last success occurred at 2026-10-12 00:23:36.
   1 failures have occurred since the last success.
   The guid-based DNS name
   04ed78d6-5a16-4323-ba70-c6f6b35946d3._msdcs.ad.sistemkusu.com
   is not registered on one or more DNS servers.
[DC02] DsBindWithSpnEx() failed with error 1722,
The RPC server is unavailable..
Blok iki ayrı şey söylüyor. Önce DNS hatası (8524) ve GUID’li kaydın kayıtlı olmadığını yazıyor, en altta ise asıl durumu: dc02’ye RPC ile bağlanılamıyor. Kayıt DNS’te yerindeydi ve dc02 yalnızca kapalıydı. Bu hatanın okunuşunu repadmin bölümünde ayrıca anlattım.
Kapalı Partner dcdiag’ı Yavaşlatır
Sürenin kendisi de bir bulgudur. Measure-Command ile ölçtüm:
| Komut | dc02 kapalı | İki DC açık |
|---|---|---|
dcdiag /q | 84,4 sn | saniyenin altında |
dcdiag /c /q (bütün testler) | 1.648 sn (27 dk 28 sn) | bir dakika kadar |
dcdiag /test:DNS /DnsBasic | 45,9 sn | ölçülmedi |
dcdiag /test:DNS /DnsAll | 92,1 sn | ölçülmedi |
Bir saniyede biten dcdiag /q dakikalar sürüyorsa, çıktıyı okumadan önce bile bir partnere ulaşılamadığı bellidir: araç her testte kapalı DC’nin zaman aşımını bekliyor. /c bütün testleri çalıştırır, ama kapalı bir partnerle yarım saat sürdü. Hangi testin süreyi uzattığını ayrıca ölçmedim.
Failed Test, Pencerede Kalmış Bir Olay Olabilir
İki DC eşitlendikten sonra Replications ve KccEvent geçti, DFSREvent ve SystemLog kalmaya devam etti. İkisinin sebebi de o anki bir arıza değildi:
- DFSREvent:
dc01’in DFS Replication log’unda son 24 saatte 47 adet 5008 hatası, 16 adet 5014 uyarısı ve birkaç 4612, 5002 olayı vardı. En yenisi 00:57’deydi:failed to communicate with partner DC02 ... Error: 1722 (The RPC server is unavailable.). Bunların hepsidc02’nin kapalı olduğu saatlerden. Test bu olaylar 24 saatlik pencereden çıkana kadar kalır.dc02’nin log’unda aynı süre içinde tek uyarı yoktu. - SystemLog: iki kaynaktan dolu. Biri lab’a özgü: sanal makinelerde Secure Boot kapalı olduğu için Windows’un Secure Boot güncellemesi her açılışta
0x704hatası yazıyor. Öbürüdcdiag’ın kendisi.
DNS Testi: Uyarıyla Geçti
DNS varsayılan listede olmadığı için ayrıca çalıştırdım:
dcdiag /test:DNS /DnsAlldc02 kapalıyken de iki deneme DC01 passed test DNS ile bitti. Özet satırı dc01 PASS WARN PASS PASS PASS PASS PASS idi, uyarı da açıklayıcıydı: has invalid DNS server: 192.168.1.11. dc01’in ağ kartında DNS sunucusu olarak dc02 de yazılı ve o an cevap vermiyor. Yani DNS testi, Replications testinin “DNS lookup failure” dediği saatte DNS’in çalıştığını ve eksik olanın partner olduğunu gösteriyordu. Zone’ların ve forwarder’ların kuruluşu Active Directory DNS yapılandırması yazımızda.
repadmin ile Replikasyonu Okumak
repadmin /replsummary her DC için tek satır verir: o DC’nin kaynak ya da hedef olduğu replikasyonların en eski başarısından bu yana geçen süre (largest delta), kaç bölümde hata olduğu ve son hata. dc02 kapandıktan 13 dakika sonra dc01’de:
repadmin /replsummarySource DSA largest delta fails/total %% error
DC02 47m:57s 5 / 5 100 (8524) The DSA operation is unable to proceed because of a DNS lookup failure.
Destination DSA largest delta fails/total %% error
DC01 47m:57s 5 / 5 100 (8524) The DSA operation is unable to proceed because of a DNS lookup failure.
Experienced the following operational errors trying to retrieve replication information:
58 - dc02.ad.sistemkusu.comSatırlar şöyle okunur:
5 / 5 100:dc02’den gelen beş bölümün beşi de hatalı: domain, Configuration, Schema ve iki DNS bölümü.47m:57s: en eski başarı 47 dakika önce.dc0200:26’da kapandı, ama Configuration ve Schema bölümlerinin son başarısı 23:51’deydi: değişiklik olmayan bölüm sık kopyalanmaz. Delta kapanış saatini değil, en eski başarıyı ölçer.58 - dc02...:repadmindc02’nin kendi bilgisini de okuyamadı.
Şubeli bir domain’de büyük delta tek başına arıza değildir. Site’lar arası kopyalama site link’in takvimini bekler ve fabrika ayarındaki 180 dakikalık aralıkta delta üç saate yaklaşabilir, hata sayısı yine 0 kalır. Takvimin nasıl işlediğini Active Directory Sites and Services yazısında ölçtük. Bu yüzden şubeli domain’de delta sütunu hata sütunuyla birlikte okunur.
repadmin /showrepl aynı bilgiyi bölüm bölüm verir. Configuration bölümünün satırları:
CN=Configuration,DC=ad,DC=sistemkusu,DC=com
    Default-First-Site-Name\DC02 via RPC
        DSA object GUID: 04ed78d6-5a16-4323-ba70-c6f6b35946d3
        Last attempt @ 2026-10-12 00:31:20 failed, result 8524 (0x214c):
            The DSA operation is unable to proceed because of a DNS lookup failure.
        1 consecutive failure(s).
        Last success @ 2026-10-11 23:51:14.
Aynı Kapalı DC, İki Farklı Hata Kodu
01:13’te aynı komutu yeniden çalıştırdım. dc02 hala kapalıydı, hata kodu değişmişti:
Source DSA          largest delta    fails/total %%   error
 DC02                  01h:23m:35s    5 /   5  100  (1722) The RPC server is unavailable.
Ağda değişen bir şey yoktu, DNS de aynıydı. İlk denemelerde 8524, sonrakilerde 1722 yazıldı ve geçişin sebebini ölçmedim. Sahaya kalan ders şu: Microsoft’un tablosunda 8524 “her türlü DNS hatasının çatısı”, 1722 ise “RPC alt katmandaki hatayı kendi koduna eşler” diye geçiyor. İkisi de partnerin kapalı olmasıyla aynı biçimde görünebilir. 8524 ya da 1722 görünce önce partner DC’nin açık olup olmadığına ve ping’e cevap verip vermediğine bakın. DNS’e ondan sonra bakılır.
Forest’in tamamı için repadmin /showrepl * /csv aynı anda kapalı DC’yi ayrı bir satırla bildirdi:
showrepl_ERROR,-,dc02,LDAP error 81 (Server Down) Win32 Err 58.DC Açılınca Ne Kadar Sürede Toparlanır?
dc02’yi 01:17’de açtım ve dc01’de beşinci ve on beşinci dakikada repadmin /showrepl aldım:
- Beşinci dakika: domain bölümü ile iki DNS bölümü 01:18’de kendiliğinden eşitlendi.
- Configuration ve Schema: ikisi de hala
failed, result 1722 ... 3 consecutive failure(s)diyordu ve son denemeleridc02açılmadan önceki saatlerdi (01:03 ve 01:05). On beş dakika boyuncadc01bu iki bölüm için yeni deneme yapmadı.
On beşinci dakikadaki özet:
Source DSA          largest delta    fails/total %%   error
 DC01                      14m:12s    0 /   5    0
 DC02                  01h:41m:00s    2 /   5   40  (1722) The RPC server is unavailable.
Bu iki bölümün kendiliğinden ne zaman eşitleneceğini beklemedim, replikasyonu elle tetikledim. Burada repadmin /syncall’un yönü önem kazandı:
repadmin /syncall dc01 /AdePKomut her bölüm için The following replication completed successfully: From ... DC01 ... To ... DC02 ve SyncAll terminated with no errors yazdı. Ama hemen ardından alınan /replsummary hala DC02 ... 2 / 5 40 (1722) diyordu. Sebep bayraklarda:
/A: DC’nin tuttuğu bütün bölümler./d: sunucuları mesajlarda adıyla (DN) yazar./e: başka site’lardaki DC’leri de kapsar./P: değişikliği adı verilen DC’den partnerlerine iter.
Microsoft Learn, Repadmin /syncall.
Yani dc01’e yazılan komut dc01’den dc02’ye iter. Hatalı olan yön ise dc02’den dc01’e geliyordu. Aynı komutu dc02 için çalıştırınca beş bölümün beşi eşitlendi:
repadmin /syncall dc02 /AdePSource DSA largest delta fails/total %% error
DC01 01m:38s 0 / 5 0
DC02 0s 0 / 5 0
Destination DSA largest delta fails/total %% error
DC01 0s 0 / 5 0
DC02 01m:38s 0 / 5 0Kapalı kalan DC geri geldiğinde /syncall /AdeP’yi o DC’nin adıyla çalıştırın: o DC’nin değişiklikleri partnerlerine itilir. Öbür yön için aynı komut partnerin adıyla çalıştırılır.
Out-GridView ile Bütün Bağlantılar
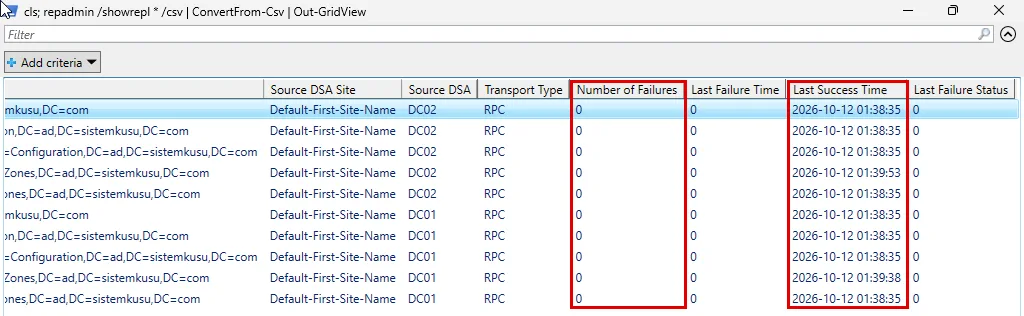
Microsoft’un günlük kontrol için önerdiği /csv çıktısı PowerShell’de doğrudan bir tabloya açılır:
repadmin /showrepl * /csv | ConvertFrom-Csv | Out-GridViewHer satır bir bölüm ve bir partner. İki DC’de beşer bölüm, toplam on bağlantı. Sütun başlığına tıklayınca liste o sütuna göre sıralanır: Last Success Time eskiden yeniye sıralanınca en geride kalan bağlantı en üste gelir.
SYSVOL ve DFSR Kontrolü
Active Directory veritabanı repadmin’in gösterdiği yoldan kopyalanır. GPO dosyalarının durduğu SYSVOL klasörü ise ayrı bir servisle, DFS Replication (DFSR) ile kopyalanır. İkisi ayrı kontrol ister, çünkü biri eşitken öbürü geride kalabilir. GPO’nun bu iki yarısını GPO yönetimi yazımızda anlattık.
İki DC açıkken üç şeye baktım:
- SYSVOL paylaşıma açık mı:
HKLM\SYSTEM\CurrentControlSet\Services\Netlogon\ParametersaltındakiSysvolReadyiki DC’de1,SYSVOLveNETLOGONpaylaşımları iki DC’de var. - DFSR klasörü ne durumda: Microsoft’un eski
dfsrdiagaracı veGet-DfsrStatecmdlet’i bu iki DC’de yüklü değildi. Aynı bilgiyi WMI verdi:
Get-CimInstance -Namespace root\microsoftdfs -ClassName DfsrReplicatedFolderInfo | Select-Object ReplicatedFolderName, ReplicationGroupName, StateReplicatedFolderName ReplicationGroupName State
-------------------- -------------------- -----
SYSVOL Share Domain System Volume 4State 4 “Normal” demektir. Öbür değerler 0 Uninitialized, 1 Initialized, 2 Initial Sync, 3 Auto Recovery ve 5 In Error.
Microsoft Learn, DfsrReplicatedFolderInfo class.
- GPO sürümleri iki DC’de eşit mi:
Get-GPO -Allher GPO için AD’deki ve SYSVOL’deki sürümü verir. İki DC’ye ayrı ayrı sorup karşılaştırdım:
$a = Get-GPO -All -Server dc01; $b = Get-GPO -All -Server dc02
foreach ($x in $a) { $y = $b | Where-Object Id -eq $x.Id; $x.DisplayName + " | dc01 C " + $x.Computer.DSVersion + "/" + $x.Computer.SysvolVersion + " | dc02 C " + $y.Computer.DSVersion + "/" + $y.Computer.SysvolVersion }
On üç GPO’nun hepsinde dört sayı aynı çıktı, örneğin Default Domain Policy | dc01 C 22/22 | dc02 C 22/22. Policies klasörü iki DC’de 36 dosya ve 28.543 bayttı. Bir GPO’nun AD sürümü ile SYSVOL sürümü farklıysa ya da iki DC’de farklıysa o GPO bazı makinelerde uygulanmaz, bulunması gereken yer burasıdır.
Saat ve DNS: Replikasyonun Bağımlılıkları
Saat farkı Kerberos’u, Kerberos da replikasyonu durdurur. w32tm /monitor domain’deki her DC’nin PDC emulator’e göre farkını verir:
w32tm /monitordc01.ad.sistemkusu.com *** PDC ***[[fe80::6606:c134:2592:fe4d%4]:123]:
ICMP: 0ms delay
NTP: +0.0000000s offset from dc01.ad.sistemkusu.com
RefID: 'LOCL' [0x4C434F4C]
Stratum: 1
dc02.ad.sistemkusu.com[[2a02:ff0:262:f72:7c81:843e:3224:791]:123]:
ICMP: 0ms delay
NTP: -0.1128962s offset from dc01.ad.sistemkusu.com
RefID: dc01.ad.sistemkusu.com [75.74.197.219]
Stratum: 2dc02’nin farkı saniyenin onda biri, sınırın çok altında. Asıl bulgu ilk bloktaki RefID: 'LOCL'. PDC emulator dc01, lab’ın NTP sunucusu ntp01’den saat almalıydı. O sırada ntp01 kapalı olduğu için dc01 kendi donanım saatine dönmüştü:
w32tm /query /sourceLocal CMOS Clockdc02 hala dc01’i izliyordu, yani iki DC birbirine göre doğruydu. Dünyanın geri kalanına göre ise kimse saati denetlemiyordu ve dcdiag /q’nun SystemLog satırları arasındaki bir NtpClient uyarısı dışında hiçbir test bunu kalan test olarak göstermedi. ntp01’i açıp w32tm /resync /rediscover çalıştırınca kaynak 192.168.1.15’e, stratum 3’e döndü. Sabah turunda PDC emulator’de w32tm /query /source çıktısının Local CMOS Clock olmaması gerekir. Saat düzeninin kuruluşu Active Directory kurulumu yazımızda.
DNS tarafı yukarıdaki dcdiag /test:DNS çıktısıydı: replikasyon “DNS lookup failure” derken DNS testi geçti. İkisini birlikte okumak, “DNS bozuk” teşhisini “partner kapalı” teşhisinden ayırır.
Sık Replikasyon Hataları ve Okunuşu
Microsoft’un sık replikasyon hataları sayfasındaki kodların sabah turunda en çok görülenleri. Lab’da görülenler işaretli:
| Kod | Metin | Okunuşu | Lab’da |
|---|---|---|---|
| 8524 | DNS lookup failure | Her türlü DNS hatasının çatısı. Partner kapalıyken de çıkabilir | dc02 kapalıyken |
| 1722 | The RPC server is unavailable | Partnere RPC ile ulaşılamıyor: kapalı, ağ ya da güvenlik duvarı | dc02 kapalıyken |
| 1256 | The remote system is not available | Bağlantı hatası | dcdiag /c çıktısında |
| 8453 | Replication access was denied | İzin ya da kimlik doğrulama | görülmedi |
| -2146893022 | The target principal name is incorrect | Kerberos ya da DC’nin bilgisayar hesabı | görülmedi |
| 8614 | … exceeded the tombstone lifetime | Tombstone ömrü boyunca replikasyon almamış DC. Replikasyon o kaynakla durur, olay 2042 yazılır | görülmedi |
Microsoft Learn, Troubleshoot common AD replication errors (KB 3108513) ve replication error 8614, Şubat 2026.
8614 ayrıca anılmayı hak ediyor. Tombstone ömrünü aşan DC’yi replikasyona geri almak için Microsoft iki yol veriyor: DC’yi zorla düşürmek (hızlı ama o DC’de yapılmış değişiklikler kaybolur) ya da saat sıçramasını kontrol edip lingering object’leri, yani başka DC’lerde silinmiş ama bu DC’de kalmış nesneleri repadmin /removelingeringobjects ile temizlemek. 8614 o DC’nin önceki hatalarını da maskeler. Günlük kontrolün amacı DC’yi bu noktaya hiç getirmemektir.
Yedekten ya da sanal makine snapshot’ından dönen bir DC’den sonra da bu tabloya bakılır. Geri dönüşü doğru tanınan DC’nin invocationID’si, yani replikasyonda kullandığı veritabanı kimliği yenilenir ve Directory Service log’una olay 1109 düşer. Olay 2095 ise USN rollback’in işaretidir. USN rollback’te DC eski numaraları yeniden kullanır, partner o numaraları zaten gördüğü için yeni değişiklikleri almaz ve iki kopya sessizce ayrışır. İki geri dönüş türünü ve snapshot’a dönen DC’yi Active Directory yedekleme yazısında ölçtük.
Günlük Kontrol Betiği
Sabah turunun üç komutunu tek dosyaya yazan betik. dc01’de çalıştırıp çıktısını aldım. Yorumları ve mesajları Türkçe harfsizdir, çünkü Windows PowerShell 5.1 BOM’suz bir .ps1 dosyasını ANSI kod sayfasıyla okur:
# AD-Saglik-Kontrol.ps1
# Bir domain controller'in saglik ozetini tek bir metin dosyasina yazar:
#   dcdiag /q, repadmin /replsummary, repadmin /showrepl * /csv, w32tm /monitor.
# Domain controller'da yukseltilmis PowerShell'de ya da zamanlanmis gorevle SYSTEM olarak calisir.
# Cikis kodu: 0 = bulgu yok, 1 = en az bir bulgu (dosyanin SUMMARY bolumune bakin).

param(
    [string]$OutDir = "C:\Lab\saglik\kontrol",
    [int]$MaxOffsetSec = 300
)

$ErrorActionPreference = "Continue"
if (-not (Test-Path $OutDir)) { New-Item -ItemType Directory -Path $OutDir -Force | Out-Null }

$stamp = Get-Date -Format "yyyyMMdd-HHmmss"
$file = Join-Path $OutDir ("ad-saglik-" + $env:COMPUTERNAME + "-" + $stamp + ".txt")
$start = Get-Date

# 1. dcdiag /q yalniz kalan testleri basar.
$t = Get-Date
$dcdiag = (dcdiag /q 2>&1 | Out-String)
$dcdiagSec = [math]::Round(((Get-Date) - $t).TotalSeconds, 1)
$failedTests = @([regex]::Matches($dcdiag, "failed test (\w+)") | ForEach-Object { $_.Groups[1].Value } | Sort-Object -Unique)

# 2. repadmin /replsummary (okunur ozet) ve /showrepl * /csv (bolum ve partner basina bir satir).
$t = Get-Date
$replSummary = (repadmin /replsummary 2>&1 | Out-String)
$replSummarySec = [math]::Round(((Get-Date) - $t).TotalSeconds, 1)
$csvLines = @(repadmin /showrepl * /csv 2>&1 | Where-Object { $_ -match "^showrepl_" })
$rows = @($csvLines | ConvertFrom-Csv | Where-Object { $_.showrepl_COLUMNS -eq "showrepl_INFO" })
$errRows = @($csvLines | Where-Object { $_ -match "^showrepl_ERROR" })
$badRows = @($rows | Where-Object { [int]$_."Number of Failures" -gt 0 })
$oldest = $null
if ($rows.Count -gt 0) {
    $oldest = ($rows | ForEach-Object { [datetime]$_."Last Success Time" } | Sort-Object | Select-Object -First 1)
}

# 3. w32tm /monitor: her domain controller'in saat farki.
$t = Get-Date
$mon = (w32tm /monitor 2>&1 | Out-String)
$monSec = [math]::Round(((Get-Date) - $t).TotalSeconds, 1)
$offsets = @([regex]::Matches($mon, "NTP: ([+-][0-9.]+)s offset") | ForEach-Object { [math]::Abs([double]::Parse($_.Groups[1].Value, [Globalization.CultureInfo]::InvariantCulture)) })
$maxOffset = 0
if ($offsets.Count -gt 0) { $maxOffset = ($offsets | Measure-Object -Maximum).Maximum }

# Bulgular
$findings = @()
if ($failedTests.Count -gt 0) { $findings += ("dcdiag: failed test(s): " + ($failedTests -join ", ")) }
if ($badRows.Count -gt 0) { $findings += ("repadmin: " + $badRows.Count + " of " + $rows.Count + " inbound connection(s) with failures") }
if ($errRows.Count -gt 0) { $findings += ("repadmin: " + $errRows.Count + " DC could not be queried") }
if ($offsets.Count -eq 0) { $findings += "w32tm: no offset found in the monitor output" }
elseif ($maxOffset -gt $MaxOffsetSec) { $findings += ("w32tm: largest offset " + $maxOffset + " s is above " + $MaxOffsetSec + " s") }

$lines = @()
$lines += "AD HEALTH CHECK  " + $env:COMPUTERNAME + "  " + $start.ToString("yyyy-MM-dd HH:mm:ss")
$lines += ""
$lines += "SUMMARY"
if ($findings.Count -eq 0) { $lines += "  OK: no finding" } else { foreach ($f in $findings) { $lines += ("  FINDING: " + $f) } }
$lines += ("  inbound connections: " + $rows.Count + ", oldest last success: " + $oldest)
$lines += ("  largest NTP offset: " + $maxOffset + " s (limit " + $MaxOffsetSec + " s)")
$lines += ("  durations (s): dcdiag /q " + $dcdiagSec + ", replsummary " + $replSummarySec + ", w32tm /monitor " + $monSec)
$lines += ""
$lines += "==== dcdiag /q ===="
$lines += $dcdiag.TrimEnd()
$lines += ""
$lines += "==== repadmin /replsummary ===="
$lines += $replSummary.TrimEnd()
$lines += ""
$lines += "==== repadmin /showrepl * /csv (rows with failures) ===="
if ($badRows.Count -eq 0) { $lines += "(none)" } else { $lines += ($badRows | Format-Table "Destination DSA", "Naming Context", "Source DSA", "Number of Failures", "Last Success Time", "Last Failure Status" -AutoSize | Out-String).TrimEnd() }
$lines += ""
$lines += "==== w32tm /monitor ===="
$lines += $mon.TrimEnd()

$lines | Out-File -FilePath $file -Encoding ascii
Write-Output $file
if ($findings.Count -gt 0) { exit 1 } else { exit 0 }
İki DC eşitlendikten sonra dosyanın SUMMARY bölümü:
AD HEALTH CHECK  DC01  2026-10-12 01:49:32

SUMMARY
  FINDING: dcdiag: failed test(s): DFSREvent, SystemLog
  inbound connections: 10, oldest last success: 10/12/2026 01:45:31
  largest NTP offset: 0.097668 s (limit 300 s)
  durations (s): dcdiag /q 0.3, replsummary 0.1, w32tm /monitor 0.3
Betik replikasyonu temiz buldu: on bağlantı, en eski başarı dört dakika önce. Kalan iki test yukarıda anlattığım pencere bulgusu. Betik bulgu olduğunda 1 ile çıkar, böylece bir izleme aracı dosyayı okumadan da durumu yakalayabilir.
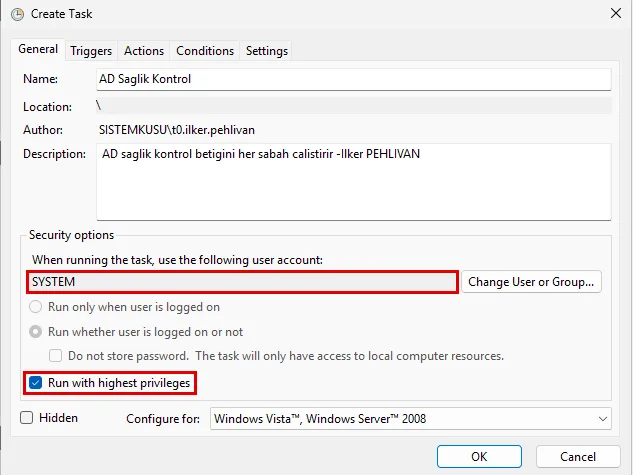
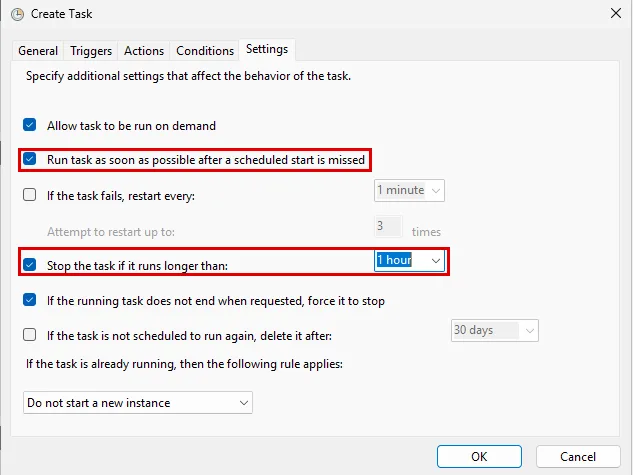
Betiği her sabah çalıştırmak için zamanlanmış görev olarak kaydedin. Task Scheduler (Win + R → taskschd.msc) → Action → Create Task penceresinde dört sekme doldurulur:
- General: Name alanına
AD Saglik Kontrolyazın. Change User or Group ile hesabıSYSTEMyapın ve Run with highest privileges kutusunu işaretleyin. - Triggers: New ile Daily seçin, saati
07:00, Recur every değerini1gün yapın. Günlük tetikleyici Microsoft’un önerisidir. - Actions: New ile Start a program seçin. Program/script alanına
powershell.exe, Add arguments alanına-NoProfile -ExecutionPolicy Bypass -File "C:\Lab\saglik\AD-Saglik-Kontrol.ps1"yazın. - Settings: Run task as soon as possible after a scheduled start is missed kutusunu işaretleyin ve Stop the task if it runs longer than değerini
1 houryapın.
Conditions sekmesindeki AC power kutuları fabrika ayarında işaretli gelir, pille çalışmayan bir sunucuda görevi etkilemez. Görevi elle tetikleyince LastTaskResult değeri 1 oldu ve iki saniyede yeni dosya geldi. Bu 1, betiğin bulgu bulduğunu söyleyen çıkış kodudur.
Aynı işin komut karşılığı:
$action = New-ScheduledTaskAction -Execute "powershell.exe" -Argument '-NoProfile -ExecutionPolicy Bypass -File "C:\Lab\saglik\AD-Saglik-Kontrol.ps1"'
$trigger = New-ScheduledTaskTrigger -Daily -At 07:00
$principal = New-ScheduledTaskPrincipal -UserId "SYSTEM" -LogonType ServiceAccount -RunLevel Highest
$settings = New-ScheduledTaskSettingsSet -ExecutionTimeLimit (New-TimeSpan -Hours 1) -StartWhenAvailable
Register-ScheduledTask -TaskName "AD Saglik Kontrol" -Action $action -Trigger $trigger -Principal $principal -Settings $settings
Görev çıktıyı yalnız dosyaya yazar, kimseye haber vermez. Dosyayı kimse okumuyorsa görev de yoktur: çıktı klasörünü izleme aracınıza ya da her sabah bakılan bir paylaşıma bağlayın.
Sonuç: Sağlığı Son Başarılı Replikasyonun Saati Söyler
Active Directory sağlık kontrolünde en çok yanıltan şey, kapalı bir DC’nin çıktıda başka bir arıza gibi görünmesidir. Lab’da dc02 kapalıyken repadmin önce DNS hatası (8524) yazdı, sonra RPC hatası (1722). dcdiag dört testten kaldı ve bir saniyelik işi 84 saniyede bitirdi. DNS testi ise geçti. Hepsinin ortak cevabı tek satırdı: Last success @ ve largest delta.
Ölçümün sahaya bıraktıkları:
- Her gün
repadmin /replsummaryya da/showrepl * /csv: son başarı saatini okuyun, tombstone ömrünün yarısı alarm eşiğidir. dcdiag /q’daki kalan testin penceresine bakın: DFSREvent 24 saat, SystemLog 60 dakika geriye bakar. DNS testinin kendisi de SystemLog’u bir saat düşürür.- DC geri geldiğinde
/syncall /AdeP’yi o DC’nin adıyla çalıştırın: komut adı verilen DC’den iter. - PDC emulator’ün saat kaynağı
Local CMOS Clockolmamalı: iki DC birbirine göre doğru olsa da domain’in saati sessizce kaynaksız kalabilir. - DC geçişinden önce bu turu temiz geçirin: yeni sürüm bir DC eklemeden ve rolleri taşımadan önce replikasyonun hatasız olması gerekir. Geçişin sırasını domain controller yükseltme yazımızda anlattık.
Girişteki benzetmeye dönersek: sabah turunda iki ön büro masasının listesini yan yana koyan repadmin’dir. Kapalı masa kendini “masa kapalı” diye göstermez, açık masanın defterine telefon hatası ya da adres hatası olarak düşer. Bu yüzden tur hata metnine değil, listenin en son ne zaman eşitlendiğine bakar.
Serinin öbür adımlarına Active Directory rehberi üzerinden ulaşabilirsiniz.
Active Directory Sağlık Kontrolü Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Domain controller'larınız birbirinden en son ne zaman başarıyla kopya aldı? Replikasyon raporuna bakalım mı?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi