Kurumsal Network Kurulumu
SD-WAN Nedir? Failover ve Yük Dengelemeden Farkı
SD-WAN nedir: birden fazla hattı ölçerek her bağlantıyı en iyi hattan gönderen yöntem. Klasik failover ve yük dengelemeden farkı, geçiş süresi ve ne zaman gerekir.

SD-WAN (Software-Defined WAN, yazılım tanımlı geniş alan ağı), bir lokasyondaki birden fazla bağlantıyı (internet, MPLS, 4G ya da 5G) tek bir havuzda toplayıp her bağlantının trafiğini hatların o anki ölçülen kalitesine göre seçtiği hattan gönderen yöntemdir. Hatları operatör verir. SD-WAN hatların üstünde, lokasyondaki cihazda çalışan karar katmanıdır.
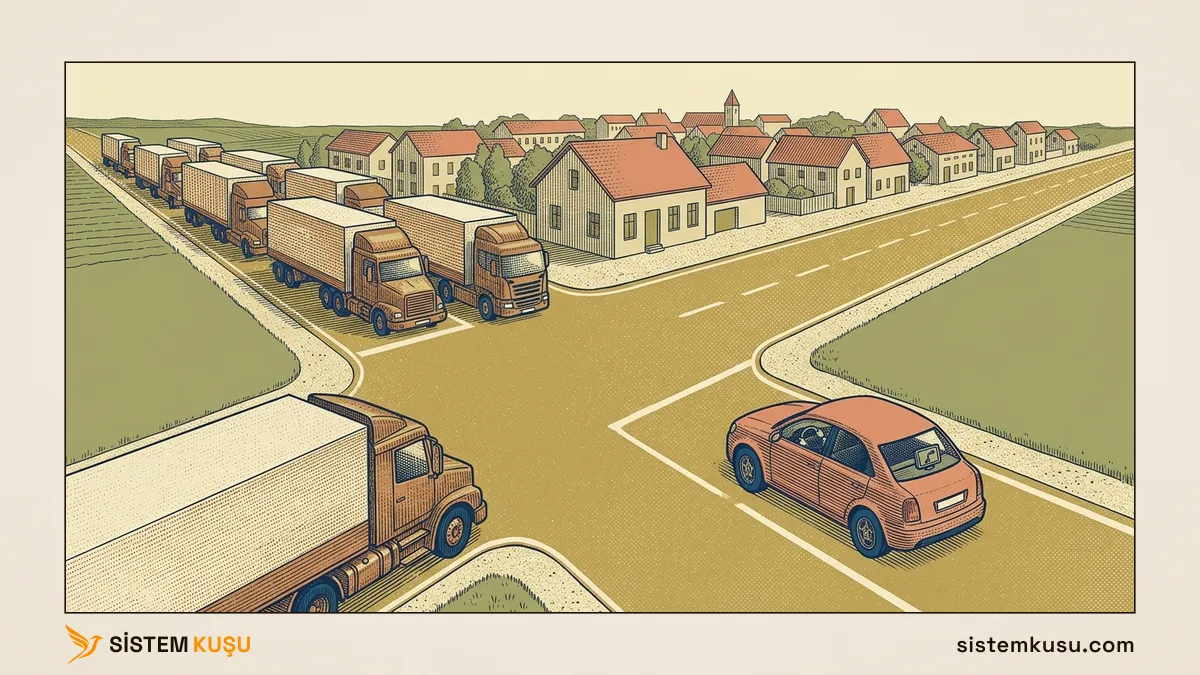
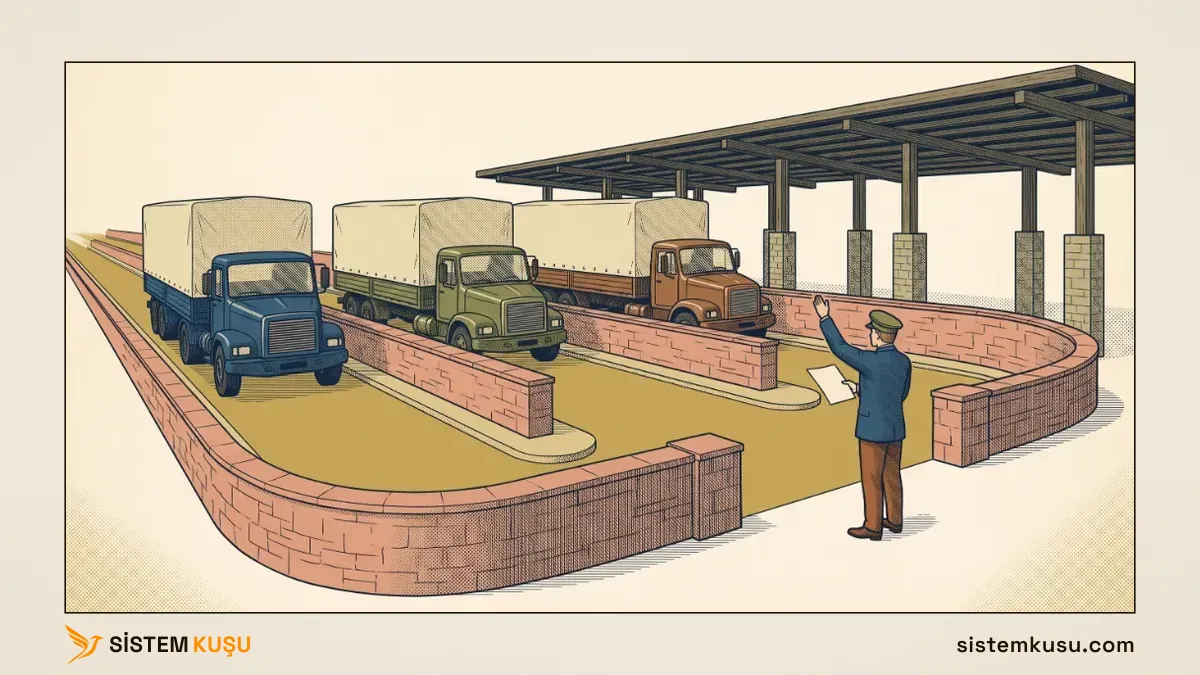
Bu yazıda SD-WAN’ı bir navigasyon uygulamasına benzetiyoruz. Navigasyon yol yapmaz, yollar karayolunundur. Ama her yolun trafiğini sürekli izler ve her araca o an en hızlı yolu söyler. Bir yol kapanırsa yeni yola çıkan araçları başka yola yönlendirir. Yolun ortasındaki aracı ise başka bir yola ışınlayamaz.
Bu yazı ağ protokolleri rehberimizin bir parçasıdır. İkinci bir internet hattını nasıl seçtiğimizi kurumsal internet hattı, şubeleri birbirine nasıl bağladığımızı şubeler arası bağlantı sayfamızda anlattık.
SD-WAN Nasıl Çalışır? Hat Havuzu, Ölçüm ve Kural
SD-WAN’ın çalışmasını dört kavram anlatır:
- Altyapı hatları (underlay): SD-WAN’ın kullandığı fiziksel bağlantılar, yani internet, MPLS, 4G ya da 5G hatları. Metro Ethernet Forum’un SD-WAN standardı MEF 70, hizmeti bu bağlantılardan ayırır ve bağlantıların bir kısmının ya da tamamının aboneden veya başka sağlayıcılardan gelebileceğini yazar (MEF 70).
- Ölçüm: SD-WAN cihazı her hattan belirlenen adreslere sürekli küçük yoklama paketleri gönderir ve her hattın gecikmesini, jitter’ını (gecikmedeki dalgalanma) ve paket kaybını izler.
- Kural: hangi trafiğin hangi hattan çıkacağını belirler ve seçimi ölçümün sonucuna bağlar. Görüntülü görüşme için “gecikmesi 150 milisaniyenin altında olan hattı kullan” gibi bir kural, dosya yedeği için “en ucuz hattı kullan” gibi başka bir kural yazılabilir.
- Tünel (overlay): şubeler arasındaki trafik, altyapı hatlarının üstüne kurulan şifreli tünellerle taşınır. Hangi operatörün hattı olursa olsun tünel aynı iki cihaz arasında kurulur.
Bu dört parça her yeni bağlantıda bir karar üretir. Bir kullanıcı görüntülü görüşme başlattığında cihaz kurala bakar, ölçümün son sonucunu okur ve bağlantıyı o anda kuralı tutturan hatta açar. Örnekteki navigasyonda yoklama paketleri trafik verisi, kural da sürücünün seçtiği “en hızlı yol” ya da “ücretli yoldan kaçın” tercihidir.
Klasik Failover ile SD-WAN Farkı
SD-WAN’dan önce ikinci hat çoğu zaman yalnız yedek olarak kurulurdu. Bu düzenin adı failover’dır. Birincil hat düştüğünde trafik yedek hatta geçer. Klasik failover’da yedek hat boşta bekler ve cihaz tek bir soru sorar: hat öldü mü? Örnekteki benzetmede klasik failover, yolun başındaki “yol kapalı” tabelasıdır. Tabela yalnız yol kapandığında araçları saptırır, yol açık ama tıkalıysa bir şey söylemez.
SD-WAN aynı soruyu kaliteyle sorar. Birincil hat çalışıyor ama gecikmesi yükselmişse, görüntülü görüşme gibi duyarlı trafik yedek hatta gönderilir. İki hat da her gün trafik taşır, böylece yedek hattın çalışmadığı arıza günü değil, her gün görülür.
| Klasik failover | SD-WAN | |
|---|---|---|
| Neyi sorar? | Hat ayakta mı? | Hat kuralın kalite eşiğini tutturuyor mu? |
| Yedek hat | Boşta bekler | Her gün trafik taşır |
| Karar birimi | Bütün trafik | Uygulama ya da trafik türü |
| Yavaşlayan hat | Fark edilmez | Duyarlı trafik başka hatta gider |
FortiGate üzerinde iki yolu da kurup ölçtüm. Klasik failover’ın statik rota ve link monitor ile nasıl kurulduğunu FortiGate statik rota, SD-WAN’ın nasıl kurulduğunu FortiGate SD-WAN yazımızda adım adım gösterdik. SD-WAN ölçümünde dört sonuç çıktı:
- Yavaşlamada geçiş on saniyeyi aştı. Birincil hatta 150 milisaniyelik gecikme eklediğimde yeni bağlantıların yedek hatta gitmesi 11 saniye sürdü, çünkü cihaz ölçtüğü değerlerin ortalamasına bakıyor ve eşik geç aşılıyor.
- Kopmada geçiş 3 saniye sürdü. Hat tamamen kesildiğinde yoklamalar cevapsız kaldı ve karar hızlandı.
- Geçiş açık bağlantıları korumadı. Yavaşlamada eski bağlantı yavaş hatta kaldı, kopmada açık TCP bağlantısı düştü.
- Hattın düzelmesi de zaman aldı. Kayıpla SLA’nın dışına düşen hattın yeniden kullanılmaya başlaması 49 saniye sürdü.
Üçüncü sonuç benzetmenin son cümlesidir: navigasyon yolun ortasındaki aracı başka yola ışınlayamaz. SD-WAN yeni bağlantıları iyi hatta açar, açık bağlantının hattını ise değiştiremez. Hat tamamen koptuğunda o bağlantının uygulaması yeniden bağlanmak zorundadır.
SD-WAN ile Yük Dengeleme Farkı
Klasik failover yedek hattı bekletir. Yük dengeleme (load balancing) ise iki hattı birlikte kullanır: bağlantıları belirli bir orana göre hatlara dağıtır. Örnekteki benzetmede yük dengeleme, kavşakta araçları sırayla iki yola gönderen trafik polisidir. Polis yolun tıkalı olup olmadığına bakmaz, oranı uygular.
Dağıtım bağlantı bazında yapılır. Fortinet’in kılavuzuna göre FortiGate’in varsayılan dağıtım biçiminde trafik arayüzler arasında eşit bölünür ve aynı kaynak IP adresinden başlayan oturumlar aynı yolu kullanır (FortiOS 7.2, implicit rule). Bağlantı bazında dağıtımın pratik sonucu şudur: iki adet 100 Mbps hat, tek bir dosya indirmesine 200 Mbps vermez. Kapasite toplamda artar, çünkü aynı anda açık çok sayıda bağlantı iki hatta paylaşılır.
SD-WAN yük dengelemeyi de içerir, ama dağıtımı ölçümle birleştirir. Bir hat kuralın kalite eşiğinin altına düştüğünde o hatta yeni bağlantı gönderilmez. Benzetmeyle söylersek SD-WAN, oranı uygulayan polis değil, oranı yolların o anki durumuna göre değiştiren navigasyondur.
SD-WAN ile MPLS Farkı
MPLS operatörün sattığı bir hattır, SD-WAN ise hatların üstündeki karar katmanıdır. Bu yüzden ikisi rakip olmak zorunda değildir, çünkü SD-WAN bir MPLS hattını havuzdaki hatlardan biri olarak kullanabilir. Fark kararın nerede verildiğindedir. MPLS’te trafiğin yolunu operatörün omurgası belirler, SD-WAN’da lokasyondaki cihaz. MPLS’in nasıl çalıştığını ve SD-WAN’a geçişin nasıl planlandığını MPLS nedir yazımızda anlattık.
SD-WAN Ne Zaman Gerekir, Ne Zaman Fazladır?
SD-WAN’ın değeri hatların, lokasyonların ve duyarlı uygulamaların sayısıyla büyür. Karar üç soruyla verilir:
- Kaç hat var? Tek hatlı bir lokasyonda SD-WAN’ın seçebileceği bir şey yoktur. İkinci hat geldiği gün soru başlar: yedek mi bekleyecek, her gün trafik mi taşıyacak?
- Gecikmeye duyarlı uygulama var mı? Görüntülü görüşme, IP telefon ve uzak masaüstü, hattın kopmasından önce yavaşlamasından etkilenir. Bu trafik yoğunsa kaliteyi ölçen bir düzen klasik failover’dan daha iyi sonuç verir.
- Kaç lokasyon var? İki lokasyonu tek hatla bağlamak için site-to-site IPsec VPN yeterlidir. Lokasyon ve hat sayısı arttıkça her tüneli elle kurmak ve izlemek zorlaşır, SD-WAN’ın tünelleri tek kurallar kümesiyle yönetmesi işe yarar.
İkinci hattın kendisi de en az SD-WAN kadar önemlidir. Yedek hat birincil hatla aynı fiziksel yoldan geliyorsa, aynı kazı ikisini birden keser ve SD-WAN’ın seçebileceği bir hat kalmaz. İkinci hattı nasıl seçtiğimizi ve fiberle altyapı paylaşmayan bir yedeğin neden önemli olduğunu şubeler arası bağlantı sayfamızın yedekli hat bölümünde anlattık.
Sonuç: SD-WAN Hatları Ölçer, Yeni Bağlantıyı Taşır
SD-WAN birden fazla hattı tek bir havuzda toplar, her hattın kalitesini sürekli ölçer ve her yeni bağlantıyı kuralı tutturan hatta açar. Klasik failover’dan farkı yalnız ölü hattı değil yavaşlayan hattı da görmesidir. Yük dengelemeden farkı ise dağıtımı ölçüme bağlamasıdır. Açık bir bağlantının hattını ise değiştiremez. Kendi ölçümümüzde hat koptuğunda açık TCP bağlantısı düştü, bu yüzden geçişin süresi kadar hangi uygulamanın yeniden bağlanabildiği de sınanmalıdır.
Girişteki benzetmeye dönersek: navigasyon yolları yapmaz, yolların trafiğini izler ve her yeni araca en iyi yolu söyler. SD-WAN’da yolların karşılığı operatörlerin hatları, trafik verisinin karşılığı yoklama paketleri, sürücünün tercihinin karşılığı da SD-WAN kuralıdır. Yolun ortasındaki araç ise yolculuğunu o yolda bitirir.
SD-WAN Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
Bir şirketi ayakta tutan ağ protokolleri: DHCP, DNS, Kerberos, LDAP, SMB, RDP, SSH ve BGP. Hangisi ne yapar, nasıl zincirlenir, bozulduğunda nereden anlaşılır.
PPPoE Nedir? Modem Köprü Modu ve Çift NAT
PPPoE nedir, nasıl çalışır? Keşif ve oturum aşamaları paket paket, MTU neden 1492, hat kopunca ne olur, modem köprü modu ve çift NAT farkı. Lab ölçümleriyle.
Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
Yönlendirme tablosu nedir: bağlı, statik ve varsayılan rota, en uzun önek eşleşmesi, metrik ve yedek hat, dönüş rotası. Linux'ta ölçülmüş örneklerle.
Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
Ethernet nedir, nasıl çalışır? İki makine arasında yakaladığım çerçevelerle alanları, 64 baytlık dolguyu, FCS'i, hız ailesini ve kablonun dört çiftini anlattım.
LACP Nedir? Link Aggregation ve Port Channel Farkı
LACP nedir, nasıl çalışır? İki switch arasında ölçtüm: kablo kopunca yarım saniye, tek uç susunca 3 ya da 82 saniye. Port channel ve statik bağ farkı.
LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
LLDP nedir, nasıl çalışır? Lab switch'imde ölçtüm: 30 saniyede bir komşuya adını ve port açıklamasını anlattı, 52 portta açık geldi. LLDP-MED ve CDP farkı.
Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
Spanning Tree (STP) nedir, nasıl çalışır? Lab'da STP'yi kapattım: tek kablo 24 saniyede 30,9 milyon yayın paketi taşıdı. RSTP 0, klasik STP 35 saniye bekledi.
TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
TACACS+ nedir: ağ cihazına yönetici girişini merkezden doğrulayan, yetkilendiren ve kaydeden protokol; RADIUS farkı, Cisco kökeni ve Ubuntu'da sunucu kurulumu.
VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
VPN nedir, nasıl çalışır? İki Linux makine arasında kurduğum IPsec tünelinde el sıkışma, şifreli trafik, 54 baytlık MTU kaybı ve yanlış yerden dinlenen tünel.
VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
VRRP nedir, nasıl çalışır? İki cihazın tek sanal IP'yi paylaşması, saniyede bir duyuru ve devir: planlı kapanmada 0,61, ani kapanmada 3,61 saniye ölçüldü.
IMAP Nedir, POP3 Nedir? Aralarındaki Fark
IMAP ile POP3 arasındaki fark: durumun sunucuda mı cihazda mı tutulduğu, 993 ve 995 portları, kota dolunca ne olur ve POP3'ten IMAP'a geçişin gerçek maliyeti.
SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
SMTP nedir, mail nasıl gönderilir: zarf ile başlık ayrımı, 25/587/465 portlarının farkı, STARTTLS öncesi düz metin okunan oturum ve gitmeyen mailin teşhisi.
TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
TLS nedir, SSL ile farkı ne? El sıkışmada sürüm ve şifre takımı nasıl seçilir, TLS 1.2 ile 1.3 arasında pakette ne değişir, sunucunuz hangisini konuşuyor?
FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
FTP, FTPS ve SFTP arasındaki fark: iki kanallı mimari, aktif ve pasif mod, firewall arkasında yarıda kalan aktarımlar ve paket düzeyinde şifresiz dosya kanıtı.
Syslog Nedir? Facility, Severity ve 514 Portu
Syslog nedir, log satırı neye benzer? Facility ile severity tek sayıya nasıl sıkışır, 514 portu neden UDP: gerçek switch çıktısıyla anlatıyoruz.
TFTP Nedir? Port 69, Switch Yedeği ve PXE
TFTP nedir, UDP 69 üzerinden nasıl çalışır ve switch yapılandırma yedeği neden bu protokolle alınır? Gerçek paket dökümü, PXE boot ve SFTP karşılaştırması.
NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
NAT (Network Address Translation) nedir, SNAT ile DNAT farkı nedir, PAT nasıl çalışır ve NAT tablosu ne tutar? Çeviri tablosunu lab ortamında açıp gösteriyoruz.
RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
RDP (Remote Desktop Protocol) nedir, 3389 portu ne yapar ve NLA ne işe yarar? Uzak masaüstü protokolünü Windows sunucuda ölçtüm, güvenlik tarafıyla birlikte.
SNMP Nedir? MIB, OID ve Trap Mekanizması
SNMP nedir ve nasıl çalışır? Yönetici ve ajan mimarisi, MIB ile OID kataloğu, poll ve trap arasındaki fark, community string riski ve SNMPv3 ile çözümü.
ICMP Nedir? Ping, TTL ve Tracert Komutu
ICMP, ping ve tracert komutunun altında çalışan protokoldür. Request timed out, Destination host unreachable ve General failure farkı, lab ölçümleriyle.
VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
VLAN tek switch'i mantıksal ağlara böler. 802.1Q etiketi, access ile trunk portun farkı ve native VLAN riski, gerçek paket dökümleriyle anlatılıyor.
ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
ARP, IPv4 adresini MAC adresine çeviren protokoldür. ARP tablosu durumları, yayın alanı sınırı ve ARP spoofing, gerçek makineden alınmış paket dökümleriyle.
IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
IP adresi nedir, subnet maskesi ne işe yarar, /24 ne demek? Ağ ve host kısmı ayrımını, özel adres aralıklarını ve IPv6'yı gerçek lab ölçümleriyle anlatıyoruz.
Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
Port numarası ne işe yarar, TCP ve UDP farkı nasıl işler, açık port nasıl kontrol edilir ve bağlantı kurulmadığında arıza hangi tarafta, nasıl kanıtlanır?
SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
SSH nedir, port 22'de el sıkışma nasıl olur, ana bilgisayar anahtarı neyi kanıtlar, sürüm 1 neden kapatılmalı ve parola yerine anahtarla giriş nasıl kurulur.
Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
Telnet nedir, port 23 nasıl çalışır, parolayı neden düz metin taşır ve hala açık bulunan cihazlarda ne yapılmalı: kapatma, SSH'a geçiş ve yönetim VLAN'ı.
NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
NFS nedir, nasıl çalışır? UID/GID kimlik modeli, root_squash ayarı, NFS ile SMB'nin aynı klasörde çakışması ve izin sorunlarının teşhisi, lab ölçümleriyle.
HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
HTTP ve HTTPS nedir, farkı ne? İstek ve yanıt anatomisi, durum kodları, şifresiz bağlantıda ne sızdığı ve TLS el sıkışması adım adım.
RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
RADIUS sunucusu nedir, nasıl çalışır? 802.1X akışını, EAP yöntemlerini ve ağa bağlanamayan kullanıcıda izlenecek teşhis sırasını paket düzeyinde gösteriyoruz.
LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
LDAP nedir, nasıl çalışır? DN ve base DN, bind türleri, 389 ile 636 farkı ve Windows Server 2025'in reddettiği bind'de bile ağdan geçen parola, paket paket.
SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
SMB nedir, hangi portu kullanır? 445 portu, dosya ve yazıcı paylaşımı, sürüm farkları, SMBv1 riski ve GPO'ların SYSVOL üzerinden dağıtımı.
Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
Kerberos nedir, nasıl çalışır? Bilet mantığını, paket düzeyinde yakalanmış gerçek akışı ve oturum açılamadığında izlenecek teşhis sırasını adım adım gösteriyoruz.
DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
DNS nedir, nasıl çalışır? Kök, TLD ve yetkili sunucu zinciri; A, CNAME, MX, TXT kayıtları; nameserver devri, TTL ve önbellek, nslookup ile arıza teşhisi.
DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
DHCP nedir, nasıl çalışır? Ağdaki cihazlara IP adresi, subnet, gateway ve DNS bilgisinin otomatik dağıtımı: DORA akışı, kira süresi, APIPA ve DHCP relay.
NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
NTP nedir, nasıl çalışır? Stratum hiyerarşisi, ağda tek saat kaynağı, Kerberos'un beş dakikalık toleransı ve saat arızalarında teşhis sırası.
MPLS Nedir? Metro Ethernet ve SD-WAN ile Farkı
MPLS nedir: operatör ağında paketleri etikete bakarak taşıyan yöntem. MPLS VPN şubeleri nasıl ayırır, Metro Ethernet ve SD-WAN'dan farkı ne, hangisi ne zaman?
Statik IP Nedir? Sabit IP Ne İşe Yarar?
Statik IP nedir: değişmeyen IP adresi. Operatörden alınan sabit genel IP ile cihaza elle verilen yerel IP farkı, dinamik IP ve CGNAT, ne zaman gerekir, nasıl alınır.
com.tr Domain Alma: Belgesiz Kayıt, TRABİS ve İlk Ayarlar
com.tr domain alma 2022'den beri belgesiz: ad boştaysa ilk başvuran alır. TRABİS sorgusu, kayıt kuruluşu, belgeli uzantılar ve alındığı gün yapılacak ayarlar.
DMARC Aggregate Report Nasıl Okunur? p=none'dan reject'e
DMARC aggregate report nasıl okunur? Google'ın gerçek rua raporu satır satır: policy_evaluated ile auth_results farkı, hizalama ve p=none'dan reject'e geçiş.
DNSSEC Nedir, Nasıl Çalışır? DS Kaydı ve Doğrulama
DNSSEC nedir? RRSIG, DNSKEY ve DS kayıtları, kökten gelen güven zinciri, imza tutmayınca dönen SERVFAIL ve alan adında DNSSEC'in nasıl aktif edildiği.
Nameserver Değiştirme: DNS'i Kesintisiz Başka Panele Taşımak
Nameserver değiştirme adım adım: zone'u yeni sağlayıcıda kurmak, yeni sunucuya sorarak doğrulamak, kayıt firmasında NS'i çevirmek ve üst zone TTL'ini beklemek.
PTR Kaydı Nedir? Reverse DNS Kaydı Kimde, Nasıl Eklenir?
PTR kaydı nedir? IP adresini ada çeviren reverse DNS kaydı, in-addr.arpa, kaydın neden IP sahibinde durduğu, mailde FCrDNS kontrolü ve Windows DNS'te ekleme.
SPF, DKIM ve DMARC Kaydı Oluşturma: Google Workspace
SPF, DKIM ve DMARC kaydı oluşturma sırası: Google Workspace'te DKIM anahtarı, DNS'te üç TXT kaydı, p=none ile DMARC ve test mailinde hizalama kontrolü.
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
SPF, DKIM ve DMARC nedir? Sunucu listesi, imza ve hizalama: sistemkusu.com kayıtlarıyla SPF kaydı okuma, 10 sorgu sınırı, DKIM selector ve DMARC policy'si.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın, yanıltıcı testi ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil, ölçümleriyle.
FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle ölçülen flow ve proxy kipi farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB dosya sınırı.
FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.
FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı. BFD ile 127 saniyelik kesinti 1 saniyeye iniyor.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
FortiGate Firewall HA: FGCP kümesi, oturum aktarımı ve izlenen arayüz. Güç kesildi, kablo çekildi, failover ve split brain saniyesiyle ölçüldü.
FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
FortiGate Firewall IPS yapılandırması: imzaların yaşı, sensör kurmak, saldırı trafiği olmadan özel imzayla test, satır sırası, block ve reset farkı.
FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
FortiGate Firewall IPsec VPN: faz 1 ve faz 2, kara delik rotası, tünelin şifreli gittiğinin kanıtı, öneri uyuşmazlığı ve yanlış anahtarın logda görünüşü.
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA. 14 adımın sırası, kimde gerektiği ve fabrika hali.
FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
FortiGate Firewall RADIUS ile yönetici girişi: grup eşlemesi, joker yönetici kaydı ve yedek sunucu. Any açığı ve koşula bağlı ikincil sunucu ölçüldü.
FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
FortiGate Firewall SD-WAN: iki hattı tek zone'a alıp Performance SLA ile ölçmek, yavaşlayan hatta 11, kopan hatta 3 saniyelik geçiş ve kopan TCP oturumu.
FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
FortiGate Firewall SSL inspection ölçümle: derin denetimde sertifikayı kim imzalar, banka siteleri neden açılmaz, sertifika sabitleyen uygulama neden bozulur?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası düzenlenmiş yedekle kurtarma.
FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
FortiGate Firewall uygulama kontrolü: misafir ağında izleme ve engelleme, DMZ'de port-protokol zorlaması ve eski imzaların tanımadığı uygulamalar.
FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
FortiGate Firewall uzaktan erişim VPN: dial-up IPsec, FortiClient, adres havuzu, split tunnel, aggressive mode'da şifresiz giden kimlik ve IKEv2 ile EAP.
FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
FortiGate Firewall web filtre: kategori filtresi, FortiGuard'sız rating error, DNS filtresiyle güvenli arama ve profil bağlanınca açılan portlar.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi, password policy, boşta kalma, SSH şifrelemesi, USB kurulum ve maintainer hesabı.
FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
FortiGate Firewall sorun giderme: Fortinet'in teşhis sırası, Packet Capture ve sniffer, oturum tablosu, debug flow. Logda iz bırakmayan düşüşü bulun.
FortiGate Firewall Yedek Alma ve Geri Yükleme
FortiGate Firewall yedek alma: NSA ve Fortinet'e göre yedek düzeni, sürümler, SFTP ve TFTP, otomatik yedeğin parolası, sunucunun çektiği yedek, geri yükleme.
FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
FortiGate Firewall adres nesneleri: NIST ve NSA'ya göre nesne düzeni, adlandırma standardı, arayüze bağlama, FQDN riski, grup, referans ve servis nesnesi.
FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
FortiGate Firewall DHCP sunucusu: hangi ağa FortiGate'in, hangisine kurumun sunucusunun adres vereceği, aralık ve DNS seçeneği, MAC rezervasyonu ve DHCP relay.
FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
FortiGate Firewall DNS ayarı: iki iç DNS sunucusu, failover seçimi, ikincil Public DNS'in iç adları yanlış çözmesi, doğrulama ve FortiGate DNS servisi.
FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
FortiGate Firewall ilk kurulum: ağa bağlamadan önce parola ve sürüm, konsoldan ilk giriş, cihaz adı ve yalnız yönetim ağına açık yönetim adresi.
FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
FortiGate Firewall log ayarları: diskte 7 gün, syslog ve rfc5424, kapalı gelen ret logları, yol kesilince kaybolan UDP logu ve 5651 için trafik kaydı.
FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
FortiGate Firewall NAT ayarı: NIST'e göre NAT nerede açılır, oturum tablosu ve log, IP Pool ve ARP cevabı, yedek hatta çıkış adresi ve central NAT.
FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
FortiGate Firewall NTP ayarı: iki iç saat sunucusu, anahtarlı doğrulama, saat dilimi, senkron kontrolü ve sunucu susunca cihazın gösterdikleri.
FortiGate Firewall Policy Yapılandırması: Kural Seti
FortiGate Firewall policy yapılandırması: Fortinet ve NIST'e göre kural seti, dar kural üstte, ilk eşleşme, servis daraltma, ret logu ve zamanlı kural.
FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
FortiGate Firewall SNMP ayarı: NSA'ya göre SNMPv3 ve şifreleme, izleme sunucusunun geçtiği üç kapı, CPU ve oturum OID'leri, açık metin giden v2c ve trap.
FortiGate Firewall Statik Rota Yapılandırması
FortiGate Firewall statik rota: varsayılan rota, mesafe ve öncelik, ağ geçidinin ötesini yoklayan link monitor, iki hatta kurallar ve kara delik rotası.
FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
FortiGate Firewall VLAN yapılandırması: her ağı etiketli VLAN arayüzü yapmak, üst portu ve native VLAN'ı boş bırakmak, VLAN'lar arası kural ve yanlış VLAN ID.
FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
FortiGate Firewall WAN ayarı: statik IP, DHCP ve PPPoE, kapalı yönetim erişimi, sahte kaynaklı pakete strict-src-check ve ret kuralı, Override internal DNS.
FortiGate Firewall Zone ve DMZ Yapılandırması
FortiGate Firewall zone ve DMZ yapılandırması: zone'a hangi arayüz girer, zone içi trafiğin görünmeyen kuralı, misafirin ayrı kuralı, DMZ'den içeri kapalı yön.
Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
Firewall nedir, güvenlik duvarı nasıl çalışır? Stateless ve stateful farkı, NGFW, UTM ve zone mantığı. Kapının kararını paket paket ölçtüm.
FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
FortiGate Firewall nasıl kullanılır? Fortinet'in günlük işletim önerisiyle Dashboard, FortiView, log, yedek, kural ekleme, site engelleme ve port açma, ölçerek.
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almanın sırası, her adımın kimde gerektiği ve nedeni.
FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
FortiGate Firewall yönetim erişimi: hangi yönetim yolları açılır, trusted host ile adres kısıtlaması, hatalı giriş kilidi ve oturum süresi, ölçümleriyle.
Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
Full duplex ve half duplex nedir? Wi-Fi'ın neden yarım çift yönde çalıştığını, gigabit'te yarım çift yönün neden olmadığını ve gerçek switch'te bedelini ölçtüm.
Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
Switch 802.1X yapılandırması: RADIUS'a bağlamak, uplink'i açık tutmak, 802.1X konuşamayan cihaza MAB ve izleme kipi. Lab'da kabul 28 ms, MAB 90 saniye sürdü.
Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
Switch'te DHCP snooping nasıl yapılandırılır? Özelliği açmak, uplink'i güvenilen yapmak, hız sınırını koymak ve doğrulamak; hepsini lab switch'inde ölçtüm.
Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
Switch port teşhisi: hız ve duplex durumu, hata sayaçları ve kablo testi. Lab'da duplex uyuşmazlığında ping geçti, ama yükte cevapların üçte biri kayboldu.
Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
Layer 3 switch nedir, SVI nasıl çalışır? İki switch arasında ölçtüm: yönlendirme uzaktayken aynı switch'teki iki cihazın trafiği omurga bağından iki kez geçti.
Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
Switch LACP yapılandırması adım adım: port channel, hızlı zamanlayıcı, VLAN ve yük dağıtımı. Lab switch'imde LACP zaman aşımı fabrikadan 90 saniye geldi.
Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
Switch LLDP yapılandırması: kullanıcı portunda gönderimi kapatmak, TLV seçmek ve komşu tablosuyla port tespiti. Lab switch'imde LLDP 52 portta açık geldi.
Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
Switch SNMP yapılandırması: SNMPv3, port sayaçları, trap ve inform. Lab'da ölçtüm: community'nin adres kısıtı trap'i sessizce durdurdu, inform tekrar etmedi.
Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
Switch syslog ayarı: log sunucusu, seviye ve komut kaydı. Lab'da ölçtüm: warnings eşiği giriş kayıtlarını sildi, kaybolan log switch'in sayacına hiç düşmedi.
Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
Switch VLAN yapılandırması adım adım: VLAN oluşturma, port atama ve doğrulama. Lab'da ölçtüm: Türkçe harf sessizce düştü, silinen VLAN'ın portu VLAN 1'e geçti.
Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
Switch'te VLAN'lar arası yönlendirme: ip routing, SVI ve rota tablosu. Lab switch'imde yönlendirme fabrika ayarında kapalıydı, portsuz VLAN'ın arayüzü Down kaldı.
Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
Ağ segmentasyonu nedir, VLAN planı nasıl yapılır? Düz bir ağda dinleyen bir makinenin iki dakikada öğrendikleri, segment seçimi, erişim matrisi ve plan belgesi.
BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
BPDU Guard, PortFast, BPDU Filter, root guard ve storm control ne yapar? Lab switch'inde döngü kablosuyla ölçtüm: 22 saniyelik bekleme, fırtına, kapanan port.
Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
Switch ACL yapılandırması: yönetim erişimini yalnız belirli adreslere açmak. Lab'da ölçtüm: liste açık oturumu kesmedi, reddi log'a yazmadı, disconnect kesti.
Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
Switch nedir, ne işe yarar? Ağ anahtarının MAC tablosuyla çerçeveyi doğru porta göndermesi, hub ve router farkı ve switch çeşitleri, gerçek lab çıktılarıyla.
Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
Switch sıkılaştırma adım adım: SSHv1, enable parolası, SNMP, web arayüzü ve boş portlar; lab switch'inde önce ve sonra ölçümü, sıkılaştırmanın bozduğu yedek.
Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
Switch yapılandırma yedeği nasıl alınır: SFTP ile elle yedek, yalnız değişince kaydeden git deposu ve GitHub'a git-crypt ile şifreli giden gece yedeği.
Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
Switch RADIUS yapılandırması: NPS'e giriş ve oturum yetkisini bağlamak, Service-Type ile yetki vermek, NPS durunca 61 saniyelik girişi 10 saniyeye indirmek.
Switch DNS Server Ayarı: Name Server ve Alan Adı
Switch DNS server ayarı adım adım: ip name-server, alan adı, DNS'siz switch'in yayın sorgusu, yazım hatasını internete çözen arama listesi ve doğrulama.
Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
Switch SSH yapılandırması adım adım: SSH'ı açmak, Telnet ve HTTP'yi kapatmak, parmak izini switch ekranıyla doğrulamak ve dışarıdan port taramasıyla sınamak.
Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
Management VLAN nedir, nasıl kurulur? Switch'in yönetim adresini 24 kullanıcı portundan ayırdım: SSH oturumu koptu, kullanıcı portu yönetime ulaşamaz oldu.
Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
Switch TACACS+ yapılandırması adım adım: sunucuyu tanıtmak, AAA listeleriyle girişi ve komut yetkisini bağlamak, sunucu cevap vermezse yedek girişi ölçmek.
Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
Switch NTP server ayarı adım adım: SNTP istemcisini iç NTP sunucusuna bağlamak, senkronu doğrulamak, UDP 123 ve logu üç saat kaydıran saat dilimi tuzağı.
Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
Switch yapılandırma rehberi: konsoldan ilk bağlantıdan sıkılaştırmaya kadar her adım sırasıyla, hangi kurumda gerektiği ve ayrıntısının nerede anlatıldığıyla.
Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
Konsol kablosu nedir, switch'e nasıl bağlanılır? COM portu, baud rate ve PuTTY ayarı; yanlış hızda boş ekran ve kapatılan PuTTY'de açık kalan oturum ölçüldü.
Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
Switch'te yerel yönetici hesabı nasıl açılır? Yetki seviyeleri, salt eklenmemiş MD5 parola saklama, açık görünüp işlemeyen parola denetimi ve kilitleme ölçüldü.
Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
Yönetilebilir switch ayarları adım adım: lokasyonlu switch adı, yönetim IP'si, subnet ve gateway, VLAN adlandırma ve örnek segmentasyon, gerçek çıktılarla.
Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
Bulut santral: hangi özelliklerin gerektiği, dahili başı bedelin içinde ne olduğu, numara taşıma, devreye alma, internet kesintisi ve sağlayıcıdan çıkış.
IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
IP santral kurulumu: santral seçimi, dahili planı ve çağrı akışı, IP telefonların ağ tarafı, çağrı kaydında KVKK, analog santralden geçiş ve santral bakımı.
Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
Kartlı geçiş sistemi kurulumu: kimlik yöntemi seçimi, panellerin ağ planı, Active Directory ve PDKS entegrasyonu, biyometride KVKK. Montaj çözüm ortağımızda.
Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
Kurumsal internet hattı: ihtiyaca göre hız ve simetri seçimi, statik IP, başvuru ve tesis takibi, güvenlik duvarına bağlama ve kesintiye karşı yedek hat.
SIP Trunk ve İş Telefon Hattı: Numara Taşıma
SIP trunk ve iş telefon hattı: eşzamanlı görüşme sayısının belirlenmesi, numara taşıma, santral entegrasyonu, ses kalitesi ayarları ve analog hattan geçiş.
IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
Kurumsal IP kamera sistemi kurulumu: PoE bütçesi, kayıt trafiğinin ağ planı, disk kapasitesi ve saklama süresi, KVKK uyumu. Ağ tarafı bizde, montaj çözüm ortağımızda.
Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
Ağ erişim kontrolü kurulumu: 802.1X, NAC, port güvenliği ve çok faktörlü doğrulama. Ortak parolayı kişisel hesaba bağlıyor, geçişi izleme kipiyle yapıyoruz.
Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
Fiber optik kablolama ve sonlandırma: güzergah planı, kaynak, OTDR ölçümü ve raporlu teslim. Hattın iki ucundaki ağ tarafını da biz kuruyoruz.
Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
Sistem odası kurulumu: güç ve soğutma yükü hesabı, kabinet ve raf planı, erişim ve ortam izleme. Odanın içini kurguluyor, tesisatı yükleniciyle yürütüyoruz.
Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
Misafir Wi-Fi ve hotspot kurulumu: captive portal karşılama ekranı, SMS ve TC kimlik doğrulama, bant sınırı, kurumsal ağdan yalıtım ve 5651 kayıt entegrasyonu.
Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
Network danışmanlığı: SNMP tabanlı izleme, ağ analizi ve haritalama, darboğaz tespiti, QoS ve bant genişliği yönetimi. Önce ölçüyoruz, sonra düzeltiyoruz.
Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
Şubeler arası bağlantıda SD-WAN, metro ethernet ve yedekli hat mimarisini operatörden bağımsız kuruyoruz. Hat seçimi, kesintisiz geçiş ve failover testi bizde.
Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
Kurumsal Wi-Fi kurulumu: ısı haritası ölçümü, access point yerleşim planı, anahtar teslim kurulum ve her noktanın teslimde ölçülüp raporlandığı doğrulama.
Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
İstanbul merkezli, anahtar teslim yapısal kablolama: keşif, projelendirme, montaj ve her hattın ölçülüp raporlandığı teslim. Kamera ve zayıf akım hatları dahil.
Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
Kurumsal binada yapısal kablolama ve zayıf akım sistemleri nasıl kurulur? Kat kablolaması, kabinet düzeni, CAT6 ve fiber seçimi, test raporu ve saha hataları.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
Kurumsal kablosuz ağ tasarımı: survey planlamadan access point yerleşimine, PoE kablolamadan kanal planına kadar 63 AP'lik bir projede izlenen gerçek sıra.
Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Switch kurulumu, VLAN segmentasyonu ve yönlendirici yapılandırması. Mevcut topolojiyi çıkarıyor, yedekliliği planlı kesinti testiyle doğruluyoruz.
Ücretsiz Değerlendirme
İkinci hattınız gerçekten devreye giriyor mu? Geçişi bir bakım penceresinde birlikte ölçelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu