BT Sistem Yönetimi
Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

- Active Directory Yedekleme Nedir? Recycle Bin Yetmediğinde
- Active Directory Yedeği Nasıl Olmalı?
- Windows Server Backup ile System State Yedeği
- Windows Server Backup Özelliğini Kurmak
- Backup Once ile İlk Yedek
- Yedek Ne Kadar Sürdü, Ne Kadar Yer Kapladı?
- wbadmin ile Komut Karşılığı
- Non-Authoritative Geri Yükleme: DC’yi Yedekten Döndürmek
- DSRM Parolası ve Açılış
- Geri Yükleme ve Sonucu
- Authoritative Geri Yükleme: Silinen OU’yu Geri Getirmek
- LDIF Dosyası Ne Zaman Gerekir?
- Snapshot Neden Yedek Değildir? VM-GenerationID
- Yedekleme Yazılımının Aldığı Yedek AD Yedeği Sayılır mı?
- Doğrulama: Yedek ve Geri Dönüş Çalışıyor mu?
- Sonuç: Yedeği Geri Dönüş Kanıtlar
- Active Directory Yedekleme Hakkında Sık Sorulan Sorular
Active Directory yedeklemesi, bir domain controller’ın System State’ini, yani AD veritabanını, SYSVOL’ü, kayıt defterini ve önyükleme için gereken sistem dosyalarını ayrı bir diske kopyalamaktır. Windows Server’da bu işi yerleşik Windows Server Backup yapar. Geri dönüşün iki türü vardır: DC’yi yedekten kurup partnerlerinden güncellenmeye bırakmak (non-authoritative) ya da yedekteki bir nesneyi bütün domain’e “doğrusu bu” diye dayatmak (authoritative).
Bu yazıdaki her adımı lab’da ad.sistemkusu.com domain’inde, iki Windows Server 2025 domain controller’da ölçtüm: dc01 ve dc02. Yedeği dc02’ye eklediğim 40 GB’lık ayrı bir diske aldım, sonra aynı yedekten iki kez geri döndüm. Yedekten önce bir test OU’su açtım, yedekten sonra sildim ve iki geri yükleme türünün o OU’ya ne yaptığını izledim. Son olarak dc02’yi bir sanal makine snapshot’ına döndürüp snapshot’ın neden yedek sayılmadığını ölçtüm.
Yazı Active Directory rehberimizin koruma ve izleme aşamasının ilk adımı. Doğrudan geri yüklemeye geçmek isterseniz DSRM bölümüne atlayabilirsiniz.
Active Directory Yedekleme Nedir? Recycle Bin Yetmediğinde
AD serisinin otel benzetmesinde misafir listesi Active Directory veritabanıdır ve Recycle Bin kayıp eşya dolabıdır: yanlışlıkla silinen bir kayıt bir süre orada bekler ve tek hamlede geri alınır. System State yedeği ise listenin, kart kodlama ayarlarının ve oda planının her gece kasaya konan kopyasıdır. Dolap günlük kazaları karşılar, kasa ise dolabın yetmediği gün açılır.

Recycle Bin şu durumlarda yetmez:
- Silme değil değişiklik: bir betiğin yüzlerce kullanıcının özniteliğini yanlış yazması Recycle Bin’e hiçbir şey düşürmez, geri alınacak bir silme yoktur.
- Süresi geçmiş nesne: silinen nesne, silinmiş nesne ömrü dolunca Recycle Bin’den de çıkar.
- DC’nin kendisi: veritabanı bozulan ya da diski kaybolan bir DC’yi Recycle Bin kurtarmaz.
- Forest kurtarma: bütün DC’lerin aynı anda kaybedildiği durum. Microsoft’un forest kurtarma belgesi, yedekten dönülen ilk DC’de krbtgt parolasının iki kez sıfırlanmasını da adımlar arasında sayar, çünkü krbtgt’nin parola geçmişi iki parola tutar. Sıfırlamanın nasıl yapıldığını krbtgt parola sıfırlama yazımızda anlattık.
Microsoft Learn, AD Forest Recovery: Perform initial recovery, adım 13.
Lab’da Recycle Bin açıktı (Get-ADOptionalFeature çıktısında Recycle Bin Feature iki DC’de etkin), tombstone ömrü 180 gündü. Recycle Bin’i nasıl açtığımızı Active Directory kurulumu yazısında anlattık.
Active Directory Yedeği Nasıl Olmalı?
Microsoft’un sanal ve fiziksel DC’ler için yazdığı kurallar:
- Canlıda iki ayrı DC’den her gün System State yedeği alınır. Forest’taki her domain’den en az bir DC, tombstone ömründen kısa aralıklarla yedeklenir.
Microsoft Learn, Host AD DCs in virtual hosting environments, Şubat 2026. - Yedeğin ömrü tombstone ömrü kadardır: forest’ın kurulduğu sürüme göre 60 ya da 180 gün. Bundan eski bir yedekten dönülmez, çünkü o yedekteki DC, o arada silinmiş nesnelerin bilgisini taşımaz.
Aynı belge. - Snapshot yedek değildir. Hypervisor’un aldığı snapshot sanal sunucunun içindeki Windows tarafından yedek olarak görülmez. VM-GenerationID’yi destekleyen hypervisor’da snapshot’tan açılan DC kendini geri yüklenmiş sayar ve korunur, ama bu koruma bir yedekleme planının yerine geçmez. Lab’da bunu ayrıca ölçtüm.
Aynı belge ve Safely virtualizing Active Directory Domain Services. - Yedekleme yazılımı kullanılıyorsa yedek DC’ye haber verilerek alınır. Sanal sunucuları toptan yedekleyen bir yazılımın DC’yi kopyalarken içerideki Windows’a haber vermesi gerekir, yoksa kopya AD yedeği sayılmaz. Farkı ayrı bir bölümde anlattım.
Microsoft Learn, Virtualizing domain controllers with Hyper-V. - Yedek DC’nin sistem diskinde durmaz. Windows Server Backup hedef olarak ayrı bir disk ya da ağ paylaşımı ister. Diskin DC ile aynı fiziksel sunucuda durması ise yedeği sunucunun kendi arızasına karşı korumaz, kopya başka bir yere de taşınır. Kopya sayısı ve saklama düzenini veri yedekleme ve felaket kurtarma yazımızda anlattık.
- Geri dönülmemiş yedek kanıt değildir. Bu yazının yarısı geri dönmeyi anlatıyor, çünkü yedeğin işe yaradığını yalnız geri dönüş gösterir.
Windows Server Backup ile System State Yedeği
Windows Server Backup fabrika ayarında kurulu gelmez. Get-WindowsFeature Windows-Server-Backup lab’da InstallState Available döndürdü.
Windows Server Backup Özelliğini Kurmak
Yedeği alacağınız DC’de, Tier 0 yönetim hesabıyla (lab’da t0.ilker.pehlivan):
Server Manager → Manage → Add Roles and Features → Features → Windows Server Backup işaretlenir → Next → Install.
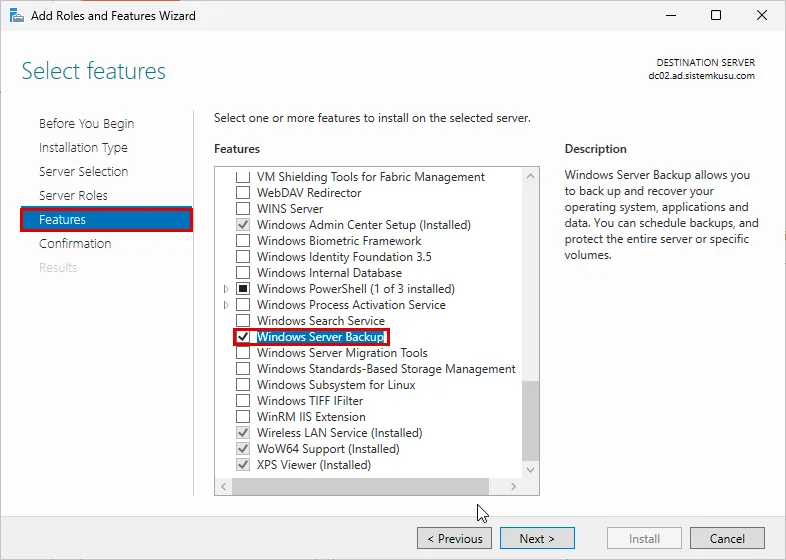
Kurulum 02:15:30’da başladı ve en geç 02:21’de bitti, yeniden başlatma istemedi. Komut karşılığı:
Install-WindowsFeature Windows-Server-BackupBackup Once ile İlk Yedek
Server Manager → Tools → Windows Server Backup → Local Backup → Backup Once… sihirbazı:
- Backup Options: Different options. Zamanlanmış yedek henüz yokken öbür seçenek pasiftir.
- Select Backup Configuration: Custom. Full server seçeneği lab’da 20,93 GB gösterdi.
- Select Items → Add Items: yalnız System state işaretlenir.
- Specify Destination Type: Local drives, hedef ayrı disk (lab’da
AD-YEDEK (Y:), 39,98 GB). - Confirmation → Backup.
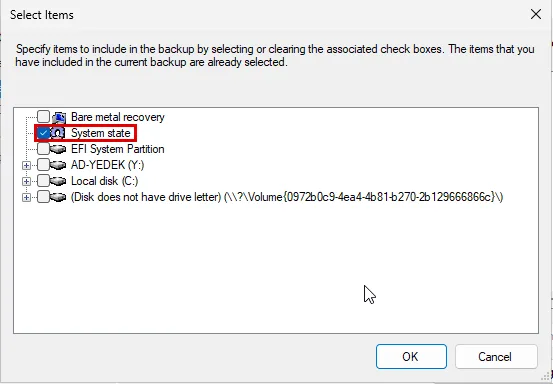
İki seçenek arasındaki fark ölçüldü: Bare metal recovery işaretlenince sihirbaz System state, EFI System Partition, Local disk (C:) ve harfsiz kurtarma bölümünü birlikte seçti. Bu, DC’yi boş bir sunucuya baştan kurmak için gereken yedektir, Microsoft forest kurtarması için bunu önerir. Yalnız AD verisini geri getirmek için System state yeter. Onay sayfası yedek türünü VSS Copy Backup olarak gösterdi: başka bir yedekleme yazılımının kayıt tutma düzenine dokunmayan kopya.
Yedek Ne Kadar Sürdü, Ne Kadar Yer Kapladı?
Sürenin kaynağı Windows’un kendi kaydı oldu. Microsoft-Windows-Backup log’unda olay 1 (The backup operation has started.) 02:25:17’de, olay 4 (The backup operation has finished successfully.) 03:28:36’da yazıldı:
| Ölçü | Değer |
|---|---|
| Süre | bir saat kadar |
| Dosya tarama (veri aktarılmadan) | yaklaşık 34 dk, 186 bin dosya |
| Aktarılan veri | 12,18 GB |
ntds.dit (AD veritabanı) | 40 MB |
| DC’nin donanımı | 2 vCPU, 2 GB bellek |
Tablonun öğrettiği şey şu: AD veritabanı 40 MB’tı ama System State 12 GB tuttu. System State, DC’yi ayağa kaldırmak için gereken bütün sistem dosyalarını ve kayıt defterini de taşır. Lab DC’si bilerek küçük tutulmuş bir sanal makine: tek işlemcide iki çekirdek ve 2 GB bellek. Canlıda daha güçlü bir sunucuda duran DC’nizde yedek büyük ihtimalle daha kısa sürer, ama oran aynı kalır. İlk yedeği bir kez ölçün ve yedek penceresini ona göre kurun.
wbadmin ile Komut Karşılığı
Aynı yedeğin komut karşılığı, yükseltilmiş PowerShell’de:
wbadmin start systemstatebackup -backuptarget:Y: -quietKomut yaklaşık 70 dakika sürdü ve şu satırla bitti:
The backup operation successfully completed.
The backup of the system state successfully completed [12.10.2026 01:44].
Log of files successfully backed up:
C:\WINDOWS\Logs\WindowsServerBackup\Backup-12-10-2026_00-34-22.log
Saat 01:44 görünüyor, çünkü wbadmin mesajlarda ve günlük adında UTC kullanıyor. Konsolun saati 04:44’tü. Disk üzerindeki yedekleri listelemek için:
wbadmin get versionsBackup time: 12.10.2026 02:25
Backup target: 1394/USB Disk labeled Y:
Version identifier: 10/11/2026-23:25
Can recover: Volume(s), File(s), Application(s), System State
Backup time: 12.10.2026 03:34
Backup target: 1394/USB Disk labeled Y:
Version identifier: 10/12/2026-00:34
Can recover: Volume(s), File(s), Application(s), System StateVersion identifier geri yükleme komutunun istediği değerdir ve o da UTC’dir: yerel saati 02:25 olan yedeğin kimliği 10/11/2026-23:25. Geri dönerken yanlış yedeği seçmemek için yerel saat ile kimliği yan yana okuyun. Yedeğin içinde AD’nin olduğunu wbadmin get items -version:10/11/2026-23:25 gösterdi: Application = AD, Component = ntds, Application = Registry ve SYSVOL bileşeni. SYSVOL lab’da DFSR ile kopyalandığı halde liste onu FRS etiketiyle gösterdi.
Zamanlanmış yedek için aynı konsolda Backup Schedule… sihirbazı ya da wbadmin enable backup kullanılır. Lab’da zamanlanmış yedeği ayrıca denemedim.
Non-Authoritative Geri Yükleme: DC’yi Yedekten Döndürmek
Non-authoritative geri yüklemede DC yedekteki haline döner, sonra partnerlerinden yedekten bu yana olan her değişikliği alır. Bozulan bir DC’yi kurtarmanın yolu budur. Silinen bir nesneyi geri getirmez, çünkü partner o nesnenin silindiğini bilir ve silmeyi geri yüklenen DC’ye de gönderir. Bunu lab’da gördüm.
Örnekteki otelde non-authoritative dönüş bir ön büro masasının kasadaki gece kopyasıyla yeniden kurulmasıdır. Masa açılır açılmaz öbür masaya sorar ve günün değişikliklerini, sabah iptal edilen rezervasyonlar dahil, kendi listesine işler.
DSRM Parolası ve Açılış
Geri yükleme DC’nin AD servisleri dururken yapılır, bu yüzden DC Directory Services Restore Mode’da (DSRM) açılır. DSRM’de domain hesabı çalışmaz, oturum DC’nin kendi DSRM yönetici hesabıyla açılır. Lab’da bu parolayı Windows LAPS yönetiyordu ve dc01’den okundu:
Get-LapsADPassword -Identity dc02 -AsPlainTextÇıktının alanları: Account Administrator, Source EncryptedDSRMPassword, DecryptionStatus Success. Parolanın kendisini burada göstermiyorum. DSRM giriş ekranında kullanıcı adı .\Administrator olarak kabul edildi.
DC’yi DSRM’de açmak için Win + R ile msconfig yazın. System Configuration penceresinin Boot sekmesinde Safe boot kutusunu işaretleyin ve altındaki seçeneklerden Active Directory repair’i seçin. OK deyip yeniden başlatın. Normal açılışa dönmek için DSRM’de aynı kutunun işaretini kaldırın.
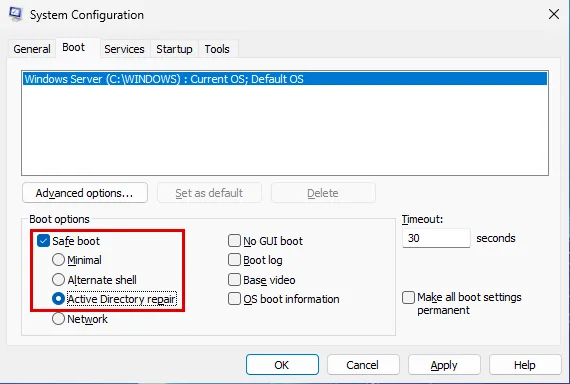
Aynı işin komut karşılığı, yükseltilmiş PowerShell’de:
bcdedit /set safeboot dsrepair
shutdown /r /t 0
İlk denemede Win+R ile açtığım PowerShell yükseltilmemişti ve bcdedit The boot configuration data store could not be opened. Access is denied. dedi. Yükseltilmiş pencerede çalıştı. DSRM’de NTDS, DNS ve Kdc servisleri durmuştu, ağ ise açıktı: dc01’den ping ve Invoke-Command çalıştı.
Geri Yükleme ve Sonucu
DSRM oturumunda:
wbadmin start systemstaterecovery -version:10/12/2026-00:34 -backuptarget:Y: -quietGeri yükleme yaklaşık 15 dakika sürdü (Backup log’unda olay 240 ile olay 242 arası). -quiet ile wbadmin sonunda yeniden başlatmayı kendisi onayladı.
Silinen OU’ya ne olduğunu iki aşamada izledim. Geri yüklemeden önce dc01’in giden replikasyonunu geçici olarak kapattım (repadmin /options dc01 +DISABLE_OUTBOUND_REPL), böylece dc02 açılır açılmaz silmeyi geri alacak kopya gelmedi:
dc02açıldıktan üç dakika sonra:dc02’deOU=TEST-GERIYUKLEMEiki kullanıcı ve grupla canlıydı,dc01’de yoktu.- Giden replikasyon açılınca: OU
dc02’den de silindi.dc01silmeyi bildiği için onudc02’ye gönderdi.
Geri yüklenen DC’nin kendini partnerlerine nasıl tanıttığı da ölçüldü. dc02’nin invocationID’si, yani replikasyonda kullandığı veritabanı kimliği, bc5a2d19-... iken d57294f3-... oldu ve Directory Service log’una olay 1109 düştü. Partner bu yeni kimliği görünce dc02’yi yeni bir kopya gibi güncelledi. Bu sayede geri yüklenen DC eski numaralarla değişiklik gönderip partnerini yanıltmaz.
Authoritative Geri Yükleme: Silinen OU’yu Geri Getirmek
Silinen bir nesneyi yedekten geri getirmek için non-authoritative dönüşün ardından, DC yeniden başlamadan önce, nesne authoritative olarak işaretlenir. İşaret nesnenin özniteliklerinin sürüm numarasını yükseltir. DC açılınca partner bu yüksek numaralı hali silmeden daha yeni sayar ve kendi kopyasına alır.
Örnekteki otelde bu, kasadaki kopyada duran bir kaydın üstüne “doğrusu bu” damgası basılıp öbür masaya gönderilmesidir. Damgasız kayıt öbür masanın iptaline yenilirdi.
İkinci turda aynı yedekten yeniden döndüm, DSRM’den çıkmadan ntdsutil’i açtım:
ntdsutil
activate instance ntds
authoritative restore
restore subtree "OU=TEST-GERIYUKLEME,DC=ad,DC=sistemkusu,DC=com"
Onay penceresinde Yes dendikten sonra:
Opening DIT database... Done.
The current time is 10-12-26 06:00.35.
Most recent database update occured at 10-12-26 03:32.08.
Increasing attribute version numbers by 100000.
Counting records that need updating...
Records found: 0000000008
Done.
Found 8 records to update.
Updating records...
Records remaining: 0000000000
Done.
Successfully updated 8 records.
The following text file with a list of authoritatively restored objects has been created in the current working directory:
ar_20261012-060035_objects.txt
One or more specified objects have back-links in this domain. The following LDIF files with link restore operations have been created in the current working directory:
ar_20261012-060035_links_ad.sistemkusu.com.ldf
Authoritative Restore completed successfully.
Çıktının üç satırı okunmaya değer:
Increasing attribute version numbers by 100000: işaretin kendisi. Partnerin bu nesnelerde yaptığı değişiklik sayısı 100.000’i geçmedikçe geri yüklenen hal kazanır.Found 8 records: OU, iki kullanıcı ve grup dört nesne. Kalan dört kaydın ne olduğunu ayrıca ölçmedim.- İki dosya: biri geri yüklenen nesnelerin listesi, öbürü grup üyeliklerini geri yazacak bir LDIF betiği. İkisi
System32’ye değil, komutu çalıştıran hesabın profil klasörüne yazıldı.
bcdedit /deletevalue safeboot ile normal açılıştan sonra OU iki DC’de de geri gelmişti:
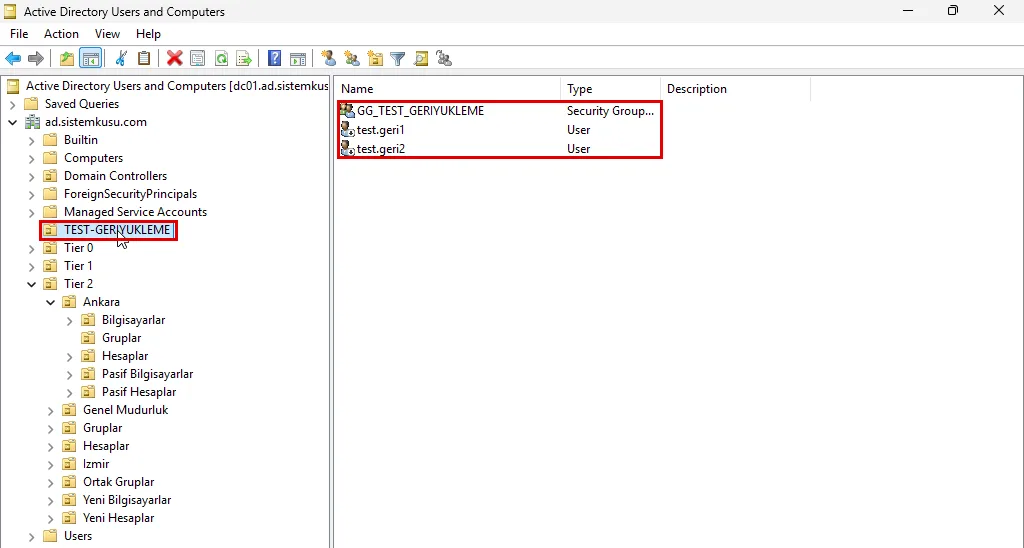
Nesnelerin objectGUID’leri ilk açılıştakiyle aynıydı, yani bunlar yeniden açılmış benzerleri değil, aynı nesnelerdi. Grubun iki üyesi de yerindeydi ve LDIF betiğini çalıştırmama gerek kalmadı.
İki geri dönüş aynı yedekten ve aynı DSRM adımından başladı. Ayrıldıkları tek yer, DC yeniden başlamadan önce konan ntdsutil işaretiydi.
LDIF Dosyası Ne Zaman Gerekir?
Grup üyeliği grubun member özniteliğinde durur. Lab’da grup ve üyeleri aynı OU’daydı, restore subtree grubu da geri getirdiği için member özniteliği onunla döndü.
Grup geri yüklenen alt ağacın dışındaysa durum değişir. Silinmeyen grup, üyeleri silinince onları member özniteliğinden düşürmüştür, kullanıcı geri gelse de grup onu kendiliğinden yeniden üye yapmaz. Microsoft’un belgesi bu yüzden LDIF betiğinin geri yüklenen kullanıcıların grup üyeliklerini geri yazdığını söylüyor ve onu ldifde -i -f <file> ile çalıştırmayı tarif ediyor. Bu yazının OU düzeninde gruplar Gruplar OU’sunda, kullanıcılar Hesaplar’da durur: silinen bir Hesaplar OU’su geri yüklenirken betik de çalıştırılır. Bu senaryoyu lab’da ayrıca ölçmedim.
Microsoft Learn, Restore user accounts and groups in AD, Şubat 2026.
Aynı belge bir uyarı da yapıyor: bütün bir alt ağacı geri yüklemek, o ağaçtaki her nesnede yedekten bu yana yapılan değişiklikleri de geri alır (parola değişiklikleri, yeni grup üyelikleri). Hedef, silinen nesneleri taşıyan en dar ortak kapsayıcıdır. Tek nesne için restore object "<DN>" kullanılır.
Snapshot Neden Yedek Değildir? VM-GenerationID
Sanal bir DC’nin snapshot’ına dönmek, o DC’yi geçmişe döndürmektir: snapshot’tan sonra kendi yaptığı değişiklikleri unutur, ama partnerleri onları hatırlar. Eski hypervisor’larda bu durum USN rollback denen bozulmaya yol açardı. DC eski numaraları yeniden kullanır, partner bu numaraları zaten gördüğü için yeni değişiklikleri almaz ve iki kopya sessizce ayrışır.
Windows Server 2012’den beri bunun bir koruması var: hypervisor her snapshot dönüşünde sanal makineye yeni bir VM-GenerationID verir. DC açılışta bu değeri AD’deki kendi kaydıyla (msDS-GenerationId) karşılaştırır, fark görürse kendini geri yüklenmiş sayar.
Lab’da önce korumanın varlığını ölçtüm. msDS-GenerationId dc02’nin kendi kopyasında doluydu (c3c256af64ea6fdf), dc01’den okununca boştu: öznitelik her DC’ye özeldir, kopyalanmaz. Directory Service log’undaki olay 2168 de The DC is running on a supported hypervisor. VM Generation ID is detected. diyordu. VMware Workstation bu değeri veriyor.
Sonra testi yaptım:
dc02kapalıyken snapshot aldım (06:09).dc02açıkkensnapshot-test-kullaniciadlı bir kullanıcı açtım (06:15), iki DC’ye kopyalandığını gördüm.dc02’yi kapatıp snapshot’a döndürdüm ve açtım (06:17).
dc02 açılınca log’a şunlar düştü:
| Olay | Anlamı |
|---|---|
| 2170 (uyarı) | A Generation ID change has been detected. Eski ve yeni değer yan yana |
| 1109 | invocationID yenilendi (49338c6a-... → ddf71414-...) |
| 2208 | SYSVOL’ün DFSR veritabanı silindi, partnerden non-authoritative eşitlenecek |
snapshot-test-kullanici snapshot’ta yoktu, ama dc02 onu birkaç dakika içinde dc01’den geri aldı. repadmin /replsummary iki yönde 0 hata gösterdi, USN rollback’in işareti olan olay 2095 görülmedi.
Koruma çalıştı. Snapshot yine de yedek değildir:
- Koruma hypervisor’a bağlıdır: VM-GenerationID vermeyen bir platformda aynı dönüş USN rollback üretir.
- Tek DC’nin geri dönüşüdür: yalnız partnerleri sağlamken işe yarar. Bütün DC’ler bozulduğunda dönülecek tutarlı bir AD yedeği gerekir ve sanal sunucunun içindeki Windows snapshot’ı yedek olarak görmez.
- Silinen nesneyi geri getirmez: snapshot’a dönen DC, partnerinden silmeyi de alır. Silinen bir OU için authoritative işaret gerekir ve o işaret yalnız bir System State geri yüklemesinden sonra konabilir.
Yedekleme Yazılımının Aldığı Yedek AD Yedeği Sayılır mı?
DC’lerinizi Windows Server Backup’la değil, bütün sanal sunucuları her gece yedekleyen bir yazılımla yedekliyor olabilirsiniz. Bu yedek AD yedeği sayılır mı? Cevap, yazılımın kopyayı alırken DC’nin içindeki Windows’a haber verip vermediğine bağlı.
Çalışan bir DC’nin diskini kopyalamanın iki yolu var:
- Haber vermeden, dışarıdan: yazılım sanal diski hypervisor üzerinden kopyalar ve DC’nin içindeki Windows’un bundan haberi olmaz. AD o saniye veritabanına yazıyor olabilir. Kopya, fişi bir anda çekilmiş bir sunucunun diskine benzer ve AD yedeklendiğini bilmez.
- Haber vererek: yazılım kopyalamadan önce DC’nin içindeki Windows’a “yedek alıyorum” der. Windows’ta bu işin bir mekanizması var: VSS (Volume Shadow Copy Service). VSS, AD’ye yazmayı tutarlı bir noktada bir anlığına durdurtur, kopya o noktadan alınır ve AD kendi kaydına “şu saatte yedeklendim” diye not düşer. Windows Server Backup da bunu yapıyor: yukarıda onay sayfasının yedek türünü VSS Copy Backup diye göstermesinin sebebi bu.
Örnekteki otelde ilk yol, ön büro görevlisi defterine yazarken masanın fotoğrafını çekmektir. Yarım kalmış satır da fotoğrafa girer ve görevli fotoğraf çekildiğini bilmez. İkinci yol görevliye haber verip defteri bir satırın sonunda kapattırmak, sonra kopyalamaktır. Görevli de defterin kenarına “bu saatte kopyası alındı” diye yazar.
İkinci yolu açan ayarın adı yazılımdan yazılıma değişir. Veeam’de ayarın adı application-aware processing, yani makinenin içindeki uygulamanın (burada AD’nin) farkında olarak yedek almak. Aynı ayarın veritabanı sunucuları için neden açılması gerektiğini yedekleme yazılımı yazımızda anlattık.
Kaynaklar iki yolu şöyle ayırıyor:
- Microsoft’un desteklediği yöntem, DC’nin kendi kurulumundan alınmış bir System State yedeğini AD ile uyumlu bir yedekleme uygulamasıyla geri yüklemektir. Örnek olarak Windows Server Backup’ı veriyor, sanal DC’ler için önerdiği yol da onu DC’nin içinde çalıştırmak. Aynı belgenin USN rollback bölümü ise geri dönüşü Microsoft’un kendi yedekleme çözümleriyle sınırlıyor, yani belge kendi içinde iki farklı genişlikte konuşuyor. Bu yüzden bir yazılımla DC yedekleyecekseniz, o yazılımın kendi belgesi DC’nin nasıl geri yüklendiğini açıkça yazmalı.
Microsoft Learn, Virtualizing domain controllers with Hyper-V, “Backup and restore considerations” ve “Preventing USN rollback”. - Haber vermeden alınan kopya sanal diskin bir kopyasıdır. Microsoft, diskin kopyasından dönen DC’nin veritabanı numaralarını güncellemediği için USN rollback’e yol açabileceğini yazıyor ve sanal DC’nin snapshot’ının alınmamasını, onun yerine kalıcı bir yedek yöntemi kullanılmasını istiyor. Böyle bir kopyadan açılan DC’yi VM-GenerationID’nin koruyup korumadığı, hypervisor’ın geri yüklemede bu değeri değiştirmesine bağlıdır. Bunu ölçmedim.
Aynı belge, “Operational restrictions for VM domain controllers”. - Haber vererek alınan yedek geri yüklenince DC önce DSRM’de açılır, sonra kendiliğinden normal açılışa geçer ve non-authoritative dönmüş olur. Bu, yukarıdaki ilk geri dönüşün aynısı. Silinen bir OU’yu geri getirmek yine elle yapılır: ikinci açılışta DSRM’ye girilir ve
ntdsutilile yukarıdaki authoritative işaret konur.
Veeam, KB2119: Restoring Domain Controller from an Application-Aware backup, Nisan 2026.
| Yedek nasıl alındı | AD yedeği sayılır mı | Geri dönüşte ne olur |
|---|---|---|
| Windows Server Backup, System State | Evet | Bu yazıdaki iki geri dönüş |
| Yazılım, DC’ye haber vererek (application-aware açık) | Evet | DSRM, non-authoritative dönüş. Authoritative işaret elle konur |
| Yazılım, haber vermeden (application-aware kapalı) | Hayır | Diskin kopyası. USN rollback riski, korunması hypervisor’a bağlı |
| Hypervisor snapshot’ı | Hayır | Yukarıda ölçtüm: tek DC’nin geri dönüşü, yedek geçmişi yok |
Yazılımın yedeğinin AD tarafından sayılıp sayılmadığını DC’nin kendisi de söyler. AD her System State yedeğinde DSA Signature adlı bir özniteliği günceller, yedekleme API’sini kullanan başka yazılımlar da aynı özniteliği günceller. Bir bölüm yedek gecikme eşiği boyunca yedeklenmezse DC her gün Directory Service log’una olay 2089 yazar. Eşik fabrika ayarında tombstone ömrünün yarısıdır, 180 günlük bir forest’ta 90 gün. Her gece yedek alındığı halde 2089 görüyorsanız AD o yedekleri yedek saymıyordur.
Microsoft eşiği kısaltmayı öneriyor (kayıt defterinde HKLM\SYSTEM\CurrentControlSet\Services\NTDS\Parameters altında Backup Latency Threshold (days) değeri), böylece uyarı 90 gün sonra değil, yedek birkaç gün aksadığında gelir.
Microsoft Learn, NTDS Replication Event 2089 is logged, Şubat 2026.
İki kural yazılımla da değişmez. Yedeğin ömrü yine tombstone ömrü kadardır. DC’leri yedekleyen sunucu da Tier 0 varlığıdır, çünkü elindeki yedekte AD veritabanının tamamı, yani bütün hesapların parola hash’leri durur. O sunucuyu ele geçiren domain’i de ele geçirmiş olur.
Lab’da yedekleme yazılımı kurulu değil, bu bölümü ölçmedim, yukarıdaki kaynaklara dayanıyor.
Doğrulama: Yedek ve Geri Dönüş Çalışıyor mu?
Bir yedekleme düzeninin çalıştığını şu sırayla doğrulayın:
- Yedek var ve yeni:
wbadmin get versionsson yedeğin dün tarihli olduğunu gösteriyor. Microsoft-Windows-Backup log’unda her yedek için olay 4 var. - Yedek AD’yi taşıyor:
wbadmin get items -version:<id>çıktısındaApplication = AD, Component = ntdssatırı var. - İki DC yedekleniyor: Microsoft’un önerisi canlıda iki ayrı DC’den günlük yedek.
- AD yedeği sayıyor: Directory Service log’unda olay 2089 yok. Yedeği bir yazılım alıyorsa bu satır, yazılımın DC’ye haber verdiğinin kanıtıdır.
- DSRM parolası biliniyor: LAPS yönetiyorsa
Get-LapsADPassword -Identity <dc>ile SourceEncryptedDSRMPasswordve DecryptionStatusSuccessgörünüyor. - Geri dönüş denendi: bir test DC’sinde ya da test ortamında non-authoritative ve authoritative dönüş en az bir kez yapıldı, süresi biliniyor.
- Dönüşten sonra replikasyon temiz: geri yüklenen DC’de
bcdeditçıktısındasafebootsatırı yok,repadmin /replsummaryiki yönde 0 hata. Kontrolün ayrıntısı Active Directory sağlık kontrolü yazımızda.
Sonuç: Yedeği Geri Dönüş Kanıtlar
Active Directory yedeğinin değerini yedek alma değil geri dönüş gösterir. Lab’da iki DC’li küçük bir domain’in System State yedeği bir saat sürdü ve 12 GB tuttu, geri dönüşü 17 dakika. Non-authoritative dönüş bozuk bir DC’yi kurtarır ama silinen OU’yu partner yeniden siler. Silinen OU’yu ancak ntdsutil’in authoritative işareti bütün domain’e geri getirdi, aynı objectGUID’lerle.
Girişteki benzetmeye dönersek: Recycle Bin kayıp eşya dolabı, System State yedeği kasadaki gece kopyası. Kopyayla yeniden kurulan masa öbür masanın iptallerini de alır, bu yüzden geri istenen kayda “doğrusu bu” damgası basılmadıkça o kayıt yeniden silinir. Masanın fotoğrafı, yani snapshot, o damgayı basamaz. Görevliye haber vermeden çekilen fotoğraf da öyle: yedekleme yazılımının kopyası ancak görevli defteri kapatıp kenarına not düştüyse kasadaki gece kopyası yerine geçer.
DC’leri Windows Server 2025’e geçirip forest’te 32k sayfayı açacaksanız, özellikten önce alınmış 8k biçimli yedekler tam bir forest kurtarması dışında kullanılamaz hale gelir. Ayrıntısını domain controller yükseltme yazımızda anlattık.
Serinin öbür adımlarına Active Directory rehberi üzerinden ulaşabilirsiniz.
Active Directory Yedekleme Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Domain controller'ınızın yedeğinden en son ne zaman gerçekten geri döndünüz?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi