BT Sistem Yönetimi
gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

- gMSA Nedir? Parolası Kimsenin Bilmediği Servis Hesabı
- gMSA Nasıl Olmalı?
- KDS Root Key: gMSA’nın Önkoşulu
- gMSA Oluşturmak: İzin Grubu ve New-ADServiceAccount
- gMSA Neden Arayüzden Açılmıyor?
- gMSA’yı Sunucuya Yüklemek ve Sınamak
- gMSA’yı Kullanmak: Zamanlanmış Görev ve Windows Servisi
- Zamanlanmış Görev: Arayüz gMSA’yı Bulamıyor
- Windows Servisi: Log On Sekmesi
- gMSA ve SPN
- gMSA Parolasını Kim Okuyabilir?
- Authentication Policy: gMSA’yı İzinli Sunuculara Bağlamak
- Önkoşul: Kerberos Armoring
- Policy’yi Açmak
- Denetimden Zorlamaya: Lab’da Ne Oldu
- Windows Server 2025 ve dMSA
- gMSA Hataları ve Teşhis
- Doğrulama: gMSA Doğru Çalışıyor mu?
- Sonuç: gMSA Parolayı İnsandan Alır, Makineye Verir
- gMSA Hakkında Sık Sorulan Sorular
gMSA (group Managed Service Account), parolasını Active Directory’nin kendisinin ürettiği ve 30 günde bir değiştirdiği servis hesabıdır. Bir Windows servisi, IIS uygulama havuzu ya da zamanlanmış görev bu hesapla çalışır, ama parolayı hiçbir insan bilmez. Hesabı kullanmasına izin verilen sunucular parolayı domain controller’dan kendileri alır.
Bu yazıdaki her adımı lab’da ad.sistemkusu.com domain’inde ölçtüm. Windows Server 2025 domain controller dc01, gMSA’yı kullanan üye sunucu srv01 ve izni olmayan bir makine olarak Tier 1 jump server’ı jmp01. KDS root key lab domain’inde ölçümden önce de vardı.
Servis hesaplarının neden sıkılaştırmanın konusu olduğunu Active Directory güvenlik sıkılaştırması yazımızda anlattık. Bu yazı gMSA’yı açmayı, kullanmayı, parolasını kimin okuyabildiğini ve hesabın yalnız izinli sunucularda kullanılmasını anlatıyor.
AD serisinin otel benzetmesinde klasik servis hesabı, kodu yıllardır değişmeyen ve bir çekmecede not edilmiş bir personel kartıdır. Kartı kim bulursa o kapıları açar. gMSA ise kodunu kart sisteminin kendisinin 30 günde bir yenilediği personel kartıdır. Kartı yalnız listede adı olan terminaller kodlatabilir ve kodu hiçbir personel ezberlemez. Otelde kartı bir insan taşır, gMSA’yı ise bir makine kullanır. Listedeki makine, kodu okuyabildiği için kartın kendisi kadar korunmalıdır.

gMSA Nedir? Parolası Kimsenin Bilmediği Servis Hesabı
Servis hesabı, bir programın bir kullanıcı gibi domain’e kimlik kanıtlaması için açılan hesaptır: yedekleme yazılımı, raporlama servisi ya da her gece çalışan bir betik.
Klasik servis hesabı sıradan bir kullanıcı hesabıdır ve parolasını bir insan koyar. Lab’da açtığım svc-t1-deneme hesabı fabrika ayarında domain’in parola kuralına uyuyordu: parolası 19 Ekim’de konmuştu ve 42 gün sonra, 30 Kasım’da dolacaktı. Servisin bir sabah durmaması için yönetici ya parolayı 42 günde bir hem AD’de hem servislerde değiştirir ya da Password never expires işaretler. İkincisi parolayı yıllarca aynı bırakır.
Aynı parolanın yıllarca aynı kalması üç kapı açar. Parola bir yere not edilir, bazen kullanıcı nesnesinin herkesin okuyabildiği Description alanına (bunu kullanıcı, grup ve OU yönetimi yazımızda ölçtük). Hesabı bilen kişi işten ayrılsa da parola değişmez. Hesapta bir SPN varsa, domain’deki herhangi bir kullanıcı o hesap için Kerberos bileti isteyip parolayı bilet üzerinden çevrimdışı tahmin etmeyi deneyebilir. Microsoft’un dMSA belgesi bu saldırıyı (Kerberoasting) klasik servis hesaplarının yaygın sorunu olarak anıyor.
gMSA bu üç kapıyı parolayı insandan alarak kapatır:
| Klasik servis hesabı | gMSA | |
|---|---|---|
| Parolayı kim koyar | Yönetici | Domain controller |
| Parola ne zaman değişir | Elle, çoğu zaman hiç | 30 günde bir, kendiliğinden (lab’da msDS-ManagedPasswordInterval 30) |
| Parolayı kim bilir | Onu koyan ve not ettiği yer | Hiçbir insan. İzinli sunucular DC’den alır |
| Kaç sunucuda kullanılır | Parolanın yazıldığı her yerde | İzin grubundaki her sunucuda |
Biletin ve SPN’in ne olduğunu Kerberos nedir yazımızda anlattık. Aynı ilkeyi, yani parolayı insandan alıp sisteme bırakmayı, yerel yönetici hesapları için LAPS uygular.
gMSA Nasıl Olmalı?
Microsoft’un gMSA ve authentication policy belgelerine göre kurulumun hedef durumu şu (Microsoft Learn, Manage gMSA):
- Uygun yerde kullanılır. gMSA’yı Windows servisleri, IIS uygulama havuzları ve Task Scheduler görevleri destekler. Failover cluster’ın kendisi desteklemez. Bir uygulama parola alanını zorunlu tutuyorsa gMSA’ya uygun değildir.
- Önkoşul tamamdır. Domain ve forest functional level en az Windows Server 2012, domain’de bir KDS root key ve hesabı açacak yetki.
- Parolayı okuma izni bir güvenlik grubuna verilir, tek tek makinelere değil. Grup, gMSA’yı kullanacak sunucuları üye olarak taşır.
- Parola aralığı açılışta seçilir. Fabrika değeri 30 gündür ve hesap açıldıktan sonra değiştirilemez.
- Hesap çalıştığı sistemin Tier’inde durur. Üye sunucudaki bir uygulamanın gMSA’sı Tier 1’in
Servis HesaplariOU’suna açılır ve adı Tier’ini söyler. Sebebini aşağıda hesabı açarken anlatıyorum. - İzin grubu ayrıcalıklı grup gibi korunur. Grubu değiştirebilen kişi, parolayı alacak makineyi seçmiş olur. Sebebini aşağıda ölçümle birlikte açıklıyorum.
- Hesap yalnız izinli sunuculardan kullanılabilir. Bir authentication policy, gMSA’nın Kerberos ile ilk girişini parolayı alabilen sunucularla sınırlar. Microsoft bu katmanı gMSA örneğiyle anlatıyor (Microsoft Learn, Authentication Policies and Authentication Policy Silos).
- gMSA, Protected Users grubuna eklenmez. Aynı belgeye göre servis hesabı bu gruba girerse servise gelen bütün kimlik doğrulamalar başarısız olur. Grup insan yönetici hesapları içindir (Protected Users), servis hesabını sınırlamanın yolu 7. maddedeki policy’dir.
KDS Root Key: gMSA’nın Önkoşulu
Key Distribution Service (KDS), domain controller’larda çalışan ve gMSA parolalarının hesaplandığı anahtarları veren servistir. Adı Kerberos biletlerini veren KDC’ye (Key Distribution Center) benzer, ama işi ayrıdır. KDS root key, bu anahtarların türetildiği kök anahtardır ve forest’ta bir kez açılır. Microsoft’a göre DC, gMSA’nın parolasını KDS’nin verdiği anahtardan ve hesabın diğer özniteliklerinden hesaplar (Microsoft Learn, gMSA overview). Aynı hesap için her DC’nin aynı parolayı bulması, anahtarın bütün DC’lerde aynı olmasına bağlıdır.
Microsoft’a göre DC’ler yeni bir root key’i kullanmadan önce 10 saate kadar bekler, çünkü anahtarın bütün DC’lere replike olması gerekir. Tek DC’li bir test ortamında başlangıç saati 10 saat geriye alınarak açılabilir (Microsoft Learn, Create the KDS root key):
# Canlı ortamda: anahtarı aç ve 10 saat bekle
Add-KdsRootKey -EffectiveImmediately

# Yalnız tek DC'li test ortamında
Add-KdsRootKey -EffectiveTime ((Get-Date).AddHours(-10))
-EffectiveImmediately adına rağmen beklemeyi kaldırmaz: anahtar yalnız komutun çalıştığı DC’de hemen geçerli olur.
Anahtar var mı diye önce bakın, çünkü forest’ta zaten olabilir. Lab domain’inde vardı:
Get-KdsRootKeyAttributeOfWrongFormat :
KeyValue : {64, 70, 81, 126...}
EffectiveTime : 8.10.2026 19:50:00
CreationTime : 8.10.2026 19:50:00
IsFormatValid : True
DomainController : CN=DC01,OU=Domain Controllers,DC=ad,DC=sistemkusu,DC=com
ServerConfiguration : Microsoft.KeyDistributionService.Cmdlets.KdsServerConfiguration
KeyId : 0fab5a17-2784-1f3c-dc7e-1fa99a034497
VersionNumber : 1Anahtar domain kurulduktan iki gün sonra dc01’de açılmıştı ve Microsoft-Windows-KdsSvc/Operational log’unda aynı saatte 4004 olayı vardı. Kimin açtığını ölçmedim. Anahtar 10 saatten eski olduğu için gMSA ilk denemede açıldı. Microsoft, anahtarı silip yeniden açmanın her DC’de KDC servisinin yeniden başlatılmasını gerektirdiğini yazıyor. Var olan anahtara dokunulmaz.
gMSA Oluşturmak: İzin Grubu ve New-ADServiceAccount
gMSA iki adımda açılır: önce parolayı okuyabilecek sunucuların grubu, sonra hesabın kendisi. Örnek bu yazının ikinci yarısında kullanılacak: şirketin İK portalı, yani çalışanların izin ve bordro işlerini yaptığı iç site, srv01’de IIS üzerinde çalışıyor ve kimliği bir gMSA olacak.
Grup ve hesap domain nesnesidir, bu yüzden komutlar dc01’de Tier 0 yönetici hesabı t0.ilker.pehlivan ile çalıştı. Hesabın yönetim katmanlarındaki yerini Tier modeli yazımızda anlattık. İzin grubu:
New-ADGroup -Name 'GG_PC_TIER1_IKPORT' -GroupScope Global -GroupCategory Security -Path 'OU=Gruplar,OU=Tier 1,DC=ad,DC=sistemkusu,DC=com' -Description 'gmsa-t1-ikport parolasini okuyan sunucular'
Add-ADGroupMember -Identity 'GG_PC_TIER1_IKPORT' -Members 'srv01$'
Makine hesabı grupta adının sonundaki $ ile anılır (srv01$). Grubun adındaki GG_PC_, üyelerinin bilgisayar olduğunu söyler. Bir kullanıcı bu gruba eklenirse adı okuyan herkes yanlışlığı görür. Adların kalıbını isimlendirme standardı yazımızda anlattık. Grubu arayüzden açmak isterseniz adımlar kullanıcı, grup ve OU yönetimi yazımızda.
Hesabın kendisi:
New-ADServiceAccount -Name 'gmsa-t1-ikport' -DNSHostName 'gmsa-t1-ikport.ad.sistemkusu.com' -PrincipalsAllowedToRetrieveManagedPassword 'GG_PC_TIER1_IKPORT' -Path 'OU=Servis Hesaplari,OU=Tier 1,DC=ad,DC=sistemkusu,DC=com' -Description 'IK portali uygulama havuzu'-PrincipalsAllowedToRetrieveManagedPassword parolayı okuyabilecek grubu söyler. -Path hesabın açılacağı OU’dur. Hesabın oluştuğu hal:
DistinguishedName                          : CN=gmsa-t1-ikport,OU=Servis Hesaplari,OU=Tier 1,DC=ad,DC=sistemkusu,DC=com
ObjectClass                                : msDS-GroupManagedServiceAccount
SamAccountName                             : gmsa-t1-ikport$
DNSHostName                                : gmsa-t1-ikport.ad.sistemkusu.com
Enabled                                    : True
whenCreated                                : 19.10.2026 14:34:19
msDS-ManagedPasswordInterval               : 30
PrincipalsAllowedToRetrieveManagedPassword : {CN=GG_PC_TIER1_IKPORT,OU=Gruplar,OU=Tier 1,DC=ad,DC=sistemkusu,DC=com}
ServicePrincipalName                       : {}
PasswordLastSet                            : 19.10.2026 14:34:19
msDS-SupportedEncryptionTypes              : 28
Hesabın adına bir $ eklendi, parola aralığı 30 gün ve parola hesapla aynı saniyede konmuş.
-Path verilmezse hesap domain kökündeki Managed Service Accounts nesnesine düşer. Bu nesne bir OU değil, bir konteynerdir (container) ve Tier yapısının dışında durur. Servis hesabı ise çalıştığı sistemin Tier’inde durmalıdır. Bütün Tier’lerin servis hesapları tek yerde toplanırsa, orada hesap yönetme yetkisi alan kişi Tier 0 servis hesaplarını da yönetir. Gerekçesini kullanıcı, grup ve OU yönetimi yazımızda anlattık. Active Directory Administrative Center’da hesap Tier 1’in Servis Hesaplari OU’sunda görünüyor:
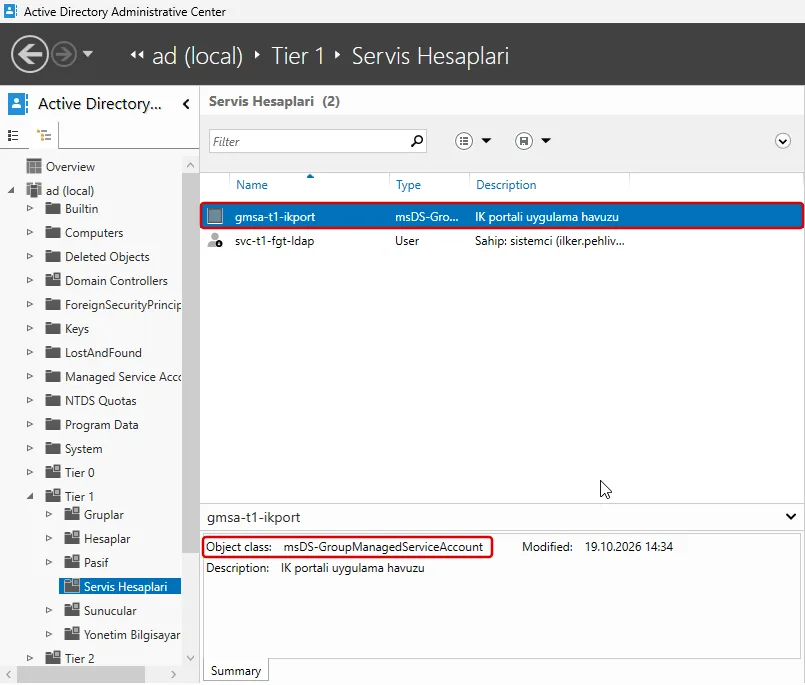
Active Directory Users and Computers da hesabı aynı OU’da, dişli simgesiyle listeliyor. Bir farkla: ADUC gMSA’yı soldaki ağaçta da OU’nun altında ayrı bir düğüm olarak gösteriyor. Bu düğüm seçilince sağ taraf boş kalır. Hesabı açmak için sağdaki listeyi kullanın.
Adın bir sınırı var. 16 karakterlik gmsa-t1-ikportal adıyla denediğimde komut şu hatayı verdi:
The service account has a samAccountName attribute of 'gmsa-t1-ikportal' which is too long; the samAccountName attribute must not be longer than 15 characters.14 karakterlik gmsa-t1-ikport kabul edildi. Ad sınırı 15 karakterdir, sondaki $ bu sayıya girmez. gmsa-t1- öneki sekiz karakter tuttuğu için servisin adına yedi karakter kalır: ikport gibi kısa bir kod seçin.
gMSA Neden Arayüzden Açılmıyor?
İzin grubu arayüzden açılabilir, gMSA’nın kendisi açılamaz. Active Directory Administrative Center’da Servis Hesaplari OU’sunda sağ tık → New beş seçenek sunar: Organizational Unit, InetOrgPerson, Group, User ve Computer. Managed Service Accounts konteynerindeki liste de gMSA içermez. Active Directory Users and Computers’ın New menüsünde de gMSA yoktur. Ölçüm Windows Server 2025’te yapıldı. Microsoft da hesabı açmak için yalnız New-ADServiceAccount komutunu belgeler (Microsoft Learn, Manage Group Managed Service Accounts).
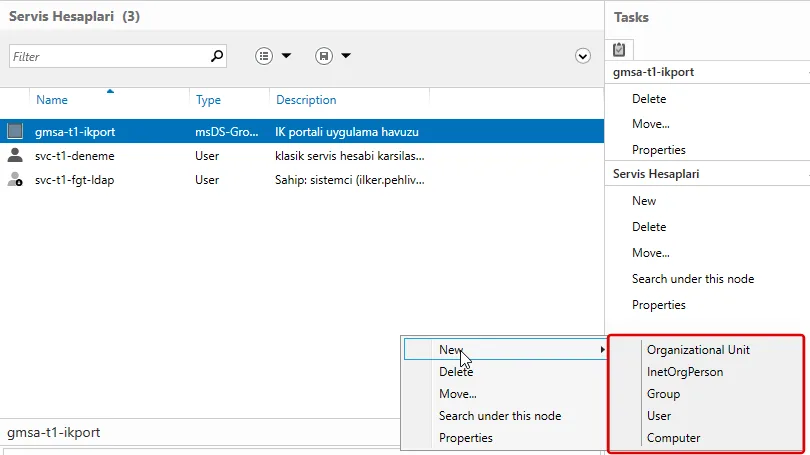
Sebebi, gMSA’nın iki hazır formun hiçbirine uymamasıdır. Active Directory gMSA’yı bir bilgisayar hesabı gibi tutar. Lab’da hesap türünü tutan sAMAccountType ve hesap bayraklarını tutan userAccountControl, gmsa-t1-ikport’ta ve srv01’in bilgisayar hesabında aynıydı: 805306369 ve 4096. Klasik servis hesabı svc-t1-deneme’de ise kullanıcı değerleri vardı: 805306368 ve 512. Ama Computer formu gMSA’nın ihtiyaç duyduğu iki bilgiyi sormaz:
- Parolayı hangi sunucuların okuyacağı. Komutta bunu
-PrincipalsAllowedToRetrieveManagedPasswordverir. - Parolanın kaç günde bir değişeceği. Komutta
-ManagedPasswordIntervalInDaysverir, verilmezse 30 gün olur. Microsoft’a göre bu aralık yalnız hesap açılırken belirlenir. Değiştirmek gerekirse yeni bir gMSA açılır.
Bir yol daha var gibi görünür: ADSI Edit’te New → Object… sihirbazının sınıf listesinde msDS-GroupManagedServiceAccount da yer alır. Bu sihirbaz şemadaki her sınıfı listeleyen genel bir araçtır ve hesabın neye ihtiyaç duyduğunu bilmez. Microsoft, ilk managed service account türü için de konsolun şemadan gösterdiği oluşturma seçeneğinin kullanılmamasını istemişti, çünkü o yolla açılan hesapta gerekli birkaç özellik eksik kalıyordu (Microsoft, Active Directory belge ekibinin 2009 notu). Bu yolla açılan bir gMSA’nın çalışıp çalışmadığını ölçmedim. Belgelenen yol New-ADServiceAccount’tır.
Hesap açıldıktan sonra arayüz işe yarar. ADAC’ta gMSA’ya çift tıklayınca açılan pencerede yalnız Name, Description ve Protect from accidental deletion düzenlenir. Kullanıcı ve bilgisayar formlarındaki Account ya da Member Of gibi bölümler bu pencerede yoktur. Geri kalan öznitelikler Extensions → Attribute Editor sekmesindedir. SPN de bu sekmeden yazılır.
gMSA’yı Sunucuya Yüklemek ve Sınamak
gMSA’yı kullanacak sunucuda Active Directory PowerShell modülü olmalıdır. Lab’da srv01’de modülün 1.0.1.0 sürümü vardı, istemciye nasıl kurulduğunu RSAT kurulumu yazımızda anlattık.
Install-ADServiceAccount, Microsoft’un tanımıyla gMSA’yı sunucuda önbelleğe alır. Sunucunun hesabı kullanmaya uygun olduğunu doğrular ve parolanın insan eli değmeden yönetilmesi için yerel ayarları yapar. Komut yönetici olarak açılmış (Run as administrator) bir PowerShell ister (Microsoft Learn, Install-ADServiceAccount).
Parolayı DC’den alan, komutu yazan yönetici değildir. Alan, izin grubunda adı geçen sunucunun kendisidir, yani SRV01$ makine hesabı. Windows’ta makine hesabının sunucu içindeki karşılığı SYSTEM’dir (NT AUTHORITY\SYSTEM). İşletim sisteminin kendi bileşenleri bu kimlikle çalışır ve ağa çıktıklarında DC’ye makine hesabı olarak görünürler. Microsoft’un authentication policy belgesi de bunu söyler: SYSTEM olarak çalışan servisler ağdaki bir servise makine hesabıyla bağlanır. Aşağıdaki ölçümde parolayı bu yüzden sunucunun yöneticisi değil, SYSTEM okuyacak.
srv01’i gruba ekledikten sonra yeniden başlattım ve komutları Tier 1 yönetici hesabı t1.ilker.pehlivan ile çalıştırdım:
Test-ADServiceAccount gmsa-t1-ikport
Install-ADServiceAccount gmsa-t1-ikport
Test-ADServiceAccount gmsa-t1-ikport
Install-ADServiceAccount çıktı vermedi, iki test de True döndü:
True
True
Testin yüklemeden önce de True dönmesi beklenmedikti. Aynı testi izin grubunda olmayan jmp01’de çalıştırdım:
WARNING: Test failed for Managed Service Account gmsa-t1-ikport. If standalone Managed Service Account, the account is linked to another computer object in the Active Directory. If group Managed Service Account, either this computer does not have permission to use the group MSA or this computer does not support all the Kerberos encryption types required for the gMSA. See the MSA operational log for more information.
False
Uyarı metni testin neye baktığını söylüyor: makinenin gMSA’yı kullanma izni ve hesabın istediği Kerberos şifreleme türleri. Yükleme durumundan söz etmiyor. Yani True, sunucunun parolayı alabileceğini gösterir, hesabın yüklendiğini değil. Aynı makinede Install-ADServiceAccount da reddedildi:
Install-ADServiceAccount : Cannot install service account. Error Message: 'An unspecified error has occurred'.Hata mesajı sebebi söylemiyor, ama makine izin grubunda değil. Bu hatayı gören biri önce izin grubuna bakmalıdır.
srv01’i gruba ekledikten sonra yeniden başlatmıştım. Yeniden başlatmadan önceki durumu ölçmedim. Doğrulamayı, üyelikten sonraki ilk yeniden başlatmanın ardından yapın: lab’daki True o koşulda ölçüldü.
gMSA’yı Kullanmak: Zamanlanmış Görev ve Windows Servisi
gMSA’nın asıl işi bir şeyi çalıştırmaktır. İki yaygın yeri srv01’de denedim: her çalışmada whoami çıktısını bir dosyaya yazan bir zamanlanmış görev ve test için açtığım bir Windows servisi.
Zamanlanmış Görev: Arayüz gMSA’yı Bulamıyor
Task Scheduler’da Create Task → General → Change User or Group penceresinde Object Types düğmesine bastım. Listede yalnız üç tür vardı:
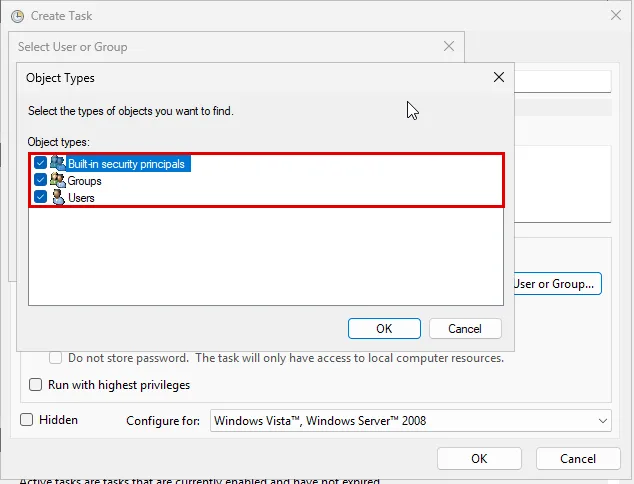
gMSA’nın adını sonundaki $ ile, domain adıyla ve domain adı olmadan yazıp Check Names dediğimde, pencere iki yazımda da hesabın bulunamadığını söyledi. Bu pencereyle gMSA seçilemiyor. Görevi PowerShell ile kaydettim:
$eylem  = New-ScheduledTaskAction -Execute 'powershell.exe' -Argument '-NoProfile -File C:\Betikler\gmsa-ikport.ps1'
$kimlik = New-ScheduledTaskPrincipal -UserId 'SISTEMKUSU\gmsa-t1-ikport$' -LogonType Password
Register-ScheduledTask -TaskName 'gmsa-ikport-deneme' -Action $eylem -Principal $kimlik
-LogonType Password görevin bir parolayla çalışacağını söyler, ama parolayı kimse vermez: Windows onu gMSA’dan alır. Register-ScheduledTask parola sormadı. Görevin çalıştırdığı betiği yalnız yöneticilerin yazabildiği bir klasöre koyun. Betiği değiştirebilen kişi, kendi komutunu gMSA’nın kimliğiyle çalıştırır.
Görevi başlattım. srv01 1 GB bellekle çalıştığı için görev ilk okumada hala çalışıyordu (267009), birkaç dakika sonra sonuç kodu 0 oldu. Görevin yazdığı dosyada şu vardı:
sistemkusu\gmsa-t1-ikport$

USER INFORMATION
----------------

User Name                  SID
========================== =============================================
sistemkusu\gmsa-t1-ikport$ S-1-5-21-1987702239-187056940-2301540660-2655
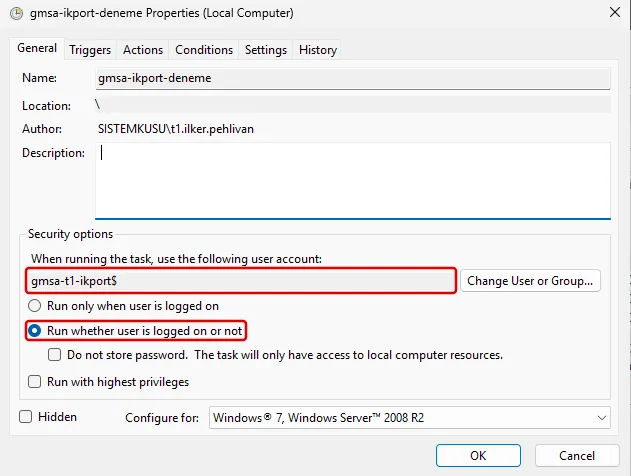
PowerShell ile kaydedilen görev, Task Scheduler arayüzünde de gMSA’yla görünüyor:
Windows Servisi: Log On Sekmesi
Servis tarafında arayüz çalıştı. Services konsolunda servisin Properties → Log On sekmesinde This account seçip hesabı SISTEMKUSU\gmsa-t1-ikport$ olarak yazdım. Hesap yazılınca Password ve Confirm password alanları kendiliğinden noktalarla doldu, ben bir şey yazmadım. İkisini de sildim, alanlar boş kaldı:
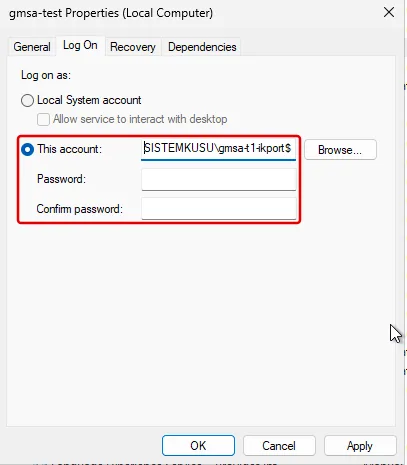
Apply dediğimde Windows hesaba servis olarak oturum açma hakkını kendisi verdi:
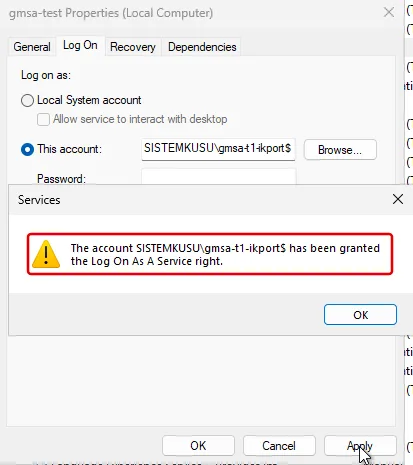
Öncesinde ve sonrasında secedit ile baktım: Log on as a service hakkını önce yalnız iki yerleşik hesap taşıyordu, Apply’dan sonra listeye gMSA’nın SID’i eklendi. Servis başladı ve süreç SISTEMKUSU\gmsa-t1-ikport$ olarak çalıştı. Servisin hesabını komutla da doğrulayabilirsiniz:
sc qc gmsa-testSERVICE_START_NAME satırında SISTEMKUSU\gmsa-t1-ikport$ görünür.
gMSA ve SPN
İK portalı örneğine dönelim. Portal ik.ad.sistemkusu.com adresinde, srv01’deki IIS’te çalışıyor ve sitenin uygulama havuzunun kimliği gmsa-t1-ikport$. Çalışan bu adresi tarayıcıda açınca parola girmeden içeri girmeli, yani tarayıcı çalışanın kimliğini Kerberos ile kanıtlamalı.
Çalışanın elinde zaten bir bilet var: sabah Windows’a girerken aldığı giriş bileti, yani TGT. Ama TGT hiçbir siteye doğrudan girmez, yalnız domain controller’dan başka bilet istemeye yarar. Siteye girmek için o siteye özel bir servis bileti gerekir ve çalışanın tarayıcısı bunu parola sormadan, TGT’yi göstererek alır. İki biletin farkını Kerberos yazımızda anlattık. İK portalında sıra şöyle işler:
Diyagramın kilit noktası 3. adım. Bilet çalışanındır, içinde çalışanın adı ve grupları yazar. Ama domain controller bileti sitenin hesabının anahtarıyla kilitler, bileti de yalnız site açabilir. DC hangi anahtarı kullanacağını SPN’den öğrenir: HTTP/ik.ad.sistemkusu.com adını bir hesaba bağlayan bu kayda SPN (Service Principal Name) denir. Çalışanın tarafında olan, yani portalın parola sormadan açılması, içeride çalışan SSO’dur. gMSA ise sitenin kendi kimliğidir.
Portal bileti doğrulamak için DC’ye sormaz. Bileti kendi anahtarıyla açar ve açabilmesi doğrulamanın kendisidir: o anahtarı yalnız DC ve portalın hesabı bilir, demek ki bileti DC yazmıştır. Biletle birlikte gelen kısa kanıt (authenticator) bir zaman damgası taşır. Damga birkaç dakikadan eskiyse portal bileti reddeder, böylece yakalanıp yeniden gönderilen bir bilet işe yaramaz. Windows biletin içindeki grup listesinin imzasını DC’ye ayrıca doğrulatabilir, ama bu adım biletin açılması için değil, grup listesinin değiştirilmediğinden emin olmak içindir.
Microsoft Learn, MS-APDS: Kerberos PAC Validation.
Portalın anahtarı, hesabının parolasından türetilir. DC bu anahtarı AD’de tutar, portal da parolayı bilir. Kerberos’taki güvenin temeli bu ortak sırdır. Parola değişince iki taraf da yeniyi bilmek zorundadır, yoksa DC bileti yeni anahtarla kilitler, portal eskisiyle açmaya çalışır ve kimse giremez. Klasik bir servis hesabında parolayı bir yönetici koyar ve IIS’in ayarına elle yazar. Değiştirmek iki yeri aynı anda değiştirmek demektir, bu yüzden bu parolalar çoğu zaman yıllarca değişmez.
gMSA’nın asıl işi bu ortak sırrı insansız tutmaktır. Parolayı DC üretir ve 30 günde bir değiştirir, IIS sunucusu güncel parolayı izin grubunda olduğu için DC’den kendisi alır. İki taraf her zaman aynı anahtarı bilir, hiçbir insan görmez. Bunun bir güvenlik kazancı da var. Kerberoasting saldırısında saldırgan bir servis bileti ister ve biletten servisin parolasını kendi bilgisayarında kırmaya çalışır, çünkü bilet o parolanın anahtarıyla kilitlidir. İnsan eliyle konmuş bir parola kırılabilir. gMSA’nın uzun ve rastgele parolası pratikte kırılmaz (güvenlik sıkılaştırması).
Site gMSA ile çalıştığına göre SPN de gMSA’ya yazılır. Yazılmazsa çalışanın tarayıcısı bilet alamaz ve oturum sessizce NTLM’e düşer. gMSA’nın Properties penceresinde SPN için ayrı bir sekme yoktur, değer Attribute Editor’dan yazılır. Bu sekme ADUC’ta View → Advanced Features açıkken görünür:
- Tier 1 → Servis Hesaplari OU’sunu seçin,
gmsa-t1-ikport’u sağdaki listede seçin ve Alt + Enter ile Properties’i açın. Ağaçtaki aynı adlı düğüm pencereyi açmaz. - Attribute Editor sekmesinde
servicePrincipalNamesatırını bulun. Hesapta henüz SPN yoksa satır listede görünmez, çünkü sekmenin Filter menüsünde Show only attributes that have values fabrika ayarında işaretlidir. İşareti kaldırınca satır<not set>değeriyle görünür. Satırı seçip Edit deyin. - Value to add alanına
HTTP/ik.ad.sistemkusu.comyazın, Add ve OK deyin.
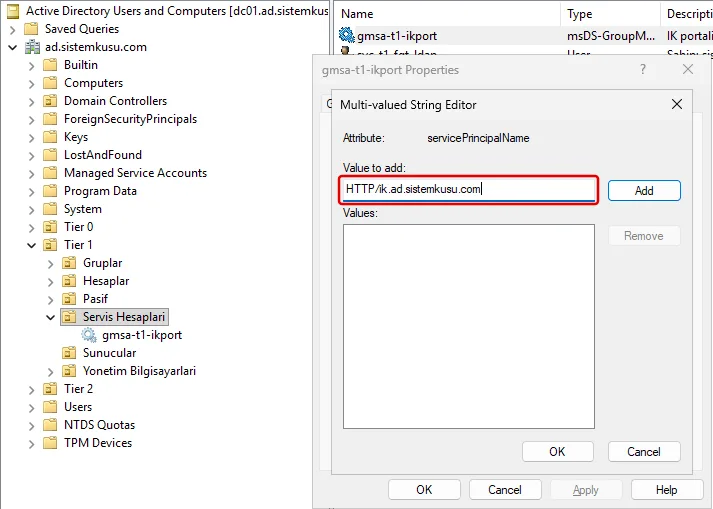
Aynı işin komut karşılığı ve doğrulaması:
Set-ADServiceAccount gmsa-t1-ikport -ServicePrincipalNames @{Add='HTTP/ik.ad.sistemkusu.com'}setspn -L gmsa-t1-ikport$Registered ServicePrincipalNames for CN=gmsa-t1-ikport,OU=Servis Hesaplari,OU=Tier 1,DC=ad,DC=sistemkusu,DC=com:
HTTP/ik.ad.sistemkusu.comAynı SPN’i klasik servis hesabı svc-t1-deneme’ye eklemek istediğimde setspn adı başka hesapta buldu ve reddetti:
Checking domain DC=ad,DC=sistemkusu,DC=com
CN=gmsa-t1-ikport,OU=Servis Hesaplari,OU=Tier 1,DC=ad,DC=sistemkusu,DC=com
        HTTP/ik.ad.sistemkusu.com
Duplicate SPN found, aborting operation!
Bir SPN domain’de tek hesapta durur. Bir servisi klasik hesaptan gMSA’ya taşırken SPN önce eski hesaptan kaldırılır, sonra gMSA’ya eklenir. -S seçeneği eklemeden önce domain’i bu yüzden tarar. Domain’de çakışan SPN olup olmadığını setspn -X gösterir. Lab’da sonuç found 0 group of duplicate SPNs. oldu.
İK portalı örneğinde gMSA ile SPN birlikte şunları sağlar:
- Çalışan portala parola girmeden girer. Sabah aldığı giriş bileti yeter, portal onu servis biletinden tanır.
- Portalın parolasını hiçbir insan bilmez. Parola bir dosyada, bir belgede ya da bir yöneticinin aklında durmaz.
- Parola değişir, site durmaz. DC parolayı 30 günde bir değiştirir, IIS sunucusu yenisini kendisi alır, kimse ayar dosyasını güncellemez.
- Çalınan biletten parola kırılamaz. Kerberoasting’de saldırgan biletten servisin parolasını kırmaya çalışır. gMSA’nın parolası uzun ve rastgele olduğu için bu pratikte imkansızdır.
- Portal ikinci bir sunucuya genişleyince aynı hesap çalışır. Yeni IIS sunucusu izin grubuna eklenir, SPN ve hesap aynı kalır.
gMSA Parolasını Kim Okuyabilir?
gMSA’nın parolası AD’de msDS-ManagedPassword özniteliğinde durur. Bu alanı üç kimlikle okumayı denedim:
| Kim | Nerede | msDS-ManagedPassword |
|---|---|---|
t0.ilker.pehlivan (Domain Admins üyesi, izin grubunda değil) | dc01 | Boş |
t1.ilker.pehlivan (srv01’in yöneticisi) | srv01 | Boş |
srv01’in SYSTEM hesabı (SRV01$, izin grubunda) | srv01 | Dolu, 290 bayt |
Parola değerini yazdırmadım, yalnız alanın dolu olup olmadığına ve uzunluğuna baktım. Sonuç iki şey söylüyor.
Birincisi, Domain Admins üyeliği parolayı okumaya yetmedi. İzin, grupta adı olan makineye verilir. Ama bu bir duvar değildir: grubu değiştirebilen herkes kendi kontrolündeki bir makineyi gruba ekleyip parolayı o makineden okuyabilir. Bu yolu lab’da denemedim, ama izin grubunu ayrıcalıklı bir grup gibi korumanın sebebi bu.
İkincisi, izin makinedeki kullanıcıya değil makinenin kendisine verilir. srv01’in yöneticisi bile alanı boş aldı, SYSTEM ise okudu. SYSTEM’in okumasını, SYSTEM olarak çalışan bir zamanlanmış görevle ölçtüm. Böyle bir görevi sunucudaki her yönetici açabilir. Yani srv01’in yöneticisi, bir adım dolanarak gMSA’nın yetkisine ulaşır. gMSA’nın yetkisi ile onu kullanan sunucunun Tier’i bu yüzden aynı olmalıdır: domain’e geniş yetkisi olan bir gMSA’yı sıradan bir uygulama sunucusuna vermek, o sunucunun yöneticisine aynı yetkiyi vermektir.
Authentication Policy: gMSA’yı İzinli Sunuculara Bağlamak
Parolayı yalnız izinli sunucu okur. Ama parola bir kez okunduktan sonra nerede kullanılabilir? Microsoft’un belgesi bunu açıkça yazıyor: gMSA’nın parolasını yalnız izinli sunucular AD’den alabilir, ama parola Kerberos’un ilk girişinde herhangi bir makineden kullanılabilir. Belgeye göre bir erişim koşulu, parolanın kullanımını yalnız onu alabilen makinelerle sınırlayarak ek bir koruma katmanı ekler (Microsoft Learn, Authentication Policies and Authentication Policy Silos).
Senaryo şu: srv01’in bir yöneticisi parolayı SYSTEM üzerinden okuyup kendi makinesine taşıyor. Policy yoksa o makineden de gmsa-t1-ikport$ olarak TGT alabilir. Policy varsa DC bileti vermeden önce isteğin hangi makineden geldiğine bakar ve izin grubunda olmayan makineyi reddeder. Örnekteki otelde bu, kodu okunan personel kartının yalnız listedeki terminallerde açması demektir.
Authentication policy, DC’nin bir hesaba TGT vermeden önce uyguladığı kuraldır. Silo gerekmez: Microsoft tek bir hesabı korumak için policy’nin doğrudan hesaba atanabileceğini yazıyor.
Önkoşul: Kerberos Armoring
DC’nin isteği yapan makineyi tanıması için Kerberos armoring gerekir. Armoring’de makine, hesabın bilet isteğini kendi TGT’siyle sarar ve DC isteğin içinde makinenin kimliğini görür. İki GPO ayarıyla açılır: DC’lerde KDC ayarı, gMSA’yı kullanan sunucularda Kerberos istemci ayarı. Domain functional level en az Windows Server 2012 R2 olmalıdır.
İki ayarın ekranlarını, GPO’ların nereye bağlandığını ve armoring’in çalıştığını nasıl göreceğinizi authentication policy silo yazımızda anlattık. Lab’da ayarlar o yazıdaki iki GPO’dan geldi. srv01 yeniden başladıktan sonra gMSA’nın görevi zorunlu policy altında çalıştı ve DC’nin 4768 olayında istek armoring ile geldi.
Policy’nin sonucu DC’de AuthenticationPolicyFailures-DomainController log’una düşer, log fabrika ayarında kapalıdır. İki olay önemli: denetim modunda 305 (“policy zorunlu olsaydı bu TGT reddedilecekti”) ve zorunlu modda 105 (“TGT reddedildi”).
Policy’yi Açmak
Policy, Active Directory Administrative Center’da (Win + R → dsac.exe) Authentication → Authentication Policies → New → Authentication Policy ile açılır:
- General bölümünde Display name
AP_TIER1_IKPORT, açıklama ve Only audit policy restrictions. Form Enforce policy restrictions seçili açılır, denetim elle seçilir. Policy önce yalnız denetler, hiçbir şeyi engellemez. Ad sonradan değiştirilemez: kaydedilen policy’de Display name alanı kilitlenir veRename-ADObjectA system flag has been set on the object and does not allow the object to be moved or renamedhatasıyla reddeder. Adı isimlendirme standardına göre baştan doğru verin. - Accounts bölümünde Add ile
gmsa-t1-ikport’u ekleyin. Policy böylece hesaba doğrudan atanır. - Service Sign On bölümünde, servis hesaplarının TGT isteyebileceği makineleri sınırlayan koşulun altındaki Edit düğmesine basın. Add a condition ile satırı User → Group → Member of any (ya da tek grup için Member of each) → Value olarak kurun, Add items ile
GG_PC_TIER1_IKPORTgrubunu seçin.
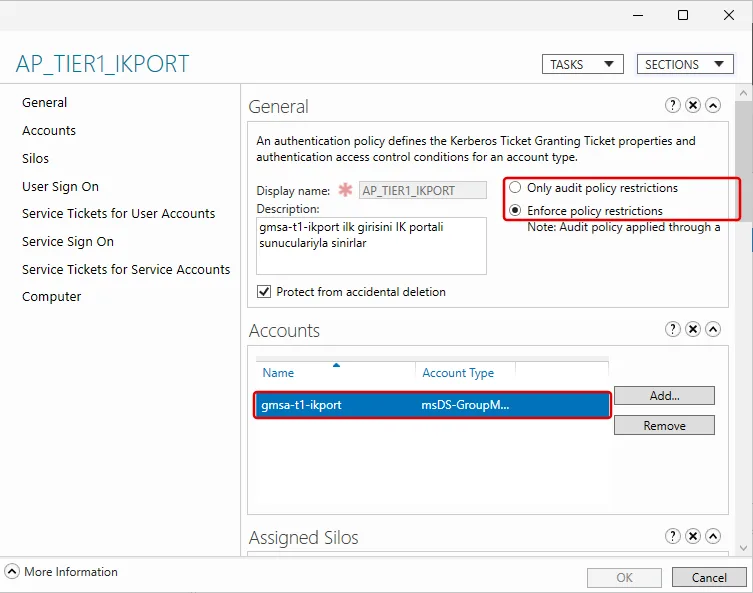
Koşul satırının ilk listesinde yalnız User seçeneği var. Bu, koşulun hesabı değil makineyi sınadığı yerde kafa karıştırır. Microsoft açıklamasını veriyor: bu koşul girişin yapıldığı makineyi tanımlar ve erişim denetiminin dilinde o makinenin hesabı “user” sayılır, tek seçeneğin User olması bundandır.
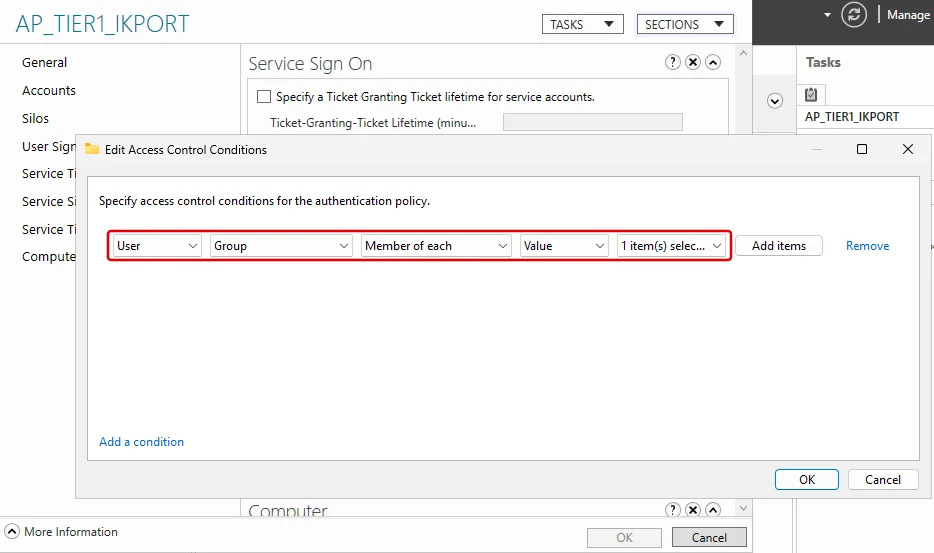
Koşulu lab’da PowerShell ile yazdım, ADAC onu yukarıdaki satırla gösterdi. Komut karşılığı:
$sid  = (Get-ADGroup GG_PC_TIER1_IKPORT).SID.Value
$sddl = "O:SYG:SYD:(XA;OICI;CR;;;WD;(Member_of {SID($sid)}))"
Set-ADAuthenticationPolicy AP_TIER1_IKPORT -ServiceAllowedToAuthenticateFrom $sddl
Set-ADServiceAccount gmsa-t1-ikport -AuthenticationPolicy AP_TIER1_IKPORTDenetimden Zorlamaya: Lab’da Ne Oldu
Her adımda srv01’deki görevi çalıştırıp DC’nin log’una baktım:
| Durum | Görev | DC’deki olay |
|---|---|---|
| Policy denetimde, armoring ayarları yok | Çalıştı | 305, Device Name boş |
Ayarlar yazıldı, srv01 yeniden başlatılmadı | Çalıştı | 305, Device Name yine boş |
srv01 yeniden başlatıldı, koşul Device_Member_of | Çalıştı | 305, Device Name SRV01$, sonuç 0xC |
Koşul Member_of | Çalıştı | 305 yok |
| Policy zorunlu (Enforce policy restrictions) | Çalıştı | 305 yok, 4768 sonuç 0x0 |
Zorunlu, koşul srv01’in üye olmadığı bir grup | Başlamadı | 105, 4768 sonuç 0xC |
Tablonun üç dersi var.
- Denetim modu hiçbir şeyi durdurmaz. Görev ilk dört satırda da çalıştı. Policy’nin işe yarayıp yaramadığını görevin çalışması değil, 305’in kesilmesi söyler.
- Boş Device Name, armoring’in çalışmadığını söyler. DC isteği hangi makinenin yaptığını bilmiyorsa koşulu sınayamaz. Bu halde zorunlu kılınan policy izinli sunucuyu da reddeder. İstemci ayarı
srv01yeniden başlayınca devreye girdi. - Zorunlu policy gerçekten reddeder. Son satırda koşulu geçici olarak yanlış gruba çevirdim. Görev hiç başlamadı ve DC’ye 105 düştü. Olayda hesap
gmsa-t1-ikport$, policyAP_TIER1_IKPORT, makineSRV01$ve sonuç kodu0xCyazıyordu. Koşulu geri alınca görev yeniden çalıştı.
Sıra bu yüzden şudur: armoring ayarlarını açın, gMSA’yı kullanan sunucuları yeniden başlatın, policy’yi denetimde atayın, her izinli sunucuda servisi ya da görevi çalıştırın. 305 kalmadığında ve olayda makinenin adı göründüğünde Enforce policy restrictions seçin:
Set-ADAuthenticationPolicy AP_TIER1_IKPORT -Enforce $trueYeni bir sunucu gMSA’yı kullanacaksa iki şey birlikte yapılır: sunucu GG_PC_TIER1_IKPORT grubuna eklenir ve armoring ayarını alır. Grup hem parolayı okuma izni hem de policy’nin koşuludur, ikisi aynı listeden yönetilir.
Windows Server 2025 ve dMSA
Windows Server 2025 yeni bir hesap türü getirdi: dMSA (delegated Managed Service Account). Microsoft’un dMSA belgesine göre dMSA, var olan klasik bir servis hesabını yerinde devralır, eski hesabın parolasıyla kimlik doğrulamayı engeller ve geçiş bitince eski hesabı devre dışı bırakır. gMSA’dan farkı, sırrının domain controller dışında hiçbir yerden okunamamasıdır. Yukarıda izinli sunucunun parolayı okuduğunu ölçtük, dMSA’nın hedeflediği fark tam olarak bu.
Aynı belgeye göre bir MSA ya da gMSA dMSA’ya taşınamaz, geçiş bilet ömrünün en az iki katı (14 gün) bekleme ister ve hesabı kullanan bütün makinelerin dMSA’yı desteklemesi gerekir. Lab domain’inde forest ve domain functional level Windows Server 2025’ti ve geçiş komutları (Start-ADServiceAccountMigration, Complete-ADServiceAccountMigration, Undo-ADServiceAccountMigration, Reset-ADServiceAccountMigration) yüklüydü. Geçişi denemedim. dMSA, canlıya alınmadan önce ayrı bir lab turunda sınanmalıdır.
dMSA’nın bir de güvenlik geçmişi var. Microsoft, 12 Ağustos 2025’te CVE-2025-53779 ile Kerberos’ta bir yetki yükseltme açığını kapattı. Kaydın açıklamasına göre saldırgan, bir dMSA’nın iki özniteliğine (msds-groupMSAMembership ve msds-ManagedAccountPrecededByLink) yazma yetkisiyle domain yöneticisi yetkisine ulaşabiliyordu (MSRC, CVE-2025-53779). Windows Server 2025 DC’si olan bir domain’de bu güncelleme kurulu olmalıdır. OU’larda kimin nesne açabildiği de yeniden gözden geçirilmelidir.
gMSA Hataları ve Teşhis
| Belirti | Sebep | Çözüm |
|---|---|---|
New-ADServiceAccount: samAccountName attribute ... must not be longer than 15 characters | Ad 15 karakteri aşıyor | Adı kısaltın, sondaki $ sayılmaz |
| Root key yeni açıldı, gMSA kullanılamıyor | DC’ler anahtarı 10 saate kadar beklemeye alır (Microsoft) | Bekleyin. Yalnız tek DC’li testte saati geriye alın |
Test-ADServiceAccount: False ve this computer does not have permission to use the group MSA | Makine izin grubunda değil ya da gruba eklendikten sonra yeniden başlamadı | Makineyi gruba ekleyin, yeniden başlatın |
Install-ADServiceAccount: An unspecified error has occurred | Lab’da makine izin grubunda değildi | Önce Test-ADServiceAccount’a bakın |
Task Scheduler’da gMSA cannot be found | Hesap seçme penceresinde Service Accounts türü yok (lab) | Görevi New-ScheduledTaskPrincipal -LogonType Password ile kaydedin |
| Log On sekmesinde parola alanları nokta dolu | Konsol hesap yazılınca alanları kendisi dolduruyor (lab) | İki alanı silip Apply deyin |
sc config ile hesap değişmiyor: FAILED 87 | Lab’da sebebi ayrıştırılmadı | Log On sekmesini kullanın |
Attribute Editor’da servicePrincipalName yok | Filter yalnız değeri olan öznitelikleri gösteriyor | Filter → Show only attributes that have values işaretini kaldırın |
msDS-ManagedPassword boş geliyor | Sorgulayan hesap ya da makine izin grubunda değil | Beklenen davranış, parolayı yalnız izinli makine okur |
setspn: Duplicate SPN found | SPN başka bir hesapta duruyor | Önce eski hesaptan kaldırın |
| Olay 305, Device Name boş | Kerberos armoring çalışmıyor | DC ve sunucu ayarını açın, sunucuyu yeniden başlatın |
Olay 305, Device Name dolu, sonuç 0xC | Makine koşulu karşılamıyor | Grup üyeliğine ve koşulun Member_of olduğuna bakın |
| Olay 105, servis ya da görev başlamıyor | Policy zorunlu ve makine koşulu karşılamıyor | Makineyi izin grubuna ekleyin ya da policy’yi denetime alın |
Doğrulama: gMSA Doğru Çalışıyor mu?
- Hesabın ayarları. Domain controller’da ya da RSAT’lı bir makinede:
Get-ADServiceAccount gmsa-t1-ikport -Properties PrincipalsAllowedToRetrieveManagedPassword, msDS-ManagedPasswordInterval, PasswordLastSet, AuthenticationPolicy |
  Format-List Name, DistinguishedName, PrincipalsAllowedToRetrieveManagedPassword, msDS-ManagedPasswordInterval, PasswordLastSet, AuthenticationPolicy
Hesabın kendi Tier’inin OU’sunda durduğuna, izin grubunun doğru olduğuna, PasswordLastSet’in 30 günden eski olmadığına ve policy’nin atandığına bakın.
- Sunucunun erişimi. gMSA’yı kullanan sunucuda
Test-ADServiceAccount gmsa-t1-ikportTrue, izin grubunda olmayan bir makinedeFalsedönmelidir. - Kullanım. Servis için
sc qcsatırındakiSERVICE_START_NAME, görev için(Get-ScheduledTask -TaskName ...).Principal.UserIdgMSA’yı göstermelidir. - Gerçek kimlik. Görev ya da servis bir dosyaya
whoamiyazdırıyorsa çıktıdadomain\hesap$görünmelidir. - SPN.
setspn -L gmsa-t1-ikport$sitenin adını göstermeli,setspn -Xçakışma bulmamalıdır. - Policy. Servis ya da görev çalıştıktan sonra DC’nin AuthenticationPolicyFailures-DomainController log’unda bu hesap için 305 ya da 105 olmamalıdır.
Sonuç: gMSA Parolayı İnsandan Alır, Makineye Verir
gMSA’da parolayı ne yönetici koyar ne bir insan bilir: domain controller üretir, 30 günde bir değiştirir ve yalnız izin grubundaki makinelere verir. Lab’da Domain Admins üyesi bir hesap da sunucunun yöneticisi de parola alanını boş aldı, izinli sunucunun SYSTEM hesabı ise okudu. Bu yüzden gMSA’nın güvenliği, izin grubunu kimin yönettiğine ve izinli sunucuda kimin yönetici olduğuna bağlıdır.
Authentication policy son açığı kapatır: okunan parola izinli sunucunun dışında TGT almaz. Lab’da zorunlu policy, koşulu karşılamayan istekte görevi başlatmadı. Kullanımda iki pürüz ölçtüm: Task Scheduler’ın arayüzü gMSA’yı seçemiyor, görev PowerShell ile kaydediliyor. Servisin Log On sekmesi ise çalışıyor ve gereken hakkı kendisi veriyor.
Girişteki benzetmeye dönersek: personel kartının kodunu artık hiçbir personel ezberlemiyor, kart sistemi kendisi yeniliyor. Ama listedeki terminal kodu okuyabiliyor, bu yüzden listeyi kimin değiştirebildiği kartın kendisi kadar önemli. Policy ise kodu okunan kartın listedeki terminallerin dışında hiçbir kapıyı açmamasıdır.
Servis hesapları domain’in sıkılaştırma adımlarından biridir. Yönetici katmanlarını ve kalan adımları Active Directory güvenlik sıkılaştırması yazımızda anlattık.
gMSA Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Servis hesaplarınızın parolası en son ne zaman değişti? Parola yaşlarını çekelim mi?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi