BT Sistem Yönetimi
IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

- IIS’te HTTPS Binding’i Nedir, Nasıl Çalışır?
- IIS’te HTTPS Nasıl Olmalı?
- Create Domain Certificate Neden Yetmez?
- SAN’lı Sertifikayı certreq ile Almak
- 443 Binding’ini Eklemek
- Aynı IP’de İki HTTPS Sitesi: SNI
- HTTP’den HTTPS’e Yönlendirme ve HSTS
- Eski TLS Sürümlerini Kapatmak
- Doğrulama: HTTPS Çalışıyor mu?
- Sonuç: Kart Doğru Bölümde Adı Taşımalı
- IIS SSL Sertifikası Hakkında Sık Sorulan Sorular
IIS’te HTTPS açmak iki parçadan oluşur: bir TLS sertifikası ve o sertifikayı kullanan bir 443 binding’i. Parçaların ikisi de birkaç tıktır, ama iç ağdaki bir sitede işin çalışıp çalışmayacağını belirleyen tek kural sertifikanın içindedir. Sertifika sitenin adını Subject Alternative Name (SAN) alanında taşımalıdır. IIS’in kendi sertifika sihirbazı bu alanı sunmaz.
IIS rehberindeki iş hanının kapısındaki görevli, ziyaretçiye binanın kimlik kartını gösterir. Kartı ziyaretçinin güvendiği bir makam imzalamıştır, bu kurumun kendi sertifika otoritesidir. Ziyaretçi karttaki adı aradığı adla karşılaştırır ve adı yalnız kartın “adlar” bölümünde arar. O bölüm boşsa kart ne kadar geçerli olursa olsun ziyaretçi içeri girmez.

Bu yazı, lab’daki web01 sunucusunda Portal sitesine iç CA’dan SAN’lı sertifika almayı, 443 binding’ini kurmayı, aynı IP’de iki HTTPS sitesini SNI ile ayırmayı, HTTP’yi HTTPS’e yönlendirmeyi ve eski TLS sürümlerini kapatmayı anlatıyor. IIS’in kurulumu ve sitenin açılışı IIS rehberinde, sertifika otoritesinin kendisi AD CS kurulumu yazısında.
IIS’te HTTPS Binding’i Nedir, Nasıl Çalışır?
HTTPS binding’i üç parçalı bir adrestir: IP, port 443 ve host adı. Ona bağlanan sertifika sunucunun Local Computer sertifika deposunda, Personal klasöründe durur ve özel anahtarı aynı makinededir. IIS binding’i kaydedince Windows’un HTTP sürücüsü http.sys’e “bu ada gelen TLS bağlantısında şu sertifikayı sun” kaydını yazar. Kaydı netsh gösterir:
netsh http show sslcert hostnameport=portal.ad.sistemkusu.com:443 Hostname:port : portal.ad.sistemkusu.com:443
Certificate Hash : 9ae952cd2459c024a6a2a8d9c7f8d2cf34e03f53
Application ID : {4dc3e181-e14b-4a21-b022-59fc669b0914}Certificate Hash sertifikanın parmak izidir. Bir sitenin hangi sertifikayı sunduğundan şüphe ettiğinizde bakılacak ilk yer bu satırdır. Sertifikanın otoritesi, güven zinciri ve tarayıcının imzayı nasıl doğruladığı sertifika otoritesi nedir yazısında.
IIS’te HTTPS Nasıl Olmalı?
İç ağdaki bir sitenin sertifikası kurumun iç CA’sından alınır, host adını SAN alanında taşır ve özel anahtarı sunucudan dışarı çıkarılamaz. Binding SNI ile kurulur, HTTP isteği HTTPS’e yönlenir, tarayıcıya HSTS başlığı gider ve TLS 1.0 ile 1.1 kapalıdır. Bu düzenin kaynakları:
- SAN zorunluluğu: Google, Chrome 58’de sertifikanın Common Name alanıyla ad eşleştirmeyi kaldırdı. Duyuruya göre bu yol 2000’de yayımlanan RFC 2818’de zaten kullanımdan düşürülmüştü ve herkese açık CA’ların sertifikalarında SAN 2012’den beri zorunluydu (Chrome for Developers, Chrome 58 deprecations). Edge aynı motoru kullanır. Lab’daki ölçüm aynı sonucu verdi.
- HSTS ve yönlendirme: IIS 10 sürüm 1709’dan beri HSTS ve HTTP’den HTTPS’e yönlendirme site ayarıdır. Microsoft’un örnek süresi bir yıldır (
max-age=31536000) (Microsoft Learn).
Lab’daki karşılığı:
| Konu | Fabrikada (ölçüldü) | Olması gereken |
|---|---|---|
| Sertifika | Yok, 443 binding’i yok | İç CA’dan, SAN’lı |
| IIS sihirbazı | Create Domain Certificate SAN sormaz | certreq ve INF dosyası |
| Özel anahtar | Sertifika yok | Dışarı aktarılamaz (Exportable = FALSE) |
| Aynı IP’de iki site | Add Site Binding’de Require Server Name Indication işaretsiz | Her HTTPS binding’inde işaretli |
| HTTP | 200, yönlendirme yok | 301 ile HTTPS’e, HSTS bir yıl |
| TLS 1.0 ve 1.1 | Açık, ikisi de bağlandı | Kapalı |
Create Domain Certificate Neden Yetmez?
IIS Manager’da sunucu seçilip Server Certificates açılınca sağdaki panelde Create Domain Certificate durur. Sihirbaz iç CA’dan tek seferde sertifika ister ve ilk bakışta doğru araç gibi görünür. Windows Server 2025’te ilk sayfası Distinguished Name Properties: Common name, Organization, Organizational unit, City/locality, State/province ve Country/region. SAN için bir alan yok.
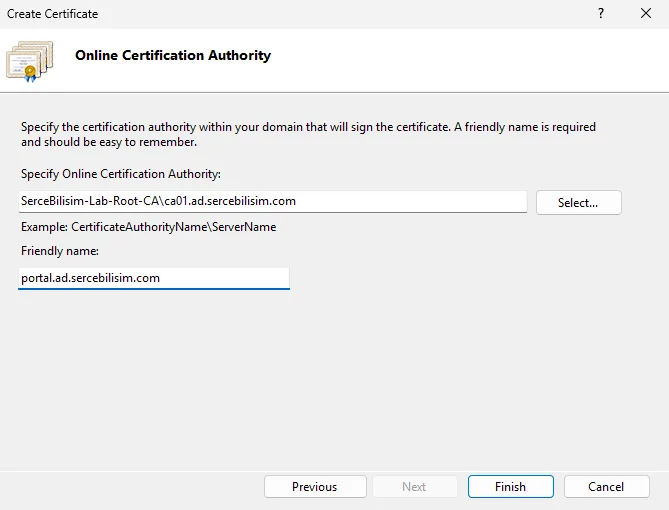
Sihirbazın ikinci zayıflığı lab’da ortaya çıktı. CA sunucusu ca01 kapalıyken Select düğmesi CA’yı yine listeledi, çünkü liste Active Directory’den geliyor. Finish’ten yaklaşık 45 saniye sonra sihirbaz şu hatayla düştü:
CCertRequest::Submit: The RPC server is unavailable. 0x800706ba (WIN32: 1722 RPC_S_SERVER_UNAVAILABLE)Sihirbaz isteği CA’ya o anda gönderir. CA’ya ulaşamazsa ya da şablonda sizin kimliğinize Enroll izni yoksa sertifika çıkmaz. CA’ya ulaşsa bile ürettiği sertifika SAN taşımaz ve tarayıcı onu ad hatasıyla reddeder. Bu hatanın ekranı IIS rehberinin HTTPS bölümünde.
SAN’lı Sertifikayı certreq ile Almak
Doğru yol, isteği bir metin dosyasıyla tarif edip Windows’un certreq aracıyla üretmektir. Akış dört adımdır: INF dosyası, certreq -new ile istek, CA’ya gönderim, certreq -accept ile kurulum.
Ön koşullar:
- Kurumda bir Enterprise CA ve sunucu sertifikası veren bir şablon. Lab’da
SistemKusu-Lab-Root-CAve fabrikadaki Web Server şablonu (WebServer). Şablonun ayarlarında (Win + R →certtmpl.msc→ şablon → Properties) Subject Name sekmesinde Supply in the request seçili olmalıdır, SAN’ı istek taşıyacaktır. - İsteği gönderecek kimliğin şablonda Enroll izni. Web Server şablonunda bu izin fabrikada yönetici gruplarındadır. Lab’da isteği
web01’de Tier 1 hesabı üretti, CA’yaca01üzerinde Tier 0 hesabı gönderdi. Şablonun izinleri ve sunucuların kendi adına talep etmesi AD CS kurulumunun şablon bölümünde. - Host adı için DNS kaydı. Lab’da
portal.ad.sistemkusu.com→192.168.1.40.
INF dosyası web01’de C:\Lab\cert\portal.inf:
[Version]
Signature="$Windows NT$"

[NewRequest]
Subject = "CN=portal.ad.sistemkusu.com"
KeySpec = 1
KeyLength = 2048
Exportable = FALSE
MachineKeySet = TRUE
SMIME = FALSE
PrivateKeyArchive = FALSE
UserProtected = FALSE
UseExistingKeySet = FALSE
ProviderName = "Microsoft RSA SChannel Cryptographic Provider"
ProviderType = 12
RequestType = PKCS10
KeyUsage = 0xa0

[EnhancedKeyUsageExtension]
OID = 1.3.6.1.5.5.7.3.1
[Extensions]
2.5.29.17 = "{text}"
_continue_ = "dns=portal.ad.sistemkusu.com"
[RequestAttributes]
CertificateTemplate = WebServer
Kararı taşıyan dört satır:
MachineKeySet = TRUE: anahtar kullanıcının değil makinenin deposuna yazılır. IIS sertifikayı yalnız orada görür.Exportable = FALSE: özel anahtar sunucudan dışarı aktarılamaz. Sertifika kopyalanıp başka makinede kullanılamaz.OID = 1.3.6.1.5.5.7.3.1: sertifikanın kullanım amacı Server Authentication’dır.2.5.29.17: SAN uzantısının kimliği. Altındakidns=satırı host adını yazar. Bir sertifika birden çok ad taşıyacaksa her ad için bir_continue_ = "dns=...&"satırı eklenir.
İsteği üretmek, web01’de yönetici PowerShell’inde:
certreq -new portal.inf portal.reqActive Directory Enrollment Policy
{05317386-686E-4687-9731-168D12CBC729}
ldap:
CertReq: Request Createdportal.req CA’ya giden imzalı istektir. Özel anahtar web01’de kalır. İsteği CA’ya göndermek, lab’da ca01 üzerinde:
certreq -submit -config "ca01.ad.sistemkusu.com\SistemKusu-Lab-Root-CA" -attrib "CertificateTemplate:WebServer" portal.req portal.cerRequestId: 9
RequestId: "9"
Certificate retrieved(Issued) Issuedportal.cer dosyası web01’e geri taşınır ve isteğin bıraktığı anahtarla eşleştirilir:
certreq -accept portal.cerInstalled Certificate:
Serial Number: 6300000009dfa18469666fe7dc000000000009
Subject: CN=portal.ad.sistemkusu.com (DNS Name=portal.ad.sistemkusu.com)
NotBefore: 1.11.2026 03:10
NotAfter: 31.10.2028 03:10
Thumbprint: 9ae952cd2459c024a6a2a8d9c7f8d2cf34e03f53Subject satırındaki parantez sertifikanın SAN alanıdır: DNS Name=portal.ad.sistemkusu.com. Aynı INF’ten SAN bloğu çıkarılarak alınan karşılaştırma sertifikasında bu parantez yoktu. Geçerlilik iki yıldır, WebServer şablonunun fabrika süresi.
IIS’in sertifika listesinde sertifikalar Friendly name ile görünür. certreq bu alanı boş bırakır. Birden çok sertifika olan sunucuda yanlış seçimi önlemek için ad verilir:
(Get-Item Cert:\LocalMachine\My\9AE952CD2459C024A6A2A8D9C7F8D2CF34E03F53).FriendlyName = 'portal.ad.sistemkusu.com SAN 2026'443 Binding’ini Eklemek
Sertifika depoya girince site seçilir, sağdaki panelden Bindings → Add açılır. Type https seçilince port 443 gelir ve pencere TLS seçenekleriyle genişler:
- IP address:
All Unassigned. - Host name:
portal.ad.sistemkusu.com. - Require Server Name Indication: işaretli. Aynı IP’de birden çok HTTPS sitesi varsa zorunludur, aşağıda.
- SSL certificate: listeden Friendly name’e göre
portal.ad.sistemkusu.com SAN 2026.
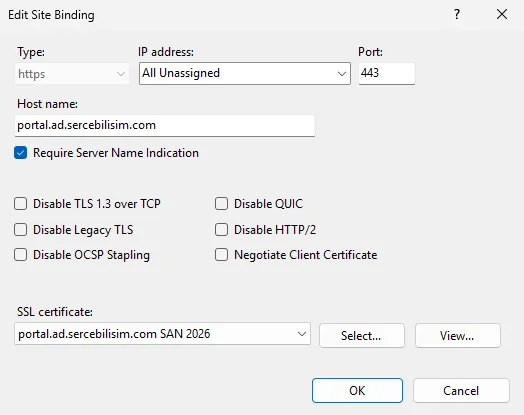
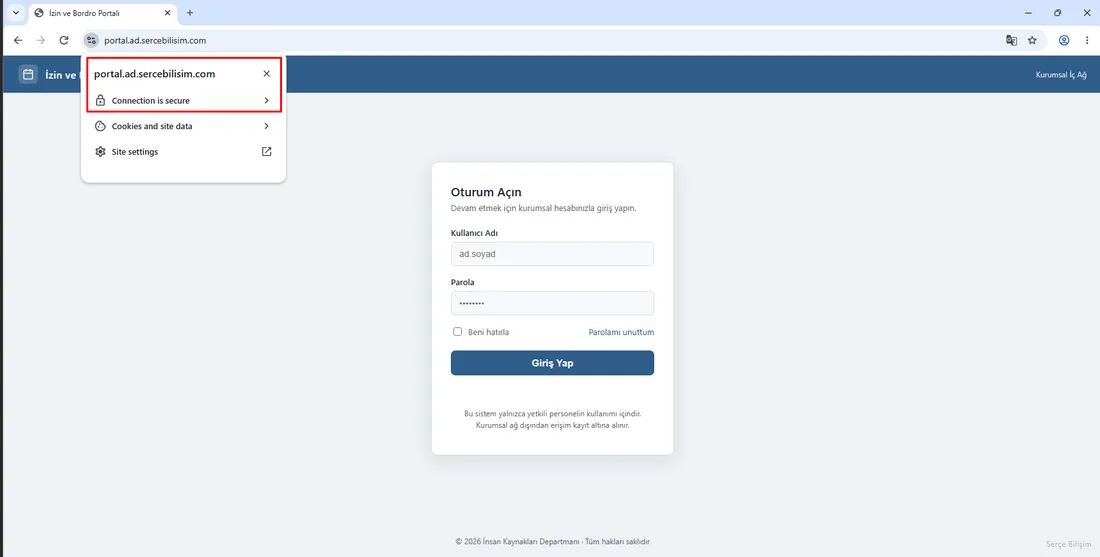
Lab’da önce yalnız Common Name taşıyan sertifika bağlandı ve Edge NET::ERR_CERT_COMMON_NAME_INVALID verdi. Advanced açılınca sebep açıkça yazıyordu: sunucunun sertifikası Subject Alternative Names belirtmiyordu. Binding aynı pencereden SAN’lı sertifikaya çevrilince sayfa açıldı ve adres çubuğunda kilit göründü.
Aynı IP’de İki HTTPS Sitesi: SNI
Tarayıcı ile sunucu şifreli bağlantıyı TLS el sıkışmasıyla kurar ve el sıkışma HTTP isteğinden önce olur. Sunucu sertifikayı seçerken henüz Host başlığını görmemiştir. Tek IP’de iki HTTPS sitesinin çalışmasını sağlayan şey, tarayıcının istediği adı el sıkışmanın ilk mesajında SNI (Server Name Indication) alanıyla göndermesidir. IIS bu ada bakıp o binding’in sertifikasını sunar.
Lab’da ikinci site Intranet aynı 192.168.1.40:443 üzerinde, kendi SAN’lı sertifikasıyla açıldı. İki binding http.sys’e iki ayrı kayıt olarak yazıldı:
    Hostname:port                : portal.ad.sistemkusu.com:443
    Certificate Hash             : 9ae952cd2459c024a6a2a8d9c7f8d2cf34e03f53
    Hostname:port                : intranet.ad.sistemkusu.com:443
    Certificate Hash             : 53211fa92bfaf3e4d69359ec1cb0f9164f279751
Hangi adın hangi sertifikayı aldığını tarayıcı yerine PowerShell’le sınamak mümkün. Aşağıdaki betik aynı IP’ye iki ayrı adla TLS bağlantısı açar ve sunucunun döndürdüğü sertifikayı yazar. Sertifika doğrulamasını bilerek atlar, amacı yalnız hangi sertifikanın sunulduğunu görmektir:
foreach ($h in 'portal.ad.sistemkusu.com', 'intranet.ad.sistemkusu.com') {
  $tcp = New-Object System.Net.Sockets.TcpClient('192.168.1.40', 443)
  $cb = [System.Net.Security.RemoteCertificateValidationCallback] { param($s, $c, $ch, $e) $true }
  $ssl = New-Object System.Net.Security.SslStream($tcp.GetStream(), $false, $cb)
  $ssl.AuthenticateAsClient($h)
  $x = New-Object System.Security.Cryptography.X509Certificates.X509Certificate2 $ssl.RemoteCertificate
  "SNI={0} -> Subject={1} | Thumbprint={2} | Protocol={3}" -f $h, $x.Subject, $x.Thumbprint, $ssl.SslProtocol
  $ssl.Dispose(); $tcp.Dispose()
}SNI=portal.ad.sistemkusu.com -> Subject=CN=portal.ad.sistemkusu.com | Thumbprint=9AE952CD2459C024A6A2A8D9C7F8D2CF34E03F53 | Protocol=Tls13
SNI=intranet.ad.sistemkusu.com -> Subject=CN=intranet.ad.sistemkusu.com | Thumbprint=53211FA92BFAF3E4D69359EC1CB0F9164F279751 | Protocol=Tls13Tek IP, iki ad, iki sertifika. Örnekteki iş hanında görevli ziyaretçinin notunu kapıda okur ve o katın kartını gösterir.
SNI’lı ilk binding eklendiği anda IIS Manager’ın sağ üstünde bir uyarı belirdi: “No default SSL site has been created. To support browsers without SNI capabilities, it is recommended to create a default SSL site.” Uyarı, adı göndermeyen bir istemci için bu IP’de sunulacak bir sertifika olmadığını söylüyor. Böyle bir istemci bağlantıyı sertifikasız kapatır. Lab’daki Edge, PowerShell ve curl adı gönderdiği için uyarının pratik bir sonucu görülmedi.
HTTP’den HTTPS’e Yönlendirme ve HSTS
443 çalışınca 80 hala açıktır ve http:// ile gelen istek şifresiz cevap alır. Lab’da http://portal.ad.sistemkusu.com isteği 200 döndü. Yönlendirme ve HSTS tek pencereden açılır, IIS Manager’da site seçilip sağdaki Actions panelinde Configure → HSTS:
- Enable işaretlenir.
- Max-Age alanına
31536000(bir yıl, saniye cinsinden) yazılır. - Redirect Http to Https işaretlenir.
Ayardan sonra iki isteğin başlıkları:
curl.exe -sI http://portal.ad.sistemkusu.com
curl.exe -sI https://portal.ad.sistemkusu.comHTTP/1.1 301 Moved Permanently
Content-Length: 156
Content-Type: text/html; charset=UTF-8
Location: https://portal.ad.sistemkusu.com/
Server: Microsoft-IIS/10.0
Date: Sun, 01 Nov 2026 00:42:11 GMT
HTTP/1.1 200 OK
Content-Length: 245
Content-Type: text/html
Last-Modified: Sat, 31 Oct 2026 23:32:18 GMT
Accept-Ranges: bytes
ETag: "35e5cf119069dd1:0"
Server: Microsoft-IIS/10.0
Strict-Transport-Security: max-age=31536000
Date: Sun, 01 Nov 2026 00:42:11 GMTcurl.exe burada -k olmadan çalıştı ve 200 aldı. web01 iç kök CA’ya güvendiği için zincir doğrulandı. Aynı komut, kök sertifikası dağıtılmamış bir makinede sertifika hatasıyla durur.
Yönlendirme 301 ile döner. Strict-Transport-Security başlığı yalnız HTTPS cevabında gider. Tarayıcı başlığı bir kez gördükten sonra bir yıl boyunca bu adı yalnız HTTPS ile açar. Bu yüzden HSTS, HTTPS’in kalıcı olduğundan emin olunduktan sonra açılır. Sertifikanın süresi dolarsa kullanıcı uyarıyı geçemez.
Eski TLS Sürümlerini Kapatmak
Fabrikada web01 dört TLS sürümüyle de bağlantı kabul etti: 1.0, 1.1, 1.2 ve 1.3. Windows Server 2025’te bunları binding başına kapatan bir kutu var: site → Bindings → https satırı → Edit → Disable Legacy TLS. Lab’da kutu yalnız Portal binding’inde işaretlendi ve iki site her sürümle ayrı ayrı denendi:
portal.ad.sistemkusu.com Tls -> HATA Unable to read data from the transport connection: An existing connection was forcibly closed by the remote host.
portal.ad.sistemkusu.com Tls11 -> HATA Unable to read data from the transport connection: An existing connection was forcibly closed by the remote host.
portal.ad.sistemkusu.com Tls12 -> BAGLANDI protokol=Tls12
portal.ad.sistemkusu.com Tls13 -> BAGLANDI protokol=Tls13
intranet.ad.sistemkusu.com Tls -> BAGLANDI protokol=Tls
intranet.ad.sistemkusu.com Tls11 -> BAGLANDI protokol=Tls11
intranet.ad.sistemkusu.com Tls12 -> BAGLANDI protokol=Tls12
intranet.ad.sistemkusu.com Tls13 -> BAGLANDI protokol=Tls13
Kutu yalnız işaretlendiği binding’i etkiler. Kutusu işaretlenmeyen Intranet sitesi dört sürümle de bağlanmaya devam etti. Ayar http.sys kaydına Disable Legacy TLS Versions : Set olarak yazıldı. Sunucunun bütün servislerinde eski sürümleri kapatmak ise SCHANNEL kayıt defteri ayarıyla yapılır ve sunucudaki her TLS istemcisini etkiler. Fabrikada bu anahtar yoktu. Bir sunucunun hangi TLS sürümlerini konuştuğunu dışarıdan ölçmek TLS nedir yazısında.
Doğrulama: HTTPS Çalışıyor mu?
Kurulumdan sonra dört kontrol:
- Tarayıcı. Domain üyesi bir makinede
https://portal.ad.sistemkusu.comuyarısız açılır, adres çubuğunda kilit vardır. - Sunulan sertifika.
netsh http show sslcert hostnameport=...:443satırındaki parmak izi, depodaki SAN’lı sertifikanın parmak izidir. - Zincir.
curl.exe -sI https://...-kolmadan200döner. - Yönlendirme ve sürüm.
http://isteği301veLocation: https://...döner. TLS 1.0 ile açılan bağlantıyı sunucu kapatır.
Sonuç: Kart Doğru Bölümde Adı Taşımalı
Lab’da HTTPS tarafında üç şey beklenenden farklı çıktı:
- IIS’in Create Domain Certificate sihirbazı Windows Server 2025’te de SAN alanı sunmuyor. Ürettiği sertifika tarayıcıda ad hatası verir.
- Aynı CA’dan, aynı adla alınan iki sertifikanın tek farkı SAN satırıydı ve biri reddedildi, öteki kilidi gösterdi.
- Disable Legacy TLS sunucuyu değil yalnız işaretlendiği binding’i etkiledi. Aynı sunucudaki ikinci site TLS 1.0 ile konuşmaya devam etti.
Girişteki benzetmeye dönersek: sertifika iş hanının kimlik kartıdır ve imzayı kurumun kendi otoritesi atar. Görevli (IIS) ziyaretçinin notundaki ada bakıp (SNI) o katın kartını gösterir. Ziyaretçi karttaki adı yalnız “adlar” bölümünde (SAN) arar. Kartın geri kalanı ne kadar doğru olursa olsun o bölüm boşsa içeri girmez.
Sitenin kendisi, havuzu ve dosya izinleri IIS application pool yazısında. IIS’in bütününe IIS rehberinden dönülür.
IIS SSL Sertifikası Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
İç sitelerinizin sertifikalarını ve bitiş tarihlerini birlikte çıkaralım, hiçbiri habersiz dolmasın.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi