Kurumsal Network Kurulumu
DMARC Aggregate Report Nasıl Okunur? p=none'dan reject'e
DMARC aggregate report nasıl okunur? Google'ın gerçek rua raporu satır satır: policy_evaluated ile auth_results farkı, hizalama ve p=none'dan reject'e geçiş.

- DMARC Raporu Nedir? rua Adresine Gelen Günlük Döküm
- Rapor Dosyasının Adı: Kim, Hangi Alan Adı, Hangi Gün?
- DMARC Raporları Nasıl Okunmalı? Adres, Sıklık ve Süre
- Çelişen Kaynaklar: İzleme Bir Hafta mı, Bir Ay mı?
- DMARC Aggregate Report Okuma: sistemkusu.com’un 7 Ekim Raporu
- report_metadata ve policy_published: Alıcı Hangi Kaydı Okudu?
- record: Bir IP Adresi, Bir Satır
- policy_evaluated ile auth_results: Aynı Satırda İki Ayrı SPF Sonucu
- Mail Başlığı ile Rapor: Aynı Mail, İki Ayrı Belge
- Rapor Satırını Okuma Tablosu: Dört Durum, Dört İş
- DMARC Raporunu PowerShell ile Okumak: Tek Satırlık Tablo
- Raporda Hizasız Satır Bulunca: Gönderen Sizin mi?
- p=none’dan p=reject’e Geçiş: Hangi Sırayla, Ne Kadar Sürede?
- Kademeli Geçiş: pct mi, t=y mi?
- sistemkusu.com Bugün Hangi Kademede?
- DMARC Raporlarında Sık Yapılan Hatalar
- Sonuç: DMARC Raporunda Karar Satırı policy_evaluated’dır
- DMARC Raporları Hakkında Sık Sorulan Sorular
DMARC aggregate report, alan adınız adına gelen mailleri alıcı sunucunun günde bir kez IP adresine göre özetleyip DMARC kaydınızdaki rua adresine gönderdiği XML dosyasıdır. Raporu okumanın anahtarı, her satırda iki kez geçen SPF ve DKIM sonucunu birbirinden ayırmaktır. auth_results kontrolün ham sonucunu verir, policy_evaluated ise o sonucun From: satırıyla hizalı olup olmadığını söyler.
Policy’yi p=none’dan quarantine ve reject kademelerine taşıma kararı da bu ikinci sonuçtan çıkar. Yazının malzemesi, Google’ın yeni alan adımız sistemkusu.com için 7 Ekim 2026’da ürettiği gerçek rapordur. Bu yazı SPF, DKIM ve DMARC kaydı oluşturma yazımızın devamıdır. Orada üç kaydı kurduk ve DMARC’ı p=none ile izlemeye aldık, burada izlemenin ürettiği raporu okuyoruz.
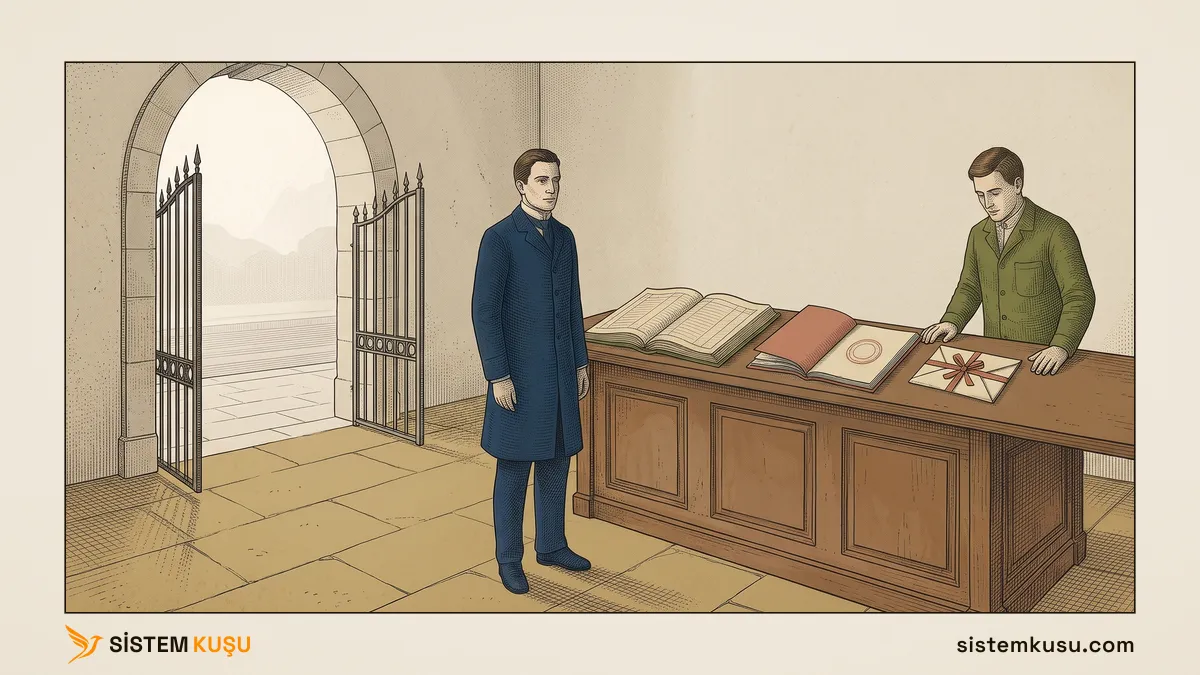
Kayıtların nasıl çalıştığını SPF, DKIM ve DMARC nedir yazımızda otogarın varış kapısındaki kontrol masasıyla anlatmıştık. O benzetmede DMARC toplu raporu, masanın firmaya gönderdiği dökümdü. Döküm dört sorunun cevabını taşır:
- Hangi plakalı otobüs kaç sandık getirdi? Raporda cevabı
source_ipvecountalanları verir. - Plaka listede miydi, mühür sağlam mıydı? Raporda cevabı
auth_resultsverir, yani SPF ve DKIM’in ham sonucu. - Liste ve mühür biletteki firmanın mıydı? Raporda cevabı
policy_evaluatedverir, yani hizalama. - Masa sandığa ne yaptı? Raporda cevabı
dispositionverir.
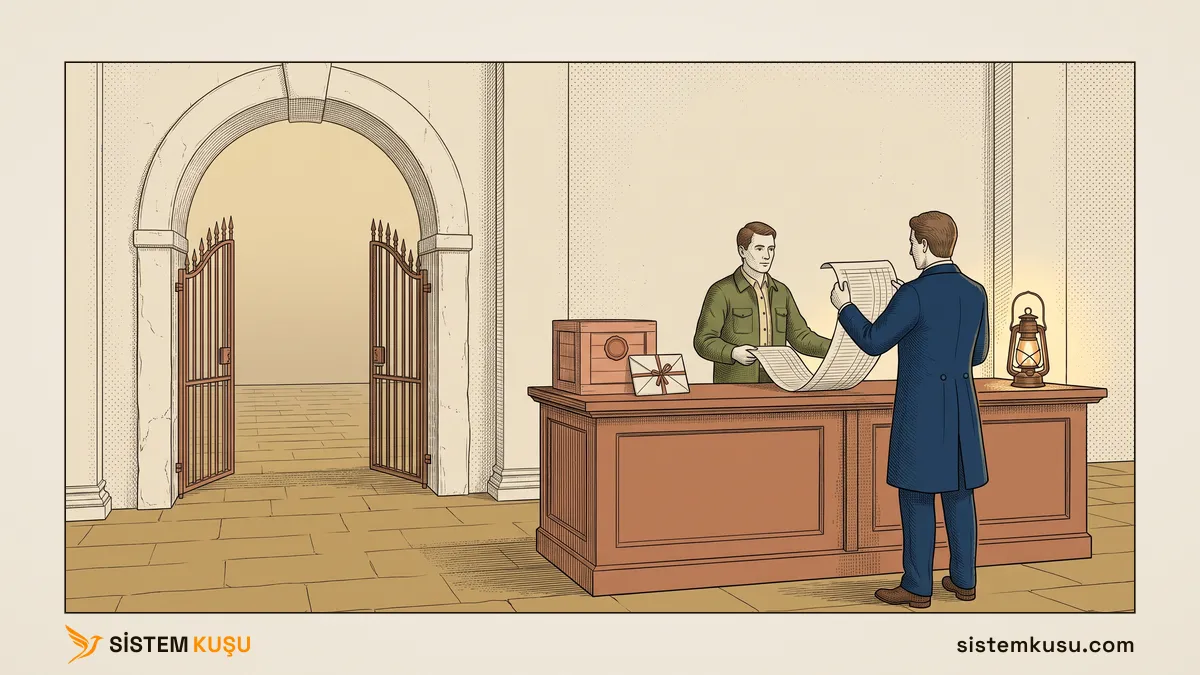
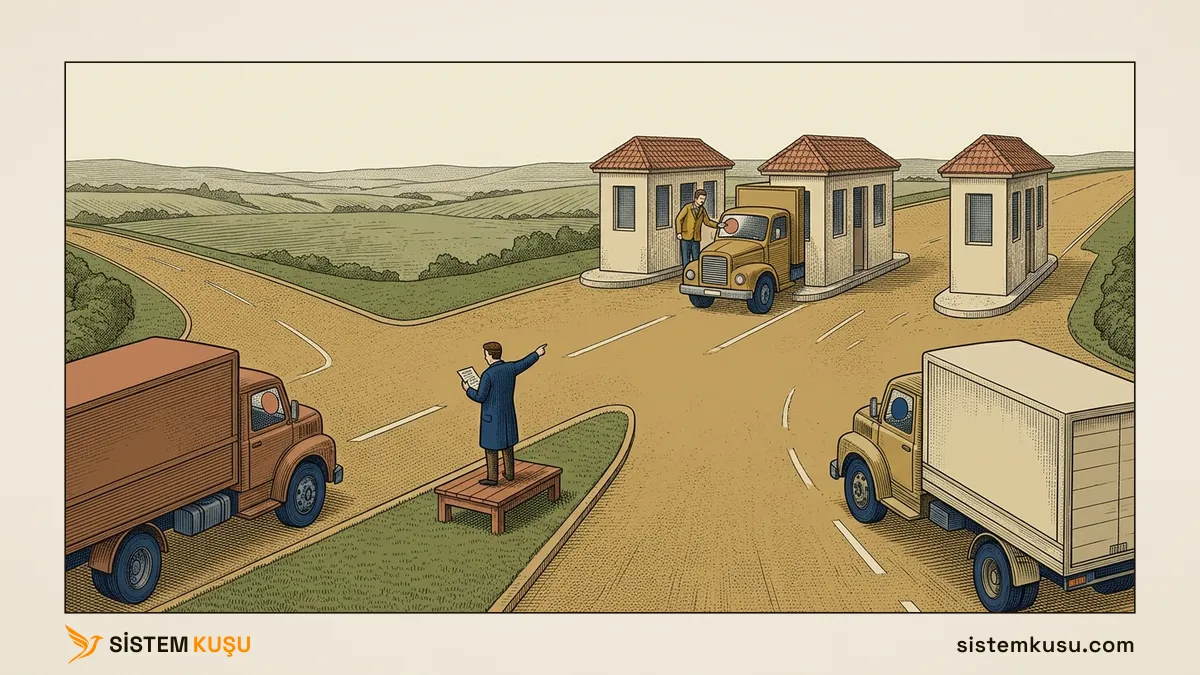
Örnekteki firmanın masaya bıraktığı talimat da üç kademelidir:
- “Yalnız not al”
p=nonekaydıdır. - “Emanete ayır”
p=quarantinekaydıdır. - “Geri çevir”
p=rejectkaydıdır.
Döküm, talimatı ne zaman sıkılaştırabileceğinizi gösteren tek belgedir.
Bu yazı Kurumsal Network Kurulumu hizmetimizin e-posta altyapısı koluna odaklanır. Raporun satır satır okunuşuna doğrudan geçmek isterseniz 7 Ekim raporundan başlayabilirsiniz.
DMARC Raporu Nedir? rua Adresine Gelen Günlük Döküm
DMARC iki tür rapor tanımlar: rua adresine giden toplu rapor (aggregate report) ve ruf adresine giden, tek bir mailin ayrıntısını taşıyan hata raporu (failure report). Policy kararını toplu rapor verir ve bu yazının konusu odur. Google’ın DMARC belgesine göre Gmail ruf etiketini desteklemiyor. Gmail’e giden mailleriniz için alacağınız tek rapor toplu rapordur.
Toplu raporun biçimini Mayıs 2026 tarihli RFC 9990 tanımlar. Bu standart ve Google’ın DMARC raporları belgesi raporun dört özelliğini şöyle çiziyor:
- Raporu alıcı gönderir. Alan adınızdan mail alan ve DMARC uygulayan her sunucu, kaydınızda
ruavarsa kendi raporunu yollar. Gmail, Outlook ve bir üniversitenin mail sunucusu üç ayrı rapor demektir. Rapor göndermek zorunlu değildir. RFC 9989, alıcıların kaynak, kendi kuralları ve kullanıcı gizliliği gerekçesiyle rapor göndermeyebileceğini yazar. - Rapor bir zaman aralığını kapsar. RFC 9990’a göre aralık genellikle 00:00 UTC’de başlayan bir gündür. RFC 9989 alıcılara en az 24 saatte bir rapor göndermelerini önerir.
- Rapor tek tek mail değil, mail grubu sayar. Aynı IP adresinden gelen ve aynı sonucu alan mailler tek satırda toplanır, satırdaki
countkaç mail olduğunu söyler. Raporun alanları arasında mailin konusu ve gövdesi yoktur. - Rapor XML’dir ve makine için yazılmıştır. RFC 9990 raporların kendiliğinden işlenmesi gerektiğini ve çok sayıda raporun insan için okunur olmadığını yazar. Google da ham XML’i okumanın zor olduğunu söyler.
Örnekteki otogarla söylersek, her otogarın masası kendi dökümünü yazar ve dökümde sandıkların içi değil, sayısı ve kontrol sonucu durur. Gerçek bir döküm insanın okuması için yazılır, DMARC raporu ise bir betiğin okuması için.
Rapor Dosyasının Adı: Kim, Hangi Alan Adı, Hangi Gün?
Rapor bir mailin eki olarak gelir ve ekin adı raporu açmadan dört şeyi söyler. sistemkusu.com için gelen ilk raporun adı şuydu:
google.com!sistemkusu.com!1791331200!1791417599.zipÜnlem işaretiyle ayrılan parçalar, RFC 9990’ın dosya adı kuralına göre sırasıyla şunlardır:
google.com: raporu gönderen alıcı.sistemkusu.com: raporun ait olduğu alan adı, yani DMARC kaydının sahibi.1791331200: aralığın başlangıcı, 1 Ocak 1970’ten beri geçen saniye cinsinden (Unix zamanı).1791417599: aralığın sonu.
İki sayıyı PowerShell tarihe çevirir:
[DateTimeOffset]::FromUnixTimeSeconds(1791331200).UtcDateTime
[DateTimeOffset]::FromUnixTimeSeconds(1791417599).UtcDateTime7 Ekim 2026 Çarşamba 00:00:00
7 Ekim 2026 Çarşamba 23:59:59Rapor 7 Ekim’in UTC gününü kapsıyor, yani Türkiye saatiyle 7 Ekim 03:00’ten 8 Ekim 02:59’a kadar olan süreyi. Mail kutusuna 8 Ekim tarihli bir ileti olarak düştü. Sınır UTC’ye göre çizildiği için Türkiye saatiyle gece 01:00’de gönderdiğiniz bir mail bir önceki günün raporunda görünür.
Dosyanın uzantısı da bir şey söylüyor. RFC 9990 ve ondan önceki RFC 7489 sıkıştırma olarak GZIP’i tarif eder ve uzantıyı .xml.gz olarak verir. Google’ın raporu ise ZIP olarak geldi. Raporları bir betikle işleyecekseniz betik iki biçimi de açabilmelidir. Aşağıdaki betik ikisini de açıyor.
DMARC Raporları Nasıl Okunmalı? Adres, Sıklık ve Süre
Raporun ne olduğunu gördük. Raporun işe yaraması ise onu kimin, ne sıklıkla ve ne kadar süre okuduğuna bağlıdır. Doğru düzende raporlar bir kişinin kendi kutusuna değil, bu işe ayrılmış bir adrese gider, ilk haftalarda her gün okunur ve policy, raporlar bütün meşru gönderenlerin hizalandığını gösterene kadar p=none’da kalır.
Bu düzeni dört kaynak birlikte tarif ediyor:
- IETF, RFC 9989 bölüm 5.1.5-5.1.7. İnternet standartlarını yazan IETF’in DMARC standardı,
p=noneile başlamanın sebebini ilk SPF ve DKIM kurulumunda bir sunucunun ya da üçüncü taraf bir göndericinin gözden kaçabilmesi diye açıklar. Raporların makineyle işlenmesini önerir. Meşru ama hizasız mail akışları düzeltilmeden policy’nin sıkılaştırılmamasını şart koşar ve bütün maillerden emin olmanın aylar sürebileceğini yazar. - IETF, RFC 9989 bölüm 7.4. Kullanıcıları internetteki posta listelerine yazan bir alan adının
p=rejectyayımlamamasını önerir. Yayımlayacaksa önce en az bir ayp=none, sonra aynı sürep=quarantineyayımlamasını ve iki dönemin sonuçlarını karşılaştırmasını önerir.p=rejectyayımlayan alan adı DMARC’tan geçmek için yalnız SPF’e dayanamaz, geçerli DKIM imzası şarttır. - Google Workspace, DMARC geçiş belgesi. Google’ın önerdiği geçiş bir hafta
p=noneile raporları her gün okumak, sonra küçük bir yüzdeylequarantinekademesine geçip yüzdeyi zamanla artırmaktır. Örnek oranları küçük bir kurum için yüzde 10, büyük bir kurum için yüzde 1’dir. - Google Workspace, DMARC raporları belgesi. Raporların bir gruba ya da ayrı bir kutuya gitmesini, ham XML’in bir veritabanına ya da okunur bir biçime çevrilmesini önerir. Büyük kurumlara günde yüzlerce, hatta binlerce rapor gelebileceğini yazar.
Raporun gideceği adres için üç seçenek var:
| Kişinin kendi kutusu | Ayrı kutu ya da grup | Rapor işleyen servis | |
|---|---|---|---|
| Raporu kim okur? | Yalnız o kişi | Bu işe atanmış herkes | Servis okur, siz özetine bakarsınız |
| Kişi işten ayrılınca | Raporlar sahipsiz kalır | Grup üyeliği değişir, raporlar akmaya devam eder | Hesap kurumda kalır |
| Günde yüzlerce rapor gelince | Kişinin kutusu dolar | Kutu dolar, ama iş mailine karışmaz | Sorun olmaz |
| Google’ın görüşü | Önermiyor | Öneriyor | Öneriyor |
Tablonun son sütunu bir veri paylaşımı sorusu da doğuruyor. Rapor, alan adınızla mail gönderen IP adreslerini ve hacmi taşır ve rapor işleyen bir servise bu bilgiyi vermiş olursunuz. Az raporlu bir alan adında bu yazıdaki betik yeterlidir.
Çelişen Kaynaklar: İzleme Bir Hafta mı, Bir Ay mı?
Google bir haftalık p=none izlemesini yeterli sayıyor, RFC 9989 ise posta listesine yazan kullanıcıları olan alan adı için en az bir ay istiyor. İki kaynağın ortak noktası RFC 9989’un 5.1.7 bölümündeki bir cümlede durur: gereken süre, alan adının mail gönderme sıklığına bağlıdır.
Pratik ölçüt şu soruya dönüşür: en seyrek gönderen servisiniz rapora en az bir kez düştü mü? Ayda bir bordro ya da fatura gönderen bir program, bir haftalık izlemede hiç görünmeyebilir. Rapora düşmeyen servis hizalı mı, hizasız mı, bilemezsiniz. Bu yüzden izleme süresini bir aydan kısa tutmayın.
Google’ın kademeli geçiş için önerdiği pct etiketi ise RFC 9989’la standarttan çıktı. Bu çelişkinin ayrıntısını kurulum yazımızın kaynaklar bölümünde anlattık. Geçişte bunun ne anlama geldiğini geçiş bölümünde ele alıyoruz.
DMARC Aggregate Report Okuma: sistemkusu.com’un 7 Ekim Raporu
Raporun nereye gittiğini ve ne sıklıkla okunduğunu belirledik. Şimdi raporun kendisine geçiyoruz. Bir DMARC aggregate report üç bloktan oluşur: raporu kimin gönderdiği, alıcının okuduğu DMARC kaydı ve her IP adresi için bir kayıt satırı. Aşağıdaki XML, sistemkusu.com için gelen ilk raporun tamamıdır, hiçbir satırı kısaltılmadı.
Okurken üç yere bakın:
<report_metadata>raporu kimin, hangi zaman aralığı için gönderdiğini söyler.<policy_published>alıcının o gün DNS’te okuduğu DMARC kaydını gösterir.<record>her IP adresi ve sonuç için bir satırdır. Asıl bilgi buradadır.
<?xml version="1.0" encoding="UTF-8" ?>
<feedback>
  <version>1.0</version>
  <report_metadata>
    <org_name>google.com</org_name>
    <email>noreply-dmarc-support@google.com</email>
    <extra_contact_info>https://support.google.com/a/answer/2466580</extra_contact_info>
    <report_id>11381444065037831599</report_id>
    <date_range>
      <begin>1791331200</begin>
      <end>1791417599</end>
    </date_range>
  </report_metadata>
  <policy_published>
    <domain>sistemkusu.com</domain>
    <adkim>r</adkim>
    <aspf>r</aspf>
    <p>none</p>
    <sp>none</sp>
    <pct>100</pct>
    <np>none</np>
  </policy_published>
  <record>
    <row>
      <source_ip>209.85.220.65</source_ip>
      <count>1</count>
      <policy_evaluated>
        <disposition>none</disposition>
        <dkim>pass</dkim>
        <spf>fail</spf>
      </policy_evaluated>
    </row>
    <identifiers>
      <header_from>sistemkusu.com</header_from>
    </identifiers>
    <auth_results>
      <dkim>
        <domain>sistemkusu.com</domain>
        <result>pass</result>
        <selector>google</selector>
      </dkim>
      <spf>
        <domain>sercebilisim.com</domain>
        <result>pass</result>
      </spf>
    </auth_results>
  </record>
</feedback>
Raporda tek bir <record> var. Google’ın 7 Ekim’de sistemkusu.com adına değerlendirdiği bütün mailler tek satıra sığdı. Raporu bloklarıyla sırayla okuyoruz.
report_metadata ve policy_published: Alıcı Hangi Kaydı Okudu?
İlk iki blok raporun kimliğidir: kimin gönderdiğini ve alıcının hangi DMARC kaydına göre karar verdiğini söyler. <report_metadata> içinde şunlar durur:
<org_name>ve<email>: raporu gönderen kurum ve adres, buradagoogle.comvenoreply-dmarc-support@google.com.<report_id>: alıcının bu rapora verdiği numara. Aynı raporun iki kez gelip gelmediğini bununla anlarsınız.<date_range>: dosya adındaki iki Unix zamanının aynısı.
<policy_published> ise alıcının o gün DNS’ten okuduğu kaydı yazar. Kaydımızın bugünkü hali şöyle:
(Resolve-DnsName _dmarc.sistemkusu.com -Type TXT -Server 1.1.1.1 -TcpOnly).Stringsv=DMARC1; p=none; rua=mailto:iletisim@sistemkusu.com; adkim=r; aspf=rKayıtta yazan p, adkim ve aspf raporda da aynı. Kayıtta olmayan sp, pct ve np ise raporda varsayılan değerleriyle duruyor. Yani alt alan adları da none sayılıyor ve policy mailin yüzde 100’üne uygulanıyor. RFC 9990 da yazılmayan etiketin rapora varsayılan değeriyle girmesini ister.
Bu blokta bir uyumsuzluk göze çarpıyor. RFC 9990’ın şemasında pct alanı yok, onun yerine testing ve discovery_method var. Google’ın raporu eski RFC 7489 şemasındaki pct’yi taşıyor, yeni iki alanı taşımıyor. Raporları bir betikle okuyacaksanız alanların bir kısmının hiç gelmeyebileceğini hesaba katın.
Policy’yi değiştirdiğiniz gün bu blok bir doğrulama aracına dönüşür. Kaydı p=quarantine yaptıktan sonraki günlerin raporlarında <p> yeni değeri göstermelidir. Alıcının yeni policy’yi okuduğunu gösteren yer burasıdır.
record: Bir IP Adresi, Bir Satır
Her <record> tek bir gönderen IP adresinin o gün getirdiği mailleri ve aldıkları sonucu özetler. Bizim satırımızda <source_ip> 209.85.220.65, <count> 1’di. Yani bu adresten sistemkusu.com adına tek bir mail gelmişti.
Adresin kime ait olduğunu ters DNS sorgusu söyler:
Resolve-DnsName 209.85.220.65 -Type PTR -Server 1.1.1.1 -TcpOnlyName Type TTL Section NameHost
---- ---- --- ------- --------
65.220.85.209.in-addr.arpa PTR 86400 Answer mail-sor-f65.google.comAdres, Google Workspace’in mail gönderen sunucularından birine ait. PTR kaydının tek başına neden kanıt sayılmadığını ve adresin sahibinin nasıl doğrulandığını PTR kaydı yazımızda anlattık.
Satırın geri kalanı o maili anlatır. Sonuçlar, kurulum günü iletisim@sistemkusu.com takma adından Gmail’e gönderdiğimiz test mailinin başlığıyla birebir örtüşüyor. O mailin hikayesini kurulum yazımızın takma ad bölümünde anlattık.
policy_evaluated ile auth_results: Aynı Satırda İki Ayrı SPF Sonucu
Raporun her satırı SPF ve DKIM sonucunu iki kez verir: <auth_results> içinde ham sonuç, <policy_evaluated> içinde hizalanmış sonuç. RFC 9990 ilkini “DMARC’a göre yorumlanmamış” sonuç diye, ikincisini “DMARC hizalama testinin sonucu” diye tanımlar.
Gmail bu mail için başlığa spf=pass yazmıştı ve özet sayfası üç PASS göstermişti. Raporun da SPF için pass yazmasını beklersiniz. Raporda ise SPF iki kez geçiyor ve iki farklı sonuç taşıyor:
<auth_results>içinde<spf>: alan adısercebilisim.com, sonuçpass. SPF, zarftaki adresin alan adı için geçmiş.<policy_evaluated>içinde<spf>: sonuçfail. SPF’in geçtiği alan adı<header_from>ile, yani okurun gördüğüsistemkusu.comile eşleşmiyor.
İkisi çelişmiyor. Örnekteki dökümle söylersek, birincisi “Plaka listede miydi?” sorusunun, ikincisi “Liste biletteki firmanın mıydı?” sorusunun cevabıdır. Hizalamanın tanımı tam olarak bu ikinci sorudur.
Satırın bütün kimliklerini yan yana koyunca DMARC’ın kararı görünür:
| Kontrol | Ham sonuç (auth_results) | Doğruladığı alan adı | header_from ile hizalı mı? | Hizalı sonuç (policy_evaluated) |
|---|---|---|---|---|
| SPF | pass | sercebilisim.com | Hayır | fail |
| DKIM | pass | sistemkusu.com, selector google | Evet | pass |
DMARC’tan geçmek için iki hizalı sonuçtan birinin pass olması yeter. DKIM pass olduğu için mail DMARC’tan geçti. <disposition> alanı none, çünkü policy zaten p=none ve alıcı maile hiçbir işlem uygulamadı.
Raporda olmayan bir alan da dikkat çekiyor. RFC 9990, SPF’in baktığı zarf alan adı için <identifiers> içinde bir <envelope_from> alanı tanımlar, ama bu alanı zorunlu tutmaz. Google’ın raporunda bu alan yok. SPF’in hangi alan adı için geçtiğini bu raporda yalnız <auth_results> gösteriyor.
Mail Başlığı ile Rapor: Aynı Mail, İki Ayrı Belge
Mail başlığı tek bir maili alıcıya anlatır, rapor ise alan adının bütün maillerini alan adı sahibine anlatır. Aynı test mailinin başlığındaki Authentication-Results satırı şuydu:
Authentication-Results: mx.google.com; dkim=pass header.i=@sistemkusu.com header.s=google header.b=pyrAEuVH; arc=pass (i=1); spf=pass (google.com: domain of ilker.pehlivan@sercebilisim.com designates 209.85.220.65 as permitted sender) smtp.mailfrom=ilker.pehlivan@sercebilisim.com; dmarc=pass (p=NONE sp=NONE dis=NONE) header.from=sistemkusu.com; ...Başlığın parçaları rapordaki alanlara şöyle karşılık geliyor:
| Başlıkta | Raporda |
|---|---|
header.from=sistemkusu.com | <identifiers> içinde <header_from> |
spf=pass ve smtp.mailfrom=...@sercebilisim.com | <auth_results> içinde <spf>: sercebilisim.com, pass |
dkim=pass header.i=@sistemkusu.com header.s=google | <auth_results> içinde <dkim>: sistemkusu.com, google, pass |
dmarc=pass (p=NONE sp=NONE dis=NONE) | <policy_evaluated>: disposition none, dkim pass, spf fail |
209.85.220.65 (SPF açıklamasında) | <row> içinde <source_ip> |
Tablonun son iki satırı asıl farkı gösteriyor. Başlıktaki dmarc=pass DMARC’ı hangi kontrolün geçirdiğini söylemez. Rapordaki <policy_evaluated> bunu söyler: SPF hizasız kaldı, mail DKIM sayesinde geçti. Başlığı yalnız alıcı görür, raporu ise siz. Bu yüzden takma adla ya da bir servisten giden maillerin hizasını size gösteren belge rapordur.
Başlığın satır satır nasıl okunduğunu mail başlığı yazımızın Authentication-Results bölümünde anlattık.
Rapor Satırını Okuma Tablosu: Dört Durum, Dört İş
Bir satırı okumak, <policy_evaluated> içindeki iki hizalı sonucu birlikte okumaktır. İki sonucun dört bileşimi vardır ve her biri ayrı bir iş doğurur:
| Hizalı DKIM | Hizalı SPF | DMARC sonucu | Satır ne söylüyor? | Ne yapılır? |
|---|---|---|---|---|
pass | pass | pass | Gönderen tam yapılandırılmış | Bir şey yapılmaz |
pass | fail | pass | Zarf başka bir alan adında: takma ad, yönlendirme ya da kendi zarf adresini kullanan bir servis | reject’e engel değildir, çünkü DMARC’ı hizalı DKIM taşıyor |
fail | pass | pass | Hizalı bir DKIM imzası yok, mail yalnız SPF’le geçiyor | reject’ten önce düzeltilir: o servis için alan adınız adına DKIM açılır |
fail | fail | fail | Ya unutulmuş meşru bir gönderen ya da sahte mail | Önce IP adresinin sahibi bulunur, sonra karar verilir |
Bizim satır ikinci durumdu. Üçüncü durumun neden reject’e engel olduğunu RFC 9989’un 7.4 bölümü açıklar: yönlendirilen mail başka bir sunucudan çıkar ve SPF’ten kalır, DKIM imzası ise yönlendirmeden genellikle sağ çıkar. Yalnız SPF’e dayanan bir gönderen, p=reject ile ilk yönlendirmede reddedilir. Mekanizmayı kavram yazısının yönlendirme bölümünde anlattık.
Dördüncü durumun ilk adımı her zaman aynıdır: satırdaki IP adresinin kime ait olduğunu bulmak. Bu adımı aşağıdaki hizasız satır bölümünde adım adım ele alıyoruz.
DMARC Raporunu PowerShell ile Okumak: Tek Satırlık Tablo
Tek kayıtlı bir raporu gözle okumak kolaydı. Rapor sayısı ve satır sayısı arttığında ise RFC 9989’un ve Google’ın önerdiği gibi raporu bir betiğe okutmak gerekir. Aşağıdaki PowerShell betiği bir raporu .xml, .zip ya da .xml.gz olarak okur ve her <record> için tek satır basar. Windows PowerShell 5.1’de ek modül istemeden çalışır. Betiği aynı raporun ZIP, XML ve GZIP haliyle sınadım, üçü de aynı satırı verdi.
Betiği dmarc-rapor-oku.ps1 adıyla kaydedin:
# dmarc-rapor-oku.ps1
# Reads a DMARC aggregate report (.xml, .zip or .xml.gz) and prints one line per record.
# Usage: .\dmarc-rapor-oku.ps1 -Yol 'C:\reports\google.com!example.com!1791331200!1791417599.zip'
# Tested on Windows PowerShell 5.1.

param(
    [Parameter(Mandatory = $true)]
    [string]$Yol
)

Add-Type -AssemblyName System.IO.Compression
Add-Type -AssemblyName System.IO.Compression.FileSystem

function Read-ReportText([string]$Path) {
    if ($Path -like '*.zip') {
        $zip = [System.IO.Compression.ZipFile]::OpenRead($Path)
        try {
            $entry = $zip.Entries | Where-Object { $_.Name -like '*.xml' } | Select-Object -First 1
            $reader = New-Object System.IO.StreamReader($entry.Open())
            try { return $reader.ReadToEnd() } finally { $reader.Dispose() }
        } finally { $zip.Dispose() }
    }
    if ($Path -like '*.gz') {
        $file = [System.IO.File]::OpenRead($Path)
        try {
            $gz = New-Object System.IO.Compression.GZipStream($file, [System.IO.Compression.CompressionMode]::Decompress)
            $reader = New-Object System.IO.StreamReader($gz)
            try { return $reader.ReadToEnd() } finally { $reader.Dispose() }
        } finally { $file.Dispose() }
    }
    return [System.IO.File]::ReadAllText($Path)
}

[xml]$report = Read-ReportText $Yol
$meta = $report.feedback.report_metadata
$pol = $report.feedback.policy_published
$utc = [DateTimeOffset]::FromUnixTimeSeconds([long]$meta.date_range.begin).UtcDateTime
$utcEnd = [DateTimeOffset]::FromUnixTimeSeconds([long]$meta.date_range.end).UtcDateTime

"Reporter : {0}" -f $meta.org_name
"Period   : {0:yyyy-MM-dd HH:mm:ss} - {1:yyyy-MM-dd HH:mm:ss} UTC" -f $utc, $utcEnd
"Policy   : {0} p={1} sp={2} adkim={3} aspf={4}" -f $pol.domain, $pol.p, $pol.sp, $pol.adkim, $pol.aspf
""

$report.feedback.record | ForEach-Object {
    $r = $_
    $dkimAuth = @($r.auth_results.dkim) | Where-Object { $_ } | ForEach-Object { '{0}/{1}={2}' -f $_.domain, $_.selector, $_.result }
    $spfAuth = @($r.auth_results.spf) | Where-Object { $_ } | ForEach-Object { '{0}={1}' -f $_.domain, $_.result }
    [pscustomobject]@{
        Source      = $r.row.source_ip
        Count       = [int]$r.row.count
        HeaderFrom  = $r.identifiers.header_from
        Disposition = $r.row.policy_evaluated.disposition
        DmarcDkim   = $r.row.policy_evaluated.dkim
        DmarcSpf    = $r.row.policy_evaluated.spf
        AuthDkim    = ($dkimAuth -join ' ')
        AuthSpf     = ($spfAuth -join ' ')
    }
} | Format-Table -AutoSize | Out-String -Width 220
Betiğin yorumları ve ekrana bastığı başlıklar bilerek Türkçe karakter taşımıyor. Windows PowerShell 5.1, BOM’suz kaydedilmiş bir .ps1 dosyasını sistemin ANSI kod sayfasıyla okur ve Türkçe harfler bozulabilir. Dosyayı raporla aynı klasöre koyup şöyle çalıştırın:
powershell -ExecutionPolicy Bypass -File .\dmarc-rapor-oku.ps1 -Yol '.\google.com!sistemkusu.com!1791331200!1791417599.zip'Reporter : google.com
Period : 2026-10-07 00:00:00 - 2026-10-07 23:59:59 UTC
Policy : sistemkusu.com p=none sp=none adkim=r aspf=r
Source Count HeaderFrom Disposition DmarcDkim DmarcSpf AuthDkim AuthSpf
------ ----- ---------- ----------- --------- -------- -------- -------
209.85.220.65 1 sistemkusu.com none pass fail sistemkusu.com/google=pass sercebilisim.com=passTablonun sütunları şunları söylüyor:
SourceveCount: gönderen IP adresi ve o adresten gelen mail sayısı.Disposition: alıcının maile uyguladığı işlem.DmarcDkimveDmarcSpf:<policy_evaluated>içindeki hizalı sonuçlar. Okuma tablosundaki dört durum bu iki sütundan okunur.AuthDkimveAuthSpf: ham sonuçlar ve doğruladıkları alan adları. Hizasız bir sonucun sebebi bu iki sütundadır.
Satırdaki DmarcSpf fail, AuthSpf ise sercebilisim.com=pass. XML’de iki ayrı blokta duran çelişki tabloda tek satırda görünüyor. Birden çok raporu tek tabloda görmek için betiği bir klasördeki her dosya için çağırabilirsiniz: Get-ChildItem *.zip | ForEach-Object { .\dmarc-rapor-oku.ps1 -Yol $_.FullName }.
Raporda Hizasız Satır Bulunca: Gönderen Sizin mi?
Betik hizasız satırı buldu. Hizasız bir satırın ilk sorusu satırdaki IP adresinin kime ait olduğudur, çünkü yapılacak iş gönderenin sizin olup olmadığına göre ikiye ayrılır. Satırı şu sırayla çözün:
- IP adresinin PTR kaydını sorgulayın. Kayıt, adresin hangi servise ait olabileceğine dair ilk ipucunu verir, örneğimizde
mail-sor-f65.google.com. PTR kaydını adresin sahibi yazar ve kayıt tek başına kanıt değildir. - Adresin sahibini doğrulayın. Adres bloğunun hangi kuruma ayrıldığını, adresleri dağıtan Regional Internet Registry’nin (RIR) kaydı söyler. Adımları PTR kaydı yazımızın kimde bölümünde anlattık.
- Adres kullandığınız bir servise aitse gönderen sizsiniz. Servisin panelinde alan adınız adına DKIM imzalamayı açın. Google da üçüncü taraf servisin zarf alan adının sizin alan adınızla eşleşmesini istiyor. SPF’i de hizalamak isterseniz servisin
includeparçasını mevcut SPF kaydınıza ekleyin. - Adres sizin ya da servislerinizin değilse düzeltilecek bir şey yoktur. O satır alan adınızla gönderilmiş sahte maildir. Policy sıkılaştığında reddedilecek mail tam olarak odur.
Üçüncü adımın ayrıntısını kurulum yazımızın yeni gönderen bölümünde anlattık.
Bizim satırımızda gönderen bizdik ve hizasızlığın sebebi takma addı. Kullanıcının birincil adresi eski alan adında olduğu için Gmail zarfa sercebilisim.com adresini yazmıştı.
21 Ekim’de aynı kullanıcının birincil adresi de sistemkusu.com’daydı. O gün aynı Gmail adresine giden test mailinin başlığında zarf sistemkusu.com’du ve SPF de hizalıydı. 21 Ekim’in raporunu henüz okumadım. Başlığa göre o günün satırında hizalı SPF sonucunun pass olması beklenir.
p=none’dan p=reject’e Geçiş: Hangi Sırayla, Ne Kadar Sürede?
Raporlar okunuyor ve hizasız satırların gönderenleri biliniyor. Policy’yi sıkılaştırma kararı ancak bu noktada verilebilir. DMARC’ta geçiş üç kademedir: raporlar bütün meşru gönderenleri hizalı gösterene kadar p=none, en az aynı süre p=quarantine, en son p=reject. Sıra ve süreler RFC 9989’un 7.4 bölümünden geliyor. Google’ın bir haftalık önerisi yerine standardın daha uzun süresini seçtik:
| Kademe | DMARC kaydı | DMARC’tan kalan maile ne olur? | Süre | Sonraki kademeye geçiş ölçütü |
|---|---|---|---|---|
| 1. İzleme | v=DMARC1; p=none; rua=mailto:iletisim@sistemkusu.com | Teslim edilir, yalnız rapora yazılır | En az bir ay | Bütün meşru satırlarda hizalı DKIM pass |
| 2. Karantina | v=DMARC1; p=quarantine; rua=mailto:iletisim@sistemkusu.com | Alıcının spam klasörüne düşer | En az bir ay | quarantine alan her satırın IP adresi size ait değil |
| 3. Ret | v=DMARC1; p=reject; rua=mailto:iletisim@sistemkusu.com | Reddedilir, alıcıya hiç ulaşmaz | Kalıcı | Raporlar okunmaya devam eder |
Örnekteki otogarda geçiş, talimatın üç kez yeniden yazılmasıdır. “Yalnız not al” diyen ilk talimattan sonra masa şüpheli sandığı emanete ayırır. Alıcı isterse sandığı emanetten alabilir, tıpkı spam klasöründeki maili açabilmesi gibi. “Geri çevir” diyen son talimatta sandık otogara hiç girmez.
Üç kademede de rua kayıtta kalır. Policy sıkılaştıkça rapor, reddedilen meşru bir maili görmenin tek yolu olur. Kaydın DNS panelinde nasıl yazıldığını kurulum yazımızın DMARC bölümünde gösterdik. Kademe değişikliği aynı kaydın p= değerini değiştirmektir.
Kademenin alıcıya ulaştığını iki yerden görürsünüz:
- DNS:
_dmarcsorgusu yenip=değerini döndürür. Kaydın TTL süresi dolunca bütün çözümleyiciler yeni değeri görür. - Rapor: sonraki günlerin raporlarında
<policy_published>içindeki<p>yeni değeri gösterir. DMARC’tan kalan satırların<disposition>alanıquarantineya darejectolur.
Kademeli Geçiş: pct mi, t=y mi?
Kademe değişikliğini yumuşatmak için iki etiket var, Google’ın önerdiği pct ve RFC 9989’un getirdiği t=y, ama ikisine de yaslanmak yerine kademeyi p= değerinin kendisiyle değiştirmek daha öngörülebilirdir. pct=10, policy’nin kalan maillerin yalnız yüzde 10’una uygulanmasını ister. RFC 9989 bu etiketi kaldırdı, çünkü alıcılar 0 ve 100 dışındaki değerleri birbirinden farklı uyguluyordu.
Yerine gelen t=y deneme kipidir. Standardın 4.7 bölümüne göre t=y, alıcıdan yazılan policy’nin bir kademe aşağısını uygulamasını ister:
p=quarantine; t=y: alıcı kalan mailenoneuygular.p=reject; t=y: alıcı kalan mailequarantineuygular.p=none:tetiketinin hiçbir etkisi yoktur.
İki etiketin de pratik bir sorunu var. Google’ın geçiş belgesi t etiketini anmıyor. 7 Ekim raporunda RFC 9990’ın t etiketini yazdığı <testing> alanı da yoktu. pct’nin 0 ve 100 dışındaki değerlerini ise standardın kendisi güvenilmez buldu. Kademeler arasındaki güvenliği bu yüzden etiketler değil, her kademenin en az bir aylık süresi sağlar.
sistemkusu.com Bugün Hangi Kademede?
sistemkusu.com 7 Ekim’den beri birinci kademede, p=none ile izlemede. Okuduğumuz tek rapor bir alıcıdan, tek bir günden ve tek bir mailden geliyor. RFC 9989’un bir aylık süresi 7 Kasım’dan önce dolmuyor. Raporlar bütün gönderenleri göstermeden quarantine kademesine geçmeyeceğiz.
Aynı DNS panelindeki ikinci alan adımız sistemkusu.com.tr ise mail göndermiyor ve ilk günden üçüncü kademede:
(Resolve-DnsName _dmarc.sistemkusu.com.tr -Type TXT -Server 1.1.1.1 -TcpOnly).Stringsv=DMARC1; p=reject; adkim=s; aspf=sAlan adı v=spf1 -all ile hiçbir sunucuya gönderme yetkisi vermiyor ve null MX kaydıyla mail kabul etmiyor. Hizalanacak meşru bir gönderen olmadığı için izleme kademesine de gerek yoktu. Gönderen olmayan alan adının nasıl korunduğunu kavram yazısının ilgili bölümünde anlattık.
İki kaydın farkı yalnız p= değerinde değil. sistemkusu.com.tr’nin kaydında rua yok, yani bu alan adı adına sahte bir mail gönderilse de bunu gösteren bir rapor gelmez. Mail göndermeyen alan adında rapor, sahte mail denemelerini görmenin tek yoludur.
DMARC Raporlarında Sık Yapılan Hatalar
Raporlarla çalışırken karşılaşılan hatalar okuma hatası ya da adres hatasıdır. Aşağıdaki tablo onları belirtiden sebebe dizer. Kayıtların kendisiyle ilgili hatalar kurulum yazımızın hatalar tablosunda duruyor.
| Belirti | Sebep | Ne yapılır? |
|---|---|---|
Kayıtta rua var, ama hiç rapor gelmiyor | O gün DMARC uygulayan bir alıcıya alan adınızdan mail gitmemiş ya da alıcı rapor göndermiyor | Alan adınızdan bir Gmail adresine test maili gönderin ve ertesi UTC gününün raporunu bekleyin |
Raporda spf fail, mailin başlığında spf=pass | Biri hizalı sonuç, öbürü ham sonuç | <auth_results> içindeki SPF alan adını <header_from> ile karşılaştırın |
Kayıtta ruf var, hata raporu gelmiyor | Gmail ruf etiketini desteklemiyor | Toplu raporları kullanın |
| Rapor adresi başka bir alan adında, rapor gelmiyor | Rapor adresinin alan adı raporları kabul ettiğini söyleyen kaydı yayımlamamış | Rapor adresinin alan adına sistemkusu.com._report._dmarc biçiminde, değeri v=DMARC1; olan bir TXT kaydı ekleyin |
| Gece gönderilen mail bir önceki günün raporunda | Rapor aralığı UTC gününe göre çizilir | <date_range> değerlerini UTC’ye çevirerek okuyun |
Policy değişti ama rapor eski p değerini gösteriyor | Rapor, değişiklikten önceki bir günü kapsıyor | Raporun <date_range> aralığını değişikliğin saatiyle karşılaştırın |
| Raporda tanımadığınız bir IP adresi var | Unutulmuş bir servis ya da sahte mail | PTR kaydını ve adresin sahibini bulun, sonra hizalayın ya da policy’ye bırakın |
| Raporlar bir kişinin kutusunu dolduruyor | rua kişisel adrese yazılmış | Ayrı bir kutu, grup ya da rapor işleyen bir servis kullanın |
Dördüncü satırdaki kaydın biçimini Google’ın DMARC raporları belgesi ve RFC 9990’ın 4. bölümü tarif eder. Kaydın adı, raporu isteyen alan adıyla başlar, _report._dmarc ile devam eder ve rapor adresinin alan adıyla biter.
Sonuç: DMARC Raporunda Karar Satırı policy_evaluated’dır
Bir DMARC raporunda iki kez geçen SPF ve DKIM sonucundan karar verdiren, <policy_evaluated> içindeki hizalı sonuçtur. Ham sonuç bir kontrolün geçtiğini söyler, hizalı sonuç ise o kontrolün sizin alan adınız için geçip geçmediğini söyler. Policy’yi sıkılaştırma kararı da yalnız bu ikinci sonuçtan verilir.
İlk raporumuzda beklenenden farklı çıkan dört şey var:
- Aynı satırda SPF hem pass hem fail yazıyordu. Ham sonuç eski alan adı için geçmişti, hizalı sonuç kalmıştı.
- Gmail’in özeti hizasızlığı göstermedi, rapor gösterdi. Başlıktaki
dmarc=passDMARC’ı hangi kontrolün geçirdiğini söylemiyordu. - Google’ın raporu RFC 9990’ın şemasıyla birebir değil. Raporda kaldırılmış
pctalanı var, yenitestingvediscovery_methodalanları ile zarf alan adını taşıyanenvelope_fromyok. - Rapor ZIP olarak geldi. İki RFC de sıkıştırma olarak GZIP’i tarif ediyor.
Girişteki benzetmeye dönersek: otogarın masası firmaya ilk dökümünü gönderdi. Dökümde tek bir sandık vardı. Plaka listesi kontrolü tutmuştu, ama liste eski firmanın listesiydi. Masa bunu “liste: biletteki firmanın değil” diye yazdı ve sandığı mührü sayesinde geçirdi. Talimat “yalnız not al” olduğu için zaten geri çevirmeyecekti. Talimat “geri çevir”e döndüğünde ise masa yalnız mührü ya da plaka listesi biletteki firmaya ait sandıkları geçirir, ötekiler kapıda kalır.
Kayıtların nasıl çalıştığını SPF, DKIM ve DMARC nedir yazımızda, nasıl kurulduklarını kurulum yazımızda, tek bir mailin başlığının nasıl okunduğunu mail başlığı yazımızda anlattık.
DMARC Raporları Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
SPF, DKIM ve DMARC nedir? Sunucu listesi, imza ve hizalama: sistemkusu.com kayıtlarıyla SPF kaydı okuma, 10 sorgu sınırı, DKIM selector ve DMARC policy'si.
DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
DNS nedir, nasıl çalışır? Kök, TLD ve yetkili sunucu zinciri; A, CNAME, MX, TXT kayıtları; nameserver devri, TTL ve önbellek, nslookup ile arıza teşhisi.
Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
Bir şirketi ayakta tutan ağ protokolleri: DHCP, DNS, Kerberos, LDAP, SMB, RDP, SSH ve BGP. Hangisi ne yapar, nasıl zincirlenir, bozulduğunda nereden anlaşılır.
SPF, DKIM ve DMARC Kaydı Oluşturma: Google Workspace
SPF, DKIM ve DMARC kaydı oluşturma sırası: Google Workspace'te DKIM anahtarı, DNS'te üç TXT kaydı, p=none ile DMARC ve test mailinde hizalama kontrolü.
MPLS Nedir? Metro Ethernet ve SD-WAN ile Farkı
MPLS nedir: operatör ağında paketleri etikete bakarak taşıyan yöntem. MPLS VPN şubeleri nasıl ayırır, Metro Ethernet ve SD-WAN'dan farkı ne, hangisi ne zaman?
SD-WAN Nedir? Failover ve Yük Dengelemeden Farkı
SD-WAN nedir: birden fazla hattı ölçerek her bağlantıyı en iyi hattan gönderen yöntem. Klasik failover ve yük dengelemeden farkı, geçiş süresi ve ne zaman gerekir.
Statik IP Nedir? Sabit IP Ne İşe Yarar?
Statik IP nedir: değişmeyen IP adresi. Operatörden alınan sabit genel IP ile cihaza elle verilen yerel IP farkı, dinamik IP ve CGNAT, ne zaman gerekir, nasıl alınır.
com.tr Domain Alma: Belgesiz Kayıt, TRABİS ve İlk Ayarlar
com.tr domain alma 2022'den beri belgesiz: ad boştaysa ilk başvuran alır. TRABİS sorgusu, kayıt kuruluşu, belgeli uzantılar ve alındığı gün yapılacak ayarlar.
DNSSEC Nedir, Nasıl Çalışır? DS Kaydı ve Doğrulama
DNSSEC nedir? RRSIG, DNSKEY ve DS kayıtları, kökten gelen güven zinciri, imza tutmayınca dönen SERVFAIL ve alan adında DNSSEC'in nasıl aktif edildiği.
Nameserver Değiştirme: DNS'i Kesintisiz Başka Panele Taşımak
Nameserver değiştirme adım adım: zone'u yeni sağlayıcıda kurmak, yeni sunucuya sorarak doğrulamak, kayıt firmasında NS'i çevirmek ve üst zone TTL'ini beklemek.
PTR Kaydı Nedir? Reverse DNS Kaydı Kimde, Nasıl Eklenir?
PTR kaydı nedir? IP adresini ada çeviren reverse DNS kaydı, in-addr.arpa, kaydın neden IP sahibinde durduğu, mailde FCrDNS kontrolü ve Windows DNS'te ekleme.
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın, yanıltıcı testi ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil, ölçümleriyle.
FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle ölçülen flow ve proxy kipi farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB dosya sınırı.
FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.
FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı. BFD ile 127 saniyelik kesinti 1 saniyeye iniyor.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
FortiGate Firewall HA: FGCP kümesi, oturum aktarımı ve izlenen arayüz. Güç kesildi, kablo çekildi, failover ve split brain saniyesiyle ölçüldü.
FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
FortiGate Firewall IPS yapılandırması: imzaların yaşı, sensör kurmak, saldırı trafiği olmadan özel imzayla test, satır sırası, block ve reset farkı.
FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
FortiGate Firewall IPsec VPN: faz 1 ve faz 2, kara delik rotası, tünelin şifreli gittiğinin kanıtı, öneri uyuşmazlığı ve yanlış anahtarın logda görünüşü.
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA. 14 adımın sırası, kimde gerektiği ve fabrika hali.
FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
FortiGate Firewall RADIUS ile yönetici girişi: grup eşlemesi, joker yönetici kaydı ve yedek sunucu. Any açığı ve koşula bağlı ikincil sunucu ölçüldü.
FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
FortiGate Firewall SD-WAN: iki hattı tek zone'a alıp Performance SLA ile ölçmek, yavaşlayan hatta 11, kopan hatta 3 saniyelik geçiş ve kopan TCP oturumu.
FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
FortiGate Firewall SSL inspection ölçümle: derin denetimde sertifikayı kim imzalar, banka siteleri neden açılmaz, sertifika sabitleyen uygulama neden bozulur?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası düzenlenmiş yedekle kurtarma.
FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
FortiGate Firewall uygulama kontrolü: misafir ağında izleme ve engelleme, DMZ'de port-protokol zorlaması ve eski imzaların tanımadığı uygulamalar.
FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
FortiGate Firewall uzaktan erişim VPN: dial-up IPsec, FortiClient, adres havuzu, split tunnel, aggressive mode'da şifresiz giden kimlik ve IKEv2 ile EAP.
FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
FortiGate Firewall web filtre: kategori filtresi, FortiGuard'sız rating error, DNS filtresiyle güvenli arama ve profil bağlanınca açılan portlar.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi, password policy, boşta kalma, SSH şifrelemesi, USB kurulum ve maintainer hesabı.
FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
FortiGate Firewall sorun giderme: Fortinet'in teşhis sırası, Packet Capture ve sniffer, oturum tablosu, debug flow. Logda iz bırakmayan düşüşü bulun.
FortiGate Firewall Yedek Alma ve Geri Yükleme
FortiGate Firewall yedek alma: NSA ve Fortinet'e göre yedek düzeni, sürümler, SFTP ve TFTP, otomatik yedeğin parolası, sunucunun çektiği yedek, geri yükleme.
FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
FortiGate Firewall adres nesneleri: NIST ve NSA'ya göre nesne düzeni, adlandırma standardı, arayüze bağlama, FQDN riski, grup, referans ve servis nesnesi.
FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
FortiGate Firewall DHCP sunucusu: hangi ağa FortiGate'in, hangisine kurumun sunucusunun adres vereceği, aralık ve DNS seçeneği, MAC rezervasyonu ve DHCP relay.
FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
FortiGate Firewall DNS ayarı: iki iç DNS sunucusu, failover seçimi, ikincil Public DNS'in iç adları yanlış çözmesi, doğrulama ve FortiGate DNS servisi.
FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
FortiGate Firewall ilk kurulum: ağa bağlamadan önce parola ve sürüm, konsoldan ilk giriş, cihaz adı ve yalnız yönetim ağına açık yönetim adresi.
FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
FortiGate Firewall log ayarları: diskte 7 gün, syslog ve rfc5424, kapalı gelen ret logları, yol kesilince kaybolan UDP logu ve 5651 için trafik kaydı.
FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
FortiGate Firewall NAT ayarı: NIST'e göre NAT nerede açılır, oturum tablosu ve log, IP Pool ve ARP cevabı, yedek hatta çıkış adresi ve central NAT.
FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
FortiGate Firewall NTP ayarı: iki iç saat sunucusu, anahtarlı doğrulama, saat dilimi, senkron kontrolü ve sunucu susunca cihazın gösterdikleri.
FortiGate Firewall Policy Yapılandırması: Kural Seti
FortiGate Firewall policy yapılandırması: Fortinet ve NIST'e göre kural seti, dar kural üstte, ilk eşleşme, servis daraltma, ret logu ve zamanlı kural.
FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
FortiGate Firewall SNMP ayarı: NSA'ya göre SNMPv3 ve şifreleme, izleme sunucusunun geçtiği üç kapı, CPU ve oturum OID'leri, açık metin giden v2c ve trap.
FortiGate Firewall Statik Rota Yapılandırması
FortiGate Firewall statik rota: varsayılan rota, mesafe ve öncelik, ağ geçidinin ötesini yoklayan link monitor, iki hatta kurallar ve kara delik rotası.
FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
FortiGate Firewall VLAN yapılandırması: her ağı etiketli VLAN arayüzü yapmak, üst portu ve native VLAN'ı boş bırakmak, VLAN'lar arası kural ve yanlış VLAN ID.
FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
FortiGate Firewall WAN ayarı: statik IP, DHCP ve PPPoE, kapalı yönetim erişimi, sahte kaynaklı pakete strict-src-check ve ret kuralı, Override internal DNS.
FortiGate Firewall Zone ve DMZ Yapılandırması
FortiGate Firewall zone ve DMZ yapılandırması: zone'a hangi arayüz girer, zone içi trafiğin görünmeyen kuralı, misafirin ayrı kuralı, DMZ'den içeri kapalı yön.
PPPoE Nedir? Modem Köprü Modu ve Çift NAT
PPPoE nedir, nasıl çalışır? Keşif ve oturum aşamaları paket paket, MTU neden 1492, hat kopunca ne olur, modem köprü modu ve çift NAT farkı. Lab ölçümleriyle.
Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
Yönlendirme tablosu nedir: bağlı, statik ve varsayılan rota, en uzun önek eşleşmesi, metrik ve yedek hat, dönüş rotası. Linux'ta ölçülmüş örneklerle.
Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
Firewall nedir, güvenlik duvarı nasıl çalışır? Stateless ve stateful farkı, NGFW, UTM ve zone mantığı. Kapının kararını paket paket ölçtüm.
FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
FortiGate Firewall nasıl kullanılır? Fortinet'in günlük işletim önerisiyle Dashboard, FortiView, log, yedek, kural ekleme, site engelleme ve port açma, ölçerek.
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almanın sırası, her adımın kimde gerektiği ve nedeni.
FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
FortiGate Firewall yönetim erişimi: hangi yönetim yolları açılır, trusted host ile adres kısıtlaması, hatalı giriş kilidi ve oturum süresi, ölçümleriyle.
Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
Ethernet nedir, nasıl çalışır? İki makine arasında yakaladığım çerçevelerle alanları, 64 baytlık dolguyu, FCS'i, hız ailesini ve kablonun dört çiftini anlattım.
Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
Full duplex ve half duplex nedir? Wi-Fi'ın neden yarım çift yönde çalıştığını, gigabit'te yarım çift yönün neden olmadığını ve gerçek switch'te bedelini ölçtüm.
Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
Switch 802.1X yapılandırması: RADIUS'a bağlamak, uplink'i açık tutmak, 802.1X konuşamayan cihaza MAB ve izleme kipi. Lab'da kabul 28 ms, MAB 90 saniye sürdü.
Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
Switch'te DHCP snooping nasıl yapılandırılır? Özelliği açmak, uplink'i güvenilen yapmak, hız sınırını koymak ve doğrulamak; hepsini lab switch'inde ölçtüm.
Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
Switch port teşhisi: hız ve duplex durumu, hata sayaçları ve kablo testi. Lab'da duplex uyuşmazlığında ping geçti, ama yükte cevapların üçte biri kayboldu.
LACP Nedir? Link Aggregation ve Port Channel Farkı
LACP nedir, nasıl çalışır? İki switch arasında ölçtüm: kablo kopunca yarım saniye, tek uç susunca 3 ya da 82 saniye. Port channel ve statik bağ farkı.
Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
Layer 3 switch nedir, SVI nasıl çalışır? İki switch arasında ölçtüm: yönlendirme uzaktayken aynı switch'teki iki cihazın trafiği omurga bağından iki kez geçti.
LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
LLDP nedir, nasıl çalışır? Lab switch'imde ölçtüm: 30 saniyede bir komşuya adını ve port açıklamasını anlattı, 52 portta açık geldi. LLDP-MED ve CDP farkı.
Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
Switch LACP yapılandırması adım adım: port channel, hızlı zamanlayıcı, VLAN ve yük dağıtımı. Lab switch'imde LACP zaman aşımı fabrikadan 90 saniye geldi.
Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
Switch LLDP yapılandırması: kullanıcı portunda gönderimi kapatmak, TLV seçmek ve komşu tablosuyla port tespiti. Lab switch'imde LLDP 52 portta açık geldi.
Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
Switch SNMP yapılandırması: SNMPv3, port sayaçları, trap ve inform. Lab'da ölçtüm: community'nin adres kısıtı trap'i sessizce durdurdu, inform tekrar etmedi.
Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
Switch syslog ayarı: log sunucusu, seviye ve komut kaydı. Lab'da ölçtüm: warnings eşiği giriş kayıtlarını sildi, kaybolan log switch'in sayacına hiç düşmedi.
Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
Switch VLAN yapılandırması adım adım: VLAN oluşturma, port atama ve doğrulama. Lab'da ölçtüm: Türkçe harf sessizce düştü, silinen VLAN'ın portu VLAN 1'e geçti.
Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
Switch'te VLAN'lar arası yönlendirme: ip routing, SVI ve rota tablosu. Lab switch'imde yönlendirme fabrika ayarında kapalıydı, portsuz VLAN'ın arayüzü Down kaldı.
Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
Ağ segmentasyonu nedir, VLAN planı nasıl yapılır? Düz bir ağda dinleyen bir makinenin iki dakikada öğrendikleri, segment seçimi, erişim matrisi ve plan belgesi.
BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
BPDU Guard, PortFast, BPDU Filter, root guard ve storm control ne yapar? Lab switch'inde döngü kablosuyla ölçtüm: 22 saniyelik bekleme, fırtına, kapanan port.
Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
Spanning Tree (STP) nedir, nasıl çalışır? Lab'da STP'yi kapattım: tek kablo 24 saniyede 30,9 milyon yayın paketi taşıdı. RSTP 0, klasik STP 35 saniye bekledi.
Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
Switch ACL yapılandırması: yönetim erişimini yalnız belirli adreslere açmak. Lab'da ölçtüm: liste açık oturumu kesmedi, reddi log'a yazmadı, disconnect kesti.
Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
Switch nedir, ne işe yarar? Ağ anahtarının MAC tablosuyla çerçeveyi doğru porta göndermesi, hub ve router farkı ve switch çeşitleri, gerçek lab çıktılarıyla.
Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
Switch sıkılaştırma adım adım: SSHv1, enable parolası, SNMP, web arayüzü ve boş portlar; lab switch'inde önce ve sonra ölçümü, sıkılaştırmanın bozduğu yedek.
Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
Switch yapılandırma yedeği nasıl alınır: SFTP ile elle yedek, yalnız değişince kaydeden git deposu ve GitHub'a git-crypt ile şifreli giden gece yedeği.
Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
Switch RADIUS yapılandırması: NPS'e giriş ve oturum yetkisini bağlamak, Service-Type ile yetki vermek, NPS durunca 61 saniyelik girişi 10 saniyeye indirmek.
Switch DNS Server Ayarı: Name Server ve Alan Adı
Switch DNS server ayarı adım adım: ip name-server, alan adı, DNS'siz switch'in yayın sorgusu, yazım hatasını internete çözen arama listesi ve doğrulama.
Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
Switch SSH yapılandırması adım adım: SSH'ı açmak, Telnet ve HTTP'yi kapatmak, parmak izini switch ekranıyla doğrulamak ve dışarıdan port taramasıyla sınamak.
Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
Management VLAN nedir, nasıl kurulur? Switch'in yönetim adresini 24 kullanıcı portundan ayırdım: SSH oturumu koptu, kullanıcı portu yönetime ulaşamaz oldu.
Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
Switch TACACS+ yapılandırması adım adım: sunucuyu tanıtmak, AAA listeleriyle girişi ve komut yetkisini bağlamak, sunucu cevap vermezse yedek girişi ölçmek.
Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
Switch NTP server ayarı adım adım: SNTP istemcisini iç NTP sunucusuna bağlamak, senkronu doğrulamak, UDP 123 ve logu üç saat kaydıran saat dilimi tuzağı.
Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
Switch yapılandırma rehberi: konsoldan ilk bağlantıdan sıkılaştırmaya kadar her adım sırasıyla, hangi kurumda gerektiği ve ayrıntısının nerede anlatıldığıyla.
Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
Konsol kablosu nedir, switch'e nasıl bağlanılır? COM portu, baud rate ve PuTTY ayarı; yanlış hızda boş ekran ve kapatılan PuTTY'de açık kalan oturum ölçüldü.
Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
Switch'te yerel yönetici hesabı nasıl açılır? Yetki seviyeleri, salt eklenmemiş MD5 parola saklama, açık görünüp işlemeyen parola denetimi ve kilitleme ölçüldü.
TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
TACACS+ nedir: ağ cihazına yönetici girişini merkezden doğrulayan, yetkilendiren ve kaydeden protokol; RADIUS farkı, Cisco kökeni ve Ubuntu'da sunucu kurulumu.
VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
VPN nedir, nasıl çalışır? İki Linux makine arasında kurduğum IPsec tünelinde el sıkışma, şifreli trafik, 54 baytlık MTU kaybı ve yanlış yerden dinlenen tünel.
VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
VRRP nedir, nasıl çalışır? İki cihazın tek sanal IP'yi paylaşması, saniyede bir duyuru ve devir: planlı kapanmada 0,61, ani kapanmada 3,61 saniye ölçüldü.
Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
Yönetilebilir switch ayarları adım adım: lokasyonlu switch adı, yönetim IP'si, subnet ve gateway, VLAN adlandırma ve örnek segmentasyon, gerçek çıktılarla.
Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
Bulut santral: hangi özelliklerin gerektiği, dahili başı bedelin içinde ne olduğu, numara taşıma, devreye alma, internet kesintisi ve sağlayıcıdan çıkış.
IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
IP santral kurulumu: santral seçimi, dahili planı ve çağrı akışı, IP telefonların ağ tarafı, çağrı kaydında KVKK, analog santralden geçiş ve santral bakımı.
Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
Kartlı geçiş sistemi kurulumu: kimlik yöntemi seçimi, panellerin ağ planı, Active Directory ve PDKS entegrasyonu, biyometride KVKK. Montaj çözüm ortağımızda.
Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
Kurumsal internet hattı: ihtiyaca göre hız ve simetri seçimi, statik IP, başvuru ve tesis takibi, güvenlik duvarına bağlama ve kesintiye karşı yedek hat.
SIP Trunk ve İş Telefon Hattı: Numara Taşıma
SIP trunk ve iş telefon hattı: eşzamanlı görüşme sayısının belirlenmesi, numara taşıma, santral entegrasyonu, ses kalitesi ayarları ve analog hattan geçiş.
IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
Kurumsal IP kamera sistemi kurulumu: PoE bütçesi, kayıt trafiğinin ağ planı, disk kapasitesi ve saklama süresi, KVKK uyumu. Ağ tarafı bizde, montaj çözüm ortağımızda.
Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
Ağ erişim kontrolü kurulumu: 802.1X, NAC, port güvenliği ve çok faktörlü doğrulama. Ortak parolayı kişisel hesaba bağlıyor, geçişi izleme kipiyle yapıyoruz.
Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
Fiber optik kablolama ve sonlandırma: güzergah planı, kaynak, OTDR ölçümü ve raporlu teslim. Hattın iki ucundaki ağ tarafını da biz kuruyoruz.
Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
Sistem odası kurulumu: güç ve soğutma yükü hesabı, kabinet ve raf planı, erişim ve ortam izleme. Odanın içini kurguluyor, tesisatı yükleniciyle yürütüyoruz.
Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
Misafir Wi-Fi ve hotspot kurulumu: captive portal karşılama ekranı, SMS ve TC kimlik doğrulama, bant sınırı, kurumsal ağdan yalıtım ve 5651 kayıt entegrasyonu.
Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
Network danışmanlığı: SNMP tabanlı izleme, ağ analizi ve haritalama, darboğaz tespiti, QoS ve bant genişliği yönetimi. Önce ölçüyoruz, sonra düzeltiyoruz.
Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
Şubeler arası bağlantıda SD-WAN, metro ethernet ve yedekli hat mimarisini operatörden bağımsız kuruyoruz. Hat seçimi, kesintisiz geçiş ve failover testi bizde.
Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
Kurumsal Wi-Fi kurulumu: ısı haritası ölçümü, access point yerleşim planı, anahtar teslim kurulum ve her noktanın teslimde ölçülüp raporlandığı doğrulama.
Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
İstanbul merkezli, anahtar teslim yapısal kablolama: keşif, projelendirme, montaj ve her hattın ölçülüp raporlandığı teslim. Kamera ve zayıf akım hatları dahil.
Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
Kurumsal binada yapısal kablolama ve zayıf akım sistemleri nasıl kurulur? Kat kablolaması, kabinet düzeni, CAT6 ve fiber seçimi, test raporu ve saha hataları.
IMAP Nedir, POP3 Nedir? Aralarındaki Fark
IMAP ile POP3 arasındaki fark: durumun sunucuda mı cihazda mı tutulduğu, 993 ve 995 portları, kota dolunca ne olur ve POP3'ten IMAP'a geçişin gerçek maliyeti.
SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
SMTP nedir, mail nasıl gönderilir: zarf ile başlık ayrımı, 25/587/465 portlarının farkı, STARTTLS öncesi düz metin okunan oturum ve gitmeyen mailin teşhisi.
TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
TLS nedir, SSL ile farkı ne? El sıkışmada sürüm ve şifre takımı nasıl seçilir, TLS 1.2 ile 1.3 arasında pakette ne değişir, sunucunuz hangisini konuşuyor?
FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
FTP, FTPS ve SFTP arasındaki fark: iki kanallı mimari, aktif ve pasif mod, firewall arkasında yarıda kalan aktarımlar ve paket düzeyinde şifresiz dosya kanıtı.
Syslog Nedir? Facility, Severity ve 514 Portu
Syslog nedir, log satırı neye benzer? Facility ile severity tek sayıya nasıl sıkışır, 514 portu neden UDP: gerçek switch çıktısıyla anlatıyoruz.
TFTP Nedir? Port 69, Switch Yedeği ve PXE
TFTP nedir, UDP 69 üzerinden nasıl çalışır ve switch yapılandırma yedeği neden bu protokolle alınır? Gerçek paket dökümü, PXE boot ve SFTP karşılaştırması.
NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
NAT (Network Address Translation) nedir, SNAT ile DNAT farkı nedir, PAT nasıl çalışır ve NAT tablosu ne tutar? Çeviri tablosunu lab ortamında açıp gösteriyoruz.
RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
RDP (Remote Desktop Protocol) nedir, 3389 portu ne yapar ve NLA ne işe yarar? Uzak masaüstü protokolünü Windows sunucuda ölçtüm, güvenlik tarafıyla birlikte.
SNMP Nedir? MIB, OID ve Trap Mekanizması
SNMP nedir ve nasıl çalışır? Yönetici ve ajan mimarisi, MIB ile OID kataloğu, poll ve trap arasındaki fark, community string riski ve SNMPv3 ile çözümü.
ICMP Nedir? Ping, TTL ve Tracert Komutu
ICMP, ping ve tracert komutunun altında çalışan protokoldür. Request timed out, Destination host unreachable ve General failure farkı, lab ölçümleriyle.
VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
VLAN tek switch'i mantıksal ağlara böler. 802.1Q etiketi, access ile trunk portun farkı ve native VLAN riski, gerçek paket dökümleriyle anlatılıyor.
ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
ARP, IPv4 adresini MAC adresine çeviren protokoldür. ARP tablosu durumları, yayın alanı sınırı ve ARP spoofing, gerçek makineden alınmış paket dökümleriyle.
IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
IP adresi nedir, subnet maskesi ne işe yarar, /24 ne demek? Ağ ve host kısmı ayrımını, özel adres aralıklarını ve IPv6'yı gerçek lab ölçümleriyle anlatıyoruz.
Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
Port numarası ne işe yarar, TCP ve UDP farkı nasıl işler, açık port nasıl kontrol edilir ve bağlantı kurulmadığında arıza hangi tarafta, nasıl kanıtlanır?
SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
SSH nedir, port 22'de el sıkışma nasıl olur, ana bilgisayar anahtarı neyi kanıtlar, sürüm 1 neden kapatılmalı ve parola yerine anahtarla giriş nasıl kurulur.
Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
Telnet nedir, port 23 nasıl çalışır, parolayı neden düz metin taşır ve hala açık bulunan cihazlarda ne yapılmalı: kapatma, SSH'a geçiş ve yönetim VLAN'ı.
NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
NFS nedir, nasıl çalışır? UID/GID kimlik modeli, root_squash ayarı, NFS ile SMB'nin aynı klasörde çakışması ve izin sorunlarının teşhisi, lab ölçümleriyle.
HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
HTTP ve HTTPS nedir, farkı ne? İstek ve yanıt anatomisi, durum kodları, şifresiz bağlantıda ne sızdığı ve TLS el sıkışması adım adım.
RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
RADIUS sunucusu nedir, nasıl çalışır? 802.1X akışını, EAP yöntemlerini ve ağa bağlanamayan kullanıcıda izlenecek teşhis sırasını paket düzeyinde gösteriyoruz.
LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
LDAP nedir, nasıl çalışır? DN ve base DN, bind türleri, 389 ile 636 farkı ve Windows Server 2025'in reddettiği bind'de bile ağdan geçen parola, paket paket.
SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
SMB nedir, hangi portu kullanır? 445 portu, dosya ve yazıcı paylaşımı, sürüm farkları, SMBv1 riski ve GPO'ların SYSVOL üzerinden dağıtımı.
Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
Kerberos nedir, nasıl çalışır? Bilet mantığını, paket düzeyinde yakalanmış gerçek akışı ve oturum açılamadığında izlenecek teşhis sırasını adım adım gösteriyoruz.
DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
DHCP nedir, nasıl çalışır? Ağdaki cihazlara IP adresi, subnet, gateway ve DNS bilgisinin otomatik dağıtımı: DORA akışı, kira süresi, APIPA ve DHCP relay.
NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
NTP nedir, nasıl çalışır? Stratum hiyerarşisi, ağda tek saat kaynağı, Kerberos'un beş dakikalık toleransı ve saat arızalarında teşhis sırası.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
Kurumsal kablosuz ağ tasarımı: survey planlamadan access point yerleşimine, PoE kablolamadan kanal planına kadar 63 AP'lik bir projede izlenen gerçek sıra.
Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Switch kurulumu, VLAN segmentasyonu ve yönlendirici yapılandırması. Mevcut topolojiyi çıkarıyor, yedekliliği planlı kesinti testiyle doğruluyoruz.
Ücretsiz Değerlendirme
Üç PASS, SPF'in hizasız olduğunu gizleyebilir. DMARC raporlarınızı birlikte okuyalım mı?
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu