Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

- Dosya Sunucusu Kurulumunda Ne Yapıyoruz, Ne Yapmıyoruz?
- Dosya Sunucusu ve NAS Kime Gerekir?
- Windows Server Dosya Sunucusu mu, NAS mı?
- Dosya Sunucusunun Asıl İşi: Yetki Matrisi
- Kişiye Değil Gruba İzin
- Full Control İzni Neden Neredeyse Hiç Verilmez?
- Dosya Sunucusunda Fidye Koruması ve Erişim Kaydı
- Önceki Sürümler: Şifrelenen Dosyanın Dünkü Hâli
- Erişim Denetimi: Kim Hangi Dosyayı Açtı?
- Dosya Sunucusu Kurulumunu Nasıl Yapıyoruz?
- Eski Dosya Sunucusundan ya da NAS’tan Taşıma
- Sahada Ne Yaptık?
- Dosya Sunucusu ve NAS Kurulumu Fiyatını Ne Belirler?
- Sonuç: Dolabın Anahtarı Kimde?
- Dosya Sunucusu ve NAS Kurulumu Hakkında Sık Sorulan Sorular
Dosya sunucusu kurulumu, bir kurumun ortak dosyalarını tek bir merkezde toplayan sunucunun ya da NAS cihazının kurulması, ardından o dosyalara kimin, hangi seviyede erişeceğinin yazılı bir düzene bağlanmasıdır.
Biz bu işi uçtan uca yapıyoruz. Windows Server dosya sunucusunu ya da kurumsal sınıf NAS’ı kuruyor, departman bazlı yetki matrisini yazıyor, silinen ya da şifrelenen dosyalar için önceki sürümleri açıyor ve hassas klasörlerdeki erişimleri kayda alıyoruz; eski sunucudaki veriyi izinleriyle taşıyor ve işi raporla teslim ediyoruz.
Bu sayfa BT sistem yönetimi hizmetimizin dosya ve depolama kolu ve sunucu kurulumu işimizin bir adım ötesi. Dosya paylaşımının ağda nasıl çalıştığını SMB rehberimizde, NAS ile SAN arasındaki farkı ana hizmet sayfamızın depolama bölümünde anlattık; bu sayfa o bilginin sizin kurumunuzda bir düzene dönüştüğü yerdir.
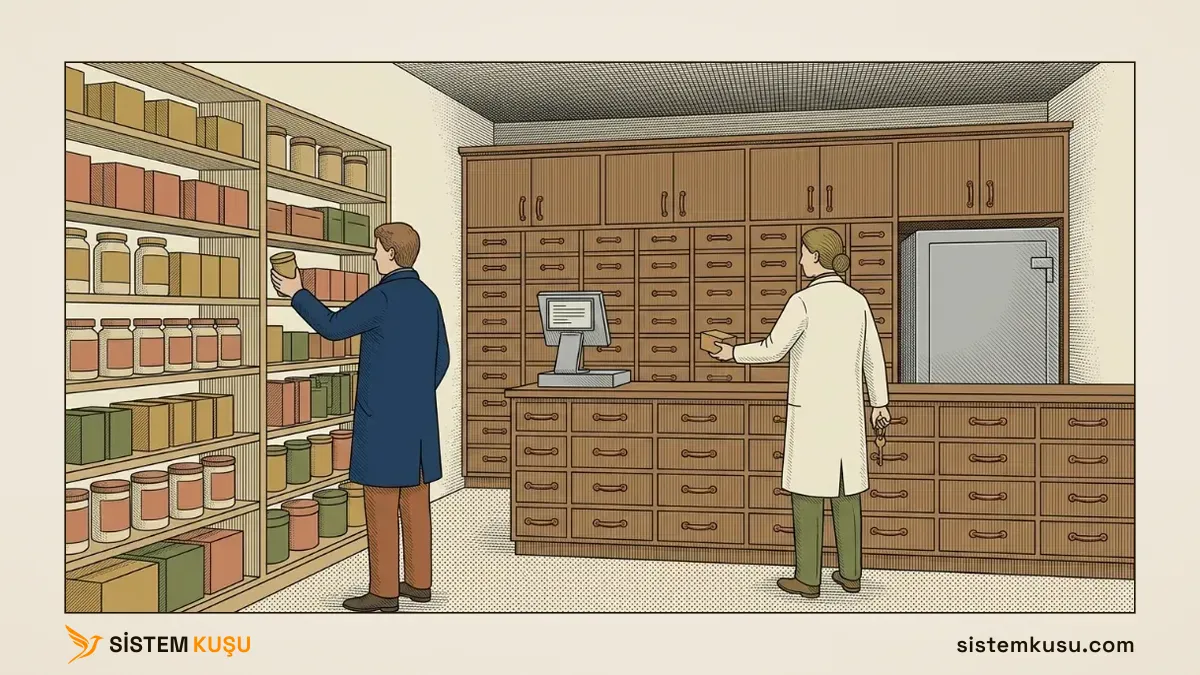
Bir eczanede her şey aynı rafta durmaz. Dermokozmetik ürünleri herkes açık raftan alır, ilaç ise tezgâhın arkasından eczacının elinden verilir. Kırmızı reçeteye tabi ilaçlar Eczacılar ve Eczaneler Hakkında Yönetmelik gereği çelik kasada kilitli durur ve anahtar eczanenin mesul müdüründedir. Satılan her ilaç da kayda geçer.
İyi kurulmuş bir dosya sunucusu da böyle çalışır:
- Açık raf herkesin okuyabildiği ortak klasördür.
- Tezgâh arkası yalnız ilgili departmana açılan klasördür.
- Çelik kasa anahtarını birkaç kişinin taşıdığı İnsan Kaynakları ve finans klasörleridir.
- Eczanedeki kayıt hassas klasörlere yapılan her erişimin kaydıdır.
Dosya Sunucusu Kurulumunda Ne Yapıyoruz, Ne Yapmıyoruz?
Dosya sunucusu projesinde disk takmak ve paylaşım açmak işin kısa kısmıdır. Uzun kısım, hangi dosyanın hangi dolaba gireceğine ve anahtarın kimde duracağına karar vermektir; o yüzden ikisini de kalem kalem yazıyoruz.
Yaptıklarımız:
- İhtiyaç ve veri envanteri. Bugün dosyaların nerede durduğunu, ne kadar yer tuttuğunu ve hangi departmanın hangi klasörü kullandığını çıkarıyoruz.
- Platform seçimi ve boyutlandırma. Windows Server dosya sunucusu ile kurumsal sınıf NAS arasından ortamınıza uyanı seçiyor, disk kapasitesini ve RAID düzenini büyümeyi hesaba katarak belirliyoruz.
- Kurulum ve paylaşım yapısı. Sunucuyu ya da NAS’ı kuruyor, klasör ağacını departman ve iş akışına göre açıyoruz. Domain ortamında cihazı Active Directory’ye bağlıyoruz; domain yapınız henüz yoksa Active Directory kurulum hizmetimiz bu işin bir adım öncesidir.
- Yetki matrisi. Hangi grubun hangi klasörde okuma, yazma ya da değiştirme hakkı taşıdığını yazılı bir tabloya döküyor ve izinleri o tabloya göre grup üzerinden veriyoruz.
- Önceki sürümler. Anlık kopya düzenini kuruyoruz; yanlışlıkla silinen ya da şifrelenen bir dosya, kullanıcının kendi ekranından önceki hâline döndürülebilir.
- Dosya erişim denetimi. Hassas klasörlerde kimin dosya açtığını, sildiğini ve izin değiştirdiğini kaydediyor, kayıtları sunucudan ayrı bir yerde saklıyoruz.
- Eski sunucudan ya da NAS’tan taşıma. Veriyi izinleriyle birlikte yeni sisteme alıyor, sürücü eşlemelerini yeni adrese çeviriyoruz.
- Raporlu teslim. Klasör ağacını, yetki matrisini, denetim ayarlarını ve yönetim erişimlerini yazılı olarak devrediyoruz.
Bu işin bittiği yer:
- Yedekleme düzeni ayrı bir hizmettir. Önceki sürümleri kuruyoruz, ama ayrı donanımda duran kopya, retention policy ve düzenli geri dönüş testi veri yedekleme hizmetimizin konusu.
- Dosyanın kurum dışına çıkmasını engellemek ayrı bir katmandır. Yetki matrisi dosyayı kimin açabileceğini belirler; açan kişinin onu e-postayla ya da USB belleğe kopyalayıp dışarı çıkarmasını durdurmak veri kaybı önleme tarafının işi.
Dosya Sunucusu ve NAS Kime Gerekir?
Sahada gördüğümüz dosya sunucusu projeleri çoğunlukla bir aksilikten sonra başlıyor. En sık karşılaştığımız durumlar şunlar:
- Dosyalar bir çalışanın bilgisayarında duruyor. Ortak klasör aslında bir masaüstü bilgisayar; o bilgisayar kapanınca ya da arızalanınca bütün ekip bekliyor.
- Herkes her klasörü görüyor. Muhasebe dosyaları satış ekibine, İnsan Kaynakları dosyaları bütün şirkete açık duruyor ve bunu fark eden kimse yok.
- Bir dosya silindi ya da şifrelendi. Kimin sildiği bilinmiyor, önceki hâli yok ve geri getirmek için yedeğe gidilmesi saatler sürüyor.
- Eski sunucunun ya da NAS’ın ömrü doldu. Diskler uyarı veriyor, cihaz güncelleme almıyor ve içindeki izin düzenini kimse tam olarak bilmiyor.
Alt sınırı da açıkça çizelim. Üç kişilik, tek odalı ve hassas belge taşımayan bir ofiste yetki matrisi kurmanın getirisi azdır; orada kurumsal bir bulut depolama hizmeti ya da basit bir NAS yeterli olur. Matris, farklı gizlilik seviyesinde belge taşıyan birden fazla departman olduğunda kendini ödemeye başlar.
Windows Server Dosya Sunucusu mu, NAS mı?
İkisini de kuruyoruz ve kararı ürün değil, sizin dizin yapınız ile denetim ihtiyacınız veriyor.
- Windows Server dosya sunucusu, kurum Active Directory kullanıyorsa ve klasör izinlerini ayrıntılı yönetip her erişimi kaydetmek gerekiyorsa mantıklı seçimdir. İzinler dizindeki gruplara doğrudan bağlanır, erişim denetimi işletim sisteminin kendi kayıtlarına düşer ve DFS ile kullanıcılar sunucu adını değil tek bir kurum yolunu görür.
- Kurumsal sınıf NAS, domain yapısı yoksa, ofis küçükse ya da cihazın aynı zamanda yedekleme hedefi olması isteniyorsa daha az bakım isteyen seçimdir. NAS’lar da dizine katılabilir ve anlık kopya alabilir; erişim kaydının ayrıntısı ise cihazdan cihaza değiştiği için kurulumdan önce kontrol ediliyor.
Burada model adına değil disk teknolojisine bakıyoruz. Masaüstü bilgisayar için üretilmiş diskler ve tüketici sınıfı NAS cihazları, gün boyu açık kalan ve birden çok kişinin aynı anda yazdığı bir iş yükü için tasarlanmamıştır. Dizideki bir disk arızalandığında kalan disklerin kaç gün korumasız çalışacağını RAID hesaplama aracımızda görebilirsiniz.
Dosya Sunucusunun Asıl İşi: Yetki Matrisi
Platform seçildiğinde kurulumun kolay yarısı bitmiş olur. Dosya sunucusunu güvenli yapan şey diskin kendisi değil, dolapların kime açıldığıdır.
Yetki matrisi, satırlarında klasörlerin, sütunlarında grupların durduğu ve her hücrede o grubun o klasördeki hakkını yazan tablodur. Eczanedeki raf düzeninin yazılı hâlidir: hangi ürün açık rafta, hangisi tezgâh arkasında, hangisi kasada.
Tablo sunucudan önce yazılır, çünkü izinler sonradan tek tek verilirse düzen değil bir birikinti oluşur. Kişisel veri taşıyan klasörler için yetki matrisinin KVKK açısından neden kanıt değeri taşıdığını KVKK teknik uyum yazımızda anlattık.
Kişiye Değil Gruba İzin
İzin hiçbir zaman tek bir kullanıcıya verilmez. Zincir üç halkadır:
- Kullanıcı departman grubuna girer.
- Departman grubu klasörün izin grubuna girer.
- Klasör yalnız izin grubunu tanır.
Bir çalışan ayrıldığında ya da departman değiştirdiğinde klasörlerin hiçbirine dokunulmaz; yalnız grup üyeliği değişir. Bu iç içe grup modelinin Active Directory’deki adı AGDLP’dir ve ayrıntısı kullanıcı, grup ve OU yönetimi rehberimizde duruyor.
Klasörün izin listesi bir erişim kontrol listesidir (ACL); aynı mantığın switch’te ve bulutta nasıl tekrarlandığını ACL nedir yazımızda anlattık.
Kişiye verilen izin, eczacının yan dükkândaki komşusuna kasanın yedek anahtarını bırakmasına benzer. O gün bir sebebi vardır, ama altı ay sonra kimse o anahtarın kimde olduğunu hatırlamaz.
Kişiye verilen her izin, yetkilerin gelecekte yönetilmesini biraz daha zorlaştırır. İzin listesi gruplardan değil isimlerden oluşmaya başlar ve bir süre sonra o isimlerin neden orada durduğunu bilen kimse kalmaz. Bu birikintinin en tehlikeli hâli, yukarıdaki vakada olduğu gibi kimsenin fark etmediği bir gölge yönetici üretmesidir; nasıl tespit edildiğini Shadow Admin yazımızda anlattık.
Full Control İzni Neden Neredeyse Hiç Verilmez?
Windows’ta Full control izni, dosyayı okumanın ve değiştirmenin ötesinde iki hak daha taşır: izinleri değiştirme ve sahipliği alma. İzinleri değiştirebilen bir kullanıcı, erişimi olmayan bir klasöre kendine erişim yazabilir ve bunu hiçbir yönetici grubunda görünmeden yapar. Bu yüzden departman gruplarına Modify hakkı veriyoruz; Full control yalnız sunucuyu yöneten hesaplarda kalır.
Benzetmenin koptuğu yer de burası. Eczanede kasanın anahtarını taşıyan kişi bellidir ve anahtar elden ele geçerken görülür. Dosya sunucusunda izin değiştirme hakkı sessizce birikir; grup üyeliği raporlarına bakan biri onu göremez, çünkü hak kullanıcıya bir gruptan değil klasörün kendi izin listesinden gelir. Bir önceki bölümdeki maaş klasörü vakasında olan tam olarak buydu.
Ağ üzerinden erişimde bir kural daha işler: paylaşım izni ile klasörün kendi izni birlikte değerlendirilir ve ikisinden daha kısıtlayıcı olan geçerli olur. Biri gevşek, diğeri sıkı bırakılırsa sonuç tahmin edilemez hâle gelir. Biz paylaşım iznini geniş tutup asıl kontrolü klasör izninde yapıyoruz; iki katmanın nasıl kesiştiğini SMB rehberimizde ayrıntısıyla anlattık.
Dosya Sunucusunda Fidye Koruması ve Erişim Kaydı
Yetki matrisi dosyayı yetkisiz kişiden korur. Ama yetkili bir kullanıcının bilgisayarına fidye yazılımı bulaşırsa, o yazılım kullanıcının haklarıyla çalışır ve kullanıcının yazabildiği her dosyayı şifreler. Matris burada yetmez; iki ayrı önlem daha gerekir.
Önceki Sürümler: Şifrelenen Dosyanın Dünkü Hâli
Anlık kopya, sunucunun belirli saatlerde dosyaların o anki hâlini kaydetmesidir. Windows Server’da bu özellik kullanıcının kendi ekranında Previous Versions sekmesi olarak görünür; NAS cihazlarında dosya sisteminin anlık kopyası aynı işi görür. Bir dosya silindiğinde ya da şifrelendiğinde kullanıcı ya da destek ekibi onu birkaç tıklamayla sabahki hâline döndürür.
İki sınırını bilerek kuruyoruz:
- Anlık kopya aynı disktedir. Disk dizisi giderse kopyalar da gider; bu yüzden yedeğin yerini tutmaz.
- Sunucuda yönetici yetkisi ele geçirilirse kopyalar silinebilir. Bu, fidye yazılımlarının belgelenmiş bir davranışıdır: MITRE ATT&CK tekniği T1490, saldırganların şifrelemeden önce Windows’un anlık kopyalarını silerek geri dönüş yolunu kapattığını kaydeder. Kopyaları yöneten hesabı kullanıcı hesaplarından ayırıyor ve ayrı donanımda duran yedeği şart koşuyoruz.
Erişim Denetimi: Kim Hangi Dosyayı Açtı?
Eczanede satılan her ilaç kaydedilir; dosya sunucusunda da hassas bir dosyaya yapılan her erişim kaydedilebilir. Windows Server’da bu, klasör üzerinde denetim ayarı açılarak yapılır. Bir dosyaya erişim denemesi 4663, bir dosyanın silinmesi 4660, izinlerin değiştirilmesi 4670 numaralı olay olarak kayda düşer.
Denetimin iki kuralı var ve ikisi de kurulum gününde verilmesi gereken kararlardır:
- Denetim geriye dönük çalışmaz. Olay yaşandıktan sonra açılan kayıt o olayı göstermez; “Kim sildi?” sorusunun cevabı ancak önceden açılmış bir denetimde vardır.
- Her klasörde her okumayı kaydetmek günlükleri boğar. Kaydı İnsan Kaynakları, finans ve yönetim gibi hassas klasörlerde, özellikle silme ve izin değişikliği olaylarında tutuyoruz. Kayıtları sunucunun kendisinde bırakmıyor, ayrı bir log sunucusuna gönderiyoruz; sunucuyu ele geçiren biri kendi izini silemesin diye.
Erişim kaydının da bir kör noktası var. Kayıt, dosyanın açıldığını gösterir; açan kişinin onu masaüstüne kopyalayıp kopyayı başka bir yere taşıdığını göstermez. Sunucunun dışına düşen bu kopyaların nasıl biriktiğini gölge veri yazımızda bir dosya sunucusu üzerinde ölçtük.
Dosya Sunucusu Kurulumunu Nasıl Yapıyoruz?
Sıra, geri alınması en zor kararlardan en kolaylara doğru ilerler.
- Uzaktan ön görüşme, ücretsiz. Kaç kullanıcınız olduğunu, ne kadar veriniz bulunduğunu, dosyaların bugün nerede durduğunu ve domain yapınızın olup olmadığını konuşuyoruz. Görüşmenin sonunda işin mertebesini söylüyoruz.
- Envanter. Mevcut klasörleri, boyutlarını ve bugünkü izinleri çıkarıyoruz; kimsenin kullanmadığı ve sahibi bulunamayan klasörler bu aşamada ortaya çıkar.
- Yetki matrisi. Klasör ağacını ve hangi grubun hangi klasörde hangi hakkı taşıyacağını departman sorumlularıyla birlikte yazıyoruz. Matris onaylanmadan kurulum başlamaz.
- Kurulum. Sunucuyu ya da NAS’ı kuruyor, disk dizisini, paylaşımları, grup izinlerini, önceki sürümleri ve denetimi matrise göre yapılandırıyoruz.
- Taşıma. Veri izinleriyle birlikte yeni sisteme alınır, sürücü eşlemeleri yeni adrese çevrilir.
- Doğrulama. Her departmandan bir kullanıcıyla kendi klasörüne erişebildiğini ve başka bir departmanın klasörüne erişemediğini deniyoruz; bir dosyayı silip önceki sürümden geri getiriyoruz ve silme olayının kayda düştüğünü görüyoruz.
- Raporlu teslim. Teslim dosyası yazılı olarak elinize geçer.
Teslim dosyasının içinde şunlar var:
- Klasör ağacı ve yetki matrisi. Her klasörün hangi gruba hangi hakla açık olduğunu gösterir.
- Grup listesi. Her izin grubunun hangi departman grubunu içerdiğini kaydeder.
- Disk ve RAID yapılandırması. Hangi diskin hangi dizide olduğunu ve boş kapasiteyi yazar.
- Önceki sürüm ayarları. Kopyaların hangi saatlerde alındığını ve kaç gün geriye gidildiğini belirtir.
- Denetim ayarları. Hangi klasörde hangi olayların kaydedildiğini ve kayıtların nereye gönderildiğini listeler.
- Doğrulama sonuçları. Teslim günü yapılan erişim, geri getirme ve kayıt denemelerinin çıktısını içerir.
- Bilerek yapmadığımız işlerin listesi. Kurulum sırasında gördüğümüz ama kapsam dışında kalan eksikleri bu listeyle size bırakırız.
Eski Dosya Sunucusundan ya da NAS’tan Taşıma
Dosya sunucusu projelerinin çoğu boş bir sahada başlamaz; yıllardır kullanılan bir sunucunun ya da NAS’ın yerine geçer. Taşımanın riski dosyalarda değil, dosyaların etrafındaki düzendedir.
Eczane yeni bir dükkâna taşınırken ilaçlar koliyle taşınır, ama çelik kasa da onlarla birlikte gider; kasayı eski dükkânda bırakıp kırmızı reçeteli ilaçları açık rafa dizmek kimsenin aklına gelmez. Dosya taşımada ise bu hata sık yapılır.
Sıradan bir kopyalama dosyaları taşır ama izinleri geride bırakır ve yeni sunucuda klasörler, üst klasörün izinlerini devralarak herkese açılır. Biz veriyi izin listeleriyle birlikte kopyalıyor, taşımadan sonra her hassas klasörün izinlerini eski sistemdeki listeyle karşılaştırıyoruz.
Taşımanın ikinci yarısı kullanıcı tarafıdır. Her bilgisayarda eski sunucunun adına bağlı sürücü eşlemeleri, masaüstü kısayolları ve uygulamaların içine yazılmış dosya yolları bulunur. Bu tarafı üç adımda kapatıyoruz:
- Sürücü eşlemelerini Group Policy ile tek seferde yeni adrese çeviriyoruz.
- Mümkün olduğunda kullanıcıların sunucu adını değil DFS ile tek bir kurum yolunu görmesini sağlıyoruz; böylece bir sonraki sunucu değişikliğinde kimsenin bilgisayarına dokunmak gerekmez.
- Eski sunucuyu, yeni sistem doğrulanana kadar salt okunur olarak açık tutuyoruz.
Sahada Ne Yaptık?
Bu sayfadaki üç tasarım kararı, yani iznin kişiye değil gruba verilmesi, Full control hakkının dağıtılmaması ve hassas klasörlerde erişim kaydının tutulması, yetki matrisi bölümünde anlattığım maaş klasörü vakasından geliyor. Aynı durumu laboratuvar ortamında birebir kurdum; hakkın hangi komutla görünür hâle geldiğini maaş klasörü vakasının lab kurulumunda ölçümüyle birlikte yazdım.
Veeam yedekleme vakasında ise sunucuların tamamı günlük artımlı ve haftalık tam yedeğe alındı. Önceki sürümleri yedeğin yerine koymamamızın gerekçesi de bu ayrım: anlık kopya tek bir dosyayı dakikalar içinde geri getirir, yedek ise bütün sunucuyu.
Dosya Sunucusu ve NAS Kurulumu Fiyatını Ne Belirler?
Bedeli belirleyen şey disk kapasitesinden çok klasör düzeninin karmaşıklığıdır. Teklifleri karşılaştırırken bakacağınız kalemler şunlar:
- Kullanıcı ve departman sayısı. Yetki matrisindeki satır ve sütun sayısını bunlar belirler; tek departmanlı bir ofisle yedi departmanlı bir kurumun matrisi aynı iş değildir.
- Veri miktarı. Taşıma süresini ve disk boyutlandırmasını doğrudan değiştirir.
- Platform. Windows Server dosya sunucusu ile NAS farklı kurulum ve lisans kalemleri taşır.
- Mevcut izin düzeninin durumu. Temiz bir yapıdan taşımak ile yıllar içinde kişiye verilmiş izinlerle dolmuş bir yapıyı ayıklamak aynı emeği istemez.
- Denetim kapsamı. Kaç klasörde hangi olayların kaydedileceği ve kayıtların nereye gönderileceği ayrı bir yapılandırma işidir.
- Donanım. Sunucu ya da NAS cihazı ve diskler teklifte ayrı kalem olarak görünür.
Teklif toplarken tek bir soru çoğu şeyi ayırır: teklifte yazılı bir yetki matrisi var mı? Yoksa o teklif size bir disk ve bir paylaşım satıyor, dolapların kime açılacağını ise kurulum gününe bırakıyor demektir.
Sonuç: Dolabın Anahtarı Kimde?
Bir dosya sunucusunun ne kadar iyi kurulduğu kapasitesinden değil, üç sorunun cevabından anlaşılır: bu klasörü kim açabiliyor, bir dosya silindiğinde dünkü hâline dönülebiliyor mu ve bir hata olduğunda kimin ne yaptığı kayıtlı mı? Üçünün cevabı da kurulumdan önce yazılır.
Sistem ayağa kalktıktan sonra düzeni korumak süreklilik isteyen bir iştir. Yeni çalışanlar gruplara alınır, ayrılanlar çıkarılır, matris yılda en az bir kez gözden geçirilir. Bunu teslim dosyasıyla kendi ekibiniz sürdürebilir; bize bırakmak isterseniz kurumsal bakım anlaşmasıyla kurulumu yapan ekip işletmeye de devam eder.
Dosya Sunucusu ve NAS Kurulumu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.
Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.
Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.
Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.
LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.
Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.
BT Sistem Yönetimi altındaki diğer 32 makale
- Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
- fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
- Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
- Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
- Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
- Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
- Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
- Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
- Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
- RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
- Samba AD DC Kurulumu: Linux'ta Domain Controller
- IIS Nedir? Windows Server'da Kurulum, HTTPS ve Güvenlik
- Active Directory Certificate Services (AD CS) Kurulumu
- FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
- Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
- Ubuntu Server Nasıl Kurulur? 24.04 LTS Kurulum Rehberi
- Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
- Windows Server 2025: Roller ve Lisanslama
- Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
- Windows Server DHCP Kurulumu: Scope, Rezervasyon ve Failover
- Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
- Active Directory Güvenlik Sıkılaştırması Rehberi
- Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
- Active Directory GPO Yönetimi: Group Policy Rehberi
- Active Directory DNS Yapılandırması: Forwarder ve Zone
- Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
- Active Directory UPN Suffix Yapılandırması
- Active Directory Kurulumu: Windows Server 2025'te İlk DC
- Active Directory Rehberi: Mimari, Kurulum ve Yönetim
- Windows Server 2025 Kurulum Rehberi: Adım Adım
- Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
- Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Ücretsiz Değerlendirme
Maaş klasörünüze bugün kim girebiliyor? İzin listesini birlikte çıkaralım.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi