BT Sistem Yönetimi
Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

- Zabbix Güncellemesi Nasıl Olmalı?
- 7.0 Deposu 8.0’ı Göstermez
- Zabbix Yedeği: Veritabanı ve Dosyalar
- Geri Yükleme Provası: Yedek Okunuyor mu?
- Depo Paketi: zabbix.list Değil, zabbix.sources
- Paketleri Yükseltmek: zabbix_server.conf Sorusu
- Apache’yi Yeniden Başlatmak ve Kesinti
- Veritabanı Yükseltmesi: Server İlk Açılışta Kendisi Yapar
- Yükseltmeden Sonra: Sürüm, Şema ve Yeni Eylemler
- Bağlı Sistemler: Grafana ve GLPI
- PHP: Sürüm Numarasına Değil, Changelog’a Bakılır
- Geri Dönüş: Neyle Yapılır?
- Zabbix Güncellemesi Doğru Yapıldı mı?
- Sonuç: Zabbix’te Kesinti Ekranda Görünmez
- Zabbix Güncellemesi Hakkında Sık Sorulan Sorular
Zabbix 8.0 upgrade, 7.0 LTS ile çalışan bir Zabbix’i yeni uzun destekli sürüme geçirmektir. Paketle kurulmuş bir sunucuda iş dört adımdır. Zabbix server durdurulur, veritabanı ve yapılandırma dosyaları yedeklenir, Zabbix deposunun paketi 8.0’ınkiyle değiştirilir ve paketler yükseltilir. Veritabanını yeni sürüme Zabbix server kendisi taşır, ilk açılışta. Bu yüzden geri dönüşün yolu, yükseltmeden önce alınan veritabanı yedeğidir.
Bu yazı Zabbix rehberimizin 13. adımıdır. Lab’da serinin sunucusunu, Ubuntu 26.04 ve PostgreSQL 18 üzerindeki Zabbix 7.0.32’yi 8.0.0’a yükselttim. Sunucu Zabbix kurulumu yazısındaki adımlarla, 7.0 deposundan kurulmuştu. Sunucuya Grafana ve GLPI bağlı. Kesinti boyunca Windows’tan saniyede bir Zabbix’in arayüzünü ve API’sini çağırdım. Veritabanı yükseltmesi birkaç saniyede bitti. Beklenmeyen sonuç kesintinin başında çıktı: server durduktan sonra arayüz neredeyse iki dakika hiçbir şey olmamış gibi çalıştı.
Zabbix nedir yazısında Zabbix’i Meteoroloji Genel Müdürlüğü’nün (MGM) gözlem ağına benzetmiştik. Sürüm yükseltmesi, merkezin hesap sistemini değiştirmesidir. Sistem kapalıyken gelen hiçbir ölçüm eşikle karşılaştırılmaz ve hiçbir uyarı yayımlanmaz. Kapanış sırasında başlayan bir fırtınanın uyarısı, sistem yeniden açılınca çıkar. Bu sırada internet sitesindeki uyarı haritası kapanmaz, kapanıştan önceki son haritayı göstermeye devam eder. Yeni sistem ilk açıldığında kayıt defterlerini kendi biçimine çevirir. Tedbirli bir merkez bu yüzden geçişten önce defterlerin kopyasını çıkarır ve kopyanın okunduğunu dener.

Zabbix Güncellemesi Nasıl Olmalı?
Zabbix’in Debian ve Ubuntu yükseltme belgesi, genel yükseltme sayfası ve sürüm takvimi yükseltmeyi bir sırayla anlatır. Bu yazıdaki düzen o sıradır:
| Karar | Belgenin önerisi | Bu kurulumda |
|---|---|---|
| Ne zaman | 7.0 LTS’nin tam desteği 30 Haziran 2027’de, sınırlı desteği 30 Haziran 2029’da biter. 8.0 LTS 5 Kasım 2026’da çıktı, tam desteği 30 Kasım 2029’a kadar | 7.0.32’den 8.0.0’a, önce lab’da |
| Okunacak notlar | 7.0’dan gelen, arada kalan 7.2 ve 7.4’ün yükseltme notlarını da okur | Bu kurulumu ilgilendiren beş not aşağıdaki tabloda |
| Ön koşul | PHP 8.2 ve üstü, PostgreSQL 15 ve üstü | PHP 8.5.4, PostgreSQL 18 |
| Durdurma | Server ve agent durdurulur ki veritabanına yeni veri yazılmasın | systemctl stop zabbix-server zabbix-agent2 |
| Yedek | Veritabanı, yapılandırma dosyaları, PHP dosyaları ve binary’ler | pg_dump -Fc, tar ve geri yükleme provası |
| Depo | Eski depo dosyası kaldırılır, 8.0’ın zabbix-release paketi kurulur | Dosyanın adı belgedeki zabbix.list değil, zabbix.sources çıktı |
| Paketler | apt install --only-upgrade, ardından Apache yeniden başlatılır | 5 paket, yarım dakikadan kısa |
| Veritabanı | Server ilk açılışta kendisi yükseltir | Birkaç saniye |
| Proxy | Önce server, sonra proxy’ler tek tek. 7.0 proxy, 8.0 server’la sınırlı çalışır | Bu turda proxy açılmadı |
Ubuntu sayfası kendini 7.4.x’ten 8.0’a geçiş olarak tanıtır. Genel yükseltme sayfası ise 8.0’a doğrudan geçişi 2.0.x’ten beri destekler. 7.0’dan gelen biri 7.2 ve 7.4’ü kurmaz, yalnız onların notlarını okur. Üç sürümün notlarında bu kurulumu ilgilendiren beş madde vardı. Sağdaki sütun, yükseltmeden sonra ne gördüğümü yazar:
| Sürüm | Not | Bu kurulumda |
|---|---|---|
| 7.2 | Ön yüz dosyaları /usr/share/zabbix klasöründen /usr/share/zabbix/ui klasörüne taşındı. Elle değiştirilmiş web sunucusu dosyası kendiliğinden güncellenmez | Apache dosyası değiştirilmemişti, paket yenisini sormadan kurdu |
| 7.4 | Oturum kayıtlarının saklama süresinin fabrika değeri 365 günden 31 güne indi | Kurulumdaki 365 gün olduğu gibi kaldı. Yeni değer yalnız yeni kurulumlara gelir |
| 7.4 | Kullanıcının kendi medyasını düzenlemesi rolde ayrı bir eylem oldu | Grafana’nın okuma rolünde kapalı geldi |
| 8.0 | Rolde boş bir Allow list artık bütün API çağrılarını reddeder | Grafana’nın rolü Deny list kullanıyor, etkilenmedi |
| 8.0 | Webhook’lar HTTPS sertifikasını varsayılan olarak doğrular. Şablonlar ve media type’lar yükseltmeyle güncellenmez | GLPI media type’ı 7.0.32’de zaten {$HTTP.TLS.VERIFY} makrosunu taşıyordu |
Örnekteki MGM’de bu iki tablo geçiş gecesinin planıdır: hangi gece geçileceği, defterlerin kopyası ve yeni sistemin hangi alışkanlıkları değiştireceği önceden bilinir.
7.0 Deposu 8.0’ı Göstermez
İlk soru, sıradan bir apt upgrade’in Zabbix’i 8.0’a geçirip geçirmeyeceğidir. Geçirmez. Zabbix’in deposu her ana sürüm için ayrı bir adrestir ve sunucu yalnız kurulumda seçilen 7.0 adresini tanır. 8.0 çıktıktan dokuz gün sonra 7.0 sunucusunda aday sürüm hala 7.0.32’ydi:
apt-cache policy zabbix-server-pgsqlzabbix-server-pgsql:
Installed: 1:7.0.32-2+ubuntu26.04
Candidate: 1:7.0.32-2+ubuntu26.04
Version table:
*** 1:7.0.32-2+ubuntu26.04 500
500 https://repo.zabbix.com/zabbix/7.0/ubuntu resolute/main amd64 Packages
100 /var/lib/dpkg/statusBu, Grafana upgrade yazısındaki durumun tersidir. Grafana’nın deposunda bütün sürümler aynı kanaldadır ve haftalık apt upgrade yeni major sürüme sormadan geçer. Zabbix’te haftalık güncelleme yalnız 7.0’ın yamalarını getirir (7.0.31’den 7.0.32’ye). 8.0’a geçiş, birinin depo paketini bilerek değiştirdiği gün olur.
Zabbix Yedeği: Veritabanı ve Dosyalar
Yedekten önce server ve agent durdurulur. Belgenin gerekçesi, yedek alınırken veritabanına yeni veri yazılmamasıdır:
sudo systemctl stop zabbix-server zabbix-agent2Yedek klasörü yalnız root’un okuyabileceği izinle açılır, çünkü zabbix_server.conf ve ön yüzün zabbix.conf.php dosyası veritabanı parolasını taşır. Veritabanı pg_dump’ın sıkıştırılmış biçimiyle (-Fc), dosyalar tar ile alındı. Dosya listesi belgenin listesidir:
B=/var/backups/zabbix
sudo install -d -m 700 -o root -g root $B
sudo bash -c "cd /tmp && sudo -u postgres pg_dump -Fc zabbix > $B/zabbix-70.dump"
sudo tar -czpf $B/zabbix-70-dosyalar.tar.gz --numeric-owner /etc/zabbix/zabbix_server.conf /etc/zabbix/zabbix_agent2.conf /etc/zabbix/zabbix_agent2.d /etc/zabbix/web/zabbix.conf.php /etc/apache2/conf-enabled/zabbix.conf /usr/share/zabbix /usr/lib/zabbix
sudo bash -c kalıbının sebebi klasörün iznidir. Dökümü postgres kullanıcısı üretir, ama dosyayı 700 izinli klasöre root kabuğu yazar. Aynı izin, dosyaların iznini daraltırken de bir tuzak kurdu. sudo chmod 600 $B/* komutu hata verdi:
chmod: cannot access '/var/backups/zabbix/*': No such file or directoryYıldızı chmod değil, komutu yazan kullanıcının kabuğu açar. O kabuk 700 izinli klasörün içini göremez, yıldız açılmadan chmod’a gider. Doğru biçim, yıldızı root kabuğunun açmasıdır: sudo bash -c "chmod 600 /var/backups/zabbix/*". Lab’daki Zabbix 7.0.32’de yedeğin boyutları:
| Parça | Boyut | Süre |
|---|---|---|
zabbix-70.dump (pg_dump -Fc, sıkıştırılmış) | 5.344.286 bayt | Bir saniye kadar |
zabbix-70.sql (düz SQL, karşılaştırma için) | 21.004.847 bayt | Saniyenin altında |
zabbix-70-dosyalar.tar.gz (2337 dosya ve klasör) | 11.744.647 bayt | Birkaç saniye |
Veritabanı 74 MB’tı. Sıkıştırılmış döküm düz SQL’in dörtte biri kadar yer tuttu ve iki kat uzun sürdü. Sıkıştırılmış biçimin asıl kazancı boyut değil, pg_restore ile ayrı bir veritabanına yüklenebilmesidir. Prova da bununla yapıldı.
Dosya yedeğinde bir eksik de çıktı. Belgenin saydığı /etc/apache2/conf-enabled/zabbix.conf bir sembolik linktir ve tar, -h verilmezse linkin kendisini saklar, gösterdiği dosyayı değil. Arşivin listesinde Apache dosyasının asıl yeri olan /etc/zabbix/apache.conf yoktu. Belgenin kendi örneği cp kullanır ve cp linkin gösterdiği dosyayı kopyalar. tar kullanan biri listeye /etc/zabbix/apache.conf dosyasını ayrıca ekler.
Geri Yükleme Provası: Yedek Okunuyor mu?
Geri yüklenmemiş yedek, çalışıp çalışmadığı bilinmeyen yedektir. Prova asıl veritabanına dokunmadan, boş ve ayrı bir veritabanında yapılır. İlk denemede pg_restore’a dosya yolunu verdim ve izin hatası aldım:
pg_restore: error: could not open input file "/var/backups/zabbix/zabbix-70.dump": Permission deniedpostgres kullanıcısı 700 izinli klasördeki dosyayı açamaz. Dosyayı root kabuğunun açıp pg_restore’a yönlendirdiği biçim çalıştı:
sudo -u postgres createdb -O zabbix zabbix_geri
sudo bash -c "cd /tmp && sudo -u postgres pg_restore -d zabbix_geri < $B/zabbix-70.dump"
Yükleme birkaç saniye sürdü. Sonra iki veritabanında aynı sorguları çalıştırdım. Soldaki asıl veritabanı, sağdaki geri yüklenen kopyadır:
select mandatory||'/'||optional from dbversion: 7000000/7000030 | 7000000/7000030
select count(*) from items: 18423 | 18423
select count(*) from triggers: 6899 | 6899
select count(*) from history: 12910 | 12910
select count(*) from pg_tables where schemaname='public': 203 | 203
Sayılar aynı çıktı. Prova bitince kopya sudo -u postgres dropdb zabbix_geri ile kaldırıldı. İlk satırdaki 7000000 veritabanının şema sürümüdür ve yükseltmenin sonunda bu sayıya tekrar bakacağız.
Depo Paketi: zabbix.list Değil, zabbix.sources
Belgenin 4. adımı eski depo dosyasını rm -Rf /etc/apt/sources.list.d/zabbix.list ile siler. Ubuntu 26.04’teki kurulumda bu dosya yoktu. Zabbix’in 7.0 deposu, APT’nin yeni biçimindeki zabbix.sources dosyasındaydı. Belgedeki komut hata vermeden geçer, çünkü -f olmayan dosyada sessiz kalır. Eski depo da yerinde kalır. Silinen dosya bu yüzden gerçek adıyla silindi:
sudo rm /etc/apt/sources.list.d/zabbix.sources
wget https://repo.zabbix.com/zabbix/8.0/release/ubuntu/pool/main/z/zabbix-release/zabbix-release_latest+ubuntu26.04_all.deb
sudo dpkg -i zabbix-release_latest+ubuntu26.04_all.deb
dpkg silinen dosyayı fark etti ve sordu:
Unpacking zabbix-release (2:8.0-1+ubuntu26.04) over (1:7.0-5+ubuntu26.04)…
Setting up zabbix-release (2:8.0-1+ubuntu26.04)…

Configuration file «/etc/apt/sources.list.d/zabbix.sources»
 ==> Deleted (by you or by a script) since installation.
 ==> Package distributor has shipped an updated version.
   What would you like to do about it ?  Your options are:
    Y or I  : install the package maintainer's version
    N or O  : keep your currently-installed version
      D     : show the differences between the versions
      Z     : start a shell to examine the situation
 The default action is to keep your current version.
*** zabbix.sources (Y/I/N/O/D/Z) [default=N] ? Y
Burada cevap Y’dir. Varsayılan cevap N, silinen dosyayı silinmiş bırakır. Oysa paketin getirdiği yeni zabbix.sources, 8.0’ın kararlı paketlerinin adresini (zabbix/8.0/stable) taşıyan dosyadır. Paket bunun yanına üç dosya daha kurdu: depo paketinin kendi adresi, Zabbix’in araç deposu ve kapalı gelen bir test deposu. sudo apt-get update’ten sonra aday sürüm 2:8.0.0-1+ubuntu26.04 oldu. Sunucu artık 8.0’ın paketlerini görüyor, ama henüz hiçbir paket değişmedi.
Paketleri Yükseltmek: zabbix_server.conf Sorusu
Paketler belgenin komutuyla, yalnız kurulu olanlar yükseltilecek biçimde yükseltilir. Belge agent 2’nin eklenti paketlerini de (zabbix-agent2-plugin-*) sayar. Bu sunucuda eklenti paketi kurulu değildi, komut onlarsız çalıştı:
sudo apt install --only-upgrade zabbix-server-pgsql zabbix-frontend-php zabbix-agent25 upgraded, 0 newly installed, 0 to remove and 12 not upgraded.
Need to get 44.2 MB of archives.
After this operation, 72.7 MB of additional disk space will be used.
Unpacking zabbix-server-pgsql (2:8.0.0-1+ubuntu26.04) over (1:7.0.32-2+ubuntu26.04)…
Setting up zabbix-server-pgsql (2:8.0.0-1+ubuntu26.04)…
Configuration file «/etc/zabbix/zabbix_server.conf»
==> Modified (by you or by a script) since installation.
==> Package distributor has shipped an updated version.
*** zabbix_server.conf (Y/I/N/O/D/Z) [default=N] ? NKomut yarım dakikadan kısa sürdü ve beş paketi yükseltti: server, ön yüz, agent 2 ve bağımlılık olarak gelen Apache dosyası ile SQL betikleri. Tek soru zabbix_server.conf için geldi. Belge burada karar vermez, “durumunuza uyanı seçin” der.
Kararı dosyaların farkı verir. Paket, yeni dosyasını zabbix_server.conf.dpkg-dist adıyla yanına bırakır. İki dosyanın yorum dışı satırlarını karşılaştırdım. Tek fark DBPassword satırıydı: benim dosyamda dolu, paketin dosyasında yorumda. Y seçilseydi server açılışta veritabanı parolasını bulamayacaktı. Zabbix kurulumu yazısındaki Zabbix server is running: No belirtisinin bir sebebi de budur. Cevap N oldu. Yeni dosyanın getirdikleri yorum satırlarındaydı: geçmiş verisi için yeni HistoryProvider bölümü ve PostgreSQL için birden fazla veritabanı adresi örneği. İkisi de bu kurulumu ilgilendirmiyor.
Çıktıda iki şey daha okunur. dpkg, eski /usr/share/zabbix/assets klasörünü boş olmadığı için silemediğini yazdı. Bu bir uyarıdır, yükseltmeyi durdurmadı. İkincisi, ben durdurduğum halde agent 2 paket kurulunca kendiliğinden yeniden başladı. Server ise kapalı kaldı. Paket, server’ı yükseltmenin son adımına, veritabanına dokunacak açılışa bırakır.
Apache’yi Yeniden Başlatmak ve Kesinti
Paketlerden sonra belge Apache dosyasını kurar ve Apache’yi yeniden başlatır:
sudo apt-get install -y zabbix-apache-conf
sudo systemctl restart apache2zabbix-apache-conf is already the newest version (2:8.0.0-1+ubuntu26.04).Paket bağımlılık olarak zaten yükseltilmişti. Yeni dosya ön yüzü yeni klasörden sunar (Alias /zabbix /usr/share/zabbix/ui). Yeniden başlatma bu yüzden adımın asıl parçasıdır. Kesintiyi ölçmek için bütün yükseltme boyunca saniyede bir arayüzü ve API’nin sürüm çağrısını (apiinfo.version) istedim. Sonuç:
| Saat | Ne oldu | Arayüz | API |
|---|---|---|---|
| 00:52:11 | Server durduruldu | 200, 7.0’ın ekranları | 7.0.32 |
| 00:54:05 | Ön yüz paketi diske açılıyor | 500 | Internal error |
| 00:54:06 | Apache eski klasörü sunuyor | 404 | File not found |
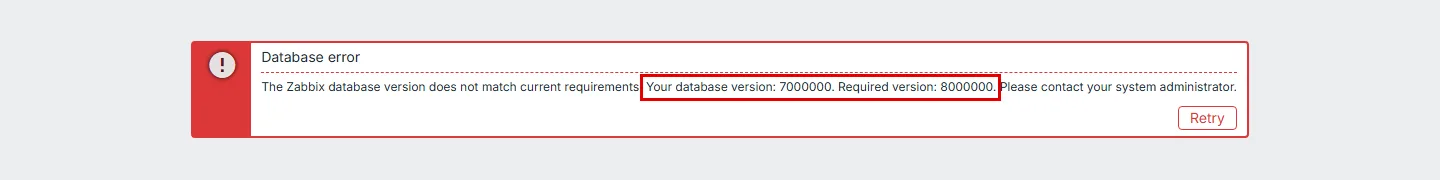
| 00:54:44 | Apache yeniden başladı | 200, veritabanı uyarısı | Internal error |
| 00:55:14 | Server başlatıldı | uyarı sürüyor | Internal error |
| 00:55:16 | Veritabanı yükseltmesi bitti | 200, giriş ekranı | 8.0.0 |
Tablonun ilk satırı beklenmedikti. Server durduktan sonra neredeyse iki dakika boyunca arayüz açıldı ve API 7.0.32 cevabını verdi. Ön yüz veritabanını doğrudan okur, server’a ihtiyacı yoktur. Bu sürede ekrana bakan biri son problemleri, son grafikleri görür ve izlemenin durduğunu anlamaz. Oysa o sırada hiçbir item toplanmıyor ve hiçbir trigger değerlendirilmiyordu. Kesinti ancak paket ön yüz dosyalarını değiştirirken göründü.
Örnekteki MGM’de bu, hesap sistemi kapandığı halde internet sitesindeki uyarı haritasının son haritayı göstermeye devam etmesidir. Haritaya bakan, fırtınanın uyarısının o sırada üretilemediğini bilmez. Bakım penceresi bu yüzden ekranı izleyenlere önceden duyurulur.
Apache yeniden başladıktan sonra arayüz açıldı ama giriş yerine bu uyarıyı gösterdi:
Veritabanı Yükseltmesi: Server İlk Açılışta Kendisi Yapar
Veritabanını yükselten ayrı bir komut yoktur. Server açılışta veritabanının şema sürümünü okur, kendi istediği sürümden eskiyse yükseltmeyi kendisi başlatır:
sudo systemctl start zabbix-server/var/log/zabbix/zabbix_server.log dosyasındaki ilgili satırlar:
  4910:20261113:215514.226 Starting Zabbix Server. Zabbix 8.0.0 (revision c81e276e505).
  4910:20261113:215514.262 current database version (mandatory/optional): 07000000/07000030
  4910:20261113:215514.262 required mandatory version: 08000000
  4910:20261113:215514.262 mandatory patches were found
  4910:20261113:215514.265 starting automatic database upgrade
  4910:20261113:215514.270 completed 0% of database upgrade
  4910:20261113:215515.697 completed 100% of database upgrade
  4910:20261113:215515.702 database upgrade fully completed
Satırların başındaki saat VM’in UTC saatidir. Yükseltme 215514.265 ile 215515.702 arasında, birkaç saniyede bitti. Arayüz bu sürede uyarıdaki şema sürümünü değiştirdi (7030045) ve hemen ardından giriş ekranını açtı. Veritabanı 74 MB’tan 79 MB’a büyüdü, tablo sayısı 203’ten 230’a çıktı. Örneğin genel ayarları tutan tek satırlık config tablosu yerini anahtar ve değer satırlarından oluşan settings tablosuna bıraktı. Bu değişiklik 7.4’ün notundaydı.
Bu sürenin sınırı açıktır. Lab’daki veritabanı küçük ve yeniydi. Yıllardır geçmiş biriktirmiş bir veritabanında aynı yükseltmenin ne kadar süreceği bu turda ölçülmedi. Canlıdaki süreyi öğrenmenin yolu, yükseltmeyi önce veritabanının bir kopyası üzerinde denemektir.
Örnekteki MGM’de bu adım, yeni hesap sisteminin ilk açılışta kayıt defterlerini kendi biçimine çevirmesidir. Eski sistem çevrilmiş defterleri okuyamaz, bu yüzden kopya geçişten önce çıkarılır.
Yükseltmeden Sonra: Sürüm, Şema ve Yeni Eylemler
İlk kontrol komut satırındadır. Server’ın sürümü ve veritabanının şema sürümü birlikte okunur:
zabbix_server -V | head -1
sudo -u postgres psql -d zabbix -c "SELECT mandatory, optional FROM dbversion;"zabbix_server (Zabbix) 8.0.0
mandatory | optional
-----------+----------
8000000 | 8000000
(1 row)Şema sürümü provadaki 7000000’dan 8000000’a geçti. Arayüzde aynı bilgi Reports > System information sayfasındadır:
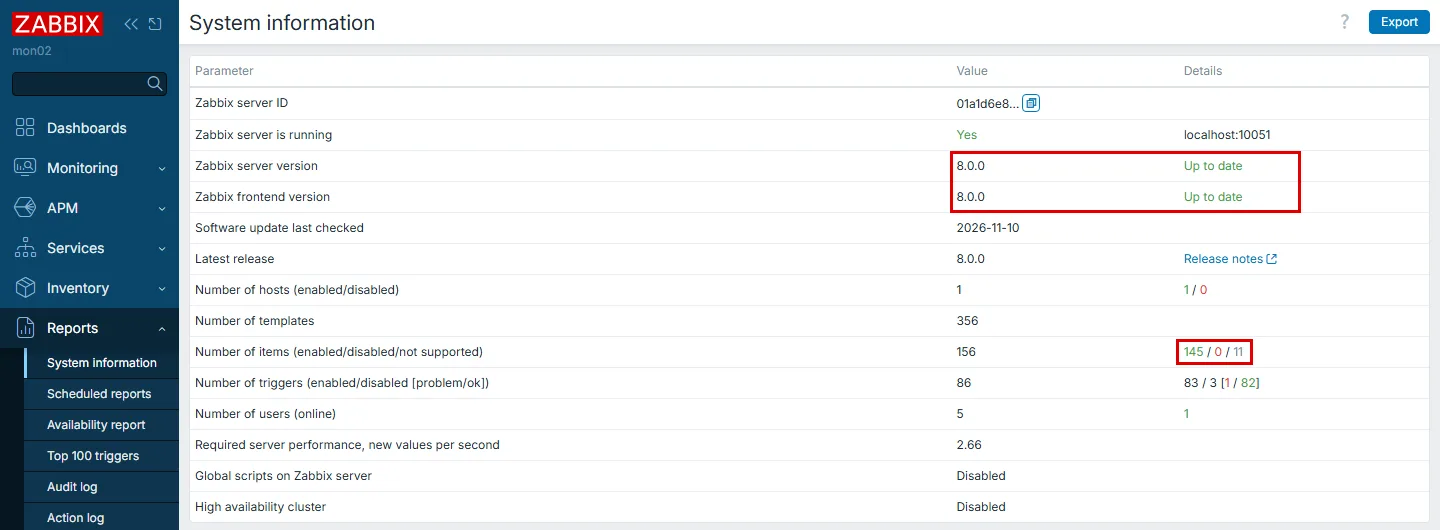
Sayfada bir sayı da dikkat ister: 11 desteklenmeyen item. Hepsi Zabbix server health şablonunun, bu sunucuda hiç başlatılmamış süreçleri ölçen item’larıdır (IPMI, Java, VMware ve connector süreçleri). Hata metinleri No "ipmi poller" processes started. biçimindedir. Yükseltmenin bozduğu bir şey değildir. Ama yükseltmeden önceki sayıyı bilmeyen biri bunu yükseltmeye bağlayabilir. Yükseltmeden önce bu sayfanın ekran görüntüsünü almak, sonrasındaki karşılaştırmayı kolaylaştırır.
Panoda yükseltmenin kendi izi de vardır:
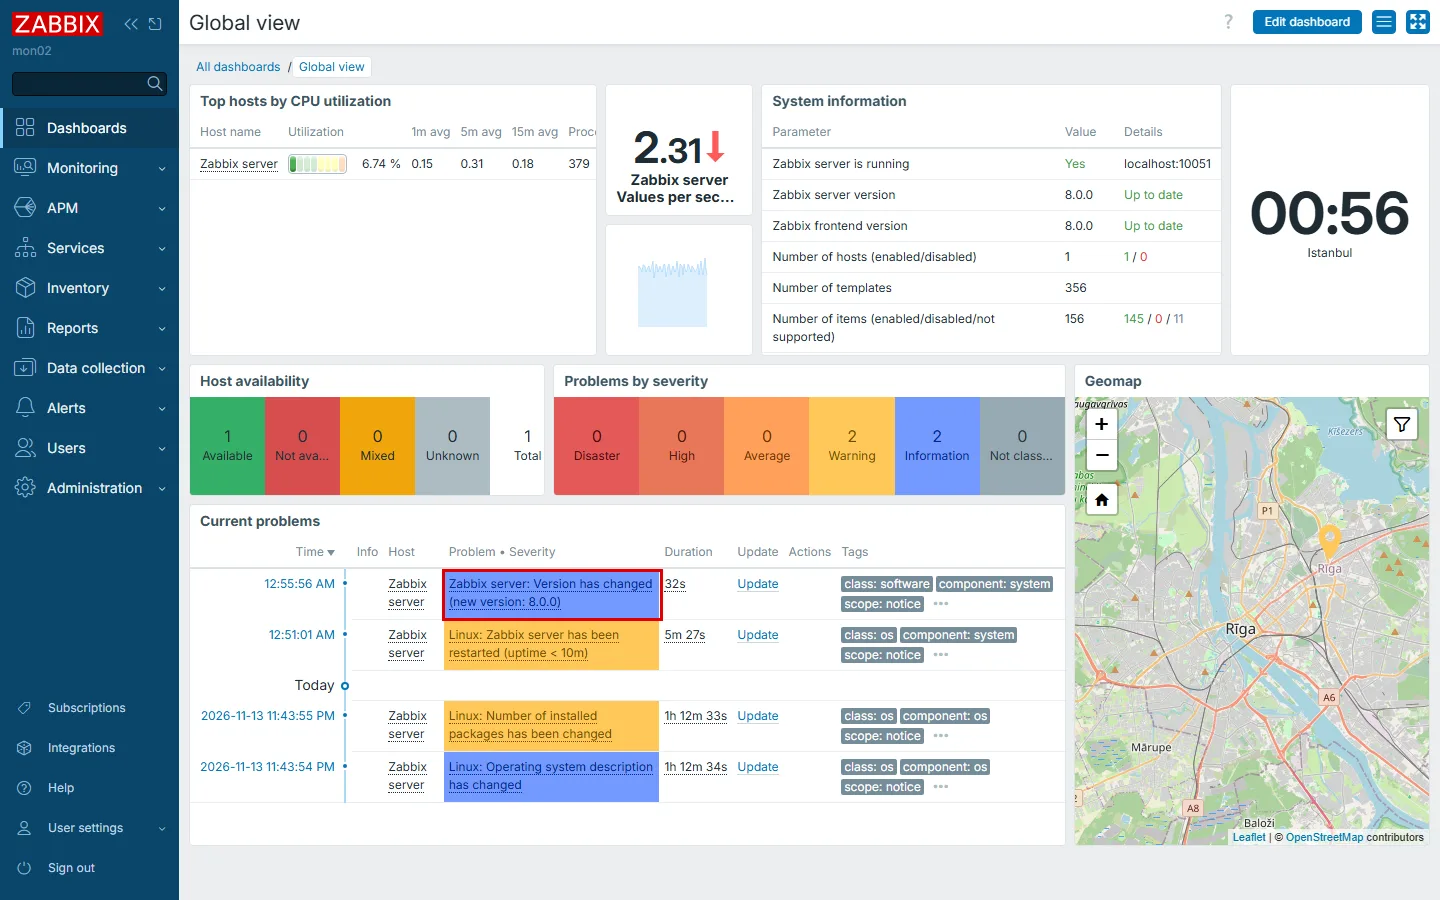
Version has changed problemi Zabbix server health şablonundan gelir ve bilgi düzeyindedir. Planlı bir yükseltmeden sonra beklenen problemdir, planlanmamış bir sürüm değişikliğinde ise ilk bakılacak yerdir.
Rollerde yükseltmenin getirdiği yeni yetkiler de okunur. Zabbix Grafana bağlantısı yazısında Grafana’nın okuma rolünde (Users > User roles) Default access to new actions kutusunu kapatmıştık. Gerekçe, yükseltmeyle gelecek yeni eylemlerin bu role kendiliğinden açılmamasıydı. 8.0’da bu kutu işini yaptı: role yeni eklenen eylem (edit_own_media, kullanıcının kendi medyasını düzenlemesi) kapalı geldi. Arayüz için aynı kutu açıktı, bu yüzden 8.0’ın üç APM ekranı role açık olarak eklendi.
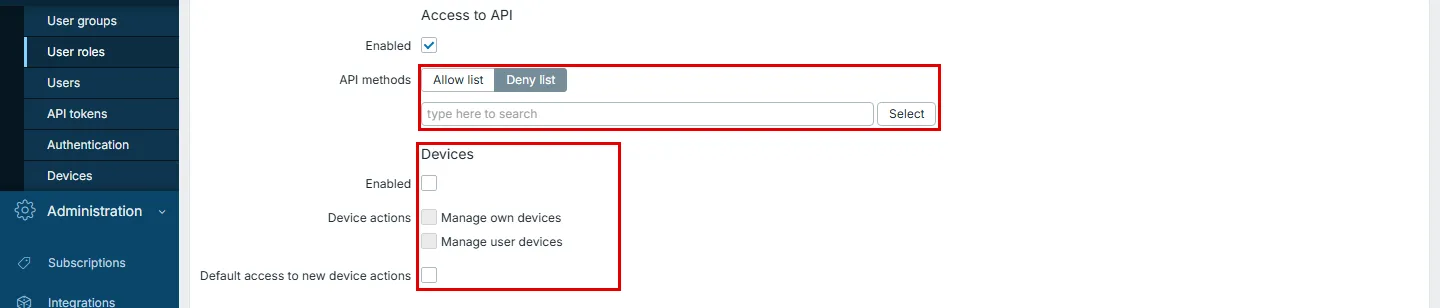
Yükseltmeden önce her rolün Default access to new UI elements, Default access to new modules ve Default access to new actions kutularına bakılır. Açık olan her kutu, yeni sürümün getirdiği ekranı ya da eylemi o role sormadan verir.
Bağlı Sistemler: Grafana ve GLPI
Zabbix’e API ile bağlanan her sistem, yükseltmeden sonra ayrıca denenir. Bu sunucuda iki tane var.
Grafana. Connections > Data sources altında Zabbix data source’unun Save & test düğmesi Zabbix API version 8.0.0 cevabını verdi, bir saatlik ve yedi günlük sorgular hatasız döndü. Grafana’nın Zabbix eklentisi 6.10.3’tü. Eklentinin değişiklik kaydına göre Zabbix 8.0’daki trend sorgusu hatası 6.10.0’da düzeldi. Zabbix’ten önce eklentinin güncellenmesini Grafana upgrade yazısında anlattık.
GLPI. Zabbix GLPI entegrasyonu yazısındaki webhook önce Alerts > Media types listesinde GLPI satırının Test düğmesiyle denendi (Media type test successful.), sonra gerçek bir alarmla. Deneme trigger’ı açıldı ve GLPI’da 37 numaralı kayıt oluştu:
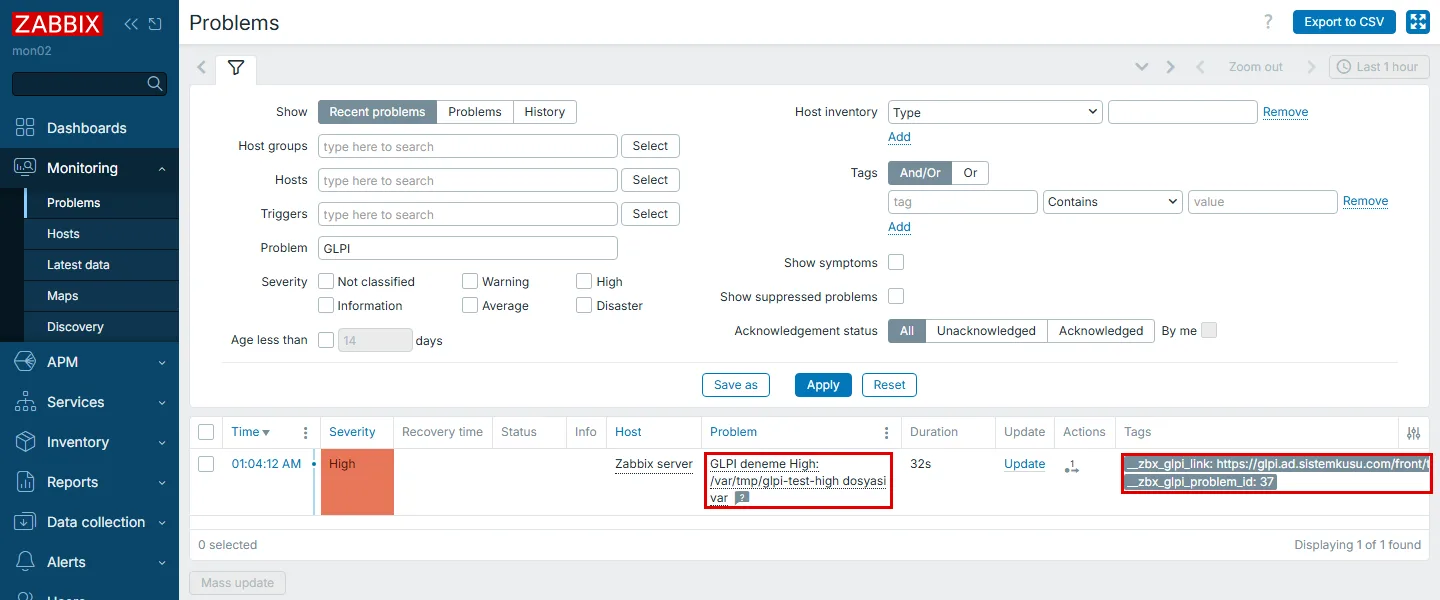
Trigger kapanınca aynı kayıt Resolved in 50s başlığıyla çözüldü. Webhook’un 8.0’daki sertifika doğrulama değişikliğinden etkilenmemesinin sebebi, GLPI media type’ının 7.0.32’de zaten {$HTTP.TLS.VERIFY} makrosunu taşımasıydı. Kendi yazdığınız ya da eski bir sürümden içe aktardığınız bir webhook bu makroyu taşımayabilir. Belge, şablonların ve media type’ların yükseltmeyle güncellenmediğini açıkça yazar.
Aynı şey sunucunun şablonları için de geçerli. Yükseltmeden sonra Zabbix server health şablonunun sürümü 7.0-6, Linux by Zabbix agent şablonununki 7.0-4 kaldı. Paketin getirdiği 8.0 şablonları diskteydi, ama veritabanındaki şablonlara dokunulmadı. Şablonları yükseltmek ayrı bir iştir. Yapılmadığı sürece sunucu 7.0’ın şablonlarıyla izlemeye devam eder.
PHP: Sürüm Numarasına Değil, Changelog’a Bakılır
8.0 en az PHP 8.2 ister. Ubuntu 26.04’ün PHP’si 8.5’tir ve bu koşulu karşılar. Zabbix’in gereksinim sayfası bir uyarı daha yapar: 8.5.12’den eski PHP sürümleri iki kritik açıktan (CVE-2026-109618 ve CVE-2026-109619) etkilenir ve Zabbix bu sürümleri ilgili güvenlik yamaları olmadan kullanmayı önermez.
Sunucudaki paket 8.5.4-0ubuntu1.5 numarasını taşıyordu. Ubuntu güvenlik yamalarını eski sürüm numarasının üstüne ekler, bu yüzden numara tek başına bir şey söylemez. Paketin yamalı olup olmadığına changelog’dan bakılır:
zcat /usr/share/doc/php8.5-fpm/changelog.Debian.gz | head -5php8.5 (8.5.4-0ubuntu1.5) resolute-security; urgency=medium
* SECURITY UPDATE: Remote RCE via state corruption issue
- debian/patches/CVE-2026-109618_109619-pre1.patch: ext/filter: fix use-
after-free in parse_str() with filter.default in ext/filter/filter.c,Changelog’un ilk kaydı iki CVE numarasını taşıyan yama dosyalarını sayar. Yükseltmeden önce aynı komutla bakılır. Kayıtta CVE numaraları yoksa önce apt upgrade ile PHP’nin güvenlik güncellemesi alınır.
Geri Dönüş: Neyle Yapılır?
Bu turda geri dönüş denenmedi. Zabbix’in Ubuntu belgesi de bir geri dönüş yolu anlatmaz, yalnız veritabanı yedeğinin “yükseltme başarısızlıklarına karşı” alınmasını ister. Elde iki şey var: yükseltmeden önce alınıp provası yapılmış veritabanı dökümü ve dosya arşivi. Lab’da bunlara ek olarak VM’in yükseltmeden önceki snapshot’ı da tutuldu.
Ölçülen tek şey dönüşün neden yedekle yapıldığıdır. Yükseltmeden sonra veritabanının şema sürümü 8000000, tablo sayısı 230’dur. 7.0’ın paketlerini geri kurmak bu veritabanını 7.0’ın şemasına döndürmez. Dönüş, 7.0 paketleriyle birlikte yükseltmeden önceki dökümün geri yüklenmesidir ve dökümden sonra toplanan her veri kaybolur.
Bu yüzden en ucuz geri dönüş, hiç ihtiyaç duyulmayandır. Canlıdaki Zabbix yükseltilmeden önce aynı adımlar veritabanının bir kopyası üzerinde, mümkünse sunucunun bir kopyasında denenir.
Zabbix Güncellemesi Doğru Yapıldı mı?
Yükseltmeden sonra şu yedi soru sorulur. Hepsine evet cevabı verilmeden yükseltme bitmiş sayılmaz:
zabbix_server -Vve Reports > System information 8.0’ı gösteriyor mu?dbversiontablosu8000000mı, server log’undadatabase upgrade fully completedsatırı var mı?- Desteklenmeyen item sayısı yükseltmeden önceki sayıyla aynı mı?
- Rollerin Default access to new kutuları bilinçli mi açık ya da kapalı?
- Grafana gibi API ile bağlanan sistemlerin testi geçiyor mu?
- Bir deneme alarmı bildirim kanalına ya da GLPI’ya ulaşıyor mu?
- Yedek klasörü yerinde mi ve yükseltmeden önceki ana mı ait?
Son madde geri dönüşün sigortasıdır. Yükseltme sorunsuz geçse bile döküm, 8.0 birkaç hafta sorunsuz çalışana kadar saklanır.
Sonuç: Zabbix’te Kesinti Ekranda Görünmez
Zabbix’in 7.0’dan 8.0’a yükseltmesi kısa sürer. Lab’da paketler yarım dakika içinde, veritabanı birkaç saniyede yükseldi, server’ın durmasından 8.0’ın ilk cevabına kadar üç dakika geçti. Asıl iş hazırlıktır: üç sürümün notları, provası yapılmış bir yedek, doğru depo dosyası ve zabbix_server.conf sorusuna verilecek cevap.
Beklenenden farklı çıkanlar:
- Server durduktan sonra arayüz yaklaşık iki dakika açık kaldı. Ön yüz veritabanını doğrudan okuduğu için eski veriyi göstermeye devam etti. Kesinti ancak paket ön yüz dosyalarını değiştirirken göründü.
- Belgedeki depo dosyası Ubuntu 26.04’te yoktu. Dosyanın adı
zabbix.listdeğilzabbix.sources’tu vedpkg’nin sorusuna Y cevabı gerekti. - Paketin
zabbix_server.confdosyası parolasızdı. Y seçilseydi server veritabanına bağlanamayacaktı. - Belgenin yedek listesi
tarile Apache dosyasını almadı. Listedeki yol bir linkti vetarlinkin kendisini sakladı.
Girişteki benzetmeye dönersek: MGM’nin hesap sistemi bir gecede değişir ve yeni sistem kayıt defterlerini kendi biçimine çevirir. Geçiş sırasında internet sitesindeki uyarı haritası açık kalır ama donmuştur, fırtınanın uyarısı sistem açılana kadar beklemektedir. Defterlerin kopyası geçişten önce çıkarılır ve okunduğu denenir. Haritaya bakanlara da geçiş gecesi önceden söylenir.
Zabbix Güncellemesi Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Zabbix 8.0'a geçişi provası yapılmış bir yedekle yapın. Bakım penceresini birlikte planlayalım.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi