BT Danışmanlık
GLPI Agent GPO ile Dağıtım: Başlangıç Betiği ve Parola
GLPI Agent GPO ile dağıtım: resmi VBS betiği açılışta MSI'ı kurar ve ayarı her açılışta yeniden yazar. Betik SYSVOL'de değil, kapalı paylaşımda durur.

- GLPI Agent GPO ile Nasıl Dağıtılır?
- GLPI Agent Dağıtımı Nasıl Olmalı?
- Ön Koşul: Envanter Kimliği, Etki Alanı ve MSI
- GPO Pilot Grubu ve Güvenlik Süzgeci
- Betik ve MSI İçin Kapalı Paylaşım
- Dağıtım Betiği: glpi-agent-deployment.vbs
- Betiği GPO’ya Başlangıç Betiği Olarak Eklemek
- GLPI Agent’ın İlk Açılışta Kurulumu
- Her Açılışta Ayarları Yeniden Yazar
- GLPI Envanter Parolası Nerede Durur?
- Envanter GLPI’a Ulaştı mı?
- Sık Hatalar: Belirtiden Sebebe
- GPO Dışında GLPI Agent Dağıtım Araçları
- Doğru Kurulduğunu Nasıl Anlarsınız?
- Sonuç: Görev Emri Kilitli Dolapta Durur
- GLPI Agent GPO Dağıtımı Hakkında Sık Sorulan Sorular
GLPI Agent GPO ile dağıtım, agent’ı etki alanındaki Windows bilgisayarlara tek tek değil, bir Group Policy’nin bilgisayar başlangıç betiğiyle kurar. Betik GLPI Agent projesinin kendi dosyasıdır: glpi-agent-deployment.vbs. Bilgisayar açılırken SYSTEM hesabıyla çalışır ve MSI’ı bir paylaşımdan kurar. Kurulumla birlikte sunucu adresini, envanter kullanıcısını ve etiketi de verir. Agent zaten kuruluysa aynı ayarları her açılışta yeniden yazar.
Bu yazı GLPI rehberimizin 8. adımıdır. Ölçümler etki alanı denetleyicisi dc01, Windows 11 istemcisi ankmuh01 ve GLPI 12.0.1 sunucusu itsm01 üzerinde, GLPI Agent 1.21 ile yapıldı. Paylaşımı ve betiği hazır olan okur doğrudan dağıtım betiğine geçebilir.
GLPI agent yazımızda agent’ı tapu ve kadastro dairesinin sahaya çıkan kadastro ekibine, envanter parolasını da ekibin cebindeki kimlik kartına benzettik. Başlangıç betiği dairenin sabah görev emridir, Group Policy de emrin her sabah ekibe ulaşmasını sağlayan düzendir. Ekip her sabah emri okur. Emir ekibe hangi mahalleye gideceğini söyler ve kimlik kartını da verir. Emir dairenin ilan panosuna asılırsa kartın bir kopyasını panonun önünden geçen herkes alır. Bu yüzden emir panoya değil, yalnız ekiplerin açabildiği kilitli dolaba konur.
GLPI Agent GPO ile Nasıl Dağıtılır?
Dağıtım beş adımlık bir zincirdir. İlk ikisi Group Policy’nin, son üçü dağıtım betiğinin işidir:
- GPO bilgisayarları seçer. GPO bilgisayarların durduğu OU’ya bağlanır. Güvenlik süzgeci de OU’daki hangi bilgisayarların onu uygulayacağını belirler.
- Bilgisayar açılırken betiği çalıştırır. Başlangıç betiği kullanıcı oturum açmadan, bilgisayarın
SYSTEMhesabıyla çalışır. Ağa da bilgisayarın kendi hesabıyla çıkar, örneğinANKMUH01$. - Betik kurulu sürüme bakar. Kayıt defterindeki
HKLM\SOFTWARE\GLPI-Agent\Installer\Versiondeğerini kendi sürümüyle karşılaştırır. Agent yoksa ya da sürüm farklıysa MSI’ı kurar. - Sürüm aynıysa ayarları yeniden yazar.
ReconfigureayarıYesise MSI’ıREINSTALL=feat_AGENTile yeniden çalıştırır. Sunucu adresi, kullanıcı, parola ve etiket kayıt defterine yeniden yazılır. - Agent envanteri gönderir. Agent servis olarak başlar ve envanteri etiketle birlikte GLPI’a gönderir.
Agent’ın kendisi, envanter kullanıcısı ve tek bilgisayara elle kurulum GLPI agent yazımızın konusudur. Bu yazı aynı kurulumu filoya yayan mekanizmayı anlatır. Etiketten konum atayan kurallar ise GLPI envanter kuralları yazısındadır.
GLPI Agent Dağıtımı Nasıl Olmalı?
Hedef durum beş kaynaktan çıkıyor:
- GLPI Agent kurulum belgesi (Large Installations): toplu kurulum için projenin
glpi-agent-deployment.vbsbetiği verilir. Belgeye göre betiği bir bilgisayar GPO’sunda başlangıçta çalıştırmak genellikle daha iyi sonuç verir, çünkü bazı kullanıcıların kurulum yetkisi yoktur. MSI’ın bulunduğu yere betiği çalıştıracak her bilgisayar erişebilmelidir. - GLPI Agent Windows kurulum belgesi (Command-line parameters):
REINSTALL=feat_AGENTyalnız agent’ın ayarını aynı kurulum paketiyle değiştirmek için kullanılır. Komut satırında verilen değer kurulu agent’ın değerinin önüne geçer.PASSWORDyalnızSERVERverildiğinde işe yarar. Özellik adları büyük küçük harfe duyarlıdır ve=işaretinin iki yanında boşluk olmaz. - Dağıtım betiğinin kendi açıklamaları (
glpi-agent-deployment.vbs, 1.21): MSI’ın yeri bir HTTP ya da HTTPS adresi ya da bir UNC yolu olabilir.SetupOptionsiçinde tırnak gereken değer tek tırnakla yazılır, çift tırnak UNC yollarında çalışmaz. - Microsoft, betik hatası belgesi (Event ID 1130): başlangıç betiğini bilgisayar hesabı okur ve çalıştırır. Bilgisayarın dosyada Read and Execute izni olmalıdır. Betik bir ağ paylaşımındaysa paylaşımda Read izni de gerekir.
- Wazuh agent dağıtımındaki ölçümümüz (SYSVOL’ü kim okur): aynı etki alanında standart bir kullanıcı SYSVOL’deki GPO betiğini satır satır okudu. GPO klasörlerinde
Authenticated Usersokuma iznine sahiptir.
| Karar | Hedef | Neden |
|---|---|---|
| Dağıtım yolu | Bilgisayar GPO’sunda başlangıç betiği | SYSTEM ile çalışır, kullanıcının kurulum yetkisi gerekmez |
| Betik | GLPI Agent’ın glpi-agent-deployment.vbs’i, agent ile aynı sürüm | Sürüm karşılaştırmasını ve yeniden yapılandırmayı betik yapar |
| Betiğin ve MSI’ın yeri | Yalnız Domain Computers’ın okuyabildiği bir paylaşım | Betik envanter parolasını düz metin taşır. SYSVOL’ü her kullanıcı okur |
| Kapsam | Önce pilot grup, güvenlik süzgeciyle | Hatalı bir betik tek bilgisayarda görünür, filoda değil |
Reconfigure | Yes | Parola, etiket ya da sunucu değişikliği bir sonraki açılışta her bilgisayara yayılır |
| Envanter kullanıcısı | Yalnız envanter için, başka yerde kullanılmayan bir ad ve parola | Parola betikte ve istemcinin kayıt defterinde düz metin durur |
| GPO’nun kullanıcı yarısı | Kapalı (User configuration settings disabled) | GPO yalnız bilgisayar ayarı taşır, istemci boş yarıyı taramaz |
| Software Installation | Kullanılmaz | MSI’a özellik veremez, ayarlar ancak bir .mst dosyasıyla gider |
Software Installation’ın neden yetmediğini Microsoft’un belgesiyle Zabbix agent yazısında anlattık. GLPI Agent’ta da sunucu adresi, envanter kullanıcısı, parola ve etiket MSI’a özellik olarak verilir.
GLPI 11’den beri agent parola yerine bir OAuth istemci kimliği ve gizli anahtarıyla da kimlik doğrulayabiliyor. MSI’da bu iki değer OAUTH_CLIENT_ID ve OAUTH_CLIENT_SECRET özellikleridir ve MSI 1.10’dan beri vardır. Belgeye göre istemci GLPI’da Client credentials izniyle ve inventory kapsamıyla açılır. Bu yazıdaki ölçümler temel kimlik doğrulamasıyla yapıldı. OAuth’ta betikte yalnız iki özellik değişir: USER ve PASSWORD yerine OAUTH_CLIENT_ID ve OAUTH_CLIENT_SECRET yazılır. Gizli anahtar da parola gibi betikte durur, bu yüzden betiğin yeri için aşağıdaki kural onda da geçerlidir.
Ön Koşul: Envanter Kimliği, Etki Alanı ve MSI
Dağıtımdan önce dört şey hazırdır:
- GLPI envanter kabul ediyor. Envanter açık, agent kimlik doğrulaması Temel kimlik doğrulaması ve envanter kullanıcısı tanımlı. Üçü de rehberin 7. adımında kurulur.
- Bilgisayarlar bir OU’da duruyor. GPO bir OU’ya bağlanır, bu yüzden hedef bilgisayarlar dağınık değil, bir OU altında toplanmıştır. Lab’da bu OU
Tier 2→Ankara→Bilgisayarlar. GPO’nun yapısı, bağlanması ve kapsamı GPO yönetimi yazısının konusudur. - Bilgisayarlar GLPI’ın sertifikasına güveniyor. Agent HTTPS ile bağlanır ve sertifikayı Windows’un deposundan doğrular. Etki alanındaki bilgisayarlar iç sertifika otoritesinin kök sertifikasını zaten taşır. Sertifikanın kendisi GLPI HTTPS yazısındadır.
- MSI ve betik aynı sürümde.
GLPI-Agent-1.21-x64.msiGLPI Agent’ın GitHub sürüm sayfasından,glpi-agent-deployment.vbsaynı sürümün kaynak kodundakicontrib/windowsklasöründen alınır. Betik kendi sürümünü kurulu sürümle karşılaştırdığı için iki dosyanın sürümü birbirini tutmalıdır.
GPO Pilot Grubu ve Güvenlik Süzgeci
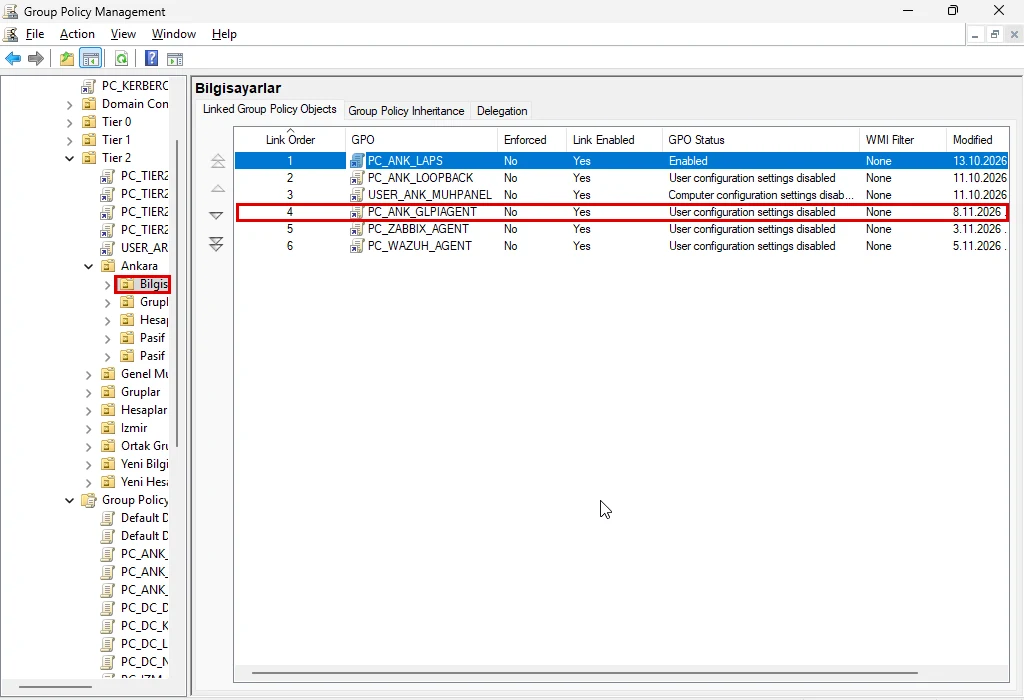
GPO önce tek bir bilgisayara uygulanır. Lab’da Bilgisayarlar OU’sunda iki bilgisayar var: ankmuh01 ve ANKIT01. GPO OU’ya bağlı, ama yalnız GG_PC_ANK_GLPIPILOT grubundaki bilgisayarlara uygulanıyor. Grubun tek üyesi ankmuh01.
Pilot grubu, GPMC’de (gpmc.msc) Group Policy Objects altında GPO seçilince Scope sekmesinin Security Filtering bölümünde görünür. Fabrika ayarındaki Authenticated Users buradan çıkarılmış, yerine pilot grup eklenmiştir:
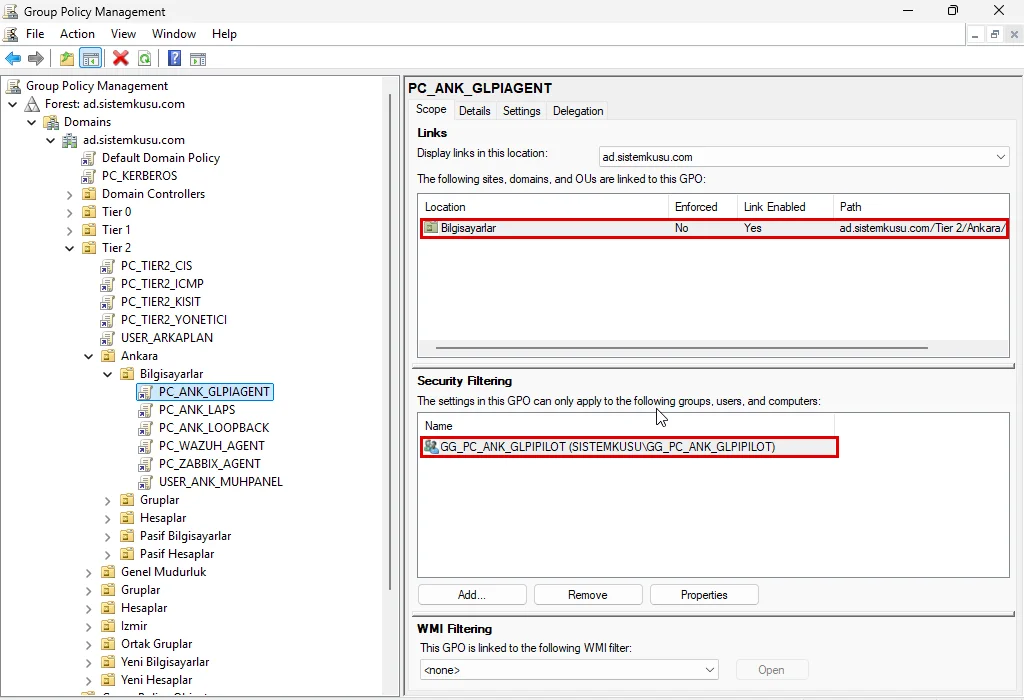
Authenticated Users süzgeçten çıkarılınca okuma iznini kaybetmez. GPO’nun Delegation sekmesinde Authenticated Users için Read izni kalır, yalnız Apply izni kalkar. Bu ayrımın sebebini GPO yönetimi yazısının güvenlik süzgeci bölümünde anlattık.
Bilgisayar yeni grup üyeliğini açılışta alır. Bir bilgisayar pilot gruba eklendikten sonra GPO’yu ancak bir sonraki açılışta uygular. Pilot geçince kapsam iki yoldan biriyle genişler: OU’daki bilgisayarlar gruba eklenir ya da süzgece yeniden Authenticated Users konur. İkinci yolda OU’ya taşınan her yeni bilgisayar agent’ı kendiliğinden alır.
Betik ve MSI İçin Kapalı Paylaşım
Betik ve MSI, yalnız etki alanındaki bilgisayarların okuyabildiği bir paylaşımda durur. Kullanıcılar bu paylaşımı açamaz. Lab’da paylaşım etki alanı denetleyicisinde, C:\Dagitim\glpi-agent klasöründe açıldı. Aynı klasörün yanında Zabbix ve Wazuh agent’larının dağıtım klasörleri de duruyor.
Paylaşım ve klasör izinleri yönetici PowerShell’inde verilir:
New-Item -ItemType Directory -Path C:\Dagitim\glpi-agent
New-SmbShare -Name 'glpi-agent$' -Path C:\Dagitim\glpi-agent -ReadAccess 'SISTEMKUSU\Domain Computers' -FullAccess 'SISTEMKUSU\Domain Admins'
icacls C:\Dagitim\glpi-agent /inheritance:r /grant:r 'SYSTEM:(OI)(CI)F' 'Administrators:(OI)(CI)F' 'SISTEMKUSU\Domain Computers:(OI)(CI)RX'
Paylaşım adının sonundaki $, paylaşımı ağ listesinde gizler. Bu bir erişim denetimi değildir, asıl koruma izinlerdir. icacls satırındaki /inheritance:r üst klasörden gelen izinleri keser, klasörde yalnız satırda verilen üç izin kalır. Paylaşımın izni Get-SmbShareAccess ile okunur:
Name        AccountName                 AccessControlType AccessRight
----        -----------                 ----------------- -----------
glpi-agent$ SISTEMKUSU\Domain Admins                Allow        Full
glpi-agent$ SISTEMKUSU\Domain Computers             Allow        Read
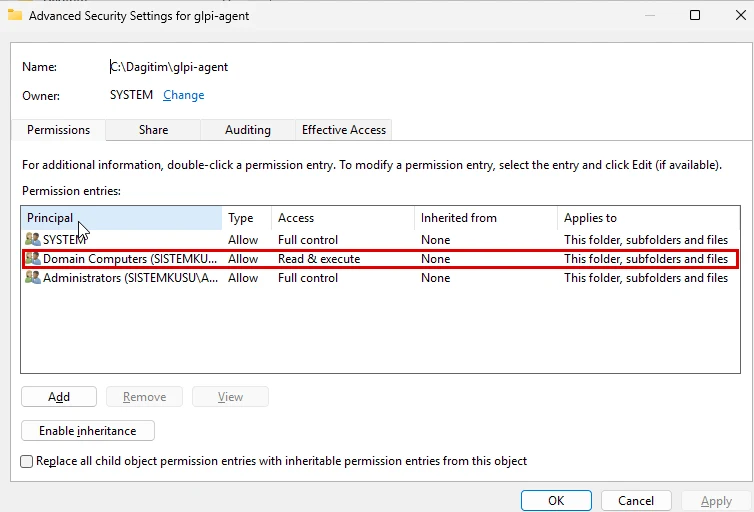
Klasörün NTFS izinleri Properties → Security → Advanced penceresinde görünür. Domain Computers grubunda yalnız Read & execute vardır, devralınan izin yoktur:
MSI ve betik bu klasöre kopyalanır. MSI’ın SHA-256 hash’i, GitHub sürüm sayfasındaki digest değeriyle karşılaştırılır. Lab’da indirilen GLPI-Agent-1.21-x64.msi dosyasının hash’i 152bd777… ile başladı ve sürüm sayfasındaki değerle aynı çıktı. Paylaşımdaki MSI her bilgisayara SYSTEM yetkisiyle kurulacağı için bu karşılaştırma kopyalamadan önce yapılır.
Dağıtım Betiği: glpi-agent-deployment.vbs
Betiğin baş tarafı ayar bölümüdür. Aşağıdaki satırlar lab’daki betikten alındı, parola değeri gizlendi:
SetupVersion = "1.21"
SetupLocation = "\\dc01.ad.sistemkusu.com\glpi-agent$"
SetupArchitecture = "Auto"
SetupOptions = "/quiet RUNNOW=1 ADD_FIREWALL_EXCEPTION=1 SERVER='https://glpi.ad.sistemkusu.com/' TAG=ank-muh USER=glpi-envanter PASSWORD=<password> /L*V C:\Windows\Temp\glpi-agent-gpo.log"
Reconfigure = "Yes"
Repair = "No"
Verbose = "No"| Değişken | Lab’daki değer | Ne yapar |
|---|---|---|
SetupVersion | 1.21 | Kurulacak sürüm. Betik bunu kayıt defterindeki Installer\Version ile karşılaştırır |
SetupLocation | paylaşımın UNC yolu | MSI’ın yeri. HTTP ya da HTTPS adresi de olabilir |
SetupArchitecture | Auto | İşletim sisteminin mimarisine göre paket adını seçer: GLPI-Agent-1.21-x64.msi |
SetupOptions | sessiz kurulum ve agent ayarları | msiexec’e geçen her şey: sunucu, etiket, envanter kullanıcısı ve parola, log dosyası |
Reconfigure | Yes | Sürüm aynıysa MSI’ı REINSTALL=feat_AGENT ile yeniden çalıştırır |
Repair | No | Yes olsaydı sürüm aynıyken kurulumu onarırdı (msiexec /fa) |
Verbose | No | Başlangıçta ekrana mesaj basılmaz |
SetupOptions içindeki seçenekler MSI’ın kendi özellikleridir:
/quiet: kurulum arayüz göstermeden çalışır.RUNNOW=1: agent’ı kurulumdan hemen sonra çalıştırır, ilk envanter bir sonraki bekleme süresini beklemez.ADD_FIREWALL_EXCEPTION=1: GLPI Agent’ı Windows Firewall’un istisna listesine ekler. Fabrika ayarında 0’dır.SERVER: GLPI’ın kök adresi, tek tırnak içinde.TAG: bilgisayarın etiketi. Konum kuralı bu değeri okur. Bu OU’nun etiketiank-muh.USERvePASSWORD: GLPI’daki envanter kullanıcısı ve parolası./L*V: Windows Installer’ın ayrıntılı log’u. Dağıtımın teşhisi bu dosyadan yapılır.
Etiket OU’ya göre değiştiği için her OU kendi GPO’sunu ve kendi betik kopyasını alır. ank-muh etiketli betik İzmir’in OU’suna bağlanırsa İzmir bilgisayarları Ankara’nın muhasebesine yazılır.
Betiğin karar kısmı iki dal taşır. Agent kurulu değilse ya da sürümü farklıysa MSI’ı /i ile kurar. Sürüm aynıysa ve Reconfigure Yes ise SetupOptions’ın sonuna REINSTALL=feat_AGENT ekler ve MSI’ı yine çalıştırır. Bu ikinci dal her açılışta çalışır. Ölçümü her açılışta ayarları yeniden yazma bölümünde.
Betiği GPO’ya Başlangıç Betiği Olarak Eklemek
GPO, Group Policy Management’ta (Win + R → gpmc.msc) sağ tıklanıp Edit ile açılır. Betik Computer Configuration → Policies → Windows Settings → Scripts (Startup/Shutdown) → Startup altına eklenir. Add düğmesinin açtığı pencerede Script Name alanına betiğin paylaşımdaki tam UNC yolu yazılır: \\dc01.ad.sistemkusu.com\glpi-agent$\glpi-agent-deployment.vbs. Script Parameters boş kalır.
Pencerenin alanı dar olduğu için yolun başı kayar, eklenen satırın adı da listede kesik görünür. Yolun tamamı GPO’nun Settings sekmesinde okunur:
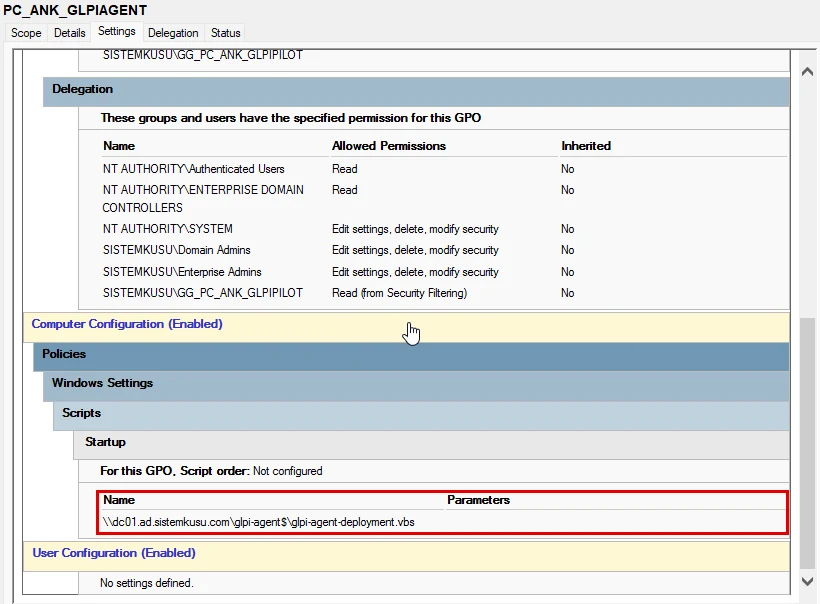
Betiğin SYSVOL’de bir kopyası kalmamalıdır, çünkü SYSVOL’ü etki alanındaki her kullanıcı okur. GPO’nun SYSVOL’deki Startup klasörü, Startup Properties penceresindeki Show Files düğmesiyle açılır. Lab’da betiğin eski bir kurulumdan kalan kopyası bu klasörden silindi ve klasör boş kaldı.
Aynı ekranın son satırı GPO’nun kullanıcı yarısının boş olduğunu gösteriyor. Bu yarı GPO’nun Details sekmesindeki GPO Status listesinden User configuration settings disabled seçilerek kapatılır:
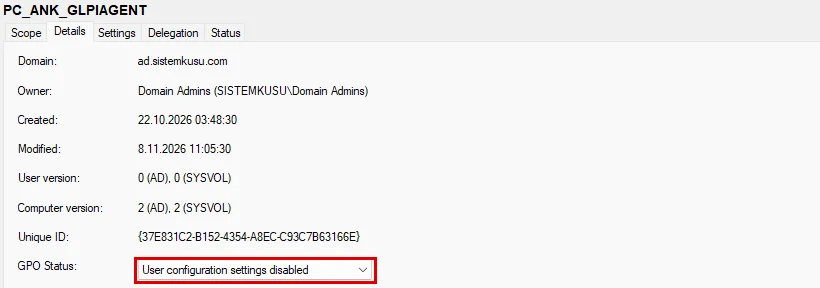
OU’ya bağlı GPO’lar listesinde GPO Status sütunu aynı değeri gösterir. Pilot grubu bölümündeki karede GLPI, Zabbix ve Wazuh agent’larının üç GPO’sunun da kullanıcı yarısı kapalı görünüyor.
GLPI Agent’ın İlk Açılışta Kurulumu
Uçtan uca kurulumu ölçmek için ankmuh01’deki agent önce msiexec /x ile kaldırıldı. Kayıt defteri anahtarı ve servis gitti, yalnız C:\Program Files\GLPI-Agent klasörü kaldı. Bilgisayar yeniden başlatıldı ve kimse oturum açmadı:
| Olay | Saat | Kaynak |
|---|---|---|
| Bilgisayar açıldı | 11:09:21 | LastBootUpTime |
| Başlangıç betiği başladı | 11:09:43 | GroupPolicy olay 4018 |
| Başlangıç betiği bitti, 25 saniye | 11:10:09 | GroupPolicy olay 5018 |
| MSI kurulumu | 11:10:09-11:10:58 | MSI log’u, MainEngineThread is returning 0 |
Açılıştan kurulumun sonuna iki dakikadan az zaman geçti. Olaylar Event Viewer’da (Win + R → eventvwr.msc) Applications and Services Logs → Microsoft → Windows → GroupPolicy → Operational altında okunur. 4018 betiğin başladığını, 5018 bittiğini ve süresini yazar. Betiği çalıştıran hesap olayda SISTEMKUSU\ANKMUH01$ olarak görünür.
Kurulumdan sonra HKLM\SOFTWARE\GLPI-Agent altında sunucu https://glpi.ad.sistemkusu.com/, etiket ank-muh, kullanıcı glpi-envanter ve Installer\Version değeri 1.21 duruyordu. glpi-agent servisi çalışıyor ve Automatic başlıyordu. gpresult /r /scope computer çıktısında GPO uygulananlar listesindeydi:
    Applied Group Policy Objects
    -----------------------------
        PC_ANK_LAPS
        PC_ANK_LOOPBACK
        PC_ANK_GLPIAGENT
        PC_ZABBIX_AGENT
        PC_WAZUH_AGENT
        PC_TIER2_YONETICI
        PC_TIER2_KISIT
        PC_TIER2_ICMP
        PC_TIER2_CIS
        Default Domain Policy
        PC_KERBEROS
Her Açılışta Ayarları Yeniden Yazar
Reconfigure = "Yes" iki sonuç doğurur. Betikteki değer değiştiğinde yeni değer bir sonraki açılışta her bilgisayara yayılır. Bir bilgisayarda kayıt defteri elle değiştirildiğinde de betikteki değer bir sonraki açılışta onun üstüne yazılır.
Yeniden yazmayı lab’da gerçek bir açılışla ölçtüm. ankmuh01’in kayıt defterindeki parolayı 24 karakterlik doğru değerden 16 karakterlik yanlış bir değere çektim ve bilgisayarı yeniden başlattım:
| Adım | Saat | Sonuç |
|---|---|---|
| Kayıt defterindeki parola elle değiştirildi | 11:16:59 | 24 karakter → 16 karakter |
| Bilgisayar açıldı | 11:17:34 | |
| Başlangıç betiği | 11:17:55-11:18:20 | yarım dakika kadar |
MSI, REINSTALL=feat_AGENT ile | 11:18:20-11:18:35 | MainEngineThread is returning 0 |
| Kayıt defterindeki parola | 11:22 | 24 karakter, betikteki değer |
Sunucu, etiket ve kullanıcı değişmedi, agent servisi çalışmaya devam etti. Aynı sonucu MSI komutunu REINSTALL=feat_AGENT ile elle iki kez çalıştırarak da almıştım: kayıt defterindeki değer her seferinde betikteki değere eşitlendi. Yani agent’ın ayarlarının asıl yeri kayıt defteri değil, betiktir.
Bu davranışın pratik sonucu parola değişiminin sırasıdır. Örnekteki görev emrinin diliyle: kimlik kartı dairede yenilenir ama emir eski kartı yazmaya devam ederse ekip her sabah eski kartla çıkar. Parola GLPI’da değiştirildiğinde aynı gün betikteki PASSWORD değeri de değiştirilir. Bir bilgisayarın kayıt defterini elle düzeltmek kalıcı değildir: betik eski değeri taşıyorsa bir sonraki açılışta onu geri yazar.
Parola GLPI’da değiştikten sonra bilgisayar yeniden başlayana kadar agent eski parolayı gönderir. Bu arada agent’ın log’u authentication required, wrong credentials yazar ve envanter gitmez. Bilgisayar açıldığında betik yeni parolayı yazar ve envanter yeniden başlar.
GLPI Envanter Parolası Nerede Durur?
Envanter parolası dört yerde durur. Yönetici olmayan bir etki alanı kullanıcısıyla, ayse.demir hesabıyla, ankmuh01’de dördünü de okumayı denedim. İlk deneme betik SYSVOL’deyken, ikincisi betik paylaşıma taşındıktan sonra yapıldı:
| Yer | Betik SYSVOL’deyken | Betik paylaşımdayken |
|---|---|---|
| SYSVOL’deki betik | Okundu, PASSWORD satırı düz metin | Dosya yok |
| Paylaşımdaki betik | Access is denied | |
Kayıt defteri, HKLM\SOFTWARE\GLPI-Agent | Okundu, password değeri 24 karakter | Okundu, password değeri 24 karakter |
MSI log’u, C:\Windows\Temp\glpi-agent-gpo.log | Access is denied | Access is denied |
Paylaşıma taşımak tek bir açığı kapattı ama en büyüğünü kapattı. Betik SYSVOL’deyken etki alanının her kullanıcısı, herhangi bir bilgisayardan, parolayı tek dosyadan okuyabiliyordu. Taşındıktan sonra paylaşımı yalnız bilgisayar hesapları açabiliyor.
Kayıt defteri ise değişmedi. HKLM\SOFTWARE\GLPI-Agent anahtarında BUILTIN\Users grubunun ReadKey izni var. Agent’ın kurulu olduğu bir bilgisayarda oturum açan her kullanıcı parolayı buradan okur. Örnekteki dairenin diliyle: görev emri artık kilitli dolapta, ama kimlik kartı ekibin cebinde ve araca binen herkes onu görebilir. Bu, agent’ın parolayı kendi ayarı olarak sakladığı yerdir ve dağıtım yöntemi bunu değiştirmez.
Bu yüzden envanter kullanıcısı bir GLPI kullanıcısı değildir, yalnız envanter göndermeye yarayan bir ad ve paroladır ve başka hiçbir yerde kullanılmaz. Parolayı ele geçiren biri GLPI’a sahte envanter gönderebilir, ama onunla GLPI’da oturum açamaz. Parola sızdığında GLPI’da ve betikte değiştirilir, değişiklik bir sonraki açılışta her bilgisayara yayılır.
MSI log’unda da parola düz metin durur. Lab’daki ilk kurulumun log’unda parola değeri üç satırda açıkça yazıyordu: CMDLINE_PASSWORD özelliğinin iki geçişinde ve kayıt defterine yazılan değerde. PASSWORD özelliğinin kendisi yıldızlarla gizlenmişti. Log’u yalnız Administrators ve SYSTEM okuyabiliyor, her açılışta da yeniden yazılıyor. Log teşhisin tek kaynağı olduğu için pilot süresince tutulur. Dağıtım oturduktan sonra yerel yöneticilere güvenilmeyen bir ortamda /L*V seçeneği betikten çıkarılabilir.
Envanter GLPI’a Ulaştı mı?
Dağıtımın son kanıtı GLPI’dadır. Agent’ın yerel arayüzüne yapılan /now isteği envanteri hemen başlatır. ankmuh01’de agent’ın log’u (C:\Program Files\GLPI-Agent\logs\glpi-agent.log) şu satırlarla bitti:
[info] sending prolog request to server0
[info] server0 answer shows it supports GLPI Agent protocol
[info] running task Inventory: run event
[info] New inventory from ankmuh01-2026-10-22-04-16-49 for server0 (tag=ank-muh)
Satırın sonundaki tag=ank-muh betikteki etikettir. GLPI’da ankmuh01’in formunda Konum alanı Ankara > Muhasebe oldu. Konumu etiket kuralı yazdı:
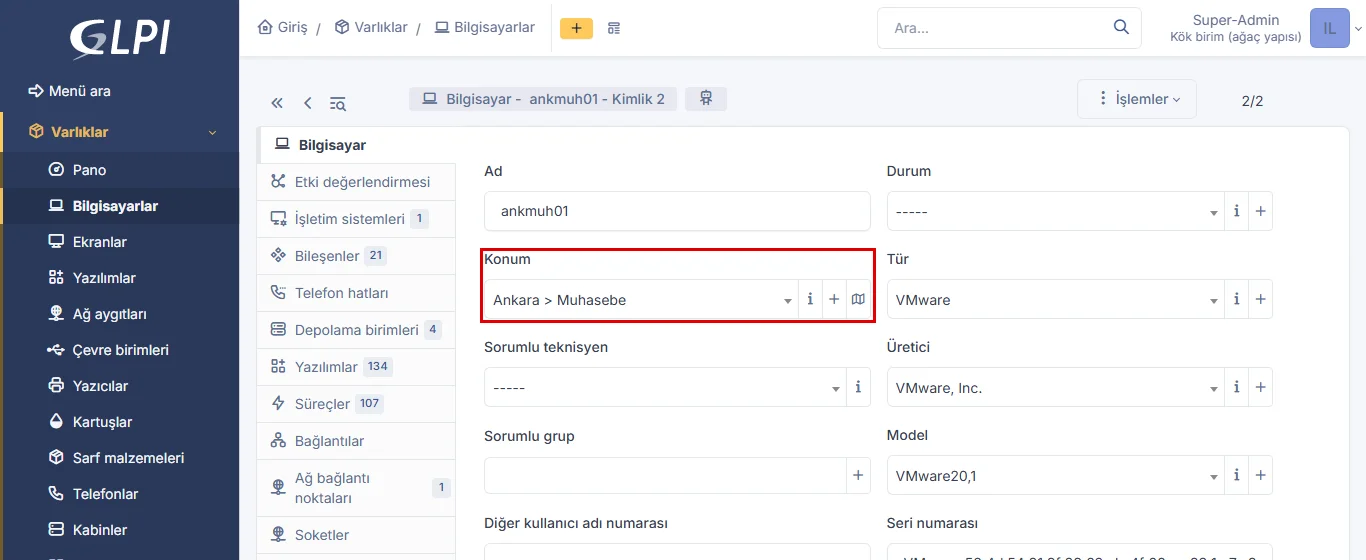
Agent’ın /now isteğinden sonra GLPI’daki kayıt hemen değil, yaklaşık iki dakika sonra güncellendi. Konumun nasıl atandığı GLPI envanter kuralları yazısında anlatılıyor.
Sık Hatalar: Belirtiden Sebebe
| Belirti | Sebep | Çözüm |
|---|---|---|
MSI log’unda Note: 1: 2203 ve MainEngineThread is returning 1620 | Windows Installer paketi açamadı: paylaşımın sunucusu kapalı, ad çözülmüyor ya da bilgisayar hesabının okuma izni yok | Paylaşıma bilgisayar hesabının Read, klasörde Read and Execute izni olduğunu ve sunucunun açık olduğunu doğrulayın |
| MSI log dosyası hiç oluşmadı | Betik çalışmadı: bilgisayar güvenlik süzgecindeki grupta değil, grubu henüz almadı ya da GPO yanlış OU’ya bağlı | gpresult /r /scope computer ile GPO’nun uygulanıp uygulanmadığına bakın, gruba yeni eklenen bilgisayarı yeniden başlatın |
Agent’ın log’unda wrong credentials | GLPI’daki parola ile betikteki parola farklı | Betikteki PASSWORD değerini düzeltin ve bilgisayarı yeniden başlatın. Kayıt defterini elle düzeltmek kalıcı değildir |
| Bilgisayarlar yanlış konuma yazılıyor | Betik başka bir OU’nun etiketini taşıyor | Her OU’nun GPO’su kendi etiketiyle kendi betik kopyasını çalıştırır |
| Kayıt defterindeki bir değer her açılışta eski haline dönüyor | Bu bir hata değil, Reconfigure = "Yes" | Değişikliği betikte yapın |
SetupOptions içindeki sunucu adresi yanlış okunuyor | Değer çift tırnakla yazıldı | Tırnak gereken değeri tek tırnakla yazın: SERVER='https://...' |
GPO Dışında GLPI Agent Dağıtım Araçları
GPO’nun karşılığı olan her araç aynı MSI’ı aynı özelliklerle kurar. Configuration Manager, Intune ya da Ansible kullanan bir kurumda msiexec satırı değişmez, yalnız onu çalıştıran araç değişir. SERVER, TAG, USER ve PASSWORD yine MSI özelliği olarak verilir ve parola yine istemcinin kayıt defterinde durur. Bu araçlarda parolayı korumanın yolu da aracın kendi gizli değer saklama özelliğidir. Etki alanında başka bir yönetim aracı yoksa bu yazıdaki GPO yeterlidir.
Doğru Kurulduğunu Nasıl Anlarsınız?
Yedi kontrol:
- Betik SYSVOL’de değil: GPO’nun SYSVOL’deki
Startupklasörü boş, başlangıç betiği paylaşımdaki tam UNC yolunu gösteriyor. Yönetici olmayan bir kullanıcı paylaşımı açmaya çalışıncaAccess is deniedalıyor. - Kapsam doğru: GPO’nun Scope sekmesinde link doğru OU’da, Security Filtering’de pilot grup ya da hedeflenen grup var.
- GPO uygulanıyor: istemcide
gpresult /r /scope computerçıktısında GPO Applied Group Policy Objects altında görünüyor, GroupPolicy olaylarında 4018 ve 5018 var. - Kurulum başarılı: MSI log’u
MainEngineThread is returning 0satırıyla bitiyor. - Ayarlar yerinde:
HKLM\SOFTWARE\GLPI-Agentaltındaserver,tagveuserbetikteki değerleri taşıyor. - Envanter gidiyor: agent’ın log’unda
New inventory ... (tag=...)satırı var,wrong credentialsyok. - GLPI’da kayıt doğru: bilgisayar GLPI’da tek kayıtla, etiketinin gösterdiği konumla görünüyor.
Sonuç: Görev Emri Kilitli Dolapta Durur
GLPI Agent’ı GPO ile dağıtmak bir saatlik iştir: bir paylaşım, bir betik kopyası, bir GPO ve bir pilot grup. Lab’da öne çıkan üç şey var:
- Betik yalnız kurulum yapmıyor, her açılışta MSI’ı yeniden çalıştırıp ayarları betiktekiyle eşitliyor. Parola ve etiket değişiklikleri bu yüzden yalnız betikte yapılır.
- Paylaşım kapalıyken betik hata vermeden durdu, iz yalnız istemcideki MSI log’unda kaldı.
- Envanter parolası betikte, kayıt defterinde ve MSI log’unda düz metin duruyor. Betiği paylaşıma taşımak etki alanının her kullanıcısına açık olan kopyayı kapattı. Kayıt defterindeki kopyayı ise o bilgisayarda oturum açan her kullanıcı okuyor, bu yüzden parola yalnız envanter işine ayrılıyor.
Girişteki benzetmeye dönersek: görev emri her sabah ekibe kimlik kartını yeniden veriyor, kart değişince emir de değişiyor ve emir ilan panosunda değil kilitli dolapta duruyor. Kart ise ekibin cebinde kalıyor, bu yüzden yalnız bir kapıyı açıyor. Envanter artık filodan geliyor. Sıradaki iş gelen her envanteri doğru konuma ve doğru kayda yazmak: rehberin 9. adımı etiket, konum ve kopya kayıt kurallarını kurar.
GLPI Agent GPO Dağıtımı Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
GLPI Rehberi: Kurulumdan Helpdesk'e Adım Adım
GLPI rehberi: kurulumdan Active Directory'ye, envanterden SLA'ya on üç adımlık sıra. Her adım hangi kurumda gerekir, fabrika ayarı ne, lab'da ne ölçtük.
BT Envanter Yönetimi: Sistem Seçimi ve Kurulum Hizmeti
Kurumunuza hangi envanter sistemi uyar? Açık kaynak, bulut ve kurumsal ITSM seçeneklerini ölçeğinize göre karşılaştırıyor, seçtiğiniz sistemi kuruyoruz.
GLPI Active Directory ve LDAP: LDAPS ile Bağlantı
GLPI Active Directory bağlantısı adım adım: LDAPS ve 636, salt okuma servis hesabı, DNS, içe aktarmadan önce daraltılan kapsam ve saatlik kullanıcı eşitlemesi.
GLPI Envanter Kuralları: Etiket, Konum ve Kopya Kayıt
GLPI envanter kuralları: agent etiketinden konum atayan kural, kuralın her envanterde çalışması, elle düzeltmenin kilidi ve kopya kaydı önleyen eşleştirme.
GLPI HTTPS: İç CA Sertifikası, Apache ve GLPI Adresi
GLPI HTTPS yapılandırması adım adım: iç CA'dan SAN'lı sertifika, Apache'de 443 ve yönlendirme, HSTS, GLPI uygulama adresi ve session.cookie_secure ayarı.
GLPI Mail to Ticket: E-postadan Destek Kaydı Açmak
GLPI mail to ticket kurulumu: rol adresi, IMAP alıcısı, iki arşiv klasörü, mailgate görevi, yanıtın aynı kayda bağlanması ve tanınmayan gönderen kararı.
GLPI Upgrade: Yedek, Geri Yükleme ve Güncelleme Sırası
GLPI güncellemesi adım adım: bakım kipi, veritabanı ve glpicrypt.key yedeği, geri yükleme provası, yeni sürümü yerleştirmek ve db:update ile 11'den 12.0.1'e.
GLPI Zabbix Entegrasyonu: Alarmdan Destek Kaydı Açmak
GLPI Zabbix entegrasyonu: Zabbix'in hazır GLPI webhook'u, OAuth istemcisi, dar yetkili kullanıcı, severity eşlemesi ve e-posta yoluyla farkı, lab ölçümüyle.
GLPI Agent Nedir? Kurulum ve Envanter Kimlik Doğrulaması
GLPI Agent nedir, nasıl kurulur? GLPI 12'de envanteri açmak, agent'a temel kimlik doğrulaması vermek, Linux ve Windows kurulumu ve agent'ın sık hataları.
GLPI Helpdesk: Ticket Sistemi ve SLA Yönetimi
GLPI 12 helpdesk kurulumu: ITIL kategorileri, öncelik matrisi, mesai takvimi ve bayram günleri, SLA ve OLA süreleri, eskalasyon ve self-service formları.
GLPI Nedir? Açık Kaynaklı BT Envanter ve Helpdesk Platformu
GLPI nedir, ne işe yarar? Açık kaynaklı BT envanter ve helpdesk yazılımının modülleri, üç parçası, lisansı, ücretli seçenekleri ve kime uyduğu, GLPI 12 ile.
GLPI Profil ve Yetki: AD Grubu, 2FA ve Ayrılan Hesap
GLPI profilleri Active Directory grubundan yetki kuralıyla verilir. Ayrılan hesabı kapatma, açık oturumu kesme ve yönetici profiline 2FA, lab ölçümleriyle.
GLPI Kurulumu: Ubuntu 26.04'te Apache, MariaDB ve PHP
GLPI kurulumu adım adım: Ubuntu 26.04'te Apache, MariaDB ve PHP 8.5, public web kökü, ayrı yapılandırma klasörü, kurulum sihirbazı, cron ve ilk ayarlar.
Postmaster Nedir? Kurumda Olması Gereken Rol Adresleri
Postmaster nedir: SMTP standardının zorunlu tuttuğu postmaster@ adresi. Abuse, hostmaster ve security adresleri, hangisi gerekli ve gruba nasıl bağlanır.
BT Ekibinde İletişim: Kullanıcıyla, Yönetimle ve Ekip İçinde
BT ekibinde iletişim sorunları nereden çıkar: tek kişide kalan bilgi, duyurulmayan değişiklik, jargon. Kullanıcıya, yönetime ve ekip içine kalıplar.
Teknik Rapor Nasıl Yazılır? Yöneticinin Okuyacağı Dil
Teknik rapor nasıl yazılır: kararı ilk sayfaya koyan yapı, BT ihtiyacını risk, para, süre ve seçenek diliyle anlatmak, bulgu kalıbı ve kontrol listesi.
BT Danışmanı Nedir? Ne Yapar, Nasıl Seçilir?
BT danışmanı nedir: kurumun BT altyapısını inceleyip yatırım ve öncelik kararlarında tarafsız görüş veren uzman. Ne yapar, ne zaman gerekir ve nasıl seçilir.
BT Departmanı Nedir? BT Ekibindeki Roller ve Görevleri
BT departmanı nedir: ağı, sunucuları, desteği ve güvenliği yöneten birim. Helpdesk, sistemci, networkçü ve güvenlik rolleri, küçük ekipte kim ne yapar.
BT Hizmetleri Nedir? Türleri ve Sunum Modelleri
BT hizmetleri nedir: kurumun ağını, sunucularını, kullanıcılarını ve güvenliğini işleten işler. Türleri, iç ekip, MSP ve bulut modelleri ve seçim ölçütü.
CIO Nedir, Ne Demek? CIO ile CTO Farkı
CIO ne demek: kurumun bilgi teknolojilerinden sorumlu en üst yönetici. Görevleri, CTO ile farkı ve CIO'su olmayan bir KOBİ'de bu kararları kimin verdiği.
Help Desk Nedir? Helpdesk Katmanları ve Service Desk Farkı
Help desk nedir: kullanıcıların BT sorunlarını tek kanaldan kayda alıp çözen ya da doğru uzmana yönlendiren birim. L1, L2, L3 katmanları ve service desk farkı.
IT Uzmanı Nedir? Görevler, Sertifikalar ve Kariyer
IT uzmanı nedir: kullanıcı desteğinden hesap ve bilgisayar yönetimine BT işlerini yürüten kişi. Bilgi işlem uzmanı farkı, A+ ve ITIL, maaş ve kariyer dalları.
ITIL Nedir? ITSM ve CMDB ile Ne İşe Yarar?
ITIL nedir: BT hizmet yönetiminin en yaygın en iyi uygulama rehberi. ITIL (Version 5), ITSM farkı, CMDB ve bir KOBİ'nin hangi uygulamalarla başlayacağı.
İş Sürekliliği Planı Nedir? BT İçin Nasıl Hazırlanır
İş sürekliliği planı nedir: bir kesintide işin nasıl süreceğini önceden yazan plan. Felaket kurtarmadan farkı, iş etki analizi, planın içeriği ve tatbikatı.
MSP Nedir? Yönetilen Hizmet Sağlayıcı ve MSSP Farkı
MSP nedir: kurumun BT altyapısını aylık bedelle sürekli işleten yönetilen hizmet sağlayıcı. Arıza başı destekten ve MSSP'den farkı, sözleşmede aranacaklar.
Network Uzmanı Nedir? Görevler, Sertifikalar ve Kariyer
Network uzmanı nedir: switch, firewall ve internet hatlarını yöneten kişi. Katman katman sorun giderme, CCNA ve Network+ sırası, maaş verisi ve öğrenme yolu.
Siber Güvenlik Uzmanı Nasıl Olunur? Görevler ve Sertifikalar
Siber güvenlik uzmanı nedir, nasıl olunur: SOC, sızma testi ve güvenlik mühendisliği yolları, Security+, OSCP ve CISSP sırası, maaş verisi ve yasal sınır.
Sistem Yöneticisi Nedir? Görevler, Sertifikalar ve Kariyer
Sistem yöneticisi nedir: sunucuları, Active Directory'yi, yamaları ve yedekleri yöneten kişi. Önleyici bakım, Microsoft ve RHCSA sertifikaları, maaş verisi.
SLA Nedir? Hizmet Seviyesi Anlaşması ve Ölçütleri
SLA nedir: hizmetin hangi seviyede verileceğini ölçülebilir hedeflerle yazan sözleşme. Yanıt ve çözüm süresi farkı, %99,9'un anlamı, SLO farkı ve okuma listesi.
Çözüm Ortağı Nedir? Distribütör, Bayi ve Üretici Farkı
Çözüm ortağı nedir: üreticinin ürününü satan, kuran ve destekleyen yetkili firma. Distribütör ve bayiden farkı, ortaklık rozetinin anlamı ve nasıl doğrulanır.
Sistem Entegrasyonu: Ağ, Sunucu ve Güvenlik Tek Muhatapla
Sistem entegrasyonu hizmeti: ağ, sunucu ve güvenliği keşif, marka bağımsız tasarım, tedarik, kurulum ve birlikte çalışma testiyle tek projede kuruyoruz.
Sistem Entegratörü Nedir? Ne Yapar, Ne Zaman Gerekir?
Sistem entegratörü nedir: ağ, sunucu ve güvenlik parçalarını tek projede kurup birlikte çalıştıran firma. Bayiden farkı, türleri ve seçerken sorulacaklar.
BT Altyapı Denetimi: Envanter, Risk ve Yol Haritası
BT altyapı denetimi: cihaz ve sistem envanterinin çıkarılması, yedeklilik ve güvenlik risklerinin tespiti, önceliklendirilmiş yol haritası ve yönetime rapor.
KVKK Teknik Tedbirler: Denetim, Uygulama ve Kayıt
KVKK teknik tedbirler hizmeti: yetki matrisi, loglama, şifreleme ve kamera tarafının denetimi, eksiklerin kapatılması ve denetimde gösterilecek kayıt düzeni.
BT Dokümantasyonu: Kurumsal Hafıza Nasıl Kurulur?
BT dokümantasyonu nasıl yapılır? Ne yazılır ne yazılmaz, envanterden kablo etiketine kadar içinde ne bulunur, nerede tutulur ve güncel kalmasını ne sağlar.
Shadow API (Gölge API) Nedir? Nasıl Keşfedilir?
Shadow API (gölge API) nedir, belgelenmemiş uç noktalar nasıl doğar ve dış duvar taramasıyla nasıl keşfedilir? API güvenliği, envanter ve KVKK bağı.
Shadow Admin (Gölge Yönetici) Nedir? Nasıl Tespit Edilir?
Shadow Admin (gölge yönetici) nedir, neden grup üyeliğinde görünmez ve etkin izin taramasıyla nasıl tespit edilir? Ayrıcalıklı hesap denetimi ve KVKK bağı.
Shadow AI (Gölge Yapay Zeka) Nedir? Ağda Nasıl Görünür?
Shadow AI (gölge yapay zeka) nedir, klasik gölge BT'den farkı nedir, ağda nasıl tespit edilir? Kurumsal ve kişisel sürüm ayrımı, KVKK sorumluluğu ve DNS kaydı.
Shadow Data (Gölge Veri) Nedir? Nasıl Bulunur?
Shadow Data (gölge veri) nedir, envanter dışı veri kopyaları nasıl doğar ve dosya sunucusunda nasıl bulunur? Hassas veri sızıntısı, KVKK saklama ve imha bağı.
Shadow IT (Gölge BT) Nedir? Riskleri ve Tespiti
Shadow IT (Gölge BT) nedir, neden doğar, nasıl tespit edilir? Onaysız uygulamaların riskleri, gölge kavramlarının ayrımı ve envanterden başlayan keşif yöntemi.
Single Point of Failure (SPoF) Nedir, Nasıl Bulunur?
Single Point of Failure (SPoF) nedir, kurumda nasıl birikir, nasıl bulunur? Teknik tek nokta arızası, insan bağımlılığı, bus factor ve üç soruluk test.
KVKK Teknik Uyum: Kişisel Veri Güvenliği Tedbirleri
KVKK uyumu BT tarafında ne demek? Veri envanteri, yetki matrisi, loglama, saklama süresi, şifreleme ve kamera sistemleri için somut teknik tedbirler rehberi.
BT Dış Kaynak Hizmeti: Kurumsal Bakım Anlaşması ve IT Destek
BT dış kaynak hizmeti, aylık bakım anlaşmasıyla: tam yönetilen hizmette BT departmanınız biziz, uzman aboneliğinde ekibinizin arkasındayız. Kapsam ve fiyat.
BT Danışmanlığı ile Dijital Dönüşüm
BT Danışmanlığı ile Dijital Dönüşüm sayesinde yangın söndürmeyi bırakın! Altyapı maliyetlerini düşürüp veriyi servete dönüştürecek stratejileri keşfedin.
Ücretsiz Değerlendirme
GLPI Agent'ı Group Policy ile dağıtıyor, envanter parolasını SYSVOL'den uzak tutuyoruz.
İçindekiler
Ana Hizmet
BT Danışmanlık