BT Sistem Yönetimi
Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

- Alarm Zabbix’te mi, Grafana’da mı Doğar?
- Grafana Alerting Nasıl Çalışır?
- Grafana Alert Nasıl Olmalı?
- 1. E-posta Yolu: SMTP Ayarı Olmadan Test Geçmez
- 2. GLPI Veritabanına Salt Okunur Bağlantı
- 3. Alarm Kuralı: Sorgu, Eşik ve Pending Period
- 4. Bildirim: Contact Point ve Mesaj
- 5. Zaman Çizgisi: Talepten E-postaya Altı Dakika
- 6. Kaynak Kopunca: DatasourceError
- 7. Bakım Penceresi: Silence
- Zabbix Verisine Grafana Alarmı Kurulur mu?
- Grafana Alert Doğru Kuruldu mu?
- Sonuç: Grafana Alert Kendi Alarmı Olmayan Kaynağa Kurulur
- Grafana Alert Hakkında Sık Sorulan Sorular
Grafana alert, bir sorgunun sonucu belirlenen eşiği belirli bir süre aştığında Grafana’nın kendi başına bildirim göndermesidir. Grafana’nın bu işi yapan bölümüne Grafana Alerting denir. Zabbix izleyen bir kurumda doğru düzen şudur: Zabbix’in izlediği şeyin alarmı Zabbix’te doğar, Grafana alert yalnız kendi alarm mekanizması olmayan bir kaynak için kurulur.
Bu yazı Grafana rehberimizin 5. adımıdır. Lab’da GLPI’ın veritabanındaki açık talep sayısı eşiği aşınca Grafana’nın e-posta göndermesini kurdum. GLPI’da talep açıp çözerek alarmın Pending, Alerting ve Resolved anlarını saatle ölçtüm. Veritabanı bağlantısını keserek kaynak kopunca ne olduğunu sınadım, bakım için bir silence kurdum.
Grafana nedir yazısında Grafana’yı akşam haberlerindeki hava durumu bültenine benzetmiştik. Bültenin verisinin çoğu Meteoroloji Genel Müdürlüğü’nden (MGM) gelir. Fırtına yaklaşınca turuncu kodlu uyarıyı MGM yayımlar, bülten o uyarıyı yeniden üretmez, ekrana taşır. Ama bülten bir de üniversitenin polen istasyonundan sayım alır. İstasyon sayımı yayımlar, kimseyi uyarmaz. Polen eşiği aşınca alerji hastalarını uyarmak bültenin işidir. Bunun için masada yazılı bir kural durur: sayım bir süre eşiğin üstünde kalırsa nöbetçi editör aranır.

Alarm Zabbix’te mi, Grafana’da mı Doğar?
Alarm tek yerde doğar. Zabbix’in izlediği bir sunucunun alarmı Grafana’da da kurulursa aynı arıza iki ayrı bildirim üretir. İki ayrı bakım penceresi ve iki ayrı alıcı listesi bakım ister. Ekip kısa sürede ikisinden birini susturmayı öğrenir, hangisini susturduğu da kişiden kişiye değişir.
| Kaynak | Alarm nerede doğar | Neden |
|---|---|---|
| Zabbix’in izlediği sunucu, servis, ağ cihazı | Zabbix | Eskalasyon, bakım penceresi ve alıcı listesi orada |
| Kendi alarmı olmayan bir veritabanı sorgusu (açık talep sayısı, bekleyen sipariş) | Grafana | Kaynak yalnız veriyi tutar, eşiği izleyen başka bir sistem yok |
| Zabbix verisinden çizilen bir panel değeri | Zabbix | Grafana’daki alarm Zabbix’teki trigger’ın kopyası olur |
Zabbix’te trigger’ın ve bildirimin nasıl kurulduğunu Zabbix trigger ve alarm yazısında anlattık. Örnekteki bültende MGM’nin istasyonları Zabbix’tir, kodlu uyarı da Zabbix’in trigger’ı ve eylemidir. Polen istasyonu GLPI’ın veritabanıdır, veriyi tutar ama eşiği izlemez. Masadaki kural da Grafana’daki alert rule olur.
Grafana Alerting Nasıl Çalışır?
Bir Grafana alarmı beş parçadan kurulur. Her parça ayrı bir ekranda tanımlanır ve bir öncekine dayanır.
- Alert rule (alarm kuralı): bir sorgu ve bir koşul. Sorgu data source’tan sayı getirir, koşul o sayının eşiği aşıp aşmadığına bakar.
- Evaluation group (değerlendirme grubu): kuralların kaç saniyede ya da dakikada bir çalışacağını belirler. Aynı gruptaki kurallar aynı aralıkla değerlendirilir.
- Pending period (bekleme süresi): koşulun alarm sayılmadan önce ne kadar sürmesi gerektiği. Kısa bir sıçrama bu süreyi dolduramaz, alarm üretmez.
- Contact point (bildirim adresi): bildirimin gideceği yer ve biçim. Bu yazıda bir e-posta adresi.
- Notification policy: hangi alarmın hangi contact point’e, hangi gruplamayla ve ne sıklıkla gideceğini söyleyen kural ağacı. Kural doğrudan bir contact point’e de bağlanabilir, o zaman alıcıyı policy ağacı değil kural seçer.
Değerlendirme belgesine göre kural her değerlendirmede bir durumdadır. Normal koşulun sağlanmadığını söyler. Pending koşul sağlandı ama bekleme süresi dolmadı demektir. Alerting bekleme süresi doldu ve koşul sürüyor demektir, bildirim bu durumda gider. Koşul ortadan kalkınca kural Normal’e döner ve bir “Resolved” bildirimi gönderir. İki özel durum daha var: No Data sorgunun çalıştığını ama veri döndürmediğini, Error sorgunun çalışamadığını söyler.
Örnekteki bültende alert rule masadaki yazılı kuraldır. Değerlendirme aralığı sayıma kaç dakikada bir bakıldığı, bekleme süresi de sayımın eşiğin üstünde ne kadar kalması gerektiğidir. Nöbetçi editörün telefonu contact point, kimin hangi durumda aranacağının listesi de notification policy’dir.
Grafana Alert Nasıl Olmalı?
Grafana’nın alarm belgesi önerilerini araçtan bağımsız yazıyor. Altısı bu kurulumun kararlarını belirledi:
| Belgenin önerisi | Bu kurulumda |
|---|---|
| Alarm ilk müdahale edene göre yazılır: neden var, ne tetikledi, nereden bakılır | Açıklamada o anki değer ve eşik, runbook linkinde GLPI’ın talep listesi |
| Her alarmın sahibi ve kapsamı olur | ekip=bt-operasyon ve kaynak=glpi etiketleri |
| Kısa sıçrama alarm üretmez, koşul belirli bir süre sürmelidir | 1 dakikalık değerlendirme, 5 dakikalık pending period |
| Aynı kökten gelen bildirimler tek bildirimde toplanır | Notification policy’nin gruplaması, klasöre ve kural adına göre |
| Eylem gerektirmeyen bilgi alarm değil dashboard’dur | Alarm yalnız eşik aşımında, sayının günlük seyri için ayrı bir panel kurulur (bu yazının konusu değil) |
| Silence kapsamı dar tutulur, ilgisiz alarmı susturmaz | Silence yalnız kaynak=glpi etiketine |
Belge bir şeyi daha söylüyor: alarmlar teknik borç gibidir, kurması kolay, bakımı pahalıdır. Sonuç doğurmayan alarm düzenli gözden geçirmede silinir.
1. E-posta Yolu: SMTP Ayarı Olmadan Test Geçmez
Grafana e-postayı kendisi teslim etmez, bir SMTP sunucusuna bırakır. E-posta entegrasyonu belgesi bunu açık söylüyor. Grafana OSS’te e-posta bildirimi açılmadan önce grafana.ini’nin [smtp] bölümü yapılandırılır.
Contact point Alerting → Notification configuration altındaki Contact points sekmesinde + New contact point ile açılır, Integration listesinden Email seçilir ve Addresses alanına alıcı yazılır. Sırayı tersinden denedim. BT nobet e-posta adlı contact point’i SMTP ayarından önce kaydedip Test düğmesine bastım. Grafana kaydı kabul etti, test şu metinle düştü:
Test notification failed
SMTP not configured, check your grafana.ini config file's [smtp] section
Yani contact point’in kaydedilmesi e-postanın gideceğini göstermez. Bunu Test düğmesi gösterir.
Postfix yalnız yerel teslim yapar. Lab’da Grafana’nın e-postasını aynı sunucudaki Postfix aldı ve yerel bir posta kutusuna teslim etti. Postfix kurulumda Local only seçeneğiyle kuruldu, yalnız 127.0.0.1:25’te dinliyor ve dışarıya posta göndermiyor. Kurumda bu adres şirketin posta sunucusu ya da bir relay olur. Grafana tarafında değişen yalnız host satırıdır.
export DEBIAN_FRONTEND=noninteractive
echo "postfix postfix/main_mailer_type select Local only" | sudo debconf-set-selections
echo "postfix postfix/mailname string mon02.lab" | sudo debconf-set-selections
sudo -E apt-get install -y postfix mailutils
İki debconf-set-selections satırı kurulumun soracağı iki soruyu önceden cevaplar: posta sunucusunun türü Local only, posta adı mon02.lab. Kurulum etkileşimli yapılırsa aynı iki soru ekranda sorulur.
Alarm e-postalarının gideceği yerel kullanıcı bt-nobet. Parolasız ve kilitli bir hesap, yalnız bir posta kutusu, kimse onunla oturum açmaz.
[smtp] bölümü. Fabrika grafana.ini’de bölümün bütün satırları yorum. Değiştirdiğim satırlar, yedekle yeni dosyanın farkı:
1104,1105c1104,1105
< ;enabled = false
< ;host = localhost:25
---
> enabled = true
> host = 127.0.0.1:25
1112,1113c1112,1113
< ;from_address = admin@grafana.localhost
< ;from_name = Grafana
---
> from_address = grafana@mon02.lab
> from_name = Grafana
1117c1117
< ;startTLS_policy = NoStartTLS
---
> startTLS_policy = NoStartTLS
startTLS_policy satırını açmamın sebebi yerel Postfix’te şifreli bağlantıya gerek olmaması. Fabrika değeri OpportunisticStartTLS’tir, yani sunucu destekliyorsa bağlantı şifrelenir. Kurumun posta sunucusuna giden bağlantıda bu satır fabrika değerinde kalır ya da MandatoryStartTLS olur, credential (kimlik bilgisi) de user ve password satırlarına girer. Ayar, servis yeniden başlatılınca geçerli olur.
Aynı contact point’in testi bu kez geçti. Gelen e-postanın başlıkları:
From: Grafana <grafana@mon02.lab>
To: bt-nobet@mon02.lab
Subject: [FIRING:1] TestAlert Grafana
Content-Type: text/html; charset="UTF-8"
Test e-postası gerçek bir alarm gibi [FIRING:1] ile başlar. Posta kutusunda onu gerçek alarmdan ayıran şey konu satırındaki TestAlert adıdır.
2. GLPI Veritabanına Salt Okunur Bağlantı
Alarmın sorgusu GLPI’ın MariaDB veritabanına gidecek. Grafana’ya açılan hesap bir tabloyu okumaktan fazlasını yapamamalı, çünkü hiçbir panelin ya da alarmın veritabanına yazmaya ihtiyacı yoktur.
MariaDB yalnız yerelde dinliyordu. GLPI ile veritabanı aynı sunucuda olduğu için MariaDB fabrika ayarında 127.0.0.1’i dinler. Grafana başka sunucudan bağlanacağı için adres değişti:
27c27
< bind-address            = 127.0.0.1
---
> bind-address            = 192.168.1.27
GLPI veritabanına localhost üzerinden bağlanıyor. Değişiklikten sonra GLPI’ın açıldığını ayrıca denetledim, açıldı.
Hesap tek tabloyu okur. grafana_okuma hesabı yalnız Grafana sunucusunun adresinden bağlanabilir ve yalnız glpi_tickets tablosunu okur:
CREATE USER 'grafana_okuma'@'192.168.1.29' IDENTIFIED BY 'parola-yoneticisinin-urettigi-dizi';
GRANT SELECT ON glpi.glpi_tickets TO 'grafana_okuma'@'192.168.1.29';
Güvenlik duvarı 3306’yı yalnız Grafana’ya açar. itsm01’de ufw kapalıydı. Açmadan önce SSH, HTTP ve HTTPS izinleri eklendi. 3306 yalnız Grafana sunucusuna açık:
     To                         Action      From
     --                         ------      ----
[ 1] 22/tcp                     ALLOW IN    Anywhere
[ 2] 80/tcp                     ALLOW IN    Anywhere
[ 3] 443/tcp                    ALLOW IN    Anywhere
[ 4] 3306/tcp ALLOW IN 192.168.1.29Aynı ağdaki başka bir makineden 3306 kapalı göründü, 443 açık.
Data source ve yetki ölçümü. Grafana’da Connections → Data sources → Add new data source → MySQL ile GLPI adlı bir data source açıldı: host 192.168.1.27:3306, veritabanı glpi, kullanıcı grafana_okuma. Save & test Database Connection OK döndürdü. Grafana parolayı kendi veritabanında tutar, ama arayüze geri göstermez.
Sonra aynı hesapla dört sorgu gönderdim. Sayım çalıştı, diğer üçünü veritabanı reddetti. Grafana arayüzde yalnız db query error: query failed yazıyor, sebebi Grafana’nın log’unda:
Error 1142 (42000): SELECT command denied to user 'grafana_okuma'@'192.168.1.29' for table `glpi`.`glpi_users`
Error 1142 (42000): UPDATE command denied to user 'grafana_okuma'@'192.168.1.29' for table `glpi`.`glpi_tickets`
Error 1142 (42000): DELETE command denied to user 'grafana_okuma'@'192.168.1.29' for table `glpi`.`glpi_tickets`
Hesap kullanıcı tablosunu okuyamıyor, talep tablosuna yazamıyor. Grafana panelini ya da alarmını ele geçiren biri de bu hesabın izin verdiğinden fazlasını göremez.
3. Alarm Kuralı: Sorgu, Eşik ve Pending Period
Kural Alerting altında Alert rules, New alert rule ile açılır. Form altı numaralı bölümden oluşur. Kuralın adı GLPI acik talep sayisi.
Sorgu. GLPI talebin durumunu sayıyla tutar. GLPI’ın kaynak kodundaki sabitlere göre 1 yeni, 2 ve 3 işlemde (atanmış ve planlanmış), 4 beklemede, 5 çözülmüş, 6 kapalıdır. Açık talep sayısı ilk dördünün toplamıdır, silinen talepler dışarıda kalır:
SELECT COUNT(*) AS acik_talep FROM glpi_tickets WHERE is_deleted = 0 AND status IN (1,2,3,4)Sorgu Code kipinde yazıldı, Format alanında Table seçildi. Time series biçimi bu sorguda hata verdi (db has no time column), çünkü sorgu zaman sütunu döndürmüyor, yalnız tek bir sayı döndürüyor. Alarm koşulu için bu tek sayı yetiyor.
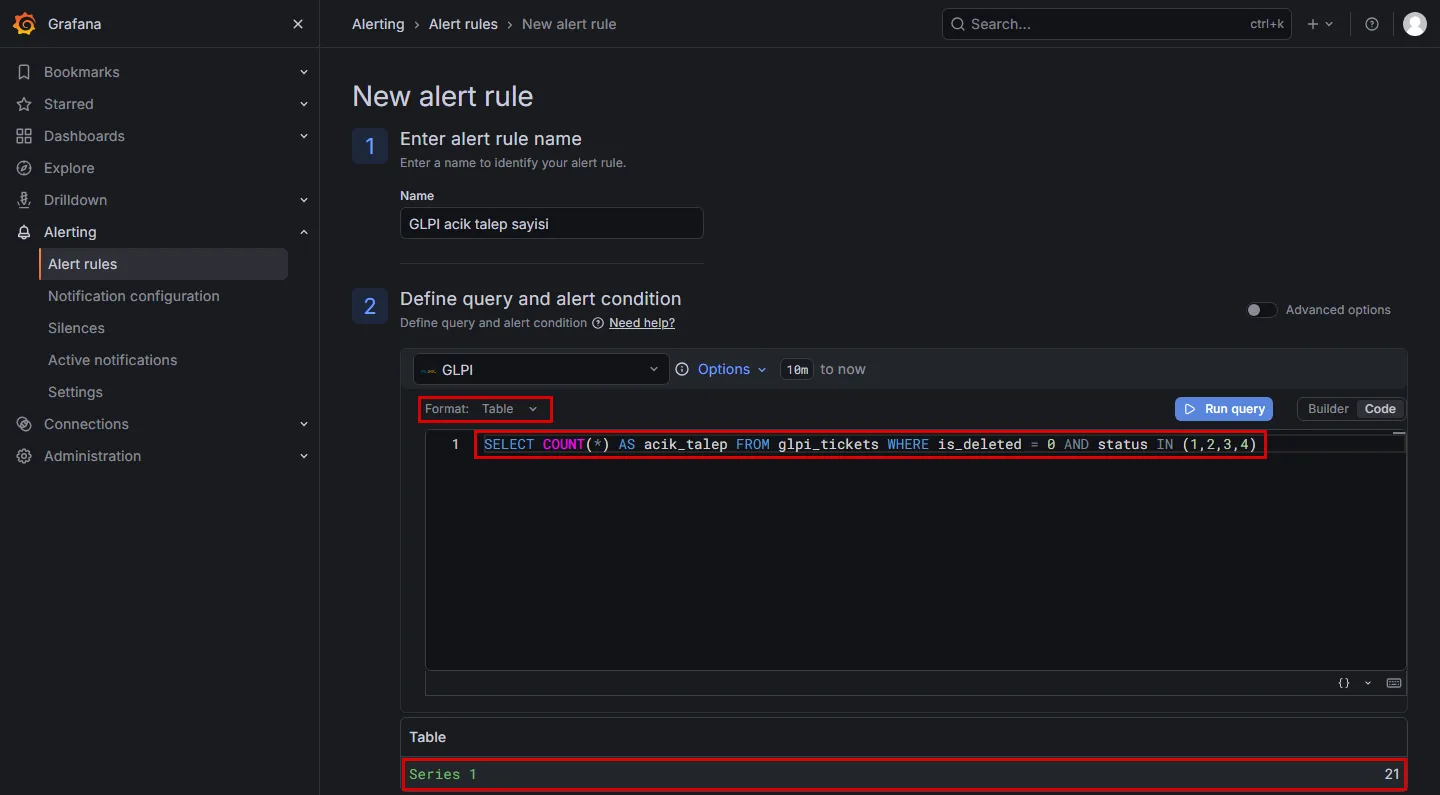
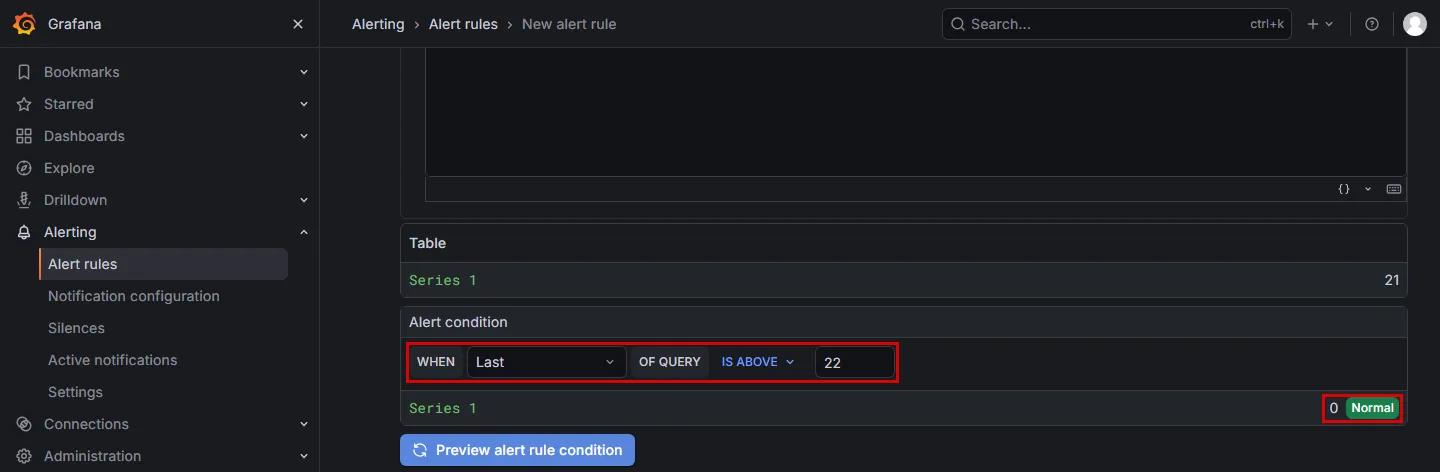
Eşik. Sayı o an 21’di. Eşiği 22 koydum, böylece iki yeni talep alarmı tetikleyecekti. Formun basit kipinde koşul tek satırdır: WHEN Last OF QUERY IS ABOVE 22. Arka planda Grafana bunu iki ifadeye çevirir: sorgunun son değerini alan bir Reduce ve eşiği uygulayan bir Threshold.
Klasör ve etiketler. Kural Izleme klasörüne kondu, iki etiket aldı: kaynak=glpi ve ekip=bt-operasyon. Etiket bu yazıda iki iş görüyor: e-postada alarmın sahibini söylüyor, silence da alarmı bu etiketle buluyor.
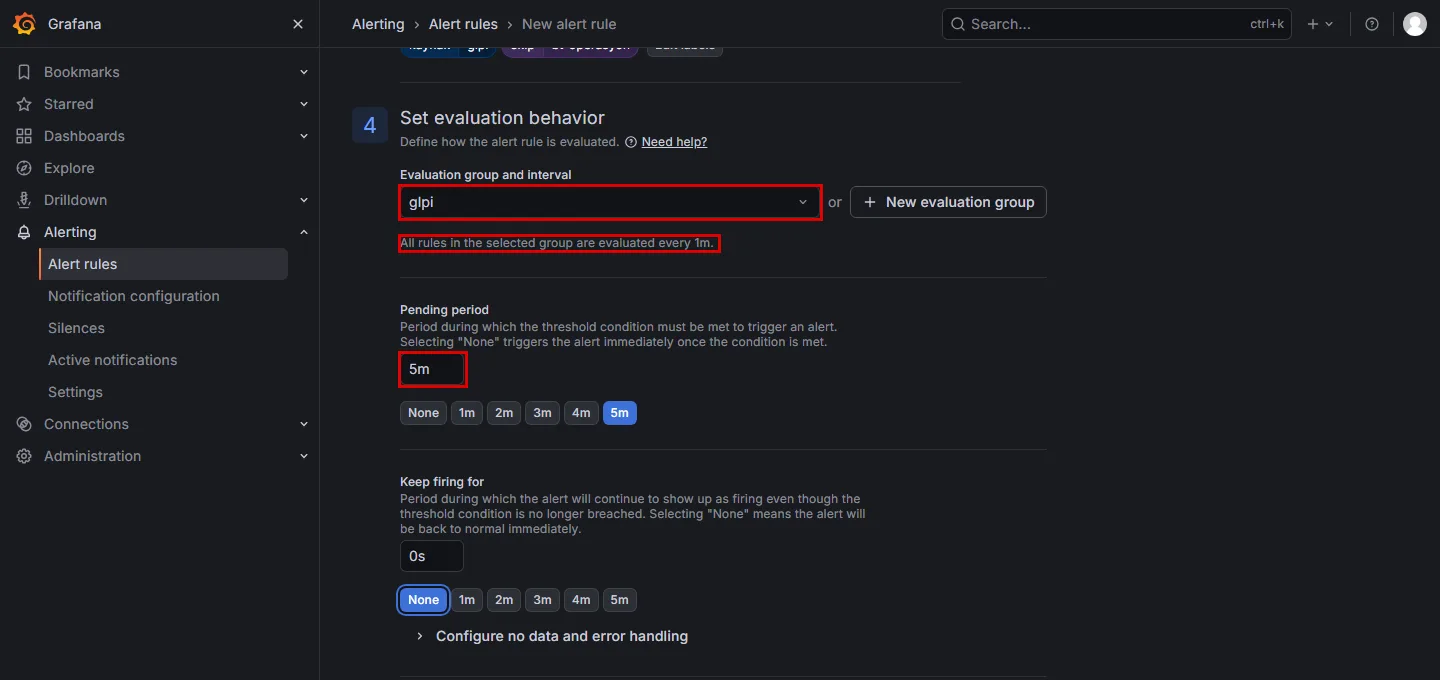
Değerlendirme. Yeni bir evaluation group açıldı: adı glpi, aralığı 1 dakika. Pending period 5 dakika, Keep firing for sıfır, yani koşul düzelince alarm hemen Normal’e döner.
No Data ve Error. Configure no data and error handling bölümü fabrika ayarında bırakıldı: veri gelmezse kural No Data, sorgu çalışamazsa Error durumuna geçer. Bu ayarın ne ürettiğini 6. bölümde ölçtük.
4. Bildirim: Contact Point ve Mesaj
Formun 5. bölümünde Contact point olarak BT nobet e-posta seçildi. Belge bu yola “simplified routing” diyor. Alıcıyı kural seçer, notification policy ağacı atlanır. Tek kurallı bir kurulumda policy ağacı kurmak gereksiz.
Kuralın Muting, grouping and timings bölümü boş bırakıldı. Bildirimlerin zamanlaması varsayılan policy’nin değerleriyle aynıydı: group wait 30 saniye, group interval 5 dakika, repeat interval 4 saat. Gruplama belgesine göre group wait yeni bir alarm grubunun ilk bildiriminden önceki bekleme, group interval gruptaki bir değişikliğin bildirimi için bekleme, repeat interval da süren alarmın hatırlatma aralığıdır. Bu üç sayı 5. bölümdeki saatleri açıklıyor.
- bölüm mesajdır. Özet (Summary), açıklama (Description) ve Runbook URL:
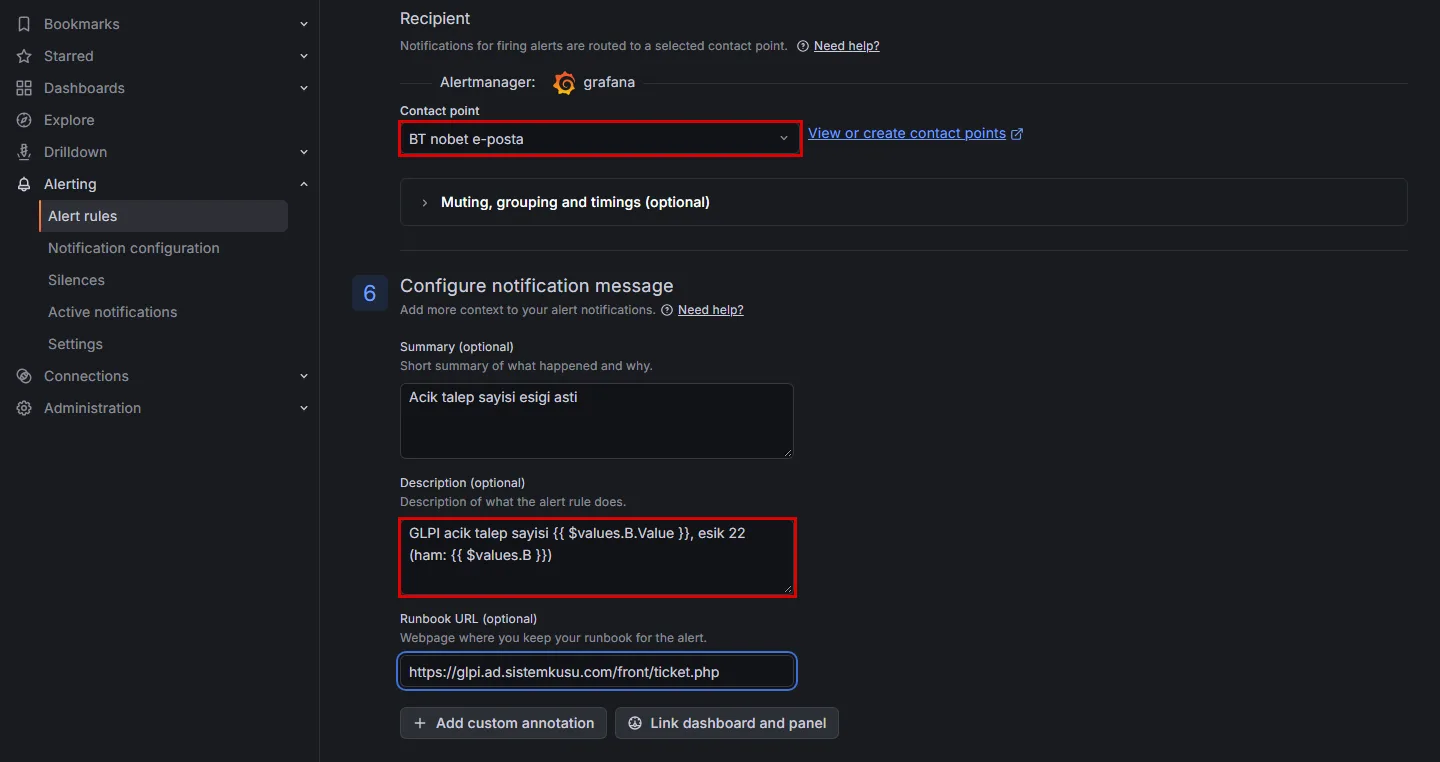
$values.B.Value şablonuyla yazıyor. Runbook linki GLPI'ın talep listesine gidiyor.Açıklama şablonu {{ $values.B.Value }} değerlendirme anındaki sayıyı yazıyor. B, sorgunun son değerini alan Reduce ifadesinin adı. Kuralın dışa aktarımı formun kaydettiğini kod olarak verir. Sorgu ve ifade modelleri kısaltılmış hali:
groups:
    - orgId: 1
      name: glpi
      interval: 1m
      rules:
        - title: GLPI acik talep sayisi
          condition: C
          noDataState: NoData
          execErrState: Error
          for: 5m
          annotations:
            description: 'GLPI acik talep sayisi {{ $values.B.Value }}, esik 22 (ham: {{ $values.B }})'
            runbook_url: https://glpi.ad.sistemkusu.com/front/ticket.php
            summary: Acik talep sayisi esigi asti
          labels:
            ekip: bt-operasyon
            kaynak: glpi
          notification_settings:
            receiver: BT nobet e-posta
for: 5m pending period’dur, receiver kuralın kendi seçtiği contact point. Aynı kural bu dosyayla başka bir Grafana’ya provisioning ile kurulabilir.
5. Zaman Çizgisi: Talepten E-postaya Altı Dakika
GLPI’da iki gerçek talep açtım: Yazici calismiyor ve VPN baglantisi kopuyor. Açık talep sayısı 23’e çıktı. Kuralın durumunu on saniyede bir okudum, e-postanın geliş saatini Postfix log’undan aldım. Saatler Türkiye saati:
| Saat | Olay | Bir önceki adımdan |
|---|---|---|
| 00:03:05 | İlk talep açıldı (ikincisi 00:03:10) | |
| 00:03:40 | Kural Pending | 35 sn, bir sonraki değerlendirme |
| 00:08:40 | Kural Alerting | 5 dk, pending period |
| 00:09:10 | E-posta teslim edildi | 30 sn, group wait |
| 00:10:15 | İki talep çözüldü | |
| 00:10:40 | Kural Normal | 25 sn, bir sonraki değerlendirme |
| 00:14:10 | Resolved e-postası teslim edildi | 3 dk 30 sn |
Talepten e-postaya 6 dakika 5 saniye geçti. Bu sürenin 5 dakikası bilerek seçilen pending period. Kalanı değerlendirme aralığı ve group wait. Daha hızlı bildirim istenirse pending period kısaltılır, ama o zaman kısa süreli dalgalanmalar da alarm üretir.
Resolved e-postası Normal’den 3 dakika 30 saniye sonra geldi. Sebep group interval: grubun ilk bildirimi 00:09:10’da gitmişti, aynı gruba ikinci bildirim 5 dakika dolmadan gitmez. 00:09:10 artı 5 dakika, 00:14:10.
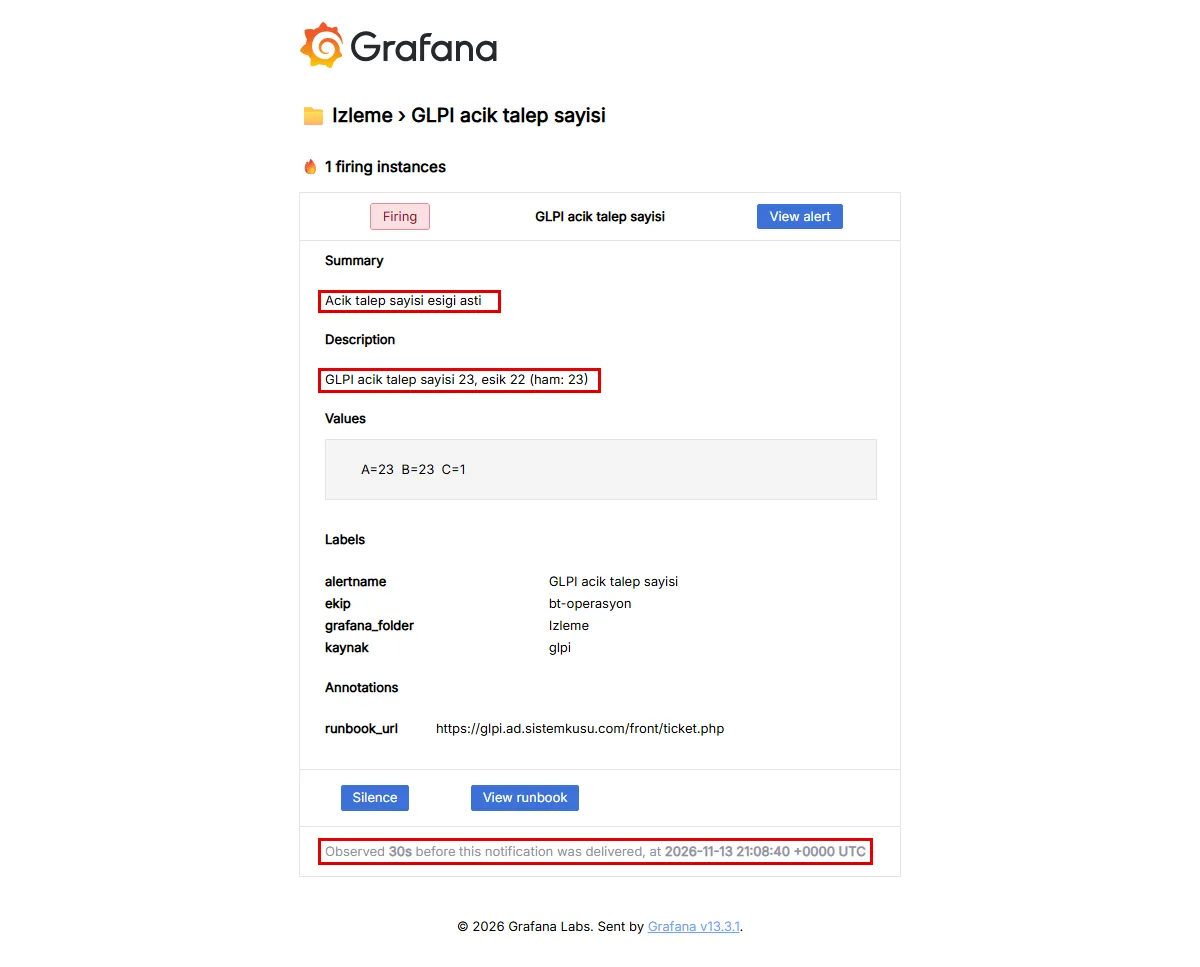
E-postanın konusu [FIRING:1] GLPI acik talep sayisi Izleme (bt-operasyon glpi). Konu kuralın adını, klasörünü ve etiketlerin değerlerini taşıyor, böylece posta kutusunda alarmın sahibi açılmadan görünüyor.
Alert rules listesinde kuralın adına tıklanınca açılan sayfanın History sekmesi aynı zaman çizgisini kendi kaydıyla verir. Her satırda durum, saat ve o anki değerler var:
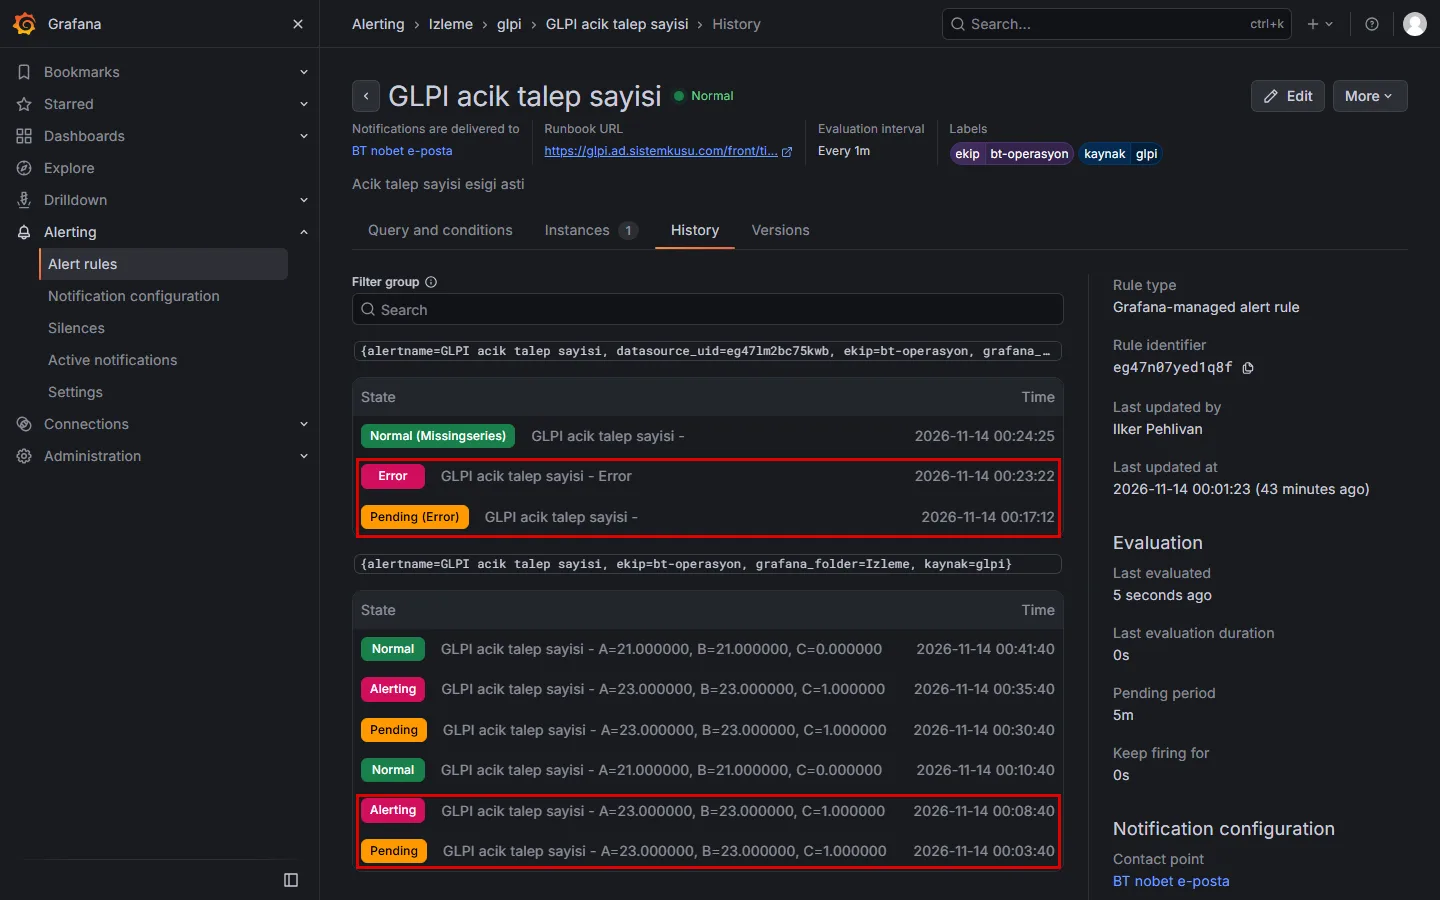
6. Kaynak Kopunca: DatasourceError
Örnekteki polen istasyonunun hattı koparsa ne olur? Bülten için bu, sayımın sıfır gelmesi değil, hiç gelmemesidir. Grafana’da bunun karşılığı Error durumudur.
Alarm Normal’deyken itsm01’de 3306 iznini kaldırdım. İlk sürpriz burada çıktı: kural silindikten sonra Grafana’nın veritabanına açık iki bağlantısı yaşamaya devam etti ve kural Normal kaldı. Güvenlik duvarı yeni bağlantıyı durdurur, kurulmuş bağlantıyı kesmez. Grafana data source’u bağlantı havuzu kullandığı için kopmayı ancak açık bağlantılar da kapanınca gördü. Bağlantıları MariaDB’de KILL ile kapattım.
No Data ve Error belgesine göre sorgu 30 saniyede cevap alamazsa zaman aşımına düşer, Error durumu da pending period’a uyar. Grafana Error’da ayrı bir DatasourceError alarmı üretir. Ölçülen zaman çizgisi:
| Saat | Olay |
|---|---|
| 00:14:34 | 3306 izni kaldırıldı, kural Normal kaldı |
| 00:14:42 | Açık iki bağlantı kapatıldı |
| 00:17:12 | Kural Pending (Error) |
| 00:23:22 | Kural Error, DatasourceError e-postası teslim edildi |
| 00:24:15 | 3306 izni geri eklendi |
| 00:24:25 | Kural sağlıklı, Normal |
| 00:28:22 | DatasourceError için Resolved e-postası |
Bağlantının kesilmesinden e-postaya 8 dakika 40 saniye geçti. Eşik aşımından daha uzun, çünkü her değerlendirme cevap vermeyen veritabanını zaman aşımına kadar bekledi.
Belgenin uyardığı ayrıntı da ölçümde göründü: DatasourceError, asıl alarmdan farklı etiketler taşır. alertname DatasourceError olur, datasource_uid ve rulename eklenir. Bu yüzden asıl alarm için kurulan bir silence ya da notification policy ona uymayabilir. Bu kurulumda kural doğrudan contact point’e bağlı olduğu için DatasourceError da aynı adrese gitti. Belge bunu söylüyor, ölçüm de doğruladı.
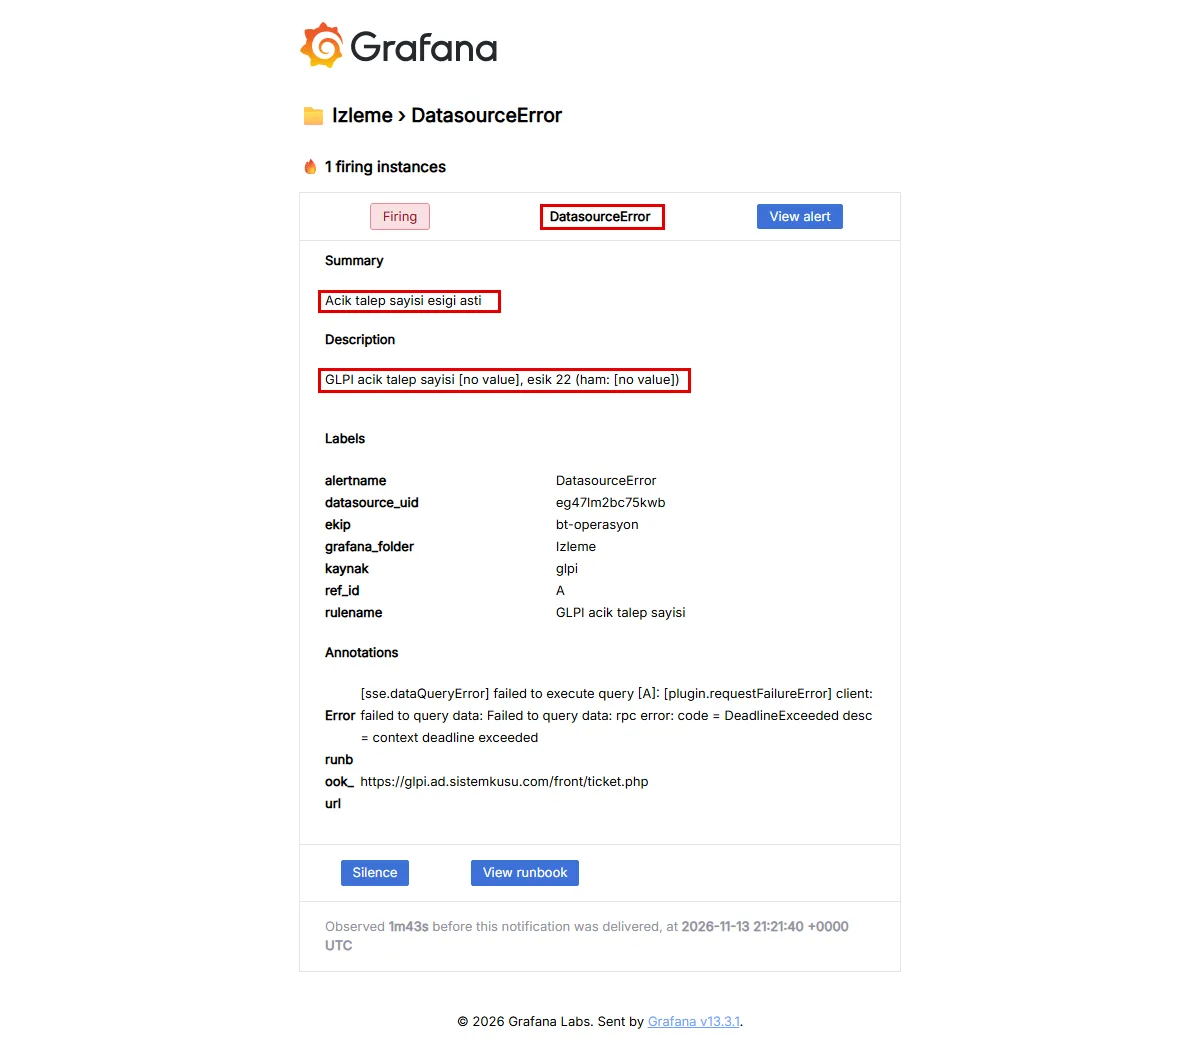
İkinci sürpriz e-postanın gövdesindeydi. DatasourceError, kuralın özetini ve açıklamasını aynen taşıdı. Özet “Açık talep sayısı eşiği aştı” diyordu, oysa veritabanına ulaşılamıyordu. Açıklamadaki değer [no value] oldu. Gece 03:00’te bu e-postayı okuyan nöbetçi, başlığa bakmazsa talep yığılması arar.
Bundan çıkan kural: özete eşik iddiası yazılmaz. Özet kuralın neyi izlediğini söyler (“GLPI açık talep sayısı kuralı”), değer ve eşik açıklamada kalır. DatasourceError’u ayıran şey konu satırındaki DatasourceError adıdır. Ayrı bir alıcıya gitmesi istenirse alertname=DatasourceError etiketiyle bir notification policy kurulur.
7. Bakım Penceresi: Silence
GLPI’ın bakım günü talep sayısı yükselebilir ve bu bilinen bir durumdur. Böyle bir pencerede kural silinmez ya da durdurulmaz, alarm bildirimleri silence ile susturulur.
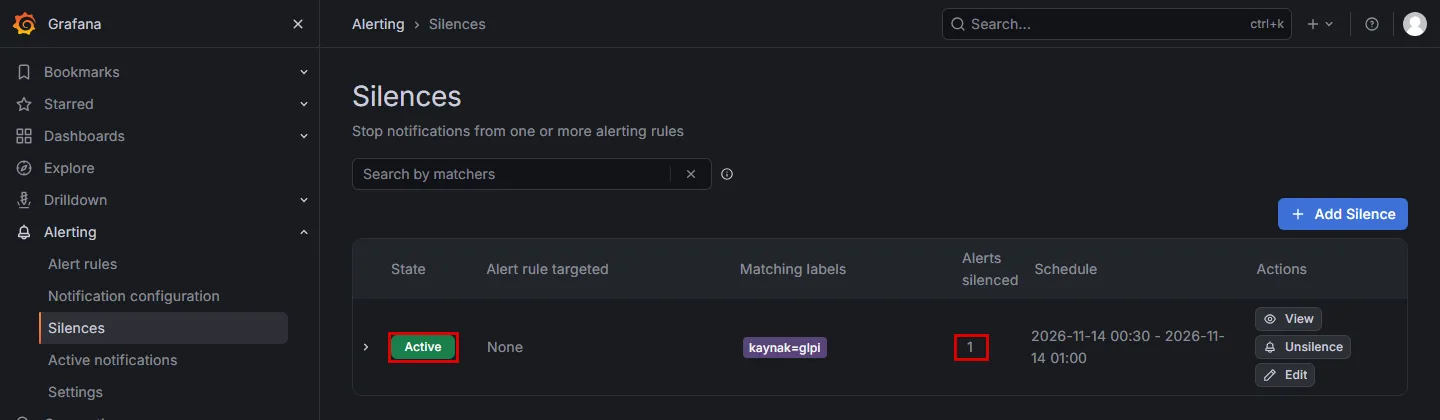
Alerting altında Silences, Add Silence ile açılan formda kaynak = glpi eşleşmesi, 30 dakikalık süre ve Bakim penceresi yorumu girildi. Silence etiket arar, kural adı aramaz. Bu yüzden aynı etiketi taşıyan bütün kurallar susar, etiketi taşımayan hiçbiri susmaz.
Silence sürerken iki talep daha açtım. Kural 5 dakika sonra Alerting oldu, ama e-posta gelmedi. Silence listesi bastırılan alarmı sayıyordu:
Bakım erken bitti diyelim. Silence’ı Unsilence ile 00:37:52’de kaldırdım, ek onay penceresi çıkmadı. Bastırılan alarmın e-postası 00:41:10’da geldi, 3 dakika 18 saniye sonra. Silence kalkınca e-posta hemen gitmedi, grubun bir sonraki bildirim turunu bekledi. Turlar group interval aralığıyla, 5 dakikada bir dönüyordu.
Silence kuralın değerlendirmesini durdurmaz. History sekmesinde bu pencerenin Pending ve Alerting satırları da kayıtlı. Bakımdan sonra “pencerede ne oldu” sorusunun cevabı orada kalır.
Zabbix Verisine Grafana Alarmı Kurulur mu?
Kurulabilir. Zabbix eklentisinin belgesi eklentinin Metrics ve Item ID sorgularının alarm kuralında çalıştığını yazıyor. Lab’da yeni kural formunda data source Zabbix, host Zabbix server, item CPU utilization seçildi ve önizleme son 10 dakikanın değerlerini çizdi. Kural kaydedilmedi.
Teknik olarak mümkün olması doğru yer olduğunu göstermez. Zabbix’in izlediği bir sunucunun CPU alarmı Zabbix’te zaten vardır. Grafana’da ikinci bir kural, yazının başındaki tablonun son satırıdır: aynı arıza için iki bildirim.
Grafana Alert Doğru Kuruldu mu?
Kurulumdan sonra şu yedi soru sorulur:
- Contact point’in Test düğmesi e-postayı teslim ettiriyor mu, posta sunucusunun log’unda teslim satırı var mı?
- Data source hesabı yalnız gereken tabloyu okuyabiliyor mu, yazma ve başka tabloyu okuma denemesi reddediliyor mu?
- Kuralın önizlemesi bugünkü değeri gösteriyor mu, eşik bugünkü değerin üstünde mi?
- Kuralın etiketleri sahibini (
ekip) ve kaynağını (kaynak) söylüyor mu? - Özet eşik iddiası taşımıyor mu, açıklama değeri ve eşiği yazıyor mu?
- Kaynak kopunca DatasourceError e-postası doğru adrese gidiyor mu?
- Kural en az bir kez gerçek koşulla tetiklenip Resolved e-postası da alındı mı?
Son soru en çok atlanandır. Hiç tetiklenmemiş bir alarmın çalıştığı bilinmez, yalnız varsayılır.
Sonuç: Grafana Alert Kendi Alarmı Olmayan Kaynağa Kurulur
Grafana alert’in kurulumu bir saatlik iştir: SMTP satırları, salt okunur bir veritabanı hesabı, bir sorgu, bir eşik ve bir contact point. Asıl karar alarmın nerede doğacağıdır. Zabbix’in izlediği şeyin alarmı Zabbix’te kalır, Grafana alert kendi alarmı olmayan kaynağa kurulur.
Beklenenden farklı çıkanlar:
- Güvenlik duvarı açık bağlantıyı kesmedi. 3306 izni kaldırıldıktan sonra Grafana’nın havuzdaki bağlantıları yaşadı, kural Normal kaldı. Kopma, bağlantılar kapatılınca görüldü.
- DatasourceError kuralın özetini taşıdı. E-posta “eşiği aştı” diyordu, değer yoktu. Özet bu yüzden eşik iddiası taşımamalı.
- Kaynak kopmasının bildirimi eşik aşımından yavaş geldi. Kopmadan e-postaya 8 dakika 40 saniye geçti, eşik aşımında 6 dakika 5 saniye.
- Silence kalkınca e-posta hemen gitmedi. Bastırılan alarm grubun 5 dakikalık bildirim turunu bekledi ve 3 dakika 18 saniye sonra geldi.
Girişteki benzetmeye dönersek: bülten MGM’nin kodlu uyarısını yeniden yayımlamaz, Zabbix’in alarmı da Grafana’da tekrarlanmaz. Polen istasyonunun kendi uyarısı yoktur, onun için masaya yazılı bir kural konur. Kural sayıma her dakika bakar, sayım beş dakika eşiğin üstünde kalırsa nöbetçi editör aranır. İstasyonun hattı koparsa bülten “polen yükseldi” demez, “istasyondan veri gelmiyor” der. Grafana’da bu ayrımı özetin cümlesi kurar. Rehberin bir sonraki adımı Grafana’nın yedeği ve sürüm yükseltmesidir.
Grafana Alert Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Alarmınız arıza anında doğru kişiye mi gidiyor, kaynak kopunca ne yazıyor? Birlikte deneyelim.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi