BT Sistem Yönetimi
Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

- Active Directory Password Policy Nasıl Olmalı?
- Password Policy Nerede Durur? Domain’de Tek Kural
- Password Policy Ayarları: Uzunluk, Karmaşıklık, Geçmiş, Süre
- Karmaşıklık Kuralı Neyi Kabul Eder, Neyi Reddeder?
- Minimum Password Length 14’ün Üstüne Nasıl Çıkar?
- Active Directory Hesap Kilitleme: Eşik, Süre, Sayaç
- Sayaç Penceresi ve Kendiliğinden Açılma
- Yanlış Parola Nereye Sayılır? İki DC’de Aynı Anda
- Fine-Grained Password Policy: Yöneticiye Ayrı Kural
- PSO Bir OU’ya Uygulanabilir mi?
- İki PSO Aynı Kişiye Düşerse Hangisi Kazanır?
- Password Policy Değişikliğinin İzi: Olay 4739
- Password Policy Hataları ve Teşhis
- Doğrulama: Parola ve Kilit Kuralı Doğru mu?
- Sonuç: Kural Domain’de Tektir, İstisnası Gruba Yazılır
- Active Directory Password Policy Hakkında Sık Sorulan Sorular
Active Directory password policy, domain hesaplarının parolasının hangi kurala uyacağını ve kaç yanlış denemede kilitleneceğini belirleyen ayarlardır: en az uzunluk, karmaşıklık, geçmiş, süre ve hesap kilitleme. Bu ayarlar domain’e bağlı GPO’da, fabrika ayarında Default Domain Policy’de durur. Belirli bir gruba farklı kural için ayrıca Fine-Grained Password Policy (FGPP) vardır.
Bu yazıdaki her davranışı lab’da ad.sistemkusu.com domain’inde, Windows Server 2025 domain controller’larda ölçtüm: dc01 (PDC emulator), dc02 ve istemci olarak ankmuh01.
Active Directory rehberimizin kurulum aşamasındaki adımlardan biri parola ve kilit kuralıdır. Kilidi ilk kez açtığımız yer Active Directory kurulumu, kilitlenen hesabın kaynağını bulmak ise günlük yönetim yazımızın konusu.

Active Directory Password Policy Nasıl Olmalı?
AD serisinin otel benzetmesinde ön büro, kart kodlamadan önce kimliği bir kurala göre ister. Password policy o kuraldır: kimliğin uzunluğu, biçimi ve ne sıklıkla yenileneceği. Kilit ise üç kez yanlış kimlikle gelene bir süre kart kodlamamaktır.
Kuralın nasıl olması gerektiği son yıllarda değişti. ABD’nin kimlik doğrulama kılavuzu NIST SP 800-63B’nin güncel sürümü (SP 800-63-4, 2025) parola için şunları söylüyor (NIST SP 800-63B-4, 3.1.1.2):
- Tek başına kullanılan parola en az 15 karakter olmalı. Parola çok faktörlü doğrulamanın bir parçasıysa en az 8 karakter.
- Bileşim kuralı konmaz: “en az bir büyük harf, bir rakam, bir sembol” gibi kurallar istenmez.
- Düzenli aralıkla değiştirme istenmez. Parola yalnız ele geçirildiğine dair kanıt varsa değiştirilir.
- Yeni parola, sızdırılmış ve sık kullanılan parolalar listesiyle karşılaştırılır.
Active Directory’nin yerleşik kuralı bunun ancak bir kısmını yapar. Uzunluğu zorlar, ama GPMC’de 14 karakterin üstüne ancak ek bir ayarla çıkar. Karmaşıklığı açar ya da kapatır, ama bileşim kuralıdır. İhlal listesine bakan yerleşik bir mekanizma yoktur. Lab’da ölçtüğüm fabrika değerleri, Microsoft’un Windows Server 2025 güvenlik temel çizgisi (security baseline) ve NIST’in istediği yan yana:
| Ayar | AD fabrika değeri (lab) | Microsoft temel çizgisi | NIST |
|---|---|---|---|
| En az uzunluk | 7 | 14 | 15 (MFA ile 8) |
| Karmaşıklık | Açık | Açık | Bileşim kuralı yok |
| En uzun süre | 42 gün | Tanımlamaz | Düzenli değişim yok |
| Geçmiş | 24 parola | 24 parola | Belirtmez |
| Kilit eşiği | 0 (kapalı), lab’da 3 | 3 | Deneme sınırı ister |
Microsoft, Security Compliance Toolkit, Windows Server 2025 Security Baseline v2602, “Domain Security” GPO raporu.
Microsoft’un temel çizgisi uzunluğu GPMC’nin ek ayarsız çıkabildiği en yüksek değere, 14’e çeker ve parola süresini hiç tanımlamaz. Uzunlukta NIST’in 15’ine bir karakter kalır, karmaşıklık kuralı ise açık durur.
Karmaşıklığın neden zayıf bir ölçüt olduğunu aşağıda lab’da ölçtüm: kısa ve tahmin edilebilir bir parolayı kabul etti, 33 karakterlik bir cümleyi reddetti.
Password Policy Nerede Durur? Domain’de Tek Kural
Domain hesaplarının parola ve kilit kuralı domain’e bağlı GPO’dan gelir. Fabrika ayarında bu GPO Default Domain Policy’dir. Konsolda yeri:
Group Policy Management (Win + R → gpmc.msc) → domain → Default Domain Policy → Edit → Computer Configuration → Policies → Windows Settings → Security Settings → Account Policies → Password Policy
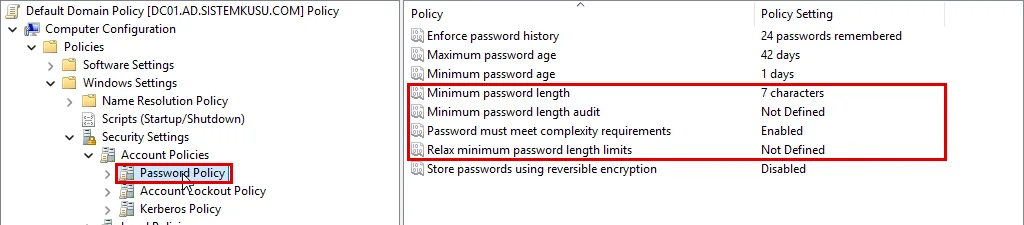
Sık gelen bir soru: bir OU’ya ayrı bir parola GPO’su bağlanırsa o OU’daki kullanıcılara farklı kural uygulanır mı? Uygulanmaz. Domain hesabının parolasını domain controller denetler ve DC yalnız domain’e bağlı GPO’daki parola kuralını okur. OU’ya bağlı parola GPO’su başka bir işe yarar: o OU’daki bilgisayarların yerel hesaplarına, yani her makinenin kendi Administrator hesabı gibi hesaplara uygulanır.
Lab’da ikisini de denedim. En az uzunluğu 14 olan PC_TEST_PAROLA GPO’sunu önce kullanıcıların OU’suna, sonra bilgisayarların OU’suna bağladım ve her seferinde 10 karakterlik bir parola verdim:
| GPO’nun bağlı olduğu OU | Parolası değişen hesap | 10 karakterlik parola | Geçerli olan kural |
|---|---|---|---|
Kullanıcıların OU’su (Tier 2\Ankara\Hesaplar) | Domain hesabı parola.deneme: yönetici sıfırladı, kullanıcı da ankmuh01’de kendisi değiştirdi | Kabul edildi | Domain’in kuralı, en az 7 |
Bilgisayarların OU’su (Tier 2\Ankara\Bilgisayarlar) | ankmuh01’in yerel bir hesabı | Reddedildi | OU’daki GPO, en az 14 |
İkinci denemede ankmuh01’de gpupdate /force çalıştırınca net accounts en az uzunluğu 14 gösterdi ve yerel hesaba verilen 10 karakterlik parola şu hatayla reddedildi:
The password does not meet the password policy requirements. Check the minimum password length, password complexity and password history requirements. More help is available by typing NET HELPMSG 2245.GPO’nun bağlantısı kaldırılınca net accounts yeniden 7’yi gösterdi. Gruba ya da kişiye farklı parola kuralı gerekiyorsa yol aşağıdaki Fine-Grained Password Policy’dir.
Domain’e iki GPO bağlıysa hangisi geçerli? Lab’da domain’e ikinci bir GPO (PC_TEST_KILIT, kilit eşiği 5) bağladım. Link Order’da 1 olan hangisiyse, gpupdate /force’tan sonra domain’in değeri onunkiydi: önce 5, sıra çevrilince yeniden 3. Parola ve kilit ayarlarını Default Domain Policy’de tutmak bu karışıklığı baştan önler. GPO önceliğinin genel kuralı GPO yönetimi yazımızda.
Password Policy Ayarları: Uzunluk, Karmaşıklık, Geçmiş, Süre
Password Policy altında sekiz satır vardır. Lab’daki değerleri ve ne yaptıkları:
| Ayar | Lab | Ne yapar |
|---|---|---|
| Enforce password history | 24 | Son 24 parola yeniden kullanılamaz |
| Maximum password age | 42 gün | Süre dolunca değiştirme istenir |
| Minimum password age | 1 gün | Geçmişi atlatmak için art arda değiştirmeyi engeller |
| Minimum password length | 7 | En az uzunluk |
| Minimum password length audit | Not Defined | Bu uzunluktan kısa parolalar için olay yazar |
| Password must meet complexity requirements | Enabled | Karmaşıklık kuralı |
| Relax minimum password length limits | Not Defined | 14’ün üstüne izin verir |
| Store passwords using reversible encryption | Disabled | Parolayı geri çözülebilir biçimde saklar, kapalı kalmalı |
Karmaşıklık Kuralı Neyi Kabul Eder, Neyi Reddeder?
Karmaşıklık açıkken parola beş karakter kategorisinden (büyük harf, küçük harf, rakam, sembol, diğer alfabeler) en az üçünü içermeli ve kullanıcının adını taşımamalıdır (Microsoft Learn, Password must meet complexity requirements). Ad denetimi iki parçadır: hesap adı (sAMAccountName) bütün olarak aranır, görünen ad (displayName) ise boşluk, nokta, tire gibi ayraçlardan bölünür ve üç harften uzun her parça aranır.
Lab’da parola.deneme hesabına (görünen adı “Parola Gunes”) yöneticinin sıfırlamasıyla farklı biçimlerde parola verdim. Parolaların kendisini yazmıyorum, biçimleri ve sonuçları:
| Parola biçimi | Uzunluk | Sonuç |
|---|---|---|
| Yıl ve şehir adı, büyük harf, rakam, sembol | 11 | Kabul |
| Yıl ve şehir adı, üç kategori | 10 | Kabul |
| Yalnız küçük harf ve boşluktan bir cümle | 33 | Red |
| Soyadını (“Gunes”) içeren | 12 | Red |
| Görünen adın “Parola” parçasını içeren | 12 | Red |
| Hesap adının “deneme” parçasını içeren | 12 | Kabul |
Sonuçlar Microsoft’un tarifiyle birebir tuttu. “deneme” kabul edildi, çünkü hesap adı yalnız bütün haliyle (parola.deneme) aranır. “Parola” ve “Gunes” reddedildi, çünkü ikisi de görünen addan bölünmüş parçalardır.
Asıl ders ilk üç satırda. Tahmin edilmesi kolay, yıl ve şehir biçimindeki 10 karakterlik parola geçti. 33 karakterlik bir cümle, yalnız küçük harf olduğu için reddedildi. NIST’in bileşim kuralını bırakıp uzunluğu öne alması tam olarak bu yüzdendir.
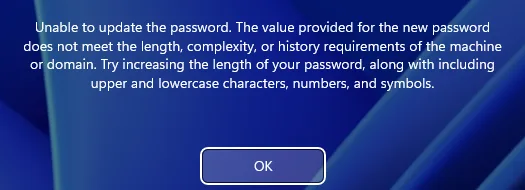
Reddin sebebi de kullanıcıya söylenmiyor. Altı reddin hepsinde mesaj aynıydı. Kullanıcının kendi değişikliğinde ekran da hangi kuralın tuttuğunu söylemiyor:
Minimum Password Length 14’ün Üstüne Nasıl Çıkar?
NIST 15 istiyor, GPMC ise 14’te duruyor. Lab’da Minimum password length özelliklerine 20 yazdım, alan kendiliğinden 14’e döndü ve kaydedilen değer 14 oldu. Sınırı kaldıran ayar aynı listededir: Relax minimum password length limits. Açıklama metni şunu söylüyor: ayar tanımsızsa ya da kapalıysa en fazla 14, etkinse 14’ün üstüne çıkılabilir.
PowerShell’in davranışı farklı çıktı. Set-ADDefaultDomainPasswordPolicy -MinPasswordLength 15 Relax ayarı tanımsızken hatasız kabul edildi ve domain değeri 15 oldu. Cmdlet yalnız domain nesnesine değil, Default Domain Policy GPO’sunun kendisine de yazdı: GPMC’de değer “15 characters” görünüyordu.
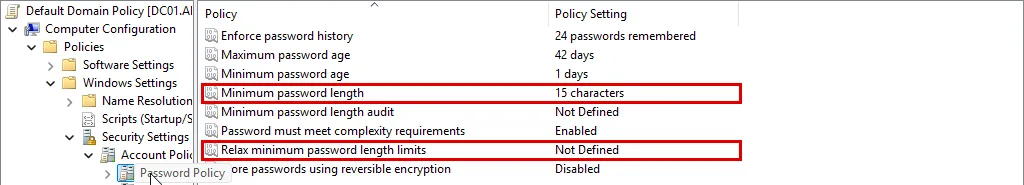
Tuzak şurada: aynı ayarın özellikler penceresini açtığımda alan 14 gösteriyordu. Biri bu pencereyi açıp OK derse, domain kuralı sessizce 15’ten 14’e iner. 14’ün üstüne çıkmak istiyorsanız önce Relax minimum password length limits’i etkinleştirin, sonra uzunluğu GPMC’den girin.
Active Directory Hesap Kilitleme: Eşik, Süre, Sayaç
Account Lockout Policy dört satırdır:
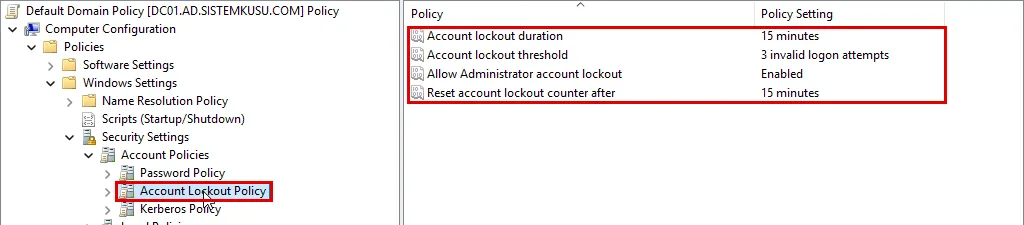
- Account lockout threshold: kaç yanlış denemede kilitlenir. Fabrika ayarında 0, yani kilit kapalı. Lab’da kurulumdan sonra 3 yaptım.
- Account lockout duration: kilit ne kadar sürer.
- Reset account lockout counter after: yanlış deneme sayacı ne kadar süre sonra sıfırlanır.
- Allow Administrator account lockout: yerleşik Administrator hesabının da kilitlenip kilitlenmeyeceği, lab’da Enabled.
Eşik değeri bir denge işidir. Microsoft’un Windows Server 2025 güvenlik temel çizgisi eşiği 3, kilit süresini ve sayacı 15 dakika yapar, lab domain’i de bu değerlerdedir. CIS’in Windows Server 2025 kıyaslaması 5 ve altını, ama 0 olmayan bir değeri ister.
Microsoft’un 2018 tarihli eşik sayfası ise temel çizgilerin önerisini 10 diye verir ve bir uyarı yapar: eşik sıfırdan büyükse adı bilinen her hesap, kimlik doğrulaması gerekmeden bilerek kilitlenebilir (Microsoft Learn, Account lockout threshold). Düşük eşik tahmin saldırısını erken durdurur, ama aynı kolaylıkla meşru kullanıcıyı da dışarıda bırakır.
Kilit, uzun bir parolanın yerine geçmez. Tahmin saldırısını yavaşlatır, saldırıyı fark etmek ise denetim log’unun işidir.
Sayaç Penceresi ve Kendiliğinden Açılma
Kilidin zamanlamasını kısa değerlerle ölçtüm. Yalnız parola.deneme’ye uygulanan bir PSO ile eşiği 2, sayaç penceresini 1 dakika, kilit süresini 2 dakika yaptım:
| Deneme | Sonuç |
|---|---|
| Bir yanlış parola, 70 saniye bekleme, bir yanlış daha | Sayaç 1’de kaldı, kilit yok: pencere dolmuş, sayaç sıfırlanmıştı |
| Art arda iki yanlış parola | İkincisinde kilitlendi (LockedOut True) |
| Kilitliyken doğru parola | Reddedildi |
| Hiç dokunmadan bekleme | Kilit 2 dakika 1 saniye sonra kendiliğinden açıldı |
Kilit açıldığında hesabın badPwdCount alanı 2’de kaldı ve lockoutTime değişmedi. Hesabın kilitli olup olmadığı bu alanlardan değil, süreyle karşılaştırılarak hesaplanıyor. Bir hesabın kilitli olup olmadığına badPwdCount’a değil LockedOut alanına bakın.
Örnekteki ön büro da üç yanlış kimlikle gelen misafire bir süre kart kodlamaz, sonra yeniden dener. Fark şurada: AD’de süre dolunca kilit kimse dokunmadan kalkar. Kilidi daha erken açmak ve kilide neyin yol açtığını bulmak günlük yönetim yazımızda anlattığım 4740 olayının işidir.
Yanlış Parola Nereye Sayılır? İki DC’de Aynı Anda
PDC emulator, domain’de yalnız bir DC’nin taşıdığı beş FSMO rolünden biridir. Rollerin ne olduğunu Active Directory rehberimizde anlattık. Lab’da beş rolün beşi de dc01’de.
İki domain controller’lı bir ağda kullanıcı yanlış parolayı hangi DC’ye girdiyse sayaç yalnız orada mı artar? Lab’da yanlış parolalı bir bağlantıyı yalnız dc02’ye yönelttim ve hemen ardından iki DC’deki sayacı okudum:
dc01 (PDC emulator) | dc02 | |
|---|---|---|
| Önce | badPwdCount 2 (önceki ölçümden) | alan boş |
Yalnız dc02’ye bir yanlış parola | 1, aynı saniye | 1, aynı saniye |
| İkinci yanlış parola | 2, LockedOut True | 2, LockedOut True |
Yanlış deneme dc02’ye yapıldığı halde sayaç dc01’de de aynı saniyede arttı ve hesap iki DC’de birlikte kilitlendi. Kilit olayı 4740 PDC emulator olan dc01’in log’una düştü. dc02’nin log’unu uzaktan okuyamadım, orada da olay olup olmadığını ölçmedim.
Pratik sonucu şu: kilitlenen bir hesabın kaynağını ararken 4740’ı önce PDC emulator’da arayın. PDC emulator’ın hangi DC olduğunu netdom query fsmo söyler.
Fine-Grained Password Policy: Yöneticiye Ayrı Kural
Örnekteki otelde personel kartının kuralı misafir kartınınkinden sıkıdır. AD’de domain’in tek kuralının yanına gruba özel kural koymanın yolu Fine-Grained Password Policy’dir (FGPP). Kural, Password Settings Object (PSO) adında bir nesnede tutulur ve kullanıcıya ya da global gruba uygulanır (Microsoft Learn, Advanced AD DS Management Using ADAC).
PSO’yu Active Directory Administrative Center’da açarsınız:
- Active Directory Administrative Center (Win + R →
dsac.exe) → domain → System → Password Settings Container. - Tasks → New → Password Settings.
- Name (isimlendirme standardına göre, lab’da
PSO_YONETICI) ve Precedence. - Kural alanları: lab’da Minimum password length 15, karmaşıklık açık, kilit 3 / 15 / 15.
- Directly Applies To → Add → yönetici hesaplarının global grupları. Lab’da bunlar tier modelindeki dört yönetici grubu:
GG_USER_TIER0_ADMIN,GG_USER_TIER1_ADMIN,GG_USER_TIER1_NETWORKveGG_USER_TIER2_ADMIN.
Yeni form açıldığında domain’in değerleriyle dolu geliyordu: en az uzunluk 7, geçmiş 24, karmaşıklık açık, süre 1 ve 42 gün. Enforce account lockout policy ise işaretsiz geliyordu. İşaretlenmezse PSO kilit kuralı taşımaz.
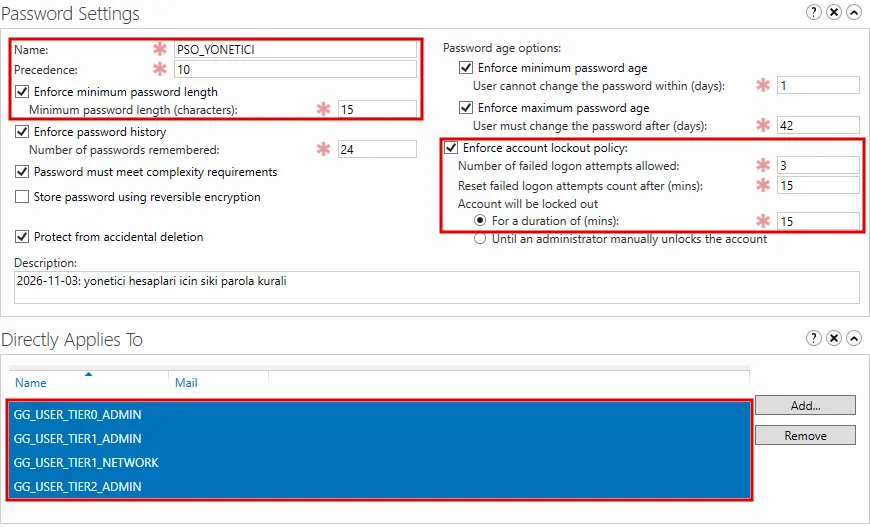
PSO’nun etkisini ölçtüm. GG_USER_TIER2_ADMIN grubuna geçici bir deneme hesabı ekledim ve parolasını Set-ADAccountPassword -Reset ile üç uzunlukta sıfırladım:
| Parola | Sonuç |
|---|---|
| 14 karakter | Red |
| 15 karakter | Kabul |
| 20 karakter | Kabul |
Domain’in kuralı 7 iken bu hesap 14 karakteri alamadı. Ret ADPasswordComplexityException türünde, şu mesajla geldi:
The password does not meet the length, complexity, or history requirement of the domain.Mesaj “domain” diyor ama hesabı durduran domain’in kuralı değil, PSO’dur. Mesaj kuralın adını vermez. Hesaba hangi kuralın uygulandığını ADAC’ta kullanıcının Tasks menüsündeki View resultant password settings ya da şu komut gösterir:
Get-ADUserResultantPasswordPolicy t0.ilker.pehlivanDistinguishedName : CN=PSO_YONETICI,CN=Password Settings Container,CN=System,DC=ad,DC=sistemkusu,DC=com
Precedence : 10
MinPasswordLength : 15
PasswordHistoryCount : 24
ComplexityEnabled : True
LockoutThreshold : 3
LockoutDuration : 00:15:00
LockoutObservationWindow : 00:15:00PSO Bir OU’ya Uygulanabilir mi?
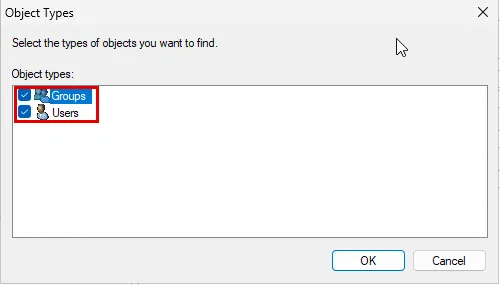
Hayır. Directly Applies To → Add penceresinde Object Types listesi yalnız Groups ve Users gösteriyordu. Komutla bir OU vermeyi de denedim, Add-ADFineGrainedPasswordPolicySubject OU’yu bulamadığını söyledi (ADIdentityNotFoundException). OU’daki herkese uygulamak için o kişilerin üye olduğu bir global grup kullanılır.
İki PSO Aynı Kişiye Düşerse Hangisi Kazanır?
Kazanan, Precedence değeri küçük olan PSO’dur. Lab’da aynı gruba ikinci bir PSO (PSO_TEST_ALT, Precedence 20, en az 10 karakter) ekledim. Kazanan 10 öncelikli PSO_YONETICI kaldı. İkincinin önceliğini 5 yapınca kazanan o oldu ve hesap 10 karakterlik parolayı aldı.
İki PSO’ya aynı önceliği vermek engellenmiyor. Lab’da ikisini de 10 yaptım, komut hata vermedi ve kazanan önceki PSO kaldı. Microsoft’un FGPP rehberine göre eşitlikte GUID’i küçük olan PSO kazanır (Microsoft Learn, Fine-Grained Password and Account Lockout Policy Step-by-Step Guide). GUID, Active Directory’nin her nesneye açılırken verdiği eşsiz kimliktir, yani eşitlikte kazananı yönetici seçmez. Öncelik değerlerini eşsiz verin.
Password Policy Değişikliğinin İzi: Olay 4739
Domain’in parola ya da kilit kuralı değişince dc01’in Security log’una 4739 düşer (“Domain Policy was changed”). Lab’da iki şey gördüm. PowerShell ile yaptığım değişiklikte olay benim yönetici hesabımı (t0.ilker.pehlivan) gösterdi ve yalnız değişen alanı yazdı, örneğin “Password History Length” 23. GPMC’den yaptığım değişiklik ise kaydettiğim anda değil, gpupdate /force ile uygulandığı anda düştü ve olayın öznesi DC01$ bilgisayar hesabıydı. GPMC’den yapılan bir değişikliği kimin yaptığını 4739’dan değil, GPO’nun değişiklik kaydından aramak gerekir.
Password Policy Hataları ve Teşhis
| Belirti | Sebep | Bakılacak yer |
|---|---|---|
| OU’ya bağlı parola GPO’su kullanıcılara işlemiyor | Domain hesaplarının kuralı domain’e bağlı GPO’dan gelir | Default Domain Policy ya da FGPP |
| Bilgisayarın yerel hesabı kısa parolayı reddediyor, domain hesabı kabul ediyor | Bilgisayarın OU’suna bağlı bir parola GPO’su var | net accounts, gpresult |
| GPMC 14’ün üstüne izin vermiyor | Relax minimum password length limits tanımsız | Aynı listede Relax ayarı |
| GPMC’de 15 görünüyor ama özellikler penceresi 14 diyor | Değer PowerShell’den yazıldı, Relax tanımsız | Önce Relax’ı etkinleştirin |
| PSO’nun kilit kuralı çalışmıyor | Enforce account lockout policy işaretsiz kaldı | PSO formu |
| Kullanıcıya PSO uygulanmıyor | PSO OU’ya değil gruba bağlanır, öncelik daha küçük başka PSO var | View resultant password settings |
| Kullanıcı “parola kurala uymuyor” diyor, hangi kural belli değil | Ret mesajı uzunluk, karmaşıklık ve geçmişi birlikte sayıyor | Kuralı kullanıcıya önceden anlatın |
Doğrulama: Parola ve Kilit Kuralı Doğru mu?
Domain’in etkin kuralını şu komut okur:
Get-ADDefaultDomainPasswordPolicyLab’da tur başında ve sonunda aynı değerleri verdi: MinPasswordLength 7, ComplexityEnabled True, PasswordHistoryCount 24, LockoutThreshold 3, LockoutDuration ve LockoutObservationWindow 15 dakika. Belirli bir kullanıcının kuralı için Get-ADUserResultantPasswordPolicy kullanın: çıktı boşsa o kullanıcıya domain kuralı uygulanır, doluysa kazanan PSO görünür. Bir bilgisayarın yerel hesaplarına hangi kuralın işlediğini o bilgisayarda net accounts söyler.
Sonuç: Kural Domain’de Tektir, İstisnası Gruba Yazılır
Active Directory’nin parola kuralı üç yerde durur ve her birinin kapsamı ölçtüğüm gibi dardır. Domain hesaplarının kuralı domain’e bağlı GPO’dadır, OU’ya bağlanan parola GPO’su yalnız yerel hesaplara işler. Gruba özel kural PSO’dadır ve OU’ya bağlanamaz. Karmaşıklık kuralı ise kısa ve tahmin edilebilir bir parolayı kabul edip uzun bir cümleyi reddedecek kadar eskidir.
Girişteki benzetmeye dönersek: ön büronun kimlik kuralı bütün otelde tektir, personel kartının sıkı kuralı ise kişiye değil bir personel listesine yazılır. NIST’in istediği 15 karaktere gelmek için uzunluğu artırmak ve karmaşıklığa güvenmemek gerekir, ihlal listesi karşılaştırması ise AD’nin yerleşik kuralının dışında kalır.
Yerel yönetici hesaplarının parolası domain kuralının dışındadır, onları LAPS yönetir. Yöneticilere ayrı kural vermenin neden önemli olduğunu Active Directory güvenlik sıkılaştırması yazımızda Tier modeliyle birlikte anlattık.
Active Directory Password Policy Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Parola kuralınız on yıl önceki karmaşıklık kuralıysa birlikte güncelleyelim mi?
İçindekiler
Ana Hizmet
BT Sistem Yönetimi