BT Sistem Yönetimi
Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

- Zabbix Grafana Bağlantısı Nasıl Olmalı?
- Zabbix Tarafı: Okuma Grubu, Rol ve Kullanıcı
- Kullanıcı Grubu: Arayüz Kapalı, Yalnız Okuma
- Rol: User Rolünün Eylemleri Kapalı Kopyası
- Kullanıcı ve API Token
- Apache Arkasında Zabbix API Token: Authorization Başlığı
- Grafana Zabbix Eklentisi Kurulumu
- Zabbix Data Source Ekleme ve Save & Test
- Onay Düğmesi: Grafana Seçeneği ve Zabbix Rolü
- Doğrulama: Grafana Yalnız İzin Verilen Host’ları Görüyor mu?
- Zabbix Verisiyle İlk Panel
- Zabbix Grafana Bağlantısında Sık Hatalar
- Sonuç: Zabbix Grafana Bağlantısının Güvenliği Zabbix Hesabındadır
- Zabbix ve Grafana Bağlantısı Hakkında Sık Sorulan Sorular
Zabbix ve Grafana, Grafana Labs’in Zabbix eklentisiyle bağlanır. Eklenti Grafana’ya bir Zabbix data source’u ekler ve bu data source ölçümü Zabbix API’den okur. Bağlantının güvenliği Grafana’da değil Zabbix’te kurulur. Zabbix’te yalnız okuma yetkisi olan, yalnız gösterilecek host gruplarını gören ve arayüze giremeyen bir Zabbix kullanıcısı açılır, Grafana o kullanıcının API token’ıyla bağlanır.
Grafana nedir yazısında Grafana’yı akşam haberlerindeki hava durumu bültenine benzetmiştik. Kanal ölçümü kendisi yapmaz, Meteoroloji Genel Müdürlüğü’nden (MGM) alır. MGM bunun için kanala bir abone hesabı açar. Hesap yalnız kanalın yayınlayacağı istasyonların verisini gösterir. Kanal veriyi okur ama istasyondaki ölçümü düzeltemez, MGM’nin uyarı defterine de not düşemez.

Bu yazı o abone hesabını Zabbix 8.0’da açar ve Grafana 13.3’e bağlar. Sunucu, Grafana kurulumu yazısında Grafana’yı kurduğumuz Ubuntu 26.04 makinesidir. Zabbix 8.0 da aynı makinede çalışıyor. Zabbix kurulumu yazısındaki düzenle 7.0 olarak kuruldu ve Zabbix güncellemesi yazısındaki adımlarla 8.0’a yükseltildi. Temiz bir 8.0 kurulumunun farkı tek yerde çıkıyor, o da rol adımında yazılı.
Grafana’nın Zabbix kurulumundaki yerini Zabbix rehberi sıralar. Her adımı ölçtüm: Zabbix’in hazır User rolünün neden yetmediği, Apache arkasında token’ın neden Zabbix’e ulaşmadığı, Grafana’daki onay düğmesinin neyi durdurduğu ve Grafana’nın gerçekten yalnız izin verilen host’ları görüp görmediği aşağıda.
Zabbix Grafana Bağlantısı Nasıl Olmalı?
Bağlantıda verilecek kararlar az ama her birinin yanlışı sessizdir. Yanlış kurulmuş bir bağlantıda da Grafana veri gösterir, açık yalnız bir denetimde ya da bir kaza sonrasında görünür. Kararlar eklentinin yapılandırma belgesine ve Zabbix’in kullanıcı rolleri belgesine dayanıyor:
| Karar | Olması gereken | Neden |
|---|---|---|
| Kimlik doğrulama | API token | Tek kullanıcıya bağlı, bitiş tarihi var, ayrıca kapatılabilir. Parola Grafana’ya verilmez. |
| Zabbix kullanıcısı | Grafana’ya özel tek hesap | Kişinin hesabı kullanılırsa kişi ayrılınca bağlantı kopar, kayıtta kimin yaptığı karışır. |
| Arayüz erişimi | Kapalı (Frontend access Disabled) | Token çalınsa bile Zabbix arayüzüne girmeye yaramaz. |
| Rol | API açık, bütün eylemleri kapalı özel rol | Hazır User rolü problem onaylama, yorum ve önem değiştirme yetkisi taşır. |
| Host grupları | Yalnız ekranda gösterilecek gruplar, Read | Grafana’da her kullanıcı data source’un gördüğü her şeyi sorgulayabilir. |
| URL | Zabbix sunucusunun adıyla, HTTPS (https://zabbix.ad.sistemkusu.com/zabbix/api_jsonrpc.php). Lab’daki gibi aynı sunucudaysa http://127.0.0.1/zabbix/api_jsonrpc.php | Grafana canlıda ayrı sunucuda durur. Token her istekte ağdan geçtiği için bağlantı şifrelenir. |
| Eklenti sürümü | En az 6.10.3 | 6.10.0 Zabbix 8.0’daki trend sorgusu hatasını giderdi. 6.10.3 onay ve script isteklerinde Grafana rolünü denetlemeye başladı. |
| Disable acknowledges for read-only users | Açık | Viewer rolündeki kullanıcının onay isteği Grafana’da durur, Zabbix’e hiç gitmez. |
| Direct DB Connection | Başlangıçta kapalı | Hız gerekmedikçe Zabbix veritabanına ikinci bir okuyucu açılmaz. Açılırsa belge bağlantıyı yalnız Grafana’nın sunucusuna izin verecek biçimde kısıtlamayı önerir. |
Son satırın gerekçesi de belgede: Direct DB Connection geçmiş veriyi API yerine doğrudan Zabbix veritabanından okur. Geniş zaman aralıklarında hızlıdır, ama Grafana’ya Zabbix veritabanında bir hesap açmayı gerektirir. Küçük ve orta kurulumda API yeterlidir.
Örnekteki MGM’de bu tablo abone hesabının sözleşmesidir. Hesap kanala özeldir, MGM’nin iç sistemine giremez, yalnız sözleşmedeki istasyonları gösterir ve uyarı defterine yazamaz.
Zabbix Tarafı: Okuma Grubu, Rol ve Kullanıcı
Zabbix’te üç kayıt açılır: host gruplarını tanımlayan bir kullanıcı grubu, eylemleri kapatan bir rol ve bu ikisini taşıyan kullanıcı. Sıra önemlidir, çünkü kullanıcı formu grubu ve rolü listeden seçer. Hepsi Zabbix arayüzünde Super admin yetkili bir hesapla yapılır.
Kullanıcı Grubu: Arayüz Kapalı, Yalnız Okuma
Users > User groups > Create user group ile yeni grup açılır. Grubun adını işlevini söyleyecek şekilde koyarız, lab’da Grafana okuma. Frontend access alanı Disabled seçilir. Bu gruptaki kullanıcı Zabbix’in web arayüzüne giriş yapamaz, ama API’yi kullanabilir.
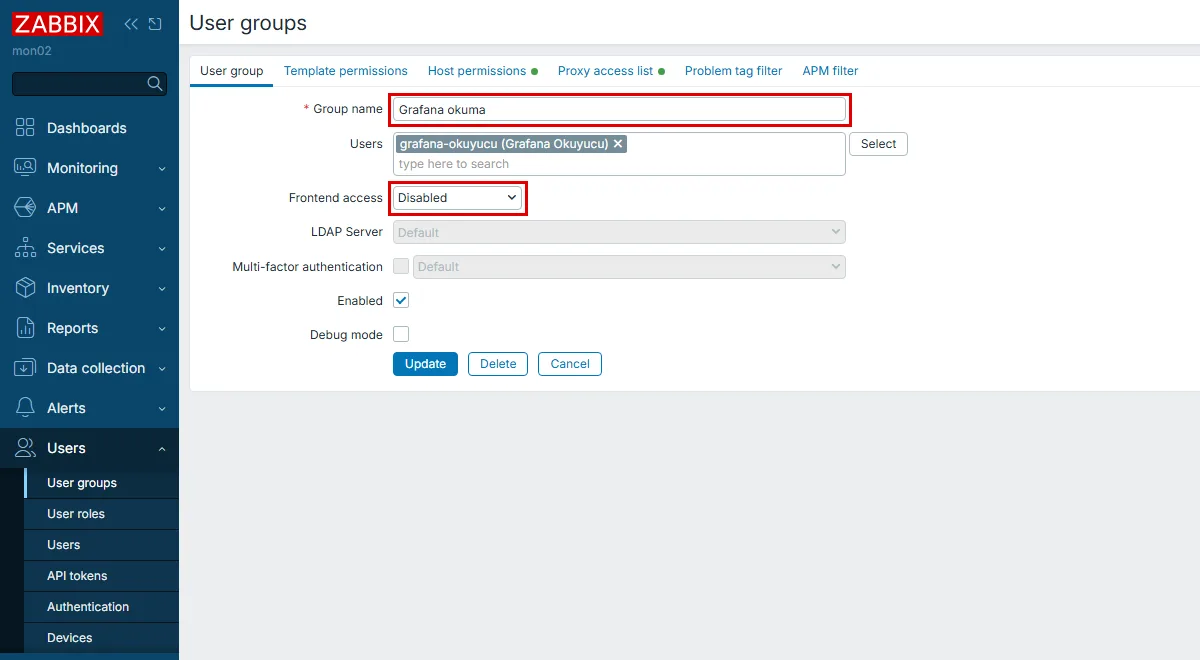
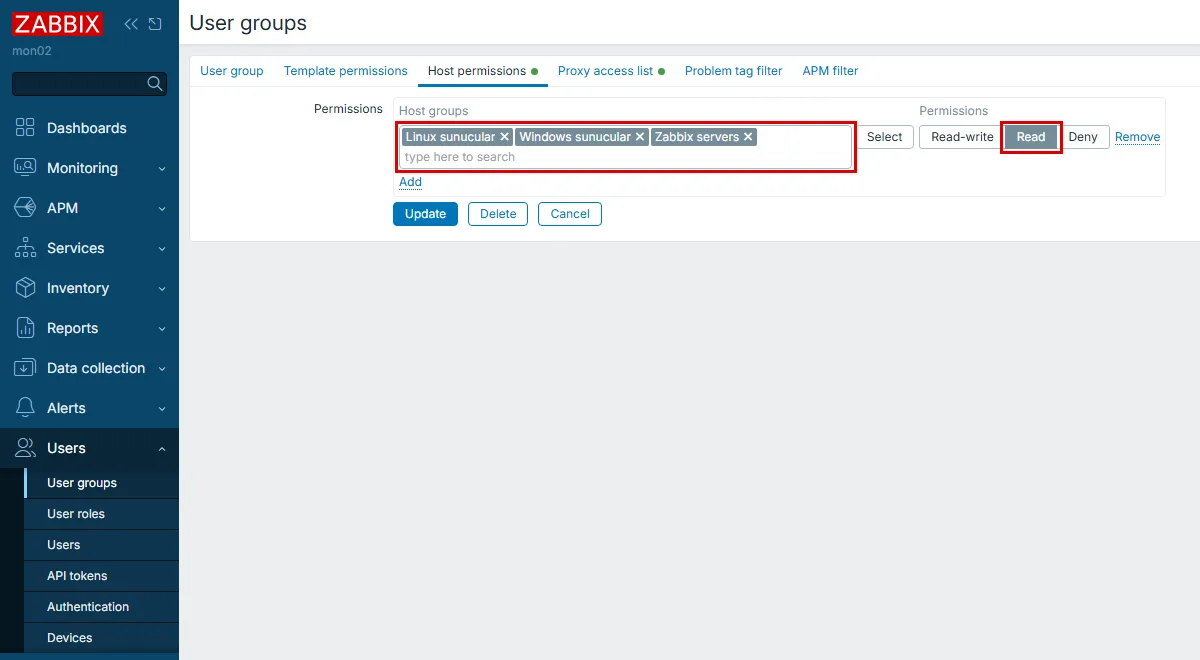
Aynı formun Host permissions sekmesinde, Grafana’da görünecek host grupları seçilir ve onlara Read verilir. Aynı izni alacak grupları tek satırda toplayıp bir kez Read seçmek yeter. Lab’da üç grup verildi:
Linux sunucularWindows sunucularZabbix servers
Windows istemciler grubu bilerek dışarıda bırakıldı, çünkü kullanıcı bilgisayarları yönetim ekranında gösterilmeyecek. Doğrulama bölümünde bu grubun Grafana’da gerçekten görünmediğini ölçeceğiz.
Rol: User Rolünün Eylemleri Kapalı Kopyası
Zabbix 8.0’da dört hazır rol gelir: User, Admin, Super admin ve Guest. İlk akla gelen User rolüdür, çünkü en düşük yetkili tür odur. Ama “en düşük tür” ile “salt okuma” aynı şey değildir. User rolünün eylem yetkisini veritabanından okudum:
 roleid |          name          | value_int
--------+------------------------+-----------
      1 | actions.default_access |         1
      1 | api.access             |         1
      1 | api.mode               |         0
      4 | actions.default_access |         0
      4 | api.access             |         0
(5 rows)
roleid 1 User rolüdür. actions.default_access değerinin 1 olması, rol formundaki Access to actions kutularının hepsinin açık olduğu anlamına gelir: problem onaylama, yorum ekleme, önem değiştirme, problemi kapatma ve script çalıştırma. roleid 4 Guest rolüdür. Onun eylemleri kapalıdır ama API erişimi de kapalıdır (api.access 0), bu yüzden eklenti onunla çalışmaz.
Bu satırlar 7.0’dan yükseltilmiş bir sunucudan ve rol 7.0’daki ayarını korudu. 8.0’ın temiz kurulumunda ise User rolünde API erişimi kapalı gelir (kurulum yazısındaki rol ölçümü).
Kağıt üstündeki bu yetkinin gerçekte ne yaptığını ölçtüm. User rolündeki bir hesabın token’ıyla bir problemi onaylama isteği gönderdim (event.acknowledge, action: 2). Zabbix isteği kabul etti:
{"jsonrpc":"2.0","result":{"eventids":[7]},"id":1}Aynı hesap action: 4 ile probleme yorum da yazabildi. İsteğin curl biçimi aşağıdaki Doğrulama bölümünde.
Yani User rolüyle bağlanan bir Grafana hesabı, ekranda hiçbir düğme olmasa bile, token’ı ele geçiren herkese problem onaylatır ve yorum yazdırır. Onaylanan bir problem Zabbix’te “biri ilgileniyor” diye görünür ve alarm zinciri buna göre davranabilir. Onay action: 16 ile geri alınabilir, ama onay, geri alma ve yorum kayıtları olayın geçmişinde kalır.
Çözüm, User rolünü kopyalayıp eylemlerini kapatmaktır. Users > User roles listesinde User role açılır ve Clone ile kopyalanır. Kopyanın adı lab’da Grafana okuma rolu, User type User kalır.
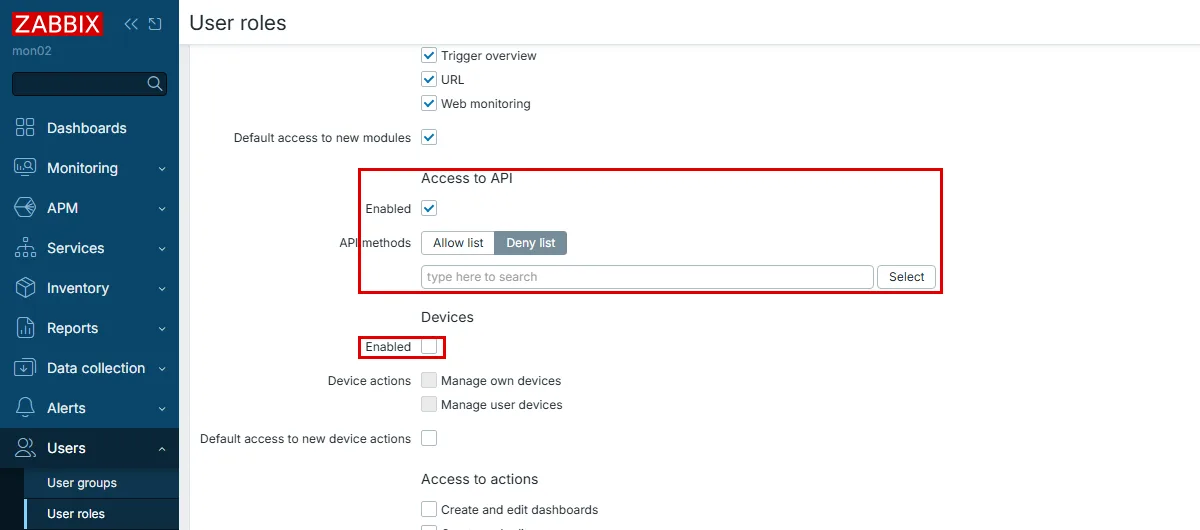
Formun Access to API bölümünde Enabled kutusuna bakılır. 7.0’dan yükseltilen sunucuda kutu işaretli gelir. 8.0’ın temiz kurulumunda ise boş gelir ve işaretlenir.
API methods alanında Deny list seçili ve liste boş kalır. Boş Deny list hiçbir API yöntemini yasaklamaz. 8.0’da boş bir Allow list ise bütün API çağrılarını reddeder (güncelleme yazısındaki tablo). Hemen altında 8.0 ile gelen Devices bölümü durur, onun Enabled kutusu da boş kalır.
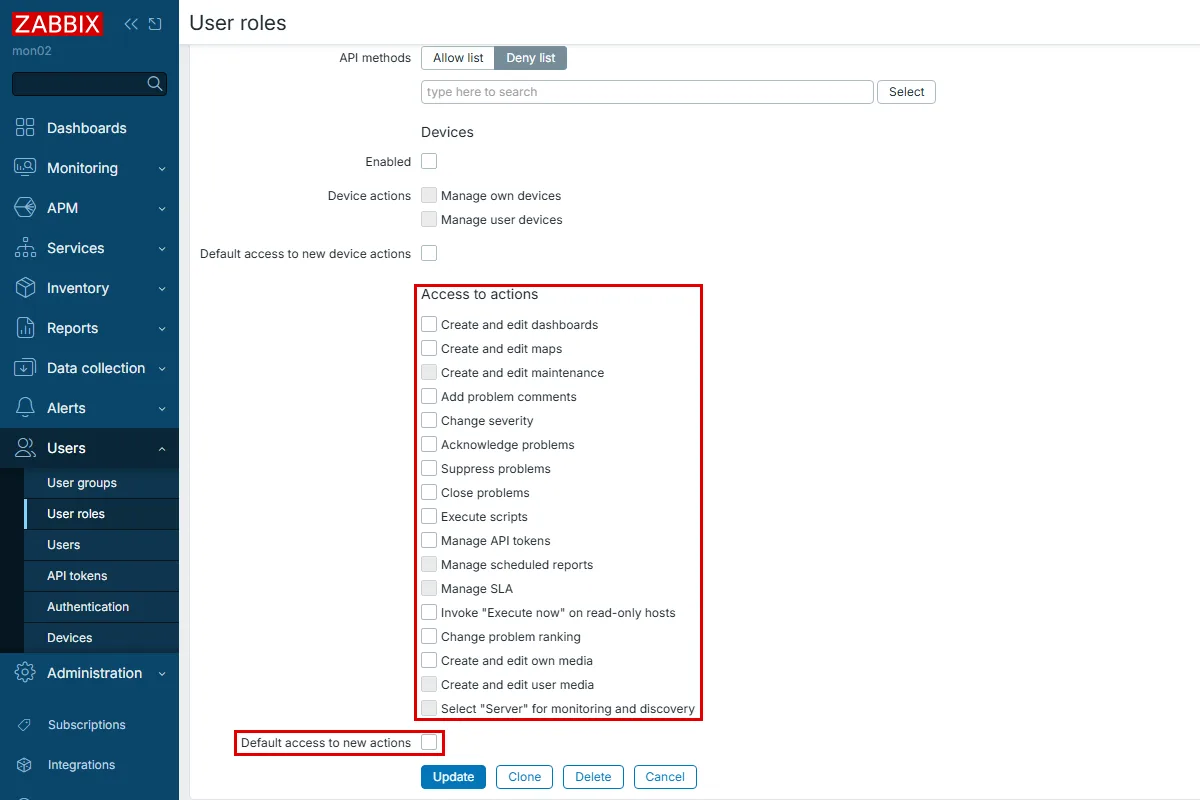
Access to actions altındaki bütün kutular ve en alttaki Default access to new actions kutusu kapatılır. 8.0’da bu bölümde on yedi kutu var, beşi User tipinde gri durur ve zaten seçilemez. Son kutu, Zabbix yükseltmesiyle gelecek yeni eylemlerin bu role kendiliğinden açılmasını engeller.
Aynı onay isteği bu rolü taşıyan grafana-okuyucu hesabının token’ıyla gönderilince reddedildi:
{"jsonrpc":"2.0","error":{"code":-32602,"message":"Invalid params.","data":"Incorrect value for field \"action\": no permissions to acknowledge problems."},"id":1}Yorum isteği de no permissions to add problem comments hatasıyla döndü. Örnekteki abone hesabı ilk haliyle MGM personelinin hazır hesabıydı: veriyi okuyor, uyarı defterine de yazabiliyordu. Kopyalanan rol aynı okuma hakkını taşır, defteri kapatır.
Kullanıcı ve API Token
Users > Users > Create user ile kullanıcı açılır. Formda üç değer girilir:
- Kullanıcı adı:
grafana-okuyucu. - Groups alanında
Grafana okuma. - Permissions sekmesinde Role olarak
Grafana okuma rolu.
Kullanıcıya bir parola da girilir, çünkü form ister. Grup arayüz erişimini kapattığı için bu parolayla kimse arayüze giremez.
Token Users > API tokens > Create API token ile açılır. User alanında grafana-okuyucu seçilir. Description alanına token’ın nerede kullanıldığı yazılır. Set expiration date and time işaretlenir ve bir bitiş tarihi verilir, lab’da bir yıl. Bitiş tarihi olmayan token, kullanıcı silinene kadar geçerli kalır.
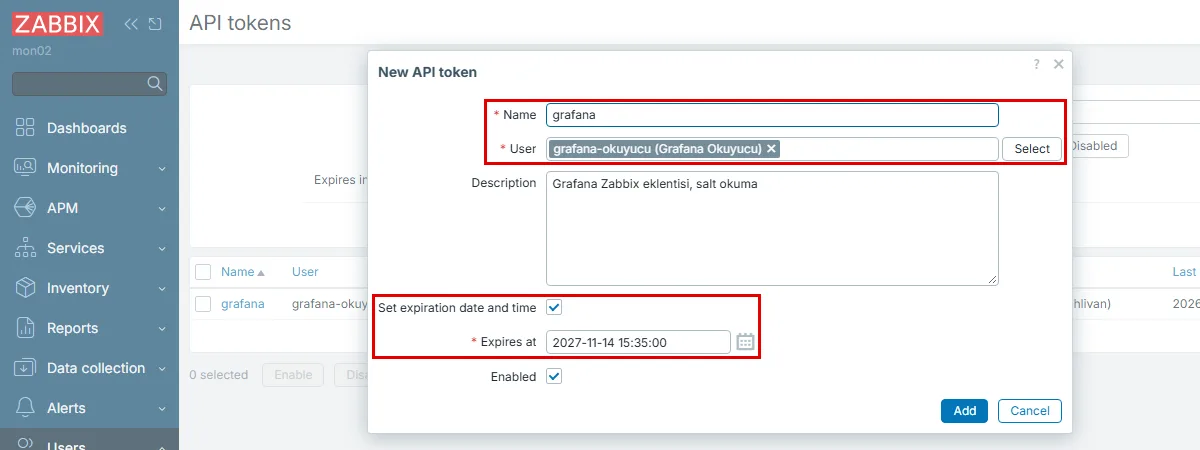
Add sonrası Zabbix token’ı bir kez gösterir. Bu pencere kapanınca token bir daha okunamaz, yalnız yenisi üretilir. Token’ı doğrudan Grafana’ya ya da parola kasasına kopyalarız, ekran görüntüsüne ve e-postaya koymayız.
Apache Arkasında Zabbix API Token: Authorization Başlığı
Grafana’ya geçmeden önce token’ın çalıştığını Grafana sunucusunun kendisinden deneriz. Zabbix 8.0 API’si token’ı yalnız Authorization: Bearer başlığında kabul eder. Deneme curl ile yapılır ve token komut satırına yazılmaz, çünkü komut satırı kabuk geçmişine düşer ve sunucudaki başka kullanıcılar çalışan süreçlerin argümanlarını görebilir. Başlık yalnız sizin okuyabileceğiniz bir dosyaya yazılır:
umask 077; cat > /home/sistemkusu/zg/hdr-okuyucuKomut girdi bekler. Tek satır yazılır, TOKEN yerine kendi token’ınız gelir, ardından Enter ve Ctrl+D:
Authorization: Bearer TOKENumask 077 dosyanın yalnız sahibine açık (600) oluşmasını sağlar. Dosya yolu kendi ev dizininize göre değişir. curl, -H @dosya biçimiyle başlığı dosyadan okur:
curl -s -X POST http://127.0.0.1/zabbix/api_jsonrpc.php \
  -H 'Content-Type: application/json-rpc' \
  -H @/home/sistemkusu/zg/hdr-okuyucu \
  -d '{"jsonrpc":"2.0","method":"hostgroup.get","params":{"output":["groupid","name"]},"id":1}'
Zabbix’in Apache ve PHP-FPM ile kurulu olduğu sunucuda bu istek doğru token’la reddedildi:
{"jsonrpc":"2.0","error":{"code":-32602,"message":"Invalid params.","data":"Not authorized."},"id":1}Token doğruydu, başlık Zabbix’e ulaşmıyordu. Zabbix bunu bilinen sorunlar sayfasında anlatır. Apache bazı kurulumlarda Authorization başlığını PHP’ye iletmez. Ubuntu paketlerinden kurulan Zabbix’te PHP, Apache’nin proxy_fcgi modülüyle PHP-FPM’e gider ve bu yol başlığı düşürür.
Token’ı gövdedeki eski auth alanıyla göndermek 7.0’da bir geçiş yoluydu. 8.0 bu alanı artık kabul etmez ve isteği Invalid parameter "/": unexpected parameter "auth". hatasıyla reddeder. Eklenti de token’ı başlıkta gönderir. Çözüm, Apache’ye başlığı iletmesini söylemektir. Başlığı iletmek için ayrı bir yapılandırma dosyası açarız, Zabbix paketinin kendi dosyasına dokunmayız, böylece paket güncellemesi ayarı ezmez:
sudo nano /etc/apache2/conf-available/zabbix-authorization.conf# Zabbix API Bearer (Authorization) basligini PHP-FPM'e iletir.
<Directory "/usr/share/zabbix">
CGIPassAuth On
</Directory>Dosya etkinleştirilir, yapılandırma denetlenir ve Apache yeniden yüklenir:
$ sudo a2enconf zabbix-authorization
Enabling conf zabbix-authorization.
To activate the new configuration, you need to run:
  systemctl reload apache2
$ sudo apache2ctl configtest
Syntax OK
$ sudo systemctl reload apache2
CGIPassAuth On, Apache’nin Authorization başlığını dizindeki betiklere, burada Zabbix’in PHP dosyalarına iletmesini sağlar. Aynı curl isteği bundan sonra yalnız hesaba verilen üç grubu döndürdü:
{"jsonrpc":"2.0","result":[{"groupid":"22","name":"Linux sunucular"},{"groupid":"23","name":"Windows sunucular"},{"groupid":"4","name":"Zabbix servers"}],"id":1}Hesabın grubunda arayüz erişimi Disabled olduğu halde token çalışıyor. Arayüzü kapatmak API’yi kapatmaz.
Örnekteki MGM binasında bu adım kapı görevlisine verilen talimattır. Görevli kanalın abone kartını içeri iletmezse, hesap doğru olsa bile veri masasına kimse gelmez.
Grafana Zabbix Eklentisi Kurulumu
Eklenti, Grafana sunucusunda grafana cli ile kurulur. Komut /usr/share/grafana dizininden ve grafana kullanıcısıyla çalıştırılır, böylece eklenti dosyaları servisin okuyabileceği sahiplikle yazılır:
cd /usr/share/grafana
sudo -u grafana grafana cli plugins install alexanderzobnin-zabbix-app✔ Downloaded and extracted alexanderzobnin-zabbix-app v6.10.3 zip successfully to /var/lib/grafana/plugins/alexanderzobnin-zabbix-app
Please restart Grafana after installing or removing plugins. Refer to Grafana documentation for instructions if necessary.Komutu ev dizininizden çalıştırırsanız grafana kullanıcısı o dizini okuyamaz ve komut panic: error getting work directory: stat .: permission denied satırıyla çöker. Dizini değiştirmenin nedeni budur. Kurulumun ardından Grafana yeniden başlatılır:
sudo systemctl restart grafana-serverZabbix 8.0’a bağlanacak eklenti en az 6.10.0 sürümünde olmalıdır. Eklentinin sürüm notlarına göre daha eski sürümlerin trend sorgusu 8.0’da unexpected parameter "sortfield" hatasıyla düşer. 6.10.3 ise onay ve script isteklerinde Grafana rolünü denetlemeye başladı, bu yüzden en son sürüm kurulur.
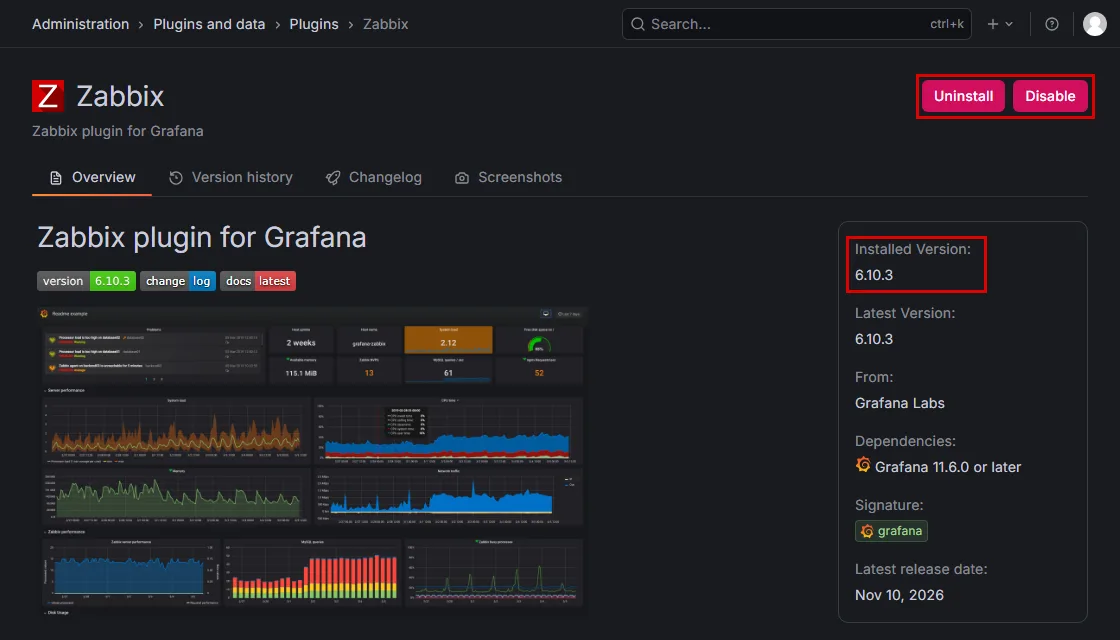
Zabbix eklentisi bir “app plugin”dir: data source, panel ve dashboard’ları bir paket olarak getirir. Eklenti belgesine göre kurmak yetmez, eklenti ayrıca etkinleştirilir. Etkinleştirmeden önce data source listesinde Zabbix aratıldığında hiçbir sonuç çıkmadı. Etkinleştirmek için Grafana’da Administration > Plugins and data > Plugins sayfasında Zabbix açılır ve Enable düğmesine basılır. Düğme Disable’a döner. Eklenti sonradan kaldırılıp tekrar kurulursa etkin durumu korunur, Enable düğmesine yeniden basmak gerekmez.
Zabbix Data Source Ekleme ve Save & Test
Connections > Data sources > Add new data source listesinde artık Zabbix görünür. Formda doldurulacak alanlar azdır:
- URL: Zabbix API’nin tam adresi, sonunda
api_jsonrpc.phpile. Grafana ayrı sunucudaysa Zabbix sunucusunun adı HTTPS ile yazılır (https://zabbix.ad.sistemkusu.com/zabbix/api_jsonrpc.php). Lab’daki gibi aynı sunucudaysahttp://127.0.0.1/zabbix/api_jsonrpc.php. - Authentication method:
No Authenticationkalır. Bu alan Zabbix girişi değil, Zabbix’in önünde ayrıca HTTP kimlik doğrulaması varsa onun içindir. - Zabbix Connection > Auth type:
API token, altındaki API Token alanına token yapıştırılır.
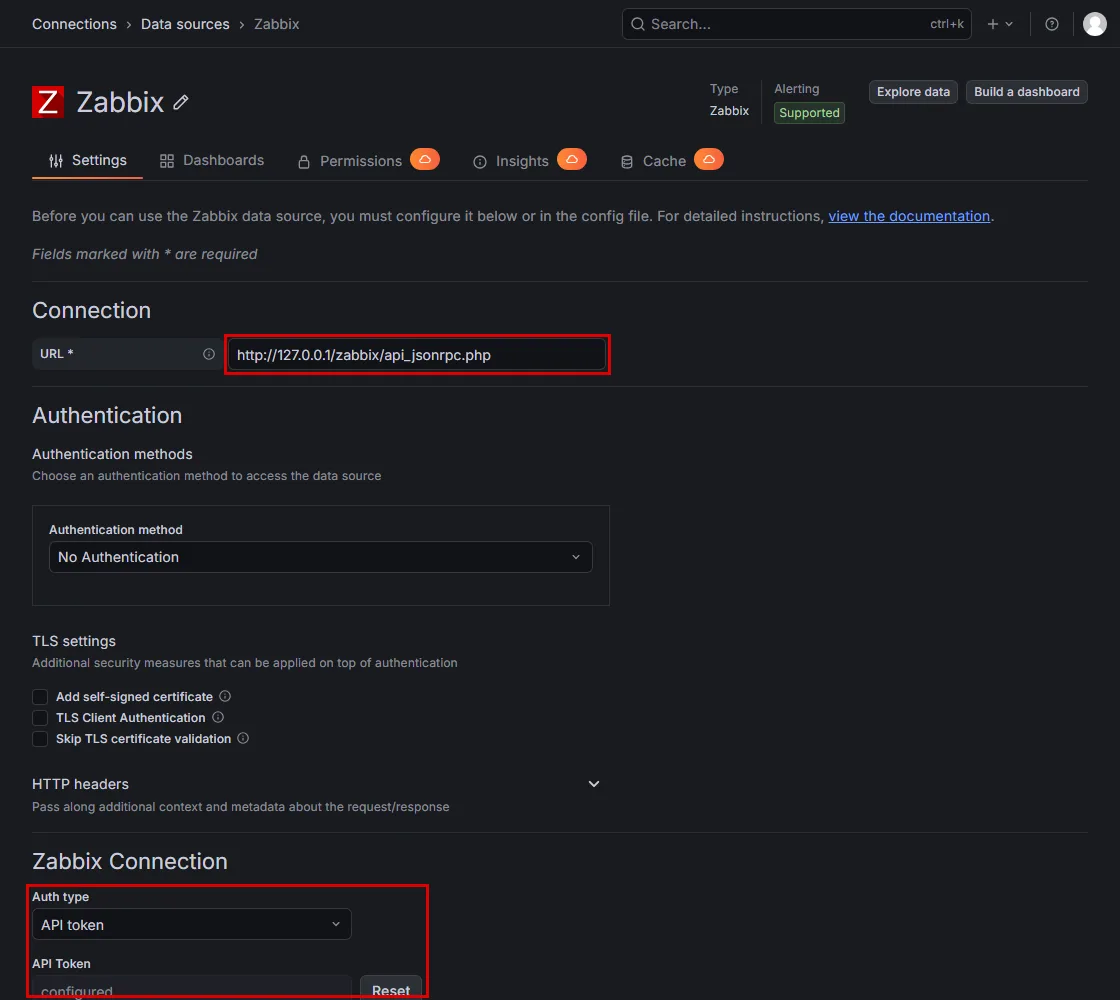
Kayıttan sonra token alanı yalnız configured gösterir ve Reset düğmesi çıkar. Grafana token’ı şifreli saklar ve bir daha göstermez.
Formun altındaki Additional settings bölümünde fabrika ayarında Enable Trends açıktır. Bu ayar 7 günden eski veriyi Zabbix’in saatlik özet tablosundan (trends) okur. Bu değeri Zabbix’teki history saklama süresiyle aynı tutarız.
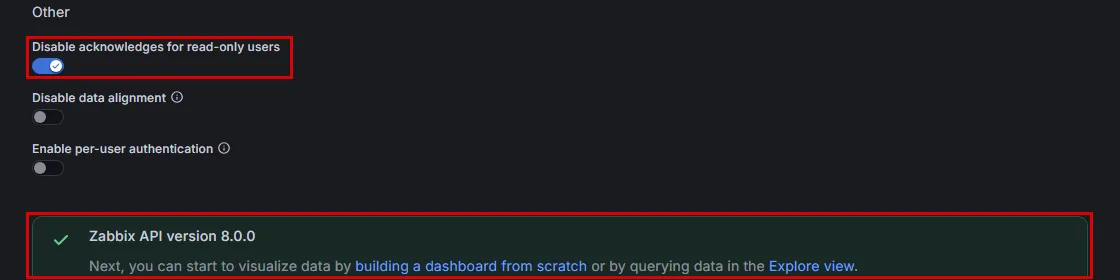
Aynı bölümün Other başlığı altındaki Disable acknowledges for read-only users seçeneği açılır. Fabrika ayarında kapalıdır. Ne durdurduğu bir sonraki alt bölümde.
Save & test bağlantıyı dener. Başarılı sonuç Zabbix’in sürümünü yazar:
Onay Düğmesi: Grafana Seçeneği ve Zabbix Rolü
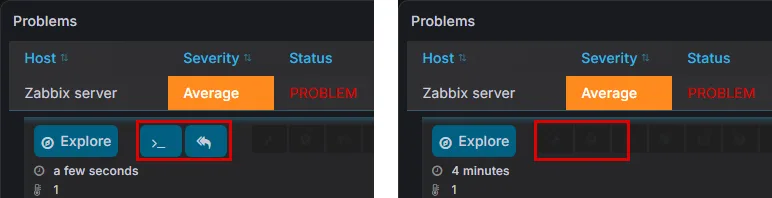
Grafana’nın Problems paneli bir problem satırı açıldığında iki düğme gösterir: Acknowledge problem ve Execute script. Bu düğmelerin gönderdiği istek Zabbix’e data source hesabının token’ıyla gider, düğmeye basan Grafana kullanıcısının kimliğiyle değil. Bu yüzden Grafana tarafındaki seçenek ile Zabbix rolü iki ayrı kilittir. Eklenti 6.10.3’te ikisinin ne yaptığını Viewer rolündeki bir Grafana kullanıcısıyla ölçtüm.
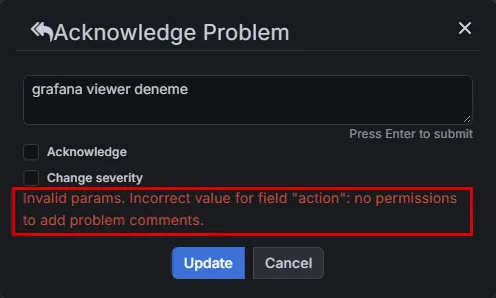
Seçenek kapalıyken Viewer iki düğmeyi de gördü. Acknowledge problem onay penceresini açtı ve yazılan yorum gönderildi. İsteği Grafana durdurmadı, Zabbix’e gitti ve orada data source hesabının rolüne takıldı:
Seçenek açılınca Viewer’ın satırında yalnız Explore düğmesi kaldı. Onay ve script düğmeleri hiç çizilmedi:
Düğmeyi gizlemek tek başına yetmezdi, çünkü Viewer aynı isteği tarayıcıdan doğrudan Grafana’nın data source ucuna gönderebilir. Bu yüzden doğrudan istekleri de ölçtüm. Seçenek açıkken Viewer’ın event.acknowledge isteğine Grafana 403 ve insufficient permissions: this action requires a higher role cevabını verdi. İstek Zabbix’e hiç gitmedi. Seçenek kapalıyken aynı istek Zabbix’e ulaştı ve rolden dönen hatayı aldı. script.execute iki durumda da Grafana’da 403 ile durdu.
Eklentinin sürüm notu kuralı şöyle koyar: script.execute Grafana’da Admin rolü ister, event.acknowledge ise seçenek açıkken Editor ya da Admin ister. 6.10.3’ten önceki sürümler bu istekleri kullanıcının rolüne bakmadan data source hesabıyla Zabbix’e iletiyordu. Yani seçenek Viewer’ı durdurur, Editor ve Admin’in isteğini ise yine Zabbix’e bırakır. Sınırı herkes için çizen tek yer Zabbix rolüdür.
Doğrulama: Grafana Yalnız İzin Verilen Host’ları Görüyor mu?
Save & test yalnız bağlantının açıldığını söyler. Hesabın sınırını Grafana’nın içinden ölçmek gerekir, çünkü Grafana’da Viewer rolündeki bir kullanıcı bile data source’a dashboard’daki sorgularla sınırlı olmadan sorgu gönderebilir. Grafana’da kimin neyi göremeyeceğini bu yüzden Zabbix hesabı belirler.
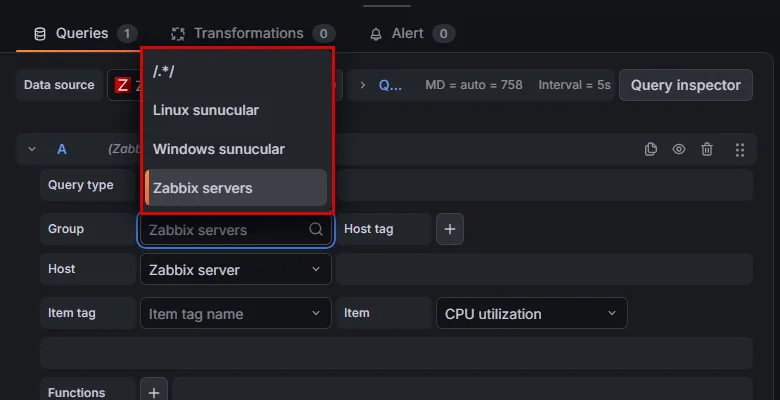
Ölçüm için bir panelin sorgu düzenleyicisinde Group listesini açtım. Listede hesaba verilen üç grup çıktı. Zabbix’te var olan Windows istemciler grubu listede yoktu:
Host listesi de aynı sınırı gösterdi. Listede lnx02, SRV01 ve Zabbix server vardı. Windows istemciler grubundaki muhasebe bilgisayarı ANKMUH01 listede yoktu. API’nin kendisi de aynı sonucu verdi. user.get isteği yalnız hesabın kendi kaydını döndürdü, yani hesap Zabbix’teki öteki kullanıcıları da göremiyor:
$ curl -s -X POST http://127.0.0.1/zabbix/api_jsonrpc.php -H 'Content-Type: application/json-rpc' -H @/home/sistemkusu/zg/hdr-okuyucu -d '{"jsonrpc":"2.0","method":"host.get","params":{"output":["hostid","host"]},"id":1}'
{"jsonrpc":"2.0","result":[{"hostid":"10084","host":"Zabbix server"},{"hostid":"10683","host":"lnx02"},{"hostid":"10684","host":"SRV01"}],"id":1}
$ curl -s -X POST http://127.0.0.1/zabbix/api_jsonrpc.php -H 'Content-Type: application/json-rpc' -H @/home/sistemkusu/zg/hdr-okuyucu -d '{"jsonrpc":"2.0","method":"user.get","params":{"output":["username"]},"id":1}'
{"jsonrpc":"2.0","result":[{"username":"grafana-okuyucu"}],"id":1}
Rolün eylemleri kapattığını da aynı başlık dosyasıyla sınarız. eventids yerine Zabbix’te var olan bir olayın numarası yazılır. Beklenen cevap, rol bölümündeki no permissions to acknowledge problems hatasıdır:
curl -s -X POST http://127.0.0.1/zabbix/api_jsonrpc.php \
  -H 'Content-Type: application/json-rpc' \
  -H @/home/sistemkusu/zg/hdr-okuyucu \
  -d '{"jsonrpc":"2.0","method":"event.acknowledge","params":{"eventids":"7","action":2},"id":1}'
Denemeler bitince başlık dosyası silinir:
shred -u /home/sistemkusu/zg/hdr-okuyucuBir denetimde sorulacak üç soru buradan çıkar ve üçünün cevabı da ölçülebilir:
- Grafana’nın gördüğü host grupları, ekranda gösterilmesi kararlaştırılan gruplarla aynı mı?
- Data source hesabıyla
event.acknowledgereddediliyor mu ve data source’ta Disable acknowledges for read-only users açık mı? - Hesabın Zabbix arayüzüne girişi kapalı mı ve token’ın bitiş tarihi takvimde mi?
Zabbix Verisiyle İlk Panel
Bağlantı kurulduktan sonra ilk iş bir panelde Zabbix verisini görmektir. Grafana’da Dashboards > New > New dashboard açılır ve panel Configure visualization düğmesiyle eklenir. Zabbix varsayılan data source ise panel düzenleyicisi onu seçili getirir.
Sorgu düzenleyicisi Zabbix’in yapısını izler: Query type Metrics iken sırayla Group, Host ve Item seçilir. Her alan bir regex de kabul eder, /.*/ hepsi anlamına gelir.
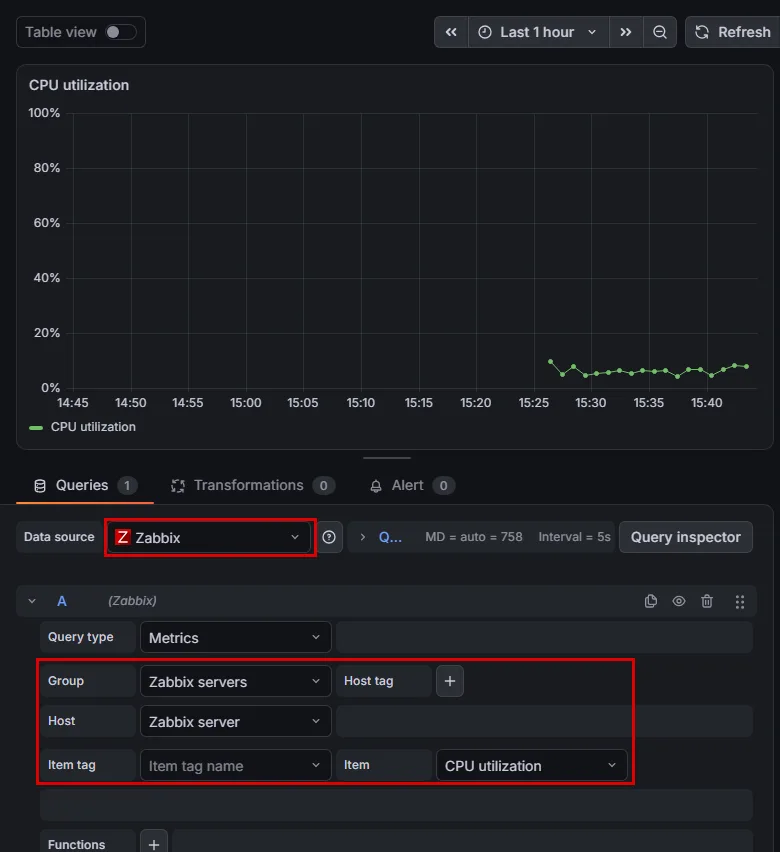
Lab’daki panel Zabbix server host’unun CPU utilization item’ını gösteriyor. Grafiğin noktaları, Zabbix’in her dakika topladığı değerlerdir. Grafana bunları kendi veritabanında tutmaz, panel her yenilendiğinde Zabbix API’den yeniden ister. Host alanına sabit bir ad yerine bir dashboard değişkeni ($host) yazmak, aynı paneli dashboard’un üstündeki seçiciyle her sunucu için kullanmayı sağlar. Değişkenler, panel türleri ve iyi bir dashboard düzeni Grafana dashboard oluşturma yazısının konusu.
Zabbix Grafana Bağlantısında Sık Hatalar
| Belirti | Neden | Çözüm |
|---|---|---|
Save & test Not authorized diyor, token doğru | Apache Authorization başlığını PHP-FPM’e iletmiyor | CGIPassAuth On dosyası, a2enconf, reload |
Gövdede auth alanıyla gönderilen istek unexpected parameter "auth" diyor | Zabbix 8.0 token’ı yalnız başlıkta kabul ediyor | Authorization: Bearer başlığı |
| Data source listesinde Zabbix yok | Eklenti kuruldu ama etkinleştirilmedi | Plugins sayfasında Enable |
grafana cli permission denied ile çöküyor | Komut ev dizininden grafana kullanıcısıyla çalıştı | Önce cd /usr/share/grafana |
| Eklenti kuruldu ama Grafana görmüyor | Servis yeniden başlatılmadı | systemctl restart grafana-server |
7 günden uzun aralıkta unexpected parameter "sortfield" | Eklenti 6.10.0’dan eski, Zabbix 8.0 | Eklentiyi en son sürüme yükselt |
| Grafana’da bir host grubu görünmüyor | Grup data source hesabının kullanıcı grubuna verilmedi | Host permissions sekmesine grubu Read ile ekle |
| Grafana’dan problem onaylanabiliyor | Hesap hazır User rolünde | Eylemleri kapalı özel rol ata |
| Bağlantı bir gün kendiliğinden kesildi | Token’ın süresi doldu | Yeni token üret, data source’ta Reset ile değiştir |
Sonuç: Zabbix Grafana Bağlantısının Güvenliği Zabbix Hesabındadır
Zabbix’i Grafana’ya bağlamak beş dakikalık bir iştir: eklenti, etkinleştirme, adres ve token. Bağlantıyı doğru yapan, o token’ın arkasındaki hesaptır. Hazır User rolü okuma için yeterli görünür ama problem onaylar. Apache arkasında token Zabbix’e hiç ulaşmayabilir. Grafana’nın onay seçeneği yalnız Viewer’ı durdurur, Editor ve Admin’in isteği Zabbix’e gider. Lab’da bu üçünün üçü de hata vermeden çalışan bir kurulumun içinde duruyordu.
Girişteki benzetmeye dönersek: abone hesabı kanala özeldir ve bu, Grafana’ya özel grafana-okuyucu kullanıcısıdır. Hesabın MGM’nin iç sistemine girememesi Disabled arayüz erişimidir. Yalnız sözleşmedeki istasyonları göstermesi Read yetkili üç host grubudur. Uyarı defterine yazamaması da eylemleri kapalı roldür. Kapı görevlisinin kartı içeri iletmesi ise CGIPassAuth On satırıdır.
Zabbix ve Grafana Bağlantısı Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Grafana, Zabbix'e hangi hesapla bağlanıyor? O hesabın ne yapabildiğini birlikte kontrol edelim.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi