BT Sistem Yönetimi
Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

- Zabbix Kurulumu Nasıl Olmalı?
- Ubuntu Deposu mu, Zabbix Deposu mu?
- Zabbix Kurulumundan Önce: Sunucu, Saat ve Boyut
- Zabbix 8.0 Kurulumu: Depo, Paketler ve Veritabanı
- Zabbix Deposunu Eklemek
- Zabbix Paketlerini Kurmak
- PostgreSQL Veritabanı ve Zabbix Şeması
- zabbix_server.conf: Veritabanı Parolası
- Servisleri Başlatmak ve Apache’nin proxy_fcgi Hatası
- Zabbix Web Kurulum Sihirbazı
- Zabbix’e İlk Giriş: Kişiye Ait Yönetici, Admin Kapalı
- Password Policy: En Az 15 Karakter
- Kişiye Ait Super Admin Hesabı Açmak
- Fabrika Hesabı Admin’i Kapatmak
- Zabbix Sunucusunu Sıkılaştırmak: Apache, ufw ve HTTPS
- Apache’nin Test Sayfası ve Ortak Parolalar Listesi
- ufw: Yalnız Kullanılan Portlar Açık
- HTTPS ve Ayrı Veritabanı Rolleri
- Zabbix Kurulumu Doğrulama: Server Kendini İzliyor mu?
- Saklama Süreleri: Housekeeping Fabrika Ayarları
- Kurulum Bitti, İzleme Başlıyor: Zabbix’in İlk Ekranında Ne Okunur?
- Zabbix Kurulumunda Sık Yapılan Hatalar
- Sonuç: Zabbix Kurulumu Kilidi Değiştirince Biter
- Zabbix Kurulumu Hakkında Sık Sorulan Sorular
Zabbix, Ubuntu 26.04’e Ubuntu’nun kendi paketiyle değil Zabbix’in deposundan kurulur. İlk iş kişiye ait bir yönetici hesabı açılır, fabrika hesabı Admin girişe kapatılır ve web sunucusu sürüm bilgisini dışarı vermez. Bu düzeni Zabbix’in kendi kurulum ve güvenlik belgeleri birlikte tarif ediyor.
Bu yazı Zabbix rehberimizin 3. adımıdır ve Ubuntu Server 26.04 üzerine Zabbix 8.0 LTS’yi PostgreSQL 18 ve Apache ile bu düzende kurar. Kurulumun her adımını ölçtüm: paketin hangi sürümü getirdiği, Apache’nin neden ilk açılışta durduğu, web sihirbazının hangi alanı tutarsız doldurduğu, API’nin hangi rolde açık geldiği ve fabrika hesabının nasıl kapatıldığı aşağıda.
Zabbix’in ne olduğunu ve parçalarının nasıl konuştuğunu Zabbix nedir yazısında anlattık. Çalışan bir 7.0 kurulumunu yükseltecekseniz yol Zabbix 8.0 upgrade yazısında. Doğrudan komutlara geçmek isterseniz kurulum adımlarına atlayabilirsiniz.
Yeni bir daireye taşındığınızda ilk iş kilidi değiştirirsiniz. Kapı sağlamdır, anahtar da çalışır, ama o anahtarın kopyası müteahhitte, ustalarda ve emlakçıda vardır. Zabbix de kurulduğu gün böyle bir kapıyla gelir: kullanıcı adı Admin, parolası zabbix. Bu ikili belgede, forumlarda ve her kurulum rehberinde yazılıdır. Kurulumu bitirmek kapıyı takmaktır. Kilidi değiştirmeden sunucu sizin olmaz.

Bu makale BT Sistem Yönetimi ana hizmetimizin izleme koluna, özellikle izleme sunucusunun kendisinin kurulumuna odaklanır.
Zabbix Kurulumu Nasıl Olmalı?
Zabbix’i kurmadan önce verilecek altı karar var ve hepsinin bir kaynağı var. Önce kısa cevap: Zabbix 8.0 LTS, Zabbix’in kendi deposundan, PostgreSQL üzerinde kurulur. İlk iş password policy’de en kısa parola 15 karaktere çekilir, kişiye ait bir Super admin hesabı açılır ve Admin kapatılır. Apache sürümünü ve test sayfasını göstermez, sunucuya yalnız kullanılan portlardan erişilir ve web arayüzü canlıya HTTPS ile çıkar.
Bu düzeni dört kaynak birlikte tarif ediyor:
- Zabbix ilk giriş belgesi (Login and configuring user, 8.0): ilk giriş
Admin/zabbixile yapılır ve belge parolanın ilk girişten hemen sonra değiştirilmesini “strongly recommended” diye önerir. Arka arkaya beş hatalı girişte arayüz 30 saniye bekletir. - Zabbix web sunucusu güvenlik önerileri (Securing web server, 8.0): Apache’de
ServerSignature OffveServerTokens Prod, PHP’deexpose_php = Off, web sunucusunun test sayfasının kaldırılması, Zabbix’in ortak parolalar listesine erişimin kapatılması ve arayüze HTTPS ile erişim. - Zabbix gereksinim belgesi (Requirements, 8.0): PostgreSQL 15 ile 18 arası, PHP 8.2 ile 8.5 arası. Belge 8.5.12’den eski PHP sürümlerinin iki kritik açıktan etkilendiğini yazar ve bu sürümleri güvenlik yamaları olmadan kullanmayı önermez. Büyük kurulumda veritabanı ayrı sunucuda çalışır.
- Ubuntu yaşam döngüsü belgesi (Release cycle): LTS sürümünde beş yıllık CVE yaması
maindeposu içindir.universedeposu için bu sözü Ubuntu Pro aboneliği verir.
| Karar | Seçenekler | Bu yazıdaki seçim | Neden |
|---|---|---|---|
| Sürüm | 8.0 LTS, 7.0 LTS | 8.0 LTS (8.0.0) | Tam destek 30 Kasım 2029’a kadar, Ubuntu 26.04 paketi Zabbix deposunda hazır |
| Kurulum yolu | Ubuntu universe paketi, Zabbix deposu | Zabbix deposu | Ubuntu paketi 7.0.22, bir LTS geride ve en az beş açık yamasız |
| Veritabanı | PostgreSQL, MySQL, MariaDB | PostgreSQL 18.6 | Ubuntu’nun main deposunda, beş yıl yama alır |
| Web sunucusu | Apache, Nginx | Apache 2.4 ve PHP-FPM | Zabbix’in zabbix-apache-conf paketi hazır yapılandırma getirir |
| Password policy | Fabrika ayarı 8 karakter, daha uzun | En az 15 karakter | NIST’in tek başına kullanılan parola için verdiği alt sınır |
| Yönetici hesabı | Fabrika Admin, kişiye ait hesap | Kişiye ait Super admin, Admin kapalı | Fabrika parolası herkesin bildiği paroladır |
Tablonun ikinci satırı bu yazının omurgasını belirliyor, bu yüzden ona ayrıca bakalım.
Ubuntu Deposu mu, Zabbix Deposu mu?
Ubuntu 26.04’ün universe deposunda Zabbix hazır bir paket olarak durur ve sudo apt install zabbix-server-pgsql ile kurulur. Aynı makinede Zabbix’in deposunu ekledikten sonra apt-cache policy iki adayı yan yana gösterdi:
apt-cache policy zabbix-server-pgsqlzabbix-server-pgsql:
Installed: (none)
Candidate: 2:8.0.0-1+ubuntu26.04
Version table:
2:8.0.0-1+ubuntu26.04 500
500 https://repo.zabbix.com/zabbix/8.0/stable/ubuntu resolute/main amd64 Packages
1:7.0.22+dfsg-1 500
500 http://archive.ubuntu.com/ubuntu resolute/universe amd64 Packagesİlk satır Zabbix deposunun 8.0.0’ıdır, son satır Ubuntu’nun 7.0.22’si. Ubuntu’nun paketi yalnız eski bir ara sürüm değildir, bir önceki LTS’nin ara sürümüdür. 7.0 dalında 7.0.22’den sonra kapatılan açıkların beşi Ağustos 2026’da yayımlandı ve 7.0.22’yi etkiliyor. Puanlar ABD’nin ulusal zafiyet veritabanı NVD’nin (National Vulnerability Database) kayıtlarından:
| Açık | NVD puanı | Ne yapıyor | 7.0 dalında düzeltildiği sürüm |
|---|---|---|---|
| CVE-2026-23930 | 7.5 | Web arayüzünü tek bir istekle kullanılamaz hale getirme (DoS) | 7.0.27 |
| CVE-2026-23937 | 6.5 | API üzerinden host’ların şifreleme anahtarını (PSK) okutma | 7.0.28 |
| CVE-2026-23935 | 4.9 | Script item’ında bellek hatası (use-after-free) | 7.0.28 |
| CVE-2026-23938 | 4.9 | JavaScript ön işlemeyle server’ı durdurma | 7.0.27 |
| CVE-2026-1199 | 3.7 | Hatalı girişten sonraki bekletmeyi race condition ile atlatma | 7.0.28 |
NVD kayıtlarındaki etkilenen sürüm aralıkları 6.0, 7.0 ve 7.4 dallarında biter. 8.0 bu aralıkların hiçbirinde yok. Ubuntu’nun açık izleyicisi ise CVE-2026-23930 ve CVE-2026-23937 için 26.04’teki zabbix paketini “Needs evaluation” olarak gösteriyor (14 Kasım 2026). “Needs evaluation”, Ubuntu’nun açığı henüz değerlendirmediği ve pakete yama yayımlamadığı anlamına gelir.
universe deposundaki bir paket yama alabilir, ama Ubuntu’nun beş yıllık yama sözü o depoyu kapsamaz. Bu yazı bu yüzden Zabbix’in kendi deposunu kullanır. Aynı karar Cacti kurulumunda da çıkmıştı: izleme aracının güncel yaması dağıtımın paketinden önce üreticinin deposuna gelir.
Zabbix Kurulumundan Önce: Sunucu, Saat ve Boyut
Bu rehber üzerine Zabbix kuracağınız Ubuntu Server’ı zaten ayağa kaldırdığınızı varsayar. İşletim sistemi kurulumu, disk düzeni ve ilk yapılandırma Ubuntu Server kurulum rehberimizde anlatılıyor. Hazır olması gerekenler:
- Ubuntu Server 26.04 LTS, güncellemeleri alınmış ve
sudoyetkisi. Lab’daki sunucunun adımon02, adresi192.168.1.29. Bu yazıdaki sürümler 26.04.1’e aittir: Linux kernel 7.0, PHP 8.5.4, PostgreSQL 18.6, Apache 2.4.66. - Statik adres. Agent’lar ve cihazlar izleme sunucusuna adresiyle bağlanır. Adres değişirse her agent’ın yapılandırması da değişir.
- Doğru saat. Zabbix her ölçümü zaman damgasıyla yazar ve alarmı o zamana göre kurar. Saati şaşmış bir sunucuda bir arızanın saatini başka bir cihazın logunda bulamazsınız. Sunucuyu güvenilir bir zaman kaynağına bağlayın.
- Yeterli bellek. Zabbix’in gereksinim tablosu 1.000 metriğe kadar 2 çekirdek ve 8 GiB bellek verir. Tablonun nasıl okunacağı Zabbix nedir yazısındaki boyut bölümünde.
Lab sunucusu 2 çekirdek ve 4 GB bellekle kuruldu. Tek host izleyen bu kurulum, server açıldıktan bir saat sonra 3,4 GB belleğin 723 MB’ını kullanıyordu. Bu sayı bir alt sınır değil, boş bir sunucunun ölçümüdür. Her yeni host ve item belleği ve veritabanını büyütür.
Zabbix 8.0 Kurulumu: Depo, Paketler ve Veritabanı
Kurulum beş adımda biter: depo, paketler, veritabanı, sunucunun veritabanı parolası, servisler. Komutlar Zabbix’in indirme sayfasının 8.0 LTS, Ubuntu 26.04, Agent 2, PostgreSQL ve Apache seçimiyle verdiği komutlardır. Hepsi mon02 üzerinde çalışır ve sayfadan ayrıldıkları yerler aşağıda tek tek yazılı.
Zabbix Deposunu Eklemek
Zabbix deposu, Zabbix’in imzalı paket listesini sisteme tanıtan küçük bir .deb paketiyle eklenir. Paketin adı Zabbix sürümünü ve Ubuntu sürümünü taşır:
wget https://repo.zabbix.com/zabbix/8.0/release/ubuntu/pool/main/z/zabbix-release/zabbix-release_latest_8.0+ubuntu26.04_all.deb
sudo dpkg -i zabbix-release_latest_8.0+ubuntu26.04_all.deb
sudo apt update
Adresteki release dizinine dikkat edin. 7.0 rehberlerindeki adres kalıbı, yani zabbix/8.0/ubuntu/pool/..., 8.0’da paketi bulamaz:
https://repo.zabbix.com/zabbix/8.0/ubuntu/pool/main/z/zabbix-release/zabbix-release_latest_8.0+ubuntu26.04_all.deb:
2026-11-14 08:14:59 ERROR 404: Not Found.
Bu paket Zabbix’in kendisini kurmaz. İmza anahtarını (/usr/share/keyrings/zabbix.gpg) ve /etc/apt/sources.list.d/ altına dört depo tanımı kurar:
zabbix.sources: 8.0’ın kararlı paketleri.zabbix-release.sources: depo paketinin kendisi.zabbix-tools.sources: Zabbix’in yan araçları.zabbix-unstable.sources: yayın öncesi sürümler.Enabled: nosatırıyla kapalı gelir.
Zabbix’in paketten kurulum belgesi depo dosyasını hala zabbix.list adıyla anar, Ubuntu 26.04’te dosyanın adı zabbix.sources’tur. apt update’ten sonra yukarıdaki apt-cache policy çıktısı Zabbix deposunu aday olarak gösterir.
Zabbix Paketlerini Kurmak
Server, web arayüzü, Apache yapılandırması, şema dosyaları ve sunucunun kendini izlemesi için agent tek komutla kurulur. İkinci satır veritabanı sunucusudur:
sudo apt install zabbix-server-pgsql zabbix-frontend-php php8.5-pgsql zabbix-apache-conf zabbix-sql-scripts zabbix-agent2
sudo apt install postgresql
Paketler sırayla şunu getirir:
zabbix-server-pgsql: PostgreSQL’e yazan Zabbix server.zabbix-frontend-php: web arayüzü. PHP-FPM’i bağımlılık olarak kurar.php8.5-pgsql: PHP’nin PostgreSQL sürücüsü.zabbix-apache-conf: Apache’ye/zabbixadresini ve PHP-FPM yönlendirmesini ekleyen yapılandırma.zabbix-sql-scripts: veritabanı şeması.zabbix-agent2: sunucunun kendi işlemcisini, belleğini ve diskini ölçen agent.postgresql: Ubuntu’nunmaindeposundaki PostgreSQL 18.
İndirme sayfasının komutu PostgreSQL sunucusunu kurmaz. Sayfa veritabanı adımında yalnız veritabanı sunucusunun çalışır durumda olmasını ister. İkinci satırı atlarsanız bir sonraki adımdaki createuser komutu bulunamaz. Sayfa ayrıca agent 2’nin MongoDB, MSSQL ve PostgreSQL eklentilerini önerir. Eklentiler yalnız o veritabanlarını izleyecekseniz gerekir.
Zabbix paketlerinin kurulumu lab’da yaklaşık bir dakika, PostgreSQL’inki yarım dakika kadar sürdü. Kurulum çıktısının sonuna doğru dört satır sonraki adımların ipucunu verir:
NOTICE: Not enabling PHP 8.5 FPM by default.
NOTICE: To enable PHP 8.5 FPM in Apache2 do:
NOTICE: a2enmod proxy_fcgi setenvif
NOTICE: a2enconf php8.5-fpm
Paket PHP-FPM’i Apache’ye kendisi bağlamaz. Bu notu atlarsanız Apache bir sonraki yeniden başlatmada açılmaz. Düzeltmesi servis adımında.
Zabbix’in gereksinim belgesindeki PHP uyarısına burada bakılır. Ubuntu güvenlik yamalarını eski sürüm numarasının üstüne ekler, bu yüzden 8.5.4 numarası tek başına bir şey söylemez. Paketin yamalı olup olmadığını changelog’un ilk kaydı gösterir:
zcat /usr/share/doc/php8.5-fpm/changelog.Debian.gz | head -4php8.5 (8.5.4-0ubuntu1.5) resolute-security; urgency=medium
* SECURITY UPDATE: Remote RCE via state corruption issue
- debian/patches/CVE-2026-109618_109619-pre1.patch: ext/filter: fix use-Kayıt, belgenin andığı iki CVE numarasını taşıyan yama dosyalarıyla başlıyor. Numaralar yoksa önce sudo apt upgrade ile PHP’nin güvenlik güncellemesi alınır.
PostgreSQL Veritabanı ve Zabbix Şeması
Zabbix’in veritabanı kullanıcısı ve veritabanı PostgreSQL’in kendi yönetici hesabıyla açılır. createuser parolayı ekranda sorar, komut satırına yazdırmaz:
sudo -u postgres createuser --pwprompt zabbix
sudo -u postgres createdb -O zabbix zabbix
İkinci komut sahibi zabbix olan zabbix adlı veritabanını açar. Şema bu kullanıcıyla yüklenir. 8.0 paketinde şema dosyası /usr/share/zabbix/sql-scripts/ altındadır:
zcat /usr/share/zabbix/sql-scripts/postgresql/server.sql.gz | sudo -u zabbix psql zabbixİndirme sayfası bu komutun parola soracağını yazar. Lab’da sormadı. Ubuntu’nun PostgreSQL’i makinenin içinden soket üzerinden gelen bağlantıyı parolayla değil işletim sistemi kullanıcısının adıyla doğrular (pg_hba.conf’taki local all all peer satırı). Komut işletim sistemindeki zabbix kullanıcısıyla çalıştığı ve veritabanı rolünün adı da zabbix olduğu için bağlantı parolasız kabul edildi.
Yükleme lab’da on saniye kadar sürdü ve 1.334 satırlık çıktının son iki satırı şunlardı:
DELETE 116921
COMMIT
COMMIT şemanın tek parça yüklendiğini söyler. Çıktıda ERROR ya da FATAL geçmemeli. Lab’da ikisi de sıfır çıktı ve veritabanında 230 tablo ile 390 şablon oluştu.
zabbix_server.conf: Veritabanı Parolası
Server’ın veritabanına bağlanabilmesi için parolayı bilmesi gerekir. Fabrika ayarında /etc/zabbix/zabbix_server.conf içinde DBName=zabbix ve DBUser=zabbix zaten yazılıdır, eksik olan yalnız parola. Dosyayı açın ve yorumdaki # DBPassword= satırını bulun:
sudo nano /etc/zabbix/zabbix_server.confSatırın başındaki # işaretini kaldırıp parolayı yazın. Lab’daki dosyanın fabrika kopyasıyla farkı tek satırdı (parola gizlendi):
128c128
< # DBPassword=
---
> DBPassword=********
Dosyanın izni -rw------- ve sahibi root’tur, yani parolayı yalnız root okur. İzni değiştirmeyin: server root olarak başlar, dosyayı okur ve sonra zabbix kullanıcısına düşer. Aynı dosyada # DBHost=localhost satırı da yorumdadır. Server veritabanına fabrika ayarında localhost üzerinden bağlanır.
Servisleri Başlatmak ve Apache’nin proxy_fcgi Hatası
Dört servis başlatılır ve açılışta kalkacak şekilde etkinleştirilir:
sudo systemctl restart zabbix-server zabbix-agent2 apache2 php8.5-fpm
sudo systemctl enable zabbix-server zabbix-agent2 apache2 php8.5-fpm
Zabbix server, agent ve PHP-FPM başladı, Apache başlamadı:
Job for apache2.service failed because the control process exited with error code.Sebebi apache2ctl configtest çıktısında:
AH00526: Syntax error on line 7 of /etc/apache2/conf-enabled/zabbix.conf:
Invalid command 'ProxyTimeout', perhaps misspelled or defined by a module not included in the server configuration
zabbix-apache-conf paketinin eklediği yapılandırma ProxyTimeout komutunu ve PHP’yi bir Unix soketine yönlendiren SetHandler satırını kullanır. İkisi de Apache’nin proxy ve proxy_fcgi modüllerine aittir ve bu modüller Ubuntu’da fabrika ayarında kapalıdır. Zabbix’in indirme sayfası bu adımı Agent 2 seçiminde vermiyor: yalnız Agent seçilince komutların arasında a2enmod proxy ; a2enmod proxy_fcgi satırı çıkıyor (14 Kasım 2026). Kurulum çıktısındaki NOTICE satırının dediği modülü açın:
sudo a2enmod proxy_fcgi setenvif
sudo apache2ctl configtest
sudo systemctl restart apache2a2enmod, proxy’yi bağımlılık olarak kendisi açar. configtest bu kez Syntax OK döner ve Apache başlar. NOTICE’in ikinci önerisi olan a2enconf php8.5-fpm gerekmez, çünkü Zabbix’in yapılandırması PHP’yi kendi zabbix havuzuna, /var/run/php/zabbix.sock soketine yönlendirir.
Server’ın veritabanına bağlandığını logun ilk satırları söyler:
Starting Zabbix Server. Zabbix 8.0.0 (revision c81e276e505).
...
current database version (mandatory/optional): 08000000/08000000
required mandatory version: 08000000
starting HA manager
current database version satırının required mandatory version ile aynı olması şemanın server’ın sürümüyle uyuştuğunu gösterir. Parola yanlışsa bu satırların yerinde bağlantı hatası durur.
Zabbix Web Kurulum Sihirbazı
Komut satırındaki iş bitti, kalan iş tarayıcıda. Sihirbaz web arayüzünün veritabanına nasıl bağlanacağını yazar ve http://192.168.1.29/zabbix adresinde açılır. Altı ekrandan oluşur, ikisinde değer girilir.
Welcome ekranında dil seçilir. Check of pre-requisites ekranı PHP’nin sürümünü, bellek ve süre sınırlarını ve gerekli eklentileri listeler. Lab’da listenin 27 satırının hepsi OK döndü: PHP 8.5.4 (en az 8.2.0 istenir), memory_limit 128M, post_max_size 16M, max_execution_time 300. Bu değerleri zabbix-frontend-php paketi kendi PHP-FPM havuzunda ayarlar, php.ini’ye dokunmanız gerekmez. Bir satır Fail dönerse sihirbaz ilerlemez ve eksik eklentinin adını söyler.
Configure DB connection ekranında veritabanı bağlantısı girilir:
- Database type:
PostgreSQL. - Database host:
localhost. Veritabanı aynı makinede ve server dalocalhostüzerinden bağlanıyor. - Database port:
0, yani PostgreSQL’in varsayılan portu. - Database name:
zabbix. - User:
zabbix. Alanın dolu geldiğine güvenmeyin, değeri kontrol edin. - Password:
createuser’a verdiğiniz parola. - Database TLS encryption: boş. Veritabanı aynı makinede olduğu için bağlantı ağa çıkmaz.
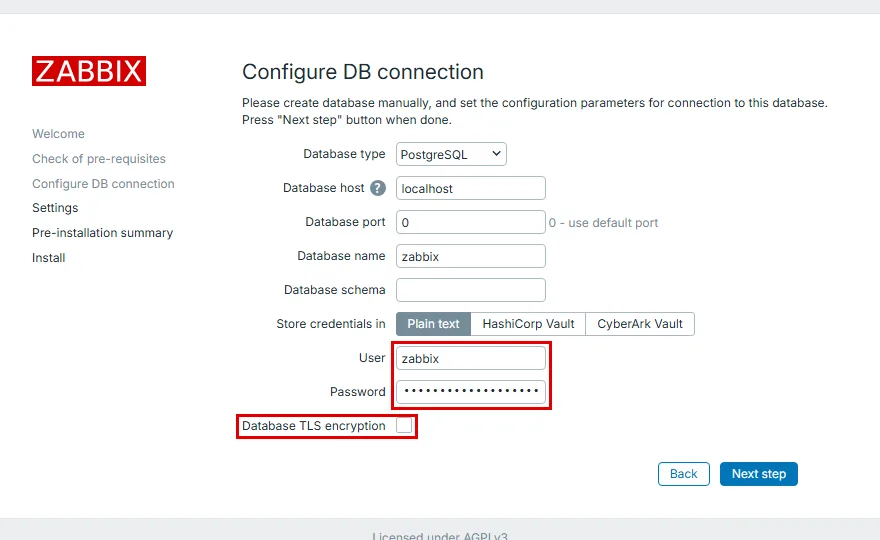
Formun fabrika değerleri aynı kurulumda iki farklı geldi. İlk açılışta ve Back ile geri dönüşte User alanında zabbix yazıyordu ve Database TLS encryption işaretliydi. Sayfa yenilenince User root oldu ve TLS kutusu boşaldı. Veritabanı aynı makinede olduğu için TLS’e gerek yoktur ve kutu boş kalır. Kullanıcı adı da her zaman zabbix olmalıdır. Bu yüzden iki alanı da her seferinde elle kontrol edin.
Zabbix’in web arayüzü kurulum belgesi Database host alanının iki davranışını daha yazar. Alan boş bırakılırsa bağlantı Unix soketinden gider ve TLS kutusu kapanır. Alana virgülle ayrılmış birden fazla host:port yazılırsa arayüz sırayla onları dener. Tek sunuculu bu kurulumda ikisine de gerek yok.
Settings ekranında iki değer girilir, iki değer fabrika ayarında bırakılır:
- Zabbix server name: arayüzün sol üstünde ve tarayıcı sekmesinde görünen ad. Lab’da
mon02. Birden fazla Zabbix’iniz varsa hangisine baktığınızı bu ad söyler. - Default time zone:
(UTC+03:00) Europe/Istanbul. Fabrika ayarında sunucunun saat dilimi gelir, lab’daSystem: (UTC+00:00) UTC. Arayüzdeki bütün saatler bu ayarla gösterilir. - Default theme: fabrika ayarı
Blue. Her kullanıcı kendi profilinden değiştirebilir. - Encrypt connections from Web interface: boş. Arayüzle server arasındaki bağlantıyı şifreler. İkisi aynı makinede olduğu için bu bağlantı da ağa çıkmaz.
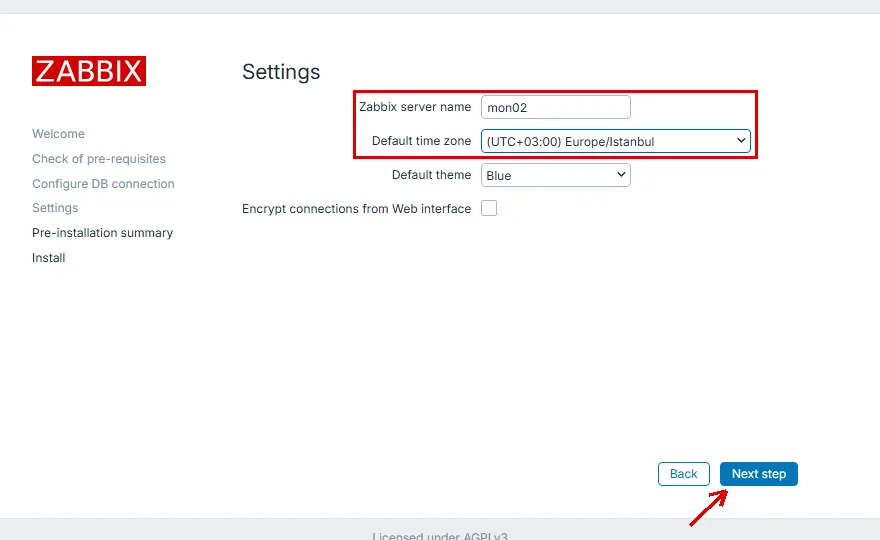
Pre-installation summary girilen değerleri parolayı yıldızla gizleyerek gösterir. Install ekranı iki satırla biter: Congratulations! You have successfully installed Zabbix frontend. ve Configuration file "conf/zabbix.conf.php" created. Mesajdaki yol /usr/share/zabbix/ui/conf/zabbix.conf.php’dir ve paketin kurduğu bir sembolik bağdır. Bağ /etc/zabbix/web/zabbix.conf.php dosyasını gösterir. Zabbix’in belgesi paket kurulumu için ilk yolu verir, ama ikisi aynı dosyadır. Dosyanın izni -rw-------, sahibi web sunucusunun kullanıcısı www-data’dır, çünkü veritabanı parolası bu dosyada düz metin durur.
Sihirbaz bittikten sonra http://192.168.1.29/zabbix/setup.php adresi sihirbazı bir daha açmadı. Oturumsuz istek You are not logged in uyarısıyla döndü. Zabbix’in 8.0 sürüm notları, yapılandırma dosyası varken setup.php’ye erişimin kısıtlandığını yazar. Önceki sürümlerde sihirbaz kurulumdan sonra da açılabiliyordu.
Zabbix’e İlk Giriş: Kişiye Ait Yönetici, Admin Kapalı
Sihirbazdan sonra giriş ekranı açılır ve Admin / zabbix ile girilir. Örnekteki dairede bu, müteahhidin anahtarıyla kapıyı ilk kez açmaktır. Bu anahtarla yapılacak iş tek: kendinize yeni bir anahtar çıkarıp eskisini geçersiz kılmak.
Admin’in parolasını değiştirmek tek başına yetmez. Hesabın adı yine herkesin bildiği addır. Hesabı birden fazla kişi kullanırsa kimin ne yaptığını gösteren denetim kaydında (Audit log) her işin yanında yalnız Admin yazar. Sıra bu yüzden şöyledir: önce password policy yazılır, sonra kişiye ait yönetici açılır, sonra o hesapla girilip Admin kapatılır. Admin’i kapatmadan önce girişe açık başka bir Super admin hesabı bulunmalıdır.
Password Policy: En Az 15 Karakter
Zabbix parolanın uzunluğunu kendi ayarıyla zorlar. Users → Authentication ekranının Password policy bölümünde fabrika ayarı şuydu: Minimum password length 8, büyük ve küçük harf, rakam ve özel karakter kutuları boş, Avoid easy-to-guess passwords işaretli.
Minimum password length alanına 15 yazılır ve Update’e basılır. Ekran Authentication settings updated ile döner. 15, ABD’nin standartlar kurumu NIST’in tek başına kullanılan parola için verdiği alt sınırdır. Karakter türü kutuları boş kalır. NIST harf, rakam ve sembol karışımını zorunlu tutmayı değil, uzunluğu ve parolanın yaygın parolalar listesinde olmamasını ister. İkinci şartı Avoid easy-to-guess passwords kutusu karşılar.
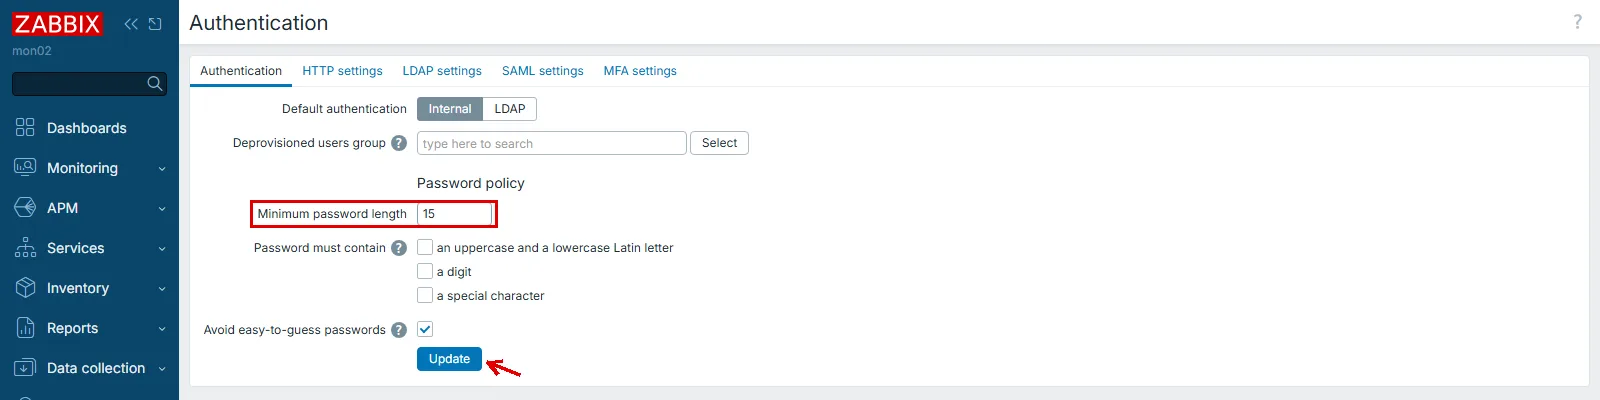
Policy’nin çalıştığını bir sonraki adım gösterir. Yeni kullanıcı formuna 11 karakterlik bir deneme parolası yazılınca Zabbix kaydı Must be at least 15 characters long. hatasıyla reddetti.
Kişiye Ait Super Admin Hesabı Açmak
Users → Users → Create user. User sekmesinde:
- Username: kişinin adı. Lab’da
ilkerpehlivan. - Name ve Last name: ad ve soyad.
- Groups:
Zabbix administrators. - Password ve Password (once again): parola yöneticisinin ürettiği, en az 15 karakterli bir parola.
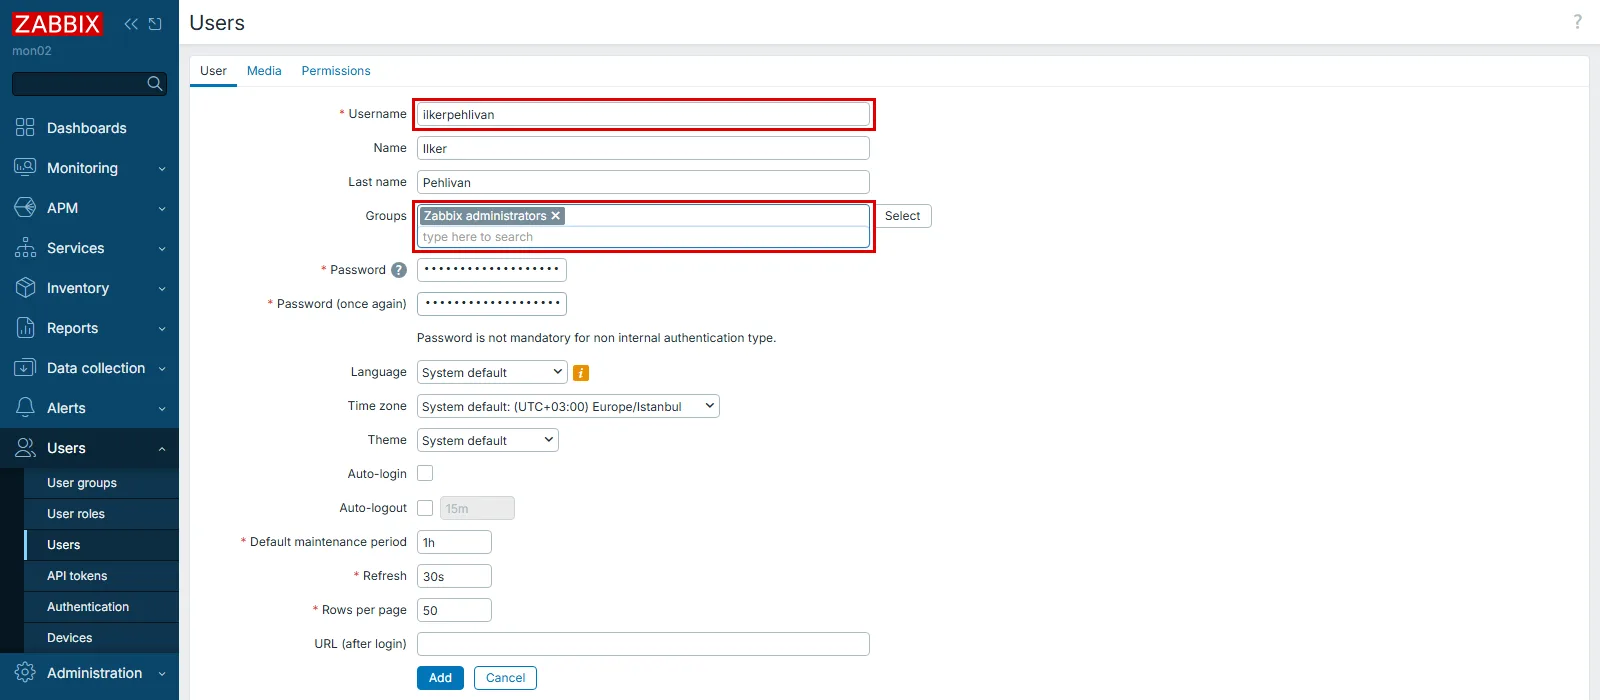
Grup tek başına yönetici yetkisi vermez. Zabbix’te yetkiyi rol belirler. Permissions sekmesinde Role alanına Super admin role seçilir ve User type kendiliğinden Super admin olur. Ardından Add.
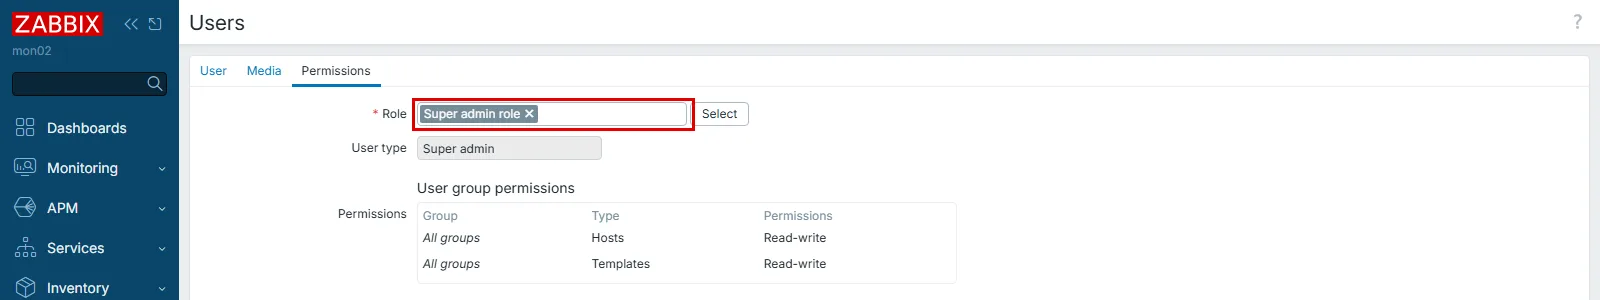
Aynı sekmenin en altında Access to API satırı durur ve bu hesap için Enabled gösterir. Zabbix’in 8.0 sürüm notları yeni kurulumda API erişiminin fabrika rolleri dahil bütün rollerde kapalı geldiğini yazar. Lab’daki kurulumda bu, dört fabrika rolünün üçü için doğru çıktı. User role, Admin role ve Guest role’de Access to API kapalıydı. Super admin role’de ise açıktı ve API yöntem listesi boş bir Deny list’ti, yani hiçbir yöntemi yasaklamıyordu.
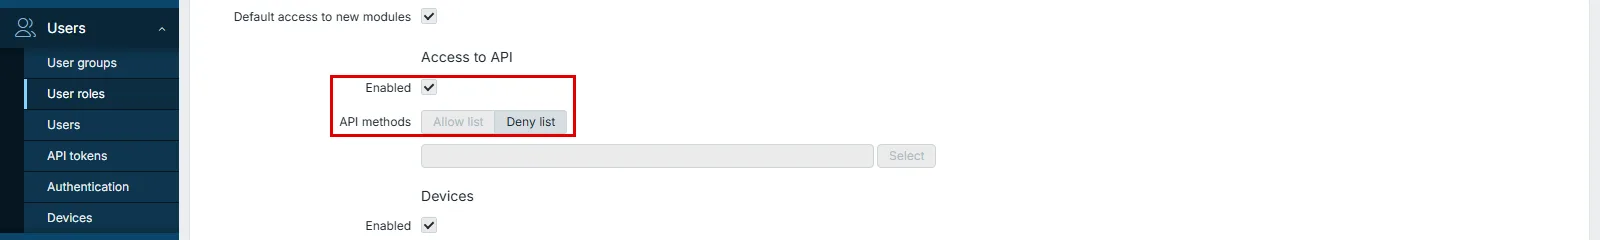
ilkerpehlivan hesabıyla yapılan user.login çağrısı bir oturum anahtarı döndürdü. Kişiye ait Super admin hesabının parolası bu yüzden API’nin de parolasıdır. Grafana gibi Zabbix’e API ile bağlanacak bir araç bu hesabı kullanmaz, kendi kullanıcısı ve kendi rolüyle bağlanır. Bu kurulumda User, Admin ve Guest rollerinde API kapalı geldi. Aracın rolü bunlardan biriyse rolün Access to API kutusu elle işaretlenir. O düzen Zabbix Grafana bağlantısı yazısında.
Oturumu kapatıp yeni hesapla girin. Bir sonraki adım bu hesapla yapılır.
Fabrika Hesabı Admin’i Kapatmak
ilkerpehlivan oturumunda Users → Users → Admin. User sekmesinde iki değişiklik yapılır:
- Groups:
Disabledgrubu eklenir. Bu grup üyelerinin girişini kapatan, Zabbix’le gelen hazır gruptur. - Password: Change password düğmesiyle alanlar açılır ve rastgele, uzun bir parola girilir. Parolayı parola yöneticinize kaydedin ve kimseyle paylaşmayın.
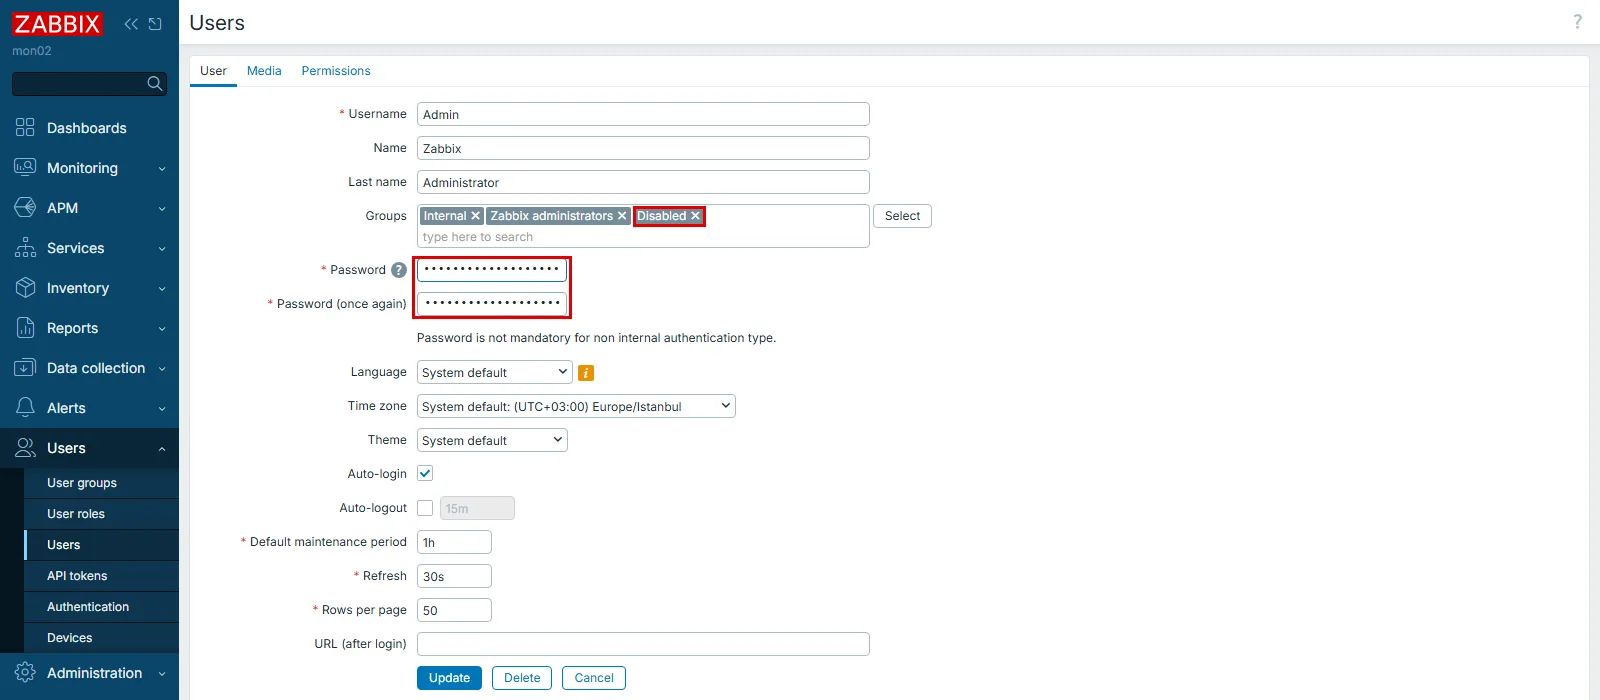
Update’e basınca tarayıcı bir onay penceresi açar: In case of successful password change user will be logged out of all active sessions. Continue? Onaylamazsanız form hiçbir uyarı vermeden gönderilmez ve değişiklik kaydedilmez. Onaylayınca liste ekranına User updated ile dönülür ve Admin’in Status sütunu Disabled olur.
Admin’in kapandığını iki girişle sınadım:
| Deneme | Giriş ekranının cevabı |
|---|---|
Admin, fabrika parolası | Incorrect user name or password or account is temporarily blocked. |
Admin, yeni parola | No permissions for system access. |
İkinci denemede parola doğru, ama hesap Disabled grubunda olduğu için giriş açılmıyor. Parolası bir gün sızsa bile hesap girişe kapalı kalır.
Formda bir ayrıntı daha var: fabrika Admin hesabında Auto-login işaretli gelir, yeni açılan hesapta ise boş gelir. Kendi hesabınızda bu kutuyu boş bırakın, çünkü ortak bir bilgisayarda tarayıcıyı açan herkes oturumunuzla girer. Giriş ekranındaki Remember me for 30 days kutusu da fabrika ayarında işaretli gelir. Ortak bir bilgisayardan girerken işareti kaldırın.
Zabbix’le gelen ikinci hesap guest’tir ve fabrika ayarında zaten Disabled grubundadır. Ona dokunmayın.
Zabbix Sunucusunu Sıkılaştırmak: Apache, ufw ve HTTPS
Örnekteki dairede kilit değişti, ama kapının üstünde hala kilidin markası ve modeli yazıyor. Apache her yanıtta kendini tanıtır. Zabbix’in güvenlik belgesi bu bilginin kapatılmasını önerir, çünkü sürüm bilgisi saldırgana hangi açığı deneyeceğini söyler. Fabrika ayarındaki başlık şuydu:
HTTP/1.1 200 OK
Server: Apache/2.4.66 (Ubuntu)
X-Frame-Options: SAMEORIGIN
Var olmayan bir sayfanın hata ekranı da aynı bilgiyi yazıyordu: Apache/2.4.66 (Ubuntu) Server at 192.168.1.29 Port 80. Ubuntu’nun Apache’si bu ayarları /etc/apache2/conf-available/security.conf dosyasında ServerTokens OS ve ServerSignature On olarak getirir. İki satır değiştirilir ve sunucuya bir ad verilir:
sudo sed -i -E 's/^ServerTokens .*/ServerTokens Prod/; s/^ServerSignature .*/ServerSignature Off/' /etc/apache2/conf-available/security.conf
echo 'ServerName mon02' | sudo tee /etc/apache2/conf-available/servername.conf
sudo a2enconf servername
sudo apache2ctl configtest
sudo systemctl restart apache2
ServerName satırı her configtest’te çıkan AH00558: Could not reliably determine the server's fully qualified domain name uyarısını da kaldırır. Değişiklikten sonraki başlık:
HTTP/1.1 200 OK
Server: Apache
X-Frame-Options: SAMEORIGIN
Hata sayfasında da artık sürüm yok. Belgenin üçüncü önerisi expose_php = Off, Ubuntu’nun PHP-FPM ayar dosyasında fabrikadan kapalı gelir ve yanıtta X-Powered-By başlığı yoktur. X-Frame-Options: SAMEORIGIN ise Zabbix’in kendi fabrika ayarıdır, arayüzün başka bir sitenin çerçevesinde açılmasını engeller.
Apache’nin Test Sayfası ve Ortak Parolalar Listesi
Zabbix’in 8.0 güvenlik belgesi iki dosyayı daha gizlemeyi önerir. İkisi de kurulumdan sonra ağdaki herkese açıktı.
Birincisi Apache’nin test sayfası. http://192.168.1.29/ adresi Ubuntu’nun Apache2 Ubuntu Default Page: It works sayfasını döndürüyordu. Sayfa sunucuda Ubuntu ve Apache çalıştığını söyler. Belge sayfanın kaldırılmasını önerir ve nasıl kaldırılacağını web sunucusunun belgesine bırakır. Lab’da dosyayı kaldırmak tek başına yetmedi. /var/www/html/index.html taşınınca kök adres boş bir dizin listesi (Index of /) döndürdü, çünkü Ubuntu’nun Apache’si /var/www/ için dizin listelemeyi açık getirir (Options Indexes). Kökü Zabbix’in arayüzüne yönlendiren tek satır ikisini birden kapatır.
İkincisi top_passwords.txt, yani Zabbix’in yaygın parolalar listesi. Users → Authentication ekranındaki Avoid easy-to-guess passwords ayarı bu listeyi kullanır. Dosya web arayüzünün dizininde durduğu için http://192.168.1.29/zabbix/data/top_passwords.txt adresinden indirilebiliyordu: 200 ve 12,5 MB. Belgenin gerekçesi parola deneme saldırısını zorlaştırmaktır. Liste, saldırgana Zabbix’in hangi parolaları zaten kabul etmediğini, yani hangilerini denemesine gerek olmadığını söyler.
Belgenin Apache örneği bir .htaccess dosyası verir. Ubuntu’da bu yol işlemez, çünkü Zabbix’in Apache yapılandırması arayüz dizininde AllowOverride None ile gelir ve Apache o dizinde .htaccess okumaz. Paketin kendi dosyası /etc/zabbix/apache.conf da düzenlenmez, çünkü paket güncellenirken dpkg değiştirilmiş dosya için soru sorar. Kurallar bu yüzden iki ayrı dosyaya yazılır:
sudo mv /var/www/html/index.html /root/apache-test-sayfasi.html.fabrika
echo 'RedirectMatch ^/$ /zabbix/' | sudo tee /etc/apache2/conf-available/zabbix-kok.conf
sudo nano /etc/apache2/conf-available/zabbix-sikilastirma.conf
zabbix-sikilastirma.conf dosyasının içeriği Apache 2.4 sözdizimiyle:
<Directory "/usr/share/zabbix/ui/data">
    <Files "top_passwords.txt">
        Require all denied
    </Files>
</Directory>
İki dosya etkinleştirilir ve Apache yeniden başlatılır:
sudo a2enconf zabbix-kok
sudo a2enconf zabbix-sikilastirma
sudo apache2ctl configtest
sudo systemctl restart apache2
Kök adres artık arayüze yönlendiriyor:
HTTP/1.1 302 Found
Server: Apache
Location: http://192.168.1.29/zabbix/
top_passwords.txt adresi 403 döndü. Password policy bundan etkilenmez, çünkü arayüz listeyi web üzerinden değil diskten okur. Listede geçen 16 karakterli bir parola, dosya 403 dönerken de yeni kullanıcı formunda Must not be one of common or context-specific passwords. hatasıyla reddedildi. Dosyayı ağa kapatmak bu yüzden parola denetimini zayıflatmaz.
ufw: Yalnız Kullanılan Portlar Açık
Ubuntu’nun güvenlik duvarı ufw kurulu gelir ama etkin değildir (Status: inactive). Kurulumdan sonra sunucuda dört port dinliyordu: web arayüzü için 80, aktif agent’ların bağlandığı 10051, sunucunun kendi agent’ı için 10050 ve PostgreSQL için 5432. Agent’ların hangi yönde bağlandığı Zabbix nedir yazısındaki pasif ve aktif kontrol bölümünde. Dışarıdan erişilmesi gereken yalnız SSH, web arayüzü ve 10051’dir:
sudo ufw allow 22/tcp
sudo ufw allow 80/tcp
sudo ufw allow 10051/tcp
sudo ufw enable
SSH kuralı enable’dan önce yazılır, yoksa SSH oturumunuz kendi duvarınıza takılır. ufw enable bu yüzden onay ister: Command may disrupt existing ssh connections. Proceed with operation (y|n)? Ağdaki başka bir Windows makineden Test-NetConnection ile yapılan port denemesi farkı gösterir:
| Port | Ne dinliyor | ufw’dan önce | ufw’dan sonra |
|---|---|---|---|
| 22 | SSH | açık | açık |
| 80 | web arayüzü | açık | açık |
| 10050 | sunucunun kendi agent’ı | açık | kapalı |
| 10051 | Zabbix server | açık | açık |
| 5432 | PostgreSQL | kapalı | kapalı |
5432 ufw’dan önce de kapalıydı, çünkü PostgreSQL fabrika ayarında yalnız 127.0.0.1’i dinler. 10050 ise ufw’dan önce açıktı ve şimdi kapandı. Sunucunun kendi agent’ı bundan etkilenmez, çünkü server ona 127.0.0.1 üzerinden bağlanır ve bu trafik duvara takılmaz. Kural yazarken ölçüt sunucuda dinleyen portların listesi değildir. Sorulacak soru şudur: dışarıdan kim, hangi porta bağlanmak zorunda?
HTTPS ve Ayrı Veritabanı Rolleri
Bu kurulum arayüzü HTTP ile açar. Bu yalnız kurulumun ilk saatleri ve yönetim ağının içi içindir. Zabbix’in belgesine göre oturum çerezinin Secure bayrağı yalnız HTTPS’te gönderilir ve lab’daki zbx_session çerezi bu yüzden yalnız HttpOnly taşıyordu. Belge HTTPS’e geçince tarayıcıyı HTTPS’e bağlayan Strict-Transport-Security başlığını da önerir. Arayüzü kullanıcılara açmadan önce iç sertifika otoritenizden bir sertifikayla HTTPS’e geçin. Sertifikanın nereden geldiği AD sertifika servisleri kurulumu yazısında, HTTP ile HTTPS’in farkı HTTP ve HTTPS nedir yazısında.
Zabbix’in PostgreSQL için önerdiği bir düzen daha var: şemanın sahibi ayrı bir hesap, server’ın, web arayüzünün ve yedeğin ayrı rolleri (PostgreSQL access control). Belge bunu isteğe bağlı bir öneri olarak verir, Zabbix’in çalışması için gerekli saymaz. Bu yazıdaki kurulum tek zabbix hesabıyla yapıldı. Ayrı roller, veritabanının ayrı bir sunucuya taşındığı ve başka ekiplerin de eriştiği büyük kurulumda anlam kazanır.
Zabbix Kurulumu Doğrulama: Server Kendini İzliyor mu?
Kurulumun çalıştığını gösteren ilk kanıt Zabbix’in kendisini izlemesidir. Sunucuyla gelen Zabbix server adlı host, aynı makinedeki agent’tan veri çeker. Monitoring → Hosts listesinde tek satır görünür:
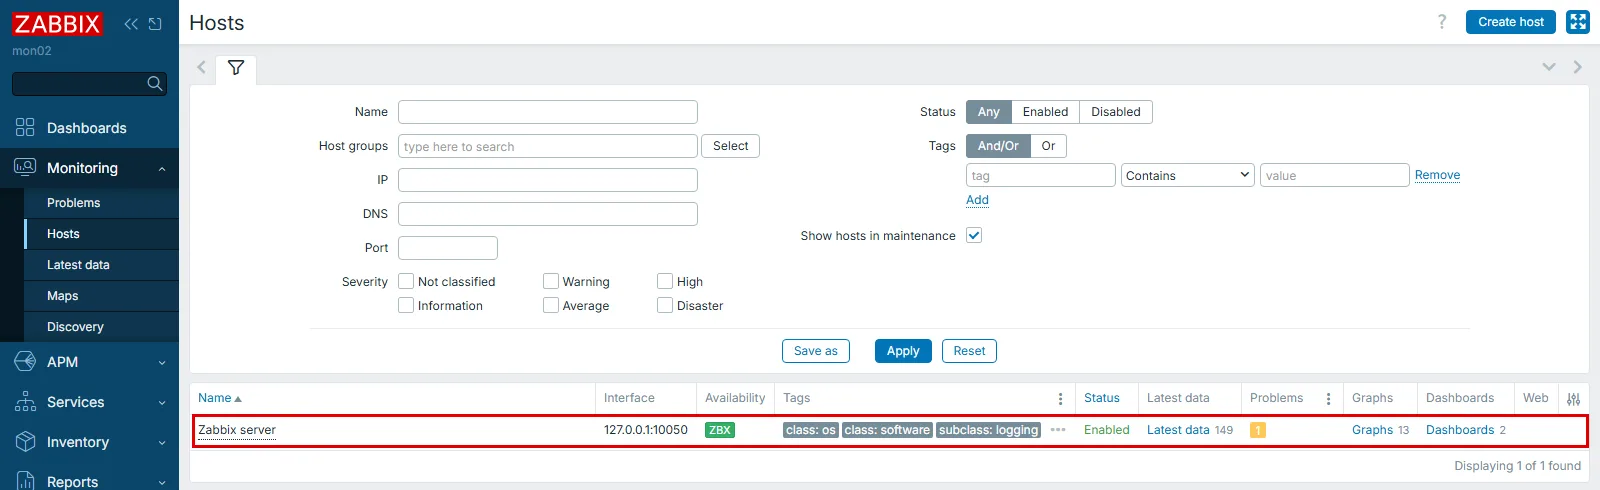
Satırda dört şeye bakın:
- Interface:
127.0.0.1:10050. Server kendi agent’ına yerel adresten bağlanıyor. - Availability: yeşil
ZBX. Kırmızıysa server agent’a ulaşamıyordur, gri ise henüz denememiştir. - Status:
Enabled. - Latest data: sayı sıfırdan büyük. Lab’da kurulumdan birkaç dakika sonra 149’du.
Problems sütunundaki sarı 1 bir arıza değildir. Sorun listesinde adı Linux: Zabbix server has been restarted (uptime < 10m) olarak görünür. Adı koşulunu söyler: sunucu on dakikadan kısa süredir açık.
Komut satırındaki karşılığı beş servisin durumudur:
systemctl is-active zabbix-server zabbix-agent2 apache2 postgresql php8.5-fpmBeşi de active dönmeli. Server açıldıktan bir saat sonra veritabanı 81 MB’tı ve history tablolarında 8.654 satır birikmişti. Sunucu yeniden başlatıldığında logda şu iki satırı görebilirsiniz:
Zabbix agent item "system.cpu.util[,system]" on host "Zabbix server" failed: first network error, wait for 15 seconds
resuming Zabbix agent checks on host "Zabbix server": connection restored
Lab’da ilk satır server başladıktan 6 saniye sonra düştü, ikincisi 21 saniye sonra geldi. Server’ın ilk denemesi agent’a ulaşamadı, 15 saniye bekledi ve sonraki deneme ulaştı. Bu bir arıza değildir. Eski rehberlerdeki temporarily disabling Zabbix agent checks satırı bu açılışta görünmedi. İkinci satır gelmiyorsa bakılacak yer sık yapılan hatalar bölümü.
Saklama Süreleri: Housekeeping Fabrika Ayarları
Kurulumun bir kararı daha fabrika değeriyle gelir: veri ne kadar saklanır. Administration → Housekeeping ekranı bunu gösterir:
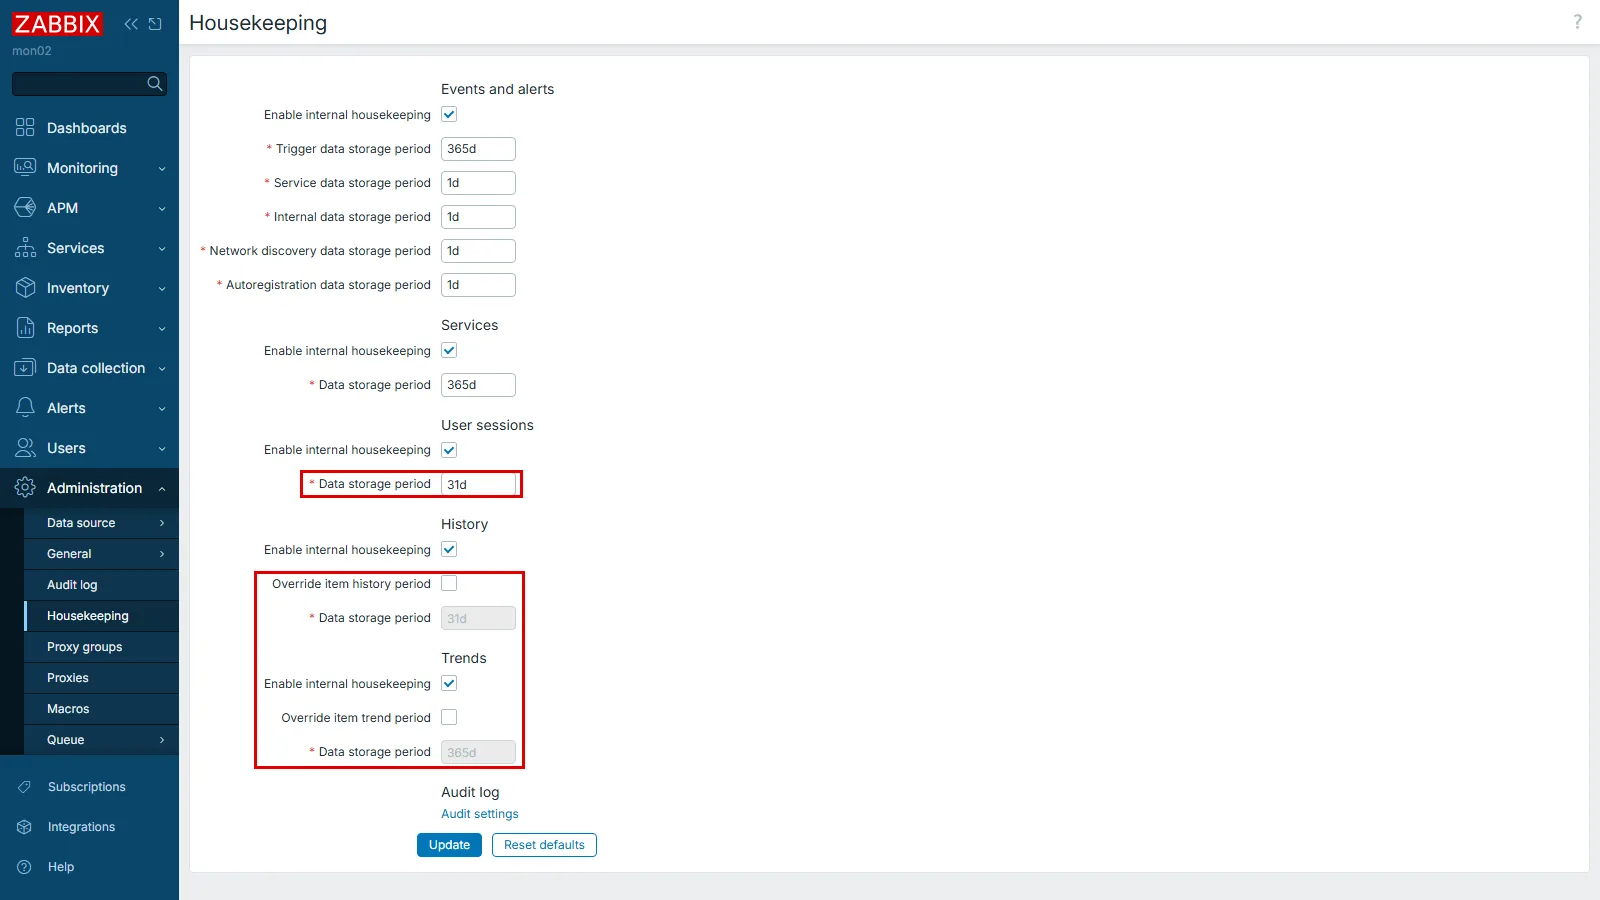
Fabrika ayarında History ve Trends bölümlerindeki override kutuları boştur. Gri görünen 31d ve 365d bu yüzden etkin değildir. Kutu işaretlenirse bütün item’lara uygulanacak süredir. Kutu boşken her item’ın saklama süresi kendi tanımından gelir. Item bir template’ten geliyorsa bu tanımı template koyar. Olaylar (trigger data) 365 gün tutulur. Oturum kayıtları (User sessions) 31 gün tutulur, 7.4’ten önceki sürümlerde bu süre 365 gündü (7.4 yükseltme notları).
Zabbix’in tavsiyesi history’yi mümkün olan en kısa süre, trends’i uzun tutmaktır. Gerekçesi ve iki tablonun farkı Zabbix nedir yazısının saklama bölümünde. Saklamayı buradan tek bir sınırla yönetmek isterseniz Override item history period kutusunu işaretleyip kısa bir süre girersiniz. Zabbix’in belgesindeki örnek 14 gündür.
Kurulum Bitti, İzleme Başlıyor: Zabbix’in İlk Ekranında Ne Okunur?
Kurulumu kim kullanacak? İzlemeye bakan yönetici her sabah aynı ekranla başlar: kişiye ait hesabıyla girer ve Dashboards → Global view’a bakar. Kurulumdan hemen sonra bu ekran boştur ama okunacak bir satırı vardır.
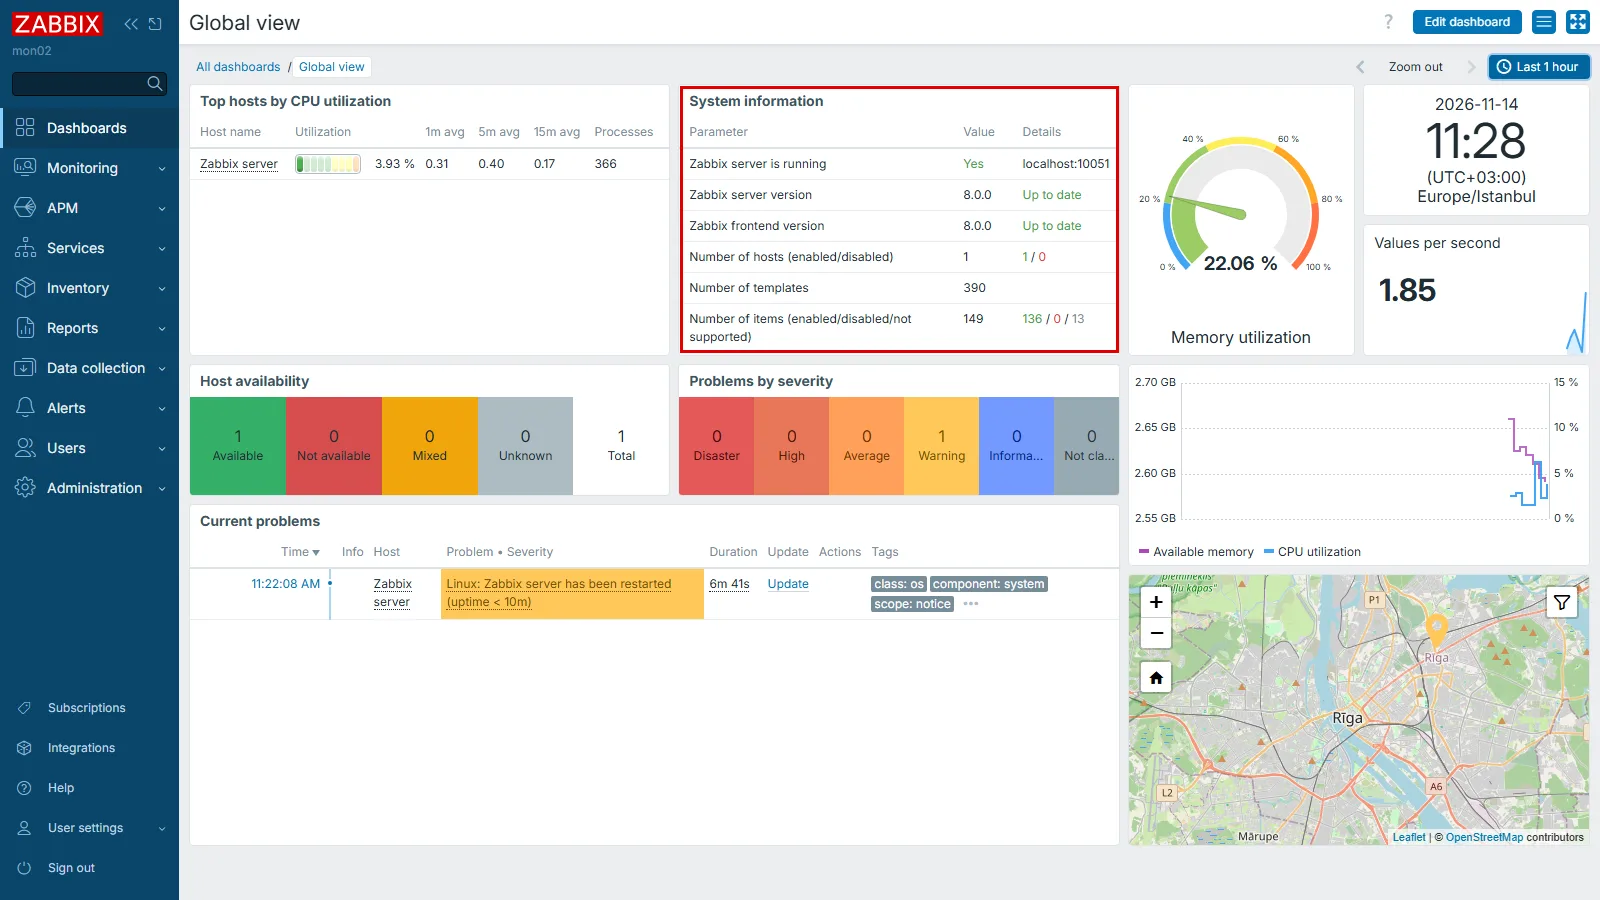
System information widget’ı sırayla şunu söyler:
- Zabbix server is running:
Yes,localhost:10051. Arayüz server’a ulaşıyor.Nogörürseniz arayüz açılır ama yeni veri gelmez. - Zabbix server version ve Zabbix frontend version: ikisi de
8.0.0, yanlarındaUp to date. Server ile arayüzün sürümü aynı olmalı, yükseltmeden sonra ilk bakılacak satır budur. - Number of hosts:
1. Şimdilik yalnız sunucunun kendisi. - Number of templates:
390. Şemayla gelen hazır şablonlar. Hiçbiri bir host’a bağlanmadıkça veri toplamaz. - Number of items: server açıldıktan sekiz dakika sonra
136 / 0 / 13, yani 136 etkin, 0 kapalı, 13 desteklenmeyen item. Beş dakika sonra Reports → System information ekranında138 / 0 / 11’di.
Desteklenmeyen 11 item yeni kurulumda okuru en çok şaşırtan sayıdır. Hepsi Zabbix server host’unda ve hepsi server’ın açılmamış bir sürecini ölçmeye çalışan item’lardır: IPMI, Java, VMware, SNMP trapper, connector ve rapor süreçleri. Hata mesajları No "ipmi poller" processes started. biçimindedir. Bu süreçler fabrika ayarında kapalıdır ve onları ölçen item da bu yüzden veri alamaz. VMware ya da SNMP trap izlemek için ilgili süreci zabbix_server.conf’ta açtığınızda o süreci ölçen item da veri almaya başlar.
Ekranın sağ altındaki Geomap widget’ı fabrika ayarında Riga’yı gösterir. Zabbix’i geliştiren şirket oradadır, haritanın kurulumla bir ilgisi yoktur. Buradan sonrası ilk host’u eklemektir. Data collection → Hosts ekranının üstünde Create host’un yanında bir Host Wizard düğmesi durur. Host eklemeyi adım adım yürüten bu sihirbaz 7.4’te geldi. İzlenecek sunucuya önce agent kurulur.
Zabbix Kurulumunda Sık Yapılan Hatalar
wgetdepo paketini indiremiyor,ERROR 404: Not Found. Adres 7.0 rehberlerinden kopyalanmış. 8.0’da depo paketinin adresizabbix/8.0/release/ubuntu/...biçimindedir (depo adımı).- Şema yüklemesi
No such file or directorydiyor. 7.0 rehberlerindeki/usr/share/zabbix-sql-scripts/yolu 8.0 paketinde yok, dosya/usr/share/zabbix/sql-scripts/altında. Doğru yolu paketin kendisine sorun:dpkg -L zabbix-sql-scripts | grep server.sql. - Apache açılmıyor, logda
Invalid command 'ProxyTimeout'.proxy_fcgimodülü kapalı.sudo a2enmod proxy_fcgi setenvifve Apache’yi yeniden başlatın (servis adımı). - Sihirbaz veritabanına bağlanamıyor. Önce User alanının
zabbixolduğuna ve Database TLS encryption kutusunun boş olduğuna bakın. İkisi de fabrika ayarında tutarsız gelebiliyor. Admin’in parolası değişmiyor, ekranda hata da yok. Update’ten sonra açılan tarayıcı onayı reddedilmiş. Onay penceresini OK ile geçin.- Arayüz açılıyor ama
Zabbix server is runningNo. Server çalışmıyordur ya da başlarken veritabanına bağlanamamıştır. Öncesystemctl status zabbix-server, sonrasudo tail /var/log/zabbix/zabbix_server.log. Bakılacak ilk satırzabbix_server.conf’takiDBPassword: başındaki#kaldırılmadıysa server parolasız bağlanmaya çalışır. - Host kırmızı ZBX. Açılıştan sonraki ilk dakikadaysa bekleyin. Bir dakikayı geçtiyse agent’ın çalıştığına (
systemctl is-active zabbix-agent2) ve/etc/zabbix/zabbix_agent2.conf’takiServer=127.0.0.1satırına bakın. - PostgreSQL 18’de
lc_collatesorgusu hata veriyor. PostgreSQL 18 bu ayarı kaldırdı. Veritabanının dil ayarınısudo -u postgres psql -c '\l+ zabbix'gösterir. - API çağrıları
Invalid params. Not authorized.dönüyor.user.loginçalışıyor ama dönen anahtarla yapılan her çağrı reddediliyorsa Apache,Authorizationbaşlığını PHP-FPM’e iletmiyordur. Bu kurulumda öyle çıktı. Zabbix’in bilinen sorunlar sayfası bu durumu yazar. Çözüm ve ölçümü Zabbix Grafana bağlantısı yazısında. Anahtarı isteğin gövdesindekiauthalanıyla göndermek 8.0’da çözüm değildir:unexpected parameter "auth"hatasıyla reddedilir.
Sonuç: Zabbix Kurulumu Kilidi Değiştirince Biter
Zabbix’i kurmak bir öğleden sonranın işi. Paketler bir dakikada iner, şema on üç saniyede yüklenir. Kurulumu bitmiş saydıran şey ise kurulumdan sonraki üç iştir: fabrika hesabını kapatmak, web sunucusunu susturmak ve yalnız gereken portları açmak.
Lab’da beş şey beklenenden farklı çıktı:
- Ubuntu’nun kendi paketi bir LTS geride kaldı ve Ubuntu’nun izleyicisi o paketteki açıkları henüz değerlendirmedi.
- Apache ilk yeniden başlatmada açılmadı. Zabbix’in Apache yapılandırması fabrika ayarında kapalı olan
proxy_fcgimodülüne dayanıyor ve indirme sayfasının Agent 2 komutları bu modülü açmıyor. - Sihirbazın veritabanı formu aynı kurulumda iki farklı fabrika değeriyle geldi: bir kez
zabbixve TLS açık, bir kezrootve TLS kapalı. - API, belgenin yazdığı gibi bütün rollerde kapalı gelmedi. Üç fabrika rolünde kapalıydı,
Super admin role’de açıktı. - Zabbix’in yaygın parolalar listesi ağdaki herkese açıktı ve belgenin
.htaccessörneği Ubuntu’daki Zabbix yapılandırmasında okunmuyor.
Girişteki benzetmeye dönersek: Zabbix’in fabrika hesabı müteahhidin anahtarıdır. Kilidi değiştirmek Admin’i Disabled grubuna almak, size ait anahtar da kişiye ait Super admin hesabıdır. Kapının üstündeki marka etiketini sökmek ise Apache’nin sürümünü ve test sayfasını gizlemektir. Bu üçü yapılmadan sunucu kurulmuş olur ama sizin olmaz.
Sırada sunucuyu izleyeceği cihazlara bağlamak var: sunuculara agent kurmak ve switch ile firewall’u SNMP ile Zabbix’e eklemek. İzlemenin bir hizmet olarak nasıl yürüdüğünü network izleme hizmeti sayfamızda anlattık.
Zabbix Kurulumu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Fabrika hesabı açık kalan Zabbix herkese açıktır. Admin hesabınıza bakalım.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi