BT Sistem Yönetimi
Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

- Grafana Kurulumu Nasıl Olmalı?
- Grafana Kurulumundan Önce: Sunucu ve Kaynak
- Grafana Neden Ayrı Sunucuya Kurulur?
- Grafana Sunucusunun Kaynağı
- Grafana Kurulumu: APT Deposu ve Paket
- Grafana Deposunu Eklemek
- grafana Paketini Kurmak
- Grafana PostgreSQL Veritabanı
- Veritabanı ve Rolü Açmak
- grafana.ini: [database] Bölümü
- Servisi Açmak ve Şemayı Doğrulamak
- Grafana’yı Apache Arkasına Almak: /grafana Alt Yolu
- grafana.ini: [server] Bölümü
- Apache Yapılandırması
- Doğrulama: 3000 Ağa Kapalı, /grafana Açık
- Grafana’ya İlk Giriş: admin Parolası ve Kişiye Ait Yönetici
- İlk Giriş: Parola Ekranı Zorunlu Değil
- Kişiye Ait Yönetici Hesabı Açmak
- Fabrika Hesabı admin’i Kapatmak
- Grafana Sıkılaştırma: Sürüm, Metrikler ve CSP
- Grafana Kurulumu Doğrulama
- Kurulum Bitti, Ekran Başlıyor: Grafana’nın İlk Ekranı
- Grafana Kurulumunda Sık Yapılan Hatalar
- Sonuç: Grafana Kurulumu Kapıyı Kapatınca Biter
- Grafana Kurulumu Hakkında Sık Sorulan Sorular
Grafana, Ubuntu 26.04’e Grafana Labs’in APT deposundan kurulur. Kendi ayarlarını fabrika ayarındaki SQLite dosyası yerine PostgreSQL’de tutar ve ağa doğrudan değil, bir web sunucusunun arkasından açılır. İlk iş kişiye ait bir yönetici hesabı açılır, fabrika hesabı admin kapatılır. Bu düzeni Grafana’nın kendi kurulum ve güvenlik belgeleri birlikte tarif ediyor.
Bu yazı, Ubuntu Server 26.04 üzerine Grafana 13.3’ü PostgreSQL 18 ve Apache ile bu düzende kurar. Sunucu, Zabbix’in de çalıştığı mon02’dir. Zabbix’in kurulumu Zabbix kurulumu yazısında. Her adımı ölçtüm: paketin ne getirdiği, veritabanının ne zaman oluştuğu, ilk girişteki parola ekranının neden zorunlu olmadığı ve fabrika hesabının nasıl kapatıldığı aşağıda. Grafana’nın ne olduğunu ve Zabbix’ten farkını Grafana nedir yazısında anlattık.
Grafana nedir yazısında Grafana’yı akşam haberlerindeki hava durumu bültenine benzetmiştik. Kurulum, o bültenin stüdyosunu kurmaktır. Bir kanal hava durumu stüdyosunu sokağa açmaz. Konuk da teknisyen de binaya ana girişten girer, giriş görevlisi kimin hangi kata çıkacağını sorar.
Stüdyonun kendi arşivi de vardır. Arşivde grafik şablonları, masaların kime ait olduğu ve verinin hangi kurumdan alındığı yazılıdır. Ölçümler arşivde durmaz, her yayından önce kurumdan istenir. Stüdyo açıldığı gün kapıda bir de ortak giriş kartı bulunur ve kartın şifresi herkesin bildiği bir sözcüktür.

Grafana Kurulumu Nasıl Olmalı?
Grafana’nın belgeleri kurulumu birkaç seçenekle anlatır, ama hangisinin canlı ortama uygun olduğunu da açıkça söyler. Bu yazıdaki kararlar ve dayandıkları belgeler:
| Karar | Fabrika ayarı | Bu kurulumda | Gerekçe |
|---|---|---|---|
| Sunucu | Belgede karar yok | Lab’da Zabbix’in yanında (mon02), canlıda ayrı sunucu | Grafana birden fazla kaynağı okur, dört gerekçe aşağıda |
| Kurulum yolu | APT deposu, .deb ya da .tar.gz | APT deposu | Güvenlik yaması apt upgrade ile gelir (kurulum belgesi) |
| Paket | grafana-enterprise önerilir | grafana (OSS) | Lisans sorusu doğurmaz, özellikleri OSS sürümüyle aynıdır |
| Grafana’nın veritabanı | SQLite | PostgreSQL | Belge SQLite’ı canlı ortam için önermez |
| Dinleme adresi | Bütün arayüzler, port 3000 | 127.0.0.1:3000 | Ağdan yalnız Apache’ye ulaşılır (http_addr) |
| Okura açılan adres | http://sunucu:3000/ | http://sunucu/grafana/ | Ağa açık tek web servisi Apache’dir. Lab’da Zabbix de aynı Apache’de |
| Yönetici | admin / admin | Kişiye ait hesap, admin kapalı | Belge parolanın değiştirilmesini önemle önerir |
| Sürüm ve metrikler | Kimliksiz okunur | Gizli, metrikler parolalı | Güvenlik sıkılaştırma belgesi |
Kararların üçü kurulumun ilk gününde verilmelidir. Sunucu sonradan değişirse Grafana’nın adresi de veritabanı da taşınır. Veritabanı sonradan SQLite’tan PostgreSQL’e taşınabilir, ama Grafana bu taşımayı kendi destek kapsamına almaz. Dinleme adresi de sonradan değiştirilebilir, ama 3000 portunu bir kez ağa açan kurulumda kullanıcılar o adresi yer imine ekler.
Örnekteki stüdyoda bu tablo üç kuralın listesidir: stüdyonun sokağa kapısı yoktur, arşiv sağlam bir dolapta durur, ortak giriş kartı ilk gün iptal edilir.
Grafana Kurulumundan Önce: Sunucu ve Kaynak
Grafana Neden Ayrı Sunucuya Kurulur?
Grafana’nın işi birden fazla kaynağı tek ekranda okumaktır (Grafana ne zaman gerekir). Bu yüzden canlı ortamda Grafana kaynaklarından birinin sunucusuna değil, kendi sunucusuna kurulur. Grafana’nın belgeleri bunu tek bir cümleyle söylemez, ama dört belge aynı sonuca götürür:
- Güvenlik: Grafana’nın güvenlik belgesine göre Grafana sunucusunda ya da onun yerel ağında çalışan başka web servisleri, Grafana’nın data source proxy’si üzerinden istismar edilebilir. Zabbix’le aynı sunucudaki Grafana için o web servisi Zabbix’in arayüzüdür. Belgenin önerdiği önlem, Grafana’nın hassas iç servislere istek atmasını firewall ile sınırlamaktır. Ayrı sunucuda bu kural yazılır, aynı sunucuda iki uygulama aynı
127.0.0.1’i paylaşır. Grafana’nın kendi açığı da komşusuna uzanır: CVE-2021-43798, Grafana’nın bulunduğu makinedeki yerel dosyaları okutan bir açıktı ve CISA’nın istismar edilen açıklar kataloğunda duruyor. - Veritabanı erişimi: Zabbix eklentisinin yapılandırma belgesi, Zabbix veritabanına doğrudan bağlantıyı yalnız Grafana’nın sunucusundan gelen isteklere açmayı önerir. Bu kısıt ancak Grafana’nın kendi adresi varsa işe yarar.
- Kaynak: Grafana’nın boyut önerisi yalnız Grafana sürecini kapsar ve belge data source’ların kaynağının ayrıca hesaplandığını söyler. Ayrı sunucuda ekrana eklenen her kaynağın yükü Grafana’nın sunucusunda büyür, Zabbix’in belleği Zabbix’e kalır.
- Bakım takvimi: Grafana’nın LTS sürümü yoktur ve her minor sürüm 9 ay desteklenir, Zabbix 7.0 ise LTS’tir. Ayrı sunucuda Grafana’yı yükseltmek Zabbix’in veri toplamasını durdurmaz. Zabbix’in bakımı da Grafana’daki öteki kaynakların ekranını karartmaz.
Aynı sunucu yalnız bir durumda kabul edilir: tek kaynak Zabbix’tir ve ekrana yalnız BT ekibi bakar. Bu durumda Grafana gerekli mi? sorusunun cevabı da çoğu zaman hayırdır, Zabbix’in kendi dashboard’u yeter.
Grafana Sunucusunun Kaynağı
Grafana’nın alt sınırı 512 MB bellek ve 1 işlemci çekirdeğidir. Lab sunucusu mon02 (Ubuntu 26.04.1, 192.168.1.29) bu turda 2 GB bellekle çalıştı ve üzerinde Zabbix 7.0.32 ile PostgreSQL 18.6 açıktı. Grafana açılmadan önce kullanılan bellek 454 MB, açıldıktan sonra 725 MB’tı. Fark yaklaşık 270 MB’tır. Paket diskte 1.420 MB yer kapladı.
Bu rakamlar boş bir Grafana’nındır. Belgenin küçük kurulum önerisi (25’ten az eşzamanlı kullanıcı, 200’den az dashboard) 2 çekirdek ve 2-4 GB bellektir ve bu öneri yalnız Grafana sürecini kapsar. Grafana’nın sorguladığı Zabbix’in kaynağı ayrıca hesaplanır. Hesabın Zabbix tarafı Zabbix server boyutu bölümünde.
Sunucunun saati de doğru olmalıdır. Grafana’nın panelleri zaman eksenine çizilir, saati kaymış bir sunucuda dashboard’daki “son beş dakika” başka bir beş dakikayı gösterir.
Grafana Kurulumu: APT Deposu ve Paket
Grafana Deposunu Eklemek
Belgedeki sırayla önce depo anahtarı indirilir, sonra depo satırı bu anahtara bağlanarak eklenir. Komutlar mon02’de, sudo yetkili bir hesapla çalışır:
sudo apt-get install -y apt-transport-https wget gnupg
sudo mkdir -p /etc/apt/keyrings
sudo wget -O /etc/apt/keyrings/grafana.asc https://apt.grafana.com/gpg-full.key
sudo chmod 644 /etc/apt/keyrings/grafana.asc
echo "deb [signed-by=/etc/apt/keyrings/grafana.asc] https://apt.grafana.com stable main" | sudo tee -a /etc/apt/sources.list.d/grafana.list
sudo apt-get update
apt-cache policy grafana
signed-by deponun yalnız bu anahtarla imzalanmış paketleri getirmesini sağlar. Son komut deponun hangi sürümü vereceğini gösterir:
grafana:
  Installed: (none)
  Candidate: 13.3.0
  Version table:
     13.3.0 500
        500 https://apt.grafana.com stable/main amd64 Packages
     13.2.5 500
        500 https://apt.grafana.com stable/main amd64 Packages
Grafana deposunun tek bir stable dalı vardır, Ubuntu sürümüne göre ayrılmaz. Ubuntu 26.04’te bağımlılıklar hatasız çözüldü, yani bu sürüm için ayrı bir depo satırı gerekmez.
grafana Paketini Kurmak
sudo apt-get install -y grafanaKurulumun sonunda paket servisi başlatmadığını açıkça yazar:
Need to get 397 MB of archives.
After this operation, 1,420 MB of additional disk space will be used.
Fetched 397 MB in 15s (27.0 MB/s)
Setting up grafana (13.3.0)…
### NOT starting on installation, please execute the following statements to configure grafana to start automatically using systemd
 sudo /bin/systemctl daemon-reload
 sudo /bin/systemctl enable grafana-server
### You can start grafana-server by executing
 sudo /bin/systemctl start grafana-server
Bu bekleyiş bir fırsattır. Grafana ilk açılışta veritabanını oluşturur, veritabanı ayarı yapılmadan açılırsa bunu SQLite dosyasına yapar. Lab’da fabrika durumunu ölçmek için servisi önce ayarsız açtım. /var/lib/grafana/grafana.db dosyası 1,6 MB olarak oluştu ve PostgreSQL’e geçtikten sonra kullanılmayan bir dosya olarak kaldı. Doğru sıra, servisi açmadan önce bir sonraki bölümdeki veritabanı ayarını yapmaktır.
Fabrika ayar dosyası /etc/grafana/grafana.ini’dir ve içindeki bütün satırlar ; ile yorum yapılmıştır. Değiştirmeden önce bir kopyası alınır, sonraki her değişiklik bu kopyayla karşılaştırılarak doğrulanır:
sudo cp -p /etc/grafana/grafana.ini /etc/grafana/grafana.ini.fabrikaGrafana PostgreSQL Veritabanı
Grafana’nın veritabanı dashboard’ları, kullanıcıları, data source bağlantılarını ve alert rule’ları tutar. Ölçüm tutmaz. Örnekteki stüdyonun arşivi de grafik şablonlarını tutar, sıcaklık ölçümlerini değil.
Veritabanı ve Rolü Açmak
Ayrı sunucuda PostgreSQL Grafana’nın sunucusuna kurulur ve aşağıdaki komutlar orada aynen çalışır. Lab’da mon02’de PostgreSQL zaten Zabbix için çalışıyor. Grafana aynı sunucuda kendi rolünü ve kendi veritabanını alır, Zabbix’in veritabanına erişmez:
sudo -u postgres psqlCREATE ROLE grafana LOGIN PASSWORD 'parola-buraya';
CREATE DATABASE grafana OWNER grafana;Parola uzun ve rastgele seçilir, grafana.ini dışında bir yere yazılmaz. Sonuç \l grafana komutuyla görülür:
  Name   |  Owner  | Encoding | Locale Provider |   Collate   |    Ctype    | Locale | ICU Rules | Access privileges
---------+---------+----------+-----------------+-------------+-------------+--------+-----------+-------------------
 grafana | grafana | UTF8     | libc            | en_US.UTF-8 | en_US.UTF-8 |        |           |
grafana.ini: [database] Bölümü
grafana.ini’nin [database] bölümündeki satırların başındaki ; silinir ve değerler yazılır:
[database]
type = postgres
host = 127.0.0.1:5432
name = grafana
user = grafana
password = parola-buraya
Dosya artık bir parola taşıdığı için izni daraltılır: sahibi root, grubu grafana, izni 640. Grafana servisi dosyayı okuyabilir, sunucudaki diğer hesaplar okuyamaz. 640’ın nasıl okunduğunu Linux dosya izinleri yazısında anlattık:
sudo chown root:grafana /etc/grafana/grafana.ini
sudo chmod 640 /etc/grafana/grafana.ini
Servisi Açmak ve Şemayı Doğrulamak
sudo systemctl daemon-reload
sudo systemctl enable --now grafana-server
Grafana ilk açılışta şemayı kendisi kurar, ayrıca bir şema dosyası içe aktarılmaz. Lab’da servis yarım dakika kadar içinde active oldu. Journal’da Connecting to DB dbtype=postgres satırı ve 827 Executing migration satırı göründü. Sonuç PostgreSQL’den doğrulanır:
sudo -u postgres psql -d grafana -Atc "select count(*) from information_schema.tables where table_schema='public'"9292 tablonun arasında dashboard, user, data_source ve alert_rule var, ama bir ölçüm tablosu yok. Grafana’nın neden ölçüm saklamadığını Grafana nedir yazısında anlattık.
Grafana’yı Apache Arkasına Almak: /grafana Alt Yolu
Grafana fabrika ayarında bütün ağ arayüzlerinde 3000 portunu dinler. Lab’da servis açılır açılmaz ss -ltnp çıktısında *:3000 göründü. Bu kurulumda Grafana yalnız sunucunun kendisinden ulaşılan 127.0.0.1:3000’de dinler, okura Zabbix’i de yayınlayan Apache’nin /grafana yolundan açılır. Örnekteki stüdyonun sokağa kapısı yoktur, herkes binanın ana girişinden girer.
grafana.ini: [server] Bölümü
[server]
http_addr = 127.0.0.1
root_url = http://192.168.1.29/grafana/
serve_from_sub_path = true
root_url tarayıcının Grafana’ya ulaştığı tam adrestir, serve_from_sub_path da Grafana’nın kendisini /grafana/ altından sunmasını sağlar. Bu ikisi olmadan Grafana bağlantılarını kökten (/login) üretir ve Apache arkasında sayfalar yarım yüklenir.
Apache Yapılandırması
Apache’de üç modül gerekir. proxy Zabbix kurulumunda açılmıştı, proxy_http ve proxy_wstunnel yenidir:
sudo a2enmod proxy proxy_http proxy_wstunnelYönlendirme ayrı bir yapılandırma dosyasına yazılır, /etc/apache2/conf-available/grafana.conf:
ProxyPreserveHost On
# Grafana Live (WebSocket), genel kuraldan önce gelir
ProxyPass        /grafana/api/live/ws ws://127.0.0.1:3000/grafana/api/live/ws
ProxyPassReverse /grafana/api/live/ws ws://127.0.0.1:3000/grafana/api/live/ws
ProxyPass        /grafana/ http://127.0.0.1:3000/grafana/
ProxyPassReverse /grafana/ http://127.0.0.1:3000/grafana/
# Sonda eğik çizgisiz /grafana adresi
RedirectMatch ^/grafana$ /grafana/sudo a2enconf grafana
sudo apache2ctl configtest
sudo systemctl restart grafana-server apache2İlk denemede systemctl reload apache2 yeni modülleri yüklemedi, restart gerekti. Son satır lab’da çıkan bir boşluğu kapatır: kural /grafana/ için yazıldığı için sonda eğik çizgisiz http://192.168.1.29/grafana adresi Apache’den 404 Not Found döndü. RedirectMatch satırından sonra aynı adres 302 ile /grafana/’ya yönlendi.
WebSocket satırı Grafana’nın canlı güncelleme kanalı içindir ve genel kuraldan önce yazılır, çünkü Apache kuralları sırayla eşleştirir. Lab’da oturumsuz bir WebSocket isteği Grafana’dan 401 döndü. İstek Grafana’ya ulaşıyor, ama tarayıcıdaki canlı güncellemeyi ayrıca ölçmedim.
Doğrulama: 3000 Ağa Kapalı, /grafana Açık
ss -ltnp | grep 3000
curl -s -o /dev/null -w "%{http_code}\n" http://192.168.1.29/grafana/login
curl -s -o /dev/null -w "%{http_code}\n" http://192.168.1.29/zabbix/LISTEN 0 4096 127.0.0.1:3000 0.0.0.0:*
200
200Başka bir makineden http://192.168.1.29:3000 adresine gönderilen istek 8 saniyede zaman aşımına düştü. Port yalnız loopback’te dinlediği için ufw’ye 3000 kuralı eklenmez. Sunucuda açık portlar Zabbix kurulumundaki gibi 22, 80 ve 10051 olarak kalır.
Grafana’ya İlk Giriş: admin Parolası ve Kişiye Ait Yönetici
İlk Giriş: Parola Ekranı Zorunlu Değil
Tarayıcıda http://192.168.1.29/grafana/ açılır ve kullanıcı adı admin, parola admin ile girilir. Grafana hemen Update your password ekranını açar.
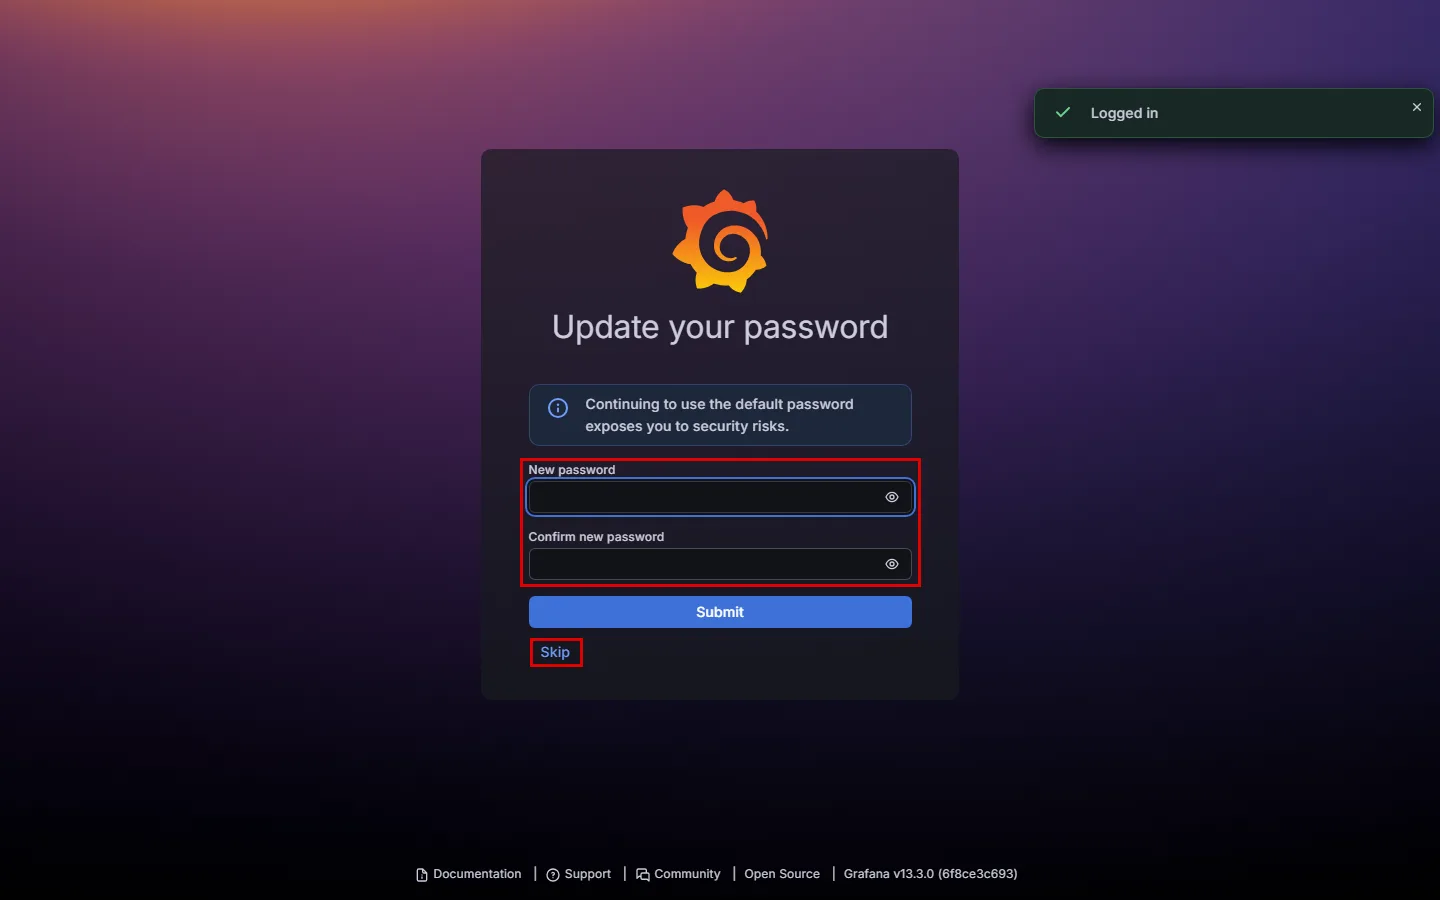
Ekranın altındaki Skip bağlantısı parolayı değiştirmeden içeri alır. Grafana’nın belgesi bu adımı bir öneri olarak anlatır, zorunluluk olarak değil. Yani admin / admin ile çalışan bir Grafana, kurulumu yapan kişinin bir tıklamasıyla ortaya çıkar. Yeni parola bu ekranda yazılır ve Submit ile kaydedilir.
Kişiye Ait Yönetici Hesabı Açmak
admin herkesin bildiği bir addır ve kayıtlarda kimin işlem yaptığını söylemez. Yönetimi kişiye ait bir hesap üstlenir. Administration > Users and access > Users sayfasında New user düğmesine basılır:
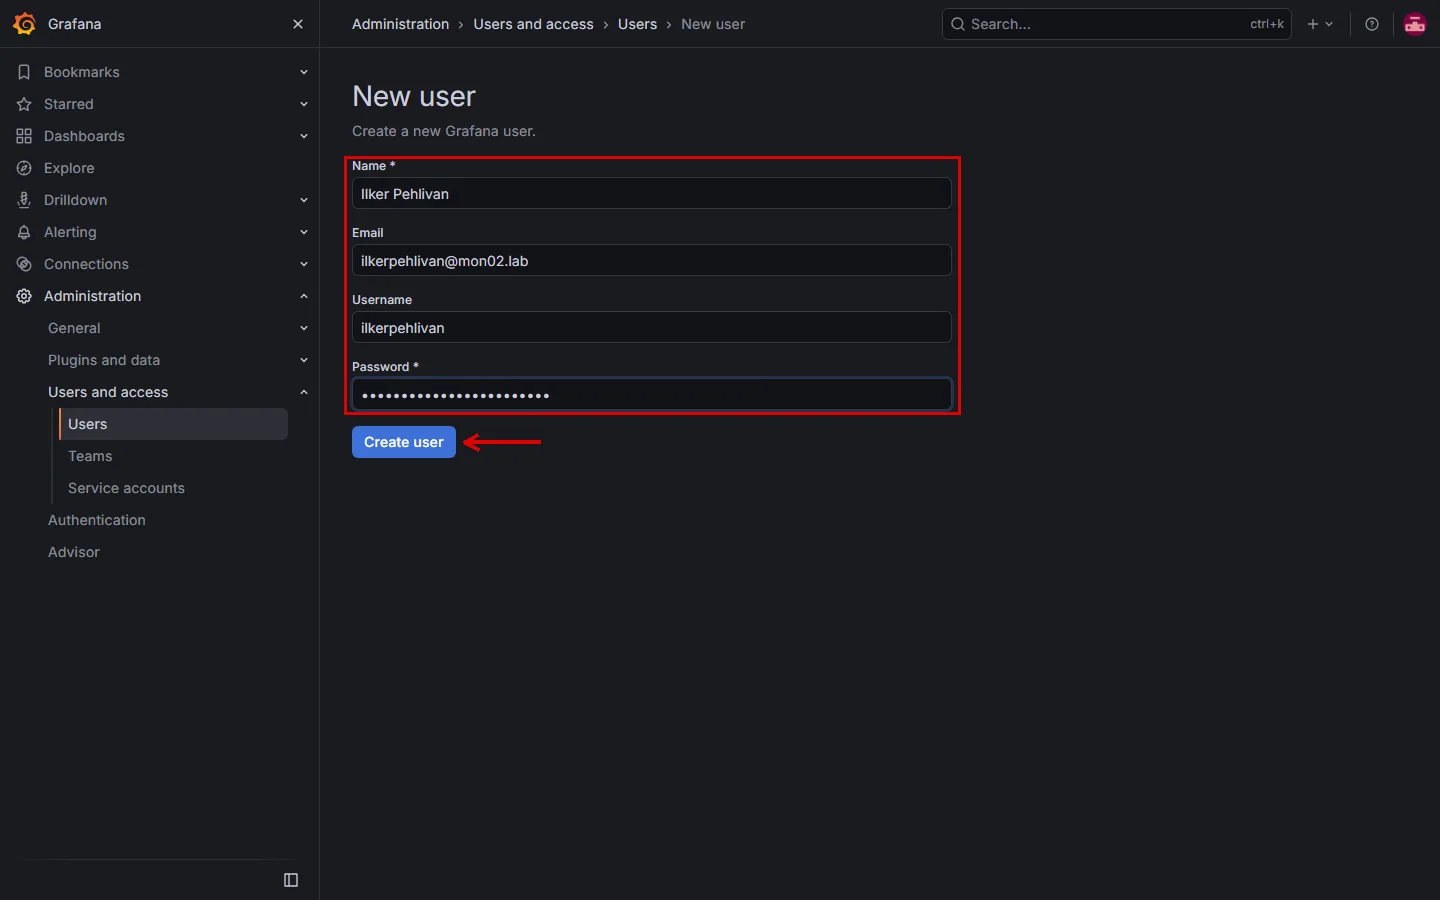
Name, Email, Username ve Password doldurulup Create user ile hesap açılır. Lab’da kullanıcı adı ilkerpehlivan oldu. Açılan hesabın sayfası, yeni kullanıcının hiçbir yönetici yetkisi taşımadığını gösterir:
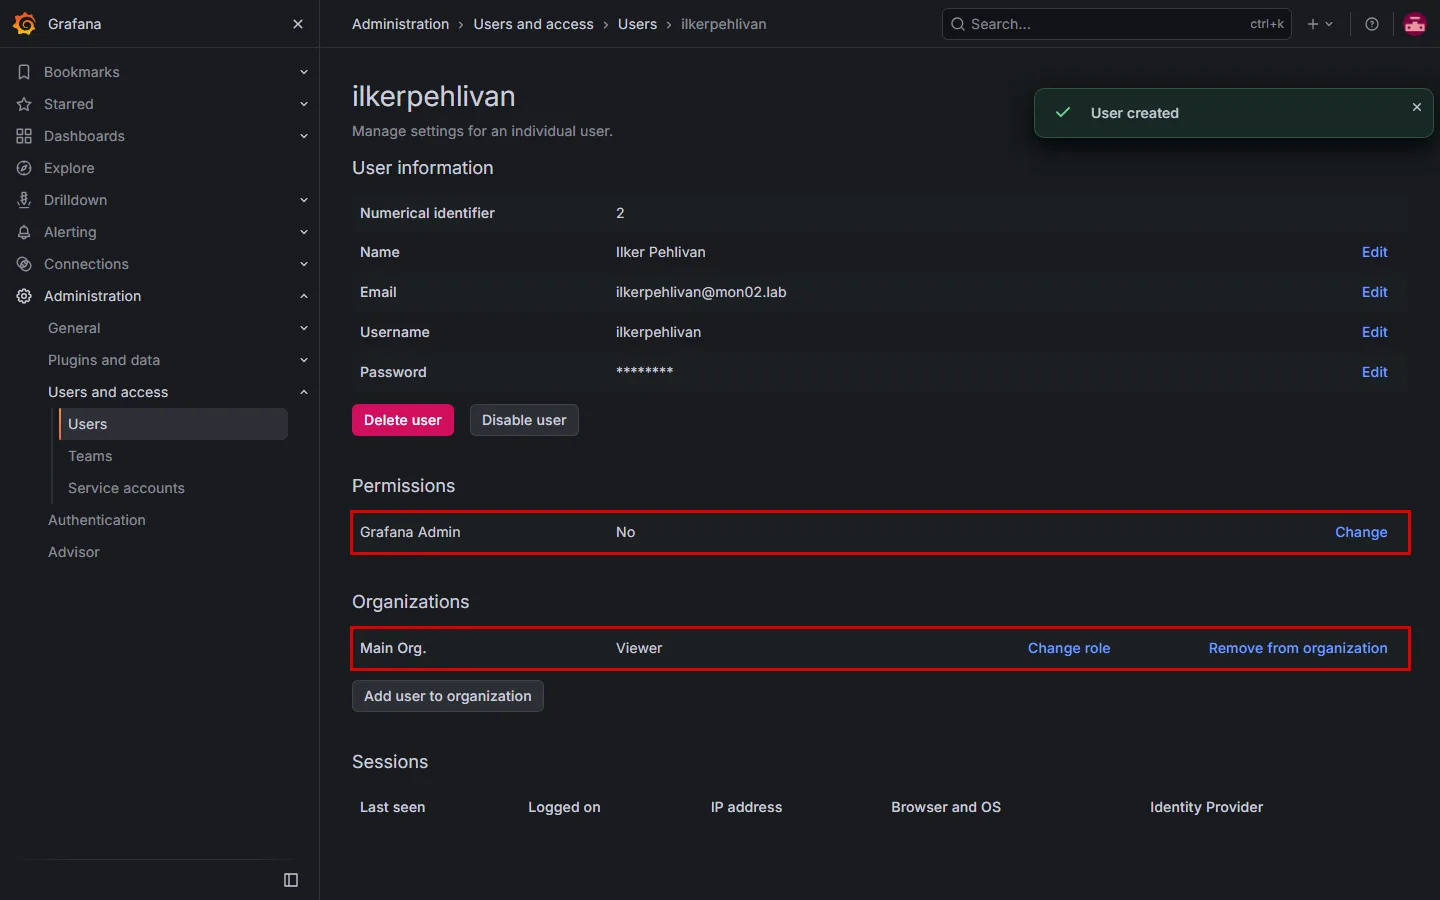
İki yetki ayrıca verilir:
- Kullanıcının sayfasında Permissions altındaki Grafana Admin satırında Change ile
Yes. Grafana Admin sunucu genelindeki yönetici yetkisidir ve kullanıcıları ve organizasyonları yönetir. - Organizations altındaki Main Org. satırında Change role ile
Admin. Organizasyon rolü, organizasyonun içindeki data source ve dashboard’ları yönetme yetkisidir.
Bu iki adımdan sonra tarayıcıdan çıkılır ve yeni hesapla girilir. Fabrika hesabına bundan sonra dokunan kişi, yetkisini kendi hesabından alır.
Fabrika Hesabı admin’i Kapatmak
Yeni hesapla Administration > Users and access > Users sayfasında admin açılır. Önce Grafana Admin satırında Change ile No seçilir, sonra Disable user düğmesine basılır. Grafana ikinci işlemde “Are you sure you want to disable this user?” diye sorar.
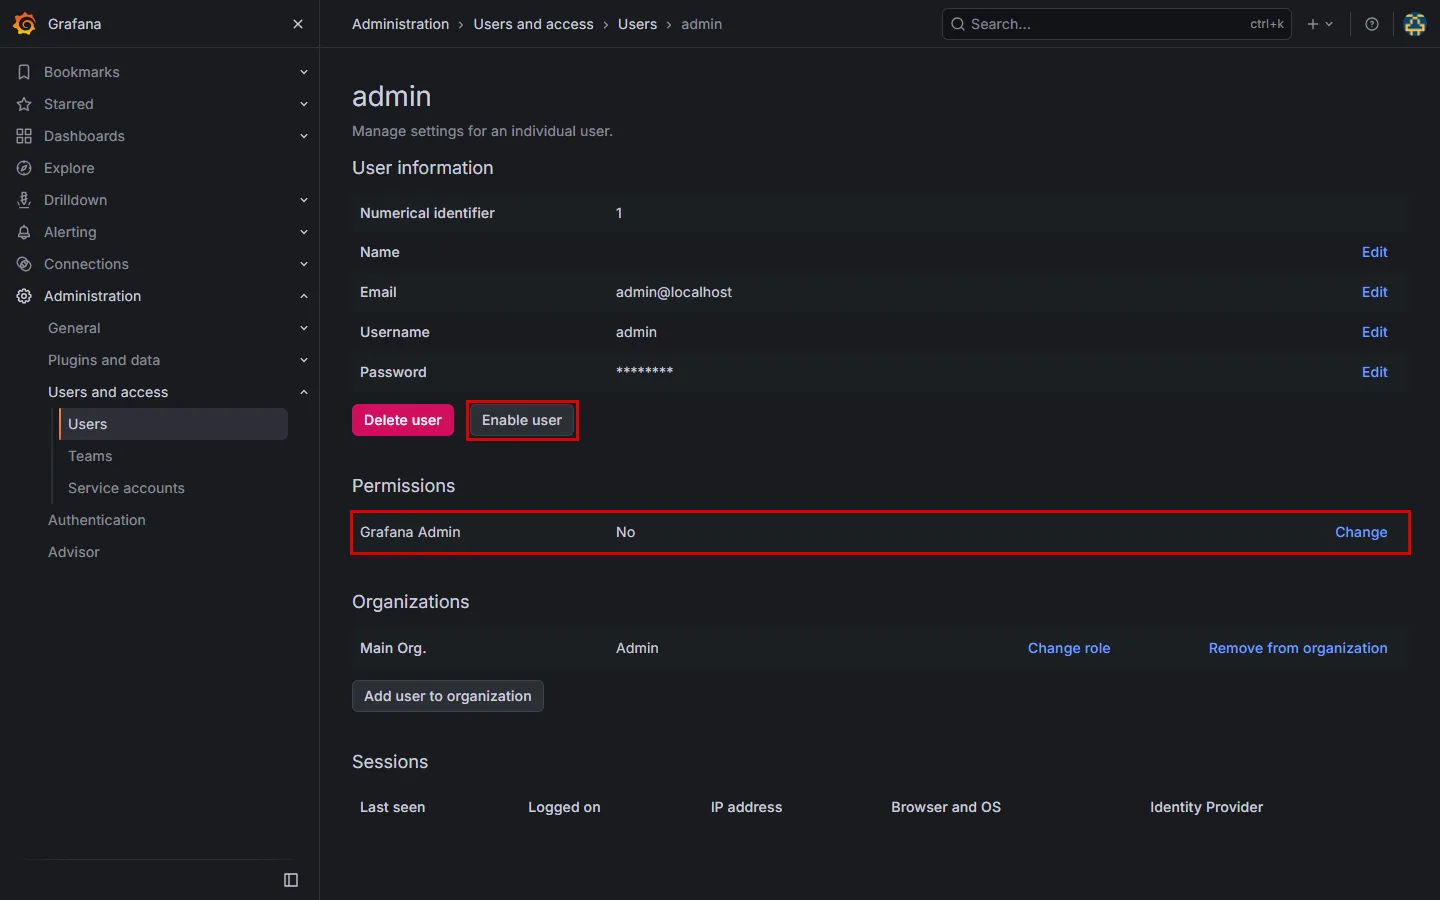
Hesap devre dışı kaldığında düğme Enable user olur ve hesabın açık oturumları listeden düşer. Lab’da devre dışı admin ile giriş denemesi ekranda “Login failed Unauthorized” ile reddedildi. Fabrika parolasını bilen biri artık içeri giremez.
Hesabı silmek yerine kapatmayı seçiyoruz. Delete user da çalışır ve “Are you sure you want to delete this user?” diye sorar, ama silme geri alınmaz. Devre dışı hesap ise kişiye ait yönetici hesabından Enable user ile bir dakikada geri açılır. Örnekteki stüdyoda bu, ortak giriş kartının kesilip atılması değil, kapıdaki görevlinin listesinden düşürülmesidir.
Grafana Sıkılaştırma: Sürüm, Metrikler ve CSP
Kurulum bittiğinde Grafana kimlik sormadan iki şey söylüyordu. Sıkılaştırmadan önce sunucunun kendisinde yapılan ölçüm:
curl -s -o /dev/null -w "metrics_http=%{http_code}
" http://127.0.0.1:3000/grafana/metrics
curl -sI http://127.0.0.1:3000/grafana/login
curl -s http://127.0.0.1:3000/grafana/api/healthmetrics_http=200
HTTP/1.1 200 OK
Cache-Control: no-store
Content-Type: text/html; charset=UTF-8
X-Content-Type-Options: nosniff
X-Frame-Options: deny
X-Xss-Protection: 1; mode=block
Date: Wed, 04 Nov 2026 12:25:41 GMT
{
"database": "ok",
"version": "13.3.0",
"commit": "6f8ce3c693b493043ebcd4787566d2b6b118b0f0"
}Metrik adresi (/grafana/metrics) kimlik sormadan 200 döndü, sağlık adresi sürümü ve commit kimliğini verdi, giriş sayfasında Content-Security-Policy başlığı yoktu.
Sürüm numarası, o sürümü etkileyen açıkları arayan biri için ilk bilgidir. Metrik adresi de Grafana’nın iç durumunu dışarı verir. Grafana’nın güvenlik sıkılaştırma belgesi ikisi için de bir ayar verir. grafana.ini’de değişen satırlar şunlardır:
[server]
domain = 192.168.1.29
enforce_domain = true

[analytics]
reporting_enabled = false

[security]
disable_gravatar = true
content_security_policy = true

[auth.anonymous]
hide_version = true

[metrics]
basic_auth_username = metrics
basic_auth_password = ayri-bir-parola
Her satırın işi:
hide_version: oturum açmamış kullanıcıya sürüm numarası gösterilmez.basic_auth_usernamevebasic_auth_password: metrik adresi parola ister. Grafana’yı bir Prometheus izliyorsa bu parola onun ayarına yazılır.content_security_policy: tarayıcıya hangi kaynaktan betik yüklenebileceğini söyleyen başlık eklenir. Belgenin hazır şablonu kullanılır.enforce_domain:domaindışında bir adla gelen istekdomain’e yönlendirilir. Belge bunu DNS rebinding saldırısına karşı önerir.reporting_enabled: Grafana’nın 24 saatte birstats.grafana.org’a gönderdiği anonim kullanım istatistiği kapanır.disable_gravatar: kullanıcı resimleri dış bir servisten istenmez.
Servis yeniden başlatıldıktan sonra aynı ölçüm. Giriş sayfası bu kez Apache üzerinden istenir, çünkü enforce_domain artık 127.0.0.1 adıyla gelen isteği yönlendiriyor:
curl -s -o /dev/null -w "metrics_anonim=%{http_code}
" http://127.0.0.1:3000/grafana/metrics
curl -s http://127.0.0.1:3000/grafana/api/health
curl -sI http://192.168.1.29/grafana/login | grep -i -E "^(HTTP|content-security)" | cut -c1-100metrics_anonim=401
{
"database": "ok"
}
HTTP/1.1 200 OK
Content-Security-Policy: script-src 'self' 'unsafe-eval' 'unsafe-inline' 'strict-dynamic' 'nonce-4pLenforce_domain’in bir yan etkisi var. Lab’da Host: mon02 başlığıyla gelen istek 301 ile 192.168.1.29’a yönlendi. Kullanıcılar Grafana’ya bir DNS adıyla ulaşacaksa domain ve root_url o adla yazılır, yoksa her giriş bir yönlendirmeyle başlar.
Grafana Kurulumu Doğrulama
Kurulumun doğru bittiğini beş ölçüm söyler:
systemctl is-active grafana-serverçıktısıactive.ss -ltnpçıktısında 3000 portu yalnız127.0.0.1’de.http://sunucu/grafana/login200, ağdansunucu:3000cevapsız./grafana/api/healthyalnız{"database": "ok"}döndürüyor,/grafana/metrics401.- Grafana’nın kendi ayar ekranı PostgreSQL’i gösteriyor.
Son ölçüm arayüzden yapılır. Administration > General > Settings sayfası Grafana’nın o an kullandığı bütün ayarları listeler. database bölümünde host ve name satırları okunur:
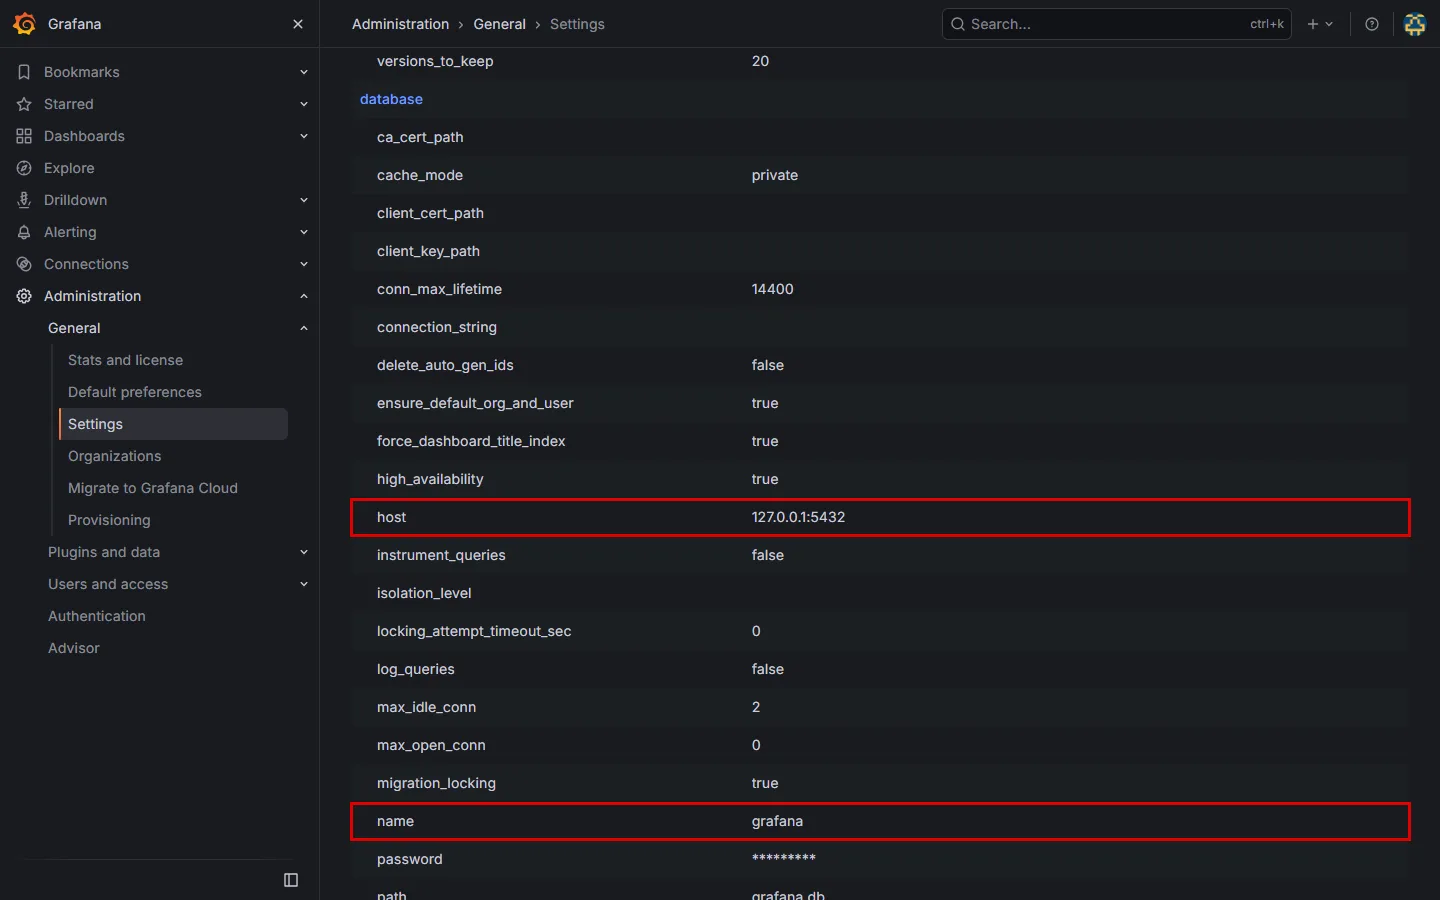
Bu ekran ayar dosyasından daha güvenilir bir kaynaktır. Lab’da fabrika grafana.ini’de yorum satırı olarak ;allow_sign_up = true yazıyordu, ama Settings ekranında etkin değer false çıktı. Grafana’nın belgesi de varsayılanı false olarak verir. Yani fabrika dosyasındaki yorum satırları her zaman etkin varsayılanı göstermez. Bir ayarın gerçek değeri sorulduğunda bu ekrana bakılır.
Kurulum Bitti, Ekran Başlıyor: Grafana’nın İlk Ekranı
Kişiye ait hesapla girildiğinde Grafana boş bir ana sayfa açar.
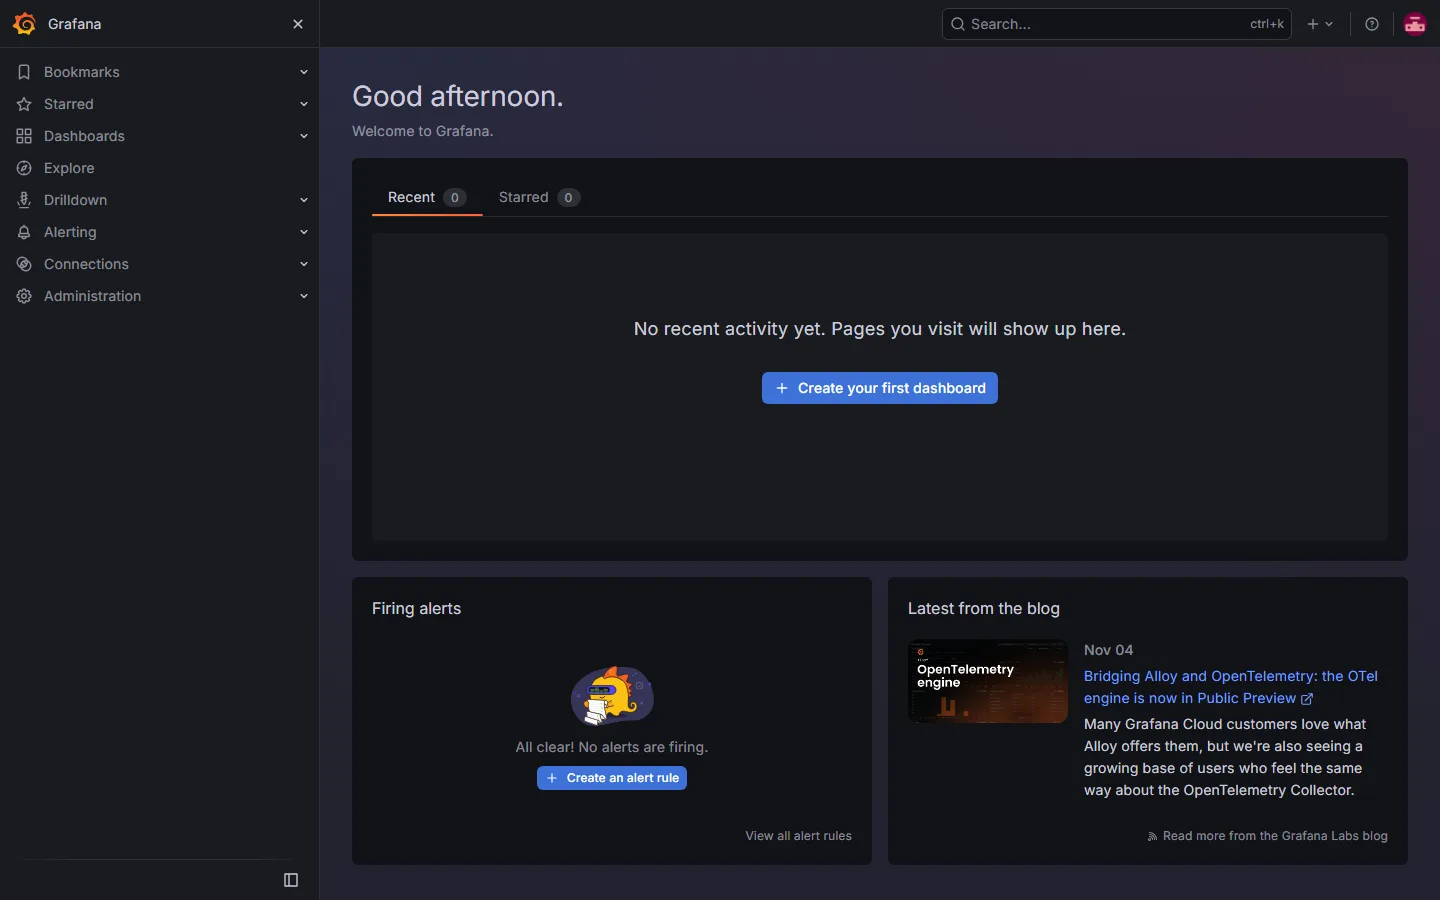
Sol menüdeki dört öğe sonraki işin haritasıdır. Connections data source’ların eklendiği yerdir. Grafana’nın göstereceği her şey buradan gelir ve bu kurulumda henüz hiçbir kaynak bağlı değil. Dashboards panoların, Alerting alert rule’ların, Administration de bu yazıda kullandığımız kullanıcı ve ayar sayfalarının yeridir.
Ekrandaki Create your first dashboard düğmesi bu aşamada boş bir pano açar, çünkü gösterecek veri yoktur. Doğru sıra önce data source’u bağlamaktır. Zabbix’i Grafana’ya yalnız okuma yetkili bir hesapla bağlamak serinin sıradaki yazısının konusudur.
Grafana Kurulumunda Sık Yapılan Hatalar
| Belirti | Sebep | Çözüm |
|---|---|---|
| Sayfa açılıyor ama stiller ve menü yüklenmiyor | root_url ya da serve_from_sub_path alt yolu bilmiyor | İkisini /grafana/ ile yaz, servisi yeniden başlat |
http://sunucu/grafana 404 veriyor | Apache kuralı /grafana/ için yazılmış | RedirectMatch ^/grafana$ /grafana/ ekle |
Apache ws:// satırında hata veriyor | proxy_wstunnel kapalı ya da reload yetmedi | a2enmod proxy_wstunnel, sonra restart |
Kurulumdan sonra /var/lib/grafana/grafana.db duruyor | Servis veritabanı ayarından önce açıldı | Ayar PostgreSQL’i gösteriyorsa dosya kullanılmaz, servisi açmadan önce ayarı yap |
HTTPS’e geçmeden cookie_secure açıldı, kimse giremiyor | Çerez yalnız HTTPS’te gönderilir | HTTP’de false bırak |
| DNS adıyla girince başka adrese yönleniyor | enforce_domain açık, domain IP adresi | domain ve root_url’u kullanıcıların yazdığı adla yaz |
admin / admin hala çalışıyor | İlk girişte Skip’e basıldı | Parolayı değiştir, kişiye ait yönetici aç, admin’i kapat |
Sonuç: Grafana Kurulumu Kapıyı Kapatınca Biter
Grafana’yı kurmak birkaç komuttur: depo, paket, servis. Kurulumu bitmiş saydıran şey sonraki dört karardır: Grafana’nın kendi veritabanı PostgreSQL olur, servis ağa değil Apache’ye açılır, fabrika hesabı kapanır ve sürüm ile metrikler kimliksiz kullanıcıya gösterilmez. Lab’da bütün bunlar yaklaşık 15 dakika sürdü. Atlandıklarında ise hiçbiri hata vermez, Grafana yine açılır ve çalışır.
Girişteki benzetmeye dönersek: stüdyo kurulduğunda kamera çalışır, ışıklar yanar, ama stüdyonun güvenliğini bunlar belirlemez. Ana girişin tek kapı olması 127.0.0.1 ve Apache’dir. Arşivin sağlam dolabı PostgreSQL’deki veritabanıdır. Ortak giriş kartının listeden düşmesi de devre dışı admin hesabıdır. Stüdyo ancak bunlardan sonra yayına hazırdır ve sıradaki iş ona veri getirecek kurumu bağlamaktır.
Grafana Kurulumu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Grafana kuruldu ama kim neyi görüyor belli değil mi? Kurulumunuzu birlikte gözden geçirelim.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi