BT Sistem Yönetimi
SMTP Relay Kurulumu: Postfix ile Google Workspace
SMTP relay kurulumu: Postfix'i Google Workspace'in smtp-relay.gmail.com hizmetine TLS ve SMTP AUTH ile bağladım, Zabbix alarmını eskalasyon grubuna yolladım.

- SMTP Relay Neden Kurulur? Parola Her Cihazda Durmasın
- SMTP Relay Düzeni Nasıl Olmalı?
- SMTP Relay için IP İzin Listesi mi, SMTP AUTH mı?
- Kaç SMTP Relay, Hangi Hesap?
- Google Workspace’te SMTP Relay Kuralı
- Uygulama Şifresi: SMTP Relay’in Google’daki Kimliği
- Postfix ile SMTP Relay Kurulumu (Ubuntu 26.04)
- sasl_passwd: Google Kimliğini SMTP Relay’e Yazmak
- mynetworks: SMTP Relay Kimden İleti Kabul Eder?
- SMTP Relay’i Sınamak: İlk İleti ve mail.log
- Zabbix’i SMTP Relay’e Bağlamak
- Eskalasyon Grubu: Alarm Kişiye Değil Gruba Gider
- SMTP Relay İletisi Gelen Kutusunda: SPF, DKIM ve DMARC
- Gelen Kutusundaki İletiyi SMTP Relay Log’unda Bulmak
- SMTP Relay Kuyruğu: Google’a Ulaşılamayınca Alarm Kaybolur mu?
- SMTP Relay Hataları: Invalid Credentials Her Zaman Şifre Demek Değil
- TLS Kapalıyken de Invalid Credentials Gelir
- SMTP Relay Doğrulama Listesi
- Sonuç: SMTP Relay’de Şifre Tek Yerde Durur
- SMTP Relay Kurulumu Hakkında Sık Sorulan Sorular
SMTP relay, yazıcının, Zabbix’in ya da bir iş uygulamasının iletisini alıp asıl posta sunucusuna aktaran ara sunucudur.
Doğru düzen şudur: kurumdaki her cihaz iletisini iç ağdaki tek bir relay’e parolasız bırakır. Relay yalnız tanıdığı iç adreslerden ileti kabul eder. Google’a da tek bir kimlikle, TLS üzerinden SMTP AUTH ile bağlanır. SMTP AUTH, gönderen sunucunun SMTP oturumunda kullanıcı adı ve parolayla kendini tanıtmasıdır. Microsoft’un cihaz ve uygulama e-postası belgesi kurumda bir posta sunucusu varsa uygulamaların iletisinin o sunucu üzerinden aktarılmasını önerir. Google Workspace’in SMTP relay hizmeti de bu sunucuyu IP adresinden ya da kimliğinden tanıyacak biçimde kurulur.
Bu yazıda Ubuntu 26.04 üzerinde Postfix 3.10.6 ile relay01 adlı bir relay kurdum, onu Google Workspace’in smtp-relay.gmail.com hizmetine bağladım ve Zabbix’in alarmını bir eskalasyon grubuna gönderdim. Google’ın şifresiz, TLS’siz ve iç ağ dışından gelen denemelere verdiği cevapları ölçtüm. Google’a ulaşılamadığında kuyruğun ne yaptığını ve iletinin gelen kutusunda SPF, DKIM ve DMARC sonucunu da ölçtüm. SMTP’nin kendisini, yani zarfı, portları ve STARTTLS’in sırasını SMTP nedir yazısında anlattık. Burada o protokolün üstüne kurulan sunucuyu anlatıyorum.
Büyük bir iş merkezinin zemin katında bir otobüs acentesi olduğunu düşünün. Binadaki ofisler gönderecekleri sandıkları otogara kendileri taşımaz, acenteye bırakır. Acente yalnız binadaki ofislerden sandık kabul eder ve sokaktan gelen yabancının sandığını geri çevirir. Otobüs firması da sandığı herkesten almaz. Acente görevlisi kapalı gişede firmanın verdiği yetki kartını gösterir ve firma yalnız üstünde iş merkezinin adı yazan sandıkları yükler.
Firma her sandığa kendi mührünü basar, varış otogarı sandığın gerçekten o firmadan geldiğini mühürden anlar. Otobüs kalkmazsa sandıklar acentenin deposunda bekler ve bir sonraki seferde yola çıkar. SMTP relay’de ofisler yazıcı ve Zabbix gibi gönderenlerdir, acente relay sunucusu, otobüs firması Google’dır. Yetki kartı uygulama şifresi, mühür DKIM imzası, acentenin deposu Postfix’in kuyruğudur.

Bu makale BT Sistem Yönetimi ana hizmetimizin Linux sunucu koluna odaklanır. Relay’in üzerinde çalıştığı işletim sistemini, sürüm seçimini ve sıkılaştırmasını Ubuntu Server rehberinde anlattık.
SMTP Relay Neden Kurulur? Parola Her Cihazda Durmasın
Relay olmayan bir kurumda e-posta gönderen her cihaz Google’a kendi kimliğiyle bağlanır. Tarayıcı, Zabbix, yedekleme yazılımı ve muhasebe programı aynı posta hesabının parolasını kendi ayar ekranında saklar. Parola değişince hepsi aynı gün susar, bir cihaz ele geçirilince de o hesap ele geçmiş olur.
Google bu yolu ayrıca daralttı. Eski “less secure apps” seçeneği 14 Mart 2025’ten beri bütün Google hesaplarında kapalı ve SMTP’ye yalnız hesap parolasıyla girilemiyor (Google’ın geçiş belgesi). E-posta gönderen cihazlar için belgenin saydığı yollar OAuth, uygulama şifresi ya da başka bir gönderim yoludur. Relay bu üçüncü yoldur. Uygulama şifresi yalnız relay’de durur, cihazlar relay’e parolasız bağlanır.
Yeni alan adı sorunun kaynağını kaldırmadı, onu 200 cihaza yaydı. Parola artık 200 yazıcının ayar ekranında duruyordu. Parola sızdığında ya da değiştiğinde 200 yazıcıya yeniden tek tek bağlanmak gerekir. Yazıcılardan birini ele geçiren kişi de hesabın parolasını ele geçirir. İletiler de artık kurumun alan adından değil, başka bir alan adından çıkıyordu.
Relay’de aynı 200 yazıcı tek bir adrese parolasız bağlanır. Parola yalnız relay’de durur ve değiştiğinde tek bir dosya güncellenir. Arıza anında günü kurtaran çözüm hep daha kolay görünür. Kurumda kalıcı olan, sorunun kaynağını kaldıran ve kurumu kurtaran çözümdür.
Gönderenin relay’e parolasız bağlandığını lab’da Zabbix’in relay’e bıraktığı deneme iletisinde gördüm. Zabbix’in e-posta ayarında kimlik doğrulama None idi. relay01’in mail.log dosyası Zabbix sunucusunu (192.168.1.29) yalnız IP adresiyle kaydetti, kimlik sormadı. İletiyi Google’a kendi kimliğiyle aktardı:
04:01:45 relay01 postfix/smtpd[5073]: connect from unknown[192.168.1.29]
04:01:45 relay01 postfix/smtpd[5073]: 88EC345DA1: client=unknown[192.168.1.29]
04:01:45 relay01 postfix/qmgr[4480]: 88EC345DA1: from=<alerts@sistemkusu.com>, size=608, nrcpt=1 (queue active)
04:01:46 relay01 postfix/smtp[5077]: 88EC345DA1: to=<it-escalation@sistemkusu.com>, relay=smtp-relay.gmail.com[142.251.127.28]:587, delay=0.98, delays=0.05/0.02/0.72/0.19, dsn=2.0.0, status=sent (250 2.0.0 OK ...)
İlk iki satır iç ağ tarafıdır, Zabbix parolasız bağlandı. Son satır internet tarafıdır, relay Google’a 587 portundan bağlandı ve ileti saniyenin altında kabul edildi. Parola bu yolun yalnız ikinci yarısında, relay01’in diskinde durur.
SMTP Relay Düzeni Nasıl Olmalı?
Önce kısa cevap: her ofiste ya da veri merkezinde bir relay olur. Relay yalnız tek tek yazılmış iç IP adreslerinden ileti kabul eder, Google’a 587 portundan TLS ile bağlanır ve tek bir uygulama şifresiyle kimlik doğrular. Google tarafındaki kural yalnız kurumun alan adını taşıyan gönderenlere izin verir ve TLS ister. Uygulama şifresi yönetici olmayan, yalnız bu iş için açılmış bir Workspace hesabına aittir.
Bu düzeni altı kaynak birlikte tarif ediyor:
- Google’ın SMTP relay belgesi (Route outgoing SMTP relay messages through Google): kural Admin console’da Apps → Google Workspace → Gmail → Routing altında, yalnız en üst kuruluş biriminde eklenir. Gönderen üç seçenekten biriyle sınırlanır, kimlik IP adresiyle ya da SMTP AUTH ile doğrulanır, TLS zorunlu tutulabilir. TLS’siz bağlantıda SMTP AUTH yapılamaz. Sınır kullanıcı başına 24 saatte 10.000 iletidir.
- Google’ın less secure apps geçiş belgesi (yukarıda bağlantısı verildi): parolayla SMTP 14 Mart 2025’te kapandı, cihazlar için uygulama şifresi ve başka gönderim yolları kaldı.
- Google’ın uygulama şifresi belgesi (Sign in with app passwords): uygulama şifresi yalnız iki adımlı doğrulaması açık hesapta oluşturulur, 16 karakterdir ve hesabın ana parolası değişince iptal olur. Google bu yolu önermez ve çoğu durumda gereksiz sayar.
- Microsoft’un cihaz ve uygulama e-postası belgesi (Microsoft 365 ile e-posta gönderen cihaz ve uygulamalar): kurumda bir posta sunucusu varsa uygulamalar iletiyi o sunucu üzerinden aktarmalıdır, çünkü sizin denetiminizdeki bir sunucuda relay ayarı daha kolaydır.
- Postfix’in SASL belgesi (SASL_README): relay’e kimlik
smtp_sasl_auth_enableile açılır, parola yalnız root’un okuyabildiği bir dosyada durur verelayhostile aynı biçimde yazılır. Köşeli parantez MX aramasını kapatır. - Postfix’in temel yapılandırma belgesi (BASIC_CONFIGURATION_README) ve parametre başvurusu (postconf(5)): Postfix 3.0’dan beri
mynetworks_stylefabrikadahost, yani yalnız makinenin kendisine güvenir. Belgesubnetdeğerinin geniş bir ağa bağlı makinede fazla cömert kalabileceğini yazar.
Üç yol, karar ölçütleriyle yan yana:
Her cihaz smtp.gmail.com’a | Relay, IP izin listesiyle | Relay, SMTP AUTH ile | |
|---|---|---|---|
| Parola nerede | Her cihazda | Hiçbir yerde | Yalnız relay’de |
| Statik IP | Gerekmez | Gerekir, IPv4 ve IPv6 | Gerekmez |
| Gönderen adres | Hesabın kendi adresi | Alan adındaki herhangi bir adres | Alan adındaki herhangi bir adres |
| Günlük sınır | Kullanıcı başına 2.000 ileti | Kullanıcı başına 10.000 ileti | Kullanıcı başına 10.000 ileti |
| Parola değişince | Bütün cihazlar susar | Etkilenmez | Yalnız relay güncellenir |
Kullanıcı başına 2.000 iletilik sınır Google’ın Gmail gönderim sınırları belgesinden, 10.000 iletilik sınır relay belgesinden. Tablonun ikinci satırı, relay’in Google’a hangi yoldan tanıtılacağı sorusunu doğuruyor.
SMTP Relay için IP İzin Listesi mi, SMTP AUTH mı?
Google’ın kuralı relay’i iki yoldan tanır: Only accept mail from the specified IP addresses ya da Require SMTP Authentication. İkisi birlikte de seçilebilir. IP izin listesi parola gerektirmez ama sabit bir dış IP ister. Lab hattının dış adresi dinamik, bu yüzden kural yalnız SMTP AUTH ile kuruldu.
IP listesini seçecek kurum için lab’dan çıkan bir uyarı var. Postfix’in smtp_address_preference parametresi fabrikada any, yani hedefin hem IPv4 hem IPv6 adresi varsa ikisini dönüşümlü kullanır (postconf(5)). relay01’in aynı saat içindeki iletilerinden ilki Google’a IPv6 adresiyle (2a00:1450:4001:c21::1c), ikincisi IPv4 adresiyle (142.251.127.28) bağlandı.
İzin listesine yalnız IPv4 adresini yazan kurumda IPv6’dan çıkan ileti Google’ın gözünde kayıtsız bir adresten gelir ve kural onu tanımaz. Google’ın ret metni ileti başına hangi adresi gördüğünü köşeli parantez içinde yazar, lab’daki retlerde iki adres de göründü. O kurum ya IPv6 adresini de listeye yazar ya da Postfix’te inet_protocols = ipv4 ile relay’i yalnız IPv4’e bağlar.
Kaç SMTP Relay, Hangi Hesap?
Google ve Microsoft bir sayı vermiyor. İlkenin pratik karşılığı şudur: her ofiste ya da veri merkezinde bir relay olur, çünkü gönderenler relay’e 25 portundan şifresiz bağlanır ve bu bağlantının iç ağda kalması gerekir. Şubedeki yazıcının iletisi merkeze VPN üzerinden düz metin gitmez, şubenin kendi relay’ine gider.
Kimlik doğrulayan hesap bir kişinin hesabı olmaz. Kişi ayrıldığında hesabı kapanır, parolası değişir ve relay o gün susar. Google’a göre SMTP AUTH bir Workspace kullanıcısının adresiyle yapılır, yani hesabın lisansı olmalıdır. Hesap yönetici rolü taşımaz, çünkü uygulama şifresi o hesabın bütün Google erişimini açar. Uygulama şifresi de yalnız relay’de durur ve adı neye ait olduğunu söyler: lab’da relay01 smtp-relay.
Google Workspace’te SMTP Relay Kuralı
Düzen belli oldu, ilk iş Google tarafında relay’e izin vermek. Kural Google Admin console’da kurulur ve Postfix’e dokunmadan önce hazır olmalıdır. Kural yokken relay’den çıkan ileti Google’dan ret alır.
Ön koşullar:
- Google Workspace’te süper yönetici hesabı.
- Alan adının (lab’da
sistemkusu.com) Workspace’te doğrulanmış olması ve SPF ile DKIM kayıtlarının yayında olması. Kurulumu SPF, DKIM ve DMARC kurulumu yazısında.
Admin console → Apps → Google Workspace → Gmail → Routing → SMTP relay service → Configure. Açılan Add setting penceresinde:
- Ad: kuralın neye ait olduğunu söyleyen kısa bir ad. Lab’da
relay01 lab. - Allowed Senders: Only addresses in my domains. Gönderen adres kurumun alan adını ya da bir alt alan adını taşımalıdır, ama bir Workspace hesabı olması gerekmez.
alerts@sistemkusu.combir posta kutusu değil ve bu seçenekle gönderen olabiliyor. Only registered Apps users in my domains gönderenin lisanslı bir kullanıcı olmasını ister. Any addresses Google’ın kendi belgesinde önerilmeyen seçenektir. - Authentication: Require SMTP Authentication işaretli, Only accept mail from the specified IP addresses boş. Statik IP’li kurum ikincisini de işaretleyip IP adreslerini yazabilir.
- Encryption: Require TLS encryption işaretli. Google TLS’siz bağlantıda SMTP AUTH’a zaten izin vermez, bu kutu TLS’siz denemeyi kural düzeyinde de kapatır.
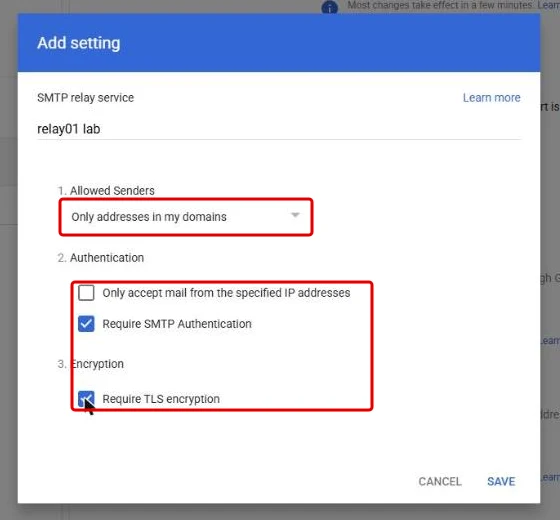
Save ile kural kaydedilir. Google değişikliğin 24 saate kadar sürebileceğini, genelde daha hızlı oturduğunu yazıyor. İlk ileti 550 alırsa kuralın oturmasını beklemek de teşhisin parçasıdır.
Uygulama Şifresi: SMTP Relay’in Google’daki Kimliği
Kural relay’e izin veriyor, ama relay’in kendini tanıtacağı bir şifre gerekiyor. Bu şifre hesabın ana parolası değil, uygulama şifresidir.
Ön koşul: kimlik doğrulayacak hesapta iki adımlı doğrulama açık olmalı. Google’a göre yalnız güvenlik anahtarıyla iki adımlı doğrulama kullanan hesapta ve Gelişmiş Koruma programındaki hesapta seçenek görünmeyebilir.
- Kimlik doğrulayacak hesapla
myaccount.google.com/apppasswordsadresini açın. Google önce hesabın parolasını yeniden ister. - Uygulama adı alanına şifrenin nerede kullanıldığını yazın. Lab’da
relay01 smtp-relay. - Oluştur’a basın. Google 16 karakterlik şifreyi dört gruplu olarak bir kez gösterir. Pencere kapanınca şifre bir daha görüntülenmez.
Şifre oluşturulduğu anda hesabın gelen kutusuna Google’dan bir Güvenlik uyarısı iletisi düşer. İleti şifrenin adını verir ve hesabı kontrol etmeyi önerir. Bu beklenen bir iletidir. Aynı ileti siz şifre oluşturmamışken gelirse hesap ele geçmiş olabilir. Uygulama şifreleri sayfasının üstündeki metin de Google’ın tutumunu söyler: uygulama şifreleri, güncel güvenlik standartlarını kullanan uygulamalardan daha az güvenlidir.
Postfix ile SMTP Relay Kurulumu (Ubuntu 26.04)
Google tarafı hazır. Şimdi iç ağdaki relay sunucusunu, örnekteki acentenin kendisini kuruyoruz. relay01 bir Ubuntu Server 26.04.1 sanal makinesi: adresi 192.168.1.31, adı relay01.ad.sistemkusu.com. Ubuntu’nun kurulumunu Ubuntu Server kurulumu yazısında anlattık.
sudo apt install postfixKurulum iki soru sorar:
- General mail configuration type: Internet with smarthost. Fabrika seçimi Internet Site’tır ve sunucuyu iletiyi alıcının posta sunucusuna doğrudan teslim eden bir posta sunucusu yapar. Smarthost, iletinin aktarıldığı bir sonraki sunucudur: burada Google.
- System mail name: sunucunun tam adı. Lab’da
relay01.ad.sistemkusu.com. - SMTP relay host:
[smtp-relay.gmail.com]:587. Köşeli parantez Postfix’e bu adın MX kaydına bakmamasını söyler.
Kurulumdan sonra Postfix’in fabrika değerleri:
postconf mynetworks_style mynetworks smtpd_relay_restrictions default_database_type smtp_tls_security_level smtp_sasl_auth_enablemynetworks_style = host
mynetworks = 127.0.0.0/8 [::ffff:127.0.0.0]/104 [::1]/128
smtpd_relay_restrictions = permit_mynetworks permit_sasl_authenticated defer_unauth_destination
default_database_type = hash
smtp_tls_security_level = may
smtp_sasl_auth_enable = noSatırlar sırayla şunu söylüyor:
- Relay fabrikada yalnız makinenin kendisine güvenir, iç ağdaki başka bir makineden ileti almaz.
- Güvenilen adresler yalnız loopback.
- Postfix güvendiği adresten ya da kimlik doğrulayan istemciden ileti aktarır, kalanını geçici kodla reddeder.
- Parola tablosunun türü
hash. Postfix belgesindeki örneklerlmdbkullanıyor, Ubuntu’nun paketihashile geliyor. Tablo dosyası bu yüzden.dbuzantılı olur. - TLS fabrikada
may, yani karşı taraf sunarsa kullanılır, sunmazsa ileti düz metin gider. - SMTP AUTH kapalı.
Relay için değişen altı ayar:
sudo cp -p /etc/postfix/main.cf /etc/postfix/main.cf.fabrika
sudo postconf -e 'relayhost = [smtp-relay.gmail.com]:587' \
  'smtp_tls_security_level = encrypt' \
  'smtp_sasl_auth_enable = yes' \
  'smtp_sasl_tls_security_options = noanonymous' \
  'smtp_sasl_security_options = noanonymous' \
  'smtp_sasl_password_maps = hash:/etc/postfix/sasl_passwd' \
  'mynetworks = 127.0.0.0/8 [::1]/128 192.168.1.29/32' \
  'myorigin = sistemkusu.com'
sudo postfix check
sudo systemctl reload postfixrelayhost: iletinin aktarılacağı sunucu ve port.smtp_tls_security_level = encrypt: Google’a bağlantı TLS’siz kurulamazsa ileti gönderilmez, kuyrukta bekler.maybırakılırsa TLS kurulamadığında credential sunulmaz ve ileti reddedilir, ama Postfix bunu kendi kararı olarak görmez.smtp_sasl_auth_enable = yes: Google’a kimlik sunulur.smtp_sasl_tls_security_optionsvesmtp_sasl_security_options:noanonymous, yani anonim oturum yok ama düz metin kimlik mekanizması serbest. Postfix belgesine göre bu, TLS altındaki düz metin parolaya izin veren ayardır. GooglePLAINveLOGINmekanizmalarını yalnız TLS’ten sonra ilan ediyor.smtp_sasl_password_maps: kimliğin bulunduğu tablo.mynetworks: relay’e parolasız ileti bırakabilecek adresler. Loopback ve Zabbix sunucusu (192.168.1.29), tek tek ve/32ile.myorigin = sistemkusu.com: relay’in kendi ürettiği iletinin (cron, sistem uyarısı) gönderen alan adı. Fabrika değeri sunucunun adıdır verelay01.ad.sistemkusu.comgibi bir gönderen Google’ın Only addresses in my domains kuralında alt alan adı sayılır.
postfix check lab’da her çalıştığında not owned by root: /var/spool/postfix/etc/resolv.conf uyarısı verdi ve ardından hatasız döndü. Uyarı Ubuntu’nun chroot dizinindeki dosyanın sahibiyle ilgili, relay’in çalışmasını etkilemedi.
sasl_passwd: Google Kimliğini SMTP Relay’e Yazmak
Postfix kimliği /etc/postfix/sasl_passwd dosyasından okur. Dosyada tek satır vardır ve relayhost ile birebir aynı biçimde yazılmak zorundadır, köşeli parantez ve port dahil:
[smtp-relay.gmail.com]:587 HESAP@sistemkusu.com:UYGULAMA_SIFRESIHESAP kimlik doğrulayacak Workspace kullanıcısıdır, UYGULAMA_SIFRESI Google’ın gösterdiği 16 karakter. Google şifreyi dört gruplu gösterir. Lab’da şifreyi boşluksuz yazdım ve Google kabul etti.
Dosyayı önce yalnız root’un okuyabileceği izinle boş açın, sonra düzenleyiciyle doldurun. Şifre böylece komut satırına ve kabuk geçmişine düşmez:
sudo install -m 600 -o root -g root /dev/null /etc/postfix/sasl_passwd
sudo nano /etc/postfix/sasl_passwd
sudo postmap /etc/postfix/sasl_passwd
sudo chmod 600 /etc/postfix/sasl_passwd.db
sudo systemctl reload postfix
sudo ls -l /etc/postfix/sasl_passwd /etc/postfix/sasl_passwd.db-rw------- 1 root root 74 Nov 4 03:39 /etc/postfix/sasl_passwd
-rw------- 1 root root 12288 Nov 4 03:39 /etc/postfix/sasl_passwd.dbpostmap metin dosyasından Postfix’in okuduğu .db tablosunu üretir. Dosya her değiştiğinde yeniden çalıştırılır, yoksa Postfix eski şifreyi kullanmaya devam eder. Postfix belgesine göre dosya root’a ait kalabilir, çünkü Postfix onu yetkisini düşürmeden önce root olarak açar.
mynetworks: SMTP Relay Kimden İleti Kabul Eder?
Relay’in en tehlikeli hatası açık relay’dir: internetten gelen herkesin iletisini aktaran sunucu. Postfix bunu iki ayarla engeller. mynetworks relay’e ileti bırakabilecek adresleri sayar, smtpd_relay_restrictions da o listede olmayana ne yapılacağını söyler.
Lab’da relay’e listede olmayan bir makineden, Windows iş istasyonundan (192.168.1.115) bağlandım. İletiyi hem dışarıdaki bir adrese hem kurumun kendi adresine vermeyi denedim:
03:34:12.911 C: MAIL FROM:<alerts@sistemkusu.com>
03:34:12.920 S: 250 2.1.0 Ok
03:34:12.920 C: RCPT TO:<birisi@example.org>
03:34:12.920 S: 454 4.7.1 <birisi@example.org>: Relay access denied
03:34:12.920 C: RCPT TO:<ilker.pehlivan@sistemkusu.com>
03:34:12.920 S: 454 4.7.1 <ilker.pehlivan@sistemkusu.com>: Relay access denied
İki alıcı da reddedildi. Kurumun kendi adresi de reddedildi, çünkü relay01 o alan adının posta sunucusu değil. Aynı deneme relay01’in kendisinden yapılınca iki alıcı da 250 2.1.5 Ok aldı. Ret kodu 454, yani geçicidir. defer_unauth_destination göndereni kalıcı olarak reddetmez, yeniden denemesini ister. Kalıcı ret isteyen kurum reject_unauth_destination yazar ve 554 kodu döner.
İkinci katman firewall’dur. 25 portunu yalnız Zabbix sunucusuna açtım:
sudo ufw allow OpenSSH
sudo ufw allow from 192.168.1.29 to any port 25 proto tcp
sudo ufw --force enable
sudo ufw statusStatus: active
To Action From
-- ------ ----
OpenSSH ALLOW Anywhere
25/tcp ALLOW 192.168.1.29
OpenSSH (v6) ALLOW Anywhere (v6)Bundan sonra iş istasyonu 25 portuna bağlantı bile kuramadı. Zabbix sunucusundan aynı porta bağlantı kuruldu. Postfix’e yeni bir gönderen eklendiğinde iki yer birlikte değişir: mynetworks ve firewall kuralı.
SMTP Relay’i Sınamak: İlk İleti ve mail.log
Kimlik, kural ve kabul listesi hazır. İlk ileti relay01’in kendisinden gönderildi. Görünen ad Türkçe karakter taşıdığı için başlıkta UTF-8 kodlamasıyla yazıldı:
printf 'From: alerts@sistemkusu.com\nTo: ilker.pehlivan@sistemkusu.com\nSubject: relay01 ilk ileti\n\nDeneme.\n' \
  | /usr/sbin/sendmail -f alerts@sistemkusu.com ilker.pehlivan@sistemkusu.com
sudo grep status= /var/log/mail.log | tail -n 12026-11-04T03:39:59 relay01 postfix/smtp: D36F045DA1: to=<ilker.pehlivan@sistemkusu.com>, relay=smtp-relay.gmail.com[2a00:1450:4001:c21::1c]:587, delay=1.1, delays=0.03/0.05/0.78/0.25, dsn=2.0.0, status=sent (250 2.0.0 OK ... gsmtp)Satırın parçaları:
relay=: iletinin aktarıldığı sunucu ve adresi. Bu iletide IPv6.delays=a/b/c/d: dört süre, saniye cinsinden. Sırayla iletinin kuyruk yöneticisine ulaşması, kuyrukta bekleme, bağlantının kurulması (DNS, TLS ve kimlik doğrulama dahil) ve iletinin aktarılması. Burada 1,1 saniyenin 0,78’i bağlantı kurulumu.dsn=2.0.0vestatus=sent: Google iletiyi teslim aldı. Bu, iletinin alıcıya ulaştığı anlamına gelmez, sorumluluğun Google’a geçtiği anlamına gelir.
dsn kodunun ilk hanesi sonucu söyler. 2 kabul, 4 geçici hata, 5 kalıcı rettir. Geçici hatada ileti kuyrukta kalır ve yeniden denenir (status=deferred), kalıcı retle göndereni bilgilendiren bir hata iletisi yazılır (status=bounced). Yazının sonundaki hata tablosu bu ayrıma dayanır.
Postfix credential’ı mail.log dosyasına yazmadı. Lab’ın sonunda dosyada şifre ya da AUTH satırı aradım ve bulmadım.
Zabbix’i SMTP Relay’e Bağlamak
Relay kendi iletisini gönderiyor. Şimdi asıl göndereni relay’e bağlıyoruz. Lab’da gönderen Zabbix, ama Zabbix yalnız bir örnek. Yazıcı, NAS, yedekleme yazılımı ya da bir iş uygulaması da aynı dört değerle bağlanır:
- Sunucu: relay’in adresi.
- Port:
25. - Şifreleme ve kimlik doğrulama: kapalı. Gönderenle relay arasındaki yol iç ağdadır.
- Gönderen adres: kurumun alan adını taşır, yoksa Google’daki kural iletiyi reddeder.
Ayarın adı ve menüsü her üründe başkadır. Kendi sisteminizin e-posta ya da bildirim ayarında bu dört alanı arayın. Bir koşul da relay tarafındadır: gönderenin IP adresi mynetworks listesinde olmalıdır. Liste dışındaki cihazın iletisi relay’de reddedilir.
Zabbix’te e-postanın genel düzeni, kullanıcı medyası ve action Zabbix trigger ve alarm yazısında. Burada değişen tek şey iletinin gittiği sunucu.
Alerts → Media types → Create media type:
- Name:
Email (relay01). - Type: Email, Email provider: Generic SMTP.
- SMTP server: relay’in adresi,
192.168.1.31. SMTP server port:25. - Email: gönderen adres ve görünen ad,
Sistem Kuşu İzleme <alerts@sistemkusu.com>. Zabbix 7.0 görünen adlı biçimi kabul etti ve ad gelen kutusunda Türkçe karakterleriyle göründü. - SMTP helo:
mon02.lab. - Connection security: None. Authentication: None. Zabbix ile relay arasındaki yol iç ağda, kimlik relay ile Google arasında kalır.
- Message format: Plain text. Message templates sekmesinde Problem ve Problem recovery şablonları eklenir.
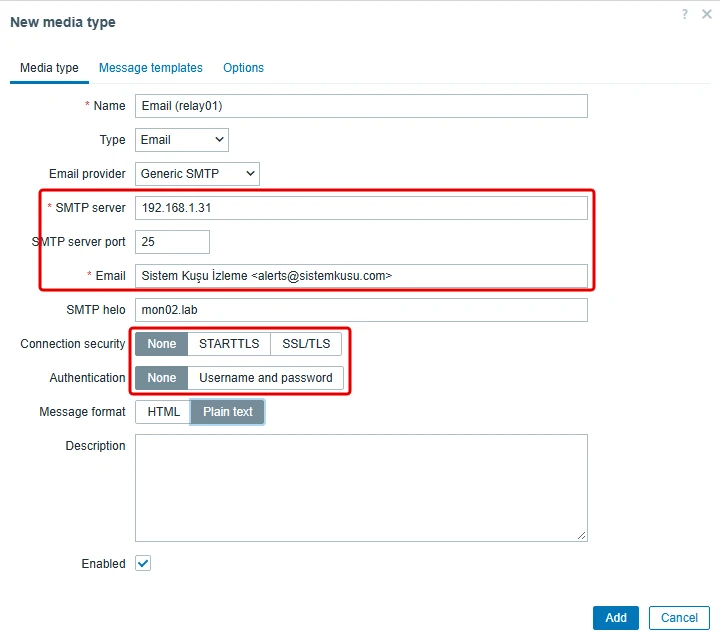
Media type listesindeki Test bağlantısı, alıcıya it-escalation@sistemkusu.com yazılınca Media type test successful. sonucunu verdi. relay01’deki karşılığı yazının başındaki dört satırdır.
Eskalasyon Grubu: Alarm Kişiye Değil Gruba Gider
Alarmın adresi bir kişinin posta kutusu olmaz. Kişi izne çıkar ya da işten ayrılır, alarm onunla birlikte susar. Adres bir Google grubudur ve grubun üyeliği vardiyayla değişir. Lab’daki grup it-escalation@sistemkusu.com, adı IT Escalation. Rol adresi İngilizce yazıldı, çünkü adres yurt dışındaki bir tedarikçiye de verilebilir ve Türkçe karakter taşımaz.
Grup Admin console → Directory → Groups → Create group yolundan açılır. Group settings adımında iki ayar önemlidir:
- Who can post: fabrikada Entire Organization işaretli, External boş. Kurum dışından gelen ileti gruba girmez.
- Who can join the group: fabrikada Anyone in the organization can join. Bunu Only invited users yapın. Alarm grubuna kurumdaki herkesin kendi kendine katılabilmesi gereksizdir.
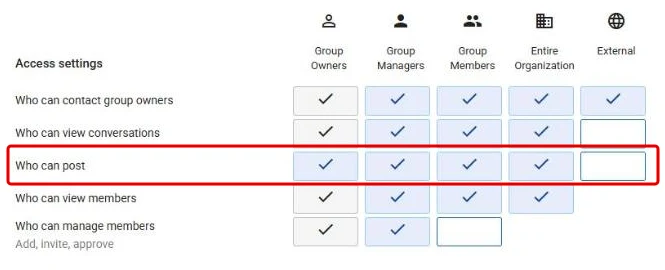
Burada bir soru vardı: alerts@ bir posta kutusu değil, grup onu kurum içi sayar mı? Saydı. Relay’den gelen ileti fabrika ayarıyla kabul edildi ve 4 saniye sonra üyenin gelen kutusundaydı. Google iletiyi kimlik doğrulamış bir relay’den ve kurumun alan adıyla aldığı için kurum içi gönderen sayıyor.
Zabbix tarafında grubun adresi bir kullanıcıya bağlanır. Kullanıcı it-escalation, Media sekmesinde Type Email (relay01) ve Send to it-escalation@sistemkusu.com. Kullanıcının grubunda Frontend access Disabled, çünkü bu hesabın arayüze girmesi gerekmez. Zabbix bu kullanıcı için de parola alanını zorunlu tuttu, rastgele bir değer verildi. Canlıda bu kullanıcı, onaylanmayan problemin üst kademeye taşındığı action adımına girer.
Lab’da sınamak için Zabbix sunucusunun kendi agent’ını durdurdum. Yaklaşık 3 dakika sonra Linux: Zabbix agent is not available (for 3m) problemi açıldı ve ileti aynı saniyede relay’e gitti. Agent’ı başlatınca problem kapandı ve recovery iletisi de gruba ulaştı.
SMTP Relay İletisi Gelen Kutusunda: SPF, DKIM ve DMARC
Kurulum bitti, iş başladı. Alarmı okuyan kişi grubun üyesi, yani vardiyadaki BT çalışanıdır. İleti onun gelen kutusuna Sistem Kuşu İzleme adıyla, alıcı satırında it-escalation ile gelir:
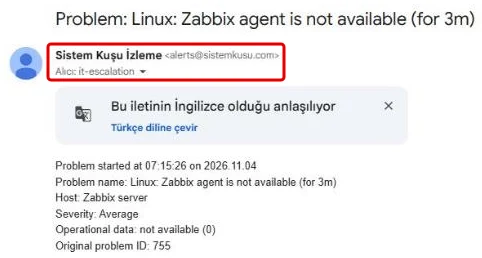
İletinin gerçekten kurumdan geldiğini Gmail’in Aslını göster (Show original) ekranı söyler: iletinin sağ üstündeki üç nokta menüsünden açılır. Ekranın üstündeki kutu SPF, DKIM ve DMARC sonuçlarını özetler. Bu üç kaydın ne olduğunu SPF, DKIM ve DMARC nedir yazısında anlattık.
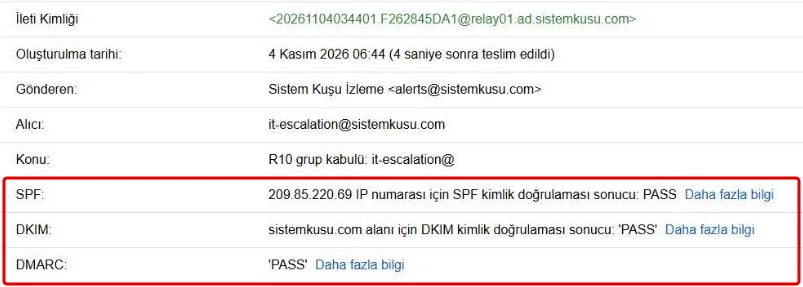
Üç sonucun her biri relay’le ilgili bir şey söylüyor:
- SPF PASS: SPF’in denetlediği IP
209.85.220.69, Google’ın kendi sunucusu. relay01’in dış IP’si SPF kaydında yok ve olması da gerekmez, çünkü iletiyi alıcıya teslim eden relay01 değil Google’dır. Alan adının SPF kaydındakiinclude:_spf.google.combu sunucuyu kapsar. - DKIM PASS,
d=sistemkusu.com: relay01’de DKIM yazılımı yok. İmzayı Google attı, iletinin kurumun alan adıyla imzalanması Admin console’da açılan DKIM anahtarına bağlı. Anahtar kapalıysa ileti Google’ın kendi alan adıyla imzalanır ve DMARC hizalaması bozulur. Anahtarın açılışı SPF, DKIM ve DMARC kurulumu yazısında. - DMARC PASS: alan adının DMARC policy’si
p=none, yani bugün yalnız rapor istiyor. Policy’yi sıkılaştırmadan önce relay’den çıkan iletilerin raporda hizalı göründüğü DMARC raporlarından okunur.
Ekranın altındaki ham başlıklarda iletinin yolu da görünür. Satırları aşağıdan yukarı okumak gerekir, nedenini mail başlığı nasıl okunur yazısında anlattık:
Received: from relay01.ad.sistemkusu.com ([188.119.34.109]) by smtp-relay.gmail.com with ESMTPS ... (version=TLS1_3 cipher=TLS_AES_256_GCM_SHA384 bits=256/256)
X-Relaying-Domain: sistemkusu.com
Received: by relay01.ad.sistemkusu.com (Postfix, from userid 1001) id F262845DA1; Wed, 04 Nov 2026 03:44:01 +0000 (UTC)
Alttaki satır iletinin relay01’de doğduğunu, üstteki Google’a TLS 1.3 ile aktarıldığını söylüyor. Aynı satır relay’in iç ağdaki adını ve ofisin dış IP adresini de her alıcıya gösterir. Alarm iletisi kurum içinde kaldığı sürece bu sorun değildir. Relay’den müşteriye ya da tedarikçiye giden ileti çıkacaksa sunucunun adı buna göre seçilir.
Grubun kendisi de başlığa iz bırakır. İletinin Return-Path adresi it-escalation+bnc...@sistemkusu.com olarak değişti ve grup iletiyi yeniden imzaladı. Gruptan dağılan iletinin SPF’i bu yüzden grubun adresi üzerinden yeniden denetlenir ve geçer.
Gelen Kutusundaki İletiyi SMTP Relay Log’unda Bulmak
Aslını göster ekranının üstündeki İleti Kimliği satırını relay01 yazdı:
<20261104034401.F262845DA1@relay01.ad.sistemkusu.com>Kimlik üç parçadan oluşur:
20261104034401: iletinin relay01’de oluştuğu an, yıl, ay, gün, saat, dakika ve saniye sırasıyla. relay01’in saati UTC’de, yani 4 Kasım 2026 03:44:01 UTC.F262845DA1: Postfix’in kuyruk numarası.mail.logdosyasında bu iletiye ait her satır aynı numarayla başlar.relay01.ad.sistemkusu.com: iletiyi üreten sunucunun adı.
Bir kullanıcı “alarm geç geldi” ya da “iki kez geldi” dediğinde numara relay’in log’unda aranır:
sudo grep F262845DA1 /var/log/mail.logÇıkan satırlar iletinin relay’deki bütün yolunu verir: kuyruğa giriş, Google’a aktarım, delays süreleri ve Google’ın cevabı.
Zabbix’in iletisinde bu kimlik yoktur. Zabbix iletiye Message-ID başlığı koymuyor ve relay01’in log’u bunu message-id=<> diye yazdı. Postfix eksik başlığı fabrika ayarında yalnız kendi makinesinde doğan iletiye ekler, ağdan gelen iletiye eklemez: always_add_missing_headers = no ve local_header_rewrite_clients = permit_inet_interfaces (postconf(5)). Zabbix iletisi log’da alıcı ve saatle bulunur:
sudo grep 'to=<it-escalation@sistemkusu.com>' /var/log/mail.log | grep 'T04:15'2026-11-04T04:15:27.961821+00:00 relay01 postfix/smtp[5197]: 924E945DA1: to=<it-escalation@sistemkusu.com>, relay=smtp-relay.gmail.com[142.251.127.28]:587, delay=1.4, delays=0.04/0/1.1/0.27, dsn=2.0.0, status=sent (250 2.0.0 OK ... gsmtp)Gelen kutusu saati yerel saatle gösterir, log UTC ile yazar. Lab’daki problem iletisi gelen kutusunda 07:15’te göründü, log’da 04:15’te arandı. Saat farkı hesaba katılmazsa arama boş döner ve ileti relay’den hiç geçmemiş sanılır.
SMTP Relay Kuyruğu: Google’a Ulaşılamayınca Alarm Kaybolur mu?
Alarm en çok, bir şeyler bozulduğu anda gerekir. Bozulan şey internet hattıysa relay Google’a ulaşamaz. Örnekteki acentenin deposu burada devreye girer. Otobüs kalkmayınca sandık atılmaz, depoda bekler.
Lab’da relay01’in 587 portuna çıkışını nft ile dört dakika kestim ve gruba bir ileti gönderdim. Dört dakikanın sonunda kuyruk şunu gösteriyordu:
sudo postqueue -p-Queue ID- --Size-- ----Arrival Time---- -Sender/Recipient-------
7DF6845DA1 341 Wed Nov 4 03:47:53 alerts@sistemkusu.com
(connect to smtp-relay.gmail.com[142.251.127.28]:587: Connection timed out)
it-escalation@sistemkusu.com
-- 0 Kbytes in 1 Request.mail.log iletinin 60 saniye sonra ertelendiğini yazdı:
03:48:53 relay01 postfix/smtp[4657]: 7DF6845DA1: to=<it-escalation@sistemkusu.com>, relay=none, delay=60, delays=0.01/0/60/0, dsn=4.4.1, status=deferred (connect to smtp-relay.gmail.com[142.251.127.28]:587: Connection timed out)
03:51:54 relay01 postfix/smtp[4818]: 7DF6845DA1: to=<it-escalation@sistemkusu.com>, relay=smtp-relay.gmail.com[142.251.127.28]:587, delay=241, delays=240/0.03/0.69/0.19, dsn=2.0.0, status=sent (250 2.0.0 OK ...)
Çıkışı açınca sudo postqueue -f ile kuyruğu hemen boşalttım ve ileti 241 saniyelik gecikmeyle gitti. Elle boşaltılmasa Postfix iletiyi kendisi yeniden dener. postconf(5) fabrika değerleri:
minimal_backoff_time = 300s: ertelenen ileti en erken 5 dakika sonra yeniden denenir.maximal_backoff_time = 4000s: denemeler arası süre yaklaşık 67 dakikayı geçmez.maximal_queue_lifetime = 5d: ileti beş gün boyunca ulaştırılamazsa göndereni bilgilendiren bir hata iletisiyle kuyruktan düşer.
Yani hat kesintisinde alarm kaybolmaz, gecikir. Hat açıldığında beklemeyi kısaltmak için postqueue -f çalıştırılır. Kuyruğun genel mantığını SMTP nedir yazısında anlattık.
SMTP Relay Hataları: Invalid Credentials Her Zaman Şifre Demek Değil
Relay kurulurken görülen ret satırlarının çoğu benzer görünür, ama sebepleri farklıdır. Lab’da beş hatayı bilerek ürettim:
Belirti (mail.log) | Sebep | İlk bakılacak yer |
|---|---|---|
dsn=4.3.0, status=deferred (local data error ...) ve open database /etc/postfix/sasl_passwd.db: No such file | sasl_passwd yok ya da postmap çalıştırılmamış | ls -l /etc/postfix/sasl_passwd* |
550-5.7.1 Invalid credentials for relay [IPv6 adresi] | Postfix Google’a kimlik sunmadı | smtp_sasl_auth_enable ve smtp_tls_security_level |
550-5.7.0 Mail relay denied [IPv4 adresi] | Boş göndericili hata iletisi kimlik doğrulamadan gönderildi | Ana iletinin ret sebebi |
454 4.7.1 Relay access denied (relay01’in kendi cevabı) | Gönderen mynetworks listesinde değil | mynetworks ve firewall |
dsn=4.4.1, status=deferred (... Connection timed out) | 587 çıkışı kapalı | Firewall, internet hattı |
İlk satır yanıltıcı değildir. Hata yereldir, Postfix Google’a hiç kimlik sunmadan durur ve ileti kuyrukta bekler. Yanıltıcı olan ikinci satırdır.
TLS Kapalıyken de Invalid Credentials Gelir
550-5.7.1 Invalid credentials for relay okuyan herkes önce şifreyi suçlar. Lab’da aynı cevabı iki ayrı durumda aldım: smtp_sasl_auth_enable = no iken ve smtp_tls_security_level = none iken. İkinci durumda şifre dosyası yerindeydi ve doğruydu. Google STARTTLS’ten önce kimlik mekanizması ilan etmiyor, TLS kapalı olunca Postfix şifreyi sunamıyor ve Google’ın gördüğü şey kimliksiz bir oturum oluyor. Ret metni TLS’ten değil kimlikten söz ediyor.
Bu satırı görünce önce şu iki ayara bakılır, sonra şifreye:
postconf smtp_sasl_auth_enable smtp_tls_security_levelBeklenen çıktı smtp_sasl_auth_enable = yes ve smtp_tls_security_level = encrypt. İkisi de doğruysa sıra şifrededir. Uygulama şifresi silinmiş, hesabın ana parolası değişmiş ya da postmap dosya değiştikten sonra çalıştırılmamış olabilir.
Hata iletisinin kendisi de reddedildi. Google ana iletiyi reddedince Postfix göndereni bilgilendirmek için boş göndericili (from=<>) bir hata iletisi yazdı ve onu da aynı relay’den göndermeye çalıştı. Bu ileti 550-5.7.0 Mail relay denied aldı, çünkü kimlik yine sunulmadı ve boş gönderen kurumun alan adını taşımıyor. İkinci ret ilkinin sonucudur, ayrı bir sorun değildir.
SMTP Relay Doğrulama Listesi
Kurulumu bitirince sırayla:
postconf -nçıktısındarelayhost = [smtp-relay.gmail.com]:587,smtp_tls_security_level = encrypt,smtp_sasl_auth_enable = yesvemynetworksiçinde yalnız tek tek yazılmış adresler var.ls -l /etc/postfix/sasl_passwd*iki dosyayı da-rw-------veroot rootile gösteriyor.- Relay’in kendisinden gönderilen deneme iletisi
mail.logdosyasındastatus=sent (250 2.0.0 OK ...)ile görünüyor. - Listede olmayan bir makineden 25 portuna bağlantı kurulamıyor ya da dış alıcı
454 4.7.1 Relay access deniedalıyor. - Zabbix’in media type testi
Media type test successful.veriyor ve aynı iletimail.logdosyasındaclient=satırında Zabbix’in adresiyle görünüyor. - Gruba giden ileti üyenin gelen kutusunda, Aslını göster ekranında SPF, DKIM ve DMARC PASS.
mail.logdosyasında şifre ya daAUTHsatırı yok.
Sonuç: SMTP Relay’de Şifre Tek Yerde Durur
SMTP relay kurmak, şifreyi her cihazdan alıp tek bir sunucuya taşımaktır. Gönderenler relay’e parolasız bağlanır, relay yalnız tanıdığı adresleri kabul eder ve Google’a tek bir kimlikle, TLS üzerinden bağlanır.
Lab’da yedi şey beklenenden farklı çıktı:
- TLS kapalıyken Google’ın cevabı şifresiz denemedekiyle aynıydı:
Invalid credentials for relay. - Postfix aynı relay’e iletilerin bir kısmını IPv4, bir kısmını IPv6 üzerinden gönderdi.
- Kurulum relay host alanını alan adından tahmin ettiği bir adla doldurdu.
- Posta kutusu olmayan
alerts@adresi grupta kurum içi gönderen sayıldı. - DKIM imzasını Postfix değil Google attı.
- Postfix listede olmayan istemciyi kalıcı değil geçici kodla (
454) reddetti. - Tek koşulu host olan Zabbix action’ı agent durunca iki ayrı problemi gruba iletti.
Girişteki benzetmeye dönersek: acente binadaki ofislerin sandığını parolasız alır, çünkü onları kapıdaki listeden tanır. Firmanın gişesinde yetki kartını gösteren tek kişi acente görevlisidir. Yani uygulama şifresi yalnız relay01’deki sasl_passwd dosyasında durur. Firmanın mührü sandığın kimden geldiğini varış otogarına kanıtlar, DKIM imzasının yaptığı da budur. Otobüs kalkmayınca sandık atılmaz, deponun içinde bir sonraki seferi bekler.
Relay’in üzerinde çalıştığı sunucunun bakımı ve sıkılaştırması Ubuntu Server rehberinde, relay’den geçen alarmın kime ve ne zaman gideceği Zabbix trigger ve alarm yazısında.
SMTP Relay Kurulumu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler

Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
Kurumsal Ubuntu Server rehberi: dağıtım karşılaştırması, LTS ve Ubuntu Pro destek takvimi, paket yönetimi, sıkılaştırma ve Active Directory entegrasyonu.

Linux İşletim Sistemi Nedir? Sunucu Yönetimi Haritası
Linux nedir, kernel ile dağıtım farkı ne? Linux sunucu yönetiminin haritası: SSH, komutlar, /etc, izinler, systemd, journal, cron, disk, ağ ve apt ile bakım.

İşletim Sistemi Nedir? Sistem Yöneticisinin Gözünden
İşletim sistemi nedir, kernel, süreç, servis, dosya sistemi ve izin modeli nasıl çalışır? Windows ve Linux'u yöneten sistem yöneticisinin bilmesi gerekenler.

Ubuntu Sürüm Yükseltme: 24.04'ten 26.04'e do-release-upgrade
Ubuntu sürüm yükseltme adım adım: 24.04'ten 26.04 LTS'e ön kontrol, snapshot, do-release-upgrade soruları, kaldırılan PHP'nin açtığı açık ve geri dönüş.

Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
Ubuntu'da tftpd-hpa ile TFTP sunucusu kurulumu: --create, --secure ve --umask, dinlenen adres ve varsayılan kurulumun ilk yedeği neden almadığı, lab'da ölçüldü.

fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
Ubuntu 24.04'te fail2ban kurulumu, jail.local ve nftables ayarları. maxretry 5 iken ban neden üçüncü denemede düşüyor? Laboratuvarda ölçtüm, çıktılarıyla.

Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
Ubuntu 24.04'te rsyslog ile merkezi syslog sunucusu kurulumu: imudp, 514 portu, gönderen başına ayırma, switch bağlama ve disk planı. Lab ölçümüyle.

Samba AD DC Kurulumu: Linux'ta Domain Controller
Samba AD DC kurulumu: Ubuntu 24.04'te samba-tool domain provision, iç DNS kararı, Kerberos doğrulaması ve kurulum öncesi/sonrası ölçülmüş port tablosu.

FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
Ubuntu üzerinde FreeRADIUS ile adım adım kurulum: paket kurulumu, istemci ve kullanıcı tanımı, radtest ile doğrulama ve paket düzeyinde yakalama.

Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
Linux NTP sunucusu kurulumu: Ubuntu'da chrony yapılandırması, allow ile istemci ağı, doğrulama ve izleme. Platform kararı ve Stratum 1 için GPS/PPS.

Ubuntu Server Kurulumu: 26.04 LTS Adım Adım Rehber
Ubuntu Server 26.04 LTS kurulumu adım adım: sürüm seçimi, statik IP, LVM disk düzeni, OpenSSH, Windows'tan ilk bağlantı ve kurulum sonrası kontroller.

RAID 5 Nedir? RAID 6 ile Farkı ve Hangisi Seçilmeli
RAID 5 nedir, RAID 6'dan farkı ne? Kapasite, küçük yazma maliyeti, rebuild sırasında korumasız kalmak, okunamayan sektör ve hangi diziye hangisi seçilir.

RAID Controller Nedir? Donanım RAID ile Yazılım RAID Farkı
RAID controller nedir, donanım RAID ile yazılım RAID farkı ne? Yazma önbelleği ve bataryası, BIOS RAID, HBA modu, Linux md ve Storage Spaces arasında seçim.

RAID Nedir? Seviyeleri ve RAID 0, 1, 10 Farkı
RAID nedir, nasıl çalışır? Striping, mirroring ve parity, RAID 0, 1, 5, 6 ve 10 karşılaştırması, rebuild süresi, hot spare ve RAID'in neden yedek olmadığı.

Grafana Alert: SQL Sorgusuna E-posta Alarmı ve Silence
Grafana alert kurulumu: SMTP, salt okunur MySQL data source, eşik ve pending period, DatasourceError ve silence, lab'da saatle ölçülen bildirimlerle.

Grafana Upgrade: Yedek, 12'den 13'e Geçiş ve Geri Dönüş
Grafana güncellemesi adım adım: grafana.ini, eklenti ve PostgreSQL yedeği, geri yükleme provası, önce eklentiler, 12.4'ten 13.3'e geçiş ve doğru geri dönüş.

Zabbix 8.0 Upgrade: 7.0 LTS'den Yedekli Geçiş
Zabbix 7.0 LTS'den 8.0'a güncelleme adım adım: sürüm notları, veritabanı ve dosya yedeği, geri yükleme provası, depo paketi, otomatik veritabanı yükseltmesi ve kontrol.

Zabbix Health Check: Kuyruk, Poller ve Housekeeper
Zabbix health check lab ölçümüyle: sağlık panosu, queue, poller doluluğu, önbellek ve housekeeper. Agent, poller ve server durunca ne görünür?

Grafana Dashboard Oluşturma: Panel, Değişken ve USE
Grafana dashboard oluşturma: USE yöntemiyle panel seçimi, Zabbix verisiyle değişkenler, tekrarlayan panel, yenileme yükü ve Viewer sınırı, lab ölçümüyle.

Grafana Kurulumu: Ubuntu 26.04'te PostgreSQL ve Apache
Ubuntu 26.04'e Grafana kurulumu: APT deposu, PostgreSQL veritabanı, Apache arkasında /grafana, admin hesabını kapatmak ve sıkılaştırma adım adım.

Grafana Nedir? Ne İşe Yarar, Zabbix'ten Farkı Ne?
Grafana nedir: Zabbix, Prometheus ve veritabanlarındaki veriyi okuyup tek ekranda gösteren açık kaynak araç. Data source, panel, sürüm ve Zabbix farkı.

Grafana Rehberi: Kurulumdan Dashboard'a Adım Adım
Grafana rehberi: kurulumdan Zabbix bağlantısına, dashboard'dan yedeğe altı adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Grafana Bağlantısı: Eklenti, API Token, Salt Okuma
Zabbix Grafana bağlantısı: eklenti kurulumu, salt okuma Zabbix rolü, API token, Apache'de Authorization başlığı, data source ve ilk Zabbix paneli adım adım.

Zabbix Rehberi: Kurulumdan Alarma Adım Adım İzleme
Zabbix rehberi: kurulumdan agent'a, template'ten alarma ve dashboard'a on üç adımlık sıra. Her adım hangi kurumda gerekir, lab'da hangi yazıda ölçüldü.

Zabbix Dashboard: Widget, Network Map ve NOC Ekranı
Zabbix dashboard tasarımı: hangi widget neyi söyler, network map, Host navigator ile ayrıntı sayfası, slideshow ve kiosk, arıza anında ölçülen gecikmeler.

Zabbix Proxy: Şube İzleme, Kurulum ve Hat Kopukluğu
Zabbix proxy kurulumu: şubede ne zaman gerekir, aktif proxy, PSK ve agent ayarı, hat koptuğunda ölçülen davranış: yerel tampon, geç gelen veri ve alarm.

Zabbix Template ile Sunucu İzleme: CPU, RAM, Disk ve Servis
Zabbix template ile Windows ve Linux sunucuda CPU, RAM, disk ve servis izleme: makroyla eşik, disk keşfi ve trigger'ın açılma süresi lab ölçümüyle anlatılıyor.

Zabbix Trigger ve Alarm: E-posta, Eskalasyon ve Bakım
Zabbix trigger ve alarm ayarı: e-posta bildirimi, eskalasyon, acknowledge, histerezis ve bakım penceresi, lab'da ölçülen saatleriyle adım adım anlatılıyor.

Network İzleme Hizmeti: Sunucu, Hat ve Ağ Cihazları
Network izleme hizmeti: sunucu, internet hattı, switch ve firewall dakika dakika izlenir, alarm geldiğinde aynı ekip müdahale eder. Kapsam, süreç ve fiyat.

Zabbix Agent 2 Kurulumu: GPO, Autoregistration ve PSK
Zabbix Agent 2 kurulumu: Windows'a GPO betiğiyle toplu dağıtım, Linux'a apt, PSK'lı autoregistration ve lab'da ölçülen tuzaklar adım adım anlatılıyor.

Zabbix Kurulumu: Ubuntu 26.04'te 8.0 LTS ve PostgreSQL
Ubuntu 26.04'e Zabbix 8.0 LTS kurulumu: neden Zabbix deposu, PostgreSQL şeması, Apache hatası, web sihirbazı, Admin hesabını kapatmak ve ufw adım adım.

Zabbix Nedir? Nasıl Çalışır, PRTG'den Farkı Ne?
Zabbix nedir: ölçüm toplayan, eşik aşılınca sorun açıp bildiren açık kaynak izleme yazılımı. Server, agent ve trigger mantığı, PRTG ve Nagios ile farkı.

apt Nedir? Linux Paket Yönetimi: apt, dpkg ve Depo
apt nedir, Ubuntu'da paket nasıl kurulur ve kaldırılır? Depo ve imza anahtarı, apt ile dpkg farkı, apt remove'un metapaketi silmesi, upgrade ile full-upgrade, kurulum geçmişi.

chmod ve Linux Dosya İzinleri: 777 Neden Yanlış?
chmod, chown ve umask ile Linux dosya izinleri: rwx nasıl okunur, paylaşılan klasör setgid 2770 ile nasıl kurulur, chmod 777 neden dosyayı silinebilir bırakır?

Crontab Nedir? Linux'ta cron ile Zamanlanmış Görev
Crontab nedir, cron görevi nasıl yazılır? Beş zaman alanı, crontab -e, -l, -r, cron logu, cron ortamı ve görevin elle çalışıp cron'da çalışmamasının iki ölçülmüş sebebi.

IIS Application Pool Nedir? Kimlik, İzin ve 503 Hatası
IIS application pool nedir, siteyi neden ayırır ve hangi kimlikle çalışır? 401.3 izin hatası, IUSR ve havuz kimliği farkı, 503 ve fabrika ayarları lab'da ölçüldü.

IIS SSL Sertifikası: HTTPS Binding, SAN ve SNI
IIS'te HTTPS nasıl açılır? İç CA'dan SAN'lı sertifika certreq ile alınır, 443 binding'e bağlanır, SNI ile iki site ayrılır. Windows Server 2025'te ölçüldü.

journalctl ile Linux Log Okuma: Filtre ve Kalıcı Log
journalctl kullanımı: servis, zaman ve öncelik süzgeci, önceki açılışın logu (-b -1), kalıcı journal ayarı, disk sınırı ve /var/log/syslog ile ilişkisi, ölçümlerle.

Linux Disk Yönetimi: lsblk, df, LVM ve Disk Büyütme
Linux'ta disk yönetimi: lsblk, df ve du ile doluluk, LVM ile PV, VG ve LV, mkfs, fstab'a UUID ile bağlama, lvextend ile büyütme ve -r unutulunca olan, ölçümlerle.

Linux Dizin Yapısı: /etc, /var, /proc Ne İşe Yarar?
Linux dizin yapısı ve dosya sistemi: kök dizindeki klasörler ne tutar, /etc yapılandırması, /var/log, /proc ve /dev neden dosyadır, disk ağaca nasıl bağlanır?

Linux Komutları: Sistem Yöneticisinin Temel Komut Listesi
Linux komutları açılımlarıyla: systemctl, chmod, ls -lh ne demek? Dosya, arama, süreç, ağ, servis, yetki ve disk komutları gerçek çıktılarıyla.

Linux Kullanıcı Yönetimi: useradd, Gruplar ve Parola
Linux'ta kullanıcı ekleme, gruba alma, parola, kilitleme ve silme: useradd, usermod -aG tuzağı, /etc/shadow, chage, nologin ve userdel -r, ölçümlerle.

sudo Nedir? sudoers ile Linux'ta Yetki Vermek
sudo nedir, sudoers nasıl okunur, visudo ile nasıl düzenlenir? Tek komutluk yetki, sudo -i ile -s farkı, parola önbelleği ve auth.log kayıtları, ölçümlerle.

systemd Nedir? systemctl ile Linux Servis Yönetimi
systemd nedir, systemctl ile servis nasıl yönetilir? Unit dosyası, enable ile start farkı, çöken servisin Restart ile geri gelmesi, override ve timer, ölçümlerle.

Ubuntu Statik IP: Netplan ile Ağ Yapılandırması
Ubuntu'da netplan ile statik IP nasıl verilir? YAML dosyası, dosya izni, netplan try ile geri alma, netplan apply, girinti hatası ve cloud-init, ölçümlerle.

Event Viewer Nedir? Windows Log'larını Okumak ve Süzmek
Event Viewer (Olay Görüntüleyicisi) nedir? Log kanalları, Kernel-Power 41, Filter Current Log, Custom View, Get-WinEvent ve doğru log boyutu, lab ölçümüyle.

gpedit.msc: Local Group Policy Editor ve Domain GPO Önceliği
gpedit.msc ile yerel policy yazmak, Registry.pol dosyası ve domain GPO ile çakışınca hangisinin kazandığı: Windows 11 Pro'da gpresult ve reg query ile ölçüldü.

MMC Nedir? .msc Konsolları ve Snap-in Mantığı
MMC nedir, snap-in ne işe yarar, .msc dosyasında ne var? Kendi konsolunuzu kurmak, uzak bilgisayara bağlamak ve user mode ile ekibe vermek, lab ölçümüyle.

Performance Monitor ve Resmon: Windows'ta Darboğaz Bulmak
Performance Monitor ve Resource Monitor ile Windows'ta darboğaz bulmak: süreç süzme, sayaç, logman ile Data Collector Set, Reliability Monitor ve eşikler.

PowerShell Nedir? Windows'u Komutla Yönetmenin Temeli
PowerShell nedir, cmdlet ve pipeline nasıl çalışır? Execution policy hatası, Get-Help, ADAC'ın yazdığı komut ve uzak komut Windows 11 ve Server'da ölçüldü.

Task Manager (Görev Yöneticisi): Süreç, PID ve Başlangıç
Task Manager (Görev Yöneticisi) nasıl kullanılır? CPU'yu dolduran süreci ve PID'ini bulmak, başlangıç programını kapatmak, End task ve Get-Process, ölçümle.

Windows Ağ Ayarları: ncpa.cpl, IPv4 ve DNS
Windows ağ ayarları ncpa.cpl ile nasıl yapılır? IPv4 adresi, DNS sunucusu sırası, interface metric, Settings farkı ve ipconfig ile PowerShell karşılığı.

Windows İşletim Sistemi Yönetimi: Konsollar ve Araçlar
Windows işletim sistemi nasıl yönetilir? Run komutları, PowerShell, registry, Local GPO, Görev Yöneticisi, servisler, disk ve ağ ayarları tek haritada.

Windows Registry Nedir? Hive, Anahtar ve Güvenli Düzenleme
Windows registry (kayıt defteri) nedir? Hive dosyaları, anahtar ve değer türleri, reg export ile yedek, Group Policy'nin yazdığı anahtar ve güvenli düzenleme.

Win + R Çalıştır Komutları: msc, cpl ve ms-settings Listesi
Win + R ile açılan Çalıştır kutusunun msc, cpl, ms-settings ve exe komutları: hangisi neyi açar, yönetici olarak nasıl açılır, ClickFix'e karşı ne yapılır.

Domain Controller Yükseltme: Windows Server 2025'e Geçiş
Domain controller yükseltme yanına yeni DC ekleyerek yapılır: Windows Server 2025 DC ekleme, adprep, FSMO devri, demote, DNS kalıntıları ve functional level.

Active Directory Audit Policy: Olay Kayıtlarını Açmak
Active Directory audit policy fabrika ayarında yanlış parolayı DC'ye yazmaz. Önerilen alt kategoriler, GPO ile uygulamak, 4771, 4740 ve 4625'i okumak.

Active Directory Delegation: Helpdesk'e Yetki Devri
Active Directory delegation ile Domain Admins vermeden yetki devri: Delegation of Control Wizard, rol grubu, dsacls, Effective Access ve devri geri almak.

Active Directory İsimlendirme Standardı: PC, Grup ve GPO
Active Directory isimlendirme standardı: bilgisayar, sunucu, kullanıcı, grup, GPO, OU ve yazıcı için kalıp, kod tablosu ve lab'da ölçülen yeniden adlandırma.

Active Directory Nasıl Kullanılır? ADUC ile Günlük Yönetim
Active Directory kullanımı ADUC ile: kullanıcı açma, şablondan kopyalama, parola sıfırlama, kilidin kaynağı, hesabı kapatma, geri alma ve helpdesk'in RSAT'ı.

Active Directory Password Policy: Parola ve Hesap Kilitleme
Active Directory password policy: parola kuralı, hesap kilitleme ve Fine-Grained Password Policy. NIST'in önerisi ve Windows Server 2025 lab'ında ölçülenler.

Active Directory Sağlık Kontrolü: dcdiag ve repadmin
Active Directory sağlık kontrolü dcdiag ve repadmin ile: hangi test neye bakar, kapalı DC çıktıda nasıl görünür, SYSVOL ve saat kontrolü, günlük betik.

Active Directory Sites and Services: Site ve Replikasyon
Active Directory Sites and Services ile site, subnet ve site link tanımlamak: şubedeki istemci hangi DC'ye gider, şubeler arası kopyalama ne zaman olur?

Active Directory Tier Modeli: Yönetici Hesaplarını Ayırmak
Active Directory tier modeli: Tier 0, 1 ve 2, ayrı yönetici hesapları, oturum yasağı GPO'ları ve acil durum hesabı. Windows Server 2025 lab'ında ölçüldü.

Active Directory Yedekleme: System State ve Geri Yükleme
Active Directory yedekleme Windows Server Backup ile: System State, DSRM'de geri yükleme, authoritative restore ve snapshot'ın neden yedek olmadığı.

Authentication Policy Silo: Hesabı Makinelere Bağlamak
Authentication policy silo nedir, nasıl kurulur? Kerberos armoring GPO'su, policy, silo, denetimden zorlamaya ve bayat makine bileti tuzağı lab'da ölçüldü.

gMSA Nedir? Servis Hesabı Parolasını AD'ye Bırakmak
gMSA nedir, nasıl kurulur? KDS root key, izin grubu, servis ve görevde kullanım, authentication policy. Parolayı kimin okuduğu Windows Server 2025 lab'ında ölçüldü.

Jump Server Nedir? Windows'ta Kurulum ve Kullanım
Jump server nedir, Windows Server 2025'te nasıl kurulur ve kullanılır? Yönetim RDP'sini tek kapıya toplayıp sunucuları ona kilitlemek, lab ölçümleriyle.

krbtgt Parola Sıfırlama: Ne Zaman, Nasıl Yapılır?
krbtgt parolası neden iki kez ve arada beklenerek sıfırlanır? Rutin rotasyon ile ele geçirme sonrası sıfırlamanın farkı ve adımları, lab ölçümleriyle.

LDAP Signing ve Channel Binding: DC'de Zorunlu Kılmak
LDAP signing ve channel binding nedir, DC'de nasıl zorunlu kılınır? Windows Server 2025'in fabrika ayarı, olay 2889 ile izleme ve lab'da ölçülen bind sonuçları.

NTLM Nedir? Kerberos'tan Farkı, NTLM'i Kapatmak
NTLM nedir, Kerberos varken neden hala çalışır? Challenge-response, NTLMv1'in sonu, event log'dan NTLM'i bulmak ve Restrict NTLM ile sunucu sunucu kapatmak.

Protected Users Grubu: Ayrıcalıklı Hesaplara Ek Koruma
Protected Users grubu ne yapar? NTLM'in reddi, dört saatlik TGT, kapanan delegation ve ağsız oturum, Windows Server 2025 lab'ında önce ve sonra ölçüldü.

Windows Defender Firewall: Profiller, Kurallar ve GPO
Windows Defender Firewall nasıl çalışır? Domain, Private ve Public profiller, kuralların öncelik sırası, kuralı GPO ile dağıtmak, kapsam ve firewall log'u.

LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
Windows Server 2025'te LAPS kurulumu: şema, izinler, GPO, şifreli parola, ADUC LAPS sekmesi ve lokasyona göre helpdesk okuması. Lab domain'inde ölçüldü.

Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
Windows Server NPS kurulumu: rolü eklemek, Active Directory'ye kaydetmek, RADIUS istemcisi ve network policy tanımlamak, 6272 ve 6273 kayıtlarıyla doğrulamak.

Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
Kurumsal yedekleme programı seçimi, Veeam lisans tedariki, kurulumu ve yapılandırması. Ücretsiz sürüm ne zaman yeter, lisans neyi sayar, kurulum nasıl yapılır?

Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
Microsoft 365 kurulumu ve geçişi: tenant ve alan adı kurulumu, eski e-postanın kesintisiz taşınması, Active Directory senkronizasyonu ve MFA yapılandırması.

Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
Microsoft lisanslama: mevcut lisans analizi, Windows Server çekirdek ve CAL hesabı, doğru Microsoft 365 planı, lisans tedariki ve yenileme takibi.

Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
Sunucu ve kabinet taşıma: keşif ve kesinti planı, fiziksel söküm ve montaj, yeni tesiste ağ ve ISP geçişi, sistemlerin doğrulanması ve raporlu teslim.

Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
Sunucu ve storage satışı: iş yüküne göre kapasite analizi, rack ve tower sunucu, NAS ve SAN tedariki, kurulum ve garanti süresini izleyen yenileme planı.

Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
Dosya sunucusu ve NAS kurulumu: departman bazlı yetki matrisi, fidyeye karşı sürüm koruması, dosya erişim kaydı ve eski sunucudan izinleriyle veri taşıma.

Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
Sanallaştırma kurulumu ve geçişi: Proxmox, Hyper-V ya da VMware kurulumu, cluster, yedekleme sunucusu ve sanal sunucuların planlı pencerede taşınması.

Active Directory Kurulum Hizmeti: Domain Altyapısı
Kurumsal domain altyapısı kurulumu: domain adı, DC sayısı, OU ve GPO temelinin doğru kurulması, mevcut yapıdan geçiş ve devir. Anahtar teslim kuruyoruz.

Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
Veri yedekleme hizmeti: yedekleme sunucusu, kopya ve retention policy, geri dönüş testi ve teslim sonrası izleme. Yedeği yedek yapan şey testtir.

Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
Sunucu kurulumu: fiziksel ve sanal sunucu, rol kurulumu, yedekleme ve temel sıkılaştırma. Kurulum yerinde bitiyor, teslim ölçülmüş ve raporlu oluyor.

Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
Ubuntu 26.04'te Cacti 1.2.31 kurulumu: depo paketi neden yamasız, web sihirbazı, SNMPv3 ile cihaz ekleme, trafik grafiği ve sıkılaştırma adım adım.

RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
RSAT kurulumu: Windows 10, 11 ve Windows Server'da uzaktan sunucu yönetim araçları, GPMC ve ADUC konsolları, nereden çalıştırılacağı ve neyi yönettiği.

IIS Nedir? Windows Web Sunucusu: Kurulum ve HTTPS
IIS nedir, kurumda neden karşınıza çıkar ve nasıl kurulur? Windows Server 2025'te ölçülmüş kurulum, güvenlik duvarı, site, Windows Authentication ve HTTPS.

Active Directory Certificate Services (AD CS) Kurulumu
Active Directory Certificate Services kurulumu adım adım: Enterprise Root CA yapılandırması, geri alınamayan kararlar, AIA/CDP ayarı ve kurulum doğrulaması.

Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.

Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.

Windows Server DHCP Kurulumu: Scope, Rezervasyon, Failover
Windows Server DHCP kurulumu: scope, exclusion, rezervasyon ve failover. Lab'da ölçtük: sunucu seçenekleri partnere gitmez, yedek kendiliğinden devralmaz.

Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
Kurumsal veri yedekleme ve felaket kurtarma: 3-2-1-1-0 kuralı, RTO/RPO hedefleri, immutable storage ve düzenli geri yükleme testiyle yedekleme çözümleri.

Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory güvenlik sıkılaştırması adım adım: Tier modeli, jump server, LAPS, gMSA, Protected Users, NTLM, LDAP signing, denetim ve krbtgt, lab ölçümleriyle.

Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory OU tasarımı Tier modeliyle, kullanıcı ve grup açmak, AGDLP ile dosya izni: lab'da ölçülen varsayılanlar ve yanıltıcı hatalar.

Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory'de GPO oluşturma, OU'ya linkleme, LSDOU sırası, Enforced ve Block Inheritance. gpupdate ve gpresult ile Windows Server 2025 lab'ında ölçüldü.

Active Directory DNS Yapılandırması: Forwarder ve Zone
Active Directory DNS yapılandırması: forwarder, reverse zone ve PTR, conditional forwarder, split-brain DNS ve scavenging, Windows Server 2025 lab'ında ölçüldü.
Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

Active Directory UPN Suffix Yapılandırması
Active Directory'de alternatif UPN suffix ekleme, kullanıcı UPN'ini tek tek ya da PowerShell ile toplu değiştirme. Eski UPN'in hala çalıştığı lab'da ölçüldü.

Active Directory Kurulumu: Windows Server 2025'te İlk DC
Windows Server 2025'te Active Directory kurulumu: domain adı, DC promotion, DNS ve saat, dcdiag, Recycle Bin ve ikinci DC. Her adım lab'da ölçüldü.

Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? Sunucudan güvenliğe on dokuz adımlık kontrol listesi, her adım lab'da ölçülen kendi yazısına bağlı.

Windows Server 2025 Kurulum Rehberi: Adım Adım
Windows Server 2025 kurulumu adım adım: sürüm ve evaluation seçimi, kurulum ekranları, sabit IP, ad, saat dilimi, güncelleme, yerleşik hesap ve RDP güvenliği.

Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
Hypervisor bir işletim sistemine sahte donanım sunar. Tip 1 ve Tip 2 farkı, vCPU ve RAM overcommit, snapshot ile yedek ayrımı ve doğru boyutlandırma.

Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Veri merkezi taşıma nasıl planlanır: envanter ve bağımlılık analizi, kesinti penceresi, her adım için geri dönüş planı ve taşıma gecesinde doğrulama sırası.
Ücretsiz Değerlendirme
Yazıcıdan Zabbix'e her cihaz tek relay'den gönderirse parola tek yerde durur. Gönderen cihazları listeleyelim.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi