Microsoft Entra ID Connect Kurulumu: AD'yi Buluta Bağlama
Microsoft Entra ID Connect kurulumu, UPN senkronizasyonu ve Seamless SSO yapılandırması. Active Directory kullanıcılarını Microsoft 365'e tek kimlikle bağlayan adım adım rehber.

- Entra ID Connect Nedir ve Neden Gereklidir?
- Kurulum Gereksinimleri
- Microsoft Azure Hesabı Oluşturma
- Sunucu ve Yazılım Gereksinimleri
- Verified Domain ve UPN Ön Koşulları
- Entra ID Connect İndirme ve Kurulum
- Express Kurulum: Tek Forest, Tek Domain
- Custom Kurulum: Gelişmiş Seçenekler
- Senkronizasyon Yöntemi Seçimi
- Password Hash Sync
- Pass-through Authentication
- Seamless SSO Etkinleştirme
- İlk Senkronizasyon ve Microsoft 365 Doğrulama
- Sık Yapılan Hatalar ve Çözümleri
- Sonraki Adımlar
- Microsoft Entra ID Connect Hakkında Sık Sorulan Sorular
Bu makale hazırlanıyor. Active Directory UPN Suffix yapılandırması tamamlandıktan sonra bu adım, on-premises kimliği Microsoft 365’e taşır.
Entra ID Connect Nedir ve Neden Gereklidir?
Kurulum Gereksinimleri
Microsoft Azure Hesabı Oluşturma
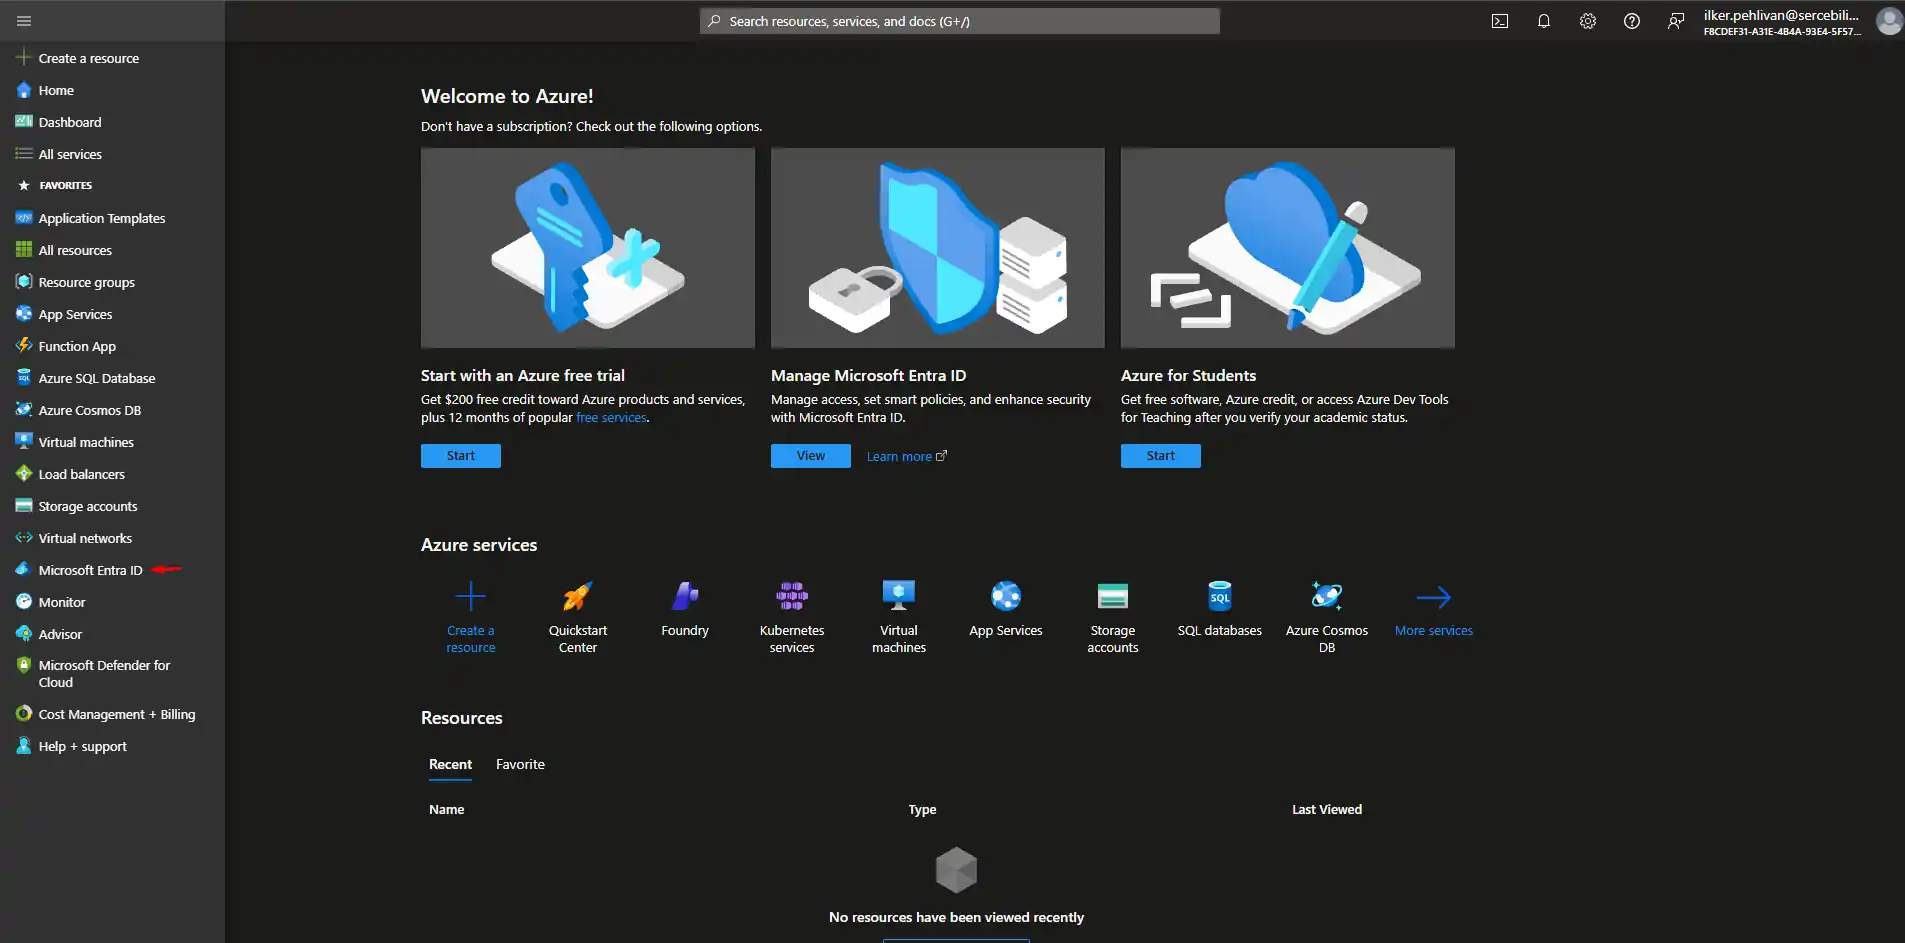
Entra ID Connect’in bağlanacağı bulut tarafı bir Microsoft Azure tenant’ıdır. Henüz Azure hesabınız yoksa portal.azure.com adresinden ücretsiz oluşturabilirsiniz; temel Entra ID özellikleri için kredi kartı gerekmez.
Burada dikkat edilmesi gereken önemli bir nokta var: Azure Portal’a kişisel Microsoft hesabıyla (@outlook.com, @hotmail.com, @live.com) giriş yapmaya çalışırsanız şu hatayı alırsınız:
“User account does not exist in tenant ‘Microsoft Services’ and cannot access the application in that tenant.”
Bu hata kişisel hesabınızın başkasının kurumsal tenant’ına yönlendirildiği anlamına gelir. Çözüm basittir: kurumsal mail adresinizle (ilker@sistemkusu.com gibi) Azure kaydı açın. Kurumsal mail adresiyle kayıt yapıldığında Azure otomatik olarak size ait yeni bir tenant oluşturur ve Portal’a doğrudan erişim sağlanır.
Kayıt adımları:
portal.azure.comadresine gidin- “Create one!” bağlantısına tıklayın
- Kurumsal mail adresinizi girin (@outlook/@hotmail/@live kullanmayın)
- Hesap doğrulandıktan sonra Azure Portal açılır; sol üst köşede tenant adınız görünür
Sunucu ve Yazılım Gereksinimleri
Verified Domain ve UPN Ön Koşulları
Entra ID Connect İndirme ve Kurulum
Express Kurulum: Tek Forest, Tek Domain
Custom Kurulum: Gelişmiş Seçenekler
Senkronizasyon Yöntemi Seçimi
Password Hash Sync
Pass-through Authentication
Seamless SSO Etkinleştirme
UPN suffix’in tam değeri burada ortaya çıkar: doğru yapılandırıldığında kullanıcı sabah Windows’a girdiğinde, Outlook’u açtığında, Teams’i başlattığında, SharePoint’e girdiğinde tek bir şifre girişi yapmaz. Bu deneyime Seamless SSO (Sorunsuz Çoklu Oturum Açma) denir ve altında Kerberos protokolü çalışır.
Mekanizma şöyle işler: kullanıcı domain bilgisayarına oturum açtığında Active Directory Domain Controller bir Kerberos bileti verir. Bu biletin nasıl üretildiğini, ömrünü ve içindeki alanların ne anlama geldiğini Kerberos nedir rehberimizde ayrıntılı olarak ele alıyoruz.
Entra ID Connect’in Seamless SSO özelliği etkinleştirildiğinde bu bilet Azure AD’ye sunulur ve kullanıcıya bir Primary Refresh Token (PRT) verilir. PRT, tüm Microsoft 365 servisleri için geçerli bir kimlik belgesidir; Outlook, Teams, SharePoint ve diğer Entra ID ile entegre uygulamalar bu token’ı sessizce kullanır. Kullanıcı hiçbir zaman “Microsoft hesabınıza giriş yapın” ekranını görmez.
Bu mekanizmanın çalışması için UPN’in doğrulanmış bir domain suffix taşıması zorunludur. kullanici@sistemkusu.com UPN’i ancak sistemkusu.com Entra ID’de verified domain olarak tanımlıysa Azure AD tarafından kabul edilir. Suffix uyuşmazlığı durumunda Kerberos bileti reddedilir; kullanıcı her Microsoft 365 uygulamasında ayrı ayrı kimlik doğrulamak zorunda kalır. Bu nedenle Active Directory UPN Suffix yapılandırması Entra Connect’ten önce tamamlanmalıdır.
İlk Senkronizasyon ve Microsoft 365 Doğrulama
Sık Yapılan Hatalar ve Çözümleri
Sonraki Adımlar
Senkronizasyon, Microsoft 365 geçişinin kimlik ayağıdır. Posta kutularının taşınması, alan adı kayıtları ve güvenlik ayarlarıyla birlikte bütün geçişi Microsoft 365 kurulumu ve geçişi sayfamızda anlattık.
Microsoft Entra ID Connect Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Active Directory Rehberi: Mimari, Kurulum ve Yönetim
Active Directory nedir, nasıl kurulur ve yönetilir? FSMO, GPO, replication, güvenlik, yedekleme ve hybrid identity dahil Windows Server'da uçtan uca AD rehberi.
Windows Server 2025: Roller ve Lisanslama
Windows Server sürümleri, çekirdek bazlı lisanslama ve CAL modeli, sunucu rolleri ve destek yaşam döngüsü: hangisini ne zaman kuracağınızın kurumsal rehberi.
Domain'e Bilgisayar Ekleme: Adımlar, Ön Koşullar ve Hatalar
Windows 11 bilgisayarı ve sunucuyu domain'e ekleme: DNS, saat ve ad ön koşulları, nesneyi önceden açma, Add-Computer ve lab'da ölçülen katılım hataları.
Active Directory Güvenlik Sıkılaştırması Rehberi
Active Directory'i saldırılara karşı sıkılaştırma: Tier modeli, LAPS, Fine-Grained Password Policy ve ayrıcalıklı hesap izleme ile pratik adımlar ve hatalar.
Active Directory Kullanıcı, Grup ve OU Yönetimi (AGDLP)
Active Directory'de OU tasarımı, kullanıcı ve grup yönetimi: AGDLP modeli, PowerShell ile toplu kullanıcı oluşturma, yetki devri ve isimlendirme standartları.
Active Directory GPO Yönetimi: Group Policy Rehberi
Active Directory Group Policy (GPO) yönetimi: GPO nasıl oluşturulur, LSDOU uygulama sırası, sık kullanılan policy'ler ve GPO sorun giderme adımları.
BT Sistem Yönetimi altındaki diğer 32 makale
- Active Directory DNS Yapılandırması: Forwarder ve Zone
- Active Directory UPN Suffix Yapılandırması
- Active Directory Kurulumu: Windows Server 2025'te İlk DC
- LAPS Kurulumu: Windows LAPS ile Yerel Yönetici Parolası
- Linux TFTP Sunucusu Kurulumu: tftpd-hpa Adım Adım
- Windows Server NPS Kurulumu: RADIUS Sunucusu Adım Adım
- fail2ban Kurulumu ve Yapılandırması (Ubuntu 24.04)
- Kurumsal Yedekleme Programı: Veeam Lisansı ve Kurulumu
- Microsoft 365 Kurulumu ve Geçişi: E-posta, Kimlik, Güvenlik
- Microsoft Lisanslama: Windows Server, CAL ve Microsoft 365
- Sunucu ve Kabinet Taşıma: Veri Merkezi Geçişi Planı
- Sunucu ve Storage Satışı: Kapasite, Tedarik, Kurulum
- Dosya Sunucusu ve NAS Kurulumu: Yetki Matrisi ve Güvenlik
- Sanallaştırma Kurulumu ve Geçişi: Proxmox, Hyper-V, VMware
- Active Directory Kurulum Hizmeti: Domain Altyapısı
- Veri Yedekleme Hizmeti: Kurulum, Geri Dönüş Testi ve İzleme
- Sunucu Kurulumu: Fiziksel, Sanal ve Raporlu Teslim
- Syslog Sunucusu Kurulumu: Ubuntu'da Merkezi Log
- Cacti Kurulumu: Ubuntu'da SNMP ile Ağ İzleme
- RSAT Kurulumu: Windows 11'de GPMC ve ADUC Konsolları
- Samba AD DC Kurulumu: Linux'ta Domain Controller
- IIS Nedir? Windows Server'da Kurulum, HTTPS ve Güvenlik
- Active Directory Certificate Services (AD CS) Kurulumu
- FreeRADIUS Kurulumu: Ubuntu'da Adım Adım
- Linux NTP Sunucusu Kurulumu: chrony ile İç Saat Kaynağı
- Ubuntu Server Nasıl Kurulur? 24.04 LTS Kurulum Rehberi
- Ubuntu Server: LTS, Sıkılaştırma ve Dağıtım Seçimi
- Windows Server DHCP Kurulumu: Scope, Rezervasyon ve Failover
- Kurumsal Veri Yedekleme ve Felaket Kurtarma Çözümleri
- Windows Server 2025 Kurulum Rehberi: Adım Adım
- Hypervisor Nedir? Sanallaştırma Katmanı Nasıl Çalışır
- Veri Merkezi Migration: Taşıma Planı ve Kesinti Penceresi
Ücretsiz Değerlendirme
Microsoft 365 ile şirket içi hesaplarınız ayrı ayrı yönetiliyorsa, tek kimliğe indirelim.
İçindekiler
Ana Hizmet
BT Sistem Yönetimi