Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
Kartlı geçiş sistemi kurulumu: kimlik yöntemi seçimi, panellerin ağ planı, Active Directory ve PDKS entegrasyonu, biyometride KVKK. Montaj çözüm ortağımızda.

- Kartlı Geçiş Sistemi Kurulumunda Ne Yapıyoruz, Ne Yapmıyoruz?
- Kartlı Geçiş Sistemi Kime Gerekir?
- Bir Kartlı Geçiş Sisteminin Arkasındaki Dört Katman
- Kimlik Yöntemi: Kart, RFID, Mobil Kimlik ve Biyometrik
- Ağ Tarafı: Geçiş Panelleri, PoE ve Bağlantı Koptuğunda Kapı
- Dizin Entegrasyonu: İşten Ayrılanın Kartı Aynı Gün Kapanmalı
- PDKS: Geçiş Kaydı Bordroya Nasıl Akar?
- Kartlı Geçiş Sistemleri Neden Zamanla Güvenilmez Hale Gelir?
- Kartlı Geçiş Sistemini Nasıl Kuruyoruz?
- Biyometrik Geçişte KVKK: Parmak İzi Hangi Şartla Kullanılır?
- Sahada Ne Yaptık?
- Kartlı Geçiş Sistemi Fiyatını Ne Belirler?
- Sonuç: Kartlı Geçişi Güvenilir Kılan Şey Listedir
- Kartlı Geçiş Sistemi Kurulumu Hakkında Sık Sorulan Sorular
Kartlı geçiş sistemi kurulumu, kapı okuyucularının, turnikelerin ve kontrol panellerinin bir binanın ağına, kullanıcı dizinine ve personel devam kaydına planlı biçimde bağlanmasıdır. Turnike, okuyucu ve mekanik montaj birlikte çalıştığımız çözüm ortağımızdan çıkar. Bizden çıkan iş sistemin arkasıdır: panelleri ağa bağlıyor, kimlik yöntemini sizinle seçiyor ve kart listesinin dizinle aynı hızda güncel kalmasını sağlıyoruz. İş size anahtar teslim gelir, muhatabınız tek taraf olur.
Toplu taşıma kartını okuttuğunuzda gördüğünüz tek şey okuyucunun yeşil ışığıdır. O ışığın arkasında kartın hangi tarifeye bağlı olduğunu ve kaybolduğu bildirilmişse artık geçmemesi gerektiğini bilen bir merkez vardır. Okuyucu yıllarca aynı kalır, merkezin listesi ise her gün değişir. Kartlı geçiş sisteminde de kapının doğru karar vermesi okuyucuya değil, o listenin güncelliğine bağlıdır.
Bu sayfa kurumsal network kurulumu hizmetimizin zayıf akım koluna odaklanıyor. Okuyucuya giden hattın kendisi yapısal kablolama hizmetimizin konusudur ve iki iş çoğu projede aynı keşifte planlanır. Kapıdaki kişinin değil, ağa takılan cihazın doğrulanması ise ağ erişim kontrolü sayfasının işidir.
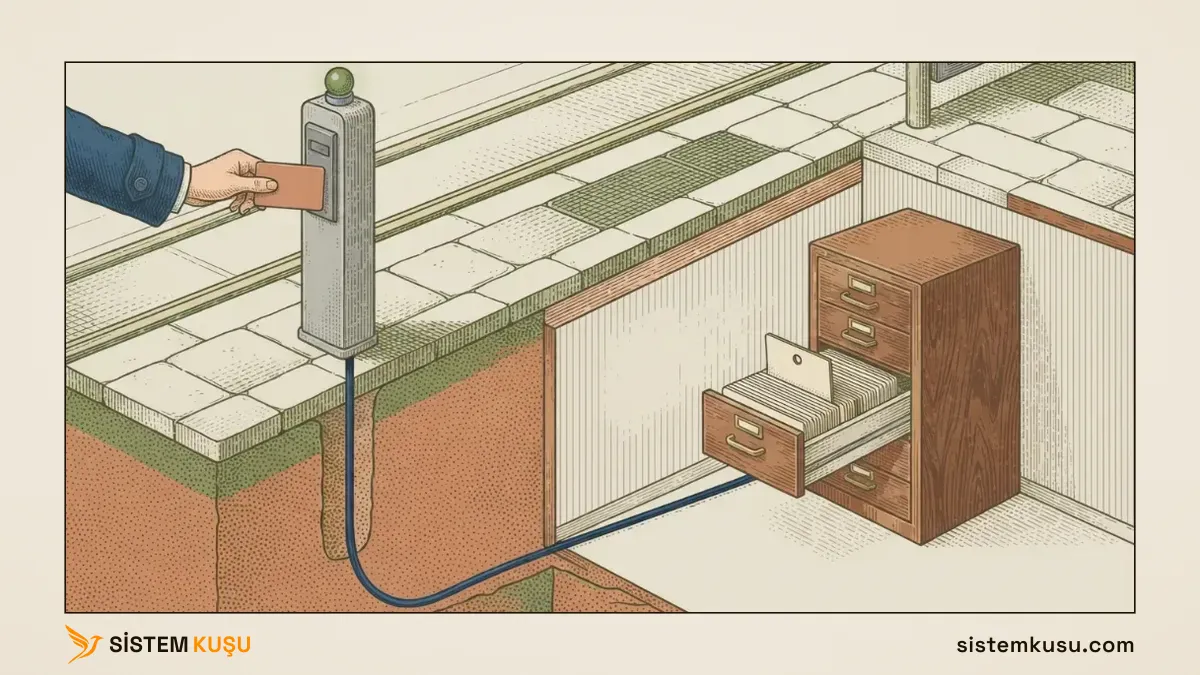
Kartlı Geçiş Sistemi Kurulumunda Ne Yapıyoruz, Ne Yapmıyoruz?
Kapsamımız kapının kendisi değil, kapının arkasındaki sistemdir. Sınırı baştan çiziyoruz, çünkü bu işte iki yüklenici çalışır ve sınır belirsiz kaldığında kapının açılmadığı gün herkes diğerini gösterir.
Yaptıklarımız:
- Keşif ve geçiş noktası planı. Hangi kapıya okuyucu, hangi girişe turnike konacağını ve her noktanın giriş mi çıkış mı kaydedeceğini sahada birlikte çıkarıyoruz.
- Kimlik yönteminin seçimi. Kart, RFID etiket, mobil kimlik ve biyometrik okuyucu arasındaki seçimi güvenlik seviyesi, kullanıcı sayısı ve hukuki yük üzerinden birlikte yapıyoruz.
- Ağ tarafının kurulması. Kontrol panellerinin ve okuyucuların hangi switch’ten besleneceğini, adres planını ve geçiş cihazlarının kendi ağ bölümünde durmasını biz kuruyoruz.
- Dizin ve PDKS entegrasyonu. Kart listesini Active Directory ya da personel kaydıyla eşitliyor, geçiş kayıtlarını da bordro tarafının okuyabileceği biçimde aktarıyoruz.
- Sistem odası giriş tasarımı. Sunucu odasının kapısının kimlere açılacağını ve girişin nasıl kayda geçeceğini kurulumun parçası olarak planlıyoruz.
- Teslim dosyası. Geçiş noktası listesi, yetki grupları, panel adresleri ve bağlantı koptuğunda her kapının nasıl davranacağı yazılı olarak elinize geçer.
Yapmadıklarımız:
- Donanım satışından pay almıyoruz. Turnike, okuyucu ve kilit çözüm ortağımızdan çıkar, fiyatı da onun tarafında kalır. Bizim ücretimiz sistemi ağınıza ve dizininize bağlayan mühendislik işi içindir.
- Mekanik montajı biz yapmıyoruz. Turnike gövdesinin, kilidin ve kapı donanımının montajı ortağımızın işidir. Mekanik montaj bizim birincil işimiz değil ve bunu yazmayı tercih ediyoruz: her işte uzmanlık iddia eden taraf, şüphelenilmesi gereken taraftır.
- Yangın algılama sistemi kurmuyoruz. Yangın alarmında kaçış yolundaki kapıların nasıl davranacağı yangın tesisatının ve kendi yönetmeliğinin konusudur; o tesisatı kuran yükleniciyle aynı plan üzerinde çalışıyoruz.
- Plaka tanıma ve otopark bariyeri ayrı bir iştir. Bunlar kendi okuyucusu, kendi yazılımı ve kişisel veri tarafında kendi değerlendirmesi olan sistemlerdir.
- Geçiş kayıtlarını biz izlemiyoruz. Sistem sizindir, kayıtlara erişim sizde kalır.
Kartlı Geçiş Sistemi Kime Gerekir?
Kurumsal bir geçiş kontrol sistemine ihtiyaç duyduğunuzu genellikle bir olay söyler. Aşağıdakilerden biri size tanıdık geliyorsa o olay zaten yaşanmıştır:
- Anahtarın kimde olduğu artık bilinmiyor. Anahtar kopyalanır, kaybolduğunda kilit değişir ve kimin hangi odaya girebildiği kimsenin listesinde yazmaz.
- Mesai kaydı bordro günü tartışma çıkarıyor. Kayıt elle ya da ağa bağlı olmayan bir cihazla tutuluyorsa, ay sonunda iki tarafın elindeki saatler birbirini tutmaz.
- İşten ayrılan birinin kartının açık kaldığı fark edildi. Bu, çoğu kurumda bir denetimde ya da tesadüfen ortaya çıkar ve sistemin nerede koptuğunu gösterir.
- Yeni bir binaya taşınıyorsunuz. Kablolama zaten yapılacaksa okuyucu ve panel hatları aynı keşifte planlanır; sonradan eklenen okuyucu açılmış bir duvarı ikinci kez açmak demektir.
- Bir denetim kapıya dayandı. ISO 27001 Ek A’da fiziksel giriş kontrolünü ayrı bir madde olarak arar ve sunucu odasının kapısı bu maddenin doğal konusudur.
Bir de dürüst bir alt sınır çizelim. Tek kapılı küçük bir ofiste bu sayfadaki sürecin tamamı gerekmez; orada da yardımcı oluruz. Keşifli ve planlı anlatının asıl karşılığı çok kapılı, çok katlı ya da çok lokasyonlu yapılardır.
Bir Kartlı Geçiş Sisteminin Arkasındaki Dört Katman
Kartlı geçiş sisteminin görünen parçası okuyucudur, ama kapının doğru kişiye açılması dört katmanın birlikte çalışmasına bağlıdır. Projelerin takıldığı yer neredeyse her zaman bu dördünden biridir. Toplu taşıma benzetmesini buradan itibaren açıyoruz, çünkü dördünün de o sistemde bir karşılığı var:
- Kart ve okuyucu kimlik yöntemidir: sistem kapıdaki kişiyi neye bakarak tanıyor?
- Okuyucunun merkeze bağlandığı hat ağ tarafıdır.
- Merkezdeki kart listesi dizin entegrasyonudur.
- Binişlerin kaydı personel devam kaydıdır, yani PDKS.
Kimlik Yöntemi: Kart, RFID, Mobil Kimlik ve Biyometrik
Kimlik yöntemi, sistemin kapıya gelen kişiyi neye bakarak tanıdığıdır ve seçimi güvenlik seviyesiyle kullanım kolaylığı arasında bir takastır. Sahada RFID kart denildiğinde çoğunlukla aşağıdaki ilk iki türden biri kastedilir. İkisi de radyo frekansıyla okunur; aralarındaki fark, kartın okuyucuya kendini kanıtlayıp kanıtlayamamasındadır.
| Yöntem | Sistem neye bakar? | Güçlü yanı | Zayıf yanı |
|---|---|---|---|
| 125 kHz yakınlık kartı | Kartın numarasına | Ucuzdur, yaygındır | Çoğu şifresizdir, numara okunup kopyalanabilir |
| 13,56 MHz akıllı kart | Kartla okuyucu arasındaki karşılıklı doğrulamaya | Kopyalanması zordur | Eski kuşaklarının şifrelemesi kırılmıştır, kuşak seçimi önemlidir |
| Mobil kimlik | Telefondaki dijital karta | Kart basılmaz, uzaktan iptal edilir | Telefonu olmayan ya da şarjı biten için yedek yöntem gerekir |
| Biyometrik | Parmak izine ya da yüze | Kart gibi başkasına verilemez | Özel nitelikli kişisel veridir, mesai takibinde kullanılamaz |
Tabloyu toplu taşıma kartı üzerinden okumak kolaydır. Okuyucu kartın kime ait olduğunu bilmez, yalnız numarasını bilir; bir kartı arkadaşınıza verdiğinizde okuyucu bunu fark etmez. Kurum kartı da tam olarak böyledir. Biyometrik okuyucunun varlık sebebi bu boşluktur, bedeli ise aşağıda ayrı bir bölümde anlattığımız hukuki yüktür.
Ağ Tarafı: Geçiş Panelleri, PoE ve Bağlantı Koptuğunda Kapı
Kurumsal kartlı geçiş sistemi bir ağ sistemidir: okuyucular kontrol panellerine, paneller ağ üzerinden yönetim yazılımına bağlanır ve IP tabanlı okuyucular çoğunlukla ağ kablosundan PoE ile beslenir. Bu yüzden geçiş cihazları yapısal kablolamanın bir parçasıdır ve aynı 90 metre kuralına tabidir.
Geçiş cihazlarını kendi VLAN’ına alıyoruz ve bunun tek bir sebebi var. Kapının kilidini açan bir cihaza ağdaki herhangi bir bilgisayardan ulaşılabiliyorsa, kapının güvenliği o bilgisayarın güvenliği kadardır. Kendi bölümünde duran ve yalnız yönetim yazılımıyla konuşabilen bir panel, kapıyı ağdaki en zayıf halkadan ayırır.
Bağlantı koptuğunda ne olacağı ise planın en az konuşulan sorusudur. Otobüsteki okuyucu her binişte merkeze sormaz; yanında taşıdığı listeyle çalışır, binişleri biriktirir ve bağlantı bulduğunda merkeze gönderir. İyi kurulmuş bir geçiş paneli de yetki listesinin bir kopyasını kendi hafızasında tutar, böylece ağ kesildiğinde kapılar çalışmaya devam eder.
Benzetme burada kopuyor ve kopma noktası işin kritik yeridir. Otobüsteki okuyucunun listesi eskidiğinde kaybolduğu bildirilen bir kart birkaç biniş daha yapabilir ve bu bir ücret kaybıdır. Kurumda aynı gecikme, iptal edilmiş bir kartın korunan bir kapıyı açması demektir. Bu yüzden panellerin merkezle ne sıklıkla eşitlendiğini ve eşitleme başarısız olduğunda kime alarm gittiğini planda yazıyoruz.
Elektrik kesintisi ayrı bir sorudur ve cevabını kilidin tipi verir. Enerjisiz kalınca açılan kilit, kaçış yolu üzerindeki kapıya uygundur; enerjisiz kalınca kilitli kalan kilit ise sistem odası gibi korunan alanlara uygundur. İki kilidin doğru kapıya takıldığını planda yazıyor ve teslimde tek tek deniyoruz. Panellerin kesintide ne kadar ayakta kalacağını belirleyen UPS planı da sistem odası kurulumunun konusudur.
Dizin Entegrasyonu: İşten Ayrılanın Kartı Aynı Gün Kapanmalı
Kartlı geçişte en sık görülen güvenlik açığı teknik değil, idaridir: işten ayrılan birinin bilgisayar hesabı kapanır, kartı ise açık kalır. Sebebi iki listenin iki ayrı kişide durmasıdır. Kullanıcı hesabını BT kapatır, kart ise idari işlerin ya da güvenliğin yönettiği ayrı bir yazılımdadır ve kimse ona haber vermez.
Toplu taşımada kaybolan kartı bildirdiğinizde merkez onu kapatır, bildirmezseniz kart çalışmaya devam eder. Kurumda bu bildirimi yapacak bir süreç yoksa kart hiç kaybolmamış sayılır. Çözüm kart listesini ayrı bir liste olmaktan çıkarmaktır:
- Geçiş yazılımı dizinle eşitleme destekliyorsa kartı kullanıcının Active Directory hesabına bağlıyoruz. Hesap devre dışı kaldığında kart da kapanır ve iki olay arasında kimsenin hatırlaması gereken bir adım kalmaz.
- Desteklemiyorsa aynı sonucu yazılı bir işten çıkış adımıyla kuruyoruz: hesabı kapatan kişinin kontrol listesinde kartın iptali de bir satır olarak durur.
Yetki tanımı da aynı mantıkla kurulur. Toplu taşımada öğrenci kartı ile tam kart aynı okuyucudan geçer ama farklı tarifeye bağlıdır; kurumda da her kapı için kişi kişi yetki yazmak yerine yetkiyi gruplara bağlıyoruz. “Muhasebe katı, mesai saatleri” bir gruptur, yeni gelen muhasebeci o gruba eklenir ve bütün kapıları tek adımda alır.
Grup mantığının dizindeki karşılığını kullanıcı, grup ve OU yönetimi rehberimizde anlattık.
PDKS: Geçiş Kaydı Bordroya Nasıl Akar?
PDKS, yani personel devam kontrol sistemi, geçiş kayıtlarından mesai hesabını çıkaran katmandır. Toplu taşımadaki karşılığı binişlerin kaydıdır: kart her okutulduğunda bir satır yazılır ve ay sonunda o satırlardan bir döküm çıkar. PDKS’nin güvenilirliği dört şeye bağlıdır:
- Giriş ve çıkış ayrı kaydedilmelidir. Tek yönlü okuyucu yalnız “burada biri vardı” der; mesai hesabı ise kişinin ne zaman girip ne zaman çıktığını ister. Turnikenin bir işlevi de budur: kart okutmadan arkadan geçişi zorlaştırır ve kayıttaki delikleri azaltır.
- Bütün okuyucuların saati tek kaynaktan gelmelidir. Saati üç dakika geri kalan bir okuyucu her gün aynı üç dakikayı eksik yazar ve bu, ay sonunda bir çalışanın bordrosunda görünür. Okuyucuları ve panelleri iç saat kaynağına bağlıyoruz; mimarisini NTP rehberimizde anlattık.
- Mesai kaydına biyometrik veri girmez. Kurulun 2026 tarihli ilke kararı yalnız mesai takibi için biyometrik veri işlemeyi hukuka dayanaksız sayıyor; ayrıntısı aşağıdaki KVKK bölümünde. PDKS okuyucusu kart ya da mobil kimlikle çalışır.
- Bordroya aktarımın biçimi baştan belirlenmelidir. Geçiş yazılımı ile bordro programındaki personel numarası ve vardiya kuralları aynı dili konuşmuyorsa kayıt doğru olsa bile hesap yanlış çıkar.
Kartlı Geçiş Sistemleri Neden Zamanla Güvenilmez Hale Gelir?
Bir kartlı geçiş sistemi kurulduğu gün değil, üç yıl sonra ona güvenmek gerektiğinde ölçülür. Dört katman doğru kurulsa bile sistem zamanla güvenilmez hale gelebilir ve sahada bunun üç sebebi öne çıkıyor.
Birincisi sahipsiz kartlardır. İşten ayrılanların kartları, bir kez verilip geri alınmamış misafir kartları ve “ne olur ne olmaz” diye basılmış yedek kartlar zamanla birikir. Aktif kart sayısı personel sayısından belirgin biçimde fazlaysa, farkı oluşturan kartların her biri kimin elinde olduğu bilinmeyen bir anahtardır. Devraldığımız sistemlerde ilk yaptığımız iş bu iki sayıyı yan yana koymaktır.
İkincisi yönetim yazılımının durduğu yerdir. Geçiş yazılımı çoğu kurumda bir güvenlik görevlisinin masasındaki bilgisayara kurulur ve bütün kart listesi o bilgisayarda yaşar. O bilgisayar bozulduğunda yetki listesi de gider; paneller bir süre kendi hafızalarıyla çalışır, ama kimse yeni kart tanımlayamaz. Bu, klasik bir tek nokta arızasıdır ve çözümü yazılımı yedeklenen bir sunucuya almaktır.
Üçüncüsü unutulan cihazlardır. Geçiş panelleri kurulduktan sonra yıllarca açılmaz: yazılımları güncellenmez, yönetim parolaları fabrika ayarında kalır ve envantere hiç girmezler. Kapıyı açan bir cihazın varsayılan parolayla ağda durması, kapının anahtarını paspasın altına bırakmakla aynıdır. Bu yüzden panelleri envantere alıyor, parolalarını değiştiriyor ve credential’ları (kimlik bilgileri) teslim dokümantasyonuna yazıyoruz.
Kartlı Geçiş Sistemini Nasıl Kuruyoruz?
Süreç dört adımdır ve son adımı bir denemeyle biter. Bu süreç, yukarıdaki dört katmanın ve üç bozulma sebebinin kurulum gününde ele alınması için tasarlandı.
- İlk görüşme, uzaktan ve ücretsiz. Kaç kapı düşündüğünüzü, mesai kaydının bugün nasıl tutulduğunu ve kullanıcı hesaplarınızın nerede durduğunu konuşuyoruz. Görüşmenin sonunda işin kabaca büyüklüğü ve keşfin kapsamı netleşir.
- Keşif. Sahada geçiş noktalarını, hat güzergâhlarını ve mevcut switch’lerin PoE bütçesini çıkarıyoruz. Elinizde kart varsa hangi kuşaktan olduğunu bir okuyucuyla tespit ediyoruz.
- Plan ve onay. Kimin hangi kapıdan hangi saatlerde geçebileceğini gösteren yetki matrisi, kilit tipleri, ağ yerleşimi ve bordro aktarım biçimi yazılı hale gelir. Çözüm ortağımızın malzeme teklifi de bu aşamada kendi kalemiyle görünür.
- Kurulum ve teslim. Montaj ortağımızdan, ağ, dizin ve PDKS tarafı bizden gelir. Teslimde üç deneme yapıyoruz: iptal edilmiş bir kartla kapıyı denemek, bir panelin ağ bağlantısını kesip kapının davranışını görmek ve okuyucu saatlerini iç saat kaynağıyla karşılaştırmak.
Üç denemenin üçü de kurulum gününde yapılması kolay, üç yıl sonra ilk kez fark edilmesi pahalı olan şeyleri sınar.
Biyometrik Geçişte KVKK: Parmak İzi Hangi Şartla Kullanılır?
Parmak izi ve yüz verisi KVKK’da özel nitelikli kişisel veridir ve 2026’dan beri iki kullanım kesin bir çizgiyle ayrılıyor: mesai takibi için biyometri kullanılmaz, kritik alanlara erişimde ise sıkı şartlarla kullanılabilir. Biyometrik okuyucuyu yalnız bu ikinci amaçla kuruyoruz. Buradaki sorumlu sistemi kuran değil, sistemi kullanan taraftır; bu yüzden hukuki soruyu kurulumdan sonra değil, kimlik yöntemi seçilirken soruyoruz.
Çizgiyi Kişisel Verileri Koruma Kurulu’nun 29.04.2026 tarihli ve 2026/921 sayılı Mesai Takibi Amacıyla Biyometrik Veri İşlenmesi Hakkında İlke Kararı çekti; karar 02.06.2026’da Resmî Gazete’de yayımlandı. Kurum’un karara ilişkin kamuoyu duyurusu üç şeyi açıkça yazıyor:
- Mesai takibi için biyometri hukuka dayanmıyor. Duyurunun ifadesiyle, “yalnızca mesai takibi amacıyla gerçekleştirilen biyometrik veri işleme faaliyetlerinin Kanun’un 6’ncı maddesinde öngörülen işleme şartlarından herhangi birine dayanmadığı, ayrıca geçerli bir açık rıza bulunsa dahi söz konusu işleme faaliyetinin Kanun’un 4’üncü maddesinde düzenlenen ölçülülük kriterini sağlamayacağı değerlendirilmiştir.”
- Kritik alanlar ayrı değerlendiriliyor, ama şartlıdır. Bu alanlarda işlemenin “yalnızca gerekli kritik alanlarla ve kişilerle sınırlı olması, alternatif yöntemlerin yetersiz kalması ve işleme faaliyetinin somut güvenlik ihtiyacıyla da ölçülü olması gerekmektedir.”
- Şablona çevirmek veriyi biyometrik olmaktan çıkarmaz. “Parmak izini değil kodunu saklıyoruz” savunması tutmuyor: “verilerin matematiksel bir koda çevrilerek veri tabanında saklanması, biyometrik veri niteliğini ortadan kaldırmamaktadır.”
Kritik bir alanda biyometri kurulacaksa nasıl kurulacağını Kurum’un Biyometrik Verilerin İşlenmesinde Dikkat Edilmesi Gereken Hususlara İlişkin Rehberi (Mart 2025 baskısı) anlatıyor. Rehber ölçüyü iki uç örnekle veriyor: spor salonu girişinde başka araçlar yeterli sayılıyor, yüksek güvenlik gerektiren bir nükleer santral girişinde biyometrik sistem kullanılabiliyor. Kurulum kararını doğrudan etkileyen iki madde şunlar:
- Kullanmak istemeyene bedelsiz alternatif sunulur. Biyometrik çözümü kullanamayan ya da açık rızası olmayan kişiler için “herhangi bir kısıtlama veya ek maliyet olmaksızın alternatif bir sistem sağlanmalıdır.”
- Parmak izinin kendisi saklanmaz. “Türetilmiş biyometrik veriler, orijinal biyometrik özelliğin yeniden elde edilmesine izin vermeyecek biçimde saklanmalıdır”; şablonlar da güncel kriptografik yöntemlerle şifrelenmelidir.
Bu maddelerin kurulumdaki karşılığı somuttur. PDKS’yi kartla ya da mobil kimlikle kuruyor, mesai kaydına biyometrik veri sokmuyoruz. Biyometrik okuyucuyu yalnız kart ile ikinci bir doğrulamanın yetmediği gerekçesi yazılabilen kritik bir alana koyuyor, orada da kartı yedek yöntem olarak açık bırakıyor ve sistemin şifreli şablon sakladığını kurulumda doğruluyoruz. Yani genel girişte ve mesai kaydında kart, biyometri yalnız en dar kapıda.
Bu düzenin iki dersi var. Birincisi en az yetki ilkesidir: tek bir talep iki yetki doğuruyordu ve ikisi de yalnız işin gerektirdiği kapıyı açıyordu. Kurumsal bir kartlı geçiş sisteminde yetki gruplarını tam bu mantıkla kuruyoruz.
İkincisi ilke kararının kritik alan ölçüsüdür: yetkilendirmenin ne kadar sert olacağını, kapının arkasındaki sistemin ne kadar mahrem ve kritik olduğu belirler. Retina binanın girişine değil tek bir kabinetin kapısına konmuştu. Hukuki yükü en ağır olan yöntem en dar kapıda, yalnız o kabinete girmesi gereken kişilerle sınırlı duruyordu. Kurulun kritik alanlar için saydığı üç şart da oradaydı.
Gerekçenin yazılması, aydınlatma metni ve açık rızanın yönetimi ise kurumun işidir. Maddelerin teknik karşılıklarını KVKK teknik uyum rehberimizde, denetim tarafını KVKK teknik tedbirler sayfamızda anlattık.
Sahada Ne Yaptık?
Bu sayfanın iki ana iddiası yayınlanmış iki işimizde sınandı. Birincisi paylaşılan kimliğin bırakılması: ağ erişimi sıkılaştırma projesinde çok lokasyonlu bir kurumun switch ve Wi-Fi girişini paylaşılan şifrelerden kişisel Active Directory hesaplarına taşıdık. Kapıda paylaşılan kart neyse ağda paylaşılan şifre odur; kimin geçtiğini bilmek ancak ikisi de kişiye bağlandığında mümkün olur.
İkincisi saatin tek kaynaktan gelmesi: kamera sistemlerinde NTP ve KVKK uyum projesinde kayıt cihazlarındaki tutarsız saatleri tek bir iç kaynağa bağladık. Bir olayı yeniden kurarken kapı geçiş kaydı ile kamera kaydı yan yana konur ve ikisi farklı saat söylüyorsa zincir kurulamaz.
Kartlı Geçiş Sistemi Fiyatını Ne Belirler?
Fiyatı belirleyen şey okuyucu sayısından çok, sistemin bağlanacağı yapının durumudur. Teklif toplarken bakacağınız başlıklar şunlar:
- Geçiş noktası sayısı ve türü. Bir kapı okuyucusu ile bir turnike aynı kalem değildir; turnike kendi gövdesini, montajını ve çoğu zaman giriş ile çıkış için iki okuyucuyu getirir.
- Lokasyon sayısı. Tek binadaki yirmi kapı ile üç lokasyona dağılmış yirmi kapı farklı işlerdir, çünkü ikincisinde her lokasyonun kendi paneli, kendi ağ bağlantısı ve kendi ziyareti vardır.
- Kimlik yöntemi. Eski kuşak kartla devam etmek, akıllı karta geçmek, mobil kimlik ya da biyometrik okuyucu eklemek hem donanım hem kurulum tarafını değiştirir.
- Mevcut altyapı. Kablolama var mı, switch’lerin PoE bütçesi yetiyor mu, geçiş cihazları için ayrı bir ağ bölümü kurulabiliyor mu? Bunlar keşifte netleşir.
- Entegrasyon kapsamı. Dizin eşitlemesi ve bordro aktarımı istenip istenmediği, işin mühendislik tarafının en büyük değişkenidir.
Teklif karşılaştırırken tek bir soru çoğu şeyi ayırır: teslimde bağlantı koptuğunda her kapının nasıl davranacağı yazılı olarak elinize geçiyor mu? Cevap hayırsa, iki teklif aynı işin teklifi değildir.
Sonuç: Kartlı Geçişi Güvenilir Kılan Şey Listedir
Kartlı geçiş sisteminde görünen iş okuyucuyu duvara takmaktır, gerçek iş ise o okuyucunun sorduğu listeyi doğru tutmaktır. Toplu taşıma kartında olduğu gibi okuyucu yıllarca aynı kalır; kimin geçebileceğini ise her gün merkezdeki liste belirler. Bu liste dizinle eşitlendiğinde, panelleri kendi ağında durduğunda ve saatleri tek kaynaktan geldiğinde sistem arka planda sessizce çalışır.
O noktada sorulacak soru da tek olur: bugün işten ayrılan birinin kartı bu akşam kapıyı açar mı?
Kartlı Geçiş Sistemi Kurulumu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
İstanbul merkezli, anahtar teslim yapısal kablolama: keşif, projelendirme, montaj ve her hattın ölçülüp raporlandığı teslim. Kamera ve zayıf akım hatları dahil.
IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
Kurumsal IP kamera sistemi kurulumu: PoE bütçesi, kayıt trafiğinin ağ planı, disk kapasitesi ve saklama süresi, KVKK uyumu. Ağ tarafı bizde, montaj çözüm ortağımızda.
Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
Fiber optik kablolama ve sonlandırma: güzergâh planı, kaynak, OTDR ölçümü ve raporlu teslim. Hattın iki ucundaki ağ tarafını da biz kuruyoruz.
Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
Kurumsal binada yapısal kablolama ve zayıf akım sistemleri nasıl kurulur? Kat kablolaması, kabinet düzeni, CAT6 ve fiber seçimi, test raporu ve saha hataları.
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
İşten ayrılan birinin kartı kaç günde kapanıyor? Kart listenizi birlikte gözden geçirelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu