Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
Firewall nedir, güvenlik duvarı nasıl çalışır? Stateless ve stateful farkı, NGFW, UTM ve zone mantığı; kapının kararını lab ortamında paket paket ölçtüm.

- Firewall Nedir? Sınırda Verilen Tek Karar
- Firewall Ne İşe Yarar?
- Firewall Türleri Nelerdir?
- Firewall Kuralı Nasıl Okunur? Liste, Sıra ve Varsayılan Ret
- Stateless ve Stateful Firewall Farkı: Kapıdaki Kayıt
- Lab: Üç Ağ ve Arada Tek Kapı
- Durumsuz Filtre: Cevap Kapıda Kalıyor
- Durumsuz Filtrede Dönüş İçin Açılan Kapı
- Durumlu Firewall: Bağlantı Tablosuna Bakan Kapı
- Firewall Zone Mantığı: İç Ağ, Dış Ağ ve DMZ
- DMZ Nedir? Dışarıya Açık Sunucunun Ara Bölgesi
- Yeni Nesil Firewall (NGFW) Nedir? Port Yerine Uygulamaya Bakmak
- NGFW Şifreli Trafiğin İçini Görebilir mi?
- UTM Nedir? NGFW ile UTM Farkı
- Proxy Firewall ve WAF: Uygulama Katmanındaki İki Kapı
- Proxy Firewall: Bağlantıyı İkiye Bölen Kapı
- WAF: Web Sunucusunun Önündeki Kapı
- Hangi Firewall Kime Uygun? Modem, Yazılım ve Donanım
- Modemdeki Firewall Ne Zaman Yeter?
- Yazılım Firewall: Her Cihazın Kendi Kapısı
- Sanal ve Bulut Firewall: Kablonun Olmadığı Ağ
- Donanım Firewall: Ağın Sınırındaki Cihaz
- Sonuç: Firewall Bir Liste ve Bir Hafızadır
- Firewall Hakkında Sık Sorulan Sorular
Firewall (güvenlik duvarı), bir ağın sınırında durup içeri giren ve dışarı çıkan her paketi yazılı bir kural listesine göre geçiren ya da durduran cihaz veya yazılımdır. Kararı, paketin nereden gelip nereye gittiğine, hangi protokolü ve hangi portu kullandığına bakarak verir. Bugünkü firewall’lar bu listeye bir hafıza ekler; içeriden başlatılmış bir bağlantının cevabını, o bağlantıyı daha önce kaydettikleri için tanırlar.
Bu yazıda o hafızanın ne işe yaradığını lab ortamında ölçüyorum. Aynı web isteğini önce hafızasız, sonra hafızalı bir filtreden geçirdim ve iki sonucu paket paket karşılaştırdım. Ardından kural listesinin nasıl okunduğunu, zone mantığını ve yeni nesil firewall (NGFW) ile UTM arasındaki farkı anlatıyorum. Ölçümü hemen görmek isterseniz doğrudan lab bölümüne geçebilirsiniz.
Edirne’deki Kapıkule gibi bir kara sınır kapısını düşünün. Kapıya gelen her aracın nereden gelip nereye gittiği evrakından okunur. Gümrük memurunun önünde bir talimat listesi durur; memur listeyi yukarıdan aşağı okur ve listede izni olmayan aracı geçirmez. Bu yazıdaki kapı bir şey daha yapar: çıkan her aracı kayda geçirir ve dönen aracı o kayda bakarak tanır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizin firewall kümesinin giriş yazısıdır. Aynı işi müşterilerimizin ağında nasıl yürüttüğümüzü firewall kurulumu ve yönetimi sayfamızda anlattık.
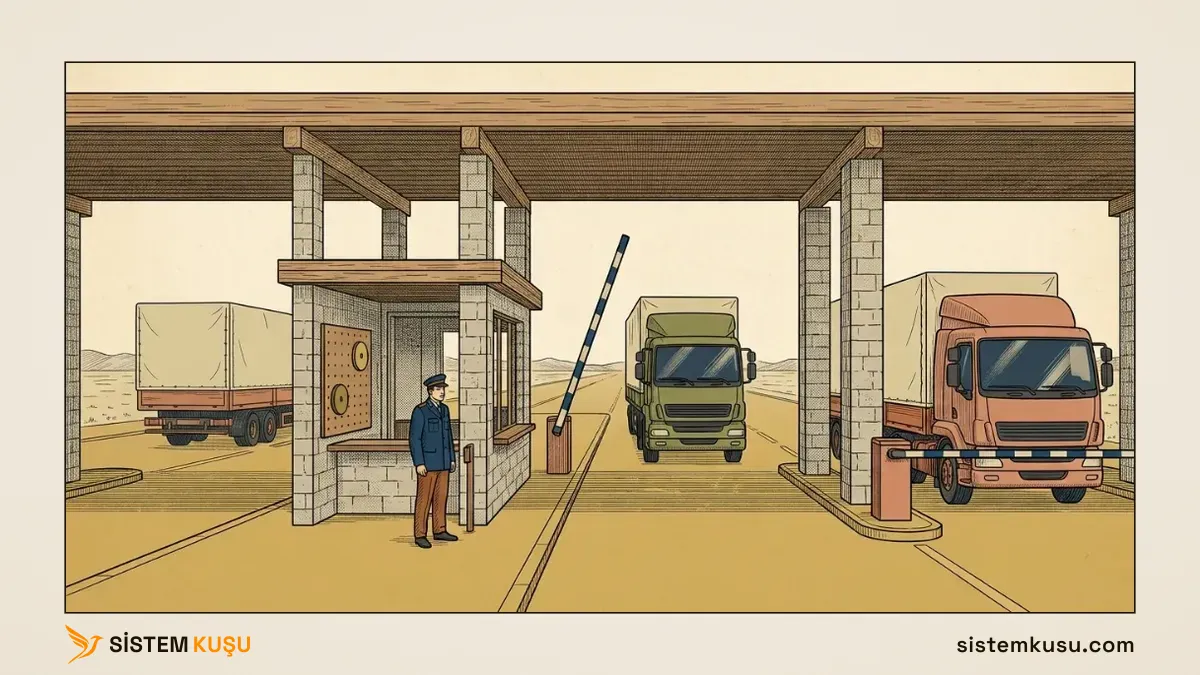
Firewall Nedir? Sınırda Verilen Tek Karar
Firewall’un bütün işi, önüne gelen her paket için tek bir karar vermektir: geçsin mi, geçmesin mi? Bu karar iki ağın birbirine değdiği noktada verilir. O nokta çoğu zaman kurumun iç ağı ile internet arasındaki geçittir, ama iç ağın iki bölümü arasında da olabilir.
Klasik bir firewall kararını paketin başlığındaki şu alanlara bakarak verir:
- Kaynak IP adresi paketin hangi cihazdan çıktığını söyler.
- Hedef IP adresi paketin hangi cihaza ulaşmak istediğini söyler.
- Protokol trafiğin TCP, UDP ya da ICMP olduğunu gösterir.
- Kaynak ve hedef port bağlantının hangi servise ait olduğunu gösterir; bir web sunucusunun hedef portu çoğunlukla
80ya da443tür. - Arayüz ve yön, paketin firewall’a hangi bacaktan girip hangisinden çıkacağını belirler.
Liste, ABD’nin standartlar kurumu NIST’in firewall rehberindeki paket filtresi tanımından alındı (SP 800-41 Rev. 1, bölüm 2.1.1). Yazının geri kalanındaki “bölüm” atıfları bu rehberin bölüm numaralarıdır ve her biri rehberin PDF’inde o bölümün sayfasını açar. Firewall bir cihaz da olabilir, bir işletim sisteminin içindeki yazılım da; ikisinin farkına kime uygun bölümünde geliyorum.
Yazının geri kalanında benzetmenin parçaları şu karşılıkları taşıyor:
| Sınır kapısında | Firewall’da |
|---|---|
| Kapıya gelen araç | Paket |
| Aracın evrakı | Başlık alanları: adres, protokol, port |
| Memurun talimat listesi | Kural listesi |
| Listede adı geçmeyen aracın geri çevrilmesi | Varsayılan ret |
| Kapıdaki kayıt | Bağlantı (durum) tablosu |
| Serbest bölge | DMZ |
| Gümrük muayenesi | NGFW’nin uygulama ve içerik denetimi |
| Yükün kapıda boşaltılıp başka bir araca aktarılması | Proxy firewall |
| Varış deposundaki mal kabulü | WAF |
Firewall Ne İşe Yarar?
Firewall, ağdaki cihazların tek tek korumak zorunda kalacağı kapıları tek bir noktada toplar. Pratikte şu işleri yapar:
- Dışarıdan başlatılan bağlantıyı durdurur. İçerideki bir sunucuya internetten yalnız sizin izin verdiğiniz servis üzerinden ulaşılır.
- İçeriden dışarı çıkışı sınırlar. NIST buna egress filtering (çıkış filtrelemesi) der ve kurumun yalnız kendi adreslerinden çıkan trafiğe izin vermesini önerir.
- İç ağın bölümleri arasındaki geçişi denetler. Misafir ağındaki bir telefon, muhasebe sunucusuna ulaşamaz.
- Geçen ve durdurulan trafiğin kaydını tutar. Bir olaydan sonra “O gece kim nereye bağlandı?” sorusunun cevabı bu kayıttadır.
Firewall olmasaydı bu işlerin her biri cihaz başına yapılmak zorunda kalırdı. Kırk cihazlı bir ofiste bu, kırk ayrı kural listesi ve kırk ayrı kayıt demektir. Bölümler arası geçişi ise hiçbir cihaz tek başına denetleyemez, çünkü her cihaz yalnız kendisini görür.
Firewall Türleri Nelerdir?
Firewall türleri, kararı neye bakarak verdiklerine ve neyi koruduklarına göre ayrılır:
- Paket filtresi (durumsuz firewall) her paketi yalnız kendi başlığına bakarak değerlendirir.
- Durumlu (stateful) firewall izin verdiği bağlantıları bir tabloda izler ve dönüş trafiğini o tablodan geçirir.
- Yeni nesil firewall (NGFW) kararına trafiğin hangi uygulamaya ait olduğunu ve içeriğini de katar.
- UTM firewall’la birlikte zararlı yazılım taraması, saldırı önleme ve VPN gibi işlevleri tek kutuda toplar.
- Proxy (uygulama katmanı) firewall iki cihazı doğrudan konuşturmaz; bağlantıyı iki ucuyla ayrı ayrı kendisi kurar.
- Web uygulaması firewall’u (WAF) bir web sunucusunun önünde durur ve gelen HTTP isteklerinin içeriğine bakar.
- Yazılım (host tabanlı) firewall yalnız üzerinde çalıştığı cihazı korur; Windows’taki Windows Defender Firewall bunun en yaygın örneğidir.
- Sanal ve bulut firewall fiziksel kablonun olmadığı yerde, sanal makineler ve bulut ağları arasında çalışır.
Hepsini bu yazıda sırayla açıyorum. İlk ikisi kural ve bağlantı tablosu bölümlerinde, NGFW ve UTM kendi bölümlerinde, proxy ve WAF uygulama katmanı bölümünde, yazılım ve sanal firewall kime uygun bölümünde geçiyor.
Firewall Kuralı Nasıl Okunur? Liste, Sıra ve Varsayılan Ret
Firewall kararını bir kural listesine bakarak verir ve her kural iki parçadan oluşur. Eşleşme koşulları hangi trafiğin kastedildiğini söyler; kaynak, hedef ve servis bu kısımdadır. Eylem ise o trafiğe ne yapılacağını söyler ve çoğu zaman iki değerden birini alır: izin ver ya da reddet.
Liste üç kurala göre okunur:
- Liste yukarıdan aşağı okunur. Paket kendisine uyan ilk kurala geldiğinde karar verilir ve alttaki kurallara bakılmaz.
- Hiçbir kurala uymayan paket reddedilir. Listenin sonunda, siz yazmasanız da bir ret durur. NIST bu yaklaşıma deny by default (varsayılan ret) der ve açıkça izin verilmemiş bütün gelen ve giden trafiğin engellenmesini önerir (bölüm 4).
- Sıra anlamı değiştirir. Genel bir kural özel bir kuralın üstünde durursa, özel kural hiç eşleşmez.
Bu üç kuralın mekanizması dosya sisteminden switch’e kadar her erişim listesinde aynıdır. Aynı iki kuralın yer değiştirince ters sonuç verdiğini ACL yazımızda lab switch’inde ölçtüm.
Örnekteki sınır kapısında memur listeyi tepeden okur ve aracın evrakına uyan ilk satırda durur. Listede aracın karşılığı yoksa araç geri çevrilir. Memurun “yazmıyor ama geçsin” deme yetkisi yoktur.
Varsayılan ret listede görünür bir satır olarak da durabilir. FortiGate’in kural listesinin en altında, siz hiçbir kural yazmasanız da Implicit Deny adlı bir satır durur ve trafik kayıtlarında bu satırın numarası 0’dır. policyid=0 taşıyan bir kayıt, hiçbir kurala uymadığı için düşen bir paketi anlatır.
Gölge kuralı üreten şey kötü niyet değil, sıradır. Listenin sonuna eklenen yeni bir kural, üstünde kendisinden geniş bir kural varsa hiç çalışmaz. FortiGate’in arayüzü de yeni kuralı listenin sonuna ekler; bunun lab cihazında nasıl göründüğünü ve kuralın nasıl üste taşındığını FortiGate kullanım rehberimizde gösterdim. Böyle kuralların bir listede yıllar içinde nasıl biriktiğini firewall yönetimi bölümümüzde anlattık.
Stateless ve Stateful Firewall Farkı: Kapıdaki Kayıt
Stateless (durumsuz) firewall her paketi yalnız kendi başlığına bakarak değerlendirir ve daha önce geçen paketleri hatırlamaz. Stateful (durumlu) firewall ise izin verdiği her bağlantıyı bir bağlantı tablosuna yazar ve gelen her paketi önce o tabloda arar. NIST bu tabloya state table der; içinde kaynak ve hedef adresi, port numaraları ve bağlantının durumu bulunur (bölüm 2.1.2).
Fark, dönüş trafiğinde ortaya çıkar. Bir kullanıcı bir web sitesine bağlandığında istek içeriden dışarıya gider, cevap ise dışarıdan içeriye döner. Listede yalnız “iç ağ web sunucusuna gidebilir” yazıyorsa dönen cevap hangi kurala uyacak?
Lab: Üç Ağ ve Arada Tek Kapı
Bunu görmek için lab’daki bir Ubuntu 24.04 sunucusunun içinde üç ayrı ağ ortamı kurdum ve ortadakini firewall yaptım. Ağ ortamları Linux’un network namespace özelliğiyle ayrıldı; namespace’in ve onları birbirine bağlayan sanal kabloların ne olduğunu NAT yazımızın lab bölümünde adım adım anlattık.
| Ağ ortamı | Adres | Neyin yerine geçiyor |
|---|---|---|
ic | 10.10.1.10 | İç ağdaki bir bilgisayar |
fw | 10.10.1.1 ve 203.0.113.1 | Firewall: bir bacağı iç ağa, bir bacağı dışarıya bakıyor |
dis | 203.0.113.80, port 80 | İnternetteki bir web sunucusu |
Bu düzende NAT yok ve iç adres dışarıya olduğu gibi çıkıyor, çünkü ölçümdeki tek değişken kuralların kendisi olsun istedim. Dış taraftaki 203.0.113.0/24 bloğu internette kimseye ait değildir, belgelerde ve örneklerde kullanılmak üzere ayrılmıştır (RFC 5737). Kuralları Linux’un kendi firewall’u nftables ile yalnız fw ortamının içine yazdım; makinenin kendi kurallarına dokunmadım.
Durumsuz Filtre: Cevap Kapıda Kalıyor
İlk denemede listede tek bir kural var ve bu kural iç ağdan web sunucusunun 80 portuna giden trafiğe izin veriyor. Dönüş için kural yok ve listenin sonu reddediyor:
table inet fwlab {
  chain forward {
    type filter hook forward priority 0; policy drop;
    iifname "fw-ic" ip daddr 203.0.113.80 tcp dport 80 counter accept comment "ic ag -> web sunucusu"
    counter comment "listenin sonu: varsayilan ret"
  }
}
Dosyayı okurken üç satıra bakın:
policy dropvarsayılan rettir; hiçbir kurala uymayan paket düşer.- Ortadaki satır tek izin kuralıdır ve iç bacaktan (
fw-ic) gelip203.0.113.80adresinin80portuna giden TCP paketlerini geçirir. - Son satır karar vermez, yalnız sayar. Listenin sonuna kadar gelip varsayılan rete düşen paketlerin sayısını bu satırdan okuyacağız.
Kuralı yükleyip iç ağdan sayfayı istedim:
ip netns exec fw nft -f kural-1.nft
ip netns exec ic curl -s -m 5 -o /dev/null -w 'http=%{http_code} sure=%{time_total}\n' http://203.0.113.80/; echo cikis_kodu=$?
Şunu bekleyebilirsiniz: istek bir kurala uyuyor, sayfa açılmalı. Ekrana düşen:
http=000 sure=5.003116
cikis_kodu=28
http=000 hiçbir cevap gelmediği anlamına gelir. curl beş saniye bekledi (-m 5) ve 28 koduyla, yani zaman aşımıyla çıktı. Sayfa açılmadı.
Ne olduğunu görmek için aynı anda firewall’un iki bacağını dinledim:
ip netns exec fw tcpdump -l -nn -i fw-ic "tcp port 80"
ip netns exec fw tcpdump -l -nn -i fw-dis "tcp port 80"
Dökümlerde iki işarete bakın. Flags [S] bağlantı kurma isteğidir (SYN); Flags [S.] ise sunucunun bu isteğe verdiği onaydır (SYN-ACK). Satırların sonunu kısalttım. İç ağa bakan bacakta görünen:
19:16:54.089155 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:55.108707 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:56.132779 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:57.156733 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:58.180854 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
Dışarıya bakan bacakta aynı saniyelerde görünen:
19:16:54.089175 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:54.089188 IP 203.0.113.80.80 > 10.10.1.10.41942: Flags [S.], seq 2205528364, ack 3324272131, ...
19:16:55.108719 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:55.108723 IP 203.0.113.80.80 > 10.10.1.10.41942: Flags [S.], seq 2205528364, ack 3324272131, ...
19:16:55.108731 IP 203.0.113.80.80 > 10.10.1.10.41942: Flags [S.], seq 2205528364, ack 3324272131, ...
19:16:56.132822 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:56.132873 IP 203.0.113.80.80 > 10.10.1.10.41942: Flags [S.], seq 2205528364, ack 3324272131, ...
19:16:57.156748 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:57.156765 IP 203.0.113.80.80 > 10.10.1.10.41942: Flags [S.], seq 2205528364, ack 3324272131, ...
19:16:58.180871 IP 10.10.1.10.41942 > 203.0.113.80.80: Flags [S], seq 3324272130, ...
19:16:58.180893 IP 203.0.113.80.80 > 10.10.1.10.41942: Flags [S.], seq 2205528364, ack 3324272131, ...
19:17:00.228892 IP 203.0.113.80.80 > 10.10.1.10.41942: Flags [S.], seq 2205528364, ack 3324272131, ...
Kuralların sayaçları da aynı hikâyeyi anlatıyor:
table inet fwlab {
	chain forward {
		type filter hook forward priority filter; policy drop;
		iifname "fw-ic" ip daddr 203.0.113.80 tcp dport 80 counter packets 5 bytes 300 accept comment "ic ag -> web sunucusu"
		counter packets 7 bytes 420 comment "listenin sonu: varsayilan ret"
	}
}
Üç kayıt yan yana okununca olay adım adım çıkıyor:
- İstek kapıdan geçti. İç bacakta beş SYN var, dış bacakta aynı beş SYN; izin kuralının sayacı da
5paket gösteriyor. - Sunucu cevap verdi. Dış bacakta yedi SYN-ACK görünüyor. Sayı beşten fazla, çünkü sunucu hem tekrarlanan her isteğe cevap veriyor hem de onay alamayınca cevabını kendisi yeniden gönderiyor.
- Cevapların hiçbiri içeri geçmedi. İç bacakta tek bir SYN-ACK yok. Listenin sonundaki sayaç
7gösteriyor, yani yedi cevabın yedisi de varsayılan rete düştü. - İstemci cevap alamadığı için vazgeçti. İsteğini beş kez tekrarladı ve beş saniyelik süre dolunca zaman aşımıyla çıktı.
Kapı isteği geçirdi, cevabı durdurdu. Kullanıcının ekranında bunların hiçbiri görünmez; gördüğü tek şey açılmayan bir sayfadır. Sessizce düşen paketin neden hata değil bekleme olarak göründüğünü port yazımızdaki beş senaryoda ölçtüm.
Örnekteki sınır kapısında bu, çıkış yapan tırın dönüşte geri çevrilmesidir. Memurun listesinde yalnız “çıkabilir” yazıyor ve memur, dönen aracı çıkarken gördüğünü hatırlamıyor.
Durumsuz Filtrede Dönüş İçin Açılan Kapı
Durumsuz bir filtrede bu sorunun tek çözümü dönüş için ikinci bir kural yazmaktır. Kuralın özü şudur: dışarıdan gelen ve kaynak portu 80 olan TCP paketlerine izin ver. Bu kural sayfayı açar, ama iki bedeli vardır.
- Kural, cevabı cevap gibi görünen paketten ayıramaz. Filtre bir paketin gerçekten bir isteğe karşılık gelip gelmediğini bilemez. Bildiği tek şey başlıktaki port numarasıdır ve o numarayı paketi gönderen taraf yazar.
- Kural binlerce portu açık tutar. Cevap, istemcinin bağlantıyı açarken seçtiği geçici bir porta döner ve bu port her bağlantıda değişir. Lab’daki iki denemede
41942ve48494’tü; Linux bu portu varsayılan olarak32768-60999aralığından seçer. Dönüşü geçiren kural bu yüzden tek bir portu değil, bütün aralığı açmak zorunda kalır.
NIST de durumsuz filtrelerin aynı oturuma ait paketleri birbiriyle ilişkilendiremediğini ve başlığı değiştirilmiş paketlere karşı genel olarak savunmasız olduğunu yazar (bölüm 2.1.1). Geçici portların neden ayrı bir aralıkta durduğunu port yazımızda, bulut sağlayıcılarının durumsuz listelerinde dönüş kuralının neden ayrıca yazıldığını da ACL yazımızın bulut bölümünde anlattık.
Örnekteki kapıda bu, memurun listesine “dönüş yönünde bu şeritten gelen her araç geçebilir” diye bir satır eklemektir. Memur artık dönen tırla dönüyormuş gibi yapan tırı birbirinden ayıramaz.
Durumlu Firewall: Bağlantı Tablosuna Bakan Kapı
Durumlu firewall aynı sorunu kuralla değil hafızayla çözer. İkinci denemede listeye yalnız bir satır ekledim ve izin kuralını yeni bağlantılarla sınırladım:
table inet fwlab {
  chain forward {
    type filter hook forward priority 0; policy drop;
    ct state established,related counter accept comment "kayitli baglantinin devami"
    iifname "fw-ic" ip daddr 203.0.113.80 tcp dport 80 ct state new counter accept comment "ic ag -> web sunucusu"
    counter comment "listenin sonu: varsayilan ret"
  }
}ct, Linux’un bağlantı izleyicisi conntrack’e bakan ifadedir. İlk satır “bağlantı tablosunda karşılığı olan paket geçsin” der. İkinci satır yalnız yeni bir bağlantının ilk paketine (ct state new) izin verir. Dönüş yönü için yazılmış bir kural yine yok.
Aynı isteği tekrarladım:
ip netns exec fw nft -f kural-3.nft
ip netns exec ic curl -s -m 5 -w '\nhttp=%{http_code} sure=%{time_total}\n' http://203.0.113.80/dis web sunucusu
http=200 sure=0.006131Sayfa 6 milisaniyede açıldı. Sayaçlar dönüşün hangi satırdan geçtiğini gösteriyor:
table inet fwlab {
	chain forward {
		type filter hook forward priority filter; policy drop;
		ct state established,related counter packets 11 bytes 857 accept comment "kayitli baglantinin devami"
		iifname "fw-ic" ip daddr 203.0.113.80 tcp dport 80 ct state new counter packets 1 bytes 60 accept comment "ic ag -> web sunucusu"
		counter packets 0 bytes 0 comment "listenin sonu: varsayilan ret"
	}
}
İki bacakta da on ikişer paket yakaladım. İzin kuralı bunlardan yalnız birini, bağlantıyı açan ilk SYN’i saydı. Kalan on bir paket, iki yöndeki cevaplar ve kapanış dahil, tablodaki kayıtla geçti. Listenin sonuna tek bir paket düşmedi.
Tabloda bu sırada ne olduğunu conntrack -E ile izledim. Satırların sonunu kısalttım:
    [NEW] tcp      6 120 SYN_SENT src=10.10.1.10 dst=203.0.113.80 sport=48494 dport=80 [UNREPLIED] ...
 [UPDATE] tcp      6 60 SYN_RECV src=10.10.1.10 dst=203.0.113.80 sport=48494 dport=80 ...
 [UPDATE] tcp      6 432000 ESTABLISHED src=10.10.1.10 dst=203.0.113.80 sport=48494 dport=80 ... [ASSURED]
 [UPDATE] tcp      6 120 FIN_WAIT src=10.10.1.10 dst=203.0.113.80 sport=48494 dport=80 ... [ASSURED]
 [UPDATE] tcp      6 30 LAST_ACK src=10.10.1.10 dst=203.0.113.80 sport=48494 dport=80 ... [ASSURED]
 [UPDATE] tcp      6 120 TIME_WAIT src=10.10.1.10 dst=203.0.113.80 sport=48494 dport=80 ... [ASSURED]
tcp 6 ifadesinden sonra gelen sayı, kaydın kaç saniye sonra silineceğini gösterir; 6 TCP’nin protokol numarasıdır. Kayıt bağlantının ömrü boyunca şu durumlardan geçti:
NEW,SYN_SENT,[UNREPLIED]: İlk SYN geldi ve tabloda kayıt açıldı. Henüz cevap yok; kayıt 120 saniye bekleyecek.SYN_RECV: Sunucunun SYN-ACK’i kayıtla eşleşti ve içeri geçti.ESTABLISHED,[ASSURED]: Üçlü el sıkışma tamamlandı. Kaydın ömrü 432.000 saniyeye, yani beş güne çıktı.FIN_WAITveLAST_ACK: Taraflar bağlantıyı kapattı.TIME_WAIT: Kapanan bağlantının kaydı 120 saniye daha tutulup siliniyor.
El sıkışmanın kendisini port yazımızda, kayıt satırındaki iki demetin nasıl okunduğunu NAT yazımızda anlattık. Bu tablo o yazıdaki bağlantı defterinin kendisidir; NIST de NAT yapan bir firewall’un çeviri bilgisini çoğu zaman aynı tabloya yazdığını belirtir.
Aynı belge sık yapılan bir yanılgıyı da düzeltir. NAT bir güvenlik işlevi değildir; dışarıdan başlatılan bağlantıyı durdurma etkisini durumlu bir firewall da sağlar (bölüm 3.2).
İki denemeyi yan yana koyunca fark tek bir satıra iniyor:
| Durumsuz filtre | Durumlu firewall | |
|---|---|---|
| Sayfa | Açılmadı: http=000, 5 saniyede zaman aşımı | Açıldı: http=200, 6 milisaniye |
| İzin kuralının saydığı | 5 paket, hepsi tekrarlanan SYN | 1 paket, ilk SYN |
| Tablodaki kayıtla geçen | Tablo yok | 11 paket |
| Listenin sonuna düşen | 7 paket, sunucunun cevapları | 0 |
| Dönüş için yazılan kural | Yok; yazılsaydı binlerce portu açardı | Yok ve gerekmiyor |
Durumlu firewall’da dönüşü kural listesi değil, izin verilmiş bağlantının kaydı geçiriyor. Tablonun ikinci işi de buradan doğar. NIST’in örneğinde başlığıyla kurulmuş bir bağlantıya ait olduğunu iddia eden bir paket, durumlu firewall’dan ancak o bağlantı tabloda gerçekten varsa geçer (bölüm 2.1.2). Durumsuz filtrenin ayıramadığı “cevap gibi görünen paket” burada ayrılır.
UDP’de kurulum ve kapanış olmadığı için tablo yalnız adresleri ve portları tutar. NIST’in örneğinde dışarıdan gelen bir DNS cevabı, ancak içeriden giden ve bu cevaba karşılık gelen bir sorgu daha önce görülmüşse geçer; kayıt da belirli bir süre sessiz kalınca silinir.
Tablonun bir de tavanı var. Lab sunucusunda kaç bağlantının aynı anda izlenebildiğini okudum:
ip netns exec fw sysctl net.netfilter.nf_conntrack_maxnet.netfilter.nf_conntrack_max = 65536Tablo dolduğunda yeni bağlantı için kayıt açılamaz ve yeni bağlantılar düşer. Firewall’ların veri sayfalarında eşzamanlı oturum sayısının ayrıca yazılması bu yüzdendir.
FortiGate de durumludur; izin verdiğiniz bir bağlantının dönüşü için ters yönde kural yazmazsınız, çünkü cihaz her bağlantıyı bir oturum (session) olarak tutar.
Örnekteki sınır kapısı artık çıkan her tırı kayda geçiriyor ve dönen tırı listeye değil kayda bakarak geçiriyor. Benzetme bir yerde kopar. Memur yorulur ve bazen istisna yapar. Firewall ne yorulur ne istisna yapar; saniyede milyonlarca paketi yalnız listeye ve tabloya bakarak değerlendirir.
Firewall Zone Mantığı: İç Ağ, Dış Ağ ve DMZ
Zone (bölge), firewall’un aynı güven düzeyindeki arayüzlerini bir araya topladığı gruptur ve kurallar tek tek arayüzler yerine bu bölgeler arasında yazılır. Durumlu firewall’un kararında gizli bir sözcük vardı: içeriden. Dönüşü geçirilen bağlantı içeriden başlatılmıştı. Firewall’un neyin içerisi olduğunu bilmesi, bölgelerle mümkün olur.
Bir kurum ağında ayrılabilecek bölgeler şunlardır:
- İç ağ (LAN) çalışanların bilgisayarlarının durduğu bölgedir.
- Dış ağ (WAN) internete bakan bacaktır ve buradan başlatılan bağlantıya varsayılan olarak izin verilmez.
- Sunucu ağı iç kullanıcıların ulaştığı ama internetten görünmeyen sunucuları kullanıcılardan ayırır.
- Misafir ağı yalnız internete çıkabilir; iç ağa ve sunuculara ulaşamaz. Kurulumunu misafir Wi-Fi yazımızda anlattık.
- DMZ dışarıdan erişilmesi gereken sunucuların durduğu ara bölgedir.
Kuralı arayüze değil bölgeye yazmanın pratik bir kazancı var. Bölgeye sonradan eklenen bir arayüz, örneğin yeni bir katın VLAN’ı, aynı kuralların altına kendiliğinden girer ve kural listesine dokunmak gerekmez. Bunu FortiGate’te zone ve DMZ yapılandırması yazımızda ölçtüm.
Bölgeler arasındaki her yön ayrı bir karardır. İç ağdan dış ağa çıkış açılır, dış ağdan iç ağa başlatılan bağlantı kapalı kalır ve dönüş trafiği zaten tablodan geçer. İç ağın bölümlerini birbirinden ayırmanın planını, yani hangi bölümün hangi VLAN’a düştüğünü, ağ segmentasyonu yazımızda anlattık.
DMZ Nedir? Dışarıya Açık Sunucunun Ara Bölgesi
DMZ, internetten gelen isteklerin ulaşabildiği ama oradan iç ağa geçişin yine firewall’dan geçtiği bölgedir. Adını, savaşan iki ülke arasında zaman zaman kurulan askerden arındırılmış bölgelerden (demilitarized zone) alır. NIST’in rehberi de adı böyle açıklar ve web ile e-posta sunucusu gibi dışarıya hizmet veren sistemlerin DMZ’ye konmasını örnek gösterir (bölüm 3.1).
DMZ’nin neden gerektiğini, web sunucusunu iç ağa koyduğunuzda ne olduğu gösterir. Dışarıdan o sunucuya açtığınız kapı iç ağa açılmış olur. Sunucu ele geçirilirse, onu ele geçiren taraf iç ağdaki bütün bilgisayarlarla aynı ağda durur. DMZ’deki bir sunucu ele geçirildiğinde ise iç ağa ulaşmak için yine firewall’dan geçmek gerekir ve DMZ’den iç ağa giden yön varsayılan olarak kapalıdır.
DMZ’deki sunucuya dışarıdan gelen isteği ulaştıran kuralın, yani port yönlendirmenin nasıl yazıldığını NAT yazımızda anlattık.
Örnekteki sınır kapısında DMZ’nin karşılığı serbest bölgedir. Mersin Serbest Bölgesi gibi bir alana yurt dışından gelen mal gümrük vergisi ödemeden girer, ama oradan Türkiye’ye girerken gümrük işleminden geçer. İnternetten gelen istek de DMZ’ye ulaşır; iç ağa geçmek içinse yine firewall’un kurallarından geçmesi gerekir.
Yeni Nesil Firewall (NGFW) Nedir? Port Yerine Uygulamaya Bakmak
Yeni nesil firewall (Next-Generation Firewall, NGFW), kararını port numarasıyla yetinmeden trafiğin hangi uygulamaya ait olduğuna ve içinde ne taşıdığına bakarak verebilen firewall’dur. Buraya kadarki bütün kararlar başlıktaki adreslere ve portlara dayanıyordu. Bugün port, trafiğin hangi uygulamaya ait olduğunu söylemiyor.
Web tarayıcısı, bulut depolama servisleri ve pek çok uzaktan erişim aracı aynı 443 portundan konuşabilir. 443’e izin veren bir kural o porttan çıkan her şeye izin verir. Bir uzaktan erişim aracını port kuralıyla durduramazsınız, çünkü o araç da iş uygulamalarınızın kullandığı porttan çıkar.
NGFW bu boşluğu şu katmanlarla kapatır:
- Uygulama tanıma trafiği imzalarla tanır ve kuralı port numarası yerine uygulamanın adına bağlar.
- Saldırı önleme (IPS) trafikte bilinen saldırı kalıplarını arar ve eşleşeni durdurur.
- Web filtreleme gidilen sitenin kategorisine bakar.
- Kullanıcı kimliği kuralı bir IP adresi yerine bir kullanıcıya ya da gruba bağlar; kural “muhasebe grubu” diye yazılabilir.
NIST bu yeteneğin çekirdeğini, durumlu firewall’a eklenen uygulama katmanı çözümlemesi olarak tarif eder. Bazı üreticilerin buna deep packet inspection (derin paket inceleme) dediğini not eder; kendi örneği de 80 portunun üstünden anlık mesajlaşma yapılıp yapılmadığının anlaşılmasıdır (bölüm 2.1.3).
Örnekteki sınır kapısında bu, gümrük muayenesidir. Memur evraka bakmakla yetinmez; tırın kasasını açar ve yükün beyan edilenle aynı olup olmadığına bakar. Bir NGFW’nin aynı web isteğini 80 portunda da standart dışı bir portta da aynı uygulama olarak tanıdığını FortiGate uygulama kontrolü yazımızda ölçtük.
NGFW Şifreli Trafiğin İçini Görebilir mi?
Kendi başına göremez. HTTPS ile giden web trafiği şifrelidir ve NIST, firewall’un yalnız inceleyebildiği trafik üzerinde etkili olabildiğini yazar (bölüm 2.3). Gümrüğün açamadığı çantayı VPN yazımızda diplomatik çanta olarak anlatmıştık; HTTPS trafiği de firewall için aynı çantadır.
Şifreyi açmadan da bir şeyler görülür. Firewall, bağlantının hangi alan adına gittiğini TLS el sıkışmasında açık giden alan adından (SNI) okuyabilir; web filtreleme ve uygulama tanıma bir ölçüde bununla çalışır. Bu alanın el sıkışmada açık gittiğini TLS yazımızda gösterdik.
İçerikteki zararlı yazılımı görmek içinse trafiğin firewall’da açılıp yeniden şifrelenmesi gerekir. Bunun nasıl yapıldığını ve bedelini, banka sitelerinin neden açılmadığıyla birlikte FortiGate SSL inspection yazımızda ölçtük. Trafik açılmadığında ne olduğunu ise ölçtük: yalnız sertifika denetimi yapan kuralda antivirüs, HTTPS’ten inen test dosyasını hiç görmedi (FortiGate antivirüs yazımızda).
FortiGate’te bu katmanlar ayrı bir kutu değil, kuralın parçasıdır. Bir kurala hiçbir güvenlik profili (security profile) bağlanmamışsa o kural, adrese ve porta bakan durumlu bir kuraldan ibarettir.
UTM Nedir? NGFW ile UTM Farkı
UTM (Unified Threat Management, birleşik tehdit yönetimi), birden çok güvenlik işlevinin tek bir cihazda toplandığı sistemdir. NIST’in tanımında tipik bir UTM, firewall’u, zararlı yazılım tespitini ve şüpheli ağ taramalarının algılanıp engellenmesini bir arada taşır (bölüm 2.1.8). Aynı rehbere göre VPN işlevi de çoğu zaman firewall’un kendisindedir (bölüm 2.1.6).
NGFW ile UTM aynı ekseni ölçmez. NGFW, kararın neye, yani uygulamaya ve içeriğe bakarak verildiğini anlatır. UTM ise kaç işlevin tek kutuda toplandığını anlatır. Bu yüzden aynı cihaz iki tanımı birden karşılayabilir. FortiGate de böyledir; kuralları uygulamaya göre yazılabilir ve aynı kutuda VPN, web filtreleme ve saldırı önleme taşır.
Tek kutunun bir bedeli vardır. NIST’in uyardığı gibi, birden çok işi yürüten tek bir sistemin her işe yetecek işlemci ve belleğe sahip olması gerekir. Bedelin ölçüsü üreticinin kendi veri sayfasında da görülür:
- FortiGate 40F’in veri sayfasına göre cihaz yalnız firewall olarak çalışırken 5 Gbps taşıyabiliyor.
- Firewall, IPS ve uygulama kontrolü birlikte açıkken bu değer 800 Mbps’e iniyor.
- Bunlara zararlı yazılım koruması da eklenince 600 Mbps kalıyor.
Aynı kutu, bütün katmanlar açıkken düz firewall hızının sekizde birinden azına düşüyor. Oran kesin bir katsayı değildir. Düz firewall değeri büyük UDP paketleriyle, diğer ikisi kurumsal trafik karışımıyla ölçülür; veri sayfası da bütün değerlerin üst sınır olduğunu not eder. Yine de bedelin büyüklüğünü gösterir.
Örnekteki sınır kapısında UTM, pasaport kontrolünün, gümrük muayenesinin ve sağlık kontrolünün aynı binada, aynı hattın üstünde sıralanmasıdır. Tek binada yönetmek kolaydır. Ama her araç her kontrolden geçtiği için hattın hızı en yavaş kontrolün hızına bağlanır.
Proxy Firewall ve WAF: Uygulama Katmanındaki İki Kapı
NGFW ve UTM trafiği geçirirken içine bakıyor. Proxy firewall ise trafiği geçirmez, yeniden kurar. WAF de ağın değil, tek bir web uygulamasının önünde durur.
Proxy Firewall: Bağlantıyı İkiye Bölen Kapı
Proxy firewall, iki cihazın doğrudan konuşmasına hiç izin vermeyen firewall’dur. İstemci proxy’ye bağlanır, proxy de hedefe kendi adına ayrı bir bağlantı açar. NIST’in tarifiyle her başarılı bağlantı denemesi aslında iki ayrı bağlantı doğurur. Biri istemci ile proxy arasında, diğeri proxy ile gerçek hedef arasında kurulur (bölüm 2.1.4).
Bu düzenin iki sonucu var:
- İç adresler dışarıdan görünmez. Dıştaki sunucu yalnız proxy’yle konuştuğu için içerideki cihazın adresini hiç görmez.
- İçerik baştan sona okunur. Proxy bağlantının ucunu kendisi tuttuğu için uygulamanın taşıdığını okur ve kurala uymayanı karşı tarafa iletmez.
Bedeli hızdır. NIST’e göre proxy her paketi okuyup yorumlamak için çok daha fazla zaman harcar ve her protokol için ayrı bir proxy ajanı ister. Tanımadığı protokolü genel bir ajanla tünelden geçirdiğinde de avantajının büyük kısmını kaybeder. Rehberin verdiği tanıdık örnek, firewall’un arkasına konan bir web proxy’sidir; kullanıcılar dış sitelere o proxy üzerinden bağlanır (bölüm 2.1.5).
Örnekteki sınır kapısında proxy, aracın kapıdan hiç geçmediği bir aktarma noktasıdır. Yük kapıda boşaltılır, tek tek sayılır ve karşı taraftaki başka bir araca yüklenir. Karşı taraf yükü getiren aracı hiç görmez.
WAF: Web Sunucusunun Önündeki Kapı
Web uygulaması firewall’u (Web Application Firewall, WAF), tek bir web sunucusunun önüne konan ve o sunucuya gelen HTTP isteklerinin içine bakan firewall’dur. NIST onu, web sunucusunun önünde duran ve HTTP üzerinden yapılan saldırıların çoğunu yakalayabilen özel bir uygulama firewall’u olarak tanımlar. Aynı paragrafta WAF’ın geleneksel firewall’dan çok farklı sayıldığını da not eder (bölüm 2.1.9).
Farkı bir örnekle görmek kolay. Ağ firewall’u web sunucunuza 443 portundan gelen trafiğe izin verir, çünkü sitenin açık olması gerekir. Bir saldırgan da aynı porttan, sıradan bir form isteğinin içine veritabanı komutu gizleyerek gelir. Adres doğru, port doğru, bağlantı kurala uygundur. Ağ firewall’u için bu istek diğerlerinden farksızdır; WAF ise form alanında veritabanı komutu taşıyan isteği sunucuya iletmez.
İsteğin içini okuyabilmesi için WAF’ın onu şifresi açılmış hâliyle görmesi gerekir. Bu yüzden WAF çoğunlukla sunucunun önünde bir vekil gibi durur ve HTTPS bağlantısını sunucudan önce kendisi karşılar; bu, yukarıdaki proxy düzeninin web’e özel bir biçimidir.
WAF ağ firewall’unun yerine geçmez. Bölgeleri, VPN’i ve çıkış trafiğini ağ firewall’u yönetir; WAF yalnız arkasındaki web uygulamasını korur. Dışarıya açık bir web siteniz ya da müşteri portalınız yoksa WAF’a ihtiyacınız olmaz.
Örnekteki sınır kapısında WAF, gümrükten geçmiş tırın varış deposundaki mal kabulüdür. Tır sınırı kurallara uygun geçmiştir. Depo yine de indirilen her kolinin sipariş listesinde olup olmadığına bakar.
Hangi Firewall Kime Uygun? Modem, Yazılım ve Donanım
Buraya kadar firewall türlerini kararı neye bakarak verdiklerine göre ayırdık. Hangi kutunun gerektiğini ise ağın büyüklüğünden çok içinde ne barındırdığı belirler.
Modemdeki Firewall Ne Zaman Yeter?
Servis sağlayıcının verdiği modem, dışarıdan başlatılan bağlantıyı adres çevirisiyle birlikte zaten durdurur. Sunucusu olmayan, e-postası ve dosyaları bulutta duran birkaç kişilik bir ofiste bu çoğu zaman yeterlidir; ağda dışarıya açılması gereken bir servis yoktur.
Aşağıdaki durumlardan biri sizin için geçerliyse modem yetmez:
- Misafir ağını çalışan ağından, sunucuları kullanıcılardan kurallarla ayırmak istiyorsunuz.
- Dışarıdan erişilmesi gereken bir web ya da e-posta sunucunuz var.
- Şubeleri ya da evden çalışanları kurumun ağına VPN ile bağlamanız gerekiyor.
- Kimin hangi siteye ve hangi uygulamaya çıktığını kaydetmeniz ve sınırlamanız gerekiyor.
Modemin arkasına bir firewall koyduğunuzda iki cihaz da adres çevirisi yapıyorsa çift NAT oluşur. Dışarıdan içeri açılan her kapıyı o zaman iki ayrı yerde tanımlamanız gerekir; nedenini NAT yazımızda ölçtüm. Bunu önlemek için modem köprü moduna alınıp çeviri yalnız firewall’a bırakılabilir.
Yazılım Firewall: Her Cihazın Kendi Kapısı
Yazılım firewall, korumak istediğiniz cihazın kendi işletim sisteminde çalışan firewall’dur. Windows’ta Windows Defender Firewall, Linux’ta nftables bu işi yapar. NIST buna host tabanlı firewall der. Rehbere göre bu firewall, aynı alt ağdaki başka bir cihazdan gelen trafiği de süzer; o trafik ağ firewall’una hiç uğramaz (bölüm 2.2.1).
Windows Defender Firewall her bilgisayar için üç profil tutar: Domain, Private ve Public. Bilgisayar hangi tür ağa bağlıysa o profilin kuralları geçerli olur; aynı dizüstü bilgisayar ofiste etki alanına ulaştığında Domain, kafede Public profiliyle çalışır.
Kendi bilgisayarımda baktığımda üç profilin üçü de açıktı ve üçünde de default policy aynıydı (BlockInbound,AllowOutbound). Dışarıdan başlatılan bağlantı engelleniyor, dışarı çıkan bağlantı serbest bırakılıyor. Kurumda bu kurallar bilgisayar bilgisayar değil, Group Policy ile merkezden dağıtılır.
Yazılım firewall ağ firewall’unun yerine geçmez, onu tamamlar. Bölgeleri ayıramaz, çünkü yalnız kendi cihazını görür. Tek başına kullanıldığında kırk cihazlı bir ağda kırk ayrı kural listesi demektir.
Ağ firewall’u da bir yazılım olarak bir sunucuya ya da sanal makineye kurulabilir. Asıl ayrım yazılım ile donanım arasında değil, firewall’un tek bir cihazı mı yoksa ağın sınırını mı koruduğu arasındadır.
Sanal ve Bulut Firewall: Kablonun Olmadığı Ağ
Sanallaştırılmış bir sunucuda birden çok sanal makine aynı fiziksel makinenin içinde, sanal bir ağ üzerinden konuşur. Bu trafik hiçbir kablodan geçmez. NIST’in uyarısı da bu noktayla ilgili. Aynı fiziksel makinedeki sanal sistemler arasında doğrudan geçen trafiği dıştaki firewall göremez.
Rehbere göre bazı sanallaştırma platformları bu yüzden kendi firewall’unu taşır ya da araya başka bir firewall yazılımının eklenmesine izin verir (bölüm 2.1.10). FortiGate’in de sanal makine sürümü vardır.
Bulutta da sunucunun önüne fiziksel bir kutu konamaz. Bulut sağlayıcıları kural listesini ağın kendisine yerleştirir ve bu listeler de bu yazıdaki iki türe ayrılır. Bir kısmı bağlantıyı hatırlar, bir kısmı her paketi baştan okur. Hatırlamayan listede dönüş kuralının neden ayrıca yazıldığını durumsuz filtre bölümünde gördük.
Donanım Firewall: Ağın Sınırındaki Cihaz
Donanım firewall, ağın sınırına konan ve yalnız bu işi yapan cihazdır. Zone’lar, VPN, NGFW katmanları ve kayıt bu cihazda toplanır; modem listesindeki ihtiyaçlardan biri doğduğunda karşılığı budur.
Ağın tek çıkışı olduğu için arızası bütün kurumu internetsiz ve VPN’siz bırakır. Bu, tek hata noktasının ta kendisidir ve iki cihazlı kurulumun var olma sebebidir. Hangi cihazın hangi hızda seçileceğini ve ikinci cihaza ne zaman gerek olduğunu firewall kurulumu sayfamızın seçim bölümünde anlattık. Seçilen cihazın kutudan çıkıp hangi sırayla canlıya alındığını da FortiGate yapılandırma rehberimizde sıraladık.
Sonuç: Firewall Bir Liste ve Bir Hafızadır
Firewall’un kararı, yukarıdan aşağı okunan kural listesinden ve izin verilmiş bağlantıların tutulduğu bağlantı tablosundan gelir. Lab ölçümünde aynı istek yalnız listeye bakan filtrede beş saniye bekleyip düştü, tabloya da bakan firewall’da 6 milisaniyede açıldı. İki kural listesi arasındaki fark tek satırdı.
NGFW bu kararı uygulamaya ve içeriğe bakarak inceltir, UTM ise aynı kutuya başka işler ekler. İkisinin bedeli de hızla ödenir.
Örnekteki sınır kapısında da geçişi talimat listesi başlatır, dönüşü kapıdaki kayıt geçirir. Kayıt tutmayan bir kapı, çıkan her tırı dönüşte yabancı sayar.
Firewall, kurumsal network kurulumu işinin sınırda duran parçasıdır. Kural listesinin mekanizmasını ACL yazımızda, bağlantı tablosunun çeviri tarafını NAT yazımızda okuyabilirsiniz.
Firewall Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA; 13 adımın sırası, kimde gerektiği ve fabrika hâli.
FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
FortiGate Firewall nasıl kullanılır? Fortinet'in günlük işletim önerisiyle pano, FortiView, log, yedek, kural ekleme, site engelleme ve port açma; lab cihazında.
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Açıklaması yazılmamış her firewall kuralı unutulmuş bir kapıdır. Listenize birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu