FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
FortiGate Firewall log ayarları: diskte 7 gün, syslog ve rfc5424, kapalı gelen ret logları, yol kesilince kaybolan UDP logu ve 5651 için trafik kaydı.

- FortiGate Logu Nerede Tutulur? Fabrika Ayarında Diskte 7 Gün
- FortiGate Logu Nasıl Olmalı?
- Log Neden Hem Diske Hem Sunucuya Yazılır?
- FortiGate’te Syslog Sunucusu Ayarı
- Başlıksız Satır: default Biçimi Log Sunucusunu Şaşırtıyor
- FortiGate Syslog Ayarını Doğrulamak: Sunucuya Ne Düşüyor?
- Log Sunucusunda Boşluk Var: Kayıt Kayboldu mu?
- Fabrika Ayarında Kapalı Gelen İki Log: Varsayılan Ret ve Cihaza Yapılan Denemeler
- Yeni Kuralın Log Ayarı: Security Events mı, All Sessions mı?
- FortiGate Logu ve 5651: Firewall Tek Başına Yetmez
- Doğrulama: Log Zinciri Uçtan Uca Çalışıyor mu?
- Sonuç: FortiGate’in Diski Bir Haftalık Raf, Kalıcı Kayıt Log Sunucusunda
- FortiGate Firewall Log Ayarları Hakkında Sık Sorulan Sorular
FortiGate Firewall log ayarları, cihazın neyi kaydedeceğini ve bu kaydı nerede tutacağını belirler. NSA’nın ağ cihazları için tarif ettiği düzende log aynı anda hem cihazın diskine hem dışarıdaki bir log sunucusuna yazılır; kalıcı kayıt sunucuda tutulur. Ayarlar Log & Report → Log Settings ekranında yapılır. Bu yazı FortiGate Firewall yapılandırma rehberimizin 6. adımıdır. Lab cihazımda fabrika ayarı logları diskte 7 gün tutuyordu, engellenen trafiği hiç yazmıyordu ve log sunucusuna giden yol kesildiğinde kaybolan satırları yeniden göndermedi.
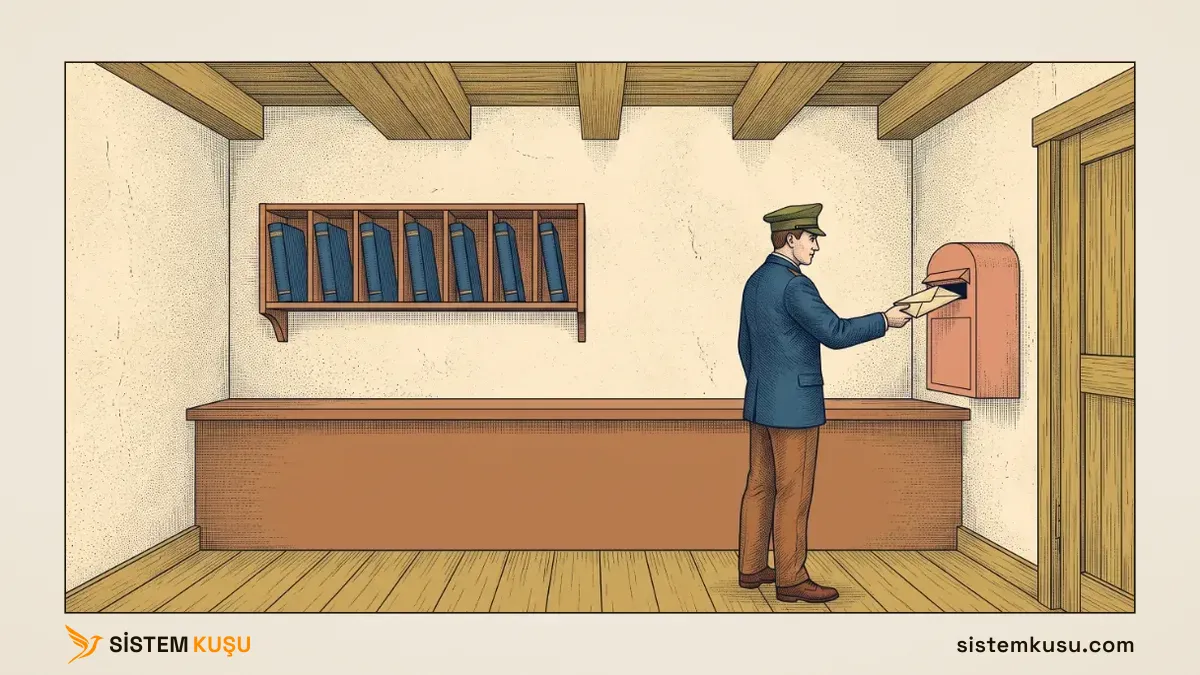
Örnekteki sınır kapısında her geçişin bir tutanağı yazılır. Kulübedeki raf yalnız bir haftalık tutanağı alır; raf dolunca en eski cilt çıkar. Kalıcı kayıt, her gün bir zarfla merkez arşive giden kopyadır. FortiGate’te raf cihazın diski, zarf da log sunucusuna giden syslog satırıdır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde bir olayın ardından en sık duyduğumuz soruya cevap verir: firewall’da o günün kaydı hâlâ duruyor mu?
FortiGate Logu Nerede Tutulur? Fabrika Ayarında Diskte 7 Gün
Fabrika ayarında FortiGate logları kendi diskine ve belleğine yazar; log sunucusuna gönderim kapalıdır. Lab cihazımın disk log ayarı şuydu:
config log disk setting
    set status enable
    set maximum-log-age 7
    set max-log-file-size 20
    set roll-schedule daily
    set diskfull overwrite
end
Log Settings ekranı aynı şeyi açıkça yazıyor:
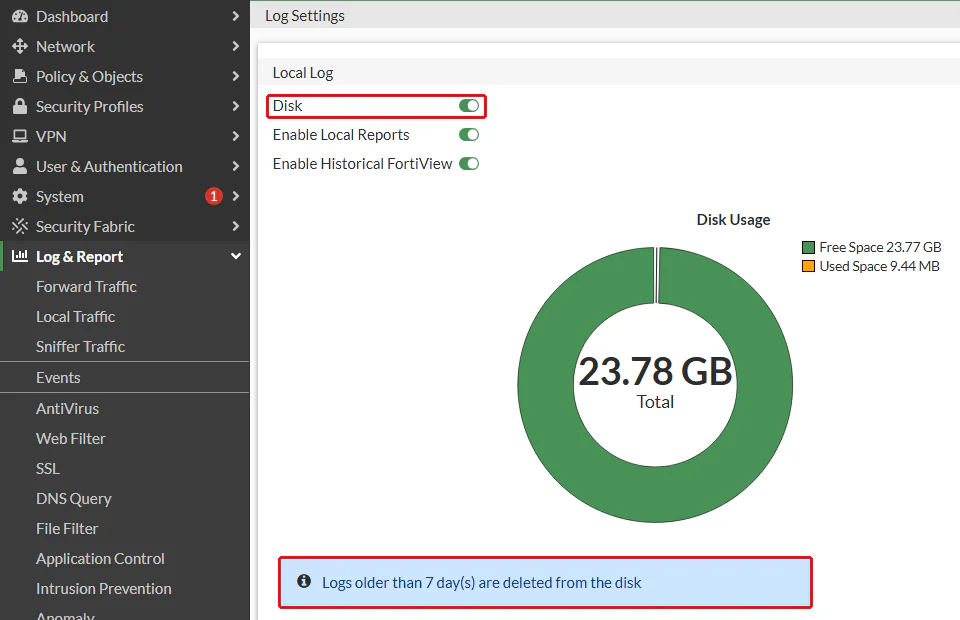
diskfull overwrite da disk dolduğunda en eski kaydın üzerine yazılacağını söyler. Yani bir olay ikinci haftada fark edilirse, o günün kaydı cihazda artık yoktur.
Fabrika ayarında bazı loglar da hiç yazılmaz. Lab cihazımın genel log ayarında şu satırlar kapalıydı:
config log setting
    set fwpolicy-implicit-log disable
    set local-in-allow disable
    set local-in-deny-unicast disable
    set local-in-deny-broadcast disable
    set local-out disable
end
İlk satır, hiçbir kurala uymayan trafiği reddeden varsayılan kuralın logudur. Sonraki satırlar cihazın kendisine yapılan ve cihazdan çıkan bağlantıların loglarıdır. Bu iki kapalı logun ne kaçırdığını aşağıda ölçtüm.
FortiGate’in logu üç ana türe ayrılır:
- Trafik logu (forward): cihazın içinden geçen oturumlar. Kim, nereye, hangi portla, hangi kurala takılarak, ne kadar veri taşıdı.
- Yerel trafik logu (local): cihazın kendisine yapılan bağlantılar: yönetim girişleri, kendisine yapılan tarama ve parola denemeleri.
- Olay logu (event): yönetici girişleri, yapılandırma değişiklikleri, NTP ve DNS durumları. NTP ayarı yazımızda saat adımını ve susan NTP sunucusunu bu logda okuduk.
FortiGate Logu Nasıl Olmalı?
Log aynı anda iki yere yazılır: cihazın diskine ve cihazın dışındaki log sunucusuna. Kalıcı kayıt dışarıda tutulur, çünkü yeniden başlayan, diski dolan ya da ele geçirilen bir cihazın kendi kaydı güvende değildir. Satırlar saat dilimini taşıyan bir zaman damgasıyla yazılır ve cihazın saati NTP ile doğrudur. İnternet çıkışı ve reddedilen bağlantılar loglanır; hangi logun açık olacağı hacimle birlikte bilerek seçilir.
Bu düzeni dört kaynak birlikte tarif ediyor:
- NSA, Network Infrastructure Security Guidance rehberinde (Mart 2022, sürüm 1.0) logun aynı anda hem cihazın yerel tamponuna hem merkezi log sunucularına gönderilmesini istiyor (bölüm 6.1). En az iki uzak log sunucusu önerir ve destekleniyorsa logun yolda şifrelenmesini ister (bölüm 6.2). Log seviyesi en az “informational” olur; zaman damgası yılı, saniyeyi ve saat dilimini taşır (bölüm 6.3).
- NIST, SP 800-53 kontrol kataloğunda log kayıtlarının loglanan sistemden fiziksel olarak ayrı bir sistemde saklanmasını öneriyor (AU-9(2)): cihaz ele geçirilirse kaydı da ele geçirilmesin. Saklama süresi mevzuata göre belirlenir (AU-11).
- RFC 5426, syslog’un UDP üzerinden taşınmasını tanımlayan belge, bu taşımanın kaybolan paketi fark etmediğini ve düzeltmediğini yazıyor (bölüm 4.1); göndereni doğrulamaz ve içeriği gizlemez (bölüm 5).
- 5651 sayılı kanun trafik kayıtlarının iki yıl, değiştirilemez biçimde ve zaman damgasıyla saklanmasını istiyor; ayrıntıyı 5651 log yönetimi yazımızda anlattık.
Lab cihazımın fabrika ayarlarını bu önerilerle yan yana koydum:
| Ayar | Nerede | Lab cihazımın fabrika ayarı | Olması gereken |
|---|---|---|---|
| Disk logu | Log & Report → Log Settings | Açık, 7 gün | Açık; yerel kopya olarak |
| Uzak log sunucusu | Log & Report → Log Settings; ikinci sunucu yalnız CLI (syslogd2) | Kapalı | Açık; log sunucusu ve 5651 log sunucusu, iki ayrı akış |
| Syslog biçimi | CLI | default | rfc5424 |
| Varsayılan ret logu | Policy & Objects → Firewall Policy → Implicit Deny | Kapalı | Açık |
| Cihaza yapılan reddedilmiş bağlantılar | Log Settings → Local Traffic Log | Kapalı | Açık |
| Yeni kuralın logu | Kural formu → Logging Options | Security Events | İnternet çıkışında All Sessions |
Log Neden Hem Diske Hem Sunucuya Yazılır?
Mektubu postayla gönderdiğinizde postacı alıcıyı kapıda bulamazsa mektubu geri getirir ya da sonra yeniden dener. Fabrika ayarındaki syslog böyle bir postacı değildir: zarfı kapıya bırakıp gider, alıcı orada mı diye bakmaz.
Bu postacının işini üç parça belirler:
- Zarf, syslog satırıdır. Her oturum kapanınca FortiGate bir satır yazar ve log sunucusuna gönderir.
- Postacı UDP’dir. Satırı gönderir ve teslim edildiğini sormaz. Yol kesikse satır yolda kaybolur ve bunu ne FortiGate ne log sunucusu bilir.
- Raf, cihazın diskidir. Her satırın bir kopyası da kulübedeki rafa konur. Zarf kaybolsa da raftaki kopya kalır, ama raf yalnız bir haftalıktır.
Örnekteki sınır kapısında görevli her tutanağın bir kopyasını rafa koyar, bir kopyasını zarfla merkez arşive, bir kopyasını da ayrı bir zarfla resmî arşive yollar. Resmî arşiv (5651) tutanağı merkez arşivden değil, doğrudan kulübeden alır; iki zarf ayrı yollardan gider.
Yol kapalı olduğu gün zarflar merkeze varmaz; o günün tutanağı yalnız raftadır. Görevli bunu bir hafta içinde fark edip raftaki kopyayı merkeze götürmezse kayıt kaybolur.
Bunu lab’da ölçtüm. Log sunucusuna giden yolu 37 saniye kestim ve bu sırada iç ağdan üç web isteği yaptım. Yol açıldıktan sonra bir dakika bekledim:
- Log sunucusuna gelen satır: 0. Kesinti sırasında gönderilen üç satır yolda kayboldu ve sonradan yeniden gönderilmedi.
- FortiGate’in diskindeki satır: 3. Üç oturum da 11:37:18, 11:37:20 ve 11:37:22 damgasıyla diskte duruyordu.
İki kopyanın işi farklıdır. Raftaki kopya, zarfın kaybolduğu gün için yedektir; merkezdeki kopya, rafın boşaldığı gün için kalıcı kayıttır. İkisinden biri eksik kalırsa kayıt ya ilk kesintide ya ilk haftanın sonunda kaybolur.
FortiGate’te Syslog Sunucusu Ayarı
Ayardan önce üç şey hazır olur:
- Log sunucusu. Lab’da syslog sunucusu kurulum rehberimizin sunucusu
sistemkusu-syslog(192.168.1.46): rsyslog UDP 514’ü dinliyor ve her göndereni kendi klasörüne, her programı ayrı bir dosyaya yazıyor (/var/log/uzak/{gönderen}/{program}.log). Syslog’un nasıl çalıştığını syslog nedir yazımızda anlattık. - FortiGate’ten log sunucusuna yol. Lab’da yönetim ağından sunucu ağına bir statik rota var. FortiGate satırı sunucuya bakan arayüzünün adresinden gönderir; lab’da bu, yönetim portunun adresi
192.168.10.1. - Doğru saat. Satırın zaman damgası cihazın saatidir; NTP rehberin 4. adımında kurulur.
Gönderim Log & Report → Log Settings ekranının Remote Logging and Archiving bölümünde açılır:
- Send logs to syslog: açılır.
- IP Address/FQDN: log sunucusunun adresi. Lab’da
192.168.1.46. - Apply ile kaydedilir.
Aynı ekranın Log Settings bölümünde Local Traffic Log satırı da durur; aşağıda açtığım ret logu buradadır.
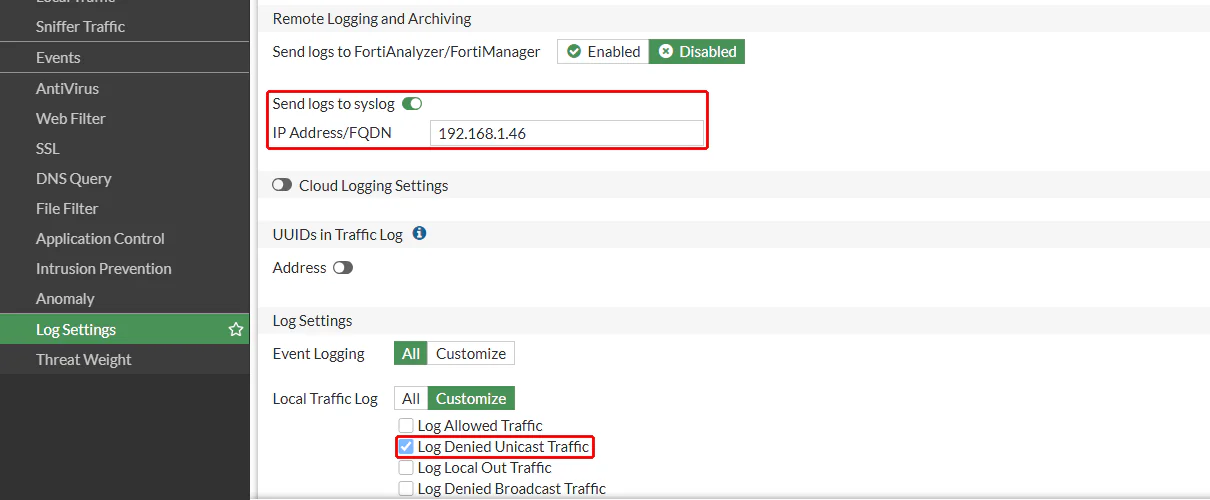
Arayüz yalnız adresi soruyor, gerisini fabrika değerleriyle bırakıyor. CLI’da ayarın tamamı görünüyor:
config log syslogd setting
    set status enable
    set server "192.168.1.46"
    set mode udp
    set port 514
    set facility local7
    set source-ip ''
    set format default
end
Arayüzdeki Send logs to syslog satırı tek bir adres alıyor; lab cihazımda syslogd2, syslogd3 ve syslogd4 kapalı duruyor ve ekranda karşılıkları yok. NSA’nın önerdiği ikinci log sunucusu bu yüzden komut satırından eklenir. 5651 log sunucusu da tam bu ikinci sunucudur: kaydı birinci log sunucusundan değil, FortiGate’ten ayrı bir akışla doğrudan alır.
config log syslogd2 setting
    set status enable
    set server "<5651-sunucusunun-adresi>"
    set mode udp
    set port 514
    set format rfc5424
end
İki akış ayrı yollardan gider: FortiGate her satırı her sunucuya ayrı ayrı gönderir, bu yüzden birinci log sunucusunun kapanması 5651 sunucusuna giden kopyayı durdurmaz. FortiGate dört syslog sunucusuna kadar gönderebiliyor (syslogd ile syslogd4 arası). Lab’da ayrı bir 5651 sunucusu olmadığı için ikinci akışı ölçmedim.
Logu yolda şifrelemek için mod reliable (TCP) yapılır ve enc-algorithm ile TLS açılır. Lab cihazımın değerlendirme sürümü bu seçenekte yalnız low ve disable sunuyor; gerçek bir cihazda high seçilir ve log sunucusunun da TLS’i kabul etmesi gerekir.
Başlıksız Satır: default Biçimi Log Sunucusunu Şaşırtıyor
Ayarı kaydettikten sonra log sunucusunda FortiGate’in adıyla bir klasör aradım, bulamadım. Loglar 192.168.10.1 adlı bir klasörde, date=2026-10-01.log adlı tek bir dosyadaydı. Sebep, sunucuya giden ham satırda görünüyor:
<189>date=2026-10-01 time=11:30:51 devname="gmfw01" devid="FGVMEVBT4WPKUKAA" eventtime=1790843451360379760 tz="+0300" logid="0000000013" type="traffic" subtype="forward" ...Standart bir syslog satırı öncelik değerinden (<189>) sonra bir zaman damgası, gönderenin adı ve program adı taşır. FortiGate’in default biçimi bunların hiçbirini koymuyor, satırın gövdesine doğrudan geçiyor. Log sunucusu gönderen adı bulamadığı için IP adresini, program adı yerine de satırın ilk kelimesini (date=2026-10-01) aldı. Bütün loglar bu yüzden tek bir tarih adlı dosyaya düştü.
Çözüm, biçimi standart bir başlık taşıyan RFC 5424’e çevirmektir. Bu seçenek arayüzde yok, CLI’dan verilir:
config log syslogd setting
    set format rfc5424
end
Aynı istek bu kez şöyle gitti ve sunucu gönderen adını okuyup logu gmfw01 klasörüne yazdı:
<189>1 2026-10-01T08:31:19Z gmfw01 - - - - eventtime=1790843478980348421 tz="+0300" logid="0000000013" type="traffic" subtype="forward" ...Başlıktaki zaman damgası UTC’dir (Z), gövdedeki tz="+0300" ve eventtime alanları da korunuyor; NSA’nın istediği yıl, saniye ve saat dilimi satırda. Program adı alanı boş (-) geldiği için rsyslog dosyaya -.log adını verdi; FortiGate logunu tek bir dosyada toplamak için sunucunun şablonunda program adı yerine sabit bir dosya adı kullanmak yeterli.
Örnekteki sınır kapısında bu, zarfın üstüne gönderenin adını yazmamaktır: merkez arşiv zarfı açana kadar kimden geldiğini bilemez ve bütün zarfları tarih sırasına göre tek bir kutuya atar.
FortiGate Syslog Ayarını Doğrulamak: Sunucuya Ne Düşüyor?
İç ağdaki bir istemciden (10.34.30.10) dış ağdaki bir web sunucusuna istek attım ve sunucuya düşen satırı okudum. Bir trafik logu, oturum kapanınca yazılan tek bir satırdır:
2026-10-01T08:31:19Z gmfw01 - eventtime=1790843478980348421 tz="+0300" logid="0000000013" type="traffic" subtype="forward" level="notice" vd="root" srcip=10.34.30.10 srcport=33170 srcintf="port2" srcintfrole="lan" dstip=203.0.113.66 dstport=80 dstintf="port3" dstintfrole="wan" ... action="close" policyid=1 policytype="policy" ... policyname="Ic ag internet cikisi" service="HTTP" trandisp="snat" transip=203.0.113.1 transport=33170 duration=1 sentbyte=343 rcvdbyte=473 sentpkt=5 rcvdpkt=5 ...Satırın 5651 açısından önemli alanları şunlar:
srcipvesrcport: isteği yapan iç cihaz ve portu (10.34.30.10:33170).transipvetransport: NAT’tan sonra internete çıkan adres ve port (203.0.113.1:33170). Tek bir dış adresin arkasındaki cihazları ayıran bu ikilidir.dstipvedstport: gidilen adres ve port.eventtimeveduration: oturumun bittiği anı ve kaç saniye sürdüğünü verir. Başlangıç, bu ikisinden hesaplanır.policyidvepolicyname: oturumu geçiren kural.
Bu satır sunucuda 711 bayt tuttu. Hacmi ağın kendisi belirler: trafik olmayan lab’da bir dakikada tek satır gelmedi, lab’ın ilk düzeninde ise iç DNS sunucusunun tekrarlanan dış sorguları yüzünden dakikada 110 satır gelmişti. Firewall logunu kısa ve sık oturumlar doldurur. Kendi ağınızın bir günde ne kadar log üreteceğini 5651 log kapasitesi hesaplama aracımızda tahmin edebilirsiniz.
Log Sunucusunda Boşluk Var: Kayıt Kayboldu mu?
Log sunucusunda bir saat aralığında FortiGate’ten hiç satır yoksa iki ihtimal vardır: o arada trafik olmadı ya da satırlar yolda kayboldu. Yukarıdaki ölçümde ikincisi oldu ve sunucu bunu hiçbir yerde söylemedi. Sırayla şunlara bakılır:
- FortiGate’in diskinde aynı aralık: Log & Report → Forward Traffic ekranında ya da CLI’da
execute log filterveexecute log displayile. Diskte satır varsa trafik olmuş, satır yolda kaybolmuştur. - Yol: FortiGate’ten log sunucusuna ping, arada bir firewall varsa UDP 514’e izin.
- Kesintinin süresi: diskteki kopya 7 gün sonra silinir; kayıp aralık bu süre dolmadan diskten dışarı alınır.
Lab’da kesintiden sonra diskteki üç satır CLI’da şöyle göründü:
12 logs found.
1: date=2026-10-01 time=11:37:22 eventtime=1790843842320328743 tz="+0300" logid="000000001
2: date=2026-10-01 time=11:37:20 eventtime=1790843840270375691 tz="+0300" logid="000000001
3: date=2026-10-01 time=11:37:18 eventtime=1790843838250329166 tz="+0300" logid="000000001
...
Fabrika Ayarında Kapalı Gelen İki Log: Varsayılan Ret ve Cihaza Yapılan Denemeler
Dış ağdan iki bağlantı denedim, ikisini de üçer kez: iç web sunucusunun yayındaki adresine SSH (hiçbir kural izin vermiyor, varsayılan ret kuralına düşüyor) ve FortiGate’in dış adresine SSH (cihazın kendisine yapılan, reddedilen bağlantı). Fabrika ayarında altı denemenin hiçbiri loga düşmedi.
İki logu da arayüzden açtım:
- Varsayılan ret: Policy & Objects → Firewall Policy listesinin sonundaki Implicit grubunda Implicit Deny satırı açılır ve Log IPv4 Violation Traffic anahtarı açılır.
- Cihaza yapılan reddedilmiş bağlantılar: Log & Report → Log Settings → Local Traffic Log satırında Customize seçilir, Log Denied Unicast Traffic işaretlenir.
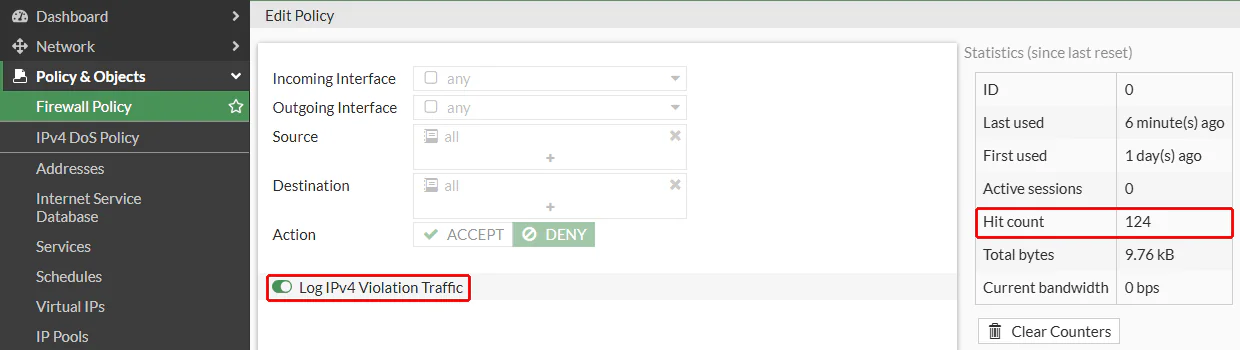
Aynı altı deneme bu kez 30 satır üretti: 15’i varsayılan ret kuralından (policyid=0, subtype="forward"), 15’i cihazın kendisine yapılan denemeden (subtype="local"). Her deneme beş satırdı. Satırların kaynak portu ve zamanı nedenini gösteriyor: bağlanamayan istemci ilk paketi (SYN) beş saniye boyunca saniyede bir yeniden gönderdi ve her paket ayrı bir satır oldu. Varsayılan ret satırı şöyle:
2026-10-01T08:34:10Z gmfw01 - eventtime=1790843650103136789 tz="+0300" logid="0000000013" type="traffic" subtype="forward" level="notice" vd="root" srcip=203.0.113.80 srcport=55908 srcintf="port3" srcintfrole="wan" dstip=203.0.113.10 dstport=22 dstintf="port3" dstintfrole="wan" ... action="deny" policyid=0 policytype="policy" service="SSH" ...Bu iki log açık değilse, internete bakan arayüze yapılan parola denemeleri ve taramalar hiç görünmez. Açmanın bedeli hacimdir: internete açık bir arayüz gün boyu taranır ve bu satırlar log sunucusunu doldurur. Hangi logun açılacağı hacimle birlikte, ama bilerek verilecek bir karardır.
Yeni Kuralın Log Ayarı: Security Events mı, All Sessions mı?
Kural oluştururken formun sonundaki Logging Options bölümünde Log Allowed Traffic seçeneği fabrika ayarında Security Events ile gelir (CLI’da logtraffic utm). Bu ayar yalnız güvenlik profillerinin bir olay ürettiği oturumları loglar; sıradan bir web isteği yazılmaz.
Farkı aynı kuralda ölçtüm. İnternet çıkış kuralını önce Security Events’e, sonra All Sessions’a (logtraffic all) çevirdim ve her seferinde üç web isteği attım:
- Security Events: üç istek, sıfır log.
- All Sessions: üç istek, üç log.
5651’in istediği şey, internete çıkan her oturumun kaydıdır. İnternet çıkışını taşıyan kuralların All Sessions ile loglanması bu yüzden şarttır; fabrika ayarında bırakılan bir kural, yasal kaydı hiç üretmez.
Lab’da bu kural personel ağının internet çıkışı, “Ic ag internet cikisi”. Arayüzde yol Policy & Objects → Firewall Policy, kurala çift tıklanır (yeni kuralda Create New):
- Name: kuralın işini söyleyen ad,
Ic ag internet cikisi. Logdapolicynamealanı bu adı taşır, okuyan kişi satırın hangi kuraldan geldiğini numaraya bakmadan anlar. - Incoming Interface ve Outgoing Interface:
personelve dış hatlar (dis-hatlar). Ekran kuralın bugünkü hâli: yukarıdaki log satırındakiport2veport3, rehberin sonraki adımlarında personel VLAN’ına vedis-hatlarbölgesine taşındı. - Log Allowed Traffic: açık ve All Sessions. İnternete çıkan her kural bu ayarla kaydedilir.
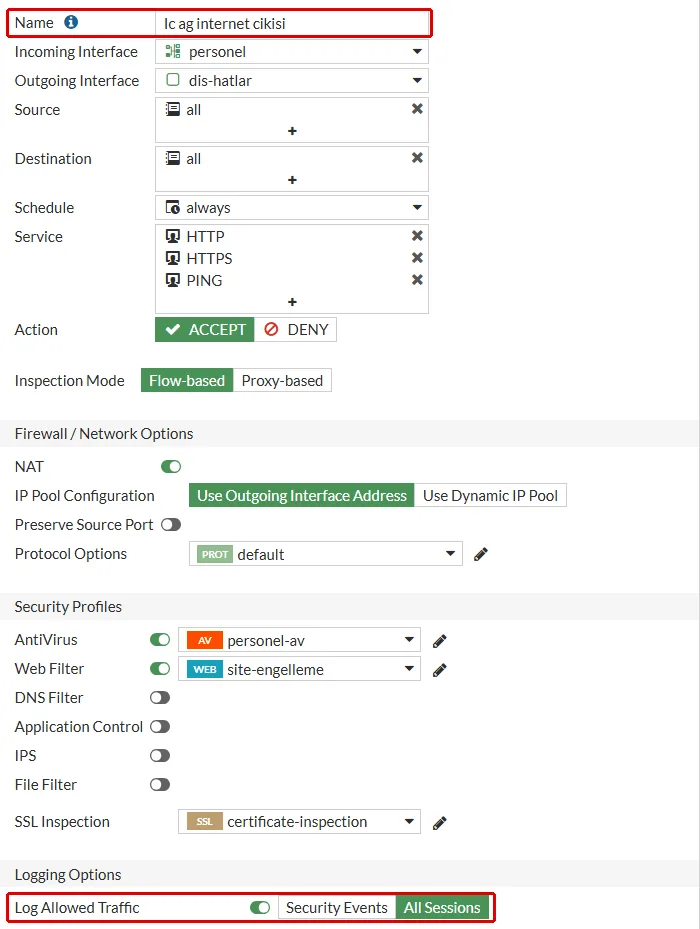
Aynı ayarın komut satırındaki karşılığı:
config firewall policy
    edit 1
        set name "Ic ag internet cikisi"
        set logtraffic all
    next
end
FortiGate Logu ve 5651: Firewall Tek Başına Yetmez
5651, internet toplu kullanım sağlayıcılarından trafik kayıtlarını en az iki yıl, değiştirilemez biçimde ve zaman damgasıyla saklamalarını istiyor. FortiGate bu zincirin ilk halkasıdır:
- FortiGate’in yaptığı: trafik kaydını üretir. İç IP ve port, NAT’lanmış dış IP ve port, hedef, bitiş zamanı ve süre yukarıdaki satırda duruyor.
- FortiGate’in yapmadığı: kaydı diskte yalnız 7 gün tutar, disk dolunca eskisinin üzerine yazar; zaman damgası ve değiştirilemez arşiv sunmaz.
- Dışarıda kurulan: iki yıllık saklama, kayıtların bütünlüğü (hash zinciri) ve nitelikli zaman damgası 5651 log sunucusunda kurulur. Bu sunucu kaydı FortiGate’ten, ikinci syslog akışıyla doğrudan alır; birinci log sunucusunun kopyasına bağlı değildir.
Bunun için FortiGate tarafında dört ayar yeterlidir:
- İki syslog gönderimi açık: log sunucusu (
syslogd, arayüzden) ve 5651 log sunucusu (syslogd2, yalnız CLI); ikisinde de biçimrfc5424. - İnternet çıkış kuralları All Sessions ile loglanıyor.
- Saat NTP ile doğru.
- Diskteki kopya yol kesintisine karşı açık.
Saat yanlışsa bütün kayıt yanlış zamanı taşır; bu yüzden rehberde NTP logdan önce gelir.
Doğrulama: Log Zinciri Uçtan Uca Çalışıyor mu?
Ayar bittiğinde beş şey kontrol edilir; her biri yukarıda lab’da ölçüldü:
- Log sunucusunda FortiGate’in adıyla bir klasör var. Klasör IP adresiyle açıldıysa biçim hâlâ
default’tur. - İç ağdan yapılan bir web isteği sunucuya tek satır olarak düşüyor ve satırda
srcip,transip,transport,eventtime,durationalanları var. - Dışarıdan yapılan reddedilmiş bir bağlantı loglanıyor:
policyid=0vesubtype="local"satırları görünüyor. - İnternet çıkış kuralı All Sessions ile loglanıyor: kuralın CLI’ında
set logtraffic all. - Diskteki kopya açık: sunucudaki bir boşluk diskteki satırlarla karşılaştırılabiliyor.
Sonuç: FortiGate’in Diski Bir Haftalık Raf, Kalıcı Kayıt Log Sunucusunda
FortiGate’in fabrika log ayarı bir haftalık bir raf gibidir. Doğru düzende log hem diske hem log sunucusuna yazılır, biçim rfc5424 olur, ret logları bilerek açılır ve internet çıkış kuralları All Sessions ile loglanır. Lab’da beş şey beklenenden farklı çıktı:
- Fabrika biçimi gönderenin adını taşımıyor. Log sunucusu FortiGate’in logunu IP adresli bir klasöre, tarih adlı tek bir dosyaya yazdı.
- Engellenen trafik hiç yazılmıyor. Altı deneme fabrika ayarında sıfır satır, iki ayar açılınca 30 satır üretti.
- Yeni kural sıradan oturumu kaydetmiyor. Security Events ile üç web isteği sıfır log üretti.
- Yol kesilince UDP logu kayboldu. Kesinti sırasındaki üç satır sunucuya hiç gelmedi; yalnız diskte kaldı.
- Logu yolda şifreleme lab’da sınırlı. Değerlendirme sürümü TLS için yalnız
lowsunuyor.
Örnekteki sınır kapısında raf dolunca en eski tutanak gider ve yolun kapalı olduğu gün zarf merkeze varmaz. Bu yüzden görevli her tutanağı hem rafa koyar hem merkeze yollar; kalıcı kayıt merkez arşivdedir. Açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall Log Ayarları Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
FortiGate logunuz bir haftada siliniyor mu, 5651 için log zincirini birlikte kuralım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu