Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
Yönlendirme tablosu nedir: bağlı, statik ve varsayılan rota, en uzun önek eşleşmesi, metrik ve yedek hat, dönüş rotası. Linux lab'ında ölçülmüş örneklerle.

- Yönlendirme Tablosu Nedir? Hedef Ağ, Sonraki Durak ve Arayüz
- Bağlı Rota, Statik Rota ve Varsayılan Rota
- Paket Hangi Satırı Seçer? En Uzun Önek Eşleşmesi
- Aynı Hedefe İki Rota: Metrik ve Yedek Hat
- Gidiş Var, Dönüş Yok: Dönüş Rotası
- Yönlendirme Tablosu Nasıl Okunur? Linux ve FortiGate
- Sonuç: Yönlendirme Tablosunda En Dar Satır Kazanır, Rota İki Yönde Yazılır
- Yönlendirme Tablosu Hakkında Sık Sorulan Sorular
Yönlendirme tablosu, bir cihazın her paket için “bu adres hangi kapıdan, kime gönderilecek?” sorusunun cevabını tuttuğu listedir. Her satır bir hedef ağ ve bir sonraki durak (ağ geçidi) ya da çıkış arayüzü taşır. Paket geldiğinde cihaz, hedef adresi kapsayan en dar satırı seçer ve paketi oraya verir. Bilgisayarın, sunucunun, switch’in ve firewall’un her birinde böyle bir tablo vardır.
Tabloyu bir Linux sunucusunda, birbirine bağlı beş ayrı ağ ortamıyla kurdum ve dört soruyu ölçtüm:
- Varsayılan rota yoksa paket ne oluyor?
- İki satır aynı adresi kapsıyorsa hangisi seçiliyor?
- Hat kopup geri gelince tablo ne oluyor?
- Dönüş rotası yazılmamışsa cevap nereye gidiyor?
En öğretici bulgu sonuncusu oldu: istek karşıya ulaştı ama karşı tarafın tablosunda dönüş satırı olmadığı için tek cevap çıkmadı.
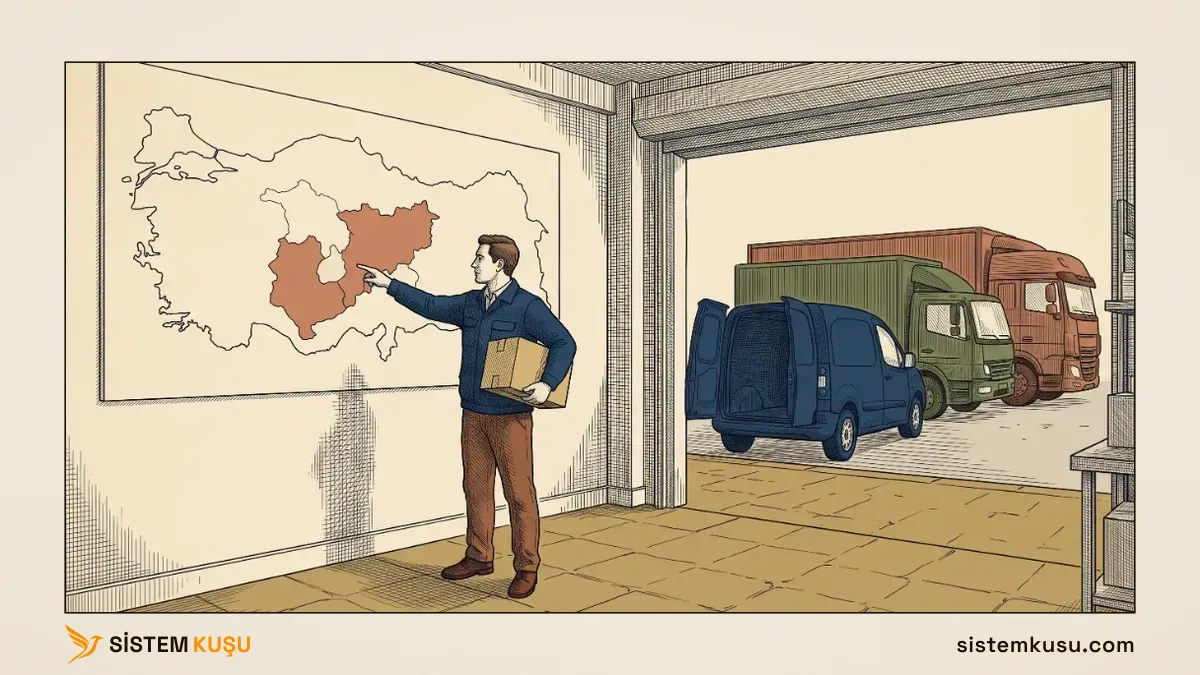
Süpermarket şubesinin arka odasında bir duvar haritası düşünün. Harita iç içe üç çizgiden oluşur: ülke, bölge ve ilçe. Her bölgenin kendi aracı vardır. Görevli bir koliyi gönderirken adresi haritada bulur ve adresi kapsayan en küçük bölgenin aracına verir; haritadaki hiçbir çizginin içine düşmeyen adresler merkez depoya gider. Yönlendirme tablosu bu haritadır; satırlar bölgeler, araçlar da sonraki duraklardır.
Bu yazı ağ protokolleri rehberimizin “Taşımak” ailesine bağlıdır. Kurumsal Network Kurulumu hizmetimizde şubeleri, hatları ve firewall’ları birbirine bağlarken her cihazın tablosunu bu yazıdaki mantıkla okuyoruz.
Yönlendirme Tablosu Nedir? Hedef Ağ, Sonraki Durak ve Arayüz
Lab’daki yönlendiricinin (dört ağa bağlı bir Linux ad alanı) tablosu, rotaları ekledikten sonra şöyle görünüyor (ip route):
default via 192.0.2.2 dev r-u1 metric 10
default via 198.51.100.2 dev r-u2 metric 20
10.0.0.0/8 via 192.0.2.2 dev r-u1
10.1.1.0/24 dev r-a proto kernel scope link src 10.1.1.1
10.2.2.0/24 dev r-b proto kernel scope link src 10.2.2.1
10.20.0.0/16 via 198.51.100.2 dev r-u2
192.0.2.0/30 dev r-u1 proto kernel scope link src 192.0.2.1
198.51.100.0/30 dev r-u2 proto kernel scope link src 198.51.100.1
Her satır üç sorunun cevabıdır:
- Hedef ağ:
10.20.0.0/16gibi bir önek./16, adresin ilk 16 bitinin ağı belirlediğini söyler; önekin ne anlattığını IP adresi yazımızın CIDR bölümünde anlattık.defaultsatırı her adresi kapsayan0.0.0.0/0önekidir. - Sonraki durak:
via 198.51.100.2, paketin teslim edileceği komşu yönlendiricinin adresi. Bağlı ağ satırlarında sonraki durak yoktur; paket doğrudan hedefe teslim edilir. - Çıkış arayüzü:
dev r-u2paketin çıkacağı bacağı gösterir.metricde aynı hedefe giden satırlar arasında sırayı belirler.
Bağlı Rota, Statik Rota ve Varsayılan Rota
Tablodaki satırlar üç yerden gelir ve üçü de yukarıdaki çıktıda duruyor.
Bağlı rota kendiliğinden gelir. Bir arayüze adres verildiği anda o adresin ağı tabloya girer. Lab’daki istemci A’ya yalnız 10.1.1.10/24 adresini verdim ve tablosunda tek satır vardı:
10.1.1.0/24 dev a0 proto kernel scope link src 10.1.1.10proto kernel, satırı kimsenin yazmadığını, çekirdeğin adresten türettiğini söylüyor.
Varsayılan rota, hiçbir satıra uymayan paketlerin gideceği yerdir. A’nın tablosunda o yokken, başka bir ağdaki B’ye ping attım:
ping: connect: Network is unreachablePaket kabloya hiç çıkmadı; A, bu adresi nereye göndereceğini bilmediği için göndermeyi denemedi bile. Tabloya default via 10.1.1.1 ekleyince paket yönlendiriciye gitti. Bilgisayarlarda bu satırı çoğu zaman DHCP’nin verdiği ağ geçidi yazar; yönlendirici ve firewall’da ise satırı genellikle elle yazar ya da servis sağlayıcının hattından alırsınız.
Statik rota, belirli bir ağa giden yolu elle yazılan satırdır: 10.20.0.0/16 via 198.51.100.2 gibi. Şubeleri, VPN’leri ya da ikinci bir hattı olan ağlar bu satırlarla birbirine bağlanır. Çok sayıda şube ve hat olduğunda satırları elle yazmak yerine cihazların birbirine rota öğrettiği protokoller devreye girer (OSPF, BGP); bunlar ağ protokolleri rehberimizin Taşımak bölümünde duruyor.
Statik rotanın bir kuralı daha lab’da çıktı: sonraki durak, doğrudan bağlı bir ağda olmalıdır. Yönlendiriciye bağlı olmadığı bir ağdaki adresi sonraki durak olarak yazmayı denedim:
Error: Nexthop has invalid gateway.Cihaz, paketi teslim edeceği komşuya kendi bacaklarından birinden ulaşabilmelidir; uzaktaki bir adres sonraki durak olamaz.
Paket Hangi Satırı Seçer? En Uzun Önek Eşleşmesi
Yukarıdaki tabloda bir adres birden çok satıra uyabilir. 10.20.5.5 adresi hem 10.0.0.0/8 satırının hem 10.20.0.0/16 satırının hem de varsayılan rotanın içine düşer. Cihazın hangisini seçtiğini ip route get ile sordum:
10.20.5.5 via 198.51.100.2 dev r-u2 src 198.51.100.1 uid 0
10.30.1.1 via 192.0.2.2 dev r-u1 src 192.0.2.1 uid 0
10.2.2.20 dev r-b src 10.2.2.1 uid 0
1.1.1.1 via 192.0.2.2 dev r-u1 src 192.0.2.1 uid 0| Hedef | Uyan satırlar | Seçilen |
|---|---|---|
10.20.5.5 | /0, /8, /16 | 10.20.0.0/16 |
10.30.1.1 | /0, /8 | 10.0.0.0/8 |
10.2.2.20 | /0, /8, /24 (bağlı) | 10.2.2.0/24 |
1.1.1.1 | yalnız /0 | varsayılan rota, metrik 10 |
Kural tek cümledir: en uzun önek kazanır. Önek uzadıkça satır daha az adresi kapsar, yani daha özeldir. Satırların tablodaki sırası ya da yazılış sırası seçimi etkilemez.
Örnekteki mağaza şubesinde bu, koliyi adresi kapsayan en küçük bölgenin aracına vermektir: adres ilçenin içindeyse bölge aracı beklemez, ilçenin aracı götürür.
Aynı Hedefe İki Rota: Metrik ve Yedek Hat
Önekler eşit olduğunda karar metriğe kalır. Yönlendiricide iki varsayılan rota vardı: birinci hat üzerinden metrik 10, ikinci hat üzerinden metrik 20. 1.1.1.1 metriği küçük olanı, birinci hattı seçti. Sonra birinci hattın arayüzünü kapattım ve tabloya yeniden baktım:
default via 198.51.100.2 dev r-u2 metric 20
10.1.1.0/24 dev r-a proto kernel scope link src 10.1.1.1
10.2.2.0/24 dev r-b proto kernel scope link src 10.2.2.1
10.20.0.0/16 via 198.51.100.2 dev r-u2
198.51.100.0/30 dev r-u2 proto kernel scope link src 198.51.100.1
Kapanan hattan giden iki satır (metrik 10’lu varsayılan rota ve 10.0.0.0/8) tablodan silindi. Metrik 20’li rota tek başına kaldı ve 1.1.1.1 artık ikinci hattan gidiyor. Bir yan etki de var: 10.30.1.1 için /8 satırı gittiği için adres varsayılan rotaya düştü ve o da ikinci hattan çıkıyor. Yedek hat, metriği yüksek tutulmuş ikinci bir rotadan ibarettir; birincisi tablodan düşünce devreye girer.
Asıl sürpriz hat geri gelince çıktı. Arayüzü yeniden açtım:
default via 198.51.100.2 dev r-u2 metric 20
10.1.1.0/24 dev r-a proto kernel scope link src 10.1.1.1
10.2.2.0/24 dev r-b proto kernel scope link src 10.2.2.1
10.20.0.0/16 via 198.51.100.2 dev r-u2
192.0.2.0/30 dev r-u1 proto kernel scope link src 192.0.2.1
198.51.100.0/30 dev r-u2 proto kernel scope link src 198.51.100.1
Birinci hattın bağlı ağı geri geldi, ama elle eklediğim iki rota gelmedi. Trafik, birinci hat sağlam olduğu hâlde ikinci hattan gitmeye devam ediyor. Sebep, ip route ile eklenen satırın yalnız çalışan tabloda durmasıdır; bir yapılandırmada yazılı değildir ve düştüğünde onu geri koyan kimse yoktur.
Kalıcı olması gereken rota cihazın yapılandırmasına yazılır: Ubuntu sunucuda ağ yapılandırmasına (Ubuntu Server kurulumu yazımızın ağ bölümü), firewall ve yönlendiricide kalıcı yapılandırmaya. Tablo ile yapılandırmayı ayırmak, bir hat kesintisinden ya da yeniden başlatmadan sonra kaybolan rotayı açıklar: tabloda olan her satır yapılandırmada yazılı değildir.
Gidiş Var, Dönüş Yok: Dönüş Rotası
A’ya varsayılan rotayı ekledim, yönlendirici iki ağı da biliyordu; A’dan B’ye ping attım ve cevap gelmedi. B’de paket yakaladım:
08:10:28.764031 IP 10.1.1.10 > 10.2.2.20: ICMP echo request, id 14488, seq 1, length 64
08:10:29.815884 IP 10.1.1.10 > 10.2.2.20: ICMP echo request, id 14488, seq 2, length 64
İki istek de B’ye ulaştı ve B hiçbirine cevap vermedi. B’nin tablosunda yalnız kendi ağı vardı (10.2.2.0/24); 10.1.1.10’a giden bir satır ya da varsayılan rota yoktu. Cevap paketinin gideceği yer tabloda olmadığı için B onu hiç göndermedi. B’ye default via 10.2.2.1 ekleyince aynı yakalamada cevap belirdi:
08:10:31.863424 IP 10.1.1.10 > 10.2.2.20: ICMP echo request, id 14494, seq 1, length 64
08:10:31.863438 IP 10.2.2.20 > 10.1.1.10: ICMP echo reply, id 14494, seq 1, length 64Bir paketin gidip gelmesi için iki tablo gerekir: gidenin tablosunda hedefin satırı, hedefin tablosunda da gidenin satırı. Ping “ulaşmıyor” gibi görünür, ama sorun yolun öbür ucundadır. Bu yüzden teşhiste karşı tarafta paket yakalamak belirleyicidir: istek oraya varıyorsa gidiş yolu sağlamdır, eksik olan dönüştür. Ping’in sessiz kaldığı durumların ne anlattığını ICMP nedir yazımızda anlattık.
Örnekteki mağaza şubesinde bu, tedarikçinin koliyi şubeye göndermesi ama şubenin iade adresini bilmemesidir: koli gelir, iade hiç yola çıkmaz.
Yönlendirme Tablosu Nasıl Okunur? Linux ve FortiGate
Aynı tablo her cihazda başka bir biçimde görünür, ama üç satır türü hep aynıdır. Linux’ta ip route tablonun tamamını, ip route get <adres> tek bir adres için seçilen satırı verir; Windows’ta route print aynı tabloyu gösterir. Bir switch de yönlendirme yapıyorsa aynı tabloyu tutar; Layer 3 switch nedir yazısında switch’in yönlendirmeyi neden üstlendiğini, switch’te VLAN’lar arası yönlendirme yazısında da tablosunu okuduk. Lab’daki FortiGate’te get router info routing-table all komutunun çıktısı şöyle (kısaltıldı):
Routing table for VRF=0
S*      0.0.0.0/0 [10/0] via 203.0.113.80, port3, [1/0]
...
S       10.0.0.0/8 [254/0] is a summary, Null, [1/0]
C       10.34.30.0/24 is directly connected, personel
C       10.34.60.0/24 is directly connected, misafir
...
C       192.168.10.0/24 is directly connected, port1
...
C 203.0.113.0/24 is directly connected, port3| Satır türü | Linux (ip route) | FortiGate |
|---|---|---|
| Bağlı rota | proto kernel scope link | C … is directly connected |
| Statik rota | 10.20.0.0/16 via ... | S |
| Varsayılan rota | default via ... | S* 0.0.0.0/0 |
| Kara delik rotası | blackhole 10.0.0.0/8 | is a summary, Null |
| Sıralama değeri | metric | köşeli parantezdeki mesafe, [10/0] |
FortiGate’teki [10/0] satırında 10, rotanın mesafesidir (distance) ve Linux’taki metrik gibi, aynı hedefe giden rotalar arasında küçük olan seçilir.
Null yazan satır bir kara delik rotasıdır: özel adres bloğuna giden ve daha dar bir satırı olmayan paket hatta değil hiçliğe gönderilir. En uzun önek kuralı burada da işliyor: 10.34.30.0/24, 10.0.0.0/8 satırından dar olduğu için personel ağına giden paket kara deliğe düşmez. Kara delik rotasının neden yazıldığını statik rota yazımızda anlattık. Yönlendirmenin firewall’un kural kararından önce geldiğini VLAN yazısındaki paket izinde gördük: FortiGate önce rotayı buluyor, sonra kurala bakıyor.
Sonuç: Yönlendirme Tablosunda En Dar Satır Kazanır, Rota İki Yönde Yazılır
Yönlendirme tablosu, her hedef ağ için bir sonraki durağı tutar. Satırlar üç yerden gelir: bağlı ağlar kendiliğinden, statik rotalar elle, varsayılan rota da ağ geçidinden. Bir adres birden çok satıra uyuyorsa en uzun önek kazanır; önekler eşitse küçük metrik. Hat kopunca o hattın satırları düşer ve yedek rota devreye girer, ama elle eklenip yapılandırmaya yazılmayan satır hat geri gelince dönmez. Bir paketin gidip gelmesi için iki tablonun da birbirini bilmesi gerekir.
Örnekteki süpermarket şubesinde duvar haritası yönlendirme tablosu, iç içe bölgeler önekler, merkez depoya giden tır da varsayılan rotadır: koli adresi kapsayan en küçük bölgenin aracıyla gider. Bu tablonun bir firewall’da nasıl yazıldığını ve yedek hattın nasıl devreye girdiğini FortiGate Firewall statik rota yazımızda ölçtüm; o adım FortiGate Firewall yapılandırma rehberimizin 12. adımıdır.
Yönlendirme Tablosu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
Bir şirketi ayakta tutan ağ protokolleri: DHCP, DNS, Kerberos, LDAP, SMB, RDP, SSH ve BGP. Hangisi ne yapar, nasıl zincirlenir, bozulduğunda nereden anlaşılır.
PPPoE Nedir? Modem Köprü Modu ve Çift NAT
PPPoE nedir, nasıl çalışır? Keşif ve oturum aşamaları paket paket, MTU neden 1492, hat kopunca ne olur, modem köprü modu ve çift NAT farkı; lab ölçümleriyle.
Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
Ethernet nedir, nasıl çalışır? İki makine arasında yakaladığım çerçevelerle alanları, 64 baytlık dolguyu, FCS'i, hız ailesini ve kablonun dört çiftini anlattım.
LACP Nedir? Link Aggregation ve Port Channel Farkı
LACP nedir, nasıl çalışır? İki switch arasında ölçtüm: kablo kopunca yarım saniye, tek uç susunca 3 ya da 82 saniye. Port channel ve statik bağ farkı.
LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
LLDP nedir, nasıl çalışır? Lab switch'imde ölçtüm: 30 saniyede bir komşuya adını ve port açıklamasını anlattı, 52 portta açık geldi. LLDP-MED ve CDP farkı.
Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
Spanning Tree (STP) nedir, nasıl çalışır? Lab'da STP'yi kapattım: tek kablo 24 saniyede 30,9 milyon yayın paketi taşıdı. RSTP 0, klasik STP 35 saniye bekledi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Trafik şubeler ve hatlar arasında yanlış yoldan mı gidiyor? Rota tablolarınıza bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu