Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
Switch'te DHCP snooping nasıl yapılandırılır? Özelliği açmak, uplink'i güvenilen yapmak, hız sınırını koymak ve doğrulamak; hepsini lab switch'inde ölçtüm.

- DHCP Snooping’i Açmadan Önce: Güvenilen Portları Belirleyin
- Switch’te DHCP Snooping’i Açmak
- Güvenilen Port: ip dhcp snooping trust
- DHCP Snooping Hız Sınırı: DHCP Starvation’a Karşı
- DHCP Snooping Yapılandırmasını Doğrulamak
- Switch’te DHCP Snooping Yapılandırırken Sık Yapılan Hatalar
- Sonuç: Snooping’in Asıl Ayarı Güvenilen Port Listesidir
- Switch DHCP Snooping Yapılandırması Hakkında Sık Sorulan Sorular
Switch’te DHCP snooping’i açmak üç satırdır: özelliği açarsınız, çalışacağı VLAN’ı yazarsınız ve gerçek DHCP sunucusuna giden portu güvenilen yaparsınız. Zor olan satırlar değil, sıradır. Snooping açıldığı an VLAN’daki bütün portlar güvenilmeyen olur; uplink henüz işaretlenmemişse kendi sunucunuzun cevapları da düşer.
Bu yazıda snooping’i lab switch’imde açtım, güvenilen portu bilerek yanlış yere yazdım ve bir kullanıcı portunu sahte adres istekleriyle doldurup hız sınırının ne yaptığını ölçtüm. Snooping’in neden cevabı süzdüğünü ve sahte sunucunun logda nasıl göründüğünü DHCP snooping nedir yazımızda anlattık.
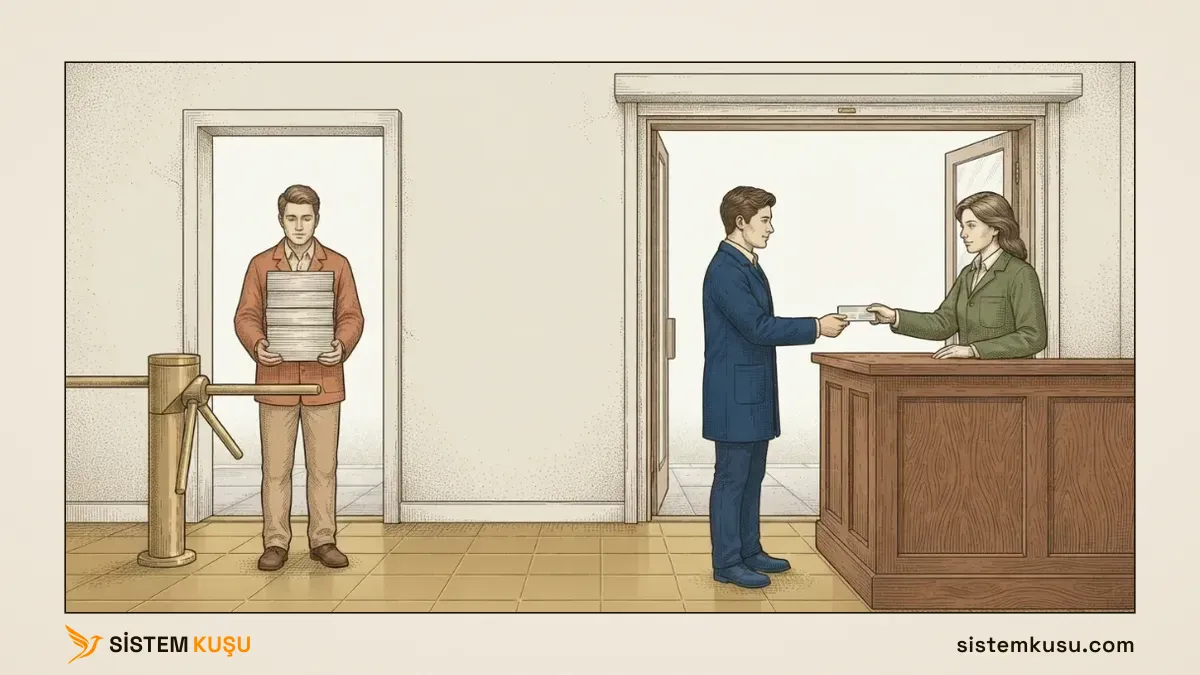
Kümenin benzetmesiyle switch bir süpermarket şubesidir ve DHCP sunucusu şubenin danışma masasıdır. Snooping’i yapılandırmak, danışma masasının kartının hangi kapıdan çıkınca geçerli olacağını yazmaktır. Eşleme şöyle:
- Danışma masası gerçek DHCP sunucusudur.
- Masanın kapısı güvenilen porttur: uplink, sunucu portu ya da firewall portu.
- Kapıdaki sayaç hız sınırıdır. Bir kapıdan saniyede gelebilecek soru sayısını sınırlar.
Bu yazı switch yapılandırma rehberimizin erişim portlarını korumak adımının DHCP tarafıdır ve Kurumsal Network Kurulumu hizmetimize aittir. Aynı adımın kimlik tarafını, yani porta takılan cihazın kimliğini soran 802.1X’i switch 802.1X yapılandırması yazımızda ölçtüm.
DHCP Snooping’i Açmadan Önce: Güvenilen Portları Belirleyin
Snooping’in tek kararı hangi portun güvenilen olacağıdır ve bu karar komuttan önce verilir. Güvenilen port, gerçek DHCP cevabının geldiği porttur:
- Uplink. DHCP sunucusu ya da relay başka bir switch’in arkasındaysa cevap uplink’ten gelir.
- Sunucu portu. DHCP sunucusu bu switch’e doğrudan bağlıysa onun portu.
- Firewall portu. DHCP’yi firewall dağıtıyorsa ona giden port.
Kullanıcı portları bu listeye hiç girmez. Ağda DHCP’yi hangi cihazın dağıttığını DHCP nedir yazımızda anlattık. Liste hazırsa sıra şudur: önce güvenilen portlara trust yazılır, sonra snooping açılır.
Switch’te DHCP Snooping’i Açmak
Liste çıktı; şimdi özelliği açıyorum. Lab’daki VLAN 5’te gerçek bir DHCP sunucusu yoktu, bu yüzden bir uplink’i işaretlemeden başladım. DHCP snooping’i açan iki satırdan biri özelliği switch’te açar, öbürü hangi VLAN’da çalışacağını söyler. Üçüncü satır isteğe bağlıdır ve düşürülen her teklifin loga yazılmasını sağlar:
configure
ip dhcp snooping
ip dhcp snooping vlan 5
interface gi1/0/2
ip dhcp snooping log-invalid
exit
exit
Switch’in snooping tablosu açılır açılmaz şunu gösterdi:
gmsw01#show ip dhcp snooping
DHCP snooping is Enabled
DHCP snooping source MAC verification is disabled
DHCP snooping is enabled on the following VLANs:
5
 Interface    Trusted     Log Invalid Pkts
-----------  ----------   ----------------
Gi1/0/2      No           Yes
Gi1/0/3      No           No
...
Gi1/0/24     No           No
Bu tabloda iki şeye bakılır:
- Liste yalnız VLAN 5’in portlarını gösterir.
Gi1/0/2’denGi1/0/24’e kadar olanlar VLAN 5’te. VLAN 10’dakiGi1/0/1listede yok, çünkü snooping yalnız yazdığınız VLAN’larda çalışır. - Bütün portlar
Trusted Noile başlar. Güvenilmeyen port varsayılandır; hangi portun güvenilen olacağını siz yazarsınız. Snooping’i açtığınız an VLAN’daki hiçbir port DHCP cevabı geçiremez.
İkinci madde snooping’in en pahalı tuzağıdır. Gerçek DHCP sunucunuz uplink’in arkasındaysa ve o portu güvenilen yapmadan snooping’i açarsanız, kendi sunucunuzun cevapları da düşer ve yeni bağlanan hiçbir cihaz adres alamaz.
Güvenilen Port: ip dhcp snooping trust
Güvenilen port tek satırla işaretlenir. Gerçek bir ağda bu satır uplink’e yazılır. Lab’da ne olduğunu görmek için onu bilerek yanlış yere, test DHCP sunucusunun çalıştığı bilgisayarımın portuna yazdım; sahte sunucunun düzenini DHCP snooping nedir yazımızda anlattık:
configure
interface gi1/0/2
ip dhcp snooping trust
exit
exit
Snooping açıktı, ama test sunucusu dört adımın dördünü aynı saniyede tamamladı ve switch sahte adresi yeniden aldı:
gmsw01#show dhcp lease
IP address: 192.168.5.50 on interface Vl5
Subnet mask: 255.255.255.0
   DHCP lease server: 192.168.5.66, State: 5 Bound
...
State: 5 Bound kiranın tamamlandığını gösterir. Kural yerindeydi; değişen tek şey hangi kapının danışma masası sayıldığıydı. Örnekteki mağaza şubesinde kullanıcı portuna trust yazmak, raf arasındaki katlanır masayı danışma masası ilan etmektir. Bu yüzden güvenilen port listesi kısa tutulur ve kayıt altında olur: uplink, DHCP sunucusunun portu ve DHCP dağıtan firewall’un portu.
DHCP Snooping Hız Sınırı: DHCP Starvation’a Karşı
Güvenilen port listesi sahte cevabı durdurur, ama güvenilmeyen porttan gelen istekleri serbest bırakır. Sunucunun adres havuzunu her biri farklı bir MAC adresi taşıyan çok sayıda istekle tüketmeye DHCP starvation denir ve snooping’in buna karşı cevabı port başına bir hız sınırıdır. Kullanıcı portuna saniyede 10 DHCP mesajı sınırı koydum:
configure
interface gi1/0/2
ip dhcp snooping limit rate 10
exit
exitgmsw01#show ip dhcp snooping interfaces gi1/0/2
Interface Trust State Rate Limit Burst Interval
(pps) (seconds)
--------- ------------- ------------- ---------------
Gi1/0/2 No 10 1Sonra bilgisayarımdan, her biri uydurma bir MAC adresi taşıyan DHCP adres istekleri gönderdim. VLAN’da DHCP sunucusu olmadığı için istekler hiçbir havuzu tüketmedi; ölçülen yalnız switch’in tepkisiydi. Saniyede 5 istek beş saniye boyunca gittiğinde port açık kaldı. Saniyede 30 istek gönderdiğimde switch portu gönderimin ilk saniyesinde kapattı ve nedenini loga yazdı; switch’in saati bilgisayarla aynı NTP kaynağına bağlıydı:
gmsw01#show logging | include Gi1/0/2
...
<189> Sep 29 09:00:55 gmsw01-1 TRAPMGR[trapTask]: traputil.c(735) 926 %% Link Down: Gi1/0/2
...
<189> Sep 29 09:00:54 gmsw01-1 TRAPMGR[dtlTask]: traputil.c(777) 924 %% DHCP Snooping error disabled interface: Gi1/0/2
<188> Sep 29 09:00:54 gmsw01-1 DHCP_SNP[dtlTask]: ds_main.c(3795) 923 %% DHCP Snooping has diagnostically disabled interface Gi1/0/2. The incoming DHCP message rate on this interface exceeded the rate limit of 10 pps (burst interval 1).
Port durumu D-Down oldu:
gmsw01#show interfaces status gi1/0/2

Port      Description     Duplex Speed   Neg  Link   Flow  M  VLAN
                                              State  Ctrl
--------- --------------- ------ ------- ---- ------ ----- -- -------------------
Gi1/0/2                   N/A    Unknown Auto D-Down Off   A  5
Ölçümden üç şey çıktı:
- Sınır istekleri yavaşlatmıyor, portu kapatıyor.
D-Downportun tanı gereği kapatıldığını söyler. Porttaki bilgisayar yalnız DHCP’yi değil, bütün bağlantısını kaybetti. - Port kendiliğinden açılmıyor. 86 saniye sonra hâlâ
D-Downidi. Bu yazılım sürümünde kapanan portu belli bir süre sonra açan bir ayar yok; aynı eksikliği STP korumalarındaki BPDU Guard ölçümünde de gördük. - Portu geri açan tek satır
no shutdown. Port hemenUpoldu ve bilgisayar yeniden bağlandı.
Sınırı kullanıcı portlarına koyun. Bir bilgisayar adres alırken yalnız iki istemci mesajı gönderir, DISCOVER ve REQUEST; saniyede 10 bunun çok üstündedir. Güvenilen portlara, özellikle uplink’e sınır koymayın. Yüzlerce istemcinin mesajı oradan geçer ve sınır aşılırsa kapanan port uplink olur. Örnekteki mağaza şubesinde kapıdaki sayaç bir kişiyi dışarıda bırakmak için kapıyı kilitler; kilidi açan görevlinin elidir.
DHCP Snooping Yapılandırmasını Doğrulamak
Yapılandırma bitti. Şimdi snooping’in çalıştığını dört yerden okuyoruz:
show ip dhcp snoopingözelliğin açık olduğunu (DHCP snooping is Enabled), hangi VLAN’larda çalıştığını ve her portun güvenilen olup olmadığını gösterir. İlk bakılacak yer güvenilen portların listesidir: yalnız uplink ve sunucu portlarıYesolmalı.show ip dhcp snooping interfaces gi1/0/2tek bir portun güven durumunu ve hız sınırını gösterir.show ip dhcp snooping statisticsbütün portların sayaçlarını gösterir.- Log.
DHCP snooping dropping DHCP server message received on untrusted interfacesatırı sahte sunucunun portunu,diagnostically disabledsatırı hız sınırını aşan portu verir.
Sayaç tablosu, sahte sunucu denemesinde şuydu:
gmsw01#show ip dhcp snooping statistics
Interface  MAC Verify   Client Ifc   DHCP Server
           Failures     Mismatch     Msgs Rec'd
---------- ------------ ------------ ------------
Gi1/0/2    0            0            3
Gi1/0/3    0            0            0
...
DHCP Server Msgs Rec'd güvenilmeyen bir porttan gelen sunucu mesajlarını sayar. Kullanıcı portunda sıfırdan büyükse o portun ucunda bir DHCP sunucusu çalışıyordur. Bu sayaç istemci isteklerini saymaz: hız sınırı denemesinde porta yüzü aşkın istek geldiği hâlde sıfırda kaldı. Tek bir port için de sorulamıyor; show ip dhcp snooping statistics interface gi1/0/2 komutu reddedildi, tablo yalnız bütün portlar için geliyor.
Testi benim gibi switch’in kendi VLAN arayüzüyle yaptıysanız bir geri alma tuzağını da bilin. Arayüzdeki DHCP ayarını kaldırmak için yazdığım no ip address dhcp satırı reddedildi:
gmsw01(config-if-vlan5)#no ip address dhcp
                                      ^
Invalid IP address. IP address should be in a.b.c.d format where range for a, b, c, and d is 1-255.
Doğrusu no ip address idi. Bu satırla arayüzün adresi kalktı ve yapılandırma başlangıçtaki hâline döndü.
Switch’te DHCP Snooping Yapılandırırken Sık Yapılan Hatalar
- Uplink’i güvenilen yapmadan snooping’i açmak. Açılış anında bütün portlar güvenilmeyendir ve gerçek sunucunun cevapları da düşer.
- Kullanıcı portunu güvenilen yapmak. Lab’da tek bir
trustsatırı düşürülen teklifi yeniden geçirdi. - VLAN’ı yazmayı unutmak. Snooping yalnız
ip dhcp snooping vlansatırında yazılı VLAN’larda çalışır; tablo da yalnız o VLAN’ın portlarını listeledi. - Hız sınırını uplink’e koymak. Sınır aşılınca port kapanır ve kapanan port uplink’se arkasındaki herkes kopar.
- Kapanan portun kendiliğinden açılmasını beklemek. Lab’da port 86 saniye sonra da kapalıydı;
no shutdowngerekti. - İstemci isteklerini istatistik sayacında aramak. Sayaç yalnız sunucu mesajlarını sayar; istek fırtınasını log ve port durumu gösterir.
Sonuç: Snooping’in Asıl Ayarı Güvenilen Port Listesidir
Snooping’i açan satırlar kısadır; asıl iş, satırlardan önce güvenilen port listesini çıkarmaktır. Lab’da yanlış porta yazılan tek bir trust satırı sahte teklifi geçirdi. Kullanıcı portuna konan saniyede 10 mesajlık sınır ise istek fırtınasında portu kapattı ve port ancak no shutdown ile açıldı.
Süpermarket şubesinde danışma masasının kartı yalnız masanın kapısından çıkınca geçerlidir ve kapıdaki sayaç soru yağdıranı dışarıda bırakır; switch’te o kapı güvenilen port, sayaç da hız sınırıdır. Önce kapıyı doğru seçin, sonra sayacı yalnız kullanıcı kapılarına koyun.
Snooping’in neden cevabı süzdüğünü ve sahte sunucunun logdaki izini DHCP snooping nedir yazımızda anlattık. Snooping’in bir switch’i canlıya alma sırasındaki yerini switch yapılandırma rehberimizde gösterdik.
Switch DHCP Snooping Yapılandırması Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
Switch yapılandırma rehberi: konsoldan ilk bağlantıdan sıkılaştırmaya kadar her adım sırasıyla, hangi kurumda gerektiği ve ayrıntısının nerede anlatıldığıyla.
Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Switch kurulumu, VLAN segmentasyonu ve yönlendirici yapılandırması. Mevcut topolojiyi çıkarıyor, yedekliliği planlı kesinti testiyle doğruluyoruz.
Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
Switch 802.1X yapılandırması: RADIUS'a bağlamak, uplink'i açık tutmak, 802.1X konuşamayan cihaza MAB ve izleme kipi. Lab'da kabul 28 ms, MAB 90 saniye sürdü.
Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
Switch port teşhisi: hız ve duplex durumu, hata sayaçları ve kablo testi. Lab'da duplex uyuşmazlığında ping geçti, ama yükte cevapların üçte biri kayboldu.
Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
Switch LACP yapılandırması adım adım: port channel, hızlı zamanlayıcı, VLAN ve yük dağıtımı. Lab switch'imde LACP zaman aşımı fabrikadan 90 saniye geldi.
Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
Switch LLDP yapılandırması: kullanıcı portunda gönderimi kapatmak, TLV seçmek ve komşu tablosuyla port tespiti. Lab switch'imde LLDP 52 portta açık geldi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
Ücretsiz Değerlendirme
Tek yanlış trust satırı korumayı kaldırır. Güvenilen port listenizi birlikte çıkaralım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu