FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
FortiGate Firewall SD-WAN: iki hattı tek bölgeye alıp performans SLA ile ölçmek; yavaşlayan hatta 11, kopan hatta 3 saniyelik geçiş ve kopan TCP oturumu.

- FortiGate SD-WAN Nasıl Olmalı?
- FortiGate SD-WAN Öncesi: İki Hat ve Fabrika Ayarı
- FortiGate SD-WAN Üyesi: Arayüz Listede Neden Yok?
- FortiGate SD-WAN Rotası ve Kuralı: Hedef Bölge Olur
- FortiGate Performans SLA: Hattı Neyle Ölçmeli?
- FortiGate SD-WAN Kuralı: Lowest Cost (SLA) ile Hat Seçimi
- FortiGate SD-WAN Geçişi: Birincil Hat Yavaşladığında
- FortiGate SD-WAN Geçişi: Birincil Hat Koptuğunda
- Doğrulama: FortiGate SD-WAN Doğru Kuruldu mu?
- Sonuç: FortiGate SD-WAN Hattı Ölçer, Yeni Bağlantıyı Taşır
- FortiGate Firewall SD-WAN Hakkında Sık Sorulan Sorular
FortiGate Firewall SD-WAN, iki ya da daha fazla internet hattını tek bir bölgede toplayıp hangi trafiğin hangi hattan çıkacağına hatların ölçülen kalitesine göre karar vermektir. FortiGate her hattan belirlediğiniz adreslere sürekli ölçüm gönderir (performans SLA), gecikmeyi, titreşimi ve kaybı izler; bir SD-WAN kuralı da yeni bağlantıları hedefi tutturan hatta yollar.
Fortinet’in performans SLA belgesi ölçümün amacını tek cümleyle koyuyor: denetim hattın değil, bir kaynağa giden yolun sağlığını ölçer. Bu yazı o yolu iki hat üzerinden kuruyor ve bozulduğunda ne olduğunu saniyesiyle ölçüyor.
Bu yazı FortiGate Firewall ileri seviye rehberimizin 10. adımıdır. Lab’daki iki hattı (port3 ve yedek-hat) SD-WAN bölgesine alıyorum, birincil hattı önce yavaşlatıp sonra tamamen kesiyorum.
Lab’da üç şey beklenenden farklı çıktı:
- İki hat da üye listesinde hiç görünmedi. Ekran sebep söylemedi; sebep arayüzün başka yerlerdeki kullanımıydı.
- Yavaşlamada geçiş saniyeler değil on saniyeyi aştı. Ölçülen gecikme bir ortalama ve eşiği geç geçiyor.
- Hat değiştiğinde açık bağlantıların kaderi, hattın nasıl bozulduğuna göre değişti.
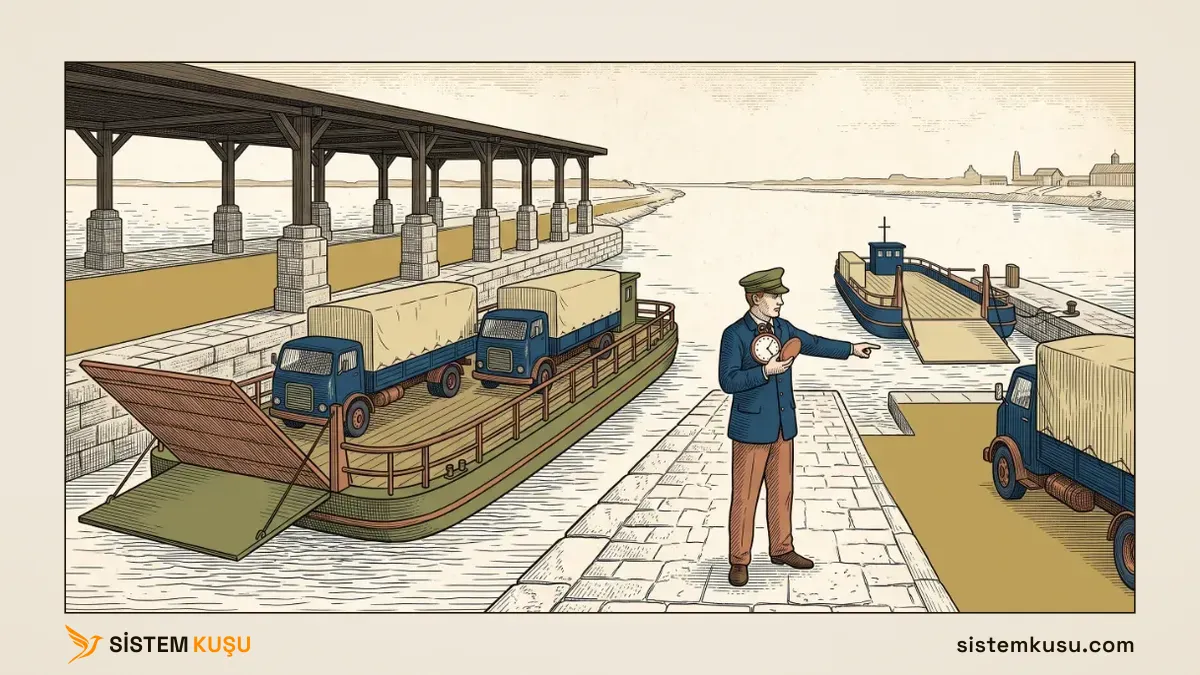
Örnekteki sınır kapısı bu kez bir nehrin kıyısında ve karşıya iki feribot çalışıyor. Feribot ustası iki feribotun geçiş süresini cep saatiyle ölçer ve yeni gelen tırı süreyi tutturan feribota yollar; büyük feribota binmiş tırlar ise yerinde kalır. FortiGate’te feribotlar internet hatları, cep saati performans SLA, ustanın yönlendirmesi de SD-WAN kuralıdır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde iki hattı olan şubelerde FortiGate’in yedek hatta geçişini kurup ölçerken izlediğimiz sırayı anlatır.
FortiGate SD-WAN Nasıl Olmalı?
İki hat aynı SD-WAN bölgesinin üyesidir ve güvenlik kuralları tek tek hatlara değil bölgeye bağlanır. Performans SLA’sı iki hattan da ulaşılabilen iki adrese ölçüm gönderir. Ölçüm, trafiğin gerçekten gittiği yeri temsil eder ve servis sağlayıcının ağ geçidinde durmaz.
SD-WAN kuralı birincil hattı öne koyar ve hattı SLA hedefine bağlar. Geçiş bir bakım penceresinde, yapılandırma yedeğiyle yapılır ve birincil hat kapatılarak sınanır.
Bu düzeni Fortinet’in iki belgesi tarif ediyor:
- Fortinet 7.0 yönetim kılavuzu, Performance SLA overview: denetime en çok iki sunucu yazılır. İki sunucu verildiğinde denetimin başarısız sayılması için ikisinin de cevap vermemesi gerekir. Amaç, uzaktaki tek bir sunucunun kapanmasının hattı kopmuş gösteren yanlış bir alarma dönüşmesini önlemektir. Aynı sayfaya göre sunucunun amacı yalnız hattın sağlığını değil, bir kaynağa giden yolun sağlığını ölçmektir. Her denetimin ölçtüğü hizmete göre kurulmasını da istiyor. Bir ses hizmetinin denetimi bir veritabanı kopyalamasınınkinden farklıdır.
- Fortinet 7.0 yönetim kılavuzu, Link health monitor: iki denetim sunucusu yazmak, bağlantı sorununda kusurun sunucuda değil arayüzde olduğundan emin olmayı sağlar.
Kararlar ve lab’daki karşılıkları:
| Karar | Lab’daki değer | Dayanak |
|---|---|---|
| Üyeler | port3 ve yedek-hat, bölge virtual-wan-link | Kurallar bölgeye bağlanır |
| Ölçüm adresleri | İki adres: 198.18.0.1 ve 198.18.0.2 | Fortinet SLA belgesi |
| Ölçümün yeri | Servis sağlayıcının ötesi, ağ geçidi değil | Fortinet SLA belgesi |
| SLA hedefi | Gecikme 100 ms, titreşim 30 ms, kayıp yüzde 5 | Hizmete göre seçilir |
| Ölü sayma | 500 ms aralık, 5 hata, 5 kontrolle dönüş (fabrika) | Lab: kopmada 3,0 sn |
| Kural | Lowest Cost (SLA), önce port3 | Lab ölçümü |
| Geçiş | Yedekle, bakım penceresinde, kapatılarak sınanır | Lab ölçümü |
FortiGate SD-WAN Öncesi: İki Hat ve Fabrika Ayarı
Bu rehber, FortiGate’te iki WAN hattının zaten tanımlı olduğunu varsayar. Hattın arayüze nasıl bağlandığını FortiGate WAN ayarı yazımızda, lab’daki ikinci hattı (yedek-hat, 198.51.100.1/30) ve onu statik rota ile link monitor’e bağlamayı statik rota yazımızda anlattık.
Lab’da iki hat da dis-hatlar bölgesinde; bölgeyi zone yazımızda kurduk. İki hat da aynı servis sağlayıcı taklidinde sonlanıyor ve ikisinden de 198.18.0.1 ile 198.18.0.2 test adreslerine ulaşılıyor.
SD-WAN fabrika ayarında kapalı geliyor ama boş değil (get system sdwan):
status              : disable
load-balance-mode   : source-ip-based
...
zone:
    == [ virtual-wan-link ]
virtual-wan-link adında bir SD-WAN zone’u hazır duruyor ve Performance SLAs sekmesinde altı hazır sağlık denetimi var (Default_DNS, Default_Office_365, Default_Gmail, Default_AWS, Default_Google Search, Default_FortiGuard). Hepsi internetteki bir hizmete ya da sistem DNS’ine ölçüm gönderiyor; lab’da hiçbiri veri üretmedi. Kendi ağınızda bu denetimlerin hedefini, Fortinet’in dediği gibi ölçtüğünüz hizmete göre seçersiniz.
SD-WAN mevcut kural ve rotaları değiştirdiği için başlamadan önce yapılandırmanın yedeğini aldım. Yedeği cihaz dışına almayı yedek yazımızda anlattık. Ölçümlerin sonunda bu yedeği arayüzden geri yükledim; cihaz yeniden başladı ve 51 saniye sonra SSH’a cevap verdi.
FortiGate SD-WAN Üyesi: Arayüz Listede Neden Yok?
İlk adım, iki hattı SD-WAN bölgesine üye yapmak. Network → SD-WAN → SD-WAN Zones → Create New → SD-WAN Member ekranında Interface listesini açtım. İki hat da listede yoktu; yalnız yönetim portu ve adressiz port2 duruyordu.
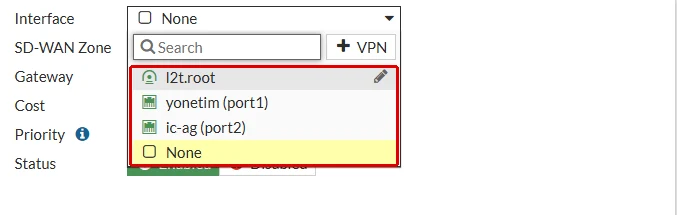
Komut satırı da sebep söylemedi. config system sdwan altında üye olarak port3 yazınca:
value parse error before 'port3'
Command fail. Return code -3
Sebebi arayüz listesindeki Ref. sütunu gösteriyor. Network → Interfaces ekranında dis-ag (port3) satırının referans sayısı 4’tü; sayıya tıklayınca arayüzün nerelerde kullanıldığı açıldı:
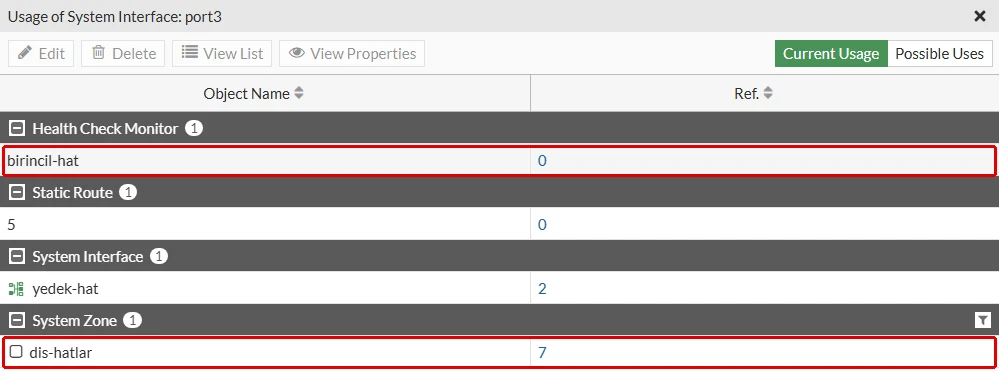
Güvenlik kuralları listede yok, çünkü kurallar port3’e değil dis-hatlar bölgesine bağlı. Hangi referansın engellediğini görmek için birer birer kaldırıp her adımda yeniden denedim:
port3bölgeden çıkarıldı: sonuç değişmedi, aynı hata.- Link monitor
birincil-hatve statik rota 5 silindi:port3üye olarak kabul edildi. yedek-hatyalnız bölgeden çıkarıldı: statik rotası (6) dururken üye olarak kabul edildi.
Üçüncü adım rotanın engel olmadığını gösteriyor; port3’te bölgeden sonra kalan engel link monitor’dü. Yani bir arayüz SD-WAN’a girmeden önce hem bölgeden çıkmalı hem de kendi link monitor’ünden kurtulmalı; SD-WAN’ın sağlık denetimi link monitor’ün işini zaten devralıyor. Aynı cihazda önceki bir ölçümde arayüz bölgede değil doğrudan beş kuralda kullanılıyordu; orada engel kurallardı.
Mevcut bir cihazda SD-WAN’a geçmenin sırası bu yüzden şöyle:
- Yapılandırmanın yedeği alınır.
- Hatlar bölgeden çıkarılır, link monitor kaldırılır. Bu andan itibaren bölgeye bağlı kurallar internete çıkamaz; iş bir bakım penceresinde yapılır.
- Hatlar SD-WAN üyesi yapılır; her üyeye ağ geçidi yazılır.
- Kurallar SD-WAN bölgesine (
virtual-wan-link) bağlanır, boş kalan eski bölge silinir. - Varsayılan rota bölgeye yazılır, hatlara yazılmış eski rotalar silinir.
Yeni kurulan bir cihazda tek hat olsa bile WAN arayüzünü baştan SD-WAN bölgesine almak bu kesintiyi hiç doğurmaz; ikinci hat geldiğinde yalnız yeni bir üye eklenir.
FortiGate SD-WAN Rotası ve Kuralı: Hedef Bölge Olur
Üyelik tamam; trafiğin bölgeye gidebilmesi için iki şey gerekiyor. Lab’da yedi kural dis-hatlar bölgesini kullanıyordu (beşi hedef, ikisi kaynak olarak); yedisinde de bölge virtual-wan-link oldu. Kural yazmayı FortiGate kural seti yazımızda anlattık; burada tek fark, arayüz alanında bir SD-WAN bölgesinin durmasıdır. Kural formunda (Policy & Objects → Firewall Policy, kurala çift tıklanır) değişen alanlar:
- Outgoing Interface: internete çıkan kurallarda (personelin internet çıkışı, kural 1)
dis-hatlaryerinevirtual-wan-link. - Incoming Interface: dışarıdan gelen kurallarda (DMZ’deki web sunucusuna gelen kural 3) yine
virtual-wan-link.
Formun geri kalanı değişmiyor; alanın bir bölgeyle doldurulmuş hâlini statik rota yazımızdaki ekranda gösterdik. Bölge listeye ancak SD-WAN açılıp üyesi olunca geliyor: SD-WAN kapalı olan bugünkü lab cihazında kural formunun arayüz listesinde virtual-wan-link yok. Komut satırındaki karşılığı:
config firewall policy
    edit 1
        set dstintf "virtual-wan-link"
    next
    edit 3
        set srcintf "virtual-wan-link"
    next
end
Varsayılan rota da artık tek tek hatlara değil bölgeye yazılır: Network → Static Routes → Create New ekranında Interface olarak virtual-wan-link seçilir.
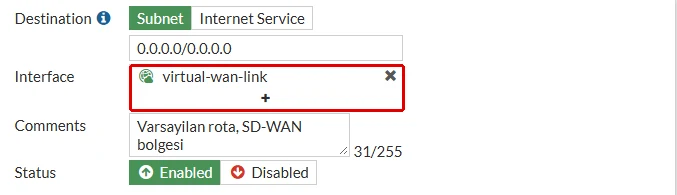
Komut satırı karşılığı, üyelerle birlikte:
config system sdwan
    set status enable
    config members
        edit 1
            set interface "port3"
            set gateway 203.0.113.80
        next
        edit 2
            set interface "yedek-hat"
            set gateway 198.51.100.2
        next
    end
end
config router static
    edit 10
        set sdwan-zone "virtual-wan-link"
        set comment "Varsayilan rota, SD-WAN bolgesi"
    next
end
Rota tablosunda iki hat eşit ağırlıkla göründü:
S*      0.0.0.0/0 [1/0] via 198.51.100.2, yedek-hat, [1/0]
                  [1/0] via 203.0.113.80, port3, [1/0]
FortiGate Performans SLA: Hattı Neyle Ölçmeli?
Rota iki hattı eşit görüyor; hangisinin seçileceğini ölçüm belirleyecek. Network → SD-WAN → Performance SLAs → Create New ekranında:
- Name alanına SLA’nın adı yazılır. Adda tire kabul edilmiyor: önceki bir denemede
internet-erisimiadını komut satırınode_check_object fail! for name internet-erisimidiye reddetti,internet_erisimikabul edildi. - Protocol olarak Ping, Servers alanına iki ölçüm adresi yazılır; lab’da
198.18.0.1ve198.18.0.2. - Participants Specify yapılıp iki hat seçilir.
- SLA Target açılır: gecikme 100 ms, titreşim 30 ms, kayıp yüzde 5.
- Link Status bölümünde Check interval 500 ms, Failures before inactive 5, Restore link after 5 kalır. Üçü de fabrika değeri.
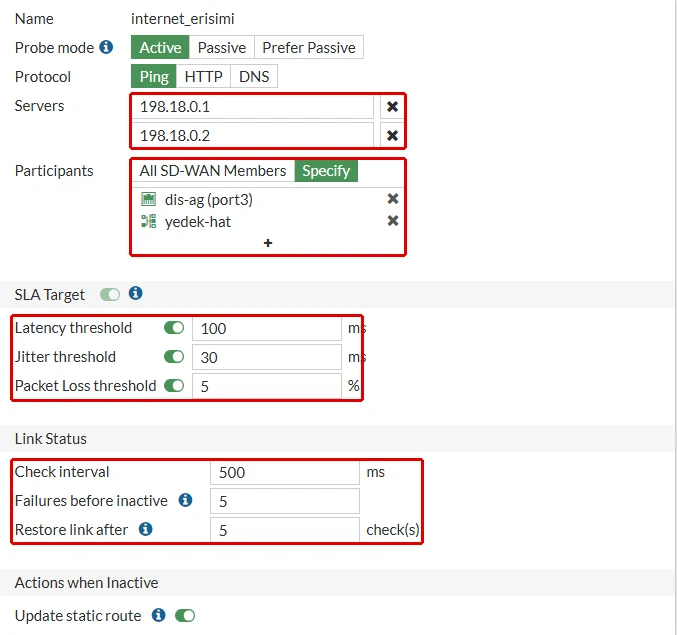
Komut satırı karşılığı:
config system sdwan
    config health-check
        edit "internet_erisimi"
            set server "198.18.0.1" "198.18.0.2"
            set members 1 2
            config sla
                edit 1
                    set latency-threshold 100
                    set jitter-threshold 30
                    set packetloss-threshold 5
                next
            end
        next
    end
end
Ölçüm adresi bu işin en önemli kararı. Servis sağlayıcının ağ geçidine ölçüm göndermek yalnız ilk adımı sınar; hat ağ geçidinin ötesinde bozulursa denetim bunu görmez ve hattı sağlam sayar. Lab’daki iki adres servis sağlayıcı taklidinin ötesinde duran test adresleri. Kendi ağınızda, hattın taşıdığı asıl trafiğin gittiği iki yeri seçersiniz.
Denetimin ilk sonucu (diagnose sys sdwan health-check):
Seq(1 port3): state(alive), packet-loss(0.000%) latency(0.436), jitter(0.090), bandwidth-up(9999996), bandwidth-dw(9999996), bandwidth-bi(19999992) sla_map=0x1
Seq(2 yedek-hat): state(alive), packet-loss(0.000%) latency(0.324), jitter(0.140), bandwidth-up(9999998), bandwidth-dw(9999998), bandwidth-bi(19999996) sla_map=0x1
İki hat da alive ve sla_map=0x1, yani SLA hedefini tutturuyor.
FortiGate SD-WAN Kuralı: Lowest Cost (SLA) ile Hat Seçimi
Ölçüm var; şimdi ona göre karar verecek kural gerekiyor. Network → SD-WAN → SD-WAN Rules → Create New ekranında kaynak ve hedef all kalır, Outgoing Interfaces bölümünde strateji seçilir. Dört seçenek var: Manual, Best Quality, Lowest Cost (SLA) ve Maximize Bandwidth (SLA). Yedek hat düzeni için Lowest Cost (SLA) seçtim: hedefi tutturan hatlar arasından sıralamada önde olan seçilir.
Formun alanları:
- Name:
birincil-hat-tercih. - Source address ve Destination → Address:
all. Kural bütün internet trafiğine uygulanıyor; bir uygulamayı ya da hedefi ayrı hatta göndermek gerekirse burada daraltılır. - Outgoing Interfaces: Lowest Cost (SLA).
- Interface preference: önce
dis-ag (port3), sonrayedek-hat. Sıra, iki hat da hedefi tutturduğunda hangisinin seçileceğini belirler. - Required SLA target:
internet_erisimi. Kuralı yukarıdaki ölçüme bağlayan alan budur.
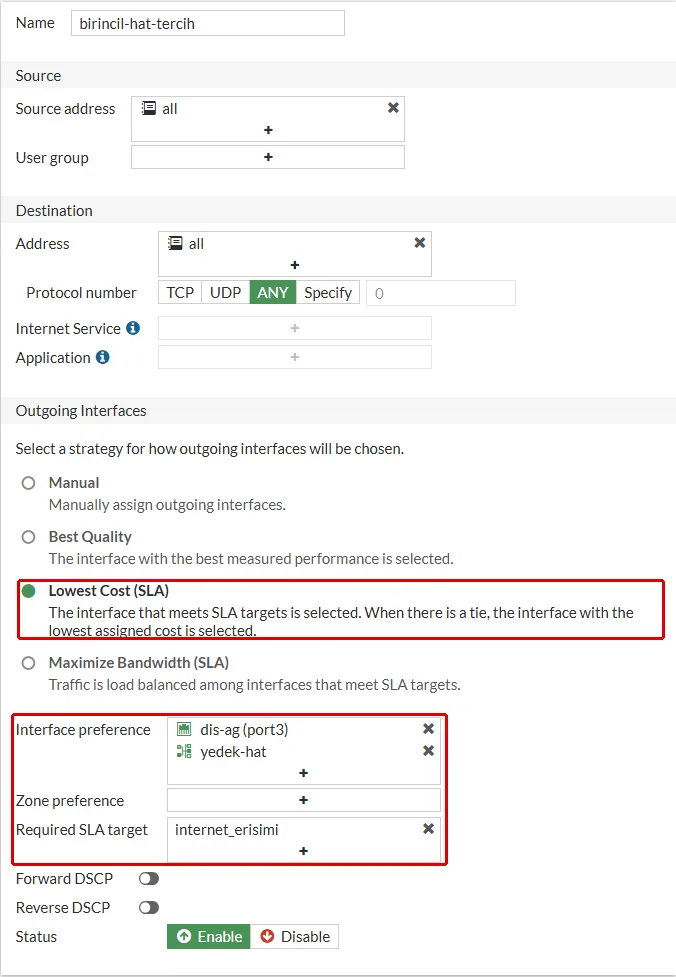
Aynı kuralın komut satırındaki karşılığı. Üyelerin sıra numarası port3 için 1, yedek hat için 2:
config system sdwan
    config service
        edit 1
            set name "birincil-hat-tercih"
            set mode sla
            set dst "all"
            set src "all"
            config sla
                edit "internet_erisimi"
                    set id 1
                next
            end
            set priority-members 1 2
        next
    end
end
Kural kaydedilince diagnose sys sdwan service 1 sıralamayı gösterdi:
    1: Seq_num(1 port3), alive, sla(0x1), gid(0), cfg_order(0), cost(0), selected
    2: Seq_num(2 yedek-hat), alive, sla(0x1), gid(0), cfg_order(1), cost(0), selected
Personel ağındaki bir istemciden (10.34.30.10) test adresine altı istek gönderdim ve servis sağlayıcı tarafında yakaladım. Altısı da port3’ün adresinden (203.0.113.1) geldi:
01:03:02.228364 ens224 In  IP 203.0.113.1.41686 > 198.18.0.1.80: Flags [S], seq 1157338220, win 64240, options [mss 1460,sackOK,TS val 1349920677 ecr 0,nop,wscale 7], length 0
...
01:03:02.428321 ens224 In  IP 203.0.113.1.41724 > 198.18.0.1.80: Flags [S], seq 4263047119, win 64240, options [mss 1460,sackOK,TS val 1349920877 ecr 0,nop,wscale 7], length 0
Yakalamanın saatleri servis sağlayıcı taklidinin saat diliminde (UTC); FortiGate’in logları İstanbul saatiyle, yani üç saat ileride.
FortiGate SD-WAN Geçişi: Birincil Hat Yavaşladığında
Normal durum yerinde; asıl soru, bozulmada ne olduğudur. Önce hattı kesmeden yavaşlattım: servis sağlayıcı tarafında yalnız port3’e dönen trafiğe 150 milisaniye gecikme ekledim. FortiGate’in gördüğü gecikme bir anda sıçramadı, birkaç saniyede tırmandı (diagnose sys sdwan health-check, iki saniyede bir):
Seq(1 port3): state(alive), packet-loss(0.000%) latency(5.527) sla_map=0x1
Seq(1 port3): state(alive), packet-loss(0.000%) latency(25.512) sla_map=0x1
Seq(1 port3): state(alive), packet-loss(0.000%) latency(50.515) sla_map=0x1
Seq(1 port3): state(alive), packet-loss(0.000%) latency(75.538) sla_map=0x1
Seq(1 port3): state(alive), packet-loss(0.000%) latency(95.548) sla_map=0x1
Seq(1 port3): state(alive), packet-loss(0.000%) latency(120.592) sla_map=0x0
Seq(1 port3): state(alive), packet-loss(0.000%) latency(145.605) sla_map=0x0
Seq(1 port3): state(alive), packet-loss(0.000%) latency(150.612) sla_map=0x0
Tırmanış, ölçülen değerin anlık değil ortalama olduğunu gösteriyor; ortalama 100 milisaniyelik eşiği ancak bir süre sonra geçiyor. SD-WAN olay logu (Log & Report → Events → SD-WAN Events) kararı gecikme eklendikten 11,4 saniye sonra yazdı. Aynı ölçümün ilk denemesindeki kayıtlar kararın üç adımını gösteriyor:
1: date=2026-10-02 time=04:03:50 ... logdesc="SDWAN status" eventtype="Service" serviceid=1 service="birincil-hat-tercih" seq="2,1" msg="Service prioritized by SLA will be redirected in sequence order."
2: date=2026-10-02 time=04:03:50 ... logdesc="SDWAN status" eventtype="Health Check" healthcheck="internet_erisimi" slatargetid=1 oldvalue="2" newvalue="1" msg="Number of pass member changed."
3: date=2026-10-02 time=04:03:50 ... logdesc="SDWAN status" eventtype="Health Check" healthcheck="internet_erisimi" slatargetid=1 member="1" msg="Member status changed. Member out-of-sla."
Sıra seq="2,1" oldu: yedek hat öne geçti. Performance SLAs ekranındaki gecikme grafiği aynı tırmanışı gösteriyor:
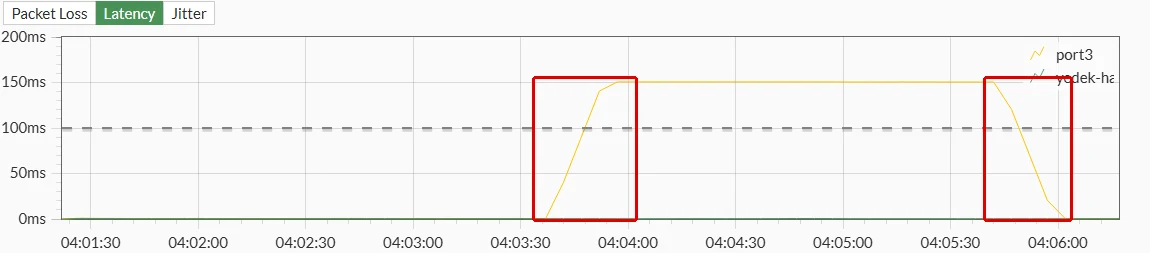
Testten önce istemciden test sunucusuna uzun süren bir TCP bağlantısı açmıştım; bağlantı saniyede bir satır gönderiyor ve port3 üstünden akıyordu. Geçişten sonra iki şeyi yakaladım:
- Yeni istekler yedek hattan çıktı. Geçişten sonraki istekler servis sağlayıcıya
198.51.100.1’den, yaniyedek-hat’ten geldi. - Eski bağlantı yavaş hatta kaldı. Gecikmeden önce açılan TCP bağlantısı geçişten 114 saniye sonra hâlâ
port3’ün adresinden akıyordu.
01:04:20.626137 ens224.100 In  IP 198.51.100.1.56448 > 198.18.0.1.80: Flags [S], seq 1141254973, win 64240, options [mss 1460,sackOK,TS val 1349999074 ecr 0,nop,wscale 7], length 0
...
01:05:43.897 203.0.113.1:37176 satir 132
İkinci satır, test sunucusunun uzun bağlantıdan aldığı satırı kaydettiği yer: kaynak hâlâ port3. SD-WAN kuralı yalnız yeni oturumların hattını seçiyor; açık bir oturum başladığı hatta devam ediyor. Uzun süren bir dosya aktarımı ya da uzak masaüstü bağlantısı, hat yavaşladığında yavaş hatta kalır ve ancak yeniden bağlandığında yeni hatta geçer.
Gecikmeyi kaldırdığımda log 6,7 saniye sonra Member status changed. Member in sla. yazdı ve sıra yeniden seq="1,2" oldu.
Örnekteki feribot ustası da büyük feribota binmiş tırları indirmez; yalnız iskeleye yeni gelenleri küçük feribota yollar.
FortiGate SD-WAN Geçişi: Birincil Hat Koptuğunda
İkinci denemede hattı tamamen kestim: port3’e dönen trafiğin yüzde 100’ünü düşürdüm. İç ağdan test adresine saniyede beş ping gönderiyordum. Olay logu sırayı şöyle yazdı:
- Kayıptan 3,0 saniye sonra:
SD-WAN health-check member changed state.ile hatalive’dandead’e geçti; 500 milisaniyelik aralıkla beş başarısız deneme. İki ölçüm adresi de aynı hattın arkasında olduğu için ikisi birlikte cevapsız kaldı. - Kayıptan 3,5 saniye sonra:
Member link is unreachable or miss threshold. Stop forwarding traffic.port3’ün rotası tablodan çıktı.
Ping kaydındaki boşluk aynı süreyi veriyor:
[1790903706.203080] 64 bytes from 198.18.0.1: icmp_seq=16 ttl=63 time=0.691 ms
[1790903709.947601] 64 bytes from 198.18.0.1: icmp_seq=34 ttl=63 time=1.41 ms
Boşluk 3,7 saniye; 17 ping (17-33) kayboldu ve akış yedek hattan devam etti.
Kopmanın ilk denemesinde açık bir uzun TCP bağlantısı da vardı ve o geri gelmedi. Test sunucusunun kaydına son satır kesintiden 0,16 saniye sonra düştü, ondan sonra tek satır ulaşmadı. FortiGate’in oturum tablosunda bu bağlantının kaydı yoktu (total session 0). İstemcinin sonraki yeniden gönderimini debug flow ile izledim:
id=20085 trace_id=10 func=print_pkt_detail line=5845 msg="vd-root:0 received a packet(proto=6, 10.34.30.10:37176->198.18.0.2:80) tun_id=0.0.0.0 from personel. flag [.], seq 740386113, ack 4046495848, win 502"
id=20085 trace_id=10 func=rpdb_srv_match_input line=1028 msg="Match policy routing id=2131165185: to 198.18.0.2 via ifindex-11"
id=20085 trace_id=10 func=vf_ip_route_input_common line=2605 msg="find a route: flag=04000000 gw-198.51.100.2 via yedek-hat"
id=20085 trace_id=10 func=fw_forward_dirty_handler line=374 msg="no session matched"
FortiGate paketi SD-WAN kuralına göre yedek hatta yönlendirdi, sonra no session matched diye attı. Paket bağlantının ortasından geliyordu (flag [.]), yeni bir bağlantı açmıyordu; oturumu silinmiş bir bağlantının ortadaki paketine kapı açılmıyor. Ping her yankı isteğiyle yeniden yol bulabildiği için kendiliğinden düzeldi. TCP bağlantılarını ise uygulamanın yeniden kurması gerekiyor; açık bir uzak masaüstü bağlantısı bu yüzden kopar ve yeniden bağlanır.
Örnekteki feribot ustası iki durumda iki ayrı şey yapıyor: yavaşlayan feribottaki tır yerinde kalıyor, batan feribottaki tırın bileti ise geçersiz oluyor ve tır karşıya ancak yeniden sıraya girerek geçiyor.
Performance SLAs ekranındaki kayıp grafiği bu sırada yanıltıcı görünebilir:
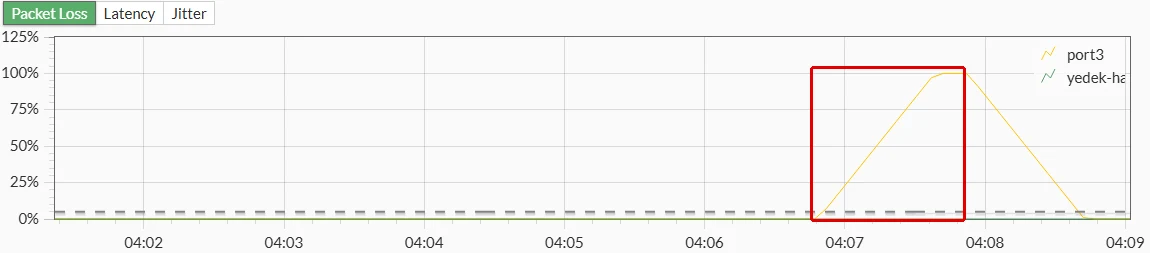
Grafikteki yüzde yavaş yükselen bir ortalama; ölü kararını ise art arda beş başarısız deneme (Failures before inactive) veriyor. Kopmadan hemen sonra grafiğe bakıp “kayıp henüz yüzde 30” demek yanlış okumadır; hat çoktan devreden çıkmıştır.
Doğrulama: FortiGate SD-WAN Doğru Kuruldu mu?
- Üyeler iki hat; ikisinin de ağ geçidi üye kaydında, eski zone ve link monitor kalkmış.
- Kurallar ve varsayılan rota SD-WAN bölgesini gösteriyor; rota tablosunda iki hat eşit ağırlıkta.
- Performans SLA’sı iki adrese ölçüyor, iki hat da
alivevesla_map=0x1. - Kural birincil hattı öne koyuyor; normal durumda yeni istekler birincil hattın adresinden çıkıyor.
- Geçiş sınanmış: birincil hat yavaşlatılınca ve kesilince yeni istekler yedek hattan çıkıyor, olay logu kararı yazıyor.
- Geri dönüş sınanmış: bozulma kalkınca hat SLA’ya ve sıranın başına dönüyor.
Sonuç: FortiGate SD-WAN Hattı Ölçer, Yeni Bağlantıyı Taşır
FortiGate SD-WAN, yedek hattı statik rotadaki gibi yalnız “hat öldü mü?” sorusuna bağlamaz; hattı sürekli ölçer ve yeni bağlantıları hedefi tutturan hatta yollar. Lab’dan çıkan dört kural:
- Mevcut WAN arayüzü, kullanıldığı yerlerden çıkmadan üye olmaz. Lab’da engel, arayüzün bir bölgeye eklenmiş olması ve link monitor’dü. Arayüz listede görünmez, hata da sebep söylemez, sebep Ref. sütununda yazar. İş yedekle ve bakım penceresinde yapılır.
- Ölçüm iki adrese ve yolun ucuna yapılır. Tek adresin arızası hattı ölü göstermesin; ağ geçidine ölçüm yalnız ilk adımı sınar.
- Yavaşlamada geçiş on saniyeyi aşabilir. 150 milisaniyelik bozulmada 11,4 saniye; kopmada 3,0 saniye.
- Geçiş açık bağlantıları korumaz. Yavaşlamada eski bağlantı yavaş hatta kaldı, kopmada TCP bağlantısı düştü.
Lab’daki son hâl: ölçümler bitince SD-WAN öncesi yedek geri yüklendi; iki hat yine dis-hatlar bölgesinde, statik rotalar ve link monitor yerinde.
Örnekteki feribot ustası iki feribotu ölçer ve yeni geleni hızlı olana yollar; yolculuğu yarıda kalan tırı karşıya ancak yeniden sıraya girerek geçirir. Sıradaki adım rehberin 11. adımı, BGP; hatların sayısı değil, karşı tarafla rota alışverişi konusu.
FortiGate Firewall SD-WAN Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA; 13 adımın sırası, kimde gerektiği ve fabrika hâli.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle flow ve proxy kipinin farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB sınırı lab'da ölçüldü.
FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.
FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı; BFD ile 127 saniyelik kesintinin 1 saniyeye inmesi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
İkinci hat gerçekten devreye giriyor mu? FortiGate'inizde SD-WAN geçişini birlikte ölçelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu