Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Switch kurulumu, VLAN segmentasyonu ve yönlendirici yapılandırması. Mevcut topolojiyi çıkarıyor, yedekliliği planlı kesinti testiyle doğruluyoruz.

- Kapsam: Ne Yapıyoruz, Ne Yapmıyoruz
- Switch ve Router Kurulumu: Devre Panosunun Kurulması
- Yönetilen ve Yönetilmeyen Switch Arasındaki Fark Neden Önemli?
- VLAN Segmentasyonu: Ayrı Devre Hatları
- Yönlendirici (Router) Yapılandırması: Devreler Arası Geçiş
- Yedeklilik ve Kesintisiz Çalışma: Yedek Jeneratör Devreye Girdiğinde
- QoS: Öncelikli Devreler
- Toplantı Saatinde Çöken Video Konferans
- Switch/Router Yönetimi: Yapılandırma Denetimi ve Port Güvenliği
- Ağ Danışmanlığı: Doğru Mimariyi ve Markayı Seçmek
- Switch Kurulumu Fiyatını Ne Belirler?
- Hangi Markalarla Çalışıyoruz?
- Switch, Router Kurulumu ve VLAN Yapılandırma Hakkında Sık Sorulan Sorular
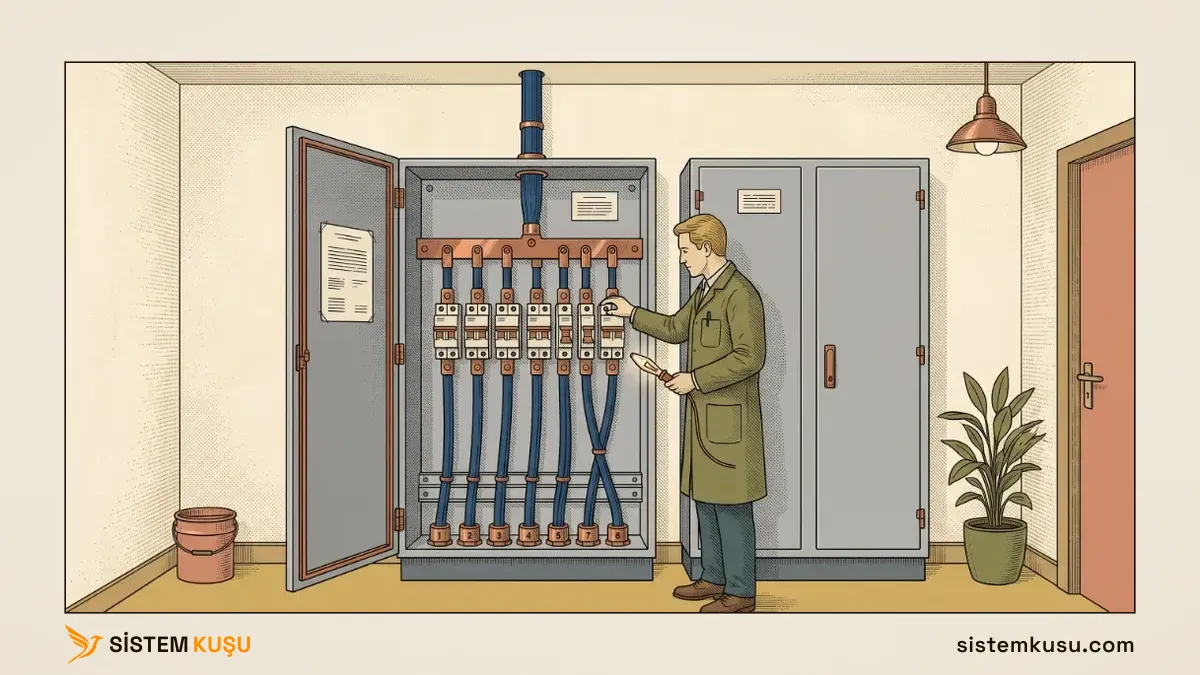
Bir binanın elektrik tesisatını düşünün: sigorta kutusu, ayrı devrelere bölünmüş hatlar, bir devre attığında diğerlerini etkilemeyen sigortalar ve elektrik kesildiğinde devreye giren bir jeneratör. Bu tesisat görünmezdir; kimse duvarın arkasındaki kabloyu düşünmez, ta ki bir sigorta atıp bir kat karanlıkta kalana kadar.
Kurumsal switch ve yönlendirici (router) altyapısı tam olarak bu görünmez omurgadır: üzerinden geçen her e-postayı, her dosyayı, her toplantıyı taşır ama doğru kurulduğunda kimse fark etmez. Cisco, Aruba/HPE, Ubiquiti veya MikroTik; hangi markada olursa olsun bu tesisatı kuruyoruz (kurulum), yapılandırmanın ve port güvenliğinin güncel kalmasını sağlıyoruz (yönetim) ve hangi mimarinin kurumunuza uygun olduğuna birlikte karar veriyoruz (danışmanlık).
Bu makale Kurumsal Network Kurulumu hizmetimizin switch ve router altyapısı koluna odaklanır; ağın giriş güvenliği için firewall kurulumu ve yönetimi rehberimize de bakabilirsiniz.
Kapsam: Ne Yapıyoruz, Ne Yapmıyoruz
Bu sayfadaki iş üç parçadan oluşuyor ve üçü de aynı sorumluluğun farklı zamanları: kurulum, sürekli yönetim, satın alma öncesi danışmanlık.
Yaptıklarımız:
- Mevcut topolojinin ve yapılandırmanın çıkarılması: hangi VLAN neden var, hangi bağlantı gerçekten yedekli, hangi port yıllar içinde unutulmuş.
- Switch ve yönlendirici (router) kurulumu, katmanlı mimari tasarımı, VLAN segmentasyonu ve VLAN’lar arası yönlendirme kurallarının yazılması.
- Yedeklilik yapılandırması (HSRP/VRRP, STP/RSTP) ve planlı bir kesinti testiyle doğrulanması. Test edilmemiş yedeklilik, yedeklilik sayılmaz.
- Port güvenliği denetimi, yapılandırma yedekleme düzeni ve firmware takvimi.
- Marka bağımsız satın alma danışmanlığı: hangi ölçeğe hangi mimari, bulut yönetimli mi CLI tabanlı mı?
- Çok lokasyonlu kurumlarda şubeler arası bağlantı ve merkezi yönetim kurgusu.
Yapmadıklarımız:
- Ev veya küçük ofis tipi yönetilmeyen cihaz kurulumu. Bu sayfadaki disiplinin karşılığı yönetilen switch’tir; yönetilmeyen bir cihazda ne segmentasyon ne denetim mümkündür.
- İnternet hattı ve tarife satışı. Hattı operatörünüzden alırsınız, biz o hattın arkasındaki ağı kurarız.
- Kablo çekimi ve kabinet işi bu hizmetin içinde değil, ayrı bir kalem: o işi anahtar teslim yapısal kablolama olarak yapıyoruz, teknik tarafı da yapısal kablolama ve zayıf akım tarafında anlatılıyor. Kablolama bitmeden aktif cihaz yapılandırması başlamaz.
Kapsamı baştan bu netlikte çizmek işi daraltmıyor: hangi işin kimde olduğunu bilmeyen bir proje, ilk aksaklıkta iki tarafın da birbirini beklediği bir yerde durur.
Switch ve Router Kurulumu: Devre Panosunun Kurulması
Bir elektrik panosunu monte etmek, sigortaları rastgele bir sıraya dizmek değildir; hangi devrenin hangi alanı besleyeceği, hangi sigortanın hangi yükü taşıyacağı baştan planlanır. Switch ve router kurulumunda da aynı disiplin işler: ofis, fabrika veya veri merkezi fark etmeksizin, ihtiyacınıza uygun modelleri katmanlı ve ölçeklenebilir bir mimariyle tasarlıyoruz. Her cihaz, sektörün en iyi uygulamalarına göre yapılandırılır; rastgele kutudan çıkarılıp prize takılmaz.
Küçük bir ofis için birkaç yönetilen switch’ten oluşan sade bir kurulumdan, çok katlı bir bina veya çok şubeli bir kampüs ağına kadar her ölçekte destek sağlıyoruz. Ölçek büyüdükçe planlama önem kazanır: 5 kullanıcılık bir ofiste gözden kaçan bir hata fark edilmeden düzelir, 500 kullanıcılık bir kampüste aynı hata saatlerce süren bir kesintiye dönüşür.
Kurulumun ilk gününde bir switch’e hangi adı, hangi yönetim adresini ve hangi VLAN planını verdiğimizi, lab switch’imizin gerçek çıktılarıyla yönetilebilir switch ayarları rehberimizde gösterdik. O planı switch’e uygularken switch’in hata vermeden geçtiği durumları da switch VLAN yapılandırması yazımızda ölçtük.
Bir switch’in kutudan üretime kadar geçtiği bütün adımları, her birinin hangi kurumda gerektiğiyle birlikte switch yapılandırma rehberimizde kontrol listesi olarak sıraladık.
Yönetilen ve Yönetilmeyen Switch Arasındaki Fark Neden Önemli?
Bir elektrik panosuna yetkisiz birinin kendi uzatma kablosunu eklediğini düşünün: o kablo üzerinden neyin çekildiği, ne kadar yük bindirildiği kimse tarafından izlenmez, bir kısa devre olduğunda kaynağı bulmak da imkânsızlaşır. Yönetilmeyen (unmanaged) bir switch tam olarak budur: takıldığı anda çalışır ama üzerinde ne VLAN ayrımı, ne trafik izleme, ne de port bazlı yetkilendirme vardır. Switch çeşitlerini ve yönetilebilir switch’in ne zaman gerektiğini switch nedir yazımızda anlattık.
Kurumsal ağlarda sık karşılaştığımız risk, birinin masasının altına kendi getirdiği ucuz bir switch’i bağlamasıdır; bu switch, üzerinden geçen tüm cihazları segmentasyon dışında bırakır ve fark edilmeyen bir arka kapı açar. Yönetilen (managed) switch’lerde ise her port ayrı bir VLAN’a atanabilir, trafik izlenebilir ve yetkisiz bir cihaz bağlandığında o port otomatik olarak devre dışı bırakılabilir.
VLAN Segmentasyonu: Ayrı Devre Hatları
Bir binada mutfağın ve yatak odasının aynı sigortadan beslenmesi, mutfaktaki bir kısa devrenin tüm katı karanlıkta bırakması demektir. VLAN segmentasyonu, ağdaki bu ayrımı kurar: muhasebe, üretim, misafir Wi-Fi gibi farklı alanların trafiğini birbirinden izole eder. Misafir ağına bağlanan bir cihaz, bu sayede muhasebe sunucusuna doğrudan ulaşamaz; bir alandaki sorun (virüslü bir cihaz, aşırı trafik) diğer alanları etkilemez.
Örneğin muhasebe VLAN 10’da, üretim VLAN 20’de, misafir Wi-Fi ise VLAN 30’da çalışabilir; switch üzerindeki her port, bağlı olduğu cihazın hangi VLAN’a ait olduğuna göre yapılandırılır. Bir cihaz yanlışlıkla yanlış porta takılsa bile, o VLAN’ın erişim kurallarının dışına çıkamaz. Bu ayrımı sonradan eklemek, sıfırdan kurmaktan çok daha zahmetlidir; hangi departmanın hangi kaynağa erişmesi gerektiği netleşmeden bir kablo bile çekilmez.
VLAN’ın çizdiği bu sınırın teknik adı yayın alanıdır ve pratikte şu anlama gelir: iki cihaz aynı adres bloğunda görünse bile farklı VLAN’lardaysa birbirini hiç duymaz. Bu durumun sahada nasıl teşhis edildiği yayın alanı ve ARP yazımızda gerçek bir vakayla ele alınıyor.
Buradaki karar “hangi departman hangi VLAN’a girsin?” sorusudur. Bu kararın departmana değil erişim ihtiyacına göre nasıl verildiğini ve segmentler arası erişim matrisini ağ segmentasyonu yazımızda anlattık. Switch’in bu ayrımı teknik olarak nasıl kurduğu, yani access ile trunk portun farkı ve 802.1Q etiketi, ayrı bir yazının konusu.
Yönlendirici (Router) Yapılandırması: Devreler Arası Geçiş
VLAN ağı ayrı devrelere böler, ama bu devrelerin birbiriyle konuşması gereken yerler her zaman vardır: muhasebedeki kullanıcı ERP sunucusuna ulaşmalı, üretim hattı lisans sunucusunu görmeli, hepsi internete çıkmalı. Elektrik panosunda bunun karşılığı devreler arası bağlantı değildir; ağda ise bir geçiş noktası gerekir ve o noktayı yönlendirici (router) ya da Layer 3 switch kurar. Layer 3 switch’in bu geçişi nasıl yaptığını ve nerede yapılması gerektiğini Layer 3 switch nedir yazımızda ölçtük.
Burada en sık yapılan hata şudur: VLAN’lar özenle ayrılır, sonra aralarındaki yönlendirme “çalışsın diye” kuralsız açılır. Kural yazılmadan açılan her geçiş, VLAN’la kurduğunuz sınırı geri alır. Misafir ağı ile muhasebe ağı ayrı VLAN’larda durur ama aralarındaki yol serbestse, ayrım kâğıt üzerinde kalmıştır.
Yönlendirici yapılandırmasında ele aldığımız dört karar:
- VLAN’lar arası yönlendirme ve erişim listeleri. Hangi VLAN hangisine, hangi porta ve hangi yönde erişebilir? Varsayılan “kapalı” olmalı, ihtiyaç duyulan geçiş tek tek açılmalıdır. Yön de önemlidir: sunucunun kullanıcıya erişmesi ile kullanıcının sunucuya erişmesi aynı kural değildir.
- Statik mi dinamik yönlendirme mi? Tek lokasyonlu ve az sayıda ağ bloğu olan bir kurumda statik yollar hem yeterli hem denetlenebilirdir. Lokasyon ve blok sayısı artınca elle yazılan yollar bakım yükü olmaya başlar; orada dinamik bir yönlendirme protokolü devreye girer.
- İnternete çıkış ve adres çevirisi. İç adreslerin dışarı nasıl çıktığı, hangi servisin dışarıdan erişilebilir olduğu ve bu kararların NAT tarafında ne anlama geldiği kurulumda netleşir. Dışarıya açılan her port ayrıca güvenlik tarafının konusudur.
- Şubeler arası bağlantı. Çok lokasyonlu kurumlarda merkez ile şube arasındaki yolun nasıl kurulduğu (hat, tünel veya operatör omurgası), hangi trafiğin öncelikli taşınacağı ve hat koptuğunda ne olacağı aynı yapılandırmanın parçasıdır.
Bu dördü kurulumda bir kez verilip bırakılan kararlar değil: kurum büyüdükçe yeni VLAN, yeni şube ve yeni servis eklenir, ve her ekleme mevcut kural setine bir satır daha yazar. O satırların zamanla ne hâle geldiği, aşağıdaki yönetim başlığının konusu.
Yedeklilik ve Kesintisiz Çalışma: Yedek Jeneratör Devreye Girdiğinde
Elektrik kesildiğinde jeneratörün otomatik devreye girmesi gibi, ağdaki kritik noktalarda da tek bir hata noktası bırakmıyoruz. HSRP/VRRP ile yedekli ağ geçidi (gateway) yapılandırması, ana cihaz arızalandığında yedeğinin fark edilmeden devralmasını sağlar. STP/RSTP ise farklı bir riski kapatır: switch’ler arasında yanlışlıkla oluşan bir döngü (loop), tüm ağı saniyeler içinde kilitleyebilir; bu protokoller döngüyü tespit edip otomatik olarak keser. Bu kilitlenmenin ölçülmüş hâlini, yani STP kapalıyken tek bir kablonun 24 saniyede 30,9 milyon yayın paketi taşıdığını, Spanning Tree yazımızda gösterdik.
İkisi birbirinin yerini tutmaz. HSRP/VRRP bir cihazın çökmesine karşı korur, STP/RSTP ise yapılandırma hatasından doğan bir döngüye karşı korur; sağlam bir altyapı ikisini birlikte kurar. Ağ dışındaki katmanlarda aynı sorunun nasıl arandığını tek hata noktası yazımızda anlattık.
Örneğin ana omurga switch’i beklenmedik şekilde yeniden başladığında, HSRP/VRRP yapılandırması sayesinde yedek cihaz saniyeler içinde aynı sanal IP adresini üstlenir ve kullanıcıların hiçbir ayarı değişmeden çalışma sürer. Bu devrin planlı kapanmada ve ani bir arızada kaç saniye sürdüğünü VRRP nedir yazımızda lab ölçümüyle gösterdik. Bu geçiş öncesinde test edilip doğrulanmadıysa, “yedek” olduğu düşünülen cihaz tam ihtiyaç anında devreye girmeyebilir; bu yüzden yedeklilik yapılandırması kurulumdan sonra mutlaka planlı bir kesinti testiyle doğrulanır, öylece bırakılmaz.
QoS: Öncelikli Devreler
Bir binada yaşam destek cihazlarının prizi ile misafir odasının prizi aynı devrede olmamalıdır; kritik yük her zaman önceliklidir. QoS (trafik önceliklendirme), ağda aynı mantığı uygular: sınırlı bant genişliğinde hangi trafiğin öncelikli taşınacağına karar verir.
Toplantı Saatinde Çöken Video Konferans
Yakın zamanda çok lokasyonlu bir kurumda tam olarak bu sorunla karşılaştık: MPLS hattının sınırlı bant genişliğinde, toplantı saatlerinde herkes aynı anda video konferansa girdiğinde ekranlar donuyor, sesler kesik kesik geliyordu. Video konferansın kullandığı trafik, aynı hattaki sıradan internet kullanımı tarafından eziliyordu; kesinti şiddeti toplantı büyüklüğüne göre değişiyordu, küçük toplantılarda az fark ediliyordu, kalabalık toplantılarda belirginleşiyordu.
Çözüm, hattı büyütmek değil, önceliklendirmekti: bir traffic shaping policy ile video konferans trafiğini önceliklendirdik, diğer tüm trafiğin önceliğini düşürdük. Toplantı saati dışında kullanıcılar hattı normal şekilde paylaşıyor; toplantı anında öncelik her zaman video konferans paketlerinde oluyor. Doğru eşik değerlerine deneme yanılmayla ulaştık, kurulum toplam bir hafta sürdü. Bu projeyi hangi adımlarla tamamladığımızı QoS ve video konferans optimizasyonu vaka çalışmasında ayrıntısıyla anlatıyoruz. QoS’u tek başına bir hizmet olarak, ölçümüyle birlikte nasıl verdiğimiz ise ağ analizi ve optimizasyon sayfasında yazılı.
Switch/Router Yönetimi: Yapılandırma Denetimi ve Port Güvenliği
Bir elektrik panosunu bir kez kurup unutmak, zamanla hangi sigortanın hangi devreyi beslediğinin unutulması demektir. Switch ve router yönetimi de aynı şekilde süreklilik ister; bu, genel ağ izlemenin (Syslog, SNMP) ötesinde, doğrudan switch ve router seviyesinde üç somut disiplinden oluşur.
- Yapılandırma yedekleme: Her değişiklik öncesi ve sonrası cihaz yapılandırması yedeklenir; bir hata olduğunda önceki çalışan sürüme dakikalar içinde dönülebilir, kimin ne zaman ne değiştirdiği de kayıt altındadır. Yedeğin hangi protokolle taşındığı da bir güvenlik kararıdır: TFTP ile alınan bir yedeğin ağda neye benzediğini paket düzeyinde ölçtüm.
- Firmware ve güvenlik yamaları: Üretici tarafından yayınlanan güvenlik yamaları ve firmware güncellemeleri, test edildikten sonra planlı bir takvimle uygulanır; yamasız bırakılan bir cihaz, bilinen ve halka açık bir güvenlik açığını taşımaya devam eder.
- Port güvenliği denetimi: Hangi fiziksel porta hangi cihazın bağlı olduğu ve o portun doğru VLAN’a atanıp atanmadığı periyodik olarak doğrulanır; zamanla eklenen ve unutulan bağlantılar bu denetimle ortaya çıkar.
Bu üç disiplin olmadan kurulan en iyi mimari bile zamanla eskir; kurulumun kalitesini uzun vadede koruyan şey, sürekli yönetimdir.
Yönetim altındaki bir cihaz arızalandığında etkisi tek kullanıcıyla sınırlı kalmaz: düşen bir dağıtım switch’i bir katı, düşen bir router bir lokasyonu birden karanlıkta bırakır. Bir arıza bildirildiğinde hangi adımların atıldığını, arızanın etki ve aciliyete göre hangi önem seviyesine yerleştiğini destek sürecimizde anlattık.
Ağ Danışmanlığı: Doğru Mimariyi ve Markayı Seçmek
Bir binaya kaç sigorta, hangi kapasitede bir pano gerektiği, binanın büyüklüğüne ve yük ihtiyacına göre değişir; aynı karar ağ tarafında da verilmelidir. Ağ danışmanlığı, cihazları satın almadan önce hangi markanın, hangi topolojinin ve hangi ölçeğin kurumunuza uygun olduğuna karar verme sürecidir.
Bu karar tek bir soruya indirgenemez. Tek lokasyonlu, 20 kişilik bir ofis ile 15 şubeli bir zincirin ihtiyacı aynı mimariden karşılanmaz; ikincisinde merkezi yönetim konsolu, şubeler arası otomatik yapılandırma dağıtımı ve lisans yenileme takvimi kurulum kararını doğrudan etkiler.
Bulut tabanlı merkezi yönetim panelini tercih eden kurumlar için Cisco Meraki veya Ubiquiti UniFi gibi araçlar devreye girer; geleneksel CLI tabanlı yönetimi tercih eden ve yüksek özelleştirme isteyen kurumlar için ise Cisco Catalyst, Aruba/HPE veya MikroTik genellikle daha uygun bir seçenektir. Danışmanlığın amacı, bu tabloyu satın alma kararından önce netleştirmektir.
Switch Kurulumu Fiyatını Ne Belirler?
Bu sayfada rakam bulamayacaksınız ve bunun sebebi gizlilik değil: aynı “switch kurulumu” ifadesi, 20 kişilik tek ofis için de 15 şubeli bir zincir için de kullanılıyor ve ikisinin işi aynı kalemde toplanamaz. Ama fiyatı neyin belirlediğini yazabiliriz, çünkü teklif isterken bu altı başlığı bilen kişi karşılaştırma yapabilir:
- Port ve kullanıcı sayısı. İşin tabanı bu, ama tek başına yanıltıcıdır: 200 portun tek katta mı yoksa altı kata dağılmış mı olduğu, gereken switch sayısını ve katlar arası bağlantıyı değiştirir.
- Lokasyon sayısı. İkinci lokasyon fiyatı ikiye katlamaz, ama şubeler arası bağlantı, merkezi yönetim ve uzaktan erişim gibi tek lokasyonda hiç olmayan kalemleri ekler.
- Katman derinliği. Sadece erişim katmanı (kullanıcıların takıldığı switch’ler) mi kuruluyor, yoksa omurga ve dağıtım katmanı da mı var? Omurga kararı hem cihaz sınıfını hem yedeklilik ihtiyacını yukarı çeker.
- Yedeklilik isteniyor mu? HSRP/VRRP ve yedekli omurga, cihaz sayısını ve kurulum süresini artırır. Bu bir teknik tercih değil iş kararıdır: bir saatlik ağ kesintisinin size ne kaybettirdiğini bilmeden doğru cevabı vermek mümkün değil.
- Sıfırdan kurulum mu, devralma mı? Boş bir binaya kurulum planlıdır ve öngörülebilir. Yıllardır çalışan bir ağı devralmak ise önce keşif ister: mevcut yapılandırmanın çıkarılması, belgelenmemiş kararların anlaşılması ve ancak ondan sonra değişiklik. Devralmalarda işin ilk üçte biri okumakla geçer.
- Marka ve lisans modeli. Bulut yönetimli platformlar yıllık lisans yeniler; geleneksel CLI tabanlı cihazlarda böyle bir kalem yoktur ama yönetim emeği artar. Toplam sahip olma maliyeti üç yıla bakmadan hesaplanamaz, ve bu karşılaştırma satın almadan önce yapılır.
Bir de model farkı var, çünkü ikisi ayrı fiyatlanır: kurulum tek seferliktir, sürekli yönetim ise aylık veya yıllık bir anlaşmadır. Kurulumu alıp yönetimi kendi ekibinizle yürütmek de mümkün; o durumda devir sırasında yapılandırma dokümantasyonunu ve yedekleme düzenini size bırakıyoruz.
Hangi Markalarla Çalışıyoruz?
Cisco Catalyst ve Meraki, Aruba/HPE, Ubiquiti UniFi ve MikroTik platformlarında deneyimliyiz. Mevcut altyapınıza ve bütçenize en uygun markayı danışmanlık aşamasında birlikte belirliyoruz; tek bir markaya bağlı kalmadan, ihtiyacınıza göre karar veriyoruz.
Switch/router kurulumu, yönetimi ve danışmanlığı burada birbirinden kopuk üç hizmet değil, aynı elektrik tesisatının farklı zamanlarına denk gelen tek bir sorumluluktur: pano önce doğru kurulur, sonra her gün doğru işletilir, ihtiyaç değiştiğinde de doğru mimariyle güncellenir.
Switch, Router Kurulumu ve VLAN Yapılandırma Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
Ağ segmentasyonu nedir, VLAN planı nasıl yapılır? Düz bir ağda dinleyen bir makinenin iki dakikada öğrendikleri, segment seçimi, erişim matrisi ve plan belgesi.
Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
Switch nedir, ne işe yarar? Ağ anahtarının MAC tablosuyla çerçeveyi doğru porta göndermesi, hub ve router farkı ve switch çeşitleri, gerçek lab çıktılarıyla.
Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
Switch yapılandırma rehberi: konsoldan ilk bağlantıdan sıkılaştırmaya kadar her adım sırasıyla, hangi kurumda gerektiği ve ayrıntısının nerede anlatıldığıyla.
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
Ücretsiz Değerlendirme
Tüm cihazlar tek VLAN'daysa bir arıza bütün ağı etkiler. Segmentasyonu birlikte planlayalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu