FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.

- FortiGate Parolası Kaybolunca Neden Arka Kapı Yok?
- FortiGate Parola Kurtarma Nasıl Olmalı?
- FortiGate’te Kaç Hesap ve Hangi Yedek?
- FortiGate maintainer Hesabıyla Şifre Sıfırlama (7.2.4 Öncesi)
- maintainer Neye Yetkili? Yalnız Parola
- maintainer Girişinin Süresi: Kaç Saniye Açık?
- “Login incorrect” Parolanın Yanlış Olduğunu Söylemeyebilir
- FortiGate Fabrika Ayarları: factoryreset ve factoryreset2 Farkı
- FortiGate 7.2.4 ve Sonrası: Parola Satırı Silinmiş Yedekle Kurtarma
- 1. Adım: Yedekten Parola Satırını Silin
- 2. Adım: Cihazı Fabrika Ayarına Döndürün
- 3. Adım: Düzenlenmiş Yedeği Geri Yükleyin
- 4. Adım: Parolayı Hemen Verin, Cihaz İstemiyor
- Doğrulama: FortiGate Parola Kurtarma Planı Hazır mı?
- Sonuç: FortiGate’te Parola Kurtarma Kurtarmadan Önce Hazırlanır
- FortiGate Firewall Şifre Sıfırlama Hakkında Sık Sorulan Sorular
FortiGate Firewall şifre sıfırlama, yönetici parolası kaybolmuş bir FortiGate’e yeniden girmenin yoludur ve yol sürüme göre değişir. FortiOS 7.2.4’ten önceki sürümlerde cihaz konsoldan yeniden başlatılır ve açılıştan hemen sonra maintainer hesabıyla (bakım hesabı) girilip parola değiştirilir. 7.2.4 ve sonrasında bu hesap yok: cihaz fabrika ayarına döndürülür ve parola satırı silinmiş bir yedek geri yüklenir. Fortinet’in ve NSA’nın tarif ettiği düzende ikisine de gerek bırakmayan şey, parolası güvenilir birinde duran bir acil durum hesabı ve cihazın dışında tutulan bir yedektir.
Bu yazı FortiGate Firewall yapılandırma rehberimizin 20. adımıdır. Lab’daki ikinci sanal FortiGate’te (gmfw02) iki yolu da denedim: konsoldan maintainer girişini, açılıştan sonra kaç saniye kabul edildiğini ve neye yetkisi olduğunu ölçtüm. Sonra 7.2.4 sonrasının yolunu uçtan uca yürüdüm: yedek aldım, parola satırını sildim, cihazı fabrika ayarına döndürdüm ve yedeği geri yükledim.
Lab’da beş sonuç öne çıktı:
maintainergirişi sanal makinede çalıştı, Fortinet’in bilgi bankası çalışmaz dese de. Açılıştan 65 saniye sonra hâlâ girdi, 97 saniye sonra reddetti.maintaineryalnız yönetici parolasını değiştirebildi ve fabrika ayarına dönebildi. Cihazın ayarını okuyamadı, logda üçalertsatırı bıraktı.- Parola satırı silinmiş yedekten kurtarma çalıştı, ama cihaz yeni parola istemedi:
adminboş parolayla girdi ve öyle kaldı. factoryreset2arayüz adreslerini sıfırlamıyor. Kümeden düşen cihaz eski adresleriyle ağa geri döndü.- Parolalı yedek şifreli bir dosya, içinden parola satırı silinemiyor.
Örnekteki sınır kapısında kulübenin anahtarı kaybolursa iki yol var. Eski kulübelerde kapıyı yapan ustanın bıraktığı bir ana anahtar vardır, ama yalnız kapı yeni açılırken birkaç saniye işe yarar ve yalnız kilidi değiştirir. Yeni kulübelerde ana anahtar yok: kulübe boşaltılır, kasadaki plan çıkarılır, plandan kilidin şifresi silinir ve kulübe plana göre yeniden kurulur. FortiGate’te ana anahtar maintainer hesabı, plan da yedek dosyasıdır.
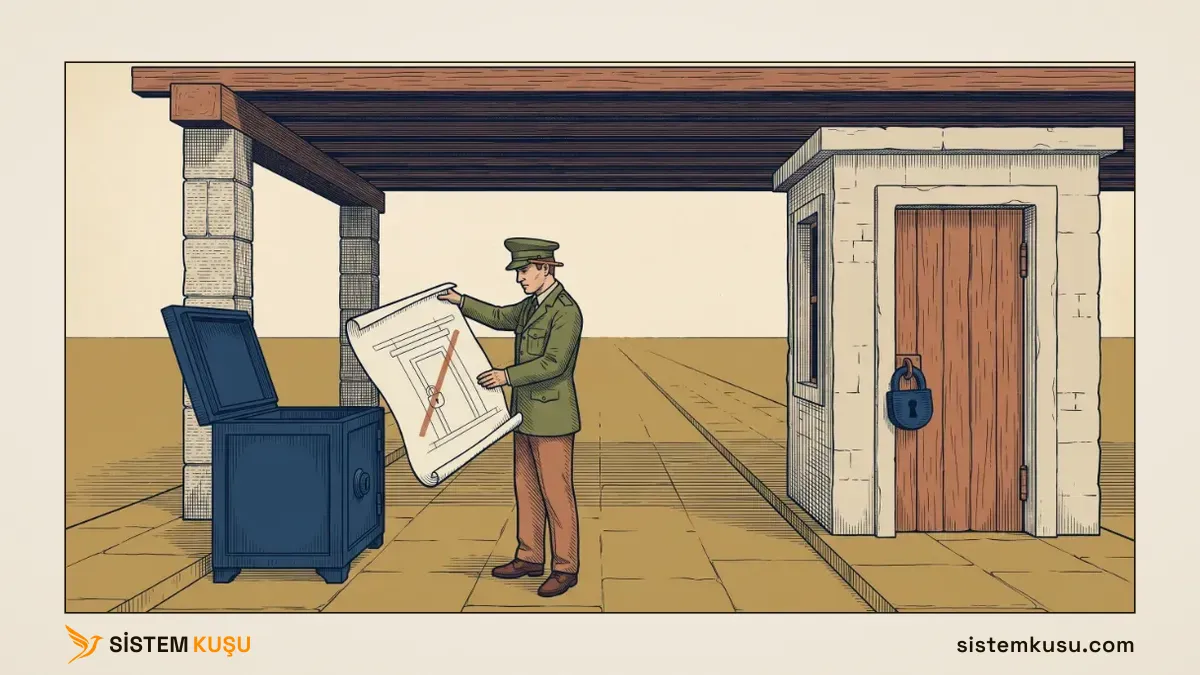
Bu yazı, Kurumsal Network Kurulumu hizmetimizde devraldığımız FortiGate’lerde parolası bilinmeyen cihaza dönerken izlediğimiz sırayı anlatır.
FortiGate Parolası Kaybolunca Neden Arka Kapı Yok?
Bir firewall’un yönetici parolasını bilen ağın kapısını da bilir. Bu yüzden FortiGate’e parolasız dönmenin her yolu cihaza fiziksel erişim ister: maintainer için konsol kablosu ve güç düğmesi, 7.2.4 sonrası yol için fabrika ayarı ve firmware yükleme. Uzaktan, ağın üzerinden parola sıfırlamanın bir yolu yok.
Fortinet bu kapıyı zamanla daralttı. 7.2.4’te maintainer hesabını tamamen kaldırdı (Fortinet, Remove maintainer account). Fortinet Community’deki duyuruya göre o sürümden itibaren parolasını kaybeden kişi cihaza fiziksel olarak erişip fabrika ayarına döndürmek zorunda (Removal of maintainer account feature).
Lab cihazım 7.0.10’da ve hesap fabrika ayarında açık:
gmfw02 # get system global | grep -i maintainer
admin-maintainer    : enable
FortiGate Parola Kurtarma Nasıl Olmalı?
Parola kaybını kurtarma yoluyla değil hazırlıkla çözersiniz. Her FortiGate’te parolası güvenilir birinde duran bir yerel acil durum hesabı bulunur, cihazın dışında da geri yüklenebilir bir yedek tutulur. Kurtarma yolu, cihazın sürümü ve durduğu yer bilinerek önceden seçilir. Kurtarmadan sonra parola hemen yenilenir ve log incelenir.
Bu düzeni dört kaynak birlikte tarif ediyor:
- NSA Network Infrastructure Security Guidance (Mart 2022, sürüm 1.0): acil durum hesabının parolasını cihaza erişimi olmayan güvenilir biri saklar, kullanım bitince parola değiştirilir (bölüm 5.4). Yapılandırmanın yedeği değişiklik kontrolünün parçasıdır (bölüm 3.1).
- Fortinet Community, Resetting a lost admin password:
- 7.2.4 öncesinde
maintainerhesabının parolasıbcpbve seri numarasıdır, harfler büyük yazılır. - Yeni BIOS sürümlerinde giriş için açılıştan itibaren 60 saniye vardır, bazı cihazlarda 14 saniye ya da daha az.
- Hesap yalnız super_admin profilli hesapların parolasını değiştirebilir ve kullanımı log bırakır.
- 7.2.4 ve sonrasında yol, parola satırı silinmiş bir yedeği fabrika ayarındaki cihaza geri yüklemektir.
- Başka bir super_admin hesabı varsa o hesap admin parolasını değiştirebilir.
- 7.2.4 öncesinde
- Fortinet Community, Removal of maintainer account feature: 7.2.4 ve 7.4.0’dan itibaren hesap yok, kurtarma fiziksel erişim ve fabrika ayarı ister.
- Fortinet PSIRT, FG-IR-19-007: yedekteki parolalar sabit bir anahtarla şifrelendiği için yedek parolayla alınır. Bildirimi ve ölçümünü yedek alma yazımızda anlattık.
Karar tablosu ölçümden sonra:
| Durum | Yol | Dayanak |
|---|---|---|
| Başka bir super_admin hesabı çalışıyor | O hesapla girilir, admin parolası değiştirilir | Fortinet Community |
| 7.2.4 öncesi, konsola erişim var | maintainer ile girilir, parola değiştirilir | Fortinet Community, lab ölçümü |
| 7.2.4 ve sonrası | Fabrika ayarı, parola satırı silinmiş yedeğin geri yüklenmesi | Fortinet Community, lab ölçümü |
| Cihaz herkesin ulaşabildiği bir yerde | maintainer kapatılır, kurtarma yedekle yapılır | Fortinet CLI başvurusu, sıkılaştırma yazımız |
| Kurtarmadan sonra | Parola hemen verilir, log incelenir | NSA bölüm 5.4, lab ölçümü |
Tablonun ilk satırı en ucuz yoldur ve hazırlık ister: ikinci bir super_admin hesabı. Lab’da bu hesap acil durum hesabıdır.
FortiGate’te Kaç Hesap ve Hangi Yedek?
Hesap tarafında sayıyı admin hesabı yazımızda verdik: günlük girişler merkezi sunucudan, cihazda tek bir yerel acil durum hesabı. O hesap varken admin’in parolasını kaybetmek bir arıza değil, bir parola değişikliğidir.
Yedek tarafında bir çelişki var. Fortinet yedeğin parolayla alınmasını istiyor, ama 7.2.4 sonrası kurtarma yolu yedeğin içinden parola satırını silmeyi istiyor. Parolalı yedeği lab’da aldım ve içine baktım:
#FGBK|4|FGVM64|7|00|0450|
... (okunamayan baytlar)
İlk satırdan sonrası şifreli. Dosyada config system admin satırı yok, silinecek bir parola satırı da yok. Kurtarma yolu için şifresiz bir yedek gerekiyor. Şifresiz yedekteki parolalar ENC ile saklansa da dosyanın tamamı okunabilir. Bu yüzden şifresiz yedek, erişimi kısıtlı ve şifreli bir depoda durur. Parolalı yedek ise günlük geri dönüş için yanında kalır.
FortiGate maintainer Hesabıyla Şifre Sıfırlama (7.2.4 Öncesi)
Bu yol konsol erişimi ve bir güç döngüsü ister. Hazırlık:
- Konsol bağlantısı. Fortinet’in belgesine göre 9600 baud, 8 veri biti, eşlik yok, 1 durma biti, akış denetimi yok.
- Seri numarası. Cihazın arkasındaki etikette ya da kutusunda yazar. Parola
bcpbile seri numarasının birleşimidir, harfler büyük:bcpb<SERİ NUMARASI>. - Parolayı yapıştırmaya hazır tutun. Süre kısa ve geri sayım görünmüyor. Fortinet bazı cihazlarda 14 saniye ya da daha az olabileceğini yazıyor.
Sonra cihazın gücü kesilip yeniden verilir. Fortinet, güç kablosunu çektikten sonra 10 saniye bekleyip takmayı öneriyor. Lab’da sanal makineyi kapatıp açtım ve konsolu açılıştan itibaren kaydettim. Giriş istemi açılıştan 36,8 saniye sonra geldi:
System is starting...
Starting system maintenance...
Serial number is FGVMEVVVYOEYZH38


FortiGate-VM64 login: maintainer
Password:
Welcome!
Fortinet’in bilgi bankası maintainer ile sıfırlamanın sanal makinelerde mümkün olmadığını yazıyor (yalnız Azure’daki sanal makine için çalıştığını belirtiyor). VMware üzerindeki 7.0.10’da hesap çalıştı. Sanal FortiGate’inizde bu yola güvenmeden önce kendi platformunuzda deneyin.
Girdikten sonra parola değiştirilir:
config system admin
    edit admin
        set password <yeni parola>
end
maintainer Neye Yetkili? Yalnız Parola
Aynı oturumda başka komutlar da denedim:
FortiGate-VM64 # show system interface port1
Unknown action 0

FortiGate-VM64 # config system global

command parse error before 'global'
Command fail. Return code 1

FortiGate-VM64 # execute factoryreset
This operation will reset the system to factory default!
Do you want to continue? (y/n)n
Çıktı üç şey söylüyor:
- Okuma yok:
showvegetkomutlarıUnknown action 0ile reddedildi.maintainercihazın ayarını göremiyor. - Ayar yok:
config system globalreddedildi. Değiştirebildiği tek şey yönetici hesaplarının parolası. - Fabrika ayarı var:
execute factoryresetonay sorusuna kadar geldi. Benndedim. Fortinet de 6.0.3 ve sonrasındamaintainer’ın fabrika ayarına dönebildiğini yazıyor.
Yeni parolayla admin olarak girdim ve olay loguna baktım:
logdesc="Admin monitor login successful" ... level="alert" ... user="maintainer" ui="console" method="console" ... action="login" status="success"
logdesc="Object attribute configured by maintainer" ... level="alert" ... user="maintainer" ui="console" action="Edit" ... cfgpath="system.admin" cfgobj="admin" cfgattr="password[*]"
logdesc="Admin monitor logout successful" ... level="alert" ... user="maintainer" ui="console" ... action="logout" status="success"
Girişi, admin hesabının parolasının değiştirildiğini ve çıkışı üç ayrı alert satırı yazıyor. Parolanın kendisi logda yok (password[*]). Planlı bir kurtarmada bu satırlar beklenir. Plansız bir maintainer girişi ise birinin cihaza fiziksel olarak dokunduğunu söyler.
maintainer Girişinin Süresi: Kaç Saniye Açık?
Pencereyi ölçmek için cihazı dört kez kapatıp açtım ve her seferinde giriş isteminden sonra farklı bir süre bekledim:
| Açılıştan sonra | Giriş isteminden sonra | Sonuç |
|---|---|---|
| 36,7 sn | Hemen | Girdi |
| 57,3 sn | 20 sn | Girdi |
| 65,3 sn | 28 sn | Girdi |
| 97,1 sn | 60 sn | Login incorrect |
Lab’da pencere açılıştan en az 65 saniye açık kaldı ve 97 saniyeye kadar kapandı. Fortinet’in yazdığı 60 saniye BIOS’un açılış anından sayılıyor. Sanal makinede bu an, VMware’in makineyi başlattığı andan biraz sonra geliyor olabilir. Gerçek cihazda süreyi kendi modelinizde ölçmeden güvenmeyin. İstem gelir gelmez girin.
“Login incorrect” Parolanın Yanlış Olduğunu Söylemeyebilir
- saniyedeki deneme şu cevabı aldı:
FortiGate-VM64 login: maintainer
Password:
Login incorrect
Yanlış yazılmış bir seri numarası da aynı cevabı verir. Bu satırı görünce önce zamana bakılır: cihaz yeniden başlatılır ve parola istem gelir gelmez yapıştırılır. İkinci denemede de reddedilirse sırayla şunlara bakılır:
- Seri numarası: harfler büyük mü,
0ileOkarışmış mı? maintainerkapalı mı? Fortinet’e göre hesap kapatılmışsa konsol açılıştaPASSWORD RECOVERY FUNCTIONALITY IS DISABLEDyazar. Kapatmanın bedelini sıkılaştırma yazımızda anlattık.- Sürüm: cihaz 7.2.4 ya da sonrasındaysa hesap hiç yoktur.
FortiGate Fabrika Ayarları: factoryreset ve factoryreset2 Farkı
7.2.4 sonrası yolun ilk adımı cihazı fabrika ayarına döndürmektir. FortiGate’te bunun iki komutu var ve ikisi aynı şeyi yapmıyor. Farkı lab’da istemeden öğrendim.
Aynı betik execute factoryreset2 ? satırını da çalıştırdı. Cihaz açıldığında durum şuydu:
Hostname: FortiGate-VM64
License Status: Valid
Current HA mode: standalone

FortiGate-VM64 # show system interface port1
config system interface
    edit "port1"
        set vdom "root"
        set ip 192.168.10.1 255.255.255.0
        set allowaccess ping ssh snmp http
        set type physical
        set alias "yonetim"
...
FortiGate-VM64 # get system admin
== [ admin ]
name: admin
Cihaz adı fabrikadaki hâline, küme ayarı standalone’a döndü, yönetici hesaplarından yalnız admin kaldı. Ama arayüzlerin adresleri yerindeydi. factoryreset2’nin onay sorusu bunu zaten söylüyor:
This operation will reset the system to factory default except system.global.vdom-mode/system.global.long-vdom-name/VDOMs/system.virtual-switch/system.interface/system.settings/router.static/router.static6!Arayüzler (system.interface) ve statik rotalar korunuyor. gmfw02 bir HA kümesinin yedeğiydi ve adresleri birincil cihazınkiyle aynıydı. Kümeden düşen cihaz bu adreslerle tek başına açıldı ve yaklaşık iki dakika boyunca ağda birincilin adreslerini ikinci kez taşıdı. Lab’daki bir istemcinin ağ geçidi kaydı bu sürede bozuldu ve istemci internete çıkamadı. Kartlarını ayırınca ve istemcinin ARP tablosunu temizleyince düzeldi.
Üç komutun farkı:
execute factoryreset: bütün yapılandırma fabrika ayarına döner, arayüzler dahil.execute factoryreset keepvmlicense: aynısı, sanal makinenin lisansı korunur. Onay sorusureset the system to factory default except VM licensediyor. Lab’daport1fabrikadakimode dhcphâline döndü, lisansValidkaldı.execute factoryreset2: arayüzler, statik rotalar ve VDOM ayarları korunur. Cihaz uzaktan yönetiliyorsa bağlantı kopmasın diye işe yarar, ama aynı adresler ağda başka bir cihazda da duruyorsa çakışma üretir.
keepvmlicense ile de factoryreset2 ile de fabrika ayarına dönen cihazda admin boş parolayla girdi ve konsol hemen yeni parola istedi (New Password:). Fabrika ayarındaki cihazın davranışı bu.
FortiGate 7.2.4 ve Sonrası: Parola Satırı Silinmiş Yedekle Kurtarma
Fortinet’in 7.2.4 sonrası için tarif ettiği yolu adım adım yürüdüm. Ön koşullar:
- Yakın tarihli, şifresiz bir yedek. Lab’da
gmfw02’nin arayüzünden Backup ekranında Encryption kapalıyken aldım. - Cihazla aynı firmware sürümü. Yedek 7.0.10’dan, cihaz 7.0.10.
- Konsol erişimi ve bakım penceresi. Cihaz fabrika ayarına dönecek ve en az bir kez yeniden başlayacak.
1. Adım: Yedekten Parola Satırını Silin
Yedek bir metin dosyası. config system admin bölümünde admin hesabının altındaki set password ENC ... satırı silinir, dosya yeni adla kaydedilir. Fortinet bunu Notepad++ ile yapmayı öneriyor. Satırın yeri edit "admin" bloğunun içinde, config gui-dashboard alt bölümünün ardında. Orijinal dosyayla düzenlenmiş dosyanın farkı tek satır olmalı:
472d471
<         set password ENC [gizlendi]
Satırın değerini ben gizledim. Bu adımda yalnız tek satır silinir. Dosyanın başındaki #config-version satırı ve geri kalan her şey olduğu gibi kalır.
2. Adım: Cihazı Fabrika Ayarına Döndürün
Parolası bilinmeyen cihazda komut satırına giremezsiniz, bu yüzden fabrika ayarı cihazın dışından yapılır. Fortinet iki yol veriyor:
- Biçimlendirme ve TFTP ile firmware yükleme: cihaz açılırken BIOS menüsüne girilir, disk biçimlendirilir ve firmware bir TFTP sunucusundan yüklenir.
- Sıfırlama düğmesi: bazı modellerde cihazın üzerindeki düğme fabrika ayarına döndürür.
Sanal makinede bunun karşılığı makineyi yeniden kurmak ya da bir anlık görüntüye dönmektir. Lab’da admin parolası bende olduğu için aynı sonucu komutla aldım:
gmfw02 # execute factoryreset keepvmlicense
This operation will reset the system to factory default except VM license!
Do you want to continue? (y/n)y

System is resetting to factory default...
Cihaz açılınca admin boş parolayla girdi ve yeni parola istedi. Sonra konsoldan port1’e yönetim adresini verdim.
3. Adım: Düzenlenmiş Yedeği Geri Yükleyin
Arayüzde sağ üstteki hesap menüsünden Configuration → Restore seçilir:
- Restore from: Local PC, yani dosya bilgisayarınızdan yüklenir.
- File: düzenlenmiş yedek. Lab’da
yedek-gmfw02-parolasiz-admin.conf. - Password: boş, çünkü yedek şifresiz.
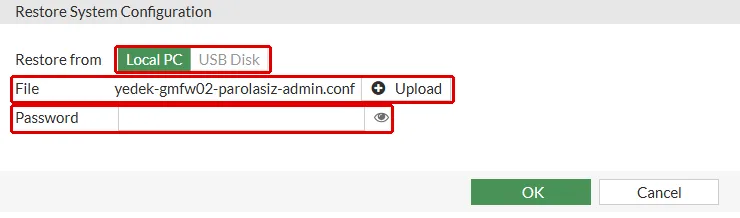
OK’e basınca FortiGate onay istiyor: Restoring a global system configuration will cause the device to reboot, yani yapılandırmayı geri yüklemek cihazı yeniden başlatır. Onaylayınca cihaz yeniden başladı. Komut satırında aynı iş execute restore config ile bir TFTP ya da FTP sunucusundan yapılır.
4. Adım: Parolayı Hemen Verin, Cihaz İstemiyor
Cihaz yedekteki adıyla açıldı ve admin boş parolayla girdi:
gmfw02 login: admin
Password:
Welcome!
Fabrika ayarındaki cihazdan farkı burada: yeni parola istenmedi. Konsol doğrudan komut istemine düştü. Arayüzden boş parolayla girmeyi de denedim. Giriş geçti ve karşıma bir kurulum penceresi çıktı:
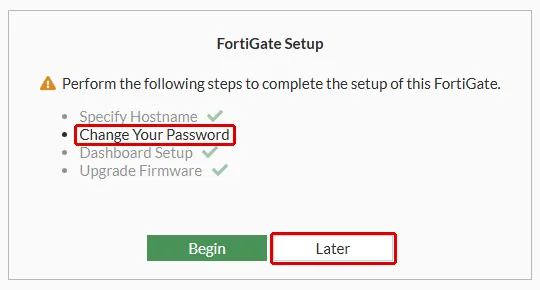
Pencere Change Your Password adımını tamamlanmamış gösteriyor, ama Later düğmesiyle geçilebiliyor. Yani kurtarma bittiğinde cihaz, parolasız bir admin hesabıyla çalışıyor ve bunu kimse zorlamıyor. Parolayı cihaz ağa geri bağlanmadan, konsoldan hemen verin:
config system admin
    edit admin
        set password <yeni parola>
end
Lab’da yeni parolayla giriş geçti. Ardından yedekte olan ama artık eski kalan her şey gözden geçirilir: yedekten sonra yapılan değişiklikler cihazda yoktur.
Doğrulama: FortiGate Parola Kurtarma Planı Hazır mı?
Parola kaybolmadan önce şu maddeleri kontrol edin. Her biri bu yazıda ölçülen bir şeye karşılık geliyor:
- Sürüm biliniyor.
get system status7.2.4’ten önceyi gösteriyorsamaintaineryolu var, sonrasıysa yalnız yedek yolu. admin-maintainerkararı bilerek verildi. Lab’da fabrika ayarındaenable. Kapatılırsa kurtarma yalnız fabrika ayarıyla yapılır.- Acil durum hesabı var ve parolası güvenilir birinde. Bu hesap varken
adminparolasının kaybı bir parola değişikliğidir. - Cihazın dışında şifresiz bir yedek, korunan bir depoda duruyor. Parolalı yedekten parola satırı silinemiyor.
- Yedek cihazın sürümüyle aynı sürümden. Firmware yükseltildiğinde yedek de yenilenir.
- Kurtarmadan sonra parola hemen verildi. Cihaz parolasız
admin’i zorlamadan çalıştırıyor. - Kurtarmadan sonra log incelendi.
maintainergirişi üçalertsatırı bırakıyor. factoryreset2kullanılacaksa cihaz ağdan ayrıldı. Komut arayüz adreslerini koruyor ve adres çakışması üretebiliyor.
Sonuç: FortiGate’te Parola Kurtarma Kurtarmadan Önce Hazırlanır
FortiGate’e parolasız dönmenin iki yolu da cihaza fiziksel erişim ister ve ikisi de ağı bir süre kesintiye uğratır. maintainer cihazı yeniden başlatır, yedek yolu ise yapılandırmayı fabrika ayarından yeniden kurar. Lab’da beş şey beklenenden farklı çıktı:
maintainersanal makinede çalıştı ve açılıştan sonra en az 65 saniye açık kaldı.maintaineryalnız parolayı değiştirebildi ve logda üçalertsatırı bıraktı.- Yedekten kurtarılan cihaz yeni parola istemedi.
adminboş parolayla kaldı. factoryreset2arayüz adreslerini korudu ve kümeden düşen cihaz eski adresleriyle ağa döndü.- Parolalı yedekten parola satırı silinemiyor. Kurtarma yolu şifresiz bir yedek istiyor.
Örnekteki sınır kapısında ana anahtar yalnız eski kulübelerde var ve yalnız kapı yeni açılırken birkaç saniye işe yarıyor. Yeni kulübede tek yol, kasadaki plandan kilidin şifresini silip kulübeyi yeniden kurmak. İkisinden de ucuzu, kulübenin yedek anahtarını güvenilir birine baştan teslim etmektir: acil durum hesabı. Bu adımla temel rehberin son adımı da tamamlandı.
FortiGate Firewall Şifre Sıfırlama Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
FortiGate Firewall sorun giderme: Fortinet'in teşhis sırası, Packet Capture ve sniffer, oturum tablosu, debug flow; logda iz bırakmayan düşüşü bulun.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
FortiGate parolanız kaybolsa cihaza hangi yoldan dönersiniz? Kurtarma planınıza birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu