Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
Misafir Wi-Fi ve hotspot kurulumu: captive portal karşılama ekranı, SMS ve TC kimlik doğrulama, bant sınırı, kurumsal ağdan yalıtım ve 5651 kayıt entegrasyonu.

- Misafir Wi-Fi Kurulumunda Ne Yapıyoruz, Ne Yapmıyoruz?
- Misafir Wi-Fi ve Hotspot Kime Gerekli?
- Captive Portal Nedir? Karşılama Ekranı Nasıl Çalışır?
- Sektörünüze Göre Misafir Wi-Fi
- Otel ve Konaklama
- Yurt ve Okul
- Kafe ve Restoran
- Hastane ve Klinik
- AVM
- Misafir Ağını Nasıl Kuruyoruz?
- Sahada Ne Yaptık?
- Misafir Wi-Fi ve Hotspot Fiyatını Ne Belirler?
- Misafir Wi-Fi ve Hotspot Hakkında Sık Sorulan Sorular
Misafir Wi-Fi ve hotspot kurulumu; müşterinize, ziyaretçinize veya öğrencinize açtığınız internet erişiminin bir karşılama ekranıyla (captive portal) başlaması, girişin SMS ya da TC kimlik doğrulamasıyla kayıt altına alınması ve misafir trafiğinin kurumsal ağınızdan yalıtılması işidir. Biz bu katmanı anahtar teslim kuruyoruz: karşılama ekranı, doğrulama, bant sınırı, yalıtım ve 5651 kayıt entegrasyonu tek teklifte toplanır. Access point’lerin ölçülüp yerleştirilmesi, yani radyo tarafı ise kurumsal Wi-Fi kurulumu hizmetinin konusudur; bu sayfa o altyapının üzerine binen misafir erişim katmanını anlatır.
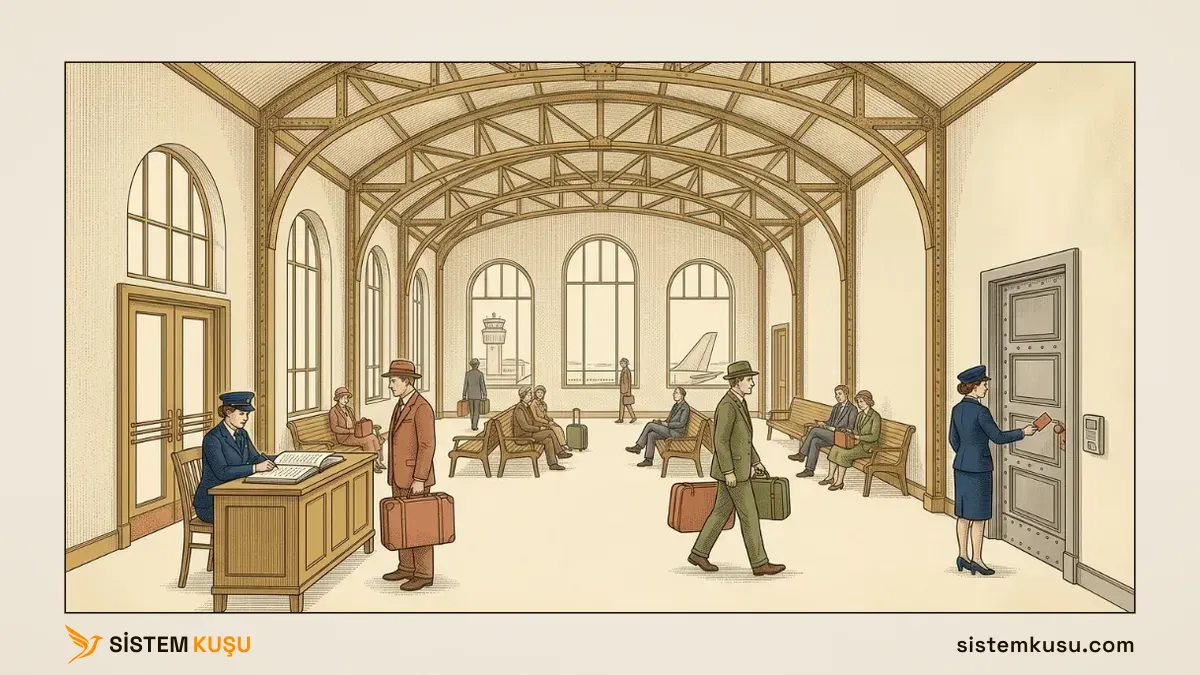
Kurumsal network kurulumu hizmetimizin kablosuz kolunu havalimanı benzetmesiyle anlatıyoruz; bu sayfanın konusu o havalimanının yolcu tarafıdır. Terminal salonu herkese açıktır, ama kapıdan kayıtsız girilmez: girişte bir kontrol noktası vardır, kim olduğunuz kaydedilir, öyle geçersiniz. Uçakların ve kulenin olduğu taraf ise kartlı kapının arkasındaki steril bölgedir; salondan oraya yanlışlıkla geçilebilecek bir koridor yoktur.
Misafir ağı tam olarak böyle kurulur: salon herkese açık misafir yayınıdır, kapıdaki kontrol noktası captive portal’dır, binanın giriş kayıtları 5651 kaydıdır ve kurumsal ağ, misafir tarafından kapısı olmayan steril bölgedir.
Şifreyi fişin altına yazmak misafir ağı kurmak değildir. O düzende erişim vardır ama kayıt yoktur; misafirine internet açan işletme ise kanun önünde toplu kullanım sağlayıcısıdır ve hangi cihazın ne zaman bağlandığını kayıt altında tutmakla yükümlüdür. Saklama süresi, değiştirilemez arşiv ve zaman damgası gibi mevzuat ayrıntılarını 5651 log yönetimi hizmetimizde anlatıyoruz; bu sayfadaki kurulum, o kaydı üreten tarafı kurar.
Misafir Wi-Fi Kurulumunda Ne Yapıyoruz, Ne Yapmıyoruz?
Bu hizmetin kapsamı, misafir erişim katmanının uçtan uca kurulmuş ve kayıt üretir halde teslimidir:
- Karşılama ekranı (captive portal) kurulumu. Ekran işletmenizin logosunu ve rengini taşır; kullanım koşulları ile KVKK aydınlatma metni ekranın parçası olarak kurgulanır, sonradan yapıştırılmaz.
- Giriş doğrulaması. SMS ile telefon doğrulama, TC kimlik ile giriş, otelde oda numarası, etkinlikte günlük kod: yöntemi misafir profilinize göre birlikte seçeriz.
- Misafir trafiğinin yalıtımı. Misafir yayını kablolu tarafta da ayrı bir ağ diliminde taşınır; dilimleme mekanizmasını VLAN rehberimizde yazdık. İstemci izolasyonuyla misafirler birbirini de görmez.
- Bant sınırı. Hattınızın ne kadarının misafire açılacağını siz belirlersiniz; misafir yoğunluğu işinizin trafiğini yavaşlatamaz. Sınırın iki yönde de çalıştığını nasıl ölçtüğümüzü FortiGate bant genişliği sınırlama yazımızda gösterdik.
- 5651 kayıt entegrasyonu. Giriş kaydı doğrulama bilgisiyle eşleşir ve log altyapınıza düşer. Kayıt altyapınız henüz yoksa o kurulum da 5651 loglama kapsamıyla aynı teklifin kalemi olur.
- Mevcut altyapıya kurulum. Kurumsal sınıf access point’leriniz varsa yeni cihaz satmadan üzerine kurarız; radyo tarafı da yenilenecekse iki iş kurumsal Wi-Fi kurulumuyla tek projede birleşir.
- Size uygun internet hattının tedariki. Misafir yoğunluğu mevcut hattı aşacaksa çözüm ortaklığımız üzerinden size uygun hattı tedarik ediyoruz; hat sözleşmesi ile faturası operatörle sizin aranızda kalır, bizim ücretimiz hattın değil üzerine kurulan katmanın karşılığıdır.
Yapmadığımız işi de aynı açıklıkla yazalım: topladığınız misafir verisiyle pazarlama kampanyası kurmuyoruz. Hotspot platformlarının çoğu bunu paket olarak satar; bizim işimiz erişimin ve kaydın doğru kurulmasıdır. Numaralarla kampanya yürütmek ayrı bir pazarlama kararıdır ve KVKK tarafında kendi izin sürecini ister.
Misafir Wi-Fi ve Hotspot Kime Gerekli?
Misafirine internet açan her işletmeye; ama ihtiyacın acil olduğunu genellikle şu tablolardan biri söyler:
- Şifre duvarda ya da fişte yazıyor. Herkes aynı şifreyle giriyor, kimin bağlandığına dair tek satır kayıt yok.
- Misafir ile kurumsal ağ aynı. Ziyaretçinin telefonu yazıcınızı ve dosya sunucunuzu görebiliyor; bu, güvenlik sorusu sorulduğunda savunulabilir bir düzen değil.
- 5651 sorusu geldi. Bir denetim, bir avukat yazısı ya da kurumsal bir müşterinin tedarikçi formu kayıt düzeninizi sordu ve cevap verilemedi.
- Misafir trafiği hattı yiyor. Yoğun saatte yazarkasanız, kameranız ya da bulut uygulamanız yavaşlıyor, çünkü hat sınırsızca misafire açık.
- Yeni bir mekan açıyorsunuz. Otel, yurt, kafe ya da klinik; erişim katmanı açılış gününden önce kurulursa hem şifre kültürü hem kayıt açığı hiç doğmaz.
Bir alt sınır söylemeyeceğiz, çünkü yok: tek bir misafir bile, kim olduğunu bilmiyorsanız risktir. Ağınızdan birkaç dakikada suç işleyip giden birinin ardından suçlamayla baş başa kalan, o gün internetini paylaşan kurum olur. Girişi kayda bağlayan düzen ise saldırganı daha işe başlamadan caydırır: telefon ya da TC kimlik doğrulamasından geçmeden bağlanılamıyorsa, bağlanmak kendini ifşa etmek demektir. Küçük ofiste değişen şey ihtiyaç değil kurulumun boyudur; onu da keşifte açıkça söyleriz.
Captive Portal Nedir? Karşılama Ekranı Nasıl Çalışır?
Captive portal, bir ağa yeni bağlanan cihazın doğrulamadan geçene kadar internete çıkamadığı ve önüne tek bir sayfanın, yani karşılama ekranının konduğu erişim düzenidir. Kafede ağa bağlandığınız anda telefonunuzda kendiliğinden açılan giriş sayfası, bir captive portal’dır.
Mekanizması şöyle işler: cihazınız ağa bağlanır ve bir adres alır, ama ağ o cihazı henüz doğrulanmamış listesinde tutar. Doğrulanmamış cihazın internete giden her isteği karşılama sayfasına çevrilir; açık olan tek yol o sayfadır. Peki telefonunuz, siz hiçbir adres yazmadan o ekranı nereden biliyor? Her telefon bir ağa bağlandığında sessizce küçük bir test isteği gönderir: internete çıkabiliyor muyum? Cevap yerine karşılama sayfası dönerse telefon girişin gerektiğini anlar ve o sayfayı bildirim olarak önünüze açar.
Numaranızı yazarsınız, SMS ile kod gelir, kodu girersiniz; ağ cihazınızı doğrulanmış listeye alır ve trafik açılır. Aynı anda kayıt düşer: hangi cihaz, hangi numarayla, saat kaçta. 5651’in istediği eşleme tam olarak budur; karşılama ekranı süs değil, kaydın üretildiği yerdir.
Benzetmenin koptuğu yeri de söyleyelim: terminal kapısındaki görevli insanı tanır, captive portal ise insanı değil cihazı tanır. Telefon değiştiren aynı misafir kapıya yeniden gelir; oturum süresi dolan cihaza ekran yeniden sorulur. Bu bir kusur değil tasarımdır, çünkü 5651’in sorusu da “hangi kişi?” değil “hangi cihaz, kimin doğrulamasıyla?” sorusudur.
Sektörünüze Göre Misafir Wi-Fi
Erişim katmanının parçaları her sektörde aynıdır; farkı doğrulama yöntemi, yoğunluk profili ve kaydın bağlandığı yer yaratır. En sık kurduğumuz beş kesit şöyle ayrışıyor:
Otel ve Konaklama
Otel Wi-Fi’ında en temiz yöntem, girişi konaklama kaydına bağlamaktır: misafir kimliğini resepsiyonda zaten vermiştir, oda numarası ile soyadı yeterli olur ve kayıt konaklamayla eşleşir. Yoğunluk akşam saatlerinde tepe yapar; oda başına iki üç cihaz hesabıyla kapasite planlanır, aksi halde şikayet resepsiyona düşer.
Yurt ve Okul
Buradaki kullanıcı misafir değil dönemliktir; her sabah SMS ile giriş istemek hem öğrenciyi hem sistemi yorar. Doğru kurgu dönemlik hesap ya da uzun oturum süresidir; içerik filtreleme beklentisi de bu kesitte standarttır. Öğrencisine internet sunan kurumun kayıt yükümlülüğü, ofisten daha ağır bir hacimle çalışır.
Kafe ve Restoran
Kafede kazanan, en hızlı giriştir: tek adımlı SMS doğrulaması saniyeler içinde biter ve masadaki deneyimi bozmaz. Şifreyi fişe yazma pratiği ise erişim verir ama kayıt bırakmaz. Hat genellikle küçük olduğu için bant sınırı burada konfor değil zorunluluktur; bir masanın video araması diğer masaların menü uygulamasını kilitlememelidir.
Hastane ve Klinik
Hasta ile refakatçi 7/24 içeridedir ve bekleme alanları en yoğun noktalardır. Bu kesitte asıl mesele yalıtımdır: misafir dilimi, tıbbi cihazların ve otomasyonun ağıyla aynı havayı paylaşır ama aynı dilimi asla paylaşmaz. Ayrım burada bir BT tercihi değil, hasta güvenliği gereğidir.
AVM
En yüksek eşzamanlı hacim bu kesittedir ve iki sınır birden çizilir: ziyaretçi trafiği ortak alan ağından, kiracı mağazaların kendi ağları da misafir katmanından ayrı durur. Giriş akışı saniyeler içinde bitmelidir; ilk denemede bağlanamayan ziyaretçi ikinciyi denemez ve yatırım havada kalır.
Misafir Ağını Nasıl Kuruyoruz?
Sektör kesiti hangisi olursa olsun süreç aynı beş adımdan geçer:
- Keşif, uzaktan ve ücretsiz. Mevcut cihaz envanteriniz, hat kapasiteniz, beklenen eşzamanlı misafir sayısı ve 5651 tarafınızın durumu üzerinden konuşuruz; görüşmenin sonunda işin mertebesi belli olur.
- Tasarım. Doğrulama yöntemi, karşılama ekranının içeriği (aydınlatma metni dahil), bant ve yalıtım planı, kaydın nereye düşeceği. Hepsi yazılı teklife kalem kalem girer.
- Kurulum ve yapılandırma. Ayrı misafir yayını ve ağ dilimi, karşılama ekranı, doğrulama akışı, kayıt entegrasyonu. Mevcut yayın kapatılmadan çalışılır.
- Uçtan uca test. Teslimden önce ilk misafir biziz: telefonla bağlanır, doğrulamadan geçer, sonra kaydın düştüğünü birlikte görürüz. Kayıt düşmüyorsa teslim de yoktur.
- Teslim dosyası. Portal yönetim erişimi, yapılandırma özeti, kaydın yeri ve bir talep geldiğinde nasıl sorgulanacağı yazılı olarak elinizde kalır.
Teslimden sonrası ayrı bir iştir ve onu da yapıyoruz: karşılama ekranı içeriği, doğrulama akışı ve kayıt sağlığı kurumsal bakım anlaşması kapsamında izlenir.
Sahada Ne Yaptık?
Bu sayfanın anlattığı işin iki yarısı var: erişimi doğru açmak ve kaydı tutmak. İkisi de sahada sınandı:
- Çok lokasyonlu bir kurumda 5651 uyumu: misafirlerine internet sunan bir kurumun trafik kayıtları üç günde tek merkezde toplanmaya başladı. Misafir erişiminin kayıt yarısı, ölçeğin en büyüğünde bu projeyle kuruldu.
- Ağ erişim kontrolü: ayrımın öbür yarısı; kurumsal tarafın girişinin paylaşılan şifreden kişisel hesaba taşınması.
Teknik derinlik için iki adres var: misafir ağının mimarisini, yani ayrı yayın, istemci izolasyonu ve adres havuzu kararlarını kablosuz ağ tasarımı rehberinin misafir bölümünde anlattık; kaydın iki yıl boyunca şifreli ve değiştirilemez saklanmasının nasıl kurulduğu ise 5651 rehberinin teknik yükümlülükler bölümünde yazılı.
Misafir Wi-Fi ve Hotspot Fiyatını Ne Belirler?
Gösterge bedelimiz bu sayfanın altındaki kutuda güncel olarak duruyor; teklifin o bandın neresine oturacağını ise beş kalem belirler:
- Eşzamanlı misafir sayısı. Elli kişilik bir kafe ile beş yüz kişilik bir yurt aynı portalı kullanır ama aynı kapasiteyi kullanmaz; bandın asıl belirleyicisi budur.
- Lokasyon sayısı. Her lokasyonun kendi keşfi ve kendi kurulumu vardır; şubeli yapılarda yönetim tek merkezde toplanır.
- Mevcut cihazların portal desteği. Kurumsal sınıf cihazda iş yapılandırmadır; ev tipi cihazda portalı taşıyacak donanım teklife kalem olarak girer.
- Doğrulama yöntemi. SMS doğrulamada her giriş bir SMS demektir; gönderim bedeli sağlayıcı tarafında işler ve teklifte ayrı satır olarak görünür, içine gömülmez.
- 5651 tarafının durumu. Kayıt altyapınız varsa iş entegrasyondur; yoksa kurulumu aynı teklifin kalemi olur.
Teklifleri karşılaştırırken tek soru yeter: giriş kaydının gerçekten düştüğünü teslimde size gösteren var mı? Karşılama ekranı beş dakikada kurulur; işin mühendisliği, o ekranın arkasındaki kaydın iki yıl sonra bir talebe cevap verebilmesindedir.
Misafirinize internet açmak ikramdır; kayıtsız açmak risktir. Karşılama ekranı, doğrulama ve kayıt birlikte kurulduğunda ikram, ikram olarak kalır: misafir saniyeler içinde bağlanır, işiniz yavaşlamaz, bir talep geldiğinde cevabınız hazırdır.
Misafir Wi-Fi ve Hotspot Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
SPF, DKIM ve DMARC nedir? Sunucu listesi, imza ve hizalama: sistemkusu.com kayıtlarıyla SPF kaydı okuma, 10 sorgu sınırı, DKIM selector ve DMARC policy'si.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Misafire açılan her bağlantı 5651 kaydı ister. Misafir ağınızı birlikte gözden geçirelim mi?
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu