FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
FortiGate Firewall DHCP sunucusu: hangi ağa FortiGate'in, hangisine kurumun sunucusunun adres vereceği, aralık ve DNS seçeneği, MAC rezervasyonu ve DHCP relay.

- FortiGate DHCP Formu Fabrika Ayarında Ne Getiriyor?
- FortiGate DHCP Düzeni Nasıl Olmalı?
- Adres Aralığı Nasıl Bölünür?
- FortiGate’te DHCP Sunucusu Açmak
- Aralıktaki Statik Cihaz: FortiGate Önce Yokluyor
- FortiGate DHCP Rezervasyonu: MAC Adresine Sabit Adres
- Misafir Ağına Hangi DNS Verilir?
- FortiGate DHCP Relay: Adresleri Kurumun Sunucusu Dağıtsın
- Relay Cevabı Neden Kapıda Kalır?
- Relay Bir Süre Çalışıp Sonra Durursa: Eski Oturum
- FortiGate DHCP Sorun Giderme: Dört Komut
- Doğrulama: FortiGate’in DHCP Düzeni Doğru mu?
- Sonuç: FortiGate DHCP’de Dağıtıcıyı ve DNS Listesini Siz Seçersiniz
- FortiGate Firewall DHCP Sunucusu Hakkında Sık Sorulan Sorular
FortiGate Firewall DHCP sunucusu, bir iç arayüze bağlı cihazlara adres, ağ geçidi ve DNS bilgisini dağıtan servistir ve Network → Interfaces ekranında arayüz düzenlenirken DHCP Server bölümünde açılır.
Microsoft’un ve DHCP standardının (RFC 2131) tarif ettiği düzende Active Directory istemcileri adresi kurumun DHCP sunucusundan alır, FortiGate de isteği o sunucuya iletir (DHCP relay). Misafir, depo ve DMZ gibi AD dışındaki ağlara FortiGate kendisi dağıtır. İstemcilere yalnız onların ulaşabildiği ve iç adları doğru bilen DNS sunucuları verilir.
Bu yazı FortiGate Firewall yapılandırma rehberimizin 10. adımıdır. Lab’da VLAN yazısında açtığım VLAN’lardan ikisine DHCP sunucusu, birine DHCP relay kurdum. En öğretici iki bulgu şunlar: FortiGate fabrika ayarında istemcilere internetteki ikincil DNS’i de verdi ve relay, sunucunun başka bir adresinden gelen cevabı kapıda düşürdü.
Örnekteki sınır kapısının yanında tırların bekleme sahası vardır. Görevli gelen tıra bir bölme gösterir, ama göstermeden önce sıraya bakar; kayıtsız bir aracın durduğu bölmeyi atlar ve bir sonrakini verir. FortiGate’te bölmeler adres aralığı, kayıtsız araç da aralığın içinde statik adresle duran bir cihazdır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde iç ağ bölümlerine adres dağıtırken kurduğumuz düzeni anlatır.
FortiGate DHCP Formu Fabrika Ayarında Ne Getiriyor?
DHCP’nin dört mesajlık akışını (Discover, Offer, Request, Acknowledge) DHCP nedir yazımızda anlattık; FortiGate aynı akışı konuşur. depo arayüzünde DHCP Server anahtarını açınca form şu değerlerle geldi:
- Address range: ağın tamamı,
10.34.90.2-10.34.90.254. - Default gateway: Same as Interface IP, yani FortiGate’in bu VLAN’daki adresi.
- DNS server: Same as System DNS, yani FortiGate’in kendi DNS ayarındaki sunucular.
- Lease time: 604800 saniye, yani 7 gün.
Formu bu hâliyle kaydedip bir istemciyi adres istemeye bıraktım. İstemciye giden teklifin DNS satırı şuydu:
    10.34.90.1.67 > 10.34.90.3.68: [udp sum ok] BOOTP/DHCP, Reply, length 309, xid 0xa5129cd5, Flags [none] (0x0000)
      Your-IP 10.34.90.3
...
        DHCP-Message (53), length 1: Offer
        Server-ID (54), length 4: 10.34.90.1
        Lease-Time (51), length 4: 604800
        Subnet-Mask (1), length 4: 255.255.255.0
        Default-Gateway (3), length 4: 10.34.90.1
        Domain-Name-Server (6), length 8: 192.168.1.10,8.8.8.8
        RN (58), length 4: 302400
        RB (59), length 4: 529200
        Unknown (224), length 17: 70.71.86.77.69.86.66.84.52.87.80.75.85.75.65.65.0
Teklifte dört şey dikkat istiyor:
- DNS olarak
192.168.1.10ile birlikte8.8.8.8gitti. FortiGate’in kendi DNS ayarında ikincil sunucu olarak bir Public DNS’in (internetteki herkese açık DNS sunucusu) adresi yazılı ve fabrika ayarı onu istemcilere de dağıtıyor. DNS ayarı yazımızda Public DNS’in iç adları yanlış adrese çözdüğünü ölçtük; bu seçenek o tuzağı her istemciye taşıyor. RNveRByenileme zamanları. İstemci kiranın yarısında (302400 saniye) yenilemeyi, yüzde 87,5’inde (529200 saniye) herhangi bir sunucudan almayı dener; RFC 2131’in fabrika değerleri bunlardır. İkisinin mantığını DHCP nedir yazımızın kira bölümünde anlattık.- Seçenek 224, FortiGate’in seri numarası. Baytlar ASCII olarak
FGVMEVBT4WPKUKAAokunuyor; FortiGate her teklife kendi seri numarasını ekliyor. - Alan adı ve NTP gitmedi. İstemci alan adını (seçenek 15) istedi, ama formda bu alan yok. NTP seçeneği Advanced altında Specify ve boş listeyle geliyor.
Aralığın ağın tamamını kapsamasının bedelini de aşağıda ölçtüm. İkisi de aynı yere çıkıyor: form çalışır, ama doğru düzeni kendisi kurmaz.
FortiGate DHCP Düzeni Nasıl Olmalı?
Active Directory istemcilerinin olduğu ağlarda adresi kurumun DHCP sunucusu dağıtır, FortiGate isteği ona iletir. Misafir, depo ve DMZ gibi AD dışındaki ağlarda FortiGate’in kendi sunucusu kullanılır. Aralık statik adreslerin dışına konur, yönetim ve yazıcı gibi adresi değişmemesi gereken cihazlar rezervasyon alır ve her ağa yalnız o ağın ulaşabildiği DNS sunucuları verilir.
Bu düzeni dört kaynak birlikte tarif ediyor:
- Microsoft, DNS istemci ayarları belgesi: domain üyesi bir bilgisayarın DNS ayarında yalnız AD’nin DNS sunucuları durur. Bir Public DNS’in adresi yazılmaz. DHCP’nin istemciye verdiği DNS listesi bu ayarın kendisidir.
- RFC 2131 (Mart 1997), bölüm 2.2 ve 4.1: sunucu bir adresi vermeden önce onu yoklamalıdır (RFC dilinde SHOULD, yani güçlü öneri), istemci de aldığı adresi ARP ile yoklamalıdır. Arada relay varsa sunucu cevabı relay’in Gateway-IP alanına yazdığı adrese gönderir.
- RFC 3046 (Ocak 2001): relay, isteğe kendi bilgisini (seçenek 82) ekleyebilir; sunucu hangi arayüzden gelindiğini buradan okur.
- NSA, Network Infrastructure Security Guidance (Mart 2022 sürümü), bölüm 7.4: yönetici sistemlerine statik adres ya da küçük bir havuz verilir; erişim listesi ancak böyle tanımlanabilir. FortiGate’te bu, yönetici bilgisayarının rezervasyonudur.
Hangi ağın adresi kimden alacağını şu tablo özetliyor:
| AD istemcileri (personel, muhasebe) | AD dışı ağlar (misafir, depo, DMZ) | |
|---|---|---|
| Adresi dağıtan | Kurumun DHCP sunucusu, FortiGate relay | FortiGate’in kendi sunucusu |
| DNS kaydı | Sunucu istemci adına AD DNS’e yazar | Yazılmaz, yazılması da istenmez |
| İstemciye giden DNS | Yalnız AD DNS sunucuları | Ağın ulaşabildiği çözümleyici; misafire iç DNS verilmez |
| Sunucu yoksa | FortiGate dağıtır, DNS’i elle yazılır | FortiGate dağıtır, DNS’i elle yazılır |
Seçeneklerin genişletilmiş karşılaştırmasını Windows Server DHCP kurulumu yazımızda verdik. Lab’da Windows DHCP sunucusu yok; kurumun DHCP sunucusunu sunucu ağındaki ntp01’de (192.168.1.15) çalışan bir DHCP servisiyle taklit ettim. Relay tarafı için sunucunun markası fark etmiyor.
Adres Aralığı Nasıl Bölünür?
RFC ve Microsoft bir oran vermiyor; ölçüt, statik cihazların ve büyümenin aralığın dışında kalmasıdır. Bizim planımızda her /24 ağ aynı biçimde bölünür:
| Adresler | Kullanım |
|---|---|
.1 | FortiGate, ağ geçidi |
.2 - .99 | Statik cihazlar ve rezervasyonlar |
.100 - .199 | DHCP aralığı |
.200 - .254 | Boş, büyüme payı |
Her ağda aynı bölünme, adrese bakan kişiye cihazın türünü de söyler: .50 bir rezervasyondur, .150 dinamik bir istemcidir.
FortiGate’te DHCP Sunucusu Açmak
Bu adımdan önce iki şey hazır olmalı:
- VLAN arayüzü ve adresi. Lab’da
depo,10.34.90.1/24; açılışını VLAN yazısında anlattık. - Aralık planı ve DNS sunucusu. Yukarıdaki tablo ve iç DNS, lab’da
dc01(192.168.1.10).
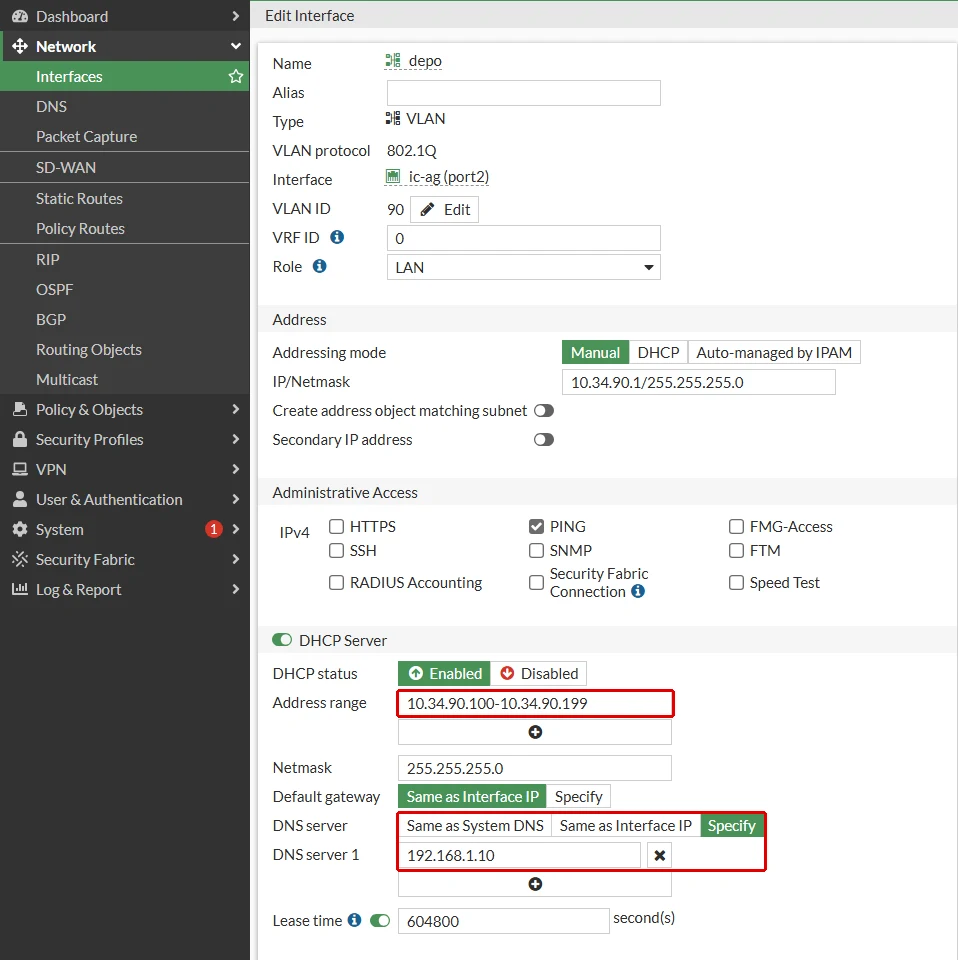
Ayar Network → Interfaces → depo → Edit yolunda, DHCP Server anahtarı açılarak yapılır:
- Address range: plandaki aralık,
10.34.90.100-10.34.90.199. - Netmask: arayüzün maskesi,
255.255.255.0. - Default gateway: Same as Interface IP.
- DNS server: Specify, DNS server 1 alanına
192.168.1.10. FortiGate’in DNS ayarındaki ikincil sunucu böylece istemcilere gitmez. - Lease time: fabrika değeri 7 gün, öyle kaldı.
Aynı ayarın komut satırındaki karşılığı, cihazın kendi çıktısından:
config system dhcp server
    edit 3
        set default-gateway 10.34.90.1
        set netmask 255.255.255.0
        set interface "depo"
        config ip-range
            edit 1
                set start-ip 10.34.90.100
                set end-ip 10.34.90.199
            next
        end
        set dns-server1 192.168.1.10
    next
end
İstemcinin aldığı teklifte DNS satırı artık tek sunucu gösteriyor: Domain-Name-Server (6), length 4: 192.168.1.10.
Aralıktaki Statik Cihaz: FortiGate Önce Yokluyor
Planı atlasam ne olacağını, formu fabrika ayarındaki aralıkla kaydedip ölçtüm. Aynı VLAN’daki bir cihaza statik olarak 10.34.90.2’yi verdim ve yeni bir istemciyi adres istemeye bıraktım. FortiGate teklif göndermeden önce ARP ile sordu: “bu adres kimde?”
10:11:23.623895 02:00:00:34:90:50 > ff:ff:ff:ff:ff:ff, ethertype IPv4 (0x0800), length 342: (tos 0x0, ttl 64, id 51575, offset 0, flags [none], proto UDP (17), length 328)
...
10:11:23.625499 00:0c:29:d1:72:37 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 56: Ethernet (len 6), IPv4 (len 4), Request who-has 10.34.90.2 tell 10.34.90.1, length 42
10:11:23.625606 00:0c:29:a0:71:ae > 00:0c:29:d1:72:37, ethertype ARP (0x0806), length 42: Ethernet (len 6), IPv4 (len 4), Reply 10.34.90.2 is-at 00:0c:29:a0:71:ae, length 28
10:11:27.991586 02:00:00:34:90:50 > ff:ff:ff:ff:ff:ff, ethertype IPv4 (0x0800), length 342: (tos 0x0, ttl 64, id 16871, offset 0, flags [none], proto UDP (17), length 328)
...
10:11:27.993206 00:0c:29:d1:72:37 > ff:ff:ff:ff:ff:ff, ethertype ARP (0x0806), length 56: Ethernet (len 6), IPv4 (len 4), Request who-has 10.34.90.3 tell 10.34.90.1, length 42
Statik cihaz cevap verdi, FortiGate ilk isteği cevapsız bıraktı. İstemcinin ikinci isteğinde 10.34.90.3’ü iki kez yokladı, cevap gelmeyince onu önerdi; ilk istekten teklife 5,4 saniye geçti. RFC 2131’in bölüm 2.2’de istediği yoklama budur. Kira listesi (execute dhcp lease-list depo) atlanan adresi ayrıca tutuyor:
depo
  IP		MAC-Address		Hostname            VCI                 SSID                AP                  SERVER-ID           Expiry
  10.34.90.3	02:00:00:34:90:50	                                                                                3                   Thu Oct  8 13:11:56 2026
depo [Conflicted leases]
  IP			Expiry
  10.34.90.2		Thu Oct  1 13:41:23 2026
10.34.90.2 30 dakikalığına Conflicted leases altına alındı; bu süre CLI’daki conflicted-ip-timeout 1800 satırından geliyor. Koruma işe yarıyor, ama bir güvenlik ağıdır: ARP yoklaması yalnız o an açık olan cihazı görür. Kapalı bir yazıcının adresi dağıtılır ve çakışma yazıcı açıldığında başlar. Aralığı plandaki gibi statik adreslerin dışına koymak bu yüzden yine gerekir.
FortiGate DHCP Rezervasyonu: MAC Adresine Sabit Adres
Etiket yazıcısı gibi adresi değişmemesi gereken bir cihaz için iki yol var: cihaza statik adres vermek ya da DHCP’de adresini ayırmak. Rezervasyonun kazancı, adresin tek yerden yönetilmesidir. Bu adımdan önce cihazın MAC adresi bilinmeli; lab’da 02:00:00:34:90:50. Cihaz zaten kira aldıysa tablonun Add from DHCP Client List düğmesi MAC adresini kira listesinden getiriyor.
Rezervasyon depo arayüzünün DHCP bölümünde Advanced açılınca en altta çıkan IP Address Assignment Rules tablosunda, Create New ile açılır:
- Type: MAC Address.
- Description:
Depo etiket yazicisi. - MAC address: cihazın MAC adresi.
- Action type: Reserve IP, IP alanına plandaki statik bloktan
10.34.90.50.
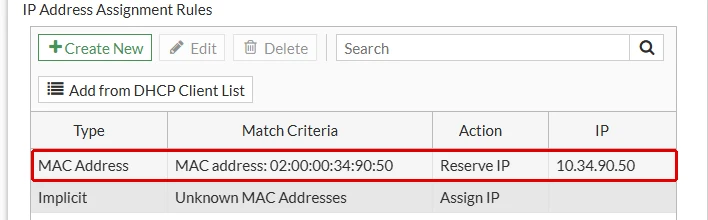
Tablonun altındaki örtük satır (Unknown MAC Addresses → Assign IP) kuralın geri kalanını söylüyor: tanınmayan her cihaz aralıktan adres alıyor. Formdaki eylem listesinde Block da var. Kaydedince cihaz DHCP sunucusunu şöyle yazdı:
config system dhcp server
    edit 3
        set default-gateway 10.34.90.1
        set netmask 255.255.255.0
        set interface "depo"
        config ip-range
            edit 1
                set start-ip 10.34.90.100
                set end-ip 10.34.90.199
            next
        end
        config reserved-address
            edit 1
                set ip 10.34.90.50
                set mac 02:00:00:34:90:50
                set description "Depo etiket yazicisi"
            next
        end
        set dns-server1 192.168.1.10
    next
end
10.34.90.50 aralığın dışında ve bunu bilerek yaptım: rezervasyonlar plandaki statik bloktan veriliyor. İstemci kirasını yenilerken önce eski adresini (10.34.90.3) iki kez istedi; FortiGate ikisini de reddetti, istemci baştan başladı ve ayrılmış adresi aldı:
        Requested-IP (50), length 4: 10.34.90.3
        DHCP-Message (53), length 1: Request
...
        DHCP-Message (53), length 1: NACK
...
      Your-IP 10.34.90.50
        DHCP-Message (53), length 1: ACK
        Server-ID (54), length 4: 10.34.90.1
...
Domain-Name-Server (6), length 4: 192.168.1.10NACK, sunucunun “bu adres artık senin değil” cevabıdır; istemci bunu alınca sıfırdan istek gönderir. Hangi cihazların rezervasyon gerektirdiğini Windows Server DHCP kurulumu yazımızın rezervasyon bölümünde tarttık; ölçüt FortiGate’te de aynıdır.
Misafir Ağına Hangi DNS Verilir?
Misafir ağı da adresini FortiGate’ten alır. misafir arayüzünde aynı formu fabrika ayarındaki DNS seçeneğiyle açtım; misafir istemcisine 192.168.1.10,8.8.8.8 gitti. Misafirin bu sunuculara sorusunu FortiGate’te izledim:
... func=print_pkt_detail line=5845 msg="vd-root:0 received a packet(proto=17, 10.34.60.100:46512->192.168.1.10:53) tun_id=0.0.0.0 from misafir. "
...
... func=fw_forward_handler line=719 msg="Denied by forward policy check (policy 0)"
Misafir ağından iç DNS sunucusuna giden bir kural yok ve olmamalı; soru policy 0 ile düştü, istemcide zaman aşımına uğradı. Lab’da 8.8.8.8’e giden yol DNS yazısındaki ölçüm için yönetim ağından geçtiği için o soru da aynı kurala takıldı. Gerçek bir ağda misafir ikinci sunucudan cevap alırdı, ama önce cevap vermeyen iç sunucuyu beklerdi.
Doğru düzende misafire iç DNS verilmez. DNS server satırında Specify seçip servis sağlayıcının DNS’ini yazdım; lab’da bu 203.0.113.53:
config system dhcp server
    edit 4
        set default-gateway 10.34.60.1
        set netmask 255.255.255.0
        set interface "misafir"
        config ip-range
            edit 1
                set start-ip 10.34.60.100
                set end-ip 10.34.60.199
            next
        end
        set dns-server1 203.0.113.53
    next
end
Misafir istemcisi bu kez Domain-Name-Server (6), length 4: 203.0.113.53 aldı. Dış bir ad çözüldü, iç ad ise bilinmedi:
203.0.113.66
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN, id: 45753
İlk satır www.example.com’un cevabı, ikincisi dc01.ad.sistemkusu.com’un. Misafir internete çıkıyor, kurumun iç adlarını öğrenemiyor.
FortiGate DHCP Relay: Adresleri Kurumun Sunucusu Dağıtsın
muhasebe VLAN’ındaki bilgisayarlar AD üyesi ve adresi kurumun DHCP sunucusu dağıtacak. Adres isteği yayındır ve VLAN’ın dışına çıkmaz. Sunucu başka ağdaysa arada biri isteği duyup sunucuya taşımalı, sunucunun cevabını da VLAN’a geri indirmelidir. FortiGate bu işi VLAN’ın ağ geçidi olarak yapar.
Bu işin adı DHCP relay. Relay İngilizcede röle demektir. Gündelik hayattaki röle, bir devreden gelen küçük bir sinyalle başka bir devreyi çalıştıran ara parçadır. Telsizcilerin röle istasyonu da kısa menzilli bir telsizin sesini alır ve daha uzağa yeniden yayınlar. DHCP relay de duyduğu isteği başka bir ağdaki sunucuya yeniden gönderir. Sunucunun kendi ağında olmayan bir VLAN’a nasıl adres verdiğini DHCP nedir yazımızın relay bölümünde diyagramla anlattık.
Bu adımdan önce iki şey hazır olmalı:
- Sunucuda bu VLAN’ın kapsamı. Lab’da
10.34.70.100-10.34.70.199, ağ geçidi10.34.70.1, DNS192.168.1.10, alan adıad.sistemkusu.com. - Sunucudan VLAN’a dönüş yolu. Sunucu cevabı relay’in adresine (
10.34.70.1) gönderir; o adrese yolu olmalıdır.
muhasebe arayüzünün DHCP bölümünde Advanced altındaki Mode satırını Relay yaptım ve DHCP Server IP alanına sunucunun adresini yazdım:
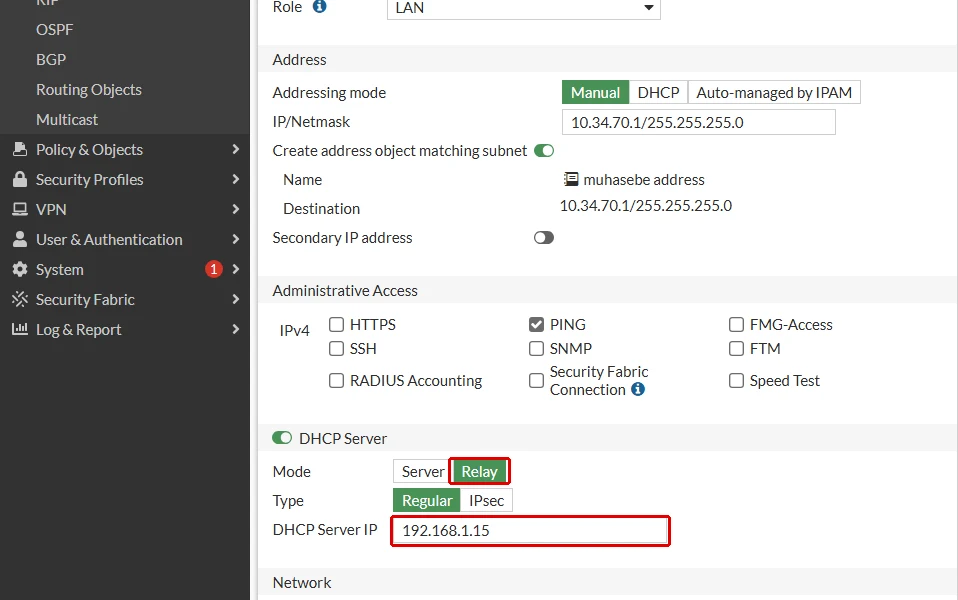
Relay ayarı DHCP sunucu listesine değil, arayüzün kendisine yazılıyor:
config system interface
    edit "muhasebe"
        set dhcp-relay-service enable
        set dhcp-relay-ip "192.168.1.15"
    next
end
İstemci adres istedi ve sunucunun tarafında isteği şöyle gördüm:
    10.34.70.1.67 > 192.168.1.15.67: [udp sum ok] BOOTP/DHCP, Request from 02:00:00:34:70:01, length 302, hops 1, xid 0x40a2d4a2, Flags [none] (0x0000)
      Gateway-IP 10.34.70.1
        DHCP-Message (53), length 1: Discover
...
        Agent-Information (82), length 10:
          Circuit-ID SubOption 1, length 8: muhasebe
FortiGate isteği muhasebe arayüzünün adresinden, Gateway-IP alanına da aynı adresi yazarak sunucuya iletti ve seçenek 82’ye arayüzün adını (muhasebe) ekledi. Sunucunun cevabı 192.168.1.15’ten geldi ve FortiGate onu istemciye iletti:
(xid:40a2d4a2) received request message from 0.0.0.0:68 to 255.255.255.255 at muhasebe
(xid:40a2d4a2) got a DHCPDISCOVER
(xid:40a2d4a2) Warning! can't get server id from client message
(xid:40a2d4a2) forwarding dhcp request from 10.34.70.1:67 to 192.168.1.15:67
(xid:40a2d4a2) received request message from 192.168.1.15:67 to 10.34.70.1 at port1
(xid:40a2d4a2) got a DHCPOFFER
...
(xid:40a2d4a2) Send unicast to client, devidx 19 ip 10.34.70.111 mac 2:0:0:34:70:1
(xid:40a2d4a2) sending dhcp reply from 10.34.70.1:67 to 10.34.70.111:68
Bu iz, diagnose debug application dhcprelay -1 ve diagnose debug enable ile açılıyor; satır başlarındaki tarih kısaltıldı. İstemci 10.34.70.111 adresini, 192.168.1.10 DNS’ini ve ad.sistemkusu.com alan adını aldı; formunda alan adı alanı olmayan FortiGate’in veremediği seçenek kurumun sunucusundan geldi.
Relay Cevabı Neden Kapıda Kalır?
Relay bir postane gibi çalışır: mektubu kendi adresinden gönderir, cevabı da kendi adresine bekler. FortiGate’te önemli olan, cevabın kimden geldiğidir.
Bunu dört parça anlatıyor:
- Relay adresi (
dhcp-relay-ip) görevlinin dilekçeyi gönderdiği memurdur. - Gateway-IP dilekçenin üstüne yazılan “cevabı bu kapıya gönderin” notudur; lab’da
10.34.70.1. - Oturum görevlinin defterine yazdığı satırdır: “
10.34.70.1’den192.168.1.15’e bir dilekçe gitti.” - Local-in denetimi FortiGate’in kendisine gelen trafiğe baktığı kapıdır. Defterde karşılığı olmayan cevap burada kural arar ve bulamaz.
Örnekteki sınır kapısında görevli dilekçeyi başka bir kapıdaki memura gönderir ve kime gönderdiğini deftere yazar. Cevap o memurun imzasıyla gelirse tıra iletilir. Aynı binadaki başka bir memurun imzasıyla gelen cevap ise defterde karşılığı olmadığı için kapıda bekler. Adımlar şöyle:
- İstemci Discover’ı yayın olarak gönderir.
- FortiGate isteği relay adresine tek yayın olarak iletir ve bu gidiş için bir oturum açar.
- Sunucu cevabı Gateway-IP’ye gönderir. Cevabın kaynağı relay adresiyse oturumun dönüş yönü olarak kabul edilir.
- Kaynak başka bir adresse cevap yeni bir trafik sayılır, local-in denetiminde kural bulamaz ve düşer.
Lab’da bunu, sunucuya ikinci bir adres (192.168.1.16) verip relay adresini ona çevirerek ölçtüm. Sunucu cevabı yine birincil adresinden (192.168.1.15) verdi ve FortiGate onu düşürdü:
... func=print_pkt_detail line=5845 msg="vd-root:0 received a packet(proto=17, 192.168.1.15:67->10.34.70.1:67) tun_id=0.0.0.0 from port1. "
... func=init_ip_session_common line=6024 msg="allocate a new session-00040621, tun_id=0.0.0.0"
... func=vf_ip_route_input_common line=2605 msg="find a route: flag=80000000 gw-10.34.70.1 via root"
... func=fw_local_in_handler line=500 msg="iprope_in_check() check failed on policy 0, drop"
Cevap yeni bir oturum açtı (allocate a new session), FortiGate’in kendisine gelen trafik olarak (via root) kural aradı ve bulamadı. Relay adresini sunucunun cevap verdiği adres (192.168.1.15) yapınca istemci adresini aldı. Relay adresi bu yüzden isteğin gideceği değil, cevabın geleceği adres olmalıdır; birden çok adresi olan bir sunucuda hangisi olduğunu paket yakalamada teklifin kaynak adresinden görürsünüz.
Relay Bir Süre Çalışıp Sonra Durursa: Eski Oturum
Ölçümde yanıltıcı bir ara durum da çıktı. Relay adresini .15’ten .16’ya çevirdikten hemen sonra ilk deneme çalıştı: istemci adres aldı ve izde cevap Find an existing session, ... reply direction satırıyla geçti. Sebep, .15’e giden önceki isteklerin açtığı oturumun hâlâ yaşamasıydı. Oturum listesinde o satır görünüyordu:
hook=out dir=org act=noop 10.34.70.1:67->192.168.1.15:67(0.0.0.0:0)
hook=in dir=reply act=noop 192.168.1.15:67->10.34.70.1:67(0.0.0.0:0)
Oturumları diagnose sys session filter dport 67 ve diagnose sys session clear ile temizleyince aynı ayar yukarıdaki policy 0 düşüşünü verdi. Yani relay adresini değiştirdikten sonra yapılan tek bir başarılı deneme yeterli değildir; eski oturumlar temizlenip yeniden denenir.
Örnekteki sınır kapısında görevli eski bir defter sayfasına bakarak tanıdık imzalı cevabı bir süre daha kabul eder; sayfa kapanınca aynı cevap kapıda kalır.
FortiGate DHCP Sorun Giderme: Dört Komut
Lab’da işe yarayan teşhis sırası:
- Kira listesi:
execute dhcp lease-list depo. Hangi MAC’in hangi adresi aldığını, kiranın ne zaman bittiğini ve Conflicted leases altında kenara konan adresleri gösterir. - Kablodaki akış: istemci tarafında DHCP paketlerini yakalayın. Teklif geliyor mu, hangi DNS ile geliyor,
NACKvar mı; formdan değil teklifin kendisinden okunur. - Relay:
diagnose debug application dhcprelay -1vediagnose debug enable. İsteğin iletildiğini ve cevabın gelip gelmediğini ayrı satırlarda gösterir. İşiniz bitincediagnose debug disableile kapatın. - Cevap gelmiyorsa:
diagnose debug flowile sunucunun adresini süzün.iprope_in_check() check failed on policy 0satırı, cevabın relay adresinden başka bir adresten geldiğini söyler.
İstemci hiç adres alamazsa kendine 169.254 ile başlayan bir adres verir; lab’daki istemci de ilk denemede, FortiGate’in yoklaması sürerken bu adresi aldı. Bunun ne anlama geldiğini DHCP nedir yazımızda anlattık.
Doğrulama: FortiGate’in DHCP Düzeni Doğru mu?
Ayar bittiğinde beş şey kontrol edilir; her biri yukarıda lab’da ölçüldü:
- Aralık plandaki blokta.
show system dhcp serverçıktısındastart-ipveend-ipstatik bloğun dışındadır. - DNS listesi doğru. İstemciye giden teklifte AD ağında yalnız iç DNS, misafir ağında iç DNS dışında bir çözümleyici görünür.
- Rezervasyonlar tutuyor. Rezervasyonlu cihaz yenilemede ayrılmış adresi alır; kira listesinde o adresle görünür.
- Relay cevap alıyor.
dhcprelayizindegot a DHCPOFFERvesending dhcp replysatırları görünür; eski oturumlar temizlendikten sonra da. - Çakışan adres yok. Kira listesinde Conflicted leases boştur; doluysa aralıkta statik bir cihaz vardır.
Sonuç: FortiGate DHCP’de Dağıtıcıyı ve DNS Listesini Siz Seçersiniz
FortiGate’in DHCP sunucusu her iç arayüzde ayrı çalışır ve formu açtığınız anda ağın tamamını dağıtmaya hazırdır. Doğru düzende AD istemcileri adresi kurumun sunucusundan relay üzerinden alır, AD dışındaki ağlara FortiGate dağıtır, aralık statik bloğun dışında durur ve her ağa yalnız ulaşabildiği DNS verilir. Lab’da dört şey beklenenden farklı çıktı:
- Fabrika ayarı istemcilere internetteki ikincil DNS’i de verdi. Same as System DNS, FortiGate’in kendi listesinin tamamını dağıtıyor.
- Misafire giden iç DNS kurala takıldı. Misafir ağından iç DNS’e kural olmadığı için soru
policy 0ile düştü. - Relay cevabı sunucunun başka adresinden gelince düştü. FortiGate cevabı yalnız relay adresine açılan oturumun dönüş yönü olarak kabul etti.
- Eski bir oturum yanlış ayarı birkaç dakika çalışır gösterdi. Relay adresi değiştikten sonraki ilk başarılı deneme, önceki adrese açılmış oturumdan geldi.
Örnekteki sınır kapısında görevli bölmeyi göstermeden önce sıraya bakar, ama sahanın planını çizen görevli değildir. Dilekçeyi kime gönderdiğini de deftere o yazar; cevabı ancak o imzayla kabul eder. Sıradaki adım iç ağ bölümlerini kurallar için gruplamak, yani rehberin 11. adımı; açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall DHCP Sunucusu Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
DHCP aralığınız statik cihazlarla çakışıyor mu? Adres planınızı birlikte kontrol edelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu