FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?

- FortiGate Firmware Neden Güncellenir?
- FortiGate Firmware Güncelleme Nasıl Olmalı?
- FortiGate’te Hangi Sürüm? Mature ve Feature
- FortiGate Ne Zaman Yükseltilir? Rutin ve Acil
- FortiGate Firmware Ekranı: Sürüm ve Yükseltme Seçenekleri
- “The firmware is up to date” Güncel Olduğu Anlamına Gelmiyor
- FortiGate Yükseltme Yolu ve Hazırlık
- Yükseltmeden Sonra: Yapılandırma Hata Kaydı
- FortiGate Firmware Geri Dönüş: İkinci Bölüm
- HA Kümesinde FortiGate Firmware Yükseltme
- Doğrulama: FortiGate Firmware Yükseltmesine Hazır mısınız?
- Sonuç: FortiGate’te Firmware Güncel Değilse Cihaz Bunu Söylemeyebilir
- FortiGate Firewall Firmware Güncelleme Hakkında Sık Sorulan Sorular
FortiGate Firewall firmware güncelleme, cihazın işletim sistemi FortiOS’u yeni bir sürüme taşımaktır. Fortinet’in ve NIST’in tarif ettiği düzende yükseltmenin bir gerekçesi vardır (kapanan bir açık, desteği biten bir dal), sürüm notları okunur, Fortinet’in yayımladığı yükseltme yolu izlenir, öncesinde yedek alınır ve geri dönüş koşulları yazılır. Yükseltme bir bakım penceresinde, konsol erişimi hazırken yapılır.
Bu yazı FortiGate Firewall yapılandırma rehberimizin 19. adımıdır. Lab’daki FortiGate değerlendirme lisansıyla çalışıyor ve Fortinet’in sanal makine kılavuzuna göre bu lisansta firmware yükseltmeyi denemek arayüzü tam lisans yüklenene kadar kilitliyor. Bu yüzden yükseltmenin kendisini değil, öncesini ve çevresini ölçtüm: firmware ekranını, sürüm bilgisini, firmware bölümlerini, HA kümesinin yükseltme ayarını ve yapılandırma hata kaydını.
Lab’da dört sonuç öne çıktı:
- Firmware ekranı 7.0.10 için The firmware is up to date dedi, yani firmware güncel. Oysa 7.0.10, Fortinet’in istismar edildiğini bildirdiği bir SSL VPN açığından etkilenen aralıkta ve düzeltilmiş sürüm 7.0.14.
- Cihazın sürümünün dalı, 7.0, desteğin sonuna 30 Eylül 2025’te ulaştı.
- Sanal makinedeki ikinci bölümde önceki firmware değil imza veritabanı duruyor. Bölüm değiştirerek geri dönüş burada mümkün değil.
- HA kümesinde cihazları sırayla yükselten
uninterruptible-upgradeayarı fabrika ayarında açık.
Örnekteki sınır kapısında firmware, kapının işleyiş yönetmeliğidir. Merkez yönetmeliği zaman zaman yeniler: bazen yeni bir kural ekler, bazen kaçakçıların kullandığı bir boşluğu kapatır. Kapı yeni yönetmeliğe bir gecede atlamaz, merkezin yayımladığı ara sürümleri sırayla uygular ve eski yönetmeliğin bir kopyasını çekmecede tutar. Merkezle bağlantısı kopan kapı ise elindeki yönetmeliği en yenisi sanır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde yönettiğimiz FortiGate’lerin sürümünü takip ederken izlediğimiz sırayı anlatır.
FortiGate Firmware Neden Güncellenir?
Firewall internete bakan ilk cihazdır ve açıkları saldırganların ilk aradığı yerdir. Lab cihazımın sürümü bunun somut örneği:
gmfw01 # get system status
Version: FortiGate-VM64 v7.0.10,build0450,230221 (GA.M)
...
Branch point: 0450
Release Version Information: GA
Fortinet Şubat 2024’te FortiOS’un SSL VPN bileşeninde, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin veren bir açık yayımladı ve bildirimde açığın saldırılarda kullanılıyor olabileceğini yazdı (FG-IR-24-015, CVE-2024-21762). 7.0 dalında etkilenen sürümler 7.0.0 ile 7.0.13 arası, düzeltme 7.0.14 ve sonrası. Lab cihazım 7.0.10’da, yani etkilenen aralıkta. Açık SSL VPN’de, lab cihazımda SSL VPN kullanılmıyor, ama sürüm güncellenmeden o bileşeni açan herkes açığı da açar.
İkinci gerekçe dalın ömrü. Fortinet’in yaşam döngüsü tablosunu derleyen endoflife.date’e göre FortiOS 7.0’ın mühendislik desteği 30 Mart 2024’te, desteği 30 Eylül 2025’te bitti. Destek bittikten sonra güvenlik düzeltmesi de çıkmıyor. Yani 7.0’da kalan bir cihaz, bundan sonra bulunan açıkları hiç kapatamayacak.
NIST’in yama yönetimi rehberi firmware’i yamanın konusu sayıyor ve desteği biten varlıkları “yamalanamaz varlıklar” arasına koyuyor. Bunlar için yamanın yerine geçen uzun vadeli korumalar (örneğin varlığı ağda ayırmak) planlanır ve bu seçenekler düzenli olarak yeniden değerlendirilir (NIST SP 800-40 Rev. 4, bölüm 3.5.4). Bir firewall için bunun pratik karşılığı, desteği süren bir dala geçmektir.
FortiGate Firmware Güncelleme Nasıl Olmalı?
Yükseltmenin yazılı bir gerekçesi vardır ve bu gerekçe “en yeni sürüm” değildir. Hedef sürüm, sürüm notları okunarak ve olgunluk etiketine bakılarak seçilir. Fortinet’in yükseltme yolu izlenir, öncesinde yedek alınır, iki sürümün firmware dosyası elde tutulur ve geri dönüş koşulları baştan yazılır. Yükseltmeden önce ve sonra aynı testler çalıştırılır.
Bu düzeni dört kaynak birlikte tarif ediyor:
- Fortinet FortiOS 7.0 en iyi uygulamalar, Firmware change management:
- Yükseltmenin geçerli bir gerekçesi olur. Fortinet’in saydığı gerekçeler uyum, ölçülebilir bir iyileşme, işi etkileyen bir hatanın düzeltilmesi ve üreticinin sürümün desteğini kesmesi.
- Yeni sürüm önce bir lab’da denenir, sürüm notları ve bilinen sınırlamalar okunur.
- Yedek alınır, kurulu ve yeni firmware’in dosyaları cihaz dışında tutulur.
- Önce ve sonra çalıştırılacak aynı testler ve geri dönüşü başlatacak koşullar yazılır.
- Yükseltmeden sonra en az bir iş döngüsü izlenir.
- Fortinet Community, Best practices for firmware upgrades and downgrades: önerilen yükseltme yolu izlenir, cihazla birlikte çalışan ürünlerin (FortiAnalyzer, FortiManager, FortiAP) uyumu sürüm notlarından kontrol edilir, yükseltme sırasında konsol erişimi hazır tutulur. Eski sürüme dönüş önerilmez.
- NIST SP 800-40 Rev. 4 (Nisan 2022), Guide to Enterprise Patch Management Planning: rutin yama ile acil yama ayrı planlanır. Saldırılarda kullanılan bir açık acil durumdur ve aynı süreç hızlandırılmış bir takvimle işletilir (bölüm 3.5).
- Fortinet, Upgrade Path Tool: model, kurulu sürüm ve hedef sürüm için Fortinet’in test ettiği yolu verir.
Karar tablosu:
| Karar | Öneri | Dayanak |
|---|---|---|
| Gerekçe | Kapanan açık, desteği biten dal, gereken bir özellik ya da düzeltme | Fortinet en iyi uygulamalar |
| Hedef sürüm | Desteği süren bir dalın Mature etiketli sürümü | Fortinet olgunluk etiketleri |
| Yol | Upgrade Path Tool’un verdiği ara sürümler sırayla | Fortinet Community |
| Hazırlık | Yedek, iki firmware dosyası, konsol erişimi, bakım penceresi | Fortinet en iyi uygulamalar ve Community |
| Takvim | Rutin yükseltme bakım penceresinde, istismar edilen açıkta acil | NIST SP 800-40r4 |
| Geri dönüş | Koşulu önceden yazılır, ikinci bölüm ya da eski sürümle yeniden kurulum | Fortinet Community, lab ölçümü |
| Sonrası | Yapılandırma hata kaydı, imza güncellemesi, aynı testler | Fortinet Community |
FortiGate’te Hangi Sürüm? Mature ve Feature
FortiOS 7.0.6’dan itibaren her firmware bir olgunluk etiketi taşıyor (Fortinet, Firmware maturity levels):
- Feature: yeni özellikler içeren sürüm.
- Mature: yeni büyük özellik içermeyen, hata ve açık düzeltmeleri taşıyan sürüm.
Lab cihazımın sürüm satırının sonundaki GA.M, ekrandaki (Mature) etiketinin karşılığı. Aynı belgeye göre Mature sürümden Feature sürüme yükseltirken arayüz uyarı gösteriyor. Kararlılığın önde olduğu bir kurumda hedef, desteği süren bir dalın Mature sürümüdür.
FortiGate Ne Zaman Yükseltilir? Rutin ve Acil
NIST’in rehberi iki takvim ayırıyor:
- Rutin yükseltme: düzenli çıkan düzeltmeler için. Bakım penceresinde, testlerden sonra yapılır.
- Acil yükseltme: saldırılarda kullanılan ya da ağır bir açık için. Süreç aynıdır, takvim kısalır.
FG-IR-24-015 gibi “istismar ediliyor olabilir” notu taşıyan bir bildirim ikinci gruba girer. O sürümü bekleyemeyen bir kurum, Fortinet’in bildirimdeki geçici önlemini uygular: o açık için SSL VPN’i kapatmak.
FortiGate Firmware Ekranı: Sürüm ve Yükseltme Seçenekleri
Arayüzde yol System → Firmware. Ekranın üstünde kurulu sürüm, altında dört sekme var:
- Latest: FortiGuard’ın bu model için bildirdiği en yeni sürüm.
- All Upgrades ve All Downgrades: üst ve alt sürümlerin listesi.
- File Upload: destek portalından indirilmiş firmware dosyasını yüklemek.
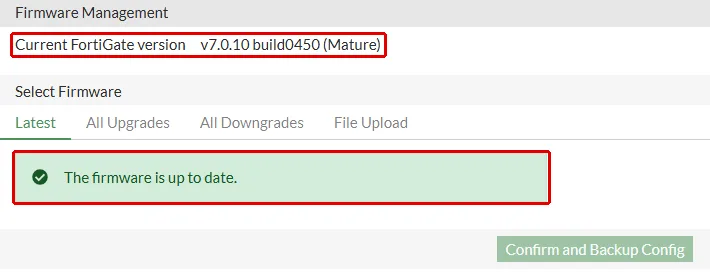
Yükseltme düğmesinin adı Confirm and Backup Config. Fortinet’e göre arayüzden başlatılan yükseltme yapılandırmanın bir yedeğini bilgisayara indiriyor. Bu yedek yine de cihaz dışındaki düzenli yedeğin yerine geçmez. Yedek düzenini yedek alma yazımızda anlattık.
“The firmware is up to date” Güncel Olduğu Anlamına Gelmiyor
Latest sekmesi The firmware is up to date dedi, All Upgrades sekmesi No upgrades available, yani yükseltme yok. İkisi de yanlış. Sebebi FortiGuard bağlantısı:
gmfw01 # get system auto-update status
FDN availability:  unknown at Thu Jan  1 03:00:00 1970
FDN availability: unknown, cihazın Fortinet’in dağıtım ağına (FortiGuard Distribution Network) hiç ulaşamadığını söylüyor. Lab cihazımda sebep değerlendirme lisansı. Gerçek bir cihazda aynı durum, internete çıkışı kısıtlanmış bir yönetim ağından ya da süresi geçmiş bir destek sözleşmesinden doğabilir. Ekran o durumda da elindeki listeye göre konuşur.
Bu mesajı görünce sürüm elle kontrol edilir:
- Kurulu sürüm:
get system statusçıktısındakiVersionsatırı. - Dalın son sürümü: Fortinet’in belge kütüphanesindeki sürüm notları.
- Açıklar: FortiGuard PSIRT sayfasında kurulu sürümün etkilendiği bildirimler.
FortiGate Yükseltme Yolu ve Hazırlık
Fortinet her sürümden hangi sürüme geçilebileceğini bir yol olarak yayımlıyor. Upgrade Path Tool sayfasında model, kurulu sürüm ve hedef sürüm seçilince araya girmesi gereken ara sürümler sürüm notlarıyla birlikte listeleniyor. Yolun her adımı ayrı bir yükseltmedir: cihaz her adımda yeniden başlar.
Yükseltme gününden önce hazır olması gerekenler:
- Cihaz dışında güncel bir yedek. Arayüzün kendi yedeği buna ek.
- İki firmware dosyası: hedef sürüm ve kurulu sürüm. Fortinet kurulu sürümün dosyasını da indirmeyi istiyor, geri dönüş gerekirse aranmasın diye.
- Uyum kontrolü: cihazla birlikte çalışan FortiAnalyzer, FortiManager ve FortiAP’lerin hedef sürümü desteklediği, sürüm notlarının Product Integration and Support bölümünden.
- Konsol erişimi: cihaz yükseltmeden sonra açılmazsa durumu ancak konsol gösterir.
- Test listesi: yükseltmeden önce ve sonra çalıştırılacak aynı testler (internet çıkışı, VPN tünelleri, yönetici girişi) ve hangi sonucun geri dönüşü başlatacağı.
Yükseltmeden Sonra: Yapılandırma Hata Kaydı
Yeni sürüm eski yapılandırmanın bazı satırlarını tanımayabilir. Fortinet’in notuna göre FortiGate yükseltme ve açılış sırasında eksik kalan ya da uygulanamayan yapılandırmayı bir hata kaydına yazıyor (Fortinet Community, config error log):
diagnose debug config-error-log readLab cihazımda komut boş döndü, yani açılışta reddedilen satır yok. Yükseltmeden sonra burada satır görürseniz o ayarlar yeni sürümde uygulanmamış demektir. Aynı nota göre kayıt kendiliğinden silinmiyor: sorun giderilince diagnose debug config-error-log clear ile temizlenir, yoksa eski satırlar bir sonraki yükseltmede yeni bir sorun sanılır. Sonra imzalar execute update-now ile güncellenir ve test listesi yeniden çalıştırılır.
FortiGate Firmware Geri Dönüş: İkinci Bölüm
Fortinet’e göre iki firmware görüntüsü tutabilen modellerde yükseltmeden sonra eski sürüm ikinci bölümde kalır ve cihaz execute set-next-reboot komutuyla bir sonraki açılışta o bölümden başlatılabilir (Fortinet CLI başvurusu, set-next-reboot). Fortinet Community’deki notta iki sınır var: dönüş yalnız tek adım geri gider ve eski sürüme dönüş önerilmez, yalnız kritik bir servis bozulduğunda başvurulur.
Bölümleri diagnose sys flash list gösteriyor. Lab cihazımda:
gmfw01 # diagnose sys flash list
Partition  Image                                     TotalSize(KB)  Used(KB)  Use%  Active
1          FGVM64-7.00-FW-build0450-230221                  253920    103876   41%  Yes
2          EXDB-1.00000                                    1805152     55708    3%  No
Image build at Feb 21 2023 22:05:22 for b0450
Satırlar iki şey söylüyor:
- Bölüm 1: çalışan firmware, 7.0 build 0450.
ActivesütunundaYes. - Bölüm 2: firmware değil, genişletilmiş imza veritabanı (
EXDB).
Bu sanal makinede önceki bir firmware’in duracağı ikinci bir bölüm yok. Geri dönüş yolu eski sürümle yeniden kurulum ve o sürümden alınmış yedeği geri yüklemektir. Kendi cihazınızda bu çıktıya yükseltmeden önce bakın, geri dönüş planı ona göre yazılır.
Örnekteki sınır kapısında ikinci bölüm, çekmecede tutulan eski yönetmeliktir. Yeni yönetmelik işe yaramazsa kapı ertesi sabah eskisiyle açılır. Çekmecesi olmayan kapıda ise eski yönetmelik merkezin arşivinden yeniden istenir.
HA Kümesinde FortiGate Firmware Yükseltme
Kümede yükseltme tek cihazdakiyle aynı ekrandan başlatılır. Davranışı uninterruptible-upgrade ayarı belirler ve lab kümesinde fabrika ayarında açık:
gmfw01 # show full-configuration system ha | grep -i upgrade
    set uninterruptible-upgrade enable
Fortinet’in belgesine göre ayar açıkken küme önce yedek cihazları yükseltir, yükseltilmiş bir cihazı birincil yapar, sonra eski birinciliği yükseltir (Upgrading FortiGates in an HA cluster). Trafik bu sırada birincil değişimiyle bir cihazdan öbürüne geçer, yani küme kısa devir anlarıyla yükseltilir. Fortinet Community’deki not yine de bakım penceresi, iki cihazın da eşitlenmiş olmasını ve kaynak kullanımının normal olmasını istiyor. Devir anında ne olduğunu FortiGate HA yazımızda ölçtük.
Doğrulama: FortiGate Firmware Yükseltmesine Hazır mısınız?
Yükseltmeden önce şu maddeleri kontrol edin:
- Kurulu sürüm biliniyor ve elle karşılaştırıldı. Firmware ekranının up to date demesi yetmiyor.
- Dalın destek durumu biliniyor. Desteği biten dalda kalan cihaz yeni açıkları kapatamaz.
- PSIRT bildirimleri tarandı. İstismar edilen bir açık rutin değil acil yükseltmedir.
- Hedef sürüm Mature ve yolu Upgrade Path Tool’dan.
- Yedek cihaz dışında, iki firmware dosyası elde, konsol hazır.
- Geri dönüş yolu biliniyor.
diagnose sys flash listikinci bölümde ne olduğunu gösteriyor. - Yükseltmeden sonra hata kaydı okundu.
diagnose debug config-error-log readboş dönmeli ya da her satırı açıklanmalı. - HA kümesinde iki cihaz
in-sync.uninterruptible-upgradekararı bilerek verildi.
Sonuç: FortiGate’te Firmware Güncel Değilse Cihaz Bunu Söylemeyebilir
FortiGate’te firmware yükseltmek ekranda birkaç tıktır. İşin ağırlığı öncesinde: hangi sürüme, hangi yoldan, hangi yedekle ve geri dönüşü hangi koşulda başlatarak yükseltileceği. Lab’da dört şey beklenenden farklı çıktı:
- Ekran desteği biten ve açığı bilinen bir sürümü güncel gösterdi. Cihaz FortiGuard’a ulaşamadığında elindeki listeye güveniyor.
- Sürümün dalının desteği bitmişti. Bundan sonra bulunan açıklar o dalda kapanmayacak.
- Sanal makinede ikinci bölüm firmware’e ayrılmamıştı. Geri dönüş bölüm değiştirerek değil yeniden kurulumla.
- HA kümesi sıralı yükseltmeye fabrika ayarında hazırdı.
Örnekteki sınır kapısı merkezle bağlantısını kaybedince elindeki yönetmeliği en yenisi sanır ve bunu soran herkese de öyle söyler. Yönetmeliğin güncel olup olmadığını kapıya değil merkeze sormak gerekir: FortiGate’te merkez, Fortinet’in sürüm notları ve PSIRT sayfasıdır. Rehberin bir sonraki adımı parola kurtarma ve fabrika ayarları.
FortiGate Firewall Firmware Güncelleme Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
FortiGate Firewall sorun giderme: Fortinet'in teşhis sırası, Packet Capture ve sniffer, oturum tablosu, debug flow; logda iz bırakmayan düşüşü bulun.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
FortiGate'iniz desteği biten bir sürümde mi çalışıyor? Sürümünüze ve yükseltme yolunuza birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu