FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA; 13 adımın sırası, kimde gerektiği ve fabrika hâli.

- FortiGate Firewall İleri Seviye Sırası: Adım Adım Kontrol Listesi
- FortiGate İleri Seviye Adımlarında Sıra Neden Önemli?
- 1. Aşama: FortiGate Güvenlik Profilleri: Trafiğin İçine Bakmak
- Denetim Kipi: Flow mu Proxy mi?
- 1. SSL Inspection
- 2. Web Filtre
- 3. Uygulama Kontrolü
- 4. IPS
- 5. Antivirüs
- Beş Profili Tek Kurala Takmak: Profil Grubu
- 2. Aşama: FortiGate Kimlik Entegrasyonu: Kullanıcıyı Tanımak
- 6. Active Directory ile Kullanıcı Tabanlı Kural
- 7. RADIUS ile Yönetici Girişi
- 3. Aşama: FortiGate VPN: Ağı Dışarı Uzatmak
- 8. Şubeler Arası IPsec Tünel
- 9. Uzaktan Erişim VPN
- 4. Aşama: FortiGate Hatlar ve Rotalar: SD-WAN ve BGP
- 10. SD-WAN ve Yedek Hat
- 11. BGP
- 5. Aşama: FortiGate Bant Genişliği: Hattı Paylaştırmak
- 12. Bant Genişliği Sınırlama
- 6. Aşama: FortiGate HA: Cihazın Kendisini Yedeklemek
- 13. HA: İki Cihazla Küme
- FortiGate Değerlendirme Lisansıyla Hangi Adımlar Ölçülebilir?
- Sonuç: FortiGate’te İleri Seviye Adımlar İhtiyaca Göre Seçilir
- FortiGate Firewall İleri Seviye Yapılandırma Hakkında Sık Sorulan Sorular
FortiGate Firewall ileri seviye yapılandırma, temel rehberle canlıya alınmış bir cihaza ihtiyaca göre eklenen katmanlardır: trafiğin içine bakan güvenlik profilleri, kullanıcıyı tanıyan kimlik entegrasyonu, ağı dışarı uzatan VPN, ikinci hat ve dinamik yönlendirme, bant genişliği paylaşımı ve yedek cihaz. Bu rehber o katmanları 13 adımlık bir kontrol listesi olarak sıralıyor ve her adımın yanına hangi kurumda gerektiğini yazıyor.
Temel rehberdeki 20 adımın çoğu her kurumda yapılır. Buradakilerin hiçbiri her kurumda yapılmaz: şubesi olmayan kurum şubeler arası tünel kurmaz, tek hatla çalışan kurum SD-WAN’a ihtiyaç duymaz. Bu yüzden listeyi baştan sona uygulamak yerine kurumunuza uyan satırları seçin. Her adımın fabrika hâlini lab’daki FortiGate’te okudum; değerlendirme lisansının ölçtürmediği yerleri de açıkça yazdım.
Örnekteki sınır kapısı artık çalışıyor: şeridi, kulübesi ve bariyeri yerinde. Planında daha büyük parçalar da var: tırların içine bakılan bir inceleme hangarı, ikinci bir şerit, yedek bir kulübe. Bunlar şimdilik yalnız yerde çizili temel izleridir ve her biri ancak kapının yükü gerektirdiğinde yapılır. Bu rehber o planın kendisidir.
Bu rehber, Kurumsal Network Kurulumu hizmetimizin firewall tarafının ikinci yarısını sıraya koyar. Aynı işi müşterilerimizin ağında nasıl yürüttüğümüzü firewall kurulumu ve yönetimi sayfamızda anlattık.
FortiGate Firewall İleri Seviye Sırası: Adım Adım Kontrol Listesi
Liste, adımların birbirine bağımlılığına göre sıralandı. Her satır önce adımın yazısına, sonra kavramını anlatan yazıya bağlanıyor. Her adımın kısa özeti aşağıda, kendi bölümünde.
Adımların menülerinin hepsi fabrika ayarında görünür. Lab cihazımın System → Feature Visibility ayarlarında güvenlik profilleri, VPN, dinamik yönlendirme ve traffic shaping açıktı; kapalı gelenler bu rehberin dışında kalan özelliklerdi (WAF profili, ZTNA, açık vekil sunucu).
FortiGate İleri Seviye Adımlarında Sıra Neden Önemli?
Bu adımlar birbirinden bağımsız görünür, ama her aşama bir öncekinin bıraktığı sorunu çözer:
- Önce trafiğin içine bakılır. Güvenlik profilleri bir bağlantının hangi uygulamaya, hangi siteye ait olduğunu ve içinde zararlı bir şey taşıyıp taşımadığını görür.
- Ama profil yalnız adresi bilir, kişiyi bilmez. Bunun sonucunda kimlik gelir: kural “10.34.70.25” yerine “muhasebe grubu” diye yazılır ve log bir IP yerine bir kullanıcı adı taşır.
- Kimlik hazır olunca ağ dışarı uzatılır. Şube ve uzaktaki çalışan VPN ile içeri alınır; içeri alınan kişi ancak kimliği biliniyorsa kurala bağlanabilir.
- Ama tek hat hem VPN’i hem interneti taşır. Hat kopunca ikisi birden gider. Bunun sonucunda ikinci hat ve SD-WAN gelir; iki operatörle ya da buluta bağlanan kurumda BGP.
- Hatlar belli olunca bant genişliği paylaştırılır. Hangi trafiğin öncelikli olduğuna, elinizde kaç hat ve ne kadar kapasite olduğunu bilmeden karar veremezsiniz.
- En son cihazın kendisi yedeklenir. HA kümesinde bütün yapılandırma ikinci cihaza senkronlanır; bu yüzden küme yapılandırma bittikten sonra kurulur.
Lab cihazımda bu zincirin ilk halkasının fabrika hâli de öğretici. Var olan bir kuralın tam yapılandırmasını okudum:
config firewall policy
    edit 5
        ...
        set utm-status disable
        set inspection-mode flow
        ...
        set ssl-ssh-profile "no-inspection"
        ...
utm-status disable, kurala hiçbir güvenlik profilinin takılı olmadığını; no-inspection da HTTPS trafiğinin içine bakılmadığını söylüyor. Güvenlik profilleri cihazda hazır durur, ama bir kurala takılana kadar hiçbir trafiğe bakmaz.
1. Aşama: FortiGate Güvenlik Profilleri: Trafiğin İçine Bakmak
Beş profilin ortak iki koşulu var: bir kurala takılmak ve güncel imza. İkincisi FortiGuard aboneliğine bağlı. Lab cihazımın imza veritabanlarını okudum (diagnose autoupdate versions):
Virus Definitions   1.000  2018-04-09 18:07:00  manual    n/a
...
Attack Definitions  6.741  2015-12-01 02:30:00  manual    n/a
...
Application Definitions  6.741  2015-12-01 02:30:00  manual    n/a
Fortinet’in sanal makine kılavuzuna göre değerlendirme lisansında FortiGuard’a bağlı özellikler kullanılamıyor; IPS ve antivirüs lisansla gelen yerleşik imzalarla çalışıyor, web filtresinin yerleşik imzası yok. Güncelleme gelmediği için imzalar kurulum imajındaki sürümde kalıyor. Adım yazılarında bu yüzden profilin nasıl kurulduğunu ve nasıl davrandığını ölçtük; imzanın bugünkü bir tehdidi tanıyıp tanımadığını değil.
Denetim Kipi: Flow mu Proxy mi?
Beş profilin ortak bir kararı daha var: kuralın denetim kipi. Kural formundaki Inspection Mode alanı iki seçenek sunar:
- Akış (flow) kipi trafiği bekletmez. Paket paket tarar ve yalnız son paketi karar çıkana kadar tutar. Fabrika ayarı budur.
- Proxy kipi dosyanın ya da sayfanın tamamını toplar. Taradıktan sonra ya bırakır ya da yerine bir uyarı sayfası koyar.
Fortinet’in 7.0 en iyi uygulama sayfası verimin öncelikli olduğu kurallarda akış, titizliğin öncelikli olduğu kurallarda proxy kipini öneriyor ve kaynak kullanımı için bütün kurallarda tek kip istiyor. Proxy’ye yalnız ona özgü bir özellik gerektiğinde geçilir: web filtresinin güvenli araması, video filtresi ya da 10 MB’ı aşan arşivlerin taranması gibi. Arayüzde yalnız proxy kipinde çalışan seçeneklerin yanında P rozeti durur.
İki kipin kullanıcıya nasıl göründüğünü antivirüs adımında ölçtük: akış kipinde 9 MB’lık bir dosyanın son paket dışında tamamı kullanıcıya ulaştı, proxy kipinde dosyadan tek bayt gitmedi. Şeması ve ölçümleri FortiGate antivirüs profili yazımızın kip bölümünde duruyor.
1. SSL Inspection
Security Profiles → SSL/SSH Inspection ekranında lab cihazımda dört hazır profil vardı (certificate-inspection, deep-inspection, custom-deep-inspection, no-inspection) ve aralarındaki fark iki denetim türüne iniyor:
- Sertifika denetimi bağlantıyı açmaz, yalnız sunucunun sertifikasına ve adına bakar.
- Derin denetim bağlantıyı açıp içine bakar. Bunun için FortiGate’in araya koyduğu sertifikaya kullanıcı bilgisayarlarının güvenmesi gerekir.
Bu güven zinciri, kurumun kendi sertifika otoritesiyle kurulur; Active Directory’si olan kurumda o otoriteyi AD sertifika servisleri sağlar.
Derin denetim her bağlantıyı açmaz. Fabrika profili banka ve sağlık sitelerini kategorisinden tanıyıp geçirir, sertifikasını sabitleyen uygulamalar ve kullanıcıdan kendi sertifikasını isteyen siteler de muafiyet ister. Lab’da aboneliği olmayan cihazın banka kategorisini hiç tanımadığını, sabitleme yapan istemcinin derin denetimde bağlanamadığını ve muaf addan EICAR test dosyasının olduğu gibi indiğini FortiGate Firewall SSL inspection yazımızda ölçtük. Sıranın başında durmasının sebebi şu: web filtre, uygulama kontrolü ve antivirüs HTTPS trafiğinde ancak bu adımın izin verdiği kadarını görür.
2. Web Filtre
Web filtresi ve DNS filtresi kullanıcının dışarı çıkan trafiğine, misafir ağında birlikte bağlanır. Üç şey kontrol edilir:
- FortiGuard’sız ne olacağı kararlaştırılmış: fabrika profili FortiGuard’a ulaşamayınca lab’da misafirin bütün web’ini kapattı, DNS filtresi de bütün adları
SERVFAILyaptı. Misafir ağında iki profilde de puanlama hatasında geçir seçeneği açılır; sıkı ağda kapalı kalır ve FortiGuard bağlantısı izlenir. - Güvenli arama DNS filtresinden: Google, YouTube ve Microsoft’un kendi belgeleri adların güvenli arama adlarına yönlendirilmesini anlatıyor ve bu yol HTTPS’ten bağımsız. Lab’da belgelerdeki dokuz addan yedisi yönlendi; kalan ikisi ayrıca denenir.
- Tek denetim kipi ve kapalı portlar: Fortinet bütün kurallarda aynı kipi öneriyor; web filtresinin güvenli araması proxy istediği için DNS yolu bu öneriye uyuyor. Profil bağlanınca açılan 8008-8020 portları
close-portsile kapatılır.
Ölçümleri ve kategori listesini FortiGate web filtre yazımızda, tek bir siteyi URL filtresiyle engellemeyi FortiGate kullanım rehberimizde anlattık.
3. Uygulama Kontrolü
Uygulama kontrolü giden trafikte uygulamayı port yerine içerikten tanır, gelen trafikte de bir portu yalnız kendi protokolüne açar. Üç şey kontrol edilir:
- Önce izleme, misafirde P2P ve Proxy engeli: fabrika
defaultprofili her uygulamayı logluyor ve engel kararı o logdan verilir. Misafir ağında başlangıç fabrikablock-high-riskprofilinin mantığı: P2P ve Proxy engelli, gerisi izleniyor. - DMZ’ye gelen kuralda port-protokol zorlaması: Fortinet gelen trafikte bir portun yalnız kendi protokolüne açılmasını öneriyor. Lab’da DMZ web sunucusunun 80 portuna yalnız HTTP izni verince aynı porttan gelen SSH bağlantısı engellendi.
- İmzaların yaşı ve engel sayfası: lab cihazının 2015 imzaları TikTok’u tanımadı ve sosyal medya engeline rağmen geçirdi; imza tarihi düzenli kontrol edilir. Profilin açtığı 8008 portu
close-portsile kapatılır. Fortinet’in bunun için verdiğiapp-replacemsg disablelab’da portu kapatmadı, yalnız engel sayfasını zaman aşımına çevirdi.
Ölçümleri ve kategori listesini FortiGate uygulama kontrolü yazımızda anlattık.
4. IPS
Security Profiles → Intrusion Prevention ekranında lab cihazımda dokuz hazır sensör vardı; aralarında default, high_security, protect_client ve protect_http_server da bulunuyor. IPS, bir saldırının ağdaki imzasını tanıyıp bağlantıyı keser.
En çok, dışarıya servis açan kurumda gerekir: temel rehberin 15. adımında içeri açılan bir sunucu, internetten gelen her denemeyi karşılar. Lab cihazımın saldırı imzaları 2015 tarihli: 2014’teki Shellshock imzası var, 2021’deki Log4j imzası yok. IPS’i saldırı trafiği üretmeden, kendi yazdığımız zararsız bir imzayla sınadık ve sensördeki satır sırasının sonucu değiştirdiğini ölçtük: engelle eylemli imza, fabrika eylemli bir filtrenin altındayken yalnız loglandı. Ayrıntısı FortiGate Firewall IPS yazımızda.
5. Antivirüs
Antivirüs, kuraldan geçen dosyayı ağda tarar ve zararlı bulduğunu kullanıcıya ulaşmadan durdurur. Bilgisayardaki korumanın yerini tutmaz, onu tamamlar. Farkı antivirüs ve uç nokta güvenliği yazımızda anlattık. Üç şey kontrol edilir:
- Kip bütün kurallarda aynı: akış kipinde dosya taranırken kullanıcıya akıyor. Lab’da 9 MB’lık bir zipin son paket dışında tamamı kullanıcıya ulaştı ve uyarı sayfası ikinci denemede geldi. Proxy kipinde dosyadan tek bayt gitmedi.
- HTTPS’in hesabı yapılmış: sertifika denetimindeki kuralda test dosyası HTTPS’ten üç denemede de indi ve antivirüs loguna düşmedi. HTTPS’ten inen dosyayı ancak derin denetim gösterir.
- 10 MB’ı aşan dosyanın kararı verilmiş: fabrika ayarında akış kipi sınırı aşan zipi taramadan ve log bırakmadan geçirdi. Proxy kipi aynı arşivi açıp yakaladı.
Ölçümleri, bütün antivirüs ürünlerinin tanıdığı zararsız EICAR test dosyasıyla FortiGate antivirüs profili yazımızda yaptık.
Beş Profili Tek Kurala Takmak: Profil Grubu
Beş profil tek tek seçildiğinde her kuralda aynı satırları doldurmak gerekir ve on kuralın birinde bir profili unutmak kolaydır. FortiGate’in profil grubu, SSL denetimi dahil profilleri tek bir nesnede toplar ve kurala bu nesne takılır. Grup değişince ona bağlı her kural birlikte değişir.
Özellik 7.0’da menüde görünmüyor. Lab cihazımda gui-security-profile-group fabrika ayarında disable idi ve Security Profiles menüsünde grup yoktu. Komut satırından açılıyor:
config system settings
    set gui-security-profile-group enable
end
Sonra menüde Security Profiles → Profile Groups çıkıyor. Grubu çalışanların internet çıkışındaki profillerle kurdum:
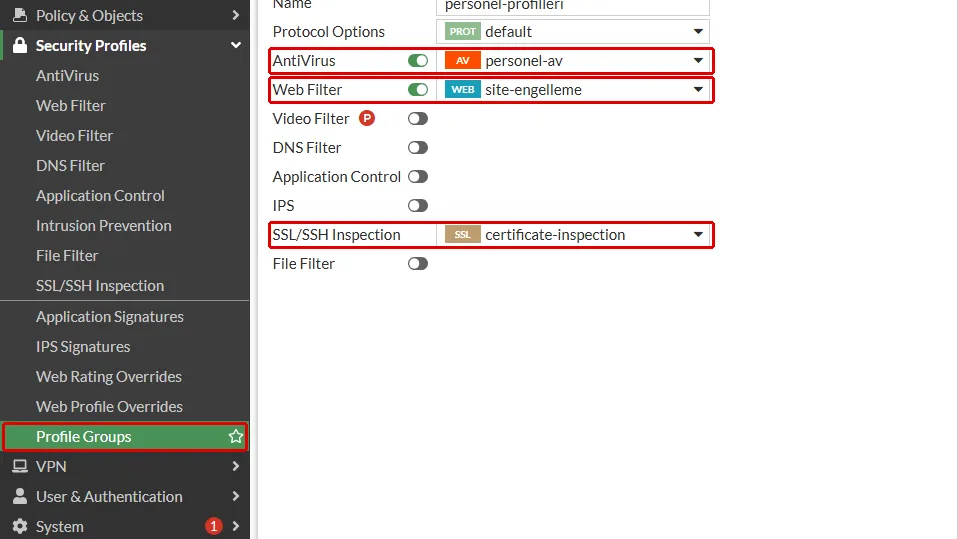
Komut satırındaki karşılığı ve grubun kurala takılması:
config firewall profile-group
    edit "personel-profilleri"
        set ssl-ssh-profile "certificate-inspection"
        set av-profile "personel-av"
        set webfilter-profile "site-engelleme"
    next
end
config firewall policy
    edit 1
        set profile-type group
        set profile-group "personel-profilleri"
    next
end
Kural formunda tek tek profil satırlarının yerini tek bir Use Security Profile Group satırı alıyor. Kuralın Protocol Options seçimi de grubun içine geçiyor, denetim kipi ise kuralda kalıyor:
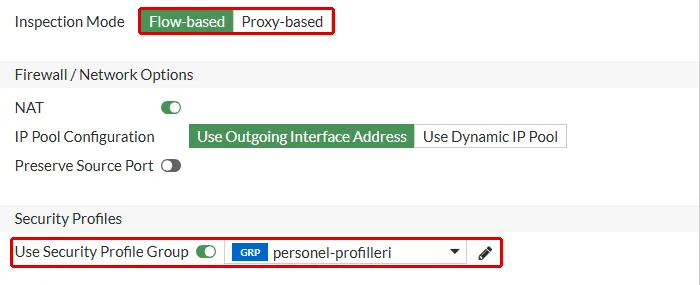
Grupla davranış değişmedi: test dosyası ilk denemede kesildi, ikinci denemede uyarı sayfası geldi ve log engellemeyi grubun içindeki personel-av profilinin adıyla yazdı. Fortinet’in CLI başvurusu gruba antivirüs, web filtre, uygulama kontrolü ve IPS dahil bütün profil türlerinin girebildiğini listeliyor. Lab’da grubu denemeden sonra kaldırdım, kural yeniden profilleri tek tek taşıyor.
2. Aşama: FortiGate Kimlik Entegrasyonu: Kullanıcıyı Tanımak
Profiller hazır olunca kural hâlâ adrese yazılır. Aynı IP adresini sabah muhasebeci, öğleden sonra stajyer kullanıyorsa, “10.34.70.25 sosyal medyaya giremez” kuralı yanlış kişiyi engeller. Bu aşama, kuralı ve logu kişiye bağlar.
6. Active Directory ile Kullanıcı Tabanlı Kural
FortiGate’e Active Directory User & Authentication → LDAP Servers ekranında tanıtılır, AD grubu bir kullanıcı grubuna eşlenir ve kuralın kaynağına yazılır. Üç şey kontrol edilir:
- Şifreli kanal ve doğru test: bağlantı LDAPS (636) ya da STARTTLS ile kurulur; 389’da FortiGate servis hesabının parolasını düz metin gönderiyor ve Windows Server 2025 domain controller’ı bunu reddediyor. Şifreleme ayarı değiştirildiğinde form önce kaydedilir: lab’da kaydedilmemiş formun testi 389’a TLS gönderdi ve yanıltıcı bir “Can’t contact LDAP server” yazdı.
- Ayrıcalıksız servis hesabı ve işe özel grup: FortiGate’e yazılan hesap hiçbir ayrıcalıklı grupta değil (Microsoft’un servis hesabı rehberi); kurala
Domain Usersdeğil işe özel bir AD grubu bağlanır. - Kimlik sorusu atlanmıyor: fabrika ayarındaki
auth-on-demand implicitlykimliği bilinmeyen trafiği grup kuralının altındaki genel kurala bırakıyor;alwaysyapılır, kural All Sessions ile loglanır ve logda kullanıcının adı görünür.
Ölçümleri FortiGate Active Directory entegrasyonu yazımızda anlattık. LDAP’ın kendisini LDAP ve LDAPS nedir yazımızda, grupların nasıl düzenlendiğini Active Directory kullanıcı, grup ve OU yönetimi yazımızda anlattık.
7. RADIUS ile Yönetici Girişi
User & Authentication → RADIUS Servers ekranı, yöneticilerin FortiGate’e kendi merkezi hesaplarıyla girmesini sağlar; yetkiyi joker yönetici kaydına bağlı kullanıcı grubu verir. Üç şey kontrol edilir:
- Grup eşlemesi Specify: fabrika ayarındaki Any’de RADIUS’un tanıdığı sıradan bir kullanıcı da FortiGate’e yönetici olarak girdi. Eşleme RADIUS’un döndürdüğü gruba (
Fortinet-Group-Name) daraltılır; joker kayıt güvenilir adreslerle sınırlanır. - Yedek sunucu ayrı kayıtla: NSA en az iki merkezi sunucu istiyor. Lab’daki 7.0.10’da RADIUS kaydının Secondary Server alanı yönetici girişinde hiç kullanılmadı; yedek sunucu ayrı bir kayıt olarak aynı gruba eklenince giriş 171 milisaniyede yedekten geçti. Yedek, birincil kapatılıp giriş ekranından sınanır.
- Acil durum hesabı ve Blast-RADIUS: yerel listede tek bir acil durum hesabı kalır; iki sunucu da kapalıyken o girdi ve RADIUS’a hiç sorulmadı. FortiOS 7.0 isteğe Message-Authenticator eklemiyor; RADIUS trafiği yönetim ağında kalır ve sürüm yükseltmesi plana girer.
Ölçümleri FortiGate RADIUS yönetici girişi yazımızda anlattık. Protokolü RADIUS nedir yazımızda, sunucunun kurulumunu Linux RADIUS ve Windows Server NPS yazılarımızda anlattık.
3. Aşama: FortiGate VPN: Ağı Dışarı Uzatmak
Kimlik hazır olunca ağ dışarı uzatılabilir: şube bir tünelle merkeze bağlanır, uzaktaki çalışan kendi bilgisayarından içeri girer. VPN’in kendisini VPN nedir yazımızda anlattık.
8. Şubeler Arası IPsec Tünel
VPN → IPsec Wizard iki ucu adım adım bağlar; kurulan tünel VPN → IPsec Tunnels listesinde görünür. Lab cihazımda bu adımın bir sınırı var. Geçici bir tünel açıp önerisine güçlü bir şifreleme yazdım:
gmfw01 (phase1-interface) # new entry 'deneme-tunel' added
command parse error before 'aes128-sha256'
Command fail. Return code -61
Aynı alana des-sha256 yazınca kabul edildi. Fortinet’in sanal makine kılavuzu değerlendirme lisansının yalnız düşük şifrelemeyle çalıştığını yazıyor (yönetim arayüzüne HTTPS ile de girilemiyor). Yani AES’li bir tünel bu lisansla kurulamıyor.
Tüneli yine de DES ile, karşı uca bir Linux sunucusu koyarak kurduk, çünkü ölçülecek şeylerin çoğu algoritmadan bağımsız. Lab’da tünel koptuğunda şube trafiğini yalnız kara delik rotasının internete şifresiz çıkmaktan alıkoyduğunu, rotayı kapatınca aynı pingin WAN’dan düz ICMP olarak çıktığını ölçtük. Ayrıntısı ve gerçek cihazda seçilecek algoritmalar FortiGate Firewall IPsec VPN yazımızda. Tasarım seçenekleri şube bağlantısı yazımızda duruyor.
9. Uzaktan Erişim VPN
Uzaktan çalışanın içeri girmesi de IPsec ile ve FortiClient istemcisiyle kurulur. Lab cihazımın VPN menüsünde SSL-VPN Portals ve SSL-VPN Settings de görünüyor, ama bu seri SSL-VPN anlatmıyor: Fortinet 7.6.3 sürümünde SSL-VPN’in tünel kipini kaldırdı ve IPsec’e geçilmesini istiyor.
Uzaktan erişim açıldığında internete bakan tek giriş ekranı VPN olur, bu yüzden iki aşamalı doğrulama ister. Yönetim arayüzünün neden internete açılmadığını ve dışarıdan yönetimin neden VPN üzerinden yapıldığını yönetim erişimi yazımızda anlattık.
Fortinet’in FortiClient için verdiği örnek IKEv1 aggressive mode, XAuth ve bütün çalışanların paylaştığı bir anahtar kullanıyor. Lab’da bu örneği DES ile kurup bir istemci bağladık: aggressive mode istemcinin kimliğini ve anahtardan türetilen hash’i hatta şifresiz gönderdi. Ölçümler, ayrık tünelin bedeli ve nasıl olması gerektiği FortiGate Firewall uzaktan erişim VPN yazımızda.
4. Aşama: FortiGate Hatlar ve Rotalar: SD-WAN ve BGP
Tek hat hem interneti hem VPN’i taşıdığında hattın kopması ikisini birden götürür. Bu aşama ikinci hattı ve iki hat arasındaki kararı ekler.
10. SD-WAN ve Yedek Hat
Temel rehberin 12. adımında yedek hat, mesafesi büyük ikinci bir varsayılan rota ve hattı yoklayan link monitor ile kuruluyor; o düzen hat tamamen kopunca devreye girer. SD-WAN hatları ölçer ve bir hat kopmasa bile gecikmesi ya da kaybı eşiği aşınca yeni trafiği öbür hatta taşır. Üç şey kontrol edilir:
- Geçiş sırası: lab’da iki hat da bir bölgeye eklenmişti ve SD-WAN üye listesinde görünmedi. Engel, hatların bölgede olması ve
port3’ün link monitor’üydü, statik rota değil. Hatlar bölgeden çıkarılır, link monitor kaldırılır, üye yapılır, kurallar ve varsayılan rota SD-WAN bölgesine bağlanır. İş yedekle ve bakım penceresinde yapılır. - Ölçüm iki adrese: Fortinet’e göre iki sunucu yazılınca hattın ölü sayılması için ikisinin de düşmesi gerekiyor. Ölçüm, trafiğin gittiği yolun ucuna yapılır; ağ geçidine değil.
- Geçiş sınanır ve sınırı bilinir: lab’da yavaşlamada geçiş 11,4, kopmada 3,0 saniye sürdü; açık TCP bağlantıları geçişten korunmadı (yavaşlamada yavaş hatta kaldı, kopmada düştü).
Ölçümleri FortiGate SD-WAN yazımızda anlattık. Hat seçiminin kurum tarafını kurumsal internet hattı yazımızda anlattık.
11. BGP
Network → BGP ekranı, FortiGate’in rotalarını elle yazmak yerine komşu bir yönlendiriciyle konuşarak öğrenmesini sağlar. Küçük bir kurumda gerekmez; servis sağlayıcının MPLS şube hizmetini kullanan, iki operatörden kendi adres bloğuyla internet alan ya da buluta özel bağlantı kuran kurumda gerekir. Lab cihazımda BGP fabrika ayarında kapalıydı (AS 0). Üç şey kontrol edilir:
- Yalnız kendi ağların duyurulur: FortiGate komşuluk kurulunca hiçbir şey duyurmuyor; duyurulacak ağ Networks bölümüne tek tek yazılır. NIST SP 800-189 uç ağ için “yalnız kendi ağların” diyor; lab’da Redistribute Connected yönetim ve misafir ağları dahil sekiz ağı karşıya taşıdı.
- Kabul süzülür, sınırlanır ve korunur: RFC 7454’e göre komşudan yalnız beklenen ağlar alınır, önek sayısına sınır konur ve oturum parolayla korunur. Lab’da süzgeçsiz FortiGate beklenmeyen ağı bir saniyede tabloya aldı; sınır aşılınca oturum kapandı ve elle temizlenene kadar kapalı kaldı.
- Sessiz kopma için BFD: fabrika zamanlayıcılarıyla (keepalive 60, holdtime 180) kesinti 127,1 saniye, BFD ile 1,04 saniye sürdü. BFD yalnız komut satırından açılıyor ve karşı tarafın desteğini istiyor.
Ölçümleri FortiGate BGP yazımızda anlattık. BGP’nin yönlendirme protokolleri arasındaki yerini ağ protokolleri yazımızın taşıma bölümünde anlattık.
5. Aşama: FortiGate Bant Genişliği: Hattı Paylaştırmak
Hatlar belli olunca kapasite paylaştırılır. Dar bir hatta bir kişinin büyük dosya indirmesi, aynı anda süren bir görüntülü görüşmeyi bozar.
12. Bant Genişliği Sınırlama
Policy & Objects → Traffic Shaping ekranı, bir trafiğin kullanabileceği hıza üst sınır koyar. Lab cihazımda fabrika ayarında beş hazır shaper vardı ve hiçbir trafiğe shaping uygulanmıyordu. Sınırsız bir misafir yüklemede 383, indirmede 393 Mbit/s aldı. Üç şey kontrol edilir:
- İki yön ayrı sınırlanır: Fortinet’in kılavuzuna göre Shared shaper yalnız policy’nin yönünü, yani misafirin yüklemesini sınırlar. İndirme için Reverse shaper alanına ayrı bir shaper verilir. Lab’da kılavuzun örneğindeki gibi aynı nesne iki yöne verilince 20 Mbit/s’lik sınır iki yön arasında bölündü: aynı anda 8,39 ve 10,5.
- Toplam ve kişi başı pay birlikte yazılır: NIST SP 800-53 SC-5(2) kapasitenin kota ve bölümlemeyle yönetilmesini istiyor. Ortak sınır misafirlerin toplamını, kişi başı sınır (Per-IP shaper) tek bir misafiri tutar. Kişi başı sınır iki yönün toplamıdır. Lab’da toplam 30 ve kişi başı 20 Mbit/s ile iki misafirin toplamı 30,5’te durdu.
- Çıkış arayüzü zone olur ve sınır iki yönde ölçülür: zone’a üye olan port policy’de seçilemiyor, komut satırı
value parse errorverip policy’yi kaydetmiyor. Sınır iki yön aynı anda ölçülerek ve Dropped Bytes sütunundan doğrulanır.
Ölçümleri FortiGate bant genişliği sınırlama yazımızda anlattık.
6. Aşama: FortiGate HA: Cihazın Kendisini Yedeklemek
Hatlar yedekli olsa da firewall tek cihazsa, cihazın kendisi tek hata noktası olarak kalır. Bu aşama onu ikiye çıkarır. Kavramı tek hata noktası yazımızda anlattık.
13. HA: İki Cihazla Küme
System → HA ekranında lab cihazım fabrika ayarında tek başına çalışıyordu (Mode: Standalone). FortiGate’in kendi küme protokolü FGCP, iki cihazın yapılandırmasını eşitler ve asıl cihaz düşünce yedeği onun yerine geçirir.
Lab’a ikinci bir sanal FortiGate ekleyip kümeyi kurduk ve birincili farklı yollardan düşürdük. Gücü kesilen birincilin yerine yedek 4,37 saniyede geçti. İki ayar fabrika ayarında boş ya da kapalı geliyor ve ikisinin de bedelini ölçtük:
- İzlenen arayüz (Monitor interfaces): boşken birincilin LAN kablosu çekildi ve küme 21 saniye boyunca devretmedi.
- Oturum aktarımı (Session pickup): kapalıyken süren bir indirme devirde koptu.
Kurulumu, birincil seçim kuralını ve tek kalp atışı kablosunun ürettiği split brain’i FortiGate HA yazımızda anlattık. İki firewall’un kablolamasını ve FGCP’nin VRRP’den farkını VRRP nedir yazımızda anlattık.
FortiGate Değerlendirme Lisansıyla Hangi Adımlar Ölçülebilir?
FortiGate’i değerlendirme lisanslı bir sanal makinede deneyecekseniz sınırları baştan bilmek zaman kazandırır. Lab cihazımda ölçtüğüm sınırlar, 13 adımı ikiye ayırıyor:
- Tam ölçülebilen adımlar: Active Directory, RADIUS, SD-WAN, BGP, bant genişliği sınırlama ve HA. Bunlar ne imzaya ne güçlü şifrelemeye yaslanır. HA’yı lab’a eklediğimiz ikinci sanal FortiGate ile ölçtük, değerlendirme lisansı kümeyi kapatmıyor.
- Kısmen ölçülebilen adımlar: SSL inspection, web filtre, uygulama kontrolü, IPS, antivirüs, şubeler arası tünel ve uzaktan erişim. Profil kurulur ve davranır, ama FortiGuard aboneliği olmadığı için imzalar 2015 ve 2018’de kalır, kategoriye göre web filtresi ve kategoriye göre SSL muafiyeti çalışmaz. Şubeler arası tünel ve uzaktan erişim DES ile kuruldu ve ölçüldü, gerçek cihazda seçilecek algoritma belgeden aktarıldı. Derin denetimin sınırı ayrıca aşağıda.
SSL inspection’ın sınırı anahtar boyunda. Derin denetimde FortiGate kullanıcıya giden sertifikaya 512 bitlik bir anahtar koyuyor ve güncel istemciler bu sertifikayla bağlantı kurmuyor. Hangi sitenin açılıp hangisinin muaf geçtiğini ölçmek buna rağmen mümkün oldu, içerik ölçümlerini de istemcinin güvenlik seviyesini yalnız lab için düşürerek aldım. Kurumun CA’sından alt CA almak için gereken sertifika isteği ise üretilemedi, FortiGate 2048 bitlik anahtarı reddetti:
Supported key size: 512.
Command fail. Return code 1
CA sertifikasını içe aktarmak da mümkün olmadı. Arayüz her biçimde Incorrect certificate file format for CA/LOCAL/CRL/REMOTE cert. dedi, yani sertifika dosyasının biçimi yanlış. Bu yüzden SSL inspection yazısında kullanıcı bilgisayarlarının güven zinciri Fortinet’in belgesinden aktarıldı, cihaz gelince ölçülecek.
Lab cihazımın lisansı 15 Ekim 2026’da bitiyor. İki gruptaki adımların ekranlarını ve ölçümlerini o tarihe kadar aldık.
Sonuç: FortiGate’te İleri Seviye Adımlar İhtiyaca Göre Seçilir
Temel rehber her FortiGate’in geçtiği bir kapıdır; bu rehber ise bir menüdür. Güvenlik profilleri kurala takılmadıkça çalışmaz, kimlik profili kişiye bağlar, VPN ağı dışarı uzatır, ikinci hat VPN’i ve interneti tek hattın kaderinden kurtarır, HA da cihazın kendisini yedekler. Hangi satırın gerektiğini tablodaki “Kimde gerekir” sütunu söyler; sıra ise her aşamanın bir öncekinin bıraktığı sorunu çözmesinden gelir.
Örnekteki sınır kapısında yerdeki temel izleri bir yapılacaklar listesi değil, bir seçenekler planıdır: inceleme hangarı yükü artan kapıya, ikinci şerit yoğunlaşan yola, yedek kulübe kapanmaması gereken kapıya yapılır. Başlamadan önce temel rehberin kontrol listesinin bittiğinden, özellikle yedeğin alındığından emin olun.
FortiGate Firewall İleri Seviye Yapılandırma Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle flow ve proxy kipinin farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB sınırı lab'da ölçüldü.
FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.
FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı; BFD ile 127 saniyelik kesintinin 1 saniyeye inmesi.
FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
FortiGate Firewall HA lab'da: FGCP kümesi, oturum aktarımı ve izlenen arayüz. Güç kesildi, kablo çekildi, devir süresi ve split brain saniyesiyle ölçüldü.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
FortiGate'inize ikinci hat mı, VPN mi, kullanıcı kuralı mı gerekiyor? Ağınıza bakıp söyleyelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu