FortiGate Firewall Policy Yapılandırması: Kural Seti
FortiGate Firewall policy yapılandırması: Fortinet ve NIST'e göre kural seti, dar kural üstte, ilk eşleşme, servis daraltma, ret logu ve zamanlı kural.

- FortiGate Kuralı Nasıl Seçer? Sıra Neden Sonucu Değiştirir?
- FortiGate’te Kural Seti Nasıl Olmalı?
- Kaç Kural Olmalı?
- Ne Zaman Ret Kuralı Yazılır?
- Erişim Matrisinden Kural Setine
- Genel İzni Daraltmak: ALL Yerine Gereken Servisler
- FortiGate’te Kural Yazmak: Form Alanları
- İlk Eşleşme: Paket Listede İlk Uyduğu Kuralda Durur
- 1. Adım: Hangi Kuralın Eşleşeceğini Sorun
- 2. Adım: Dar Kuralı Üste Taşıyın
- 3. Adım: Gerçek Trafikle Doğrulayın
- Sırayı Geri Almak
- FortiGate Ret Kuralının Logu: Fabrika Ayarında Kapalı
- Ret Çalışıyor, Log Boş
- FortiGate’te Zamanlı Kural: Schedule
- Doğrulama: FortiGate’in Kural Seti Doğru mu?
- Sonuç: FortiGate Kural Setinde Sıra Tasarımın Kendisidir
- FortiGate Firewall Policy Hakkında Sık Sorulan Sorular
FortiGate Firewall policy yapılandırması, hangi bölgeden hangi bölgeye hangi trafiğin geçeceğini kural kural yazmaktır. Fortinet’in kendi en iyi uygulama kılavuzunun ve NIST’in tarif ettiği düzende kural seti varsayılan retle başlar ve dar kurallar listenin üstünde durur.
İzin yalnız gereken trafiğe, belirli arayüzler arasında ve gereken servisle verilir; her kuralın benzersiz bir adı ve açıklaması olur. Kurallar Policy & Objects → Firewall Policy ekranında yazılır.
Bu yazı FortiGate Firewall yapılandırma rehberimizin 14. adımıdır. Çalışan bir cihaza tek kural eklemeyi FortiGate kullanım rehberimizde anlattık; burada lab’ın kural setini erişim matrisinden yeniden kuruyorum. İki bulgu beklenenden farklı çıktı. Yeni yazılan bir ret kuralı genel iznin altına düşünce hiç çalışmadı; üste alınınca çalıştı, ama fabrika ayarında logda tek satır bırakmadı.
Örnekteki sınır kapısında aynı şeritte art arda iki kol durabilir: önde özel bir kontrol, arkada ana kapı. Özel kontrol ana kapının arkasına konursa, ana kapıdan geçirilen araç ona hiç ulaşmaz. FortiGate’te şerit arayüz çifti, öndeki kol dar kural, arkadaki kol genel izin kuralı, şeridin sonundaki duvar da örtük rettir.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde bir firewall’un kural setini kurarken izlediğimiz sırayı anlatır.
FortiGate Kuralı Nasıl Seçer? Sıra Neden Sonucu Değiştirir?
FortiGate kural listesini yukarıdan aşağı okur, trafiğe uyan ilk kuralda durur ve onun eylemini uygular. Lab’da iki kural aynı trafiği kapsıyor: kural 5 iç bölümlerin internete çıkışına izin veriyor, kural 8 iç bölümlerdeki yazıcıların (g-yazicilar) çıkışını reddediyor. Kural 8’i, arayüzden açılan yeni bir kuralın düştüğü yere, kural 5’in altına aldım. Trafik göndermeden hangi kuralın eşleşeceğini FortiGate’e sordum:
<src [10.34.70.50-40000] dst [198.18.0.1-80] proto tcp dev muhasebe> matches policy id: 5
<src [10.34.70.10-40000] dst [198.18.0.1-80] proto tcp dev muhasebe> matches policy id: 5
Satırlar sırayla şunu söylüyor:
- Yazıcı (
10.34.70.50) ret kuralına değil, genel izne takılıyor. - Aynı VLAN’daki bilgisayar (
10.34.70.10) da genel izne takılıyor; bu beklenen sonuç.
Yazıcıdan internetteki bir web sunucusuna gerçek bir istek gönderdim ve paketin yolunu izledim:
... msg="vd-root:0 received a packet(proto=6, 10.34.70.50:44446->198.18.0.1:80) tun_id=0.0.0.0 from muhasebe. flag [S], seq 647323689, ack 0, win 64240"
... msg="find a route: flag=04000000 gw-203.0.113.80 via port3"
... msg="Allowed by Policy-5: SNAT"
İstek 200 ile döndü. Ret kuralı doğru yazılmış, ama hiç çalışmıyor. Kural setinde bu yüzden yalnız hangi kuralların bulunduğu değil, hangi sırada durdukları da sonucu belirler.
FortiGate’te Kural Seti Nasıl Olmalı?
Kural seti varsayılan retle başlar ve erişim matrisinin her satırı tek bir kurala dönüşür. İzin kuralı belirli arayüzler arasında, gereken adres ve servisle yazılır; dar kurallar üstte, genel izinler altta durur. Her kuralın benzersiz bir adı ve neden yazıldığını söyleyen bir açıklaması olur, kullanılmayan kural listede kalmaz.
Bu düzeni üç kaynak birlikte tarif ediyor:
- Fortinet FortiOS 7.0 Best Practices, Policies sayfası: en belirgin kurallar listenin en üstüne konur ve en az yetki ilkesine uyulur. Aynı sayfa izin kurallarının any arayüze değil belirli arayüze yazılmasını, all ve any nesnelerinin yalnız internete giden kurallarda kullanılmasını ister. Bir de şunu: her kuralın kendine özgü bir adı olmalı ve kullanılmayan kural bulunmamalı.
- NIST SP 800-41 Rev. 1 (Eylül 2009), bölüm 4: firewall, policy’nin açıkça izin vermediği gelen ve giden bütün trafiği engeller. NIST buna varsayılan olarak reddetme (deny by default) der. Bölüm 5.2.2 kural setinin olabildiğince belirgin olmasını ve her kurala açıklama yazılmasını ister.
- NSA Network Infrastructure Security Guidance (Mart 2022, sürüm 1.0), bölüm 2.4: kurallar yalnız gereken servislere ve sistemlere açıkça izin verir ve geri kalan her şeyi reddeder. Bölüm 7.4 ret satırını açıkça yazmayı ister, böylece reddedilen denemeler loglanır.
Kural setinde dört tür satır var:
| Dar izin | Genel izin | Açık ret kuralı | Örtük ret | |
|---|---|---|---|---|
| Ne zaman | Tek hedefe, tek servise erişim | Bir bölümün internete çıkışı | Genel bir iznin içinden bir alt kümeyi çıkarmak | Matriste “kapalı” yazan her yön |
| Listede yeri | Üstte | Kendi arayüz çiftinin altında | Kestiği iznin üstünde | En sonda, her zaman |
| Log | Gerekirse | Gerekirse | Fabrika ayarında kapalı, açılır | Log ayarından açılır |
| Lab örneği | Kural 6: iç bölümlerden DMZ web sunucusuna HTTP | Kural 5: iç bölümlerden internete web ve ping | Kural 8: yazıcılar | DMZ’den iç ağa |
Tablonun üçüncü sütunu, ret kuralının ne zaman yazıldığını açıklıyor; kapalı kalacak bir yön için kural yazılmaz.
Kaç Kural Olmalı?
Fortinet de NIST de bir sayı vermiyor. İlkenin pratik karşılığı: erişim matrisinin her açık hücresi bir kural, her kapalı hücresi yazılmayan bir kuraldır. Matriste karşılığı olmayan kural ya bir istisnadır ya da artık kullanılmayan bir kayıt.
Kullanılmayan kuralı bulmanın yolu kuralın istatistiğidir. Kural formunun sağındaki Statistics paneli, kuralın son ne zaman eşleştiğini (Last used) ve kaç kez eşleştiğini (Hit count) gösteriyor. Lab’daki kural 5 için 38 saniye ve 71 eşleşme yazıyordu. Aylarca eşleşmeyen bir kural, Fortinet’in kullanılmayan kural (unused policy) dediği kuraldır ve gözden geçirmede silinir ya da neden durduğu açıklamasına yazılır.
Ne Zaman Ret Kuralı Yazılır?
Açık ret kuralı iki durumda yazılır:
- Genel bir iznin içinden bir alt küme çıkarılacaksa: kural 8, kural 5’in izin verdiği iç bölümlerin içinden yazıcıları çıkarıyor. Kesmek istediği iznin üstünde durur.
- Sanal IP’li bir izni geçersiz kılmak gerekiyorsa: sanal IP taşıyan kurallar sıradan önce gelir; ret kuralı onları ancak
match-vipile yakalar. Bunu WAN ayarı yazımızda ölçtük.
Kapalı kalacak bir yön için ret kuralı yazılmaz. Fortinet’in kılavuzu açıkça örtük ret kuralının (implicit deny) geçersiz kılınmamasını istiyor. Listenin sonundaki örtük ret o yönü zaten reddeder. Örtük retin logunu log ayarları yazımızda açtık.
Erişim Matrisinden Kural Setine
Kural seti ekranda değil, kâğıtta başlar. Ağ segmentasyonu yazımızdaki erişim matrisi hangi bölümün hangisine ulaşacağını söyler. Lab’ın matrisi, önceki adımlarda kurulan zone’lar ve adres nesneleri üzerine şöyle kuruldu:
| Kaynak | Hedef | Servis | Eylem | Kural |
|---|---|---|---|---|
Dış hatlar, kaynağı özel adres (g-ozel-adresler) | İç bölümler, personel, DMZ | Hepsi | Ret, match-vip | 9 |
Personeldeki desteği bitmiş eski PC (h-personel-eski-pc) | Dış hatlar | Hepsi | Ret | 2 |
| Personel | Dış hatlar | HTTP, HTTPS, PING | İzin, NAT | 1 |
| Dış hatlar | DMZ web sunucusu (sanal IP v-dmz-web) | HTTP | İzin | 3 |
Yazıcılar (g-yazicilar) | Dış hatlar | Hepsi | Ret, log açık | 8 |
İç bölümler (ic-bolumler) | Dış hatlar | HTTP, HTTPS, PING | İzin, NAT | 5 |
| İç bölümler | DMZ web sunucusu (h-dmz-web) | HTTP | İzin | 6 |
| Misafir | Dış hatlar | DNS, HTTP, HTTPS | İzin, NAT | 11 |
| DMZ | İç bölümler | Yok | Kural yazılmaz, örtük ret | 0 |
Matrisi lab’daki kurallarla yan yana koyunca üç satır kendi kuralına uymuyordu:
- Dışarıya açılan web sunucusu personel ağındaydı. Sanal IP
203.0.113.10, personeldeki10.34.30.20’ye açılıyordu; zone yazısının kuralı ise dışarıdan erişilen sunucuyu DMZ’ye koyar. Sanal IP’yi DMZ’deki10.34.80.10’a çevirdim, adınıv-dmz-webyaptım ve kural 3’ün hedef arayüzünüdmzyaptım. Dışarıdan aynı adrese gelen istek önceic web sunucusu, değişiklikten sonradmz web sunucusuyazan sayfayı aldı. - İki genel izin
ALLtaşıyordu. Kural 1 ve 5, internete her servisi açıyordu; kullanıcıların ihtiyacı web ve sorun giderme için ping. İkisini HTTP, HTTPS ve PING’e daralttım; ölçümü aşağıda. - Dört kuralın açıklaması boştu. Her kurala ne yaptığını, kimin istediğini ve tarihini yazdım (NIST 5.2.2, NSA 3.1).
Kural 3’ün yeni hâli formda (Policy & Objects → Firewall Policy, kurala çift tıklanır):
- Incoming Interface: dış hatlar (
dis-hatlar). Outgoing Interface:dmz, çünkü sanal IP’nin açıldığı sunucu artık DMZ’de. - Destination: sanal IP’nin kendisi,
v-dmz-web. Kuralın hedefinde sunucunun iç adresi değil sanal IP durur; FortiGate dışarıdan gelen paketi bu nesneyle eşleştirip iç adrese çevirir. - Service: yalnız
HTTP. - NAT: kapalı. Dışarıdan gelen isteğin kaynağı değiştirilmez, sunucunun logu internetteki istemciyi görür.
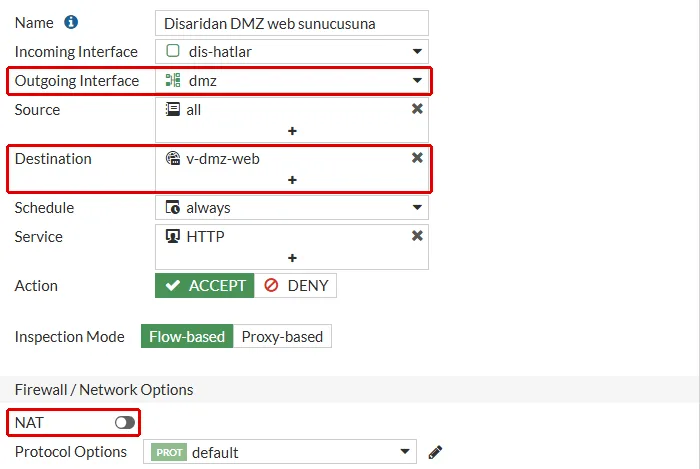
config firewall policy
    edit 3
        set name "Disaridan DMZ web sunucusuna"
        set srcintf "dis-hatlar"
        set dstintf "dmz"
        set action accept
        set srcaddr "all"
        set dstaddr "v-dmz-web"
        set schedule "always"
        set service "HTTP"
    next
end
Sunucu ağına giden kurallar (iç DNS, Active Directory) bu matriste yok: lab’da sunucu ağı firewall’un yönetim tarafında duruyor. Gerçek bir kurulumda sunucular kendi VLAN’ında olur ve bu satırlar matrise eklenir.
Genel İzni Daraltmak: ALL Yerine Gereken Servisler
Daraltmadan önce iç bölümlerdeki bir bilgisayarın internetteki bir sunucuya SSH portundan (TCP 22) bağlanması kural 5’e takılıyordu. Kuralların servisini değiştirip aynı sorguyu tekrarladım:
<src [10.34.70.10-40000] dst [198.18.0.1-22] proto tcp dev muhasebe> matches policy id: 0
<src [10.34.70.10-40000] dst [198.18.0.1-443] proto tcp dev muhasebe> matches policy id: 5
SSH artık hiçbir izne uymuyor ve örtük rete (policy id: 0) düşüyor; HTTPS kural 5’ten geçiyor. Gerçek bir bağlantı denemesi de aynı yere düştü:
... msg="vd-root:0 received a packet(proto=6, 10.34.70.10:48574->198.18.0.1:22) tun_id=0.0.0.0 from muhasebe. flag [S], seq 2407984992, ack 0, win 64240"
... msg="Denied by forward policy check (policy 0)"
Aynı bilgisayardan web isteği 200 döndü ve ping geçti. Lab’daki bütün bölümleri, misafir ve dışarıdan sanal IP dahil, değişiklikten sonra yeniden denedim; beklenen her yol açık, beklenen her yol kapalı kaldı.
FortiGate’te Kural Yazmak: Form Alanları
Bu adımdan önce hazır olması gerekenler:
- Arayüzler ve zone’lar:
ic-bolumler(muhasebe ve depo),dis-hatlar(iki internet hattı). Kurulumları zone yazısında ve statik rota yazısında. - Adres ve servis nesneleri: kurala adres değil nesne adı yazılır; adres nesneleri yazısında açtık.
- Erişim matrisi: yukarıdaki tablo.
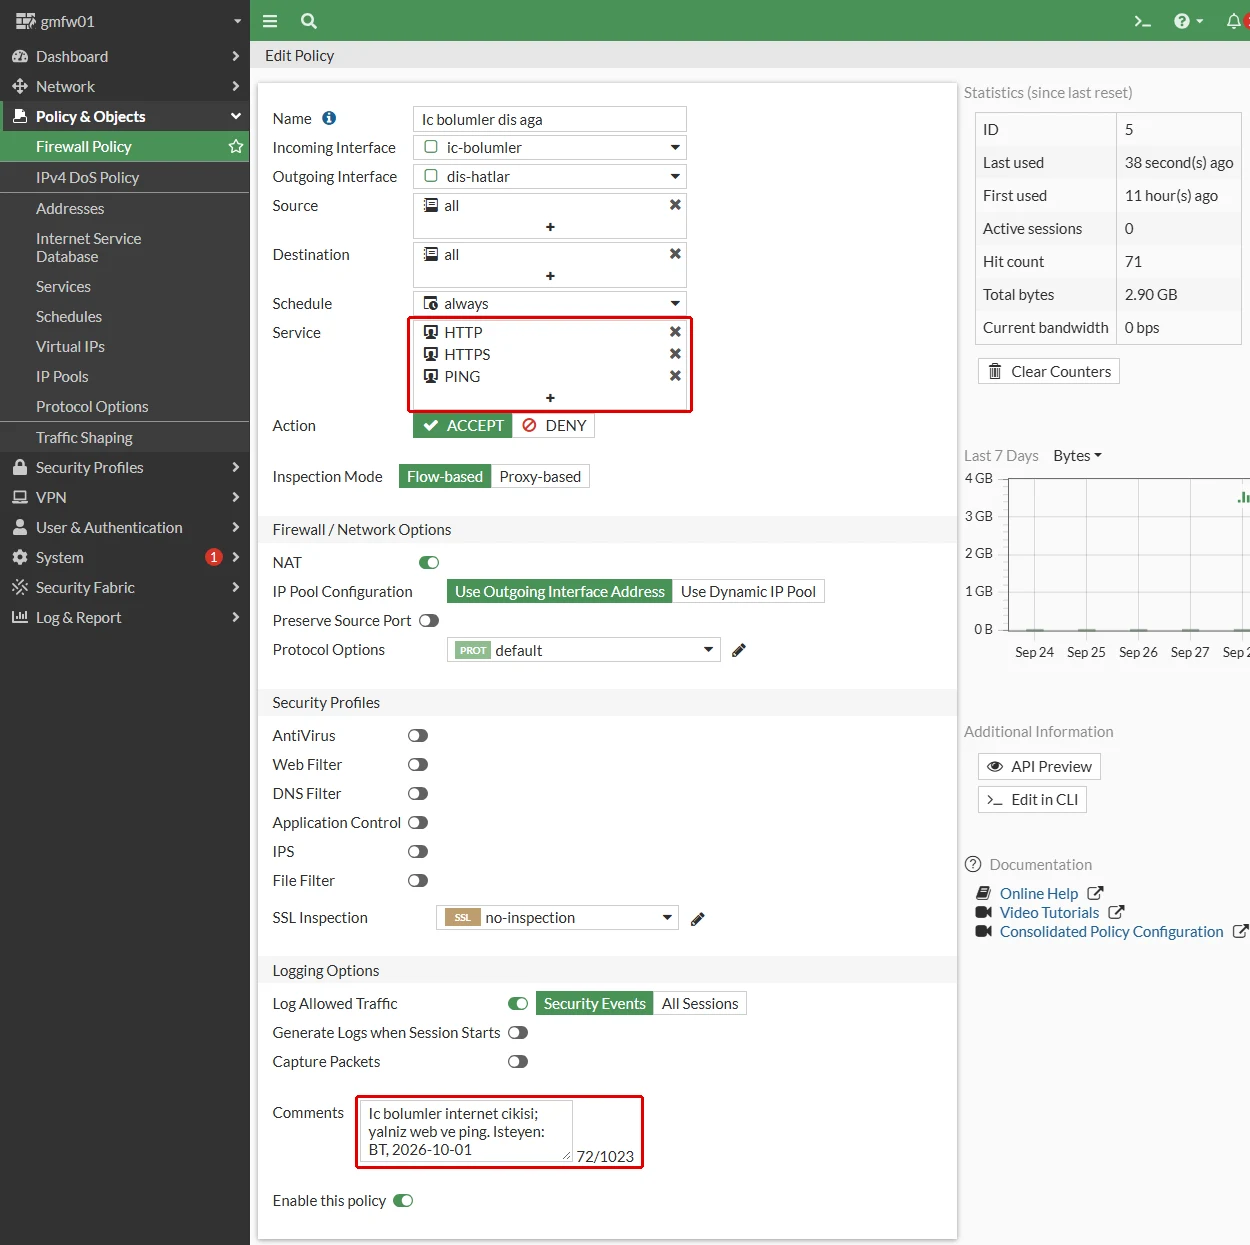
Menü yolu: Policy & Objects → Firewall Policy → Create New; var olan kural satırına çift tıklanarak düzenlenir. Kural 5’in formundaki alanlar:
- Name: benzersiz ve ne yaptığını söyleyen bir ad. Lab’da
Ic bolumler dis aga. - Incoming Interface ve Outgoing Interface: belirli arayüz ya da zone,
anydeğil. Lab’daic-bolumlervedis-hatlar. - Source ve Destination: nesne adları. İnternete giden kuralda hedef
allolabilir; Fortinet’in kılavuzuall’a yalnız bu durumda izin veriyor. - Service: gereken servisler. Lab’da HTTP, HTTPS ve PING.
- Action: ACCEPT. Formun fabrika değeri de bu.
- NAT: iç ağdan internete çıkan kuralda açık; fabrika ayarında açık geliyor. NAT’ın ayrıntısı bir sonraki adımın konusu.
- Comments: ne yaptığı, kimin istediği, tarih. Lab’da
Ic bolumler internet cikisi; yalniz web ve ping. Isteyen: BT, 2026-10-01.
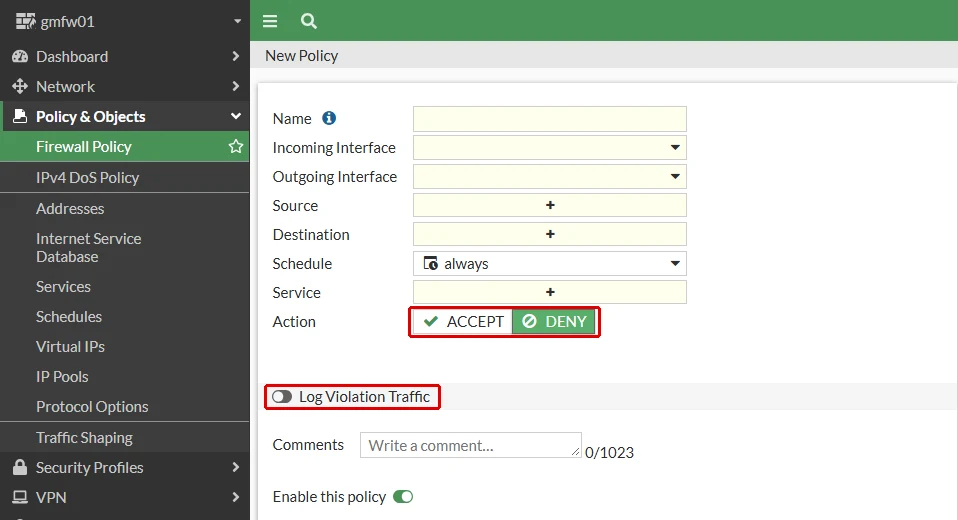
Eylemi DENY yapınca form üç yerde değişiyor:
- NAT, güvenlik profilleri ve izin logu alanları kayboluyor.
- Log için tek bir anahtar kalıyor: Log Violation Traffic.
- Bu anahtar kapalı geliyor.
Lab’da yazıcıların internete çıkmasını kesen kural 8 bu formla yazıldı:
- Name:
Yazicilar internete cikmasin. - Incoming Interface:
ic-bolumler, Outgoing Interface:dis-hatlar. - Source: yazıcıların grubu,
g-yazicilar. Gruba yeni bir yazıcı eklenince kural onu da kendiliğinden kapsar. - Service:
ALL. Ret kuralında her servisi kapsamak doğru, çünkü amaç yazıcının dışarıya hiçbir yoldan çıkmaması. - Action: DENY.
- Log Violation Traffic: açık. Yazıcının dışarı çıkma denemesi loga düşer.
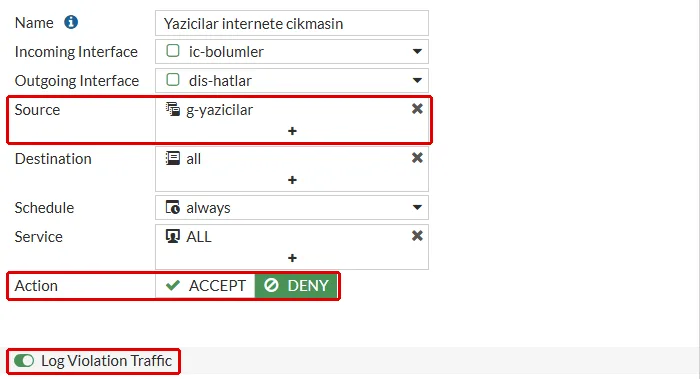
Kural 8’in komut satırındaki karşılığı:
config firewall policy
    edit 8
        set name "Yazicilar internete cikmasin"
        set srcintf "ic-bolumler"
        set dstintf "dis-hatlar"
        set srcaddr "g-yazicilar"
        set dstaddr "all"
        set schedule "always"
        set service "ALL"
        set logtraffic all
        set comments "Yazicilar internete cikmaz; ret logu acik. Isteyen: BT, 2026-10-01"
    next
end
Bu blokta set action satırı yok. Kısa show çıktısı fabrika değerlerini göstermiyor ve CLI’da eylemin fabrika değeri deny; izin kurallarında set action accept satırı görünüyor. Arayüzde izin, CLI’da ret fabrika değeri. CLI’dan izin kuralı yazarken set action accept satırı unutulursa kural ret olarak kaydedilir.
İlk Eşleşme: Paket Listede İlk Uyduğu Kuralda Durur
Bir bankada sıra numarası aldığınızı düşünün: ilk boşalan veznede işiniz görülür ve bankadan çıkarsınız. Arkadaki veznelere hiç uğramazsınız; orada sizin için daha uygun bir görevli olsa bile.
Bu sahneyi sınır kapısının dört parçası taşıyor:
- Arayüz çifti tek bir şerittir. Kaynak ve hedef arayüzü aynı olan kurallar aynı şeritte art arda durur.
- Kural şeritteki bir koldur. Kendi aracını, yani kaynağı, hedefi ve servisi tutan trafiği ya geçirir ya durdurur; tutmayan araç bir sonraki kola ilerler.
- Sıra kolların şeritteki dizilişidir.
- Örtük ret şeridin sonundaki duvardır. Hiçbir kola uymayan araç orada durur.
Örnekteki sınır kapısında ana kapının kolu her aracı geçirecek şekilde ayarlanmışsa, onun arkasına konan özel kontrol hiç araç görmez. Mekanizma şöyle işliyor:
- Paket gelir; FortiGate kaynak ve hedef arayüzünü bulur.
- O arayüz çiftindeki kuralları yukarıdan aşağı okur.
- Kaynağı, hedefi, servisi ve zamanı tutan ilk kuralda durur ve onun eylemini uygular.
- Hiçbiri tutmazsa örtük reddi (
policy 0) uygular.
Kazanç ve bedel aynı mekanizmadan geliyor. Kazanç: genel izin bir kez yazılır, istisnalar onun üstüne eklenir. Bedel: arayüzden açılan yeni kural listenin sonuna eklenir; bunu kullanım rehberinde ölçtük. Sona eklenen bir ret kuralı, üstündeki genel iznin gölgesinde kalır ve hata vermeden hiç çalışmaz.
1. Adım: Hangi Kuralın Eşleşeceğini Sorun
FortiGate’e trafik göndermeden hangi kuralın eşleşeceğini sormanın iki yolu var. Arayüzde Firewall Policy ekranındaki Policy Lookup düğmesi; CLI’da şu komut:
diagnose firewall iprope lookup 10.34.70.50 40000 198.18.0.1 80 tcp muhasebeKomutun parçaları:
10.34.70.50 40000: kaynak adres ve kaynak port. Kaynak port gerçek trafikte rastgeledir; sorgu için herhangi bir sayı yazılır.198.18.0.1 80: hedef adres ve port.tcp: protokol.muhasebe: paketin geldiği arayüz. Zone değil, zone’a üye arayüz yazılır.
Kural 8 alttayken cevap, yazının başındaki ölçümde görülen matches policy id: 5 idi.
2. Adım: Dar Kuralı Üste Taşıyın
Kural 8’i kural 5’in önüne aldım ve sorguyu tekrarladım:
config firewall policy
    move 8 before 5
end<src [10.34.70.50-40000] dst [198.18.0.1-80] proto tcp dev muhasebe> matches policy id: 8
<src [10.34.70.10-40000] dst [198.18.0.1-80] proto tcp dev muhasebe> matches policy id: 5Yazıcı artık ret kuralına, aynı VLAN’daki bilgisayar genel izne takılıyor. Arayüzde aynı işi kural satırını sürükleyip bırakmak yapıyor. Listenin son hâli:
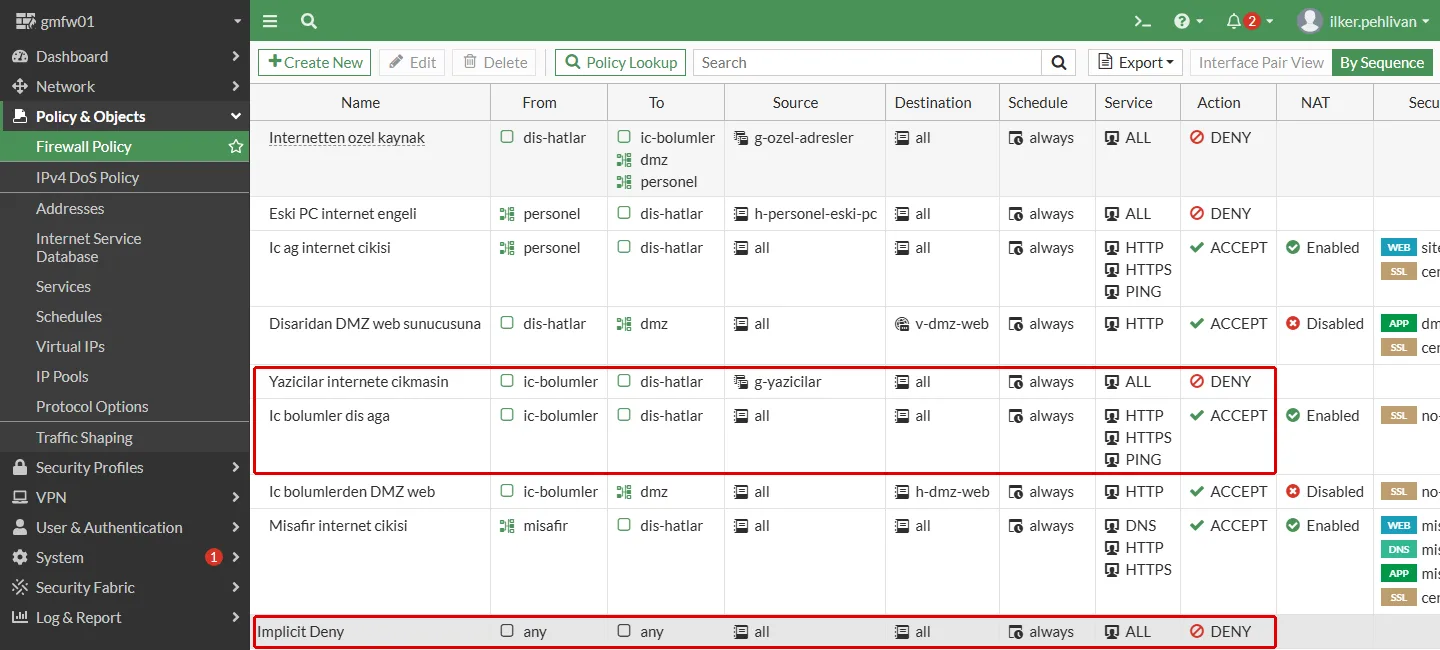
3. Adım: Gerçek Trafikle Doğrulayın
Sorgu bir tahmindir; doğrulama gerçek pakettir. Yazıcıdan aynı web isteğini yeniden gönderdim:
... msg="vd-root:0 received a packet(proto=6, 10.34.70.50:53078->198.18.0.1:80) tun_id=0.0.0.0 from muhasebe. flag [S], seq 1528623122, ack 0, win 64240"
... msg="Denied by forward policy check (policy 8)"
Paket kural 8’de durdu; istek cevapsız kaldı.
Sırayı Geri Almak
Sıra aynı komutla geri alınır: move 8 after 5 kural 8’i yeniden genel iznin arkasına koyar. Lab’da bu durumu yukarıdaki ilk ölçüm için bu komutla kurmuştum. Kol ana kapının arkasına geri alınınca araç yine ana kapıdan geçer.
FortiGate Ret Kuralının Logu: Fabrika Ayarında Kapalı
Ret kuralının değerinin yarısı, neyin denendiğini göstermesidir. NSA’nın 7.4 bölümü ret satırını bu yüzden açıkça yazdırıyor: reddedilen denemeler loglansın diye.
Ret Çalışıyor, Log Boş
Kural 8’in log anahtarını fabrika ayarına, kapalıya (set logtraffic disable) aldım ve yazıcının isteğini gönderdim. Paket Denied by forward policy check (policy 8) ile reddedildi. Sonra trafik logunda yazıcının adresini aradım:
gmfw01 # execute log filter category traffic
gmfw01 # execute log filter field srcip 10.34.70.50
gmfw01 # execute log display
0 logs found.
0 logs returned.
Ret çalışıyor, ama logda tek kayıt yok. Anahtarı açıp (set logtraffic all, arayüzde Log Violation Traffic) aynı isteği gönderdim ve aynı aramayı yaptım:
3 logs found.
3 logs returned.
...
1: date=2026-10-01 time=15:44:49 ... srcip=10.34.70.50 srcport=58728 srcintf="muhasebe" ... dstip=198.18.0.1 dstport=80 dstintf="port3" ... action="deny" policyid=8 ... policyname="Yazicilar internete cikmasin" service="HTTP" ...
Aynı arama bu kez üç kayıt buldu: yazıcının işletim sistemi bağlantıyı üç kez denedi ve FortiGate her denemeyi kuralın adıyla kaydetti. Teşhis sırası şöyle:
- Ret kuralının çalıştığı debug çıktısındaki
Denied by forward policy check (policy N)satırıyla doğrulanır. - Logda kayıt yoksa önce kuralın Log Violation Traffic anahtarına bakılır; fabrika ayarında kapalıdır.
- Örtük retin logu ayrı bir ayardır; log ayarları yazımızda açtık.
Logu kapalı ret kuralı engeller ama bir şey göstermez. Bu yüzden kendi yazdığımız her ret kuralında logu açıyoruz.
FortiGate’te Zamanlı Kural: Schedule
Kuralların hepsi Schedule alanında always taşıyor. Bir kural yalnız belirli saatlerde geçerli olacaksa ona bir zaman çizelgesi verilir; örneğin bakım penceresinde açılan bir erişim. Gece 01:00 ile 02:00 arasını kapsayan bir çizelge açtım ve DMZ web kuralına (6) verdim:
config firewall schedule recurring
    edit "gece-bakim"
        set start 01:00
        set end 02:00
        set day sunday monday tuesday wednesday thursday friday saturday
    next
end
Saat 15:46’da muhasebedeki bilgisayardan DMZ’deki web sunucusuna istek gönderdim:
... msg="vd-root:0 received a packet(proto=6, 10.34.70.10:43006->10.34.80.10:80) tun_id=0.0.0.0 from muhasebe. flag [S], seq 3033162463, ack 0, win 64240"
... msg="Denied by forward policy check (policy 0)"
İstek kural 6’ya hiç takılmadı; çizelgenin dışında kalan kural yokmuş gibi atlandı ve paket örtük retle düştü. Zamanlı bir kuralın altında aynı trafiği kapsayan başka bir izin varsa, çizelge dışındaki saatlerde trafik o izinden geçer; zamanlı bir kısıtlama tasarlarken altındaki kurallara da bakılır. Ölçümden sonra kuralı always’e geri aldım ve çizelgeyi sildim; istek yeniden 200 döndü.
Doğrulama: FortiGate’in Kural Seti Doğru mu?
- Her kural erişim matrisinin bir satırına karşılık geliyor; kapalı yönler için kural yok.
- Her ret kuralı, kestiği iznin üstünde: Policy Lookup ret kuralının numarasını veriyor.
- İzin kuralları belirli arayüzler arasında ve
allyalnız internete giden kurallarda. - Genel izinlerde servis sayılı; lab’da internete web ve ping.
- Her kuralın benzersiz adı ve açıklaması var; açıklama kimin istediğini ve tarihi söylüyor.
- Ret kurallarında log açık; trafik logunda kuralın adıyla kayıt görünüyor.
- Uzun süre eşleşmeyen kural yok; Statistics panelinde Last used ve Hit count okunuyor.
Sonuç: FortiGate Kural Setinde Sıra Tasarımın Kendisidir
FortiGate kural setini ekranda değil erişim matrisinde başlatın: her açık hücre bir kural, her kapalı hücre yazılmayan bir kuraldır. Fortinet’in, NIST’in ve NSA’nın kesiştiği yerde dar kurallar genel izinlerin üstünde durur ve izinler yalnız gereken servisi açar. Lab’da dört şey beklenenden farklı çıktı:
- Sona eklenen ret kuralı genel iznin gölgesinde kaldı; yazıcının isteği
Allowed by Policy-5ile internete çıktı. - Üste alınan ret kuralı çalıştı ama fabrika ayarında logda tek kayıt bırakmadı.
- CLI’da eylemin fabrika değeri ret; arayüzde izin.
- Zamanlı kural çizelgesinin dışında yok sayıldı ve trafik örtük rete düştü.
Örnekteki sınır kapısında özel kontrol ana kapının önünde durur ve durdurduğu her aracı deftere yazar. Ana kapının arkasına konan kontrol, ne kadar doğru kurulmuş olursa olsun, araç görmez.
Kural setinde çıkışta adres çevirisi yapan NAT’ı FortiGate Firewall NAT ayarı yazımızda anlattık. Açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall Policy Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Kural listenizde bir ret kuralı genel bir iznin altında mı kaldı? Sırayı birlikte kontrol edelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu