FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
FortiGate Firewall bant genişliği sınırlama: misafire toplam 30, kişi başı 20 Mbit/s. Ters yön, iki yönü birleştiren shaper ve kişi başı toplam ölçüldü.

- Misafir Ağı Neden Sınırlanır? Sınırsız Misafir Bütün Hattı Alır
- FortiGate Bant Genişliği Sınırlama Nasıl Olmalı?
- Misafire Ne Kadar Pay Verilir?
- Ortak Sınır, Kişi Başı Sınır ya da İkisi: Ne Zaman Hangisi?
- FortiGate Bant Genişliği Sınırlamadan Önce: Senaryo ve Fabrika Ayarı
- FortiGate Hız Sınırında Yön: Yükleme İleri, İndirme Ters Yöndür
- Aynı Shaper İki Yönü Paylaşıyor
- FortiGate Traffic Shaper: Misafir Toplamı İçin İki Nesne
- FortiGate Per-IP Shaper: Kişi Başı Sınır
- FortiGate Shaping Policy: Misafir Ağını ve Dış Hatları Seçmek
- value parse error Dediğinde Port Bir Zone’dadır
- FortiGate Ortak Sınır ve Kişi Başı Sınır: İki Kişiyle Ölçüm
- Kişi Başı Sınır İki Yönün Toplamıdır
- Kişi Başı Oturum Sınırı
- FortiGate per-policy Ayarı: Üç Kural Tek Sınırı Paylaşır
- FortiGate Hız Sınırını Doğrulamak: Dropped Bytes
- Doğrulama: FortiGate Hız Sınırı Doğru Kuruldu mu?
- Sonuç: FortiGate’te Hız Sınırı Yönle ve Paylaşımla Birlikte Yazılır
- FortiGate Firewall Bant Genişliği Sınırlama Hakkında Sık Sorulan Sorular
FortiGate Firewall bant genişliği sınırlama, belirli bir trafiğin kullanabileceği hızı bir üst sınırla bağlamaktır. NIST’in kapasite yönetimi kontrolünün ve Fortinet’in kılavuzunun birlikte tarif ettiği düzende misafir ağı hattın yalnız bir payını alır: bütün misafirlerin toplamına iki yönde ayrı bir sınır, tek bir misafire de kendi sınırı konur. Bu yazı FortiGate Firewall ileri seviye rehberimizin 12. adımıdır.
Lab’daki misafir ağına bu düzeni kurdum ve her ayardan sonra iki yönü iperf3 ile ölçtüm. Beş bulgu, sınırın çalıştığını sanan birini yanıltacak türden:
- İlk ayarda sınır indirmeyi hiç etkilemedi.
- İki yöne aynı shaper’ı (hız sınırını tutan nesne) verince yön başına 20 değil, toplam 20 kaldı. Fortinet’in kılavuzundaki örnek de böyle kuruluyor.
- Kişi başı sınır iki yönün toplamına uygulandı.
- Bir zone’un üyesi olan internet portu policy’de seçilemedi ve policy hiç kaydedilmedi.
- Personel, muhasebe ve depo için aynı shaper’ı kullanan üç kural, tek bir sınırı paylaştı. Paylaşımı kaldıran ayar formda yok, komut satırından açılıyor.
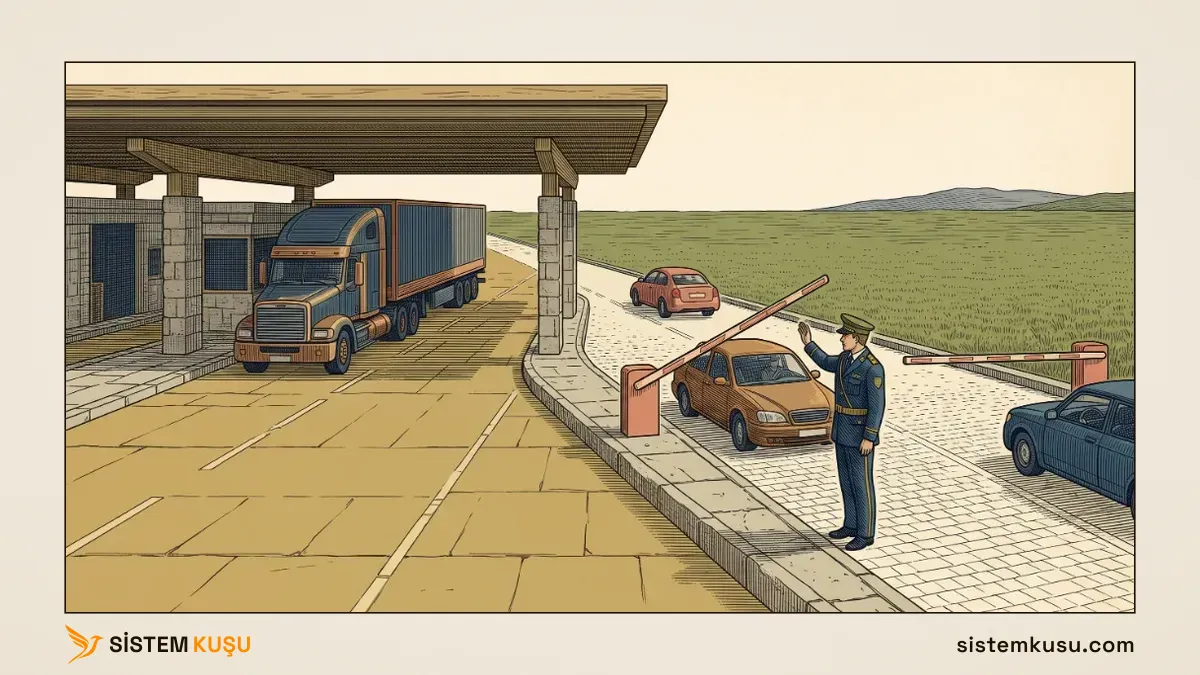
Örnekteki sınır kapısının yanında ziyaretçiler için ayrı bir şerit var. Şeridin iki yönü var ve kapı görevlisi bu şeridi üç şeyle düzenler:
- Gidiş bariyeri, dakikada kaç aracın çıkacağını tutar. FortiGate’te bu, ileri yöndeki shaper’dır (Shared shaper): misafirin yüklemesi.
- Geliş bariyeri, dönen araçları ayrıca tutar. FortiGate’te bu, ters yöndeki shaper’dır (Reverse shaper): misafirin indirmesi.
- Ziyaretçi başı sınır, tek bir ziyaretçinin şeridi tek başına doldurmasını önler. Ziyaretçinin giden ve gelen bütün araçları birlikte sayılır. FortiGate’te bu, kişi başı sınırdır (Per-IP shaper).
Bu yazı, Kurumsal Network Kurulumu hizmetimizde misafir ve şube ağlarının hattı nasıl paylaşacağını kurarken izlediğimiz sırayı anlatır.
Misafir Ağı Neden Sınırlanır? Sınırsız Misafir Bütün Hattı Alır
Lab’da misafir ağı VLAN 60’ta (10.34.60.0/24). Misafir ağındaki bir Linux istemcisi (10.34.60.10), internet tarafında çalışan bir iperf3 sunucusuna (198.18.0.1) 10’ar saniye yükleme ve indirme yaptı:
iperf3 -c 198.18.0.1 -t 10
iperf3 -c 198.18.0.1 -t 10 -R
İlk komut istemciden sunucuya veri gönderir, yani yükleme yapar. -R yönü çevirir: sunucu gönderir, istemci alır. Bu yön, misafirin indirmesidir. Sınır yokken sonuç:
== yukleme (istemci -> internet)
[  5]   0.00-10.01  sec   458 MBytes   384 Mbits/sec   27             sender
[  5]   0.00-10.01  sec   457 MBytes   383 Mbits/sec                  receiver
== indirme (internet -> istemci, -R)
[  5]   0.00-10.00  sec   471 MBytes   395 Mbits/sec   18             sender
[  5]   0.00-10.00  sec   469 MBytes   393 Mbits/sec                  receiver
Tek bir misafir yüklemede 383, indirmede 393 Mbit/s aldı. Bu değerler lab’daki sanal makinelerin taşıyabildiği en yüksek hızdır. Gerçek bir hatta misafirin önündeki tek sınır hattın kendisidir. Bir misafirin indirdiği büyük bir güncelleme, aynı hattaki görüntülü görüşmeyi ve kurumun bulut uygulamalarını yavaşlatır.
FortiGate Bant Genişliği Sınırlama Nasıl Olmalı?
Misafir ağı hattın yalnız bir payını alır. Pay iki sayıyla yazılır: bütün misafirlerin toplamı ve tek bir misafirin en çoğu. Toplam iki yönde ayrı ayrı sınırlanır, kişi başı sınır iki yönün toplamıdır ve toplamdan küçük seçilir. Sınırın çalıştığı iki yön aynı anda ölçülerek doğrulanır.
Bu düzeni iki kaynak birlikte tarif ediyor:
- NIST SP 800-53 Rev. 5, SC-5(2) Capacity, Bandwidth, and Redundancy: bilgi seliyle yapılan hizmet engelleme saldırılarının etkisini sınırlamak için kapasite, bant genişliği ya da diğer yedeklilik yönetilir. Kontrolün açıklaması kapasite yönetimini seçilmiş kullanım öncelikleri, kotalar, bölümleme ya da yük dengeleme diye tarif ediyor. Misafire ayrılan pay hem bir kota hem bir bölümlemedir: misafir ağından gelen bir taşma kurumun kendi trafiğine ulaşmaz.
- Fortinet’in FortiOS 7.0 yönetim kılavuzu, iki sayfa:
- Shared traffic shaper: traffic shaping policy’de seçilen shared shaper, kuralda tanımlanan yöndeki trafiği etkiler. İndirmeyi sınırlamak için ters yönün alanına (reverse shaper) bir shaper seçilir. Garanti edilen bant genişliği için de uyarıyor: değer arayüzün bant genişliği kapasitesinden belirgin biçimde düşük olmalı.
- Per-IP traffic shaper: kişi başı sınır, bir kullanıcının bütün bant genişliğini tüketmesini önlemek için var ve hızı hem yüklemede hem indirmede sınırlıyor.
Kararlar ve lab’daki karşılıkları:
| Karar | Lab’daki değer | Dayanak |
|---|---|---|
| Misafir toplamı, yükleme | misafir-yukleme-30m, 30 Mbit/s, Shared shaper | NIST SC-5(2), Fortinet shared shaper |
| Misafir toplamı, indirme | misafir-indirme-30m, 30 Mbit/s, Reverse shaper, ayrı nesne | Fortinet shared shaper, lab ölçümü |
| Tek misafirin en çoğu | misafir-kisi-20m, 20 Mbit/s, iki yönün toplamı | Fortinet per-IP shaper, lab ölçümü |
| Garanti edilen pay | Yok, misafir sınırlanan taraf | Fortinet shared shaper |
| Hangi trafik | Kaynak misafir arayüzü ve n-misafir, çıkış dis-hatlar zone’u | Lab ölçümü |
| Aynı shaper birden çok kuralda | Toplam tavan için fabrika ayarı (per-policy disable), kural başına pay için per-policy enable ya da ayrı nesne | Fortinet shared shaper, lab ölçümü |
| Doğrulama | İki yön aynı anda iperf3, Dropped Bytes | Lab ölçümü |
Tablonun ikinci satırındaki “ayrı nesne” Fortinet’in kılavuzunda yok. Kılavuzun kendi örneği iki yöne aynı shaper’ı veriyor ve bunun neye mal olduğunu aşağıda ölçtüm.
Misafire Ne Kadar Pay Verilir?
NIST de Fortinet de bir sayı vermiyor. Sayı hattın hızından ve kurumun yoğun saatteki kullanımından çıkar:
- Toplam pay, kurumun yoğun saatte kullandığı kısımdan arta kalanı aşmaz. Hattınız asimetrikse (indirme ve yükleme hızı farklıysa) iki shaper farklı değer alır. Ayrı nesnenin bir kazancı da budur.
- Kişi başı sınır, toplam paydan küçük seçilir. Eşit ya da büyük olursa tek bir misafir yine bütün payı alır.
Lab’da iki yönde toplam 30, kişi başı 20 Mbit/s. İki misafir aynı anda indirince toplam 30’da kaldı, tek misafir 20’yi geçemedi.
Ortak Sınır, Kişi Başı Sınır ya da İkisi: Ne Zaman Hangisi?
Üç seçeneği lab’da ölçtüm:
- Yalnız ortak sınır hattı korur, ama tek bir misafir payın tamamını alabilir. Ortak 20 Mbit/s’lik sınırda tek kişi 20,0 aldı.
- Yalnız kişi başı sınır her misafire kendi payını verir, ama hattı korumaz: toplam, misafir sayısıyla büyür. Kişi başı 15 Mbit/s’te iki kişi 15,4 ve 15,2 aldı.
- İkisi birlikte hattı da misafiri de sınırlar. Lab’daki son düzen bu.
Hangi seçenekte olursa olsun üç kural değişmiyor:
- Misafire garanti verilmez. Fortinet’in uyarısı garantinin arayüz kapasitesinin çok altında kalmasını istiyor. Misafir zaten payı sınırlanan taraftır.
- İndirmeye ayrı bir shaper verilir. Fortinet’e göre shared shaper policy’nin yönünü sınırlar. Lab’da aynı nesne iki yöne verilince iki yön tek sınırı paylaştı.
- Ölçüm iki yönde aynı anda yapılır. Ayrı ayrı ölçümde 20 görünen sınır, aynı anda ölçünce ikiye bölündü.
FortiGate Bant Genişliği Sınırlamadan Önce: Senaryo ve Fabrika Ayarı
Bu adıma başlamadan önce hazır olması gerekenler, lab’daki değerleriyle:
- Misafir VLAN arayüzü:
misafir, VLAN 60,10.34.60.1/24. Hiçbir zone’a üye değil, nedenini zone yazımızda anlattık. - Misafir ağının adres nesnesi:
n-misafir,10.34.60.0/24. Adlandırmayı adres nesneleri yazımızda anlattık. - Misafirin internet kuralı: kural 11, misafirden
dis-hatlarzone’una yalnız DNS, HTTP ve HTTPS. Shaping policy trafiğe izin vermez, yalnız izin verilmiş trafiği sınırlar. Kapıyı kural 11 açıyor. - İki internet hattı tek zone’da:
port3veyedek-hat,dis-hatlarzone’unun üyeleri. Zone’u statik rota yazımızda kurduk.
iperf3 TCP 5201 ve 5202 numaralı portları kullanıyor. Kural 11 misafire yalnız üç servis açtığı için ölçüm süresince kurala geçici bir servis (gecici-iperf) ekledim ve ölçümler bitince kaldırdım. Misafire kalıcı olarak yeni bir port açılmadı.
Policy & Objects → Traffic Shaping ekranında fabrika ayarında beş hazır shaper var. Komut satırında değerleri şöyle:
    edit "high-priority"
        set maximum-bandwidth 1048576
    edit "medium-priority"
        set maximum-bandwidth 1048576
    edit "low-priority"
        set maximum-bandwidth 1048576
    edit "guarantee-100kbps"
        set guaranteed-bandwidth 100
        set maximum-bandwidth 1048576
    edit "shared-1M-pipe"
        set maximum-bandwidth 1024
Değerler kbps cinsinden: 1048576 kbps yaklaşık 1 Gbit/s, yani fiilen sınırsız. Shaping policy yok, yani hiçbir trafiğe shaping uygulanmıyor. Hazır nesneleri kullanmadım, çünkü adları misafirin payını söylemiyor.
FortiGate Hız Sınırında Yön: Yükleme İleri, İndirme Ters Yöndür
Senaryo hazır, ama shaper’ları açmadan önce bir şeyi bilmek gerekiyor: hız sınırının yönü. Misafir toplamı için bir değil iki nesne açılmasının sebebi bu.
Bir telefon görüşmesini düşünün. Siz konuşurken ses sizden karşıya gider, karşı taraf konuşurken ses ondan size gelir. Hat aynı hattır, ama iki yönü vardır. İnternet de böyledir: bir web sayfasını açarken bilgisayarınız kısa bir istek gönderir, sunucu sayfanın kendisini geri yollar.
FortiGate yönü policy’den okur:
- İleri yön, policy’nin kaynağından hedefine doğrudur. Misafirden internete giden trafik, yani yükleme. Shared shaper bu yönü sınırlar.
- Ters yön, hedeften kaynağa dönen trafiktir. İnternetten misafire gelen trafik, yani indirme. Reverse shaper bu yönü sınırlar.
Örnekteki sınır kapısında gidiş bariyeri yalnız çıkan araçları tutar. Geliş yönünde bariyer yoksa dönen araçlar hiç beklemeden geçer. Lab’da shaping policy’ye (kuruluşu aşağıda) yalnız Shared shaper olarak 20 Mbit/s’lik bir shaper (misafir-20m) verdim:
== yukleme (istemci -> internet)
[  5]   0.00-10.00  sec  25.0 MBytes  21.0 Mbits/sec  2286             sender
[  5]   0.00-10.00  sec  24.8 MBytes  20.8 Mbits/sec                  receiver
== indirme (internet -> istemci, -R)
[  5]   0.00-10.00  sec   522 MBytes   438 Mbits/sec  659             sender
[  5]   0.00-10.00  sec   519 MBytes   435 Mbits/sec                  receiver
Yükleme 20,8 Mbit/s’e indi, indirme 435 Mbit/s’te kaldı. Misafirin hattı doldurduğu yön ise çoğu zaman indirmedir. Yükleme satırındaki 2286, iperf3’ün yeniden gönderdiği paket sayısı (Retr). Sınırsız ölçümde bu sayı 27’ydi. Fark shaper’dan geliyor: sınırı aşan paketleri düşürüyor, TCP de yavaşlayarak sınıra uyuyor.
Aynı Shaper İki Yönü Paylaşıyor
İndirmeyi sınırlamak için Reverse shaper açılır. Fortinet’in shared shaper sayfasındaki örnek iki alana da aynı shaper’ı veriyor: Shared shaper açılıp 10Mbps seçilir, Reverse shaper açılıp yine 10Mbps seçilir. Lab’da aynısını yaptım ve iki yönü önce ayrı ayrı, sonra aynı anda ölçtüm. Aynı anda ölçmek için iki iperf3’ü iki ayrı portta birlikte başlattım:
iperf3 -c 198.18.0.1 -p 5201 -t 10 &
iperf3 -c 198.18.0.1 -p 5202 -t 10 -R &
wait
Sonuç:
== yukleme (istemci -> internet)
[  5]   0.00-10.00  sec  24.2 MBytes  20.3 Mbits/sec  718             sender
[  5]   0.00-10.00  sec  23.9 MBytes  20.0 Mbits/sec                  receiver
== indirme (internet -> istemci, -R)
[  5]   0.00-10.00  sec  24.8 MBytes  20.8 Mbits/sec  1061             sender
[  5]   0.00-10.00  sec  22.8 MBytes  19.1 Mbits/sec                  receiver
--- ayni anda
== yukleme (ayni anda)
[  5]   0.00-10.00  sec  10.0 MBytes  8.39 Mbits/sec                  receiver
== indirme (ayni anda)
[  5]   0.00-10.00  sec  12.5 MBytes  10.5 Mbits/sec                  receiver
Ayrı ayrı ölçünce sınır yön başına 20 gibi görünüyor: 20,0 ve 19,1. Aynı anda ölçünce toplam 18,9 kalıyor: 8,39 ve 10,5. Shared shaper tek bir sınırdır ve iki yöne verilince iki yönün toplamını sınırlıyor. “Misafire 20/20” isteyen biri Fortinet’in örneğini kopyalarsa misafir toplamda 20 alır ve bunu ancak iki yönü aynı anda ölçen görür.
İndirme için ayrı bir shaper (misafir-indirme-20m) açıp Reverse shaper’a onu verdim:
--- ayri sekillendirici, ayni anda
== yukleme (ayni anda)
[  5]   0.00-10.00  sec  22.9 MBytes  19.2 Mbits/sec                  receiver
== indirme (ayni anda)
[  5]   0.00-10.00  sec  23.0 MBytes  19.3 Mbits/sec                  receiver
Aynı anda 19,2 ve 19,3: her yön kendi sınırını aldı.
Örnekteki ziyaretçi şeridinde iki yön tek bir bariyerden sırayla geçiyorsa, dakikada 20 araçlık bariyer gidenlerle dönenleri birlikte sayar. Her yöne kendi bariyeri konunca iki yönün her biri dakikada 20 araç geçirir.
FortiGate Traffic Shaper: Misafir Toplamı İçin İki Nesne
Her yön kendi sınırını istiyor. Sınırın kendisi bir traffic shaper’dır (trafiğin hızına üst sınır koyan nesne). Policy hangi trafiğin sınırlanacağını seçer, shaper ne kadar sınırlanacağını söyler.
Policy & Objects → Traffic Shaping → Traffic Shapers → Create New:
- Type: Shared. Shared shaper, onu kullanan bütün trafiğin toplamını sınırlar.
- Name: payı söyleyen bir ad. Lab’da
misafir-yukleme-30m. - Traffic priority: fabrika değeri High. Öncelik, sıkışık bir hatta shaping uygulanan trafikler arasındaki sırayı belirler. Lab’da shaping uygulanan başka trafik olmadığı için değiştirmedim.
- Bandwidth unit: kbps.
- Maximum bandwidth: açılır ve sınır yazılır. Birim kbps olduğu için 30 Mbit/s
30000olur. - Guaranteed bandwidth: kapalı. Misafire garanti verilmez.
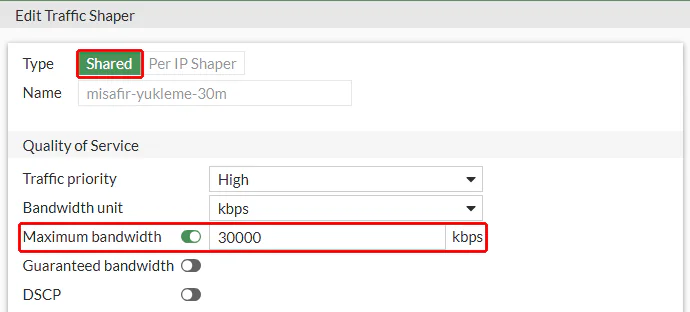
İkinci nesne misafir-indirme-30m aynı değerlerle açılır ve policy’de ters yöne, yani indirmeye verilir. İki kaydın komut satırındaki karşılığı:
config firewall shaper traffic-shaper
    edit "misafir-yukleme-30m"
        set maximum-bandwidth 30000
    next
    edit "misafir-indirme-30m"
        set maximum-bandwidth 30000
    next
end
Formda görünmeyen bir ayar komut satırında var: per-policy. Fortinet’in kılavuzuna göre fabrika ayarında (disable) shaper’ı kullanan bütün policy’ler tek bir sınırı paylaşır. enable olunca her policy kendi sınırını alır. Misafir için bir toplam tavan istendiği için lab’da fabrika ayarı kaldı. show komutu fabrika ayarındaki değerleri yazmadığı için satır blokta görünmüyor. Aynı shaper birden çok kurala verildiğinde bu ayarın neyi değiştirdiğini per-policy bölümünde üç kuralla ölçtüm.
FortiGate Per-IP Shaper: Kişi Başı Sınır
Kişi başı sınır aynı ekranda, aynı formun öbür türüdür. Traffic Shapers → Create New:
- Type: Per IP Shaper. Sınır, misafir ağındaki her adrese ayrı ayrı uygulanır.
- Name: lab’da
misafir-kisi-20m. - Bandwidth unit: kbps.
- Maximum bandwidth:
20000, yani kişi başı 20 Mbit/s. Bu değer iki yönün toplamıdır, ölçümü aşağıda. - Max concurrent connections: kapalı. Bir adresin aynı anda açabileceği oturum sayısını sınırlar. Ölçtüm, ama lab’da kalıcı yapmadım.
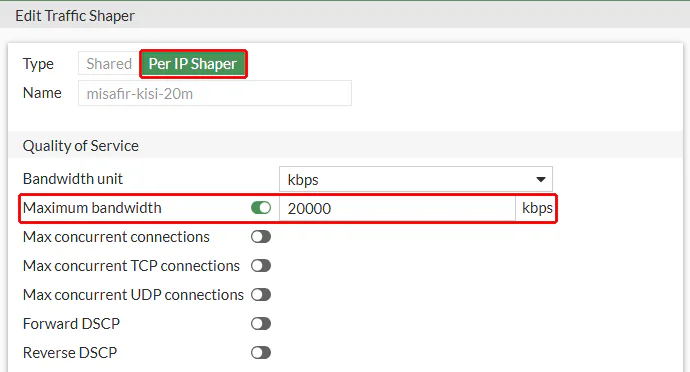
Tür değişince Traffic priority ve Guaranteed bandwidth alanları formdan kalkıyor, yerine üç oturum sınırı ve iki DSCP alanı geliyor. Kişi başı sınır öncelik sırasına girmiyor, yalnız her adresin tavanını tutuyor. Komut satırında ayrı bir tablodadır:
config firewall shaper per-ip-shaper
    edit "misafir-kisi-20m"
        set max-bandwidth 20000
    next
end
FortiGate Shaping Policy: Misafir Ağını ve Dış Hatları Seçmek
Shaper’lar hazır. Hangi trafiğe uygulanacaklarını Traffic Shaping Policies sekmesindeki bir policy söyler. Traffic Shaping Policies → Create New:
- Name:
misafir-hiz-siniri. - Comments: neyin sınırlandığı, ASCII. Lab’da
Misafir: toplam 30/30 Mbit/s, kisi basi 20 (iki yon toplami). - Source interface:
misafir. - Outgoing interface:
dis-hatlarzone’u. Zone’a üye olan port burada seçilemiyor, teşhisi aşağıda. - Source:
n-misafir. - Destination:
all. Service:ALL. - Apply shaper açılır. Shared shaper olarak
misafir-yukleme-30m, Reverse shaper olarakmisafir-indirme-30m, Per-IP shaper olarakmisafir-kisi-20mseçilir.
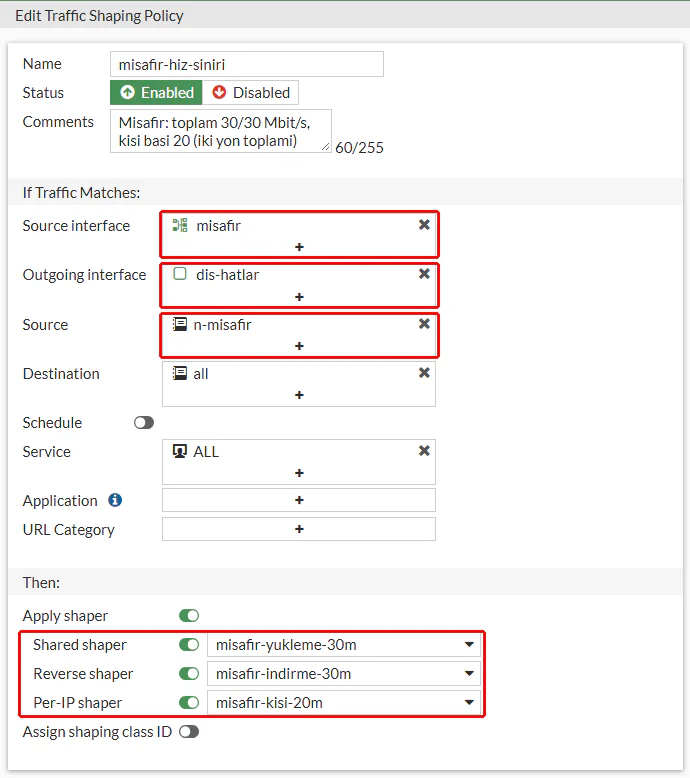
Policy’nin komut satırındaki karşılığı:
config firewall shaping-policy
    edit 1
        set name "misafir-hiz-siniri"
        set comment "Misafir: toplam 30/30 Mbit/s, kisi basi 20 (iki yon toplami)"
        set service "ALL"
        set srcintf "misafir"
        set dstintf "dis-hatlar"
        set traffic-shaper "misafir-yukleme-30m"
        set traffic-shaper-reverse "misafir-indirme-30m"
        set per-ip-shaper "misafir-kisi-20m"
        set srcaddr "n-misafir"
        set dstaddr "all"
    next
end
İkinci bir misafiri taklit etmek için istemciye ikinci bir adres (10.34.60.11) verdim. Önce iki kişi aynı anda indirdi, sonra tek kişi aynı anda yükleme ve indirme yaptı:
== kisi 1 (10.34.60.10) indirme
[  5]   0.00-10.00  sec  19.1 MBytes  16.0 Mbits/sec                  receiver
== kisi 2 (10.34.60.11) indirme
[  5]   0.00-10.00  sec  17.2 MBytes  14.5 Mbits/sec                  receiver
== yukleme (ayni anda)
[  5]   0.00-10.00  sec  11.6 MBytes  9.75 Mbits/sec                  receiver
== indirme (ayni anda)
[  5]   0.00-10.00  sec  10.9 MBytes  9.12 Mbits/sec                  receiver
İki misafirin toplamı 30,5 Mbit/s’te durdu: indirme payı tuttu. Tek misafirin iki yönü toplam 18,9’da kaldı: kişi başı sınır tuttu. İndirme payının neden ayrı bir nesneyle tuttuğunu yön bölümünde ölçtüm. Kişi başı sınırın neden iki yönün toplamına uygulandığını aşağıdaki bölüm ölçüyor.
Komut satırında kaynak arayüzü boş da bırakılabiliyor. Fortinet’in kılavuzundaki örnekler böyle kuruluyor ve policy kaynağı adresten tanıyor. Lab’da kaynak arayüzü boş, kaynak adresi n-misafir olan policy yüklemeyi 20,7 Mbit/s’e indirdi. Yine de arayüzü yazdım: policy yalnız misafir arayüzünden gelen trafiğe uyar ve policy’yi okuyan biri neyin sınırlandığını ilk alandan görür.
value parse error Dediğinde Port Bir Zone’dadır
İlk denememde çıkış arayüzü olarak internet portunu (port3) yazdım. Komut satırı iki satırla reddetti:
value parse error before 'port3'
Command fail. Return code -3
gmfw01 (1) # Attribute 'dstintf' MUST be set.
Command fail. Return code 1
İlk satır bir yazım hatası gibi görünüyor, ama port adı doğru. Sebep, port3’ün dis-hatlar zone’una eklenmiş olması: zone, kurallarda arayüz yerine seçilen bir gruptur ve shaping policy de zone’daki portu değil, zone’u kabul ediyor. İkinci satır, çıkış arayüzünün zorunlu alan olduğunu söylüyor. Policy hiç kaydedilmedi ve ölçümde ne yükleme ne indirme değişti (372 ve 394 Mbit/s). Ekranda da aynı kural görünüyor: çıkış arayüzü listesinde port3 yok.
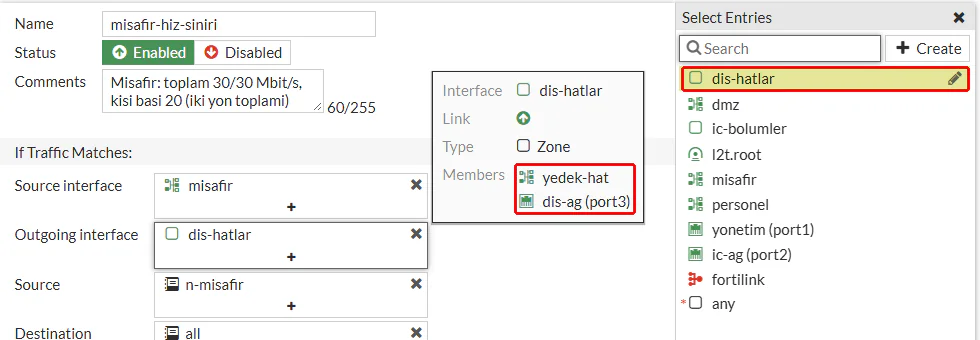
Bu satırı görünce önce arayüzün bir zone’a üye olup olmadığına bakılır. Üyelik Network → Interfaces listesinde zone’un altında görünür. Komut satırında show system zone bütün zone’ları üyeleriyle yazar.
FortiGate Ortak Sınır ve Kişi Başı Sınır: İki Kişiyle Ölçüm
Ortak sınır bütün misafirlerin toplamını tutuyor. İki kişi aynı anda indirince ne olduğunu görmek için iki adresten birlikte indirme başlattım:
iperf3 -c 198.18.0.1 -p 5201 -B 10.34.60.10 -t 10 -R &
iperf3 -c 198.18.0.1 -p 5202 -B 10.34.60.11 -t 10 -R &
wait-B, bağlantının hangi adresten açılacağını seçiyor. Ortak 20 Mbit/s’lik sınırda:
--- ortak sinir, iki kisi
== kisi 1 (10.34.60.10) indirme
[  5]   0.00-10.00  sec  11.5 MBytes  9.65 Mbits/sec                  receiver
== kisi 2 (10.34.60.11) indirme
[  5]   0.00-10.00  sec  11.1 MBytes  9.33 Mbits/sec                  receiver
İki kişi 20’yi paylaştı: 9,65 ve 9,33. Sonra shared shaper’ları policy’den çıkarıp kişi başı 15 Mbit/s’lik bir Per IP Shaper (misafir-kisi-15m) verdim:
--- kisi basi 15, iki kisi indirme
== kisi 1 (10.34.60.10) indirme
[  5]   0.00-10.00  sec  18.4 MBytes  15.4 Mbits/sec                  receiver
== kisi 2 (10.34.60.11) indirme
[  5]   0.00-10.00  sec  18.1 MBytes  15.2 Mbits/sec                  receiver
Her kişi kendi 15’ini aldı ve toplam 30,6 Mbit/s oldu. Kişi başı sınır tek başına hattı korumuyor: on misafir 150 Mbit/s’e kadar alabilir.
Kişi Başı Sınır İki Yönün Toplamıdır
Kişi başı sınır Reverse shaper ayarı olmadan indirmeyi de sınırladı. Fortinet bunu, per-IP shaper’ların hız sınırını hem yükleme hem indirme işlemlerine uyguladığı diye yazıyor. Cümle iki ayrı sınır gibi de okunabiliyor, tek bir toplam gibi de. Hangisi olduğunu görmek için tek kişiyle önce ayrı ayrı, sonra aynı anda ölçtüm:
--- kisi basi 15, tek kisi ayri ayri
== yukleme (istemci -> internet)
[  5]   0.00-10.00  sec  18.4 MBytes  15.4 Mbits/sec  666             sender
[  5]   0.00-10.00  sec  18.1 MBytes  15.2 Mbits/sec                  receiver
== indirme (internet -> istemci, -R)
[  5]   0.00-10.21  sec  18.4 MBytes  15.1 Mbits/sec  862             sender
[  5]   0.00-10.00  sec  17.2 MBytes  14.5 Mbits/sec                  receiver
--- kisi basi 15, tek kisi ayni anda
== yukleme (ayni anda)
[  5]   0.00-10.00  sec  9.75 MBytes  8.18 Mbits/sec                  receiver
== indirme (ayni anda)
[  5]   0.00-10.00  sec  8.25 MBytes  6.92 Mbits/sec                  receiver
Aynı anda yükleme 8,18, indirme 6,92 Mbit/s, toplam 15,1. Kişi başı sınır tek bir toplamdır. Örnekteki ziyaretçi başı sınır da böyle: ziyaretçinin giden ve gelen araçları aynı sayaçtan düşer. Kişi başı 20 yazan biri, aynı anda yükleme ve indirme yapan bir misafire yön başına yaklaşık 10 vermiş olur.
Kişi Başı Oturum Sınırı
Per IP Shaper formundaki Max concurrent connections, bir adresin aynı anda açabileceği oturum sayısını sınırlar. Kişi başı 15 Mbit/s’lik shaper’a 5 yazdım:
config firewall shaper per-ip-shaper
    edit "misafir-kisi-15m"
        set max-concurrent-session 5
    next
end
Sonra tek misafirden aynı anda sekiz HTTP isteği gönderdim. Her istek 4 saniye bekliyor ve cevabın durum kodunu yazıyor, cevap gelmezse 000:
for i in $(seq 1 8); do curl -s -o /dev/null -w "%{http_code} " --max-time 4 http://198.18.0.1/ & done; wait200 200 200 200 200 000 000 000Beş istek cevap aldı, kalan üçü cevapsız kaldı. Sınır çalışıyor, ama lab’da kalıcı yapmadım. Doğru değeri seçmek için misafir ağının yoğun saatteki oturum sayısını bilmek gerekir ve lab’daki tek istemci bunu ölçtürmüyor. Değer fazla düşük seçilirse sınırı aşan bağlantı bir hata mesajı almadan cevapsız kalıyor.
Ölçtüğüm durumlar yan yana:
| Ayar | Ölçüm | Mbit/s |
|---|---|---|
| Sınır yok | Yükleme / indirme | 383 / 393 |
| Yalnız Shared shaper (20) | Yükleme / indirme | 20,8 / 435 |
| Aynı shaper iki yöne (20) | Ayrı ayrı | 20,0 / 19,1 |
| Aynı shaper iki yöne (20) | Aynı anda | 8,39 + 10,5 |
| Ayrı shaper’lar (20 ve 20) | Aynı anda | 19,2 + 19,3 |
| Ortak sınır (20) | İki kişi indirme | 9,65 + 9,33 |
| Per IP Shaper (15) | İki kişi indirme | 15,4 + 15,2 |
| Per IP Shaper (15) | Tek kişi, aynı anda | 8,18 + 6,92 |
| Son düzen: toplam 30, kişi başı 20 | İki kişi indirme | 16,0 + 14,5 |
| Son düzen: toplam 30, kişi başı 20 | Tek kişi, aynı anda | 9,75 + 9,12 |
FortiGate per-policy Ayarı: Üç Kural Tek Sınırı Paylaşır
Misafir düzeni tek bir policy’yle kuruldu. Aynı shaper birden çok kurala verilince ne olduğu ise ayrı bir soru.
Lab’da bunu üç bölümle ölçtüm. ortak-30m adında 30 Mbit/s’lik bir shared shaper açtım ve personel, muhasebe ve depo için üç shaping policy yazdım. Üçünde de Reverse shaper olarak ortak-30m seçili:
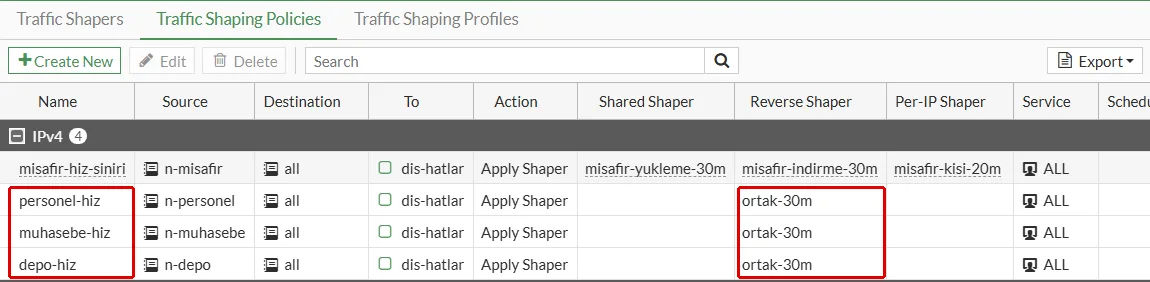
Önce personeli tek başına, sonra üç bölümü aynı anda indirirken ölçtüm:
== personel tek basina (10.34.30.10) indirme
[  5]   0.00-10.00  sec  36.9 MBytes  30.9 Mbits/sec                  receiver
== personel indirme (ayni anda)
[  5]   0.00-10.00  sec  8.75 MBytes  7.34 Mbits/sec                  receiver
== muhasebe indirme (ayni anda)
[  5]   0.00-10.00  sec  11.8 MBytes  9.86 Mbits/sec                  receiver
== depo indirme (ayni anda)
[  5]   0.00-10.00  sec  17.1 MBytes  14.4 Mbits/sec                  receiver
Tek başına ölçülen personel 30,9 aldı ve sınır doğru görünüyor. Üç bölüm aynı anda indirince 7,34, 9,86 ve 14,4 aldı, toplam 31,6. Üç kural tek bir 30 Mbit/s’i paylaştı: bir bölümün yoğun saatte indirdiği dosya, öbür iki bölümün payından yiyor. Bu paylaşımı yine ancak aynı anda ölçen görür.
Örnekteki sınır kapısında üç şerit tek bir bariyerden geçiyorsa, dakikada 30 araçlık bariyer üç şeridin araçlarını birlikte sayar. Şeritlerden biri kalabalıklaşınca öbür ikisi bekler.
Formda bu paylaşımı söyleyen bir alan yok:
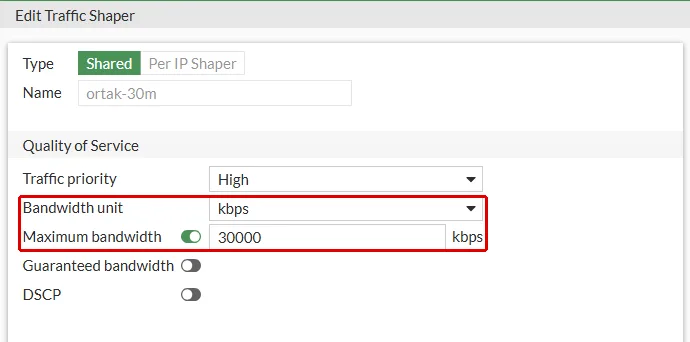
Ayarı komut satırından açtım:
config firewall shaper traffic-shaper
    edit "ortak-30m"
        set per-policy enable
    next
end
Ayar açılınca aynı formda yeni bir satır belirdi:
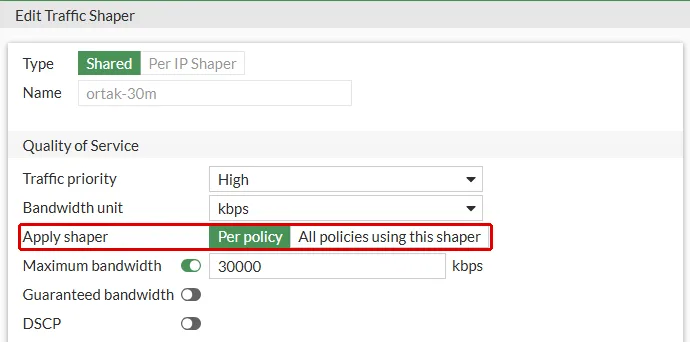
Ayarı komut satırından geri kapatınca (set per-policy disable) Apply shaper satırı formdan yine kalktı. GUI bu seçimi yalnız ayar açıkken gösteriyor, açmak için komut satırı gerekiyor.
Hazır gelen nesnelerde durum karışık. Fabrika ayarındaki high-priority, medium-priority, low-priority ve guarantee-100kbps shaper’larında ayar açık geliyor. shared-1M-pipe’ta ve yeni açılan her shaper’da kapalı. Yani hazır bir nesneyi seçen kurallar kendi sınırlarını alırken, aynı değerle yeni açılan bir nesneyi seçen kurallar tek sınırı paylaşıyor.
Aynı ölçümü ayar açıkken tekrarladım:
== personel tek basina (10.34.30.10) indirme
[  5]   0.00-10.00  sec  36.9 MBytes  30.9 Mbits/sec                  receiver
== personel indirme (ayni anda)
[  5]   0.00-10.00  sec  34.4 MBytes  28.8 Mbits/sec                  receiver
== muhasebe indirme (ayni anda)
[  5]   0.00-10.00  sec  36.8 MBytes  30.8 Mbits/sec                  receiver
== depo indirme (ayni anda)
[  5]   0.00-10.00  sec  36.6 MBytes  30.7 Mbits/sec                  receiver
Aynı anda 28,8, 30,8 ve 30,7: her kural kendi 30’unu aldı, toplam 90,3. Shaper’ın durumu da bunu gösteriyor. diagnose firewall shaper traffic-shaper list name ortak-30m ayar açıkken shaper’ı policy başına ayrı bir sayaçla listeliyor:
name ortak-30m
maximum-bandwidth 3750 KB/sec
...
policy 2
...
packets dropped 7153
bytes dropped 10723180

name ortak-30m
maximum-bandwidth 3750 KB/sec
...
policy 3
...
packets dropped 2954
bytes dropped 4431000

name ortak-30m
maximum-bandwidth 3750 KB/sec
...
policy 4
...
packets dropped 3311
bytes dropped 4966500
Ayar kapalıyken aynı komut tek bir kayıt yazmıştı, policy satırı yoktu. Örnekteki sınır kapısında per-policy, her şeride kendi bariyerini koymaktır.
Ölçümü bir kuruma taşıyalım. Muhasebedeki 10 çalışanın, depodaki 10 çalışanın ve personel ağındaki 10 çalışanın 30’ar Mbit/s’i kendi aralarında paylaşması istensin. Fabrika ayarında 30 çalışan tek bir 30 Mbit/s’i paylaşır. Ayar açılınca 30 çalışan üç ayrı 30 Mbit/s’i paylaşır, her bölüm kendi 30’unu:
Ayar açılınca shaper’lar birbirine karışmaz. Muhasebenin hızı depoyu, deponun hızı personel ağını etkilemez, sıkışma her shaper’ın kendi sınırı içinde kalır. Muhasebede biri büyük bir dosya indirip kendi 30’unu doldurduğunda yalnız muhasebe yavaşlar, depodaki çalışanın işi yarım kalmaz. Lab’da da üç bölüm aynı anda indirirken her biri 28,8 ile 30,8 Mbit/s arasında kaldı. Bu ayrışma, payların toplamı hattın hızını aşmadığı sürece geçerlidir (aşağıdaki listenin 3. maddesi).
per-policy sınırı kural başına ayırır, yön başına ayırmaz. Yön bölümündeki uyarının bu ayar açıkken de geçerli olup olmadığını ayrıca ölçtüm. 20 Mbit/s’lik test-20m’i personel kuralında hem Shared shaper hem Reverse shaper alanına verdim ve iki yönü aynı anda ölçtüm. Ayar kapalıyken yükleme 9,33, indirme 11,2 aldı, toplam 20,5. Ayarı açınca:
== yukleme (ayni anda)
[  5]   0.00-10.00  sec  12.8 MBytes  10.7 Mbits/sec                  receiver
== indirme (ayni anda)
[  5]   0.00-10.00  sec  15.9 MBytes  13.3 Mbits/sec                  receiver
Toplam 24,0. Bir önceki koşuda 5,03 ve 17,1, toplam 22,1 çıkmıştı. Yön başına 20 olsaydı toplam 40’a yaklaşırdı. diagnose da bu kural için tek bir kayıt (policy 2) yazdı, yön başına ikinci bir kayıt açılmadı. Yani aynı kuralın yüklemesi ve indirmesi ayar açıkken de tek sınırı paylaşıyor. Her yöne kendi shaper’ı açılır.
Hangisinin seçileceği istenen tavana bağlı:
- Birden çok kuralın toplamına tek tavan isteniyorsa fabrika ayarı (
disable) doğrudur. Misafir düzenindeki shared shaper’lar böyle. - Her kurala kendi payı isteniyorsa
per-policy enableaçılır ya da her kurala ayrı bir shaper verilir. Ayrı nesne payların farklı olmasına da izin verir.per-policyise tek nesnedeki değeri her kurala aynen verir. - Kural başına payların toplamı hattı aşmamalı. Lab’da üç kural 90 Mbit/s’e kadar çıktı. 50 Mbit/s’lik bir hatta bu üç pay aynı anda dolmaz, sınırı yine hattın kendisi çizer.
FortiGate Hız Sınırını Doğrulamak: Dropped Bytes
Sınırın çalıştığını iki yerden görürsünüz. Biri yukarıdaki gibi ölçmek. Öbürü Traffic Shapers listesindeki Dropped Bytes sütunu: her shaper’ın sınırı aşan trafikten düşürdüğü veri burada birikiyor. Son düzenin ölçümünden sonra liste şöyleydi:
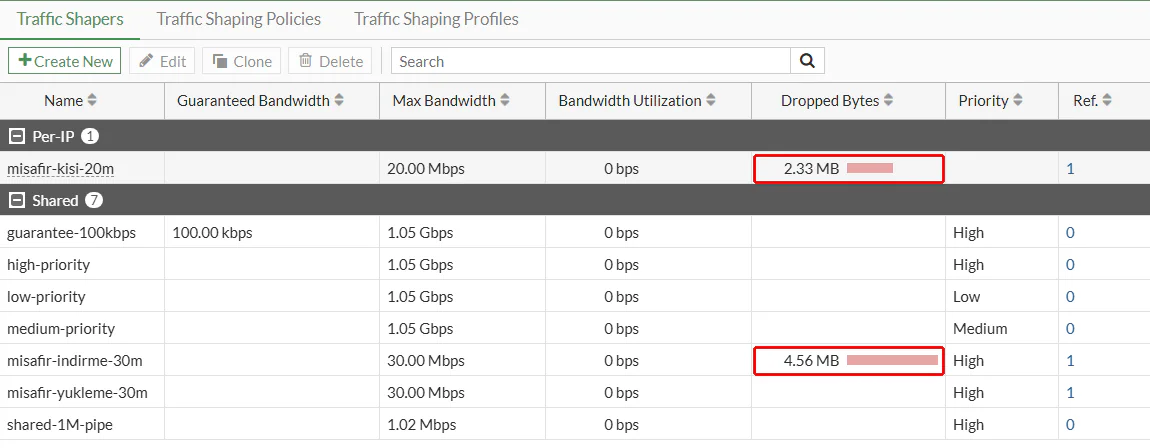
İki misafir aynı anda indirince toplamı indirme shaper’ı tuttu ve 4,56 MB düşürdü. Tek misafirin yükleme ve indirmesini kişi başı sınır tuttu ve 2,33 MB düşürdü. Yükleme shaper’ının sütunu boş, çünkü hiçbir ölçümde misafirlerin toplam yüklemesi 30’a ulaşmadı. Aynı sayaç komut satırında da okunuyor:
name misafir-indirme-30m
maximum-bandwidth 3750 KB/sec
guaranteed-bandwidth 0 KB/sec
current-bandwidth 0 B/sec
priority 2
overhead 0
tos ff
packets dropped 3039
bytes dropped 4557052
Bu çıktı diagnose firewall shaper traffic-shaper list name misafir-indirme-30m komutunun. Sınırı bayt cinsinden yazıyor: 3750 KB/sec, yani 30.000 kbps’nin sekizde biri. bytes dropped satırı listedeki 4,56 MB’ın kendisi.
Fortinet’in iki sayfasındaki ortak bir not, aradığınız yeri değiştiriyor: FortiView’a yalnız ileri yöndeki shaper’lardan geçen trafik girer, reverse shaper’lar ve per-IP shaper’lar girmez. İndirme shaper’ını ve kişi başı sınırı FortiView’da aramayın. Bu listeye ya da diagnose çıktısına bakın. Kurallardaki trafiği ve logları okumayı FortiGate kullanım rehberimizde anlattık.
Doğrulama: FortiGate Hız Sınırı Doğru Kuruldu mu?
- Policy trafiğe uyuyor: misafirden ölçülen yükleme sınırın altında. Lab’da 20 Mbit/s’lik sınırda 20,8.
- İndirme de sınırlı: Reverse shaper seçili ve indirme ölçümü sınırın altında. Yalnız ileri yönle indirme 435’te kalmıştı.
- İki yön ayrı nesnede: iki yön aynı anda ölçülünce her yön kendi sınırını alıyor. Lab’da 19,2 ve 19,3.
- Kişi başı sınır toplamdan küçük: iki misafir aynı anda indirince toplam payı aşmıyor. Lab’da 16,0 ve 14,5, toplam 30,5.
- Çıkış arayüzü zone: policy’de
dis-hatlaryazıyor, üye port değil. Kaynakta misafir arayüzü ven-misafiradres nesnesi var. - Paylaşım istenen tavanla uyuşuyor: Traffic Shaping Policies listesinde aynı shaper birden çok satırda geçiyorsa
per-policyayarı bilinçli seçilmiş. Lab’daki misafir shaper’ları tek policy’de, fabrika ayarında. - Dropped Bytes artıyor: sınırı tutan shaper’ın sütunu ölçümden sonra büyüyor. Lab’da indirme shaper’ında 4,56 MB.
- Ölçüm için açılan port kapandı: kural 11’de yalnız DNS, HTTP ve HTTPS kaldı.
per-policyölçümü için kural 1 ve 5’e eklenen port da çıkarıldı,gecici-iperfservisi silindi.
Sonuç: FortiGate’te Hız Sınırı Yönle ve Paylaşımla Birlikte Yazılır
FortiGate’te bant genişliği sınırı bir sayı yazmakla bitmiyor. Sınırın hangi yöne ve kimler arasında uygulanacağı da yazılıyor. Lab’da beş şey beklenenden farklı çıktı:
- İndirme ters yöndür. Yalnız Shared shaper yüklemeyi sınırladı, indirme 435 Mbit/s’te kaldı. Reverse shaper şart.
- Aynı shaper iki yönü birleştirir. Fortinet’in örneğindeki gibi tek nesne iki yöne verilince aynı anda ölçülen toplam 18,9 Mbit/s kaldı. Her yöne ayrı nesne açılır.
- Kişi başı sınır iki yönün toplamıdır. 15 Mbit/s’lik sınırda aynı anda yükleme ve indirme 15’i paylaştı.
- Zone üyesi port policy’de seçilmez. Komut satırı
value parse errorverdi ve çıkış arayüzü boş kaldığı için policy hiç kaydedilmedi. Çıkış arayüzü olarak zone yazılır. - Aynı shaper’ı kullanan kurallar tek sınırı paylaşır. Üç kural aynı anda 7,34, 9,86 ve 14,4 Mbit/s aldı, toplam 31,6. Kural başına sınır için
per-policy enableaçılır. Bu ayar GUI’de ancak açıldıktan sonra görünür.
Örnekteki sınır kapısının ziyaretçi şeridinde gidiş ve geliş bariyeri ayrıdır, ziyaretçi başı sınır da bir ziyaretçinin giden ve gelen araçlarını birlikte sayar. FortiGate’te bunlar iki ayrı shared shaper ve tek bir kişi başı sınırdır. Misafir ağının işletmeye nasıl sunulduğunu, karşılama ekranı ve kayıt yükümlülüğüyle birlikte misafir Wi-Fi hizmetimizde anlattık. Sıradaki adım rehberin 13. adımı, iki cihazla yüksek erişilebilirlik kümesi.
FortiGate Firewall Bant Genişliği Sınırlama Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
FortiGate Firewall ileri seviye rehberi: güvenlik profilleri, Active Directory, VPN, SD-WAN, BGP ve HA; 13 adımın sırası, kimde gerektiği ve fabrika hâli.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Active Directory Entegrasyonu: LDAP
FortiGate Firewall Active Directory entegrasyonu: LDAPS ile domain controller'a bağlanın, AD grubunu kurala yazın; yanıltıcı LDAP testini ve atlanan kimlik sorusunu çözün.
FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
FortiGate Firewall antivirüs profili: EICAR testiyle flow ve proxy kipinin farkı, HTTPS'te sertifika denetiminin körlüğü ve 10 MB sınırı lab'da ölçüldü.
FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
FortiGate Firewall BGP yapılandırması: parolalı komşuluk, network ile duyuru, giriş süzgeci ve önek sınırı; BFD ile 127 saniyelik kesintinin 1 saniyeye inmesi.
FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
FortiGate Firewall HA lab'da: FGCP kümesi, oturum aktarımı ve izlenen arayüz. Güç kesildi, kablo çekildi, devir süresi ve split brain saniyesiyle ölçüldü.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Misafir ağı ana hattınızı mı yiyor? FortiGate'inizde hız sınırını birlikte ölçerek kuralım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu