Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
Switch TACACS+ yapılandırması adım adım: sunucuyu tanıtmak, AAA listeleriyle girişi ve komut yetkisini bağlamak, sunucu cevap vermezse yedek girişi ölçmek.

- Yapılandırmadan Önce: Sunucu, Anahtar ve Yedek Giriş
- Switch’i TACACS+ Sunucusuna Bağlamak: Giriş ve Oturum Yetkisi
- Komut Yetkisi ve Komut Kaydı: Her Komut Sunucuya Sorulur
- Switch TACACS+ Yapılandırmasını Doğrulamak: Switch’ten ve Sunucudan
- Switch Tarafı: Tanımlı Sunucu ve Bekleme Süresi
- Sunucu Tarafı: Oturum ve Komut Kararları
- İki Uç Farklı Şey Söylüyorsa: Kimlik Doğrulandı, Giriş Reddedildi
- TACACS+ Sunucusu Cevap Vermezse Switch Ne Yapar?
- Switch’i TACACS+‘a Bağlarken Unutulan: Servis Hesapları
- Switch TACACS+ Yapılandırmasında Sık Yapılan Hatalar
- Sonuç: Merkezi Giriş, Merkezin Durabileceğini Unutmadan Kurulur
- Switch TACACS+ Yapılandırması Hakkında Sık Sorulan Sorular
Switch TACACS+ yapılandırması, switch’e yönetici girişini yerel hesaplardan alıp merkezi bir TACACS+ sunucusuna bağlamaktır. Bağlama dört listeyle yapılır: giriş, oturum yetkisi, komut yetkisi ve komut kaydı. Bu yazıda lab switch’imi bir Linux TACACS+ sunucusuna bağlıyor ve her adımın sonucunu hem switch’ten hem sunucudan okuyorum. Sunucu cevap vermediğinde switch’in ne yaptığını da ölçüyorum.
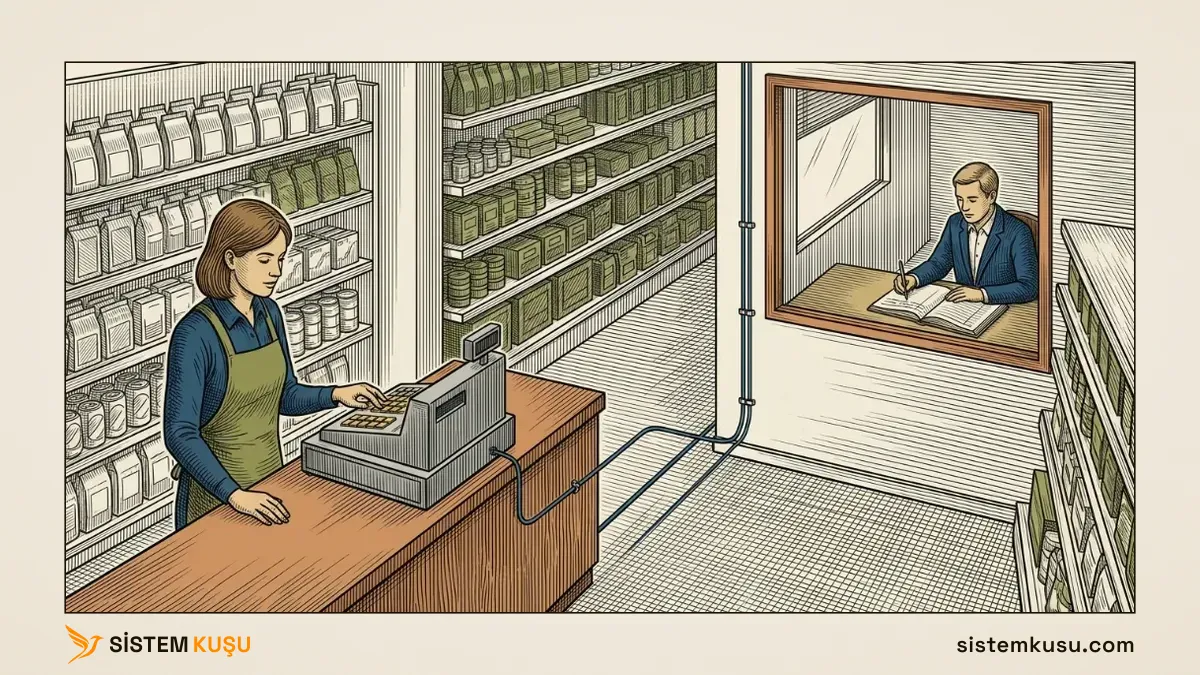
Bir süpermarket şubesinde her kasiyerin kendi kodu vardır ve o kodu şube değil, genel müdürlüğün personel sicili doğrular. İade yapmak ya da fiyat düzeltmek gibi kritik işlemlerde kasa her seferinde merkeze bu kasiyerin bu işlemi yapıp yapamayacağını sorar. Merkez de hangi kasiyerin hangi işlemi ne zaman yaptığını kaydeder. Bu yazı kasanın tarafını, yani kasanın merkeze nasıl bağlandığını ve merkeze ulaşılamadığında ne yaptığını anlatıyor.
Bu yazı switch yapılandırma rehberimizdeki merkezi yönetici girişi adımının ayrıntısıdır ve Kurumsal Network Kurulumu hizmetimizin switch tarafına aittir. Protokolün kendisini, RADIUS’tan farkını ve sunucunun Ubuntu’da nasıl kurulduğunu TACACS+ nedir yazımızda anlattık. Aynı işi müşterilerimizin ağında nasıl yürüttüğümüzü switch kurulumu ve VLAN yapılandırma hizmeti sayfamızda gösterdik. Aynı switch’i RADIUS ve Windows NPS ile bağladığımız ikiz yazı switch RADIUS yapılandırması.
Yapılandırmadan Önce: Sunucu, Anahtar ve Yedek Giriş
Switch’i merkeze bağlamadan önce merkezin hazır olması gerekir. Beş şeyi önceden kontrol ediyorum:
- TACACS+ sunucusu ayakta ve switch’i tanıyor. Sunucuda switch’in adresi bir
hostkaydıyla tanımlı ve sunucu başka adreslere cevap vermiyor. Kurulumu TACACS+ sunucusu kurulumu bölümünde adım adım gösterdik. - Paylaşılan anahtar iki tarafta aynı. Switch ile sunucu paketin gövdesini bu anahtarla gizler; anahtarlar farklıysa sunucu switch’in isteğini çözemez.
- Switch’te yerel bir yönetici hesabı var. Sunucuya ulaşılamadığında switch’e girmenin tek yolu budur. Hesabın nasıl açıldığını switch’te yerel yönetici hesabı yazımızda anlattık.
- İki cihazın saati doğru. Saatleri tutmayan iki cihazın kaydını bir arızada yan yana okuyamazsınız. Switch’in saatini switch NTP server ayarı yazımızda iç NTP sunucusuna bağladık.
- İkinci bir SSH oturumu açık. Kimlik doğrulamayı değiştiren yanlış bir satır yeni girişleri keser. Değişiklikleri bir oturumdan yapıp ötekini geri dönüş yolu olarak açık tuttum.
Switch’te TACACS+ dört ayrı listeyle çalışır. Her liste sunucuya ayrı bir soru sorar ve sunucuya ulaşılamadığında ne yapılacağı da listenin içine yazılır:
| Liste | Switch sunucuya ne sorar | Lab’daki tanım | Sunucuya ulaşılamazsa |
|---|---|---|---|
Giriş (aaa authentication login) | Kullanıcı adı ve parola doğru mu? | tacacs local | Yerel hesaplara bakar |
Oturum yetkisi (aaa authorization exec) | Bu kullanıcı komut satırı açabilir mi? | tacacs local | Yerel hesaplara bakar |
Komut yetkisi (aaa authorization commands) | Bu kullanıcı bu komutu çalıştırabilir mi? | tacacs none | Komutu sormadan çalıştırır |
Komut kaydı (aaa accounting commands) | Çalışan komutu kaydeder misin? | stop-only tacacs | Lab’da ölçmedim |
Kasiyer benzetmesinde bu dört liste şuna karşılık gelir:
- Giriş listesi, kasiyerin kodunu merkeze sormaktır.
- Oturum yetkisi, kodu doğrulanan kasiyerin o kasayı açmaya yetkili olup olmadığını sormaktır.
- Komut yetkisi, iade gibi her kritik işlemde merkeze yeniden sormaktır.
- Komut kaydı, işlemin merkezin defterine yazılmasıdır.
Switch’i TACACS+ Sunucusuna Bağlamak: Giriş ve Oturum Yetkisi
Sunucu hazır, yerel acil durum hesabı yerinde. Şimdi switch’e sunucuyu tanıtıyor ve SSH girişini ona bağlıyorum.
Önce sunucunun adresini ve paylaşılan anahtarı yazıyorum, sonra giriş listesini tanımlayıp SSH hattına bağlıyorum. Listede önce tacacs, sonra local yazıyor; sunucuya ulaşılamazsa switch kendi yerel hesaplarına döner:
configure
tacacs-server host 192.168.1.46
key <paylaşılan anahtar>
exit
aaa authentication login tacacsList tacacs local
line ssh
login authentication tacacsList
exit
exit
Giriş listesi tek başına yetmez. Switch, kimliği doğrulanan kullanıcıya komut satırını açmadan önce ikinci bir listeye bakar: oturum yetkisi. Bu switch’te o liste varsayılan olarak yalnız yerel hesaplara soruyordu (aaa authorization exec "dfltExecAuthList" local). Oturum yetkisini de TACACS+‘a bağlıyorum:
configure
aaa authorization exec tacacsExec tacacs local
line ssh
authorization exec tacacsExec
exit
exit
İki listenin ayrı çalıştığını lab’da gördüm. Giriş listesini bağlayıp oturum yetkisini yerelde bıraktığımda sunucu kimliği doğruladı, switch ise kapıyı açmadı. O denemenin iki uçtan kaydını aşağıdaki doğrulama bölümünde gösteriyorum.
İki liste bağlandıktan sonra sistemkusu-yonetici hesabıyla girdim ve switch bu kez komut satırını açtı:
Using username "sistemkusu-yonetici".
gmsw01#
# istemi en yüksek yetki seviyesidir. Bu seviyeyi switch değil, sunucudaki kullanıcı profili verdi.
Komut Yetkisi ve Komut Kaydı: Her Komut Sunucuya Sorulur
Giriş çalışıyor, ama bu hâliyle içeri giren her yönetici her komutu çalıştırabiliyor. TACACS+‘ı yerel hesaplardan ayıran asıl özellik komut başına yetki ve her komutun kaydıdır. İki listeyi daha tanımlayıp SSH hattına bağlıyorum:
configure
aaa authorization commands tacacsCmd tacacs none
aaa accounting commands tacacsAcct stop-only tacacs
line ssh
authorization commands tacacsCmd
accounting commands tacacsAcct
exit
exit
Komut yetkisi listesinde tacacs’tan sonra none yazıyor. Lab switch’imde bu listenin yöntemleri yalnız tacacs ve none; local seçeneği yok. none, sunucuya ulaşılamazsa komutların yetki sorulmadan çalışması demektir. Bu bilinçli bir seçim ve bedelini aşağıda ölçüyorum.
sistemkusu-izleyici ile girip bir okuma ve bir yapılandırma komutu denedim:
gmsw01#show clock
15:26:46 (UTC+0:00) Sep 23 2026
Time source is SNTP (not synchronized)
gmsw01#configure
configure: Command Is Not Authorized
show clock çalıştı, configure geri çevrildi. sistemkusu-yonetici ise yapılandırma moduna sorunsuz girdi. Kararı switch değil sunucu verdi, çünkü izleyici profili yalnız show ile başlayan komutlara izin veriyor.
Burada bir sıra tuzağı var. İzleyici profili de oturumu en yüksek seviyeden açıyor, çünkü kısıtlamayı seviye değil komut yetkisi yapıyor. Komut yetkisini SSH hattına bağlamadan önceki adımda sistemkusu-izleyici switch’e gmsw01# istemiyle, yani tam yetkiyle girmişti. Salt okunur bir hesap, ancak komut yetkisi de bağlandığında salt okunur olur. İşlemleri merkeze sormayan bir kasa da kodu doğrulanmış her kasiyere her işlemi yaptırır.
Switch TACACS+ Yapılandırmasını Doğrulamak: Switch’ten ve Sunucudan
Dört liste bağlandı. Şimdi yapılandırmanın istediğimiz gibi çalıştığını iki uçtan okuyorum; önce switch’in kendi gördüğünü, sonra sunucunun kaydını.
Switch Tarafı: Tanımlı Sunucu ve Bekleme Süresi
Switch’te show tacacs tanımlı sunucuyu ve bekleme süresini gösterir:
gmsw01#show tacacs
Global Timeout: 5
Host address               Port    Timeout   Priority
------------------------   -----   -------   --------
192.168.1.46               49      Global    0
Bu çıktıda üç alana bakılır:
Host addresssunucunun adresidir. Yanlışsa switch başka bir makineye sorar.Port49olmalıdır, çünkü TACACS+ bu TCP portunu kullanır.Global Timeoutswitch’in sunucudan cevap için kaç saniye beklediğidir. Bu değerin ne kadar önemli olduğunu sunucu cevap vermediğinde ölçtüm; sonucu bir sonraki bölümde gösteriyorum.
Sunucu Tarafı: Oturum ve Komut Kararları
Sunucunun yetki günlüğü her oturumu, kullanıcıya uygulanan profille birlikte yazar:
2026-09-23 15:25:44 +0000 192.168.1.2	sistemkusu-yonetici	unknown		yonetici	permit	shell
2026-09-23 15:25:50 +0000 192.168.1.2	sistemkusu-izleyici	unknown		izleyici	permit	shell
Profil sütunu kimin hangi yetkiyle girdiğini gösterir: sistemkusu-yonetici yönetici, sistemkusu-izleyici izleyici profiliyle. Komut kararları da aynı günlükte satır satır durur. İzleyicinin az önceki iki denemesi sunucuda şöyle göründü:
2026-09-23 15:26:47 +0000 192.168.1.2	sistemkusu-izleyici	unknown		izleyici	permit	shell	show clock
2026-09-23 15:26:48 +0000 192.168.1.2	sistemkusu-izleyici	unknown		izleyici	deny	shell	configure
Switch’te çalışan show clock sunucuda permit, geri çevrilen configure ise deny olarak kayıtlı. İki uç aynı şeyi söylüyor. Günlüklerin tamamını ve her sütunun anlamını TACACS+ nedir yazımızda okuduk.
İki Uç Farklı Şey Söylüyorsa: Kimlik Doğrulandı, Giriş Reddedildi
Doğrulamanın asıl işe yaradığı yer, iki ucun birbirini tutmadığı andır. Giriş listesini bağlayıp oturum yetkisini yerelde bıraktığım denemede switch girişi reddetti:
Using username "sistemkusu-yonetici".
Access denied
FATAL ERROR: Configured password was not accepted
Aynı saniyede sunucunun kaydı ise başka bir şey söylüyordu:
$ sudo tail -1 /var/log/tac_plus-ng/erisim.log
2026-09-23 15:25:08 +0000 192.168.1.2	sistemkusu-yonetici	unknown	192.168.1.115	shell login succeeded
Sunucu kimliği doğrulamış, switch yine de kapıyı açmamış. Nedeni AAA’nın ikinci harfidir. sistemkusu-yonetici switch’in yerel hesaplarında olmadığı için kimliği doğrulansa da yerel oturum yetkisi listesinden geçemedi. Sunucu “evet” deyip switch “hayır” diyorsa sorunu önce switch’teki listelerde arayın, çünkü biri hâlâ yerelde kalmış olabilir. Doğrulama başka bir yerde tutmuyorsa aşağıdaki sık yapılan hatalar listesine bakın.
TACACS+ Sunucusu Cevap Vermezse Switch Ne Yapar?
Yapılandırma doğrulandı. Ama merkezi girişin bir bedeli var ve o bedel, merkezin durabilmesidir. Switch’e girişi bir sunucuya bağladığınızda, o sunucu durduğunda ne olacağını da önceden bilmeniz gerekir. İki durumu ayrı ayrı ölçtüm, çünkü sonuçları çok farklı çıktı.
Birincisi, servis durduğunda. Sunucuda tac_plus-ng’yi durdurdum. Makine açık olduğu için switch’in TCP 49 isteğine hemen bir red cevabı döndü ve switch beklemeden yerel hesaba geçti. Yerel ilker hesabıyla bağlanıp çıkmak üç denemede de 1,2 saniye sürdü; servis çalışırken aynı iş 3 ile 4,3 saniye arasında sürüyordu, çünkü switch her adımda sunucuya soruyordu. sistemkusu-yonetici ise giremedi, çünkü o hesabın switch’te yerel bir karşılığı yok.
İkincisi, sunucu hiç cevap vermediğinde. Bu, sunucunun kapalı olduğu ya da aradaki bağlantının koptuğu durumdur ve switch’in isteği cevapsız kalır. Bunu sunucuda 49 numaralı portu sessizce düşürerek ölçtüm. Yerel hesapla giriş yine başarılı oldu ama yaklaşık 10 saniye sürdü. Doğrulama bölümündeki show tacacs çıktısında switch’in bekleme süresi 5 saniyeydi ve ölçtüğüm süre bunun iki katına denk geliyor.
Asıl ağır bedel girişten sonra geldi. Üç show clock komutunu arada bekleme olmadan arka arkaya gönderdim:
15:31:03 (UTC+0:00) Sep 23 2026
gmsw01#show clock
15:31:08 (UTC+0:00) Sep 23 2026
gmsw01#show clock
15:31:13 (UTC+0:00) Sep 23 2026
Her komut 5 saniye bekledi. Switch her komuttan önce sunucuya yetki sordu, zaman aşımını bekledi ve ancak ondan sonra none yöntemine geçip komutu çalıştırdı. Sunucu açıkken aynı üç komut toplam 5 saniyede bitmişti. Bir arıza sırasında switch’te sorun arayan kişi için her komutun 5 saniye beklemesi ciddi bir yavaşlıktır.
Benzetme burada kopuyor. Gerçek bir markette genel müdürlüğe ulaşılamadığında kasiyer bunu hemen anlar ve ne yapacağına karar verir. Switch ise cevap gelmeyen sunucuyu her komutta yeniden bekleyerek fark eder.
Bu ölçümden üç kural çıkıyor:
- Kimlik doğrulama listesinde yerel hesap mutlaka kalmalı. Switch’te yalnız acil durumda kullanılacak, parolası güvenli bir yerde saklanan bir yerel yönetici hesabı bulunur.
- Tek bir TACACS+ sunucusu tek bir arıza noktasıdır.
show tacacsçıktısındaki öncelik (Priority) sütunu birden çok sunucu tanımlanabildiğini gösteriyor; ikinci sunucuyu lab’da denemedim. İkinci bir sunucu, birinin durmasının bütün switch yönetimini yavaşlatmasını önler. - Sunucunun kendisi izlenmelidir. Sunucunun durduğu, bir yönetici switch’e girmeye çalıştığında değil, izleme sisteminin alarmıyla fark edilmelidir.
Switch’i TACACS+‘a Bağlarken Unutulan: Servis Hesapları
Lab’da bir sürpriz daha vardı ve TACACS+‘a geçen her kurumun karşılaşacağı türdendi. Bu switch’in yapılandırması her gece bir betikle, yedekci adlı bir hesapla SSH anahtarı kullanılarak yedekleniyor; kurulumunu switch yapılandırma yedeği yazımızda anlattık.
SSH hattı TACACS+‘a bağlandıktan sonra yedek betiğini çalıştırdım ve betik başarısız oldu:
$ /usr/local/bin/switch-yedek.sh; echo "betik cikis $?"
betik cikis 1
$ journalctl -q -t switch-yedek --no-pager | tail -1
Sep 23 15:32:15 sistemkusu-syslog switch-yedek[7443]: gmsw01: yapılandırma alınamadı, önceki yedek korunuyor
TACACS+ sunucusunun kaydında nedeni duruyordu: yedekci ... shell login failed. Hesap anahtarla bağlansa da switch girişi TACACS+‘a sordu ve sunucu bu hesabı tanımadığı için reddetti. Betik boş bir yedeği iyi yedeğin üstüne yazmadığı için bir kayıp olmadı, ama yedek o geceden itibaren alınmayacaktı.
Merkezi girişe geçerken yalnız insanları değil, cihaza giren her otomatik işi de listeleyin. Yedek, izleme ve envanter betikleri de birer kullanıcıdır ve TACACS+ sunucusunda en düşük yetkiyle tanımlanmaları gerekir. Şubede gece sayım yapan el terminalinin de merkezde bir kodu olmalıdır.
Switch TACACS+ Yapılandırmasında Sık Yapılan Hatalar
- Yalnız giriş listesini bağlamak. Oturum yetkisi yerel listede kalırsa sunucunun doğruladığı kullanıcı yine de giremez; lab’da
Access deniedbu yüzden geldi. - Komut yetkisini bağlamadan hesabı salt okunur sanmak. İzleyici profili oturumu en yüksek seviyeden açar ve kısıtlama ancak komut yetkisi bağlanınca başlar.
- Yerel hesabı listeden çıkarmak. Sunucuya ulaşılamadığında switch’e girmenin başka yolu kalmaz.
- Tek sunucuyla yetinmek. Sunucu cevap vermezken her giriş ve her komut zaman aşımını bekler.
- Servis hesaplarını unutmak. Yedek ve izleme betikleri TACACS+‘a geçişin ilk gecesi sessizce durur.
- Yapılandırma yedeğini sıradan bir dosya gibi saklamak. Switch’in çalışan yapılandırmasında paylaşılan anahtar düz metin durur; yedeği ele geçiren anahtarı da ele geçirir. Bunun protokol açısından ne anlama geldiğini TACACS+ nedir yazımızda paket düzeyinde gösterdik.
Sonuç: Merkezi Giriş, Merkezin Durabileceğini Unutmadan Kurulur
Switch TACACS+ yapılandırması dört listedir ve dördünün de ayrı ayrı bağlanması gerekir: giriş, oturum yetkisi, komut yetkisi ve komut kaydı. Lab’da yalnız okuma yetkisi olan kullanıcının configure komutu geri çevrildi ve her komut kullanıcı adıyla sunucuya yazıldı. Ortak yönetici parolasıyla çalışan bir switch’te bu kayıtların hiçbiri tutulmaz.
Bedeli ise merkezin durabilmesidir. Sunucu cevap vermediğinde giriş 10 saniye, her komut 5 saniye sürdü ve yerel karşılığı olmayan hesaplar giremedi. Sunucuda tanımlanmayan yedek hesabı ise sunucu çalışırken bile giremedi. Yerel acil durum hesabını, ikinci sunucuyu ve servis hesaplarını aynı günde düşünmek gerekir. Kasiyer kodunu merkez doğrular, ama merkez cevap vermediğinde şubenin kapısını kimin açacağı da önceden yazılıdır.
Merkezi girişin bir switch’i canlıya alma sırasındaki yerini switch yapılandırma rehberimizde gösterdik.
Switch TACACS+ Yapılandırması Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
Switch yapılandırma rehberi: konsoldan ilk bağlantıdan sıkılaştırmaya kadar her adım sırasıyla, hangi kurumda gerektiği ve ayrıntısının nerede anlatıldığıyla.
Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Switch kurulumu, VLAN segmentasyonu ve yönlendirici yapılandırması. Mevcut topolojiyi çıkarıyor, yedekliliği planlı kesinti testiyle doğruluyoruz.
Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
Switch 802.1X yapılandırması: RADIUS'a bağlamak, uplink'i açık tutmak, 802.1X konuşamayan cihaza MAB ve izleme kipi. Lab'da kabul 28 ms, MAB 90 saniye sürdü.
Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
Switch'te DHCP snooping nasıl yapılandırılır? Özelliği açmak, uplink'i güvenilen yapmak, hız sınırını koymak ve doğrulamak; hepsini lab switch'inde ölçtüm.
Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
Switch port teşhisi: hız ve duplex durumu, hata sayaçları ve kablo testi. Lab'da duplex uyuşmazlığında ping geçti, ama yükte cevapların üçte biri kayboldu.
Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
Switch LACP yapılandırması adım adım: port channel, hızlı zamanlayıcı, VLAN ve yük dağıtımı. Lab switch'imde LACP zaman aşımı fabrikadan 90 saniye geldi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
Ücretsiz Değerlendirme
Sunucu cevap vermezken her komut 5 saniye bekledi. Kendi ağınızda bunu birlikte ölçelim mi?
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu