FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
FortiGate Firewall NTP ayarı: NSA'ya göre en az iki iç saat sunucusu, SHA-1 anahtarlı doğrulama, saat dilimi, senkron kontrolü ve sunucu susunca olanlar.

- FortiGate’in Saati Nereden Gelir? Fabrika Ayarında Eşitleme Kapalı
- FortiGate’in Saati Nasıl Olmalı?
- FortiGate’e Kaç NTP Sunucusu Yazılmalı?
- FortiGate’te Saat Dilimi ve NTP Sunucusu Ayarı
- FortiGate NTP Ayarını Doğrulamak: diagnose sys ntp status
- NTP Cevabını Anahtarla Doğrulamak
- Anahtar Yanlışsa Sunucu Susmuş Gibi Görünür
- Saat Düzelirken FortiGate Logu Ne Gösterir?
- Saat Dilimi Log Satırına Nasıl Yazılır?
- FortiGate Saatini Elle Geri Almak: Lisans Neden Kilitlendi?
- FortiGate’i Yerel NTP Sunucusu Yapmak
- NTP Sunucusu Susarsa FortiGate Ne Gösterir?
- Doğrulama: FortiGate’in Saati Gerçekten Kaynağına Bağlı mı?
- Sonuç: FortiGate’in Saati Elle Değil, İki Kaynaktan NTP ile Kurulur
- FortiGate Firewall NTP Ayarı Hakkında Sık Sorulan Sorular
FortiGate Firewall NTP ayarı, cihazın saatini kurumun zaman sunucularına bağlar ve saat dilimini seçer. NSA’nın ağ cihazları için yayımladığı rehbere göre her cihaz saatini en az iki güvenilir iç sunucudan alır ve sunucunun cevabını bir anahtarla doğrular. Ayar System → Settings ekranının System Time bölümünde başlar; ikinci sunucu ve anahtar CLI’dan verilir. Bu yazı FortiGate Firewall yapılandırma rehberimizin 4. adımıdır. Lab cihazımda iki sunucuyu, anahtarlı doğrulamayı, 3 saatlik bir saat düzeltmesini ve sunucuların susmasını ölçtüm.
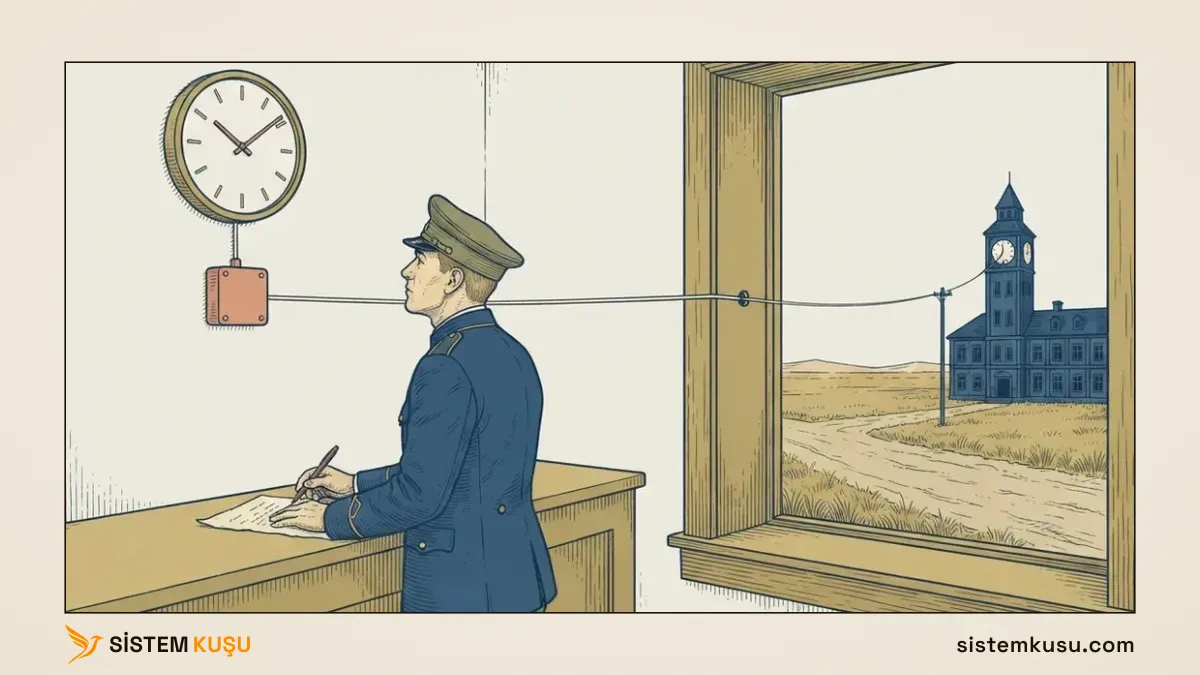
Örnekteki sınır kapısında kulübenin duvar saati kendi başına bırakılmaz; ana binadaki saat kulesine bir hatla bağlanır. Hat kopabileceği için kulübe ikinci bir binanın saatine de bağlıdır. Kapıdan geçen her aracın tutanağına o saat yazılır ve bütün kulübeler aynı saati yazdığı için tutanaklar yan yana konduğunda sıra tutar. FortiGate’te hat NTP’dir, saat kulesi kurumun NTP sunucusudur, tutanak da log satırıdır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde devraldığımız her FortiGate’te loglara bakmadan önce sorduğumuz soruyu anlatır: cihazın saati kime bakıyor?
FortiGate’in Saati Nereden Gelir? Fabrika Ayarında Eşitleme Kapalı
Fabrika ayarında FortiGate saatini kendi iç saatinden alır ve kimseye sormaz. NTP ayarı yapılandırmada yazılıdır, ama eşitleme kapalıdır. Lab cihazımın fabrika yapılandırması şuydu:
config system ntp
    set ntpsync disable
    set type fortiguard
    set syncinterval 60
    set source-ip 0.0.0.0
    set source-ip6 ::
    set server-mode enable
    set authentication disable
    set interface "fortilink"
end
Bu bloğun üç satırı yazının geri kalanını belirler:
ntpsync disable: eşitleme kapalı. Sunucu türü yazılı olsa da cihaz hiçbir sunucuya saat sormuyor.type fortiguard: sunucu olarak Fortinet’in kendi sunucuları seçili. Bu sunucular adla yazıldığı için cihazın DNS ile ad çözebilmesi ve internete çıkabilmesi gerekir.server-mode enableveinterface "fortilink": cihaz fabrikadan kendisi de bir NTP sunucusu vefortilinkarayüzünü dinliyor. Buna aşağıda ayrı bir bölümde döneceğiz.
Durumu diagnose sys ntp status komutu söyler. Lab cihazımda cevap buydu:
synchronized: no, ntpsync: disabled, server-mode: enabled
ipv4 server(ntp2.fortiguard.com) unresolved -- unreachable(0xff) S:0 T:0
	 no data
ipv4 server(ntp1.fortiguard.com) unresolved -- unreachable(0xff) S:0 T:0
no dataunresolved, cihazın sunucu adlarını IP adresine çeviremediğini söylüyor. Lab cihazımın internete çıkışı yok; fabrika DNS sunucularına (96.45.45.45, 96.45.46.46) ulaşamadığı için adlar çözülmedi. FortiGate’e iç DNS sunucusu yazmayı DNS ayarı yazımızda anlattık.
Eşitleme kapalıyken saat, iç saatin gösterdiği yerde kalır. Lab cihazım bir sanal makine: VMware sanal donanım saatini bilgisayarın yerel saatiyle başlatıyor, FortiOS ise onu UTC sayıyor. Sonuçta cihaz ilk açılışta gerçek saatten 3 saat ileride çalıştı ve o saatle yazılan her log satırı 3 saat ileriyi gösterdi. Fiziksel bir cihazda kaymanın sebebi başka olabilir; eşitleme kapalı kaldıkça saati düzelten bir şey yoktur.
Örnekteki sınır kapısında bu, hattı bağlanmamış bir duvar saatidir: işler, ama doğru saati gösterip göstermediğini kimse bilmez.
FortiGate’in Saati Nasıl Olmalı?
FortiGate saatini kurumun içindeki en az iki NTP sunucusundan alır; o sunucular da saatini dışarıdaki güvenilir kaynaklardan. Sunucunun cevabı, sunucu destekliyorsa paylaşılan bir anahtarla doğrulanır. Kurumda başka bir saat sunucusu varsa FortiGate saat dağıtmaz, yalnız alır.
Bu düzeni dört kaynak birlikte tarif ediyor:
- NSA, Network Infrastructure Security Guidance rehberinde (Mart 2022, sürüm 1.0) her cihazın en az iki güvenilir saat kaynağıyla eşitlenmesini istiyor. Birincil kaynak kurumun iç sunucularıdır, onlar da saatini dışarıdaki yetkili kaynaklardan alır. NTP doğrulaması bütün cihazlarda açılır, her cihaz ile kaynağı arasında güçlü ve benzersiz bir anahtar kullanılır; ayardan sonra eşitlemenin gerçekten olduğu kontrol edilir (bölüm 6.4).
- NIST, SP 800-53 kontrol kataloğunda sistem saatlerinin eşitlenmesini ayrı bir kontrol olarak yazıyor (SC-45) ve birinciden farklı bir coğrafi bölgede ikincil bir yetkili kaynak tanımlanmasını öneriyor (SC-45(2)). Log zaman damgası ya UTC’dir ya da UTC’ye göre farkını taşır (AU-8).
- RFC 8633, NTP’nin en iyi uygulama belgesi (Temmuz 2019), sayının nedenini açıklıyor: tek kaynağın hatası olduğu gibi istemciye geçer, iki kaynak birbirini tutmazsa hangisinin doğru olduğu protokolün içinden bilinemez; doğru saati önemseyen kurum en az dört bağımsız kaynak kullanır (bölüm 3.2). Anahtar her bağlantıya ayrı olur ve MD5 artık zayıf sayılır (bölüm 4.1). Yalnız saat alan bir cihaz, tanıdığı sunucuların cevapları dışındaki NTP paketlerini düşürür (bölüm 5.1).
- Fortinet ve Microsoft iki ürünün sınırını yazıyor. FortiOS 7.0, NTPv4 için SHA-1 doğrulaması yapar, ama yalnız saat alırken; saat dağıtırken yapmaz (yönetim kılavuzu). Windows’un saat servisi doğrulamayı yalnız domain üyesi bilgisayarlarla, Kerberos oturum anahtarıyla yapar; elle tanımlanan kaynaklarla giden paketler doğrulanmaz (Microsoft).
Lab cihazımın fabrika ayarlarını bu önerilerle yan yana koydum:
| Ayar | Nerede | Lab cihazımın fabrika ayarı | Olması gereken |
|---|---|---|---|
| Eşitleme | System → Settings | Kapalı (ntpsync disable) | Açık, ilk gün |
| Saat kaynağı | System → Settings | FortiGuard: internet ve DNS ister | Kurumun iç NTP sunucuları |
| Sunucu sayısı | CLI | FortiGuard’ın iki sunucusu | En az iki iç sunucu |
| Doğrulama | CLI | Kapalı | Destekleyen her sunucuda SHA-1 anahtarı |
| Yerel NTP sunucusu | System → Settings | Açık, yalnız fortilink | Kurumda saat sunucusu varsa kapalı |
Tablonun ikinci satırı FortiGuard’ın neden ilk seçim olmadığını da söylüyor: FortiGuard sunucuları adla yazılı, cihazın internete çıkmasını ister ve firewall’u kurumdaki öbür cihazlardan ayrı bir saat kaynağına bağlar. Lab’daki iç sunucular ntp01 (192.168.1.15, chrony çalışan bir Ubuntu) ve dc01.ad.sistemkusu.com (domain controller). NTP’nin saati nasıl zincir halinde dağıttığını NTP nedir yazımızda, Linux’ta bir NTP sunucusunun nasıl kurulduğunu NTP sunucusu kurulum rehberimizde anlattık.
FortiGate’e Kaç NTP Sunucusu Yazılmalı?
Duvarda tek saat varsa o ne gösterirse saat odur; saat geri kalmışsa bunu fark eden olmaz. İki saat farklı gösterirse birinin yanlış olduğunu anlarsınız, ama hangisi olduğunu bilemezsiniz. Üç saatten ikisi aynı saati gösteriyorsa yanlış olanı bulursunuz; dördüncü saat, biri bozulduğunda bu çoğunluğu korur. RFC 8633’ün dört kaynak demesi bundandır.
NTP’de bu saatler zincir halinde durur:
- Basamak 1, ulusal saat: atom saatine doğrudan bağlı sunucu. Lab’da TÜBİTAK UME’nin sunucusu.
- Basamak 2, saat kulesi: kurumun iç NTP sunucusu, saatini birinci basamaktan alır. Lab’da
ntp01vedc01. - Basamak 3, kulübenin duvar saati: FortiGate, saatini iç sunuculardan alır.
Basamağa NTP’de stratum denir ve saat zincirde her halkada bir basamak aşağı iner. Örnekteki sınır kapısında kulübe iki binanın saatine bağlıdır. Binalardan biri susarsa kulübe öbürüne bakmaya devam eder; ikisi farklı saat gösterirse kulübe hangisinin doğru olduğunu kendi başına çözemez. Çoğunluk oyu, binalar kendi saatlerini kurarken verilir.
Bu yüzden iki sayıyı farklı halkalarda uyguluyoruz:
- FortiGate’e iki iç sunucu. Biri susunca öbürü devralır; aşağıda ölçtüm.
- Her iç sunucuya en az dört dış kaynak. Doğruluğun oyu orada verilir.
ntp01’in kaynak listesi (chronyc sources):
MS Name/IP address         Stratum Poll Reach LastRx Last sample
===============================================================================
^* 194.27.222.5                  1   8   377   246  +4188us[+4378us] +/- 9572us
^+ 162.159.200.123               3   8   377   247  -4048us[-3859us] +/-   23ms
^+ 162.159.200.1                 3   8   377   248  -3668us[-3479us] +/-   23ms
^+ 93.115.79.15                  3   9   377   116  -3638us[-3638us] +/-   20ms
^* işaretli satır seçilen kaynaktır: TÜBİTAK UME, stratum 1. ^+ işaretli üç kaynak Türkiye havuzundan geliyor ve seçilen kaynağı doğruluyor.
Diyagramdaki iki hattın biri anahtarlı, öbürü anahtarsız. Lab’daki ikinci sunucu bir Windows domain controller ve Windows’un saat servisi FortiGate’le anahtar paylaşamıyor; bunun bedelini aşağıda ölçtüm. İki iç sunucunun ikisi de anahtar destekliyorsa düzen daha sağlamdır.
FortiGate’te Saat Dilimi ve NTP Sunucusu Ayarı
Ayardan önce üç şey hazır olur:
- İç NTP sunucuları: lab’da
ntp01(192.168.1.15) vedc01.ad.sistemkusu.com. Sunucular sunucu ağında, FortiGate’in yönetim portu yönetim ağında; FortiGate’ten sunucu ağına bir statik rota gidiyor. Arada bir firewall kuralı olsaydı, açılacak yol hedef portu UDP 123 olan trafik olurdu. - Ad yazılacaksa iç DNS:
dc01adla yazıldığı için FortiGate’in adı iç DNS’e sorması gerekir. İç DNS rehberin 5. adımında kurulur; adla yazılan sunucu o adımdan sonra çalışır, adresle yazılanntp01beklemez. - Sunucuda izin ve anahtar: chrony’ye FortiGate’in ağına saat vermesi söylenir (
allow 192.168.10.0/24) ve FortiGate’le paylaşılacak anahtar anahtar dosyasına yazılır.
ntp01’de anahtarı şu iki komutla ekledim:
echo '1 SHA1 ASCII:<anahtar>' | sudo tee -a /etc/chrony/chrony.keys
sudo chronyc rekey
Satırın parçaları:
1: anahtarın numarası. FortiGate’tekey-idolarak yazılır.SHA1: algoritma. FortiOS 7.0, NTPv4 için SHA-1 kullanıyor.ASCII:<anahtar>: anahtarın düz metin yazıldığını söyler. FortiGate anahtarı metin olarak aldığı için iki taraf aynı diziyi görür. Lab’da parola yöneticisinin ürettiği 32 karakterlik rastgele bir dizi kullandım; dizi yalnız bu iki cihazda duruyor.
chronyc rekey, chrony’nin anahtar dosyasını yeniden okumasını sağlar.
Sunucular hazır olunca ayar System → Settings ekranının System Time bölümünde başlar:
- Time zone: (GMT+3:00) Istanbul.
- Set Time: NTP. Yanındaki Manual settings saati elle kurar ve elle kurulan saat zamanla kayar.
- Select server: FortiGuard ya da Custom.
- Sync interval: cihazın sunucuya kaç dakikada bir soracağını belirler. Fabrika değeri 60, aralık 1 ile 1440 dakika arası.
FortiOS 7.0.10’da 3. adımda bir engel var: Custom seçeneği gri gelir ve tıklanmaz. Yanındaki bilgi simgesinin üstüne gelince nedeni yazıyor:
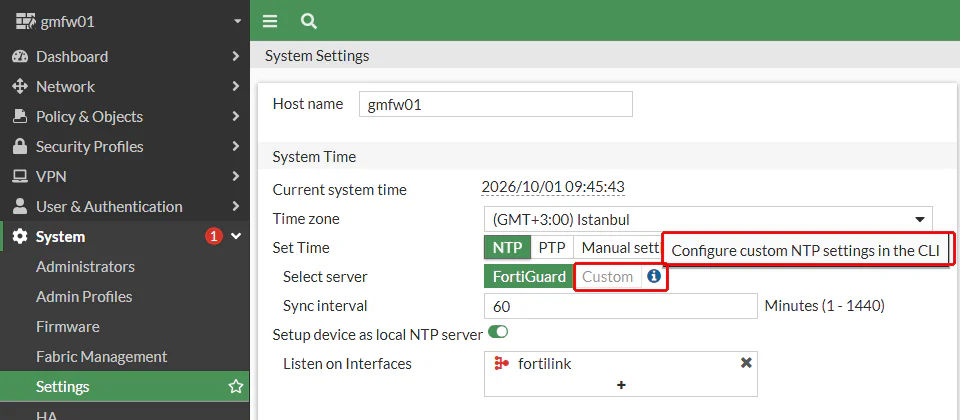
Sunucular bu yüzden CLI’dan yazılır. Arayüzün sağ üstündeki CLI simgesinden ya da SSH’tan şu satırlar girilir:
config system ntp
    set ntpsync enable
    set type custom
    config ntpserver
        edit 1
            set server "192.168.1.15"
            set authentication enable
            set key <ntp01 ile paylaşılan anahtar>
            set key-id 1
        next
        edit 2
            set server "dc01.ad.sistemkusu.com"
        next
    end
    set server-mode disable
end
Satırların işi sırasıyla:
ntpsync enable: eşitlemeyi açar.type custom: saat kaynağını kurumun sunucularına çevirir.edit 1veedit 2: iki iç sunucu. İkincisi adla yazıldı; FortiGate adı iç DNS’ten çözüyor.authentication,key,key-id: 1 numaralı sunucuyla paylaşılan anahtar ve numarası. Anahtar ve numara sunucudakiyle birebir aynıdır.server-mode disable: FortiGate’in kendisinin saat dağıtmasını kapatır. Neden kapattığımı aşağıda ayrı bir bölümde ölçtüm.
Kaydettikten sonra cihazın kendi show system ntp çıktısı anahtarı şifreli saklıyor:
config system ntp
    set ntpsync enable
    set type custom
    config ntpserver
        edit 1
            set server "192.168.1.15"
            set authentication enable
            set key ENC ...
            set key-id 1
        next
        edit 2
            set server "dc01.ad.sistemkusu.com"
        next
    end
end
Arayüz artık Custom’ı seçili gösteriyor, ama yalnız ilk sunucuyu:
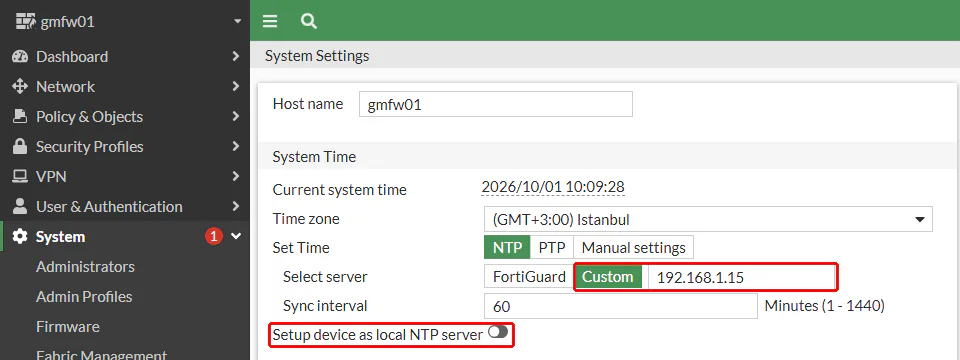
İkinci sunucu ekranda hiç yok. Arayüzden yapılan bir değişikliğin onu silip silmediğini denedim: önce Sync interval’ı, sonra sunucu alanını arayüzden değiştirip kaydettim. İki seferde de yalnız 1 numaralı kayıt değişti; ikinci sunucu ve anahtar yerinde kaldı. Yine de sunucu listesine CLI’dan bakılır, çünkü arayüze bakan biri cihazın tek bir sunucuya bağlı olduğunu sanır.
FortiGate NTP Ayarını Doğrulamak: diagnose sys ntp status
Ayardan sonra ilk bakılacak yer yine diagnose sys ntp status komutudur. Lab cihazımda iki sunucuyla cevap buydu:
synchronized: yes, ntpsync: enabled, server-mode: disabled
ipv4 server(192.168.1.15) 192.168.1.15 -- reachable(0xff) S:1 T:711 selected
	server-version=4, stratum=2
	reference time is ee6884c3.1d2ad40b -- UTC Thu Oct  1 07:05:39 2026
	clock offset is -0.007237 sec, root delay is 0.016495 sec
	root dispersion is 0.001785 sec, peer dispersion is 3 msec
ipv6 server(dc01.ad.sistemkusu.com) unresolved -- unreachable(0xff) S:0 T:1
	 no data
ipv4 server(dc01.ad.sistemkusu.com) 192.168.1.10 -- reachable(0xff) S:1 T:711
	server-version=3, stratum=2
	...
Çıktıda altı şey okunur:
synchronized: yes: cihaz saatini artık bu sunuculara göre tutuyor.reachable(0xff): sunucunun son sekiz soruya verdiği cevaplar. Her bit bir sorudur;0xffsekizinin de cevap aldığını söyler. Sunucu susunca bu değer bit bit düşer, aşağıdaki ölçümde görünüyor.selected: saatin alındığı sunucu. Lab’dantp01.stratum=2: iki sunucu da saat zincirinin 2. basamağında; FortiGate 3. basamakta durur.dc01sürüm 3 ile cevap veriyor (server-version=3), çünkü Windows’un saat servisi NTP’nin 3. sürümünü konuşuyor.T:711: lab’da bu sayı her saniye bir azaldı; bir sonraki soruya kalan süreyi gösteriyor. 60 dakikalık aralıkta cihaz sunucuya on dakikadan uzun aralıklarla soruyor.ipv6 server(...) unresolved: adla yazılan sunucu için FortiGate bir de IPv6 adresi arıyor.dc01’in IPv6 kaydı olmadığı için bu satırunresolvedkalıyor; IPv4 satırı çalıştığı sürece zararsızdır.
Sunucu tarafında chrony’nin istemci listesi (chronyc clients) FortiGate’i yönetim ağındaki adresiyle gösteriyor. 70 istek, susma ölçümü için aralığı 1 dakikaya indirdiğim süreden kaldı:
Hostname                      NTP   Drop Int IntL Last     Cmd   Drop Int  Last
===============================================================================
192.168.10.1                   70      0   4   -    24       0      0   -     -
...
NTP Cevabını Anahtarla Doğrulamak
Anahtarsız NTP’de cevabın gerçekten o sunucudan gelip gelmediğine kimse bakmaz. Aradaki biri paketi değiştirebilir ya da sahte bir saat gönderebilir (RFC 8633 bölüm 4). Anahtarlı doğrulamada iki tarafın elinde aynı anahtar vardır ve iş üç adımda yürür:
- FortiGate soruyu gönderirken sorunun içeriğini anahtarla birlikte SHA-1’den geçirir ve çıkan hash’i sorunun sonuna ekler.
- Sunucu aynı hesabı kendi anahtarıyla yapar. Özet tutarsa cevap verir ve cevabına kendi özetini ekler; tutmazsa hiç cevap vermez.
- FortiGate cevabın özetini kontrol eder ve tutmayan cevabı kullanmaz.
Örnekteki sınır kapısında bu, iki binanın elindeki aynı damgadır. Ana bina her saat bildirimini o damgayla basar, kulübe gelen damgayı kendi damgasıyla karşılaştırır. Damgası tutmayan bildirim, ne gösterirse göstersin, duvardaki saate yansımaz.
ntp01’de paketleri yakaladım (tcpdump -vv). FortiGate’in sorusu ve ntp01’in cevabı ikisi de anahtar numarasını ve özeti taşıyor:
07:24:47.107316 IP (tos 0x0, ttl 64, id 50458, offset 0, flags [none], proto UDP (17), length 100)
    192.168.10.1.123 > 192.168.1.15.123: NTPv4, Client, length 72
	...
	Key id: 1
	Authentication: 2b132f90ae35132f037d8fc60d30fe2eb9371ea6
07:24:47.107561 IP (tos 0x0, ttl 64, id 39858, offset 0, flags [DF], proto UDP (17), length 100)
    192.168.1.15.123 > 192.168.10.1.123: NTPv4, Server, length 72
	Leap indicator:  (0), Stratum 2 (secondary reference), poll 4 (16s), precision -25
	...
	Key id: 1
	Authentication: cb99c5c040f0aa3ae47eb829c65cdae5f8de2731
Satırlar sırayla şunu söylüyor:
length 72: anahtarsız bir NTP paketi 48 bayttır;dc01’e giden paketler lab’da 48 bayttı. Fark 24 bayt: 4 baytlık anahtar numarası ve 20 baytlık SHA-1 hash’i.Key id: 1: iki taraf da 1 numaralı anahtarı kullanıyor.Authentication: paketin özeti. Soru ile cevabın özetleri farklıdır, çünkü her biri kendi paketinin içeriğinden hesaplanır.
Anahtar Yanlışsa Sunucu Susmuş Gibi Görünür
Anahtarı yanlış yazınca ne olduğunu da ölçtüm. FortiGate’teki anahtarı rastgele başka bir diziyle değiştirdim:
ntp01FortiGate’in sorularını aldı ama hiçbirine cevap vermedi; paket kaydında yalnız FortiGate’inKey id: 1taşıyan soruları var.- FortiGate bunu bir anahtar hatası olarak yazmadı.
ntp01’in ulaşılabilirlik değeri0xfc’ye düştü ve FortiGate saati anahtarsızdc01’den almaya başladı.
Yanlış anahtar, susmuş bir sunucuyla aynı görünür; durum çıktısında da olay kaydında da kimlik doğrulamadan söz edilmez. Bu belirtiyi görünce sırayla şunlara bakılır:
- Sunucuya ping gidiyor mu? Gidiyorsa yol açıktır.
- Sunucuda paket yakalamada FortiGate’in soruları görünüyor mu? Görünüyor ve cevap çıkmıyorsa sorun anahtardadır.
- İki taraftaki anahtar aynı mı? FortiGate’teki
key-idanahtar dosyasındaki satırın ilk sayısıyla, anahtarın kendisi de dosyadaki diziyle karşılaştırılır.
dc01’e de bir anahtar yazıp aynı denemeyi yaptım. Windows’un saat servisi anahtarlı soruya hiç cevap vermedi. Microsoft’un belgesi bunun nedenini söylüyor: servis paketleri yalnız domain üyesi bilgisayarların Kerberos oturum anahtarıyla doğruluyor ve FortiGate domain üyesi değil. dc01 bu yüzden anahtarsız kaldı.
Anahtarlı ntp01 susunca FortiGate’in anahtarsız dc01’e geçmesi bu düzenin bedelidir: anahtarlı hattı kesebilen biri FortiGate’i anahtarsız hatta düşürebilir. İki iç sunucunun ikisi de anahtar destekliyorsa bu açık kapanır.
Saat Düzelirken FortiGate Logu Ne Gösterir?
Lab cihazım ilk açılışta gerçek saatten 3 saat ileride çalışmıştı. Aynı durumu yeni ağda kurmak için NTP kapalıyken saati Manual settings ile 3 saat ileri aldım, cihaza birkaç kez SSH ile bağlandım ve NTP’yi yukarıdaki ayarla açtım. FortiGate 3 saati yavaş yavaş kapatmadı; ayarı kaydettikten 14 saniye sonra saati tek adımda geri aldı ve Log & Report → Events altındaki sistem olaylarına yazdı:
date=2026-10-01 time=12:47:25 eventtime=1790837243516939315 tz="+0300" logid="0100032141" type="event" subtype="system" level="notice" vd="root" logdesc="Global time setting changed by NTP" user="ntp_daemon" ui="NONE" field="date-time" msg="The ntp daemon step adjusted time from Thu Oct 1 12:47:26 2026 to Thu Oct 1 09:47:23 2026 (sync source: 192.168.1.15)"Durum çıktısı adımın büyüklüğünü de gösterdi: clock offset is -10802.520508 sec, yani 3 saat 2,5 saniye. NTP’nin standardı RFC 5905, 1000 saniyeden büyük farkta NTP programının durup sistem loguna bir uyarı yazmasını öneriyor; RFC 8633 bölüm 5.2 bu kuralı aktarıyor. FortiGate bu sınırı uygulamadı ve 10.802 saniyelik farkı tek adımda kabul etti.
Kurulum günü bu işinizi kolaylaştırır. Çalışan bir cihazda ise yanlış bir saat kaynağı cihazın saatini saatlerce oynatabilir; anahtarlı doğrulamanın değeri burada ortaya çıkıyor.
Adımın bedeli log sırasında görünür. FortiGate olayları yeniden eskiye numaralayarak listeliyor. SSH oturumları adımın iki yanına düşmüştü:
25: date=2026-10-01 time=09:47:26 eventtime=1790837246201759879 tz="+0300" ... logdesc="Admin logout successful" ...
26: date=2026-10-01 time=09:47:26 eventtime=1790837246048658363 tz="+0300" ... logdesc="Admin login successful" ...
27: date=2026-10-01 time=12:47:25 eventtime=1790837243516939315 tz="+0300" ... logdesc="Global time setting changed by NTP" ...
28: date=2026-10-01 time=12:47:25 eventtime=1790848045211233022 tz="+0300" ... logdesc="Admin logout successful" ...
29: date=2026-10-01 time=12:47:25 eventtime=1790848045051422237 tz="+0300" ... logdesc="Admin login successful" ...
Bu beş satır üç şey söylüyor:
- 28 ve 29 numaralı satırlar adımdan önce yazıldı, saatleri 12:47. Adımdan sonra yazılan 25 ve 26 ise 09:47. Logu saate göre sıralayan biri, önce olan oturumu üç saat sonra görür.
- Aynı üç saat bu cihazda iki kez yaşanıyor. Saat yeniden 12:47’ye gelene kadar yazılan her satır, adımdan önce yazılmış satırlarla aynı saatleri paylaşacak.
- Adım satırının kendisi iki saati birden taşıyor. 27 numaralı satırın
timealanı adımdan önceki saati (12:47:25),eventtimealanı ise adımdan sonraki anı yazıyor: UTC 06:47:23, yani İstanbul saatiyle 09:47:23.
Rehberde saatin logdan önce gelmesinin sebebi budur. NTP’den önce yazılan satırlar yanlış saatte kalır ve düzeltme anında iki satır arasında zaman geriye akar. Örnekteki sınır kapısında hattı sonradan bağlanan kulübenin eski tutanakları eski saatle kalır; düzeltme o tutanakları geri almaz.
Saat Dilimi Log Satırına Nasıl Yazılır?
Yukarıdaki satırlarda iki alan saat dilimiyle ilgilidir. tz="+0300" cihazın saat dilimidir. eventtime ise 1970’ten beri geçen nanosaniye sayısıdır ve dilimden bağımsızdır: 26 numaralı satırdaki 1790837246048658363, UTC 06:47:26’ya, yani İstanbul saatiyle 09:47:26’ya karşılık gelir. NIST, log zaman damgasının ya UTC olmasını ya da UTC’ye göre farkını taşımasını istiyor (AU-8); FortiGate satıra ikisini birden yazıyor.
Log sunucusu satırı hangi dilimde okursa okusun, bu iki alan satırın yazıldığı anı verir. Adımdan önce yazılan 28 ve 29 numaralı satırlarda ise iki alan da yanlış saati taşıyor: dilim bilgisi saati doğru dilime çevirir, yanlış saati düzeltmez.
Switch NTP yazımızda switch log satırına yerel saatini dilim bilgisi olmadan yazdığı için log sunucusunda üç saat ileri damgalı kayıtlar görmüştük. FortiGate’in kendi logunda dilim bilgisi satırın içinde duruyor.
FortiGate Saatini Elle Geri Almak: Lisans Neden Kilitlendi?
NTP’nin attığı adımlar lab cihazımda zararsız geçti. Saat bir kez de elle, üç saat geri alındı ve sonucu başka bir yerde çıktı.
Cihaz 3 saat ileride çalışırken sanal FortiGate’in değerlendirme lisansı oluşturuldu ve lisansın başlangıç anı o ileri saatle damgalandı. Ekran görüntülerinden önce saati Manual settings ile gerçek saate çektiğimde cihazın saati lisansın başlangıç anının gerisine düştü. İki şey birden oldu:
- Lisans durumu Expired oldu ve bitiş tarihi 1970 göründü.
- Arayüz yalnız lisans yükleme sayfasını açtı.
Hiçbir şey yapmadım. Gerçek saat lisansın damgalandığı anı geçtiğinde lisans kendiliğinden Valid’e döndü ve bitiş tarihi değişmedi. O gün execute time ve execute date komutları da değer almamıştı; bunu kilide bağlamıştım, ama lisans geçerliyken de execute time değer almıyor. Bu cihazda saati elle kurmanın yolu arayüzdeki Manual settings.
Değerlendirme lisansı sanal FortiGate’e özgüdür, ama gösterdiği şey geneldir: saate bağlı her karar cihazın saatine güvenir. Lisansın başlangıç anı, sertifikaların geçerlilik aralığı ve zamanlanmış kurallar aynı saate bakar. Saati düzeltmenin güvenli anı, cihaz canlıya alınmadan, NTP’nin ilk gün açıldığı andır.
FortiGate’i Yerel NTP Sunucusu Yapmak
FortiGate saat almakla kalmaz, başkasına da verebilir. Setup device as local NTP server (cihazı yerel NTP sunucusu yap) seçeneği fabrika ayarında açık ve yalnız fortilink arayüzünü dinliyor. FortiLink, FortiGate’in yönettiği FortiSwitch’lere bağlandığı arayüzdür. Fabrika ayarında yönetim bilgisayarımdan (192.168.10.225) FortiGate’in yönetim adresine saat sordum:
w32tm /stripchart /computer:192.168.10.1 /samples:2 /dataonlyTracking 192.168.10.1 [192.168.10.1:123].
Collecting 2 samples.
The current time is 1.10.2026 10:06:36.
10:06:36, error: 0x800705B4
10:06:39, error: 0x800705B40x800705B4 zaman aşımıdır: soru gitti, cevap gelmedi. Kurumda ayrı bir NTP sunucusu yoksa FortiGate iç ağa saat verebilir; switch’ler, kameralar ve bilgisayarlar saati ondan alır. Dinlenecek arayüz Listen on Interfaces alanındaki + ile seçilir ve seçim listesinde portlar takma adlarıyla görünür:
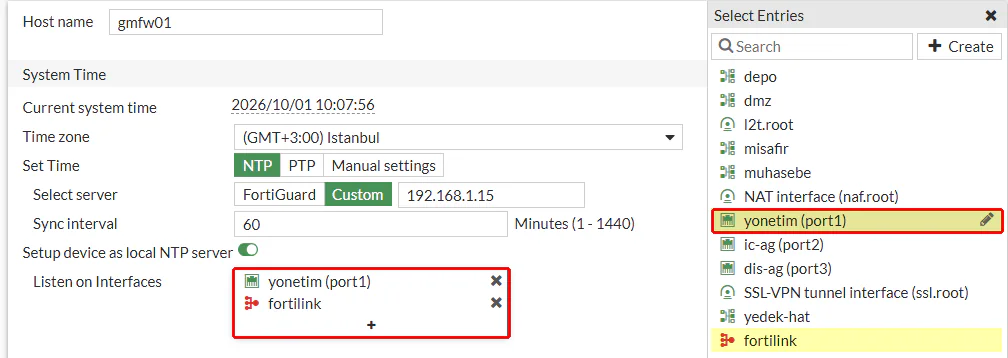
yonetim (port1)’i ekleyip aynı soruyu tekrarladım ve bu kez cevap geldi. Paketi FortiGate’in kendi yakalama komutuyla (diagnose sniffer packet) aldım, Wireshark’ın komut satırı aracı tshark ile çözdüm:
Network Time Protocol (NTP Version 1, server)
    Flags: 0x0c, Leap Indicator: no warning, Version number: NTP Version 1, Mode: server
    ...
    Peer Clock Stratum: secondary reference (3)
    ...
    Reference ID: 192.168.1.15
    ...
    Origin Timestamp: Oct  1, 2026 07:08:17.902388199 UTC
    Receive Timestamp: Oct  1, 2026 07:08:17.790488999 UTC
    Transmit Timestamp: Oct  1, 2026 07:08:17.790498999 UTC
Satırlar sırayla şunu söylüyor:
Mode: server: FortiGate sunucu olarak cevap verdi. Sürüm 1 görünüyor, çünkü Windows’unw32tmaracı soruyu NTP’nin 1. sürümüyle sordu ve FortiGate aynı sürümle cevap verdi.Stratum (3): FortiGate kendini saatini aldığı sunucunun bir basamak altında tanıtıyor.Reference ID: 192.168.1.15: FortiGate saatini nereden aldığını da söylüyor:ntp01.- Zaman damgaları:
Originbilgisayarın soruyu gönderdiği andır,ReceiveFortiGate’in aldığı andır. Bilgisayarın saati FortiGate’ten 0,11 saniye ileride. Aynı bilgisayardc01’e karşı da aynı yönde 0,08 saniye ölçtü; fark FortiGate’te değil, saat servisi kapalı olan yönetim bilgisayarımda.
Bu ölçümden sonra seçeneği kapattım, çünkü lab’da saat dağıtan bir sunucu zaten var. İki gerekçem var:
- RFC 8633 yalnız saat alan bir cihazın gelen NTP sorularını düşürmesini öneriyor (bölüm 5.1). Soruya cevap veren cihaz, yukarıdaki
Reference IDalanında olduğu gibi saatini nereden aldığını sorana söyler. - Fortinet’e göre SHA-1 doğrulaması yalnız FortiGate saat alırken var. FortiGate saat dağıtırken istemcileri onun cevabını doğrulayamaz.
config system ntp
    set server-mode disable
end
Kapattıktan sonra yönetim bilgisayarının sorusu yine zaman aşımına düştü. FortiGate’in saat dağıtması gerekiyorsa yalnız istemcilerin bulunduğu iç arayüzü dinler. İnternete bakan arayüzü (lab’da dis-ag) bu listeye eklemek, cihazı dışarıya açık bir saat sunucusu yapar.
NTP Sunucusu Susarsa FortiGate Ne Gösterir?
Sunucular susarsa FortiGate’in ne yaptığını ölçmek için önce ntp01’in FortiGate’e cevap vermesini kestim (chronyc deny 192.168.10.1), sonra dc01’e giden NTP’yi de durdurdum. 60 dakikalık aralıkta FortiGate on dakikadan uzun aralıklarla soru soruyor; susmayı dakikalar içinde görebilmek için aralığı geçici olarak 1 dakikaya indirdim. Sonuç:
- İlk cevapsız sorularda ulaşılabilirlik değeri düştü.
reachable(0xff)önce0xfe, sonra0xfcoldu; her cevapsız soru sağdan bir sıfır ekliyor. - 38 saniye sonra FortiGate saati
dc01’den almaya başladı.selectedikinci sunucuya geçti vesynchronized: yeshiç değişmedi. - 174 saniye sonra değer
0x0oldu ve olay kaydınantp01’in ulaşılamaz olduğu yazıldı. dc01de susunca senkron 28 saniyede düştü: durumsynchronized: nooldu.- İkisine yeniden izin verdiğimde senkron 12 saniyede geri geldi. Olay kaydına iki sunucu için ayrı ayrı
reachablesatırı düştü.
Birinci sunucu sustuktan sonraki durum:
synchronized: yes, ntpsync: enabled, server-mode: enabled
...
ipv4 server(dc01.ad.sistemkusu.com) 192.168.1.10 -- reachable(0xff) S:3 T:10 selected
...
ipv4 server(192.168.1.15) 192.168.1.15 -- unreachable(0x0) S:1 T:18
...
Olay kaydındaki satır:
date=2026-10-01 time=10:02:12 eventtime=1790838132183651983 tz="+0300" logid="0100032108" type="event" subtype="system" level="notice" vd="root" logdesc="NTP server status changes to unreachable" user="ntp_daemon" ui="NONE" field="date-time" msg="The IPv4 ntp server, 192.168.1.15(192.168.1.15), is determined unreachable at Thu Oct 1 10:02:12 2026"Senkron kaybolunca saat durmaz. 30 Eylül’deki ilk ölçümümde tek sunuculu düzende, senkron kaybolduktan üç buçuk dakika sonra iki saat hâlâ aynı saniyeyi gösteriyordu; cihaz son bildiği hızla işletmeye devam ediyor.
Arayüz ise susan sunucuyu göstermiyor. Aynı ölçümde, olay satırından üç dakika sonra panodaki System Information kutusunda saatin üstüne gelince yalnız Time Source: Custom NTP server yazıyordu; bildirim listesinde sunucuyla ilgili bir uyarı yoktu.
Susan sunucuyu söyleyen iki yer CLI’daki durum komutu ve olay kaydıdır. Olay kaydını bir log sunucusuna gönderen kurumda bu satır bir uyarıya bağlanabilir; logu bir log sunucusuna göndermeyi log ayarları yazımızda anlattık. Deneyden sonra aralığı fabrika değeri olan 60 dakikaya geri aldım.
Doğrulama: FortiGate’in Saati Gerçekten Kaynağına Bağlı mı?
Ayar bittiğinde altı şey kontrol edilir; her biri yukarıda lab’da ölçüldü:
diagnose sys ntp statussynchronized: yesdiyor, her sunucureachable(0xff)ve biriselected.- Sunucunun istemci listesinde FortiGate’in adresi görünüyor (
chronyc clients). - Anahtarlı sunucuda paket yakalamada hem soru hem cevap
Key idtaşıyor. - Olay kaydında ilk günün
Global time setting changed by NTPsatırı ve adımın büyüklüğü okunuyor; büyük bir adım, NTP’den önce yazılmış satırların yanlış saatte kaldığını söyler. - Yerel NTP sunucusu kapalıysa yönetim bilgisayarının FortiGate’e sorduğu saat sorusu zaman aşımına düşüyor.
- Bir sunucu kapatılınca
selectedöbürüne geçiyor vesynchronized: yeskalıyor. Bu denemenin yeri bakım penceresidir.
Sonuç: FortiGate’in Saati Elle Değil, İki Kaynaktan NTP ile Kurulur
FortiGate’in saati, fabrika ayarında kimseye sormayan bir iç saatle gelir. Doğru düzende saat kurumun içindeki iki NTP sunucusundan alınır, sunucunun cevabı destekleniyorsa anahtarla doğrulanır ve kurumda bir saat sunucusu varsa FortiGate saat dağıtmaz. Lab’da dört şey beklenenden farklı çıktı:
- Arayüz yalnız ilk sunucuyu gösteriyor. İkinci sunucu ve anahtar yalnız CLI’da görünüyor.
- Yanlış anahtar bir hata mesajı üretmiyor. Sunucu susmuş gibi görünüyor ve FortiGate uyarı vermeden anahtarsız sunucuya geçiyor.
- FortiGate 3 saatlik farkı tek adımda kapattı. NTP standardının 1000 saniyelik sınırını uygulamıyor.
execute timedeğer almıyor. Saat yalnız arayüzden elle kurulabiliyor.
Örnekteki sınır kapısında kulübe iki binanın saatine bağlı ve hatlardan yalnız biri damgalı. Damgalı hat koparsa kulübe damgasız hatta bakar ve bunu kimseye söylemez; iki hattın ikisi de damgalıysa bu boşluk kalmaz. Hattı ilk gün bağlanan kulübenin tutanakları ilk satırdan itibaren aynı sırayı tutar. Açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall NTP Ayarı Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
FortiGate'inizin saati kime bakıyor, logları yan yana koyup birlikte kontrol edelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu