FortiGate Firewall Statik Rota Yapılandırması
FortiGate Firewall statik rota yapılandırması: varsayılan rota, mesafe ve öncelik, ağ geçidinin ötesini yoklayan hat izleme, iki hatta geçerli kurallar ve kara delik rotası.

- FortiGate’te Statik Rota Nedir? Varsayılan Rota Yokken Ne Olur?
- FortiGate’te Statik Rota Düzeni Nasıl Olmalı?
- Kaç Hedef Yoklanmalı?
- Hat İzleme Neyi Yoklamalı? İlk Köprü mü, Yolun Sonu mu?
- FortiGate’te Varsayılan Rota Yazmak
- Mesafe ve Öncelik: FortiGate’te İki Varsayılan Rota
- Ağ Geçidi Susunca: FortiGate Rotayı Tabloda Tutar
- FortiGate Hat İzleme (Link Monitor) ile Yedek Hat
- Yedek Hattın Kuralı: Rota Geçti, Trafik Geçmedi
- Kuralları İki Hatta Bir Kez Yazmak: dis-hatlar Zone’u
- Ağ Geçidi Ayakta, Ötesi Kopuk
- Kara Delik Rotası: Özel Adresler Servis Sağlayıcıya Gitmesin
- Doğrulama: FortiGate’in Rota Düzeni Doğru mu?
- Sonuç: FortiGate’te Yedek Hattı İzleme ve Kurallar Birlikte Çalıştırır
- FortiGate Firewall Statik Rota Hakkında Sık Sorulan Sorular
FortiGate Firewall statik rota yapılandırması, FortiGate’e hangi ağa hangi ağ geçidi üzerinden gideceğini elle söylemektir ve Network → Static Routes ekranında yapılır. En önemli statik rota varsayılan rotadır: tabloda karşılığı olmayan her adres ona gider, çoğu kurumda da internet demektir.
Fortinet’in ve RFC 1918’in tarif ettiği düzende ikinci hattın rotası daha büyük mesafeyle bekler, birincil hattı ağ geçidinin ötesini yoklayan bir hat izleyici denetler ve kurumun özel adres aralıkları için kara delik rotaları yazılır.
Bu yazı FortiGate Firewall yapılandırma rehberimizin 12. adımıdır. Lab’da iki şey beklenenden farklı çıktı: ağ geçidini yoklayan izleme, ağ geçidinin ötesindeki kopukluğu görmedi; yedek hatta geçen rota da kural yazılmadıkça trafik taşımadı.
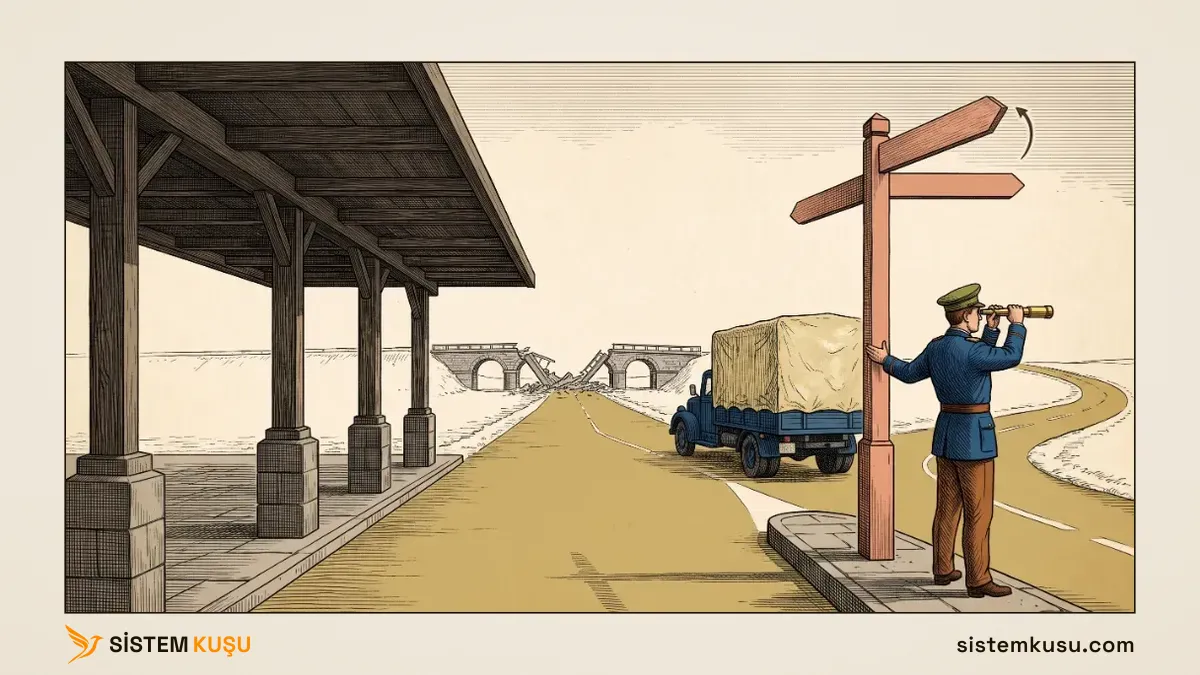
Örnekteki sınır kapısının çıkışında yol ikiye ayrılır: ana yol ve yedek yol. Ana yolun ilk köprüsü ayakta olsa da ötesindeki yol çökebilir; kapıdan bakınca her şey yolunda görünür. Tabela ancak yolun sonunu gözleyen biri varsa yedeğe çevrilir. FortiGate’te yollar iki varsayılan rota, ilk köprü ağ geçidi, yolun sonu servis sağlayıcının ötesindeki adresler, gözleyen görevli de bağlantı izleyicisidir (link monitor).
Bu yazı, Kurumsal Network Kurulumu hizmetimizde iki hatlı kurumlarda firewall tarafında kurduğumuz yedeklilik düzenini anlatır.
FortiGate’te Statik Rota Nedir? Varsayılan Rota Yokken Ne Olur?
Tablonun kendisini, yani satırların nasıl seçildiğini yönlendirme tablosu nedir yazımızda anlattık. Lab cihazımın tablosunda varsayılan rota yokken yalnız bağlı ağlar (C satırları) ve iki lab rotası vardı. Tabloda karşılığı olmayan bir adrese, servis sağlayıcının ötesindeki 198.18.0.1’e FortiGate’in kendisinden ping attım:
PING 198.18.0.1 (198.18.0.1): 56 data bytes
sendto failed
sendto failed
--- 198.18.0.1 ping statistics ---
2 packets transmitted, 0 packets received, 100% packet loss
sendto failed, paketin FortiGate’ten hiç çıkmadığını söylüyor; göndereceği yer tabloda yoktu. Bir kural izin verse bile durum aynı olurdu: yönlendirme kuraldan önce gelir.
FortiGate’te Statik Rota Düzeni Nasıl Olmalı?
Tek hatlı kurumda bir varsayılan rota yeter. İki hatlı kurumda ikinci hattın varsayılan rotası daha büyük mesafeyle yedekte bekler; birincil hattı, ağ geçidinin ötesindeki en az iki adresi yoklayan bir hat izleyici denetler. Kurallar iki hatta da aynı biçimde geçerli olur. Kurumun özel adres aralıkları için mesafesi 254 olan kara delik rotaları yazılır.
Bu düzeni üç kaynak birlikte tarif ediyor:
- Fortinet, RFC 1918 alt ağlarının WAN’dan çıkmasını önleme teknik notu (Ağustos 2022):
10.0.0.0/8,172.16.0.0/12ve192.168.0.0/16için kara delik rotası yazılır. Mesafe 254 olur, ki daha küçük mesafeli her rota onun önüne geçsin. - RFC 1918 (Şubat 1996), bölüm 3: özel adreslerin küresel bir anlamı yoktur; bu ağların yönlendirme bilgisi kurumlar arası bağlantılara yayılmaz, kaynağı ya da hedefi özel adres olan paket o bağlantılardan iletilmez.
- Fortinet, DHCP ve PPPoE arayüzlerinde link monitor teknik notu (Kasım 2022): örnekteki izleyici ağ geçidini değil, internetteki bir adresi (
8.8.8.8) yokluyor.
İki hatlı kurumda seçenekler şöyle karşılaştırılıyor; satırlardaki değerler lab ölçümü:
| Yalnız iki rota | Ağ geçidini yoklayan izleme | Ağ geçidinin ötesini yoklayan izleme | |
|---|---|---|---|
| Ağ geçidi susunca | Rota kalır, trafik düşer | Yedeğe geçer | Yedeğe geçer |
| Ağ geçidi ayakta, ötesi kopunca | Rota kalır, trafik düşer | Rota kalır, 58 paket kayıp | Yedeğe geçer, 15 paket kayıp |
| Tek hedef susunca | Uygulanmaz | Uygulanmaz | Hat ayakta sayılır (iki hedefte) |
| Yedek hattaki kurallar | Ayrıca gerekir | Ayrıca gerekir | Ayrıca gerekir |
Tablonun son satırı, rotanın yedekliliği tek başına sağlamadığını söylüyor: trafiği geçiren kural da iki hatta geçerli olmalı. Bunu aşağıda ayrıca ölçtüm. İki hattı yük dengeleyerek birlikte kullanmak ve hat kalitesine göre yol seçmek SD-WAN’ın işidir; statik rota ve hat izleme, “biri gidince öbürü” düzeninin en sade hâlidir.
Kaç Hedef Yoklanmalı?
Fortinet bir sayı vermiyor. Lab’da ölçtüğüm davranış sayıyı belirliyor: FortiGate hattı ancak yokladığı bütün hedefler susunca düşmüş sayıyor.
Tek hedefle, o hedefin bakımı ya da kendi arızası hattı boşuna yedeğe çevirir. İki bağımsız hedefle tek hedefin susması hattı düşürmez, ikisinin birden susması ise gerçek bir kopukluğun işaretidir. Bu yüzden ağ geçidinin ötesinde, birbirinden bağımsız iki adres yoklanır; lab’da 198.18.0.1 ve 198.18.0.2. Lab’da ikisi de servis sağlayıcıyı taklit eden aynı makinede duruyor; gerçek bir kurulumda iki ayrı kurumun adresi seçilir.
Hat İzleme Neyi Yoklamalı? İlk Köprü mü, Yolun Sonu mu?
Sabah işe çıkmadan pencereden bakıp sokağınızın açık olduğunu görürsünüz. Bu, işe giden yolun açık olduğunu göstermez: yolun ilerisinde bir kaza varsa sokağınız yine bomboş görünür. Yolun açık olduğunu ancak yolun ilerisine bakan biri söyleyebilir. Hat izleme de böyle çalışır: neyi yoklarsa yalnız onun ayakta olduğunu öğrenir.
Sahnenin dört parçası var:
- Ağ geçidi yolun ilk köprüsüdür; çoğu zaman servis sağlayıcının modemi ya da onun hemen arkasındaki cihazdır.
- Servis sağlayıcının ağı köprünün ötesindeki yoldur; kopukluk çoğu zaman burada olur ve kapıdan görünmez.
- Yoklanan hedef görevlinin dürbünle baktığı yerdir.
- Hat izleyici dürbünlü görevlidir: baktığı yerden ses gelmezse tabelayı yedek yola çevirir.
Örnekteki sınır kapısında görevli dürbünü ilk köprüye çevirirse, köprü ayaktayken ötesindeki yol çökse de tabelayı çevirmez; araçlar köprüyü geçer ve yolda kalır. Dürbünü yolun sonundaki iki şehre çevirirse, ikisinden de ses gelmediği an tabelayı yedek yola çevirir. Mekanizma şöyle işliyor:
- İzleyici hedefe 500 milisaniyede bir ping atar.
- Üst üste 5 yoklama cevapsız kalırsa hedef ölü sayılır.
- Bütün hedefler ölüyse izleyici
deadolur ve birincil rota tablodan kalkar; mesafesi büyük olan yedek rota devralır. - Hedefler 5 yoklama boyunca cevap verirse birincil rota geri gelir.
Kazancı iki tanedir:
- Kopukluk nerede olursa olsun yakalanır. Lab’da kayıp, kesintinin tamamından (58 paket) tespit ve geçiş süresine (15 paket) indi.
- Tek hedefin arızası hattı boşa düşürmez. İki hedeften biri susunca izleme
alivekaldı.
Bedeli, yoklanan adreslerin size ait olmamasıdır: o adresler ping’e cevap vermeyi bırakırsa hat düşmüş görünür. Bu yüzden iki hedef, birbirinden bağımsız iki kurumun adresi olarak seçilir.
FortiGate’te Varsayılan Rota Yazmak
Bu adımdan önce iki şey hazır olmalı:
- WAN arayüzü ve ağ geçidi adresi. Lab’da
dis-ag (port3), ağ geçidi203.0.113.80; ayarını WAN ayarı yazımızda anlattık. - Hat sayısı kararı. Tek hatlı kurumda bu bölüm yeter; iki hatlı kurumda aşağıdaki yedek rota ve hat izleme de kurulur.
Ayar Network → Static Routes → Create New yolunda yapılır. Form varsayılan rotaya hazır geliyor:
- Destination: Subnet seçili ve alan
0.0.0.0/0.0.0.0ile dolu, yani varsayılan rota. Belirli bir ağa rota yazılacaksa buraya o ağ yazılır. - Gateway Address: servis sağlayıcının ağ geçidi, lab’da
203.0.113.80. Adresi yazınca FortiGate Interface alanını o ağın arayüzüyle (dis-ag (port3)) kendisi doldurdu. Arayüz listesinin en altında Blackhole da var. - Administrative Distance: fabrika ayarında
10. - Comments:
Varsayilan rota, birincil hat. - Advanced Options → Priority: fabrika ayarında
1.
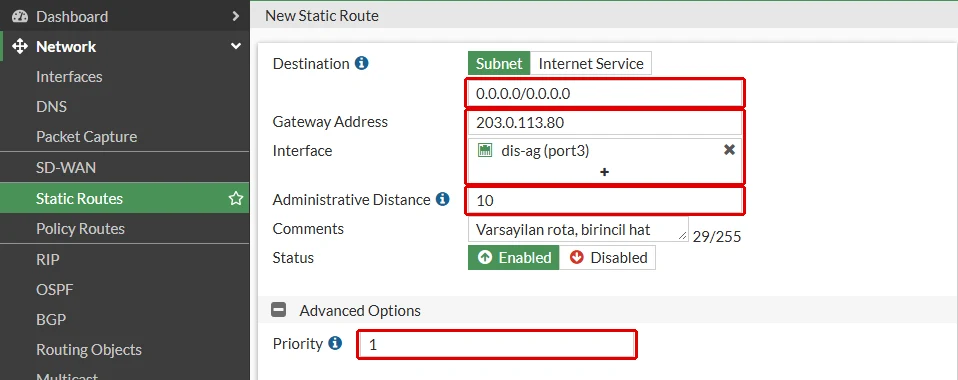
Mesafenin fabrika değeri önemli bir ayrıntı taşıyor. WAN ayarı yazımızda WAN arayüzü DHCP ile adres alınca FortiGate’in kendiliğinden yazdığı varsayılan rotanın mesafesi 5’ti. Elle yazılan rota 10 ile geliyor; ikisi yan yana olursa hattan öğrenilen rota kazanır. Kaydedince rota tabloya S* olarak girdi ve aynı ping geçti:
S*      0.0.0.0/0 [10/0] via 203.0.113.80, port3, [1/0]
...
PING 198.18.0.1 (198.18.0.1): 56 data bytes
64 bytes from 198.18.0.1: icmp_seq=0 ttl=64 time=0.4 ms
64 bytes from 198.18.0.1: icmp_seq=1 ttl=64 time=0.4 ms
Köşeli parantezdeki [10/0] mesafe ve metrik, sondaki [1/0] öncelik. Aynı rotanın komut satırındaki karşılığı; kısa show yalnız değiştirilen alanları gösterdiği için mesafe ve öncelik görünmüyor:
config router static
    edit 5
        set gateway 203.0.113.80
        set device "port3"
        set comment "Varsayilan rota, birincil hat"
    next
end
Mesafe ve Öncelik: FortiGate’te İki Varsayılan Rota
İkinci hat varsa ona da bir varsayılan rota yazılır, ama daha büyük mesafeyle, ki yedekte beklesin. Lab’da port3’ün üstünde ikinci bir WAN var (yedek-hat, VLAN 100, 198.51.100.1/30); mesafesi 20 olan rotayı komut satırından yazdım:
config router static
    edit 6
        set gateway 198.51.100.2
        set distance 20
        set device "yedek-hat"
        set comment "Varsayilan rota, yedek hat"
    next
end
Static Routes listesinde iki satır yan yana ve aynı görünüyor; listede mesafe sütunu yok:
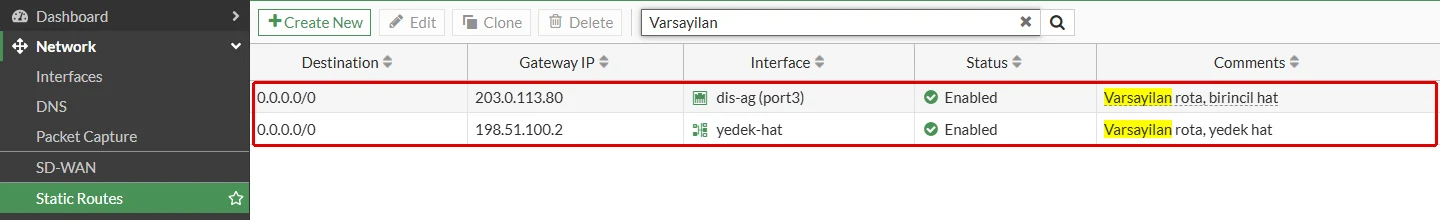
Farkı tablo gösteriyor. Asıl tabloda (get router info routing-table all) yalnız mesafesi 10 olan rota var. Yedek rota, rotaların hepsini tutan veritabanında (get router info routing-table database) seçilmemiş olarak bekliyor:
S       0.0.0.0/0 [20/0] via 198.51.100.2, yedek-hat, [1/0]
S *> 0.0.0.0/0 [10/0] via 203.0.113.80, port3, [1/0]*>, rotanın seçildiğini ve paketleri gerçekten taşıyan tabloya girdiğini söylüyor. Mesafe 20 olan satırda bu işaret yok.
Priority alanının ne yaptığını görmek için yedek rotanın mesafesini de 10 yaptım ve önceliğini 5 verdim. Bu kez iki rota da asıl tabloya girdi:
S*      0.0.0.0/0 [10/0] via 203.0.113.80, port3, [1/0]
                  [10/0] via 198.51.100.2, yedek-hat, [5/0]
Hangisinin trafik taşıdığını FortiGate’in paket yakalamasından okudum: personelden giden ping port3’ten çıktı, yani önceliği 1 olan rotadan.
2026-10-01 11:35:13.347647 personel in 10.34.30.10 -> 198.18.0.1: icmp: echo request
2026-10-01 11:35:13.348014 port3 out 203.0.113.1 -> 198.18.0.1: icmp: echo request
Kural şu: mesafe, hangi rotaların tabloya gireceğini belirliyor; öncelik, eşit mesafeli rotalar arasında trafiğin hangisinden gideceğini. Ölçümden sonra yedek rotayı mesafe 20’ye geri aldım. Bu değişiklikler tabloya birkaç saniye sonra yansıyor; hemen bakınca tablo eski hâlini gösterebilir.
Ağ Geçidi Susunca: FortiGate Rotayı Tabloda Tutar
Birincil hattın bozulduğunu taklit ettim: port3 açık kaldı, ama servis sağlayıcı tarafında bu hattan gelen bütün paketleri düşürdüm. Modemin ya da servis sağlayıcının bir arızasında da kablo takılı kalır, ışık yanar ve karşıdan cevap gelmez. Hat izleme yokken tabloya ve pinge baktım:
S*      0.0.0.0/0 [10/0] via 203.0.113.80, port3, [1/0]
...
PING 198.18.0.1 (198.18.0.1): 56 data bytes
2 packets transmitted, 0 packets received, 100% packet loss
Birincil rota yerinde duruyor ve trafik düşüyor; personelden giden ping de aynı biçimde düştü. Yedek rota veritabanında beklemeye devam ediyor. FortiGate rotayı yalnız arayüzü kapanınca tablodan kaldırıyor; arayüz açık olduğu sürece karşı tarafın sustuğunu bilmesinin bir yolu yok. Yedek hattın varlığı bu yüzden tek başına bir yedeklilik değildir.
FortiGate Hat İzleme (Link Monitor) ile Yedek Hat
Rotayı arızaya bağlayan şey hat izleyicidir. Lab cihazımın arayüzünde bunun için bir menü yok; Network menüsünde SD-WAN var ama hat izleme yok. İzleyici komut satırından yazılır. İlk denemede onu, ölçüm için bilerek yanlış hedefe, ağ geçidine bağladım:
config system link-monitor
    edit "birincil-hat"
        set srcintf "port3"
        set server "203.0.113.80"
        set gateway-ip 203.0.113.80
    next
end
İzleyicinin fabrika değerleri show full-configuration çıktısında duruyor:
interval 500: hedef 500 milisaniyede bir yoklanır.failtime 5: üst üste 5 cevapsız yoklamada hedef ölü sayılır.recoverytime 5: 5 cevaplı yoklamada geri alınır.update-static-route enable: izleyici rotayı tablodan kaldırabilir.
Yedek Hattın Kuralı: Rota Geçti, Trafik Geçmedi
Aynı arızayı bu kez izleyici açıkken kurdum ve personelden internete 0,2 saniye aralıkla ping attım. İzleyici arızayı yakaladı ve rota yedek hatta geçti:
S* 0.0.0.0/0 [20/0] via 198.51.100.2, yedek-hat, [1/0]Ama ping’lerin kayıp aralığı şuydu:
kayip: seq 16-83 (68 paket)12 saniyelik kesinti ve dönüş süresi boyunca hiçbir ping geçmedi. Sebep kural setiydi: personelin internet kuralı yalnız port3’e yazılıydı, yedek-hat için bir kural yoktu. Personel için yedek hatta ayrı bir izin kuralı (12) yazıp ölçümü tekrarladım; kayıp 17 pakete, yani tespit ve geçiş süresine indi.
Ayrı kural bu kez başka bir delik açtı. Birincil hatta kural 2 ile internete çıkışı engellenen, desteği bitmiş eski bir bilgisayar (10.34.30.50), birincil hat kopukken yedek hattan çıktı:
... func=print_pkt_detail line=5845 msg="vd-root:0 received a packet(proto=1, 10.34.30.50:3824->198.18.0.1:2048) tun_id=0.0.0.0 from personel. type=8, code=0, id=3824, seq=1."
... func=vf_ip_route_input_common line=2605 msg="find a route: flag=04000000 gw-198.51.100.2 via yedek-hat"
... func=fw_forward_handler line=881 msg="Allowed by Policy-12: SNAT"
Engel yalnız birincil hatta yazılıydı; yedek hattaki genel izin kuralı onu atladı. Aynı engeli yedek hat için de yazınca (kural 13) paket Denied by forward policy check (policy 13) ile düştü. Yani her izin ve her engel kuralı iki hatta da yazılmalı. Lab cihazımın deneme lisansı bunu sınadı: kalan kuralları kopyalarken FortiGate Command fail. Return code -4 (reached the maximum number of entries) dedi; lisans 10 kurala izin veriyor.
Kuralları İki Hatta Bir Kez Yazmak: dis-hatlar Zone’u
Kopyalamak yerine iki hattı bir zone’da topladım ve çıkış kurallarının hedef arayüzünü, giriş kurallarının kaynak arayüzünü o zone yaptım. Zone’a yazılan kuralın her üyede geçerli olduğunu zone yazımızda ölçtük; burada aynı mekanizma iki hattın kurallarını birleştiriyor:
config system zone
    edit "dis-hatlar"
        set interface "yedek-hat" "port3"
    next
end
Geçişte iki engel çıktı. port3 kurallarda kullanıldığı sürece zone’a eklenemedi; önce kurallar zone’a taşındı, sonra port3 zone’a alındı. Sanal IP’nin dış arayüzü port3’e bağlı olduğu için onu kullanan kural da taşınamadı (object check operator error, -651); sanal IP’nin dış arayüzü any yapılıp kural yeniden yazıldı. Sanal IP’nin ne olduğunu FortiGate kullanım rehberimizde anlattık.
Taşınan kuralların formunda değişen tek alan arayüz. Personelin internet çıkış kuralında (Policy & Objects → Firewall Policy, kurala çift tıklanır) Outgoing Interface artık port3 değil dis-hatlar zone’u. Hangi hattan çıkılacağına kural değil rota tablosu karar veriyor:
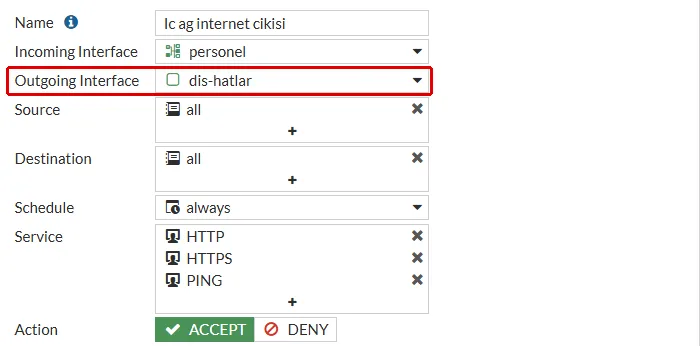
config firewall policy
    edit 1
        set name "Ic ag internet cikisi"
        set dstintf "dis-hatlar"
    next
end
Giriş yönündeki kurallarda (örneğin dışarıdan DMZ’ye gelen kural 3) aynı değişiklik Incoming Interface alanında yapılır.
Sonra bütün bölümleri önce normal durumda, ardından birincil hattı keserek denedim. Sonuç iki durumda da aynıydı:
personel ping                gecti
personel http                200
eski-pc ping                 dustu
depo http                    200
misafir http                 200
misafir ping (izinsiz)       dustu
Engelli eski bilgisayar iki hatta da düştü, misafir iki hatta da yalnız izinli servislerle çıktı ve kurallar tek yerde duruyor. Aynı iki hattı SD-WAN’a alıp hat kalitesine göre yol seçtirmeyi FortiGate SD-WAN yazımızda anlattık; SD-WAN da kuralları iki hat için tek bir arayüze yazdırır.
Ağ Geçidi Ayakta, Ötesi Kopuk
Son ölçüm izlemenin hedefini sınadı. Bu kez ağ geçidi cevap vermeye devam etti, yalnız onun ötesine giden yolu kestim. İzleyici hâlâ ağ geçidini yokluyordu:
S*      0.0.0.0/0 [10/0] via 203.0.113.80, port3, [1/0]
Link Monitor: birincil-hat, Status: alive, Server num(1), HA state: local(alive), shared(alive)
...
Personel tarafındaki ping ölçümünün özeti:
kayip: seq 16-73 (58 paket)İzleyici alive kaldı, rota port3’te durdu ve kesinti boyunca personelin bütün ping’leri kayboldu. İzleyicinin hedefini ağ geçidinin ötesindeki iki adrese çevirdim:
config system link-monitor
    edit "birincil-hat"
        set srcintf "port3"
        set server "198.18.0.1" "198.18.0.2"
        set gateway-ip 203.0.113.80
    next
end
Aynı arızada izleyici bu kez iki hedefi de ölü buldu ve rota yedek hatta geçti:
S*      0.0.0.0/0 [20/0] via 198.51.100.2, yedek-hat, [1/0]
Link Monitor: birincil-hat, Status: dead, Server num(2), HA state: local(dead), shared(dead)
  Peer: 198.18.0.1(198.18.0.1)
        protocol: ping, state: dead
  Peer: 198.18.0.2(198.18.0.2)
        protocol: ping, state: dead
...
Personel tarafındaki ping ölçümünün özeti:
kayip: seq 16-30 (15 paket)Kayıp 15 pakete, yaklaşık 3 saniyeye indi: 5 yoklamalık tespit ve geçiş. Yalnız 198.18.0.1’e giden yolu kestiğimde ise izleyici alive kaldı ve rota yerinde durdu:
S*      0.0.0.0/0 [10/0] via 203.0.113.80, port3, [1/0]
Link Monitor: birincil-hat, Status: alive, Server num(2), HA state: local(alive), shared(alive)
...
  Peer: 198.18.0.1(198.18.0.1)
        protocol: ping, state: dead
  Peer: 198.18.0.2(198.18.0.2)
        protocol: ping, state: alive
Hat ancak bütün hedefler susunca düşmüş sayılıyor. Yönlendirme tablosu yazısındaki Linux ölçümünde elle eklenen rota, hat geri gelince dönmemişti. FortiGate’te döndü, çünkü rota yapılandırmada yazılı; izleyici onu yalnız tablodan geçici olarak kaldırıyor.
Örnekteki sınır kapısında bu, dürbünü ilk köprüden yolun sonundaki iki şehre çeviren görevlidir: ikisinden de ses gelmeyince tabelayı yedek yola çevirir, biri susunca telaşa kapılmaz.
Kara Delik Rotası: Özel Adresler Servis Sağlayıcıya Gitmesin
Varsayılan rotanın bir yan etkisi var: tabloda karşılığı olmayan her adres ona gider, kurumun kendi özel adresleri de. Kapanmış bir VPN’in arkasındaki şubeye ya da yanlış yazılmış bir iç adrese giden trafik servis sağlayıcıya gönderilir. Lab’da iç ağda karşılığı olmayan 10.99.99.99’a personelden ping attım ve servis sağlayıcı tarafında yakaladım:
11:48:06.238356 ens224 In  IP 203.0.113.1 > 10.99.99.99: ICMP echo request, id 64849, seq 1, length 64
11:48:07.257182 ens224 In  IP 203.0.113.1 > 10.99.99.99: ICMP echo request, id 64849, seq 2, length 64
RFC 1918’in iletilmemesini istediği paket, kurumun dış adresiyle servis sağlayıcının ağına çıktı. Fortinet’in teknik notundaki gibi üç özel aralık için mesafesi 254 olan kara delik rotaları yazdım. Arayüzde yol Network → Static Routes → Create New, her aralık için bir rota:
- Destination: Subnet, özel aralık. İlki
10.0.0.0/255.0.0.0, sonra172.16.0.0/255.240.0.0ve192.168.0.0/255.255.0.0. - Interface: Blackhole. Ağ geçidi alanı kalkar; bu rotaya düşen paket hiçbir yere gönderilmez.
- Administrative Distance:
254. Kurumun gerçek rotalarının hepsinden büyük olmalı ki yalnız başka hiçbir rota uymadığında seçilsin. - Comments:
RFC 1918 kara delik.
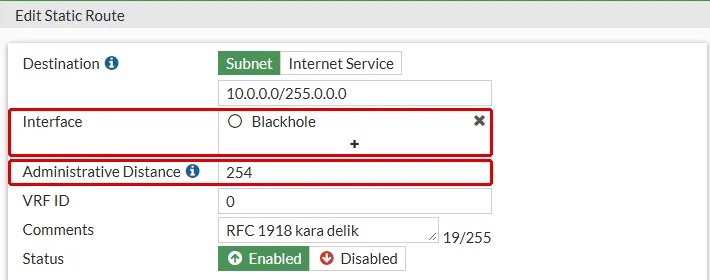
Üç rotanın komut satırındaki karşılığı:
config router static
    edit 7
        set dst 10.0.0.0 255.0.0.0
        set distance 254
        set comment "RFC 1918 kara delik"
        set blackhole enable
    next
    edit 8
        set dst 172.16.0.0 255.240.0.0
        set distance 254
        set comment "RFC 1918 kara delik"
        set blackhole enable
    next
    edit 9
        set dst 192.168.0.0 255.255.0.0
        set distance 254
        set comment "RFC 1918 kara delik"
        set blackhole enable
    next
end
Rotalar tabloya Null olarak girdi:
S       10.0.0.0/8 [254/0] is a summary, Null, [1/0]
S       172.16.0.0/12 [254/0] is a summary, Null, [1/0]
S       192.168.0.0/16 [254/0] is a summary, Null, [1/0]
Aynı ping bu kez servis sağlayıcı tarafında hiç görünmedi; FortiGate’in izinde paket kendi içinde bitti (find a route: ... gw-10.99.99.99 via root). Bağlı ağlar (10.34.x.0/24) ve sunucu ağına giden rota (192.168.1.0/24) kara delikten dar olduğu için kendi satırlarını kullanmaya devam etti; internete ve sunucu ağına giden ping’ler geçti. Mesafenin 254 olması, ileride aynı aralıklara yazılacak VPN rotalarının kara deliğin önüne geçmesini sağlar.
Doğrulama: FortiGate’in Rota Düzeni Doğru mu?
Ayar bittiğinde beş şey kontrol edilir; her biri yukarıda lab’da ölçüldü:
- Varsayılan rota tabloda.
get router info routing-table allçıktısındaS*satırı birincil hattın ağ geçidini gösterir. - Yedek rota bekliyor.
get router info routing-table databaseçıktısında yedek rota*>işareti olmadan durur. - İzleme ağ geçidinin ötesinde.
diagnose sys link-monitor statusçıktısında en az iki hedef görünür ve hiçbiri ağ geçidi değildir. - Kurallar iki hatta geçerli. Birincil hat kopukken her bölümün izinli trafiği geçer, engelli trafiği düşer.
- Özel adresler dışarı çıkmıyor. Tabloda üç
Nullsatırı vardır; iç ağda olmayan özel bir adrese giden paket servis sağlayıcı tarafında görünmez.
Sonuç: FortiGate’te Yedek Hattı İzleme ve Kurallar Birlikte Çalıştırır
FortiGate’te statik rota Network → Static Routes’ta yazılır ve form varsayılan rotayla, mesafe 10 ile açılır. İkinci hat için mesafesi daha büyük bir rota yazılır; mesafe hangi rotanın tabloya gireceğini, öncelik eşit mesafeli rotalar arasındaki sırayı belirler.
Doğru düzende birincil hattı ağ geçidinin ötesindeki iki adresi yoklayan bir izleyici denetler, kurallar iki hatta da geçerlidir ve özel adres aralıkları kara deliğe gider. Lab’da beş şey beklenenden farklı çıktı:
- Arayüz açıkken rota tabloda kaldı. Karşı taraf sustuğunda yedek rota kendiliğinden devreye girmedi.
- Ağ geçidini yoklayan izleme kopukluğu görmedi. Ağ geçidi cevap verdikçe izleme
alivekaldı ve kesintinin tamamı kayboldu. - Rota yedek hatta geçti, trafik geçmedi. Kural yalnız birincil hatta yazılıydı.
- Yedek hatta yazılan izin kuralı bir engeli atladı. Birincil hatta engelli cihaz yedek hattan çıktı; lisansın 10 kurallık sınırı kopyalamayı da durdurdu.
- İki hattı bir zone’da toplamak iki sorunu birlikte çözdü, ama sanal IP’nin dış arayüzü önce
anyyapılmak zorunda kaldı.
Örnekteki sınır kapısında tabelanın yedek yola dönmesi, dürbününü yolun sonuna çeviren bir görevliye bağlıdır; yedek yolda da ana yoldaki talimatların aynısı asılı durmalıdır. Sıradaki aşama FortiGate’in kurallarıdır: ilk adımı adres ve servis nesneleri; açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall Statik Rota Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Yedek hattınız gerçekten devreye giriyor mu? Rotaları ve hat izlemeyi birlikte deneyelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu