FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
FortiGate Firewall adres nesneleri: NIST ve NSA'ya göre nesne düzeni, adlandırma standardı, arayüze bağlama, FQDN riski, grup, referans ve servis nesnesi.

- FortiGate Adres Nesnesi Nedir? Kural Neden Adrese Değil Ada Yazılır?
- FortiGate’te Nesne Düzeni Nasıl Olmalı?
- Kaç Nesne Olmalı?
- Hangi Nesne Ne Zaman Kullanılır?
- Nesne Nasıl Adlandırılır?
- FortiGate’te Adres Nesnesi Oluşturma
- Nesneyi Arayüze Bağlamak: Jeton Yalnız Kendi Şeridinin Yuvasına Girer
- 1. Adım: Nesneyi Bir Arayüze Bağlayın
- 2. Adım: Nesneyi Başka Bir Arayüzün Kuralına Yazmayı Deneyin
- 3. Adım: Bağlı Nesneyi Gruba Ekleyin
- Bağlamayı Geri Almak
- FQDN Nesnesi: Adresi FortiGate’in DNS’i Çözer
- Nesne Kırmızı Değil, Adres Yanlış: İç DNS’e Ulaşılamayınca
- Adres Grubu ve Referans: Kullanılan Nesne Silinmez, Adı Değişir
- Ad Değiştirmek: rename Kuralı Bozmaz
- FortiGate Servis Nesneleri
- Listeyi Toparlamak: Önek, Tek Nesne, Ref. Sütunu
- Doğrulama: FortiGate’in Nesne Düzeni Doğru mu?
- Sonuç: FortiGate’te Kural Listesini Nesne Adları Okunur Kılar
- FortiGate Firewall Adres Nesneleri Hakkında Sık Sorulan Sorular
FortiGate Firewall adres nesnesi, kurala yazılan bir adrese, ağa ya da alan adına verilen addır ve Policy & Objects → Addresses ekranında açılır. NIST ve NSA’nın kural seti için tarif ettiği düzende her adres, türünü ve yerini adından söyleyen tek bir nesnedir. Nesnenin neden açıldığı açıklamasında yazar, kimsenin kullanmadığı nesne de listede kalmaz.
Bu yazı FortiGate Firewall yapılandırma rehberimizin 13. adımıdır. Lab’da önceki adımlarda açılan nesneleri bu düzene çektim ve FortiGate’in nesnelerle ilgili davranışını ölçtüm. İki bulgu beklenenden farklı çıktı: farklı arayüzlere bağlı iki nesne aynı gruba yazılınca FortiGate grubu bir üyesi eksik kaydetti. İç DNS’e ulaşılamayınca da bir FQDN nesnesi, iç bir ada ait internetteki iki adresi tutmaya başladı.
Örnekteki sınır kapısında her şeridin bariyer direğinde bir jeton yuvası vardır ve jetonlar şeride göre kesilir. Bir şerit için kesilmiş jeton yandaki şeridin yuvasına girmez; üzerindeki yazı da görevliye jetonun neyi açtığını söyler. FortiGate’te jeton adres nesnesi, jetonun şekli nesnenin bağlı olduğu arayüz, yuva kuralın arayüzü, jetonun üzerindeki yazı da nesnenin adıdır.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde devraldığımız firewall’ları düzenlerken ilk kurduğumuz şeyi anlatır: kural listesinin okunabilir olması için nesne düzeni.
FortiGate Adres Nesnesi Nedir? Kural Neden Adrese Değil Ada Yazılır?
FortiGate bir kurala adresi doğrudan yazdırmıyor. Lab’da personel ağındaki eski bir bilgisayarın adresini, 10.34.30.50’yi, nesne açmadan bir kuralın kaynağına yazmayı denedim:
value parse error before '10.34.30.50'
Command fail. Return code -3
...
object check operator error, -651, discard the setting
Command fail. Return code 1
FortiGate adresi tanımadı ve kuralı hiç kaydetmedi. Kuralın kaynağı ve hedefi yalnız nesne adı alıyor; kural listesine bakan kişi adresleri değil adları görüyor. Bu yüzden adres nesnesi isteğe bağlı bir düzen değil, kural yazmanın ön koşuludur. Nesnenin adı da kuralın okunan tek yüzüdür.
Addresses ekranı boş gelmiyor. Lab cihazımda fabrika ayarından kalan üç tür nesne vardı:
all: her adresi kapsar. Lab’da 11 kural ve grup onu kullanıyor.none: hiçbir adresi kapsamaz.- İnternet adları:
gmail.com,login.microsoftonline.comgibi alan adları ve onları toplayanG SuiteveMicrosoft Office 365grupları.
Fabrika nesnelerine dokunmuyoruz: adları Fortinet’in kendi belgelerinde ve güncellemelerinde geçiyor, değiştirmek kimseye bir şey kazandırmıyor. Bu yazıdaki kurallar, kurumun kendi açtığı nesneler içindir.
FortiGate’te Nesne Düzeni Nasıl Olmalı?
Kural listesindeki her adres tek bir nesnedir; adı türünü ve yerini, açıklaması neden açıldığını söyler. Nesne kapsadığı trafik kadar dardır: tek cihaz için /32, bir bölümün tamamı için o bölümün ağı. Kimsenin kullanmadığı nesne düzenli gözden geçirmede ya bir kurala girer ya silinir.
Bu düzeni üç kaynak birlikte tarif ediyor:
- NIST SP 800-41 Rev. 1 (Eylül 2009), bölüm 5.2.2: kural seti olabildiğince belirgin olmalı. Aynı bölüm her kurala açıklama yazmayı ister, çünkü açıklama başkalarının bir kuralın neden yazıldığını anlamasını sağlar. Bölüm 5.5 düzenli gözden geçirmenin artık gerekmeyen kuralları bulacağını söyler.
- NSA Network Infrastructure Security Guidance (Mart 2022, sürüm 1.0), bölüm 2.4: kurallar yalnız gereken servislere ve sistemlere açıkça izin verir. Bölüm 3.1 her değişikliğin amacını ve gerekçesini yazmayı ister. Bölüm 7.4 kullanılmayan erişim listelerini sildirir, çünkü yöneticiye, uygulanmadıkları hâlde doğru uygulanıyormuş izlenimi verebilirler.
- Fortinet FortiOS 7.0.10 Administration Guide: FQDN adresleri sayfası bu nesneyle kuralların DNS sunucusunun doğru cevap vermesine dayandığını söyler. Adres grubu sayfası da grupta yalnız aynı arayüze ya da
any’ye bağlı adreslerin durmasını ister.
NIST ve NSA kuraldan söz ediyor. FortiGate’te kuralın adresi nesne olduğu için, kural için istenen kesinlik ve açıklama nesneye iner: kuralın ne kadar geniş olduğunu nesnenin kapsamı, neden yazıldığını da çoğu zaman nesnenin açıklaması söyler.
Lab’da kullandığım dört nesne türünün farkı:
| Tek adres | Ağ | FQDN | Grup | |
|---|---|---|---|---|
| Ne kapsar | Tek cihaz (/32) | Bir bölümün tamamı | Adın o anki adresleri | Üyelerin toplamı |
| Adres değişince | Elle düzeltilir | VLAN’ın kendi nesnesi izler, elle yazılan izlemez | DNS ile kendiliğinden | Üyelere bağlı |
| Neye güvenir | Kurumun kaydına | Kurumun kaydına | FortiGate’in DNS sunucularına | Üyelere |
| Ne zaman | Sunucu, yazıcı, yönetici bilgisayarı | Bölümün tamamına yazılan kural | Adresi başkasının elinde olan dış hizmet | Aynı kuralı alan birden çok nesne |
Tablonun Neye güvenir satırı, iç sunucuya neden FQDN nesnesi yazmadığımızı açıklıyor; ölçümü aşağıda, FQDN bölümünde.
Kaç Nesne Olmalı?
NIST de NSA da bir sayı vermiyor. İlkenin pratik karşılığı: her adresin tek bir nesnesi olur. Aynı ağı iki nesne tutuyorsa, kural listesini okuyan kişi hangisinin doğru olduğunu sormak zorunda kalır ve biri değişip öbürü değişmediğinde kurallar sessizce ayrışır.
Lab’da 10.34.70.0/24 ağını iki nesne tutuyordu: elle açtığım n-muhasebe ve VLAN açılırken kendiliğinden oluşan muhasebe address. VLAN’ın kendi nesnesini tuttum, çünkü arayüzün adresini izliyor. Personel VLAN’ının adresini geçici olarak 10.34.31.1/24 yaptım ve nesneye baktım:
    edit "n-personel"
        set type interface-subnet
        set comment "Personel VLAN 30 agi; VLAN arayuzunden olusur"
        set subnet 10.34.31.1 255.255.255.0
        set interface "personel"
Nesne yeni ağı kendiliğinden aldı; adresi geri 10.34.30.1/24 yapınca o da geri döndü. Elle yazılmış bir ağ nesnesi eski adreste kalırdı. Fortinet bu türe interface subnet diyor ve kılavuzunda adresin nesneye dinamik olarak atandığını yazıyor.
Hangi Nesne Ne Zaman Kullanılır?
Lab’daki kullanım durumları:
- Tek adres nesnesi: adresini kurumun verdiği her cihaz. Depo etiket yazıcısı, DHCP yazısında rezervasyonla
10.34.90.50’yi aldı; nesnesih-depo-etiket-yazici. - Ağ nesnesi: bir bölümün tamamına yazılan kural. VLAN’ın kendi nesnesi kullanılır, elle ikinci bir nesne açılmaz.
- Grup: aynı kuralı alan birden çok nesne. Üç yazıcı
g-yazicilargrubunda; dördüncü yazıcı gelince kural değil grup değişir. - FQDN nesnesi: adresi başkasının elinde olan ve değişen dış hizmet. Fabrika ayarındaki
login.microsoftonline.combuna örnek. - Arayüze bağlı nesne: yalnız tek bir bölümün kurallarında anlamı olan nesne. Bedelini aşağıdaki bağlama bölümünde ölçtüm.
Bu türleri doğru kullanmanın kuralları:
- Kural kapsadığı kadar dar yazılır: tek cihaza kural yazılacaksa ağ nesnesi değil tek adres nesnesi seçilir (NIST 5.2.2, NSA 2.4).
- Her nesnenin açıklaması vardır: ne olduğu ve neden açıldığı; varsa bağlı olduğu kayıt (NIST 5.2.2 ve 5.5, NSA 3.1).
- İç sunucuya FQDN nesnesi yazılmaz: FQDN nesnesi FortiGate’in DNS’ine güvenir (Fortinet). Bu kuralın lab’daki ölçümü FQDN bölümünde.
- Kullanılmayan nesne gözden geçirilir: listede Ref. sütunu 0 olan nesne ya kuralını bekleyen yeni bir nesnedir ya da eski bir kayıttır; açıklaması hangisi olduğunu söyler (NSA 7.4, NIST 5.5).
Nesne Nasıl Adlandırılır?
Hiçbir otorite bir adlandırma şeması vermiyor; NIST ve NSA yalnız neyin yazılacağını söylüyor. Bu yüzden devraldığımız firewall’larda ilk kurduğumuz şey bir şema oluyor. Lab’da kullandığım şema:
| Tür | Önek | Örnek | Referans kelime |
|---|---|---|---|
Tek adres (/32) | h- | h-depo-etiket-yazici | Host |
| Ağ | n- | n-muhasebe | Network |
| Adres aralığı | r- | r-misafir-dhcp | Range |
| Alan adı (FQDN) | f- | f-portal | FQDN |
| Adres grubu | g- | g-yazicilar | Group |
| Özel servis | s- | s-tcp-9100-yazdirma | Service |
| Sanal IP | v- | v-dmz-web | Virtual IP |
| IP havuzu | p- | p-muhasebe-cikis | Pool |
Şemanın dört kuralı var:
- Önek türü söyler. Harf, türün İngilizce adının baş harfidir:
h-host, yani tek bir cihaz,n-network, yani bir ağın tamamı. Bir kuralın ne kadar geniş olduğu adından okunur. - Önekten sonra yer, sonra ne.
h-depo-etiket-yazici: depodaki etiket yazıcısı. Aynı bölümün nesneleri listede alt alta dizilir. - Küçük harf, ASCII, tire. FortiGate adda Türkçe harfi kabul etti (
h-muhasebe-yazıcıkaydedildi), ama ad CLI’da, yedek dosyasında ve başka sistemlere aktarımda da taşınıyor; aynı karakterin her yerde aynı görüneceğinin garantisi yok. - Açıklama boş kalmaz. Ad 79 karakterle sınırlı ve kısa kalmalı; nesnenin hikâyesi 255 karakterlik Comments alanına yazılır.
FortiGate’te Adres Nesnesi Oluşturma
Bu adımdan önce hazır olması gerekenler:
- Cihazın adresi kesinleşmiş olmalı: depo etiket yazıcısı DHCP rezervasyonuyla
10.34.90.50’yi alıyor; rezervasyonu DHCP yazısında açtık. - Adlandırma şeması yazılmış olmalı: yukarıdaki tablo.
Menü yolu: Policy & Objects → Addresses → Create New → Address. Formun alanları:
- Name: önek, yer ve ne. Lab’da
h-depo-etiket-yazici. - Type: Subnet, fabrika ayarı. IP Range, FQDN, Geography (ülke), Dynamic (bulut kaynakları) ve Device (MAC Address) de seçilebilir.
- IP/Netmask: tek cihaz için
/32. Lab’da10.34.90.50/32. - Interface: fabrika ayarında any; nesne her kuralda kullanılabilir. Bağlamanın ne yaptığı aşağıda.
- Comments: nesnenin ne olduğu ve hangi kayda bağlı olduğu yazılır. Lab’da
Depo etiket yazicisi; FortiGate DHCP rezervasyonu 10.34.90.50.
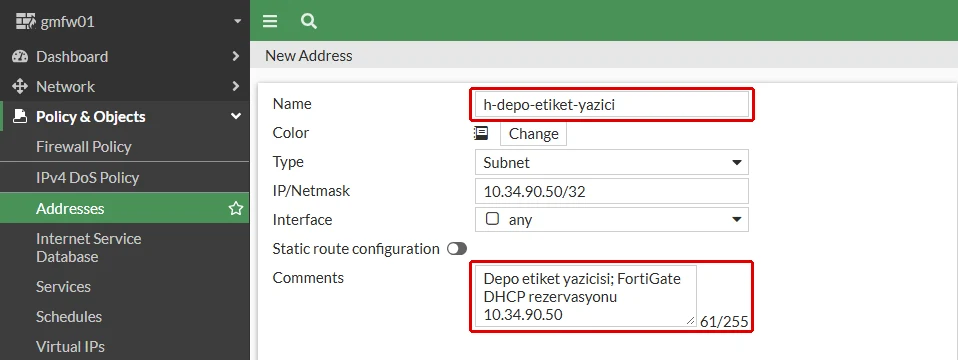
Type değişince form da değişiyor: FQDN seçilince IP/Netmask yerine alan adı kutusu gelir. Aynı kaydın komut satırındaki karşılığı:
config firewall address
    edit "h-depo-etiket-yazici"
        set comment "Depo etiket yazicisi; FortiGate DHCP rezervasyonu 10.34.90.50"
        set subnet 10.34.90.50 255.255.255.255
    next
end
Formun iki sınırını da ölçtüm. 80 karakterlik bir ad reddedildi:
string value is too long. the size is 80, the limit is 79
value parse error before 'h-aaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaaa
Command fail. Return code -1
İkinci sınır ağ adresinde: 10.34.70.50 255.255.255.0 yazdığım nesne set subnet 10.34.70.0 255.255.255.0 olarak kaydedildi. FortiGate adresin cihaz bitlerini sildi ve uyarmadı; /32 yazmayı unutan kişi tek bir yazıcı yerine bütün ağı kurala koyar.
Nesneyi Arayüze Bağlamak: Jeton Yalnız Kendi Şeridinin Yuvasına Girer
Jetonla açılan bir bariyeri herkes bilir: jetonu yuvaya atarsınız, bariyer kalkar. Yuva yalnız kendi jetonunu kabul eder; başka bir yerin jetonu yuvaya girmez.
Bu sahnenin parçaları:
- Adres nesnesi jetondur.
- Nesnenin Interface alanı jetonun şeklidir.
anyküçük, her yuvaya giren bir jetondur; bir arayüze bağlanan nesne o arayüzün yuvasının şeklini alır. - Kuralın kaynak ya da hedef arayüzü bariyerdeki yuvadır.
- Adres grubu bir kese jetondur; kesedeki jetonların hepsi aynı yuvaya uymalıdır.
Örnekteki sınır kapısında görevli jetonu yuvaya atmadan önce şekline bakar: yuvarlak yuvalı şeridin jetonu kare yuvaya girmez ve o şeridin bariyeri kalkmaz. FortiGate’te mekanizma şöyle işliyor:
- Nesneye arayüz bağlanır:
set associated-interface. - Nesne bir kurala yazılırken FortiGate nesnenin arayüzünü kuralın arayüzüyle karşılaştırır.
- Eşleşmiyorsa nesneyi tanımaz ve kural kaydedilmez.
- Grupta da aynı karşılaştırma yapılır: farklı arayüze bağlı üye gruba girmez.
Kazanç ve bedel aynı mekanizmadan geliyor. Kazanç: bir bölümün adresi, o bölümle ilgisi olmayan bir arayüzün kuralına yanlışlıkla yazılamaz. Bedel üç yerde ölçüldü:
- Zone üyesi bir arayüze bağlanamıyor: zone’a üye VLAN tek başına seçilemiyor, zone seçiliyor.
- Grup kısıtlanıyor: farklı arayüzlere bağlı iki nesne aynı grupta duramıyor ve FortiGate bunu sessizce çözüyor.
- Nesne zone’la birlikte taşınmak zorunda: bölüm başka bir zone’a geçerse nesnenin bağı da elle değiştirilir.
Bu yüzden lab’da tek adres nesneleri ve gruplar any kalıyor; bağlama, bir bölümün dışında anlamı olmayan nesne için düşünülür.
1. Adım: Nesneyi Bir Arayüze Bağlayın
Nesneyi önce muhasebe VLAN’ına bağlamayı denedim:
value parse error before 'muhasebe'
Command fail. Return code -3
Sebep, muhasebe’nin zone yazısında ic-bolumler zone’una üye olmasıydı: zone üyesi bir arayüz tek başına seçilemiyor. Nesneyi zone’a bağladım:
config firewall address
    edit "n-muhasebe"
        set associated-interface "ic-bolumler"
        set subnet 10.34.70.0 255.255.255.0
    next
end
2. Adım: Nesneyi Başka Bir Arayüzün Kuralına Yazmayı Deneyin
n-muhasebe’yi kaynak arayüzü dmz olan bir kurala yazmayı denedim:
value parse error before 'n-muhasebe'
Command fail. Return code -3
...
object check operator error, -651, discard the setting
Command fail. Return code 1
FortiGate nesneyi o kural için tanımadı ve kuralı kaydetmedi. Aynı denemeyi Interface alanı any olan h-depo-etiket-yazici ile yaptığımda nesne kurala girdi.
3. Adım: Bağlı Nesneyi Gruba Ekleyin
dmz’ye bağlı geçici bir nesne açtım ve n-muhasebe ile aynı gruba yazdım. Etkileşimli oturumda FortiGate tek satırlık bir uyarı verdi:
gmfw01 (g-karisik-deneme3) # set member n-muhasebe h-dmz-bagli-deneme
n-muhasebe and h-dmz-bagli-deneme bound to different interfaces!

gmfw01 (g-karisik-deneme3) # show
config firewall addrgrp
    edit "g-karisik-deneme3"
        set member "n-muhasebe"
    next
end
Satırlar sırayla şunu söylüyor:
- Uyarı: iki üye farklı arayüzlere bağlı.
- Kayıt: grup yine de oluştu, ama yalnız ilk üyeyle.
Command failsatırı yok.
Aynı komutları bir betikle gönderdiğimde uyarı satırı çıktıya hiç düşmedi; grup yine tek üyeyle kaydedildi. Betikle grup yazan biri, ikinci üyenin düştüğünü ancak show çıktısını okuyarak fark eder.
Bağlamayı Geri Almak
Bağı kaldırmak için nesnede unset associated-interface yazılır. Geçici bir nesnede denedim: bağ kalkınca nesne n-muhasebe ile aynı gruba sorunsuz girdi.
config firewall address
    edit "h-baglama-deneme"
        unset associated-interface
    next
end
Jeton yeniden küçülür ve her yuvaya girer.
FQDN Nesnesi: Adresi FortiGate’in DNS’i Çözer
FQDN türünde nesnenin adresi yazılmaz; FortiGate adı kendi DNS ayarındaki sunucuya sorar ve gelen adresleri nesnenin içine koyar. Fortinet bu türü dış siteler için öneriyor. İç siteler için de kullanılabileceğini yazıyor, ama bir koşulla: erişilebilen güvenilir bir DNS sunucusu olmalı. Lab’daki NTP sunucusu için f-ntp01 nesnesini açtım:
config firewall address
    edit "f-ntp01"
        set type fqdn
        set fqdn "ntp01.ad.sistemkusu.com"
    next
end
Nesnenin içine ne yazıldığını diagnose firewall fqdn list-all gösteriyor:
fqdn_u 0x10438c35 ntp01.ad.sistemkusu.com: type:(1) ID(147) count(1) generation(55) data_len:13 flag: 1
ip list: (1 ip in total)
ip: 192.168.1.15
İç ad, FortiGate’in birincil DNS’i olan dc01 üzerinden doğru adrese çözüldü. FortiGate’in DNS düzenini, ikincil alanda neden 8.8.8.8 durduğunu ve hangi koşulla durabildiğini DNS ayarı yazımızda anlattık.
Nesne Kırmızı Değil, Adres Yanlış: İç DNS’e Ulaşılamayınca
FQDN nesnesi çözülemediğinde listede kırmızı görünür. Asıl tehlikeli durum bunun tersi: nesne çözülüyor, ama yanlış adrese. İki arızayı sırayla denedim.
Önce dc01’deki DNS servisini durdurdum. FortiGate her 10 saniyede bir yeniden sordu, rcode=2 (sunucu hatası) aldı ve nesnede son bilinen doğru adresi tuttu:
... name=ntp01.ad.sistemkusu.com ver=IPv4 timer running,  min_ttl=3600:9 cache_ttl=0 slot=-1 num=1 wildcard=0... rcode=2
...  192.168.1.15 (ttl=3600:3050:3050)...
Sonra servisi açıp FortiGate ile dc01 arasındaki DNS trafiğini yolda sessizce düşürdüm; sunucu ayakta, ama cevap gelmiyor. FortiGate bu kez ikincil sunucu 8.8.8.8’e sordu:
fqdn_u 0x10421709 ntp01.ad.sistemkusu.com: type:(1) ID(147) count(3) generation(56) data_len:39 flag: 1
ip list: (1 ip in total)
ip: 192.168.1.15
ip list: (1 ip in total)
ip: 216.150.1.129
ip list: (1 ip in total)
ip: 216.150.1.193
Nesne doğru adresi bırakmadı, yanına iki internet adresi ekledi. 8.8.8.8 “böyle bir ad yok” demedi, çünkü internetteki sistemkusu.com alanında joker karakterli bir kayıt var. Joker kayıt, alanın altında tanımlanmamış her ada aynı adresleri veren * kaydıdır; lab’ın iç alan adı da o alanın altında kalıyor. Gelen iki adres sitemizin barındırıldığı sunucuya ait.
Nesne bir kurala yazılmış olsaydı, kural bu iki adresi de kapsardı; FortiGate kuralı nesnenin içindeki adreslerle eşleştiriyor. Yolu yeniden açıp nesneyi yeniden sorgulattım (diagnose test application dnsproxy 5):
... 216.150.1.129 (ttl=1725:1635:1635)... 216.150.1.193 (ttl=1725:1635:1635)... 192.168.1.15 (ttl=3600:3596:3596)...Doğru adres tazelendi, ama iki internet adresi kendi süreleri dolana kadar nesnede kalacaktı: 1.635 saniye, yani 27 dakikaya yakın. Önbelleği temizlemek (dnsproxy 1) ve FQDN listesini yeniden yüklemek (dnsproxy 4) bu adresleri silmedi. Silen, DNS işçisini yeniden başlatmak oldu:
fqdn_u 0x10421681 ntp01.ad.sistemkusu.com: type:(1) ID(147) count(1) generation(59) data_len:13 flag: 1
ip list: (1 ip in total)
ip: 192.168.1.15
Teşhis sırası şöyle:
diagnose firewall fqdn list-allçıktısında iç bir adın altında internet adresi görülürse önce FortiGate’in ikincil DNS’ine bakılır.- İç DNS’in ayakta olduğu doğrulanır; sunucu yanıt veriyor ama FortiGate’e ulaşmıyorsa yol kontrol edilir.
- Yanlış adresler
diagnose test application dnsproxy 99ile temizlenir; komut DNS işçisini yeniden başlatır.
Bu ölçümden sonra lab’da f-ntp01’i sildim. NTP sunucusunun adresini kurum veriyor; ona bir kural gerektiğinde tek adres nesnesi açılır. FQDN nesnesi, adresi başkasının elinde olan dış hizmetlere kalır.
Adres Grubu ve Referans: Kullanılan Nesne Silinmez, Adı Değişir
Grup, birden çok nesneyi tek adla toplar; kurala grup yazılır, gruba yeni üye eklendiğinde kural değişmez. Bu adımdan önce hazır olması gerekenler:
- Üye nesneler:
h-muhasebe-yazici(10.34.70.50),h-muhasebe-yazici2(10.34.70.51) ve yukarıda açılanh-depo-etiket-yazici. - Grubu kullanan kural: lab’da kural 8, iç bölümlerdeki yazıcıların internete çıkışını kapatan kural. Kural setini 14. adımda kuruyoruz.
Menü yolu: Policy & Objects → Addresses → grubun satırına çift tıklanır; yeni grup için Create New → Address Group. Formun alanları:
- Group name:
g-önekiyle. Lab’dag-yazicilar. - Type: Group. Folder nesneleri düzenlemek için bir klasördür, kurala girmez.
- Members: + ile açılan Select Entries panelinden seçilir. Depo yazıcısını buradan ekledim.
- Comments:
Ic bolumlerdeki ag yazicilari; yazici kurallari icin toplu ad.
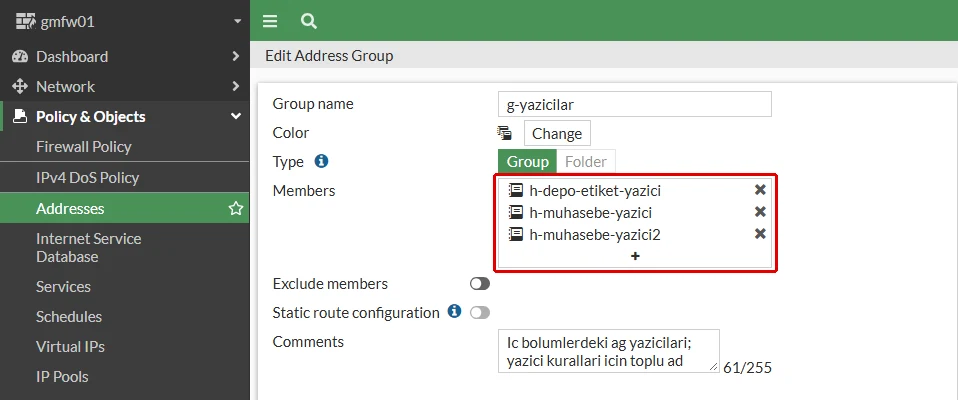
Aynı kaydın komut satırındaki karşılığı:
config firewall addrgrp
    edit "g-yazicilar"
        set member "h-muhasebe-yazici" "h-muhasebe-yazici2" "h-depo-etiket-yazici"
        set comment "Ic bolumlerdeki ag yazicilari; yazici kurallari icin toplu ad"
    next
end
Grup kurala tek bir ad olarak girer. Kural 8’in formunda (Policy & Objects → Firewall Policy, kurala çift tıklanır) Source alanının + düğmesi aynı Select Entries panelini açar; grup orada tek adres nesnelerinin altında, kendi bölümünde ve ayrı bir simgeyle durur:
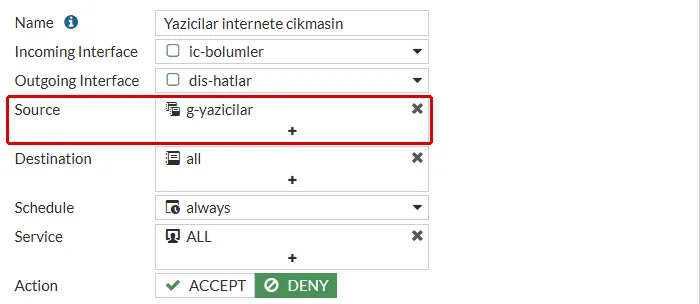
config firewall policy
    edit 8
        set name "Yazicilar internete cikmasin"
        set srcaddr "g-yazicilar"
    next
end
Gruptaki bir nesneyi ve grubun kendisini silmeyi denedim:
gmfw01 (address) # delete h-muhasebe-yazici
The entry is used by other 1 entries
Command fail. Return code -23
...
gmfw01 (addrgrp) # delete g-yazicilar
The entry is used by other 1 entries
Command fail. Return code -23
FortiGate kullanılan nesneyi silmiyor. Neyin kullandığını diagnose sys cmdb refcnt show gösteriyor:
gmfw01 # diagnose sys cmdb refcnt show firewall.address.name h-muhasebe-yazici
entry used by child table member:name 'h-muhasebe-yazici' of table firewall.addrgrp:name 'g-yazicilar'
gmfw01 # diagnose sys cmdb refcnt show firewall.addrgrp.name g-yazicilar
entry used by child table srcaddr:name 'g-yazicilar' of table firewall.policy:policyid '8'
Satırlar zinciri sırayla veriyor:
- Nesneyi
g-yazicilargrubu üye olarak kullanıyor. - Grubu kural 8 kaynak adresi olarak kullanıyor.
Silmek için zincir sondan çözülür: grup kuraldan, nesne gruptan çıkarılır.
Ad Değiştirmek: rename Kuralı Bozmaz
Silmenin tersine, ad değiştirmek serbest. Önceki adımlarda açılan nesnelerin bir kısmı şemadan önce adlandırılmıştı: personel ağındaki eski bilgisayarın nesnesi eski-pc, WAN yazısında açılan özel adres grubu ozel-adresler idi. Değişiklikten önce iki kural bu adları kullanıyordu:
    edit 2
        set srcaddr "eski-pc"
    edit 9
        set srcaddr "ozel-adresler"
Adları rename ile değiştirdim:
config firewall address
    rename eski-pc to h-personel-eski-pc
    rename ozel-10 to n-ozel-10
    rename ozel-172 to n-ozel-172
    rename ozel-192 to n-ozel-192
end
config firewall addrgrp
    rename ozel-adresler to g-ozel-adresler
    rename g-muhasebe-yazicilar to g-yazicilar
end
Kurallara dokunmadan aynı satırlara baktım:
    edit 2
        set srcaddr "h-personel-eski-pc"
    edit 9
        set srcaddr "g-ozel-adresler"
    edit 8
        set srcaddr "g-yazicilar"
    edit "g-ozel-adresler"
        set member "n-ozel-10" "n-ozel-172" "n-ozel-192"
Yeni adlar kurallara ve gruba kendiliğinden yazıldı. Devralınan bir firewall’ı şemaya çekmek bu yüzden kuralları yeniden yazmayı gerektirmez; nesneler tek tek yeniden adlandırılır.
FortiGate Servis Nesneleri
Kural, adresin yanında servis de ister: hangi protokol, hangi port. FortiGate’te HTTP, HTTPS ve her şeyi kapsayan ALL gibi hazır servisler var; listede olmayan bir port için özel servis açılır. NSA’nın 2.4 bölümü kuralların yalnız gereken servislere açılmasını istiyor; lab’da ALL şu an beş kuralda duruyor ve kuralların servisini daraltmak 14. adımın işi.
Menü yolu: Policy & Objects → Services → Create New → Service. Ağ yazıcılarının doğrudan yazdırma portu için formun alanları:
- Name:
s-önekiyle, protokol ve portla. Lab’das-tcp-9100-yazdirma. - Comments:
Ag yazicisina dogrudan (RAW) yazdirma. - Protocol Type: TCP/UDP/SCTP, fabrika ayarı.
- Destination Port: TCP, Low alanına
9100. Tek port için High boş kalır.
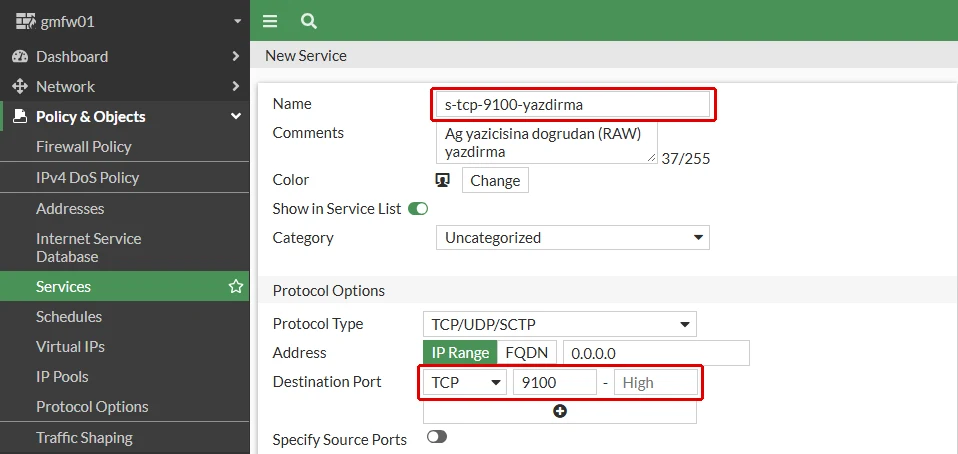
Aynı kaydın komut satırındaki karşılığı:
config firewall service custom
    edit "s-tcp-9100-yazdirma"
        set comment "Ag yazicisina dogrudan (RAW) yazdirma"
        set tcp-portrange 9100
    next
end
Portların ne olduğunu ve TCP ile UDP farkını port nedir yazımızda anlattık. Servisler de adresler gibi gruplanır ve aynı referans kuralına uyar.
Listeyi Toparlamak: Önek, Tek Nesne, Ref. Sütunu
Ölçümlerden sonra listeyi yazının kendi kurallarına göre toparladım:
- Aynı ağın ikinci nesnesi silindi: elle açılan
n-muhasebegitti, VLAN’ın kendi nesnesimuhasebe addressonun adını aldı. Personelinpersonel addressnesnesin-personeloldu. - Deneme nesneleri silindi: cihaz bitleri sınamasındaki ağ nesnesi, bağlama denemelerindeki geçici nesneler ve gruplar.
- İç sunucu için FQDN nesnesi kalmadı:
f-ntp01silindi. - Açıklamalar düzeltildi: muhasebe yazıcılarının açıklaması, artık var olmayan bir DHCP rezervasyonunu anıyordu; adresin yazıcının kendi ayarında sabit olduğu yazıldı.
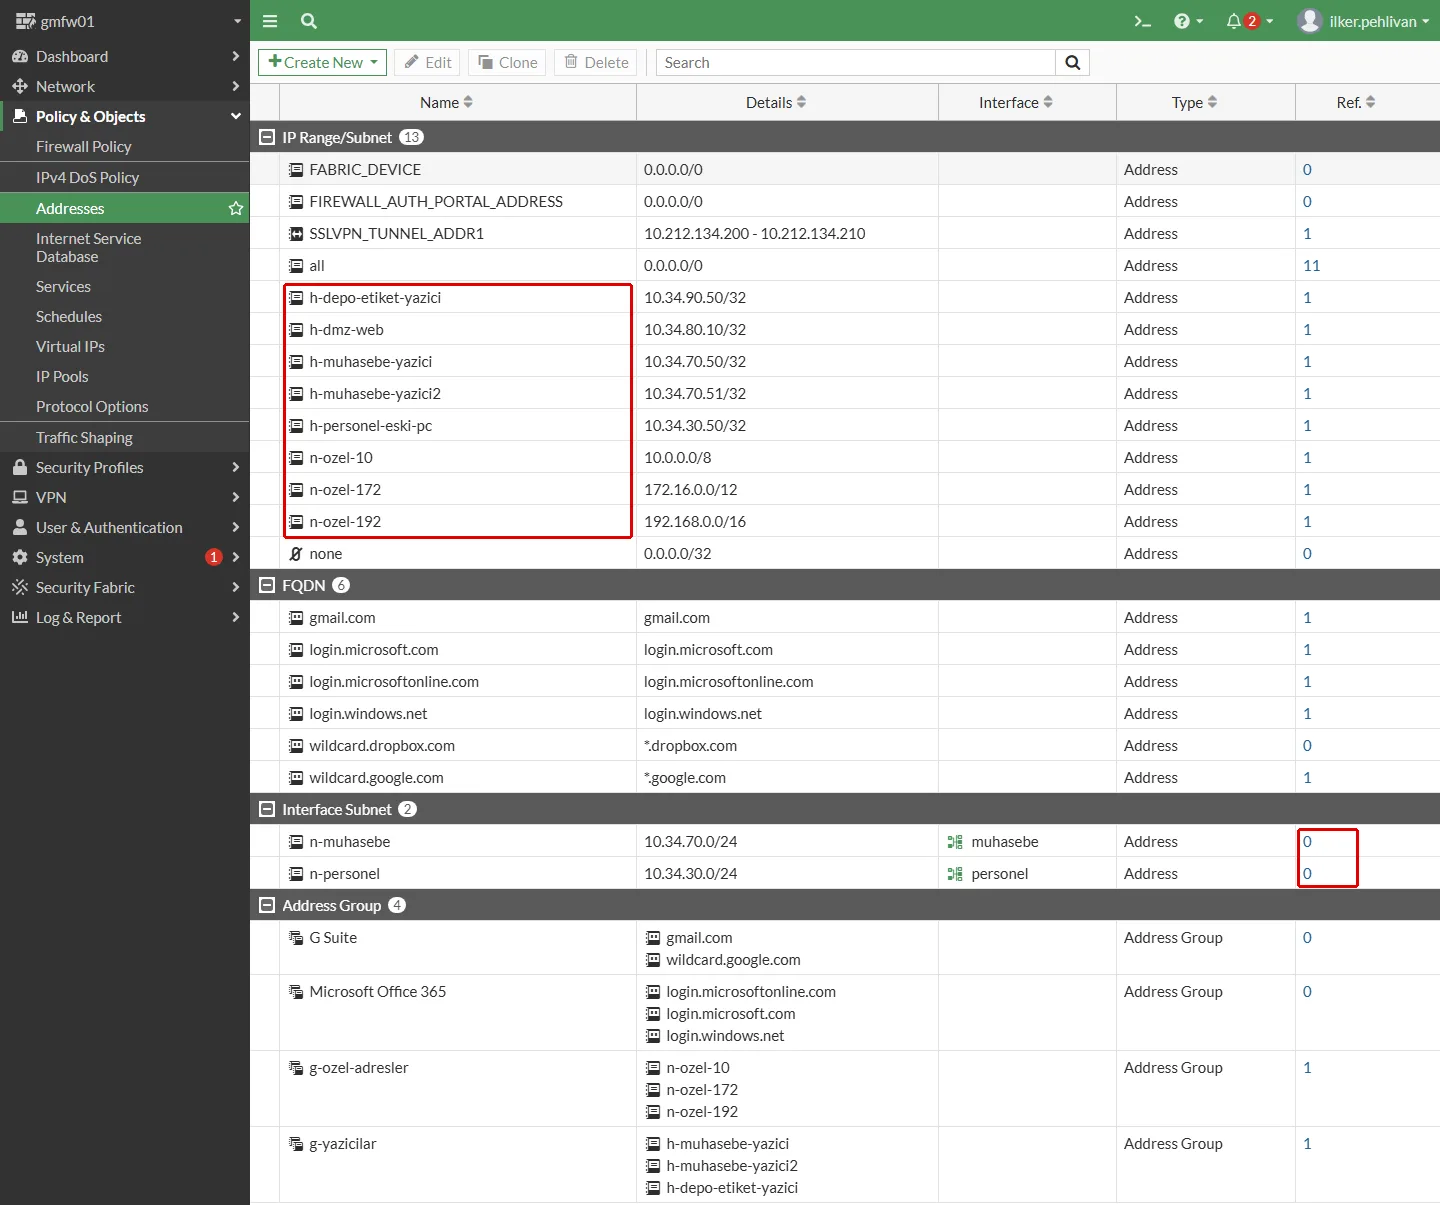
Kuralını bekleyen üç kurum nesnesi kaldı ve üçünün de Ref. değeri 0:
n-muhasebe: muhasebe VLAN’ının ağı.n-personel: personel VLAN’ının ağı.s-tcp-9100-yazdirma: yazdırma servisi; Services listesinde duruyor.
Üçü de kural setinde kaynak ya da servis olarak girecek. Kimsenin kullanmadığı eski kayıtlardan farkları açıklamalarında yazıyor.
Nesnelerin kurala nasıl girdiğini bir örnek gösteriyor: muhasebe, depodaki etiket yazıcısına yalnız yazdıracak. Formda (Policy & Objects → Firewall Policy → Create New) üç alan nesne adı alıyor:
- Source:
n-muhasebe, muhasebe VLAN’ının ağı. - Destination:
h-depo-etiket-yazici, tek cihazlık nesne. - Service:
s-tcp-9100-yazdirma. Servis nesnesi Service alanının + panelinde hazır servislerle aynı listede durur.
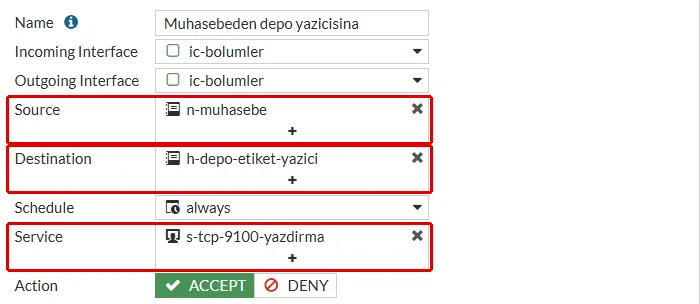
Formu kaydetmeden doldurdum: lab cihazının değerlendirme lisansı en fazla 10 kurala izin veriyor ve liste dolu. Gelen ve giden arayüzün ikisi de ic-bolumler, çünkü muhasebe ile depo aynı zone’da; zone içi geçişin neden ayrı bir kuralla açıldığını zone yazımızda anlattık. Komut satırındaki karşılığı:
config firewall policy
    edit 0
        set name "Muhasebeden depo yazicisina"
        set srcintf "ic-bolumler"
        set dstintf "ic-bolumler"
        set action accept
        set srcaddr "n-muhasebe"
        set dstaddr "h-depo-etiket-yazici"
        set schedule "always"
        set service "s-tcp-9100-yazdirma"
    next
end
Bir şey dikkat ister: Interface sütununda n-muhasebe için muhasebe görünüyor, ama nesne o arayüze bağlı değil. Bu sütun, arayüz alt ağı nesnesinin adresini hangi arayüzden aldığını gösteriyor. Nesneyi kaynak arayüzü ic-bolumler olan bir kurala da, dmz olan bir kurala da yazabildim.
Doğrulama: FortiGate’in Nesne Düzeni Doğru mu?
show firewall addressçıktısında kurumun açtığı her nesnenin adı önekle başlıyor veset commentsatırı var.- Aynı ağı iki nesne tutmuyor: lab’da
10.34.70.0/24yalnızn-muhasebe’de. - Tek cihazlık nesneler
/32: FortiGate yanlış maskeyi uyarmadan ağa çeviriyor. show firewall addrgrpçıktısında yazdığınız her üye duruyor; farklı arayüze bağlı üye sessizce düşebiliyor.- İç sunucular için FQDN nesnesi yok; varsa
diagnose firewall fqdn list-allçıktısında iç adların altında internet adresi yok. - Ref. 0 olan her kurum nesnesinin açıklaması neden beklediğini söylüyor.
- Silinecek nesnenin zinciri
diagnose sys cmdb refcnt showile görülüyor.
Sonuç: FortiGate’te Kural Listesini Nesne Adları Okunur Kılar
FortiGate kurala adres yazdırmıyor; kural listesinin okunan yüzü nesne adları. Üç kaynağın kesiştiği düzende her adresin tek, dar ve açıklamalı bir nesnesi vardır ve kullanılmayan nesne gözden geçirilir. Lab’da dört şey beklenenden farklı çıktı:
- Zone’a üye bir VLAN’a nesne bağlanamadı; bağlanacaksa zone seçiliyor.
- Farklı arayüzlere bağlı iki nesne aynı gruba yazılınca FortiGate grubu ikinci üye olmadan kaydetti ve betikle çalışırken uyarı satırı hiç görünmedi.
- İç DNS’e ulaşılamayınca FQDN nesnesi iç ada ait iki internet adresini doğru adresin yanına ekledi; yol açılınca da bu adresleri 27 dakikaya yakın tutacaktı ve önbellek temizliği onları silmedi.
- Interface sütununda arayüz adı görünen VLAN nesnesi o arayüze bağlı değil; başka arayüzün kuralına da girdi.
Örnekteki sınır kapısında her jeton kendi şeridinin yuvasına göre kesilir ve üzerindeki yazı görevliye neyi açtığını söyler. FortiGate’te jeton adres nesnesi, şekli bağlı olduğu arayüz, üzerindeki yazı da adıdır; yazısı okunmayan jeton, hangi bariyeri kaldırdığı bilinmeyen jetondur.
Nesneler hazır. Sıradaki adım onları kullanan kural setidir ve FortiGate Firewall policy yapılandırması yazımızda anlattık. Açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall Adres Nesneleri Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Kural listenizdeki adresler ne olduklarını söylüyor mu? Nesneleri birlikte düzenleyelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu