PPPoE Nedir? Modem Köprü Modu ve Çift NAT
PPPoE nedir, nasıl çalışır? Keşif ve oturum aşamaları paket paket, MTU neden 1492, hat kopunca ne olur, modem köprü modu ve çift NAT farkı; lab ölçümleriyle.

- PPPoE Nedir? Ethernet Üzerinden Abone Oturumu
- PPPoE Ne İşe Yarar? Neden Geliştirildi?
- Gerçek Hayatta Ne İşinize Yarar?
- PPPoE Neden Geliştirildi?
- PPPoE Bağlantısı Nasıl Kurulur? Keşif ve Oturum
- Keşif: Dört Paketle Sunucu Bulmak
- Oturum: LCP, CHAP ve IPCP
- PPPoE MTU Neden 1492? Sekiz Baytlık İç Kasa
- PPPoE Hattı Kopunca Ne Olur? LCP Yankısı
- Modem Köprü Modu Nedir? PPPoE’yi Kim Yapar?
- Sonuç: PPPoE Oturumunu Tek Bir Cihaz Kurmalı
- PPPoE Hakkında Sık Sorulan Sorular
PPPoE (Point-to-Point Protocol over Ethernet), servis sağlayıcının abone hattında bir oturum kurmasını, aboneyi kullanıcı adı ve parolasıyla doğrulamasını ve ona adres vermesini sağlayan protokoldür. Adındaki PPP eski çevirmeli bağlantıların protokolüdür; PPPoE onu Ethernet çerçevelerinin içine taşır. Modemin arayüzünde servis sağlayıcının verdiği kullanıcı adı ve parolayı gördüğünüz alanlar, bu oturum içindir. Lab’da bir PPPoE sunucusu ile bir istemci arasındaki oturumu paket paket kaydettim: keşif yarım milisaniyede bitti, oturum üç saniyede kuruldu ve hattın MTU’su 1492’ye indi.
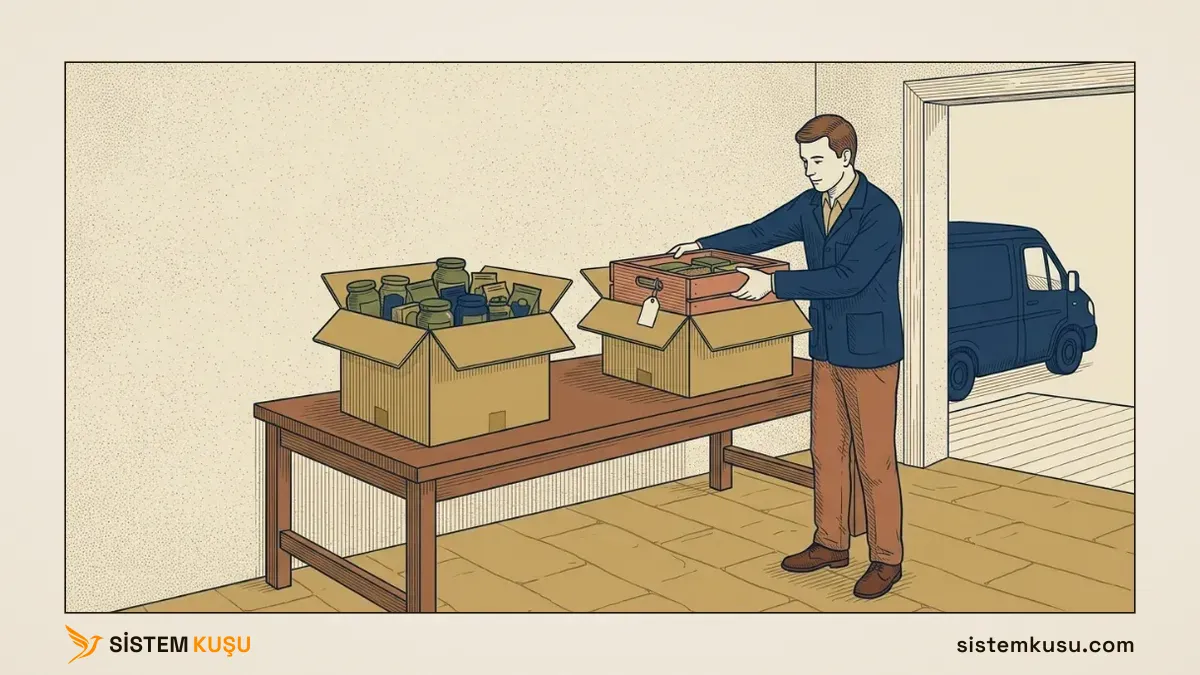
Bir süpermarket şubesine mal, lojistik firmasının araçlarıyla gelir. Firma her gönderiyi standart kolinin içine koyduğu kendi etiketli kasasıyla taşır: kasanın etiketi gönderinin hangi şubeye ait olduğunu söyler. Kasa kullanışlıdır, ama duvarları kolinin içinde biraz yer kaplar ve aynı koliye artık biraz daha az mal sığar. PPPoE’de kasanın etiketi oturum numarası, duvarları da her çerçeveye eklenen 8 baytlık başlıktır.
Bu yazı ağ protokolleri rehberimizin bir parçasıdır ve Kurumsal Network Kurulumu hizmetimizde her yeni hatta verdiğimiz ilk kararı anlatır: PPPoE oturumunu modem mi kuracak, firewall mı?
PPPoE Nedir? Ethernet Üzerinden Abone Oturumu
PPPoE’nin yaptığı iş, Ethernet’in tek başına yapmadığı üç şeydir:
- Kimlik doğrulama: abone, servis sağlayıcıya kullanıcı adı ve parolasıyla kendini tanıtır. Ethernet’te böyle bir adım yoktur; kabloya takılan her cihaz konuşabilir.
- Adres verme: doğrulanan aboneye oturum boyunca kullanacağı adres ve DNS sunucuları verilir.
- Oturum izleme: iki taraf hattın hâlâ ayakta olup olmadığını düzenli aralıkla sorar; biri susarsa oturum kapanır.
Servis sağlayıcı açısından bunun karşılığı, hangi adresin hangi aboneye ait olduğunu her an bilmektir. DHCP de adres verir, ama kimlik sormaz. DHCP yazımızda anlattığımız adres dağıtımı, kablonun ucundaki cihaza güvenilen bir iç ağ içindir; servis sağlayıcının hattı ise binlerce aboneyi taşır.
PPPoE, Ethernet yazımızda anlattığımız çerçevenin içinde çalışır. Çerçevenin EtherType alanı iki değer alır: keşif paketleri için 0x8863, oturum paketleri için 0x8864. Kablodaki bir çerçevenin PPPoE olduğu bu alandan anlaşılır.
PPPoE Ne İşe Yarar? Neden Geliştirildi?
PPPoE’nin günlük hayattaki karşılığı, modeminizin kurulum ekranında istenen kullanıcı adı ve paroladır. Servis sağlayıcı kablonun ucundaki cihazı bu ikisiyle tanır, hattınızı açar ve adresinizi verir. Bilgisayarınız ya da telefonunuz bunu hiç görmez, oturumu modem ya da firewall sizin yerinize kurar.
Gerçek Hayatta Ne İşinize Yarar?
Bu bilgi dört anda işe yarar:
- Modemi ya da firewall’u değiştirdiğinizde. Hattın kimliği cihazda değil, kullanıcı adı ve parolada durur. Yeni cihaza aynı ikisini yazarsınız ve hat açılır. Bu yüzden hat açılırken verilen kullanıcı adı ve parola bir yerde saklanır. Elinizde yoksa yeni cihaz bağlanamaz ve servis sağlayıcıdan yeniden istenir.
- Modemi köprü moduna aldığınızda. Oturumu artık firewall kurar ve hattın adresi doğrudan firewall’a gelir. Trafik iki kez çevrilmez. Farkı aşağıdaki köprü modu bölümünde ölçtük, FortiGate’te nasıl kurulduğunu WAN ayarı yazımızda anlattık.
- Hat açılmadığında. Bağlantı sırayla kurulur: önce sunucu bulunur, sonra kimlik doğrulanır, en son adres verilir. Takıldığı adım sorunun yerini gösterir. Sunucu hiç cevap vermiyorsa sorun hatta ya da servis sağlayıcıdadır. Kimlik doğrulama reddediliyorsa kullanıcı adına ya da paroladadır. Adımları aşağıda paket paket gösterdik.
- Bazı siteler açılıp bazıları takıldığında. PPPoE hattı her pakete 8 bayt ekler ve hattın MTU’su 1492’ye iner. Büyük paketlerin takılması bu farktan çıkabilir, MTU bölümünde ölçtük.
PPPoE Neden Geliştirildi?
PPPoE’yi tanımlayan RFC 2516 Şubat 1999’da yayımlandı. Çözdüğü sorunu ilk paragrafında, birbiriyle çatışan iki hedef diye koyuyor:
- Aynı yerdeki birden çok bilgisayarı tek bir abone cihazıyla bağlamak: “It is desirable to connect multiple hosts at a remote site through the same customer premise access device.” RFC’ye göre bunun en ucuz yolu Ethernet’ti.
- Çevirmeli bağlantıdaki erişim denetimini ve faturalamayı korumak: “It is also a goal to provide access control and billing functionality in a manner similar to dial-up services using PPP.”
Ethernet bilgisayarları ucuza bağlar, ama kabloya takılanın kim olduğunu sormaz. PPP aboneyi kullanıcı adı ve parolasıyla tanır, ama iki uçlu bir hat ister. PPPoE ikisini birleştirdi: PPP oturumu Ethernet çerçevesinin içinde taşınır ve RFC’nin deyişiyle erişim denetimi ile fatura “on a per-user, rather than a per-site, basis” yapılabilir.
Ethernet’te iki uçlu bir hat olmadığı için PPPoE’ye bir keşif aşaması eklendi: istemci önce karşı ucun Ethernet adresini öğrenir ve bir oturum numarası alır. Aşağıda kaydettiğimiz dört keşif paketi bu işi yapıyor.
Örnekteki mağaza şubesinde bu, lojistik firmasının mal getirdiği her şubeyi ayrı bir müşteri hesabıyla tanımasıdır. Kasanın etiketi gönderiyi o hesaba bağlar, firma da hangi şubeye ne taşıdığını ve kime fatura keseceğini bilir.
RFC’nin “per-user” dediği şeyi gündelik hayatta da görürsünüz. İnternet faturanızı ödemeyi unuttuğunuzda servis sağlayıcı mahallenizdeki binlerce kullanıcının değil, yalnız sizin internetinizi kesebilir. Bunu mümkün kılan, hattınızın sizin kullanıcı adınızla açılmış ayrı bir oturum olmasıdır. Kesme kararını PPPoE vermez, servis sağlayıcının kimlik doğrulama sunucusu verir. Bu konuşmanın standart protokolü RADIUS’tur ve sunucu iki yoldan birini kullanabilir:
- Bir sonraki bağlanmada reddetmek: aboneliğiniz askıdaysa modeminizin gönderdiği kullanıcı adı ve parola kabul edilmez, oturum hiç kurulmaz.
- Açık oturumu kapattırmak: sunucu, oturumu taşıyan servis sağlayıcı cihazına bir kesme mesajı gönderir. Mesaj RFC 5176’da tanımlı: “Disconnect-Request packets cause user session(s) to be terminated immediately”.
PPPoE Bağlantısı Nasıl Kurulur? Keşif ve Oturum
PPPoE bağlantısı iki aşamada kurulur: önce istemci bir sunucu bulur ve bir oturum numarası alır, sonra o oturumun içinde PPP konuşulur. İkisini görmek için lab sunucusunda iki ayrı ağ ortamı kurdum ve aralarına sanal bir kablo çektim. Bir tarafta servis sağlayıcıyı taklit eden bir PPPoE sunucusu (rp-pppoe), öbür tarafta abonenin istemcisi (pppd) çalışıyor. Ağ ortamlarının ve sanal kablonun ne olduğunu NAT yazımızın lab bölümünde anlattık.
Keşif: Dört Paketle Sunucu Bulmak
İstemci bağlanmaya çalıştığında kabloya kimin sunucu olduğunu bilmeden bir yayın gönderir. Keşfin dört paketi yarım milisaniyede bitti:
04:57:26.974777 42:c0:1a:74:7c:53 > ff:ff:ff:ff:ff:ff, ethertype PPPoE D (0x8863), length 32: PPPoE PADI [Service-Name] [Host-Uniq 0xE5200000]
04:57:26.974829 d2:7f:8b:da:67:e2 > 42:c0:1a:74:7c:53, ethertype PPPoE D (0x8863), length 75: PPPoE PADO [AC-Name "isp-lab"] [Service-Name "internet"] [AC-Cookie 0x87E7...] [Host-Uniq 0xE5200000]
04:57:26.974845 42:c0:1a:74:7c:53 > d2:7f:8b:da:67:e2, ethertype PPPoE D (0x8863), length 56: PPPoE PADR [Service-Name] [Host-Uniq 0xE5200000] [AC-Cookie 0x87E7...]
04:57:26.975274 d2:7f:8b:da:67:e2 > 42:c0:1a:74:7c:53, ethertype PPPoE D (0x8863), length 40: PPPoE PADS [ses 0x2] [Service-Name "internet"] [Host-Uniq 0xE5200000]
Dört paketin işi sırasıyla şudur:
- PADI (keşif isteği): istemci yayın adresine (
ff:ff:ff:ff:ff:ff) “burada bir sunucu var mı?” diye sorar. - PADO (teklif): sunucu adını (
isp-lab) ve verdiği servisi (internet) söyleyerek cevap verir. - PADR (seçim): istemci teklifi seçer ve o sunucuya doğrudan başvurur.
- PADS (onay): sunucu oturumu açar ve bir oturum numarası verir (
ses 0x2).
Bu andan sonra her çerçeve bu oturum numarasını taşır. Örnekteki mağaza şubesinde bu, lojistik firmasının şubeye kasa etiketi vermesidir: bundan sonra gelen her kasa o etiketle tanınır.
Oturum: LCP, CHAP ve IPCP
Oturum açıldıktan sonra çerçevelerin EtherType’ı 0x8864’e döner ve içlerinde PPP konuşulur. Üç adım art arda geldi:
- LCP (bağlantı ayarları): iki taraf hattın özelliklerinde anlaşır. Pakette MRU (alınabilecek en büyük paket)
1492, kimlik doğrulama yöntemi CHAP olarak geçiyor. - CHAP (kimlik doğrulama): sunucu istemciye rastgele bir sayı (challenge) gönderir; istemci bunu parolasıyla birleştirip hash’ini geri yollar. Parola hatta hiç gitmez; pakette yalnız kullanıcı adı ve hash görünüyor. Sunucunun cevabı
Access granted. - IPCP (adres ayarları): istemci adres ister, sunucu ona bir adres ve DNS sunucusu atar.
Adresin nasıl verildiği pakette açıkça görünüyor. İstemci adresini bilmediği için boş bir istekle başlıyor; sunucu isteği “şunu kullan” diyerek geri çeviriyor (Conf-Nack) ve istemci aynı adresi onaylıyor:
04:57:30.006688 PPPoE  [ses 0x2] IPCP, Conf-Nack (0x03), id 1, length 24
	  IP-Addr Option (0x03), length 6: 100.64.10.21
	  Pri-DNS Option (0x81), length 6: 100.64.0.53
04:57:30.008366 PPPoE  [ses 0x2] IPCP, Conf-Ack (0x02), id 2, length 24
	  IP-Addr Option (0x03), length 6: 100.64.10.21
	  Pri-DNS Option (0x81), length 6: 100.64.0.53
İstemcide artık ppp0 adında yeni bir arayüz vardı, sunucunun verdiği adresle ve varsayılan rota o arayüzü gösteriyordu:
ppp0             UNKNOWN        100.64.10.21 peer 100.64.0.1/32
default dev ppp0 scope link
Çıktıdaki peer 100.64.0.1/32 oturumun öbür ucu, yani servis sağlayıcının PPPoE sunucusu. Varsayılan rota bu yüzden bir adres değil arayüz gösteriyor (dev ppp0): iki uçlu bağlantıda arayüzden çıkan her paket zaten karşı uca varır.
Keşiften adrese kadar bütün kurulum yaklaşık üç saniye sürdü; sürenin çoğu LCP’nin ayar tekrarlarıydı. Lab’daki adresleri servis sağlayıcıların paylaşımlı kullandığı 100.64.0.0/10 bloğundan verdim (RFC 6598). Gerçek bir hatta bu adres ya hattın genel adresidir ya da servis sağlayıcının kendi NAT’ının (CGNAT) arkasındaki bir adrestir.
PPPoE MTU Neden 1492? Sekiz Baytlık İç Kasa
Oturumun her çerçevesi, Ethernet başlığının arkasında 6 baytlık PPPoE başlığını ve 2 baytlık PPP başlığını taşır. Ethernet’in veri alanı 1500 bayttır ve bu 8 bayt o alandan harcanır:
Sınırı ping’le ölçtüm. PPPoE hattı üzerinden bölünmeyi yasaklayarak (-M do) önce 1464, sonra 1465 baytlık veriyle ping gönderdim:
ping -s 1464:
1472 bytes from 100.64.0.1: icmp_seq=1 ttl=64 time=0.262 ms
ping -s 1465:
ping: local error: message too long, mtu=1492
1464 bayt veri, 8 baytlık ICMP ve 20 baytlık IP başlığıyla tam 1492 bayt eder ve geçti. Bir bayt fazlası yola hiç çıkmadı. Kablodaki çerçeve ise yine 1514 bayttı: paket yakalamada PPP’nin taşıdığı kısım length 1494 (1492 bayt IP ve 2 bayt PPP) olarak göründü. Düz Ethernet’teki aynı sınırı Ethernet yazımızın MTU bölümünde 1500 bayt olarak ölçmüştük.
Bu 8 baytın pratik bedeli iç ağda ortaya çıkar. İç ağdaki bilgisayarlar 1500 baytlık paketlerle konuşur; dışarı giden büyük bir paket PPPoE hattına sığmaz. Yol üzerinde bir cihaz bunu bildirmezse bağlantı kurulur ama büyük sayfalar yarıda kalır.
Bu yüzden PPPoE yapan cihazda MSS düzeltmesi (MSS clamping) açılır: cihaz TCP bağlantısının başında karşı tarafa gönderilebilecek en büyük parça boyutunu (MSS) 1452 bayta indirir ve sorun hiç doğmaz. 1452, 1492 bayttan 20 baytlık IP ve 20 baytlık TCP başlığı düşülünce kalan yerdir. Büyük paketin yolda neden sessizce kaybolduğunu ICMP yazımızda anlattık.
PPPoE Hattı Kopunca Ne Olur? LCP Yankısı
PPPoE oturumu, iki tarafın birbirine düzenli aralıkla “orada mısın?” diye sormasıyla ayakta durur. Lab’daki sunucu her 10 saniyede bir LCP yankı isteği gönderiyor ve üç cevapsız istekten sonra oturumu kapatıyordu. Elektriği kesilen bir modemi taklit etmek için istemciyi haber vermeden durdurdum (04:58:26):
04:58:20.030209 PPPoE  [ses 0x2] LCP, Echo-Request (0x09), id 5, length 10
04:58:20.030845 PPPoE  [ses 0x2] LCP, Echo-Reply (0x0a), id 5, length 10
04:58:30.036186 PPPoE  [ses 0x2] LCP, Echo-Request (0x09), id 6, length 10
04:58:40.046312 PPPoE  [ses 0x2] LCP, Echo-Request (0x09), id 7, length 10
04:58:50.056429 PPPoE  [ses 0x2] LCP, Echo-Request (0x09), id 8, length 10
04:59:00.069854 PPPoE  [ses 0x2] LCP, Term-Request (0x05), id 2, length 25
04:59:06.095990 PPPoE PADT [ses 0x2] [Generic-Error "RP-PPPoE: Child pppd process terminated"]
Son cevap 04:58:20’de geldi. Sonraki üç yankı isteği cevapsız kaldı, sunucu 04:59:00’da oturumu kapatma isteği gönderdi ve 04:59:06’da PADT paketiyle oturumu bitirdi. İstemcinin kaybolmasından oturumun kapanmasına kadar 40 saniye geçti. Bu süre boyunca sunucu tarafında oturum açık görünür; servis sağlayıcının panelinde “bağlı” yazan bir hat, aslında yarım dakikadır ölü olabilir.
Modem Köprü Modu Nedir? PPPoE’yi Kim Yapar?
Modem köprü modu (bridge mode), modemin PPPoE oturumunu ve NAT’ı bırakıp çerçeveleri açmadan arkasındaki cihaza geçirdiği çalışma biçimidir. Kurumsal bir ağda modemin arkasında bir firewall durur ve PPPoE oturumunu ikisinden biri kurar:
- Yönlendirici modu: modem PPPoE oturumunu kurar, hattın adresini kendisi alır ve iç tarafına özel bir ağ açar. Firewall’un dış bacağı bu özel ağdan bir adres alır (
192.168.1.x). Firewall da kendi iç ağı için NAT yapınca her paket iki kez çevrilir. - Köprü modu: modem yalnız hattı Ethernet’e çevirir. PPPoE oturumunu firewall kurar, hattın adresi doğrudan firewall’un dış bacağına gelir ve NAT bir kez yapılır.
Çift NAT’ın bedelini NAT yazımızda lab’da ölçtük: dışarıdan içeriye bir servis açmak için iki cihaza ayrı ayrı kural yazmak gerekir ve biri unutulunca servis ulaşılmaz olur. Köprü modunun üç kazancı daha var:
- Tek yerde yönetim: port yönlendirme, kural ve NAT yalnız firewall’da yazılır.
- Gerçek dış adres logda: firewall’un trafik logunda çevrilen adres olarak hattın gerçek dış adresi görünür. 5651 kaydında eşleşme bu adresle yapılır; modemin arkasındaki özel adres bir işe yaramaz.
- Hat sorunları firewall’da görünür: oturumun düşmesi, yeniden kurulması ve adresin değişmesi firewall’un olay logunda durur.
Köprü moduna geçmek için servis sağlayıcının verdiği PPPoE kullanıcı adı ve parolası gerekir, çünkü oturumu artık firewall kuracaktır. Bilgi yalnız modemin yapılandırmasında duruyorsa, modemi köprüye almadan önce servis sağlayıcıdan istenir.
Örnekteki mağaza şubesi bir AVM’nin içindeyse, mallar önce AVM’nin yükleme rampasına gelir. Rampa sorumlusu lojistik firmasının kasasını açıp malları AVM’nin kendi kolisine yeniden paketlerse, şube gönderinin kime ait olduğunu artık kasa etiketinden okuyamaz: bu yönlendirici modudur. Rampa kasayı açmadan şubeye geçirirse etiket şubeye kadar gelir: bu köprü modudur.
Sonuç: PPPoE Oturumunu Tek Bir Cihaz Kurmalı
PPPoE, servis sağlayıcının aboneyi tanıyıp ona adres verdiği bir oturumdur: dört paketlik keşif, LCP, CHAP ve IPCP ile kurulur, her çerçeveye 8 bayt ekleyerek MTU’yu 1492’ye indirir ve yankı istekleriyle ayakta durur. Kurumsal ağda asıl karar oturumu kimin kurduğudur. Modem kurarsa trafik iki kez çevrilir; modem köprüde kalıp oturumu firewall kurarsa NAT, kurallar ve log tek yerde toplanır.
Örnekteki süpermarket şubesinde lojistik firmasının etiketli kasası ancak rampada açılmadan geçerse şubeye kendi etiketiyle ulaşır. Hattın kendisini, statik adresi ve yedek hattı kurumsal internet hattı yazımızda anlattık. PPPoE oturumunu firewall’da kurmayı ve MSS’in hatta geçerken 1452’ye düzeltildiğini FortiGate Firewall WAN ayarı yazımızda ölçtüm.
PPPoE Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
Bir şirketi ayakta tutan ağ protokolleri: DHCP, DNS, Kerberos, LDAP, SMB, RDP, SSH ve BGP. Hangisi ne yapar, nasıl zincirlenir, bozulduğunda nereden anlaşılır.
Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
Yönlendirme tablosu nedir: bağlı, statik ve varsayılan rota, en uzun önek eşleşmesi, metrik ve yedek hat, dönüş rotası. Linux lab'ında ölçülmüş örneklerle.
Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
Ethernet nedir, nasıl çalışır? İki makine arasında yakaladığım çerçevelerle alanları, 64 baytlık dolguyu, FCS'i, hız ailesini ve kablonun dört çiftini anlattım.
LACP Nedir? Link Aggregation ve Port Channel Farkı
LACP nedir, nasıl çalışır? İki switch arasında ölçtüm: kablo kopunca yarım saniye, tek uç susunca 3 ya da 82 saniye. Port channel ve statik bağ farkı.
LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
LLDP nedir, nasıl çalışır? Lab switch'imde ölçtüm: 30 saniyede bir komşuya adını ve port açıklamasını anlattı, 52 portta açık geldi. LLDP-MED ve CDP farkı.
Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
Spanning Tree (STP) nedir, nasıl çalışır? Lab'da STP'yi kapattım: tek kablo 24 saniyede 30,9 milyon yayın paketi taşıdı. RSTP 0, klasik STP 35 saniye bekledi.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Modeminiz ve firewall'unuz aynı hatta iki kez NAT mı yapıyor, birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu