FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
FortiGate Firewall VLAN yapılandırması: her ağı etiketli VLAN arayüzü yapmak, üst portu ve native VLAN'ı boş bırakmak, VLAN'lar arası kural ve yanlış VLAN ID.

- FortiGate VLAN Arayüzü Nedir? Tek Kabloda Birden Çok Ağ
- FortiGate’te VLAN Düzeni Nasıl Olmalı?
- Kaç VLAN Açılmalı?
- Etiketsiz Çerçeve Hangi Ağa Düşer?
- FortiGate VLAN Yapılandırmasından Önce: Numara, Ağ ve Switch Trunk’ı
- Üst Portu Boşaltmak: Personel Ağını VLAN 30’a Taşımak
- FortiGate’te VLAN Arayüzü Oluşturma
- FortiGate’te CLI ile VLAN Arayüzü
- Kurallar Arayüze Bağlıdır: Üst Porttan VLAN’a Taşımak
- FortiGate VLAN Doğrulaması: Etiket Kabloda Görünüyor mu?
- Etiketsiz Gelen Cihaz Artık Hiçbir Ağa Giremiyor
- FortiGate’te VLAN’lar Arası Trafik: Rota Var, Kural Yok
- Bölge Üyesi VLAN Kuralda Kendi Adıyla Seçilmez
- FortiGate VLAN Sorun Giderme: Yanlış VLAN ID Sessiz Kalır
- Doğrulama: FortiGate’in VLAN Düzeni Doğru mu?
- Sonuç: FortiGate’te Her Ağ Etiketli Bir VLAN, Üst Port Boş
- FortiGate Firewall VLAN Yapılandırması Hakkında Sık Sorulan Sorular
FortiGate Firewall VLAN yapılandırması, tek bir fiziksel portun üstüne her iç ağ bölümü için ayrı bir VLAN arayüzü açmaktır ve Network → Interfaces → Create New → Interface ekranında yapılır. NSA’nın ağ altyapısı rehberindeki düzende benzer sistemler ayrı VLAN’lara alınır, aralarındaki geçiş firewall’daki kurala bağlanır ve trunk’ın etiketsiz ağı kullanıcı trafiği taşımaz.
Bu yazı FortiGate Firewall yapılandırma rehberimizin 9. adımıdır. Lab cihazımda personel ağı başta üst portun etiketsiz ağındaydı; onu etiketli bir VLAN’a taşıdım, etiketleri kabloda izledim ve VLAN’lar arasındaki geçişi ölçtüm. En öğretici bulgu VLAN’lar arasında çıktı: FortiGate iki VLAN arasındaki yolu biliyordu, ama trafiği bir kural açana kadar geçirmedi. Switch’te bunun tersi olur.
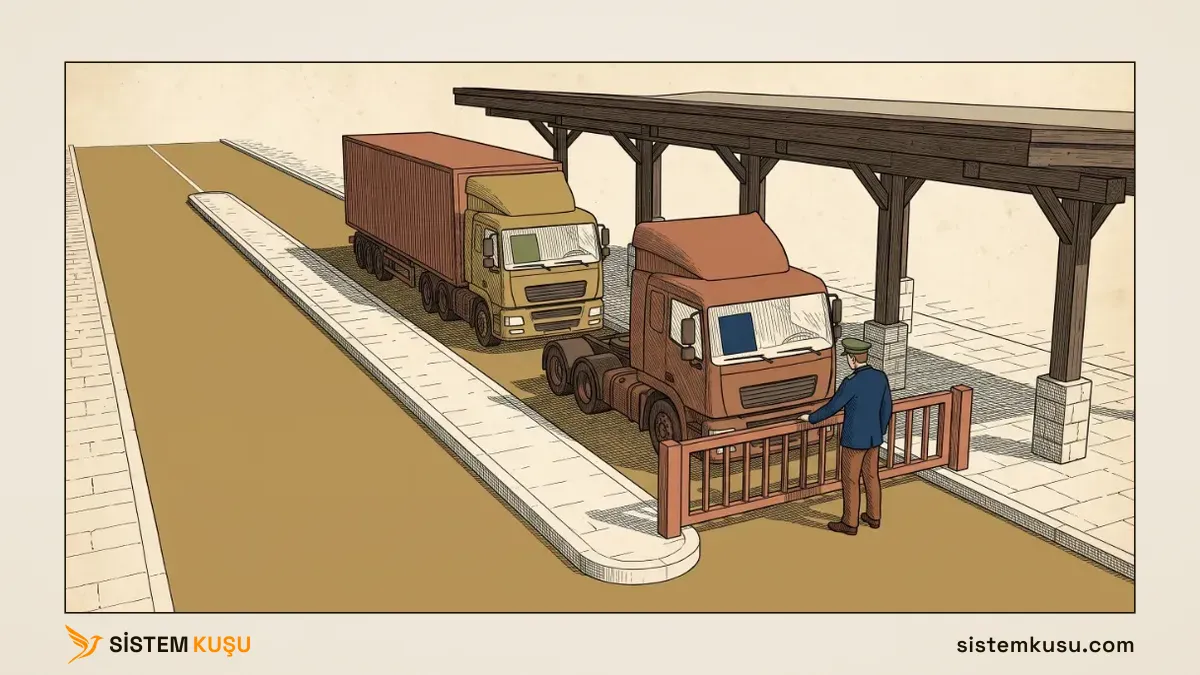
Örnekteki sınır kapısına tek bir yol gelir, ama o yol taş bir refüjle şeritlere bölünmüştür. Her tır ön camında kendi şeridinin renkli kartını taşır ve görevli ona göre yol verir. Refüjdeki geçiş kapısı kapalıdır; bir şeritten öbürüne geçmek için kapının bilerek açılması gerekir.
FortiGate’te tek yol port kablosu, şeritler VLAN’lar, renkli kart 802.1Q etiketi, refüjdeki geçiş kapısı da kuraldır. Kartı olmayan tırın girdiği şerit, yazının asıl dersini taşıyor.
Bu yazı, Kurumsal Network Kurulumu hizmetimizde iç ağı bölümlere ayırırken firewall tarafında kurduğumuz düzeni anlatır.
FortiGate VLAN Arayüzü Nedir? Tek Kabloda Birden Çok Ağ
FortiGate’te VLAN arayüzü, fiziksel bir portun üstünde duran sanal bir arayüzdür. Kendi adresi, kendi yönetim erişimi ve kendi kural sınırı vardır; FortiGate onu fiziksel port gibi ayrı bir arayüz olarak görür. Üst port (lab’da port2) etiketsiz çerçeveleri, VLAN arayüzleri de kendi numarasıyla etiketlenmiş çerçeveleri taşır.
Kablonun öbür ucunda switch’in trunk portu durur; etiketin çerçevenin neresine girdiğini ve trunk portunun access portundan farkını VLAN nedir yazımızda anlattık.
Lab cihazımda port2’nin altında dört VLAN vardı:
misafir: VLAN 60.muhasebe: VLAN 70.dmz: VLAN 80.depo: VLAN 90.
Personel ağı ise ayrı bir VLAN değildi, üst portun kendi adresindeydi:
config system interface
    edit "port2"
        set ip 10.34.30.1 255.255.255.0
        set allowaccess ping
        set alias "ic-ag"
...
        set role lan
Yani personel bilgisayarları etiketsiz çerçeveyle konuşuyordu. Switch tarafında etiketsiz çerçeve, trunk’ın native VLAN’ıdır. Kartı olmayan her tır personel şeridine giriyordu. Bu düzen çalışır, ama aşağıdaki kaynakların ilk istediği şeye aykırıdır.
FortiGate’te VLAN Düzeni Nasıl Olmalı?
Her ağ, personel dahil, etiketli bir VLAN arayüzüdür; üst portun adresi ve yönetim erişimi yoktur. VLAN’lar arasındaki her geçiş firewall’da yazılı bir kurala bağlıdır ve kural yoksa trafik geçmez. VLAN arayüzlerinde yönetim servisi açılmaz; yönetim kendi ağından yapılır.
Bu düzeni NSA’nın Network Infrastructure Security Guidance belgesinin (Mart 2022 sürümü) dört bölümü birlikte tarif ediyor:
- Bölüm 2.2, benzer sistemleri gruplamak: iş istasyonları, sunucular, yazıcılar ve telefonlar ayrı alt ağlara ya da VLAN’lara alınır. Alt ağlar arasına bir firewall konursa koruma daha güçlüdür, çünkü saldırganın geçmek için aradaki cihazı ele geçirmesi gerekir. Aradaki cihazda yalnız gereken port ve protokollere izin verilir.
- Bölüm 9.3, varsayılan VLAN’ı kapatmak: trunk’lara yalnız trunk’larda kullanılan ayrı bir native VLAN verilir. Kullanıcı ve yönetim trafiği varsayılan VLAN’dan çıkarılır; amaç, saldırganın etiketsiz trafiği bilerek etiketleyip başka bir VLAN’a atlamasını önlemektir.
- Bölüm 9.1, dinamik trunk’ı kapatmak: her port elle trunk ya da access olarak yazılır; port kendi kendine trunk’a dönmez.
- Bölüm 7.4, yönetim servislerine erişimi sınırlamak: yönetim servislerine yalnız yöneticilerin sistemleri bağlanır. Kullanıcı VLAN’larının arayüzünde HTTPS ve SSH kapalı kalır; yönetim erişiminin nasıl kurulduğunu yönetim erişimi yazımızda anlattık.
NSA’nın 2.2’de andığı ikinci seçenek, VLAN’lar arasını firewall yerine bir yönlendiricide ya da Layer 3 switch’te süzmektir. İkisinin farkı şöyle:
| Layer 3 switch’te yönlendirme | FortiGate’te VLAN arayüzü | |
|---|---|---|
| Yönlendirme açılınca | VLAN’lar arası her trafik geçer | Kural yazılana kadar hiçbir trafik geçmez |
| Kısıtlamak için | Ayrıca erişim listesi yazılır | Kural zaten zorunludur |
| Oturum takibi ve log | Erişim listesinde yok | Her kuralda var |
| Kablo yükü | Trafik switch’te kalır | VLAN’lar arası her paket trunk’tan bir gidip bir gelir |
Tablonun son satırı, VLAN’lar arası yoğun trafiği olan ağın neden ikisini birlikte kullandığını açıklıyor: aynı güven düzeyindeki VLAN’lar switch’te, farklı güven düzeyindekiler firewall’da yönlendirilir. Switch’te yönlendirmenin nasıl açıldığını ve trafiğin kabloyu kaç kez geçtiğini Layer 3 switch yazımızda ölçtük.
Kaç VLAN Açılmalı?
NSA bir sayı vermiyor, ölçütü veriyor: işi ve güven düzeyi farklı her sistem grubu ayrı bir VLAN olur. Bizim planımızda personel, sunucular, IP telefonlar, kameralar ve misafirler ayrı VLAN’lardır; muhasebe gibi hassas veriyle çalışan bir birim de personelden ayrılır. Planın iki kuralı var:
- VLAN numarası, adres bloğunun üçüncü okteti olur. VLAN 30’un ağı
10.34.30.0/24, VLAN 70’inki10.34.70.0/24. Numarayı bilen adresi de bilir. - Her lokasyonda aynı numara aynı işe ayrılır. Planın tamamını yönetilebilir switch ayarları yazımızdaki segmentasyon planında, segmentlerin neye göre seçildiğini ağ segmentasyonu yazımızda anlattık.
Birinci kural bir standart değil, bizim kuralımız. VLAN’ı tanımlayan IEEE 802.1Q yalnız numaranın aralığını belirliyor: IEEE’nin kendi tanım dosyasında VLAN numarası 12 bitlik bir alandır ve 1 ile 4094 arasında bir değer alır. Numarayla IP adresi arasında bir bağ kurmaz. Kuralın kazancı teşhiste çıkıyor:
- Yanlış adres segmentasyon hatasını gösterir. Personel portuna takılı bir bilgisayar
10.34.60.xalmışsa port misafir VLAN’ındadır. Sorunun kablo değil, VLAN ataması olduğu adresten okunur. - Logdaki kaynak adres tek bakışta bir gruba bağlanır.
10.34.70.xmuhasebedir,10.34.60.xmisafirdir. Envantere bakmak gerekmez. - Birden çok lokasyon ya da müşteri karışmaz. Her ağda aynı kural geçerli olunca numarayı bilen adresi de bilir. Numarayla üçüncü oktetin her ağda başka eşleştiği bir düzende, birden çok yere bakan bir entegratör bir süre sonra hangi numaranın hangi ağ olduğunu ancak belgeye bakarak bulur.
Kuralın bir sınırı var: üçüncü oktet en çok 255 olur, VLAN numarası ise 4094’e kadar çıkar. Bu yüzden kural, 255’e kadar numaralanan ve her VLAN’a bir /24 blok veren bir planda tutar.
Etiketsiz Çerçeve Hangi Ağa Düşer?
Kart her tırın kendi şeridini söyler. Peki kartı olmayan tır nereye gider? Kapının bir kuralı vardır: kartsız gelen her tır, kapının “kartsızlar” şeridine alınır. Bu şeridin nereye çıktığı, kapıyı kuranın kararıdır.
Bu sahneyi dört parça kuruyor:
- 802.1Q etiketi tırın ön camındaki renkli karttır; çerçeveye 4 bayt ekler ve VLAN numarasını taşır.
- Native VLAN kartsızlar şerididir. Trunk, bu VLAN’ın çerçevelerini etiketsiz taşır.
- Üst port (
port2) FortiGate’in kartsızlar şeridine bakan kapısıdır. Etiketsiz gelen çerçeveyi o alır. - VLAN arayüzü kendi rengindeki kartı taşıyan tırları alan şerit kapısıdır.
Örnekteki sınır kapısında kartsızlar şeridi personel bürolarına çıkıyorsa, kartını unutan ya da bilerek çıkaran her tır personel bürolarının önüne gelir. Şeridi boş bir cebe bağlarsanız kartsız tır hiçbir yere varamaz. Çerçevenin yolu adım adım şöyledir:
- Switch’in access portu cihazdan etiketsiz çerçeveyi alır ve trunk’a koyarken portun VLAN numarasıyla etiketler.
- Trunk, native VLAN’ın çerçevelerini etiketsiz bırakır, ötekileri etiketli taşır.
- FortiGate etiketli çerçeveyi numarasına göre VLAN arayüzüne, etiketsiz çerçeveyi üst porta verir.
- Üst portun adresi yoksa etiketsiz çerçeve hiçbir ağa girmez; ARP sorusuna cevap veren bile olmaz.
Bu düzenin kazancı iki tanedir:
- Kartsız tır içeri giremez. Yanlış ayarlanmış bir switch portuna ya da native VLAN’a takılan cihaz, hiçbir ağın ağ geçidine ulaşamaz. Lab’da bunu ölçtüm.
- Çift etiketleme saldırısının dayanağı kalkar. Saldırı, native VLAN’da bir cihazın dıştaki etiketin sökülmesine güvenmesine dayanır; native VLAN’da kimse yoksa bu adım işe yaramaz. Saldırının nasıl çalıştığını VLAN nedir yazımızın güvenlik bölümünde anlattık.
Bedeli, personel ağını üst porttan bir VLAN’a taşımaktır: o ağı kullanan her kural da yeni arayüze taşınır. Lab’da dört kural taşındı; aşağıda sırasıyla gösterdim.
FortiGate VLAN Yapılandırmasından Önce: Numara, Ağ ve Switch Trunk’ı
VLAN arayüzü açılmadan önce üç şey kâğıt üstünde eşleşir: VLAN numarası, FortiGate’teki arayüz ve o arayüzün ağı. Aynı numaralar switch’in trunk portunda da izinli olmalıdır. Lab’ın planı:
| VLAN | FortiGate arayüzü | Ağ ve ağ geçidi | Switch trunk’ında |
|---|---|---|---|
| Etiketsiz | port2 (ic-ag) | Adres yok | Native VLAN, kullanıcısız |
| 30 | personel | 10.34.30.0/24, 10.34.30.1 | İzinli, etiketli |
| 60 | misafir | 10.34.60.0/24, 10.34.60.1 | İzinli, etiketli |
| 70 | muhasebe | 10.34.70.0/24, 10.34.70.1 | İzinli, etiketli |
| 80 | dmz | 10.34.80.0/24, 10.34.80.1 | İzinli, etiketli |
| 90 | depo | 10.34.90.0/24, 10.34.90.1 | İzinli, etiketli |
Switch tarafında VLAN açma, port atama ve trunk ayarını switch VLAN yapılandırması yazımızda, native VLAN’ın etiketsiz çerçeveyi nasıl taşıdığını VLAN nedir yazımızın native VLAN bölümünde gösterdik.
Üst Portu Boşaltmak: Personel Ağını VLAN 30’a Taşımak
FortiGate aynı ağı iki arayüzde tutmuyor. Bunu bir deneme arayüzüyle sınadım: port2 hâlâ 10.34.30.1/24 iken yeni bir VLAN arayüzüne aynı ağdan 10.34.30.2/24 vermeye çalıştım ve cihaz reddetti:
node_check_object fail! for ip 10.34.30.2 255.255.255.0
value parse error before '255.255.255.0'
Command fail. Return code -54
Bu yüzden sıra şudur: önce üst portun adresi kaldırılır, sonra aynı adres VLAN arayüzüne verilir. Arada personel ağı birkaç dakika kesik kalır; bu iş bakım penceresinde yapılır. Üst portu boşaltan komutlar:
config system interface
    edit "port2"
        set ip 0.0.0.0 0.0.0.0
        unset allowaccess
    next
end
unset allowaccess, adresi olmayan porttaki ping işaretini de kaldırır. Üst portun son hâli, cihazın kendi çıktısından:
config system interface
    edit "port2"
        set vdom "root"
        set type physical
        set alias "ic-ag"
        set device-identification enable
        set lldp-transmission enable
        set role lan
        set snmp-index 2
    next
end
FortiGate’te VLAN Arayüzü Oluşturma
Bu adımdan önce iki şey hazır olmalı:
- Plan. Yukarıdaki tablo: numara, ad ve ağ.
- Boş ağ. VLAN’a verilecek ağ başka bir arayüzde durmamalı; lab’da
10.34.30.0/24üst porttan kaldırıldı.
Ayar Network → Interfaces → Create New → Interface yolunda yapılır. Formda tür fabrika ayarında VLAN geliyor. personel arayüzünü şu alanlarla açtım:
- Name:
personel. Arayüz adı sonradan değiştirilemediği için baştan anlamlı verilir. - VLAN protocol: 802.1Q. Yanındaki 802.1AD, servis sağlayıcıların kendi etiketlerini üst üste koyduğu düzen içindir; iç ağda 802.1Q kullanılır.
- Interface:
ic-ag (port2), yani kablonun takılı olduğu üst port. - VLAN ID:
30. Switch’teki numarayla aynı olmalıdır. - Role: fabrika ayarında LAN, öyle kaldı.
- IP/Netmask:
10.34.30.1/255.255.255.0, bu ağdaki cihazların ağ geçidi. - Create address object matching subnet: fabrika ayarında açık. Kaydedince VLAN’ın ağı için
personel addressadlı bir adres nesnesi de oluşur. - Administrative Access: formda hiçbir kutu işaretli gelmiyor. Yalnız PING’i işaretledim; HTTPS ve SSH yönetim ağında kalır.
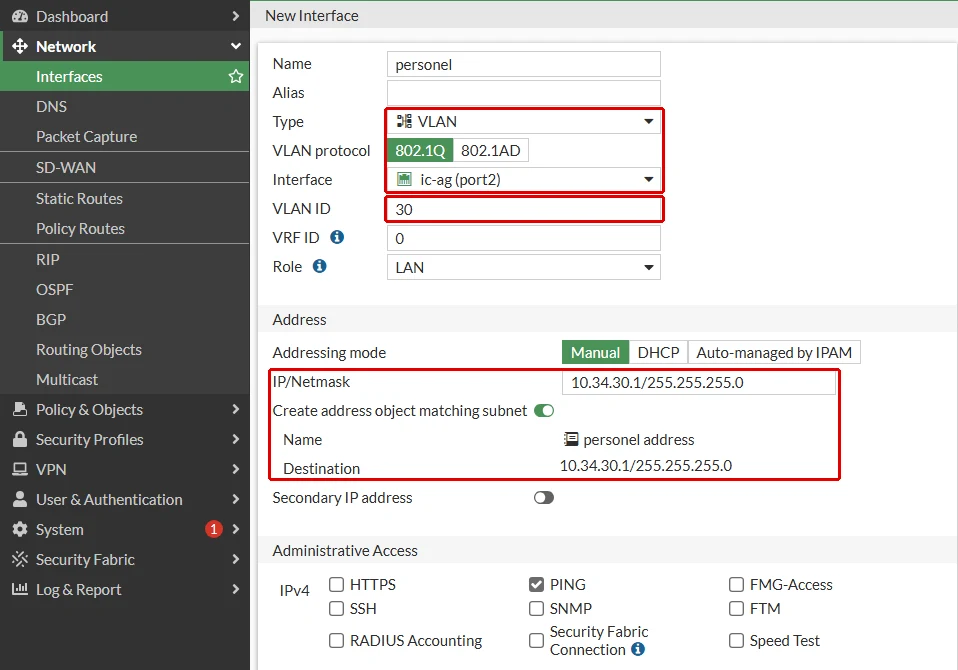
Kaydettikten sonra cihaz arayüzü ve adres nesnesini şöyle yazdı:
config system interface
    edit "personel"
        set vdom "root"
        set ip 10.34.30.1 255.255.255.0
        set allowaccess ping
        set device-identification enable
        set role lan
        set snmp-index 13
        set interface "port2"
        set vlanid 30
    next
end
config firewall address
    edit "personel address"
        set type interface-subnet
        set subnet 10.34.30.1 255.255.255.0
        set interface "personel"
    next
end
personel address nesnesinin türü interface-subnet: nesne arayüze bağlı ve arayüzün ağını izliyor. Kural yazarken kaynak ya da hedef olarak bu nesne seçilir. Adres nesnelerinin türlerini ve adlandırılmasını FortiGate Firewall adres nesneleri yazımızda anlattık.
FortiGate’te CLI ile VLAN Arayüzü
Komut satırının farkını görmek için planın kamera VLAN’ını (50) CLI’dan açtım:
config system interface
    edit "kamera"
        set vdom "root"
        set ip 10.34.50.1 255.255.255.0
        set allowaccess ping
        set role lan
        set interface "port2"
        set vlanid 50
    next
end
Arayüz aynı biçimde oluştu, ama bu kez adres nesnesi oluşmadı: adres listesinde kamera geçen bir nesne çıkmadı. Formdaki seçenek CLI’da yok; CLI ile açılan VLAN’ın nesnesi ayrıca açılır. Interfaces ekranında VLAN’lar üst portun altında ağaç olarak listeleniyor:
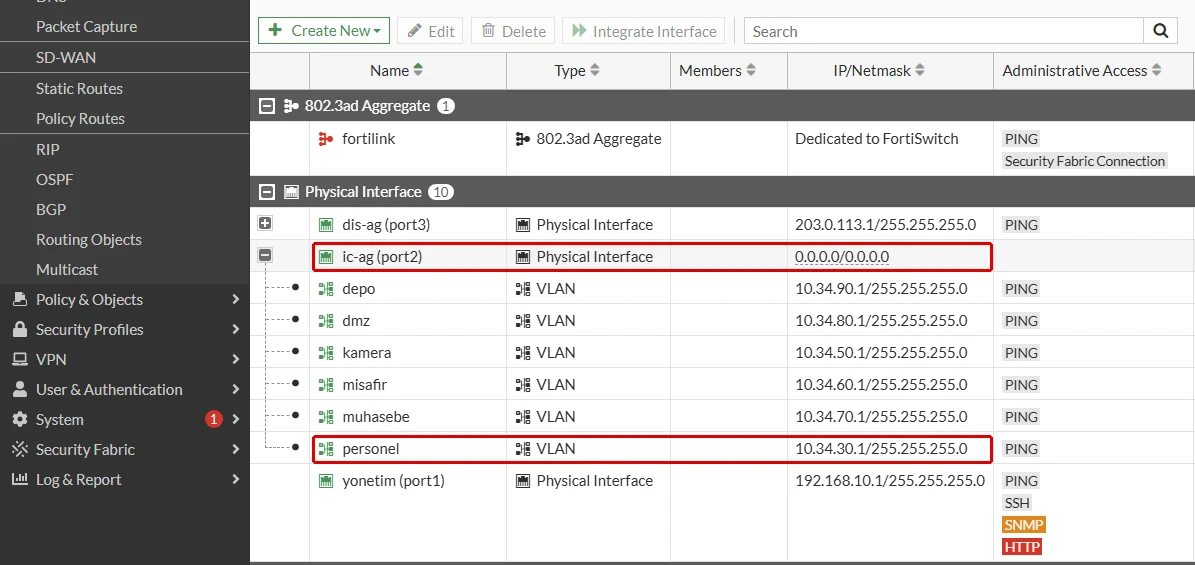
Ölçümden sonra kamera arayüzünü sildim; kamerası olmayan lab’da boş bir VLAN arayüzü bırakmak istemedim.
Kurallar Arayüze Bağlıdır: Üst Porttan VLAN’a Taşımak
FortiGate’te kural adrese değil, arayüze bağlanır. Personel ağı port2’den personel’e geçince port2’yi kullanan dört kural da yeni arayüze yazıldı:
config firewall policy
    edit 1
        set srcintf "personel"
    next
    edit 2
        set srcintf "personel"
    next
    edit 3
        set dstintf "personel"
    next
    edit 9
        set dstintf "personel" "ic-bolumler" "dmz"
    next
end
Kurallar sırasıyla personelin internet çıkışı (1), desteği bitmiş eski bir bilgisayarın çıkış engeli (2), dışarıdan iç web sunucusuna açılan sanal IP (3) ve WAN yazısındaki özel kaynak reddi (9). Taşımadan sonra üç yolu da sınadım: personelden internete, dışarıdan sanal IP’ye ve muhasebeden DMZ’ye giden üç istek de 200 aldı.
FortiGate VLAN Doğrulaması: Etiket Kabloda Görünüyor mu?
Arayüzler açıldı; şimdi kablonun öbür ucunun aynı numaralarla konuşması gerekiyor. Lab’da switch ve bilgisayarlar yerine bir Linux sunucusu koydum. Sunucu, FortiGate’in port2’sine bağlı kartının üstüne her VLAN için bir alt arayüz açtı ve her birini ayrı bir ad alanına (network namespace) taşıdı, ki ayrı ağlardaki ayrı bilgisayarlar gibi davransınlar. Muhasebe (VLAN 70) için komutlar:
sudo ip netns exec ic ip link add link ens192 name ens192.70 type vlan id 70
sudo ip netns exec ic ip link set ens192.70 netns muh
sudo ip netns exec muh ip addr add 10.34.70.10/24 dev ens192.70
sudo ip netns exec muh ip link set ens192.70 up
sudo ip netns exec muh ip route add default via 10.34.70.1
Komutların işi sırayla:
ip link add ... type vlan id 70: üst kartens192’nin üstüne VLAN 70 alt arayüzü açar. Üst kart, personel ağının bulunduğuicad alanında duruyor.ip link set ... netns muh: alt arayüzü muhasebe bilgisayarını taklit eden ad alanına taşır.ip addr add,ip link set ... up: adres verir ve arayüzü açar.ip route add default via 10.34.70.1: ağ geçidi olarak FortiGate’inmuhasebearayüzünü yazar.
Personel (30), misafir (60) ve muhasebe (70) ağından kendi ağ geçidine birer ping attım ve üst kartta kabloyu yakaladım:
09:54:41.433263 00:0c:29:a0:71:ae > 00:0c:29:d1:72:37, ethertype 802.1Q (0x8100), length 102: vlan 30, p 0, ethertype IPv4 (0x0800), 10.34.30.10 > 10.34.30.1: ICMP echo request, id 61267, seq 1, length 64
09:54:41.433614 00:0c:29:d1:72:37 > 00:0c:29:a0:71:ae, ethertype 802.1Q (0x8100), length 102: vlan 30, p 0, ethertype IPv4 (0x0800), 10.34.30.1 > 10.34.30.10: ICMP echo reply, id 61267, seq 1, length 64
09:54:41.454009 00:0c:29:a0:71:ae > 00:0c:29:d1:72:37, ethertype 802.1Q (0x8100), length 102: vlan 60, p 0, ethertype IPv4 (0x0800), 10.34.60.10 > 10.34.60.1: ICMP echo request, id 61270, seq 1, length 64
...
09:54:41.473164 00:0c:29:a0:71:ae > 00:0c:29:d1:72:37, ethertype 802.1Q (0x8100), length 102: vlan 70, p 0, ethertype IPv4 (0x0800), 10.34.70.10 > 10.34.70.1: ICMP echo request, id 61273, seq 1, length 64
09:54:41.473734 00:0c:29:d1:72:37 > 00:0c:29:a0:71:ae, ethertype 802.1Q (0x8100), length 102: vlan 70, p 0, ethertype IPv4 (0x0800), 10.34.70.1 > 10.34.70.10: ICMP echo reply, id 61273, seq 1, length 64
Her çerçeve kendi vlan etiketini taşıyor. FortiGate üç ağda da aynı MAC adresiyle (00:0c:29:d1:72:37) cevap veriyor: çerçeveyi hangi arayüze vereceğine MAC adresine bakarak değil, etikete bakarak karar veriyor.
Etiket çerçeveye 4 bayt ekler. 1472 baytlık bir ping VLAN 30’da 1518 baytlık çerçeve oldu; aynı boydaki etiketsiz bir paket 1514 bayttı (onu aşağıda, etiketsiz cihazdan gönderdim):
09:54:41.496517 00:0c:29:a0:71:ae > 00:0c:29:d1:72:37, ethertype 802.1Q (0x8100), length 1518: vlan 30, p 0, ethertype IPv4 (0x0800), 10.34.30.10 > 10.34.30.1: ICMP echo request, id 61276, seq 1, length 1480
...
09:54:44.627100 5e:5a:17:f3:36:4b > 00:0c:29:d1:72:37, ethertype IPv4 (0x0800), length 1514: 10.34.30.99 > 10.34.30.1: ICMP echo request, id 61286, seq 1, length 1480
IP paketi iki durumda da 1500 bayt kaldı; etiket MTU’dan yemedi, çerçeveyi büyüttü. Ethernet’in 1500 baytlık sınırını Ethernet nedir yazımızda anlattık.
Etiketsiz Gelen Cihaz Artık Hiçbir Ağa Giremiyor
Üst portu boşaltmanın sonucunu da ölçtüm. Linux sunucusunda üst karta etiketsiz bir arayüz daha açtım ve ona personel ağından bir adres verdim (10.34.30.99/24): native VLAN’a takılmış, adresini de doğru bilen bir cihaz. Ağ geçidine üç ping attım; üçü de cevapsız kaldı ve ARP kaydı FAILED oldu. FortiGate’te port2 üzerinde etiketsiz ARP ve ICMP paketlerini izledim:
gmfw01 # diagnose sniffer packet port2 'arp or (icmp and not vlan)' 4 0 a
Using Original Sniffing Mode
interfaces=[port2]
filters=[arp or (icmp and not vlan)]
pcap_lookupnet: port2: no IPv4 address assigned
2026-10-01 09:54:41.530049 port2 -- arp who-has 10.34.30.1 tell 10.34.30.99
2026-10-01 09:54:42.543156 port2 -- arp who-has 10.34.30.1 tell 10.34.30.99
2026-10-01 09:54:43.567110 port2 -- arp who-has 10.34.30.1 tell 10.34.30.99
2026-10-01 09:54:44.636856 port2 -- 10.34.30.99 -> 10.34.30.1: icmp: echo request
Satırlar sırayla şunu söylüyor:
pcap_lookupnet: port2: no IPv4 address assigned: üst portun adresi yok; yakalama aracı bile bunu söylüyor.- Üç
arp who-hassatırı: etiketsiz cihaz ağ geçidini soruyor; sorular porta ulaşıyor ama cevap çıkmıyor. icmp: echo request: ARP’yi elle verince paket de porta ulaştı; cevap yine yok.
Örnekteki sınır kapısında kartsız tır kartsızlar şeridine girdi ve boş cebe vardı. Önceki düzende aynı tır personel bürolarının önüne gelirdi.
FortiGate’te VLAN’lar Arası Trafik: Rota Var, Kural Yok
Her VLAN kendi ağ geçidine ulaşıyor. Sıradaki soru şu: iki VLAN birbirine ulaşıyor mu? Personeldeki 10.34.30.10’dan muhasebedeki 10.34.70.10’a ping attım; iki istek de cevapsız kaldı. FortiGate’in pakete ne yaptığını görmek için paketin yolunu izleyen debug flow komutlarını sırayla çalıştırdım:
diagnose debug flow filter addr 10.34.70.10: yalnız bu adrese giden ve gelen paketleri izle.diagnose debug flow show function-name enable: her satırda kararı veren işlevi göster.diagnose debug flow trace start 20: sonraki yirmi paketi izle.diagnose debug enable: çıktıyı ekrana ver.
İlk paketin izi, satır başlarındaki tarih kısaltılarak:
... trace_id=11 func=print_pkt_detail line=5845 msg="vd-root:0 received a packet(proto=1, 10.34.30.10:61360->10.34.70.10:2048) tun_id=0.0.0.0 from personel. type=8, code=0, id=61360, seq=1."
... trace_id=11 func=init_ip_session_common line=6024 msg="allocate a new session-0003fcc2, tun_id=0.0.0.0"
... trace_id=11 func=vf_ip_route_input_common line=2605 msg="find a route: flag=04000000 gw-10.34.70.10 via muhasebe"
... trace_id=11 func=fw_forward_handler line=719 msg="Denied by forward policy check (policy 0)"
Dört satır paketin FortiGate içindeki yolunu veriyor:
- Paket
personelarayüzünden girdi. FortiGate onu etiketinden tanıdı. - Oturum açıldı. FortiGate bağlantıyı kendi tablosuna aldı.
- Rota bulundu:
via muhasebe. İki VLAN da FortiGate’e doğrudan bağlı olduğu için yol kendiliğinden biliniyor. - Paket reddedildi:
policy 0.personel’denmuhasebe’ye giden bir kural yok; listenin sonundaki örtük ret devreye girdi.
Kuralların listede nasıl okunduğunu ve örtük reddi firewall nedir yazımızda anlattık. Switch’te durum tersidir: yönlendirme açıldığı anda VLAN’lar arası her trafik geçer ve kısıtlamak için ayrıca erişim listesi yazmak gerekir. Bunu switch’te VLAN’lar arası yönlendirme yazımızda gösterdik. FortiGate’te VLAN’lar arasındaki yol baştan kapalıdır ve her geçiş yazılı bir kurala dayanır.
Bölge Üyesi VLAN Kuralda Kendi Adıyla Seçilmez
Karşılaştırma için personelden muhasebeye yalnız ping’e izin veren bir kural yazdım. Hedef arayüze muhasebe yazınca cihaz reddetti:
node_check_object fail! for name muhasebe
value parse error before 'muhasebe'
Command fail. Return code -651
Sebep şu: muhasebe, ic-bolumler bölgesinin (zone) üyesi. FortiGate’te bölgeye alınan arayüz kurallarda tek başına seçilmiyor; kural bölgeye yazılıyor, hedef de adres nesnesiyle daraltılıyor. Bölgelerin ne işe yaradığını FortiGate Firewall zone yapılandırması yazımızda anlattık.
Arayüzde yol Policy & Objects → Firewall Policy → Create New:
- Name:
Personelden muhasebeye ping. - Incoming Interface:
personel, VLAN 30’un arayüzü. - Outgoing Interface:
ic-bolumler. Listedemuhasebetek başına çıkmıyor, bölgesi seçiliyor. - Source ve Destination: iki VLAN’ın ağı. Hedef adres bölgenin içinden yalnız muhasebeyi ayırıyor.
- Service:
PING. - NAT: kapalı. Form izin veren her kuralda NAT’ı açık getiriyor. İç ağlar arasında adres değiştirmek, muhasebe tarafının logunda personeldeki makinenin yerine FortiGate’in adresini gösterir.
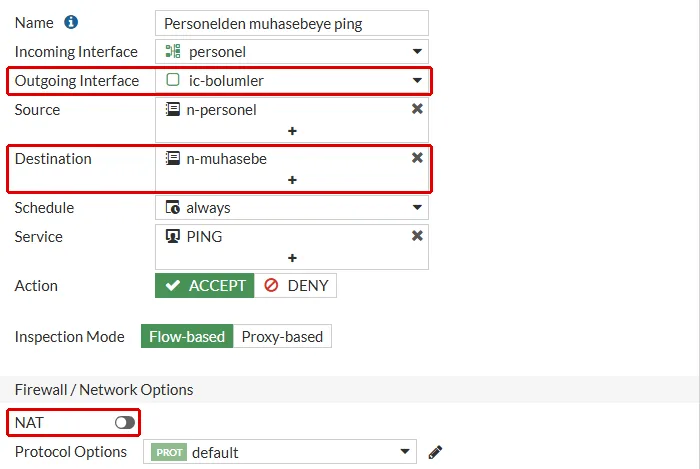
Ekrandaki adres nesnelerinin adı bugünkü adlar: kural kaydedildiğinde cihazın kendiliğinden oluşturduğu personel address ve muhasebe address kullanılıyordu, rehberin adres nesneleri adımında n-personel ve n-muhasebe olarak yeniden adlandırıldı. Kural bu biçimde kaydedildi:
config firewall policy
    edit 10
        set name "Personelden muhasebeye ping"
        set srcintf "personel"
        set dstintf "ic-bolumler"
        set action accept
        set srcaddr "personel address"
        set dstaddr "muhasebe address"
        set schedule "always"
        set service "PING"
    next
end
Aynı ping bu kez cevap aldı. İzde reddin yerini kural numarası aldı; cevap paketi de yeni bir kural aramadan, açılan oturumun dönüş yönü olarak geçti:
... trace_id=15 func=vf_ip_route_input_common line=2605 msg="find a route: flag=04000000 gw-10.34.70.10 via muhasebe"
... trace_id=15 func=fw_forward_handler line=881 msg="Allowed by Policy-10:"
... trace_id=16 func=print_pkt_detail line=5845 msg="vd-root:0 received a packet(proto=1, 10.34.70.10:61480->10.34.30.10:0) tun_id=0.0.0.0 from muhasebe. type=0, code=0, id=61480, seq=1."
... trace_id=16 func=resolve_ip_tuple_fast line=5931 msg="Find an existing session, id-0003fd42, reply direction"
Ölçümden sonra kuralı sildim; kural setinin nasıl tasarlandığını FortiGate Firewall policy yapılandırması yazımızda anlattık.
Örnekteki sınır kapısında refüjdeki geçiş kapısı kapalı durur ve açılması için görevlinin yazılı bir talimatı gerekir. Talimat yoksa tır kendi şeridinde kalır, şerit ne kadar yakın olursa olsun.
FortiGate VLAN Sorun Giderme: Yanlış VLAN ID Sessiz Kalır
VLAN’da en sık karşınıza çıkacak arıza, iki uçtaki numaranın tutmamasıdır. Bunu lab’da kurdum: Linux sunucusunda muhasebe ağından bir adres (10.34.70.11) verdim, ama alt arayüzün numarasını 71 yaptım. Adres doğru, etiket yanlış. Ağ geçidine ping cevapsız kaldı; kabloda ağ geçidini soran ARP istekleri göründü, cevap gelmedi:
09:57:59.882946 00:0c:29:a0:71:ae > ff:ff:ff:ff:ff:ff, ethertype 802.1Q (0x8100), length 46: vlan 71, p 0, ethertype ARP (0x0806), Request who-has 10.34.70.1 tell 10.34.70.11, length 28
09:58:00.933479 00:0c:29:a0:71:ae > ff:ff:ff:ff:ff:ff, ethertype 802.1Q (0x8100), length 46: vlan 71, p 0, ethertype ARP (0x0806), Request who-has 10.34.70.1 tell 10.34.70.11, length 28
09:58:01.957547 00:0c:29:a0:71:ae > ff:ff:ff:ff:ff:ff, ethertype 802.1Q (0x8100), length 46: vlan 71, p 0, ethertype ARP (0x0806), Request who-has 10.34.70.1 tell 10.34.70.11, length 28
Sonra FortiGate tarafına baktım. Paket yakalama komutunu port2 üzerinde yalnız VLAN 71 çerçevelerini gösterecek biçimde çalıştırdım ve beş ping boyunca bekledim: ekrana tek satır düşmedi.
gmfw01 # diagnose sniffer packet port2 'vlan 71' 4 0 a
...
0 packets received by filter
0 packets dropped by kernel
Aynı komutu VLAN 70 için çalıştırınca doğru numaralı istemcinin çerçeveleri hemen göründü:
gmfw01 # diagnose sniffer packet port2 'vlan 70' 4 3 a
...
2026-10-01 09:57:40.268977 port2 -- 802.1Q vlan#70 P0
2026-10-01 09:57:40.269046 port2 -- 802.1Q vlan#70 P0
2026-10-01 09:57:41.295735 port2 -- 802.1Q vlan#70 P0
Lab’daki FortiGate sanal makinesi, tanımadığı bir etiketle gelen çerçeveyi kendi yakalamasında bile göstermedi. Etiketsiz çerçeve ise yakalamada görünmüştü; yani cihaz bilinmeyen numarayı etiketsiz çerçeveden farklı ele alıyor. Donanım modellerinde davranış farklı olabilir, ama sonuç aynı yere çıkar: yanlış numara hata üretmez, sessizlik üretir. Teşhis bu yüzden numaraları karşılaştırarak başlar:
- FortiGate’teki numara:
show system interface muhasebeçıktısındakiset vlanidsatırı. - FortiGate’e hangi etiketin geldiği:
diagnose sniffer packet port2 'vlan 70'. Kendi numaranızla hiçbir şey görünmüyorsa çerçeve ya başka numarayla geliyor ya hiç gelmiyor. - Switch’teki numara ve trunk izni: trunk portunda bu VLAN’a izin var mı, cihazın portu hangi VLAN’da? Switch tarafındaki doğrulama komutlarını switch VLAN yapılandırması yazımızın doğrulama bölümünde anlattık.
Örnekteki sınır kapısında yanlış renkte kart taşıyan tır uyarı almaz; hiçbir şerit onu kendi aracı saymaz ve tır yolda bekler.
Doğrulama: FortiGate’in VLAN Düzeni Doğru mu?
Ayar bittiğinde beş şey kontrol edilir; her biri yukarıda lab’da ölçüldü:
- Üst port boş. Interfaces listesinde üst portun adresi
0.0.0.0/0.0.0.0, yönetim erişimi boştur; etiketsiz gelen bir cihazın ARP sorusu cevapsız kalır. - Her ağ etiketli. Kablodaki yakalamada her ağın çerçevesi kendi
vlanetiketini taşır. - Kurallar yeni arayüzde.
show firewall policyçıktısında eski üst port adı geçmez. - VLAN’lar arası trafik kurala bağlı. Kuralı olmayan geçiş
diagnose debug flowçıktısındapolicy 0ile düşer. - Numaralar iki uçta aynı.
diagnose sniffer packet port2 'vlan N'her VLAN için çerçeve gösterir.
Sonuç: FortiGate’te Her Ağ Etiketli Bir VLAN, Üst Port Boş
FortiGate’te VLAN, üst portun altında açılan ve kendi adresi olan ayrı bir arayüzdür. Doğru düzende personel ağı da etiketli bir VLAN’dır, üst portun adresi ve yönetim erişimi yoktur ve VLAN’lar arasındaki her geçiş yazılı bir kurala bağlıdır. Lab’da dört şey beklenenden farklı çıktı:
- FortiGate aynı ağı iki arayüzde tutmadı. Personel ağını taşımak için önce üst portun adresini kaldırmak gerekti; arada ağ kısa bir süre kesik kaldı.
- Kurallar arayüze bağlıydı. Ağ aynı kalsa da arayüz değişince dört kuralın da arayüz satırı elle değiştirildi.
- Zone üyesi VLAN kuralda kendi adıyla seçilemedi.
muhasebeiçin yazılan kural, zone’a yazılıp adres nesnesiyle daraltılınca kaydedildi. - Yanlış numara ile etiketsiz çerçeve farklı davrandı. Etiketsiz çerçeve FortiGate’in yakalamasında göründü ama cevapsız kaldı; VLAN 71 çerçevesi yakalamada bile görünmedi.
Örnekteki sınır kapısında tek yol birden çok şeridi taşır, çünkü her tır kendi şeridinin kartını taşır ve refüjdeki kapı kapalı durur. Kartsızlar şeridinin boş bir cebe çıkması da kapıyı kuranın kararıdır: kartını unutan tır hiçbir büronun önüne varamaz.
VLAN’lardaki cihazlara adres dağıtmayı ve isteği başka ağdaki bir sunucuya ileten DHCP relay’i FortiGate Firewall DHCP sunucusu yazımızda anlattık. Açılış listesinin kalanı 20 adımlık kontrol listesinde duruyor.
FortiGate Firewall VLAN Yapılandırması Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
FortiGate Firewall yapılandırma rehberi: yeni bir cihazı konsoldan sıkılaştırmaya kadar 20 adımda canlıya almak; her adımın sırası, kimde gerektiği ve nedeni.
Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
Kurumsal firewall kurulumu, yönetimi ve danışmanlığı: Fortinet, Palo Alto ve pfSense ile kural yönetimi, IPS/IDS, VPN ve sürekli izleme hizmeti sunuyoruz.
FortiGate Firewall Admin Hesabı: Yetki Profilleri
FortiGate Firewall admin hesabı: AD'den LDAPS ile yönetici girişi, tek yerel acil durum hesabı, prof_admin farkı ve salt okunur profil; NSA ve NIST ile.
FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
FortiGate Firewall firmware güncelleme: neden ve ne zaman yükseltilir, yükseltme yolu, yedek ve geri dönüş, HA kümesi. Cihazın 'up to date' demesi neden yetmez?
FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
FortiGate Firewall şifre sıfırlama lab'da: maintainer hesabı, factoryreset ile factoryreset2 farkı ve 7.2.4 sonrası parolası silinmiş yedekle kurtarma.
FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
FortiGate Firewall sıkılaştırma: Fortinet ve NSA'ya göre kontrol listesi; password policy, boşta kalma, SSH şifrelemesi, USB kurulum, maintainer hesabı.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
- DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
- Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
- SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
VLAN'larınız firewall'da gerçekten ayrı mı? Üst portu ve kuralları birlikte kontrol edelim.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu