Management VLAN Nedir? Yönetim Ağını Kullanıcıdan Ayırmak
Management VLAN nedir, nasıl kurulur? Switch'in yönetim adresini 24 kullanıcı portundan ayırdım: SSH oturumu koptu, kullanıcı portu yönetime ulaşamaz oldu.

- Management VLAN Nedir, Neden Kullanıcı VLAN’ından Ayrılır?
- Management VLAN ile Native VLAN Aynı Şey mi?
- Management VLAN Nasıl Kurulur? Adres, Port ve Ağ Geçidi
- Yönetim VLAN’ına Geçerken SSH Oturumu Neden Kopar?
- Management VLAN’ı Doğrulamak: Kullanıcı Portundan Ulaşılıyor mu?
- Management VLAN’da Sık Yapılan Hatalar
- Sonuç: Management VLAN Yönetimi Kullanıcı Portlarından Ayırır
- Management VLAN Hakkında Sık Sorulan Sorular
Management VLAN (yönetim VLAN’ı), switch, router ve access point gibi ağ cihazlarının yönetim adreslerinin durduğu ve kullanıcıların bağlandığı portlardan ayrılmış VLAN’dır. Amacı hız değil erişimdir. Switch’in SSH ya da web ekranına yalnız yönetim VLAN’ındaki portlardan ulaşılır; bir kullanıcı prizine takılan cihaz o adresi göremez bile.
Bir süpermarket şubesini düşünün. Müşteriler reyonlarda dolaşır, şubenin yönetim masası ise müşteri katında değil personel alanındadır. Kasaların ayarı, fiyat listesi ve vardiya çizelgesi o masadan yönetilir. Masayı reyonun ortasına koyarsanız her müşteri başına gelebilir. Management VLAN, switch’in yönetim masasını müşteri katından personel alanına taşımaktır.
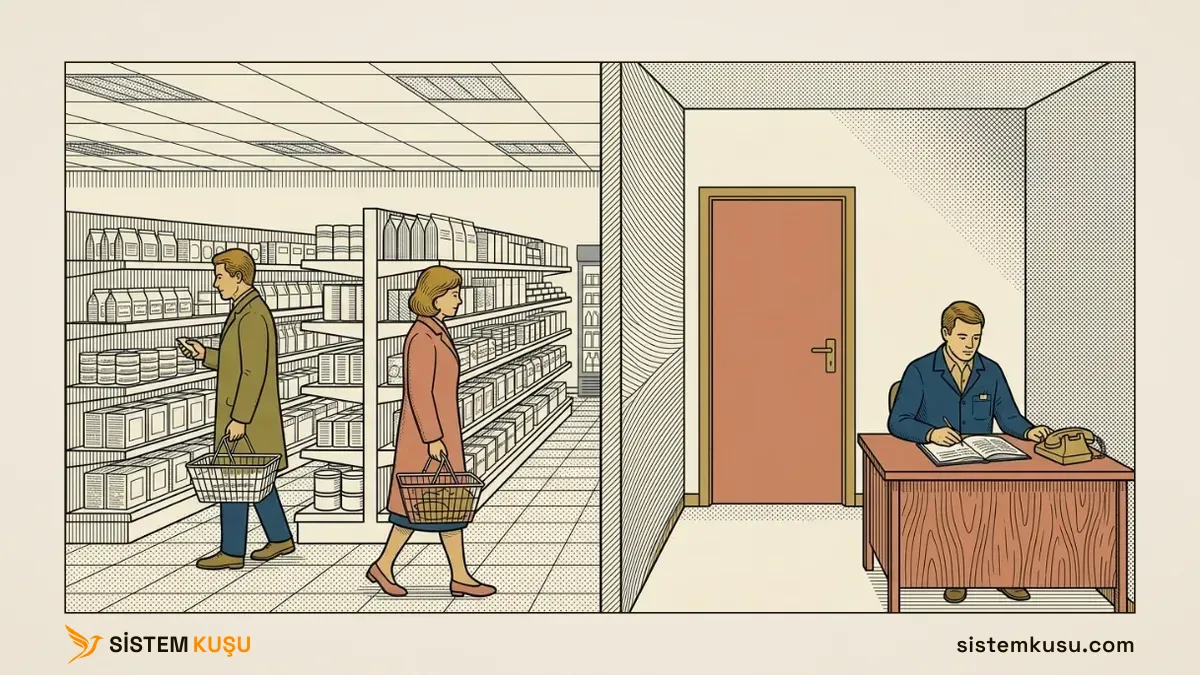
Bu yazıda lab switch’imin yönetim adresini, 24 kullanıcı portuyla aynı VLAN’dan ayrı bir yönetim VLAN’ına taşıdım. Taşıma sırasında açık SSH oturumunun nasıl koptuğunu, kullanıcı portundan yönetime artık hiçbir yoldan ulaşılamadığını ve adres taşınırken unutulan ağ geçidini ölçtüm.
VLAN’ın kendisini VLAN nedir yazımızda anlattık; bu yazı oradaki yönetim VLAN’ı maddesini ayrıntılandırır ve Kurumsal Network Kurulumu hizmetimizin switch tarafına aittir. Aynı işi müşterilerimizin ağında nasıl yürüttüğümüzü switch kurulumu ve VLAN yapılandırma hizmeti sayfamızda anlattık.
Management VLAN Nedir, Neden Kullanıcı VLAN’ından Ayrılır?
Management VLAN, ağ cihazlarının yönetim arayüzlerine ayrılmış ve kullanıcı portlarının üye olmadığı VLAN’dır. Switch’in yönetim adresi bir porta değil, bir VLAN’a verilir. Adresin nasıl verildiğini yönetilebilir switch ayarları yazımızda gösterdik. Buradaki soru adresin hangi VLAN’da durduğudur, çünkü adres hangi VLAN’daysa o VLAN’daki her porttan ona ulaşılır.
Lab switch’imin başlangıç hâline baktım.
show vlanVLAN Name Ports Type
----- --------------- ------------- --------------
1 default Po1-64 Default
5 LAB Gi1/0/1-24 Static
10 YONETIM Static
...show ip interfaceDefault Gateway................................ 192.168.1.1
...
Interface State IP Address IP Mask Method
---------- ----- --------------- --------------- -------
Vl1 Down 0.0.0.0 0.0.0.0 None
Vl5 Up 192.168.1.2 255.255.255.0 ManualYönetim adresi 192.168.1.2, VLAN 5’in sanal arayüzünde (Vl5) duruyor ve VLAN 5’te Gi1/0/1-24’ün hepsi var. Yani switch’in giriş ekranına 24 portun her birinden ulaşılıyordu. VLAN 10’un adı YONETIM, ama içi boştu. Parola yine de sorulur; ayrım parolanın yerine geçmez. Yaptığı iş, yönetim adresine ulaşabilen cihaz sayısını 24 porttan yalnız yönetim portlarına indirmektir.
Fabrika ayarında durum daha geniştir. Lab switch’imin fabrika ayarında yönetim arayüzü VLAN 1’deydi ve portlar da varsayılan olarak VLAN 1’dedir. Bunu konsol bağlantısı yazımızda fabrika ayarına döndürdüğüm switch’te ölçtüm. VLAN 1’in başka neden sorun çıkardığını da VLAN nedir yazımızın VLAN 1 bölümünde anlattık.
Management VLAN ile Native VLAN Aynı Şey mi?
Değildir. Yönetim VLAN’ı, cihazın yönetim adresinin durduğu VLAN’dır. Native VLAN ise iki switch’i bağlayan trunk’a etiketsiz gelen çerçevelerin düştüğü VLAN’dır.
İkisi aynı numarada olursa trunk’ın öbür ucundan gelen etiketsiz her çerçeve doğrudan yönetim VLAN’ına düşer. VLAN yazımızdaki saha notunda anlattığım kurum, yönetim VLAN’ını ayırmış ama trunk’ların native’ini VLAN 1’de bırakmıştı. Yönetim VLAN’ı kâğıt üzerinde ayrıydı, trunk’lar üzerinden ise değildi. İkisini karıştırmanın bedeli bu yüzden bir ayar hatası değil, bir güvenlik açığıdır.
Management VLAN Nasıl Kurulur? Adres, Port ve Ağ Geçidi
Yönetimi taşımanın asıl riski sıradadır, çünkü yanlış sırada yapılan bir adım bağlandığınız yolu keser. Sırası şöyledir:
- Yönetim VLAN’ını oluşturun ve adlandırın. Lab’da VLAN 10
YONETIMadıyla zaten vardı. - Yeni VLAN’ın sanal arayüzüne adres verin.
- Yönetim bilgisayarının portunu yeni VLAN’a alın, bunu konsoldan yapın.
- Ağ geçidini yeni VLAN’ın ağına çekin.
- Eski adresi en son kaldırın, yeni adrese bağlanabildiğinizi gördükten sonra.
İkinci adımda VLAN 10’a 192.168.10.2 adresini verdim:
configure
interface vlan 10
ip address 192.168.10.2 255.255.255.0
exit
exitInterface State IP Address IP Mask Method
---------- ----- --------------- --------------- -------
Vl1 Down 0.0.0.0 0.0.0.0 None
Vl5 Up 192.168.1.2 255.255.255.0 Manual
Vl10 Down 192.168.10.2 255.255.255.0 ManualAdres yazıldı ama arayüz Down oldu, çünkü VLAN 10’da o an çalışan tek bir port yoktu. Switch, içinde aktif port olmayan bir VLAN’ın arayüzünü açmadı. Bilgisayarım hâlâ VLAN 5’teki portta dururken 192.168.10.2’ye attığım üç ping’in üçü de cevapsız kaldı; bilgisayarın ARP tablosunda bu adres Incomplete olarak durdu. Aynı kablo ve aynı bilgisayar, ama VLAN farklı olunca adres görünmüyor.
Üçüncü adım portu yönetim VLAN’ına almaktır:
configure
interface gi1/0/1
switchport access vlan 10
exit
exit
Bu komutu konsoldan yazdım. Aynı komutu SSH’tan yazsaydım ne olacağını da ölçtüm.
Yönetim VLAN’ına Geçerken SSH Oturumu Neden Kopar?
Yönetim adresini değiştirirken oturumun bir şekilde yeni adrese taşınacağını düşünebilirsiniz. Taşınmıyor. Ölçmek için bilgisayardan eski adrese açık bir SSH oturumu tuttum ve oturum iki saniyede bir show clock yazmaya devam etti. Aynı anda iki adrese saniyede iki ping attım ve portu konsoldan VLAN 10’a aldım.
Ping’ler geçişi aynı saniyede gösterdi:
06:28:14  192.168.1.2=Success  192.168.10.2=TimedOut
06:28:14  192.168.1.2=TimedOut  192.168.10.2=Success
06:28:15  192.168.1.2=TimedOut  192.168.10.2=Success
SSH oturumu ise dondu. Switch’in son cevabı yerel saatle 06:28:13’e denk gelen show clock çıktısıydı:
gmsw01#show clock
03:28:13 (UTC+0:00) Sep 24 2026
Time source is SNTP (not synchronized)
gmsw01#FATAL ERROR: Network error: Software caused connection abort
Oturum yaklaşık 23 saniye cevapsız bekledi, sonra bilgisayar tarafı bağlantıyı kendisi kesti. Sebep iki katlıdır. Bilgisayarın eski adresi 192.168.1.224 artık switch’in hiçbir arayüzüyle aynı VLAN’da değil. Oturumun gittiği Vl5 de son aktif portu kaybettiği için Down oldu.
Asıl öğretici satır switch tarafındaydı. Yeni adresten bağlanıp oturumlara baktığımda koptuğunu düşündüğüm oturum hâlâ listedeydi:
Session User Name              Connection from   Idle     Session  Session
ID                                               Time     Time     Type
------- ---------------------- ----------------- -------- -------- ------------
0       ----                   EIA-232           00:01:50 00:03:44 Serial
1       ilker                  192.168.1.224     00:01:59 00:02:24 SSH
2       ilker                  192.168.10.224    00:00:00 00:00:07 SSH
Bilgisayar oturumu kapatmıştı, ama bunu switch’e söyleyebileceği bir yol kalmamıştı. Switch oturumu 1 numara olarak tutmaya devam etti ve ancak boşta kalma süresi dolunca listeden düşürdü. Oturum 9 dakika 40 saniyedir boştayken hâlâ oradaydı, iki dakika sonraki bakışta yoktu; lab switch’imde SSH için bu süre 10 dakika. Bu kopuşu önlemenin yolu sırayı doğru kurmaktır: portu taşıyacağınız zaman konsoldan bağlanın ya da önce yönetim VLAN’ına başka bir porttan erişin.
Management VLAN’ı Doğrulamak: Kullanıcı Portundan Ulaşılıyor mu?
Taşıma bitti. Şimdi ayrımın gerçekten çalıştığını görmek için eski adresi kaldırdım, ağ geçidini düzelttim ve bilgisayarımın portunu önce yönetim VLAN’ında, sonra bir kullanıcı portu gibi VLAN 5’te denedim:
| Bilgisayarın portu | 192.168.10.2 (yönetim) | 192.168.1.2 (eski adres) |
|---|---|---|
| VLAN 10, yönetim portu | 3/3 cevap | 0/3 |
| VLAN 5, kullanıcı portu | 0/3 | 0/3 |
Kullanıcı portundaki bilgisayar switch’in yönetimine artık hiçbir yoldan ulaşamıyor. Switch’in son hâli de bunu gösteriyor:
Default Gateway................................ 192.168.10.1
...
Interface    State   IP Address      IP Mask         Method
----------   -----   --------------- --------------- -------
Vl1          Down    0.0.0.0         0.0.0.0         None
Vl5          Down    0.0.0.0         0.0.0.0         None
Vl10         Up      192.168.10.2    255.255.255.0   Manual
Süpermarket benzetmesi burada kopuyor. Markette personel alanı bir kapıyla ayrılır ve o kapı zorlanabilir. VLAN ayrımında ise kullanıcı portundaki bilgisayar yönetim adresine ait bir kapı bile görmez. ARP sorusu cevapsız kalır ve adres o bilgisayar için yoktur. Ama bu yalnız VLAN’lar arasında yönlendirme yapan bir cihaz yoksa geçerlidir. Ağınızda böyle bir cihaz varsa kapıyı o açar ve kapıyı daraltmanın yolu bir erişim listesidir.
Yeni adrese ilk bağlandığımda bir de şu uyarıyla karşılaştım:
The host key is not cached for this server:
  192.168.10.2 (port 22)
You have no guarantee that the server is the computer you
think it is.
The server's rsa2 key fingerprint is:
  ssh-rsa 1024 SHA256:9Uw/V4h...2Kxc
Switch aynı switch, ama SSH istemcileri tanıdıkları anahtarları adrese göre saklar. Uyarıyı körü körüne onaylamadım. PuTTY’nin eski adres için sakladığı anahtarın parmak izini hesapladım ve iki parmak izi birebir aynı çıktı. Adres değiştirdikten sonra bu uyarıyı gördüğünüzde yapmanız gereken de budur: parmak izi aynıysa karşınızdaki cihaz aynıdır, farklıysa bağlanmayın.
Management VLAN’da Sık Yapılan Hatalar
Taşımanın doğurduğu hatalar şunlar; ilk üçünü lab’da ölçtüm:
- Portu SSH oturumunun içinden taşımak. Oturum koptu ve switch’e dönmenin tek yolu konsoldu.
- Ağ geçidini eski ağda unutmak. Eski adresi kaldırdıktan sonra switch’in ağ geçidi hâlâ
192.168.1.1görünüyordu, oysa switch’in artık o ağda hiçbir arayüzü yoktu. Ağ geçidi yeni yönetim ağından bir adres olmalıdır, lab’da bu adres192.168.10.1oldu. - Yönetim VLAN’ının yolunu açmamak. Switch log, saat ve izleme sunucularına yönetim VLAN’ından ulaşır. Lab’da o VLAN’ın yönlendiricisi olmadığı için switch’ten log sunucusuna attığım dört ping’in dördü de kayboldu. Gerçek bir ağda bu ağ geçidi, yönetim trafiğini yalnız gereken sunuculara geçiren bir yönlendirici ya da güvenlik duvarı arayüzü olur.
- Otomatik işleri unutmak. Yedek betiği ve izleme sistemi switch’e eski adresinden bağlanır, NTP ve log ise switch’ten eski yol üzerinden gider. Adres değişince hepsi yeniden ayarlanmalı. SSH anahtarını adrese göre saklayan bir yedek betiği yukarıdaki uyarıya takılıp durabilir.
- VLAN 1’i yönetim VLAN’ı yapmak. Fabrika ayarında her port VLAN 1’dedir; yönetimi orada bırakmak ayrım yapmamakla aynıdır.
Sonuç: Management VLAN Yönetimi Kullanıcı Portlarından Ayırır
Management VLAN, switch’in yönetim adresini kullanıcıların bağlandığı portlardan ayırır. Lab’da taşımadan önce 24 portun her biri switch’in giriş ekranına ulaşabiliyordu. Taşımadan sonra yalnız yönetim VLAN’ındaki port ulaşabiliyor. Taşımanın riski adımların sırasındadır: yeni adresi ekleyin, portu konsoldan taşıyın, ağ geçidini yeni ağa çekin, eski adresi en son kaldırın.
Yönetim VLAN’ını ayırmak işin yarısıdır. Diğer yarısı o VLAN’a kimin girebildiğidir; switch’in yönetim yollarını nasıl daralttığımızı switch sıkılaştırma yazımızda anlattık. Kurulumun bütün sırası ise switch yapılandırma rehberimizde duruyor.
Management VLAN Hakkında Sık Sorulan Sorular

BT Danışmanı | Ağ, Sistem ve Güvenlik Yönetimi
İlker Pehlivan, karmaşık BT altyapılarını ölçeklenebilir ve güvenli sistemlere dönüştürür. Buradaki rehberleri kendi laboratuvarında kurup ölçerek yazar.
LinkedInBenzer Makaleler
VLAN Nedir? 802.1Q Etiketi, Access ve Trunk Farkı
VLAN tek switch'i mantıksal ağlara böler. 802.1Q etiketi, access ile trunk portun farkı ve native VLAN riski, gerçek paket dökümleriyle anlatılıyor.
Kurumsal Ağ Protokolleri: DHCP'den LDAP'a
Bir şirketi ayakta tutan ağ protokolleri: DHCP, DNS, Kerberos, LDAP, SMB, RDP, SSH ve BGP. Hangisi ne yapar, nasıl zincirlenir, bozulduğunda nereden anlaşılır.
Alan Adı Güvenliği: Transfer Kilidi, Yenileme ve WHOIS
Alan adı güvenliği: transfer kilidi, otomatik yenileme, WHOIS gizliliği ve kayıt firması hesabı. Kilidi panelde etkinleştirip RDAP kaydında dakikasında ölçtük.
DNS Önbelleği Temizleme: flushdns, Chrome ve DNS Sunucusu
DNS önbelleği temizleme: Windows'ta ipconfig /flushdns, Chrome'da net-internals, sunucuda Clear-DnsServerCache. Hangisi neyi siler, ölçümleriyle anlattık.
Mail Başlığı Nasıl Okunur? From, Return-Path ve Received
Mail başlığı nasıl okunur: From, Return-Path, Received ve Authentication-Results alanlarını gerçek bir test mailinde satır satır okuyup sahte maili ayırdık.
SPF, DKIM ve DMARC Nedir? Mail Kimliği Nasıl Doğrulanır?
SPF, DKIM ve DMARC nedir? Sunucu listesi, imza ve hizalama: sistemkusu.com kayıtlarıyla SPF kaydı okuma, 10 sorgu sınırı, DKIM selector ve DMARC policy'si.
Kurumsal Network Kurulumu altındaki diğer 114 makale
- FortiGate Firewall Active Directory Entegrasyonu: LDAP
- FortiGate Firewall Admin Hesabı: Yetki Profilleri
- FortiGate Firewall Antivirüs Profili: Flow ve Proxy Farkı
- FortiGate Firewall Bant Genişliği Sınırlama: Traffic Shaping
- FortiGate Firewall BGP Yapılandırması: Komşuluk ve Duyuru
- FortiGate Firewall Firmware Güncelleme: Yükseltme Yolu
- FortiGate Firewall HA Yapılandırması: FGCP ile İki Cihaz
- FortiGate Firewall IPS Yapılandırması: Sensör ve İmzalar
- FortiGate Firewall IPsec VPN: Şubeler Arası Tünel
- FortiGate Firewall İleri Seviye Rehberi: VPN, SD-WAN ve BGP
- FortiGate Firewall RADIUS: Merkezi Yönetici Girişi
- FortiGate Firewall SD-WAN: Yedek Hat ve Performans SLA
- FortiGate Firewall SSL Inspection: Derin Denetim ve Muafiyet
- FortiGate Firewall Şifre Sıfırlama ve Fabrika Ayarları
- FortiGate Firewall Uygulama Kontrolü: Uygulama Engelleme
- FortiGate Firewall Uzaktan Erişim VPN: IPsec ve FortiClient
- FortiGate Firewall Web Filtre: Kategori ve Güvenli Arama
- FortiGate Firewall Sıkılaştırma: Güvenlik Kontrol Listesi
- FortiGate Firewall Sorun Giderme: Debug Flow ve Sniffer
- FortiGate Firewall Yedek Alma ve Geri Yükleme
- FortiGate Firewall Adres Nesneleri ve Adlandırma Standardı
- FortiGate Firewall DHCP Sunucusu: Kapsam ve Rezervasyon
- FortiGate Firewall DNS Ayarı: Ad Çözümleme ve DNS Sunucusu
- FortiGate Firewall İlk Kurulum: Konsol ve İlk Giriş
- FortiGate Firewall Log Ayarları: Disk, Syslog ve 5651
- FortiGate Firewall NAT Ayarı: IP Pool ve Central NAT
- FortiGate Firewall NTP Ayarı: Saat Dilimi ve Zaman Sunucusu
- FortiGate Firewall Policy Yapılandırması: Kural Seti
- FortiGate Firewall SNMP Ayarı: İzleme Sistemine Bağlamak
- FortiGate Firewall Statik Rota Yapılandırması
- FortiGate Firewall VLAN Yapılandırması: Alt Arayüz ve Trunk
- FortiGate Firewall WAN Ayarı: Statik IP, DHCP ve PPPoE
- FortiGate Firewall Zone ve DMZ Yapılandırması
- PPPoE Nedir? Modem Köprü Modu ve Çift NAT
- Yönlendirme Tablosu Nedir? Statik ve Varsayılan Rota
- Firewall Nedir? Güvenlik Duvarı Nasıl Çalışır?
- FortiGate Firewall Nasıl Kullanılır? Günlük Yönetim Rehberi
- FortiGate Firewall Yapılandırma Rehberi: Kontrol Listesi
- FortiGate Firewall Yönetim Erişimi: HTTPS ve Trusted Host
- Ethernet Nedir? Çerçeve Yapısı, Hızlar ve Kablo Çiftleri
- Full Duplex ve Half Duplex Nedir? Tam ve Yarım Çift Yön
- Switch 802.1X Yapılandırması: MAB ve İzleme Kipi
- Switch DHCP Snooping Yapılandırması: Trust ve Hız Sınırı
- Switch Port Teşhisi: Duplex Uyuşmazlığı ve Kablo Testi
- LACP Nedir? Link Aggregation ve Port Channel Farkı
- Layer 3 Switch Nedir? SVI ve VLAN'lar Arası Yönlendirme
- LLDP Nedir? Komşu Keşfi, LLDP-MED ve CDP Farkı
- Switch LACP Yapılandırması: Port Channel Nasıl Kurulur?
- Switch LLDP Yapılandırması: Port Tespiti ve Güvenlik
- Switch SNMP Yapılandırması: SNMPv3, Trap ve Inform
- Switch Syslog Ayarı: Log Sunucusu, Seviye ve Komut Kaydı
- Switch VLAN Yapılandırması: VLAN Oluşturma ve Port Atama
- Switch'te VLAN'lar Arası Yönlendirme: SVI Yapılandırması
- Ağ Segmentasyonu Nedir? VLAN Planı Nasıl Yapılır?
- BPDU Guard Nedir? PortFast, Root Guard ve Storm Control
- Spanning Tree (STP) Nedir? RSTP, BPDU ve Ağ Döngüsü
- Switch ACL Yapılandırması: Yönetim Erişimini Daraltmak
- Switch Nedir, Ne İşe Yarar? Çeşitleri ve Router Farkı
- Switch Sıkılaştırma: Yönetim, Kontrol ve Veri Düzlemi
- Switch Yapılandırma Yedeği: Elle ve Otomatik Yedekleme
- Switch RADIUS Yapılandırması: NPS ile Yönetici Girişi
- Switch DNS Server Ayarı: Name Server ve Alan Adı
- Switch SSH Yapılandırması: Telnet ve HTTP'yi Kapatmak
- Switch TACACS+ Yapılandırması: Giriş, Komut Yetkisi ve Kayıt
- Switch NTP Server Ayarı: Saati İç NTP Sunucusuna Bağlamak
- Switch Yapılandırma Rehberi: Adım Adım Kontrol Listesi
- Switch'e Konsoldan Bağlanmak: Konsol Kablosu ve PuTTY
- Switch'te Yerel Yönetici Hesabı: Kullanıcı, Yetki ve Parola
- TACACS+ Nedir? RADIUS Farkı ve Linux'ta TACACS+ Sunucusu
- VPN Nedir? Site-to-Site, Uzaktan Erişim ve IPsec
- VRRP Nedir? Sanal IP ile Varsayılan Ağ Geçidini Yedeklemek
- Yönetilebilir Switch Ayarları: Ad, IP ve VLAN Planı
- Bulut Santral: Özellik Seçimi, Devreye Alma ve Geçiş
- IP Santral Kurulumu: Dahili Planı, Çağrı Akışı ve Ağ
- Kartlı Geçiş Sistemi Kurulumu: PDKS, Turnike ve Dizin
- Kurumsal İnternet Hattı: Tarife, Statik IP ve Yedek Hat
- SIP Trunk ve İş Telefon Hattı: Numara Taşıma
- IP Kamera Sistemi Kurulumu: Ağ, Kayıt ve KVKK
- Ağ Erişim Kontrolü: 802.1X, NAC ve Çok Faktörlü Doğrulama
- Fiber Optik Kablolama: Çekim, Sonlandırma ve Ölçüm Raporu
- Sistem Odası Kurulumu: Kabinet Düzeni, Güç ve Soğutma
- Misafir Wi-Fi ve Hotspot Kurulumu: Captive Portal ve 5651
- Network Danışmanlığı: Ağ Analizi, Optimizasyon ve QoS
- Şubeler Arası Bağlantı: SD-WAN, Metro Ethernet, Yedekli Hat
- Kurumsal Wi-Fi Kurulumu: Isı Haritası, Access Point ve Test
- Yapısal Kablolama Hizmeti: Keşif, Montaj ve Test Raporu
- Yapısal Kablolama ve Zayıf Akım: Kurumsal Bina Altyapısı
- IMAP Nedir, POP3 Nedir? Aralarındaki Fark
- SMTP Nedir? Mail Nasıl Gönderilir ve Neden Gitmez?
- TLS Nedir? SSL ile Farkı, Sürüm Pazarlığı ve Ölçümü
- FTP, FTPS ve SFTP Nedir? Aralarındaki Fark
- Syslog Nedir? Facility, Severity ve 514 Portu
- TFTP Nedir? Port 69, Switch Yedeği ve PXE
- NAT Nedir? Ağ Adresi Çevirisi Nasıl Çalışır?
- RDP Nedir? Uzak Masaüstü Protokolü ve Güvenliği
- SNMP Nedir? MIB, OID ve Trap Mekanizması
- ICMP Nedir? Ping, TTL ve Tracert Komutu
- ARP Nedir? MAC Adresi, ARP Tablosu ve Spoofing
- IP Adresi Nedir? Subnet Maskesi, CIDR ve IPv6
- Port Nedir? TCP ve UDP Farkı, Bağlantı Arızası Tespiti
- SSH Nedir? Şifreli Yönetim ve Anahtar Tabanlı Giriş
- Telnet Nedir? Şifresiz Yönetim Protokolü ve Riskleri
- NFS Nedir? NAS ve Sanallaştırmada Dosya Paylaşımı
- HTTP ve HTTPS Nedir? Aradaki Fark ve Şifreleme
- RADIUS Sunucusu Nedir? 802.1X ile Ağ Kimlik Doğrulama
- LDAP ve LDAPS Nedir? Dizin Sorgulama ve 636 Portu
- SMB Nedir? Port 445, Dosya Paylaşımı ve SYSVOL
- Kerberos Nedir? Kimlik Doğrulama ve Bilet Mantığı
- DNS Nedir, Nasıl Çalışır? Kayıt Türleri ve TTL
- DHCP Nedir? Ağda IP Adresi Nasıl Dağıtılır?
- NTP Nedir? Kurumsal Ağda Saat Senkronizasyonu
- Kurumsal Firewall Kurulumu, Yönetimi ve Danışmanlığı
- Kurumsal Kablosuz Ağ Tasarımı: Survey'den Kuruluma
- Switch Kurulumu, VLAN ve Yönlendirici Yapılandırma Hizmeti
Ücretsiz Değerlendirme
Switch'lerinizin yönetim adresine kullanıcı prizlerinden ulaşılıyor mu? Birlikte bakalım.
İçindekiler
Ana Hizmet
Kurumsal Network Kurulumu